NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy
Udostępnij na:
Spis treści
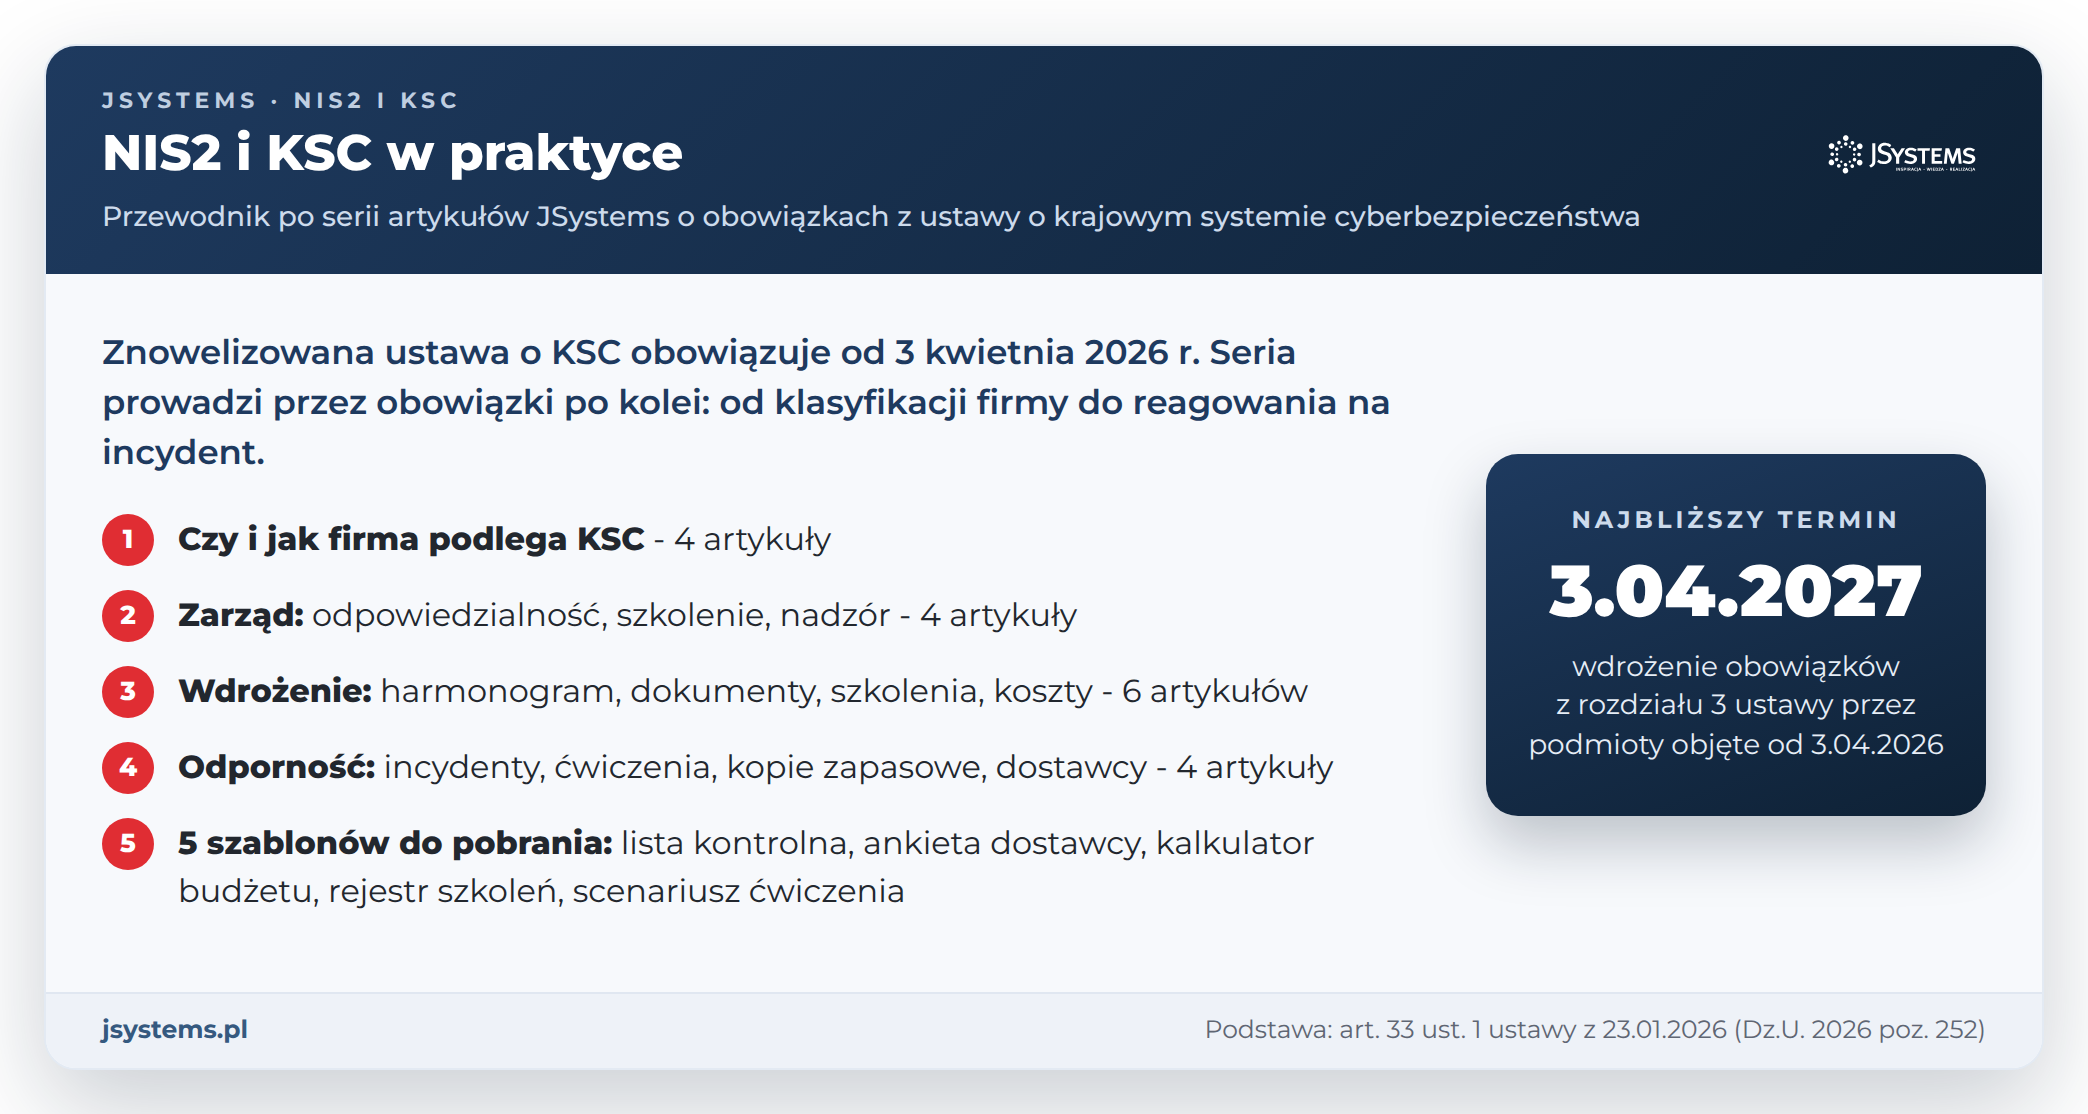
Seria „NIS2 i KSC w praktyce” w jednym miejscu: artykuł wprowadzający, 18 tekstów praktycznych w czterech grupach i pięć szablonów do pobrania. Najbliższy termin dla większości firm to 3 kwietnia 2027 r.
W skrócieNIS2 i KSC w praktyce to seria 18 artykułów JSystems o obowiązkach z ustawy o krajowym systemie cyberbezpieczeństwa po nowelizacji z 2026 r., poprzedzona artykułem wprowadzającym. Prowadzi od pytania, czy firma podlega ustawie, przez odpowiedzialność zarządu, dokumenty i budżet, po incydenty, ćwiczenia, kopie zapasowe i dostawców.
Znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa (KSC) obowiązuje od 3 kwietnia 2026 r. Okno na złożenie wniosku o wpis do wykazu podmiotów kluczowych i ważnych według harmonogramu ogłoszonego przez Ministra Cyfryzacji zamknęło się 3 października 2026 r., a firmy, które spełniały przesłanki w dniu wejścia ustawy w życie, mają czas do 3 kwietnia 2027 r. na wdrożenie obowiązków z rozdziału 3: systemu zarządzania bezpieczeństwem informacji, dokumentacji, obsługi incydentów i szkolenia kierownika. Na tym etapie ważniejsze od pytania, czym jest dyrektywa NIS2, staje się to, co konkretnie zrobić, kto ma to zrobić i jak to udokumentować.
Ta strona porządkuje całą serię. Jeśli dopiero zaczynasz, przeczytaj najpierw artykuł wprowadzający NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary. Potem wybierz grupę tematów albo ścieżkę dla swojej roli. Każdy artykuł podaje numery przepisów, na których się opiera, więc łatwo sprawdzisz go w tekście ustawy.
Zacznij od podstaw: artykuł wprowadzający i kalendarz ustawy
Artykuł NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary to mapa całego tematu: skąd wzięła się dyrektywa NIS2, jak przełożyła ją polska ustawa, kto jest podmiotem kluczowym, a kto ważnym, jakie obowiązki wynikają z ustawy, kto ją nadzoruje i od kiedy grożą kary. Artykuły serii rozwijają po jednym zagadnieniu z tej mapy i odsyłają do siebie nawzajem.
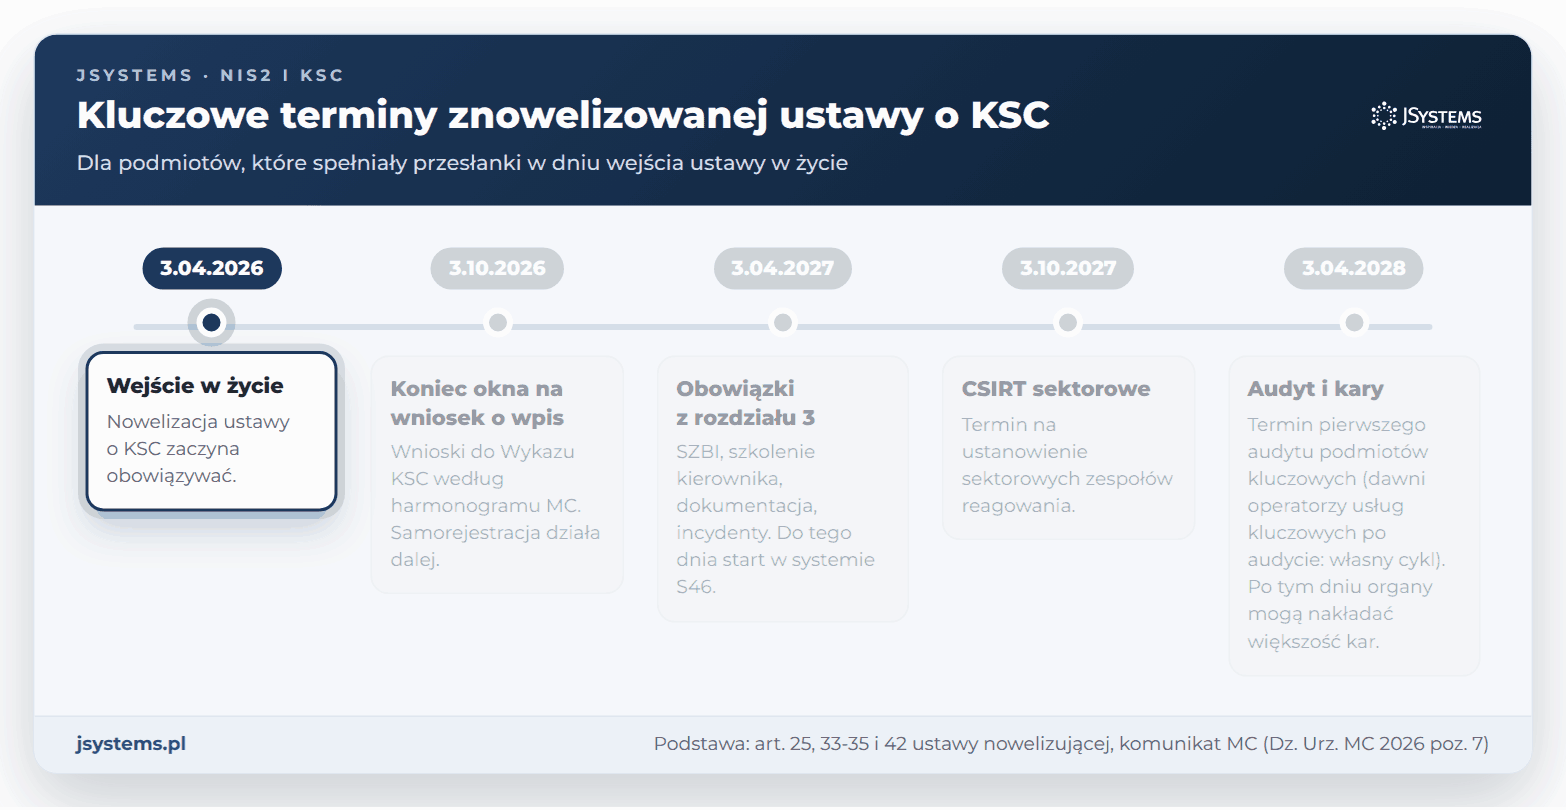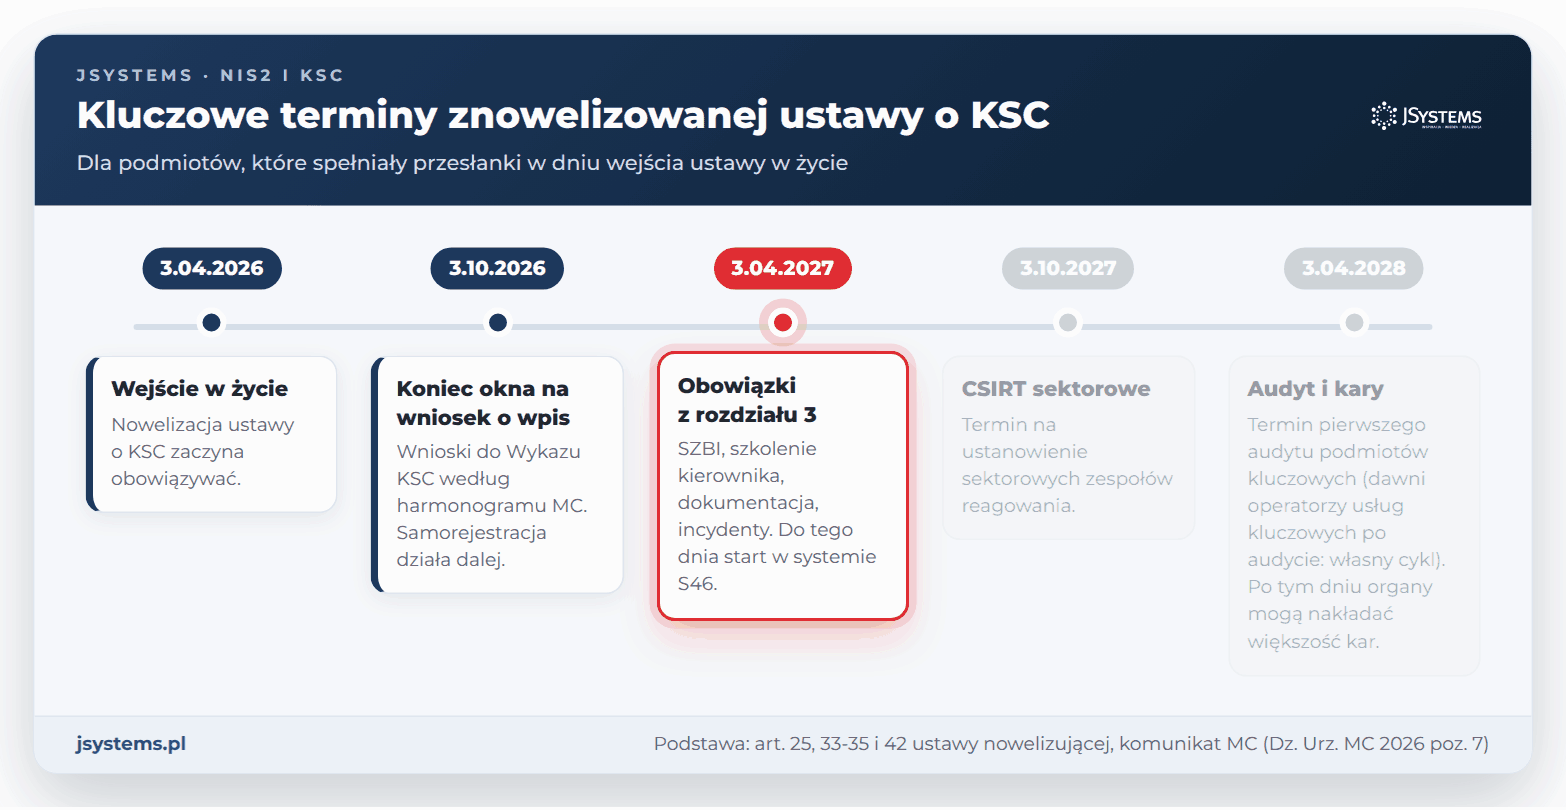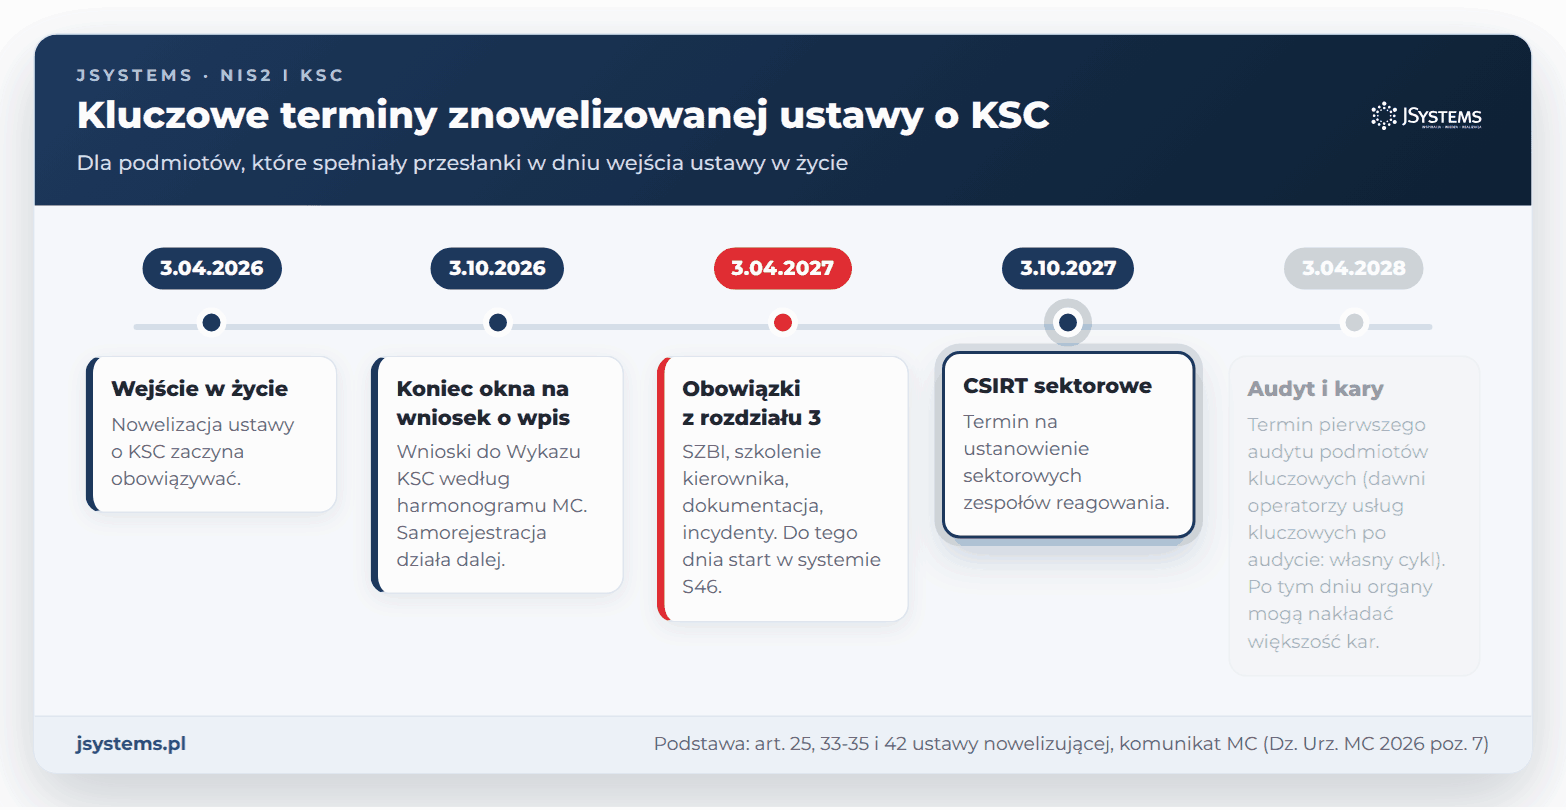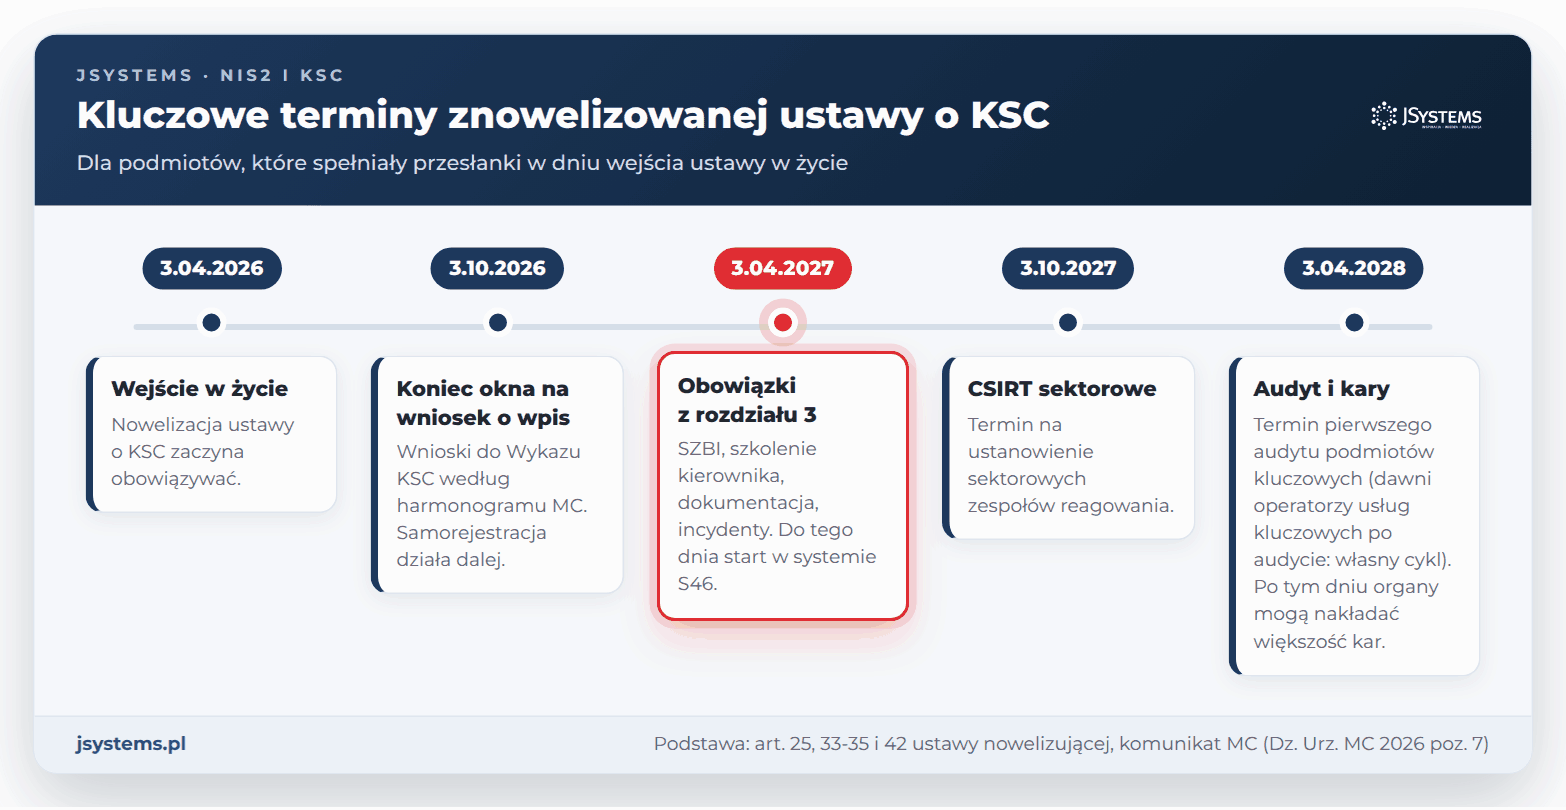
Zanim przejdziesz dalej, zapamiętaj kalendarz. Większość terminów liczy się od 3 kwietnia 2026 r., a dla firm objętych ustawą od początku najważniejsza jest data 3 kwietnia 2027 r. (art. 33 ust. 1 ustawy nowelizującej). Pierwszy audyt podmiotu kluczowego trzeba przeprowadzić do 3 kwietnia 2028 r. (art. 33 ust. 2 ustawy nowelizującej). Dawni operatorzy usług kluczowych, którzy wykonali już audyt, zachowują jednak swój trzyletni cykl, więc ich termin może przypaść wcześniej (art. 25 ustawy nowelizującej i odpowiedź 9.5 Ministerstwa Cyfryzacji). Kary z art. 73 ust. 1-4, art. 73a-73c i art. 76b organ może nałożyć po raz pierwszy dopiero po upływie dwóch lat od wejścia ustawy w życie, czyli po 3 kwietnia 2028 r. (art. 35 ustawy nowelizującej). Ministerstwo Cyfryzacji wskazuje jeden wyjątek: karę do 100 mln zł za naruszenie, które powoduje poważne zagrożenie (art. 73 ust. 5 ustawy o KSC), bo art. 35 jej nie wymienia.
Pięć dat, które wyznaczają rytm przygotowań. Daty dotyczą podmiotów, które spełniały przesłanki 3 kwietnia 2026 r. Firma, która spełni je później, liczy terminy od dnia spełnienia przesłanek (art. 7c i art. 16 ustawy o KSC).
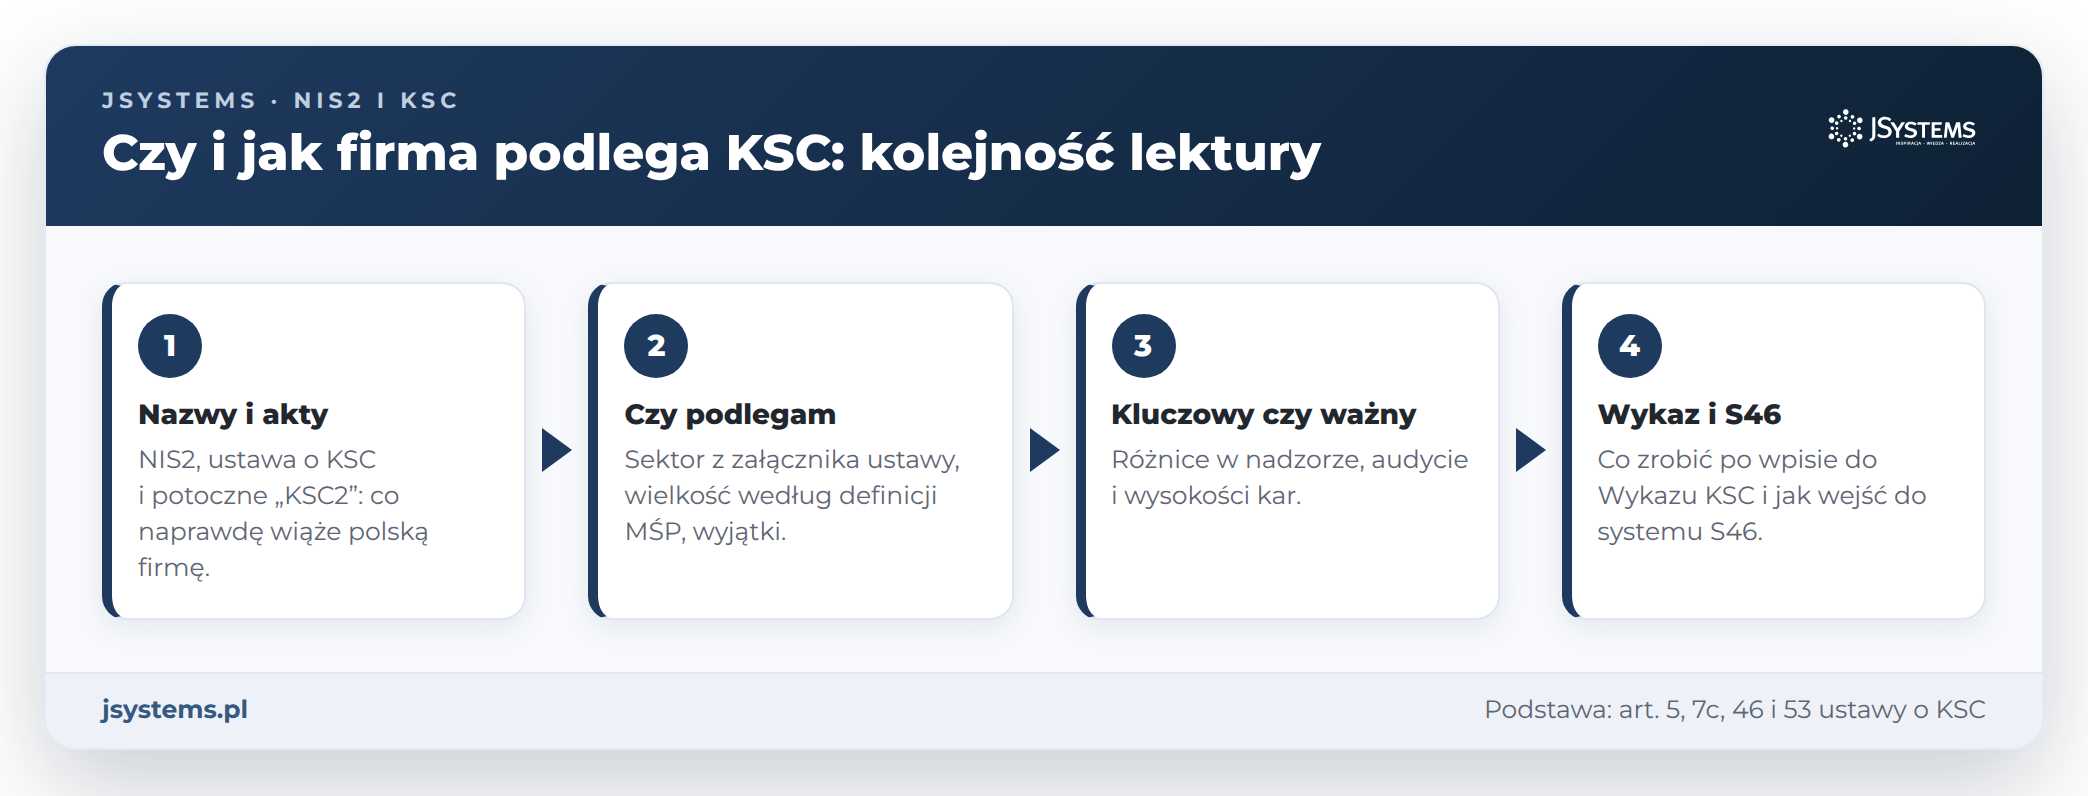
Czy i jak firma podlega KSC
Pierwsza grupa odpowiada na pytania, od których zależy wszystko inne: które przepisy w ogóle dotyczą Twojej firmy, czy jest ona podmiotem kluczowym, ważnym, czy żadnym z nich, i co zrobić po wpisie do wykazu.
Firma jest w Wykazie KSC. Co dalej? - lista działań po wpisie i rola systemu S46, przez który zgłasza się incydenty i współpracuje z zespołami CSIRT.
Cztery artykuły pierwszej grupy najlepiej czytać w tej kolejności: każdy kolejny zakłada odpowiedź na pytanie z poprzedniego.
Zarząd: odpowiedzialność, szkolenie, nadzór
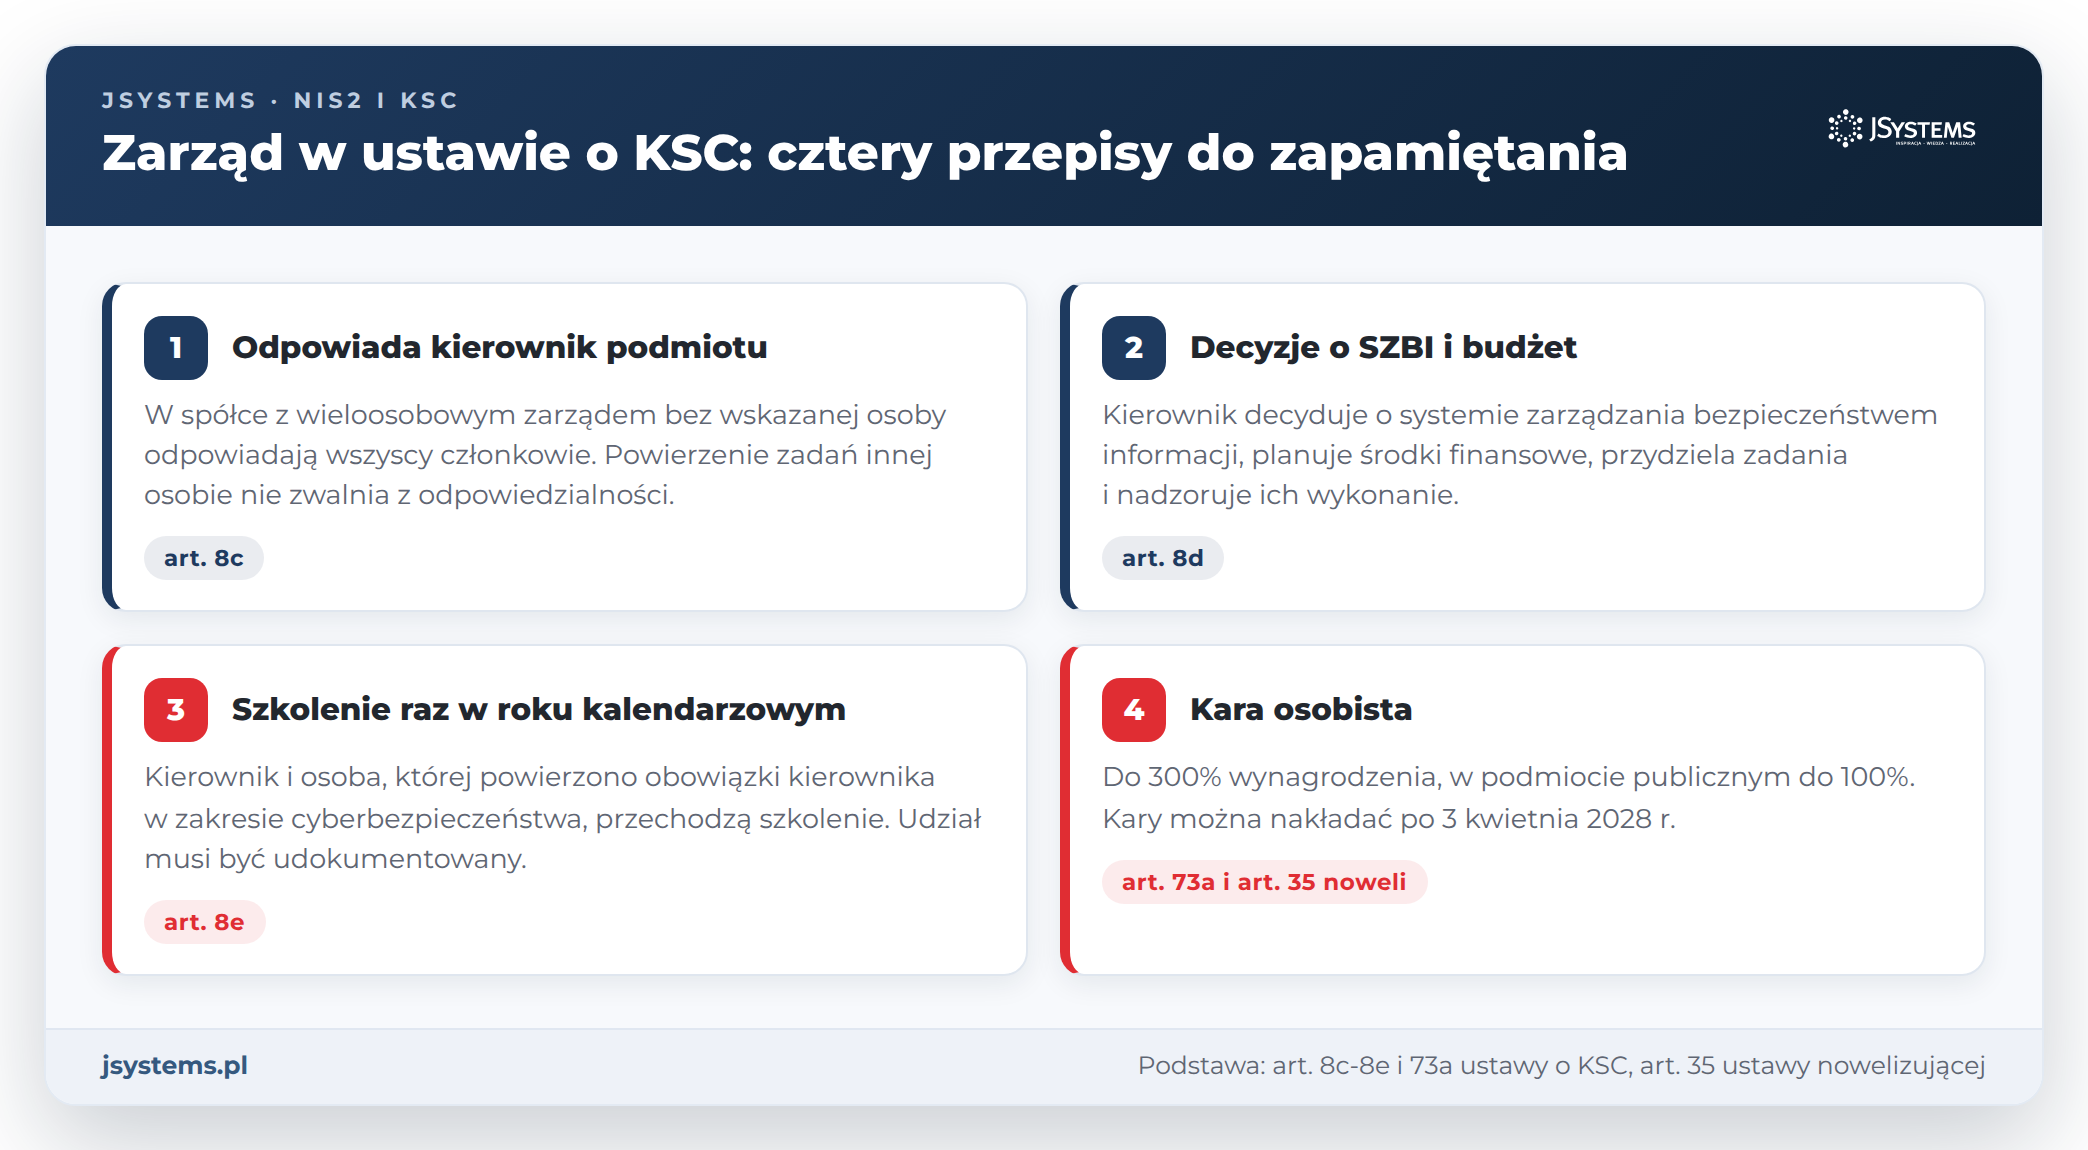
Ustawa o KSC przypisuje odpowiedzialność za wykonywanie obowiązków z zakresu cyberbezpieczeństwa kierownikowi podmiotu, czyli w spółce kapitałowej członkom zarządu, także wtedy, gdy zadania wykonuje ktoś inny (art. 8c). Kierownik podejmuje decyzje dotyczące systemu zarządzania bezpieczeństwem informacji, planuje środki finansowe na cyberbezpieczeństwo, przydziela zadania i nadzoruje ich wykonanie (art. 8d), a raz w roku kalendarzowym przechodzi szkolenie (art. 8e). Druga grupa tekstów pokazuje, co to oznacza w codziennej pracy zarządu.
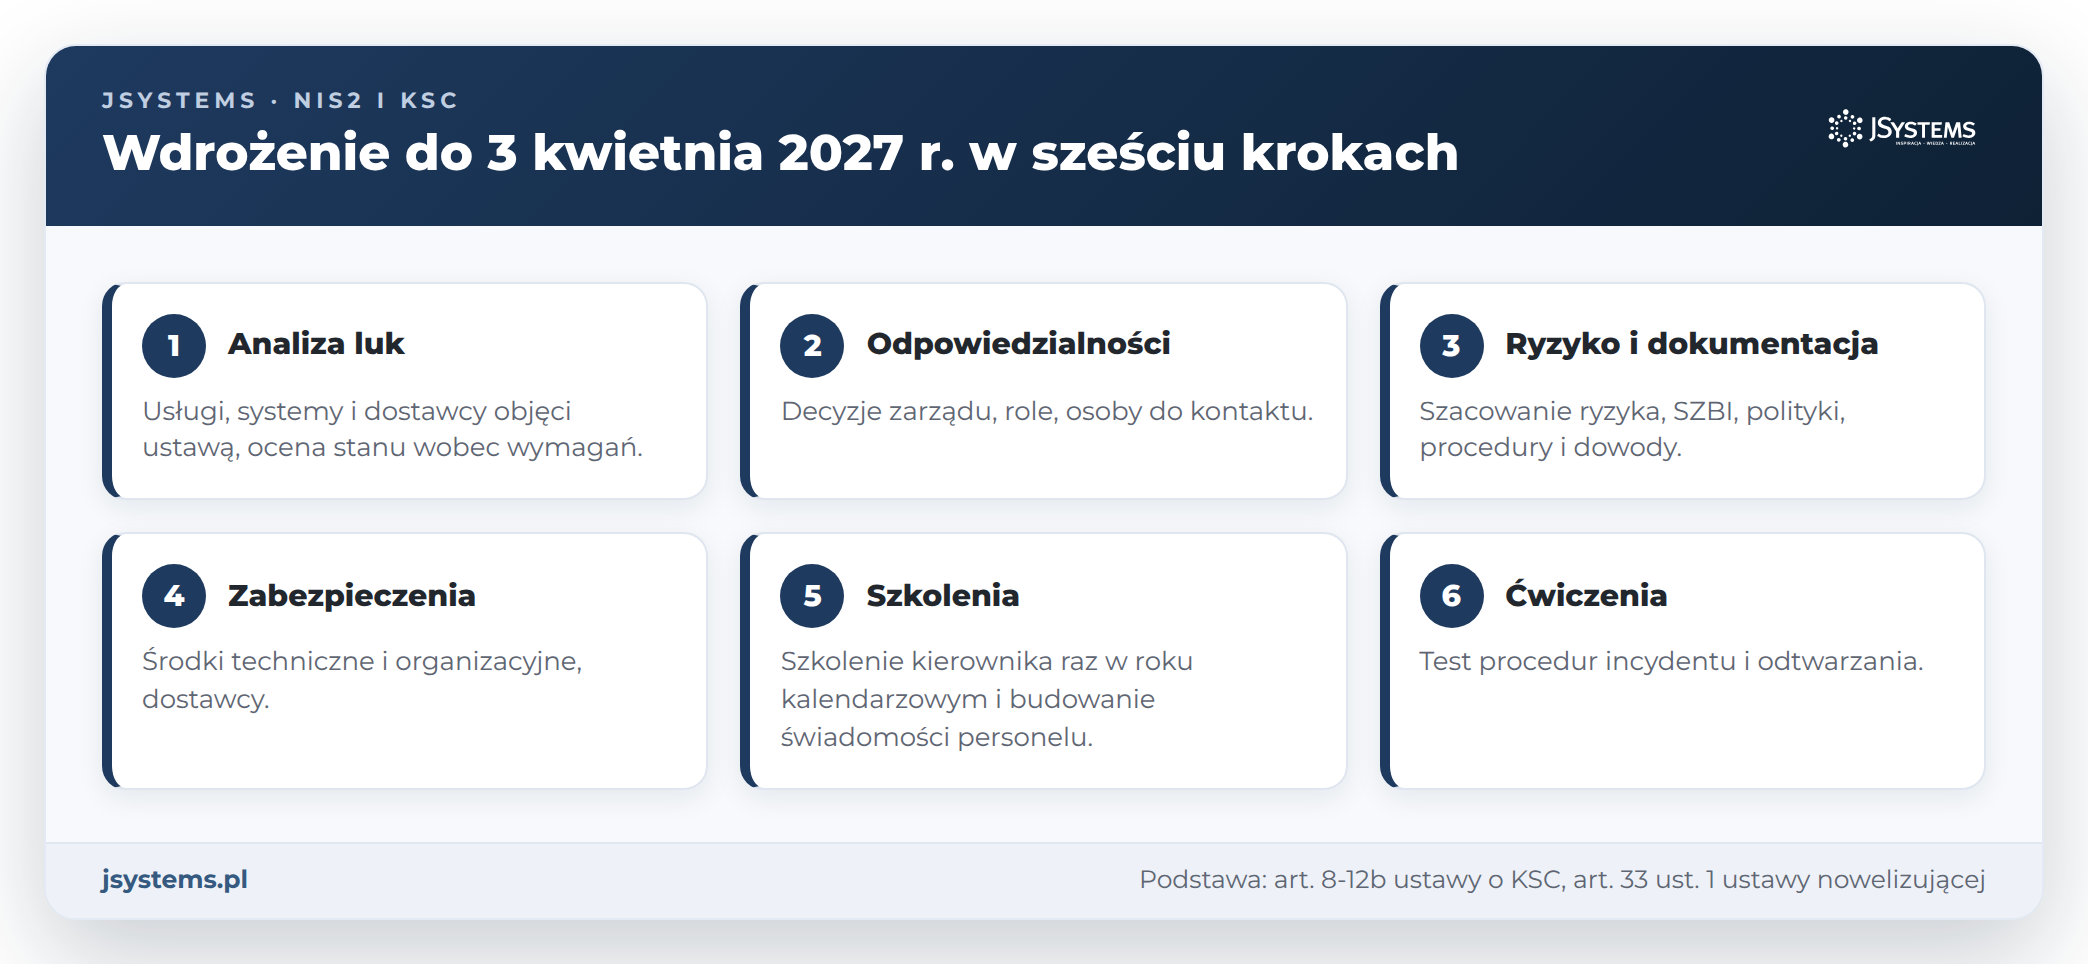
Trzecia grupa to praktyka przygotowań: co zrobić i w jakiej kolejności, jakie dokumenty muszą powstać, jak udokumentować budowanie świadomości pracowników, co daje certyfikat ISO 27001, ile to kosztuje i jakich błędów unikać.
Kolejność kroków, którą rozwija artykuł o harmonogramie do 3 kwietnia 2027 r. Dokumentację i szkolenia opisują w szczegółach osobne artykuły tej grupy.
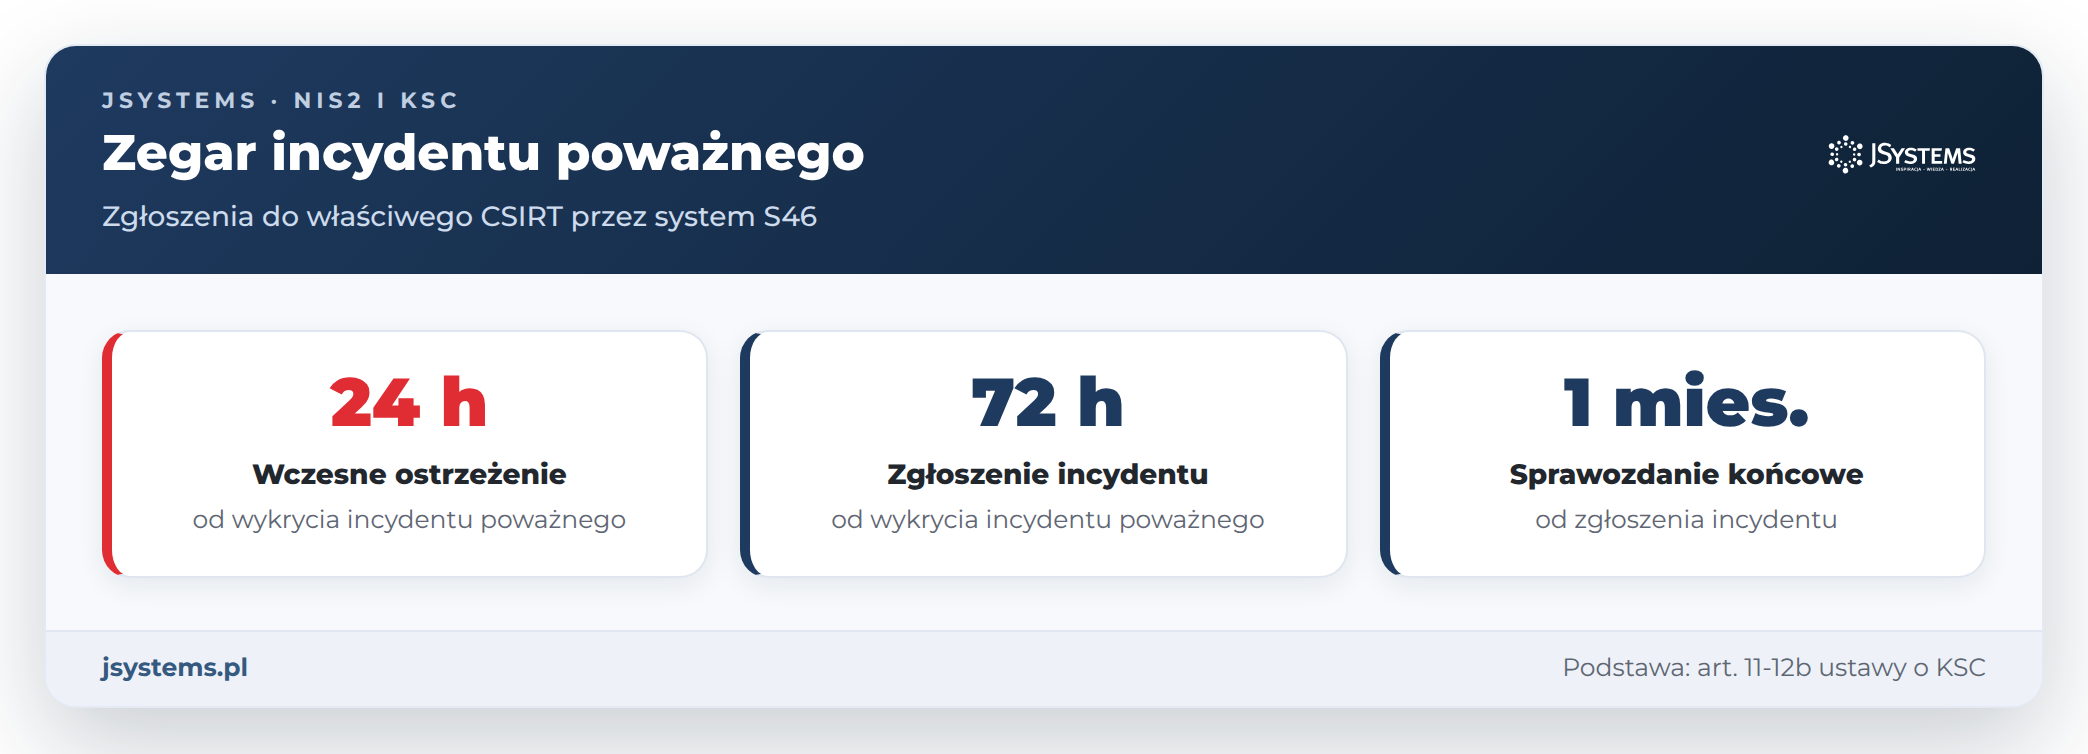
Ostatnia grupa dotyczy sytuacji, w której coś już poszło źle albo może pójść źle: incydentu, awarii systemów i problemu u dostawcy usług. Wczesne ostrzeżenie o incydencie poważnym trzeba przekazać w ciągu 24 godzin od jego wykrycia, a zgłoszenie w ciągu 72 godzin (art. 11-12b ustawy o KSC), więc decyzje zarządu w pierwszych godzinach mają realne skutki prawne.
Dwa terminy liczą się od wykrycia incydentu poważnego, trzeci od dnia zgłoszenia. Zgłoszenia przekazuje się przez system S46 do właściwego zespołu CSIRT.
Ścieżki czytania według roli
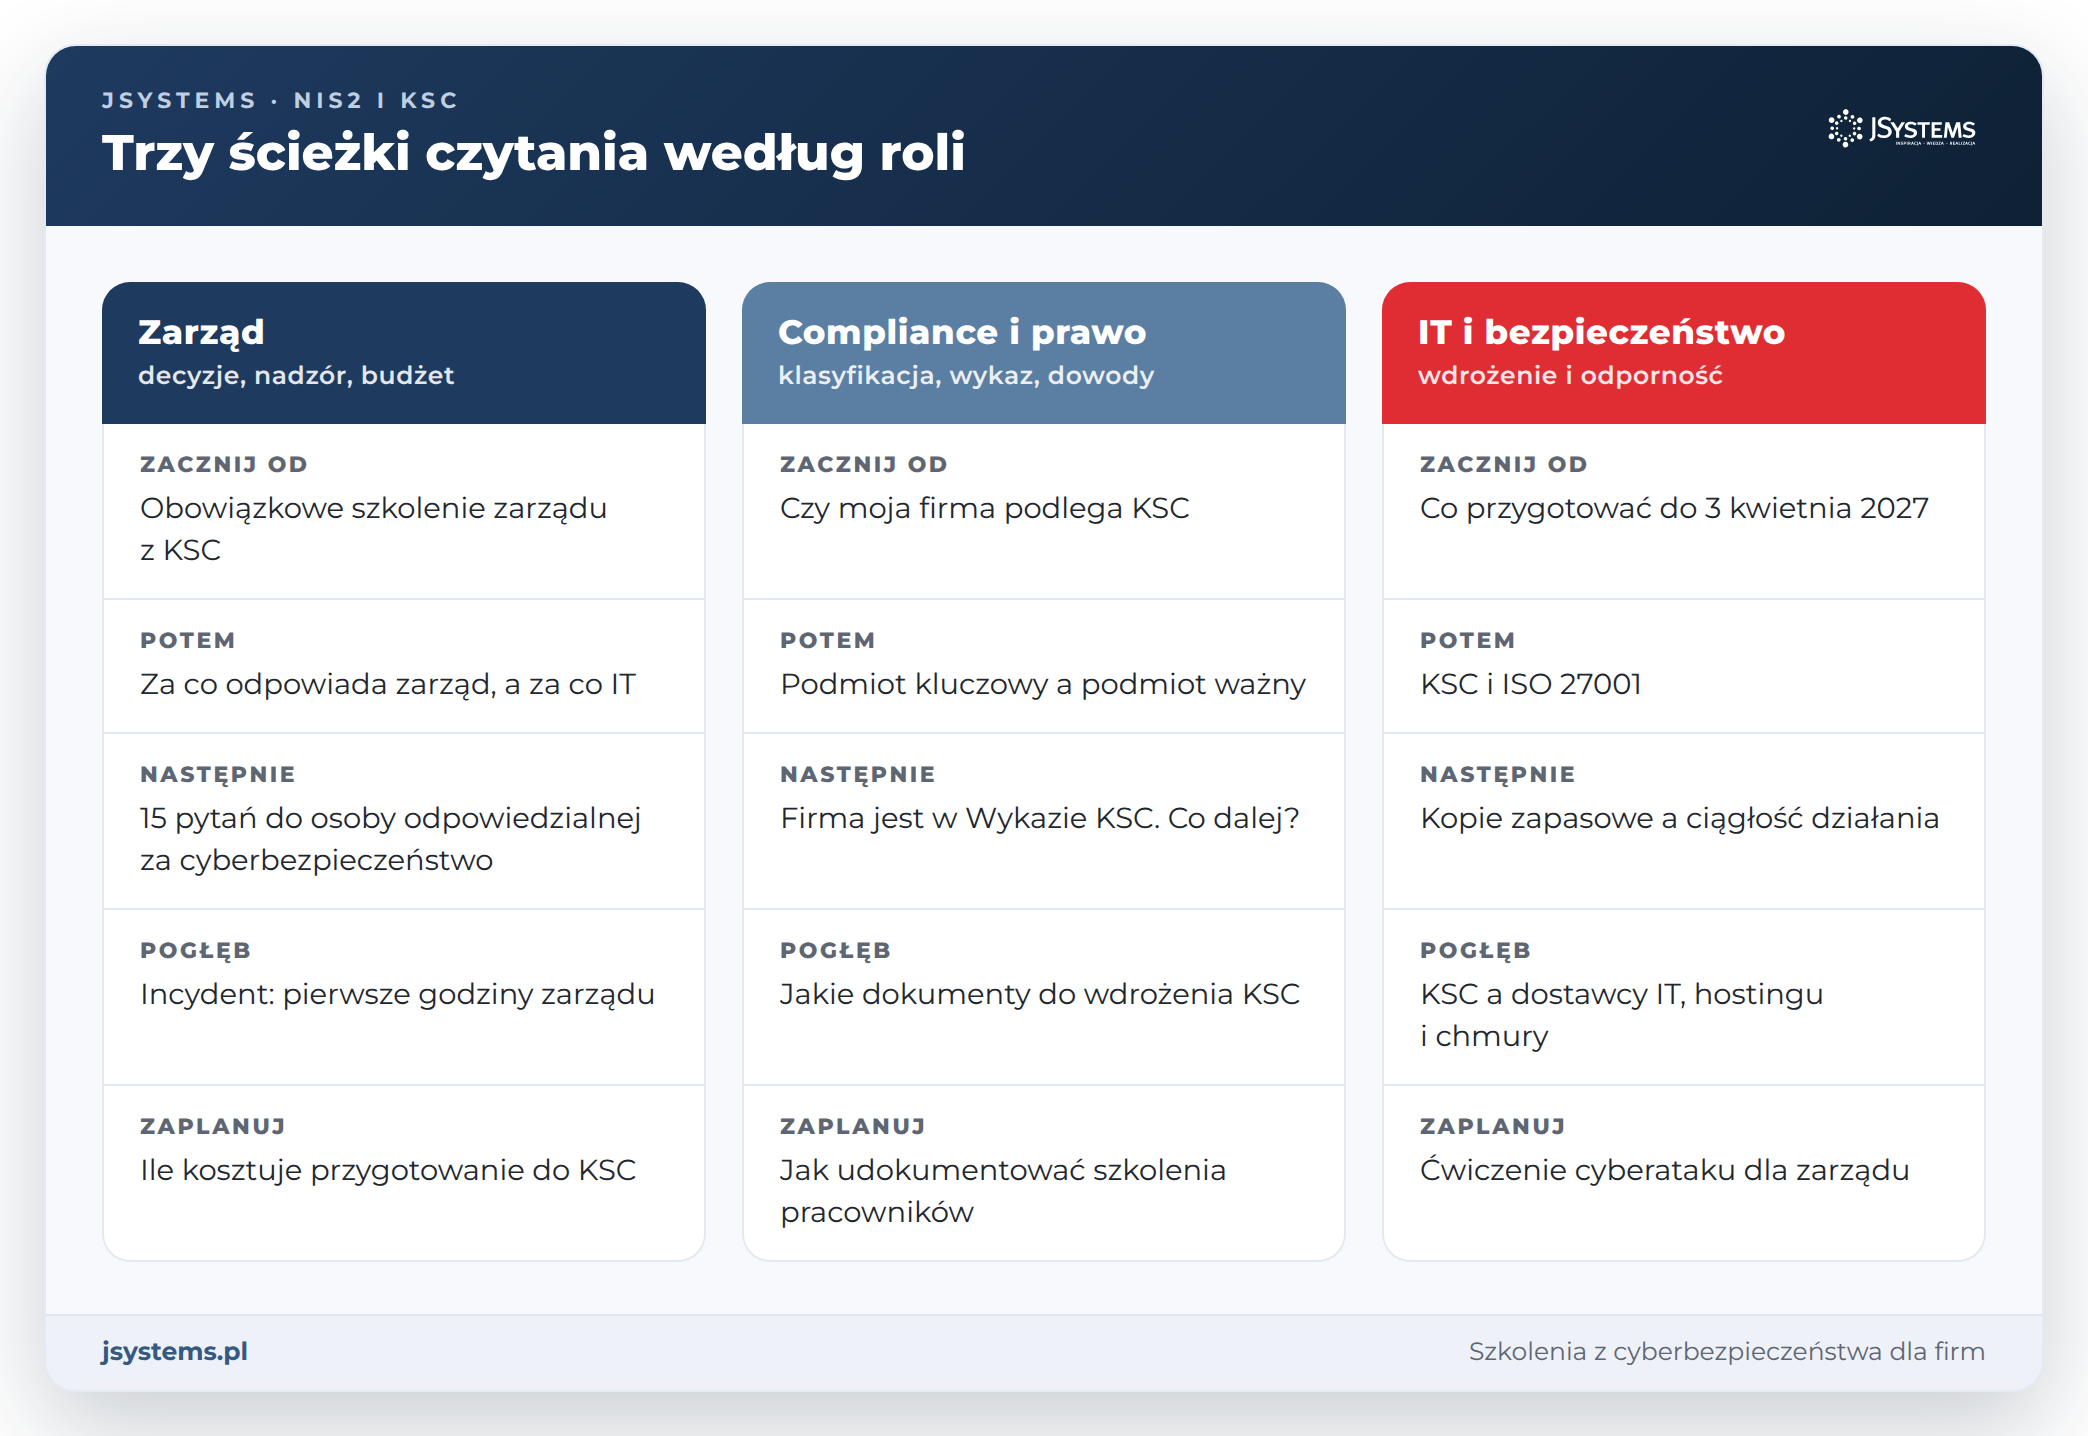
Nie każdy musi czytać wszystko. Członek zarządu potrzebuje innego zestawu niż osoba odpowiedzialna za zgodność albo szef IT. Poniższe ścieżki to propozycja kolejności: najpierw artykuł, który ustawia perspektywę danej roli, potem tematy, które z niej wynikają. Artykuł wprowadzający przyda się każdej roli.
Proponowana kolejność lektury dla trzech ról. Każdy tytuł na grafice to osobny artykuł serii z listy powyżej.
Szablony do pobrania
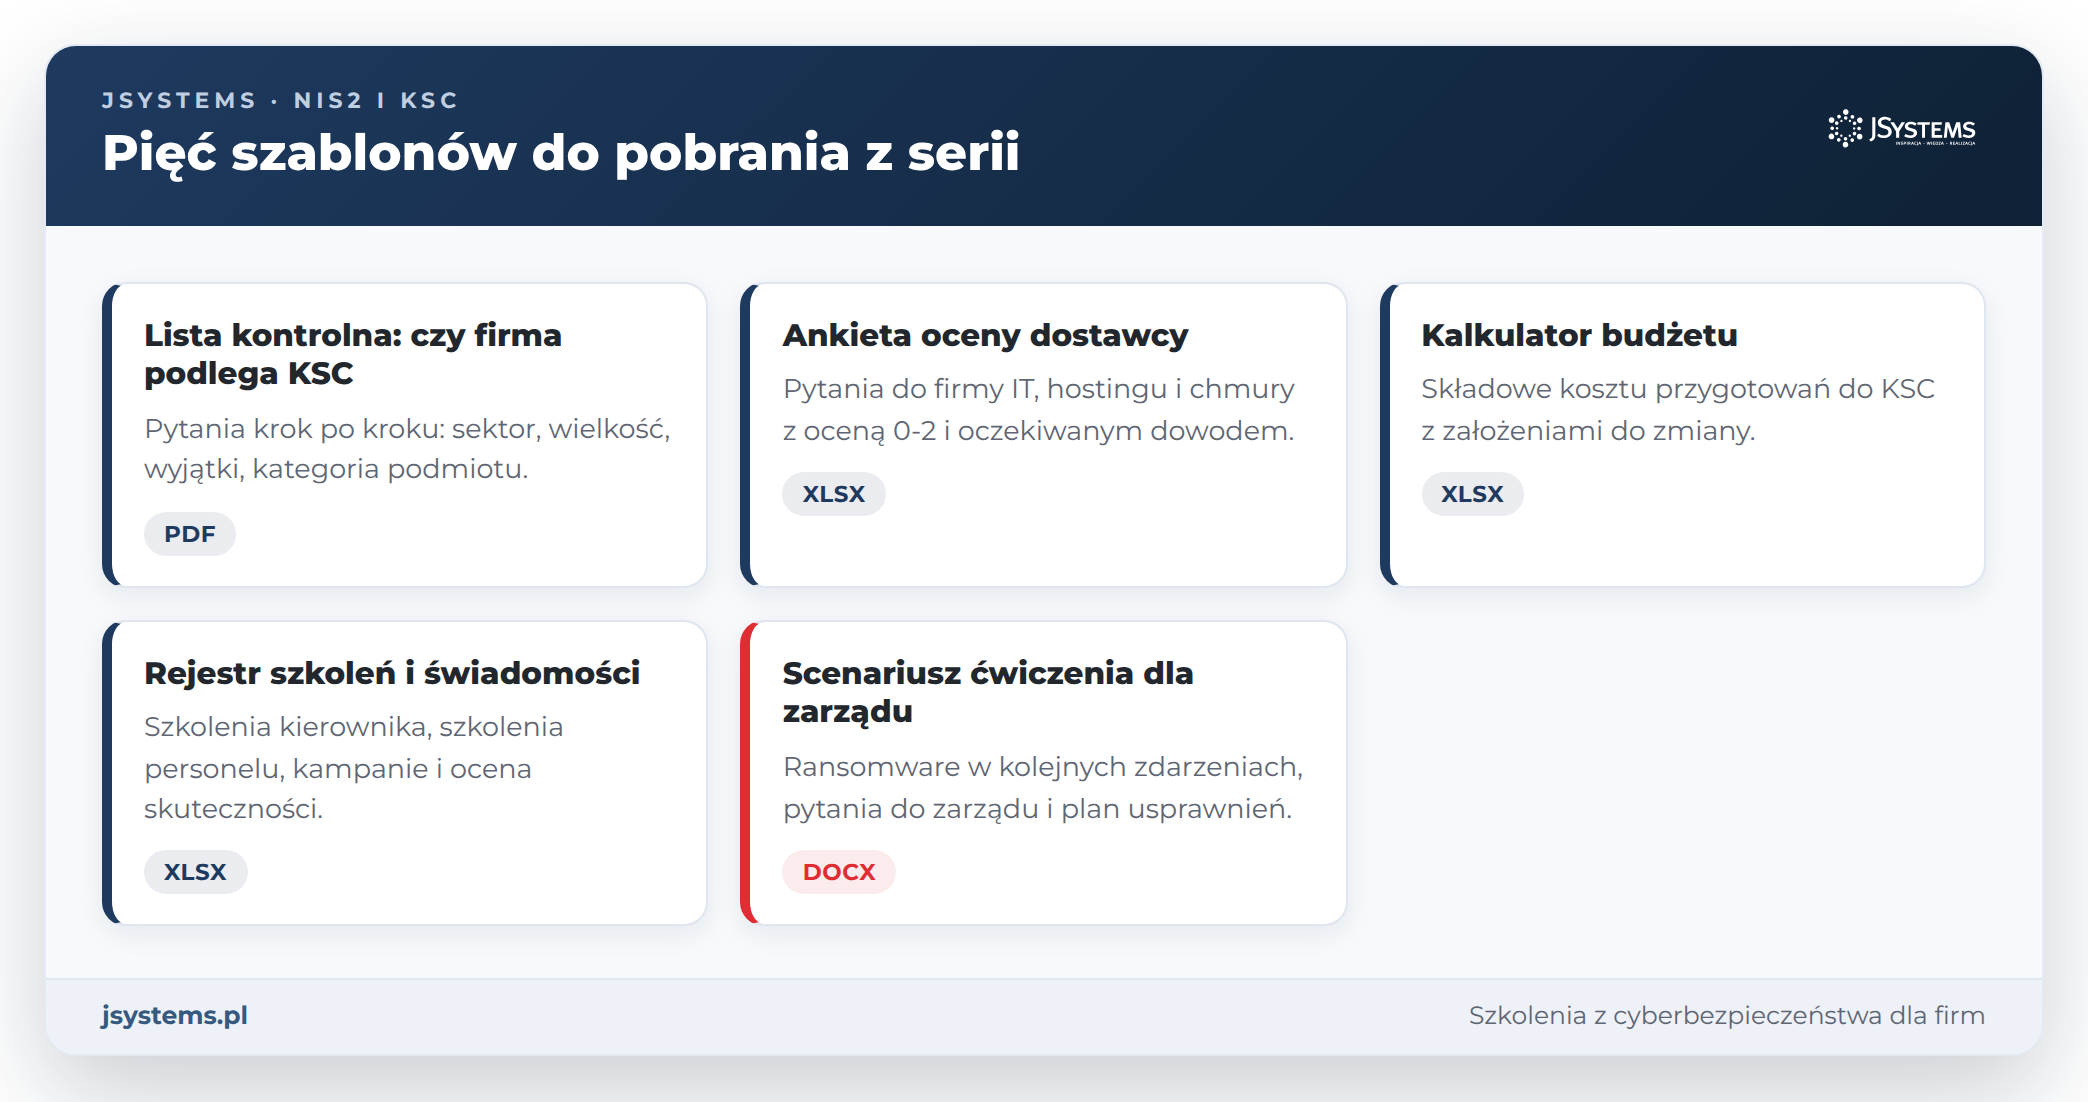
Pięć artykułów serii ma pliki, które możesz pobrać i od razu wykorzystać w swojej organizacji. Każdy plik zawiera to samo, co pokazujemy w artykule, a w artykule wyjaśniamy, jak z niego korzystać.
Szablony nie zastępują analizy prawnej ani oceny ryzyka w Twojej firmie. Są punktem startowym, który trzeba dopasować do własnej organizacji.
Podstawa prawna i źródła
Ustawa z 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa w obecnym brzmieniu (po nowelizacji ustawą z 23 stycznia 2026 r., Dz.U. 2026 poz. 252, i późniejszych zmianach), w szczególności art. 5, 7c, 7j, 8-8e, 11-12b, 15, 16, 46, 73 i 73a.
Ustawa z 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, art. 25, 33-35 i 42 (przepisy przejściowe i dostosowujące).
Od sprawdzenia, czy i jako kto firma podlega ustawie: sektor z załączników, wielkość według definicji MŚP i wyjątki. Potem zarząd podejmuje decyzje o systemie zarządzania bezpieczeństwem informacji i zatwierdza plan prac do 3 kwietnia 2027 r.
Czy dyrektywa NIS2 obowiązuje polskie firmy bezpośrednio?
Nie. Dyrektywa wyznacza cel dla państw członkowskich, a polską firmę wiążą przepisy ustawy o krajowym systemie cyberbezpieczeństwa w brzmieniu po nowelizacji z 23 stycznia 2026 r. Obowiązki, terminy i kary wynikają z ustawy.
Do kiedy trzeba wdrożyć obowiązki z ustawy o KSC?
Podmioty, które spełniały przesłanki 3 kwietnia 2026 r., mają czas do 3 kwietnia 2027 r. na obowiązki z rozdziału 3 ustawy (art. 33 ust. 1 ustawy nowelizującej). Firma, która spełni przesłanki później, liczy 12 miesięcy od tego dnia (art. 16 ustawy o KSC).
Co, jeśli firma nie złożyła wniosku o wpis do wykazu do 3 października 2026 r.?
Samorejestracja w Wykazie KSC dalej działa, więc wniosek trzeba złożyć jak najszybciej. Organ może też wpisać podmiot do wykazu sam (art. 7j). Za niezłożenie wniosku w terminie organ może nałożyć karę (art. 73 ust. 1a). Ustawa wprost nie przesądza jednak, czy dotyczy to terminu z harmonogramu ministra i czy taką karę obejmuje odroczenie kar do 3 kwietnia 2028 r. (art. 35 ustawy nowelizującej).
Od kiedy grożą kary z ustawy o KSC?
Większość kar pieniężnych, w tym kary dla kierownika podmiotu, organ może nałożyć po raz pierwszy po 3 kwietnia 2028 r. (art. 35 ustawy nowelizującej). Ministerstwo Cyfryzacji wskazuje wyjątek: karę do 100 mln zł za naruszenie, które powoduje poważne zagrożenie. Odroczenie kar nie przesuwa terminów wdrożenia obowiązków.




Komentarze (0)
Brak komentarzy...