
Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
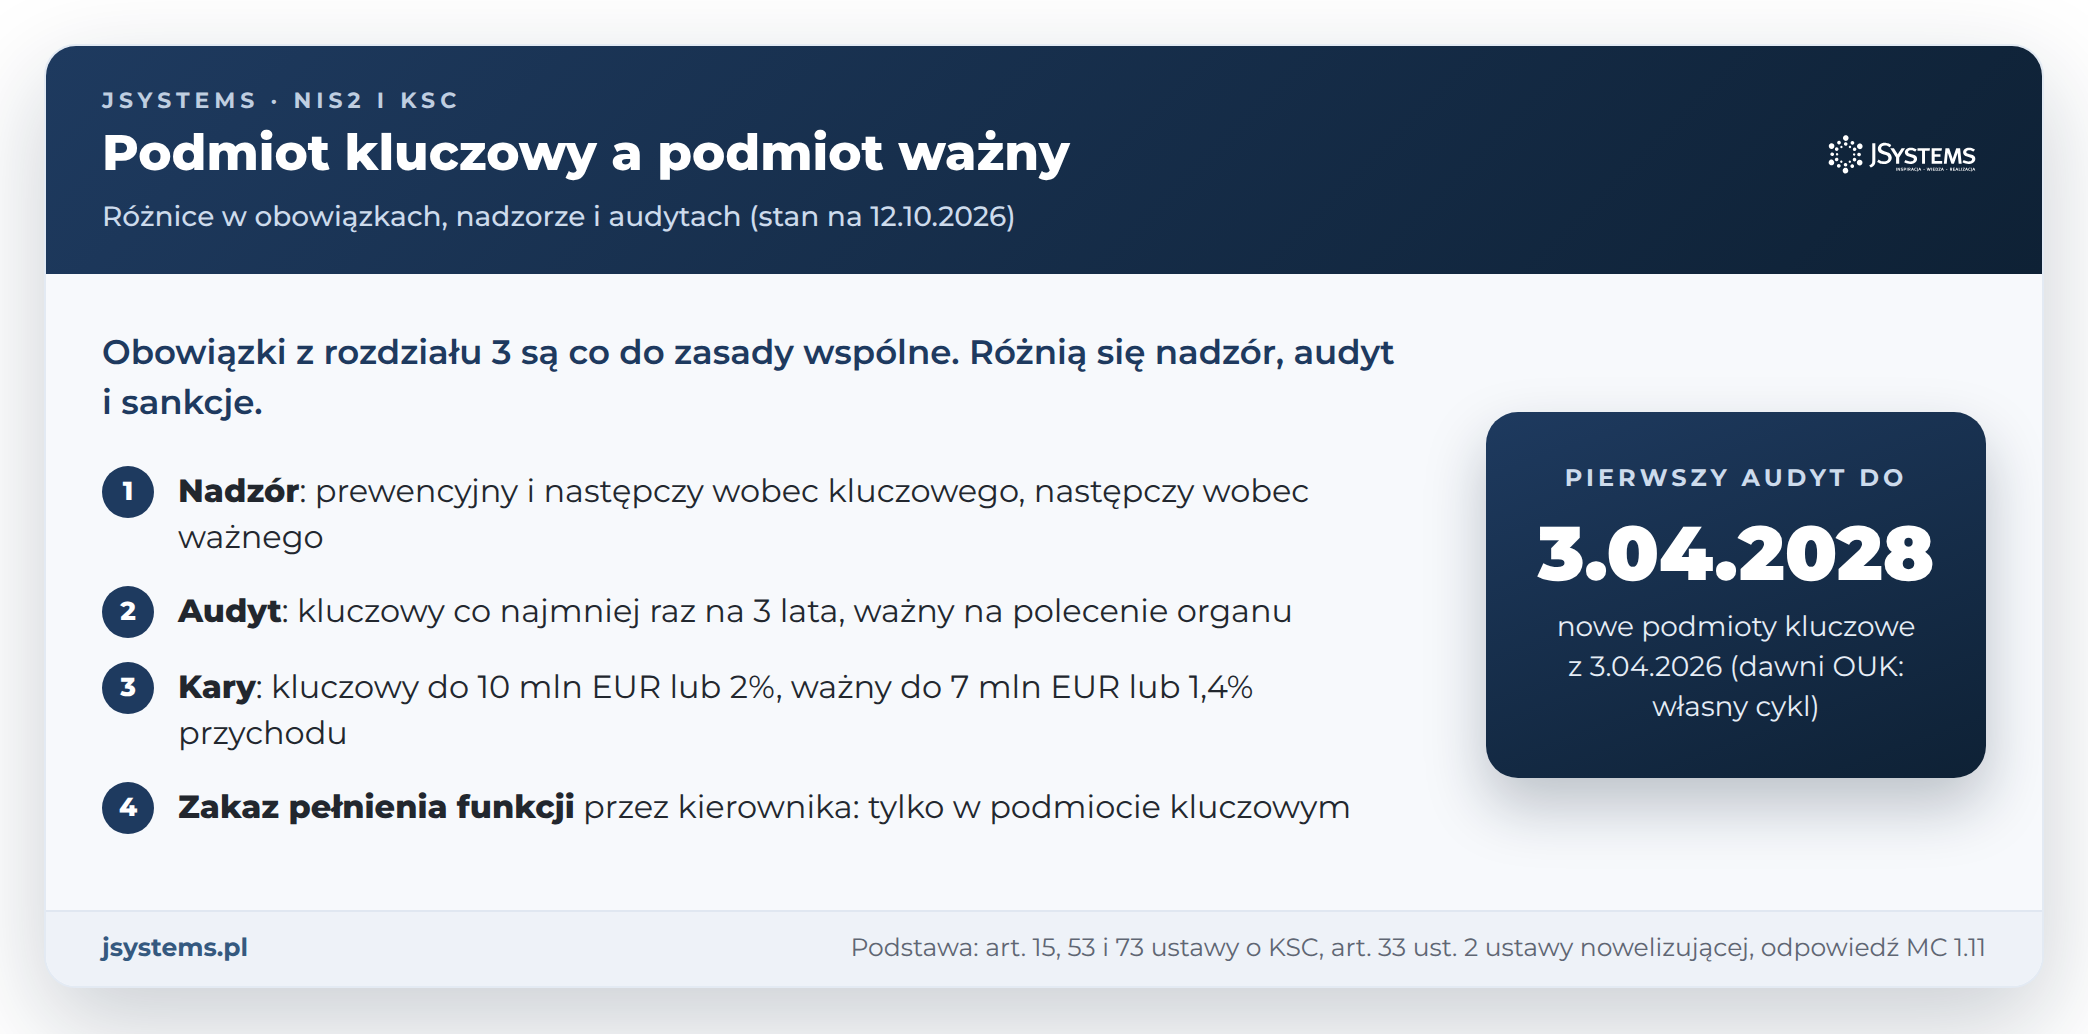
W skróciePodmiot kluczowy i podmiot ważny mają w ustawie o krajowym systemie cyberbezpieczeństwa (KSC) co do zasady te same obowiązki, a różnią się nadzorem, audytem i wysokością kar. Kluczowy podlega nadzorowi prewencyjnemu i następczemu, co najmniej raz na 3 lata przeprowadza audyt na własny koszt i ryzykuje wyższe kary. Ważny podlega nadzorowi następczemu.
Kategoria, którą firma ma w wykazie podmiotów kluczowych i podmiotów ważnych (Wykaz KSC), nie zmienia listy zabezpieczeń do wdrożenia. Ministerstwo Cyfryzacji pisze wprost, że „merytoryczne obowiązki podmiotu kluczowego i podmiotu ważnego są takie same”, a różnica „sprowadza się do zakresu czynności nadzorczych” (odpowiedź 1.11). Ta różnica ma jednak konkretną cenę: audyt co najmniej raz na 3 lata, kontrole bez sygnału o naruszeniu, wyższe pułapy kar i środki, które mogą czasowo odsunąć kierownika od zarządzania.
W internecie łatwo trafić na teksty opisujące wcześniejsze projekty ustawy, w których pojawiają się na przykład audyt co 2 lata dla obu kategorii albo kara dla kierownika do 600% wynagrodzenia. Uchwalony tekst mówi co innego: audyt okresowy ma tylko podmiot kluczowy, co najmniej raz na 3 lata (art. 15 ust. 1), a kara dla kierownika wynosi do 300% wynagrodzenia (art. 73a ust. 4). Jeśli najpierw potrzebujesz ogólnego obrazu ustawy, zacznij od naszego przewodnika po NIS2 i ustawie o KSC.
Tutaj zestawiamy różnice między kategoriami według ustawy w brzmieniu z 8 października 2026 r., z numerem przepisu przy każdej z nich, i pokazujemy na fikcyjnych przykładach, kiedy firma przechodzi z jednej kategorii do drugiej.
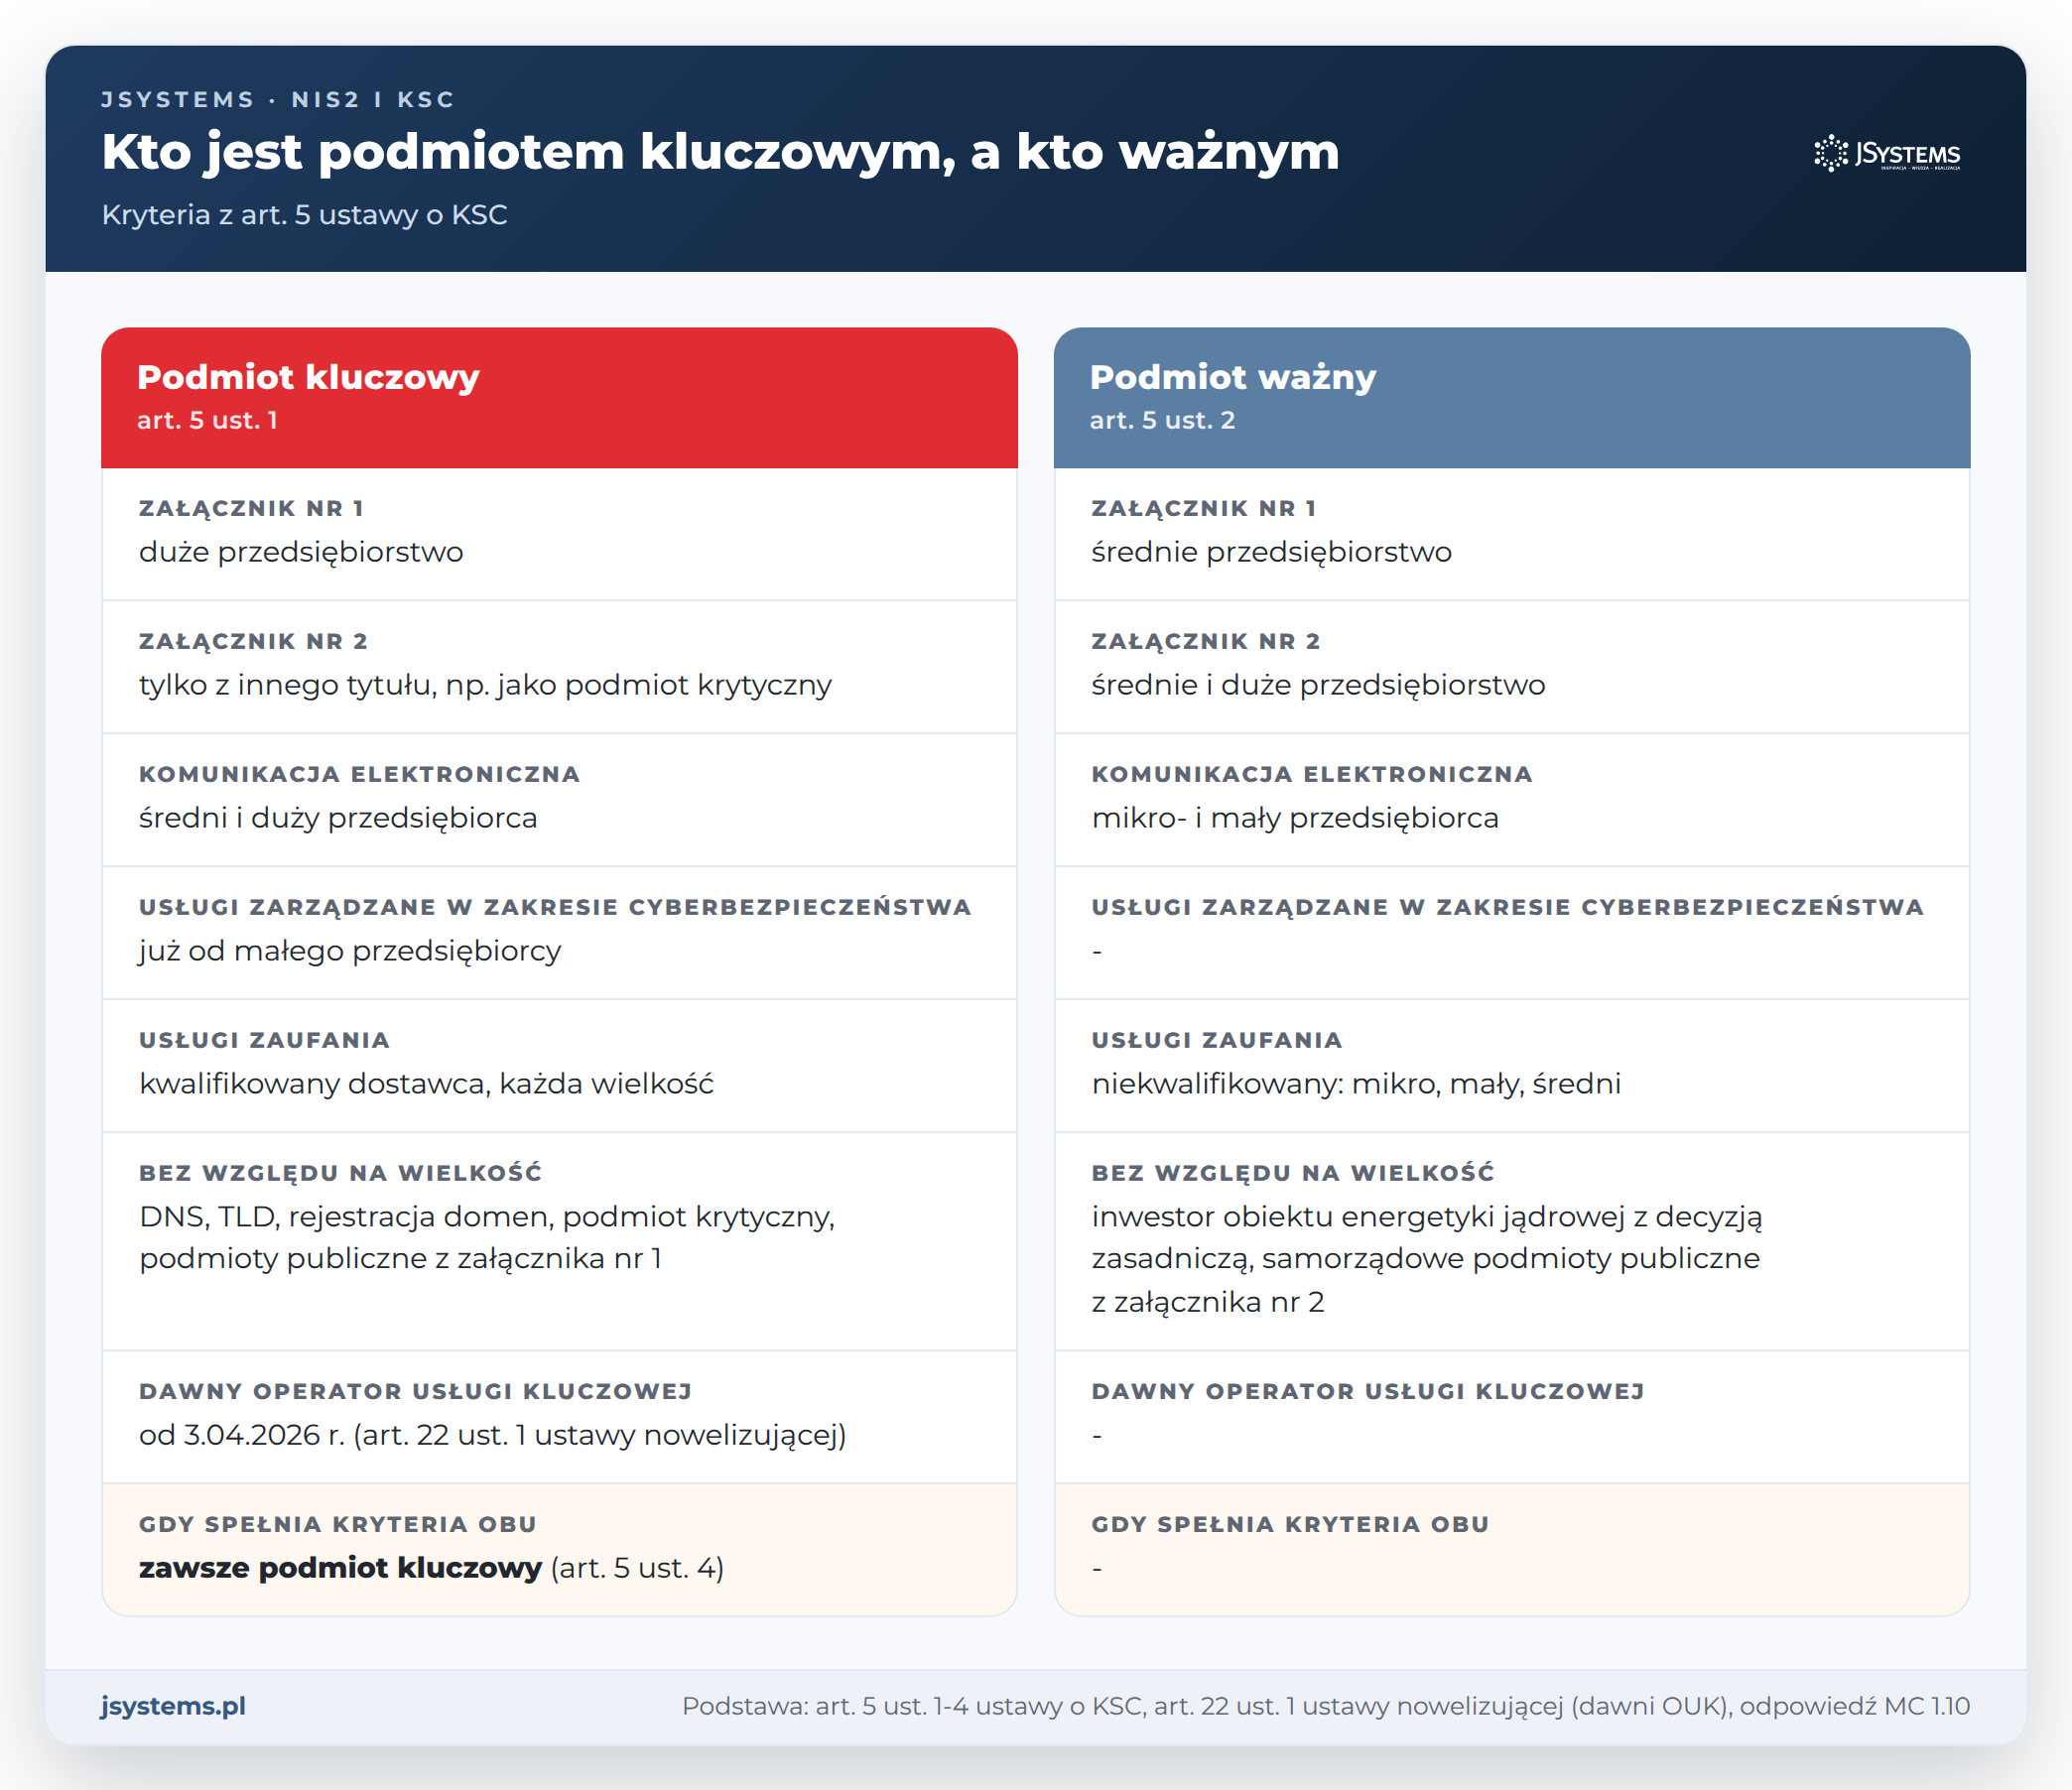
Kategorię wyznacza art. 5 ustawy. Podstawowa reguła łączy załącznik z wielkością według unijnej definicji mikro, małych i średnich przedsiębiorstw. Firma z załącznika nr 1 („Sektory kluczowe”), która przewyższa wymogi dla średniego przedsiębiorstwa, jest podmiotem kluczowym (art. 5 ust. 1 pkt 1). Średnia firma z załącznika nr 1 jest podmiotem ważnym (art. 5 ust. 2 pkt 1). Firma z załącznika nr 2 („Sektory ważne”) jest podmiotem ważnym zarówno jako średnia, jak i jako duża (art. 5 ust. 2 pkt 2).
Obok tej reguły są przypadki szczególne. Bez względu na wielkość podmiotami kluczowymi są między innymi dostawcy usług DNS, rejestry nazw domen najwyższego poziomu, kwalifikowani dostawcy usług zaufania, podmioty krytyczne i podmioty publiczne z załącznika nr 1 (art. 5 ust. 1 pkt 4). Dostawca usług zarządzanych w zakresie cyberbezpieczeństwa (MSSP, od angielskiego managed security service provider) jest kluczowy już jako mały przedsiębiorca (art. 5 ust. 1 pkt 3). Przedsiębiorca komunikacji elektronicznej jest kluczowy od średniego, a ważny jako mikro- i mały (art. 5 ust. 1 pkt 2 i ust. 2 pkt 4). Jeżeli podmiot spełnia wymogi obu kategorii, jest podmiotem kluczowym (art. 5 ust. 4).
Trzy źródła statusu łatwo przeoczyć. Dawni operatorzy usługi kluczowej (OUK) z poprzedniej wersji ustawy stali się podmiotami kluczowymi z dniem wejścia w życie nowelizacji, czyli 3 kwietnia 2026 r. (art. 22 ust. 1 ustawy nowelizującej). Organ właściwy do spraw cyberbezpieczeństwa może decyzją uznać firmę, która nie spełnia kryteriów wielkości, za podmiot kluczowy, jeśli prowadzi działalność z załącznika nr 1, albo za ważny, jeśli z załącznika nr 2 (art. 7l ust. 1-2). Minister właściwy do spraw informatyzacji może też uznać państwową osobę prawną za podmiot kluczowy w sektorze podmiotów publicznych (art. 7m). Jak ustalić własną kategorię krok po kroku, opisujemy w tekście Czy moja firma podlega KSC? Jak sprawdzić to krok po kroku.
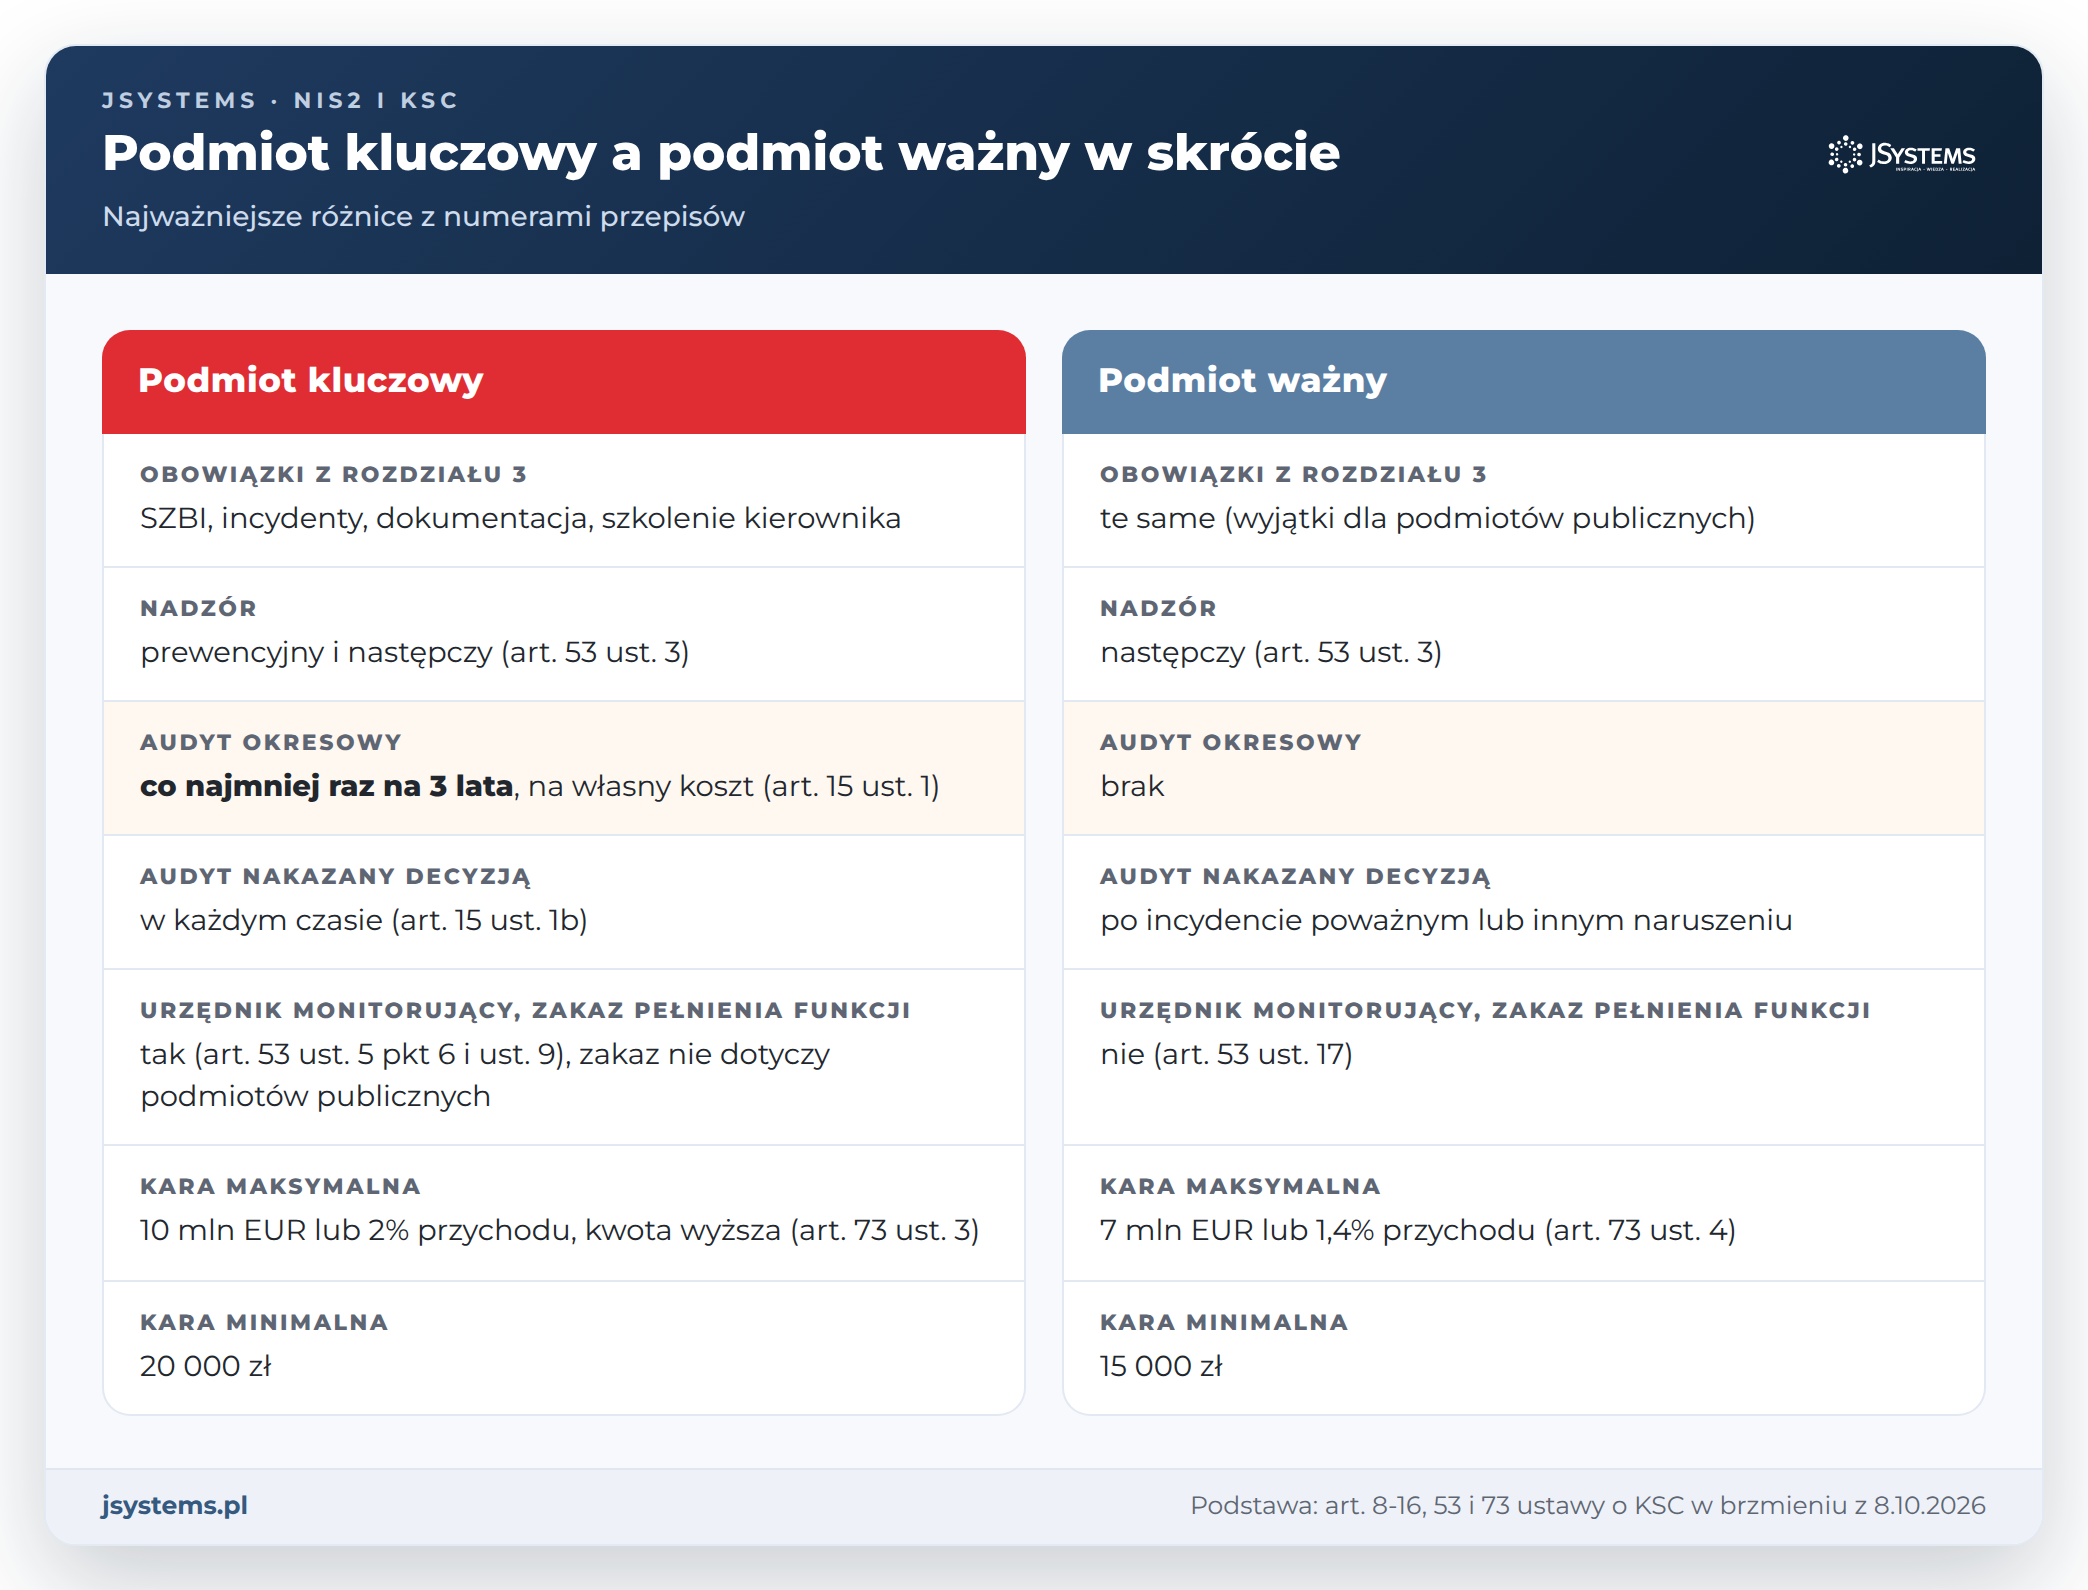
Tabela zbiera różnice i podobieństwa. Wiersze, w których obie kolumny brzmią tak samo, zostawiamy celowo, bo pokazują, czego kategoria nie zmienia.
| Element | Podmiot kluczowy | Podmiot ważny | Podstawa |
|---|---|---|---|
| Kryterium podstawowe | załącznik nr 1 i duże przedsiębiorstwo, przypadki z art. 5 ust. 1 pkt 2-4 | załącznik nr 1 i średnie przedsiębiorstwo, załącznik nr 2 i co najmniej średnie, przypadki z art. 5 ust. 2 pkt 3-8 | art. 5 ust. 1, 2 i 4 |
| Obowiązki z rozdziału 3: system zarządzania bezpieczeństwem informacji (SZBI), kierownik, dokumentacja, incydenty, osoby kontaktowe, struktury | tak | tak, z wyjątkami dla podmiotu ważnego będącego podmiotem publicznym | art. 8-14, art. 8 ust. 3, art. 9 ust. 3, art. 12c |
| Termin na obowiązki z rozdziału 3 | 12 miesięcy od spełnienia przesłanek, dla podmiotów z 3.04.2026 r. do 3.04.2027 r. | tak samo | art. 16 pkt 1, art. 33 ust. 1 ustawy nowelizującej |
| Szkolenie kierownika | raz w roku kalendarzowym, udział udokumentowany | tak samo | art. 8e |
| Audyt okresowy | co najmniej raz na 3 lata, na własny koszt, kopia raportu do organu w 3 dni robocze | brak obowiązku | art. 15 ust. 1 i 1a |
| Pierwszy audyt | 24 miesiące od spełnienia przesłanek, dla podmiotów z 3.04.2026 r. do 3.04.2028 r., dawni OUK po audycie zachowują dotychczasowy cykl | nie dotyczy | art. 16 pkt 2, art. 33 ust. 2 i art. 25 ustawy nowelizującej |
| Zewnętrzny audyt nakazany decyzją | w każdym czasie | w przypadku incydentu poważnego lub innego naruszenia przepisów ustawy | art. 15 ust. 1b |
| Charakter nadzoru | prewencyjny i następczy | następczy, w szczególności przy uzasadnionym podejrzeniu naruszenia | art. 53 ust. 3 |
| Kontrole, wnioski o informacje i dowody, ocena bezpieczeństwa zlecona zespołowi reagowania na incydenty (CSIRT), pismo z ostrzeżeniem, nakazy | tak | tak, bez wyznaczenia urzędnika monitorującego | art. 53 ust. 2, 4, 5 i 17 |
| Urzędnik monitorujący (najwyżej miesiąc) | tak | nie | art. 53 ust. 5 pkt 6 i ust. 17 |
| Wstrzymanie koncesji lub działalności, zakaz pełnienia funkcji przez kierownika | tak, poza podmiotami publicznymi, każdy środek najwyżej 14 dni z możliwością ponowienia | nie | art. 53 ust. 9, 10 i 17, art. 53e |
| Kara maksymalna | 10 mln EUR lub 2% przychodu, „przy czym zastosowanie ma kwota wyższa” | 7 mln EUR lub 1,4% przychodu, bez zwrotu o kwocie wyższej | art. 73 ust. 3 i 4 |
| Kara minimalna | 20 000 zł | 15 000 zł | art. 73 ust. 3 i 4 |
| Podstawa wymiaru bez przychodu albo przy działalności krótszej niż 12 miesięcy | równowartość 500 000 EUR | równowartość 250 000 EUR | art. 73 ust. 3a i 4 |
| Kara do 100 mln zł przy poważnym zagrożeniu | tak | tak | art. 73 ust. 5 |
| Kara dla kierownika | do 300% wynagrodzenia, w podmiocie publicznym do 100% | tak samo | art. 73a ust. 4 i 5 |
| Pierwsze kary z art. 73 ust. 1-4 i art. 73a | po 3.04.2028 r. | tak samo | art. 35 ustawy nowelizującej |
Dwie rzeczy z tabeli łatwo przeoczyć. Po pierwsze organ może kontrolować także podmiot ważny: art. 53 ust. 17 każe stosować wobec niego przepisy o kontrolach, wnioskach o informacje, pismach z ostrzeżeniem i większości nakazów. Różni się charakter nadzoru i dostęp do środków ostatecznych, nie sama możliwość kontroli. Po drugie kara dla kierownika i termin, od którego mogą zapadać pierwsze kary, są w obu kategoriach takie same.
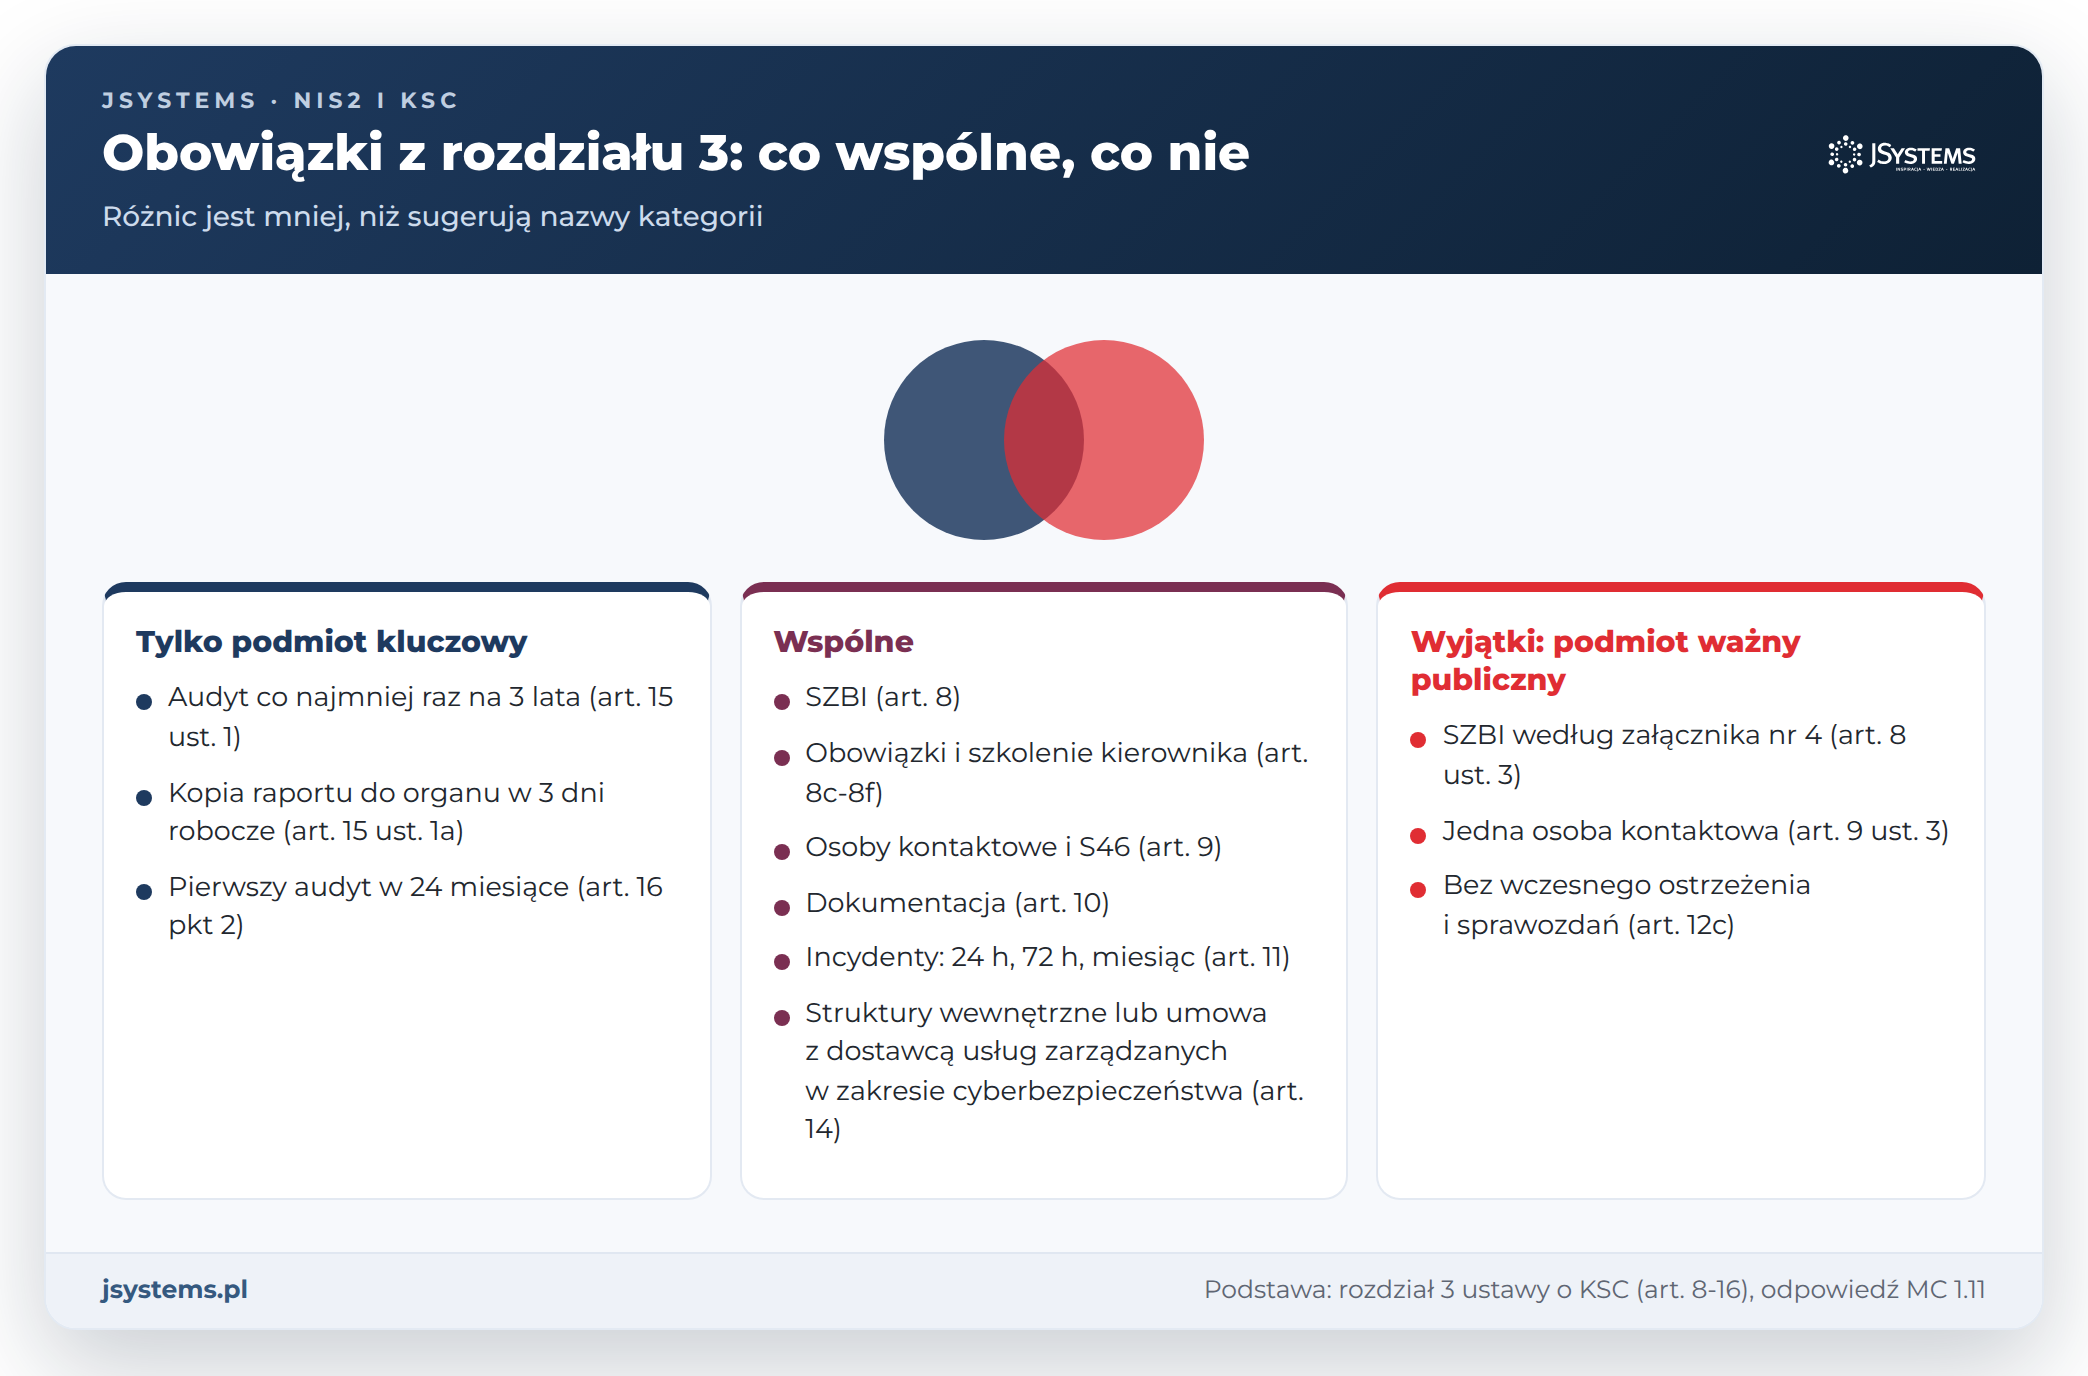
Rozdział 3 ustawy nosi tytuł „Obowiązki podmiotów kluczowych lub podmiotów ważnych”, a podstawowe przepisy o obowiązkach (art. 8, 9, 10, 11, 13 i 14) zaczynają się od tych samych słów: „Podmiot kluczowy lub podmiot ważny”. Obie kategorie wdrażają system zarządzania bezpieczeństwem informacji (SZBI), czyli szacują ryzyko i stosują proporcjonalne do niego środki (art. 8), prowadzą dokumentację (art. 10), obsługują i zgłaszają incydenty (art. 11), wyznaczają osoby kontaktowe i korzystają z systemu teleinformatycznego z art. 46 ustawy, nazywanego S46 (art. 9) oraz powołują wewnętrzne struktury lub zawierają umowę z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa (art. 14). Kierownik każdego z nich odpowiada za te obowiązki i raz w roku kalendarzowym przechodzi szkolenie (art. 8c i 8e). Podział zadań między zarządem a działem IT opisujemy w tekście KSC: za co odpowiada zarząd, a za co dział IT.
Obowiązki dotyczące wyłącznie podmiotu kluczowego to przede wszystkim audyt: okresowy (art. 15 ust. 1), przekazanie kopii raportu organowi w 3 dni robocze (art. 15 ust. 1a) i pierwszy audyt w 24 miesiące (art. 16 pkt 2). Rozdział 3 ma jeszcze jeden przepis tylko dla podmiotu kluczowego: dostawca usług zarządzanych w zakresie cyberbezpieczeństwa, który świadczy usługę obsługi incydentów, publikuje na swojej stronie internetowej informacje o swojej działalności, w tym sposób zgłaszania incydentów (art. 8g). Taki dostawca jest jednak zawsze podmiotem kluczowym, więc to raczej obowiązek branżowy niż różnica między kategoriami.
Wyjątki po stronie podmiotu ważnego dotyczą podmiotów publicznych. Podmiot ważny będący podmiotem publicznym wdraża SZBI spełniający wymogi załącznika nr 4 do ustawy zamiast pełnego katalogu z art. 8 ust. 1 (art. 8 ust. 3). Ta sama zasada obejmuje podmioty ważne wymienione w art. 7 ust. 1 pkt 1-4 i 6-7 ustawy - Prawo o szkolnictwie wyższym i nauce, które nie są organizacjami badawczymi, w zakresie zadań publicznych. Podmiot ważny publiczny wyznacza co najmniej jedną osobę kontaktową zamiast dwóch (art. 9 ust. 3). Nie przekazuje też wczesnego ostrzeżenia, sprawozdania okresowego, sprawozdania z postępu obsługi incydentu ani sprawozdania końcowego, choć pozostałe przepisy o obsłudze i zgłaszaniu incydentów stosuje (art. 12c). Za niewdrożenie SZBI według załącznika nr 4 grozi mu kara (art. 73 ust. 1c).
Część uproszczeń zależy od wielkości, a nie od kategorii. Mikro- lub mały przedsiębiorca, kluczowy albo ważny, wyznacza co najmniej jedną osobę kontaktową (art. 9 ust. 2). W sektorze bankowości i infrastruktury rynków finansowych przepisy o SZBI i zgłaszaniu poważnych incydentów co do zasady ustępują rozporządzeniu (UE) 2022/2554 (DORA), niezależnie od kategorii (art. 8i ust. 1).
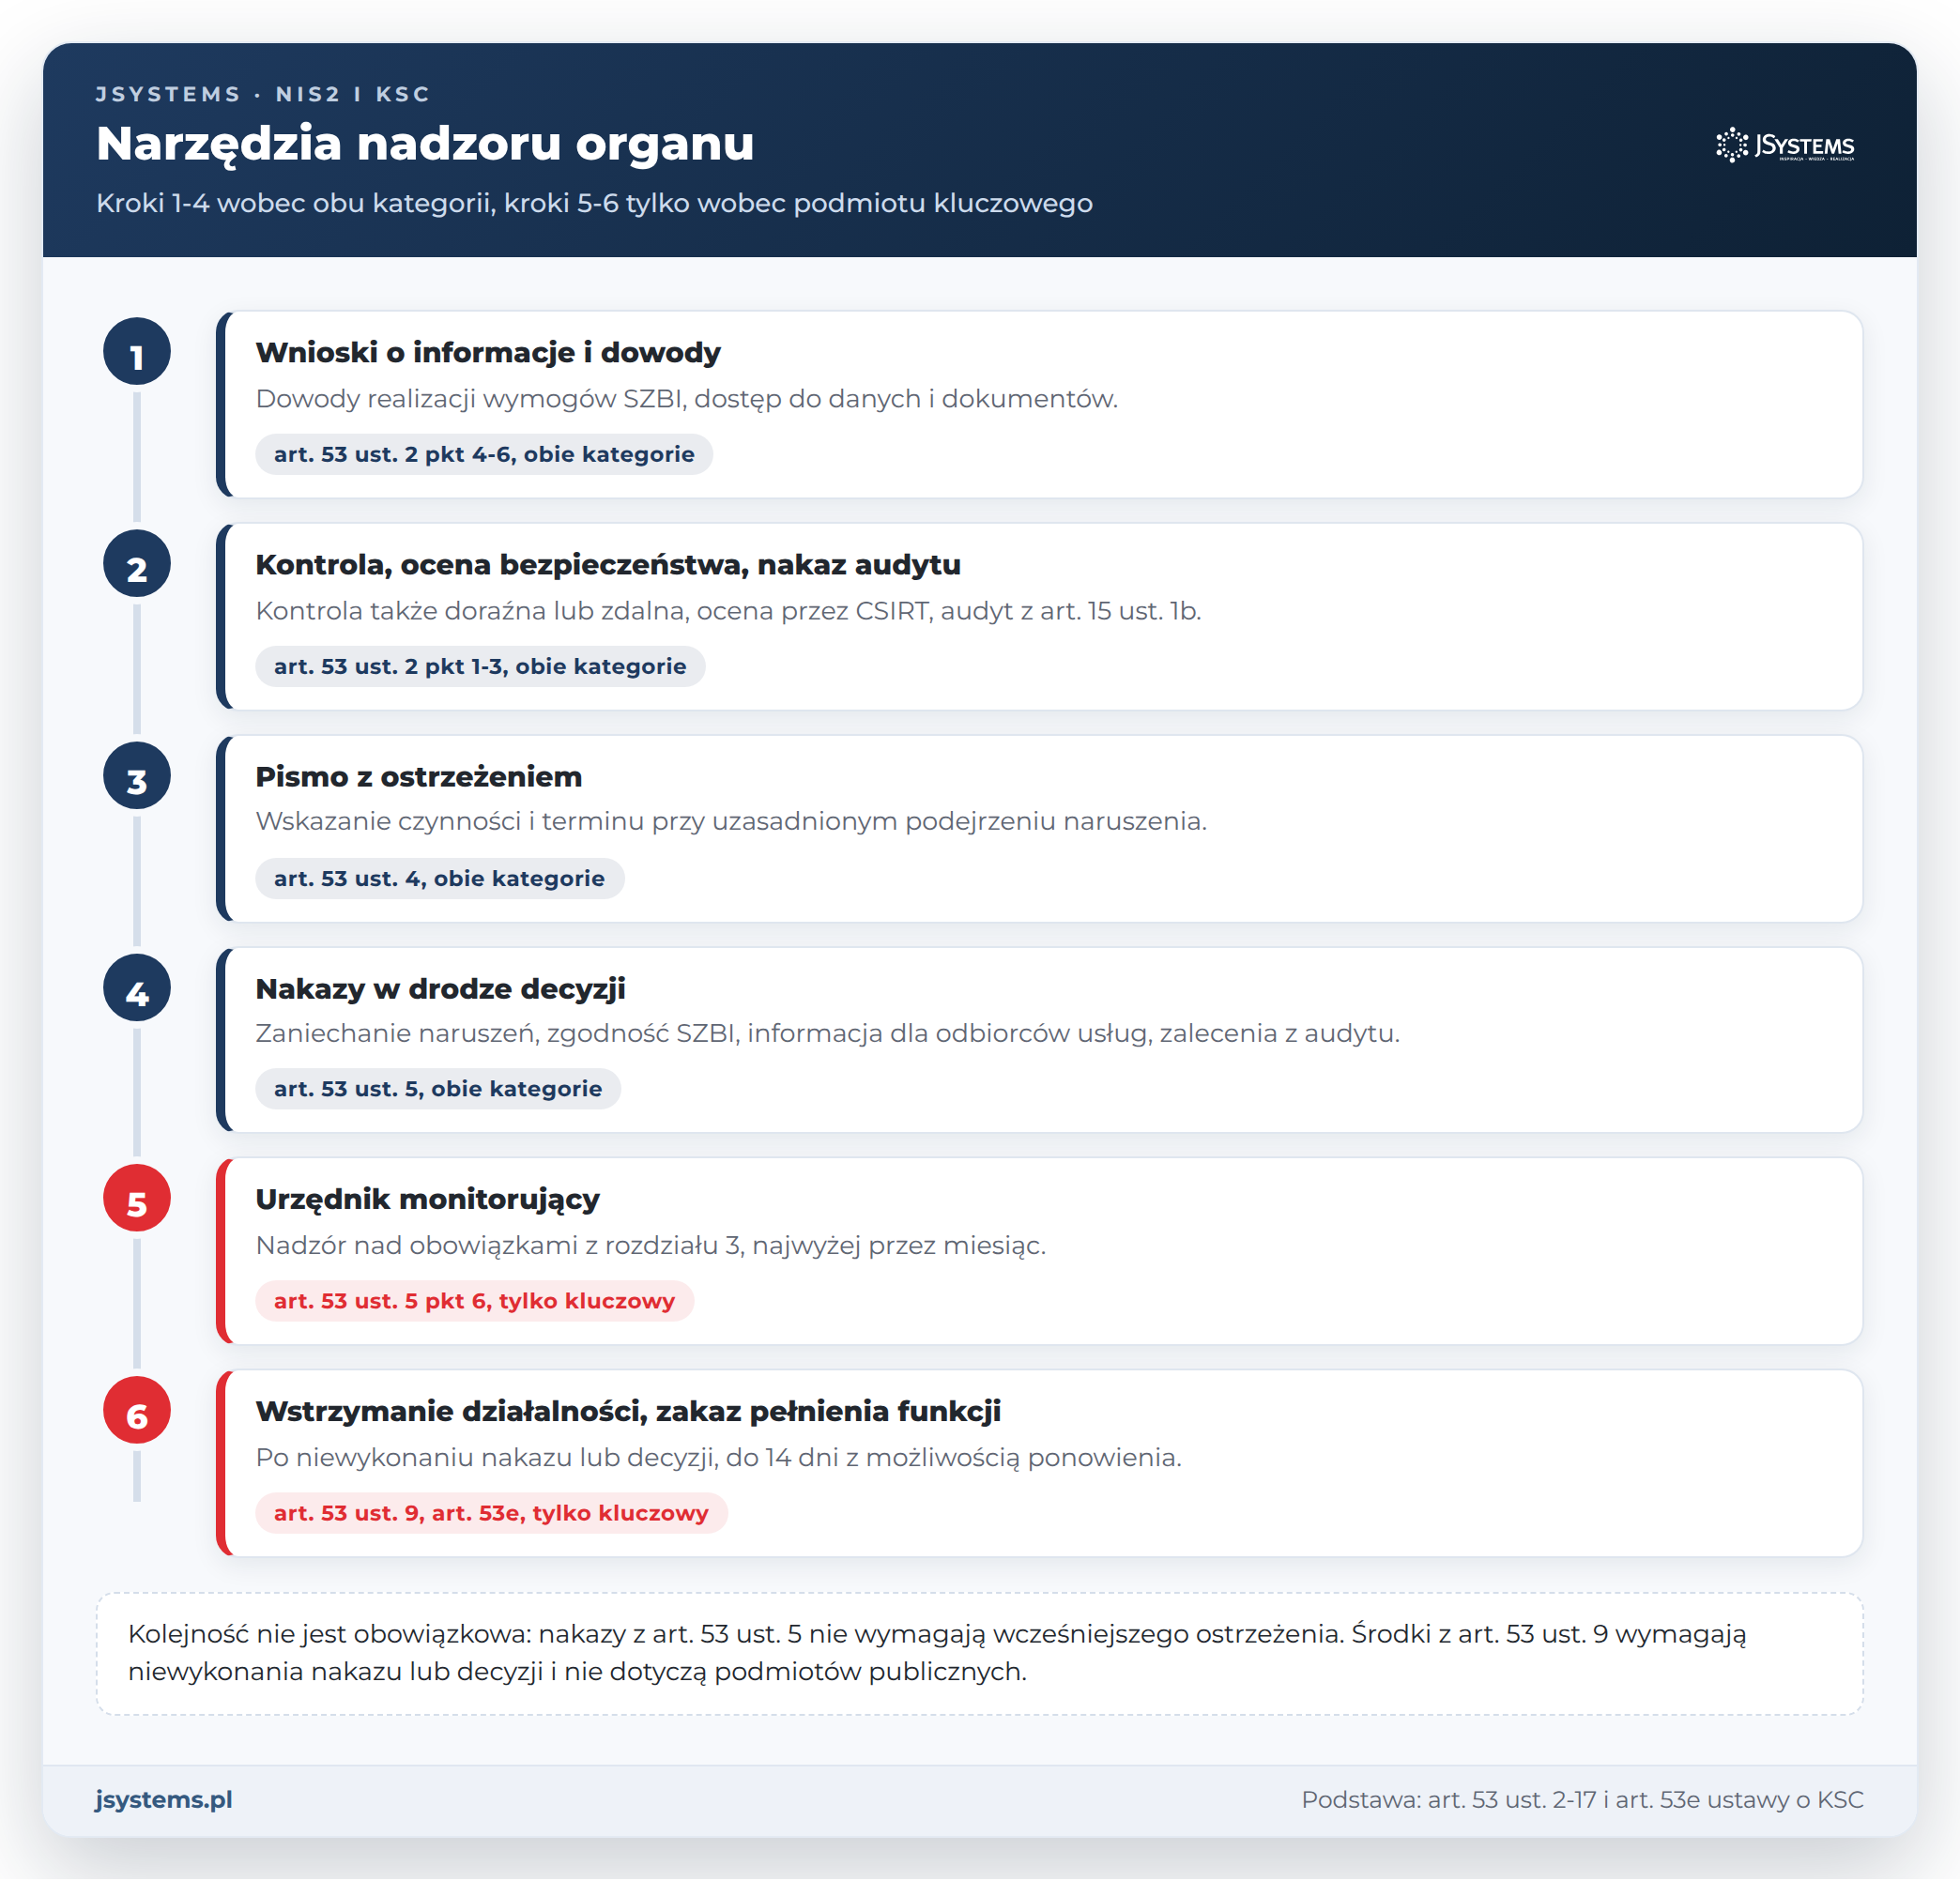
Podstawowa różnica jest zapisana w art. 53 ust. 3: organy sprawują nadzór o charakterze „prewencyjnym i następczym nad podmiotami kluczowymi” oraz „następczym nad podmiotami ważnymi, w szczególności w przypadku uzasadnionego podejrzenia, że zachodzi możliwość naruszenia przepisów ustawy”. Ministerstwo Cyfryzacji w odpowiedzi 1.11 nazywa to nadzorem ex ante (z góry) i ex post (po fakcie).
W praktyce nadzór prewencyjny oznacza, że organ nie potrzebuje sygnału o naruszeniu, żeby zajrzeć do podmiotu kluczowego. Może prowadzić kontrole, w tym doraźne, w siedzibie, w miejscu wykonywania działalności albo zdalnie, nakazać audyt, zlecić ocenę bezpieczeństwa zespołowi CSIRT oraz występować z wnioskami o informacje, dostęp do danych i dowody realizacji wymogów SZBI (art. 53 ust. 2). Audyt może nakazać w każdym czasie (art. 15 ust. 1b).
Wobec podmiotu ważnego organ stosuje te same przepisy o kontrolach, informacjach i dowodach (art. 53 ust. 2 w związku z ust. 17), ale nadzór ma charakter następczy. Słowa „w szczególności” w art. 53 ust. 3 pkt 2 wskazują, że uzasadnione podejrzenie naruszenia jest typowym, ale nie jedynym powodem działań wobec podmiotu ważnego. Audyt organ może mu nakazać dopiero w przypadku incydentu poważnego lub innego naruszenia przepisów ustawy (art. 15 ust. 1b).
Gwarancje proceduralne są wspólne. Przed zastosowaniem środków i przed nałożeniem kary organ informuje o wstępnych ustaleniach, a podmiot ma 7 dni na stanowisko (art. 53 ust. 13 i 14, wobec podmiotu ważnego przez odesłanie z ust. 17). Na żądanie danych i dokumentów organ daje co najmniej 7 dni (art. 53c ust. 2 pkt 5), a do kontroli przedsiębiorców stosuje się przepisy rozdziału 5 Prawa przedsiębiorców (art. 54 pkt 1).
Środki ostateczne przysługują organowi tylko wobec podmiotu kluczowego. Pierwszy to urzędnik monitorujący, wyznaczany decyzją na czas nie dłuższy niż miesiąc do nadzorowania obowiązków z rozdziału 3 (art. 53 ust. 5 pkt 6). Drugi to środki z art. 53 ust. 9, po które organ może sięgnąć, gdy podmiot kluczowy nie wykonał nakazu albo decyzji: wstrzymanie koncesji lub zezwolenia, wstrzymanie działalności oraz zakaz pełnienia funkcji zarządczych przez kierownika podmiotu, „o ile nie doprowadzi to do uniemożliwienia funkcjonowania podmiotu kluczowego w zakresie, jaki jest niezbędny do usunięcia uchybień lub zaprzestania naruszeń” (art. 53 ust. 9 pkt 6). Środek stosuje się najwyżej przez 14 dni, ale organ może go ponawiać na kolejne okresy do usunięcia uchybień (art. 53e ust. 2 i 4), a informację z imieniem i nazwiskiem kierownika publikuje w Biuletynie Informacji Publicznej (art. 53e ust. 11). Środków z ust. 9 nie stosuje się do podmiotów publicznych (art. 53 ust. 10). Moratorium z art. 35 ustawy nowelizującej dotyczy kar pieniężnych, a nie środków nadzoru z art. 53.
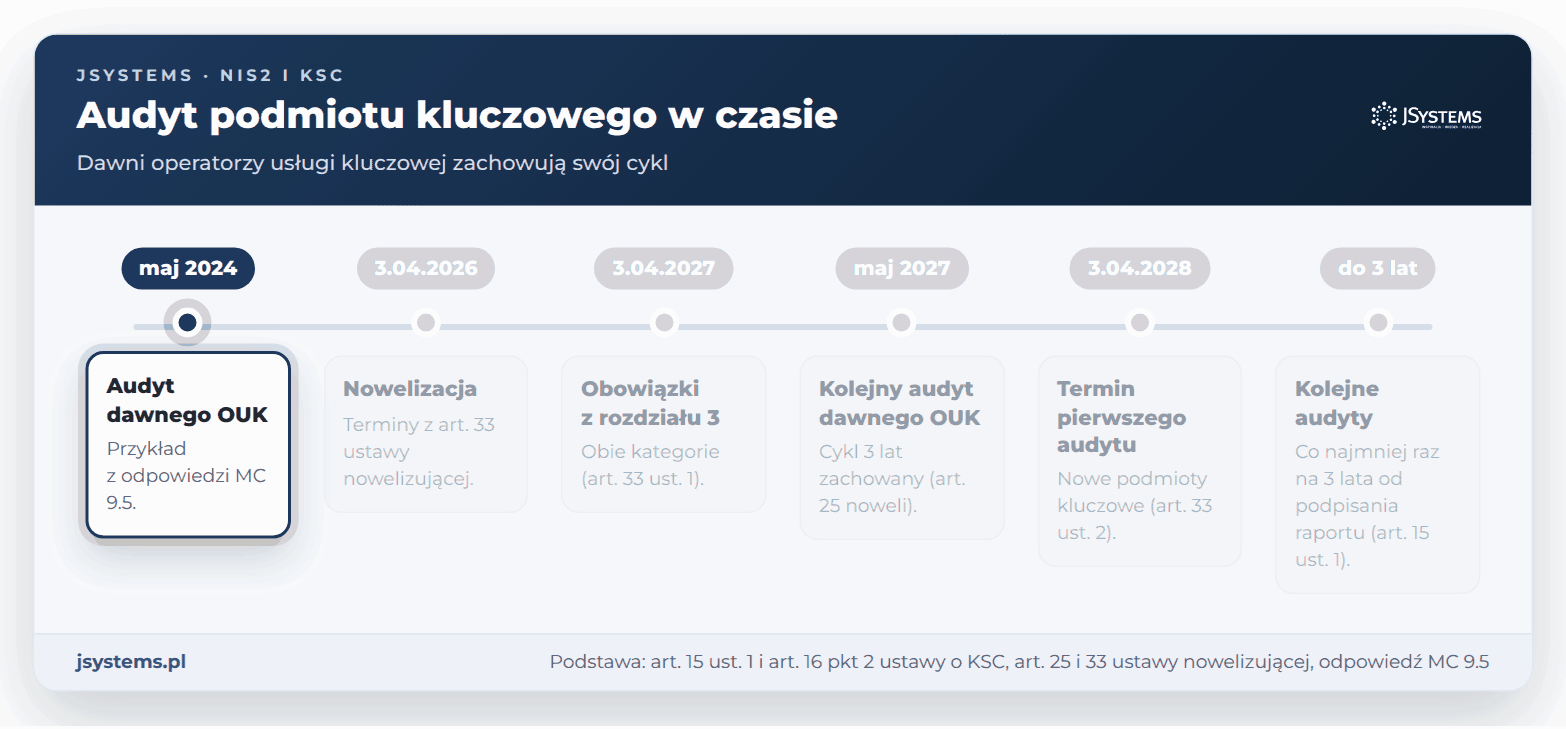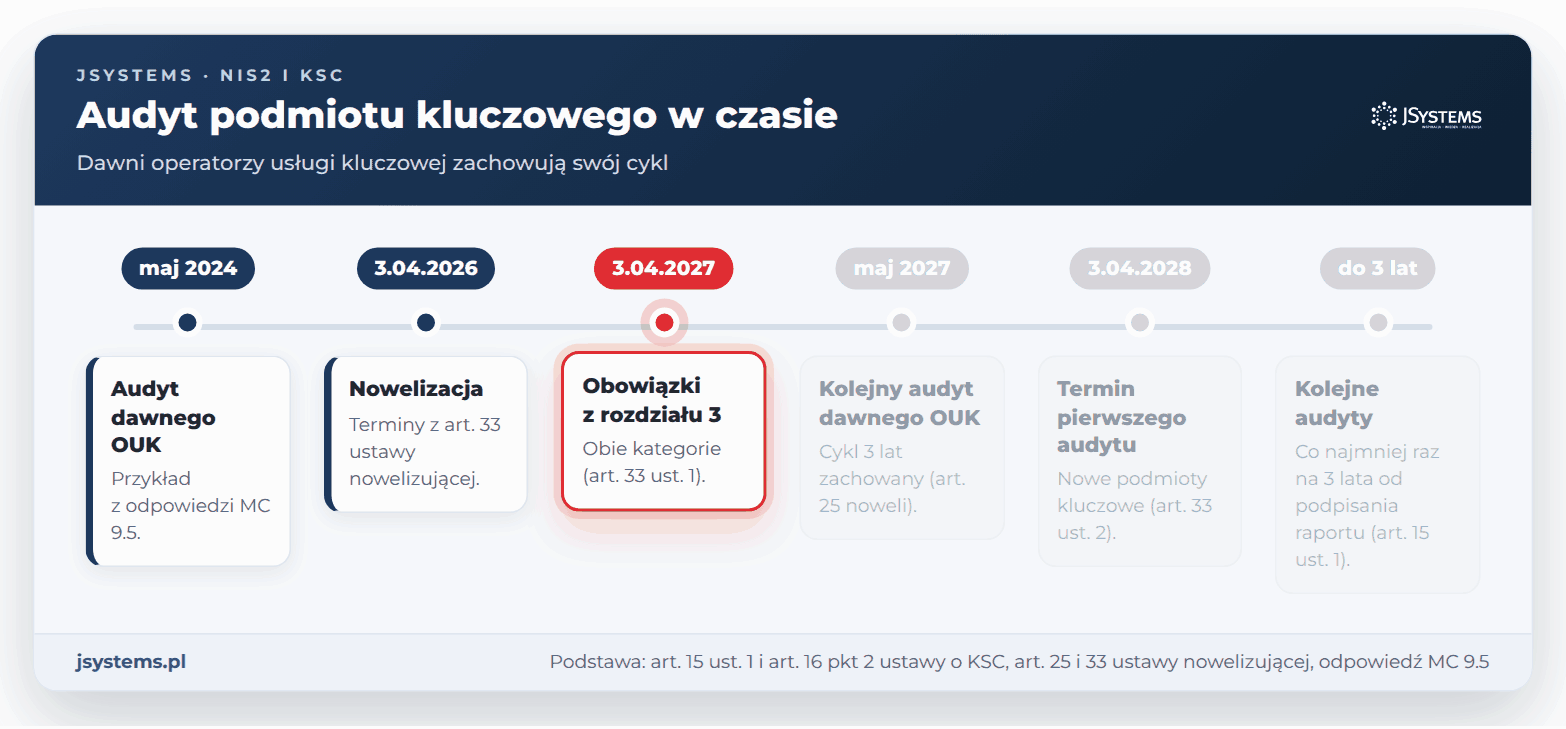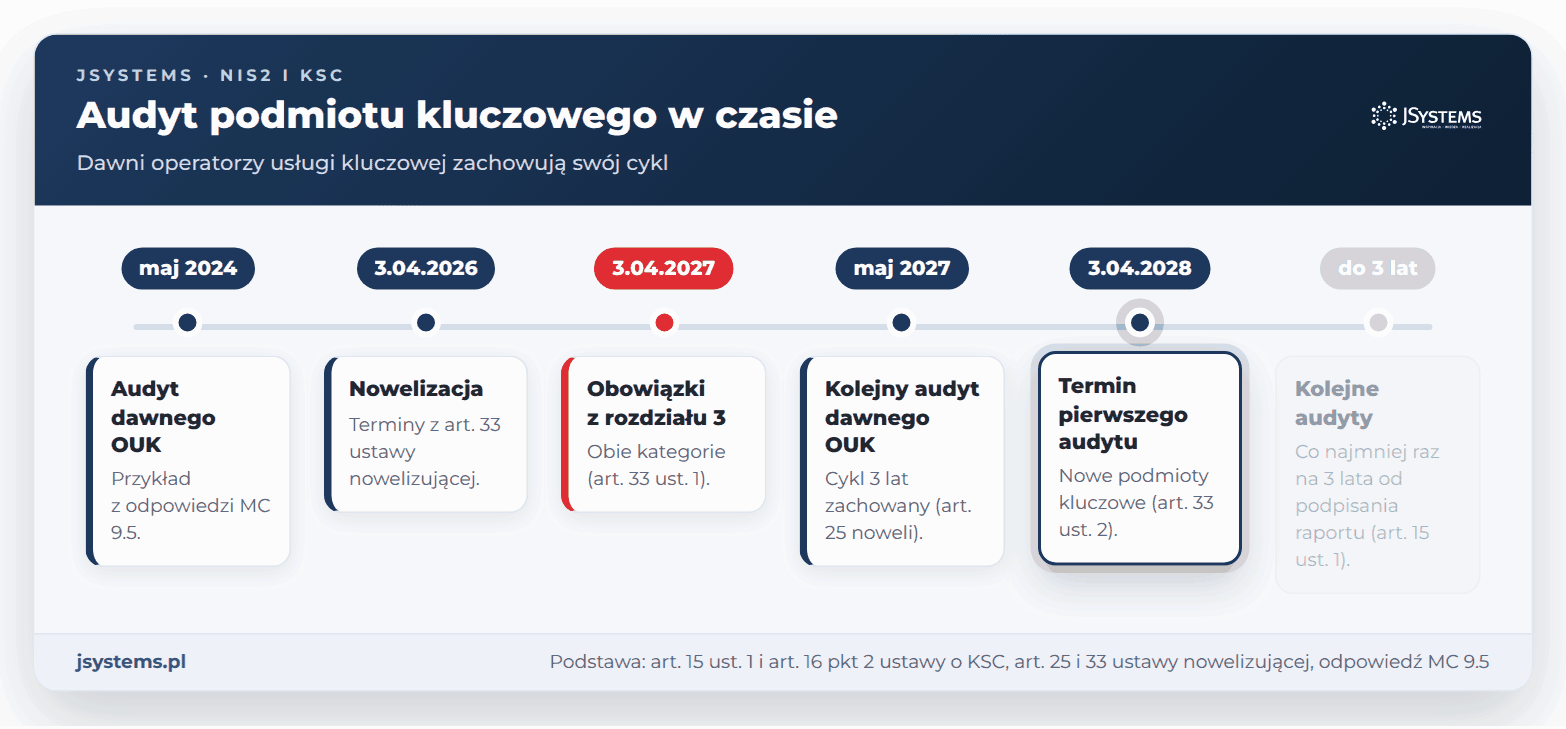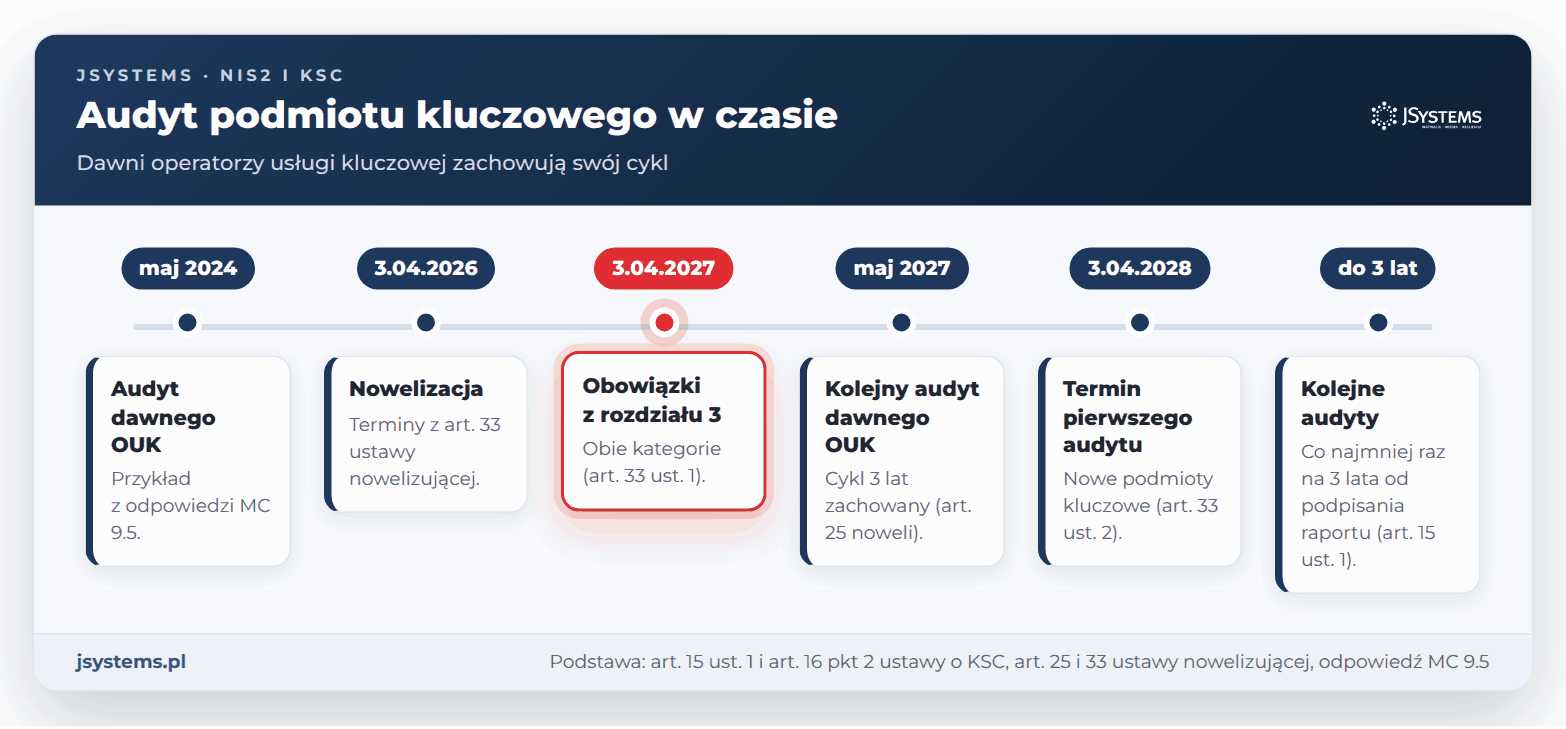
Art. 15 ust. 1 stanowi, że „podmiot kluczowy przeprowadza, na własny koszt, co najmniej raz na 3 lata, audyt bezpieczeństwa systemu informacyjnego wykorzystywanego w procesie świadczenia usługi”, licząc od dnia sporządzenia i podpisania przez audytorów raportu z ostatniego audytu. Kopię raportu przedstawia organowi w postaci elektronicznej w 3 dni robocze od jego otrzymania (art. 15 ust. 1a). Ministerstwo Cyfryzacji potwierdza w odpowiedzi 9.1, że podmioty ważne nie mają obowiązku cyklicznego audytu. Według ministerstwa audyt sprawdza zgodność z przepisami ustawy, może być wewnętrzny lub zewnętrzny i powinien dotyczyć całego systemu informacyjnego podmiotu. To ostatnie jest interpretacją ministerstwa, bo przepis mówi o systemie „wykorzystywanym w procesie świadczenia usługi”.
Pierwszy audyt podmiot kluczowy przeprowadza w ciągu 24 miesięcy od spełnienia przesłanek (art. 16 pkt 2), a jeśli spełniał je 3 kwietnia 2026 r., do 3 kwietnia 2028 r. (art. 33 ust. 2 ustawy nowelizującej). Dawni operatorzy usługi kluczowej, którzy wykonali audyt przed nowelizacją, nie stosują 24-miesięcznego terminu (art. 25 ustawy nowelizującej) i zachowują dotychczasowy cykl. Ministerstwo podaje przykład: jeżeli operator przeprowadził audyt w maju 2024 r., kolejny powinien przeprowadzić najpóźniej w maju 2027 r., a audyt wypadający w okresie dostosowawczym obejmie SZBI sprzed nowelizacji (odpowiedź 9.5).
Audyt przeprowadza akredytowana jednostka oceniająca zgodność, co najmniej dwóch audytorów z certyfikatami wskazanymi w rozporządzeniu Ministra Cyfryzacji z 12 października 2018 r. (Dz.U. 2018 poz. 1999, m.in. CISA, CISSP i certyfikat audytora wiodącego ISO/IEC 27001) albo z udokumentowaną praktyką, albo CSIRT sektorowy z takimi audytorami (art. 15 ust. 2). Audytorem nie może być osoba, która w audytowanym podmiocie realizuje zadania z art. 8 i 9-13 albo realizowała je w ciągu roku przed rozpoczęciem audytu (art. 15 ust. 2a). Kopię raportu podmiot przekazuje także na wniosek dyrektora Rządowego Centrum Bezpieczeństwa, jeśli jest operatorem infrastruktury krytycznej, oraz na wniosek Szefa Agencji Bezpieczeństwa Wewnętrznego (art. 15 ust. 7).
Audyt nakazany przez organ to osobne narzędzie. Organ może w drodze decyzji nakazać przeprowadzenie zewnętrznego audytu podmiotowi kluczowemu „w każdym czasie”, a podmiotowi ważnemu „w przypadku wystąpienia incydentu poważnego lub innego naruszenia przepisów ustawy”, określając termin przekazania kopii raportu i rodzaj uprawnionych audytorów, a także, jeśli chce, zakres audytu (art. 15 ust. 1b). Decyzja podlega natychmiastowemu wykonaniu (art. 15 ust. 1c). Za nieprzeprowadzenie audytu w terminie grozi kara z art. 73 ust. 1 pkt 11, którą po raz pierwszy można nałożyć po 3 kwietnia 2028 r.
Katalog naruszeń, za które karze się podmiot, jest wspólny dla obu kategorii. Art. 73 ust. 1 wymienia 22 przypadki, m.in. brak systematycznego szacowania ryzyka, niewdrożenie SZBI, brak dokumentacji, niezgłoszenie wczesnego ostrzeżenia albo incydentu poważnego i nieprzeprowadzenie audytu w terminie. Za niezłożenie w terminie wniosku o wpis do wykazu i za niewykonanie obowiązków z art. 9 organ „może” nałożyć karę, jeżeli przemawia za tym waga i znaczenie naruszonych przepisów (art. 73 ust. 1a). Karę nakłada organ właściwy do spraw cyberbezpieczeństwa w drodze decyzji (art. 74 ust. 1), może też od niej odstąpić, gdy waga naruszenia i znaczenie naruszonych przepisów są znikome, a podmiot zaprzestał naruszania lub naprawił szkodę (art. 76a ust. 9).
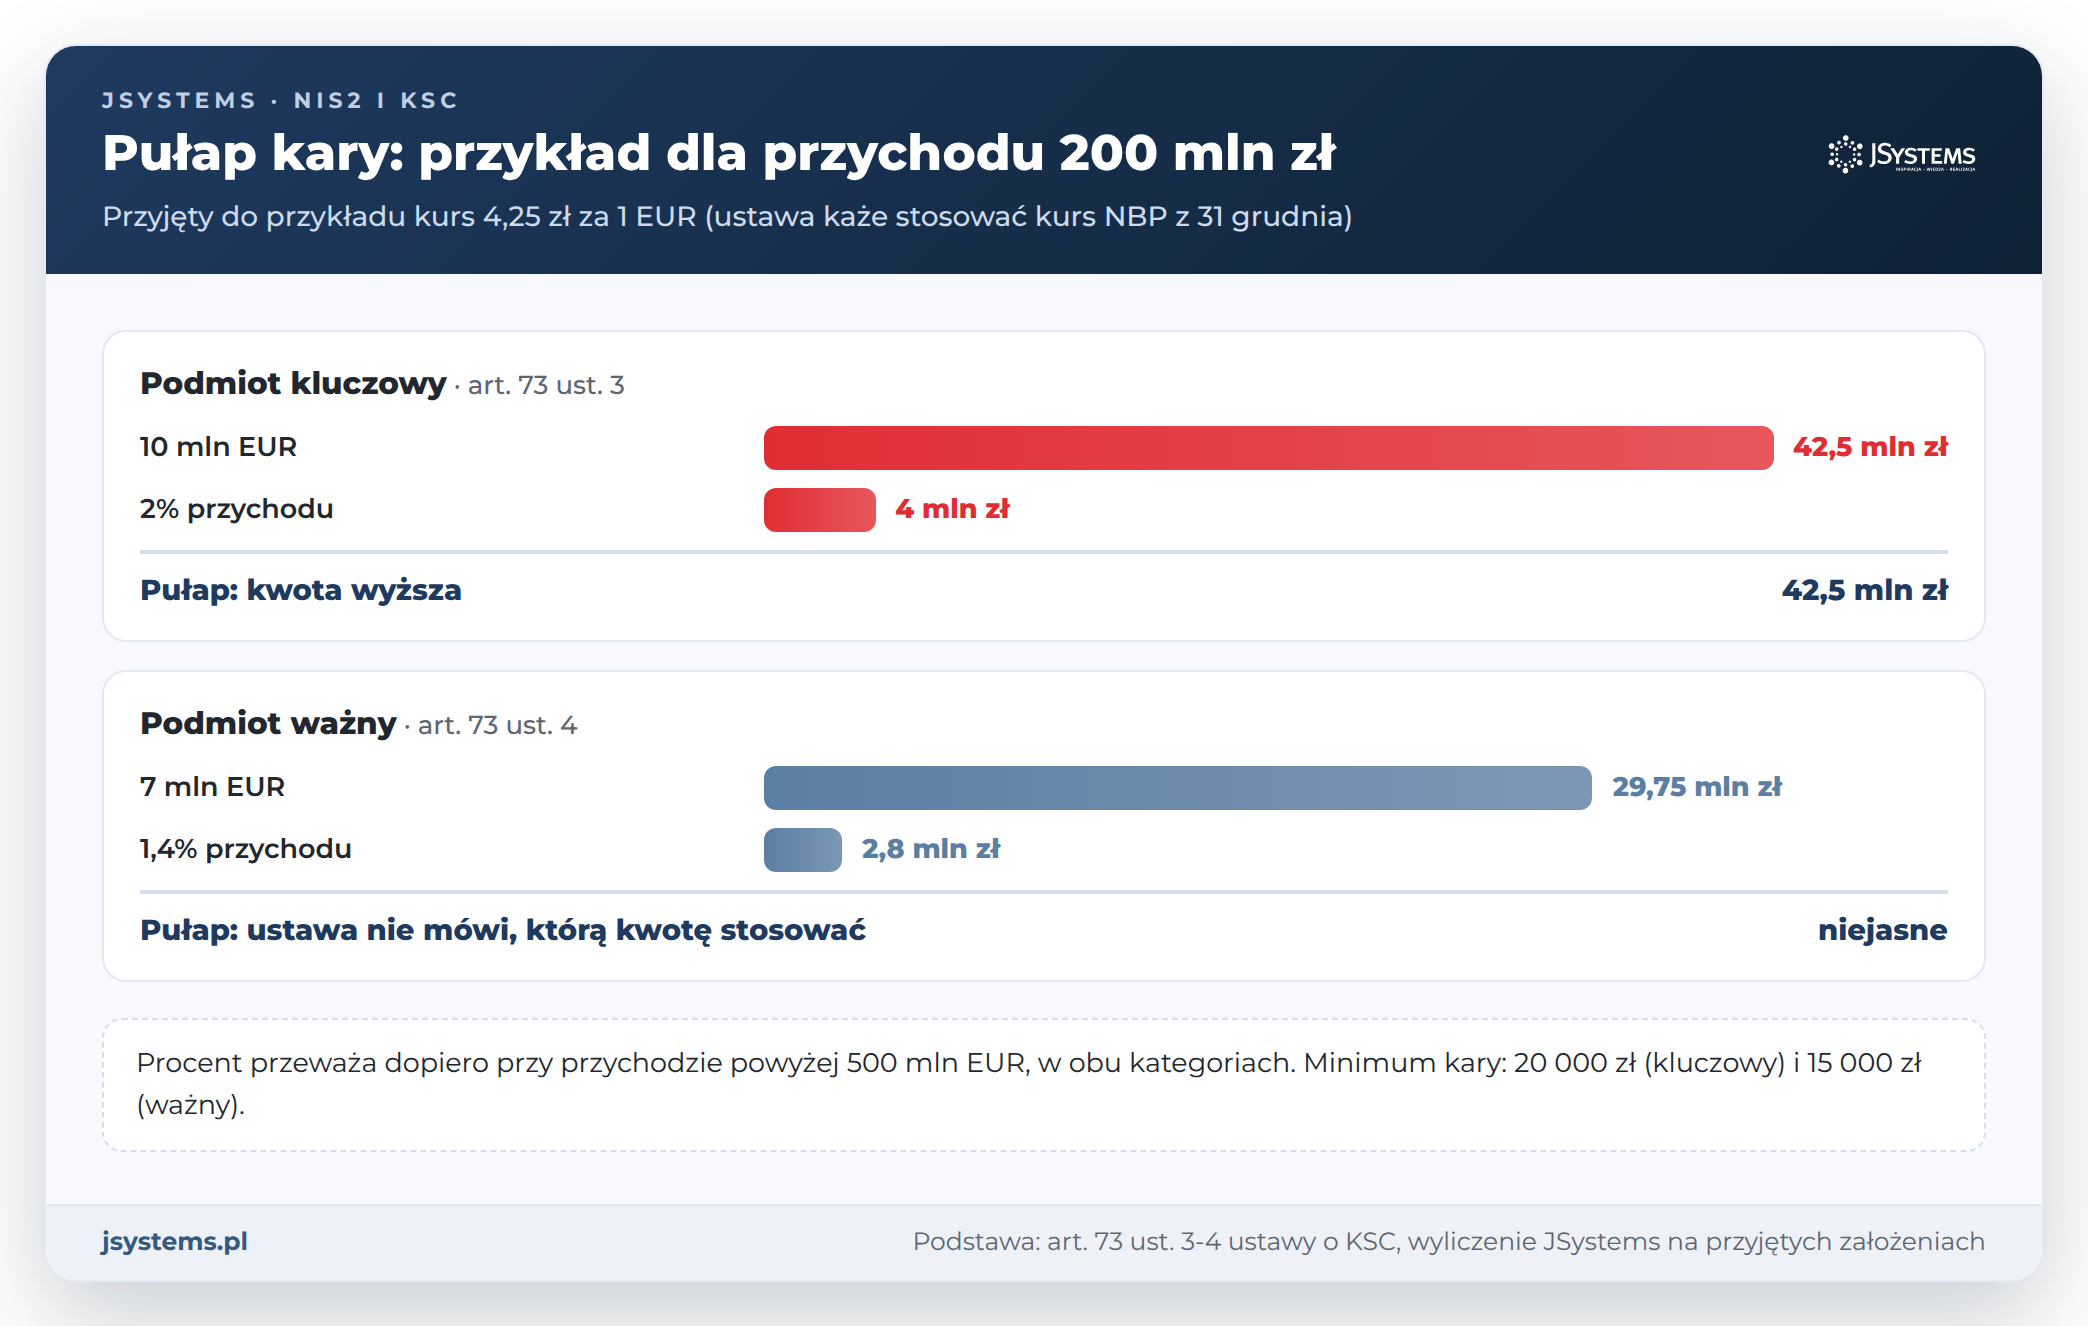
Pułapy są różne. Kara dla podmiotu kluczowego nie może przekroczyć 10 mln EUR lub 2% przychodów z działalności gospodarczej w roku obrotowym poprzedzającym wymierzenie kary, „przy czym zastosowanie ma kwota wyższa”, i nie może być niższa niż 20 000 zł (art. 73 ust. 3). Dla podmiotu ważnego jest to 7 mln EUR lub 1,4% przychodów i co najmniej 15 000 zł (art. 73 ust. 4). Kwoty w euro przelicza się po średnim kursie Narodowego Banku Polskiego obowiązującym 31 grudnia roku poprzedzającego rok wydania decyzji. Gdy podmiot nie osiągnął przychodu albo działa krócej niż 12 miesięcy, podstawą wymiaru jest równowartość 500 000 EUR dla kluczowego i 250 000 EUR dla ważnego (art. 73 ust. 3a i 4). Obu kategoriom grozi kara do 100 mln zł, jeżeli naruszenie powoduje bezpośrednie i poważne cyberzagrożenie dla obronności, bezpieczeństwa państwa, bezpieczeństwa i porządku publicznego lub życia i zdrowia ludzi albo zagrożenie wywołania poważnej szkody majątkowej lub poważnych utrudnień w świadczeniu usług (art. 73 ust. 5).
W tych przepisach jest niejasność, którą warto znać. W ust. 3 ustawodawca dopisał, że stosuje się kwotę wyższą. W ust. 4 tego zwrotu nie ma, także w tekście opublikowanym w Dz.U. 2026 poz. 252, a tabela Ministerstwa Cyfryzacji w odpowiedzi 12.4 powtarza to brzmienie bez komentarza. Dyrektywa NIS2 wymaga od państw, by maksymalna kara dla podmiotu ważnego wynosiła co najmniej 7 mln EUR lub 1,4% światowego obrotu, „przy czym zastosowanie ma kwota wyższa” (art. 34 ust. 5 dyrektywy). Jak organy i sądy odczytają ust. 4, dziś nie wiadomo, a pierwsze kary mogą zapaść dopiero po 3 kwietnia 2028 r. W analizie ryzyka bezpieczniej policzyć obie wartości.
Przykład z grafiki opiera się na założeniach: przychód 200 mln zł i kurs 4,25 zł za 1 EUR. Dla podmiotu kluczowego 2% przychodu to 4 mln zł, a 10 mln EUR to 42,5 mln zł, więc pułap wynosi 42,5 mln zł. Dla podmiotu ważnego 1,4% przychodu to 2,8 mln zł, a 7 mln EUR to 29,75 mln zł, i ustawa nie mówi, która z tych kwot jest pułapem. Procent przeważa nad kwotą w euro dopiero przy przychodzie powyżej 500 mln EUR, w obu kategoriach, bo 10 mln EUR to 2% z 500 mln EUR, a 7 mln EUR to 1,4% z tej samej kwoty.
Kary dla kierownika podmiotu nie zależą od kategorii. Karze pieniężnej „może podlegać” kierownik, który nie wykonuje m.in. obowiązków z art. 8, 8d i 8e, jeżeli przemawia za tym czas, zakres lub charakter naruszenia (art. 73a ust. 1). Kara nie może przekroczyć 300% wynagrodzenia liczonego jak ekwiwalent za urlop, a w podmiocie publicznym co do zasady 100% (art. 73a ust. 4 i 5). Kary z art. 73 ust. 1-4, art. 73a-73c i okresowe kary z art. 76b mogą być po raz pierwszy nałożone po upływie 2 lat od wejścia w życie nowelizacji, czyli po 3 kwietnia 2028 r. (art. 35 ustawy nowelizującej). Ministerstwo w odpowiedziach 12.1 i 12.3 wskazuje jeden wyjątek: karę ekstraordynaryjną do 100 mln zł z art. 73 ust. 5, której art. 35 nie wymienia.
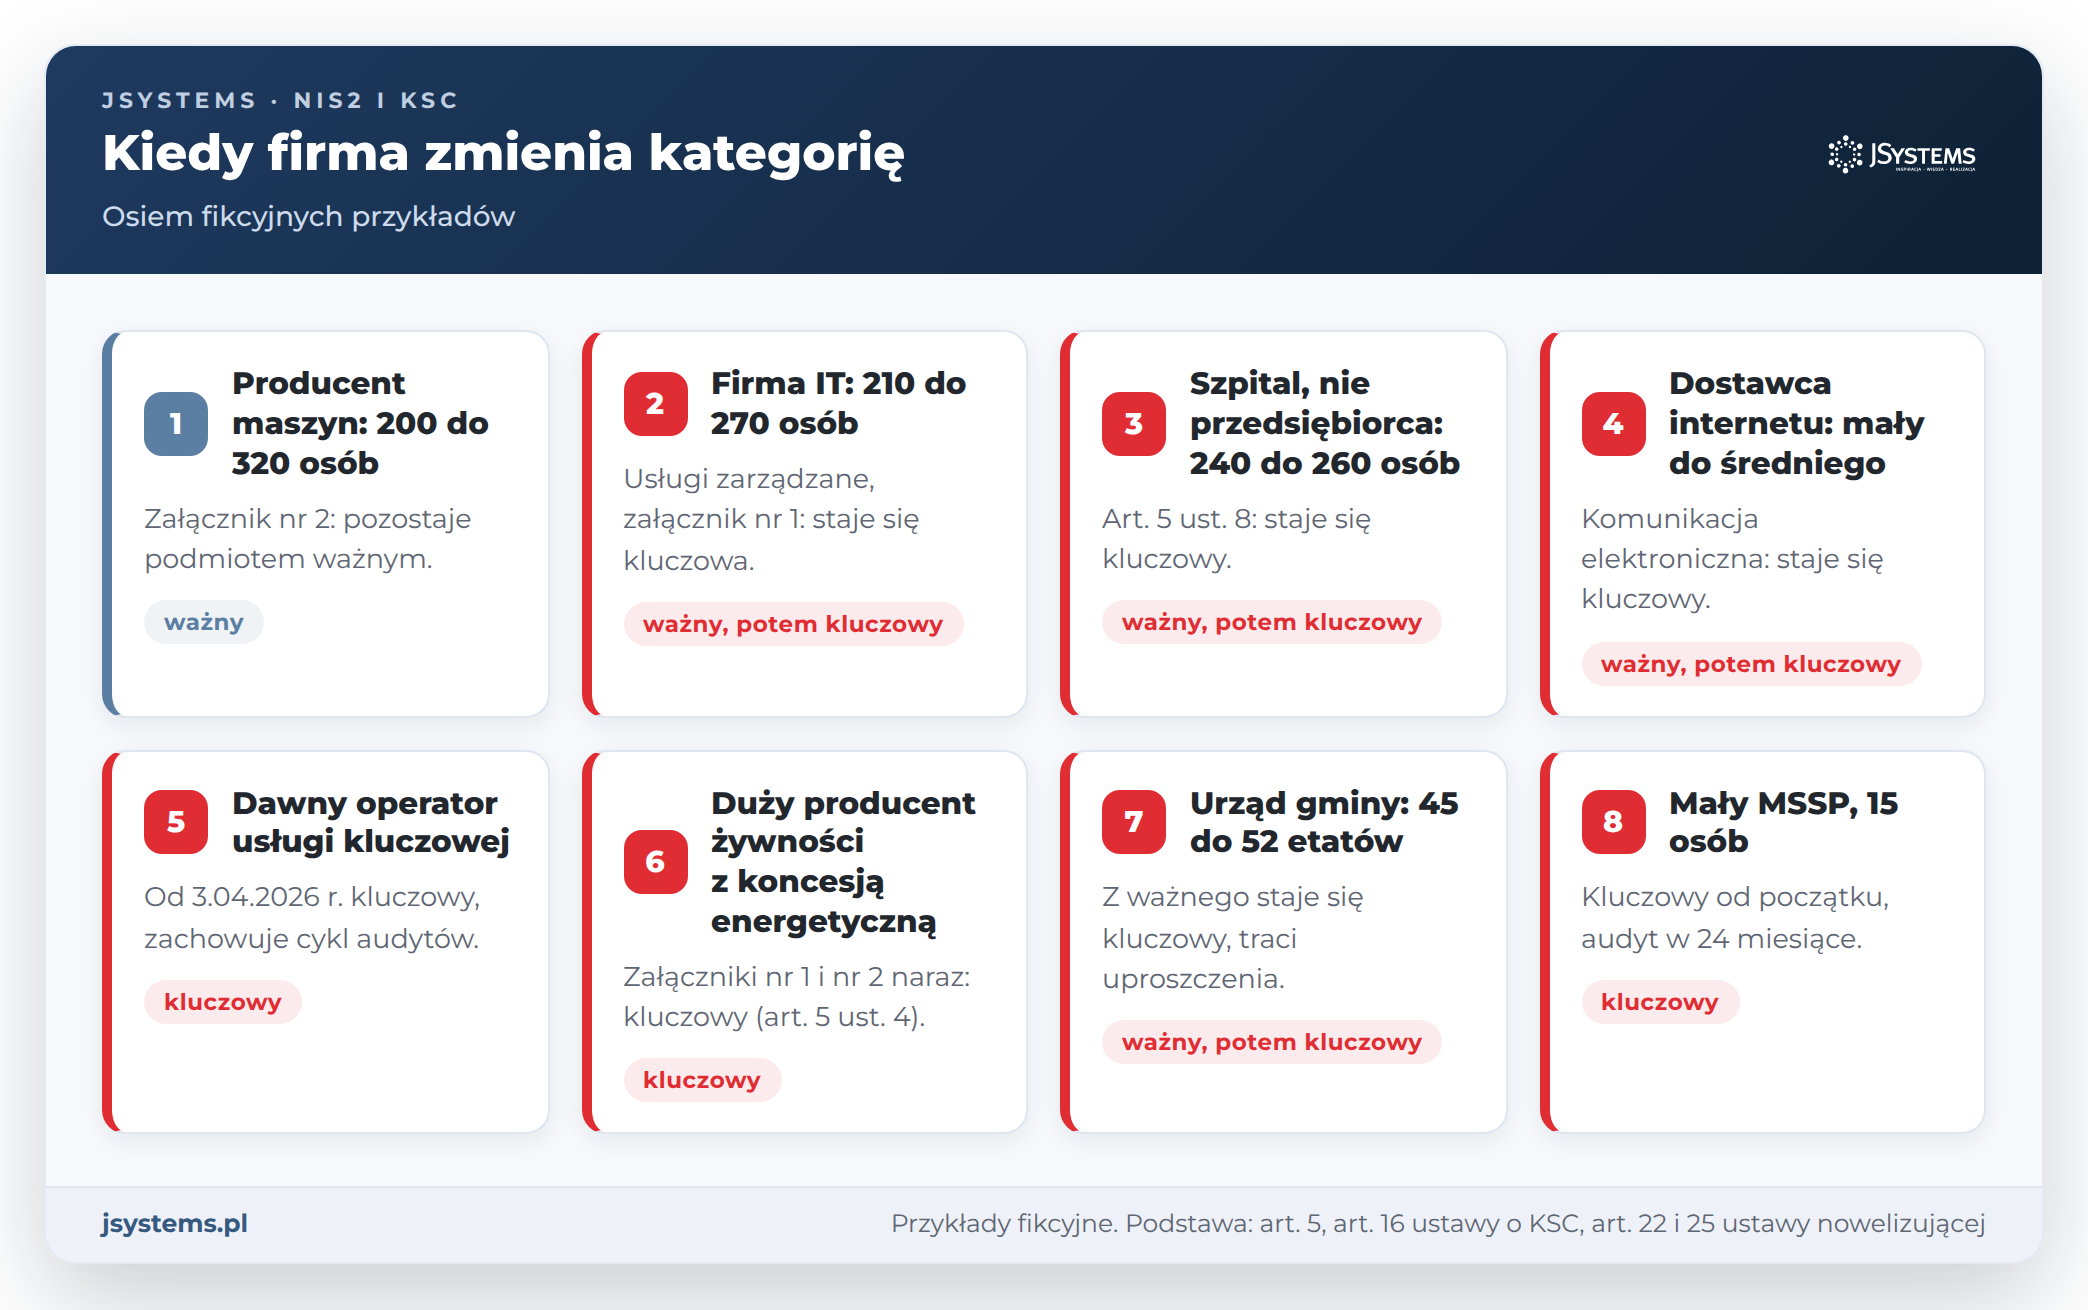
Wszystkie przykłady są fikcyjne, a liczby służą tylko ilustracji. U przedsiębiorców zakładamy, że zmiana wielkości utrzymała się w dwóch kolejnych latach obrotowych, bo według Ministerstwa Cyfryzacji dopiero wtedy zmienia się ich status (odpowiedź 1.46). Szpital z przykładu 3 i urząd gminy z przykładu 7 mają progi oparte wyłącznie na liczbie zatrudnionych (art. 5 ust. 8 i załącznik nr 1).
| Przykład | Kategoria | Co z tego wynika |
|---|---|---|
| 1. Producent maszyn (dział 28 sekcji C NACE Rev. 2) rośnie z 200 do 320 osób | ważny przed i po zmianie (art. 5 ust. 2 pkt 2) | załącznik nr 2 nie zna kategorii kluczowej z tytułu wielkości, nadzór pozostaje następczy |
| 2. Firma IT administrująca systemami klientów rośnie z 210 do 270 osób | z ważnej staje się kluczowa (art. 5 ust. 1 pkt 1) | dochodzi audyt co najmniej raz na 3 lata, nadzór prewencyjny i wyższe pułapy kar |
| 3. Szpital prowadzony przez podmiot leczniczy, który nie jest przedsiębiorcą, zwiększa zatrudnienie z 240 do 260 osób | z ważnego staje się kluczowy (art. 5 ust. 8) | próg 250 osób dotyczy tu liczby zatrudnionych, bez progów finansowych |
| 4. Lokalny dostawca internetu z małego staje się średnim przedsiębiorcą | z ważnego staje się kluczowy (art. 5 ust. 1 pkt 2) | w komunikacji elektronicznej granica przebiega niżej niż w innych sektorach |
| 5. Spółka wodociągowa, dawny operator usługi kluczowej, audyt w maju 2024 r. | kluczowa od 3.04.2026 r. (art. 22 ust. 1 ustawy nowelizującej) | kolejny audyt najpóźniej w maju 2027 r. (art. 25 ustawy nowelizującej, odpowiedź ministerstwa 9.5) |
| 6. Duży producent żywności z koncesją na wytwarzanie energii elektrycznej w zakładowej elektrociepłowni | kluczowy (art. 5 ust. 4) | działalność z załącznika nr 1 przesądza o kategorii, we wniosku o wpis obie działalności wykazuje się osobno (art. 7d ust. 2) |
| 7. Urząd gminy zatrudniający na umowę o pracę na 1 stycznia 45, a rok później 52 osoby w przeliczeniu na pełne etaty | z ważnego staje się kluczowy (załącznik nr 1, sektor podmiotów publicznych) | traci uproszczenia podmiotu ważnego publicznego: SZBI według załącznika nr 4, jedną osobę kontaktową, zwolnienie z wczesnego ostrzeżenia |
| 8. Firma monitorująca bezpieczeństwo klientów, 15 osób, obrót 2,5 mln EUR | kluczowa od początku (art. 5 ust. 1 pkt 3) | pierwszy audyt w 24 miesiące od spełnienia przesłanek (art. 16 pkt 2), publikacja informacji z art. 8g, jeśli obsługuje incydenty |
Przy każdej zmianie wielkości pamiętaj o wykazie: deklaracja wielkości to jedna z danych we wniosku (art. 7 ust. 2 pkt 13), a zmianę danych zgłasza się w ciągu 14 dni (art. 7c ust. 3). Ustawa nie mówi wprost, od kiedy liczyć 24 miesiące na pierwszy audyt, gdy podmiot ważny staje się kluczowym. Art. 16 pkt 2 liczy je od spełnienia przesłanek, więc najbezpieczniej przyjąć dzień, w którym firma spełniła przesłanki podmiotu kluczowego. Przykład 6 opiera się na stanowisku ministerstwa, że ustawie podlega także działalność pomocnicza wskazana w załącznikach (odpowiedź 2.8).
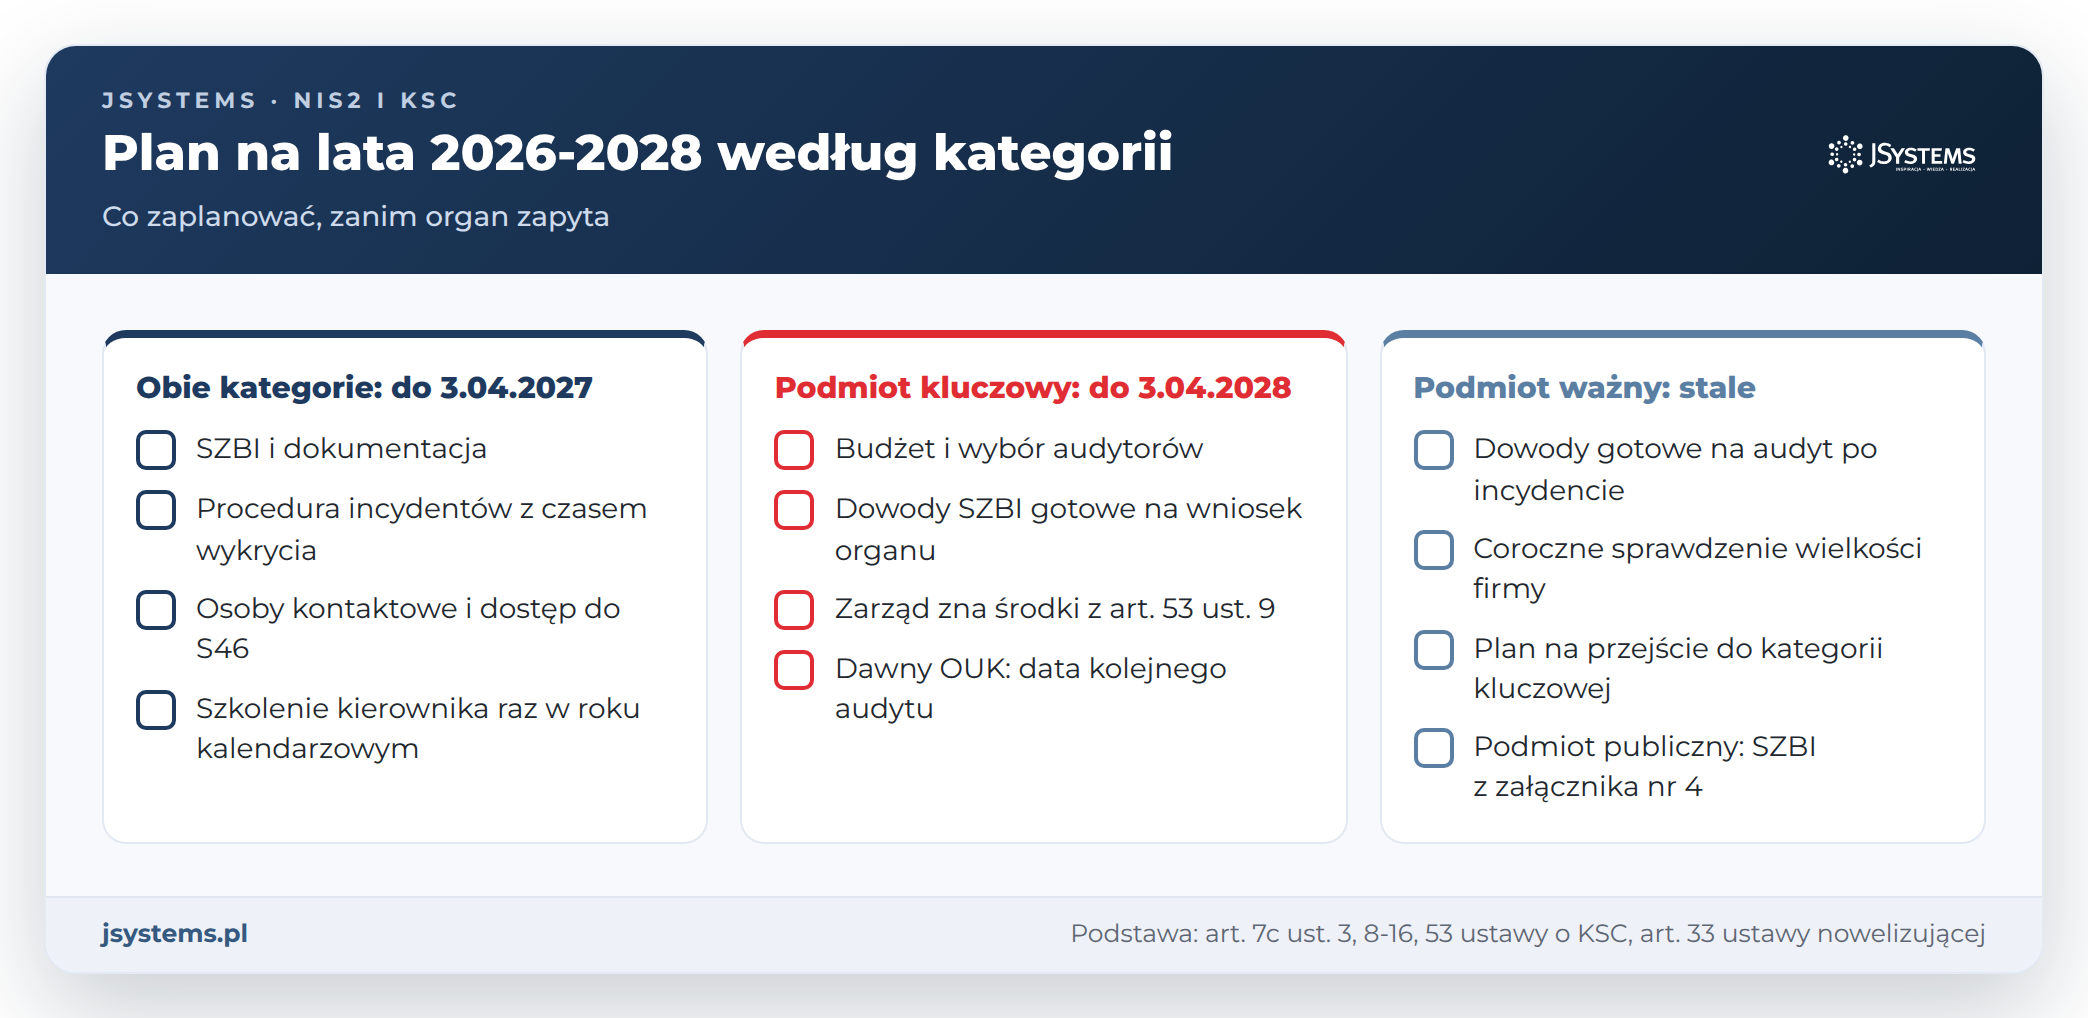
Obie kategorie, do 3 kwietnia 2027 r., jeśli spełniały przesłanki w dniu wejścia w życie nowelizacji (art. 33 ust. 1 ustawy nowelizującej):
Harmonogram tych prac rozpisujemy w tekście KSC - co trzeba przygotować do 3 kwietnia 2027 roku. Podmiot kluczowy dokłada do tego zadania na kolejny rok:
Podmiot ważny nie ma audytu okresowego, ale nie powinien uznawać tego za ulgę w dokumentowaniu:
Ten tekst należy do serii 18 artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w przewodniku NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy.

Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...