
Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
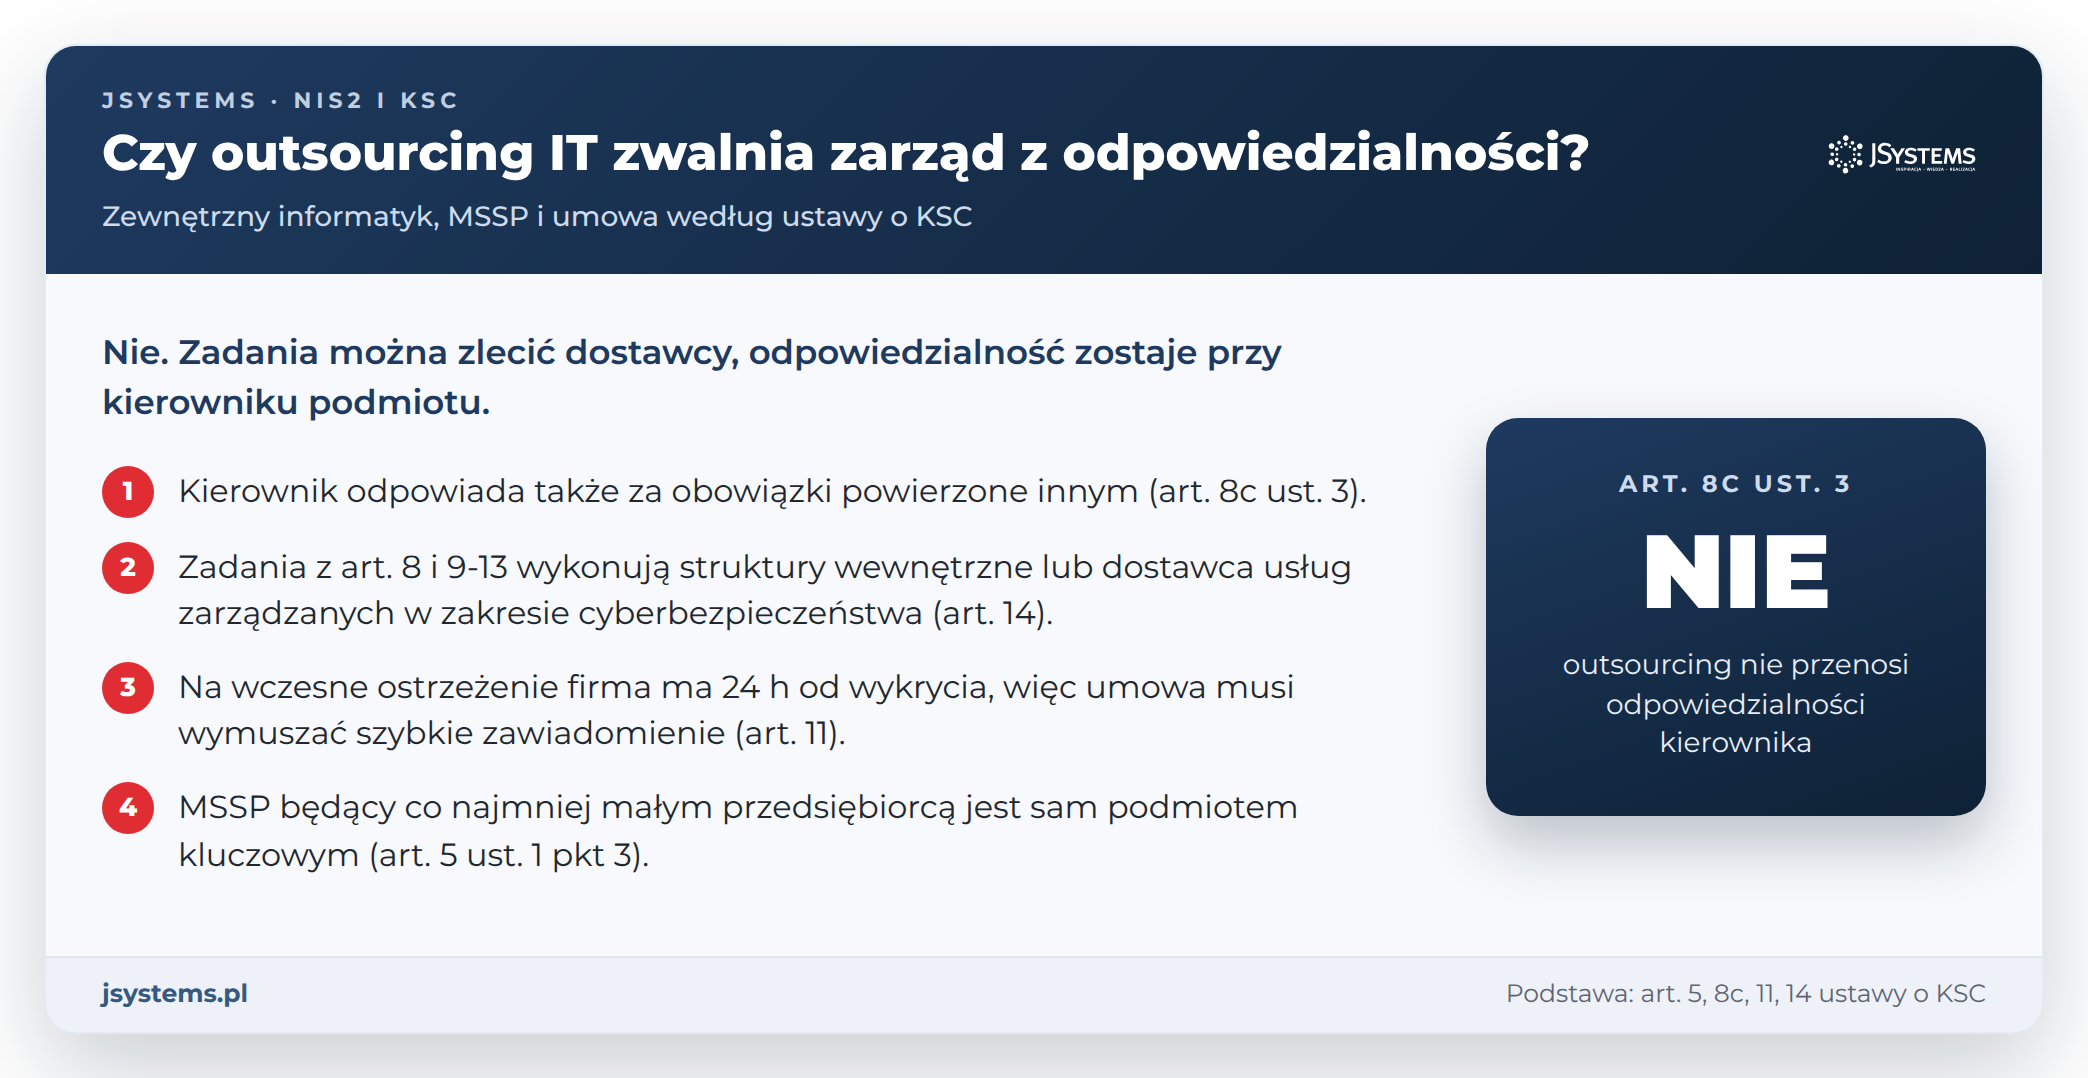
W skrócieOutsourcing IT nie zwalnia zarządu z odpowiedzialności za cyberbezpieczeństwo: kierownik podmiotu odpowiada także za obowiązki powierzone innej osobie (art. 8c ust. 3 ustawy o KSC). Zadania można zlecić dostawcy usług zarządzanych w zakresie cyberbezpieczeństwa (MSSP, art. 14), ale decyzje, nadzór nad dostawcą i terminowe zgłoszenia incydentów zostają po stronie firmy.
Hurtownia spożywcza zatrudnia około 70 osób. Serwerem, siecią i komputerami od lat zajmuje się zewnętrzny informatyk, który dwa razy w tygodniu przyjeżdża na miejsce, a resztę spraw załatwia zdalnie. System magazynowy działa w chmurze producenta oprogramowania, poczta w usłudze chmurowej. Prezes przyjmuje, że skoro informatyką zajmuje się fachowiec z zewnątrz, to on odpowiada też za cyberbezpieczeństwo. W świetle ustawy o KSC to założenie jest błędne, a umowa „na obsługę informatyczną” w obecnym kształcie nie wystarczy.
Taka hurtownia jest podmiotem ważnym, więc obowiązki z rozdziału 3 ustawy, w tym system zarządzania bezpieczeństwem informacji (SZBI) i zgłaszanie incydentów, musi wdrożyć do 3 kwietnia 2027 r., jeśli spełniała przesłanki już 3 kwietnia 2026 r. (art. 33 ust. 1 ustawy nowelizującej z 23 stycznia 2026 r.). Jeśli nie wiesz jeszcze, czy Twoja firma jest podmiotem kluczowym albo ważnym, zacznij od naszego przewodnika po NIS2 i ustawie o KSC.
Na przykładzie hurtowni pokazujemy, co mówi ustawa i stanowisko Ministerstwa Cyfryzacji, kiedy umowa z dostawcą spełnia art. 14, jak ustawić czasy reakcji, żeby zdążyć ze zgłoszeniami w 24 i 72 godziny, jakie klauzule wpisać do umowy i jak podzielić zadania między zarząd, firmę i dostawcę.
Odpowiedź na pytanie z tytułu jest w jednym przepisie. Kierownik podmiotu kluczowego lub podmiotu ważnego, czyli w spółce członek zarządu, a przy zarządzie wieloosobowym członkowie tego organu, „ponosi odpowiedzialność także wtedy, gdy niektóre z obowiązków albo wszystkie obowiązki zostały powierzone innej osobie za jej zgodą” (art. 8c ust. 3). Przepis nie rozróżnia, czy tą osobą jest pracownik, zewnętrzny informatyk, czy duża firma usługowa.
Ustawa nie zakazuje przy tym outsourcingu, wręcz go przewiduje. Zadania z art. 8 (SZBI) oraz z art. 9-13 (osoby do kontaktu, dokumentacja, incydenty) podmiot wykonuje przez „wewnętrzne struktury odpowiedzialne za cyberbezpieczeństwo” lub przez umowę z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa (art. 14). W branży taki dostawca nazywa się MSSP, od ang. managed security service provider. Ministerstwo Cyfryzacji (dalej MC) w odpowiedzi 3.19 dokumentu „Pytania i odpowiedzi” (stanowisko bez mocy prawnej) pisze, że kluczowy jest spójnik „lub”, bo „chodzi o możliwość outsourcingu tylko niektórych zadań”. Wybór modelu należy do firmy, ale ma być rozsądny, a zadań nie powinno się powierzać np. przeciążonemu działowi help-desk. Ministerstwo zastrzega też w odpowiedzi 3.16, że nie ma narzuconych rozwiązań, a centrum monitorowania bezpieczeństwa (SOC, od ang. Security Operations Center) nie jest obowiązkowe.
Poradnik NASK-PIB „Od wymagań do działania” ujmuje to krótko: „Odpowiedzialności za cyberbezpieczeństwo nie można delegować, można natomiast delegować zadania”. Praktyczne skutki widać w przepisach o karach. Jeśli firma nie ma ani wewnętrznych struktur, ani umowy z MSSP, karze może podlegać kierownik (art. 73a ust. 1 pkt 13). Jeśli wczesne ostrzeżenie albo zgłoszenie incydentu poważnego nie trafi na czas do zespołu reagowania na incydenty bezpieczeństwa komputerowego (CSIRT), karze z ustawy podlega firma (art. 73 ust. 1 pkt 6 i 7), nawet gdy opóźnienie spowodował dostawca. Rozliczenie z dostawcą to już sprawa umowy. Obie kary mogą być nałożone po raz pierwszy po 3 kwietnia 2028 r. (art. 35 ustawy nowelizującej), ale obowiązki trzeba wykonywać wcześniej.
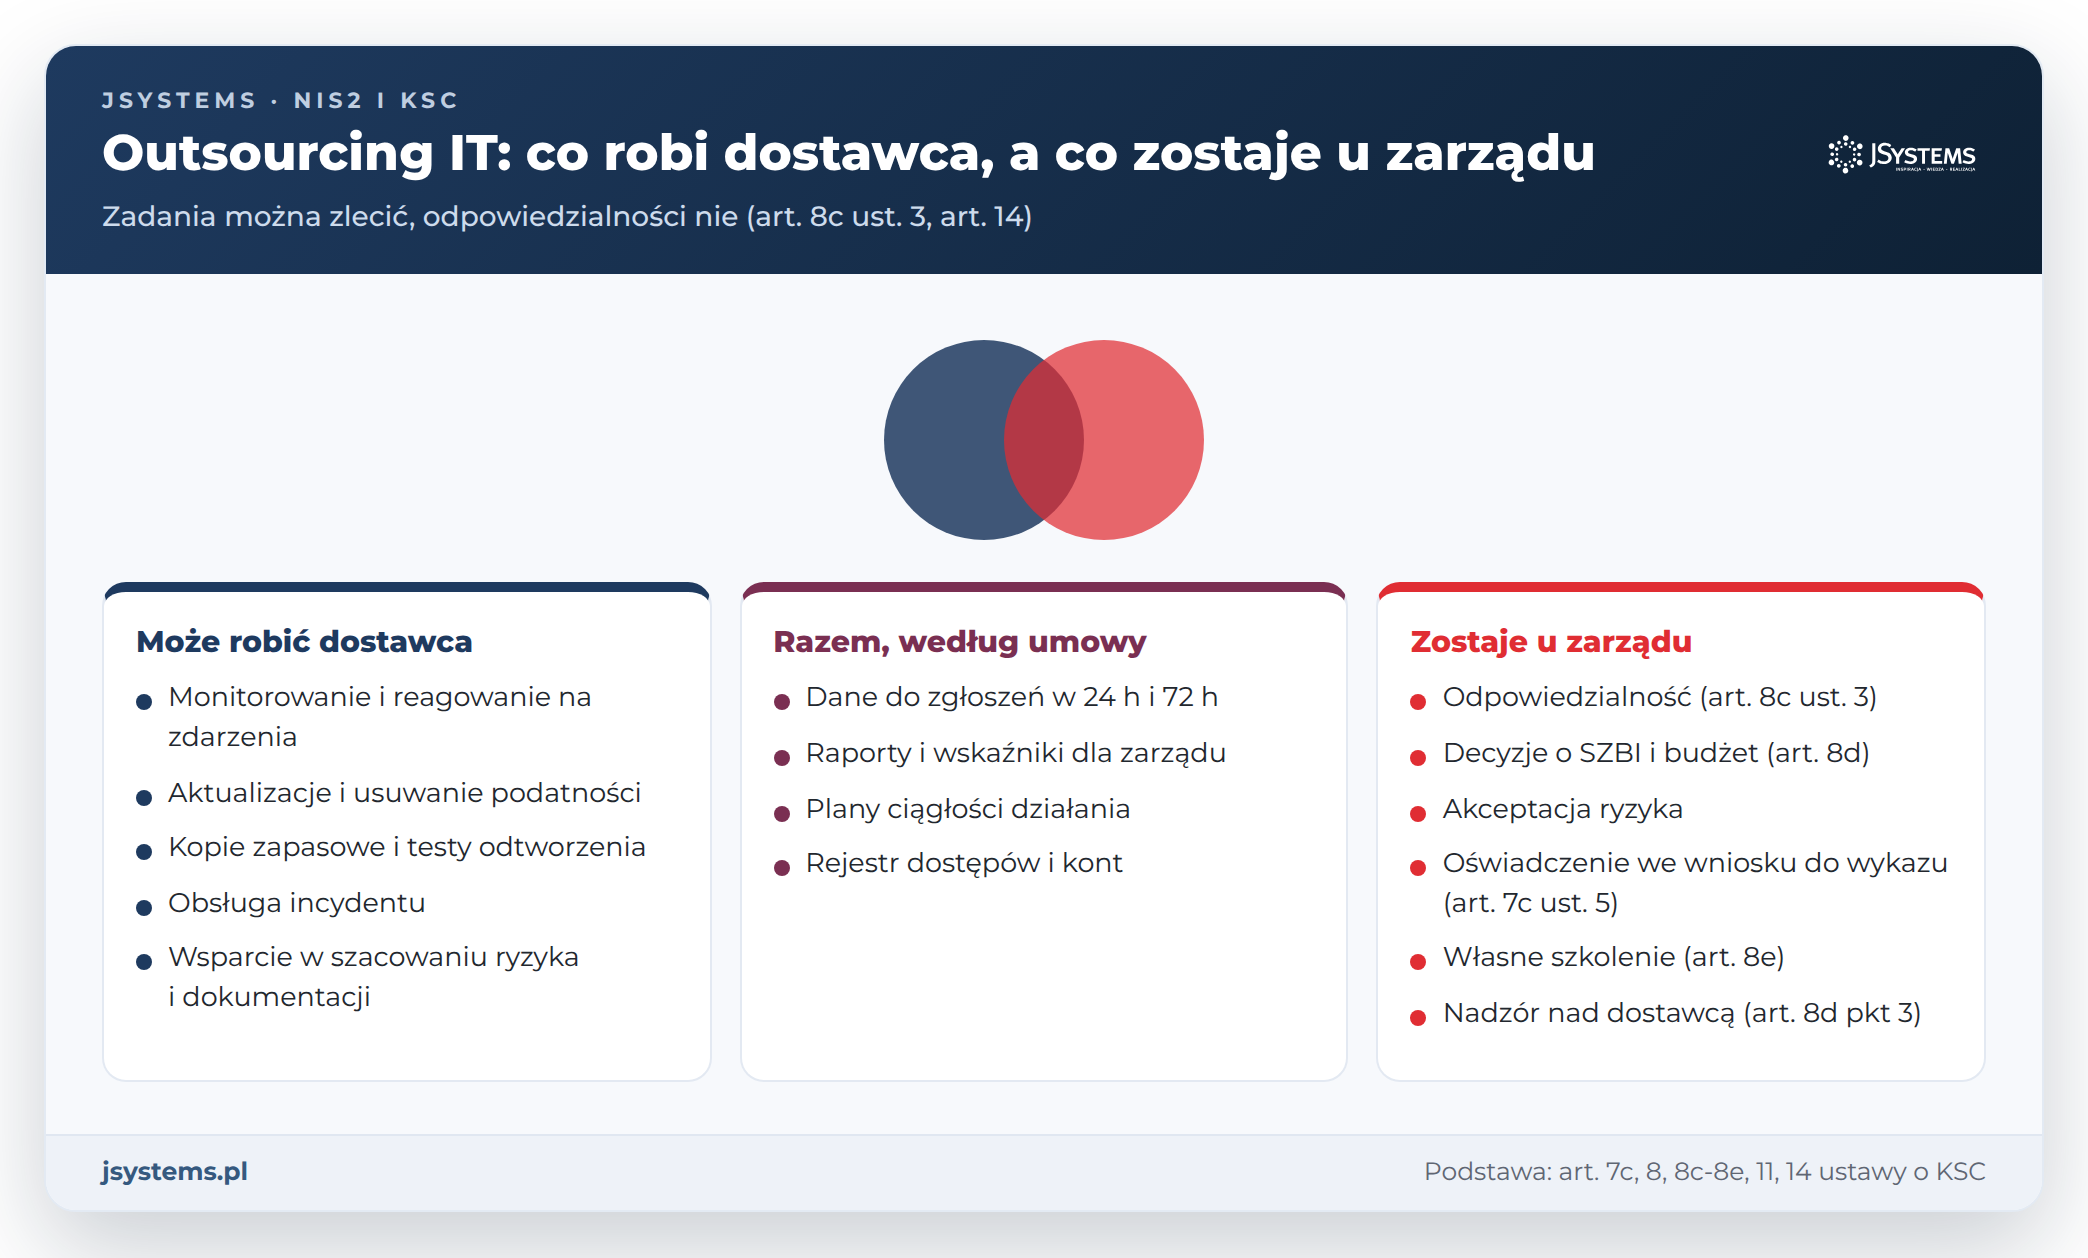
Przy zarządzie zostają też obowiązki osobiste: oświadczenie kierownika we wniosku do wykazu podmiotów kluczowych i podmiotów ważnych (dalej „Wykaz KSC”), składane pod rygorem odpowiedzialności karnej (art. 7c ust. 5), oraz szkolenie raz w roku kalendarzowym (art. 8e ust. 1). Pełny podział decyzji między zarząd, dział IT i dostawcę, z macierzą dla 12 czynności, rozpisujemy w artykule o tym, za co odpowiada zarząd, a za co dział IT. Tu skupiamy się na tym, co zmienia obecność zewnętrznego wykonawcy.
Przyjmijmy fikcyjną firmę: hurtownię spożywczą z jedną lokalizacją, magazynem i biurem, bez powiązań kapitałowych z innymi spółkami. Przedsiębiorstwa spożywcze zajmujące się dystrybucją hurtową są w załączniku „Sektory ważne” do ustawy, a firma z 70 pracownikami nie jest już małym przedsiębiorcą. Jest więc podmiotem ważnym (art. 5 ust. 2 pkt 2), a organem właściwym do spraw cyberbezpieczeństwa jest dla niej minister właściwy do spraw rolnictwa (art. 41 pkt 9e).
Zarząd zlecił przegląd stanu rzeczy dyrektorowi finansowemu. Oto, co znalazł:
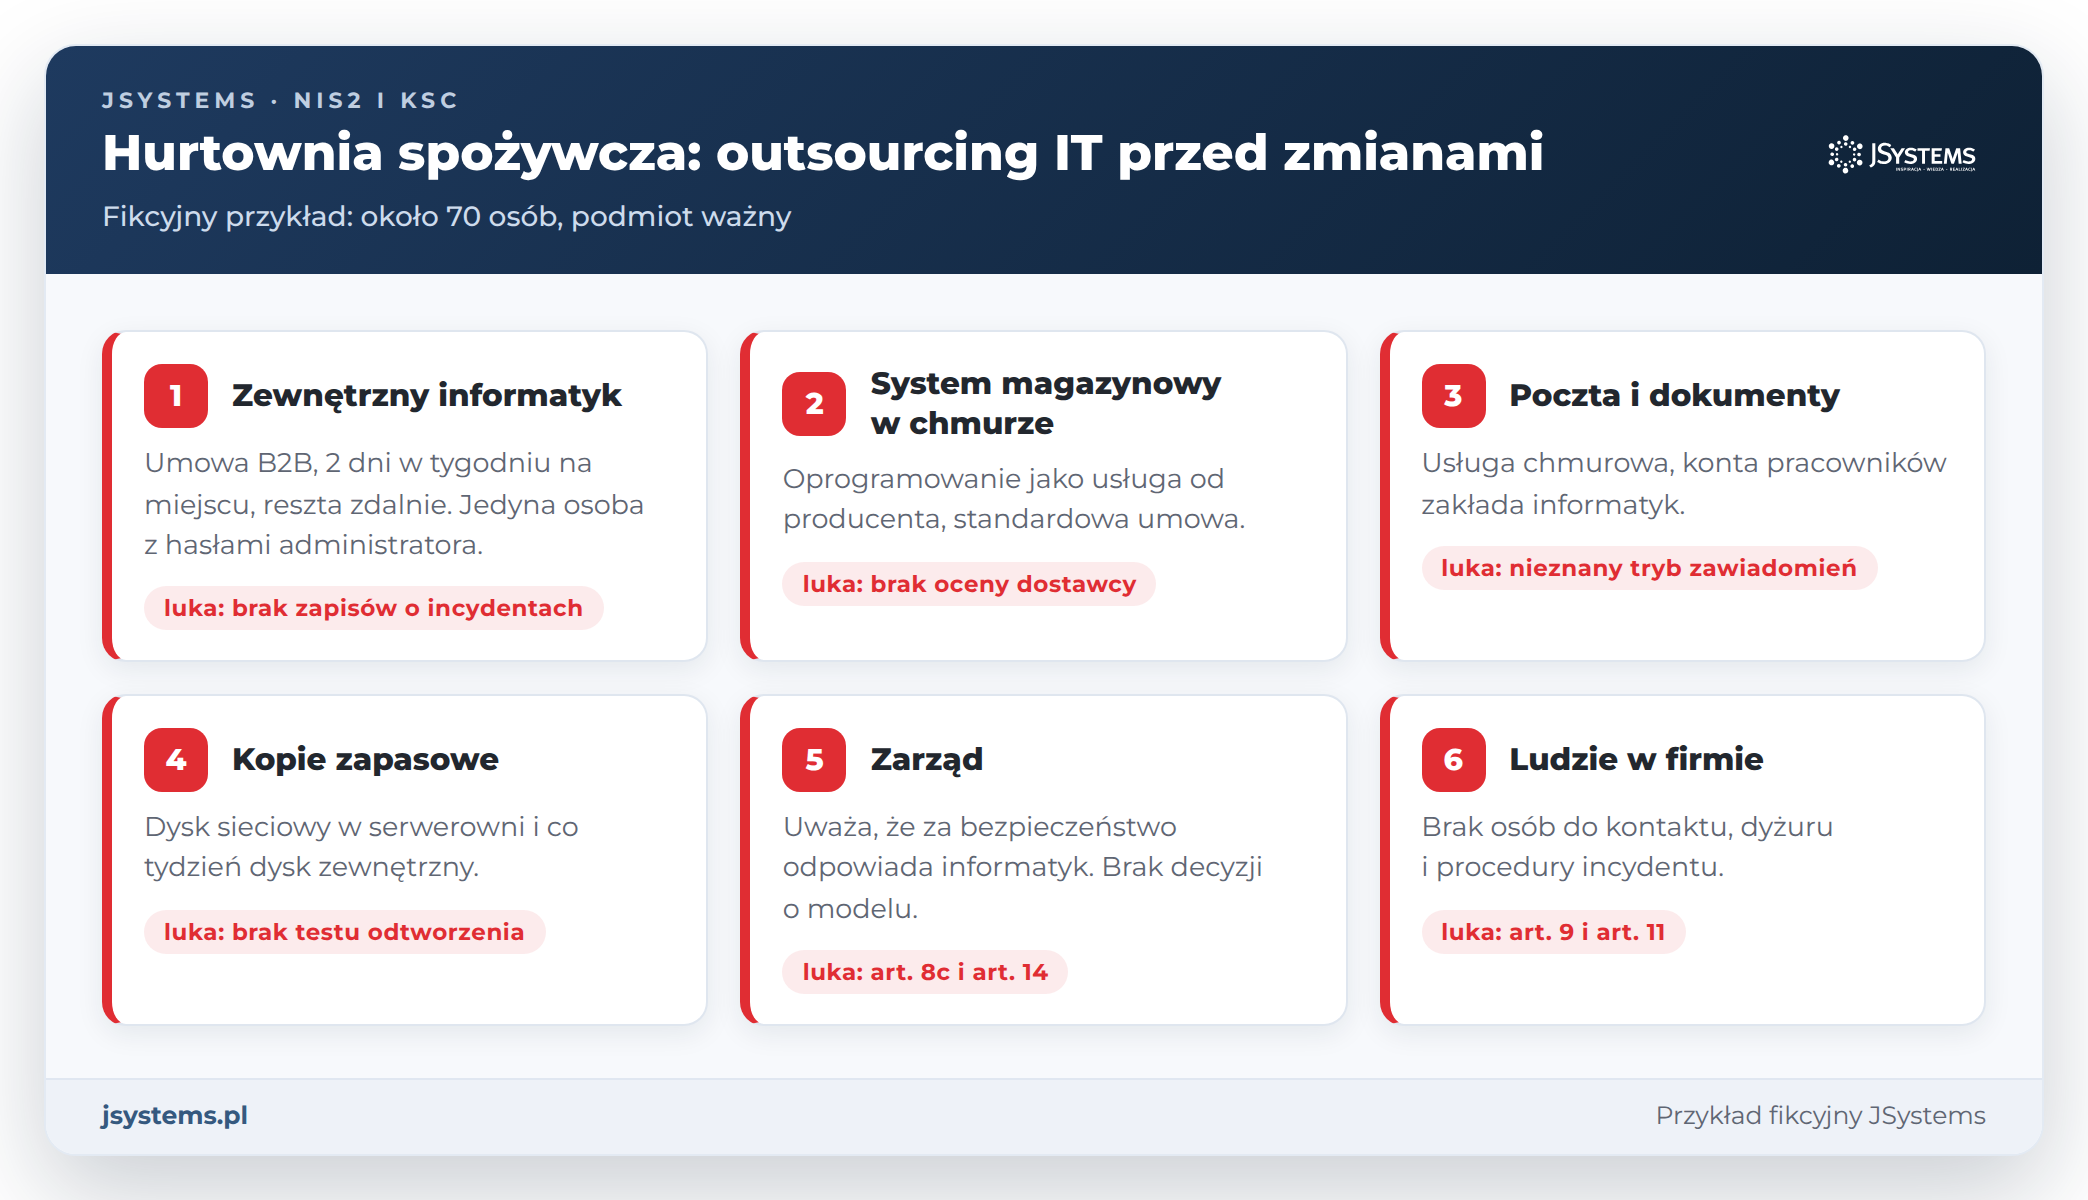
Żadna z tych luk nie jest winą informatyka. Wykonuje to, na co się umówił. Problem polega na tym, że umowa powstała dla firmy, która nie podlegała ustawie, a teraz musi z niej wynikać, kto robi zadania z art. 8 i 11 oraz jak zarząd sprawdza ich wykonanie (art. 8d pkt 3).
Ustawa definiuje dwa rodzaje dostawców, które w potocznym „outsourcingu IT” się mieszają (ICT to technologie informacyjno-komunikacyjne):
Art. 14 mówi o umowie z tym drugim. Z zestawienia definicji wynika, że umowa wyłącznie na administrowanie systemami sama w sobie nie spełnia art. 14, dopóki nie obejmuje zadań z zakresu zarządzania ryzykiem, np. obsługi incydentów. To nasz wniosek z brzmienia przepisów, a nie rozstrzygnięcie organu. Ministerstwo dodaje kilka doprecyzowań: samo udostępnienie personelu (body leasing), bez przetwarzania danych związanych z SZBI klienta, nie jest usługą zarządzaną w zakresie cyberbezpieczeństwa (odpowiedź 1.37), dostawcy oprogramowania nie mieszczą się w tej definicji (odpowiedź 1.23), a wykonywanie kopii zapasowych może być usługą jednego albo drugiego rodzaju, zależnie od tego, czy towarzyszy innym usługom związanym z zarządzaniem ryzykiem (odpowiedź 1.40).
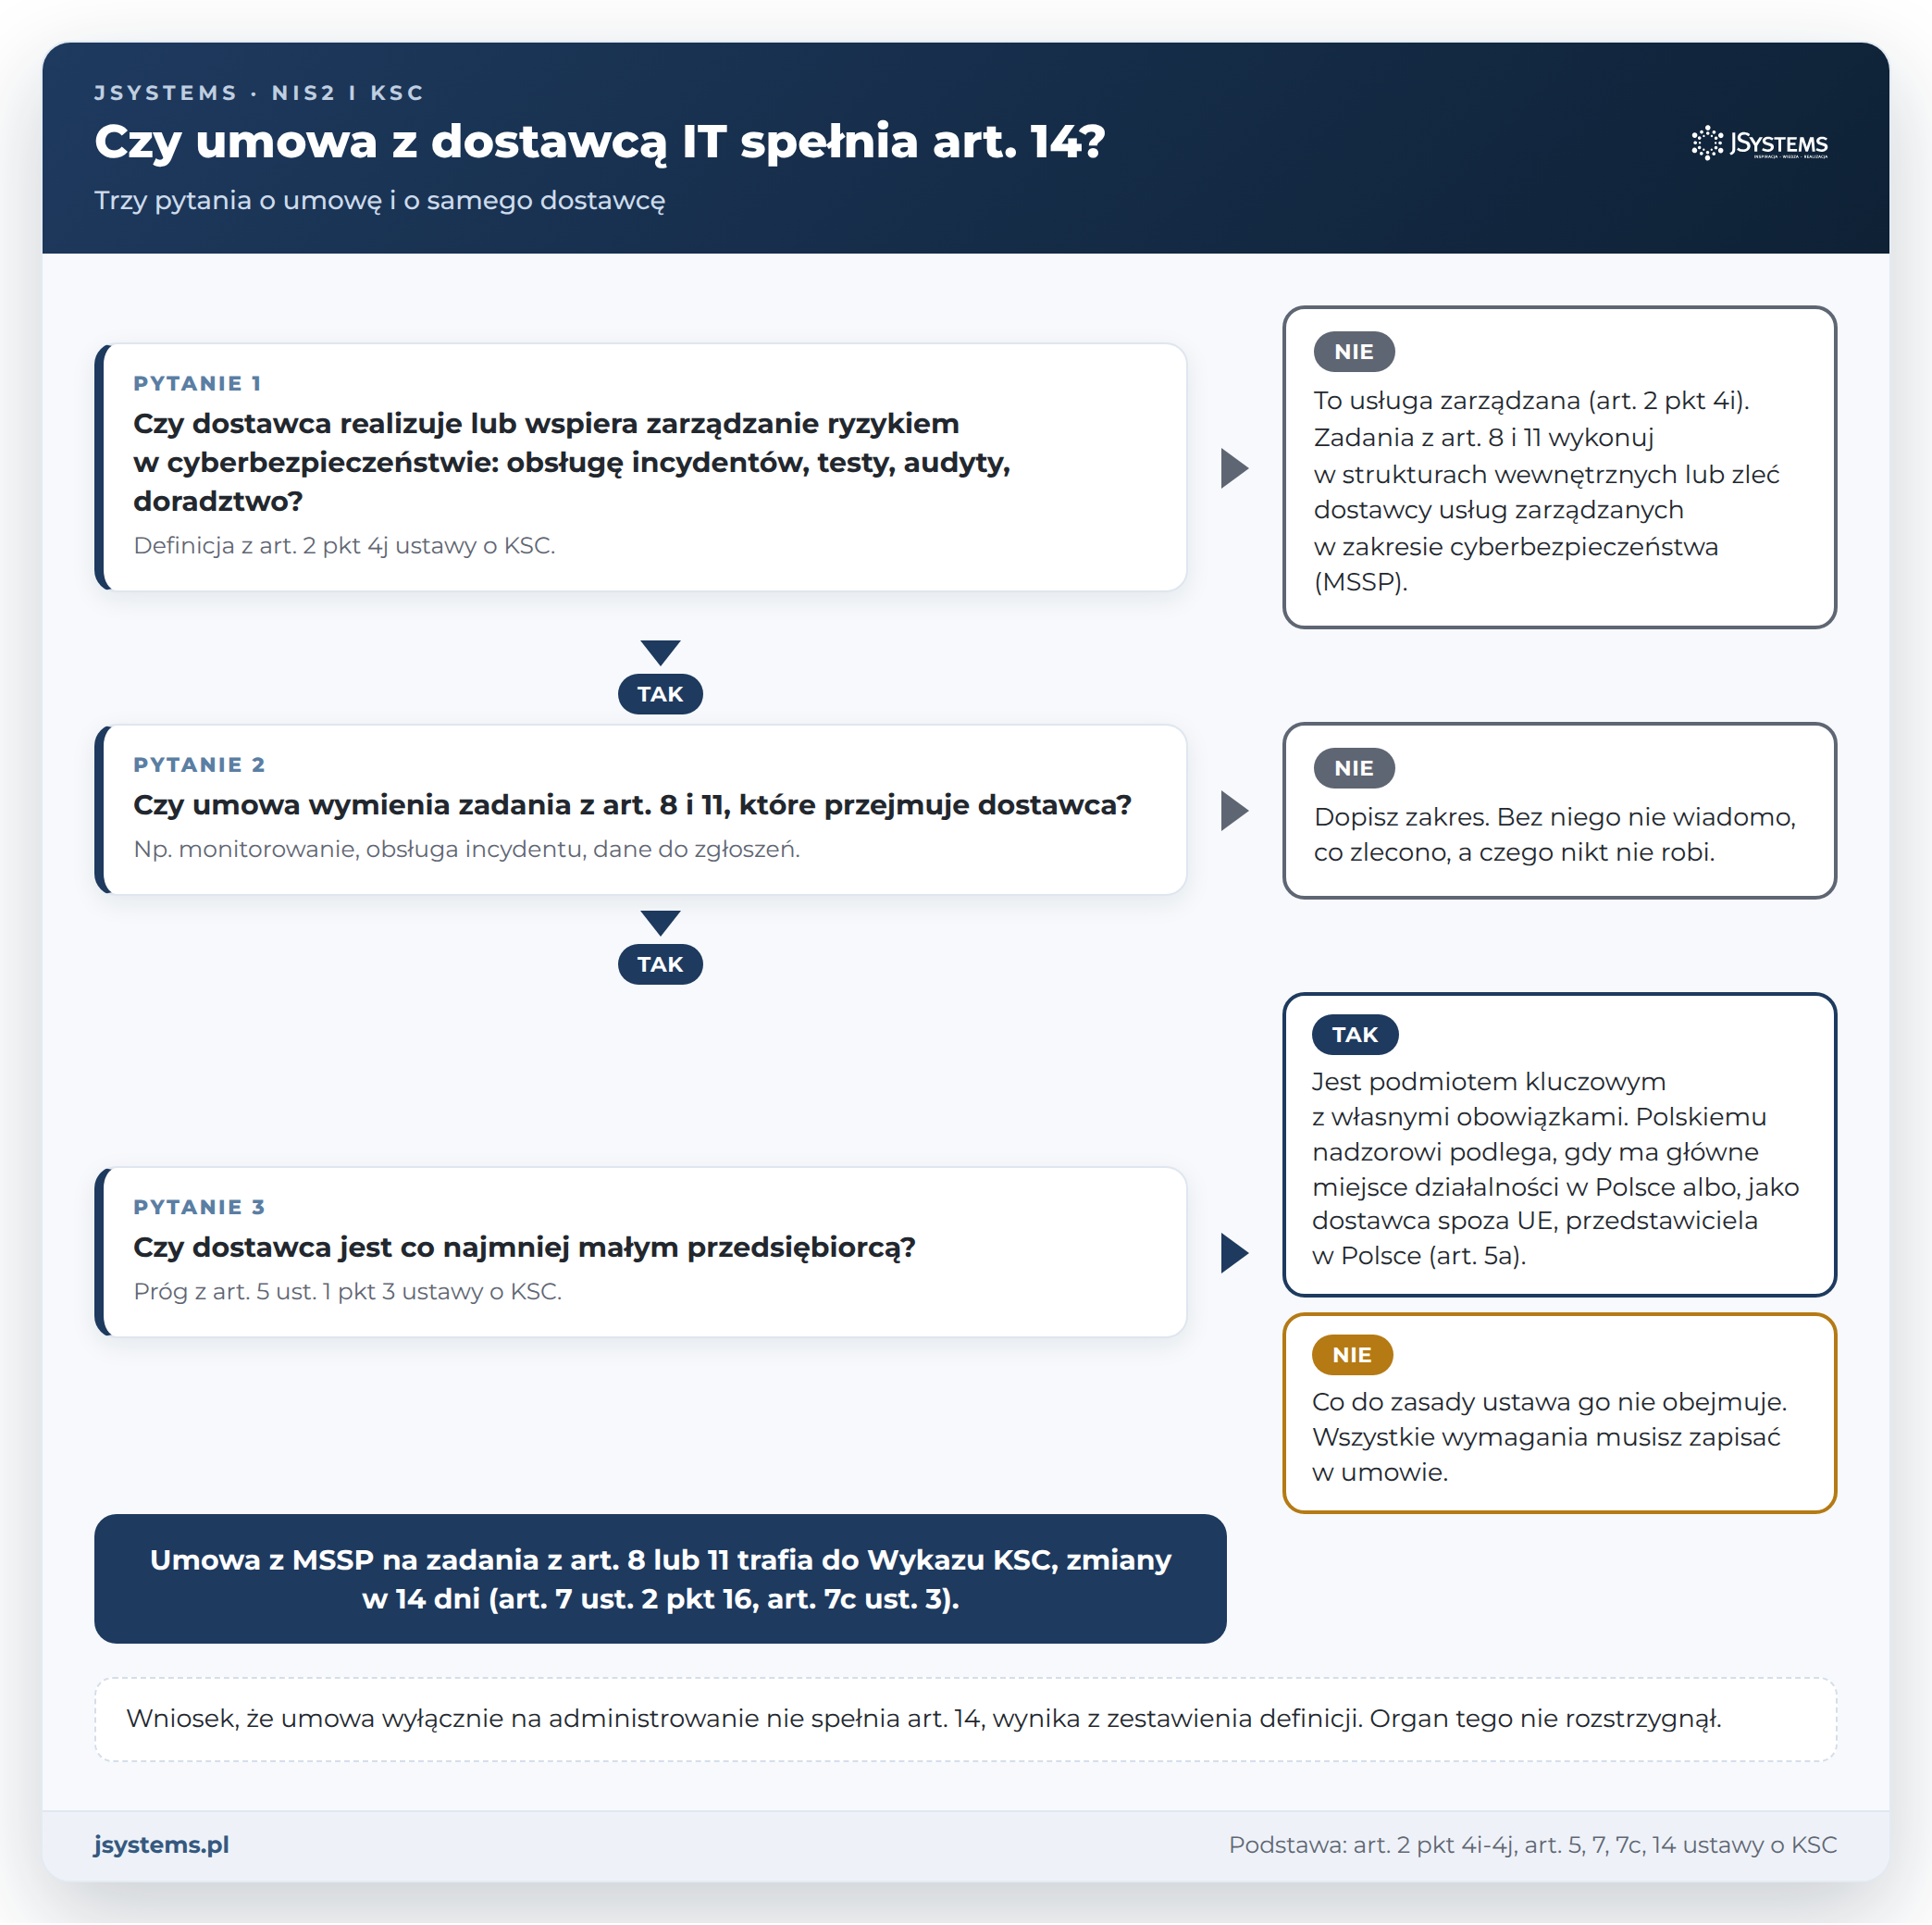
Wielkość dostawcy ma znaczenie dla niego samego. Dostawca usług zarządzanych w zakresie cyberbezpieczeństwa, który jest co najmniej małym przedsiębiorcą, jest podmiotem kluczowym (art. 5 ust. 1 pkt 3), a ministerstwo potwierdza, że dotyczy to także spółki obsługującej wyłącznie własną grupę kapitałową (odpowiedź 1.21). Dostawca usług zarządzanych podlega ustawie jako średni lub duży przedsiębiorca z sektora „Zarządzanie usługami ICT” (art. 5 ust. 1 pkt 1 i ust. 2 pkt 1). Informatyk z jednoosobową działalnością co do zasady nie jest więc podmiotem objętym ustawą i wszystko, czego od niego oczekujesz, musi wynikać z umowy.
Co oznacza dla klienta, że jego MSSP jest podmiotem kluczowym:
Umowa z MSSP na zadania z art. 8 lub 11 ma jeszcze jeden skutek formalny: informacja o niej i dane dostawcy są elementem Wykazu KSC (art. 7 ust. 2 pkt 16), a zmianę danych zgłasza się w 14 dni (art. 7c ust. 3). Ministerstwo w odpowiedzi 2.51 wyjaśnia, że pole wypełnia się tylko wtedy, gdy zewnętrzna firma realizuje zadania z art. 8 albo art. 11.
Hurtownia ma do wyboru trzy modele. W naszym odczytaniu każdy mieści się w art. 14, o ile umowy i zakresy zadań są dobrze opisane:
| Model | Co robi kto | Na co uważać |
|---|---|---|
| Informatyk z rozszerzoną umową | Informatyk administruje i przejmuje część zadań bezpieczeństwa, np. obsługę incydentów | Jedna osoba nie zapewni zastępstwa i reakcji w weekend. Podobne ryzyko ministerstwo opisuje na przykładzie przeciążonego działu help-desk (odpowiedź 3.19) |
| Informatyk plus MSSP | Informatyk administruje, MSSP monitoruje i obsługuje incydenty przez całą dobę | Trzeba rozpisać styk między dostawcami: kto komu przekazuje informacje i w jakim czasie |
| Osoba w firmie plus MSSP | Pracownik koordynuje bezpieczeństwo, MSSP dostarcza kompetencje techniczne | Pracownik potrzebuje czasu na te zadania, a nie tylko dopisku w zakresie obowiązków |
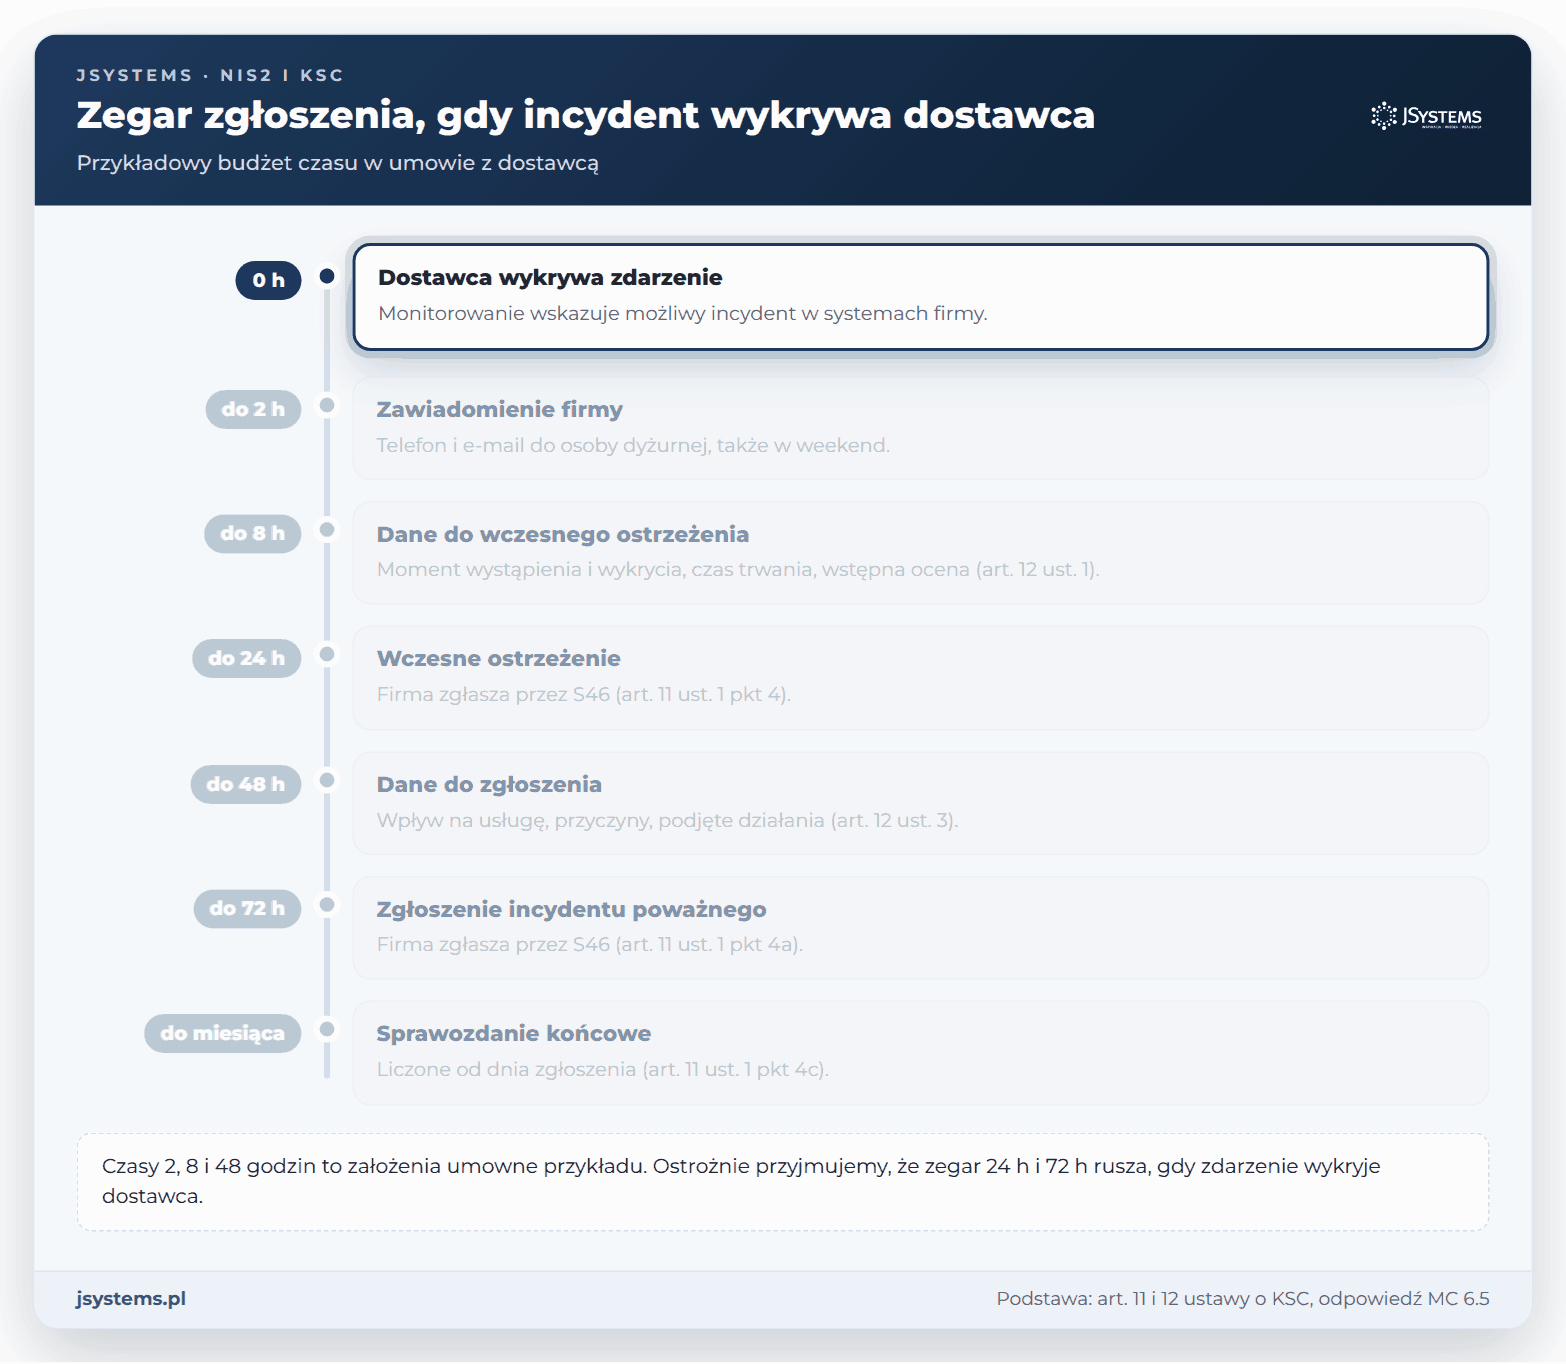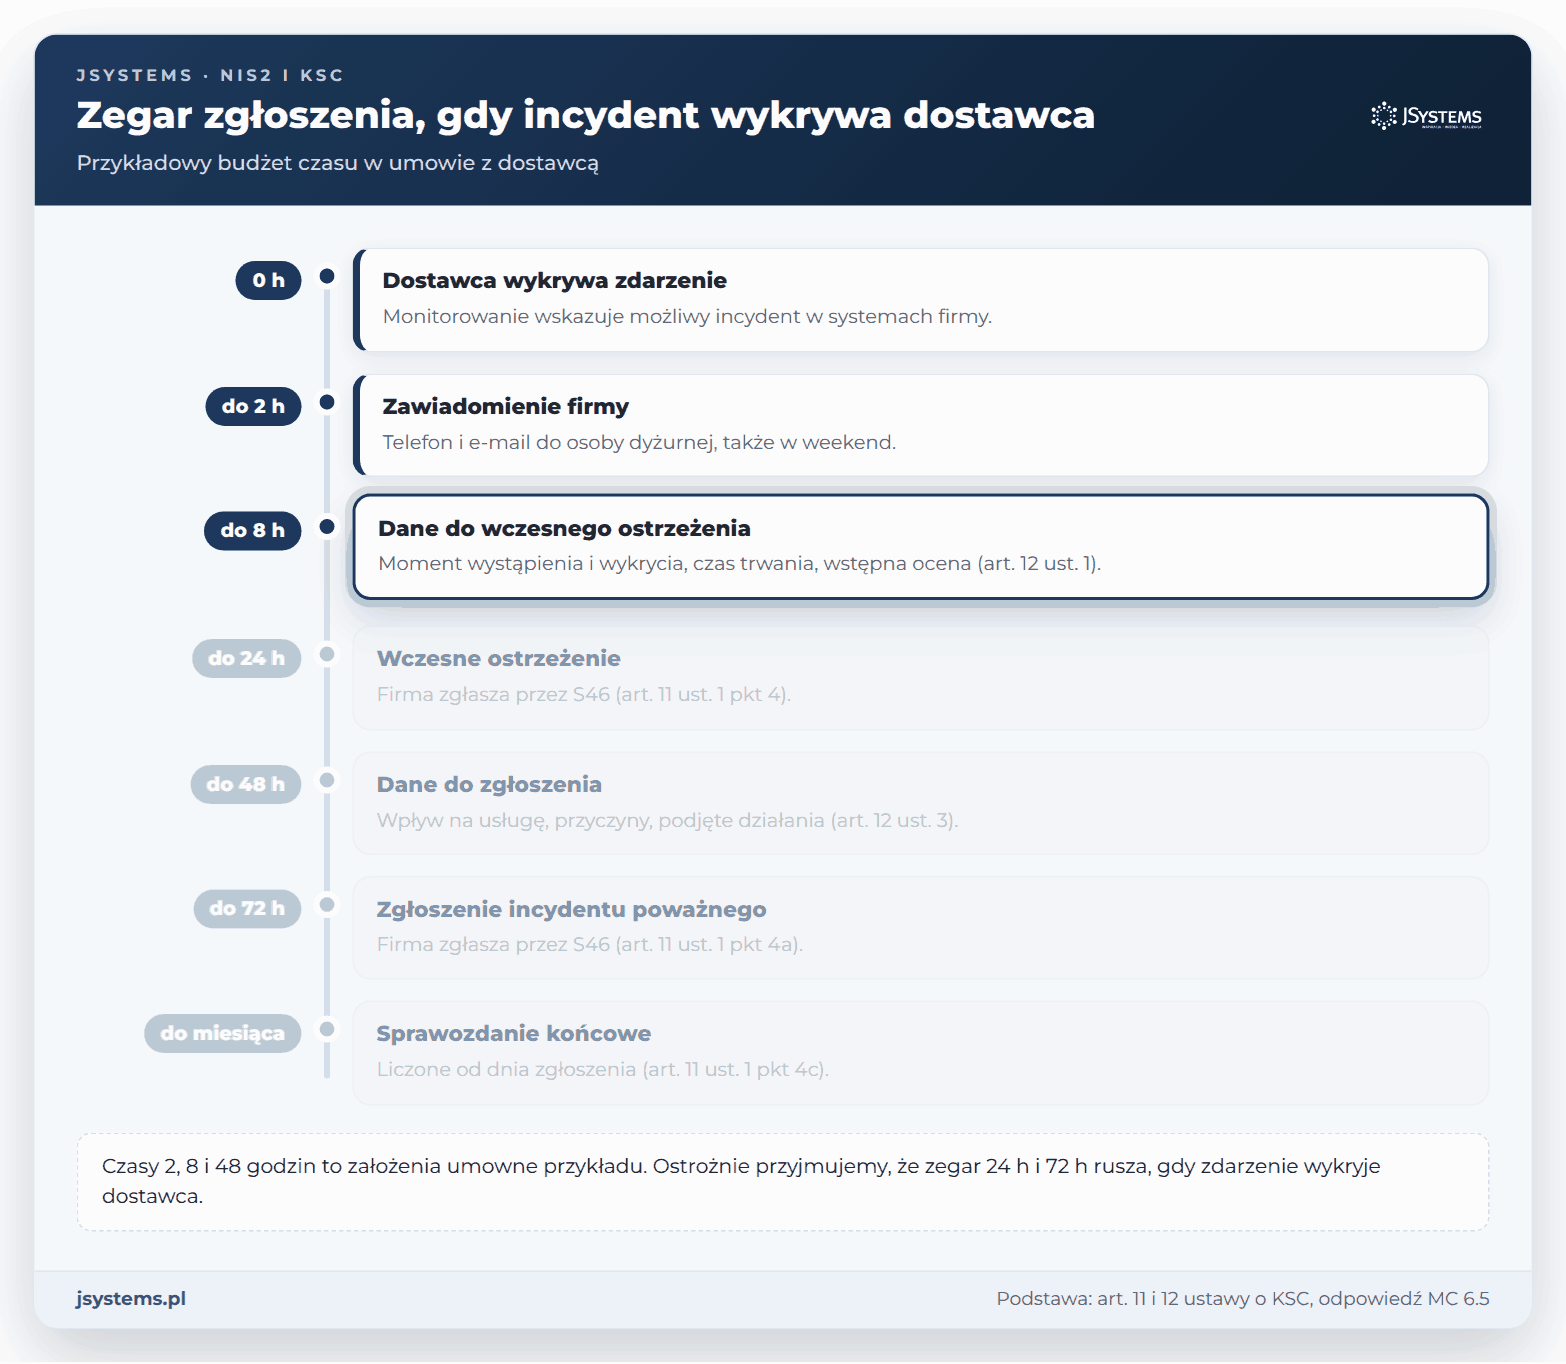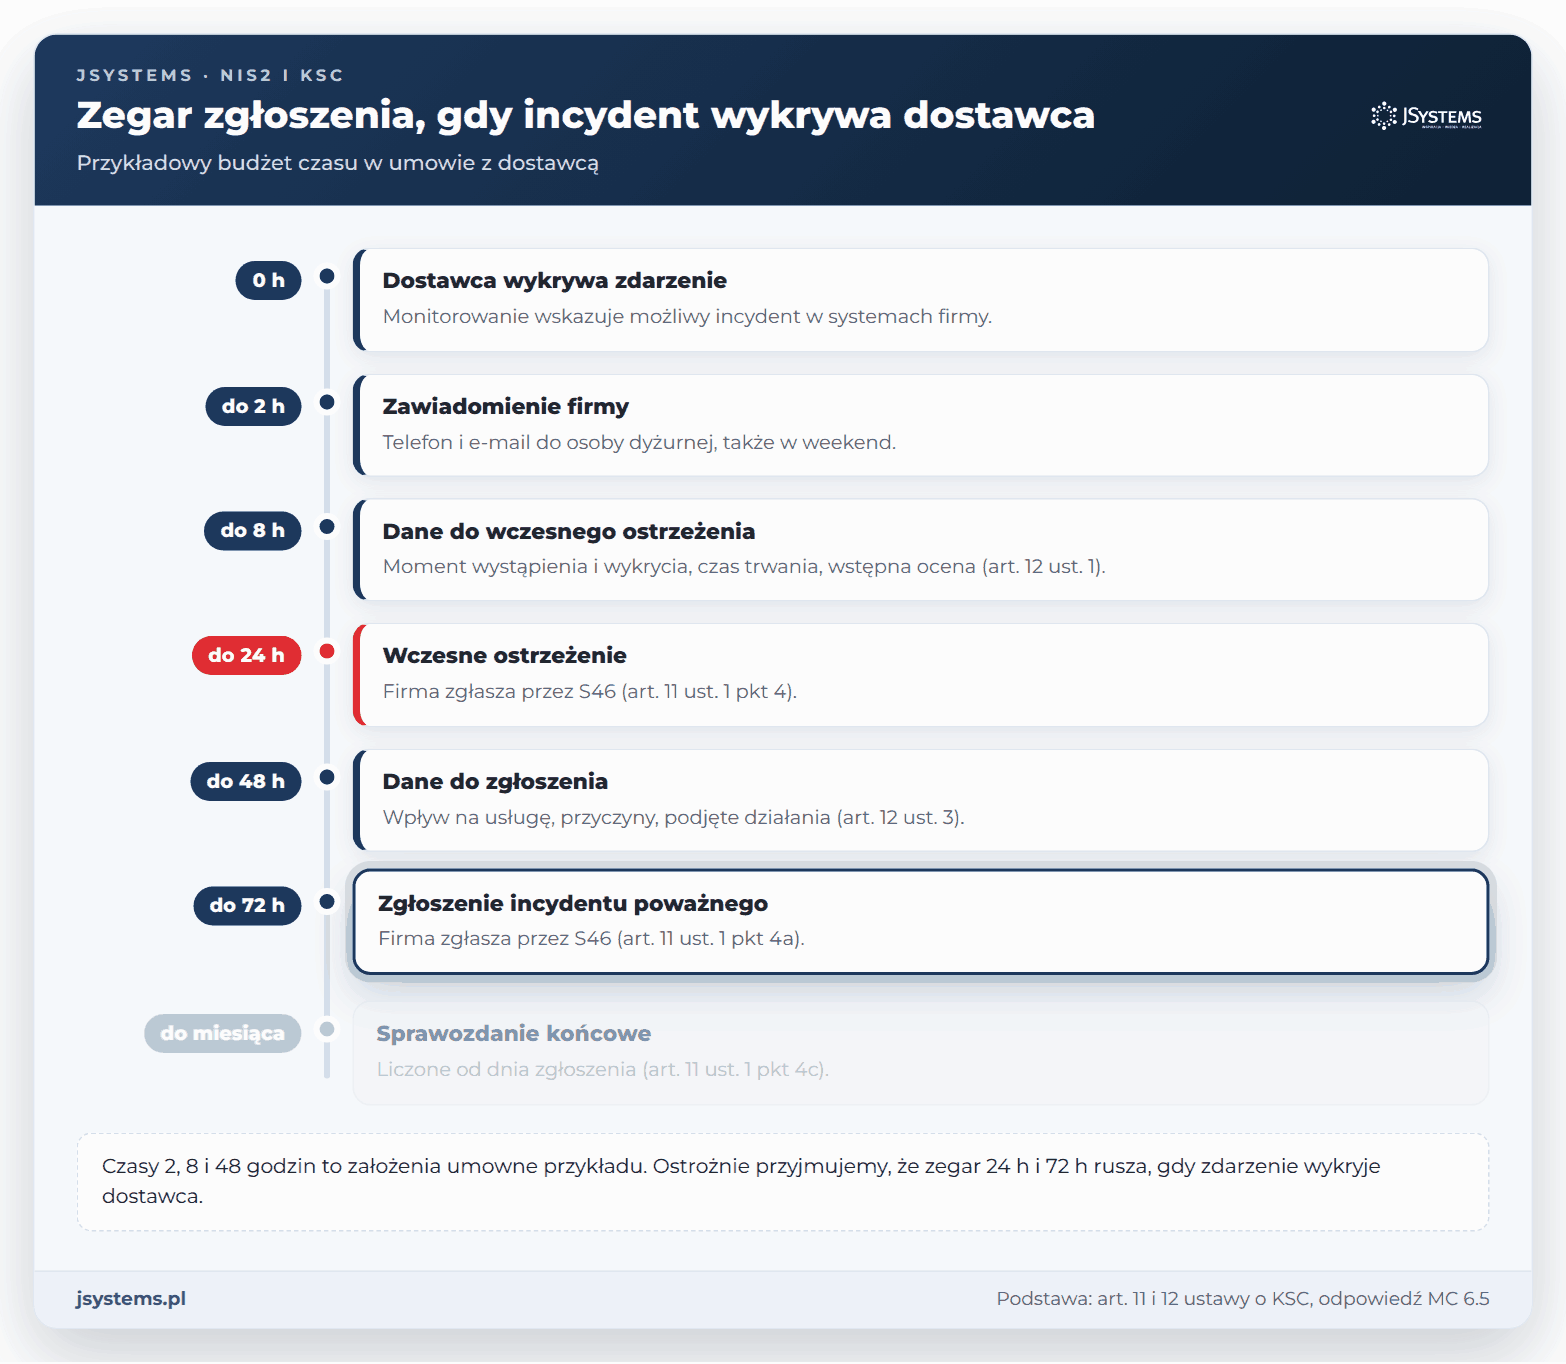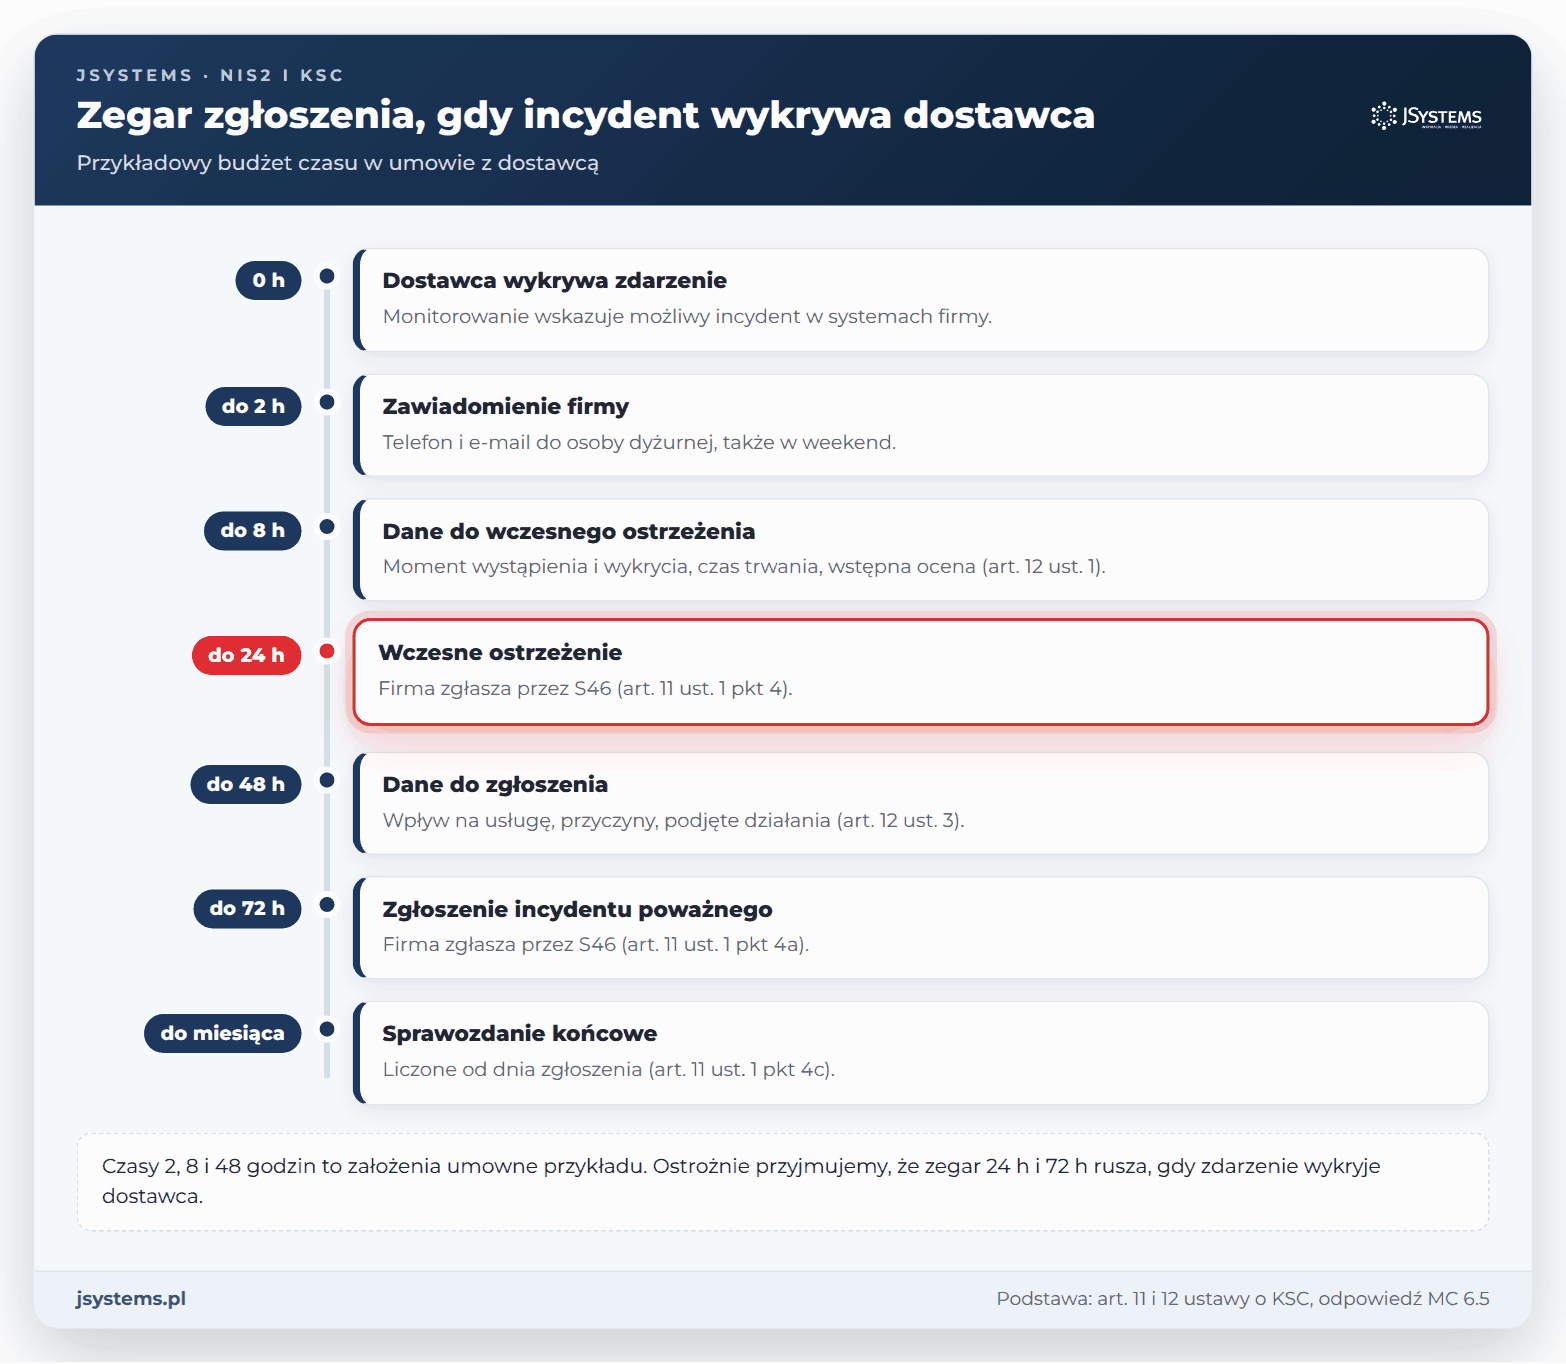
Firma zgłasza wczesne ostrzeżenie o incydencie poważnym niezwłocznie, najpóźniej w ciągu 24 godzin, a sam incydent najpóźniej w ciągu 72 godzin, licząc od momentu jego wykrycia (art. 11 ust. 1 pkt 4 i 4a). Sprawozdanie końcowe składa najpóźniej w miesiąc od zgłoszenia (art. 11 ust. 1 pkt 4c). Wszystko przechodzi przez system teleinformatyczny z art. 46 ustawy, nazywany przez ministerstwo S46 (art. 11 ust. 2). Dopóki organ nie ogłosi zdolności operacyjnej CSIRT sektorowego, zgłoszenia trafiają do właściwego CSIRT poziomu krajowego, czyli CSIRT NASK, CSIRT GOV albo CSIRT MON (art. 44 ust. 1 ustawy nowelizującej, z wyjątkiem sektorów, w których sektorowy zespół cyberbezpieczeństwa powołano przed 2025 r., art. 44 ust. 3).
Kiedy zaczyna się zegar, gdy pierwsze sygnały widzi dostawca? Ministerstwo w odpowiedzi 6.5 pisze, że momentem wykrycia jest chwila, w której podmiot uzyskał informację o zdarzeniu kwalifikującym się jako incydent, również od dostawcy usługi, i że w umowach z dostawcami trzeba zapisać obowiązek niezwłocznego informowania o incydentach. Ustawa nie rozstrzyga wprost, czy wykrycie przez dostawcę, który monitoruje systemy w imieniu firmy, to już wykrycie przez firmę. Bezpieczniej przyjąć, że tak, i ułożyć umowę tak, żeby firma zdążyła nawet wtedy.
Dostawca musi też dostarczyć treść. Wczesne ostrzeżenie zawiera m.in. moment wystąpienia i wykrycia incydentu, czas jego trwania oraz ocenę, czy incydent wywołało działanie bezprawne (art. 12 ust. 1). Zgłoszenie opisuje wpływ na usługę, liczbę użytkowników, zasięg geograficzny, przyczyny, przebieg oraz działania zapobiegawcze i naprawcze (art. 12 ust. 3). Większość tych danych ma w rękach ten, kto obsługuje systemy. Przykładowy budżet czasu wygląda tak:
Uwaga na progi. O tym, czy incydent jest poważny, decydują progi z rozporządzenia Rady Ministrów (art. 11 ust. 1 pkt 3 i ust. 4). Stare rozporządzenie z 2018 r. obejmuje tylko sektory dawnych operatorów usług kluczowych, bez żywności, a nowe było w październiku 2026 r. projektem. Ustawa nie mówi wprost, jak do tego czasu klasyfikować incydenty w nowych sektorach. Ostrożnie jest opierać się na definicji incydentu poważnego (art. 2 pkt 7) i zapisać sposób oceny w procedurze, którą zna także dostawca.
W hurtowni oznacza to dyżur: co najmniej jedna osoba po stronie firmy powinna być osiągalna także w weekend, żeby przyjąć zawiadomienie, ocenić incydent i złożyć wczesne ostrzeżenie. Pierwsze godziny po wykryciu ataku z perspektywy zarządu, w tym decyzje, komunikację i zabezpieczenie dowodów, opisujemy w artykule o tym, co zarząd robi w pierwszych godzinach incydentu.
Bezpieczeństwo i ciągłość łańcucha dostaw usług ICT, od których zależy świadczenie usługi, jest elementem SZBI (art. 8 ust. 1 pkt 2 lit. e). Ministerstwo w odpowiedzi 3.3 wymienia postanowienia, które powinny znaleźć się w umowach z dostawcami: poufność, obowiązek zgłaszania incydentów, informowanie o podatnościach i wymagania dotyczące personelu, np. certyfikacji osób. RW 2024/2690 dla podmiotów z art. 8b ust. 1 wylicza elementy umów dokładniej: wymogi bezpieczeństwa, szkolenia i weryfikację personelu, zgłaszanie incydentów bez zbędnej zwłoki, prawo do audytu lub do sprawozdań z audytu, postępowanie z podatnościami, wymogi dla podwykonawców i obowiązki przy rozwiązaniu umowy (załącznik, pkt 5.1.4). Dla hurtowni to nie jest obowiązek, ale dobra lista kontrolna.
| Klauzula | Co zapisać | Podstawa |
|---|---|---|
| Zakres zadań | Lista zadań z art. 8 i 11 przejętych przez dostawcę, podział ról w załączniku | art. 14, art. 8d pkt 3 |
| Zawiadomienie o incydencie | Czas w godzinach od wykrycia, kanał całodobowy, zastępstwa | art. 11 ust. 1 pkt 4 i 4a, odpowiedź MC 6.5 |
| Dane do zgłoszeń | Informacje z art. 12 ust. 1 i 3 w ustalonych terminach, współpraca z CSIRT | art. 11 ust. 1 pkt 5, art. 12 |
| Dostęp i uprawnienia | Imienne konta, uwierzytelnianie wieloskładnikowe (MFA), rejestr dostępów, odebranie dostępu po zakończeniu umowy | art. 8 ust. 1 pkt 2 lit. l i n, odpowiedź MC 3.3 |
| Personel dostawcy | Poufność, szkolenia, weryfikacja osób z dostępem | art. 8 ust. 1 pkt 2 lit. d, odpowiedź MC 3.48, RW 2024/2690 pkt 5.1.4 lit. b i c |
| Podwykonawcy | Lista, uprzedzenie o zmianie, prawo sprzeciwu, te same wymagania | RW 2024/2690 pkt 5.1.4 lit. g |
| Audyt i dowody | Prawo audytu lub raporty z audytu, dokumenty dla organu w terminie krótszym niż 7 dni | RW 2024/2690 pkt 5.1.4 lit. e, art. 53c ust. 2 pkt 5 |
| Kopie zapasowe | Zakres, częstotliwość, odseparowanie, test odtworzenia z protokołem | art. 8 ust. 1 pkt 2 lit. f i pkt 5 lit. a |
| Podatności i aktualizacje | Terminy instalacji poprawek, informowanie o podatnościach | art. 8 ust. 1 pkt 5 lit. b i d |
| Plan wyjścia | Przekazanie danych, konfiguracji, haseł i dokumentacji, okres przejściowy, potwierdzenie usunięcia danych | RW 2024/2690 pkt 5.1.4 lit. h |
Termin dla dokumentów ma konkretne uzasadnienie. Organ może żądać danych i dokumentów w terminie nie krótszym niż 7 dni (art. 53c ust. 2 pkt 5), a za niespełnienie żądania grozi kara (art. 73 ust. 1 pkt 15). Jeśli część dowodów jest u dostawcy, umowa musi go zobowiązać do szybszego działania. Kopie zapasowe to osobny temat: dlaczego sama kopia nie gwarantuje odtworzenia działania firmy, wyjaśniamy w artykule o kopiach zapasowych i ciągłości działania.
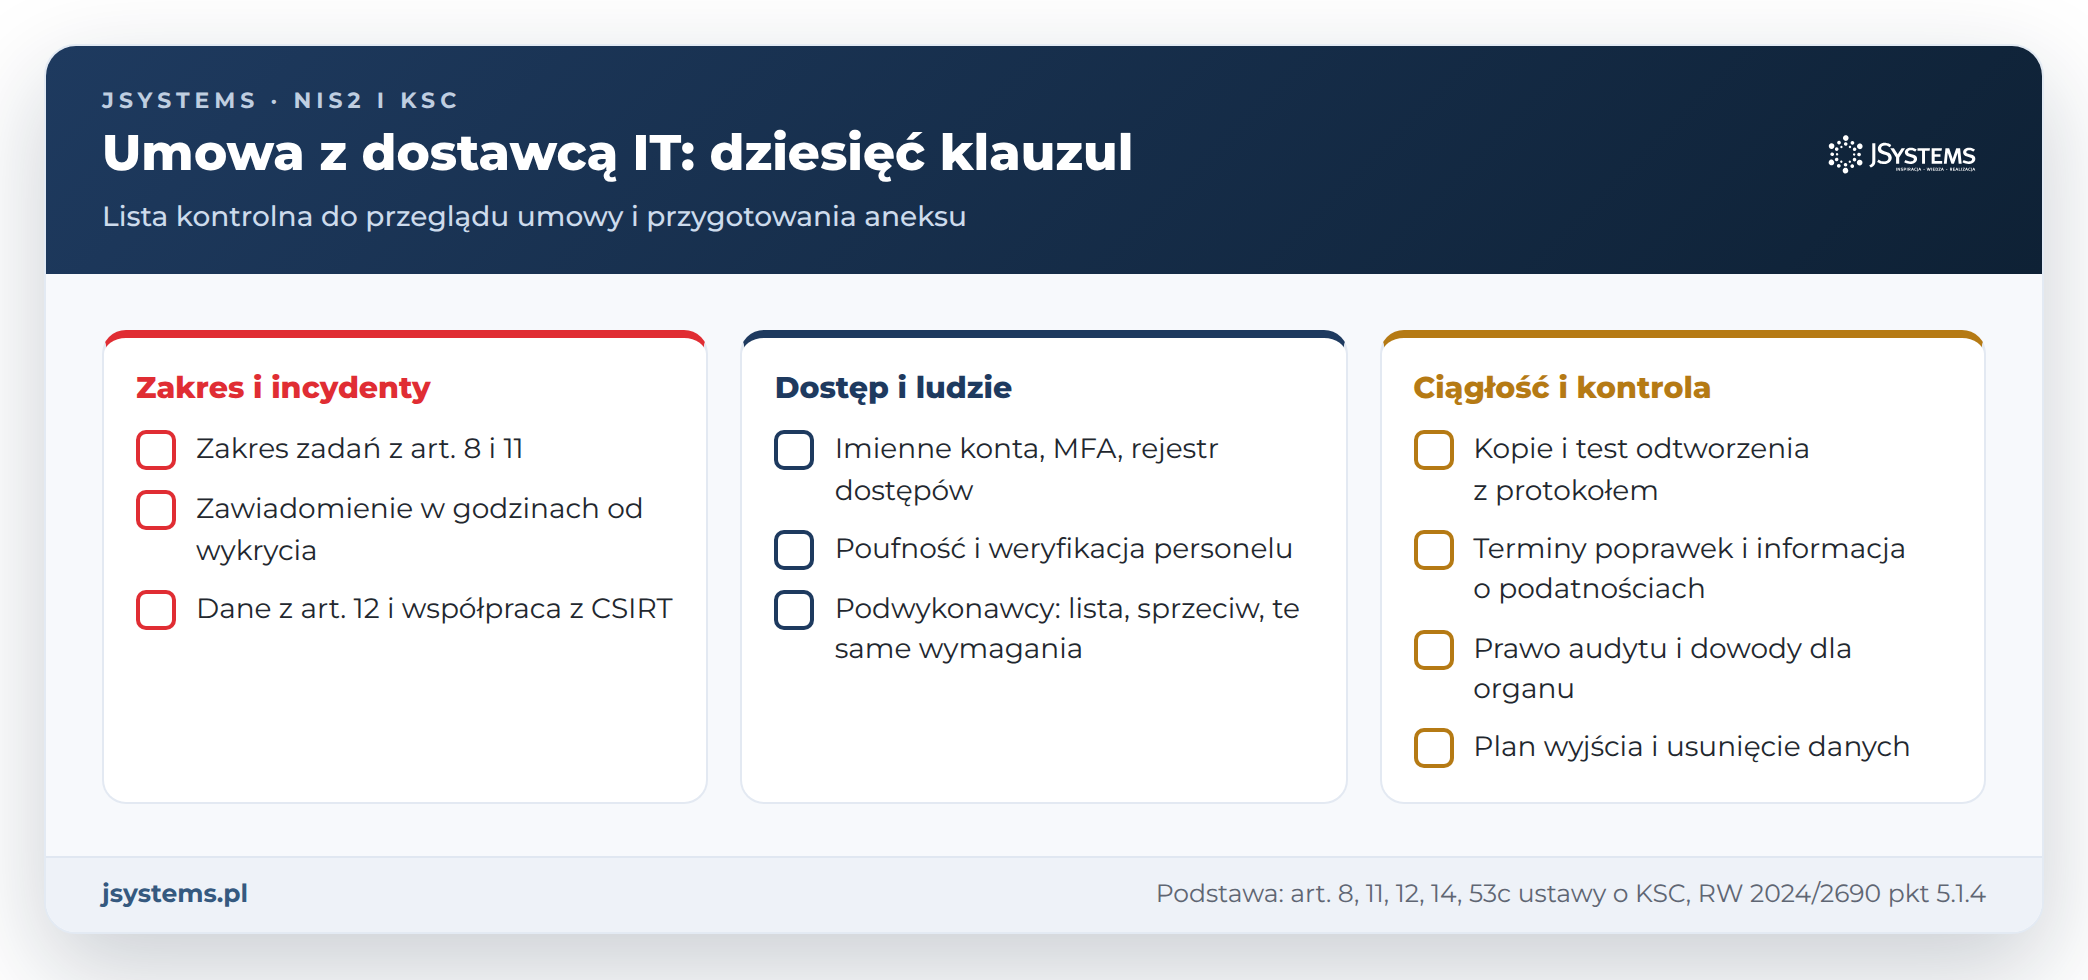
Przykładowe brzmienia czterech postanowień z tabeli. Liczby godzin i dni to nasze założenia, a treść trzeba dopasować do umowy z prawnikiem:
Umowa to połowa pracy. Drugą jest ocena dostawcy przed podpisaniem i w trakcie współpracy. Pytania, oczekiwane dowody i punktację odpowiedzi, razem z ankietą do pobrania, pokazujemy w artykule o tym, o co zapytać firmę IT, hosting i dostawcę chmury.
Przy outsourcingu w macierzy odpowiedzialności pojawia się trzecia strona. Poniżej używamy oznaczeń RACI, od angielskich słów Responsible, Accountable, Consulted, Informed: R wykonuje, A zatwierdza i rozlicza, C jest pytany przed decyzją, I jest informowany. Kolumna „Firma” oznacza osobę, która w hurtowni koordynuje bezpieczeństwo i dostawców, np. dyrektora finansowego.
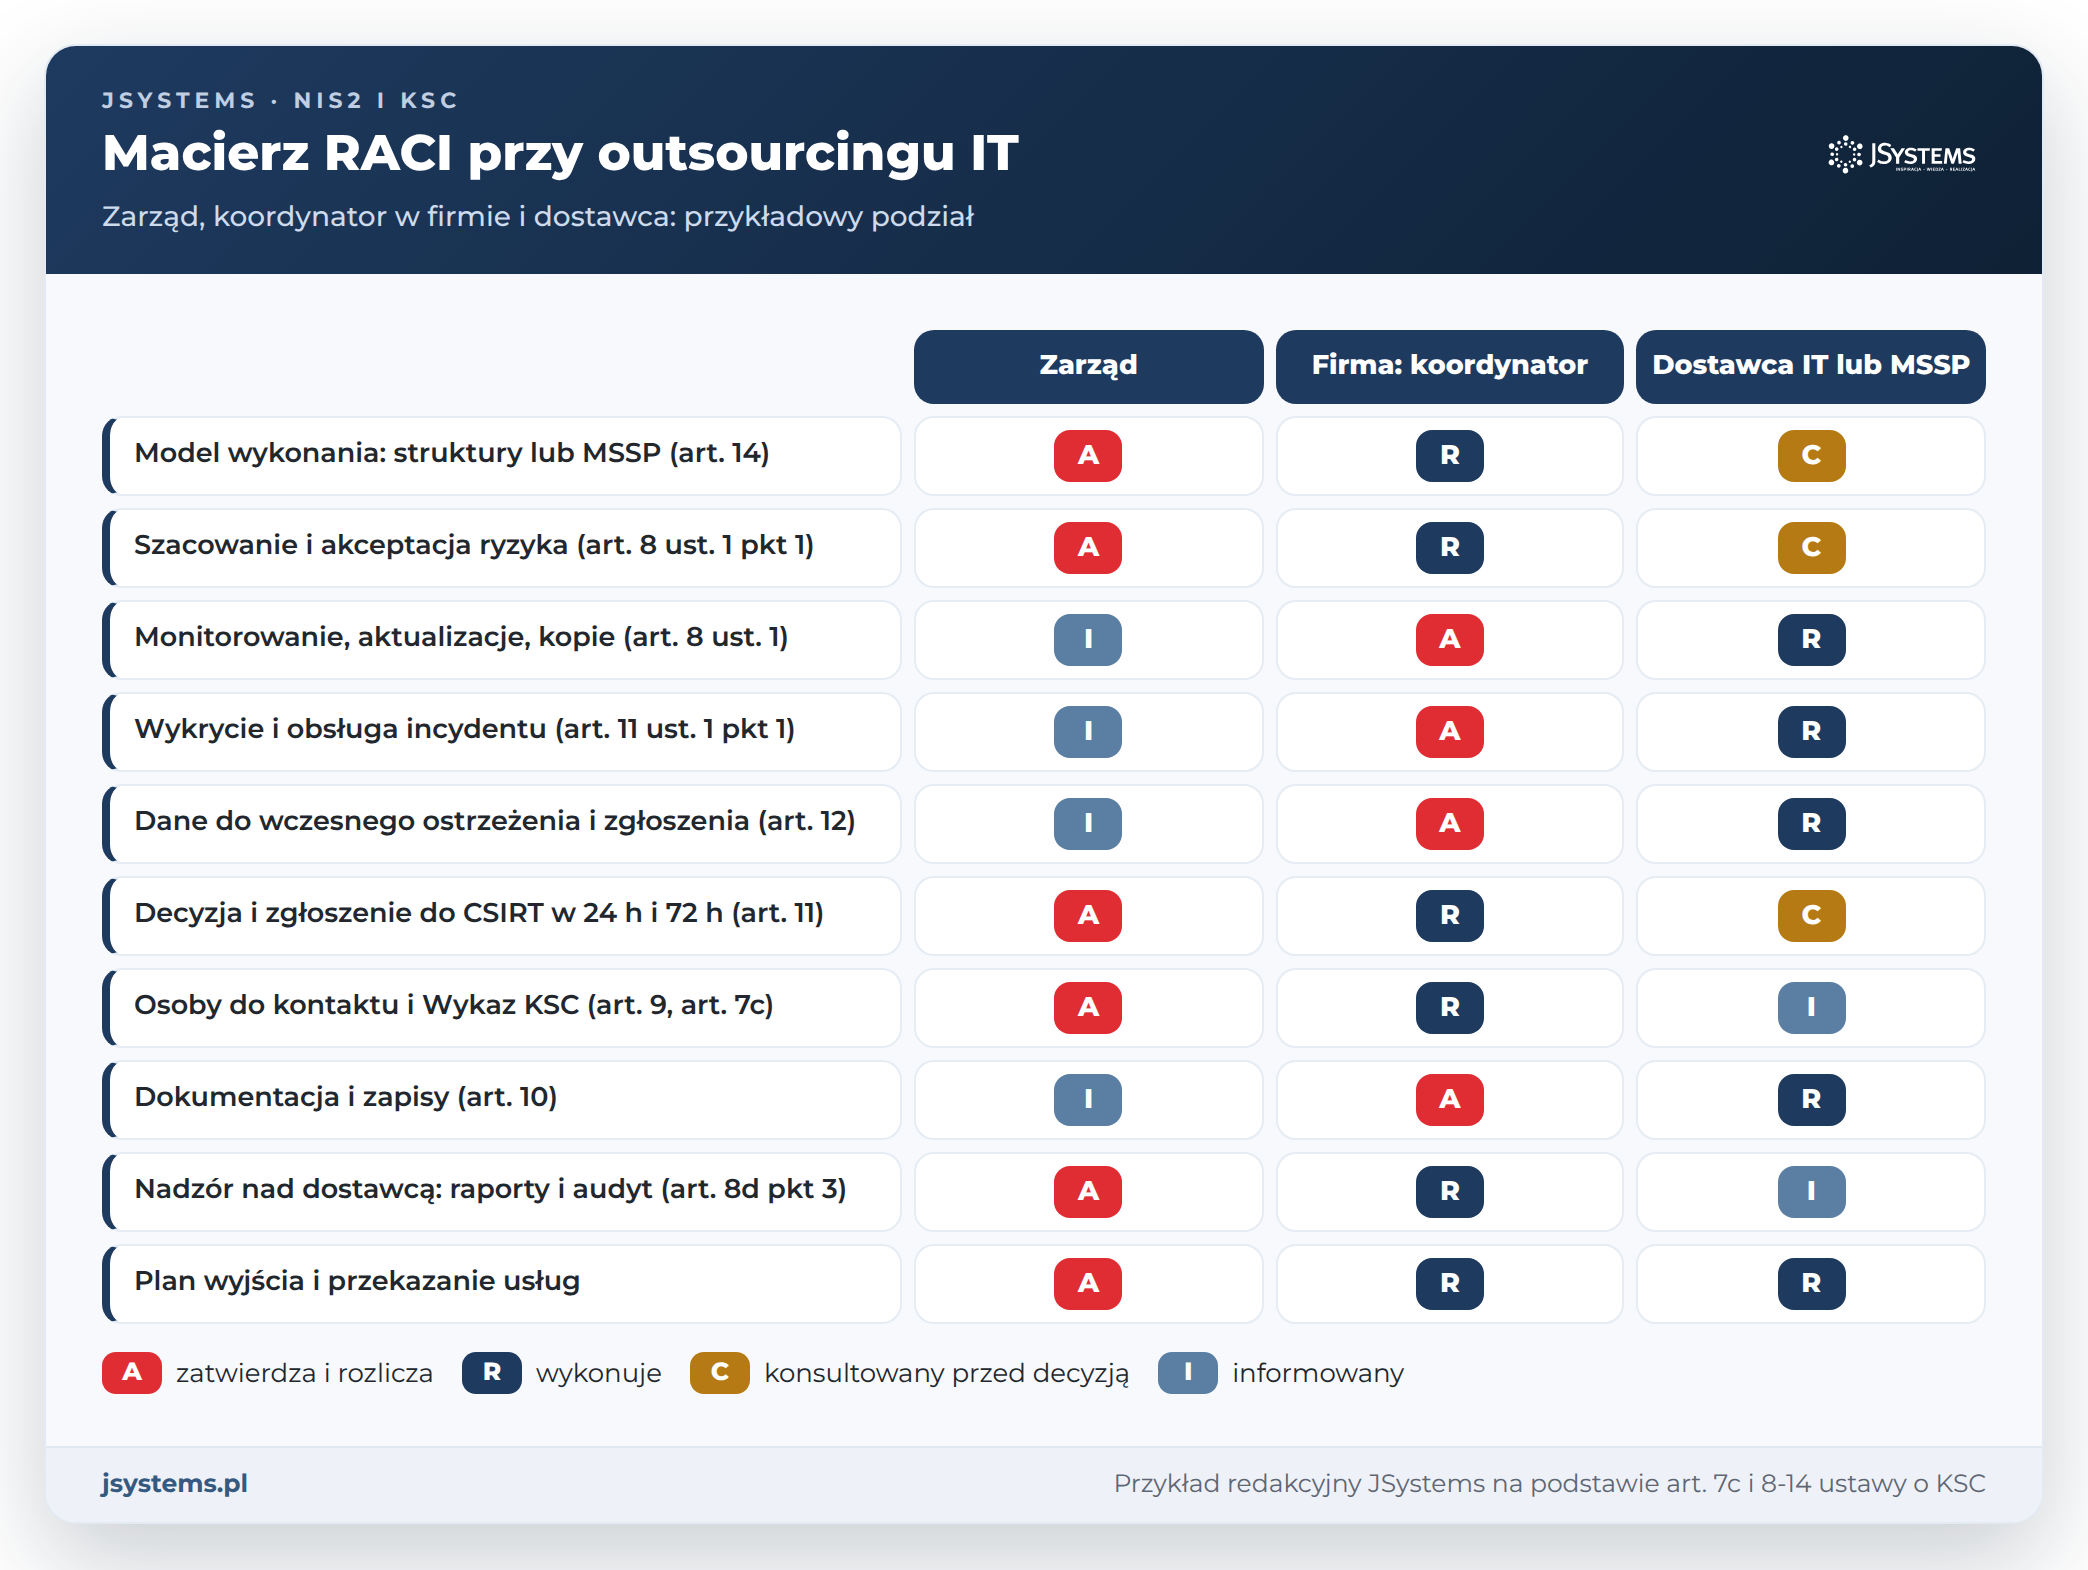
Przy zgłoszeniach podział ma dwa poziomy. Dane do zgłoszeń przygotowuje dostawca, ale rozlicza je koordynator w firmie, bo to firma składa zgłoszenie. Decyzję o zgłoszeniu i samo zgłoszenie rozlicza zarząd: w praktyce przez upoważnienie udzielone koordynatorowi z góry, żeby nie czekać na posiedzenie w sobotę. Wiersz o nadzorze nad dostawcą zamienia art. 8d pkt 3 w rutynę: miesięczny raport dostawcy, kwartalny przegląd z zarządem, coroczny audyt albo raport z audytu.
Przy audycie trzeba pamiętać o niezależności. Audytu nie może przeprowadzić osoba, która wykonuje w podmiocie zadania z art. 8 i 9-13 albo wykonywała je w ciągu roku przed audytem (art. 15 ust. 2a). Hurtownia jako podmiot ważny nie ma obowiązku audytu co 3 lata, ale organ może go nakazać po incydencie poważnym lub innym naruszeniu przepisów (art. 15 ust. 1b). W naszym odczytaniu art. 15 ust. 2a wyklucza wtedy jako audytorów ludzi dostawcy, którzy prowadzą bezpieczeństwo hurtowni.
Hurtownia z przykładu zdecydowała się na drugi model: informatyk zostaje przy administrowaniu, a monitorowanie i obsługę incydentów przez całą dobę przejmuje MSSP. Dyrektor finansowy został koordynatorem, a drugą osobą do kontaktu kierownik logistyki. Ten sam plan można przenieść do innej firmy, która korzysta z zewnętrznego wykonawcy:
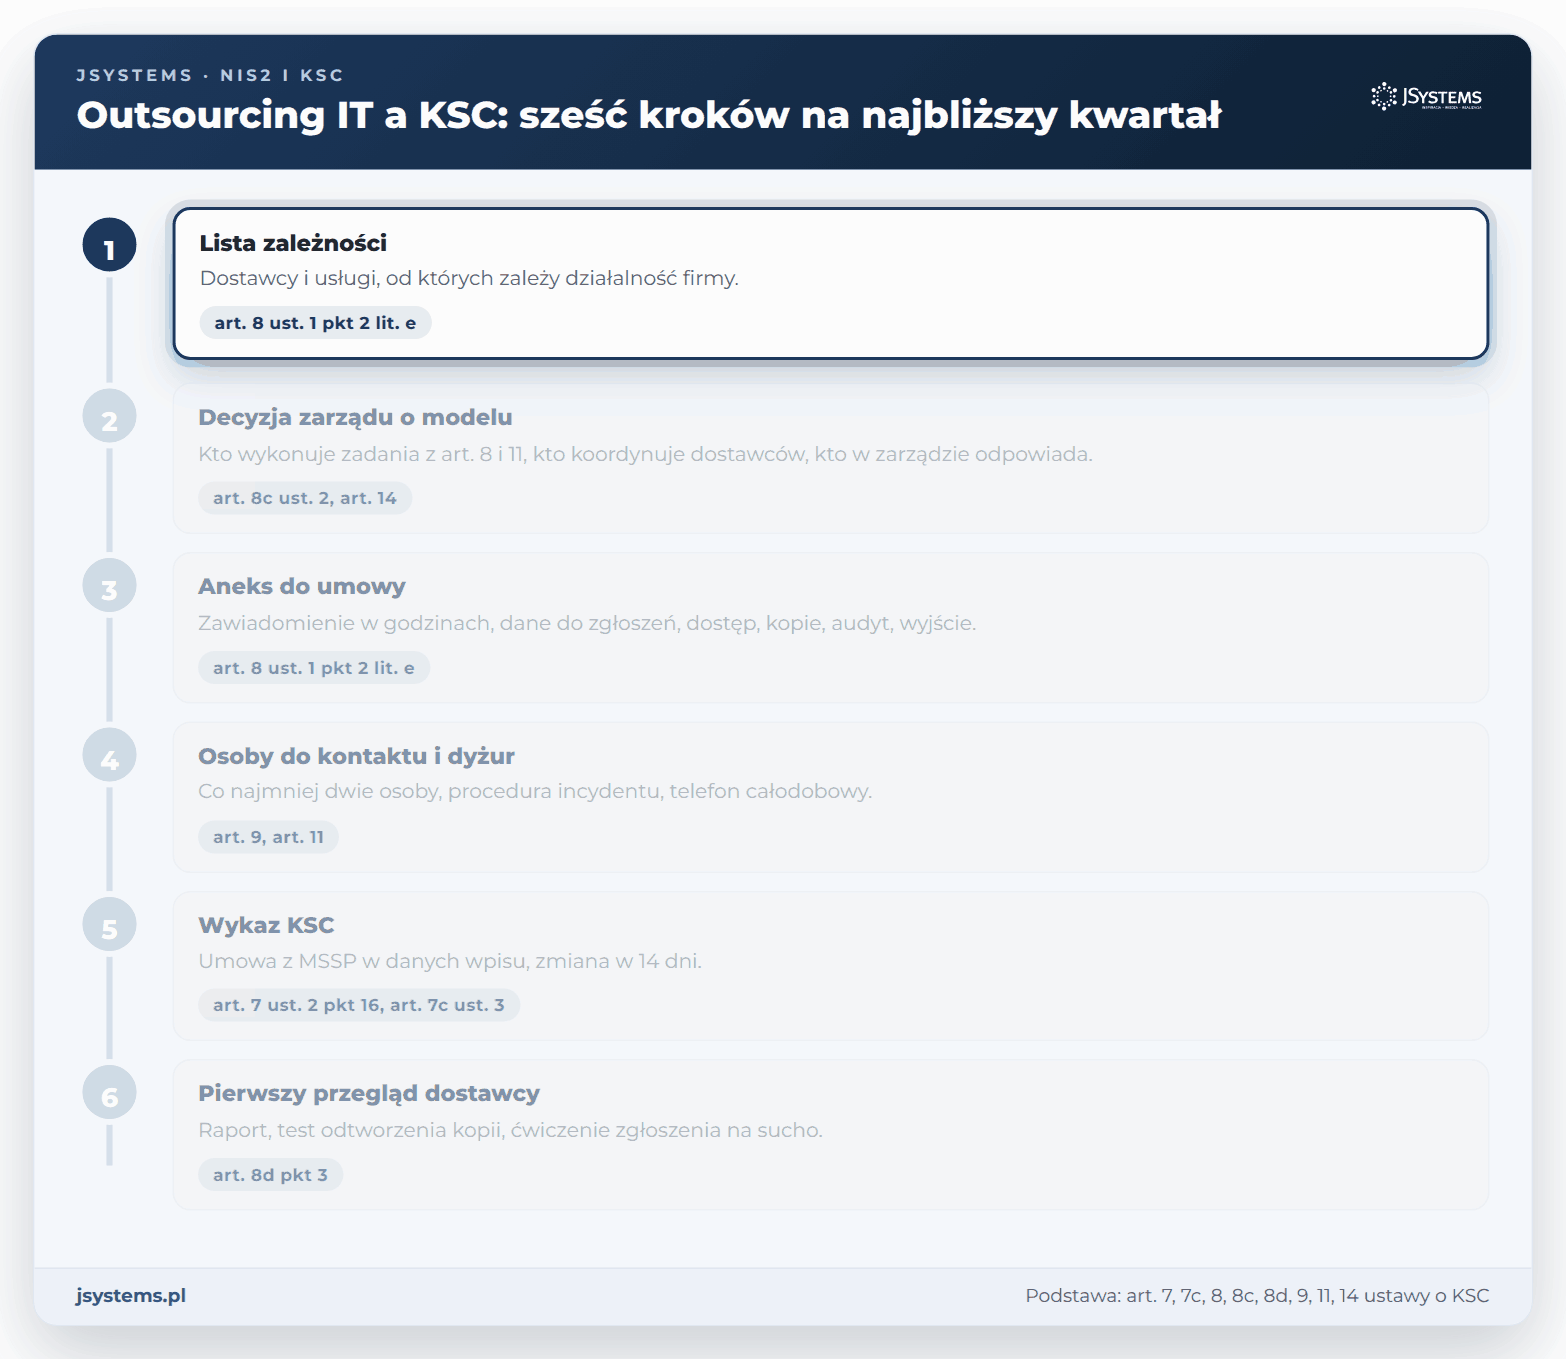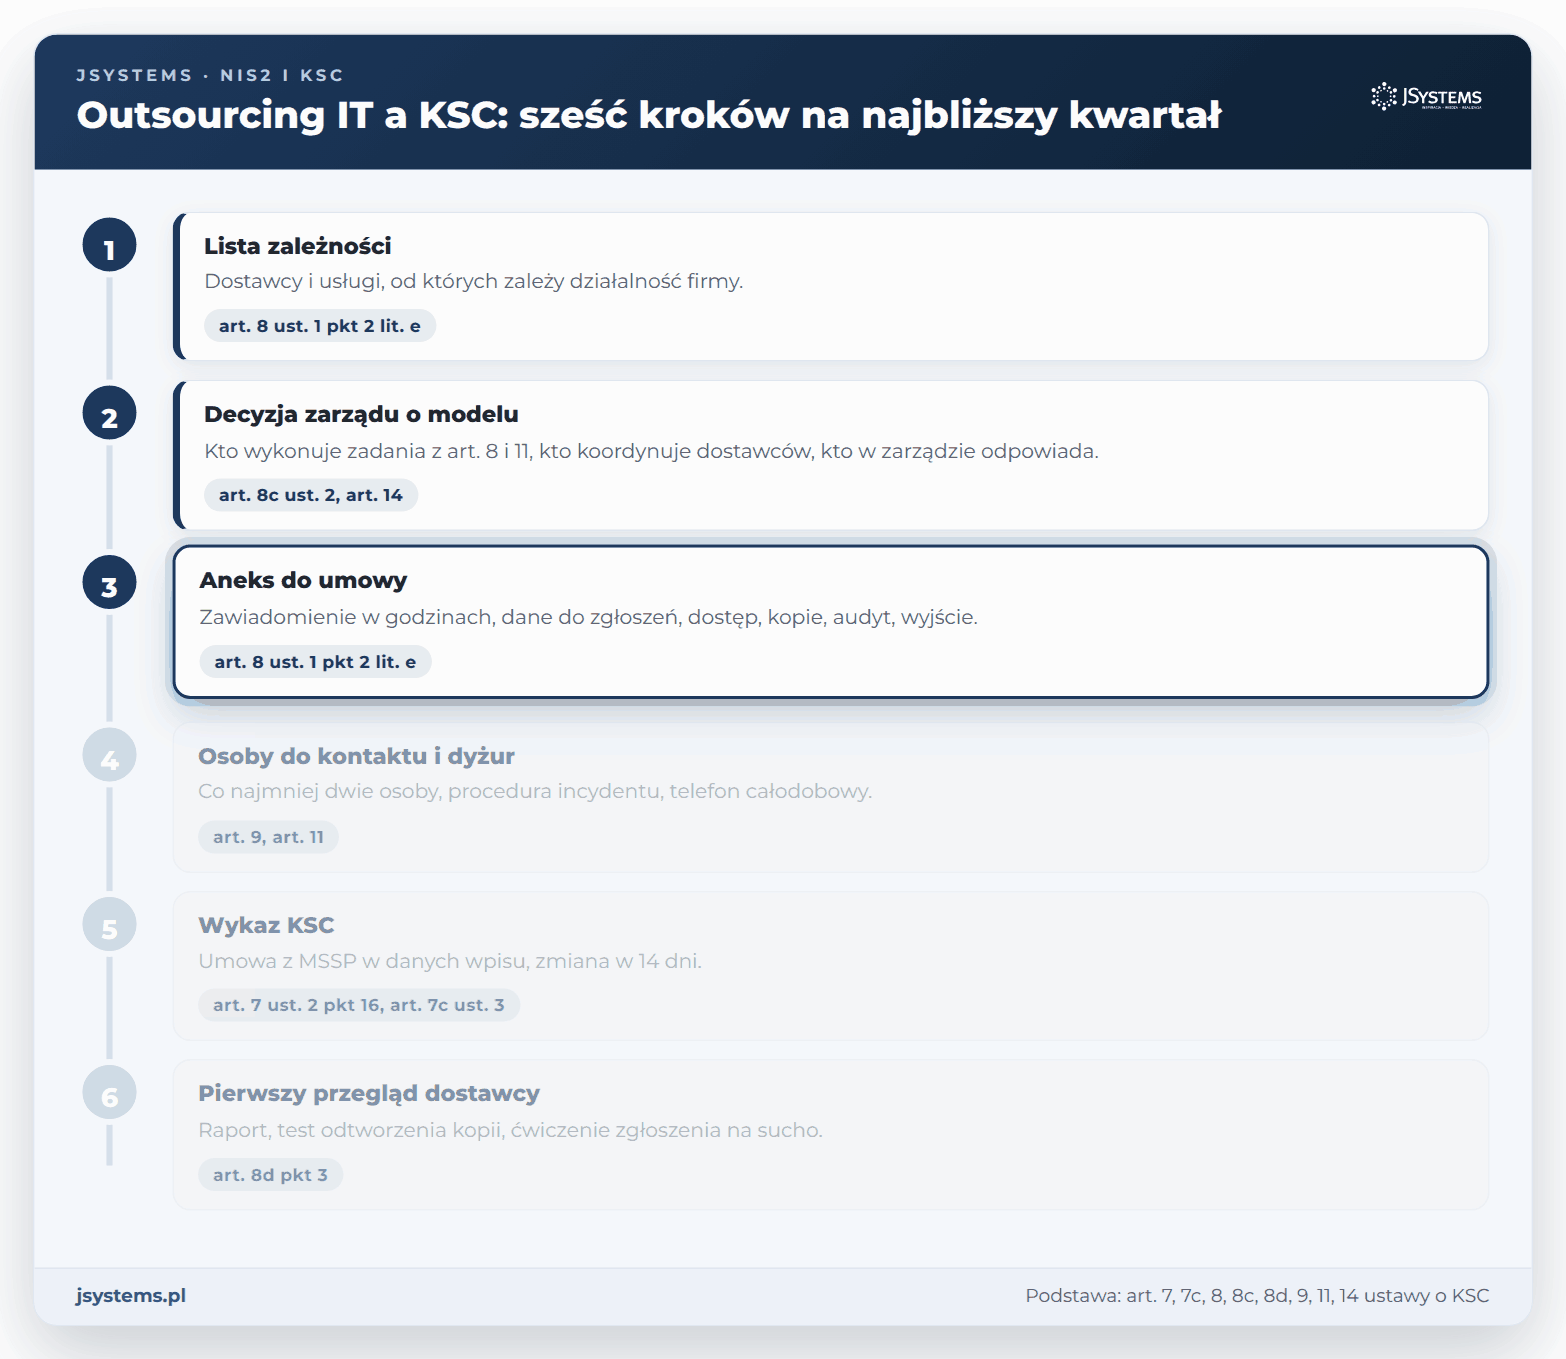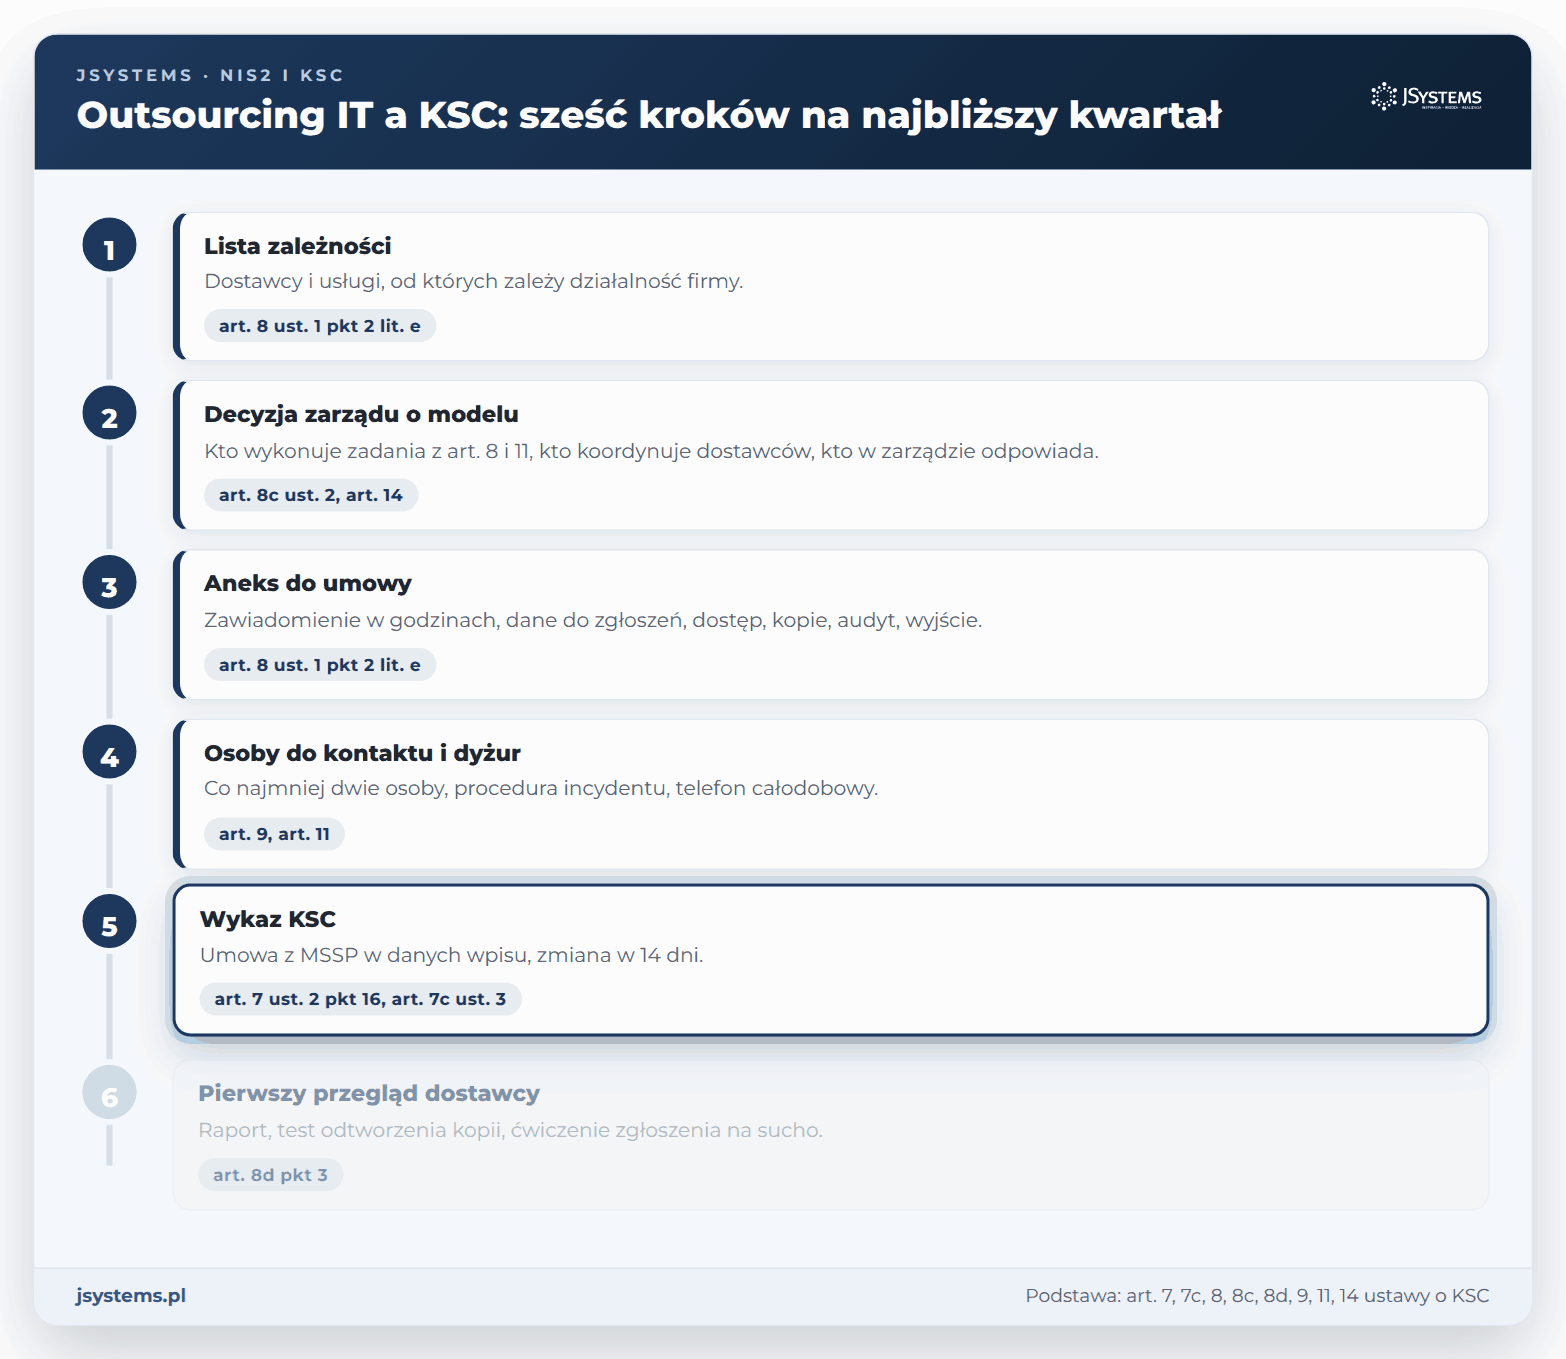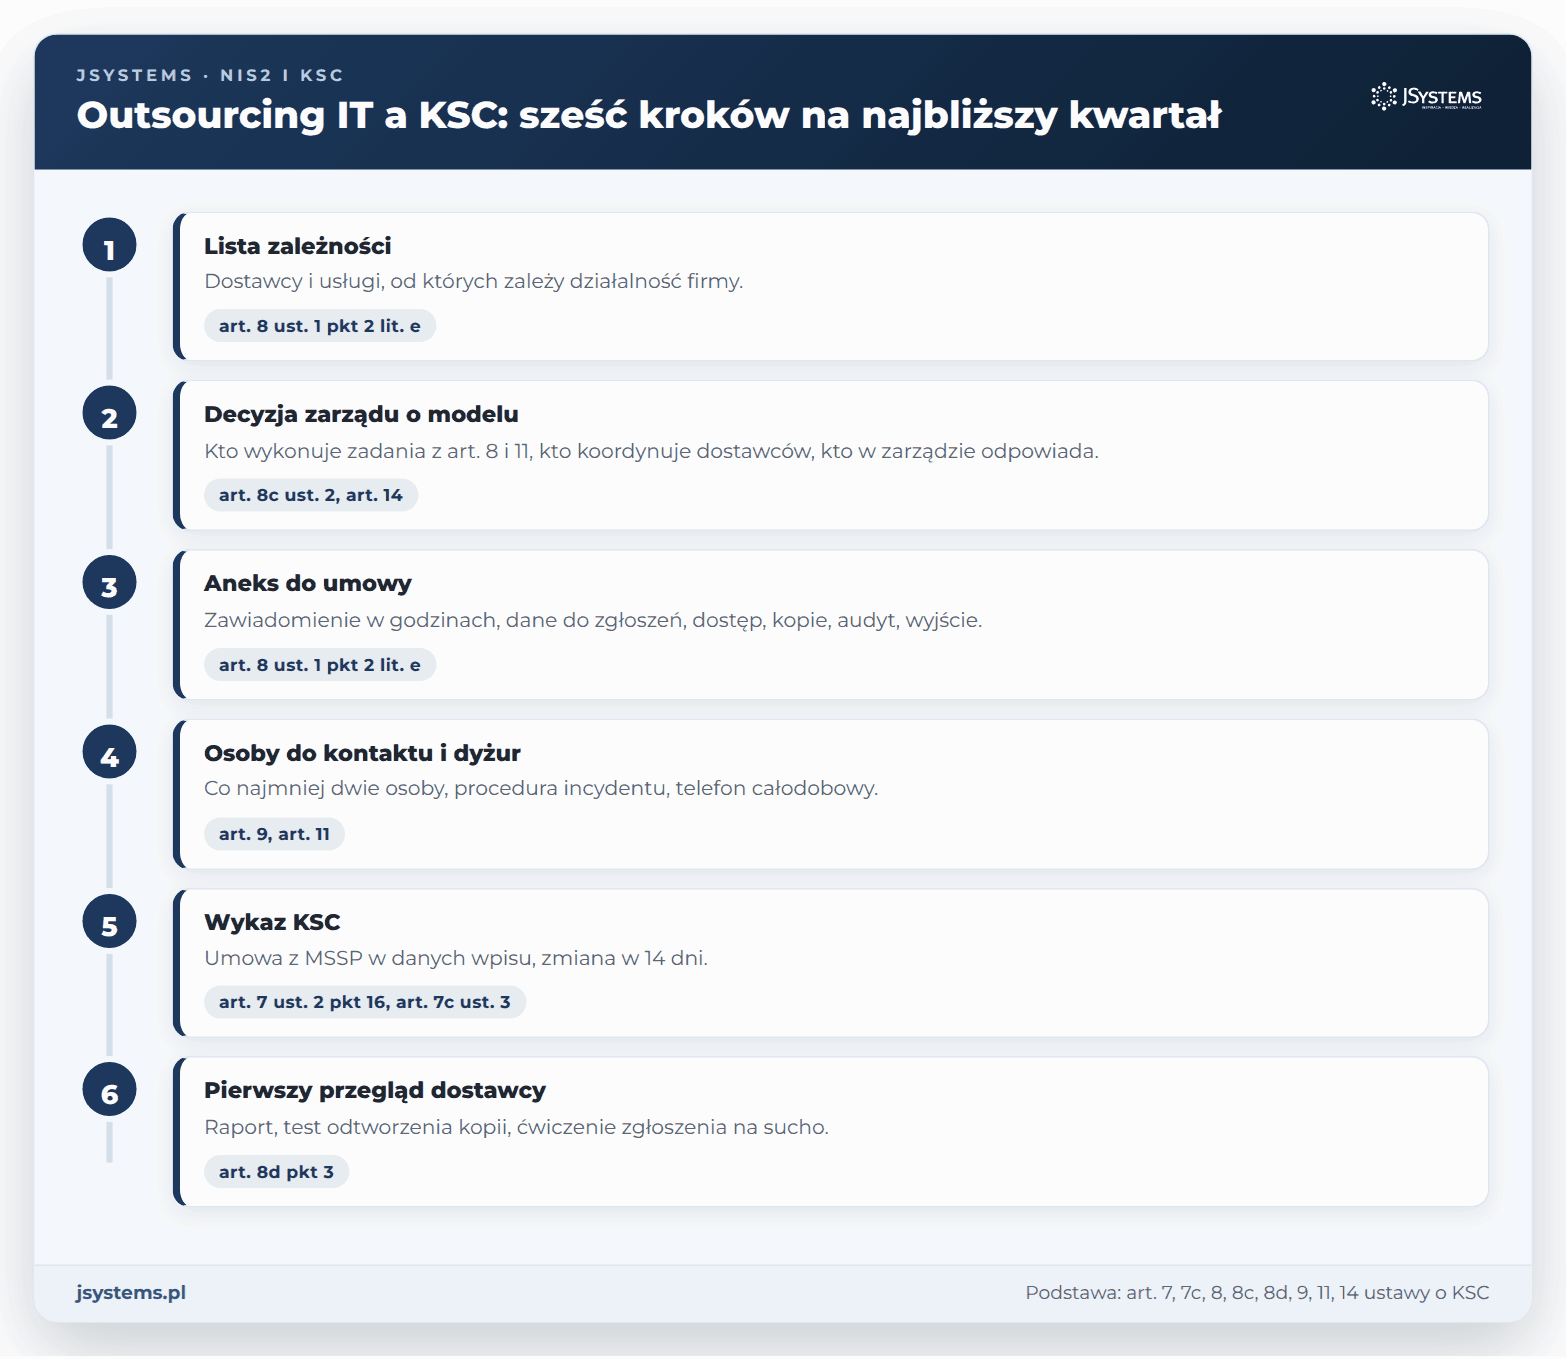
Po tych krokach zarząd hurtowni może odpowiedzieć organowi na trzy pytania o outsourcing: kto wykonuje zadania, na jakiej podstawie i skąd zarząd wie, że są wykonywane.
Ten tekst należy do serii 18 artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w przewodniku NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy.

Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...