
Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
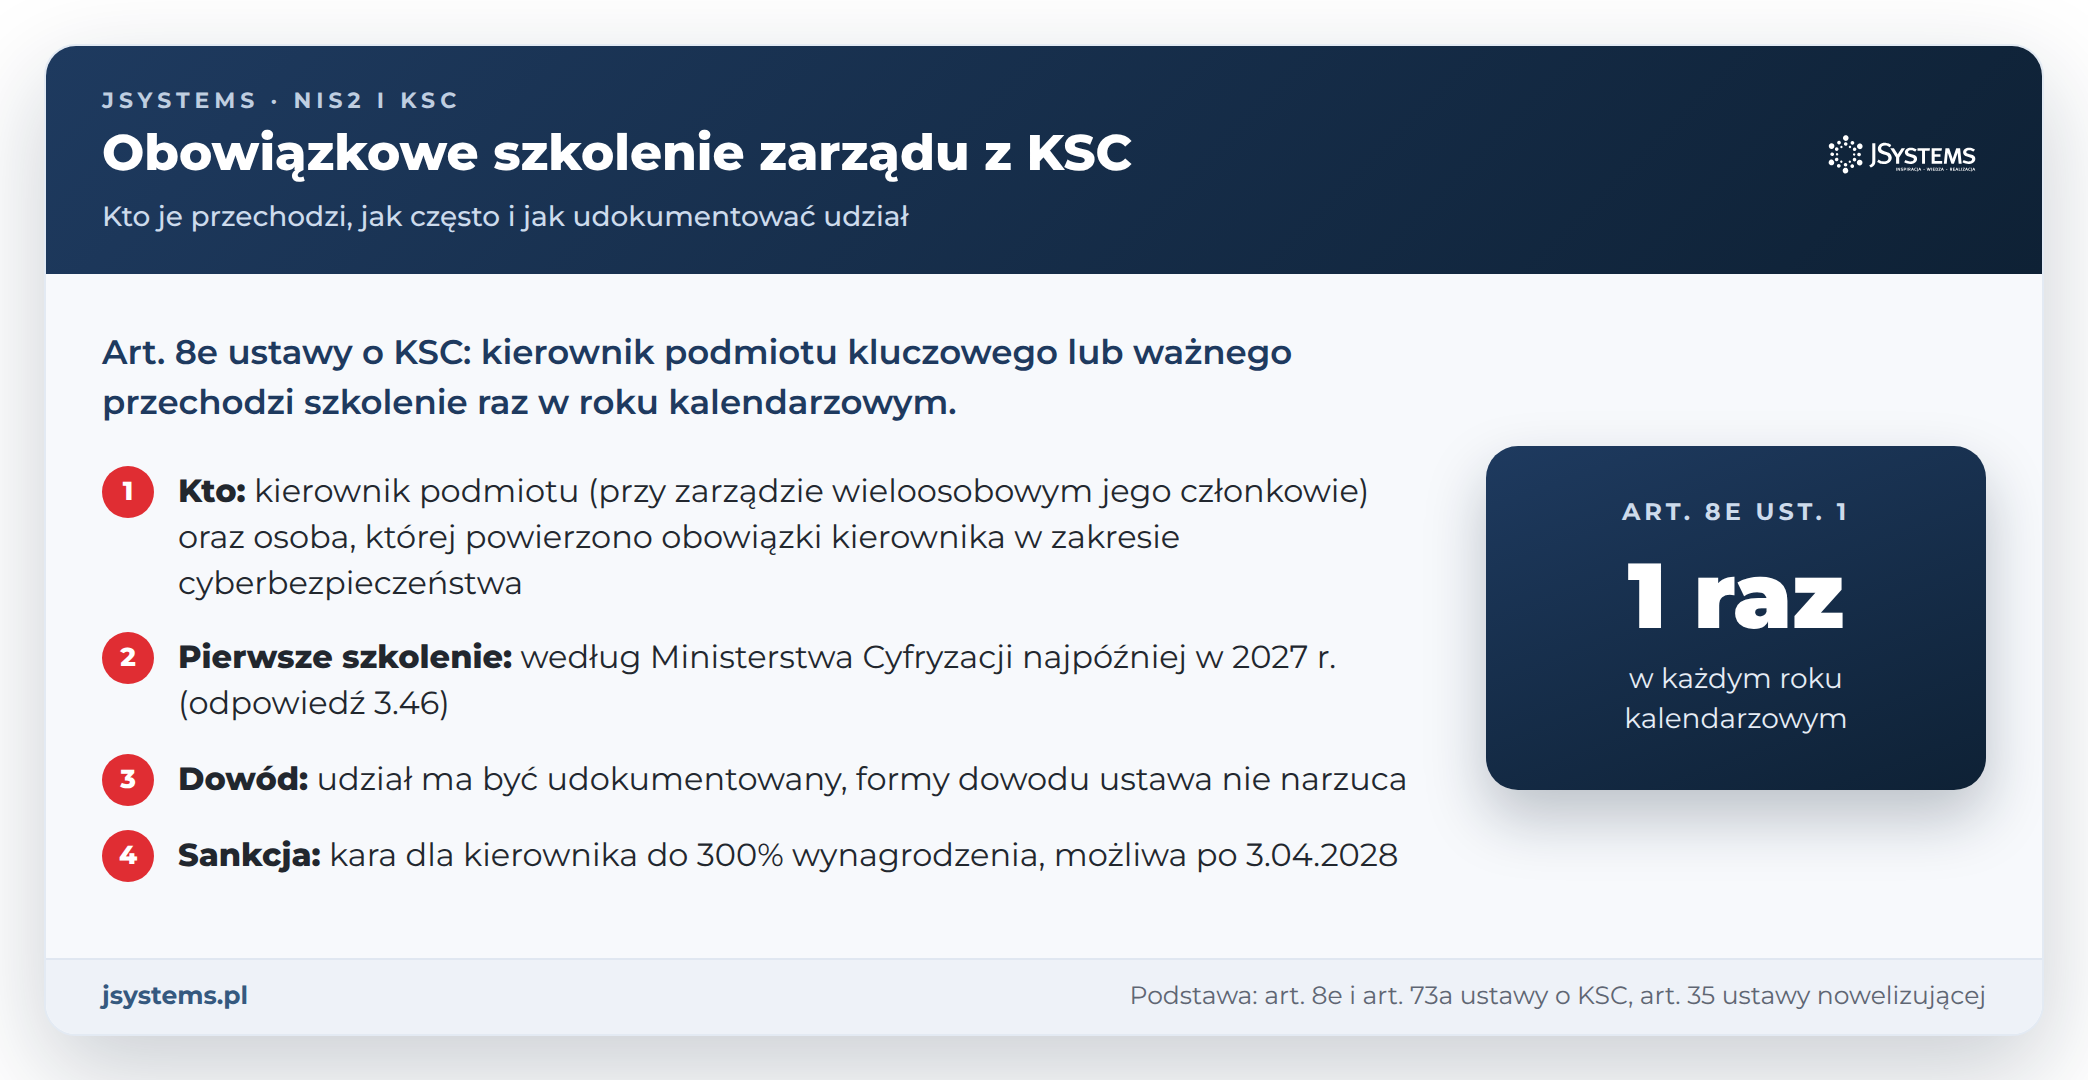
W skrócieObowiązkowe szkolenie zarządu z KSC to szkolenie, które według art. 8e ustawy o krajowym systemie cyberbezpieczeństwa (KSC) raz w roku kalendarzowym przechodzi kierownik podmiotu kluczowego lub ważnego oraz osoba, której powierzono jego obowiązki w zakresie cyberbezpieczeństwa. Przy zarządzie wieloosobowym definicja kierownika wskazuje członków zarządu. Udział trzeba udokumentować, na przykład listą obecności i zaświadczeniem.
Przed nowelizacją ustawa o KSC nie zawierała obowiązku szkolenia kierownictwa. Ustawa z 23 stycznia 2026 r., obowiązująca od 3 kwietnia 2026 r., dodała art. 8e: kierownik podmiotu kluczowego lub ważnego ma przechodzić szkolenie z cyberbezpieczeństwa w każdym roku kalendarzowym. Przepis ma trzy krótkie ustępy, a rodzi pytania, na które ustawa wprost nie odpowiada: czy szkoli się cały zarząd, czy jeden jego członek, czy pierwsze szkolenie musi się odbyć jeszcze w 2026 r., czy wystarczy kurs online i co pokazać organowi, gdy zapyta o dowód.
Zebraliśmy odpowiedzi z numerami przepisów i stanowiskami Ministerstwa Cyfryzacji: kto podlega obowiązkowi w spółce kapitałowej, w spółce osobowej, w jednoosobowej działalności i w jednostce publicznej, jak liczyć rok kalendarzowy, co musi obejmować program, jaki komplet dowodów przygotować i co grozi za zaniechanie. Tło, czyli kogo obejmuje ustawa i jakie nakłada obowiązki, opisuje nasz przewodnik po NIS2 i ustawie o KSC.
Jedno rozróżnienie na start: art. 8e dotyczy kierownictwa. Edukacja personelu wynika z innych przepisów i dokumentuje się ją inaczej, co rozpisujemy w tekście o tym, jak udokumentować szkolenia i budowanie świadomości pracowników.
Cały obowiązek mieści się w trzech ustępach. Przytaczamy je dosłownie, bo od ich brzmienia zależą wszystkie dalsze odpowiedzi:
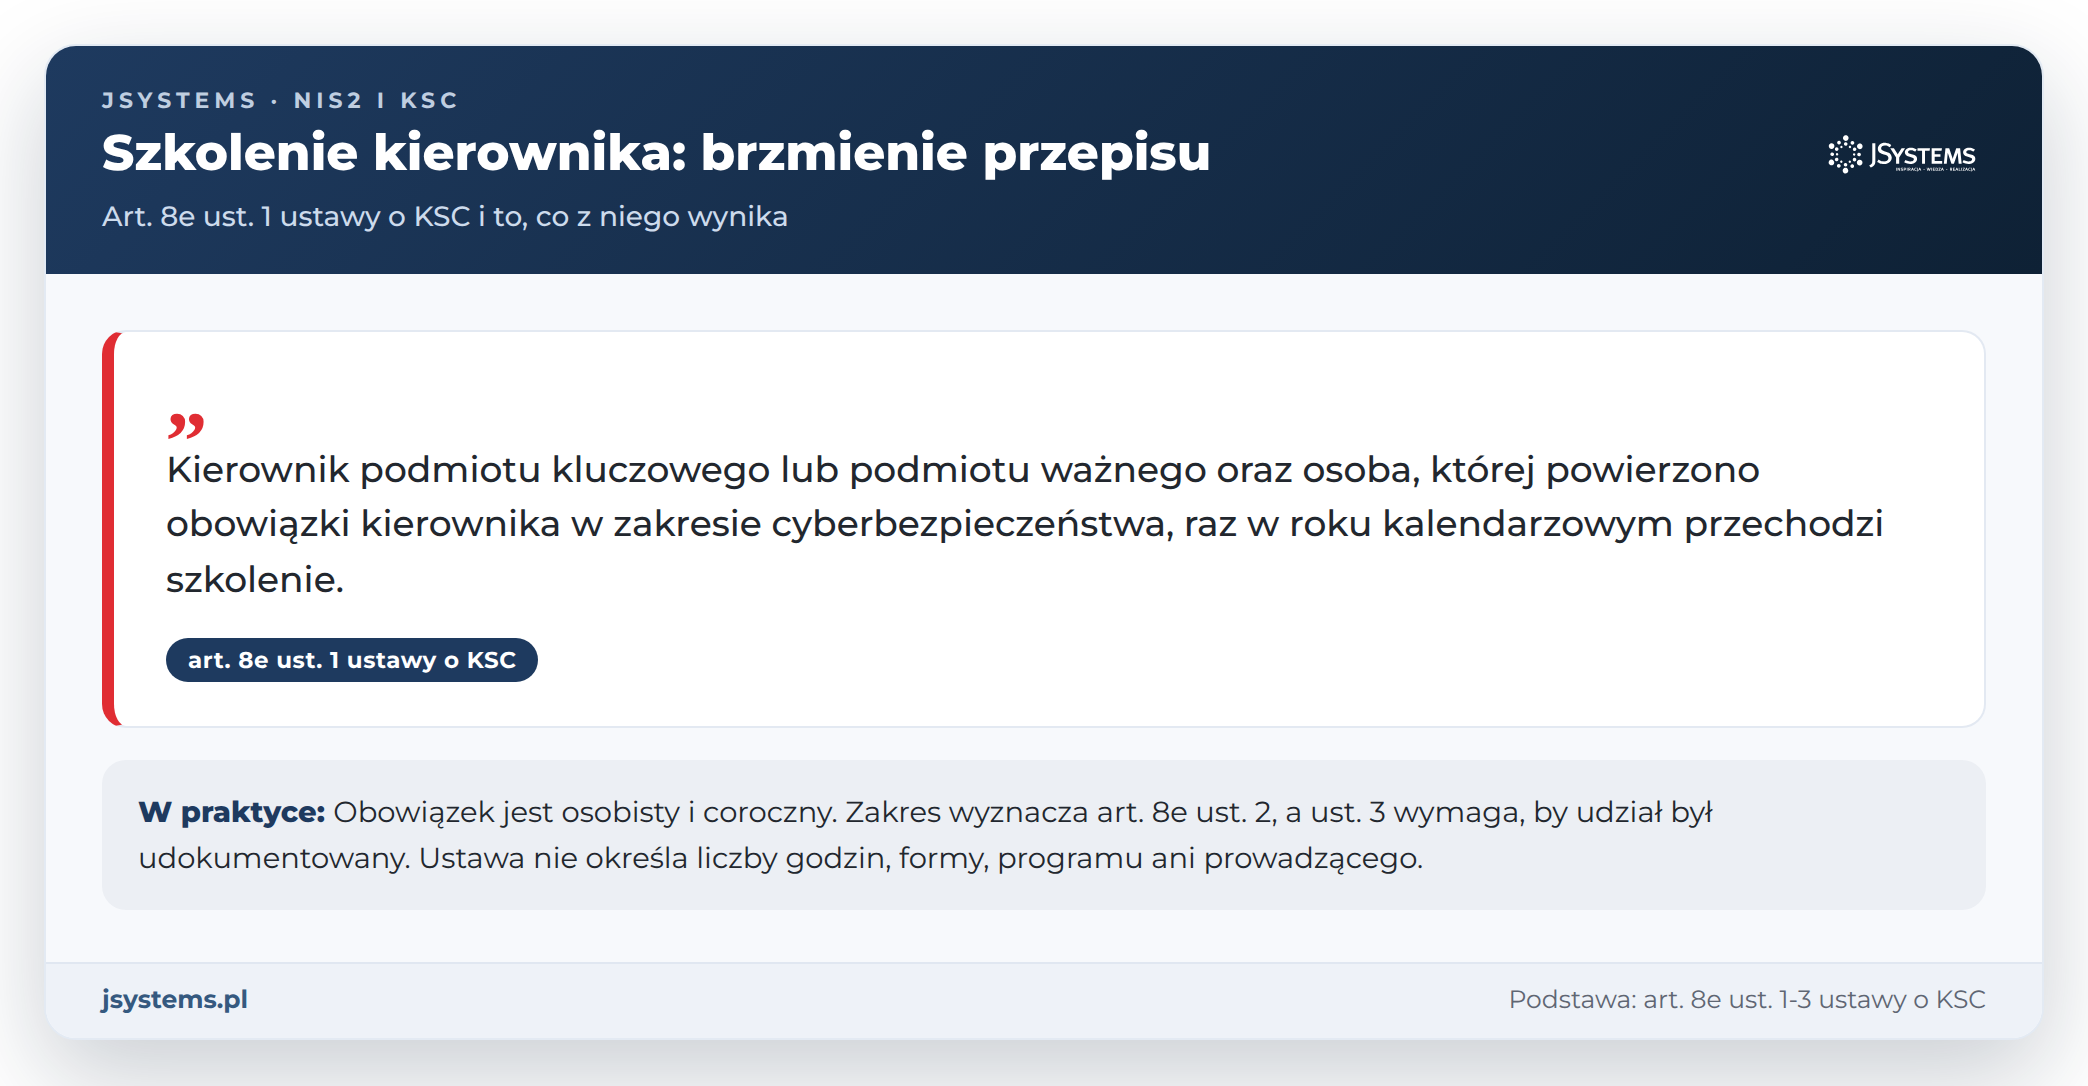
Z tych zdań wynikają cztery rzeczy. Obowiązek jest osobisty: szkolenie przechodzi konkretna osoba, a nie „spółka”. Rytm wyznacza rok kalendarzowy, a nie okres dwunastu miesięcy. Zakres jest określony przez odesłanie do obowiązków podmiotu, więc ogólny kurs bezpiecznego korzystania z poczty i haseł go nie pokrywa. Dowód udziału jest wymagany, ale jego forma nie.
Równie ważne jest to, czego w przepisie nie ma. Ustawa nie określa liczby godzin, formy (stacjonarnie czy online), programu, kwalifikacji prowadzącego ani dokumentu, który trzeba wystawić. Nie zawiera też upoważnienia do wydania rozporządzenia o szkoleniu kierownika i według stanu na październik 2026 r. żaden akt wykonawczy w tej sprawie nie istnieje. Jeśli ktoś przedstawia „certyfikat” jako wymóg ustawowy, to przesada: ust. 3 mówi tylko, że udział jest udokumentowany. Zaświadczenie jest wygodnym dowodem, ale nie jedynym możliwym.
Ministerstwo Cyfryzacji w odpowiedzi 4.3 dokumentu „Pytania i odpowiedzi” opisuje treść szkolenia jako dotyczącą „zadań związanych z opracowaniem systemu zarządzania bezpieczeństwem informacji, zgłaszania incydentów, dokumentowania SZBI”. To stanowisko ministerstwa, a sam dokument zastrzega, że nie ma mocy prawnej. Wiążący zakres wyznacza art. 8e ust. 2, który rozpisujemy niżej.
Dyrektywa (UE) 2022/2555, czyli NIS2, którą ustawa wdraża, wymaga, by członkowie organu zarządzającego mieli „obowiązek odbywać regularne szkolenia”, i nie podaje częstotliwości (art. 20 ust. 2 dyrektywy). Polska ustawa jest tu konkretniejsza i to ona wiąże polską firmę. W sektorze bankowości i infrastruktury rynków finansowych przepisy art. 8c-8f, a więc także obowiązek szkolenia, stosuje się odpowiednio (art. 8i ust. 2). Wniosek Prezydenta do Trybunału Konstytucyjnego dotyczący znowelizowanej ustawy (sygn. K 19/26, według stanu na październik 2026 r. sprawa w toku, bez rozprawy) obejmuje dostawców wysokiego ryzyka, polecenie zabezpieczające i definicje produktu, usługi i procesu ICT (technologii informacyjno-komunikacyjnych), a nie art. 8e.
Ustawa o KSC nie definiuje kierownika samodzielnie. Kierownikiem podmiotu kluczowego lub ważnego jest kierownik jednostki w rozumieniu art. 3 ust. 1 pkt 6 ustawy o rachunkowości, a w jednostce sektora finansów publicznych kierownik tej jednostki (art. 2 pkt 8a ustawy o KSC). Ustawa o rachunkowości uznaje za kierownika jednostki „członka zarządu lub innego organu zarządzającego, a jeżeli organ jest wieloosobowy - członków tego organu, z wyłączeniem pełnomocników ustanowionych przez jednostkę”.
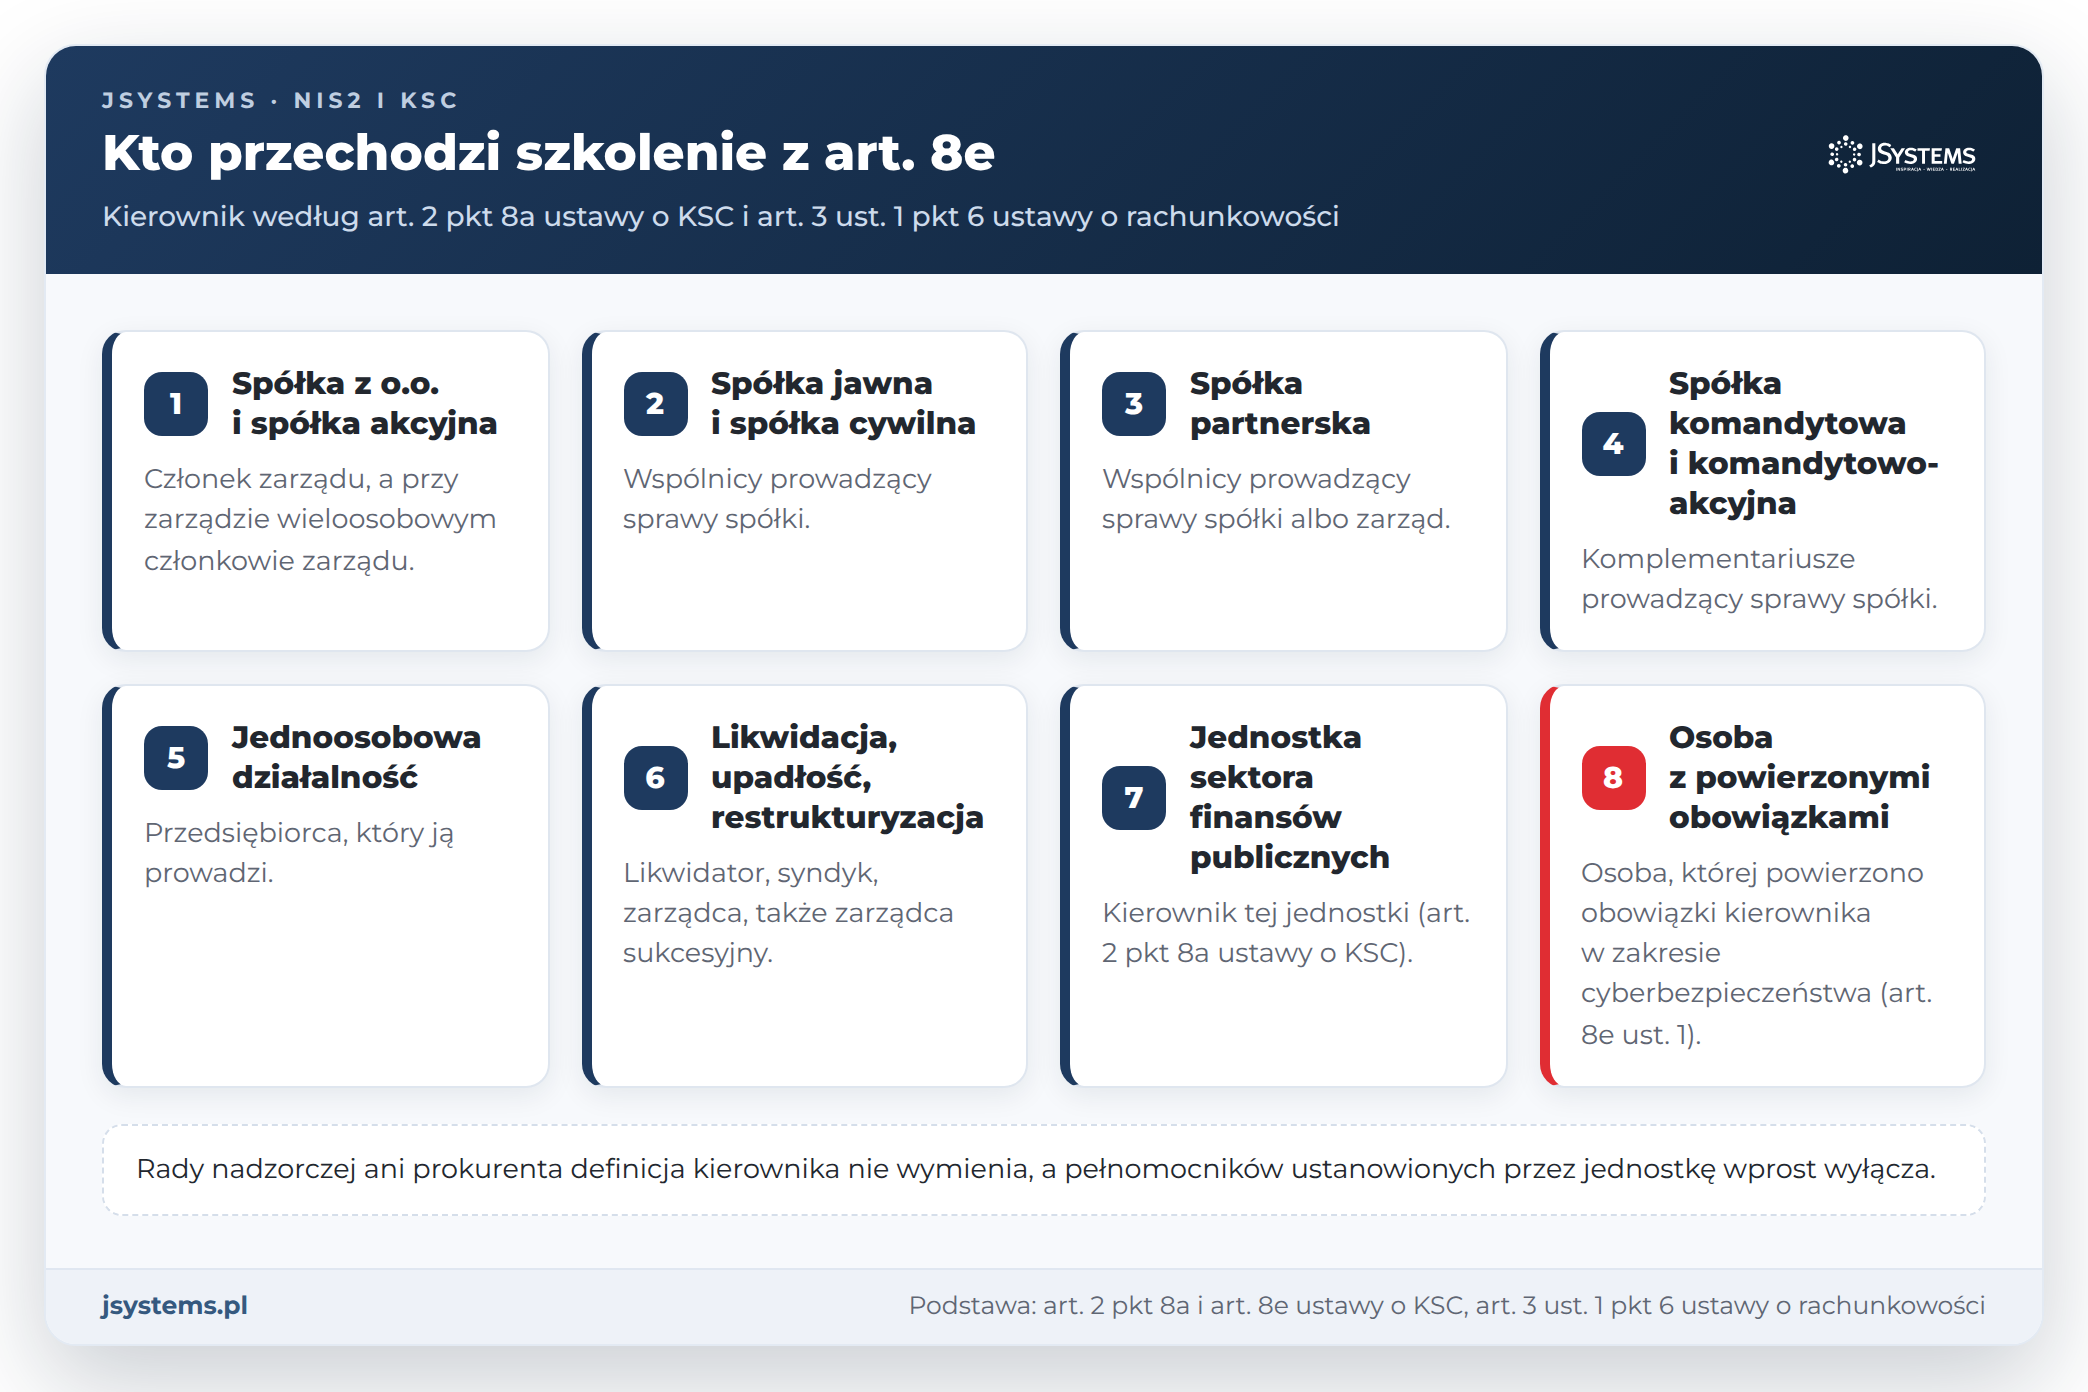
Dla najczęstszych form prawnych daje to następującą listę osób:
| Forma prawna | Kierownik według ustawy o rachunkowości | Kto trafia na listę szkolenia |
|---|---|---|
| Spółka z o.o., spółka akcyjna i inna jednostka z zarządem | członek zarządu, a przy zarządzie wieloosobowym członkowie zarządu | każdy członek zarządu |
| Spółka jawna, spółka cywilna | wspólnicy prowadzący sprawy spółki | każdy wspólnik prowadzący sprawy spółki |
| Spółka partnerska | wspólnicy prowadzący sprawy spółki albo zarząd | wspólnicy prowadzący sprawy albo członkowie zarządu |
| Spółka komandytowa, spółka komandytowo-akcyjna | komplementariusze prowadzący sprawy spółki | komplementariusze prowadzący sprawy, a gdy komplementariuszem jest spółka z o.o., ustawa nie mówi wprost, kogo szkolić (ostrożnie: członków jej zarządu) |
| Jednoosobowa działalność gospodarcza | osoba fizyczna prowadząca działalność | przedsiębiorca |
| Jednostka w likwidacji, upadłości, restrukturyzacji, zarządzie sukcesyjnym | likwidator, syndyk, zarządca w postępowaniu restrukturyzacyjnym, zarządca sukcesyjny | osoba pełniąca tę funkcję |
| Jednostka sektora finansów publicznych | kierownik jednostki (art. 2 pkt 8a ustawy o KSC) | kierownik jednostki, np. dyrektor jednostki budżetowej (Ministerstwo Cyfryzacji, odpowiedź 4.5) |
Definicja nie wymienia rady nadzorczej ani prokurenta, a pełnomocników ustanowionych przez jednostkę wprost wyłącza. Te osoby mogą uczestniczyć w szkoleniu, ale art. 8e ich do tego nie zobowiązuje. Wniosek, że przy zarządzie wieloosobowym szkolenie przechodzi każdy członek zarządu, wyprowadzamy z połączenia trzech przepisów: art. 8e ust. 1, art. 2 pkt 8a ustawy o KSC i art. 3 ust. 1 pkt 6 ustawy o rachunkowości. Ustawa nie mówi tego jednym zdaniem.
Drugą grupę tworzy „osoba, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa”. Ustawa jej nie definiuje. Czytamy ten zwrot w powiązaniu z art. 8c ust. 3, który dopuszcza powierzenie obowiązków kierownika innej osobie za jej zgodą, przy czym kierownik nadal ponosi odpowiedzialność. Jeżeli więc uchwała, pełnomocnictwo albo zakres obowiązków przekazuje komuś obowiązki kierownika w zakresie cyberbezpieczeństwa, na przykład dyrektorowi operacyjnemu lub pełnomocnikowi do spraw systemu zarządzania bezpieczeństwem informacji, czyli SZBI (ustawa go nie wymaga, co Ministerstwo Cyfryzacji potwierdza w odpowiedzi 3.44), ta osoba również przechodzi szkolenie w każdym roku kalendarzowym. Powierzenie nie zdejmuje obowiązku z zarządu, bo art. 8e wymienia obie grupy obok siebie.
Art. 8c ust. 2 dodaje, że jeżeli kierownikiem jest organ wieloosobowy i nie wskazano osoby odpowiedzialnej, odpowiedzialność ponoszą wszyscy jego członkowie. Wskazanie jednego członka zarządu jako odpowiedzialnego za cyberbezpieczeństwo porządkuje odpowiedzialność, ale w naszej ocenie nie zwalnia pozostałych członków ze szkolenia, bo art. 8e mówi o kierowniku, a kierownikiem są wszyscy członkowie zarządu. Przykład: spółka produkcyjna zatrudniająca 450 osób, podmiot ważny, ma trzyosobowy zarząd, prokurenta i radę nadzorczą, a zarząd uchwałą powierzył obowiązki w zakresie cyberbezpieczeństwa dyrektorowi do spraw IT. Na liście szkolenia z art. 8e są cztery osoby: trzy osoby z zarządu i dyrektor.
W administracji publicznej obowiązki z art. 8c-8f może realizować jednostka wyznaczona przez ministra, wojewodę lub inny wskazany organ albo wspólna obsługa w samorządzie (art. 16e). Podmiot obsługiwany współpracuje z nią między innymi przez „uczestnictwo kierownika tej jednostki w szkoleniach z zakresu cyberbezpieczeństwa, jeżeli są prowadzone przez jednostkę wyznaczoną” (art. 16f pkt 4). Szerszy podział zadań między kierownictwem a zespołem technicznym opisujemy w tekście o tym, za co odpowiada zarząd, a za co dział IT.
„Raz w roku kalendarzowym” to nie to samo co „co 12 miesięcy”. Rok kalendarzowy trwa od 1 stycznia do 31 grudnia. Z brzmienia przepisu wynika, że w każdym takim roku ma się odbyć szkolenie, a minimalnego ani maksymalnego odstępu między dwoma kolejnymi ustawa nie ustala. Szkolenie w grudniu 2026 r. i kolejne w styczniu 2027 r. przypadają więc na dwa różne lata kalendarzowe, choć dzieli je kilka tygodni. Ministerstwo Cyfryzacji dopuszcza, by pierwsze szkolenie przeprowadzić „jeszcze w 2026 r. a kolejne w 2027 r.” (odpowiedź 3.46), ale o odstępie między nimi nie pisze.
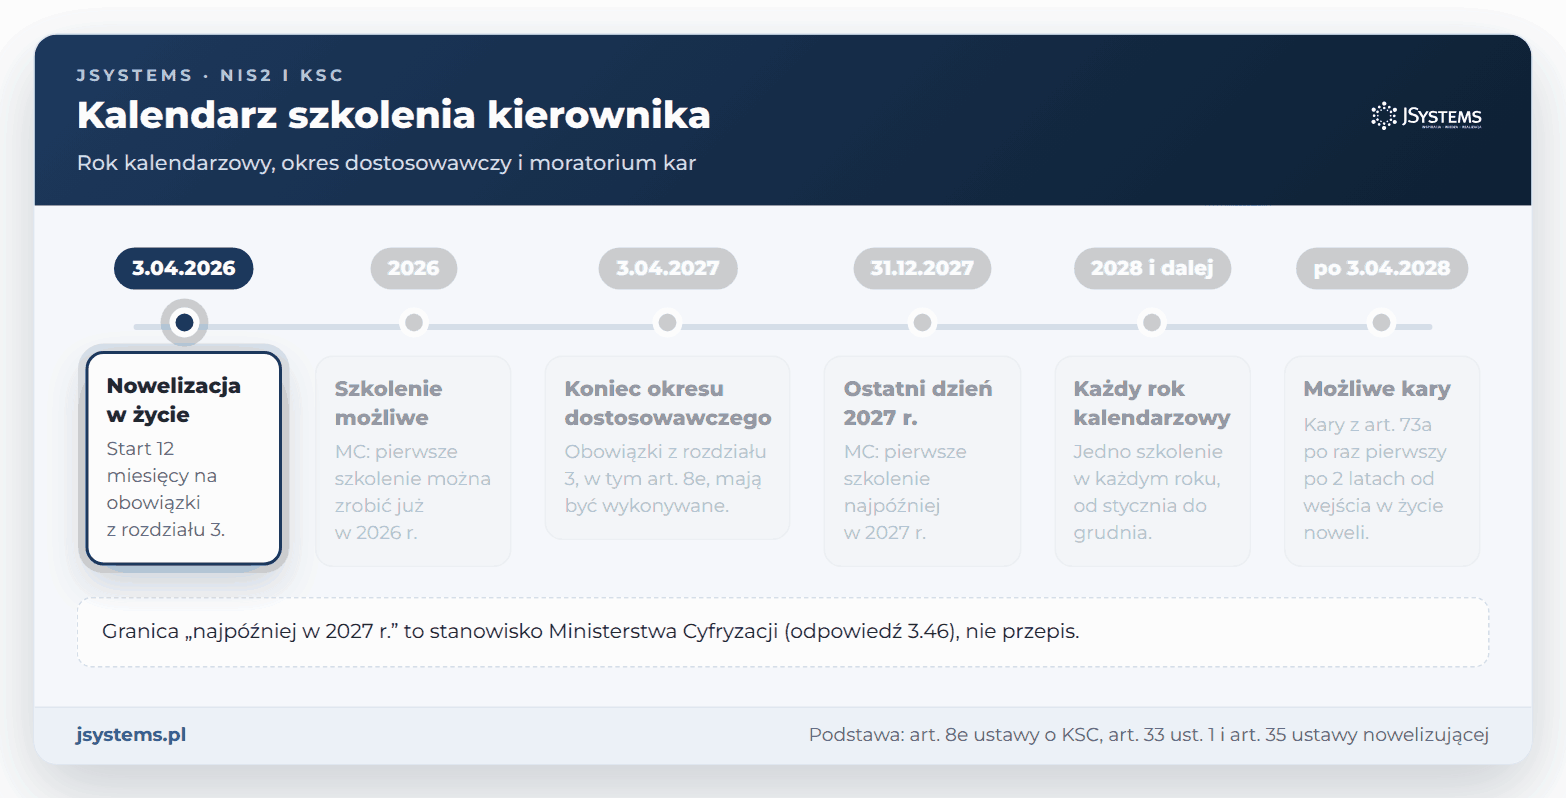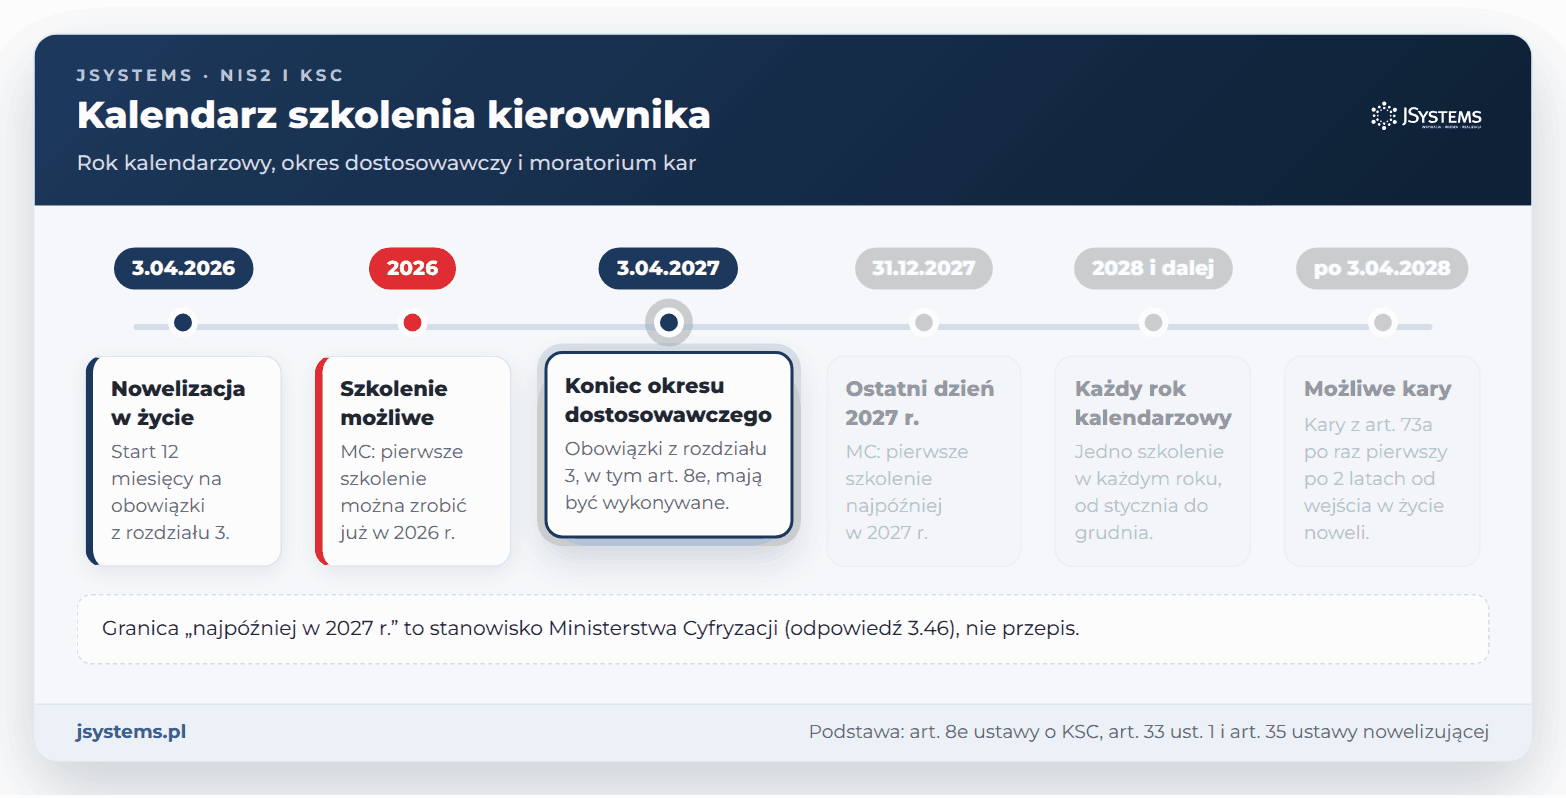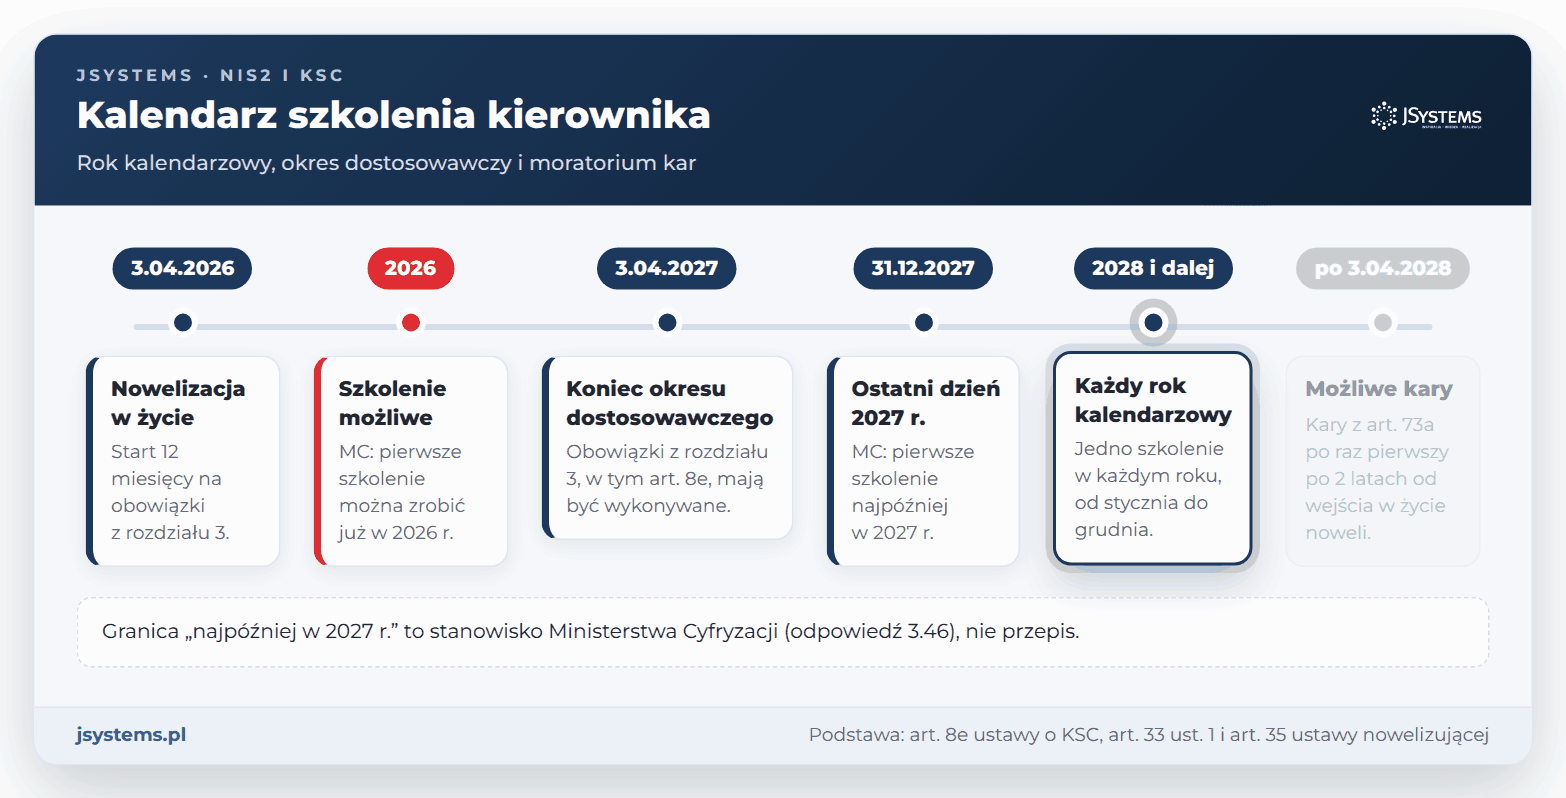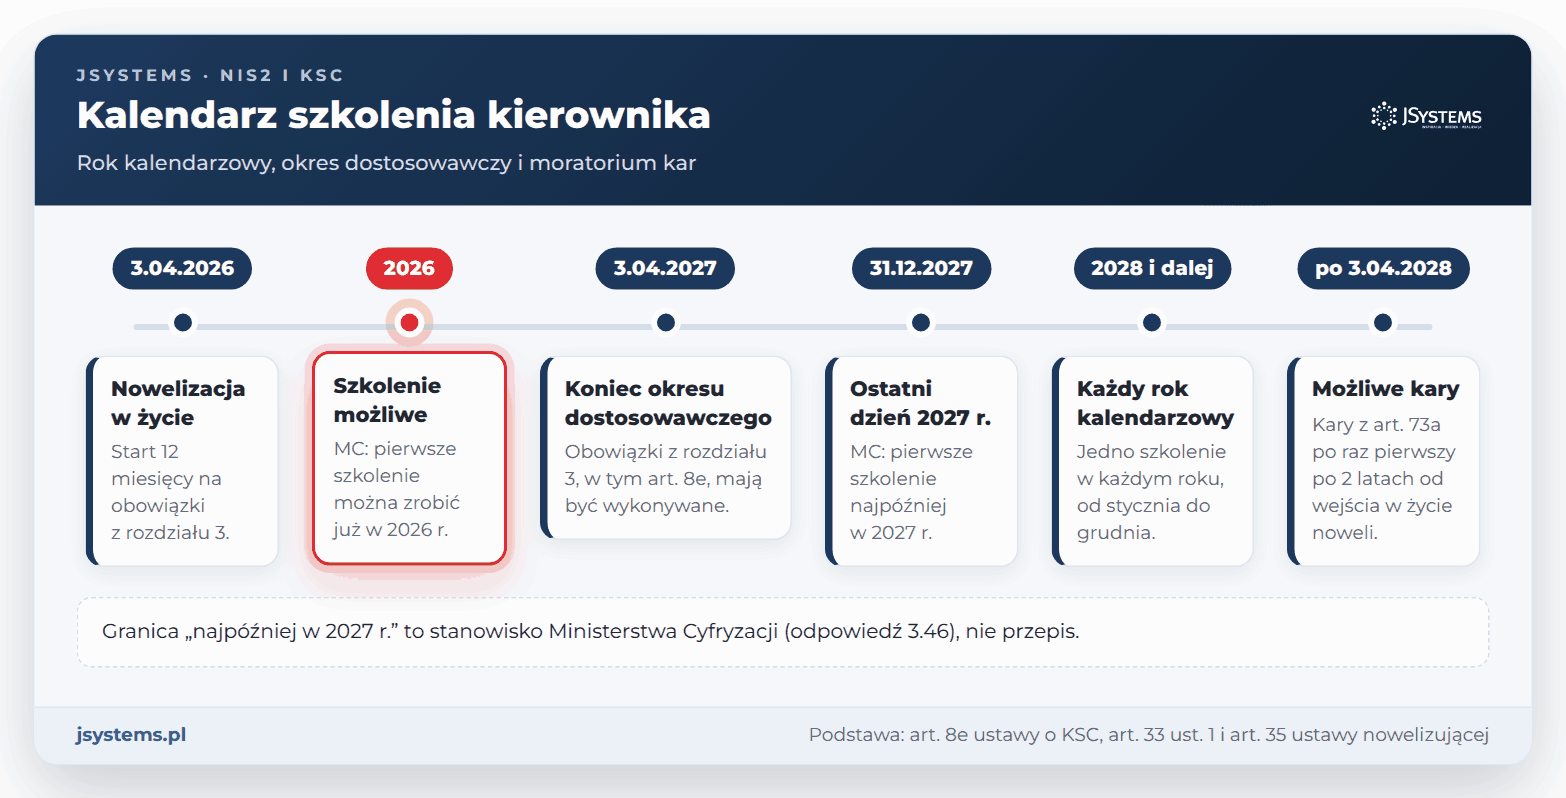
Kiedy pierwsze szkolenie? Art. 8e leży w rozdziale 3 ustawy, a podmioty, które spełniały przesłanki uznania za podmiot kluczowy albo ważny w dniu wejścia w życie nowelizacji, realizują obowiązki z rozdziału 3 w terminie 12 miesięcy, czyli do 3 kwietnia 2027 r. (art. 33 ust. 1 ustawy nowelizującej). W którym roku kalendarzowym ma się odbyć pierwsze szkolenie, ustawa wprost nie mówi. Ministerstwo Cyfryzacji odpowiada w październikowej aktualizacji, że „po raz pierwszy szkolenie kierownika podmiotu kluczowego lub podmiotu ważnego musi być przeprowadzone najpóźniej w 2027 r.” (odpowiedź 3.46). To stanowisko ministerstwa, nie przepis, ale ustawa innej wskazówki nie daje.
Planując termin, pamiętaj o kolejności decyzji. W okresie dostosowawczym zarząd podejmuje decyzje o systemie zarządzania bezpieczeństwem informacji i planuje środki finansowe na obowiązki z zakresu cyberbezpieczeństwa (art. 8d pkt 1-2). Szkolenie przed tymi decyzjami daje więcej niż szkolenie po nich, dlatego warto nie odkładać go na koniec 2027 r. Pełny harmonogram okresu przejściowego opisujemy w tekście o tym, co trzeba przygotować do 3 kwietnia 2027 r.
Trzy warianty kalendarza pokazują, gdzie kończy się zgodność z brzmieniem przepisu:
| Wariant | 2026 | 2027 | 2028 | Ocena |
|---|---|---|---|---|
| A: start w 2026 r. | grudzień | styczeń | marzec | Zgodny z brzmieniem art. 8e i z odpowiedzią 3.46. Brzmienie przepisu nie wyklucza dwóch szkoleń w odstępie kilku tygodni. |
| B: start w 2027 r. | brak | listopad | listopad | Zgodny z odpowiedzią 3.46, ale bez zapasu: przesunięcie listopadowego terminu na styczeń oznacza rok 2027 bez szkolenia. |
| C: luka | listopad | brak | luty | Rok 2027 bez szkolenia, a od 3 kwietnia 2027 r. obowiązki z rozdziału 3 muszą być wykonywane. W naszej ocenie obowiązek za 2027 r. nie jest wykonany. |
Podmiot, który spełni przesłanki później, ma 12 miesięcy od tego dnia na obowiązki z rozdziału 3 (art. 16 pkt 1). Ustawa nie mówi, w którym roku kalendarzowym taka firma ma przeprowadzić pierwsze szkolenie, więc bezpiecznie jest zmieścić je w tych 12 miesiącach, a kolejne planować w każdym następnym roku. Nie rozstrzyga też sytuacji osoby, która dołącza do zarządu w trakcie roku. Najprościej objąć ją najbliższą edycją szkolenia albo szkoleniem wprowadzającym w tym samym roku kalendarzowym i odnotować datę powołania w rejestrze. To dobra praktyka, a nie wymóg wprost z przepisu.
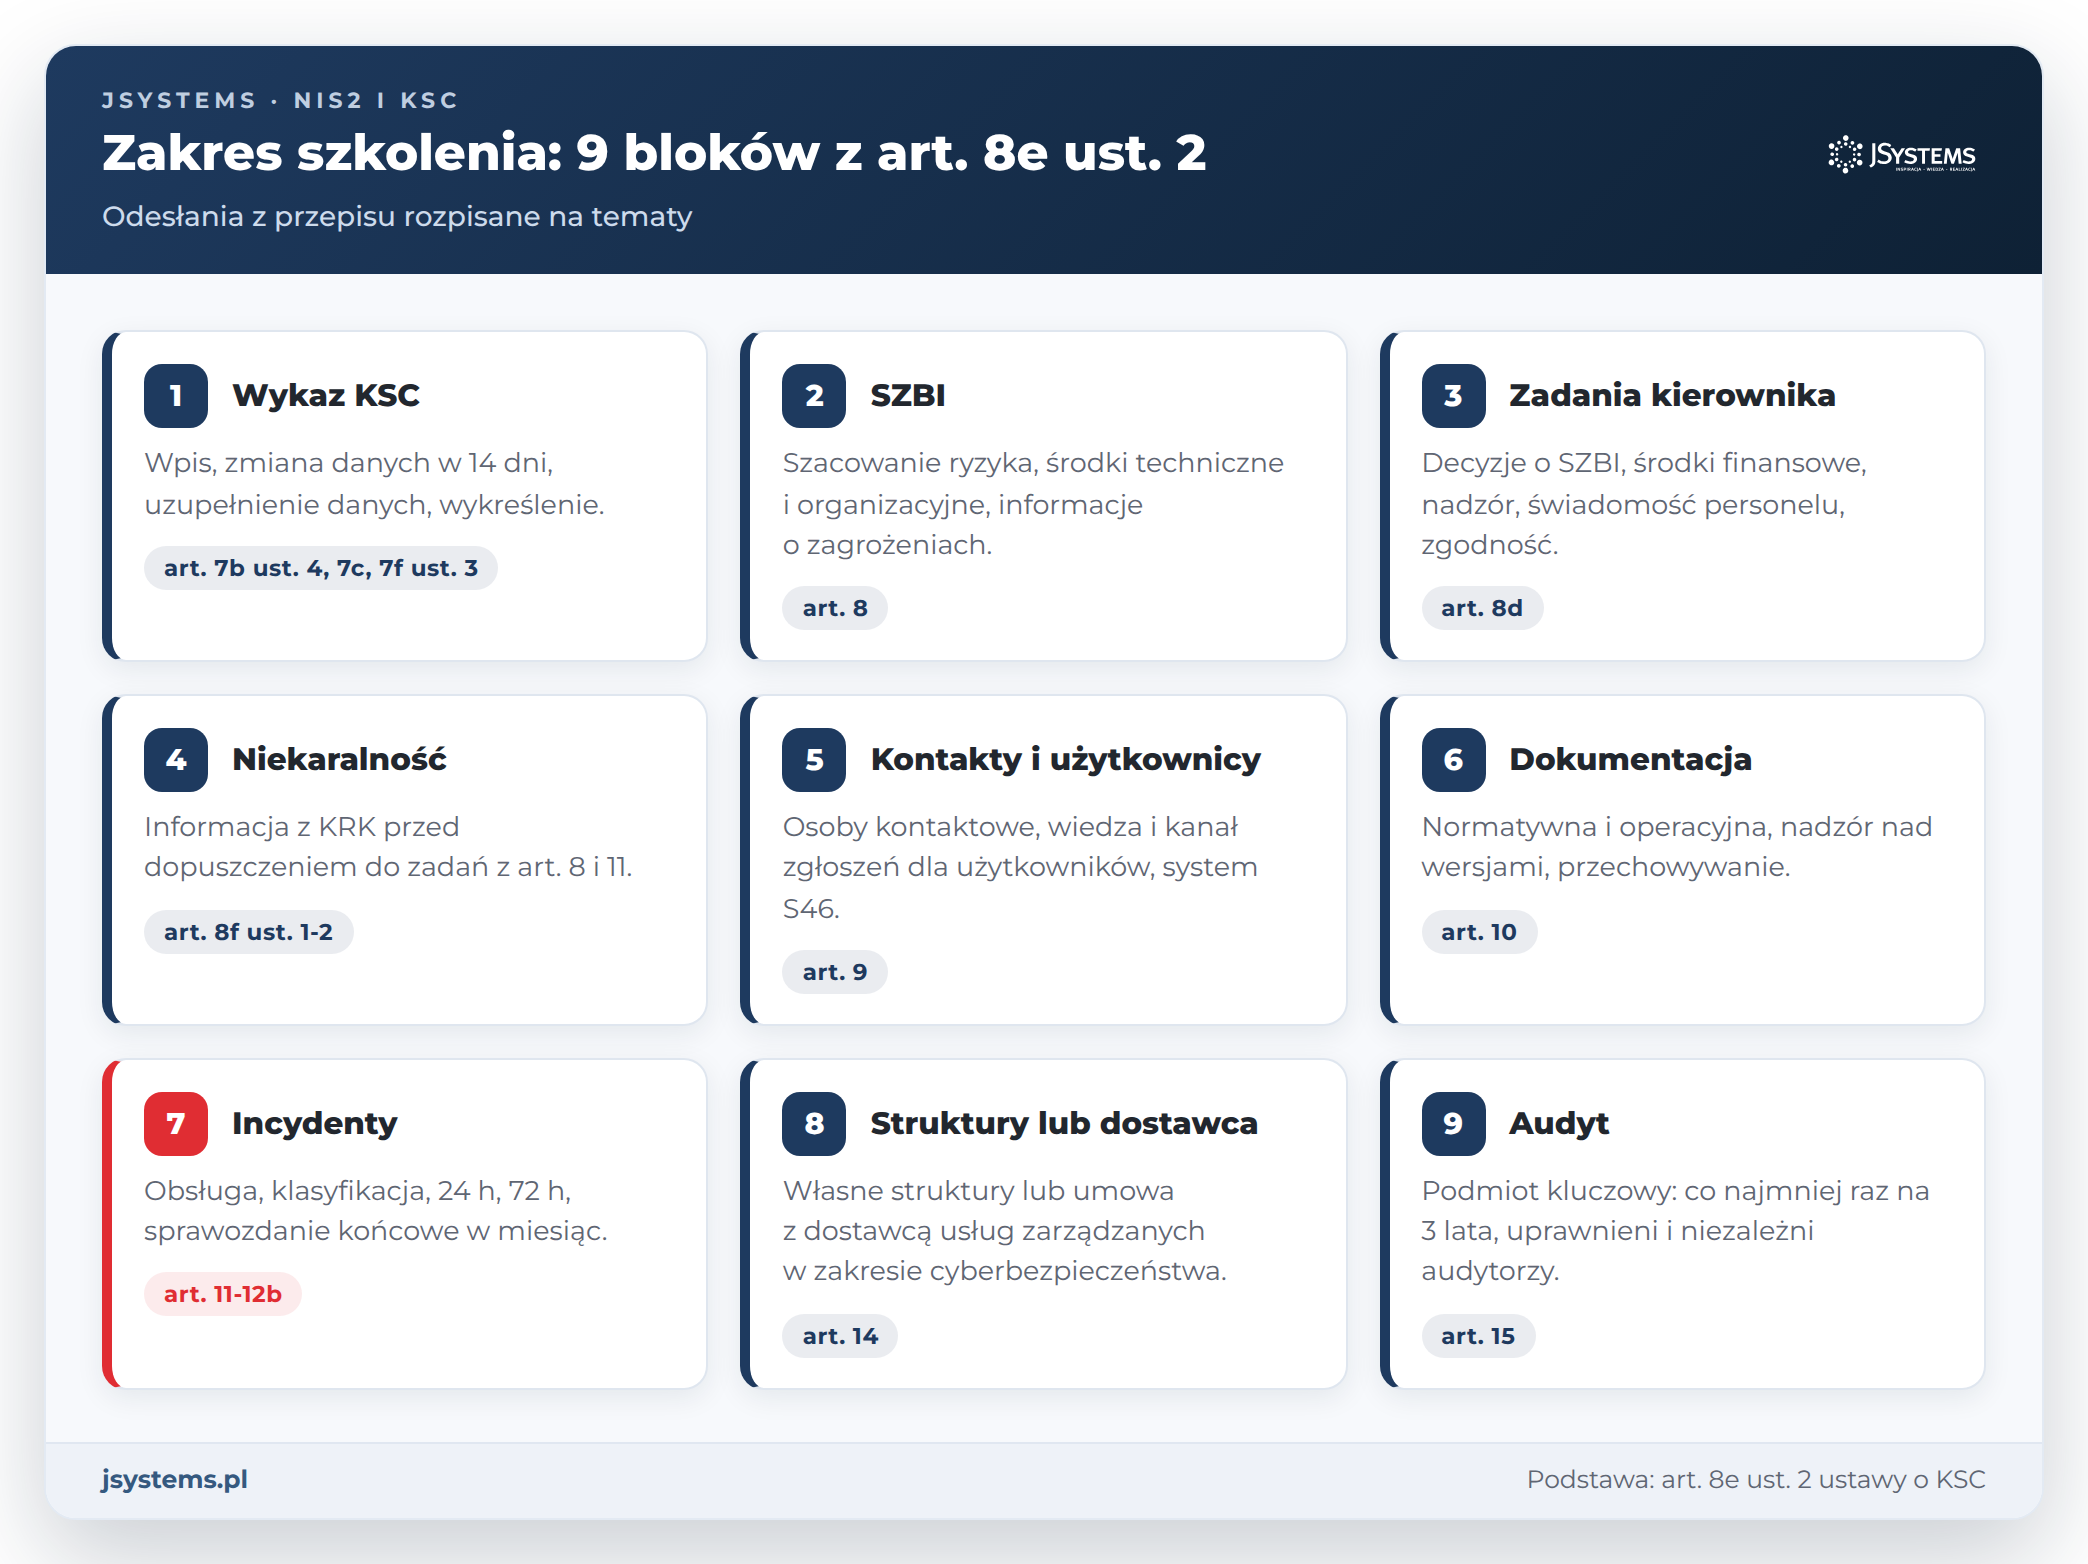
Art. 8e ust. 2 nie wymienia tematów, tylko odsyła do obowiązków podmiotu. Po rozpisaniu odesłań powstaje dziewięć bloków, które szkolenie ma obejmować. Ostatnia kolumna tabeli pokazuje, co kierownik powinien umieć po szkoleniu. To nasza propozycja celu, a nie brzmienie ustawy.
| Przepis | Czego dotyczy | Co kierownik powinien umieć po szkoleniu |
|---|---|---|
| art. 7b ust. 4, art. 7c, art. 7f ust. 3 | wykaz podmiotów kluczowych i podmiotów ważnych (dalej Wykaz KSC): wniosek o wpis, zmiana danych w 14 dni, uzupełnienie danych po wpisie z urzędu, wniosek o wykreślenie | wskazać, kto pilnuje aktualności wpisu i jakie zmiany wymagają wniosku |
| art. 8 | system zarządzania bezpieczeństwem informacji (SZBI): szacowanie ryzyka, środki techniczne i organizacyjne, informacje o zagrożeniach, zarządzanie incydentami | ocenić, czy przedstawiony plan SZBI i analiza ryzyka są kompletne |
| art. 8d | zadania kierownika: decyzje o SZBI, środki finansowe, przydział zadań i nadzór, świadomość personelu, zgodność z prawem | wiedzieć, które decyzje należą do zarządu i jak je dokumentować |
| art. 8f ust. 1 i 2 | informacja z Krajowego Rejestru Karnego (KRK) od osób realizujących zadania z art. 8 i 11 | sprawdzić, czy osoby dopuszczone do tych zadań przedstawiły informację z KRK |
| art. 9 | co najmniej dwie osoby kontaktowe (u mikro- i małego przedsiębiorcy jedna), wiedza i kanał zgłoszeń dla użytkowników usługi, korzystanie z systemu teleinformatycznego z art. 46 ust. 1 (systemu S46) | wskazać osoby kontaktowe i sposób zgłaszania problemów przez użytkowników |
| art. 10 | dokumentacja normatywna i operacyjna, nadzór nad nią, przechowywanie co najmniej 2 lata od wycofania z użytkowania | odróżnić politykę od dowodu jej stosowania |
| art. 11-12b | obsługa i klasyfikacja incydentów, wczesne ostrzeżenie w 24 godziny i zgłoszenie w 72 godziny od wykrycia, sprawozdanie końcowe w miesiąc od zgłoszenia | wiedzieć, kto decyduje o zgłoszeniu i jak zarząd dowiaduje się o incydencie poważnym |
| art. 14 | wewnętrzne struktury odpowiedzialne za cyberbezpieczeństwo lub umowa z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa | ocenić, czy wybrany model ma ludzi i umowę na zadania z art. 8 i art. 9-13 |
| art. 15 | audyt podmiotu kluczowego co najmniej raz na 3 lata, uprawnieni audytorzy, niezależność audytu | zaplanować audyt, jego budżet i wykonawcę |
Przy wyborze szkolenia zestaw jego program z tą tabelą moduł po module. Obszar, którego program nie obejmuje, uzupełnij krótkim materiałem wewnętrznym, na przykład godzinnym spotkaniem z osobą odpowiedzialną za cyberbezpieczeństwo, i odnotuj to w rejestrze szkoleń. Tak przygotowane zestawienie staje się częścią dowodu, że szkolenie miało zakres wymagany przez ustawę.
Tak wygląda to zestawienie dla naszego szkolenia „Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych”. Opieramy się wyłącznie na opublikowanym programie:
| Blok z art. 8e ust. 2 | Gdzie w programie | Ocena pokrycia |
|---|---|---|
| Wykaz KSC (art. 7b ust. 4, art. 7c, art. 7f ust. 3) | blok I: rejestracja podmiotu, dane osób do kontaktu, skutki zwłoki | częściowo: wpis tak, uzupełnienie danych i wykreślenie bez osobnego punktu |
| SZBI (art. 8) | blok III: obszary z art. 21 ust. 2 NIS2, zakres i koszt SZBI, kopie zapasowe i testy odtworzenia, uwierzytelnianie wieloskładnikowe, łańcuch dostaw | tak |
| Zadania kierownika (art. 8d) | blok II: co zarząd zatwierdza (polityki, analiza ryzyka, plan ciągłości działania, budżet), nadzór przez raportowanie, wskaźniki i audyty | tak dla decyzji, budżetu i nadzoru, świadomość personelu bez osobnego punktu |
| Niekaralność (art. 8f) | brak osobnego punktu | do uzupełnienia |
| Kontakty i użytkownicy (art. 9) | blok I: dane osób do kontaktu | częściowo |
| Dokumentacja (art. 10) | blok II: dokumentowanie decyzji zarządu (uchwała, protokół, zdanie odrębne, załączniki) | częściowo: dokumentacja normatywna i operacyjna SZBI bez osobnego punktu |
| Incydenty (art. 11-12b) | blok IV: terminy 24 godziny, 72 godziny i miesiąc, polska klasyfikacja, kto decyduje o zgłoszeniu, adresaci zgłoszenia | tak |
| Struktury lub dostawca (art. 14) | brak osobnego punktu | do uzupełnienia |
| Audyt (art. 15) | bloki I i II: obowiązkowy audyt podmiotu kluczowego, audyty w nadzorze zarządu | częściowo: obowiązek audytu tak, wymogi wobec audytorów bez osobnego punktu |
Program obejmuje więc wprost SZBI, decyzje kierownika i incydenty, a wykaz, kontakty, dokumentację i audyt częściowo. Weryfikacja niekaralności i wybór modelu z art. 14 (własne struktury lub dostawca usług zarządzanych w zakresie cyberbezpieczeństwa) nie mają w nim osobnego punktu, więc te dwa tematy warto domknąć wewnętrznie. Dzień otwiera i zamyka test wiedzy, a uczestnicy dostają zaświadczenia, co ułatwia udokumentowanie udziału.
Jedyny wymóg ustawowy brzmi: „Udział w szkoleniu jest udokumentowany” (art. 8e ust. 3). Ustawa nie mówi, czym, więc w naszej ocenie wystarczy każdy dowód, który pozwoli wykazać udział konkretnej osoby w szkoleniu o zakresie z ust. 2. Organ właściwy do spraw cyberbezpieczeństwa może w ramach nadzoru wystąpić o dostęp do dokumentów koniecznych do jego wykonywania (art. 53 ust. 2 pkt 5, wobec podmiotów ważnych w związku z art. 53 ust. 17), a za wykonanie art. 8e odpowiada kierownik (art. 8c ust. 1).
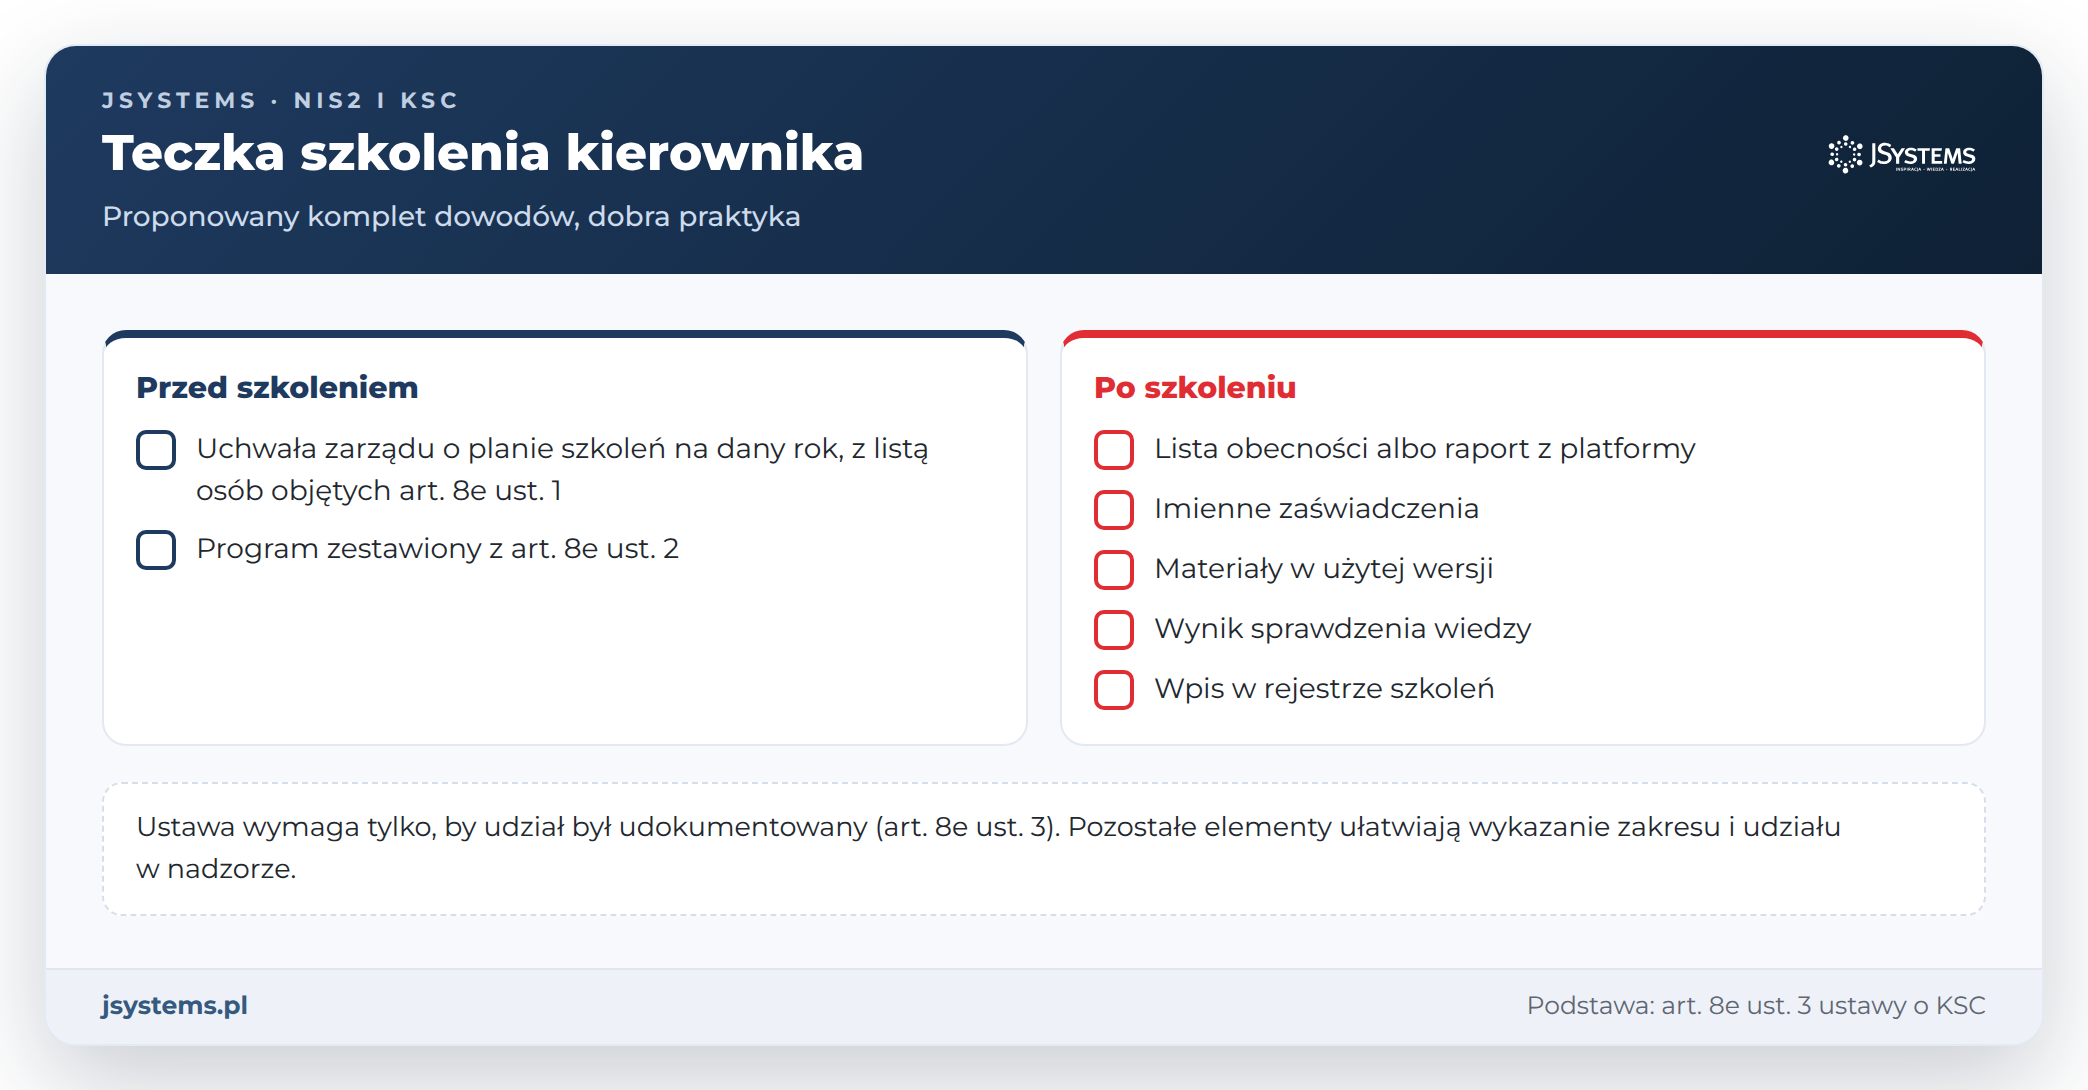
Proponujemy komplet siedmiu elementów. To dobra praktyka, a nie lista z ustawy, ale każdy element odpowiada na pytanie, które może paść w nadzorze:
Pobierz rejestr szkoleń i świadomości KSC (XLSX) Arkusz „Szkolenia kierownika (art. 8e)” ma kolumny na rok kalendarzowy, funkcję, datę, zakres wobec art. 8e ust. 2, dowód udziału i uzupełnienie zakresu.
Poniżej wzór uchwały o planie szkoleń. To szkic do dostosowania przez prawnika spółki, a nie gotowy dokument dla każdej formy prawnej:
Wzór: uchwała zarządu o planie szkoleń z art. 8e (do dostosowania)
Uchwała nr .../2027 Zarządu [nazwa podmiotu] z dnia [data] w sprawie planu szkoleń z zakresu cyberbezpieczeństwa na rok 2027.
§ 1. Zarząd przyjmuje plan szkoleń na rok kalendarzowy 2027. Szkolenie, o którym mowa w art. 8e ust. 1 ustawy o krajowym systemie cyberbezpieczeństwa, przejdą: [funkcje członków zarządu] oraz [funkcja osoby, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa].
§ 2. Szkolenie obejmie zakres określony w art. 8e ust. 2 ustawy. Zestawienie programu z tym zakresem stanowi załącznik do uchwały. Bloki nieobjęte programem uzupełni [funkcja] do dnia [data].
§ 3. Szkolenie odbędzie się w [miesiąc] 2027 r., a w razie odwołania w kolejnym terminie przed końcem roku kalendarzowego.
§ 4. Za organizację szkolenia oraz zebranie i przechowywanie dowodów udziału odpowiada [funkcja]. Dowody przechowuje się w rejestrze szkoleń razem z dokumentacją systemu zarządzania bezpieczeństwem informacji.
§ 5. Uchwała wchodzi w życie z dniem podjęcia.
Ustawa nie podaje, jak długo przechowywać dowód udziału. Najprościej trzymać go razem z dokumentacją SZBI i objąć tymi samymi zasadami nadzoru: dostęp tylko dla upoważnionych, ochrona przed utratą, oznaczanie wersji (art. 10 ust. 6). Dla dokumentacji dotyczącej bezpieczeństwa systemu informacyjnego ustawa wymaga przechowywania przez co najmniej 2 lata od jej wycofania z użytkowania (art. 10 ust. 7).
Za niewykonanie obowiązku z art. 8e „karze pieniężnej może podlegać kierownik” podmiotu kluczowego lub ważnego (art. 73a ust. 1 pkt 4), „jeżeli przemawia za tym czas, zakres lub charakter naruszenia”. Kara jest więc fakultatywna, a nie automatyczna. Może dotyczyć także zaniechania jednorazowego (art. 73a ust. 2). Nakłada ją w drodze decyzji organ właściwy do spraw cyberbezpieczeństwa dla danego sektora (art. 74 ust. 1).
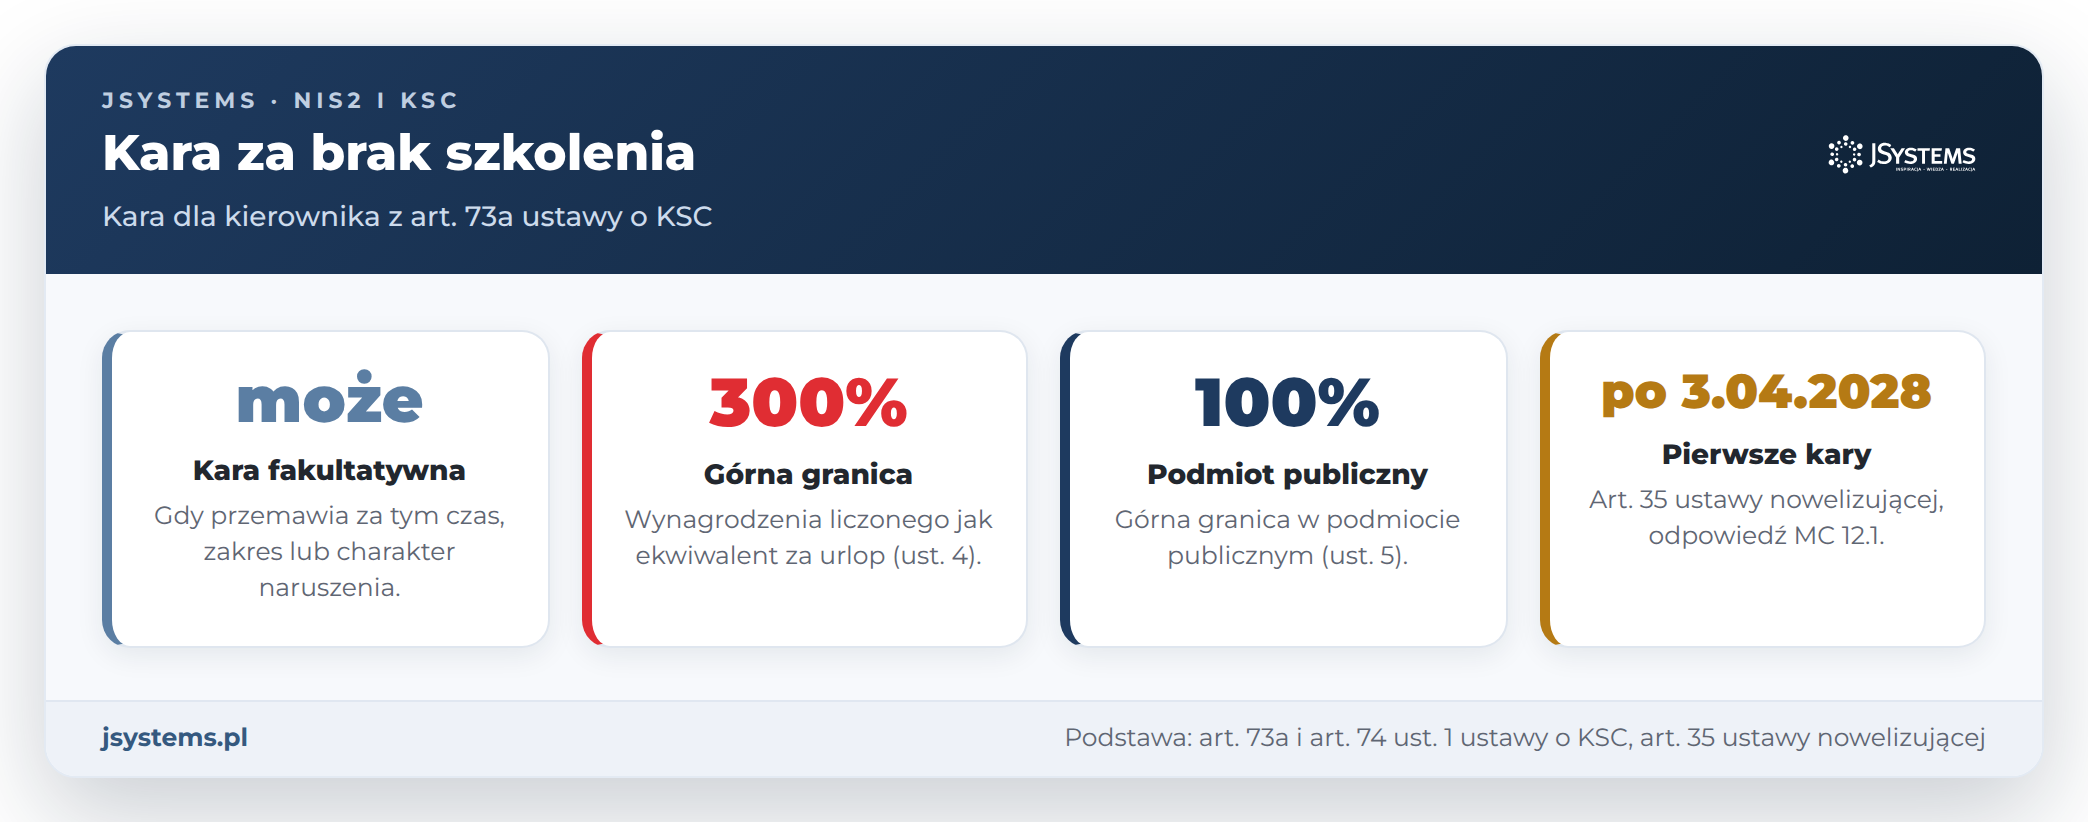
Górna granica kary to 300% wynagrodzenia otrzymywanego przez ukaranego, obliczanego według zasad obowiązujących przy ustalaniu ekwiwalentu pieniężnego za urlop (art. 73a ust. 4). W podmiocie publicznym granica wynosi 100% (art. 73a ust. 5), chyba że podmiot publiczny podlega ustawie także jako podmiot z innego sektora wymienionego w pierwszym lub drugim załączniku do ustawy, wtedy stosuje się 300%. Przepis nie wskazuje wprost, za jaki okres liczy się to wynagrodzenie, dlatego nie podajemy przykładowych kwot.
Kary z art. 73a „mogą być po raz pierwszy nałożone po upływie 2 lat od dnia wejścia w życie ustawy” (art. 35 ustawy nowelizującej), czyli po 3 kwietnia 2028 r. Ministerstwo Cyfryzacji potwierdza tę datę w odpowiedzi 12.1. Moratorium dotyczy nakładania kar, a nie samego obowiązku: szkolenie trzeba przechodzić od pierwszego roku, w którym obowiązki z rozdziału 3 są wymagalne. Czy po 3 kwietnia 2028 r. organ może ukarać za zaniedbanie z wcześniejszych lat, ustawa wprost nie rozstrzyga.
Trzy rzeczy warto wiedzieć dodatkowo. Katalog naruszeń, za które karę płaci sam podmiot (art. 73 ust. 1), nie wymienia art. 8e, więc brak szkolenia obciąża przede wszystkim kierownika. Organ może też odstąpić od kary, jeżeli waga naruszenia i znaczenie naruszonych przepisów są znikome, a kierownik zaprzestał naruszania prawa (art. 76a ust. 9). Art. 73a wymienia jako adresata kary kierownika, a nie osobę, której powierzono obowiązki. Kierownik odpowiada jednak za wykonanie art. 8e przez podmiot (art. 8c ust. 1), więc brak szkolenia tej osoby w naszej ocenie także obciąża kierownictwo.
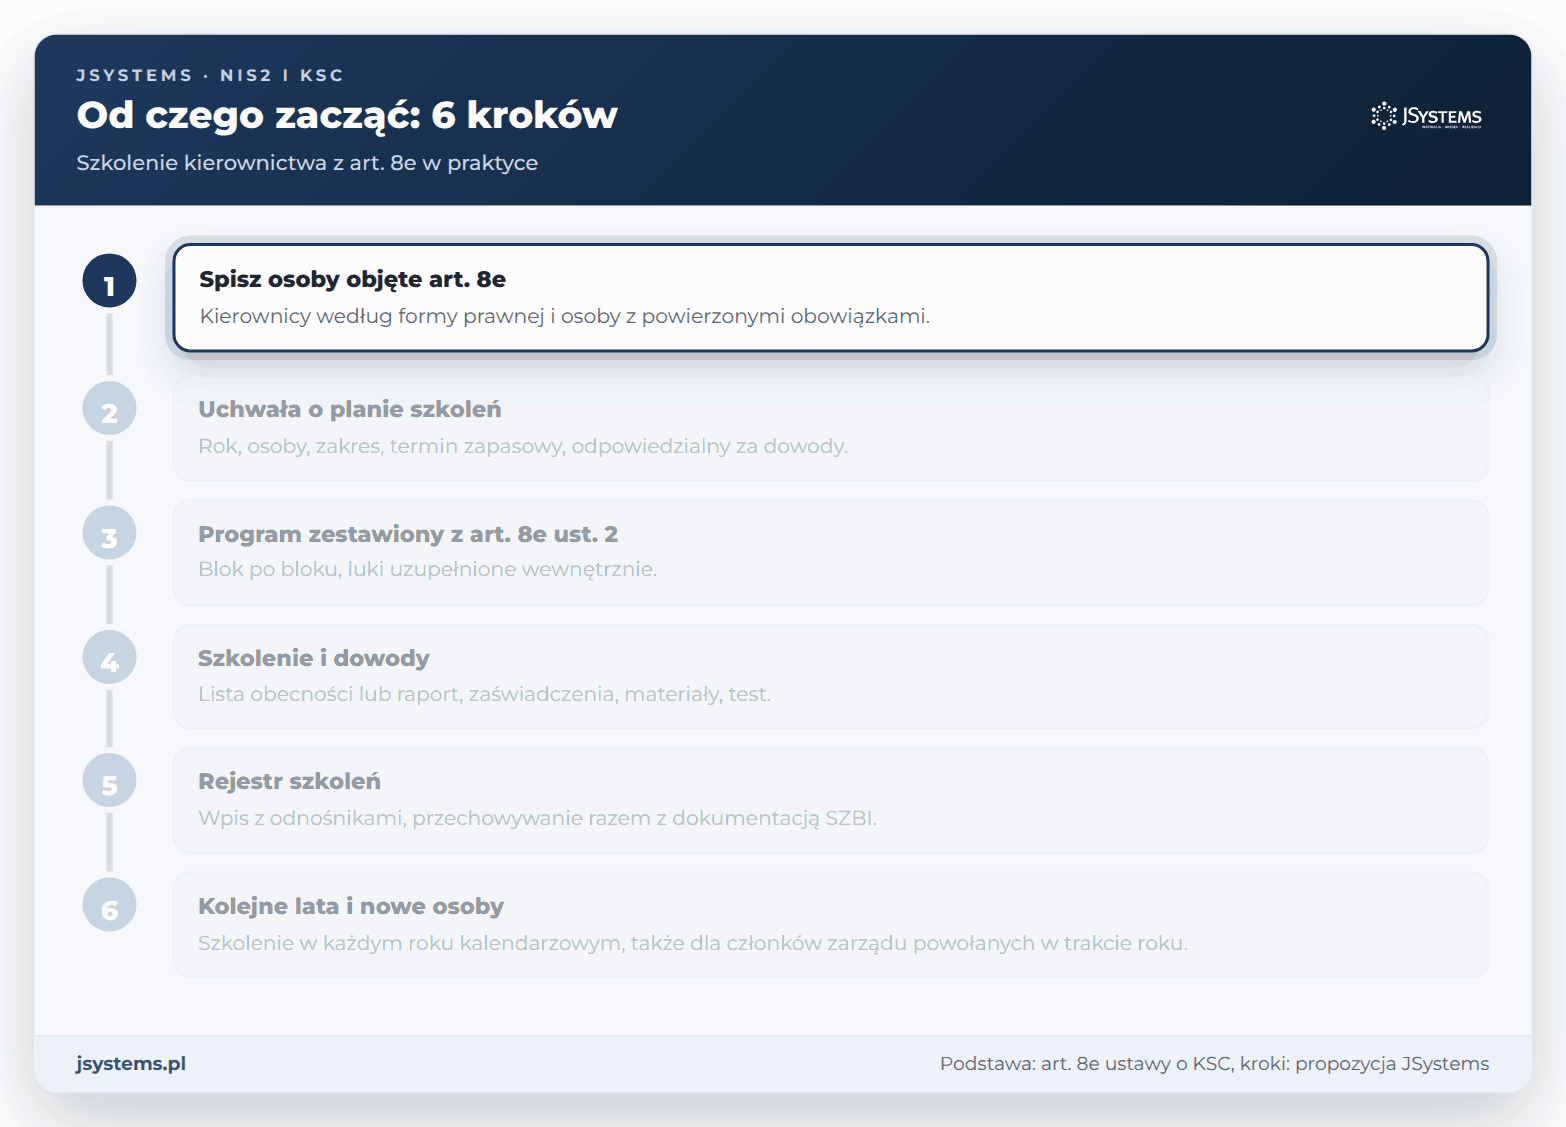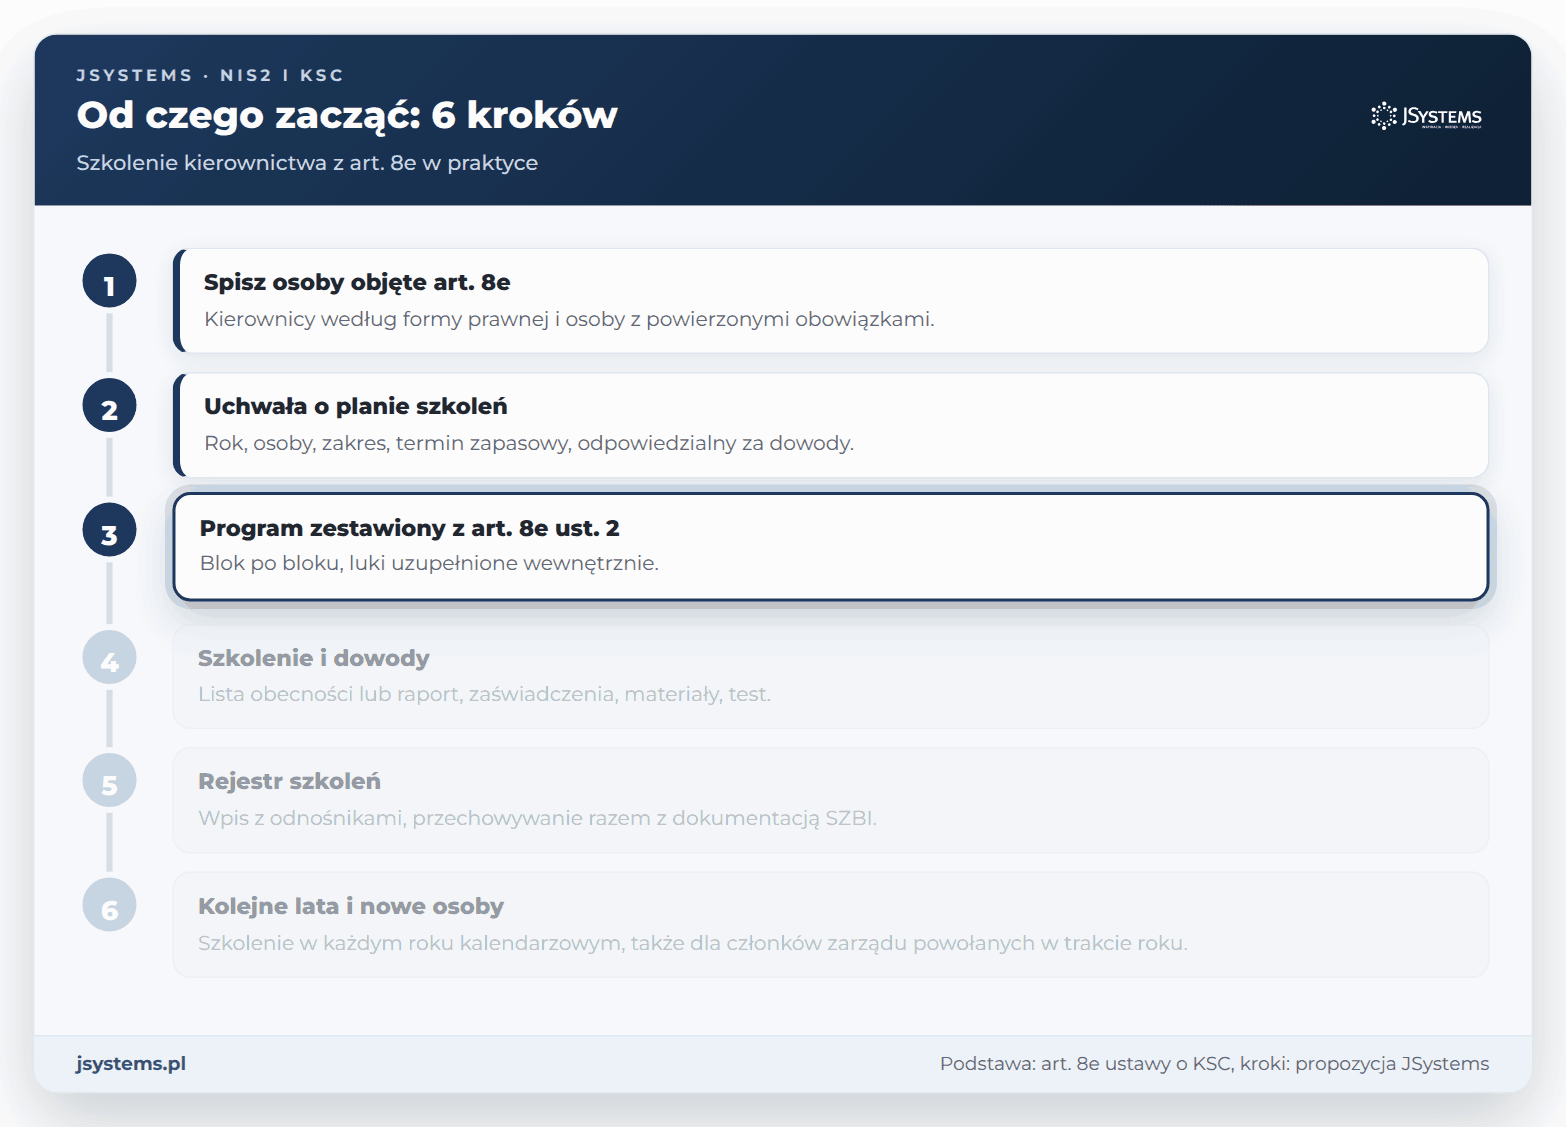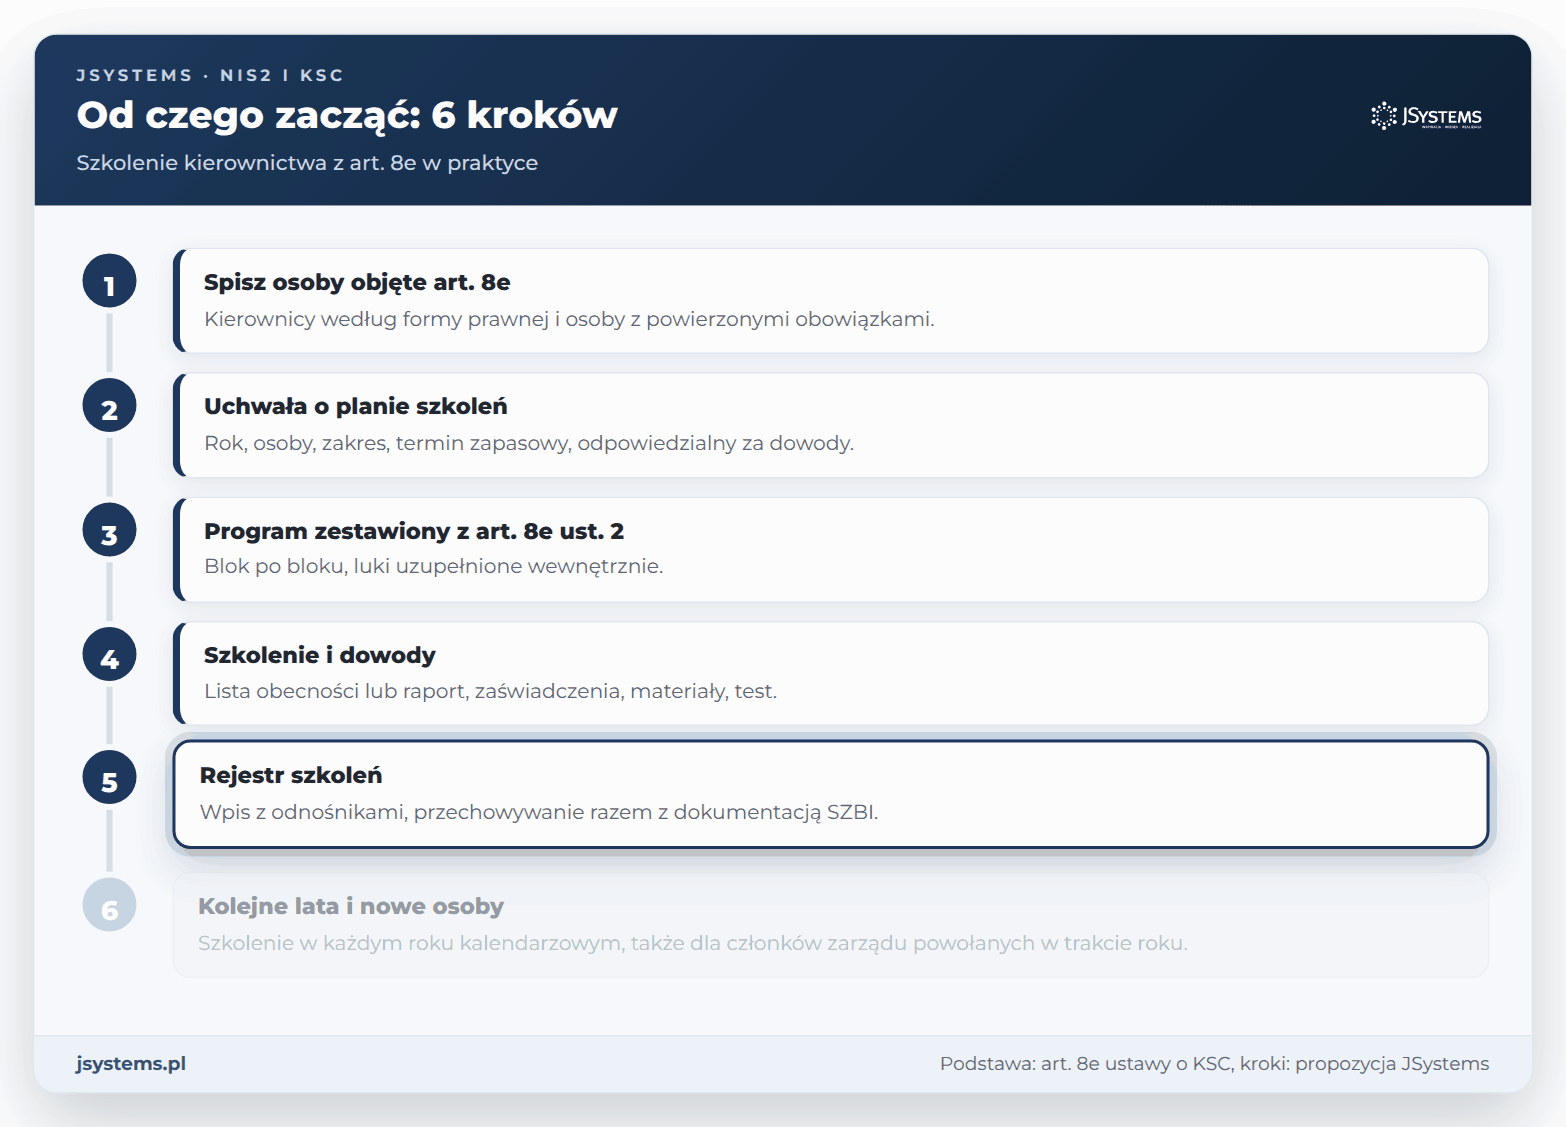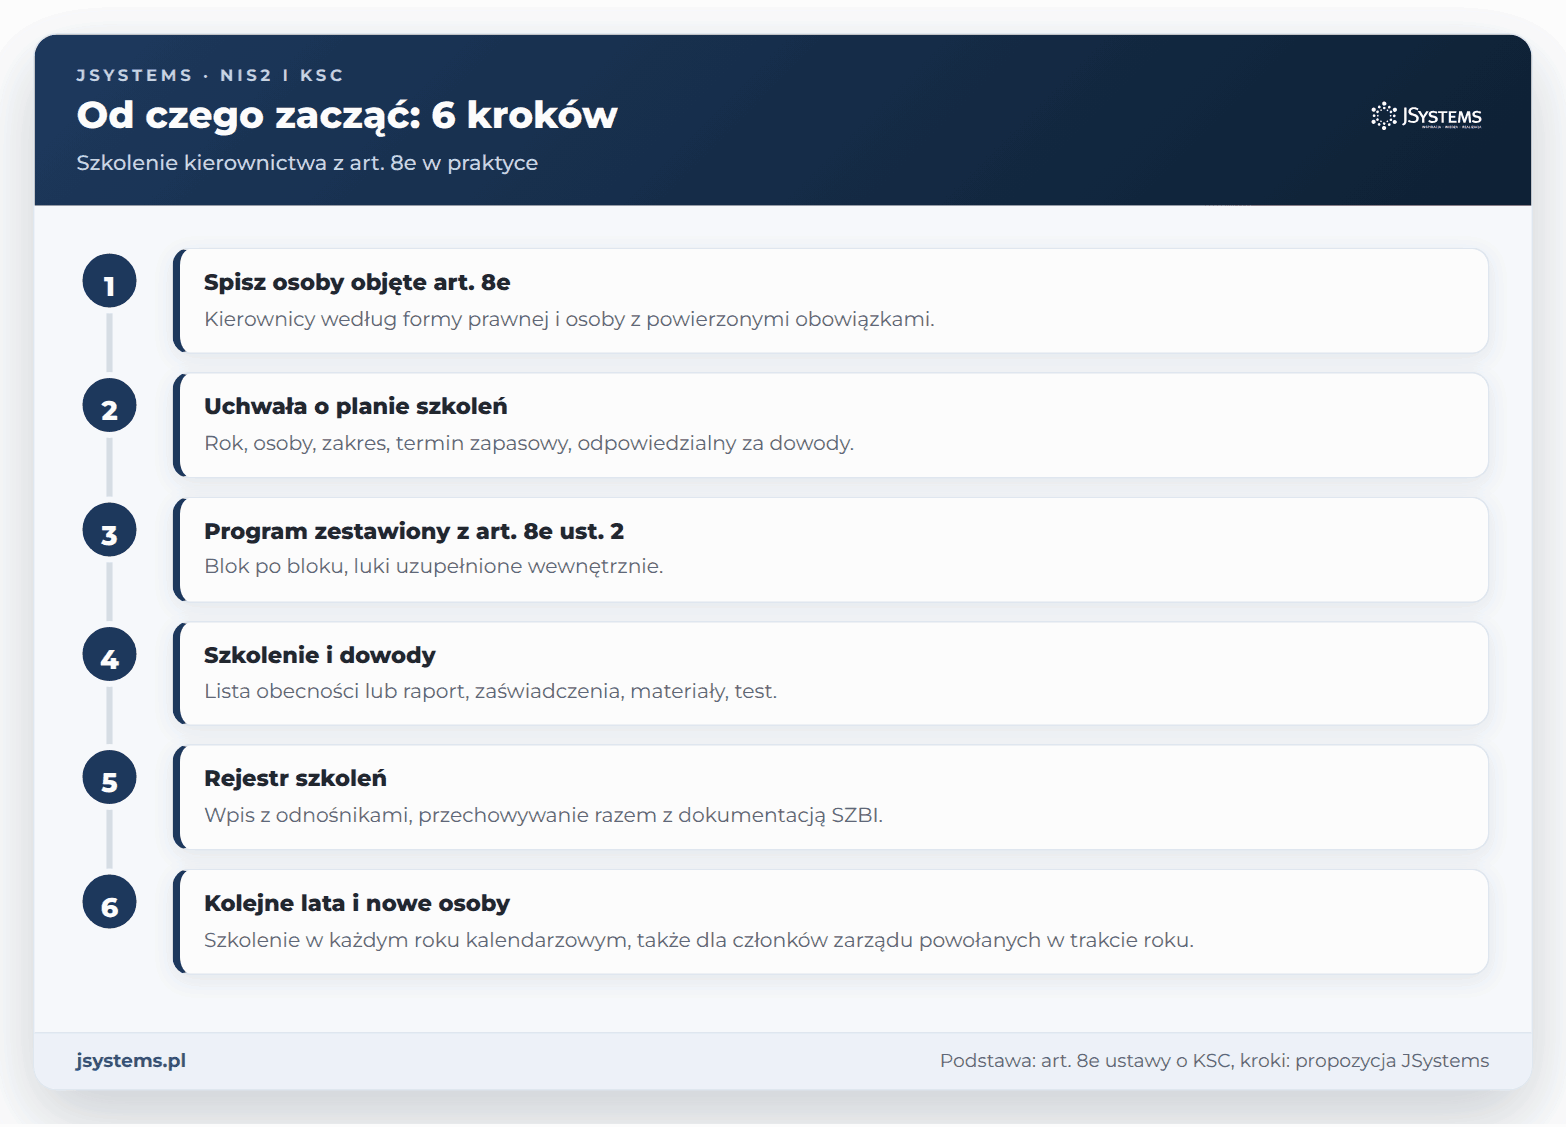
Jeżeli firma jest podmiotem kluczowym lub ważnym, a szkolenie kierownictwa nie jest jeszcze zaplanowane, zacznij od tych kroków:
Po szkoleniu zarząd ma lepsze podstawy, żeby nadzorować wykonanie obowiązków przez zespół. Praktyczną listę pytań do osoby, która w firmie odpowiada za cyberbezpieczeństwo, zebraliśmy w tekście 15 pytań, które zarząd powinien zadać osobie odpowiedzialnej za cyberbezpieczeństwo.
Ten tekst należy do serii 18 artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w przewodniku NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy.

Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...