Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
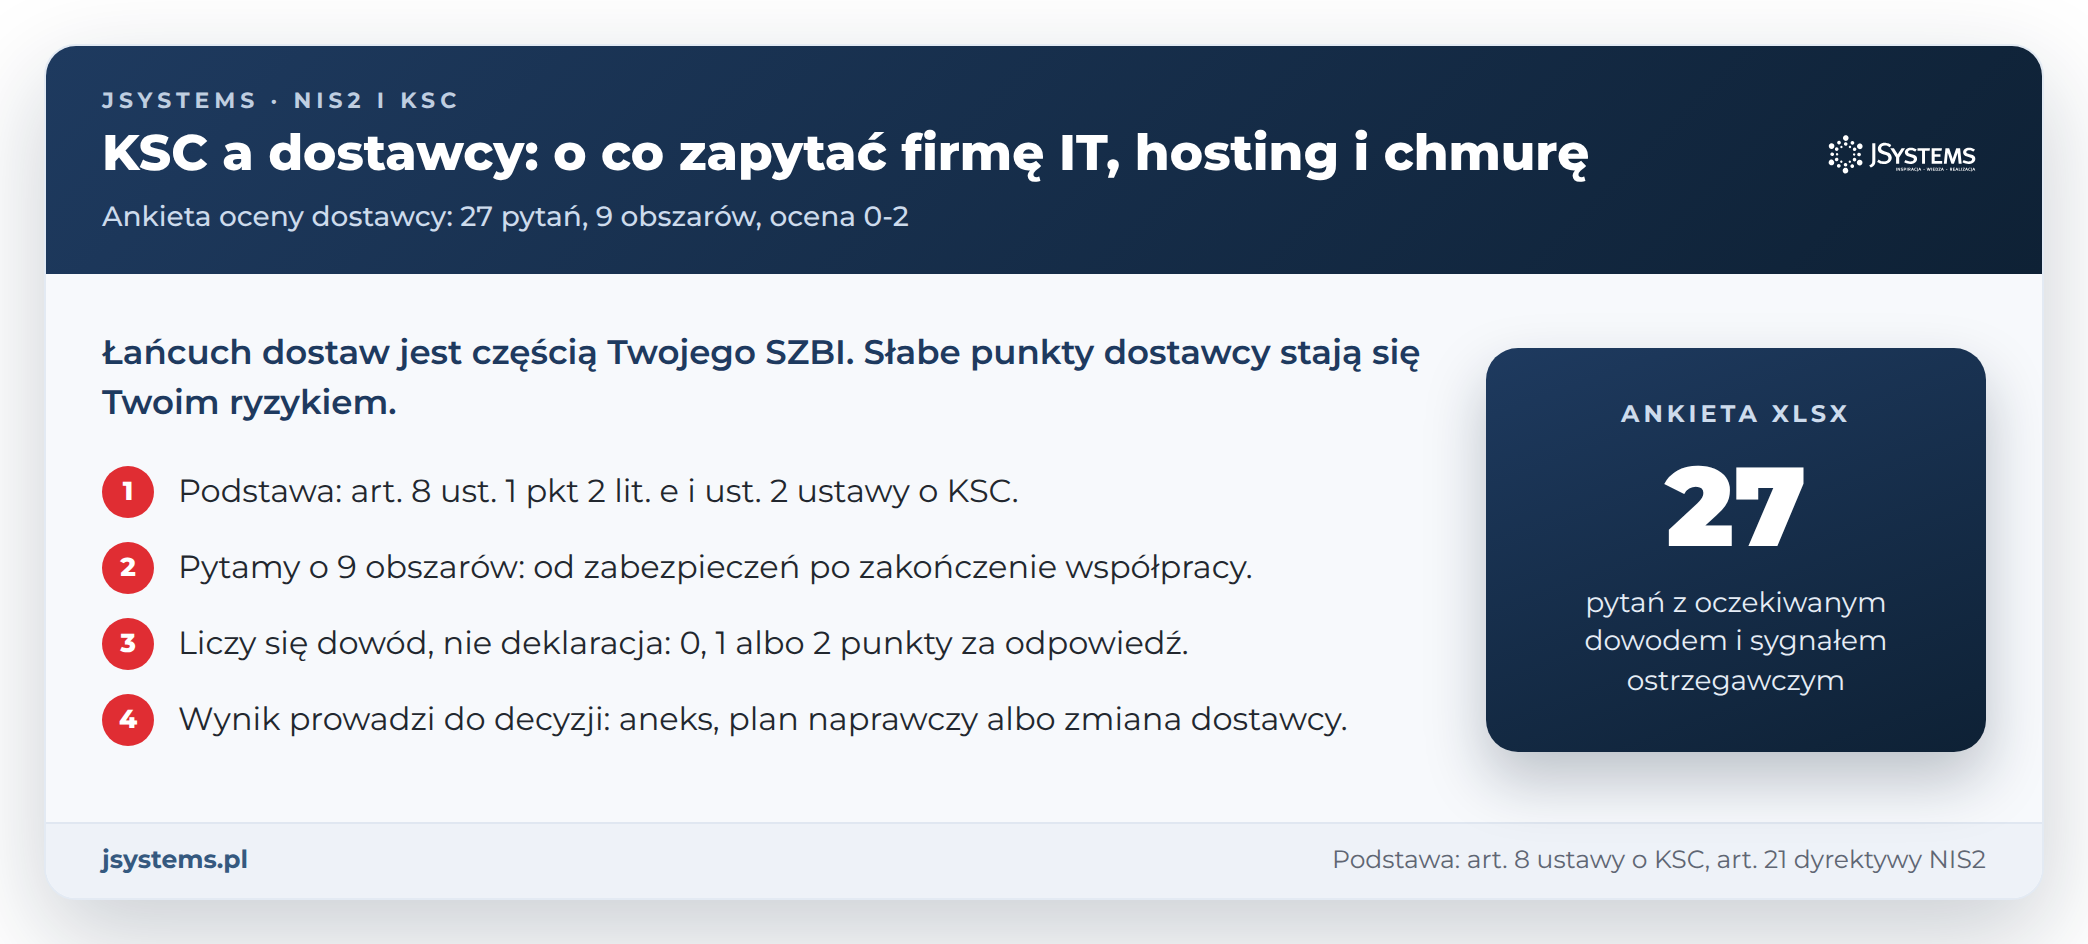
W skrócieFirmę IT, hosting i dostawcę chmury warto zapytać o dziewięć obszarów: zabezpieczenia, dostęp do danych, podwykonawców, zgłaszanie incydentów, kopie zapasowe, ciągłość usług, lokalizację danych, testy i audyty oraz zakończenie współpracy. Podstawą jest art. 8 ust. 1 pkt 2 lit. e ustawy o KSC. Ankietę z 27 pytaniami i oceną 0-2 pobierzesz w XLSX.
Jedno zdanie z art. 8 ustawy o KSC wyprowadza część obowiązków poza mury firmy. System zarządzania bezpieczeństwem informacji (SZBI) ma zapewniać „bezpieczeństwo i ciągłość łańcucha dostaw produktów ICT, usług ICT i procesów ICT, od których zależy świadczenie usługi” (art. 8 ust. 1 pkt 2 lit. e). ICT to technologie informacyjno-komunikacyjne, a w praktyce firma IT, która administruje serwerami, hosting, na którym działa system zamówień, i chmura z pocztą oraz danymi. Ich słabe punkty stają się Twoim ryzykiem, które trzeba ocenić i ograniczyć.
Ustawa nie podaje listy pytań do dostawców. Dlatego przygotowaliśmy ankietę: 27 pytań w 9 obszarach, każde z wyjaśnieniem, dlaczego pytać, jakiego dowodu oczekiwać i co powinno zaniepokoić. Odpowiedzi oceniasz w skali 0-2, a wynik przekładasz na decyzję i zapisy w umowie. Czy firma w ogóle podlega ustawie, sprawdzisz w naszym przewodniku po NIS2 i ustawie o KSC.
Podmioty, które spełniały przesłanki 3 kwietnia 2026 r., wdrażają obowiązki z rozdziału 3 ustawy, w tym SZBI z bezpieczeństwem łańcucha dostaw, do 3 kwietnia 2027 r. (art. 33 ust. 1 ustawy nowelizującej z 23 stycznia 2026 r.). Ocenę dostawców warto zacząć wcześnie, bo zmiana umowy zależy także od drugiej strony.
Pobierz ankietę oceny dostawcy (XLSX) W pliku: instrukcja, skala 0-2, 27 pytań w 9 obszarach z kolumnami „dlaczego pytamy”, „oczekiwany dowód” i „sygnał ostrzegawczy” oraz arkusz z sumą punktów w każdym obszarze, liczbą zer w obszarach krytycznych i wynikiem wstępnym według progów opisanych niżej.
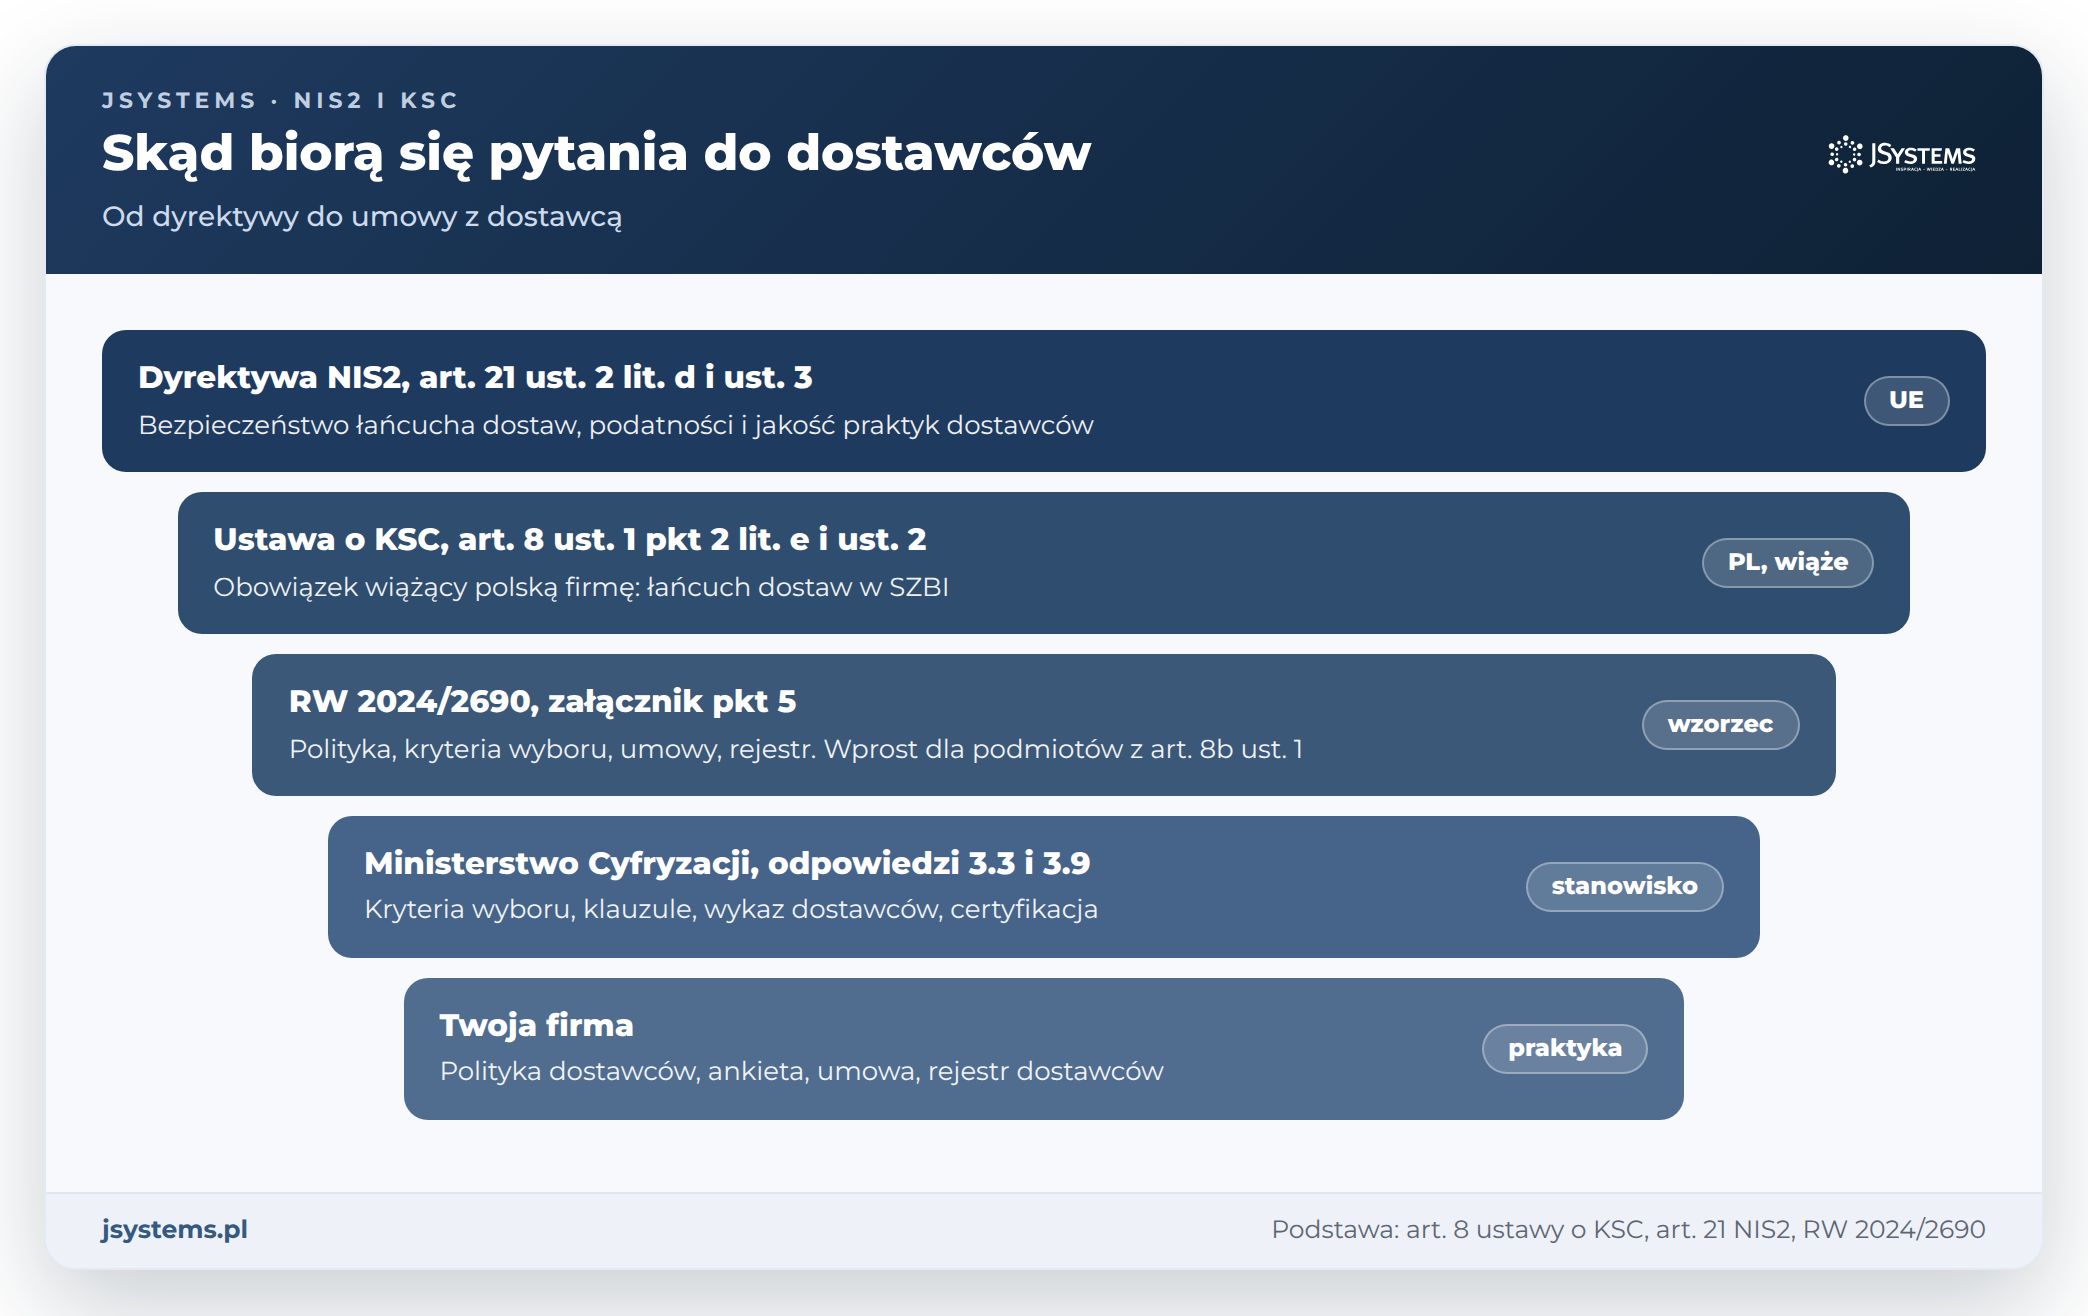
Podstawą jest art. 8 ustawy o KSC. Ust. 1 pkt 2 lit. e wymaga środków zapewniających bezpieczeństwo i ciągłość łańcucha dostaw, „z uwzględnieniem związków pomiędzy bezpośrednim dostawcą sprzętu lub oprogramowania a podmiotem”. Ust. 2 mówi, co wziąć pod uwagę przy wdrażaniu tych środków: podatności związane z dostawcą sprzętu lub oprogramowania, ogólną jakość jego produktów, usług i procesów ICT, wyniki skoordynowanej oceny bezpieczeństwa unijnej Grupy Współpracy oraz wyniki postępowania w sprawie uznania dostawcy za dostawcę wysokiego ryzyka (art. 67b).
Odpowiednikiem w dyrektywie NIS2 jest jej art. 21. Dyrektywa wymaga bezpieczeństwa łańcucha dostaw, „w tym aspekty związane z bezpieczeństwem dotyczące stosunków między każdym podmiotem a jego bezpośrednimi dostawcami lub usługodawcami” (art. 21 ust. 2 lit. d), oraz uwzględniania podatności każdego bezpośredniego dostawcy i ogólnej jakości jego produktów i praktyk, „w tym ich procedury bezpiecznego opracowywania” (art. 21 ust. 3). Polską firmę wiąże ustawa, ale dyrektywa dobrze pokazuje, o co w tym obowiązku chodzi.
Ministerstwo Cyfryzacji w dokumencie „Pytania i odpowiedzi” (stanowisko bez mocy prawnej, dalej MC) rozpisuje to na praktykę. W odpowiedzi 3.3 zaleca politykę łańcucha dostaw z kryteriami wyboru dostawców, postanowienia o poufności, zgłaszaniu incydentów i informowaniu o podatnościach w umowach oraz aktualny wykaz bezpośrednich dostawców z danymi kontaktowymi i listą dostarczanych produktów i usług. W odpowiedzi 3.9 dodaje, że trzeba znać swój łańcuch dostaw, a przy umowach adhezyjnych z globalnymi dostawcami wybierać tych, którzy mają certyfikację cyberbezpieczeństwa własnych produktów i usług.
Najbardziej szczegółowy wzorzec jest w rozporządzeniu wykonawczym Komisji (UE) 2024/2690, dalej RW 2024/2690: polityka bezpieczeństwa łańcucha dostaw, kryteria wyboru dostawców, elementy umów, monitorowanie dostawców i rejestr z punktami kontaktowymi (załącznik, pkt 5.1-5.2). Wprost stosują je tylko dostawcy chmury, centrów danych, usług zarządzanych i kilka innych rodzajów podmiotów (art. 8b ust. 1). Dla pozostałych to gotowa lista kontrolna, z której korzysta nasza ankieta. Organ właściwy do spraw cyberbezpieczeństwa może wystąpić o dowody realizacji wymogów z art. 8 ust. 1 (art. 53 ust. 2 pkt 6), a wypełnione ankiety, rejestr dostawców i decyzje o akceptacji ryzyka mogą być takimi dowodami w obszarze łańcucha dostaw.
Dostawca wysokiego ryzyka: stan na październik 2026 r. Minister właściwy do spraw informatyzacji może, po opinii Kolegium do Spraw Cyberbezpieczeństwa, uznać dostawcę sprzętu lub oprogramowania za dostawcę wysokiego ryzyka (art. 67b). Decyzja wiąże podmioty z art. 67b ust. 1. Są to podmioty kluczowe i ważne spoza podsektora komunikacji elektronicznej, przedsiębiorcy komunikacji elektronicznej z rocznymi przychodami z działalności telekomunikacyjnej powyżej 10 mln zł oraz podmioty finansowe, z wyjątkiem określonych w art. 16 rozporządzenia (UE) 2022/2554 (DORA). Nie wprowadzają one do użytkowania objętych decyzją produktów, usług i procesów ICT, a używane wycofują najpóźniej w 7 lat od ogłoszenia decyzji w Monitorze Polskim (art. 67c ust. 1). Przedsiębiorcy komunikacji elektronicznej z tej grupy mają 4 lata na wycofanie produktów, usług i procesów ICT z kategorii funkcji krytycznych z załącznika nr 3 (art. 67c ust. 2). Podmioty finansowe decyzja wiąże także wtedy, gdy nie są podmiotami kluczowymi ani ważnymi (art. 67k ust. 1), a przedsiębiorców komunikacji elektronicznej z mniejszymi przychodami nie obejmuje. Według przeglądu Monitora Polskiego do 9 października 2026 r. żadnej takiej decyzji nie ogłoszono, a Ministerstwo Cyfryzacji informowało 6 sierpnia 2026 r., że nie wszczęto żadnego postępowania. Procedurę zaskarżył do Trybunału Konstytucyjnego Prezydent RP (sprawa K 19/26, w toku). Dla ankiety wniosek jest praktyczny: lista producentów kluczowych komponentów u dostawcy pozwoli szybko sprawdzić skutki ewentualnej decyzji.
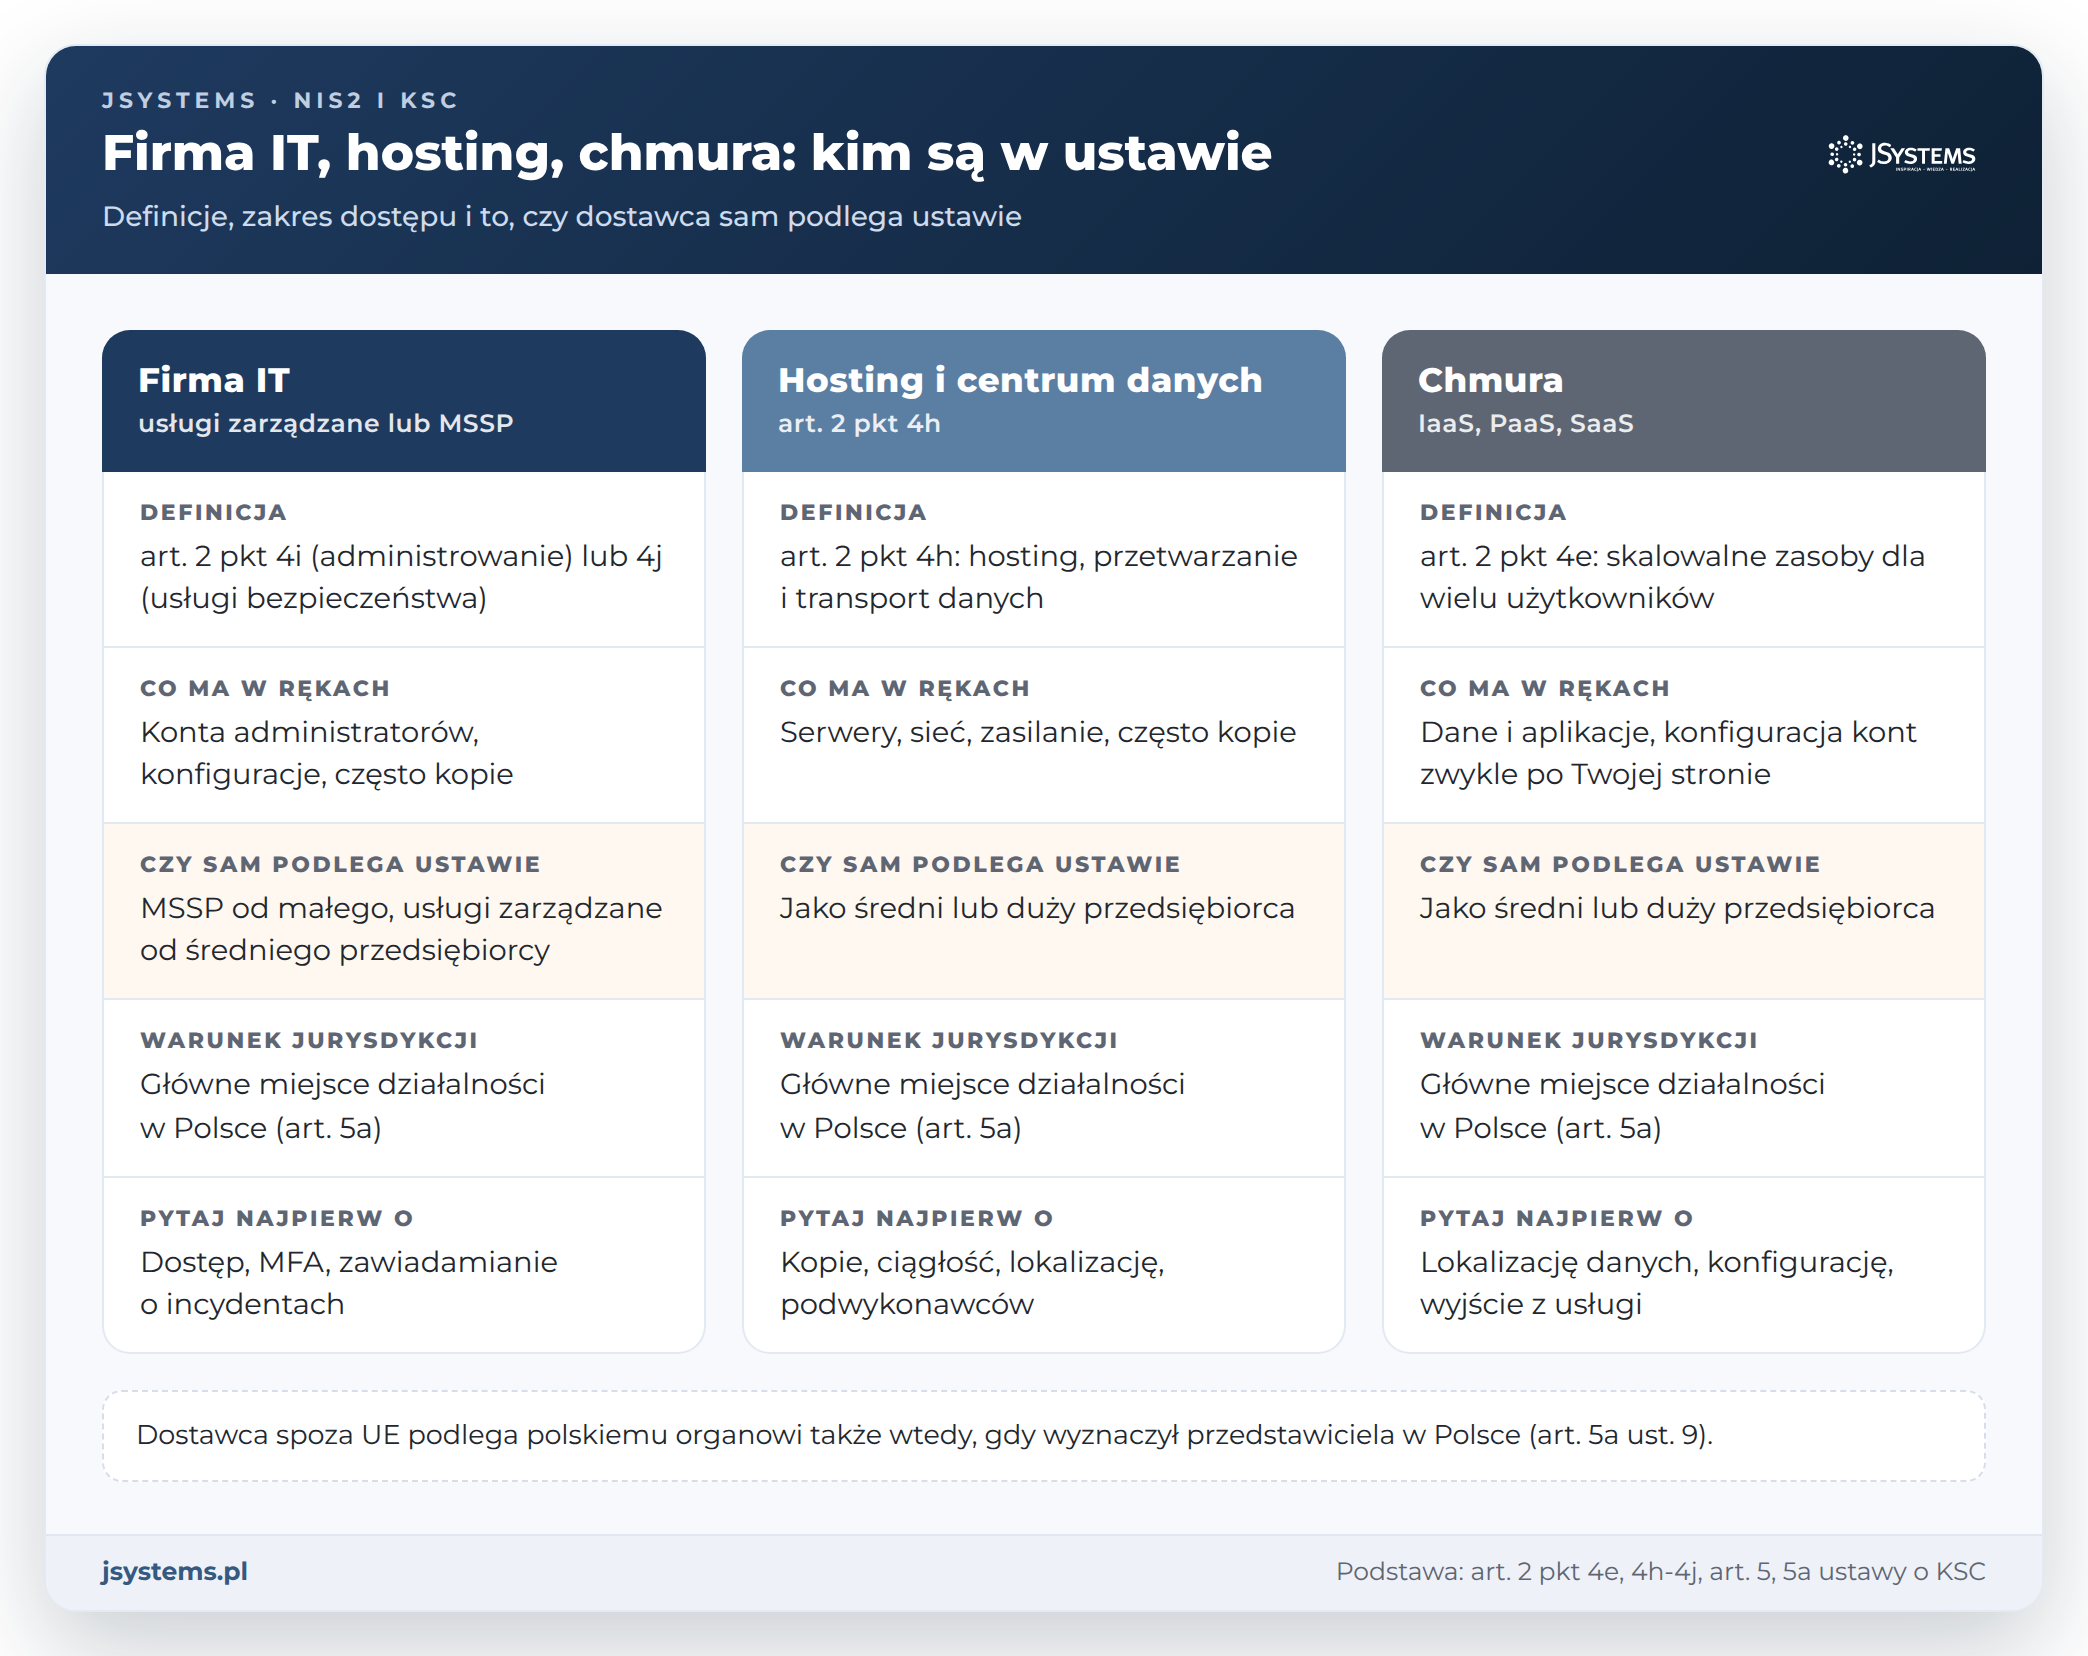
Ustawa definiuje kilka rodzajów dostawców, a firma zwykle korzysta z kilku naraz:
MC doprecyzowuje kilka granic. Usługi chmurowe obejmują infrastrukturę, platformę i oprogramowanie jako usługę (IaaS, PaaS, SaaS), ale dostawca oprogramowania w modelu SaaS bywa tylko dostawcą oprogramowania, a nie chmury (odpowiedź 1.22). Sam odsprzedawca usług chmurowych nie jest ich dostawcą (odpowiedź 1.38). Ten sam podmiot może być jednocześnie dostawcą chmury i dostawcą usługi centrum przetwarzania danych (odpowiedź 1.39), więc firma hostingowa może mieścić się w jednej albo w obu definicjach.
Dla klienta ważne jest, czy dostawca sam podlega ustawie. Dostawcy chmury i centrów przetwarzania danych są w sektorze „Infrastruktura cyfrowa”, a dostawcy usług zarządzanych i MSSP w sektorze „Zarządzanie usługami ICT” załącznika „Sektory kluczowe”. Podlegają ustawie jako średni lub duzi przedsiębiorcy (MSSP już jako mali, art. 5 ust. 1 pkt 3), ale tylko wtedy, gdy Polska jest ich głównym miejscem prowadzenia działalności, czyli tu ma siedzibę kierownik decydujący o SZBI (art. 5a ust. 3-4), albo gdy dostawca spoza UE wyznaczył przedstawiciela w Polsce (art. 5a ust. 9). Tacy dostawcy stosują środki z RW 2024/2690 (art. 8b ust. 1), więc na większość pytań z naszej ankiety powinni mieć gotowe odpowiedzi i dokumenty. Od dostawcy spoza ustawy wyegzekwujesz tylko to, co zapiszesz w umowie.
Model z zewnętrznym informatykiem lub MSSP, w tym to, kiedy umowa spełnia art. 14 ustawy i co zostaje po stronie zarządu, opisujemy w artykule o tym, czy outsourcing IT zwalnia zarząd z odpowiedzialności.
Pytania w ankiecie dzielimy na dziewięć obszarów. Cztery z nich traktujemy jako krytyczne: dostęp do danych i systemów, zgłaszanie incydentów, kopie zapasowe i zakończenie współpracy. Luka w tych obszarach szybko zamienia się w problem po Twojej stronie: incydent zgłoszony po terminie, utracone dane albo usługę, której nie da się przenieść.
Zobacz też: Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
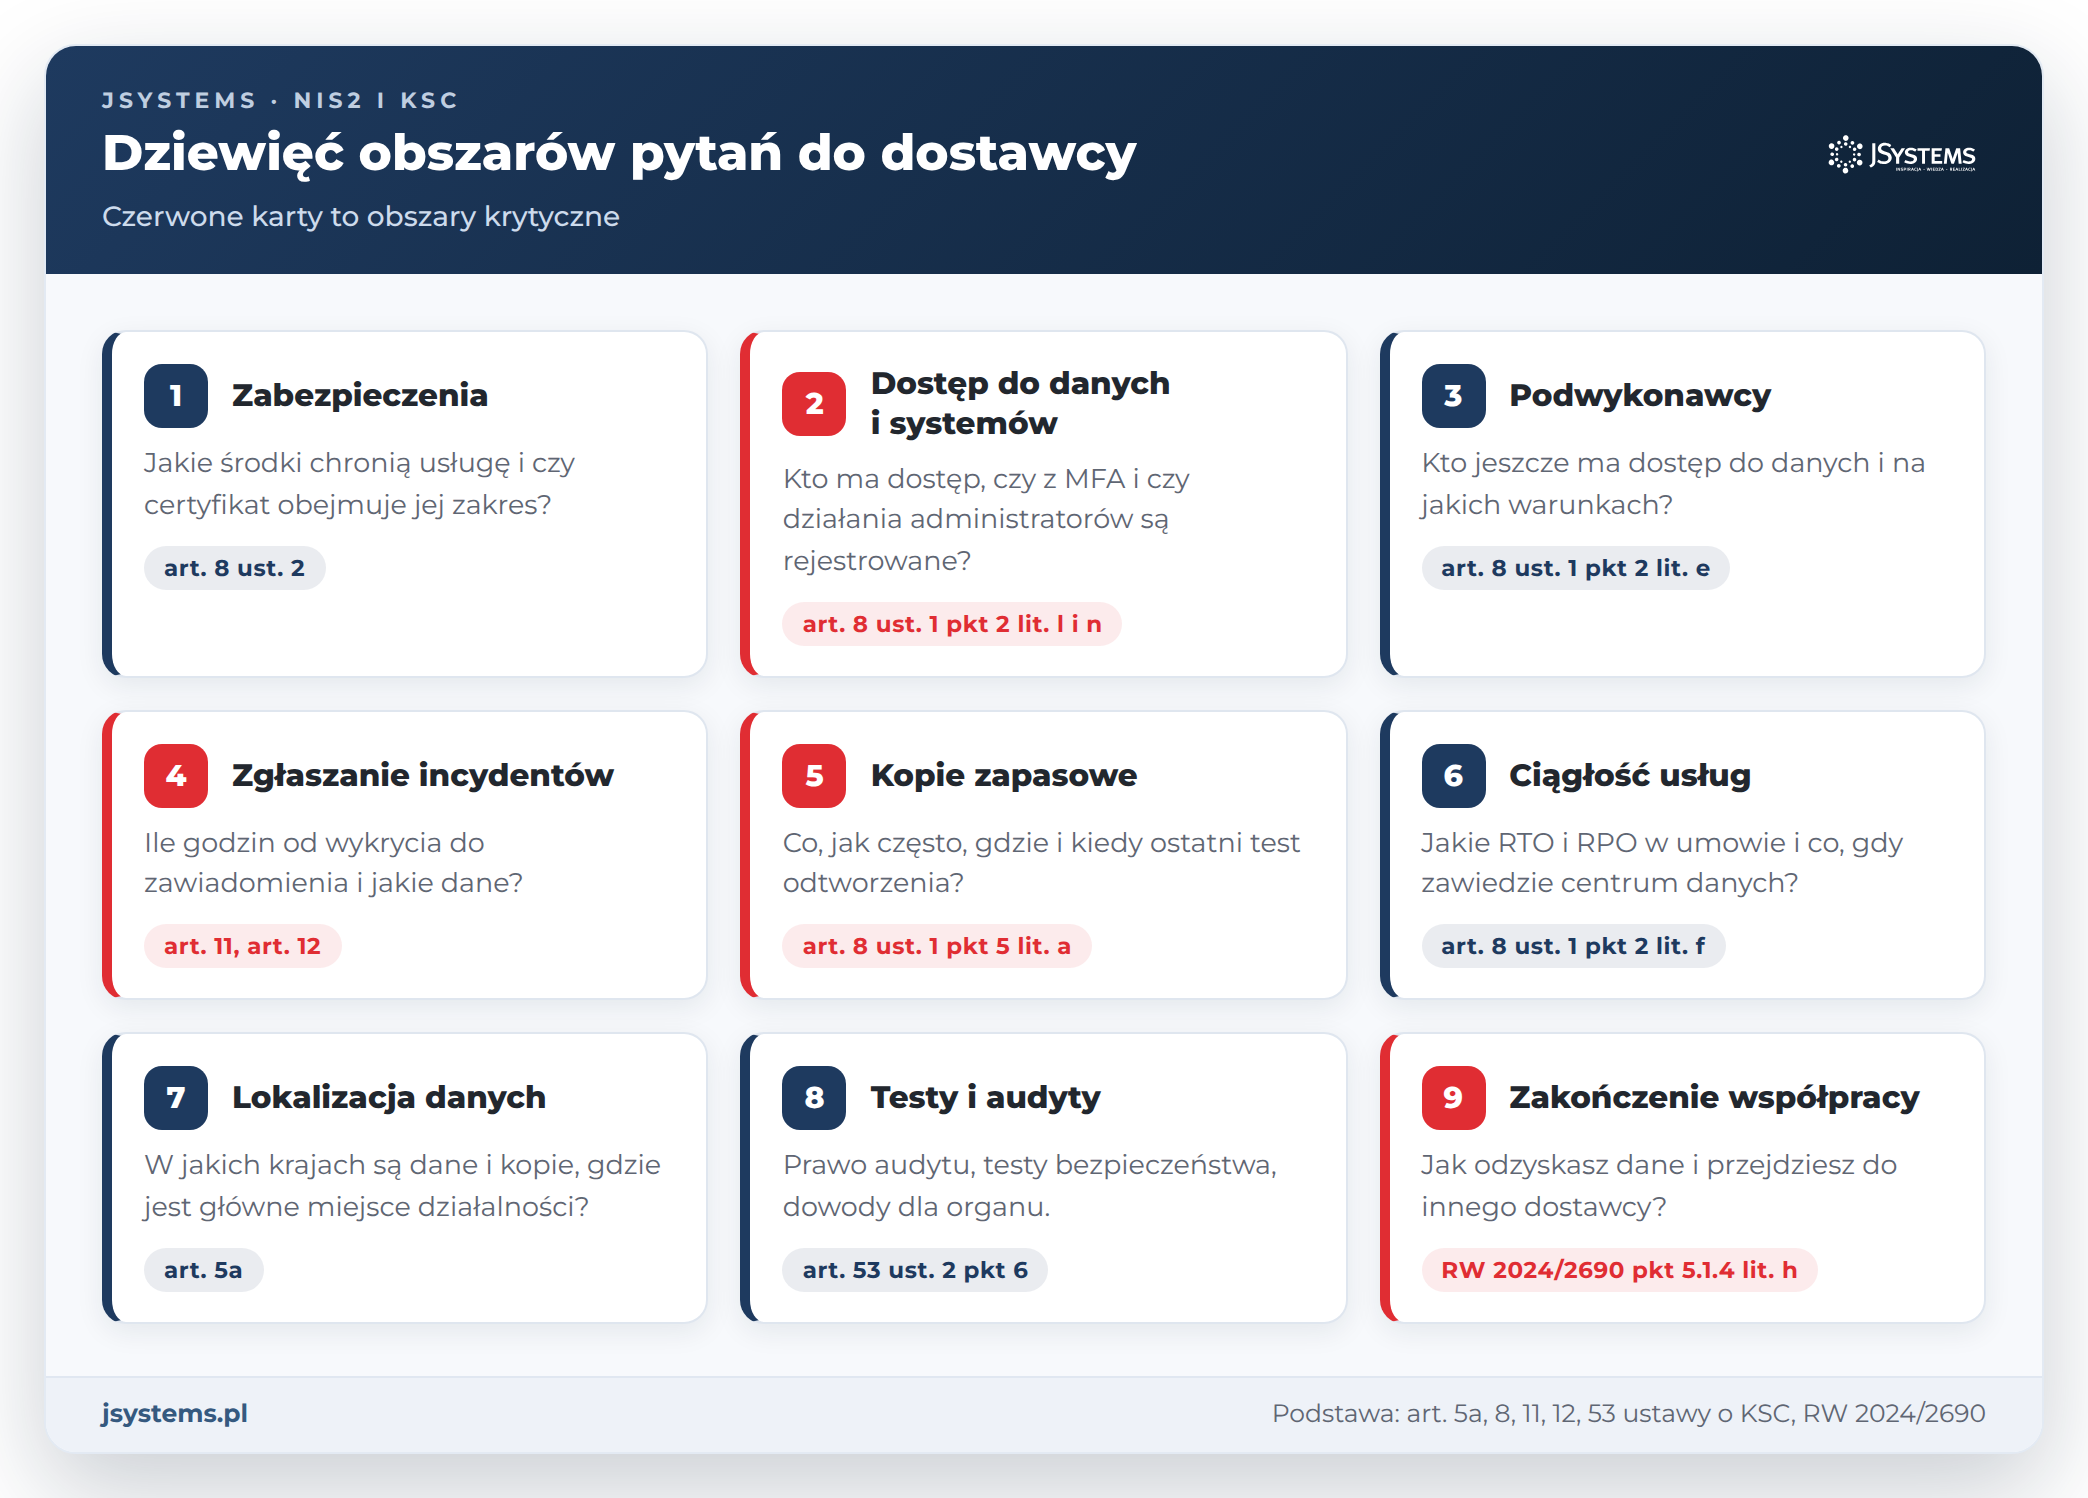
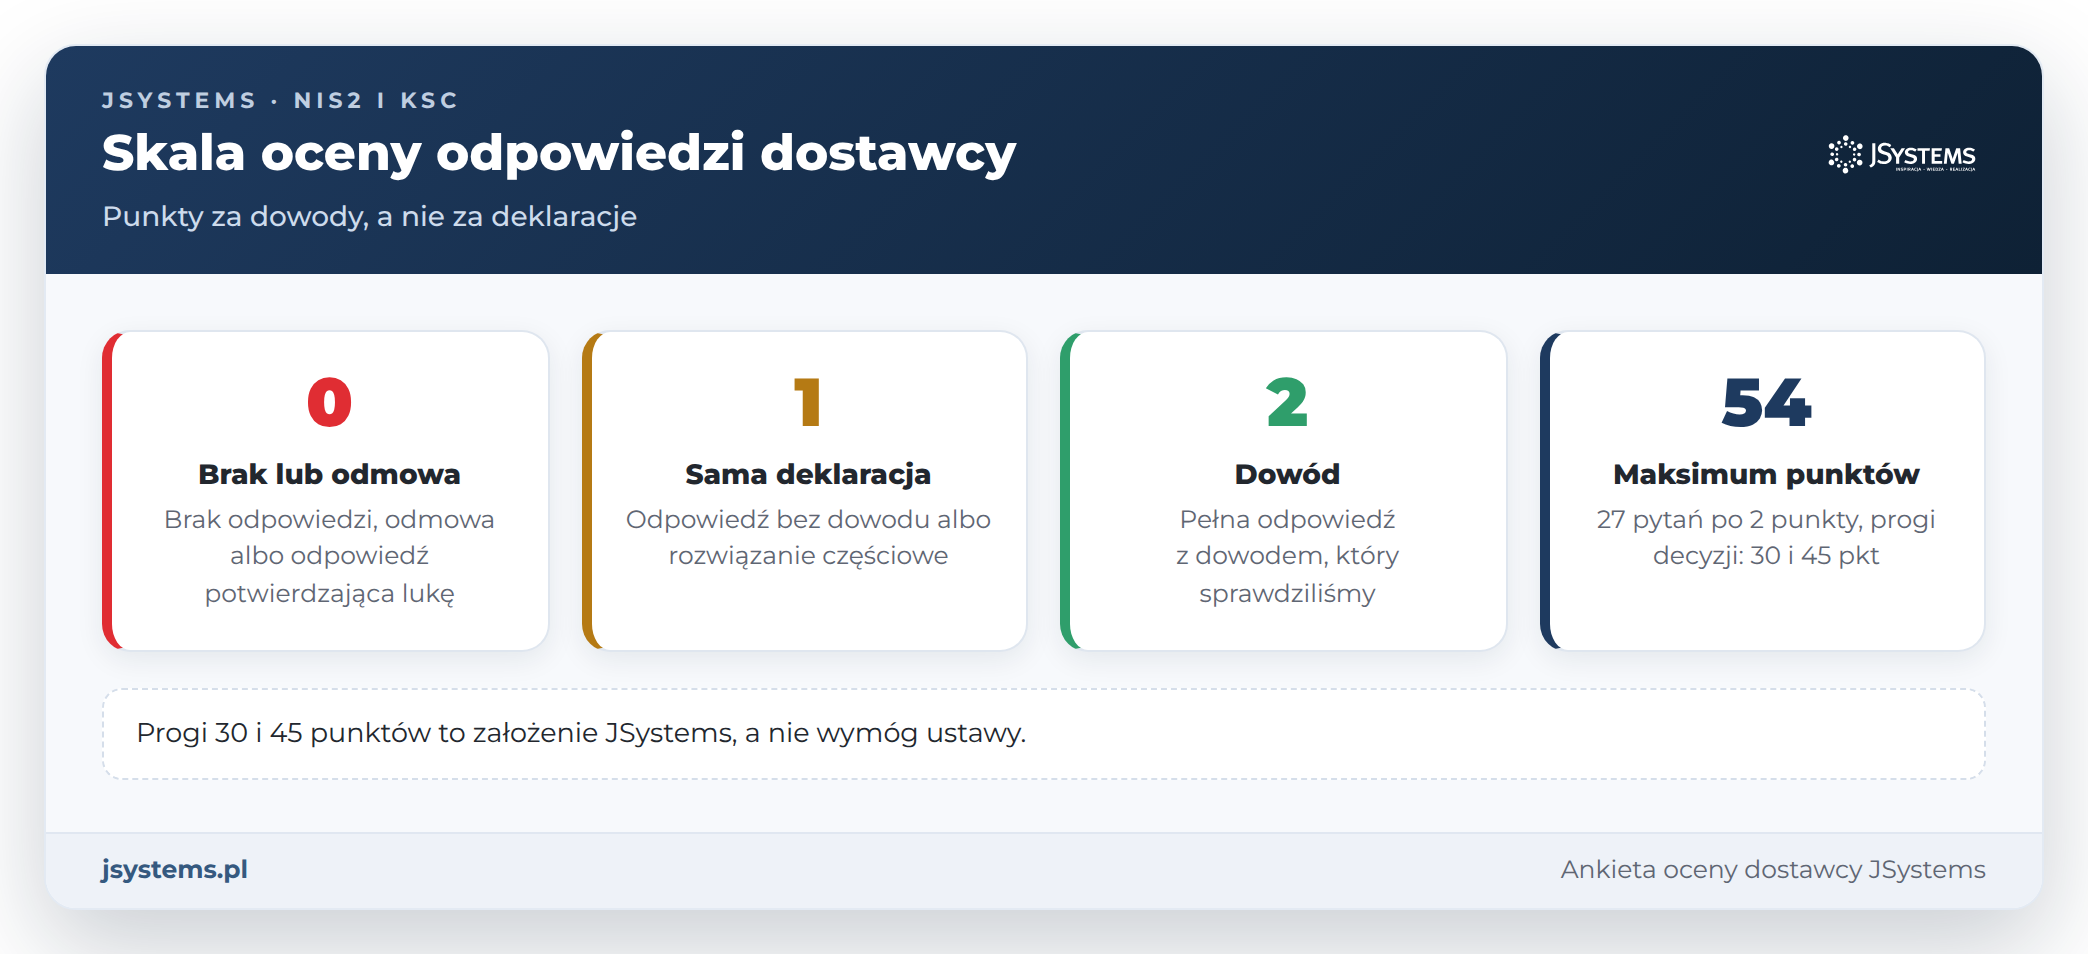
Poniżej pełna treść ankiety: 27 pytań, po trzy w każdym obszarze. Te same pytania i kolumny, a do tego pola na odpowiedź dostawcy i ocenę, są w pliku XLSX do pobrania na początku artykułu. Kolumna „Dlaczego pytamy” wskazuje przepis albo dokument, z którego wynika pytanie. Każdą odpowiedź oceniasz w skali:
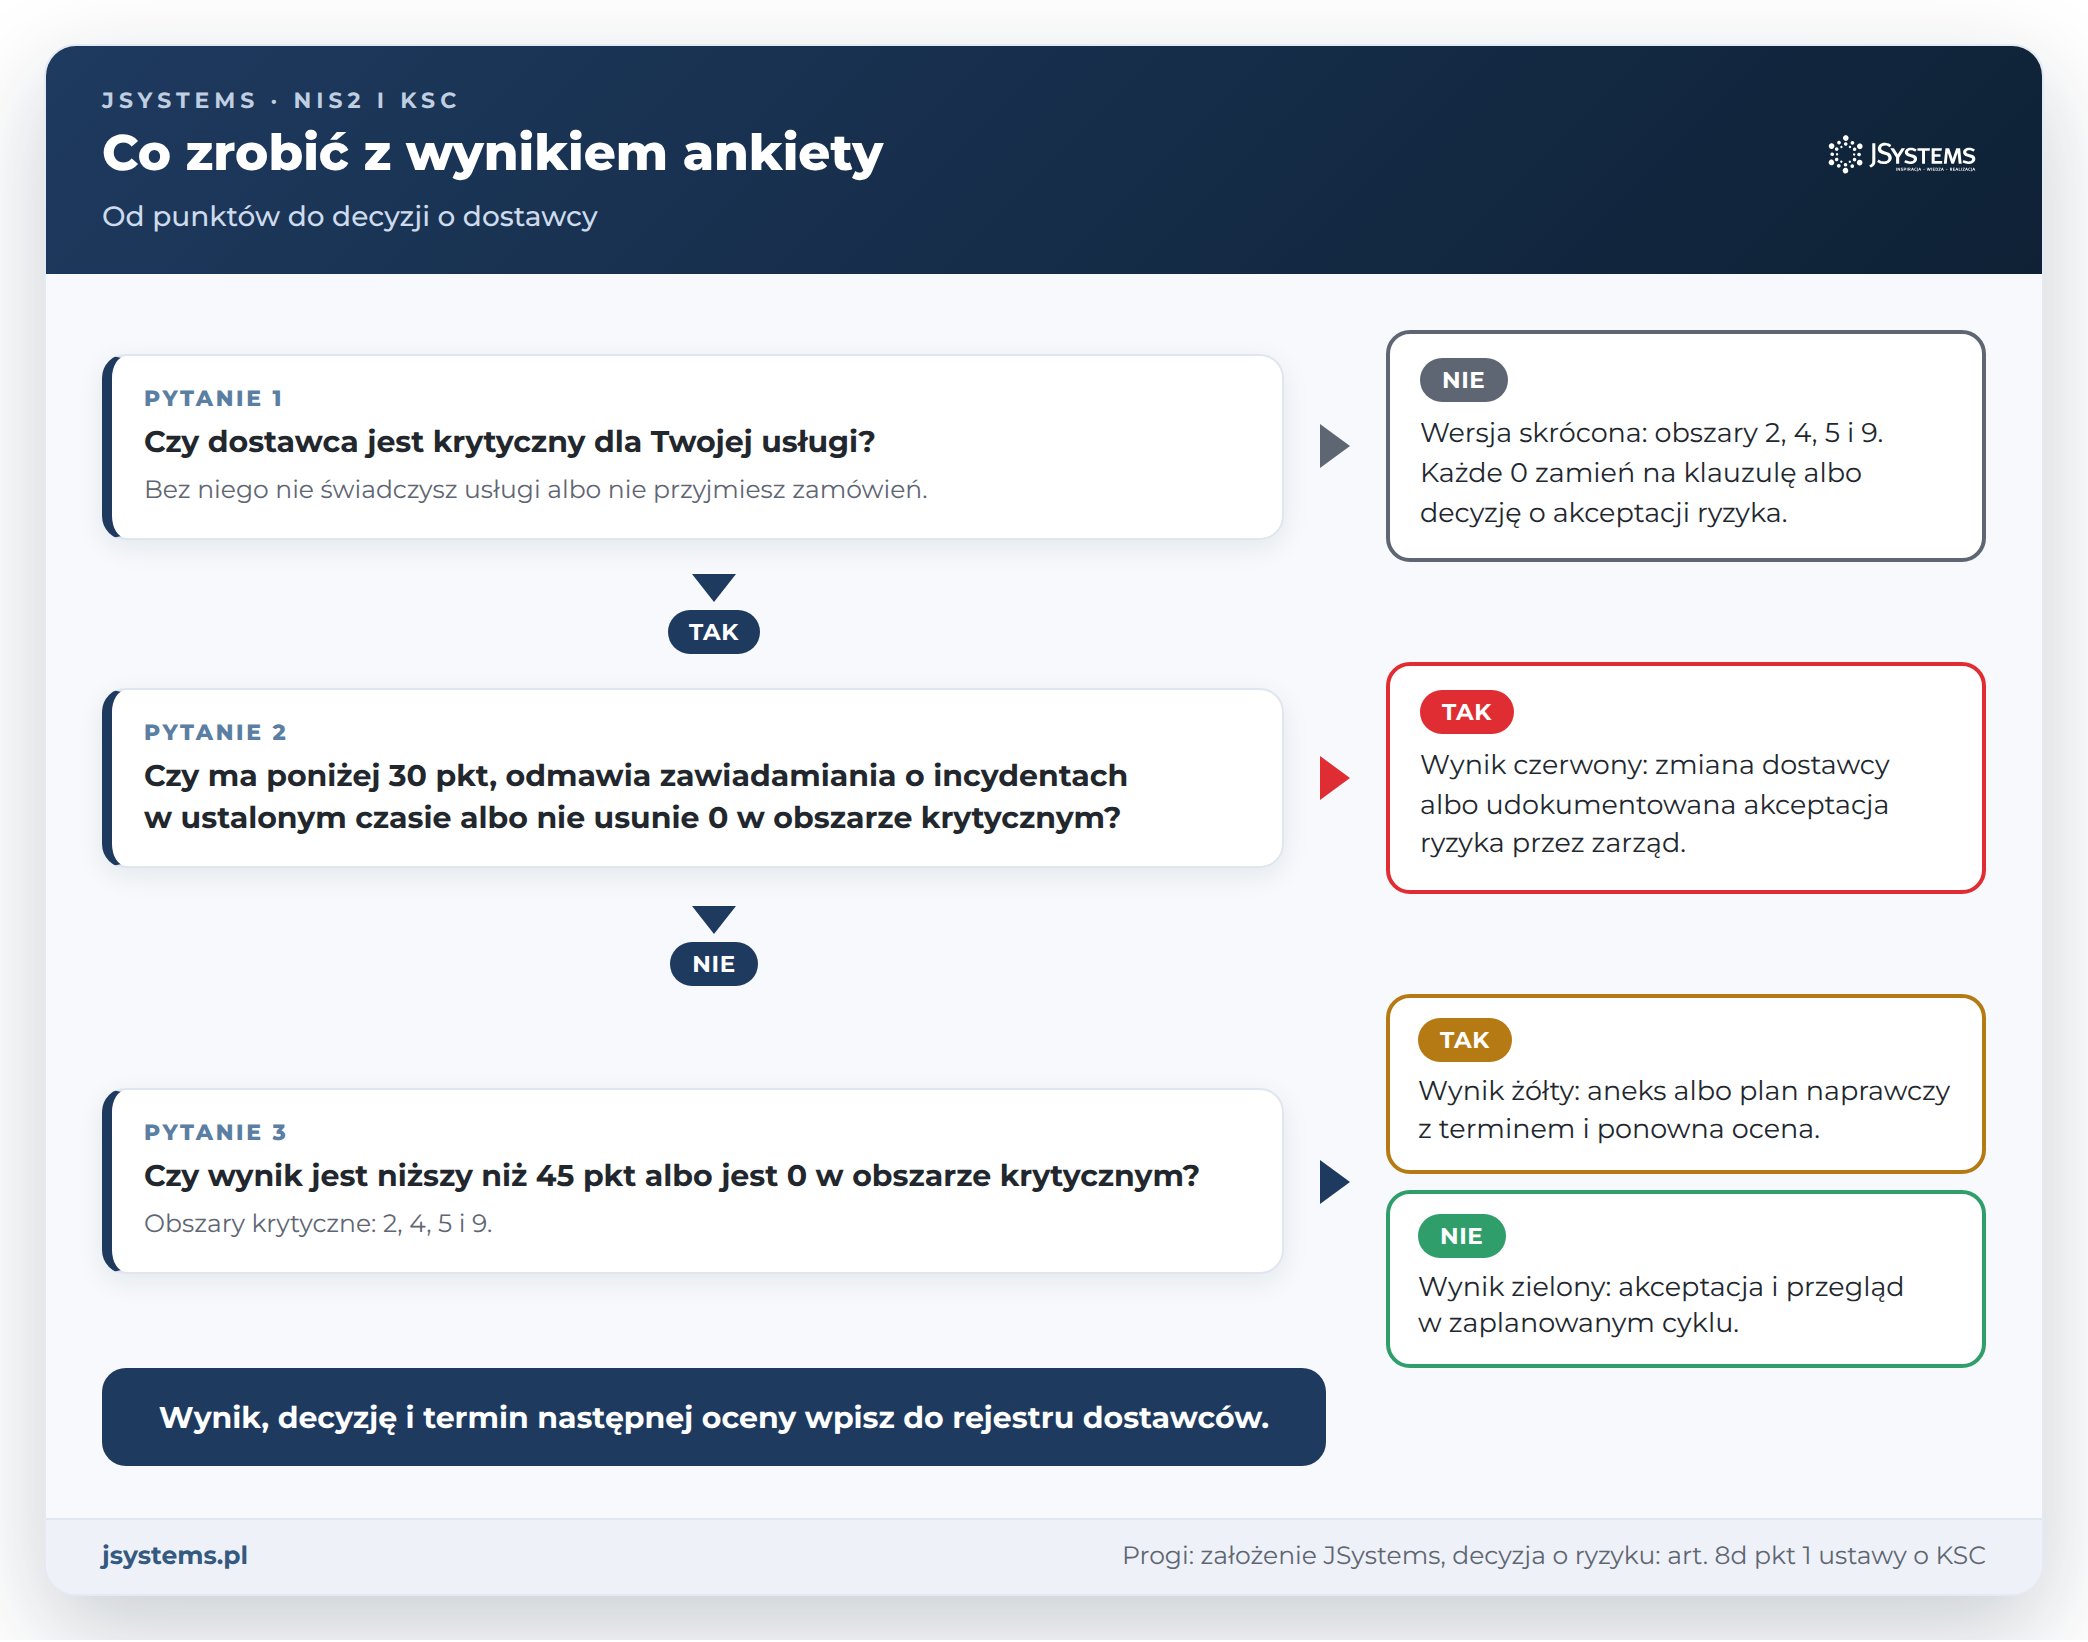
Dostawcy krytycznemu, bez którego nie świadczysz usługi, zadaj wszystkie pytania i żądaj dowodów. Pozostałym wystarczy wersja skrócona: obszary 2, 4, 5 i 9, czyli 12 pytań, a w niej każde 0 wymaga klauzuli w umowie albo decyzji o akceptacji ryzyka. Skróty w tabeli: MC to Ministerstwo Cyfryzacji, RW 2024/2690 to rozporządzenie wykonawcze Komisji (UE) 2024/2690 (wprost wiąże tylko podmioty z art. 8b ust. 1, dla pozostałych jest wzorcem), NIS2 to dyrektywa (UE) 2022/2555, MSSP to dostawca usług zarządzanych w zakresie cyberbezpieczeństwa.
| Pytanie | Dlaczego pytamy | Oczekiwany dowód | Sygnał ostrzegawczy |
|---|---|---|---|
| 1. Zabezpieczenia | |||
| Jakie zabezpieczenia chronią usługę, z której korzystamy, i kto u Ciebie za nie odpowiada? | Ustawa każe uwzględniać podatności dostawcy i jakość jego usług (art. 8 ust. 2 pkt 1-2 ustawy o KSC). | Opis zabezpieczeń usługi, polityka bezpieczeństwa, wskazana osoba lub funkcja odpowiedzialna. | Ogólniki marketingowe, brak osoby odpowiedzialnej po stronie dostawcy. |
| Czy masz certyfikat systemu zarządzania bezpieczeństwem informacji i czy jego zakres obejmuje naszą usługę? | Przy umowach adhezyjnych Ministerstwo Cyfryzacji zaleca dostawców z certyfikacją (odpowiedź 3.9), ale liczy się zakres certyfikatu. | Certyfikat z zakresem i datą ważności, ostatni raport z audytu certyfikującego albo jego streszczenie. | Certyfikat obejmuje inną spółkę, inną lokalizację albo inną usługę niż nasza. |
| W jakim terminie instalujesz poprawki bezpieczeństwa i jak postępujesz z podatnościami w swoich produktach? | Liczą się podatności dostawcy (art. 8 ust. 2 pkt 1), a NIS2 wymienia też procedury bezpiecznego opracowywania (art. 21 ust. 3). | Polityka aktualizacji z terminami, raport z instalacji poprawek, proces przyjmowania zgłoszeń o podatnościach. | Brak terminów dla poprawek krytycznych, systemy bez wsparcia producenta. |
| 2. Dostęp do danych i systemów | |||
| Kto u Ciebie ma dostęp do naszych danych i systemów, z jakimi uprawnieniami i skąd się łączy? | Polityka kontroli dostępu obejmuje także personel dostawcy (art. 8 ust. 1 pkt 2 lit. n, odpowiedź MC 3.3). | Lista ról i kont z uprawnieniami, zasady nadawania i odbierania dostępu. | Wspólne konta administracyjne, dostęp dla całego zespołu „na wszelki wypadek”. |
| Czy dostęp administracyjny do naszego środowiska wymaga uwierzytelniania wieloskładnikowego (MFA)? | Ustawa wymienia MFA w stosownych przypadkach (art. 8 ust. 1 pkt 2 lit. l), a MC wskazuje konta administratorów (odpowiedź 3.3). | Raport albo zrzut konfiguracji systemu logowania, polityka dostępu zdalnego. | Samo hasło przy dostępie zdalnym albo na kontach administratorów. |
| Czy rejestrujesz działania administratorów w naszym środowisku i jak długo przechowujesz te zapisy? | Zapisy z dzienników systemów to dokumentacja operacyjna (art. 10 ust. 4) i podstawa ustalenia momentu wykrycia incydentu. | Opis rejestrowania zdarzeń, okres przechowywania, przykładowy wyciąg z dziennika. | Logi niedostępne dla klienta albo kasowane po kilku dniach. |
| 3. Podwykonawcy | |||
| Z jakich podwykonawców i producentów kluczowych komponentów korzystasz przy naszej usłudze? | Łańcuch dostaw obejmuje związki z dostawcami (art. 8 ust. 1 pkt 2 lit. e), a po ewentualnej decyzji o dostawcy wysokiego ryzyka trzeba wiedzieć, czego dotyczy (art. 8 ust. 2 pkt 4). | Aktualna lista podwykonawców i producentów z zakresem prac i lokalizacją. | Odmowa podania listy albo odpowiedź, że lista jest zmienna i poufna. |
| Czy przenosisz na podwykonawców te same wymagania bezpieczeństwa, które masz wobec nas? | Wzorzec z RW 2024/2690: postanowienia o podwykonawstwie w umowach z dostawcami (załącznik, pkt 5.1.4 lit. g). | Wzór klauzul w umowach z podwykonawcami, wyniki ich oceny. | Wymagania kończą się na umowie z nami. |
| Czy uprzedzisz nas o nowym podwykonawcy i czy możemy się sprzeciwić? | Nowy podwykonawca zmienia ryzyko, które trzeba systematycznie szacować (art. 8 ust. 1 pkt 1). | Klauzula o uprzedzeniu i prawie sprzeciwu, termin powiadomienia. | Dostawca zastrzega sobie dowolne zmiany bez informacji. |
| 4. Zgłaszanie incydentów | |||
| W jakim czasie od wykrycia zawiadomisz nas o incydencie dotyczącym naszej usługi i jakim kanałem? | Wczesne ostrzeżenie składasz w 24 godziny od wykrycia (art. 11 ust. 1 pkt 4), a MC zaleca zapisanie obowiązku informowania w umowie (odpowiedź 6.5). | Zapis w umowie z czasem w godzinach, całodobowy kanał kontaktu, procedura. | „Niezwłocznie” bez liczby godzin, kontakt tylko w dni robocze. |
| Jakie informacje przekażesz nam w pierwszym zawiadomieniu, a jakie w kolejnych? | Wczesne ostrzeżenie i zgłoszenie mają ustawową treść (art. 12 ust. 1 i 3). | Wzór zawiadomienia z polami: moment wystąpienia i wykrycia, wpływ, przyczyna, działania. | Tylko informacja „awaria usługi” bez szczegółów. |
| Czy przekażesz dane do sprawozdania końcowego i będziesz współpracować z CSIRT? | Sprawozdanie końcowe składasz w miesiąc od zgłoszenia (art. 11 ust. 1 pkt 4c) i współdziałasz z CSIRT (art. 11 ust. 1 pkt 5). | Zobowiązanie w umowie, przykładowy raport po incydencie. | Raport po incydencie tylko odpłatnie albo według uznania dostawcy. |
| 5. Kopie zapasowe | |||
| Jakie dane i konfiguracje kopiujesz, jak często i gdzie przechowujesz kopie? | SZBI obejmuje mechanizmy dostępności i integralności danych (art. 8 ust. 1 pkt 5 lit. a), a MC wymienia tu kopie zapasowe (odpowiedź 3.3). | Plan kopii: zakres, częstotliwość, miejsca i okres przechowywania. | Kopie w tej samej sieci albo na tym samym koncie co dane produkcyjne. |
| Kiedy ostatnio odtworzyłeś z kopii nasze dane i ile to trwało? | Plany odtworzenia trzeba testować (art. 8 ust. 1 pkt 2 lit. f). | Protokół testu odtworzenia z datą, czasem trwania i wynikiem. | Kopie są robione, ale testu odtworzenia nie było. |
| Czy kopie są chronione przed usunięciem albo zaszyfrowaniem przez atakującego? | Wzorzec z RW 2024/2690: kopie poza siecią systemu i z kontrolą dostępu (załącznik, pkt 4.2.2 lit. c i d). | Opis kopii odseparowanych lub niezmiennych, zasady dostępu do nich. | To samo konto administratora ma dostęp do produkcji i do kopii. |
| 6. Ciągłość usług | |||
| Jaki czas przywrócenia usługi (RTO) i jaką maksymalną utratę danych (RPO) gwarantujesz w umowie? | Plany ciągłości i odtworzenia mają umożliwiać ciągłe i niezakłócone świadczenie usługi (art. 8 ust. 1 pkt 2 lit. f). | Wartości RTO i RPO w umowie o poziomie usług (SLA), wyniki testów. | Dostępność w procentach bez czasu odtworzenia i bez skutków niedotrzymania. |
| Czy masz plan ciągłości działania dla usługi i kiedy go ostatnio testowałeś? | Ciągłość łańcucha dostaw to element SZBI (art. 8 ust. 1 pkt 2 lit. e). | Streszczenie planu, raport z ostatniego testu albo ćwiczenia. | Plan istnieje tylko w głowie administratora. |
| Co stanie się z naszą usługą, gdy zabraknie Twojego kluczowego dostawcy albo centrum danych? | Wzorzec z RW 2024/2690: przy wyborze dostawców liczy się możliwość ograniczenia uzależnienia od jednego dostawcy (załącznik, pkt 5.1.2 lit. d). | Opis redundancji, lokalizacja zapasowa, czas przełączenia. | Jedna lokalizacja bez planu awaryjnego. |
| 7. Lokalizacja danych | |||
| W jakich krajach i lokalizacjach przetwarzasz i przechowujesz nasze dane, łącznie z kopiami? | Poradnik NASK-PIB „Od wymagań do działania” wśród punktów do sprawdzenia wymienia wymagania co do miejsca przechowywania i przetwarzania danych (tabela 13). | Lista centrów danych i krajów, także dla kopii i zdalnego wsparcia. | „Dane są w chmurze” bez wskazania regionu. |
| Które państwo UE jest Twoim głównym miejscem prowadzenia działalności w rozumieniu ustawy o KSC? | Od tego zależy, czy dostawca chmury, centrum danych, usług zarządzanych albo MSSP podlega polskiej ustawie (art. 5a ust. 3-4). | Oświadczenie o głównym miejscu działalności, numer w Wykazie KSC albo wskazanie organu w innym państwie. | Brak odpowiedzi albo brak przedstawiciela w UE (art. 5a ust. 7). |
| Czy zmiana lokalizacji danych wymaga naszej zgody albo uprzedzenia? | Zmiana lokalizacji zmienia ryzyko, które trzeba ponownie oszacować (art. 8 ust. 1 pkt 1). | Klauzula o uprzedzeniu, lista dopuszczonych regionów. | Dostawca może przenieść dane bez informacji. |
| 8. Testy i audyty | |||
| Czy możemy przeprowadzić audyt albo czy udostępnisz nam sprawozdania z niezależnych audytów? | Wzorzec z RW 2024/2690: prawo do audytu lub do sprawozdań z audytu w umowie (załącznik, pkt 5.1.4 lit. e). | Klauzula audytowa, ostatnie sprawozdanie z audytu albo jego streszczenie. | Zakaz audytu i brak jakichkolwiek sprawozdań. |
| Kiedy ostatnio testowałeś bezpieczeństwo usługi, np. kontrolowaną próbą włamania (testem penetracyjnym), i jak usuwasz wykryte luki? | SZBI obejmuje testowanie systemu i ocenę skuteczności środków (art. 8 ust. 1 pkt 2 lit. b i h). | Streszczenie wyników testu, lista działań naprawczych z terminami. | Brak testów albo brak planu usuwania luk. |
| Czy przekażesz nam dowody potrzebne przy kontroli organu i w jakim terminie? | Organ może żądać dowodów realizacji wymogów (art. 53 ust. 2 pkt 6) z terminem nie krótszym niż 7 dni (art. 53c ust. 2 pkt 5). | Zobowiązanie do współpracy przy kontroli z terminem przekazania dokumentów. | Dokumenty tylko odpłatnie albo w terminie 7 dni lub dłuższym. |
| 9. Zakończenie współpracy | |||
| Jak i w jakim terminie oddasz nam dane, konfiguracje i dokumentację po zakończeniu umowy? | Wzorzec z RW 2024/2690: obowiązki dostawcy przy rozwiązaniu umowy określone w umowie (załącznik, pkt 5.1.4 lit. h). | Plan wyjścia: format danych, termin, zakres przekazania. | Dane tylko w zamkniętym formacie albo za nieokreśloną opłatą. |
| Czy po zakończeniu umowy usuniesz nasze dane i swoje konta oraz potwierdzisz to na piśmie? | Dostęp trzeba odbierać osobom, które go już nie potrzebują, także personelowi dostawcy (art. 8 ust. 1 pkt 2 lit. n, odpowiedź MC 3.3). | Procedura usunięcia, wzór protokołu usunięcia danych i kont. | Brak potwierdzenia usunięcia, konta serwisowe zostają. |
| Czy pomożesz w przejściu do innego dostawcy bez przerwy w usłudze? | Bez wsparcia przy przejściu trudno zachować ciągłość łańcucha dostaw (art. 8 ust. 1 pkt 2 lit. e). | Okres przejściowy w umowie, zasady i stawki wsparcia przy migracji. | Wypowiedzenie oznacza natychmiastowe wyłączenie usługi. |
Ocena ma sens tylko wtedy, gdy liczy się dowód. Deklaracja „mamy kopie” bez protokołu z testu odtworzenia to tylko 1 punkt. Certyfikat, np. ISO/IEC 27001, jest mocnym dowodem, ale tylko w swoim zakresie: sprawdź, czy obejmuje spółkę, lokalizację i usługę, z której korzystasz. Tak samo ministerstwo opisuje oczekiwania wobec Twojej firmy: MC w odpowiedzi 11.6 pisze, że wymagane jest udowodnienie stosowania przepisów, a nie przedstawienie formalnie poprawnych dokumentów.
Po zsumowaniu punktów pełnej ankiety (maksimum 54) stosujemy trzy progi. To nasze założenie, a nie wymóg ustawy, i warto je dopasować do własnej oceny ryzyka:
Wersji skróconej progi nie dotyczą: przy 12 pytaniach rozstrzygają zera, a każde z nich wymaga klauzuli w umowie albo decyzji o akceptacji ryzyka.
Przykład. Producent maszyn rolniczych zatrudniający 180 osób, podmiot ważny z sektora produkcji, utrzymuje zintegrowany system do zarządzania firmą (ERP) w centrum danych firmy hostingowej. Bez tego systemu zakład nie przyjmie zamówień i nie zaplanuje produkcji, więc hosting jest dostawcą krytycznym i dostaje pełną ankietę. Wynik to 34 z 54 punktów.
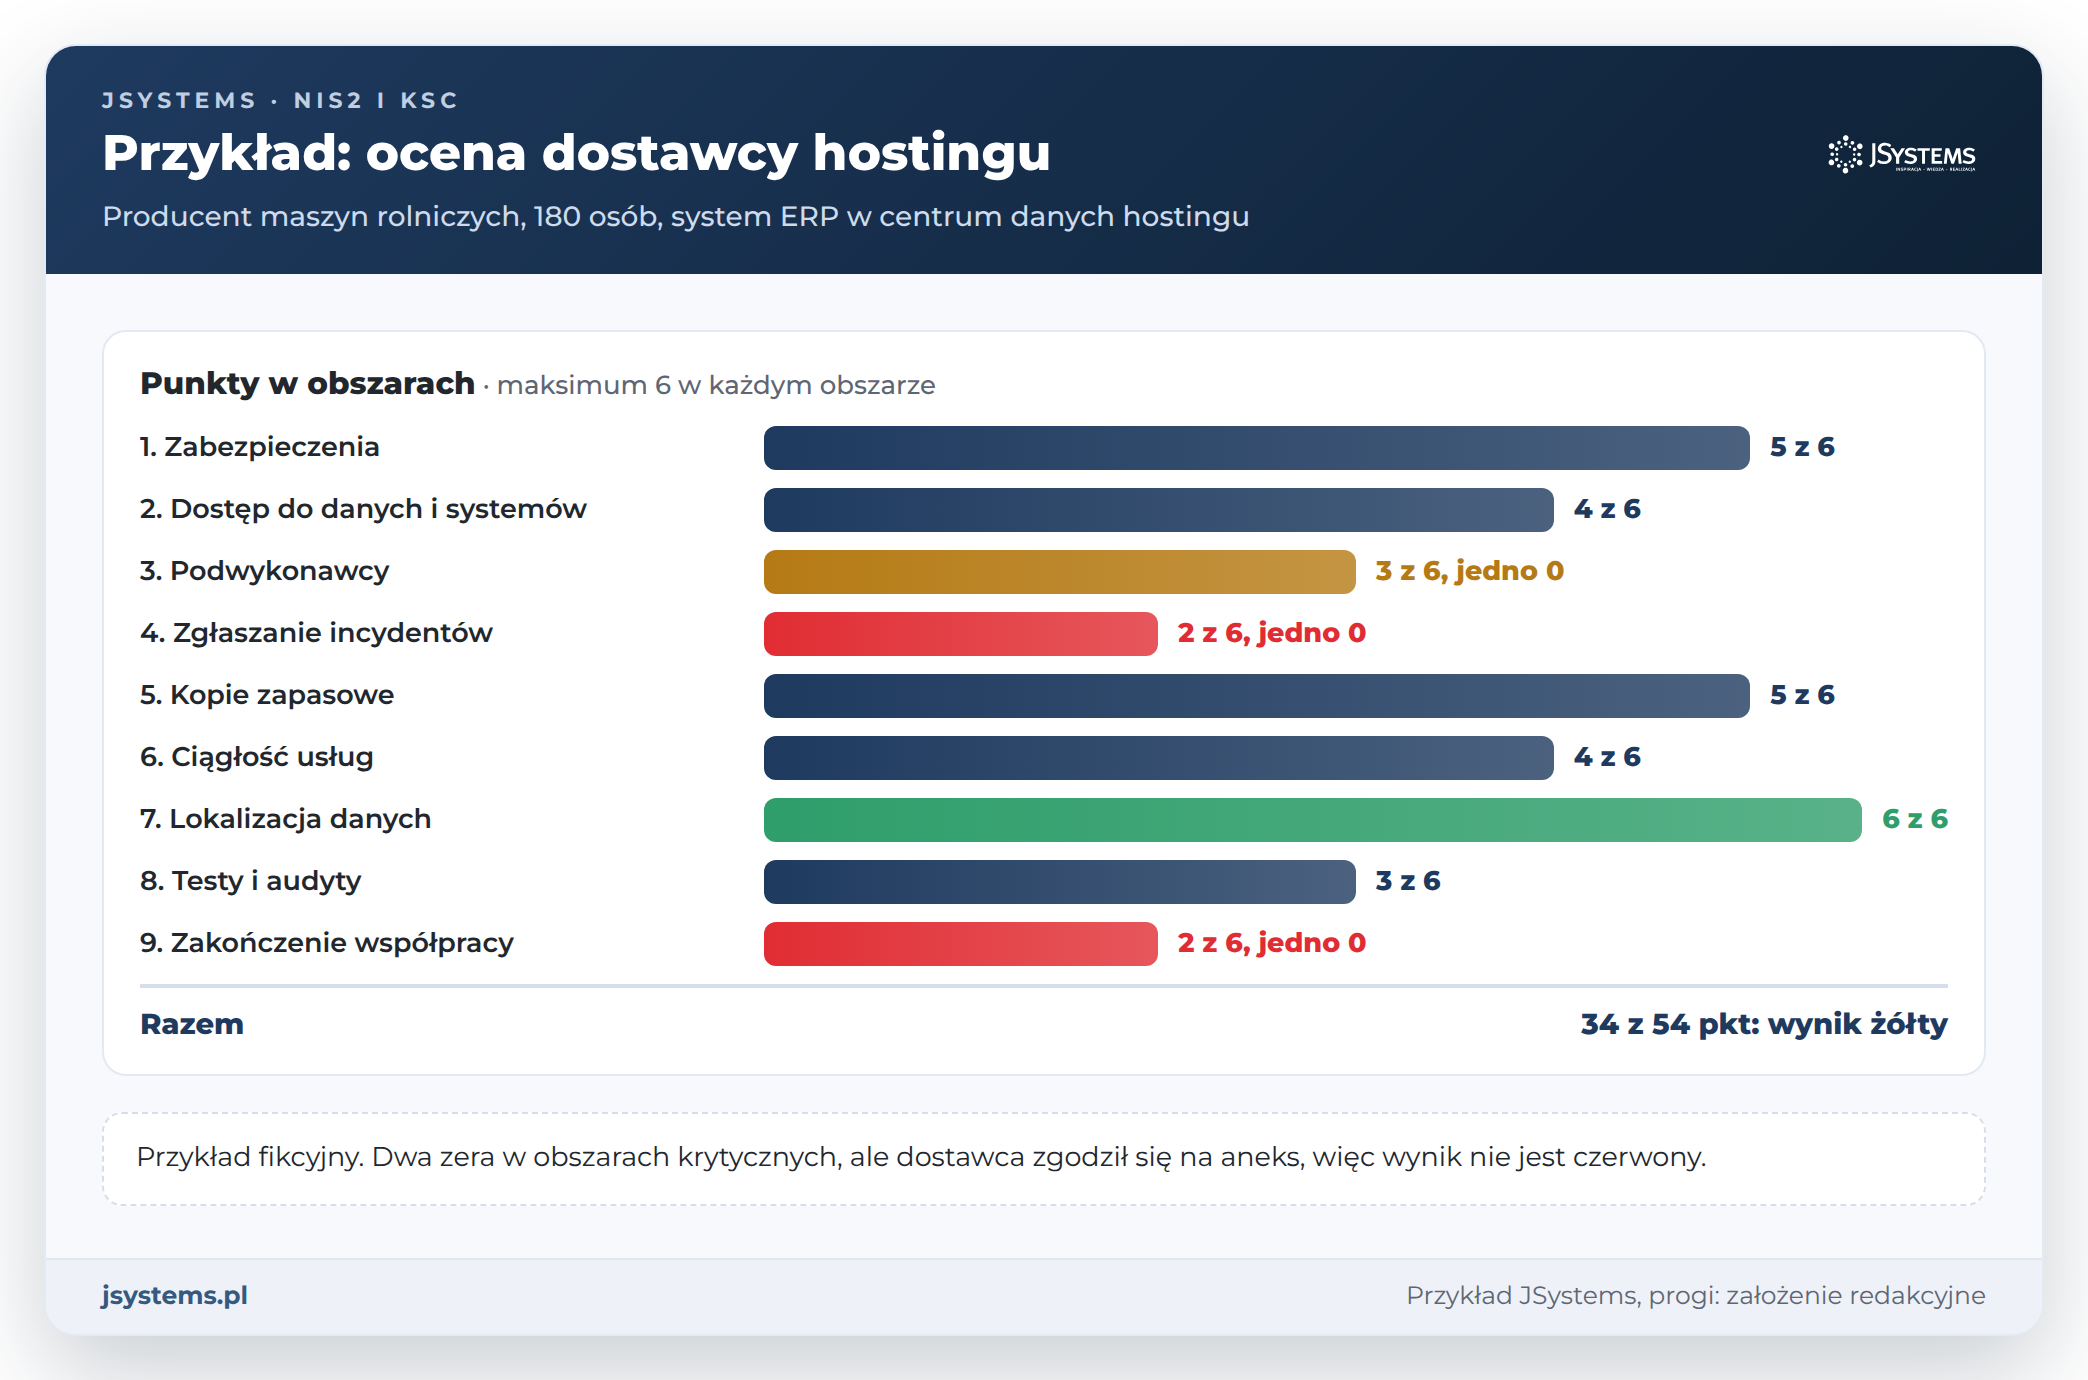
Zera pojawiły się w trzech pytaniach: hosting nie podaje czasu zawiadomienia o incydencie w godzinach (obszar 4), nie przenosi wymagań na podwykonawców (obszar 3) i nie oferuje wsparcia przy przejściu do innego dostawcy (obszar 9). Dwa z tych zer są w obszarach krytycznych. Hosting zgodził się jednak na aneks, a 34 punkty mieszczą się w przedziale 30-44, więc wynik jest żółty.
Wynik ankiety jest wart tyle, ile zmienia w umowie i w nadzorze. Każde 0 i 1 zamieniamy na jedno z trzech działań: klauzulę w umowie, plan naprawczy dostawcy z terminem albo udokumentowaną decyzję zarządu o akceptacji ryzyka. Akceptacja ryzyka należy do zarządu, bo to kierownik podmiotu podejmuje decyzje w sprawie SZBI (art. 8d pkt 1).
W przykładzie producenta maszyn działania dla czterech obszarów z najniższym wynikiem wyglądają tak:
| Obszar | Wynik i luka | Działanie |
|---|---|---|
| 4. Zgłaszanie incydentów | 2 z 6, brak czasu zawiadomienia w godzinach | Aneks: zawiadomienie w 2 godziny od wykrycia, kanał całodobowy, dane z art. 12 w 8 i 48 godzin |
| 9. Zakończenie współpracy | 2 z 6, brak wsparcia przy przejściu | Aneks: plan wyjścia, przekazanie danych w 14 dni, wsparcie przez 60 dni |
| 3. Podwykonawcy | 3 z 6, wymagania nie przechodzą na podwykonawców | Plan naprawczy z terminem 6 miesięcy i ponowna ocena obszaru |
| 8. Testy i audyty | 3 z 6, brak dostępu do sprawozdań z audytu | Klauzula: coroczne sprawozdanie z niezależnego audytu albo prawo audytu |
Jedynki z pozostałych obszarów, w tym z krytycznych obszarów 2 i 5, zamieniamy tak samo: na klauzule w tym samym aneksie, plan naprawczy albo decyzję o akceptacji ryzyka.
Z globalnymi dostawcami chmury zawiera się często umowy adhezyjne, czyli na standardowych warunkach bez negocjacji. MC radzi wtedy wybierać dostawców z certyfikacją cyberbezpieczeństwa własnych produktów i usług (odpowiedź 3.9), a w odpowiedzi 3.3 zauważa, że certyfikacja dużych dostawców ułatwia zarządzanie łańcuchem dostaw, ale może utrudnić stawianie dodatkowych wymagań, zwłaszcza gdy klient jest dużo mniejszy, i odsyła do zasady proporcjonalności. W takiej sytuacji ankietę wypełniasz sam na podstawie dokumentacji dostawcy, luki zamykasz po swojej stronie, np. konfiguracją MFA i dodatkowymi kopiami danych, a decyzję o akceptacji pozostałego ryzyka zapisuje zarząd.
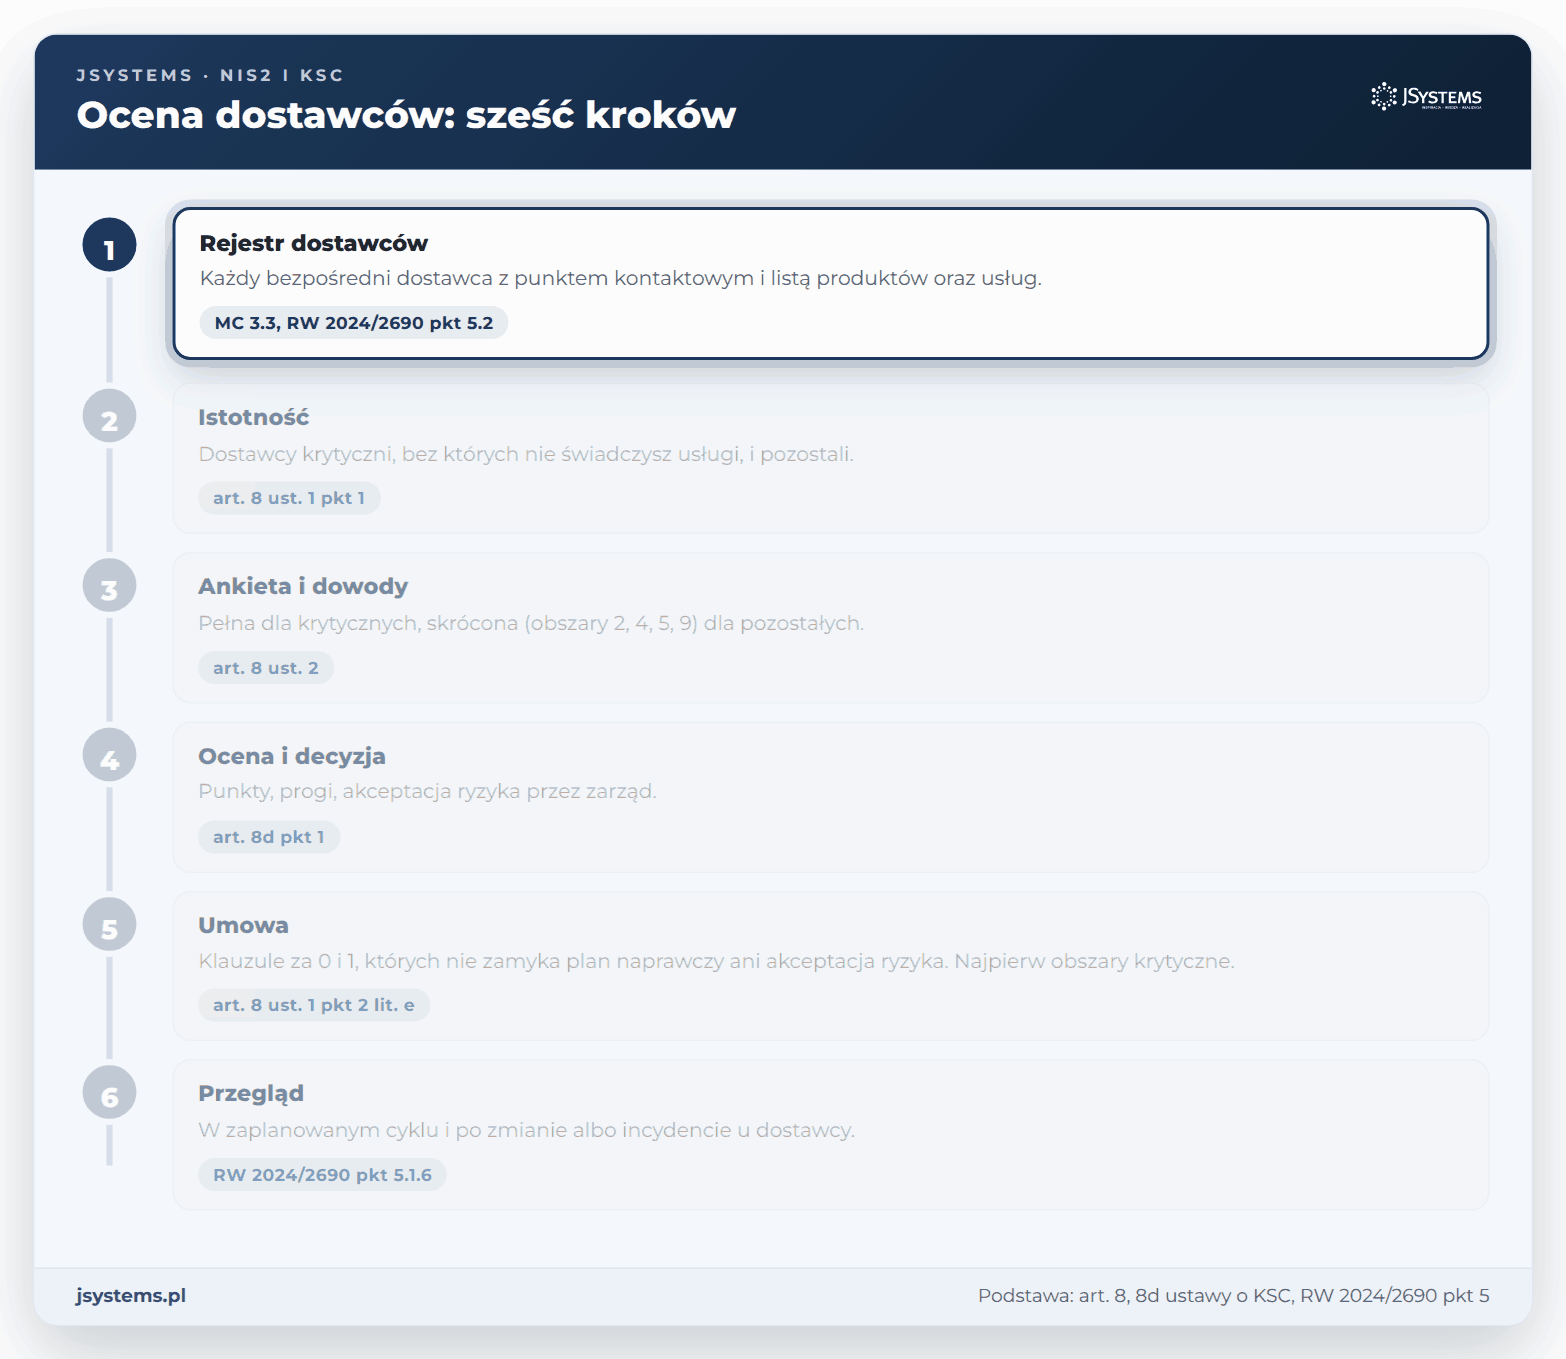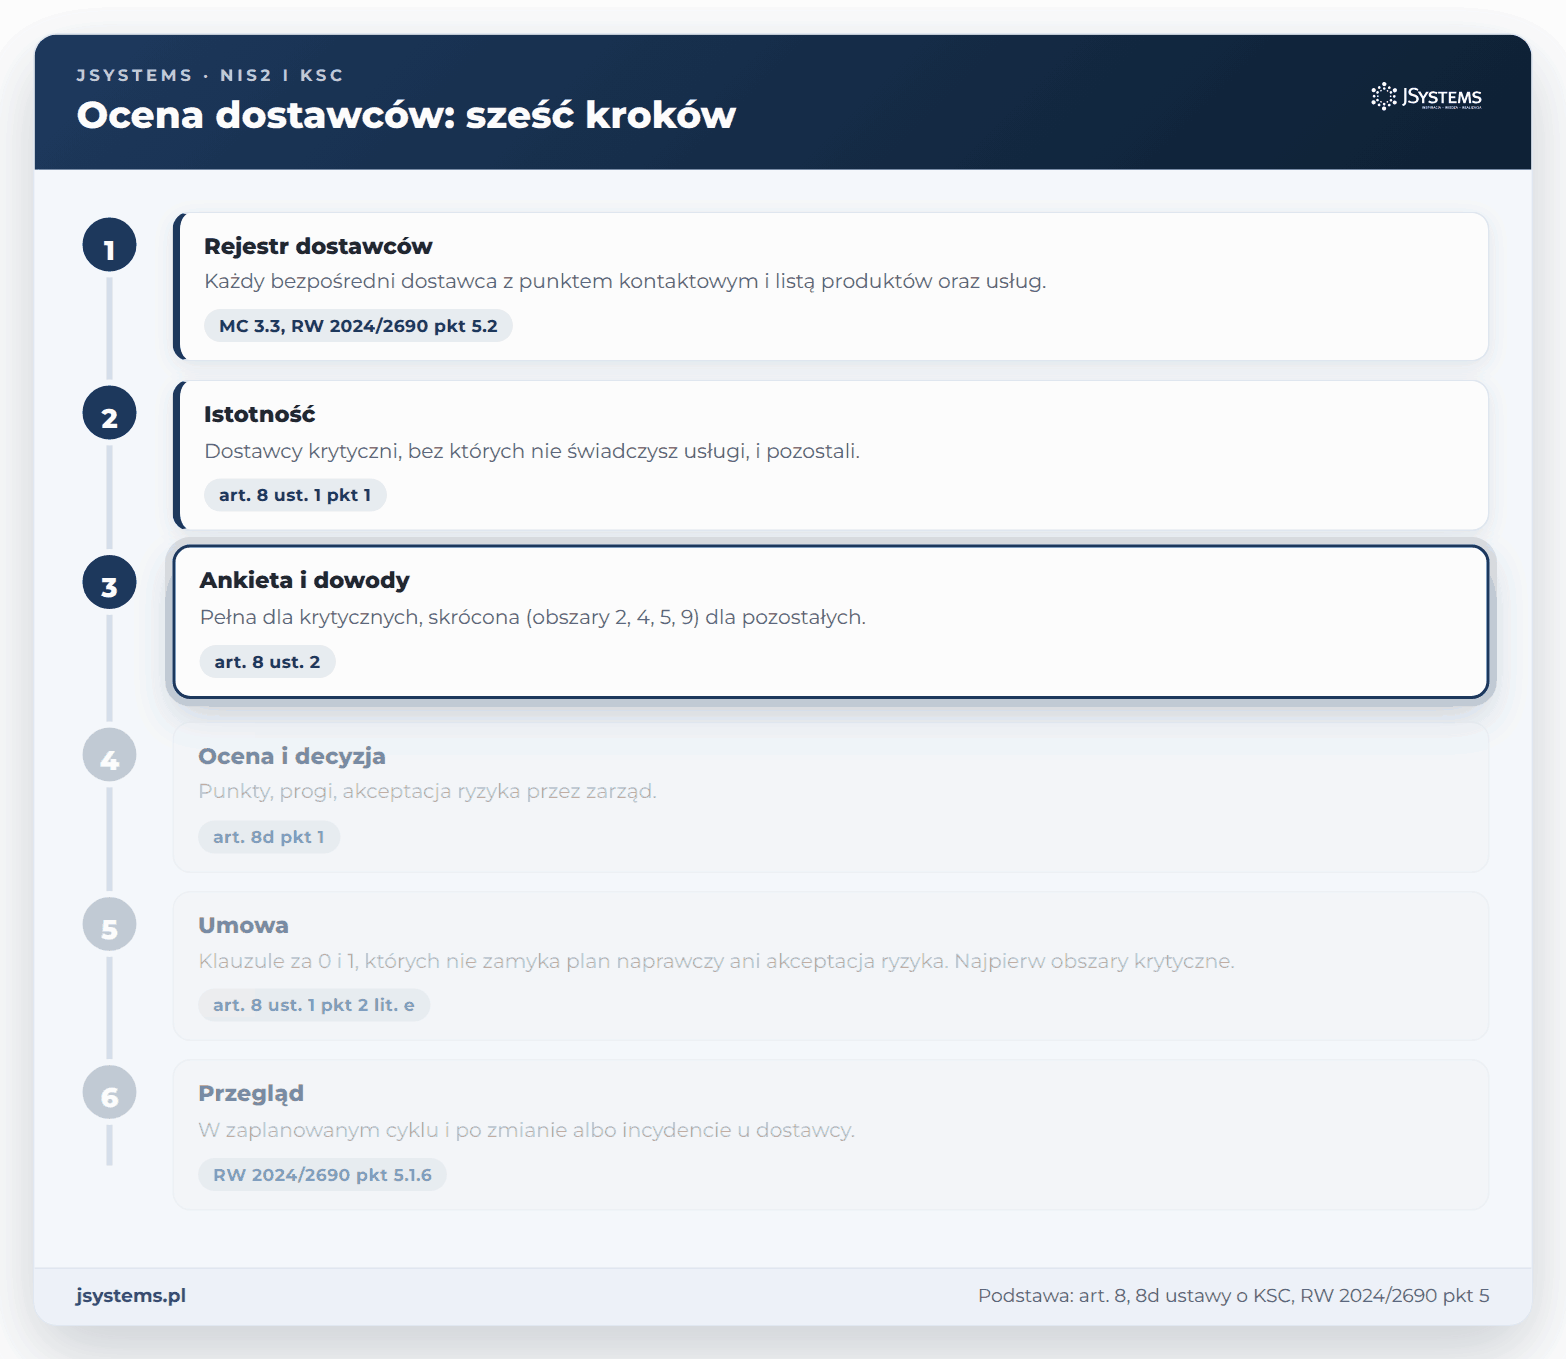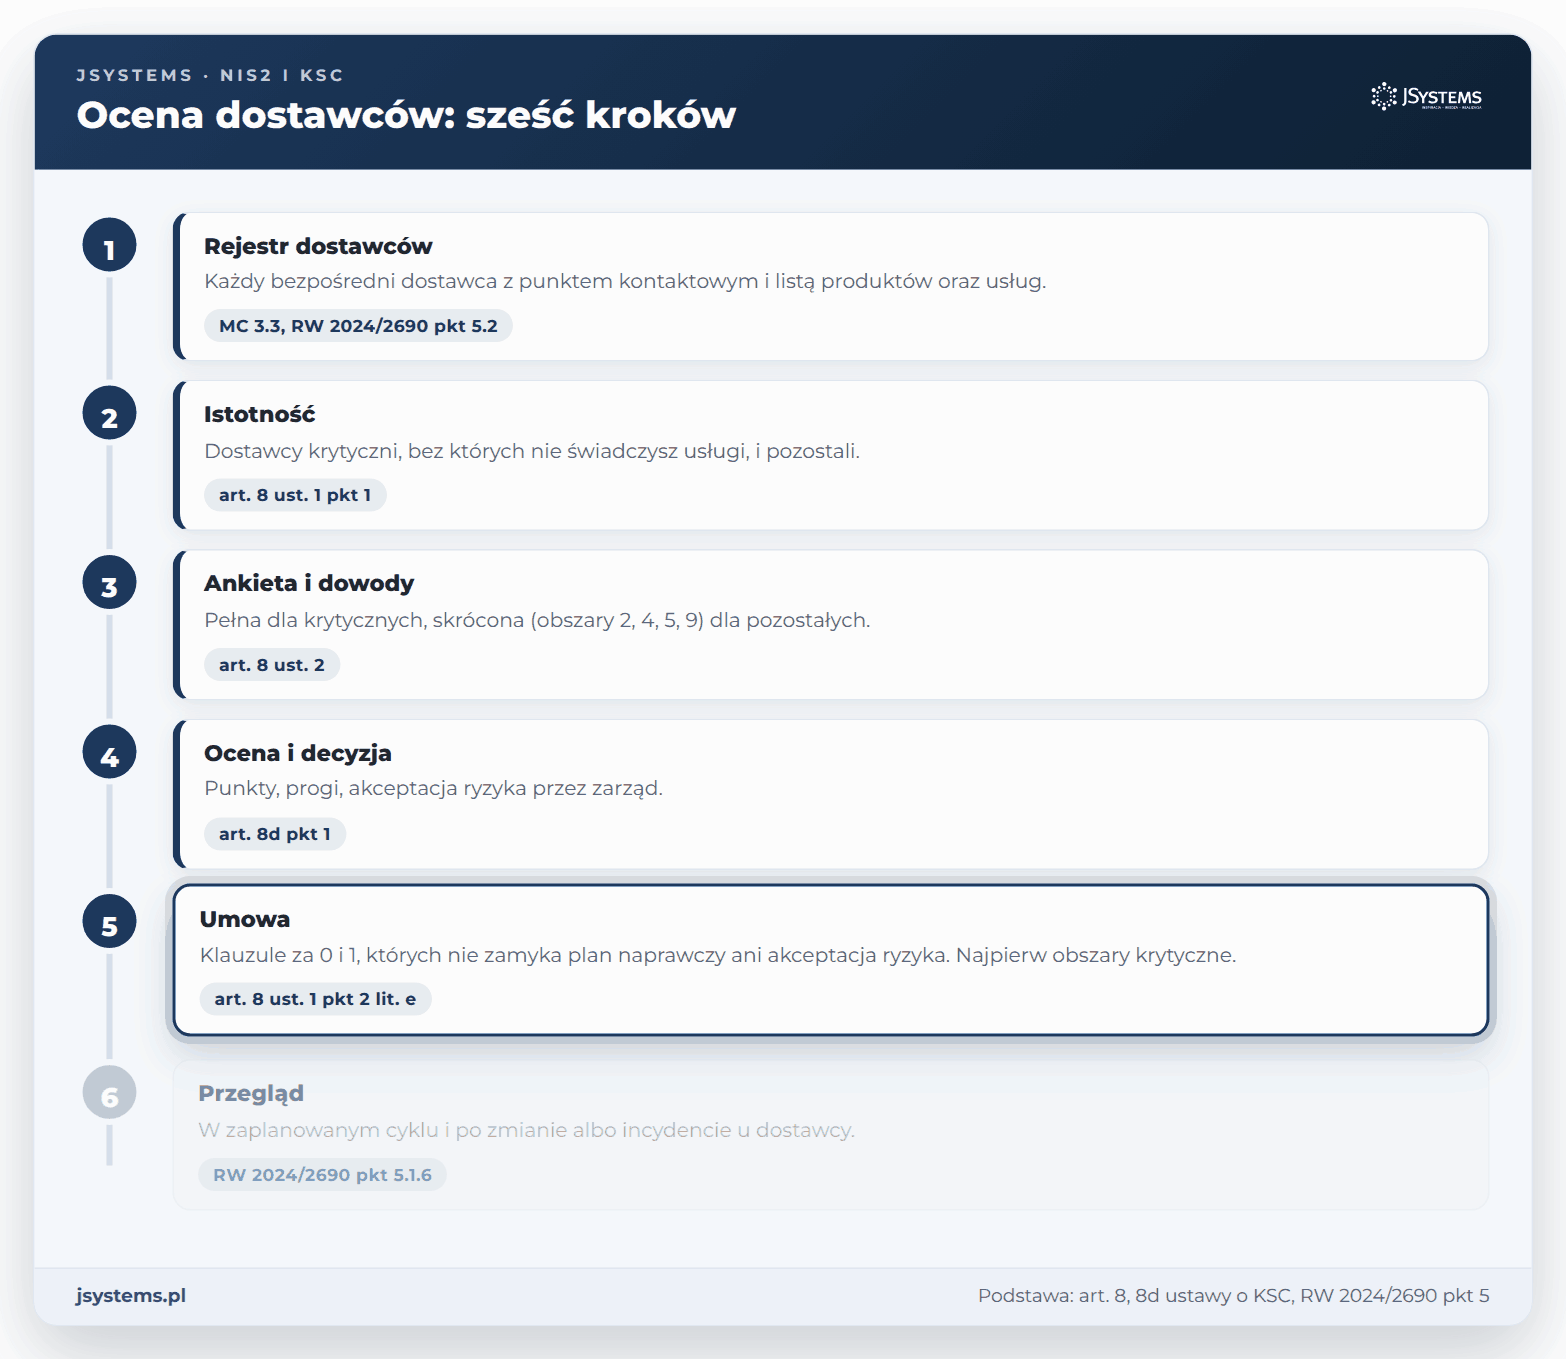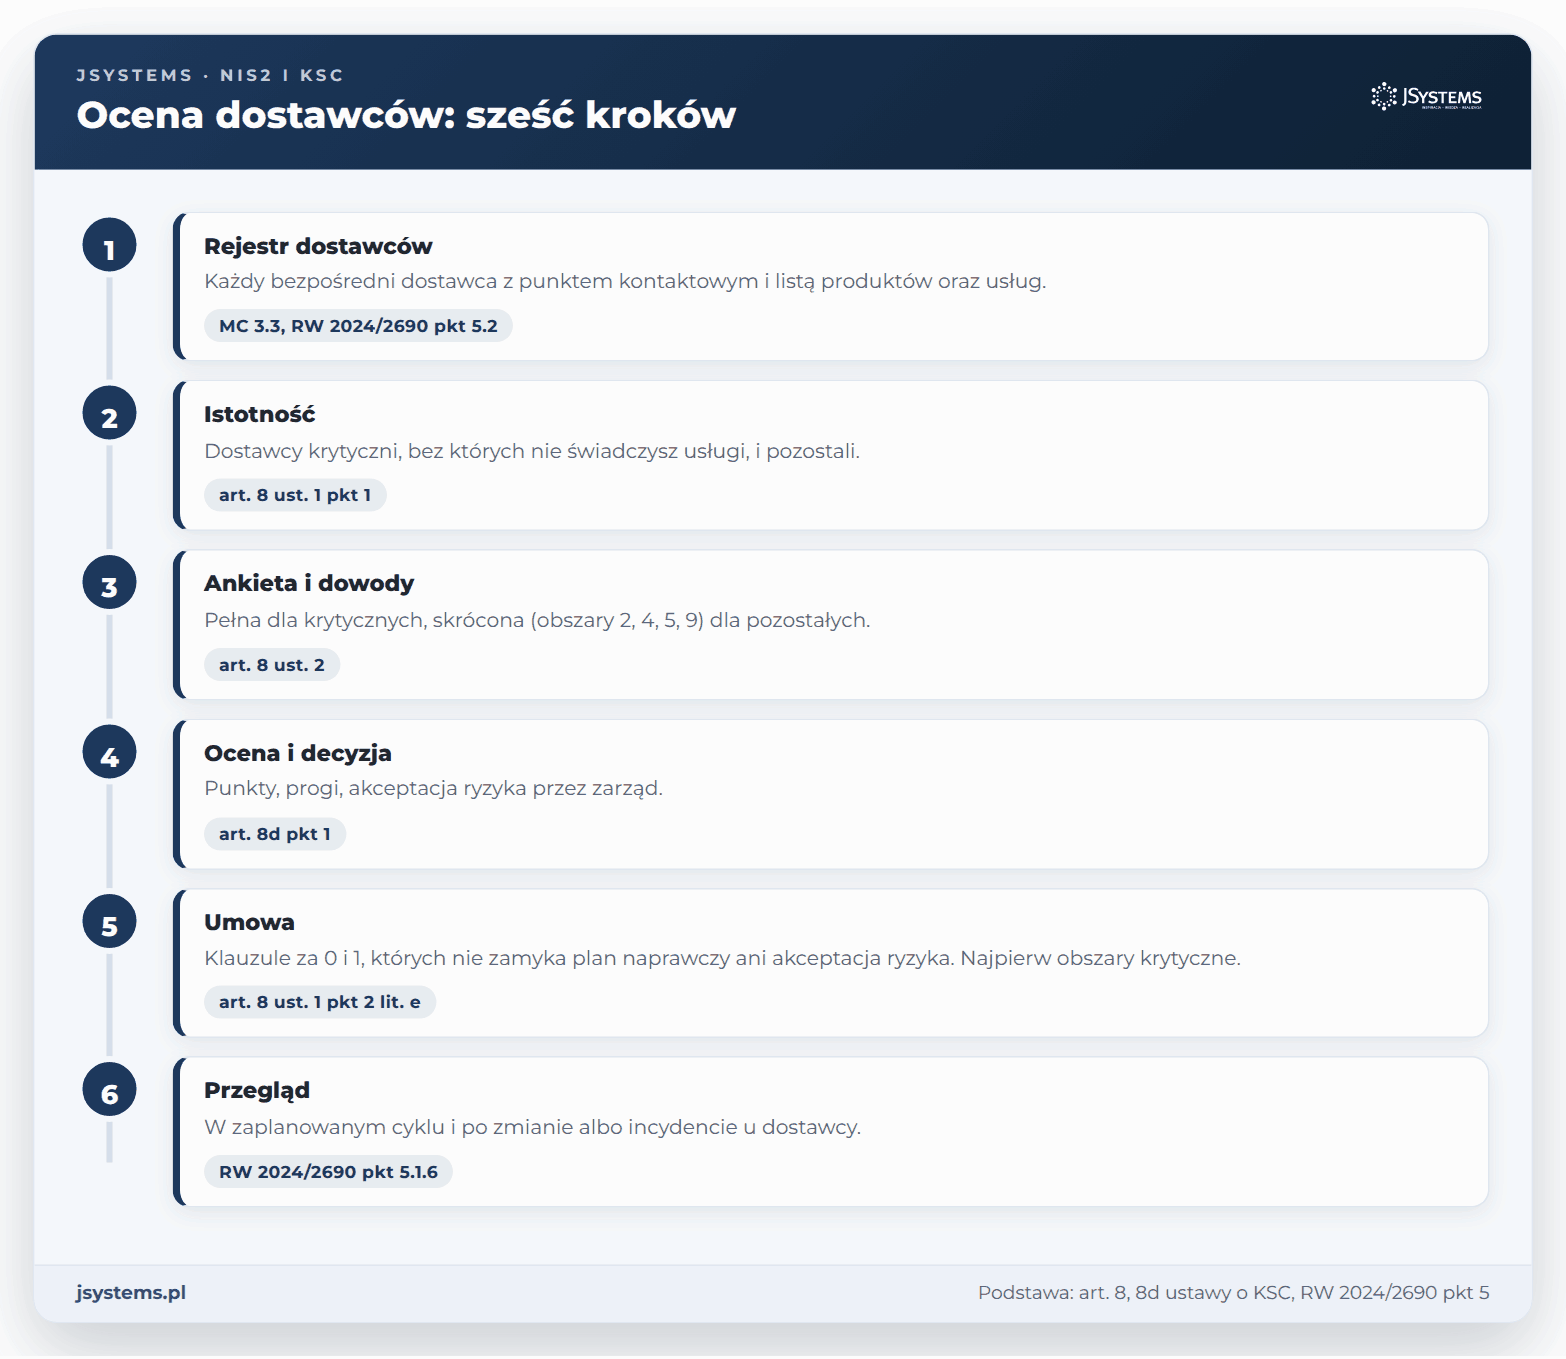
Wynik i decyzję zapisz w rejestrze dostawców. MC w odpowiedzi 3.3 zaleca aktualny wykaz bezpośrednich dostawców z danymi kontaktowymi i listą dostarczanych produktów, usług i procesów ICT, a RW 2024/2690 opisuje taki rejestr w pkt 5.2 załącznika. Ocenę powtarzaj w zaplanowanych odstępach oraz po istotnych zmianach albo poważnych incydentach u dostawcy, tak jak przewiduje RW 2024/2690 (pkt 5.1.6). Ustawa częstotliwości nie określa, my przyjmujemy raz w roku.
Sześć kroków, od których zaczyna się ocena dostawców w firmie, która dotąd tego nie robiła:
Polityka łańcucha dostaw, rejestr dostawców i wyniki ocen należą do dokumentacji SZBI. Gdzie je umieścić w całej mapie dokumentów, pokazujemy w artykule o tym, jakie dokumenty przygotować do wdrożenia KSC.
Ten tekst należy do serii 18 artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w kursie NIS2 i KSC w praktyce: kurs dla zarządu i firmy.


Komentarze (0)
Brak komentarzy...