
Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
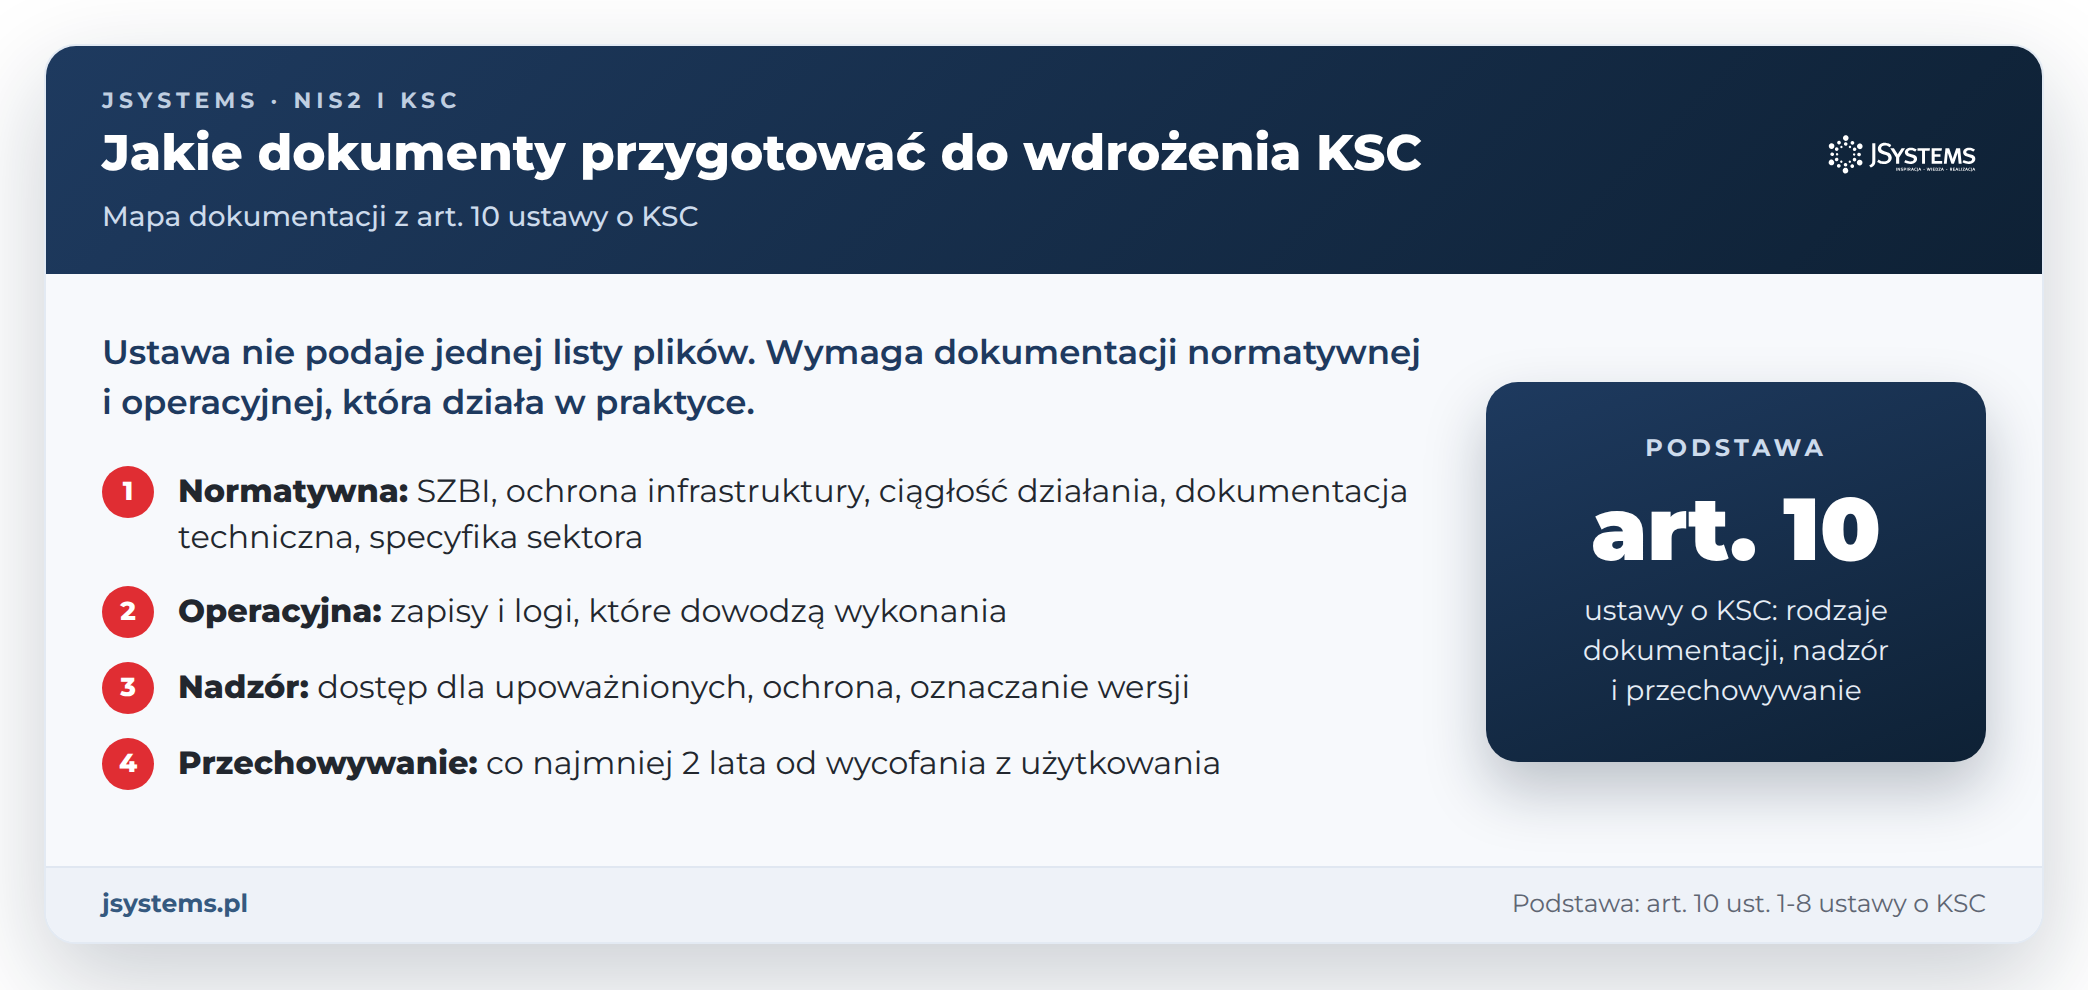
W skrócieDo wdrożenia ustawy o krajowym systemie cyberbezpieczeństwa (KSC) trzeba przygotować dokumentację normatywną i operacyjną z art. 10: dokumentację systemu zarządzania bezpieczeństwem informacji, ochrony infrastruktury, ciągłości działania, techniczną i sektorową oraz zapisy, które dowodzą ich stosowania. W praktyce każdy dokument potrzebuje właściciela, zatwierdzenia, wersji i terminu przeglądu.
W ustawie o KSC nie ma załącznika z listą plików, które wystarczy przygotować i podpisać. Jest art. 10, który dzieli dokumentację na normatywną i operacyjną, wymienia pięć bloków dokumentacji normatywnej i określa, jak ją chronić oraz jak długo przechowywać. Rozporządzenie z 2018 r. o rodzajach dokumentacji przestało obowiązywać 3 kwietnia 2026 r., a ustawa nie zawiera już upoważnienia do wydania nowego. Punktem odniesienia jest więc sam przepis ustawy.
Pokazujemy mapę dokumentów z przypisaniem do przepisów, strukturę głównych z nich, różnicę między dokumentem a dowodem oraz zasady nadzoru: kto jest właścicielem, kto zatwierdza, jak często przeglądać i jak długo przechowywać. Nazwy dokumentów, właściciele i częstotliwości przeglądów to nasza propozycja, a tam, gdzie wynikają z przepisu, podajemy jego numer. Szerszy kontekst obowiązków opisuje nasz przewodnik po NIS2 i ustawie o KSC.
Wyjaśnienia Ministerstwa Cyfryzacji (MC) podajemy z numerami odpowiedzi z dokumentu „Pytania i odpowiedzi” z października 2026 r. Ministerstwo zastrzega w nim, że dokument nie jest wiążący, ale pomaga w wykładni przepisów.
Art. 10 ust. 1 nakłada trzy obowiązki naraz: podmiot kluczowy lub ważny opracowuje, stosuje i aktualizuje dokumentację dotyczącą bezpieczeństwa systemu informacyjnego wykorzystywanego w procesie świadczenia usługi. Kolejne ustępy rozpisują szczegóły:
Dokumenty pojawiają się też w opisie SZBI. Art. 8 ust. 1 pkt 2 wymienia polityki szacowania ryzyka oraz bezpieczeństwa systemu informacyjnego, w tym polityki tematyczne (lit. a), wdrażanie, dokumentowanie, testowanie i utrzymywanie planów ciągłości działania, planów awaryjnych i planów odtworzenia (lit. f), polityki i procedury oceny skuteczności środków (lit. h), stosowania kryptografii (lit. k) oraz polityki kontroli dostępu (lit. n). Inne przepisy wymagają konkretnych zapisów: rejestrowania incydentów (art. 11 ust. 1 pkt 2), udokumentowania udziału kierownika w szkoleniu (art. 8e ust. 3) i raportu z audytu podmiotu kluczowego (art. 15).
Rozporządzenie Rady Ministrów z 2018 r. w sprawie rodzajów dokumentacji uznano za uchylone z dniem 3 kwietnia 2026 r. Kto opierał się na jego strukturze, powinien przełożyć ją na pięć bloków z art. 10 ust. 3. Za niewykonywanie obowiązków z art. 10 ust. 1 karze podlega podmiot (art. 73 ust. 1 pkt 4), a za art. 10 ust. 1 i 6-8 karze może podlegać także kierownik (art. 73a ust. 1 pkt 8). Obie kary mogą być nałożone po raz pierwszy po 3 kwietnia 2028 r. (art. 35 ustawy nowelizującej z 23 stycznia 2026 r., Dz.U. 2026 poz. 252).
Mapa łączy przepisy z dokumentami, które w praktyce je realizują. MC w odpowiedzi 3.5, przy dokumentacji ochrony infrastruktury, zaznacza, że z jednego zakresu może powstać jeden dokument albo kilka, byle zakres został zachowany. Tę samą logikę przyjmujemy w całej mapie: liczy się pokrycie przepisów, a nie liczba plików.
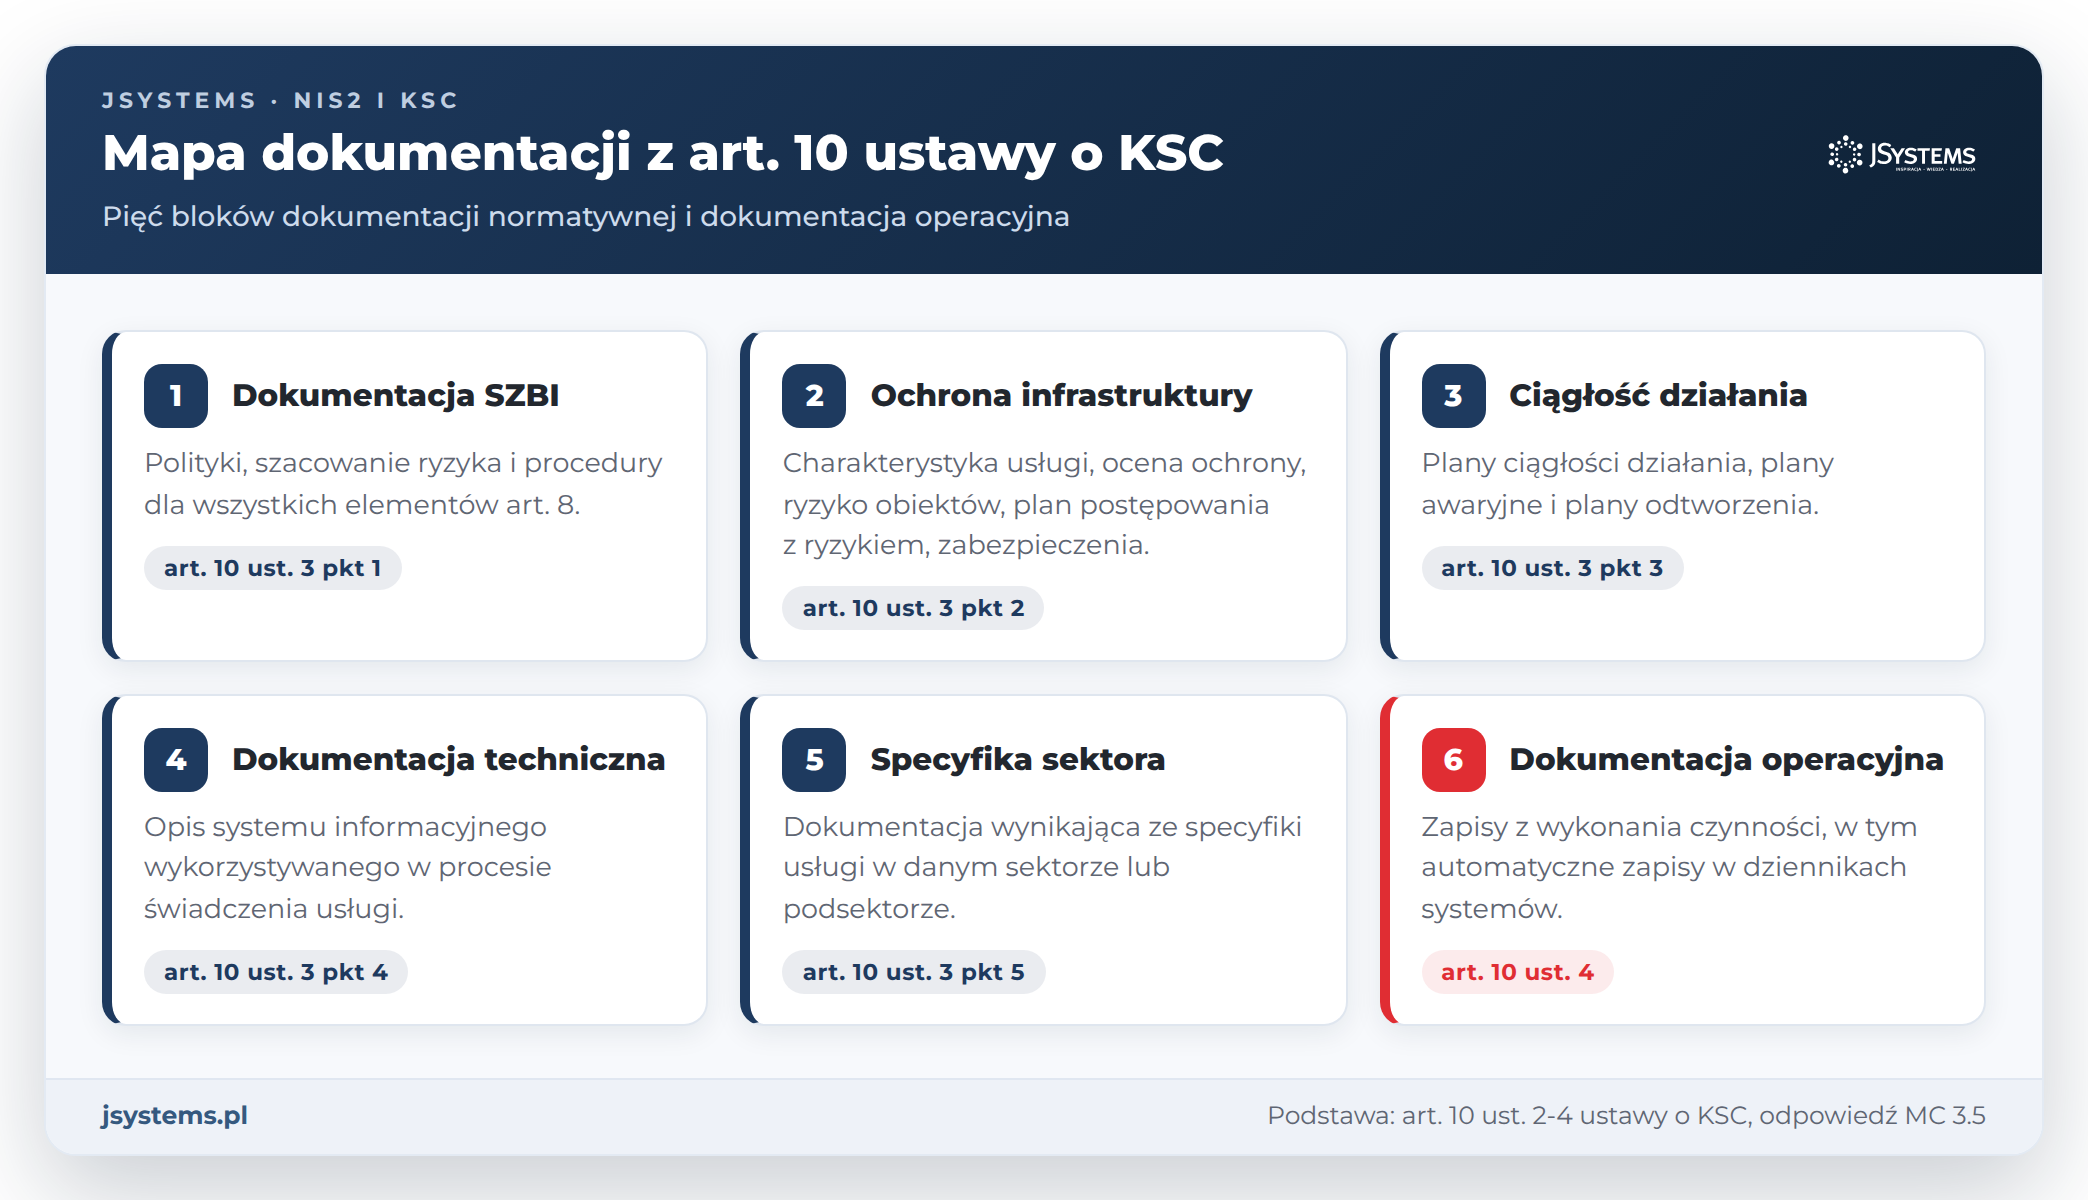
| Dokument i przepis | Właściciel i zatwierdzenie (propozycja) | Przegląd lub aktualizacja (propozycja) |
|---|---|---|
| Dokumentacja normatywna | ||
| Polityka bezpieczeństwa (polityka SZBI) art. 8 ust. 1 pkt 2 lit. a, art. 10 ust. 3 pkt 1 | osoba odpowiedzialna za SZBI zatwierdza: kierownik (art. 8d pkt 1) | co roku i po incydencie poważnym |
| Metodyka szacowania ryzyka art. 8 ust. 1 pkt 1, pkt 2 lit. a | osoba odpowiedzialna za SZBI zatwierdza: kierownik | co roku |
| Raport z szacowania ryzyka i plan postępowania z ryzykiem art. 8 ust. 1 pkt 1, art. 10 ust. 3 pkt 2 lit. c-d | osoba odpowiedzialna za SZBI z właścicielami usług zatwierdza: kierownik (akceptacja ryzyka i budżetu, art. 8d pkt 1-2) | co roku i po istotnej zmianie |
| Procedura obsługi i zgłaszania incydentów art. 8 ust. 1 pkt 4, art. 11-12b | osoba odpowiedzialna za SZBI zatwierdza: kierownik | co roku i po każdym incydencie poważnym |
| Dokumentacja systemu zarządzania ciągłością działania art. 8 ust. 1 pkt 2 lit. f, art. 10 ust. 3 pkt 3 | właściciele usług z IT zatwierdza: kierownik | po każdym teście, co najmniej co roku |
| Dokumentacja ochrony infrastruktury art. 10 ust. 3 pkt 2, art. 8 ust. 1 pkt 2 lit. c | administrator obiektów z IT zatwierdza: kierownik | co roku i przy zmianie infrastruktury |
| Dokumentacja techniczna systemu informacyjnego art. 10 ust. 3 pkt 4 | kierownik IT zatwierdza: osoba odpowiedzialna za SZBI | przy każdej istotnej zmianie |
| Dokumentacja wynikająca ze specyfiki sektora art. 10 ust. 3 pkt 5 | właściciel usługi zatwierdza: zależnie od wymogu | według wymogów sektora |
| Polityka kontroli dostępu art. 8 ust. 1 pkt 2 lit. n | kierownik IT zatwierdza: osoba odpowiedzialna za SZBI | co roku |
| Polityka i procedury stosowania kryptografii art. 8 ust. 1 pkt 2 lit. k | kierownik IT zatwierdza: osoba odpowiedzialna za SZBI | co roku |
| Zasady bezpiecznej komunikacji elektronicznej art. 8 ust. 1 pkt 2 lit. l | kierownik IT zatwierdza: osoba odpowiedzialna za SZBI | co roku |
| Zasady bezpieczeństwa łańcucha dostaw art. 8 ust. 1 pkt 2 lit. e, art. 8 ust. 2 | zakupy z osobą odpowiedzialną za SZBI zatwierdza: kierownik | co roku i przy nowym dostawcy |
| Zasady zarządzania aktywami art. 8 ust. 1 pkt 2 lit. m | kierownik IT zatwierdza: osoba odpowiedzialna za SZBI | co roku |
| Zasady nabywania, rozwoju i utrzymania systemów, w tym testów art. 8 ust. 1 pkt 2 lit. b | kierownik IT zatwierdza: osoba odpowiedzialna za SZBI | co roku |
| Zasady monitorowania i zbierania informacji o cyberzagrożeniach art. 8 ust. 1 pkt 2 lit. g, pkt 3 | IT lub dostawca usług zarządzanych w zakresie cyberbezpieczeństwa zatwierdza: osoba odpowiedzialna za SZBI | co roku |
| Zasady aktualizacji i obsługi podatności art. 8 ust. 1 pkt 5 | kierownik IT zatwierdza: osoba odpowiedzialna za SZBI | co roku |
| Zasady bezpieczeństwa personelu, edukacji i cyberhigieny art. 8 ust. 1 pkt 2 lit. d, i, j | kadry z osobą odpowiedzialną za SZBI zatwierdza: kierownik | co roku |
| Polityka oceny skuteczności środków art. 8 ust. 1 pkt 2 lit. h | osoba odpowiedzialna za SZBI zatwierdza: kierownik | co roku |
| Dokumentacja operacyjna i zapisy wymagane przepisami | ||
| Rejestr incydentów i kopie zgłoszeń art. 11 ust. 1 pkt 2, art. 12-12b | osoba odpowiedzialna za SZBI zapis, bez zatwierdzania | na bieżąco, przy każdym incydencie |
| Dokumentacja udziału kierownika w szkoleniu art. 8e ust. 3 | kadry zapis, bez zatwierdzania | po każdym szkoleniu, które odbywa się raz w roku kalendarzowym |
| Informacje z Krajowego Rejestru Karnego art. 8f | kadry do zadań dopuszcza kierownik (art. 8f ust. 1) | przed dopuszczeniem i przy uzasadnionym podejrzeniu (art. 8f ust. 2) |
| Raport z audytu i plan działań poaudytowych art. 15 ust. 1a i 5 | osoba odpowiedzialna za SZBI zatwierdza: kierownik | co najmniej raz na 3 lata (podmiot kluczowy) |
| Decyzje kierownika: uchwały, budżet, przeglądy art. 8d | biuro zarządu zatwierdza: kierownik | na bieżąco |
| Protokoły brakowania art. 10 ust. 8 | osoba odpowiedzialna za SZBI zatwierdza: osoba wskazana w protokole (art. 10 ust. 8) | przechowywane trwale |
Dwie sprawy w tabeli wymagają komentarza. Zatwierdzanie: kierownik podejmuje decyzje w sprawie przygotowania, wdrażania, stosowania, przeglądu i nadzoru SZBI (art. 8d pkt 1), dlatego proponujemy, żeby dokumenty, które wyznaczają zasady i akceptują ryzyko, zatwierdzał on sam. Procedury wykonawcze może zatwierdzać osoba z jego upoważnienia, ale powierzenie zadań nie zdejmuje z kierownika odpowiedzialności (art. 8c ust. 3). Przeglądy: ustawa nie podaje ich częstotliwości dla wszystkich podmiotów, więc rytm „co roku” to nasza propozycja. Wyjątki opisujemy w sekcji o nadzorze.
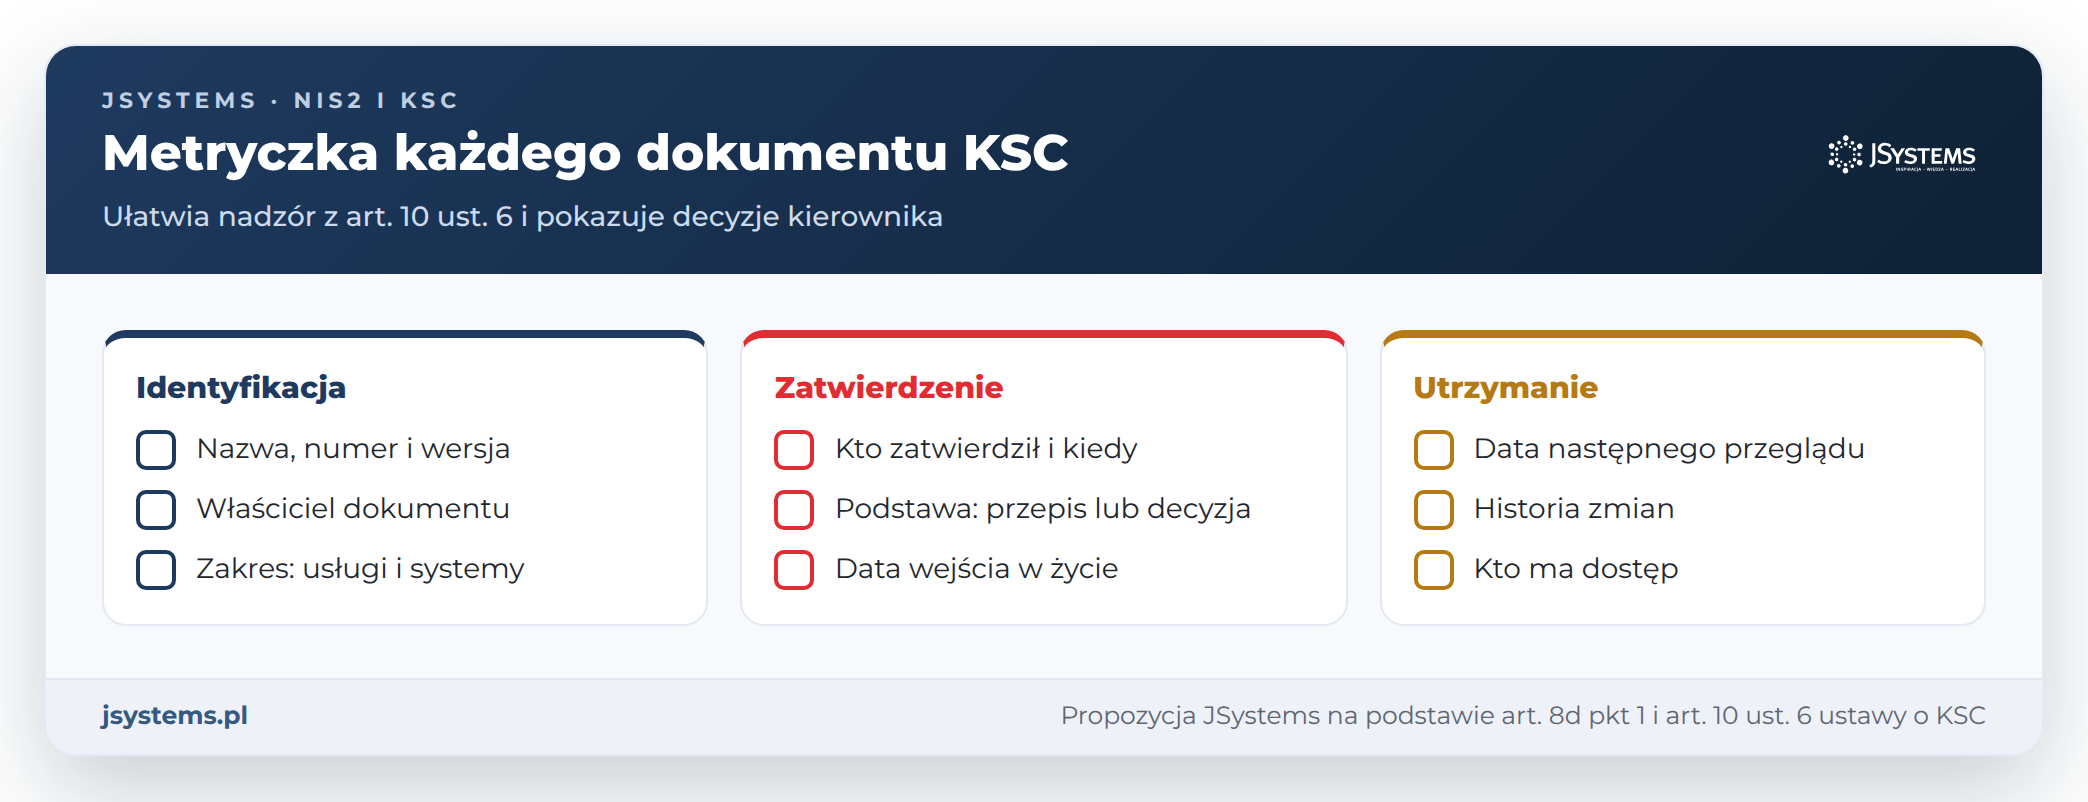
Poniżej podajemy szkielet każdego kluczowego dokumentu: spis rozdziałów do wypełnienia własną treścią. Ta treść musi opisywać Twoje usługi, systemy i ludzi, bo przy kontroli liczy się stosowanie przepisów (odpowiedź MC 11.6). Każdy dokument zaczyna się od tej samej metryczki, która ułatwia nadzór z art. 10 ust. 6.
To dokument nadrzędny. MC w odpowiedzi 3.5 wskazuje, że w dokumentacji SZBI powinny być ujęte wszystkie elementy z art. 8. Proponowany układ:
Podmioty, które stosują rozporządzenie wykonawcze Komisji (UE) 2024/2690 (art. 8b ust. 1), mają w pkt 1.1.1 jego załącznika listę elementów polityki. Należą do nich m.in. cele bezpieczeństwa, zobowiązanie do zapewnienia zasobów, wykaz dokumentacji z okresem jej przechowywania, wykaz polityk tematycznych, wskaźniki monitorowania i data formalnego zatwierdzenia przez organy zarządzające.
Ustawa definiuje ryzyko jako kombinację prawdopodobieństwa wystąpienia zdarzenia niepożądanego i jego konsekwencji (art. 2 pkt 12), a szacowanie ryzyka jako całościowy proces jego identyfikacji, analizy i oceny (art. 2 pkt 13). Z tych definicji wynikają trzy powiązane dokumenty:
Plan postępowania z ryzykiem pojawia się w ustawie wprost w dokumentacji ochrony infrastruktury (art. 10 ust. 3 pkt 2 lit. d), więc dla obiektów infrastruktury warto prowadzić go w tej samej strukturze.
Tę procedurę ustawa opisuje najdokładniej, więc jej szkielet wynika wprost z przepisów:
Art. 8 ust. 1 pkt 2 lit. f wymaga wdrażania, dokumentowania, testowania i utrzymywania trzech rodzajów planów: ciągłości działania, awaryjnych oraz odtworzenia działalności po zdarzeniu, które przekracza możliwości odbudowy własnymi środkami. Proponowany układ: usługi i ich krytyczność, zależności od systemów i dostawców, docelowe czasy przywrócenia, warianty działania w czasie awarii, kolejność odtwarzania, kopie zapasowe i miejsce ich przechowywania, kontakty i zastępstwa, harmonogram testów oraz protokoły z ich wyników.
Czytaj też: Kopie zapasowe a ciągłość działania: dlaczego sam backup nie wystarcza. Czas i punkt odtworzenia, testy i zależności systemów.
Tu ustawa podaje strukturę wprost (art. 10 ust. 3 pkt 2):
Ustawa wymaga dokumentacji technicznej systemu informacyjnego wykorzystywanego w procesie świadczenia usługi (art. 10 ust. 3 pkt 4), ale nie wylicza jej elementów. Proponujemy: architekturę i schemat sieci, wykaz systemów i aplikacji z wersjami, przepływy danych, konfiguracje bazowe, publiczne zakresy adresów IP i domeny (spójne z danymi we wpisie do Wykazu KSC, art. 7 ust. 2 pkt 9-10) oraz zależności od dostawców.
Ustawa nazywa wprost polityki kontroli dostępu (lit. n) oraz polityki i procedury stosowania kryptografii (lit. k), a w lit. a mówi ogólnie o politykach tematycznych. Dla każdej proponujemy ten sam układ: cel i zakres, zasady, role, wyjątki i osoba, która je zatwierdza, zapisy potwierdzające stosowanie oraz termin przeglądu. Zestaw warto uzupełnić o zasady bezpieczeństwa łańcucha dostaw (lit. e, z uwzględnieniem art. 8 ust. 2), aktualizacji i obsługi podatności (pkt 5 lit. b i d) oraz bezpiecznej komunikacji z uwierzytelnianiem wieloskładnikowym w stosownych przypadkach (lit. l).
Dokumentacja operacyjna to zapisy poświadczające wykonywanie czynności wymaganych przez dokumentację normatywną, w tym automatycznie generowane zapisy w dziennikach systemów (art. 10 ust. 4). MC w odpowiedzi 3.5 dodaje, że jej zakres powinien być adekwatny do systemu. To ona odpowiada na pytanie, czy zasady z polityk naprawdę działają.
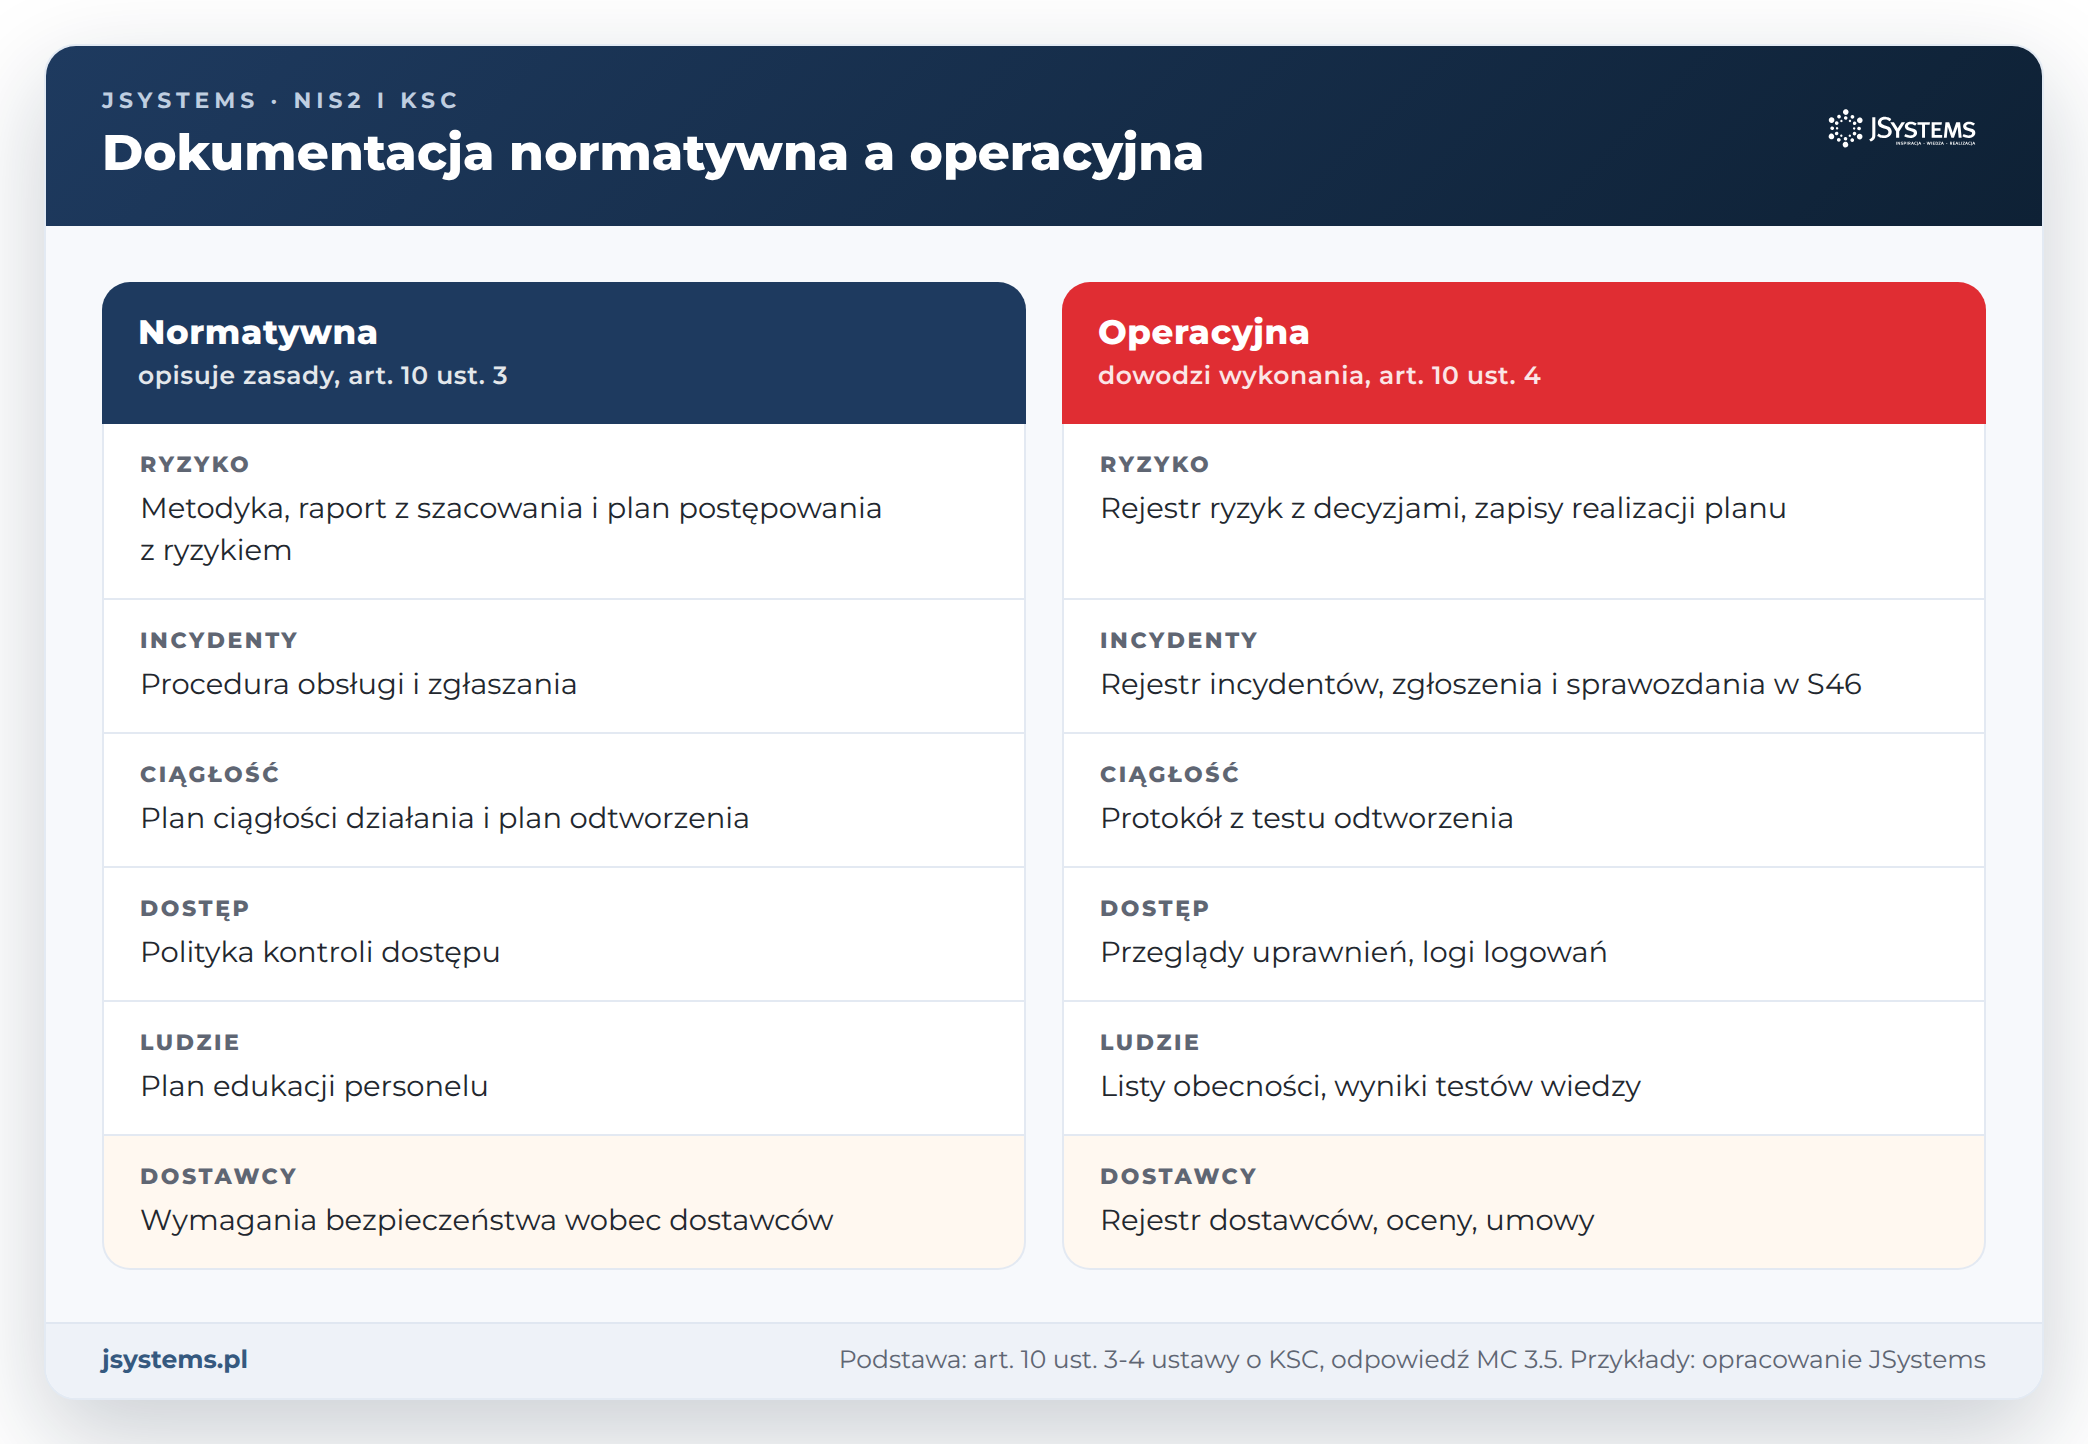
Organ właściwy do spraw cyberbezpieczeństwa może wystąpić o dowody realizacji wymogów z art. 8 ust. 1 (art. 53 ust. 2 pkt 6), a podmiot przekazuje na żądanie dane, informacje i dokumenty niezbędne do nadzoru, w terminie wskazanym w żądaniu, nie krótszym niż 7 dni (art. 53c ust. 1 i ust. 2 pkt 5). Te uprawnienia organ ma także wobec podmiotów ważnych (art. 53 ust. 17). MC w odpowiedzi 11.6 wymienia jako dowody procedury, polityki, upoważnienia, zakresy obowiązków, ale również relacje personelu, i podkreśla, że wymagane jest udowodnienie stosowania przepisów, a nie formalnie poprawne dokumenty.
Zapisy, które warto prowadzić od pierwszego dnia wdrożenia:
Jak prowadzić rejestr szkoleń i dowody budowania świadomości, opisujemy w artykule jak udokumentować szkolenia pracowników, a pytania do firm IT, hostingu i chmury w tekście KSC a dostawcy.
MC odpowiada na to pytanie wprost. W odpowiedzi 3.7 pisze, że kupiona dokumentacja podpisana przez zarząd i schowana w „szafie NIS2” nie zapewni realnego cyberbezpieczeństwa. Organizacja musi znać swoje aktywa, ryzyka i cyberzagrożenia, dopasować do nich środki i mieć wdrożone, przetestowane i stosowane procedury zarządzania incydentami. W odpowiedzi 3.6 ministerstwo dopuszcza wykorzystanie i dostosowanie dokumentacji z wdrożonych wcześniej systemów zarządzania, ale zaznacza, że sama dokumentacja to za mało.
Szablon nie jest problemem sam w sobie. Problemem jest dokument, który nie opisuje rzeczywistości: wymienia usługi, których firma nie świadczy, role, których nikt nie pełni, i procedury, których nikt nie wykonał. Organ może wystąpić o dowody stosowania (art. 53 ust. 2 pkt 6), więc rozbieżność między dokumentem a praktyką wyjdzie przy pierwszym takim żądaniu.
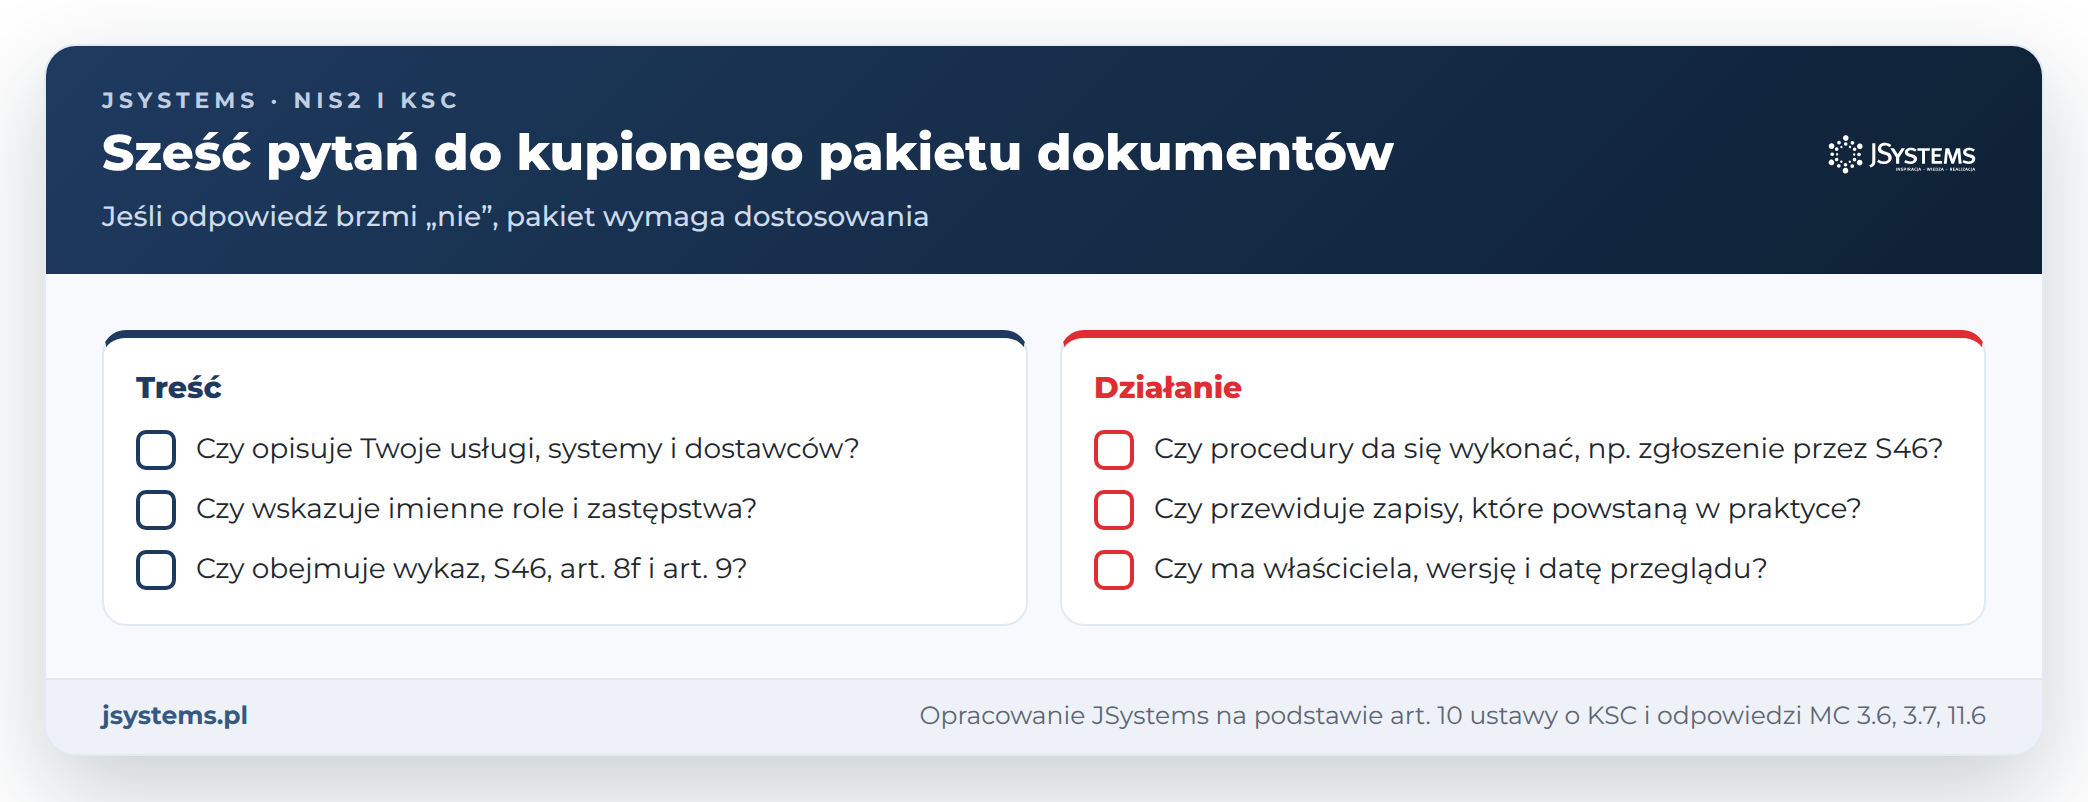
Pakiet przygotowany pod dyrektywę NIS2 albo pod normę trzeba też sprawdzić pod kątem polskiej ustawy: aktualizacji Wykazu KSC w 14 dni (art. 7c ust. 3), zgłaszania przez S46 (art. 11 ust. 2), osób kontaktowych i kanału zgłoszeń (art. 9), informacji z Krajowego Rejestru Karnego (art. 8f) oraz podziału na dokumentację normatywną i operacyjną (art. 10). Relację certyfikatu ISO/IEC 27001 do obowiązków ustawowych opisujemy w artykule KSC i ISO 27001.
Art. 10 ust. 6 wymaga nadzoru nad dokumentacją, który zapewnia trzy rzeczy: dostęp tylko dla osób upoważnionych, zgodnie z ich zadaniami, ochronę przed uszkodzeniem, zniszczeniem, utratą, nieuprawnionym dostępem, niewłaściwym użyciem lub utratą integralności oraz oznaczanie kolejnych wersji tak, by dało się ustalić zmiany. MC w odpowiedzi 3.5 dodaje, że trzeba wskazać, kto odpowiada za dokumentację i kto ją chroni, a na żądanie kontroli przedstawić dowód przypisania dostępu. Dlatego każdy dokument w mapie ma właściciela.
Zatwierdzenie dokumentu SZBI traktujemy jako decyzję kierownika w sprawie SZBI (art. 8d pkt 1). Podmioty stosujące rozporządzenie 2024/2690 określają dodatkowo w polityce bezpieczeństwa datę jej formalnego zatwierdzenia przez organy zarządzające (pkt 1.1.1 lit. k załącznika). Datę i autora zatwierdzenia każdego dokumentu najprościej zapisać w metryczce.
Ustawa nie podaje jednej częstotliwości przeglądu. Wymaga, by dokumentację aktualizować (art. 10 ust. 1), a ryzyko szacować systematycznie (art. 8 ust. 1 pkt 1). Rytm co najmniej raz w roku przewidują tylko dwa źródła: załącznik nr 4 dla podmiotu ważnego będącego podmiotem publicznym, który przegląda SZBI także bezzwłocznie po rekomendacji Pełnomocnika Rządu do Spraw Cyberbezpieczeństwa lub po okolicznościach mogących wpłynąć na ryzyko incydentu poważnego (pkt III), oraz rozporządzenie 2024/2690 dla polityki bezpieczeństwa i oceny ryzyka podmiotów z art. 8b ust. 1 (pkt 1.1.2 i 2.1.4 załącznika). Niezależnie od rytmu przegląd warto zrobić po incydencie poważnym, po teście planu ciągłości i po istotnej zmianie usług lub dostawców.
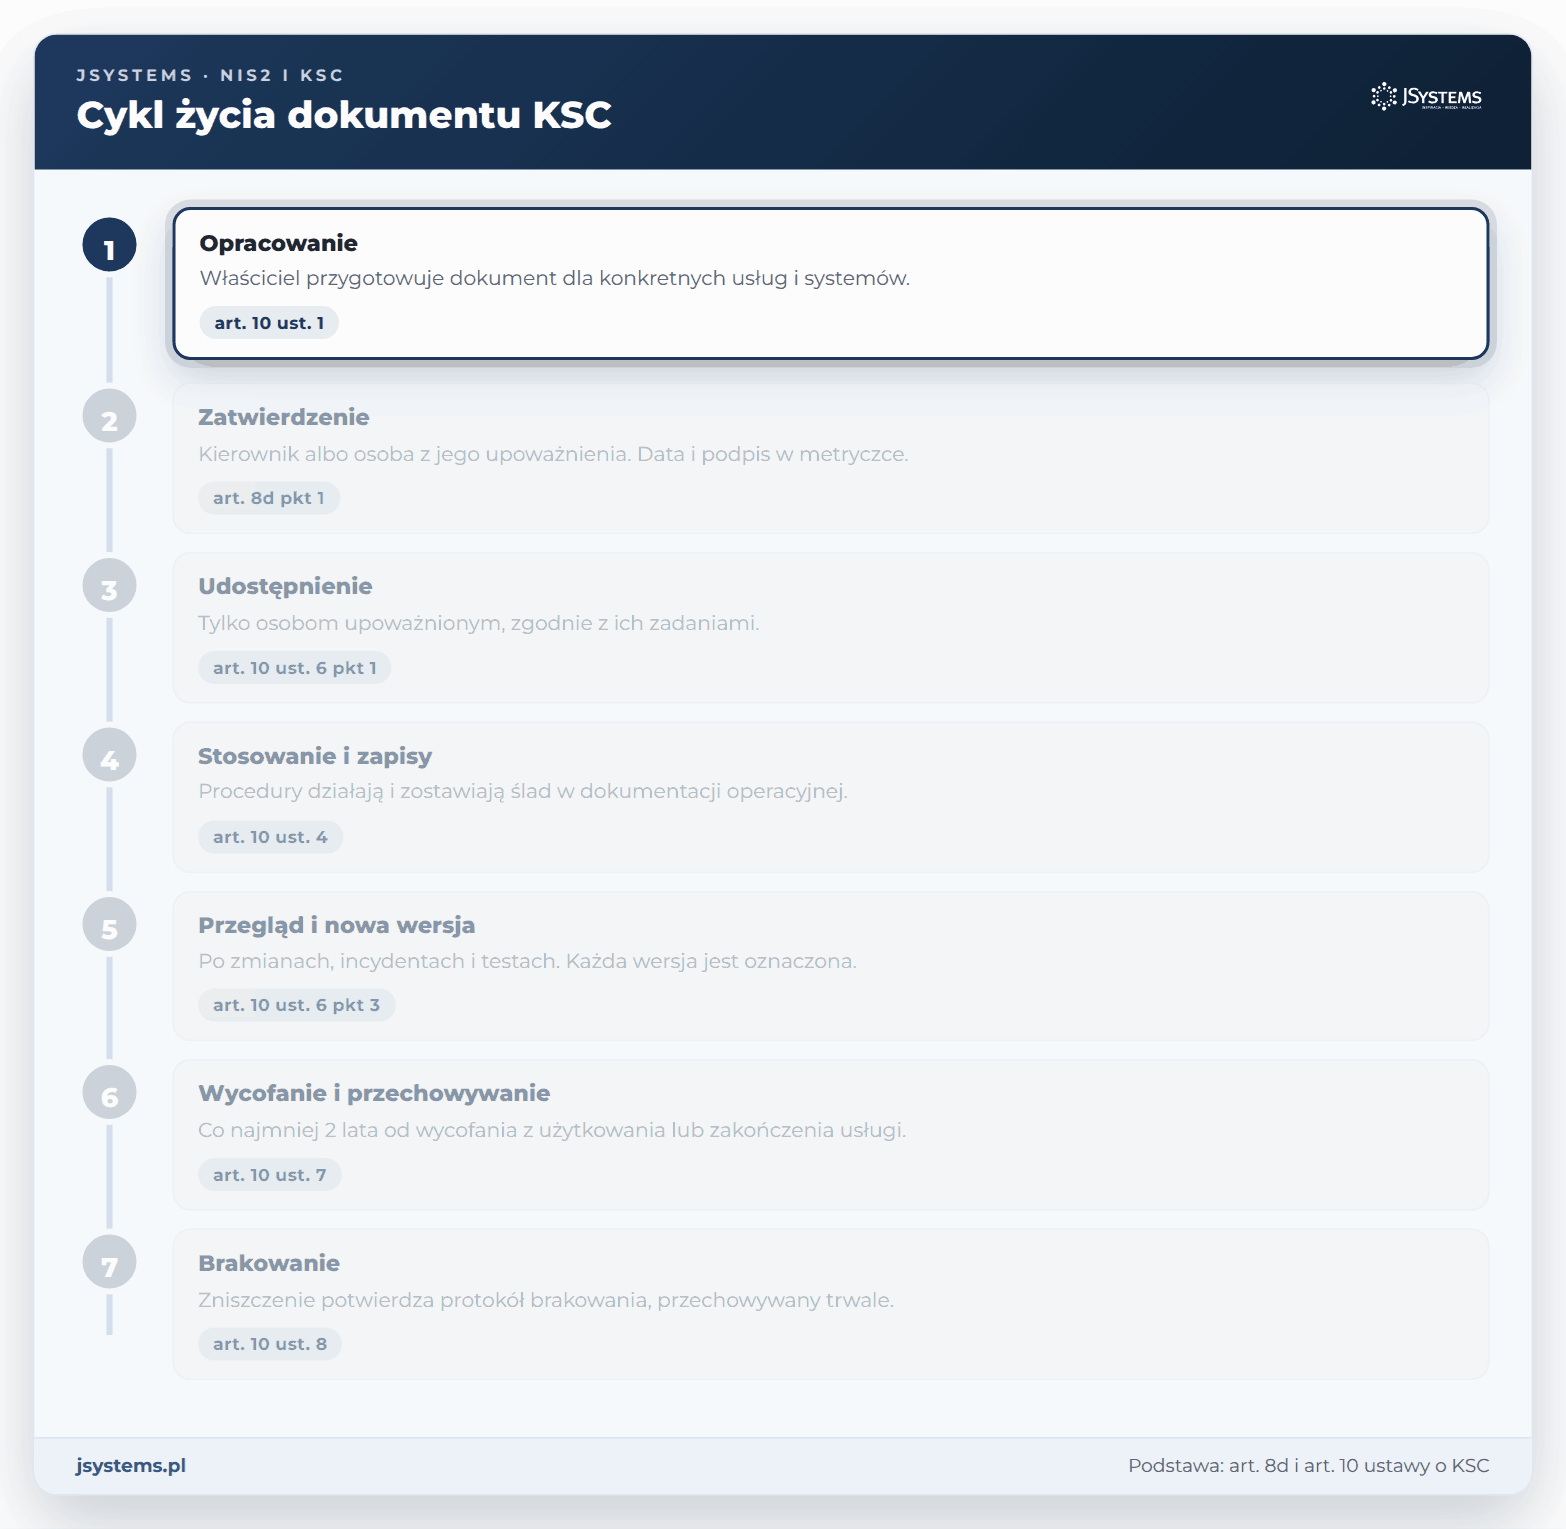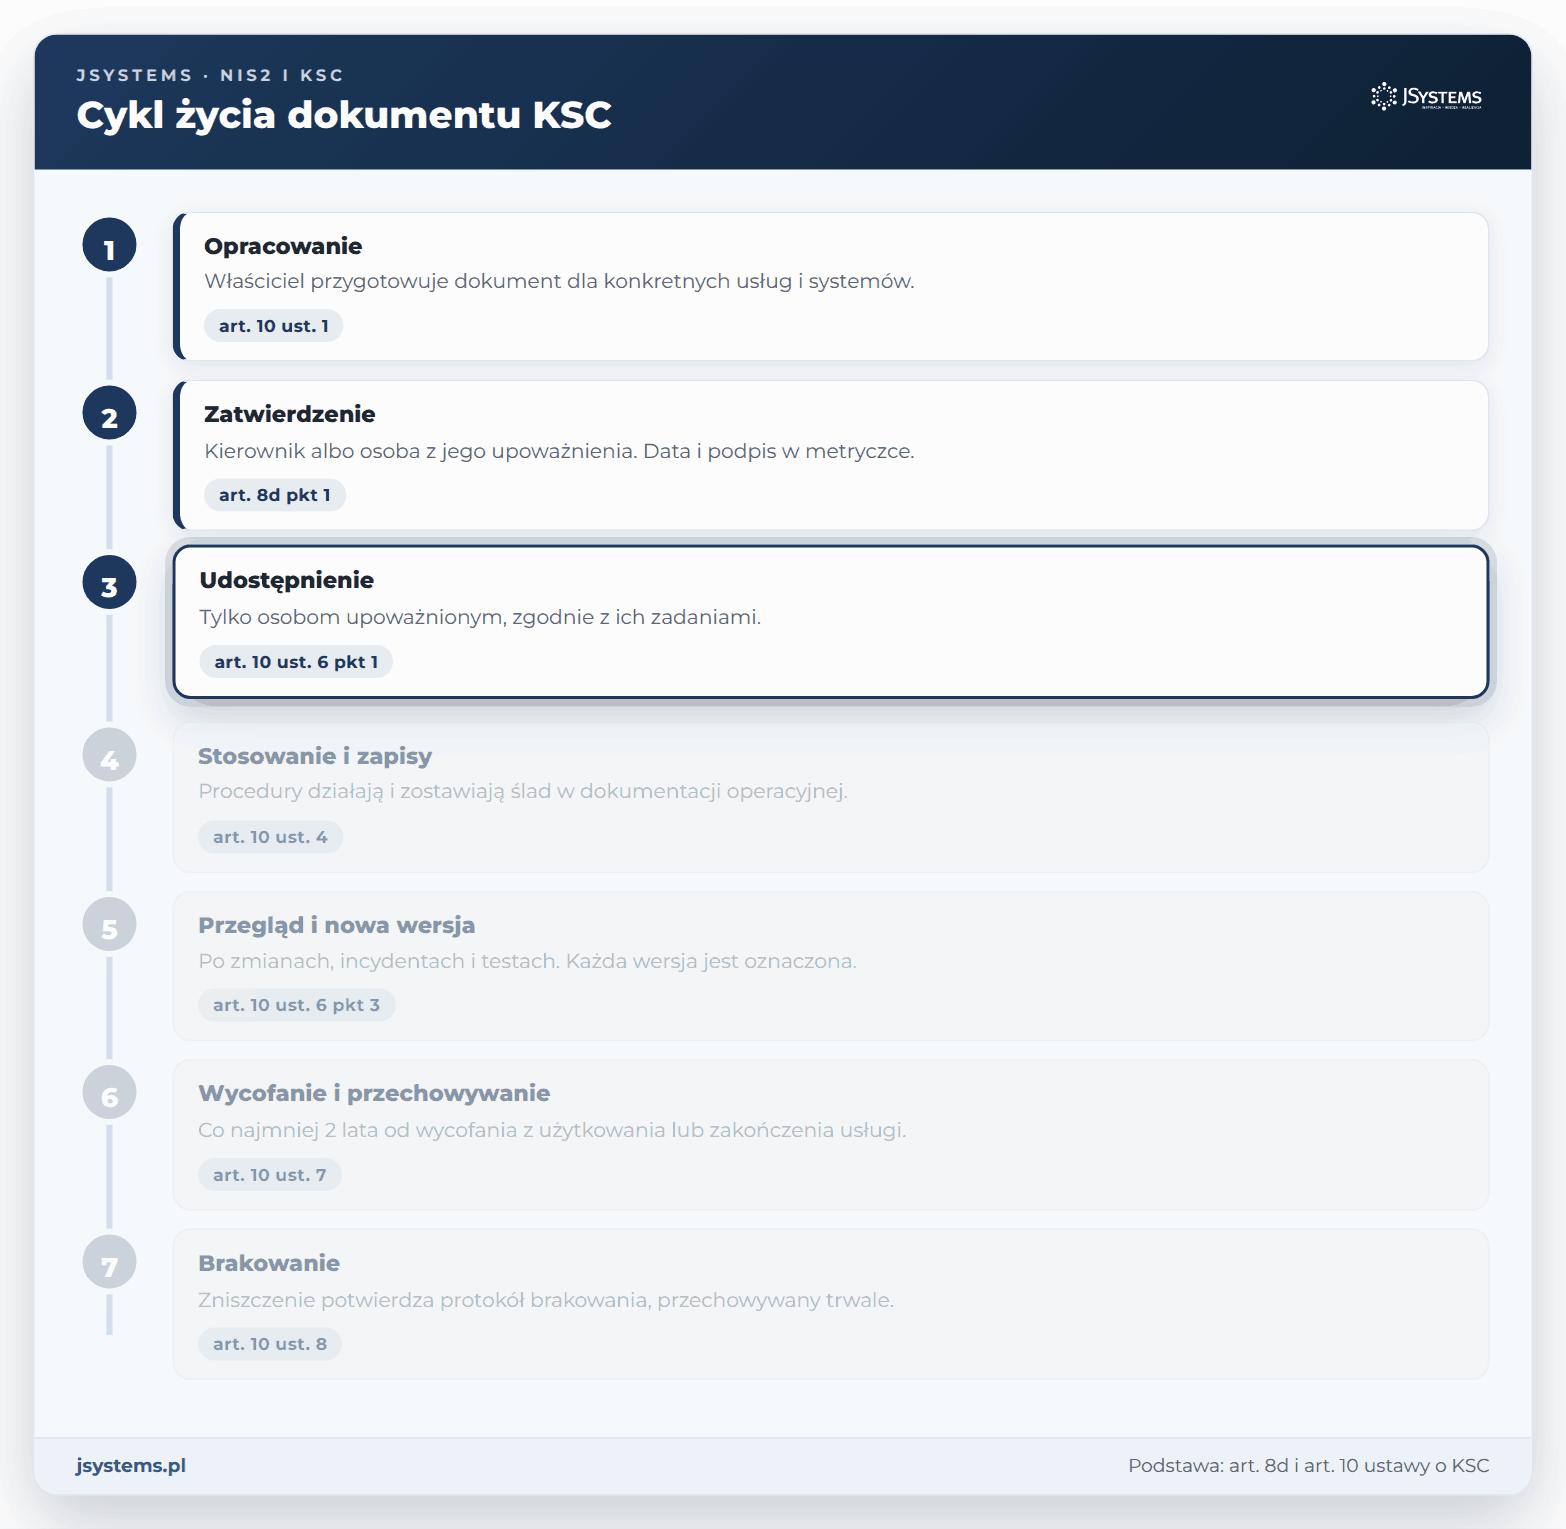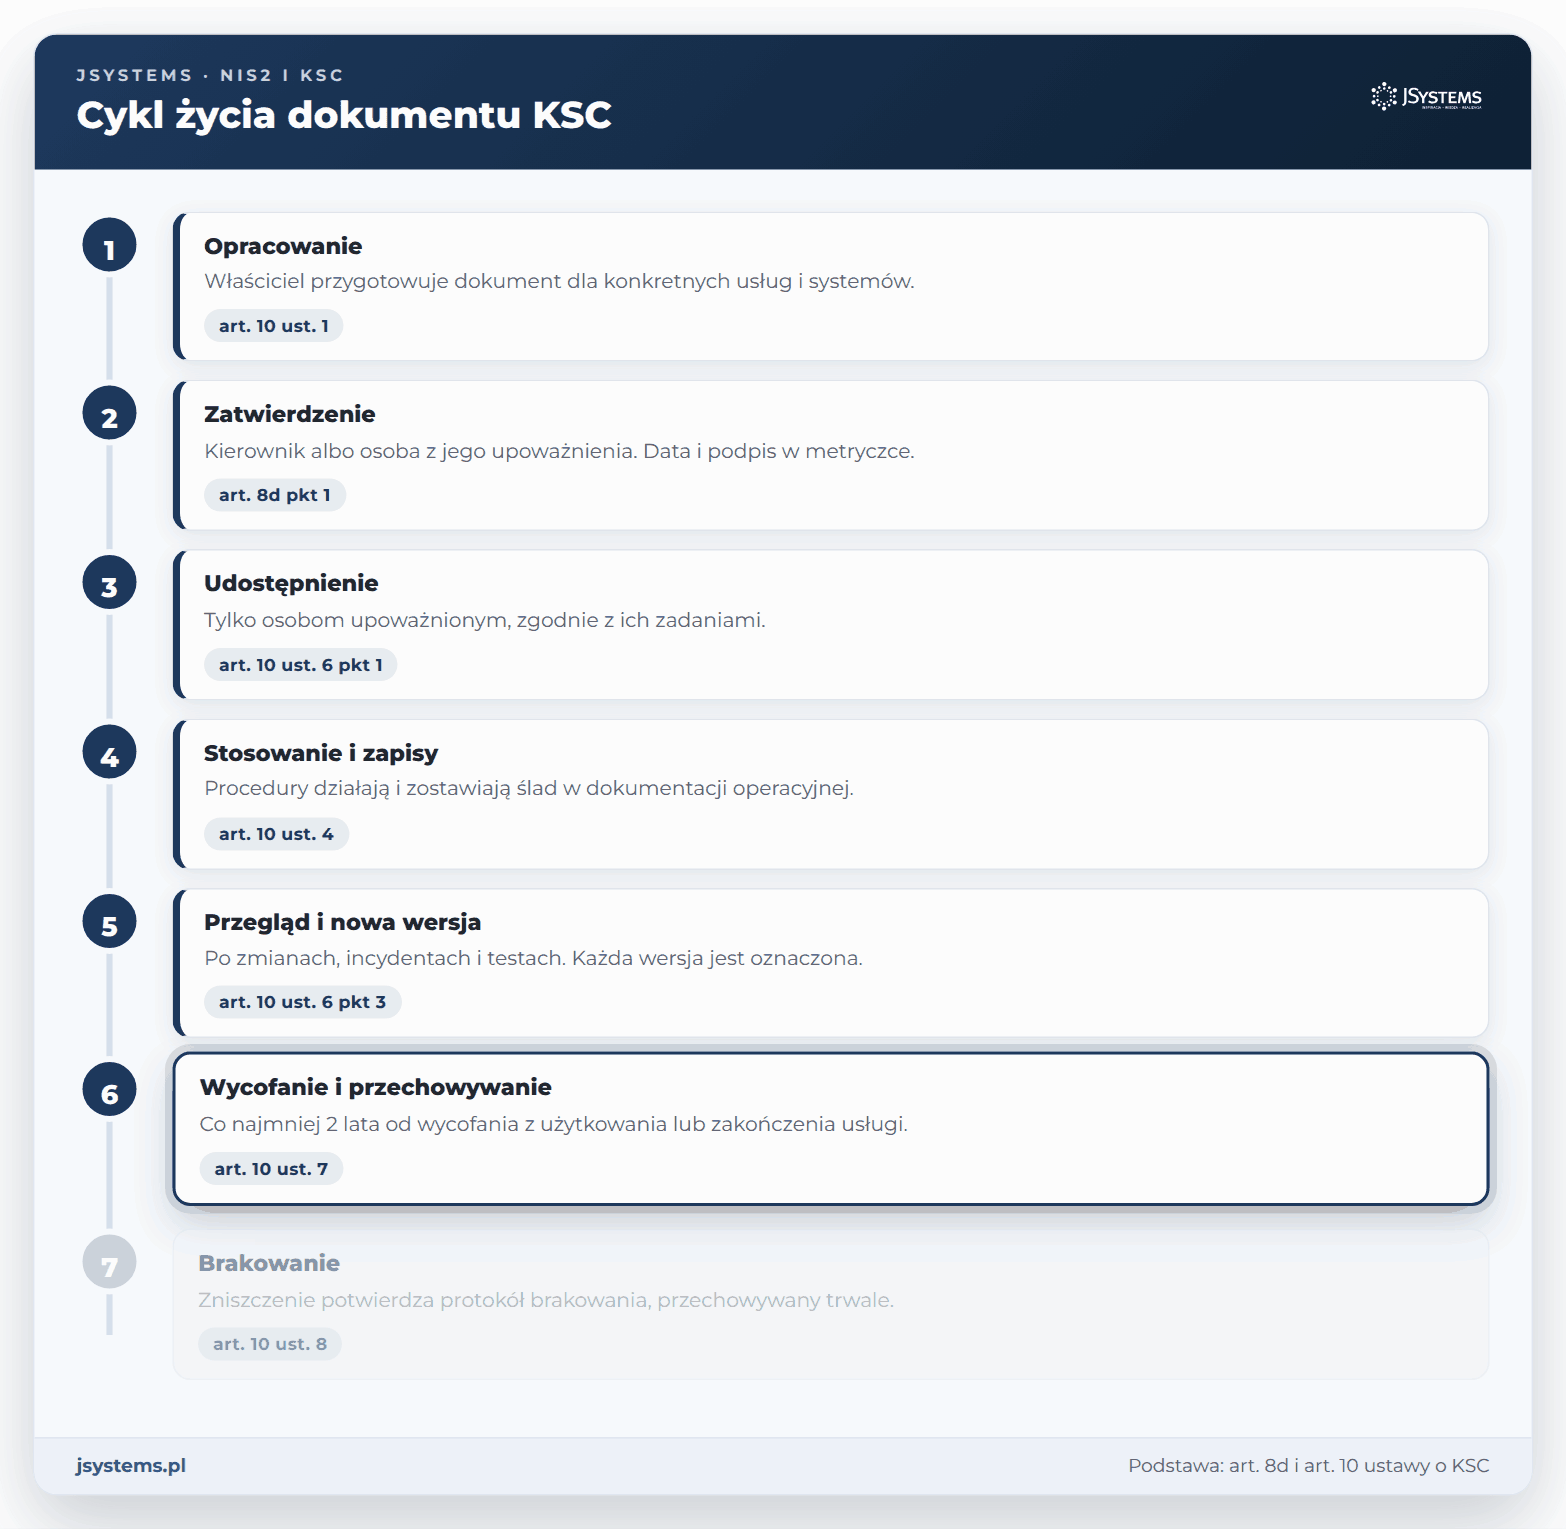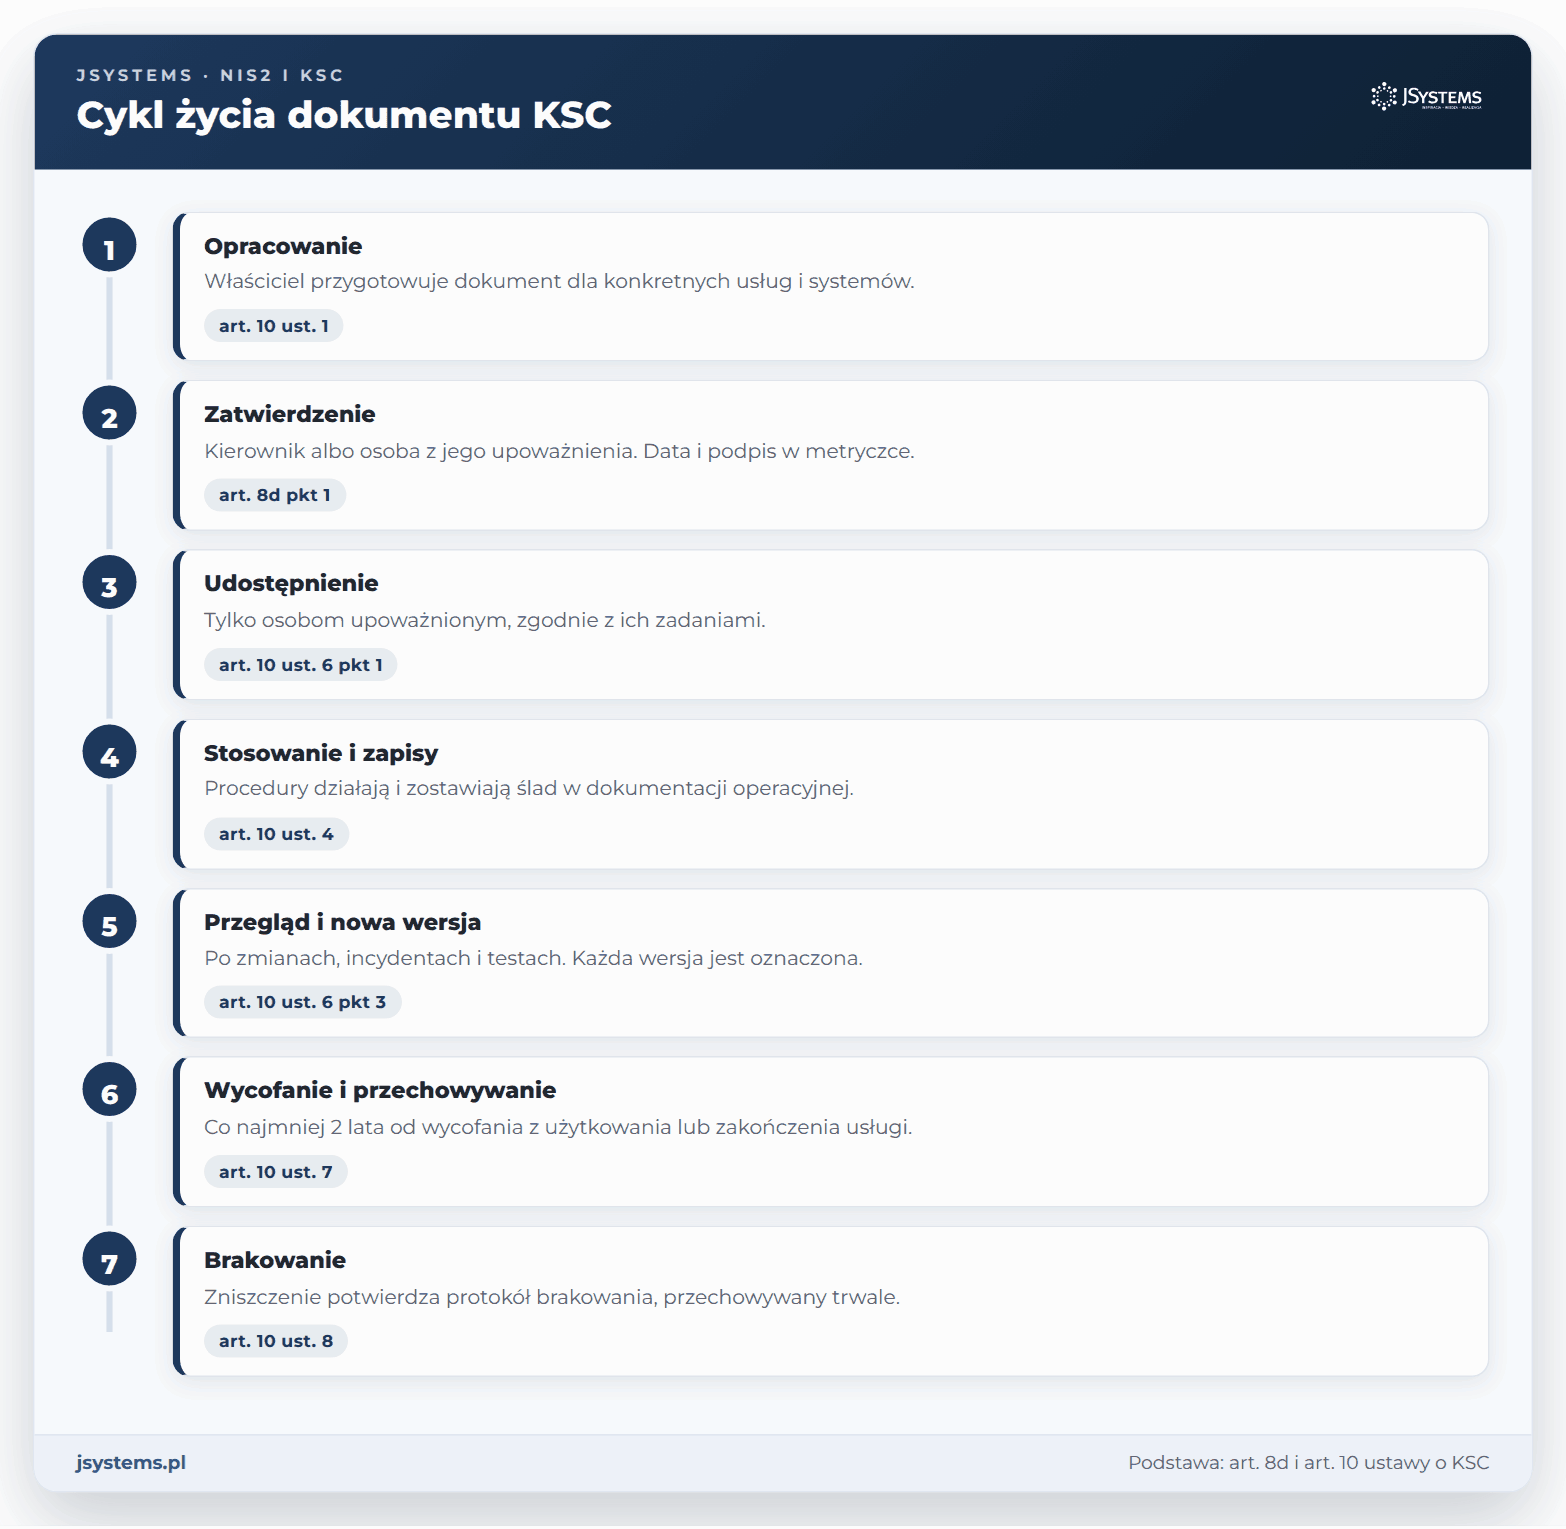
Przechowywanie reguluje art. 10 ust. 7. Dokumentację przechowuje się co najmniej 2 lata od dnia jej wycofania z użytkowania lub zakończenia świadczenia usługi, a okres ten liczy się „od dnia 1 stycznia roku następującego po roku, w którym wygasa okres jej przechowywania”. Brzmienie nie jest jednoznaczne, więc ostrożnie przyjmujemy dwa pełne lata kalendarzowe liczone od 1 stycznia roku następującego po wycofaniu. Dokument wycofany w czerwcu 2027 r. przechowujemy wtedy co najmniej do końca 2029 r. To przyjęta przez nas wykładnia, którą warto potwierdzić z prawnikiem. Przepisu nie stosuje się do podmiotów podlegających ustawie o narodowym zasobie archiwalnym i archiwach (art. 10 ust. 7 zdanie drugie).
Zniszczenie wycofanej dokumentacji potwierdza protokół brakowania, który zawiera co najmniej datę, oznaczenie niszczonej dokumentacji, opis sposobu zniszczenia i dane osoby zatwierdzającej. Protokoły przechowuje się w sposób trwały (art. 10 ust. 8), bo według MC mają być dostępne dla kontrolerów (odpowiedź 3.5).
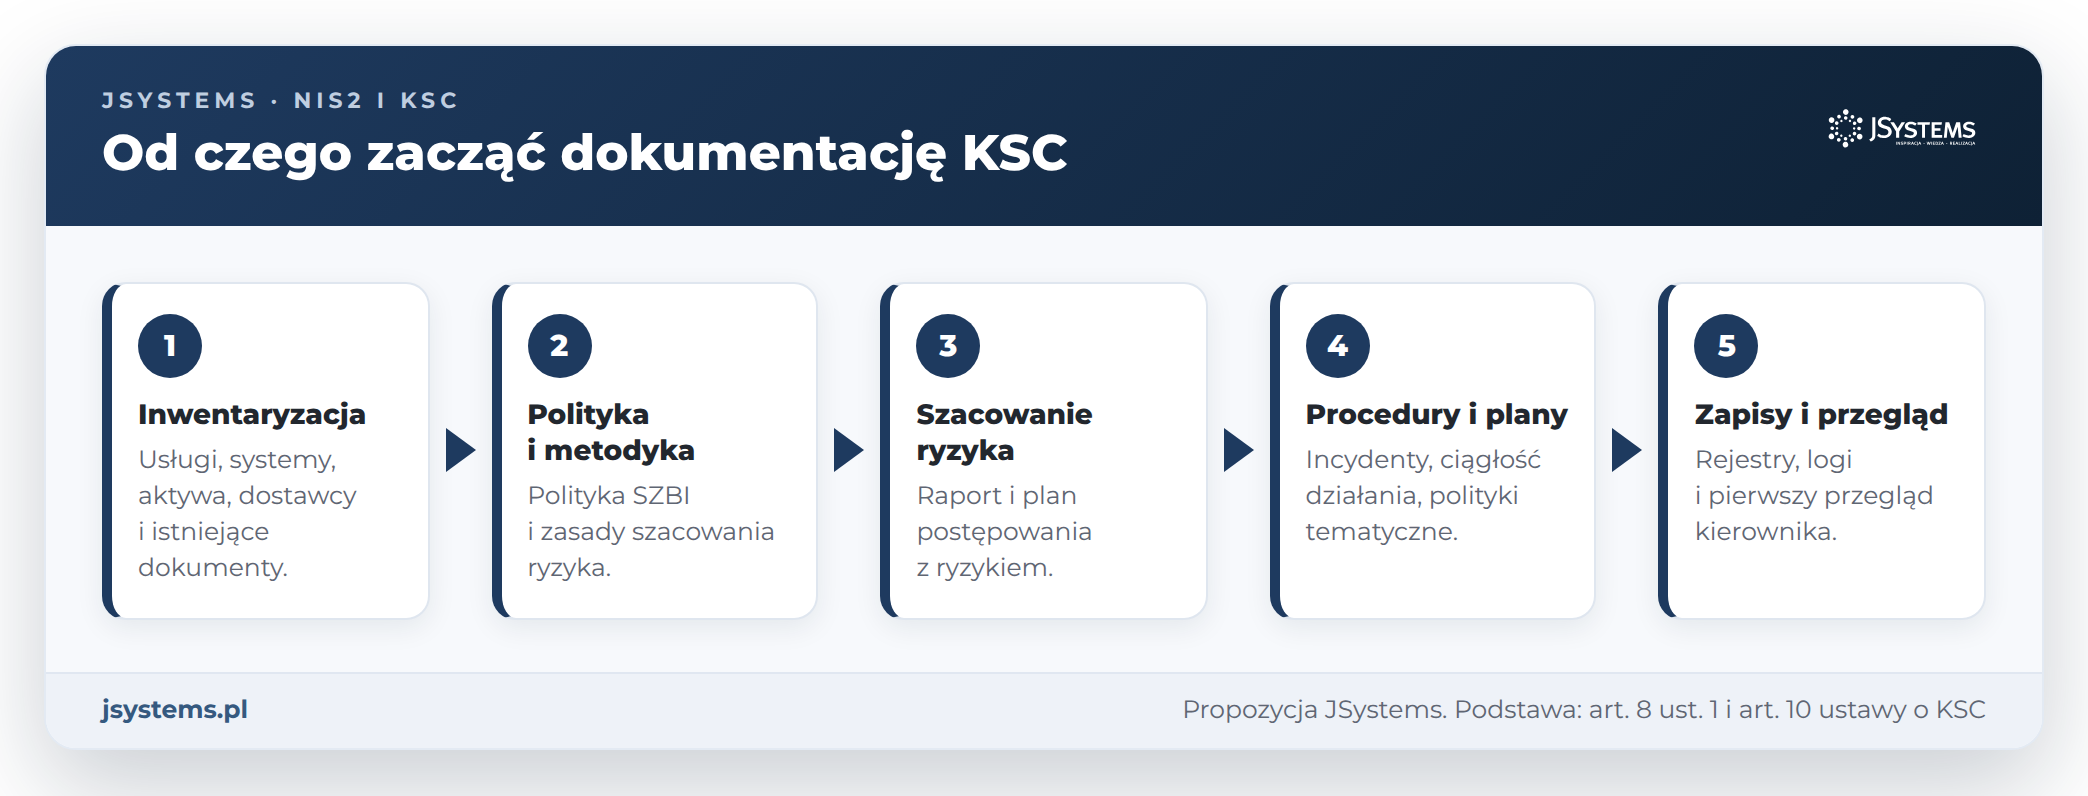
Dokumenty zależą od siebie, więc kolejność ma znaczenie. Proponujemy pięć kroków:
Jak wpleść te prace w harmonogram, którego granicą dla podmiotów objętych ustawą od 3 kwietnia 2026 r. jest 3 kwietnia 2027 r., pokazujemy w artykule co trzeba przygotować do 3 kwietnia 2027 roku.
Ten tekst należy do serii 18 artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w przewodniku NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy.

Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...