
Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
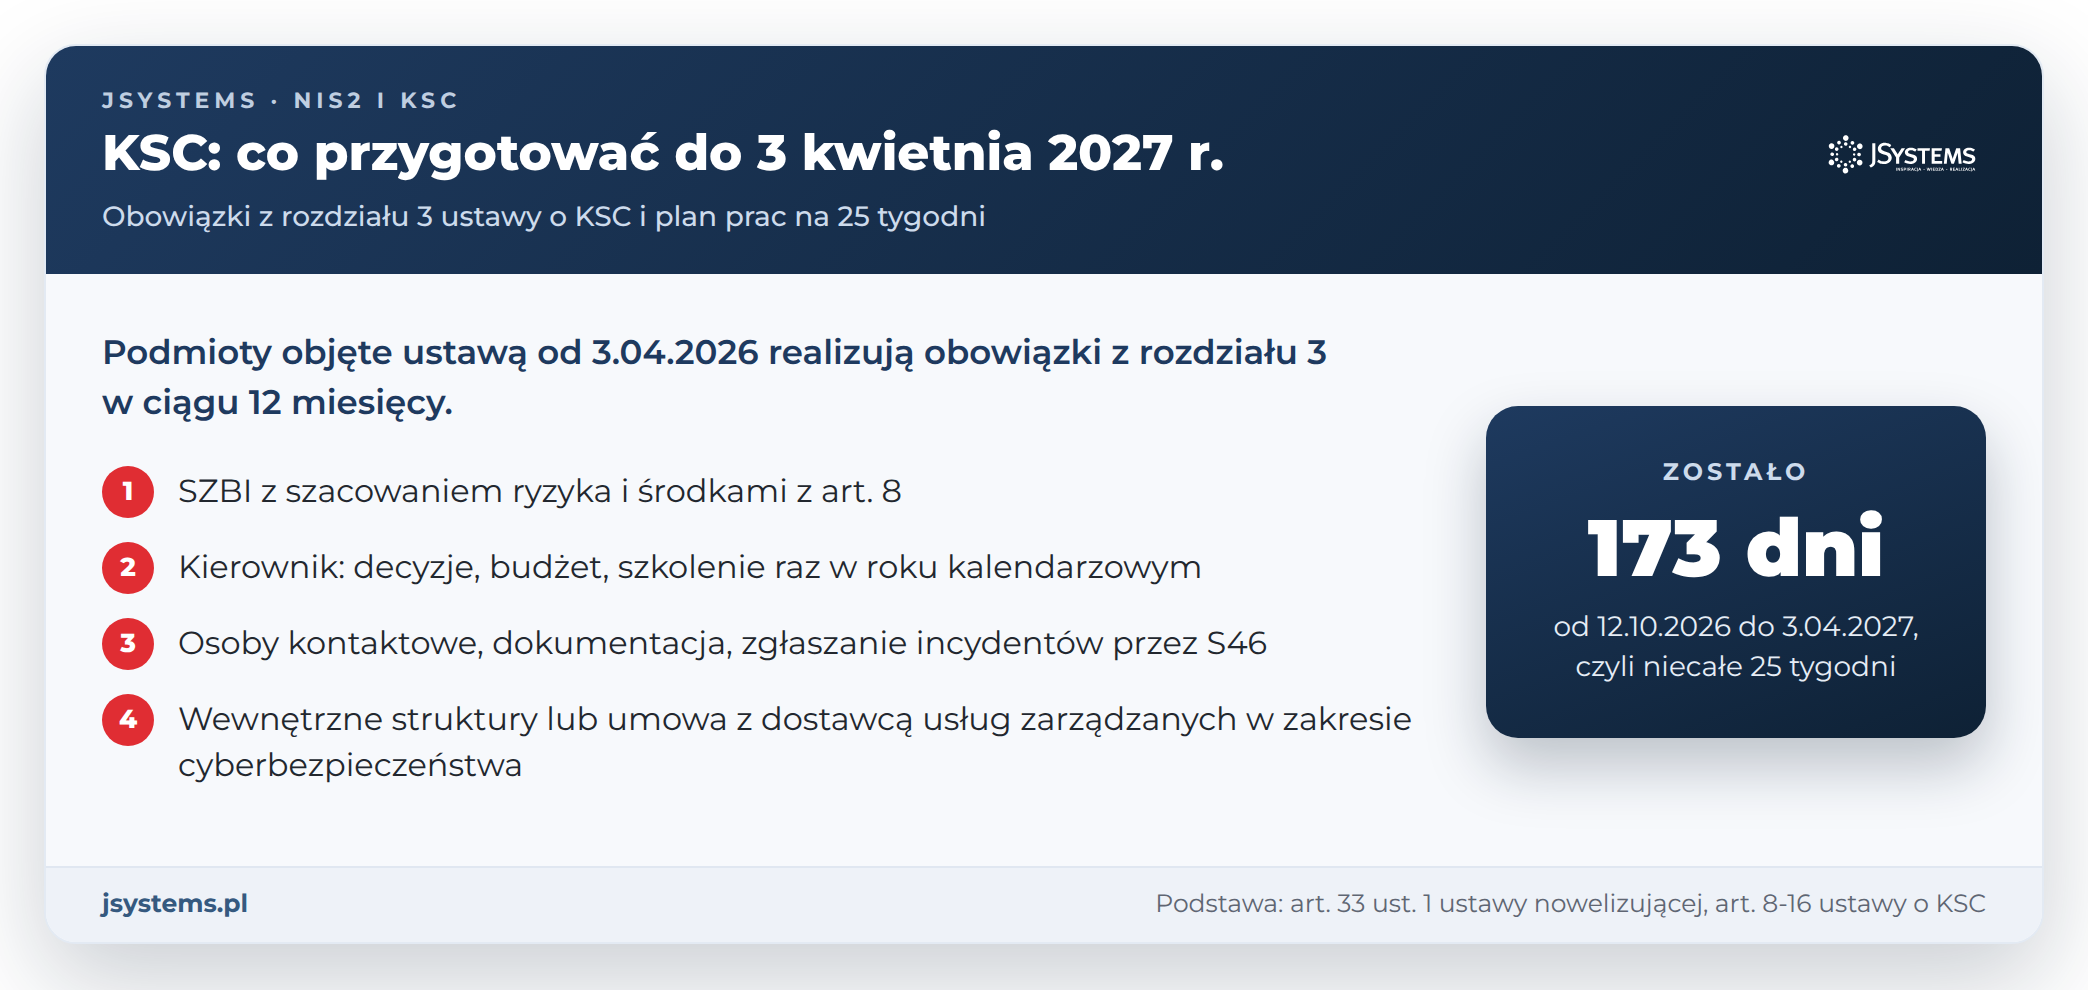
W skrócieDo 3 kwietnia 2027 r. podmioty kluczowe i ważne objęte ustawą od 3 kwietnia 2026 r. muszą realizować obowiązki z rozdziału 3 ustawy o krajowym systemie cyberbezpieczeństwa: system zarządzania bezpieczeństwem informacji, zadania kierownika, osoby kontaktowe, dokumentację i zgłaszanie incydentów. Tego samego dnia mija termin na rozpoczęcie korzystania z systemu S46.
Od 12 października 2026 r. do 3 kwietnia 2027 r. zostaje 173 dni, czyli niecałe 25 tygodni. Tyle zostało podmiotom, które spełniały przesłanki uznania za podmiot kluczowy albo ważny w dniu wejścia w życie nowelizacji, na realizację obowiązków z rozdziału 3 ustawy o krajowym systemie cyberbezpieczeństwa (KSC). Termin wynika z art. 33 ust. 1 ustawy z 23 stycznia 2026 r. nowelizującej ustawę o KSC (Dz.U. 2026 poz. 252): 12 miesięcy od jej wejścia w życie 3 kwietnia 2026 r.
Rozkładamy ten termin na części: co dokładnie obejmuje, kogo dotyczy, w jakiej kolejności ułożyć prace i co przychodzi po 3 kwietnia 2027 r. Plan tygodniowy to nasza propozycja, ustawa go nie narzuca. Tło całej regulacji, czyli sektory, kary i nadzór, opisuje nasz przewodnik po NIS2 i ustawie o KSC. Gdy powołujemy się na Ministerstwo Cyfryzacji (MC), podajemy numer odpowiedzi z jego dokumentu „Pytania i odpowiedzi” z października 2026 r. To wyjaśnienia ministerstwa, które nie mają mocy przepisu.
Art. 33 ust. 1 ustawy nowelizującej odsyła do całego rozdziału 3 ustawy o KSC (art. 8-16), zatytułowanego „Obowiązki podmiotów kluczowych lub podmiotów ważnych”. Nie każdy przepis rozdziału dotyczy każdej firmy. Część obejmuje tylko wybrane rodzaje podmiotów (art. 8b, 8g, 8i), a wymiana informacji z art. 8h i art. 13 jest dobrowolna. Rdzeń, który musi działać 3 kwietnia 2027 r., pokazują grafika i tabela.
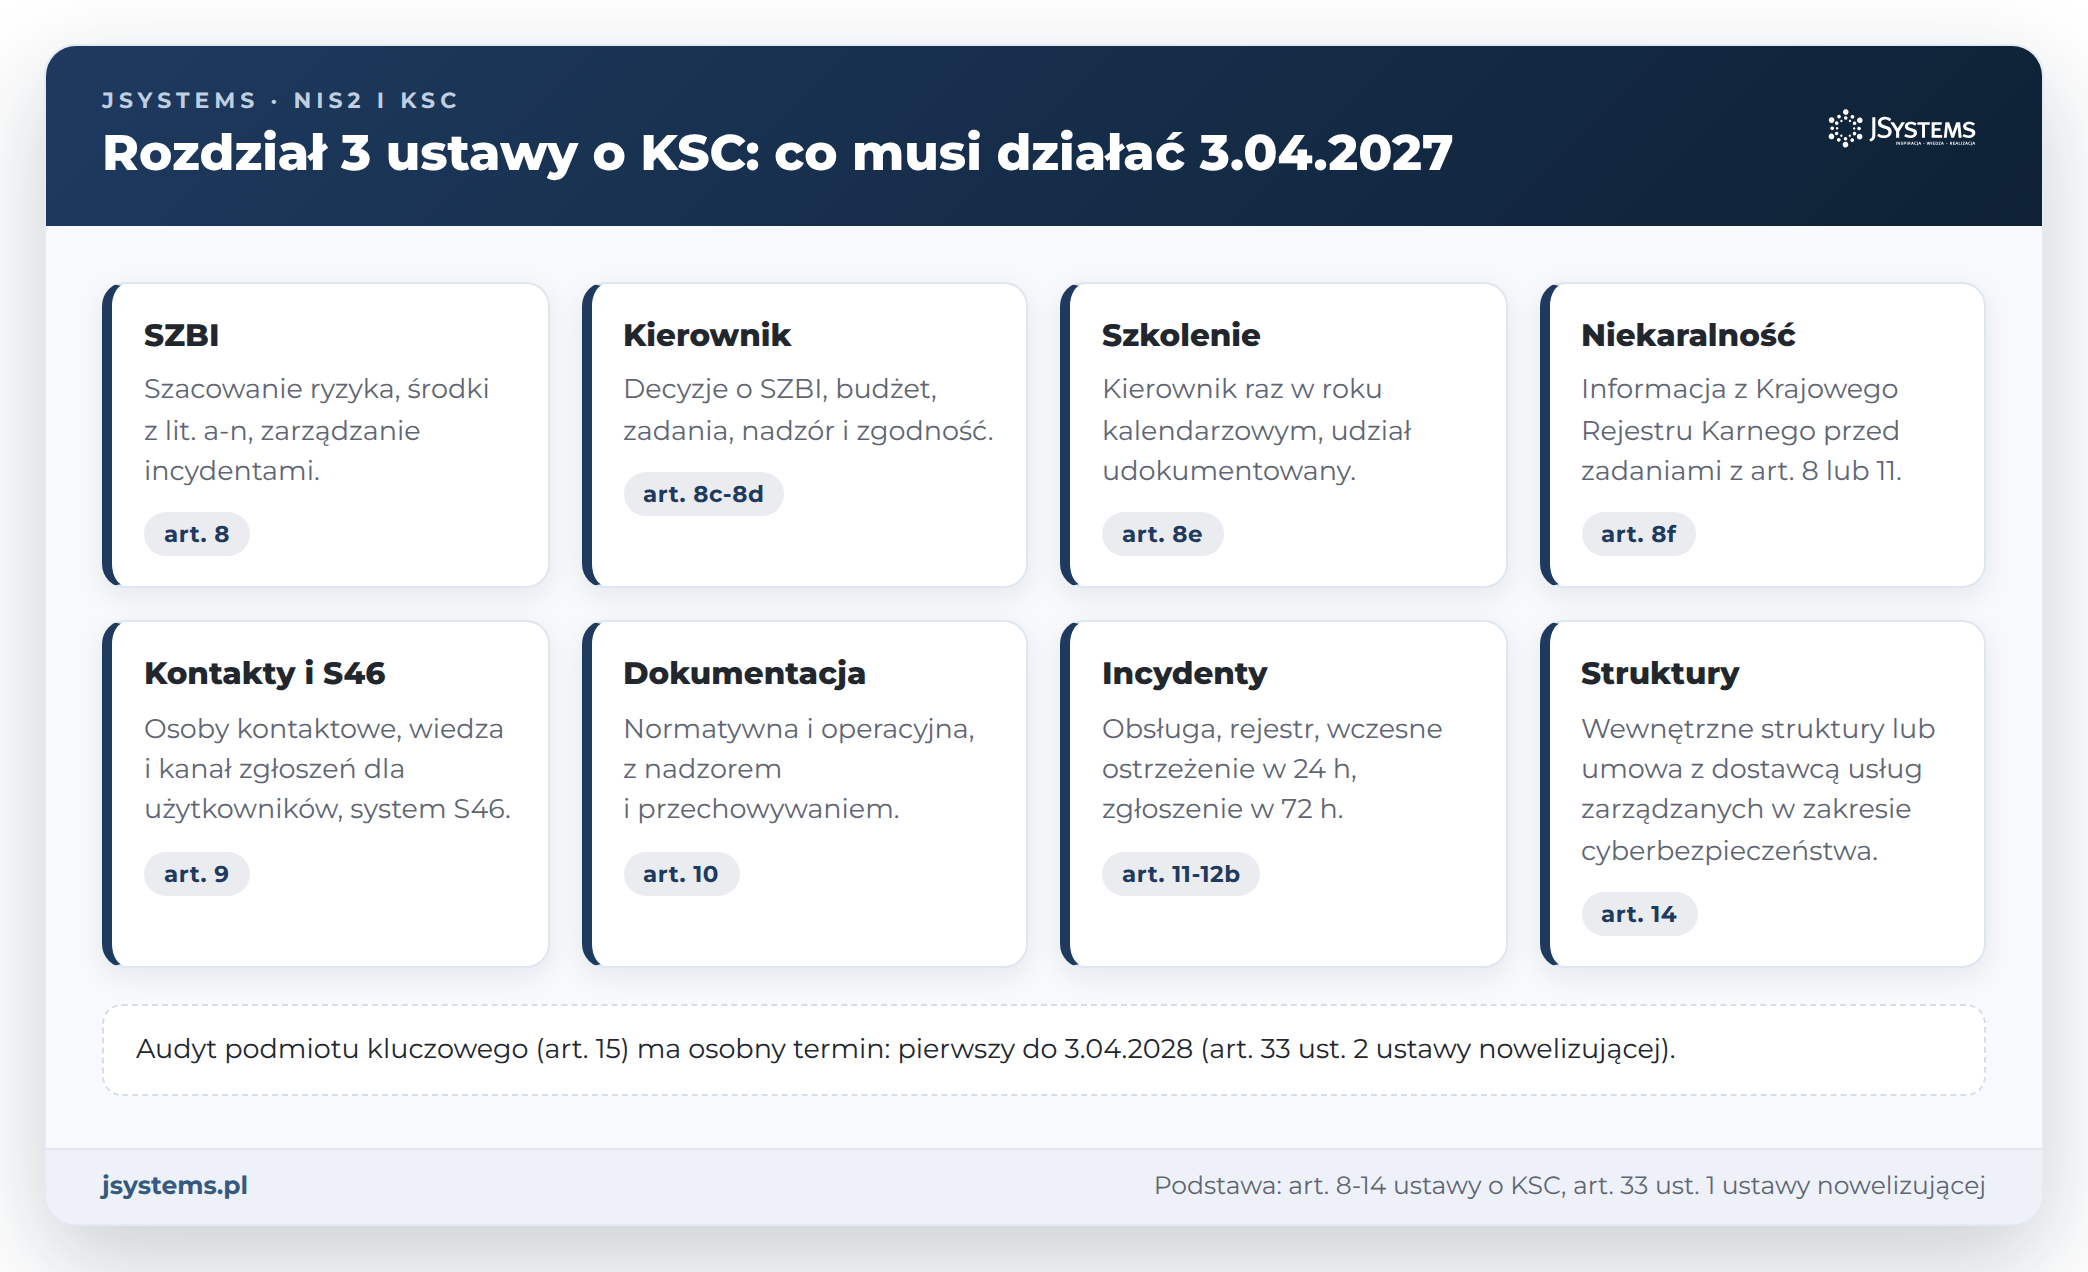
| Obowiązek | Przepis | Co ma działać 3 kwietnia 2027 r. | Przykładowy dowód |
|---|---|---|---|
| System zarządzania bezpieczeństwem informacji (SZBI) | art. 8 ust. 1 | szacowanie ryzyka i zarządzanie nim, środki z lit. a-n, informacje o zagrożeniach, zarządzanie incydentami, środki z pkt 5 | raport z szacowania ryzyka, plan postępowania z ryzykiem, polityki |
| Zadania kierownika | art. 8c, 8d | decyzje o SZBI, środki finansowe, przydział i nadzór zadań, świadomość personelu | uchwała zarządu, budżet, zakresy obowiązków |
| Szkolenie kierownika | art. 8e | plan szkoleń, pierwsze najpóźniej w 2027 r. według MC (odpowiedź 3.46) | program, lista obecności, zaświadczenie |
| Niekaralność | art. 8f | informacja z Krajowego Rejestru Karnego przed dopuszczeniem do zadań z art. 8 lub 11 | informacje w aktach osobowych lub w dokumentacji umowy |
| Kontakty, użytkownicy, S46 | art. 9 | co najmniej dwie osoby kontaktowe (w mikro- i małym przedsiębiorstwie oraz w podmiocie ważnym publicznym co najmniej jedna), wiedza i kanał zgłoszeń dla użytkowników, korzystanie z S46 | dane we wpisie, strona internetowa, adres zgłoszeń, konta w S46 |
| Dokumentacja | art. 10 | dokumentacja normatywna i operacyjna z nadzorem i zasadami przechowywania | wykaz dokumentów z wersjami i właścicielami |
| Incydenty | art. 11-12b | obsługa i rejestr incydentów, klasyfikacja, zgłoszenia przez S46 w ciągu 24 i 72 godzin, sprawozdania | procedura, rejestr incydentów, uprawnienia w S46 |
| Struktury | art. 14 | wewnętrzne struktury odpowiedzialne za cyberbezpieczeństwo lub umowa z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa | regulamin organizacyjny lub umowa |
Kolumna z dowodami to nasza propozycja. MC przypomina, że organ może prosić o dowody realizacji wymogów SZBI i że liczy się udowodnienie stosowania przepisów, a nie formalnie poprawne dokumenty (odpowiedź 11.6). Do tabeli trzeba dopisać dwa przypadki szczególne. Dostawcy usług chmurowych, centrów przetwarzania danych, usług zarządzanych i kilku innych usług cyfrowych stosują w SZBI środki z rozporządzenia wykonawczego Komisji (UE) 2024/2690 (art. 8b ust. 1). Podmiot ważny będący podmiotem publicznym wdraża SZBI spełniający wymogi z załącznika nr 4 do ustawy (art. 8 ust. 3).
Tego samego dnia mija termin na rozpoczęcie korzystania z systemu S46, przez który zgłasza się incydenty (komunikat Ministra Cyfryzacji z 8 kwietnia 2026 r., Dziennik Urzędowy Ministra Cyfryzacji 2026 poz. 7). Drogę od wpisu do konta w systemie opisujemy w tekście firma jest w Wykazie KSC, co dalej.
Termin dotyczy podmiotów, które spełniały przesłanki uznania za podmiot kluczowy albo ważny 3 kwietnia 2026 r. (art. 33 ust. 1 ustawy nowelizującej). Liczy się dzień spełnienia przesłanek, a nie data wpisu do Wykazu KSC (odpowiedzi MC 2.31 i 3.32), więc firma, która złożyła wniosek o wpis z opóźnieniem, nie zyskuje czasu. Inne terminy mają dwie grupy: firmy, które spełnią przesłanki później (12 miesięcy od tego dnia, art. 16, opisujemy je w ostatniej sekcji), oraz podmioty uznane za kluczowe lub ważne decyzją organu (12 miesięcy od doręczenia decyzji, art. 7l ust. 7 i art. 7m ust. 6).
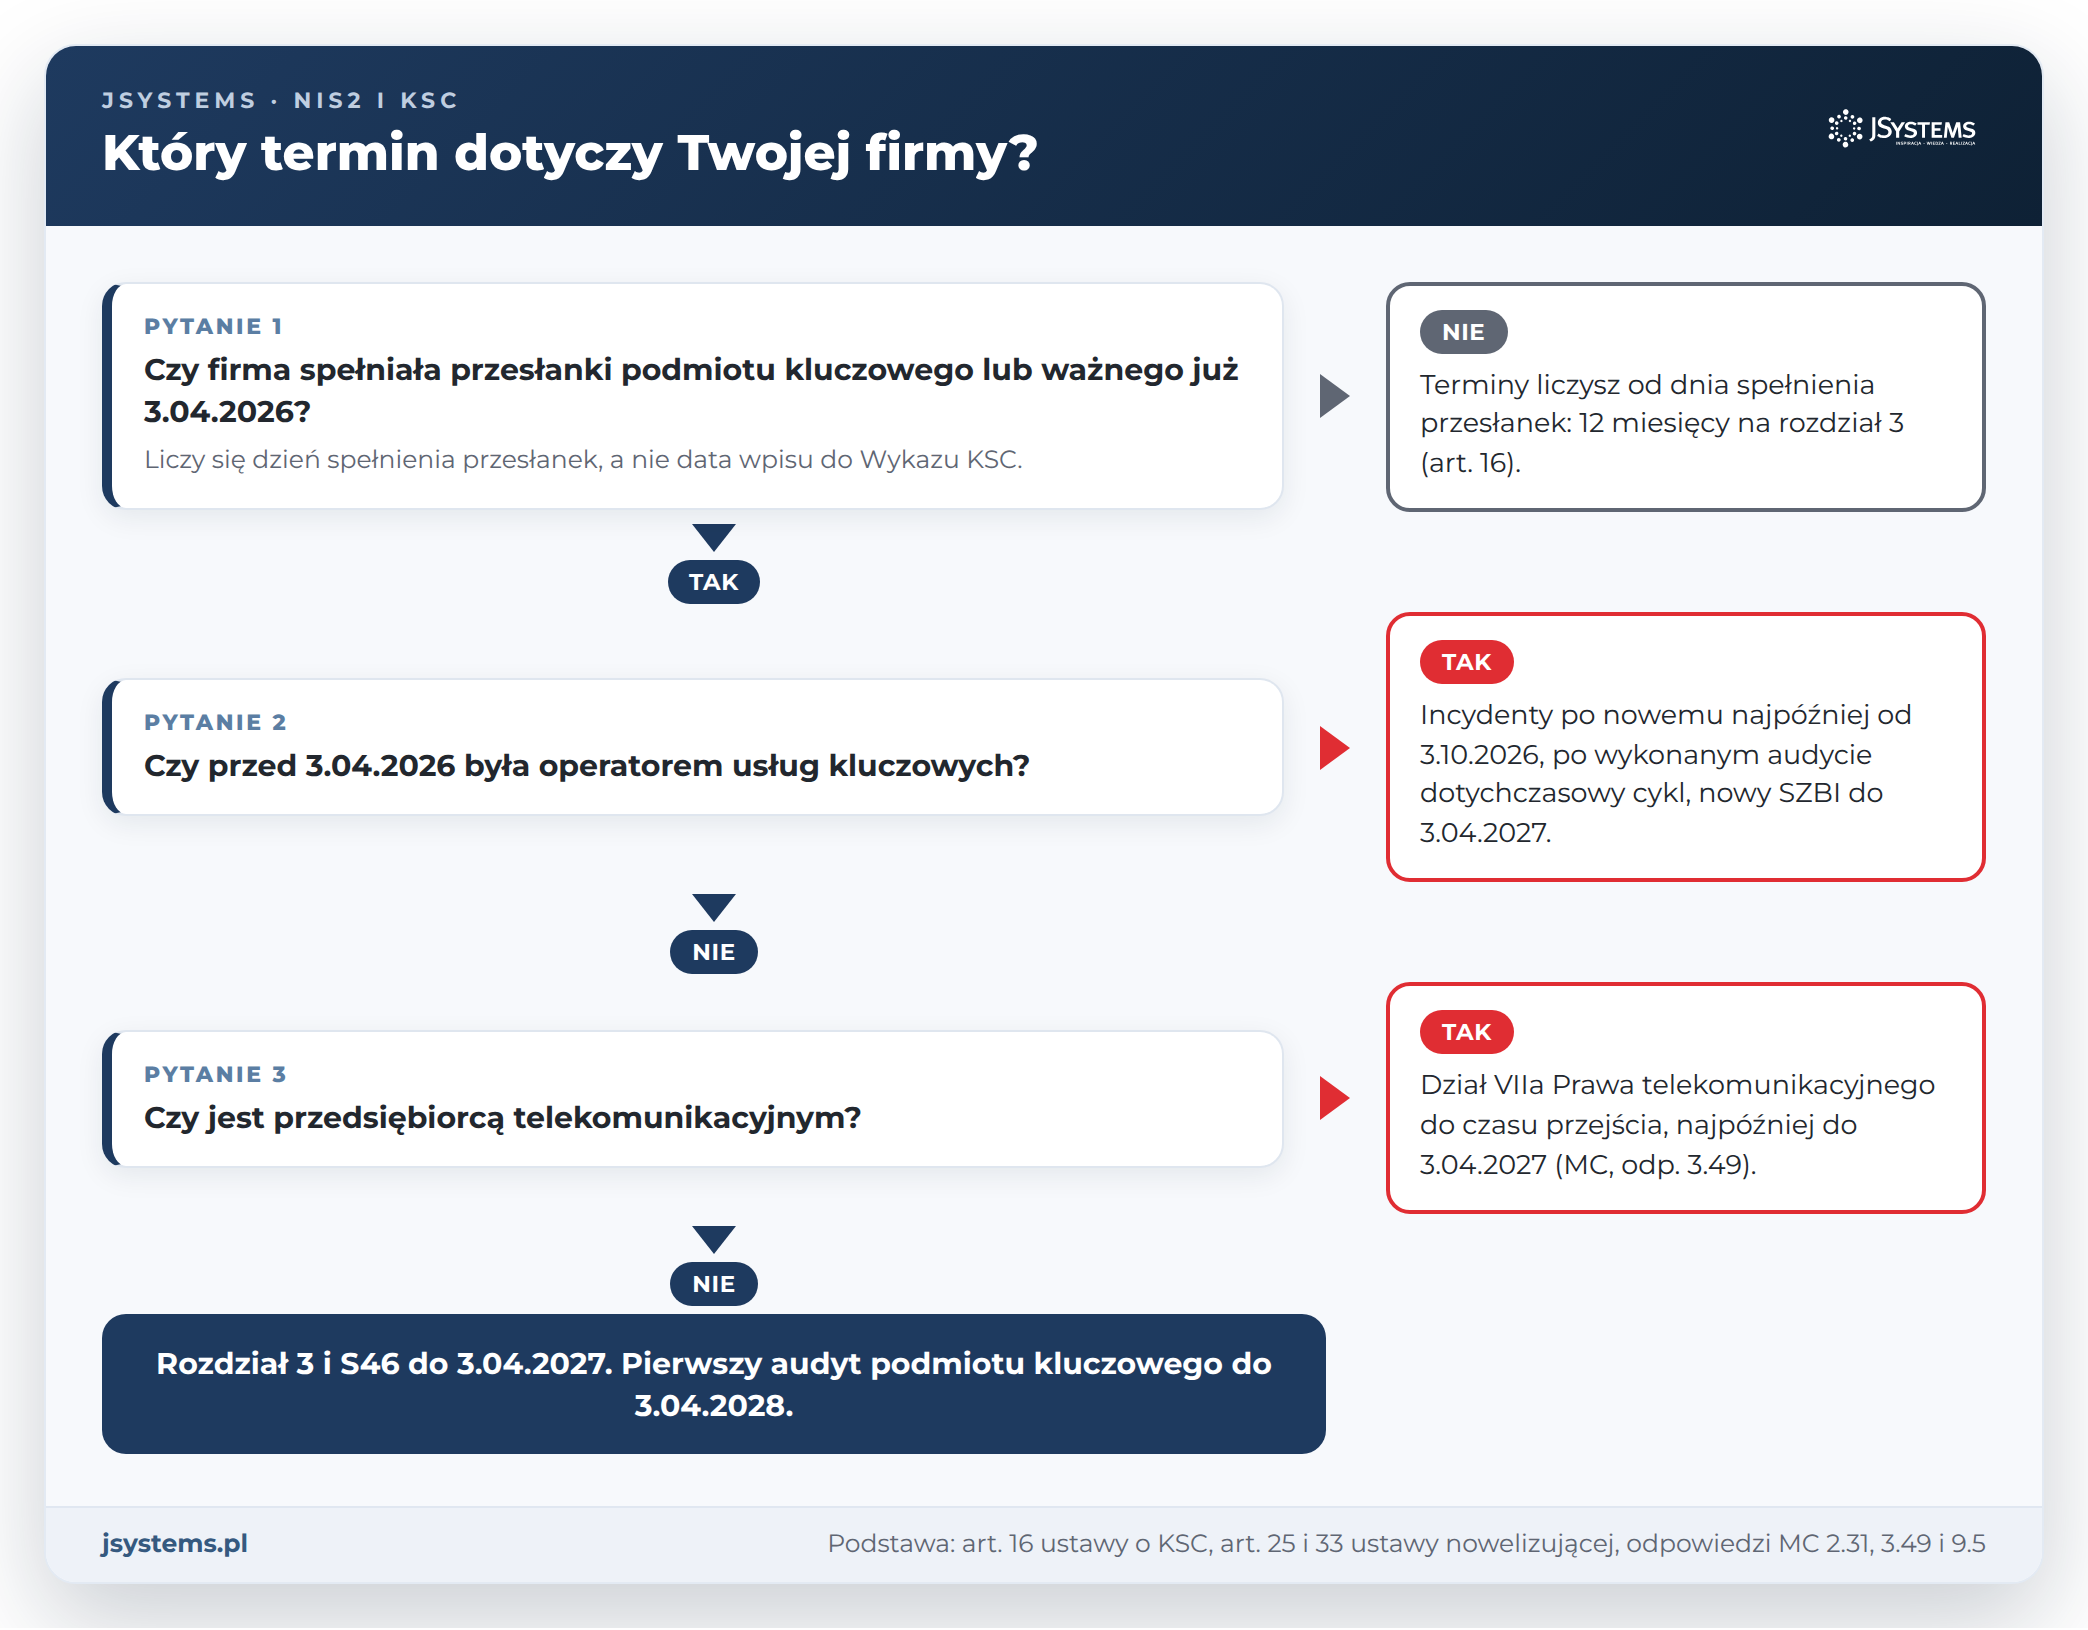
W grupie objętej terminem są trzy przypadki szczególne:
Otwarta pozostaje jedna kwestia: od kiedy incydenty poważne muszą zgłaszać podmioty, które nie były operatorami usług kluczowych. Termin z art. 33 ust. 1 dotyczy całego rozdziału 3, a więc także art. 11, a osobne 6 miesięcy przewidziano tylko dla dawnych operatorów. W pytaniach i odpowiedziach MC nie znaleźliśmy wprost odpowiedzi (stan na październik 2026 r.), więc ścieżkę zgłoszeń przez S46 warto uruchomić jak najwcześniej.
Plan zakłada start 12 października 2026 r. i firmę, która zaczyna od zera. W kalendarzu uwzględnij przerwę świąteczną na przełomie roku i krótszy ostatni tydzień: 29 marca 2027 r. to Poniedziałek Wielkanocny, a 3 kwietnia 2027 r. wypada w sobotę. Fazy częściowo na siebie zachodzą, a kolejność wynika z zależności. Bez inwentaryzacji usług i systemów nie da się oszacować ryzyka, bez szacowania ryzyka nie da się dobrać odpowiednich i proporcjonalnych zabezpieczeń (art. 8 ust. 1 pkt 2), a bez procedur nie ma czego ćwiczyć. Firma, która ma już system zarządzania bezpieczeństwem informacji według normy, skróci fazę dokumentacji, bo MC dopuszcza wykorzystanie i dostosowanie istniejącej dokumentacji (odpowiedź 3.6).
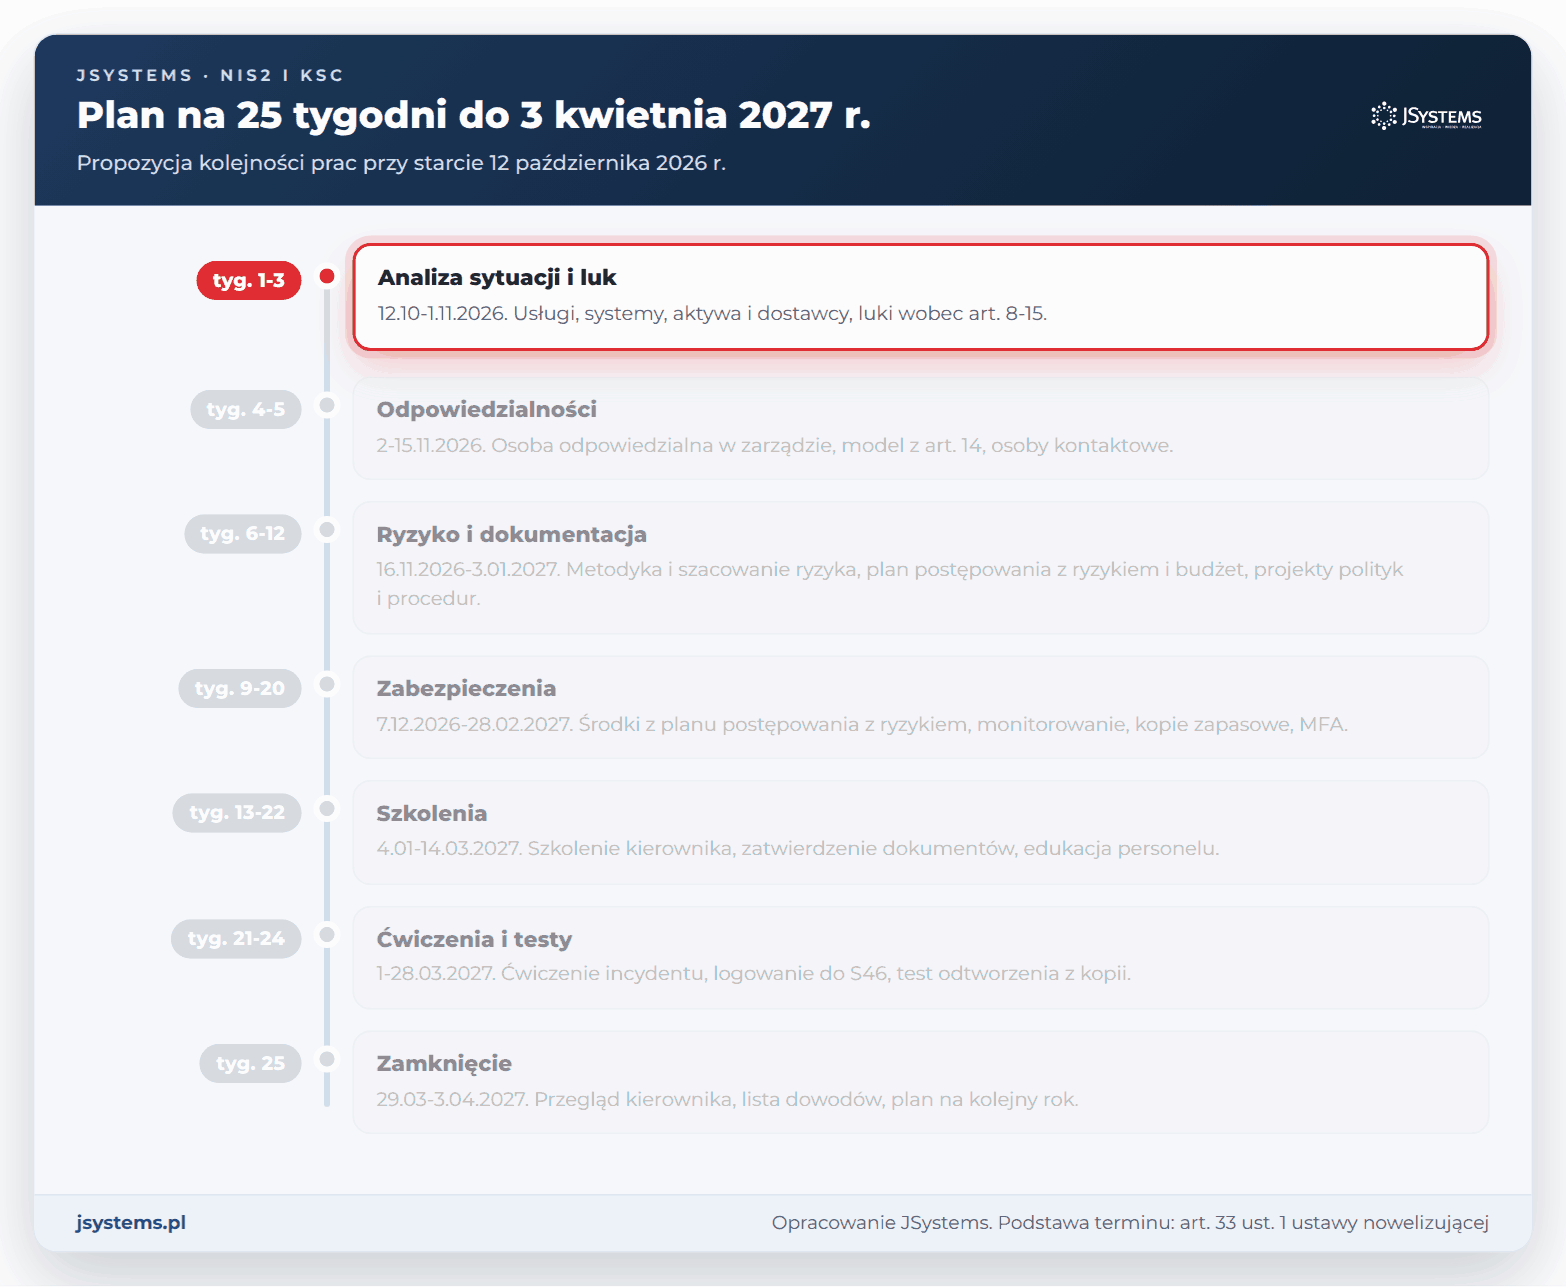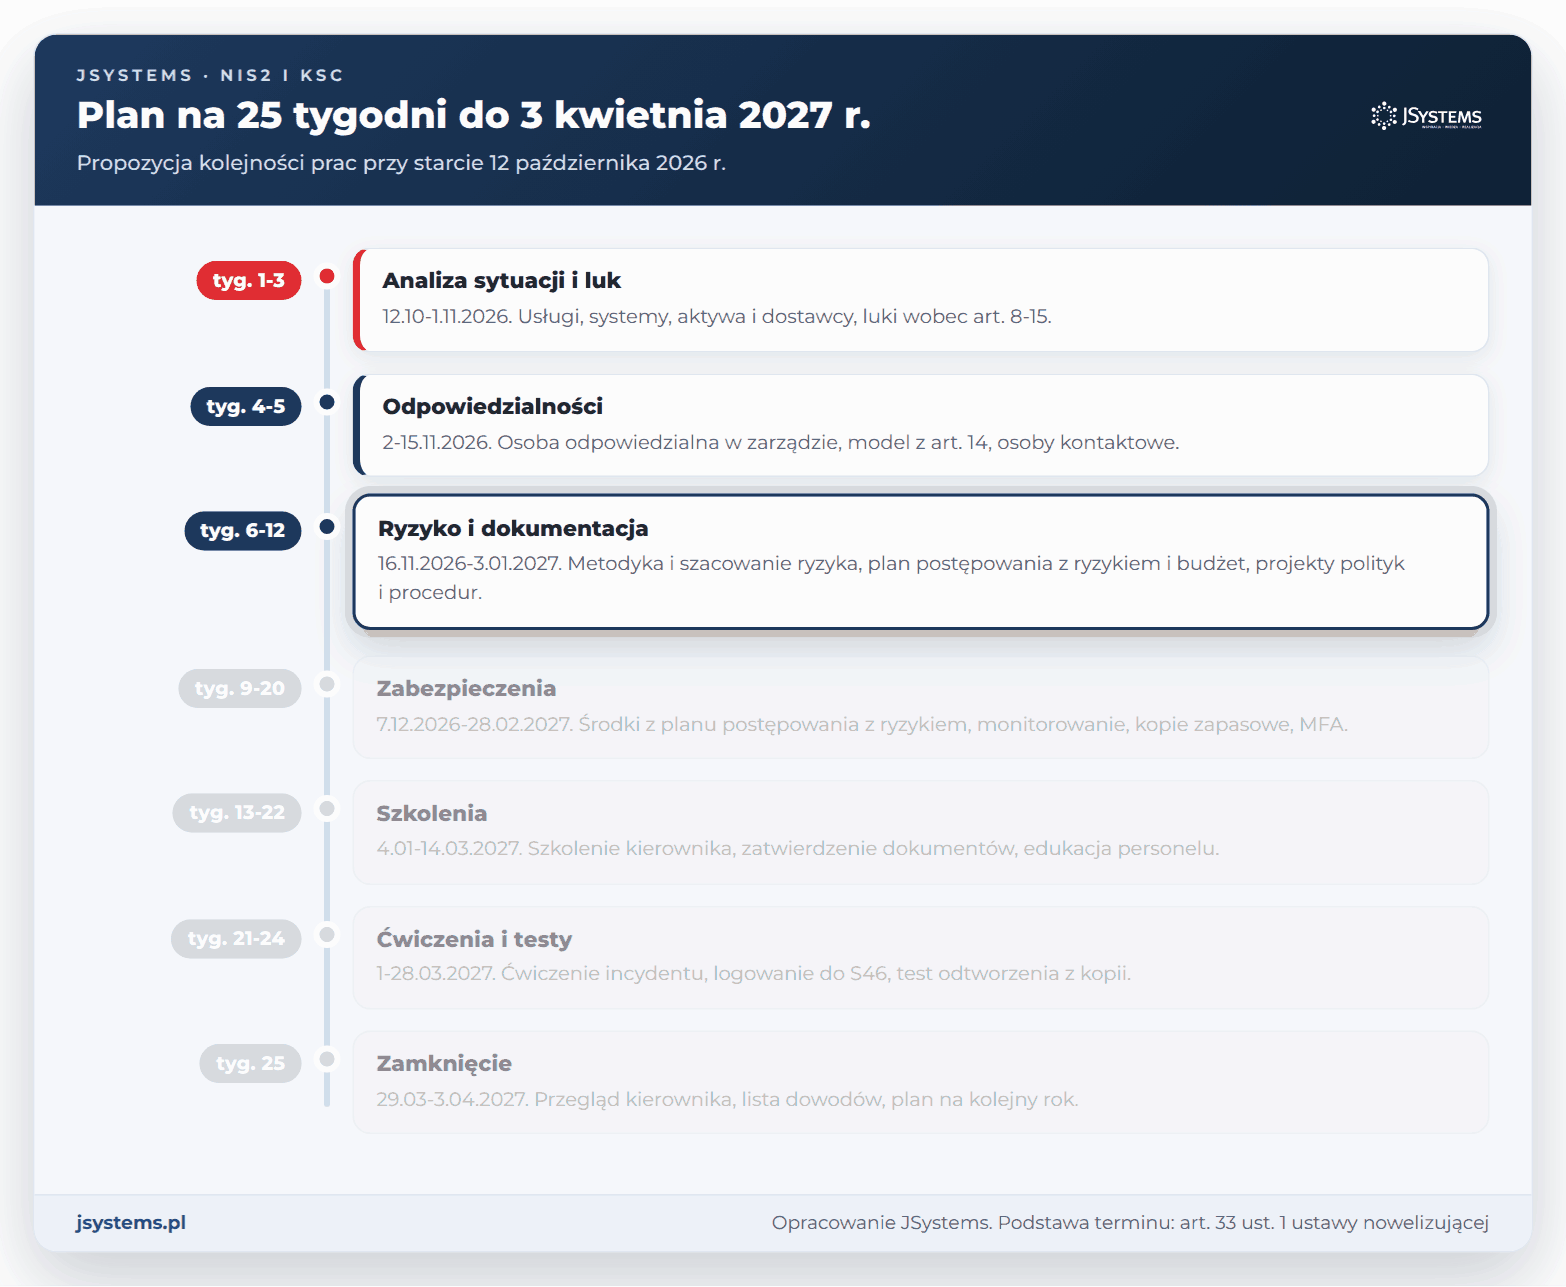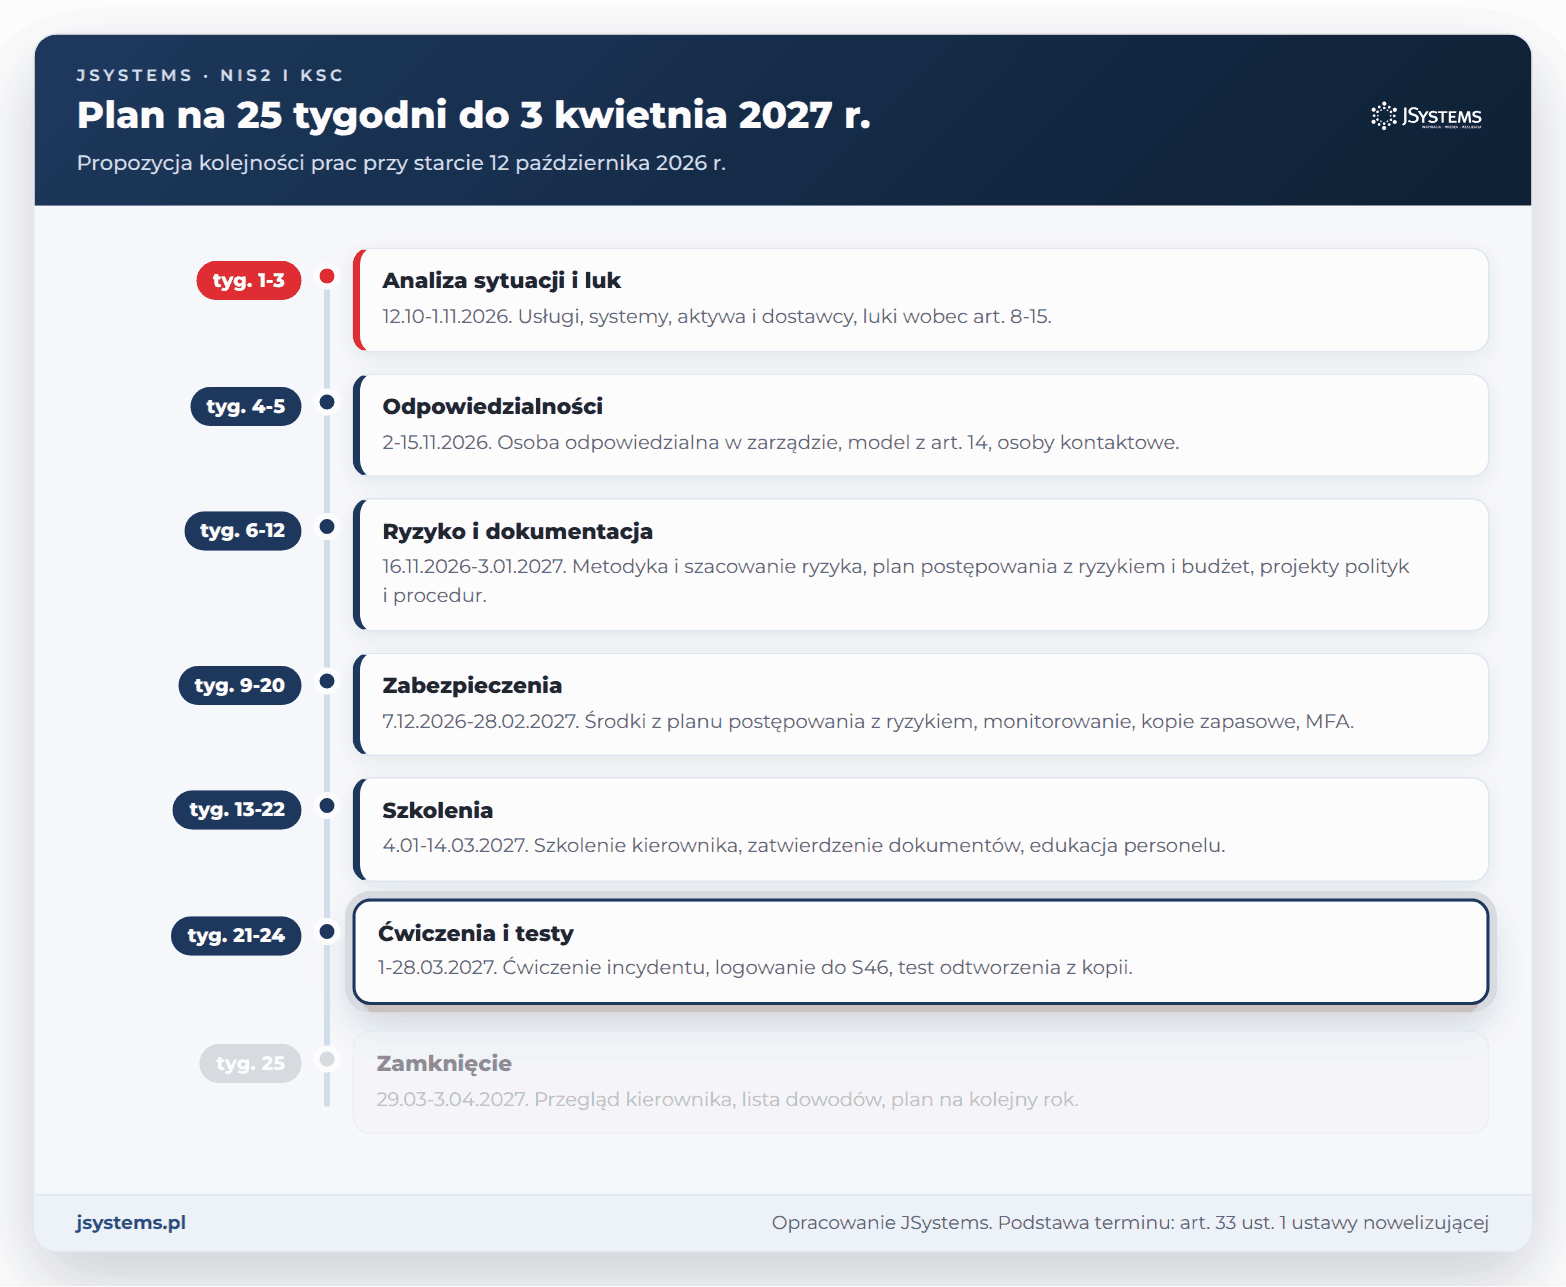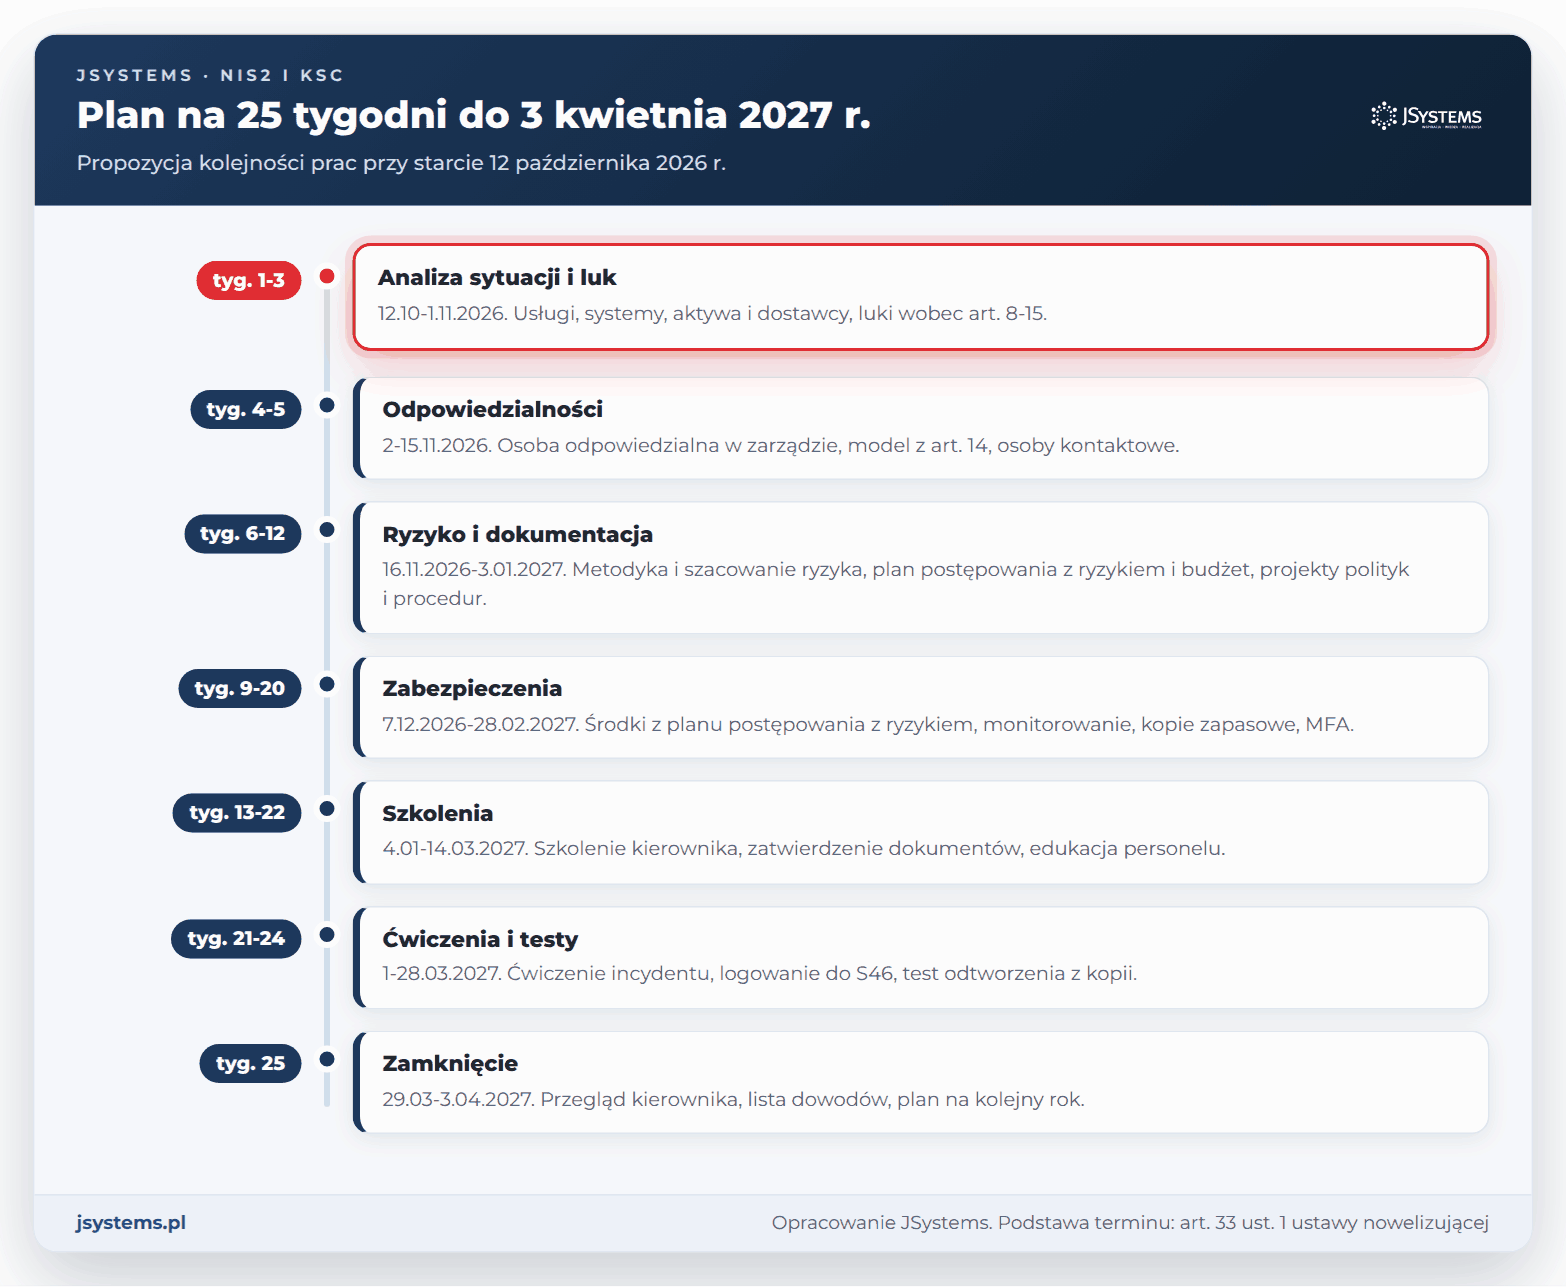
Jeśli zaczynasz dziś, pierwsze trzy kroki nie zależą od wielkości firmy. Kierownik wskazuje osobę odpowiedzialną za SZBI i zatwierdza harmonogram. Zespół spisuje usługi objęte ustawą razem z systemami i dostawcami. Dział kadr zbiera informacje z Krajowego Rejestru Karnego od osób, które mają realizować zadania z art. 8 lub 11. MC potwierdza, że w okresie dostosowawczym podmiot może je gromadzić także w trwających rekrutacjach (odpowiedź 3.28).
SZBI obejmuje system informacyjny wykorzystywany w procesach wpływających na świadczenie usługi (art. 8 ust. 1), więc analiza zaczyna się od pytania, które usługi są objęte ustawą i od jakich systemów zależą. Wynik pierwszych trzech tygodni to:
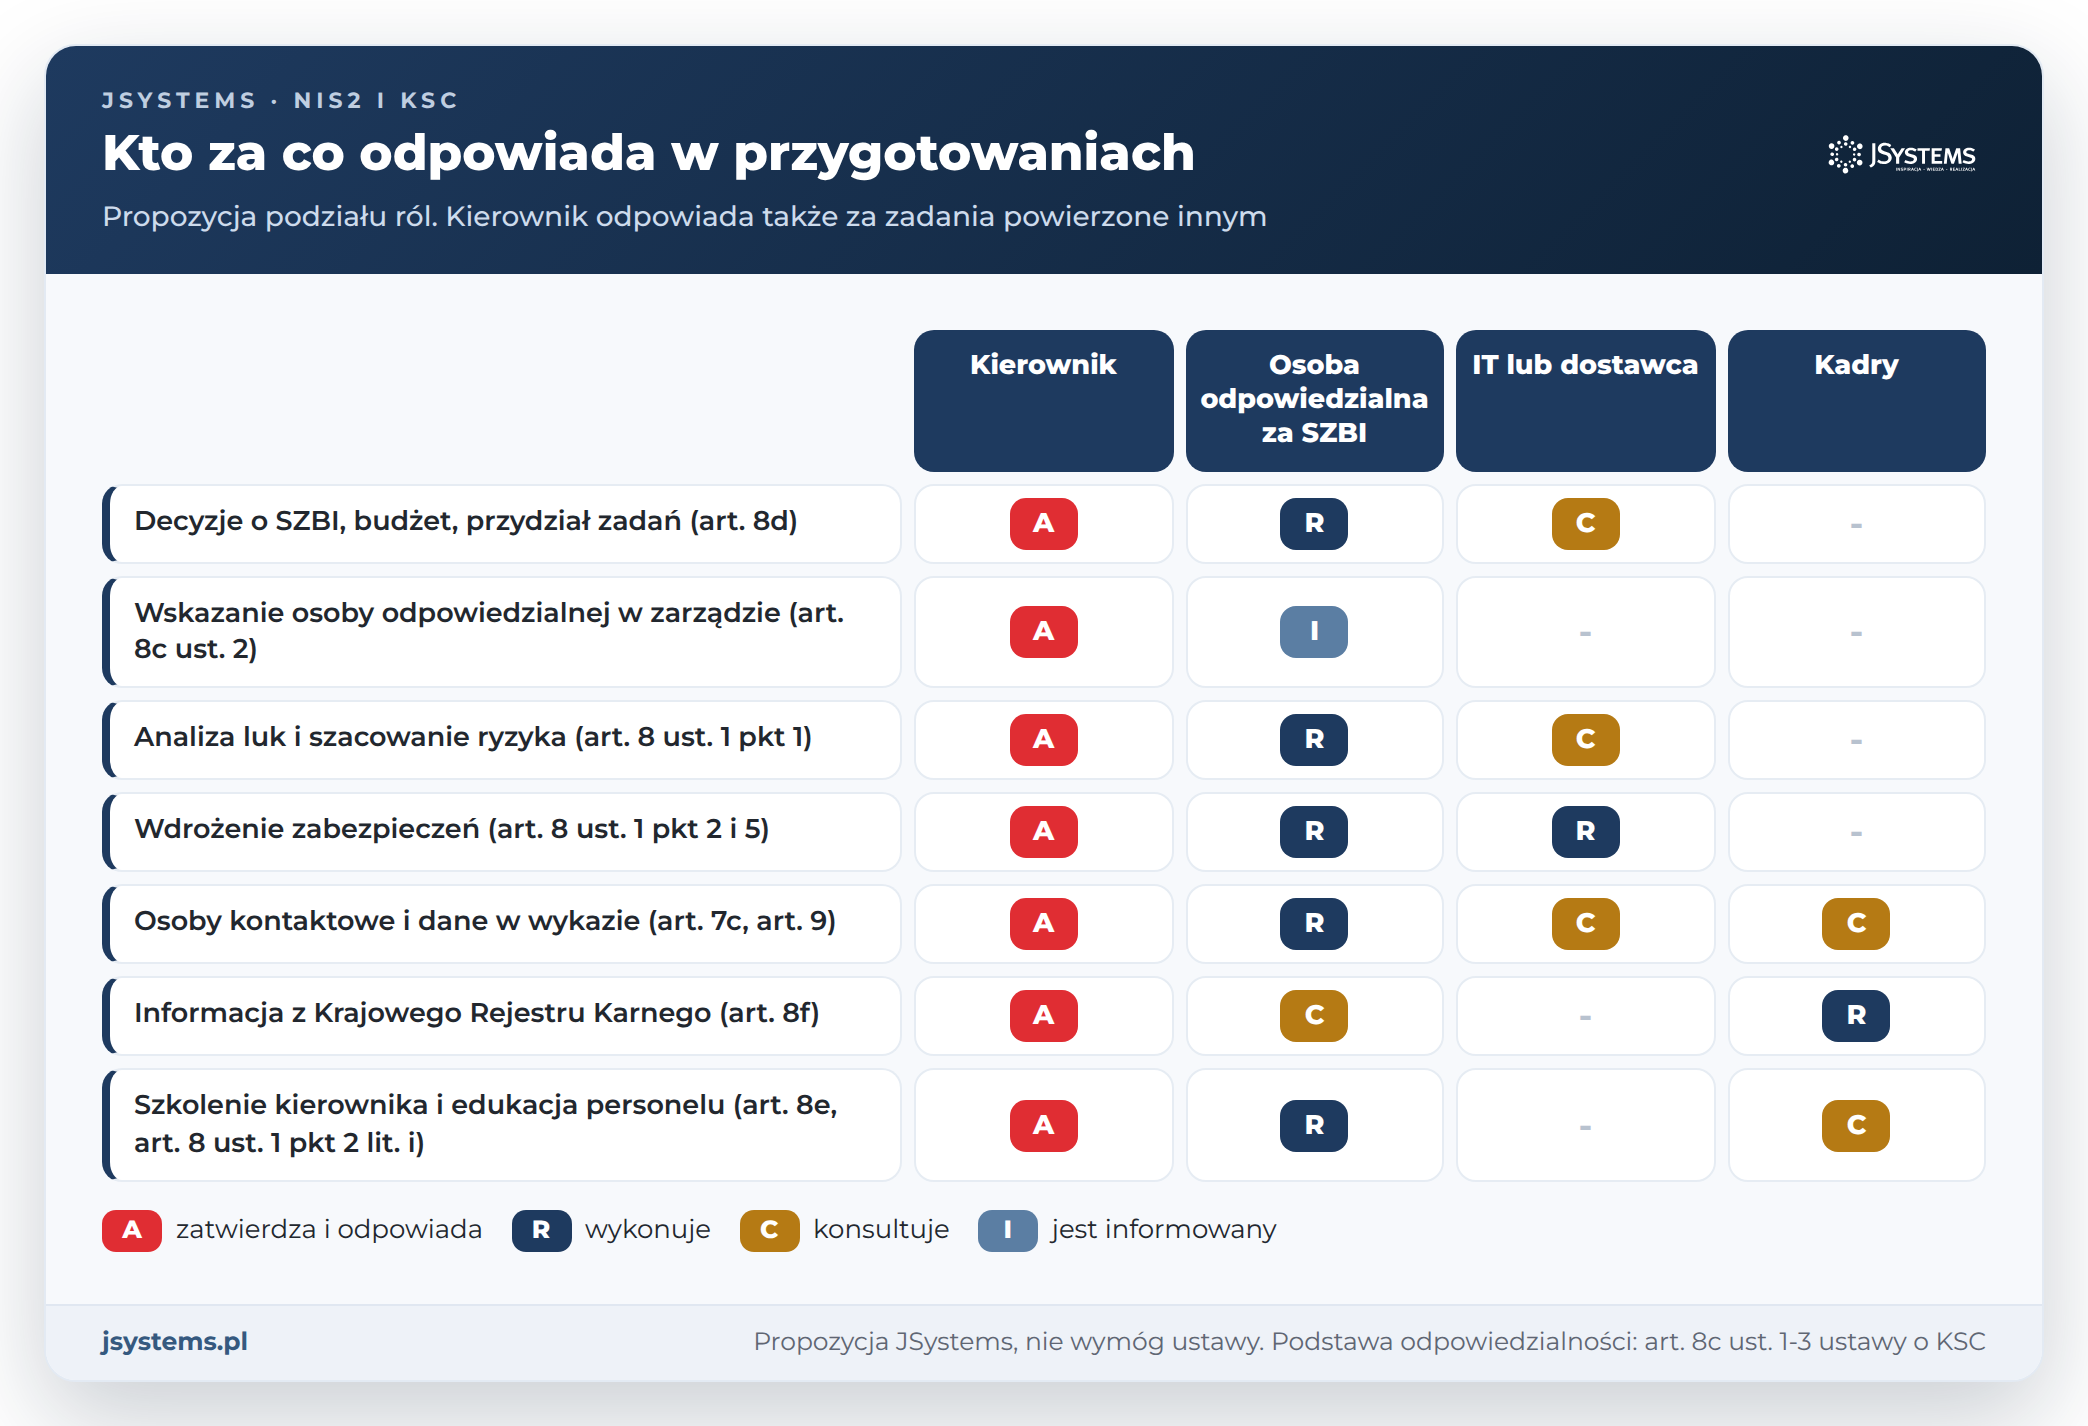
Odpowiedzialność ustawa przypisuje wprost. Kierownik podmiotu odpowiada za obowiązki wymienione w art. 8c ust. 1, w tym z art. 8, 8d-8f, 9-12b, 14 i 15, także wtedy, gdy powierzył je innej osobie za jej zgodą (art. 8c ust. 3). Jeśli kierownikiem jest organ wieloosobowy, na przykład zarząd spółki, i nie wskazano osoby odpowiedzialnej, odpowiadają wszyscy jego członkowie (art. 8c ust. 2). Do kierownika należą decyzje w sprawie SZBI, zaplanowanie środków finansowych, przydział i nadzór zadań, świadomość personelu i zgodność działania z przepisami (art. 8d).
W tygodniach 4-5 zapadają więc trzy decyzje. Pierwsza: kto w zarządzie odpowiada za cyberbezpieczeństwo. Druga: model wykonania zadań, czyli wewnętrzne struktury lub umowa z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa (art. 14). MC wyjaśnia, że spójnik „lub” pozwala zlecić tylko część zadań, ale wybór musi być rozsądny i nie powinien obciążać na przykład przeciążonego działu wsparcia użytkowników (odpowiedź 3.19). Ustawa nie wymaga też własnego centrum operacji bezpieczeństwa (SOC), co MC potwierdza w odpowiedzi 3.16. Trzecia decyzja dotyczy osób kontaktowych: co najmniej dwóch, a w mikro- i małym przedsiębiorstwie co najmniej jednej (art. 9 ust. 1 pkt 1 i ust. 2).
Czytaj też: KSC: za co odpowiada zarząd, a za co dział IT? Konkretne decyzje kierownictwa, nadzór, budżet i podział zadań.
Pierwszym elementem SZBI jest systematyczne szacowanie ryzyka wystąpienia incydentu i zarządzanie tym ryzykiem (art. 8 ust. 1 pkt 1). Ustawa definiuje szacowanie ryzyka jako całościowy proces identyfikacji, analizy i oceny ryzyka (art. 2 pkt 13). Wynikiem jest plan postępowania z ryzykiem, który art. 10 ust. 3 pkt 2 lit. d wymienia wprost w dokumentacji ochrony infrastruktury. Na nim opiera się wybór zabezpieczeń i budżet.
Równolegle powstaje dokumentacja normatywna z art. 10 ust. 3: dokumentacja SZBI, ochrony infrastruktury, systemu zarządzania ciągłością działania, dokumentacja techniczna systemu informacyjnego i dokumentacja wynikająca ze specyfiki sektora. Rozporządzenie z 2018 r. o rodzajach dokumentacji uznano za uchylone z dniem 3 kwietnia 2026 r., więc punktem odniesienia jest sam art. 10. Strukturę dokumentów, ich właścicieli i cykl przeglądów opisujemy w osobnym artykule o tym, jakie dokumenty przygotować do wdrożenia KSC. W planie zostawiamy tygodnie 13-14 na zatwierdzenie dokumentów przez kierownika, już po jego szkoleniu. Wyjątkiem są polityka SZBI i metodyka szacowania ryzyka, które kierownik zatwierdza na początku tej fazy, bo kryteria akceptacji ryzyka muszą być znane przed oceną.
Zabezpieczenia mają być odpowiednie i proporcjonalne do oszacowanego ryzyka oraz uwzględniać m.in. najnowszy stan wiedzy, koszty wdrożenia i wielkość podmiotu (art. 8 ust. 1 pkt 2). Ustawa wymienia czternaście obszarów (lit. a-n), które grafika grupuje w cztery bloki. Dochodzą do nich środki zapobiegające incydentom z art. 8 ust. 1 pkt 5, w tym regularne aktualizacje oprogramowania i niezwłoczna reakcja na podatności. Zmiany wymagające zakupów lub udziału dostawców, takie jak monitorowanie, uwierzytelnianie wieloskładnikowe (MFA) czy kopie zapasowe, warto uruchomić wcześnie. Dlatego w planie startują w 9. tygodniu, zanim dokumentacja jest gotowa.
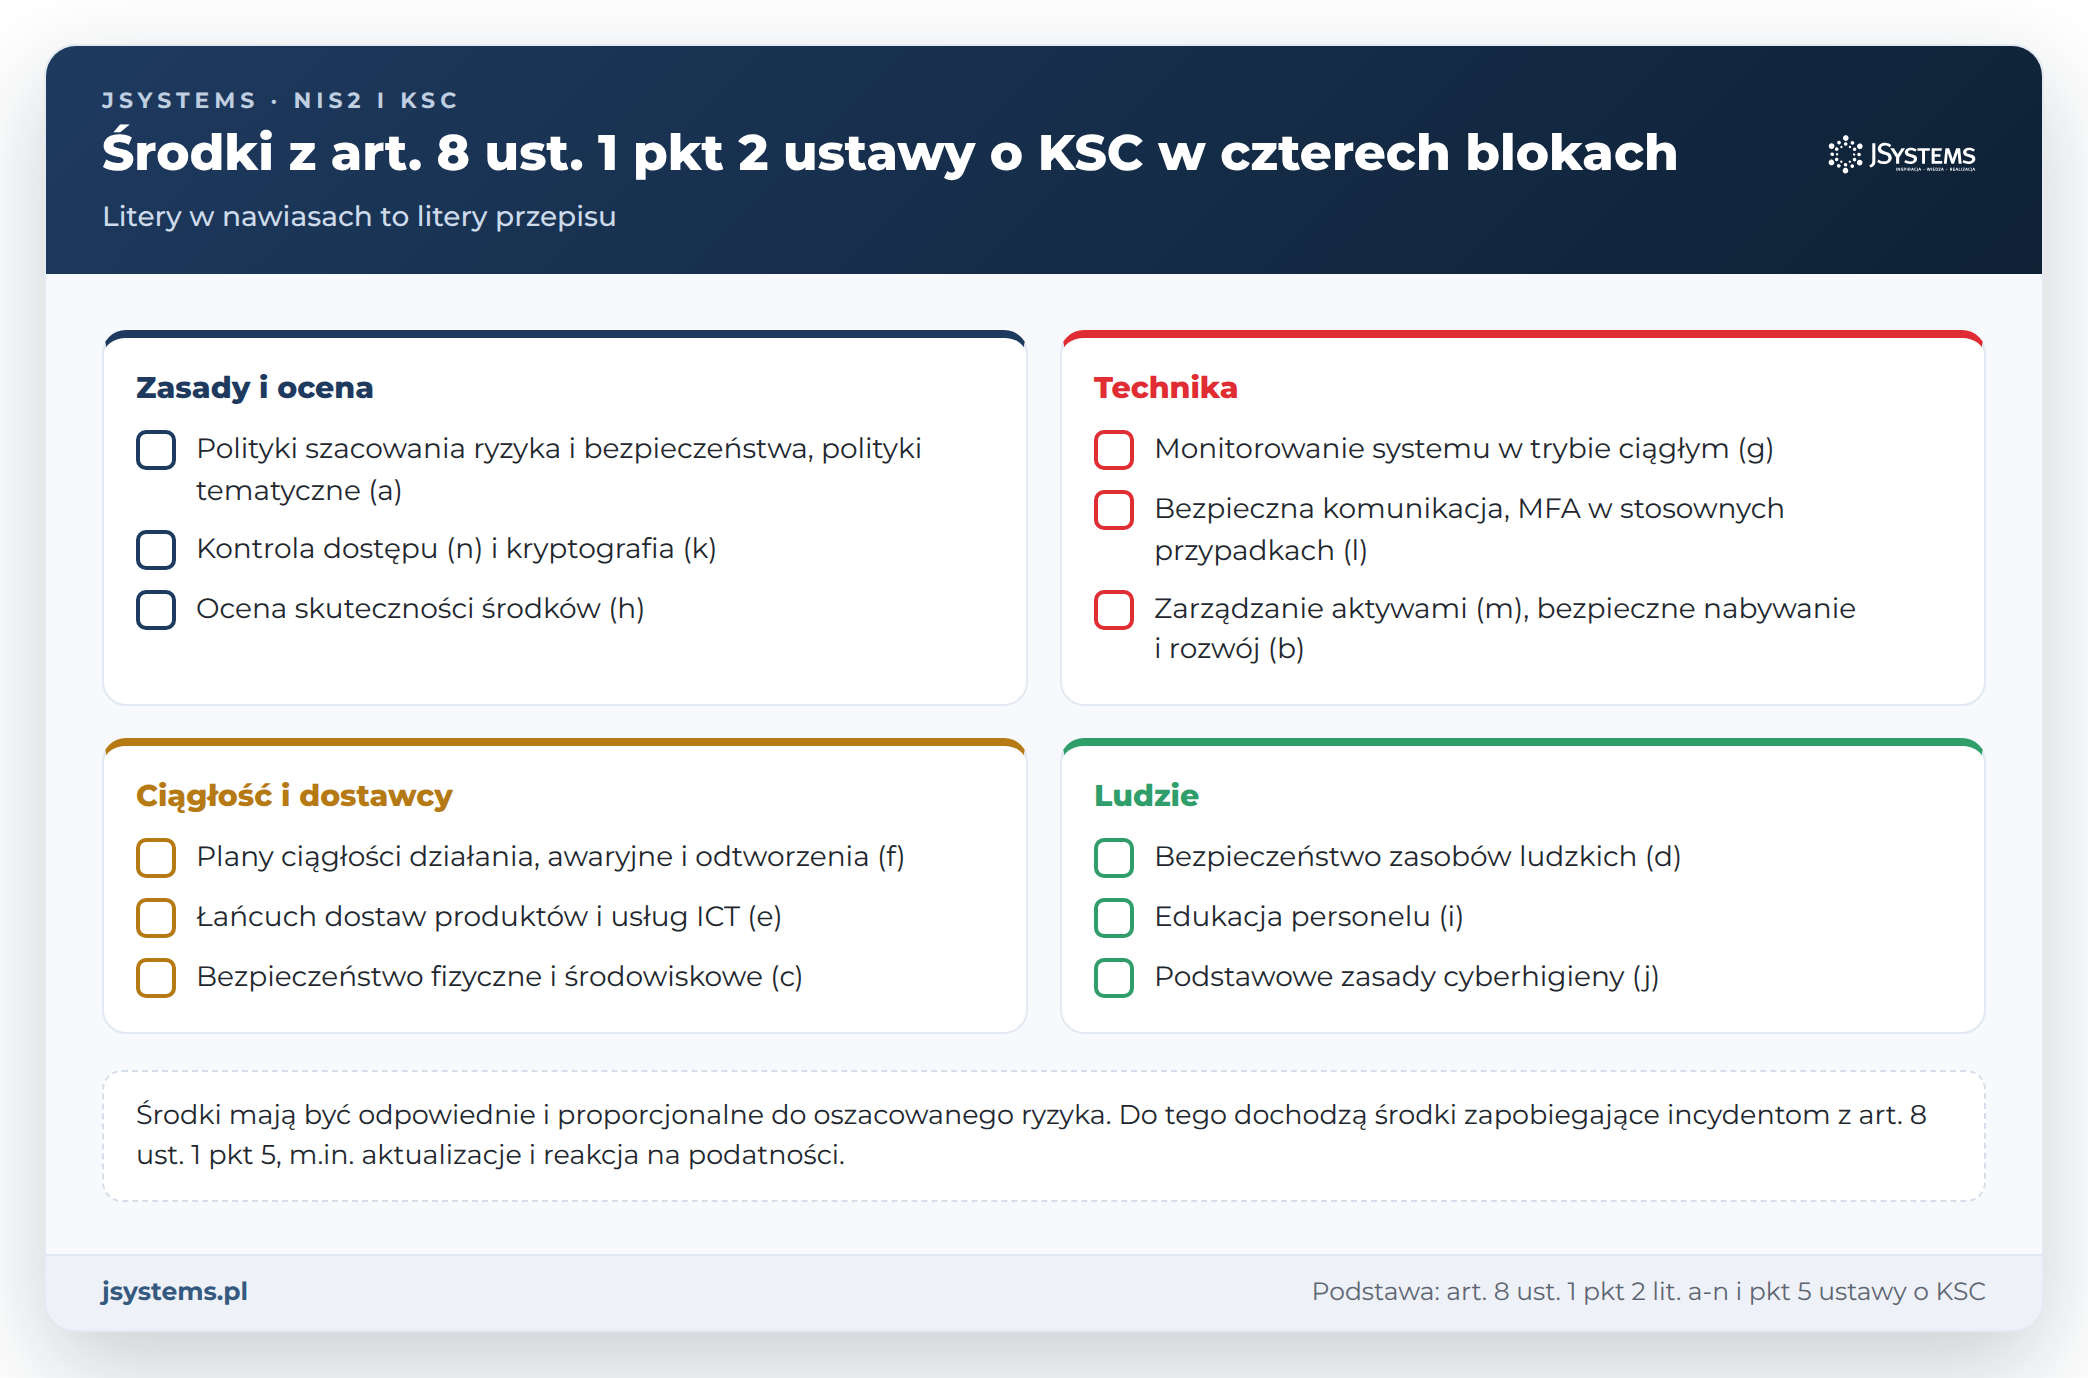
W tej fazie powstaje też procedura obsługi incydentów. Musi uwzględniać progi uznania incydentu za poważny (art. 11 ust. 1 pkt 3). Rozporządzenie z 2018 r. w tej sprawie zachowuje moc najdłużej do 3 kwietnia 2027 r. (art. 32 pkt 1 ustawy nowelizującej) i obejmuje tylko sektory z dawnego katalogu, a nowe jest projektem (stan na 12 października 2026 r.). Procedurę warto więc napisać tak, żeby kryteria klasyfikacji dało się łatwo podmienić.
Kierownik podmiotu oraz osoba, której powierzono jego obowiązki w zakresie cyberbezpieczeństwa, przechodzą szkolenie raz w roku kalendarzowym (art. 8e ust. 1). Zakres obejmuje obowiązki z art. 7b ust. 4, 7c, 7f ust. 3, 8, 8d, 8f ust. 1 i 2, 9-12b, 14 i 15 (art. 8e ust. 2), a udział musi być udokumentowany (art. 8e ust. 3). Według MC w podmiotach objętych ustawą od 3 kwietnia 2026 r. pierwsze szkolenie musi się odbyć najpóźniej w 2027 r. Może się odbyć jeszcze w 2026 r., ale wtedy w 2027 r. potrzebne jest kolejne (odpowiedź 3.46).
W planie umieszczamy je na początku stycznia 2027 r. Szkolenie odbyte w 2027 r. obejmuje ten rok kalendarzowy, a jednocześnie poprzedza zatwierdzenie wyników szacowania ryzyka, dokumentów i ćwiczenie zarządu. Kierownik podejmuje te decyzje z wiedzą, za co odpowiada. Jak dokumentować udział i co powinno znaleźć się w programie, opisujemy w artykule obowiązkowe szkolenie zarządu z KSC.
Edukacja personelu to osobny element SZBI (art. 8 ust. 1 pkt 2 lit. i), obok podstawowych zasad cyberhigieny (lit. j). MC podkreśla, że powinna odbywać się na bieżąco i uwzględniać obowiązki personelu w SZBI, procedury i przykłady incydentów (odpowiedź 3.8). Kierownik zapewnia, że personel zna swoje obowiązki i wewnętrzne regulacje (art. 8d pkt 4).
Ostatnie tygodnie przed terminem służą próbom. Plany ciągłości działania i odtworzenia mają być wdrażane, dokumentowane, testowane i utrzymywane (art. 8 ust. 1 pkt 2 lit. f), a SZBI obejmuje polityki i procedury oceny skuteczności środków (lit. h). Proponujemy pięć prób:
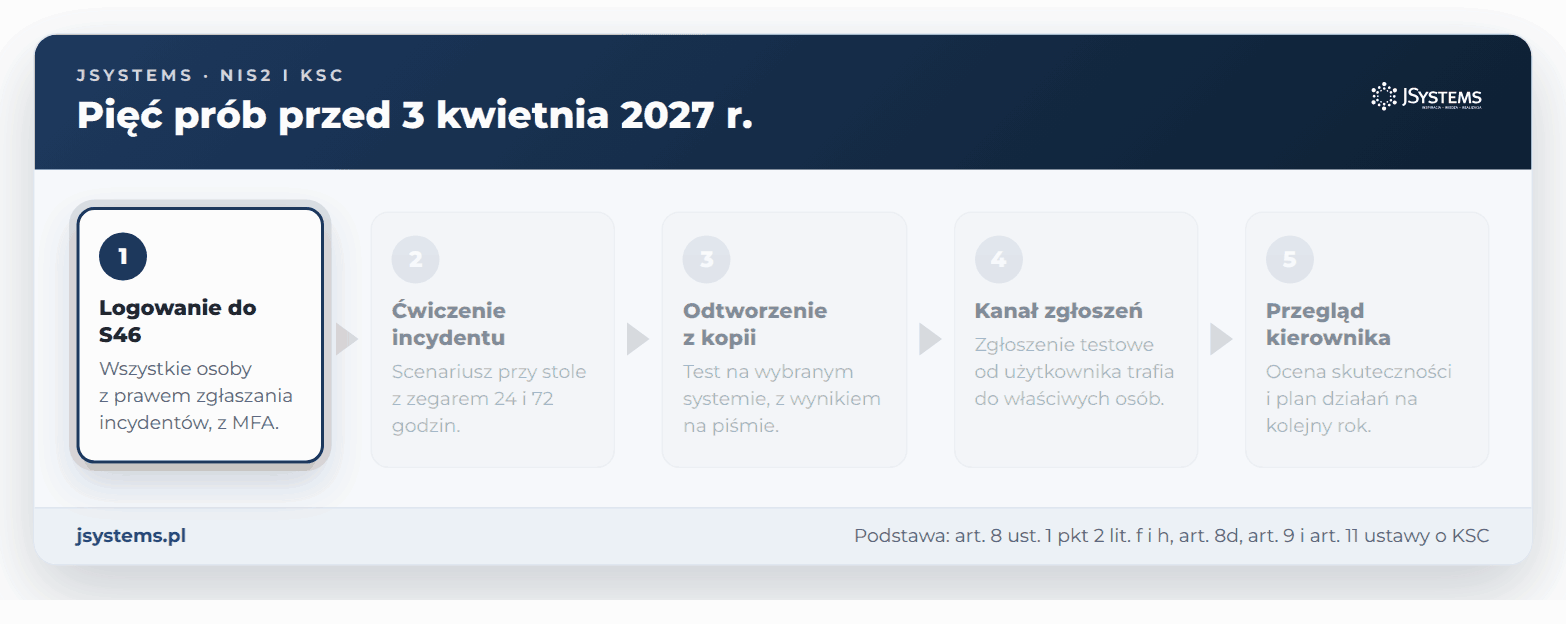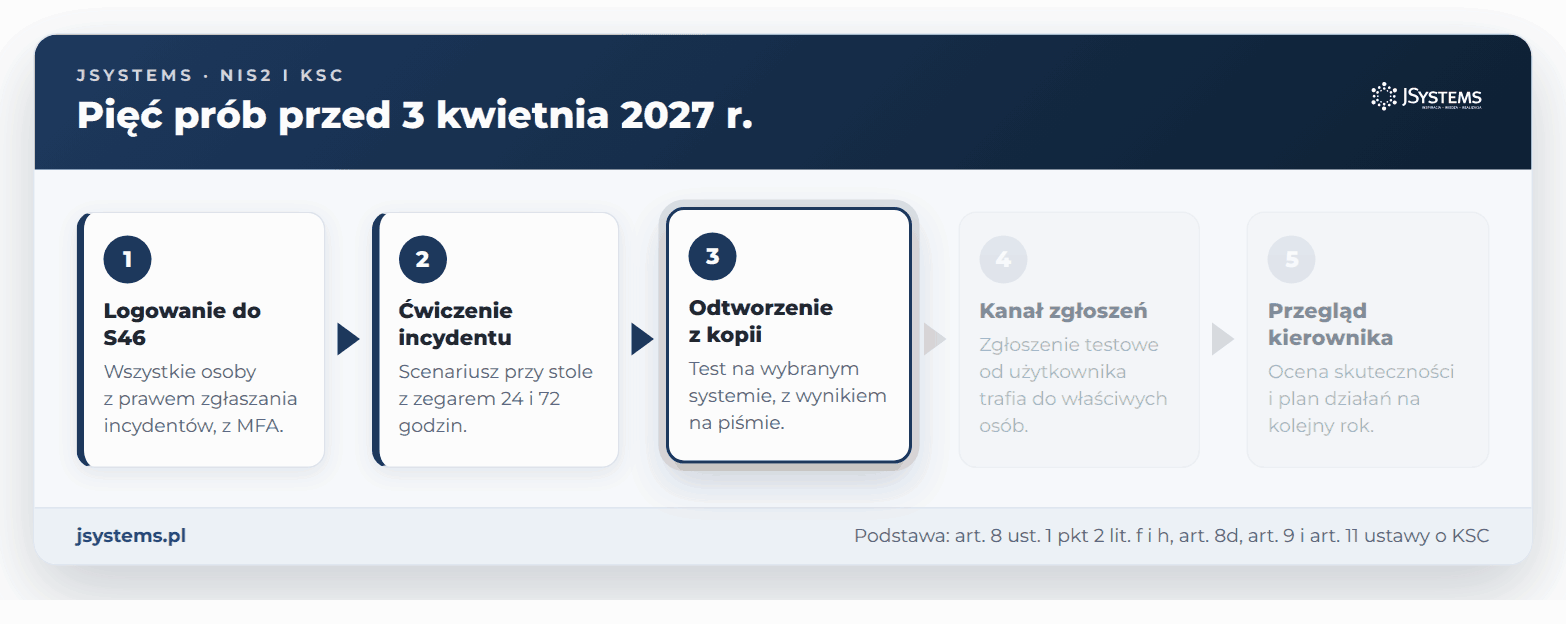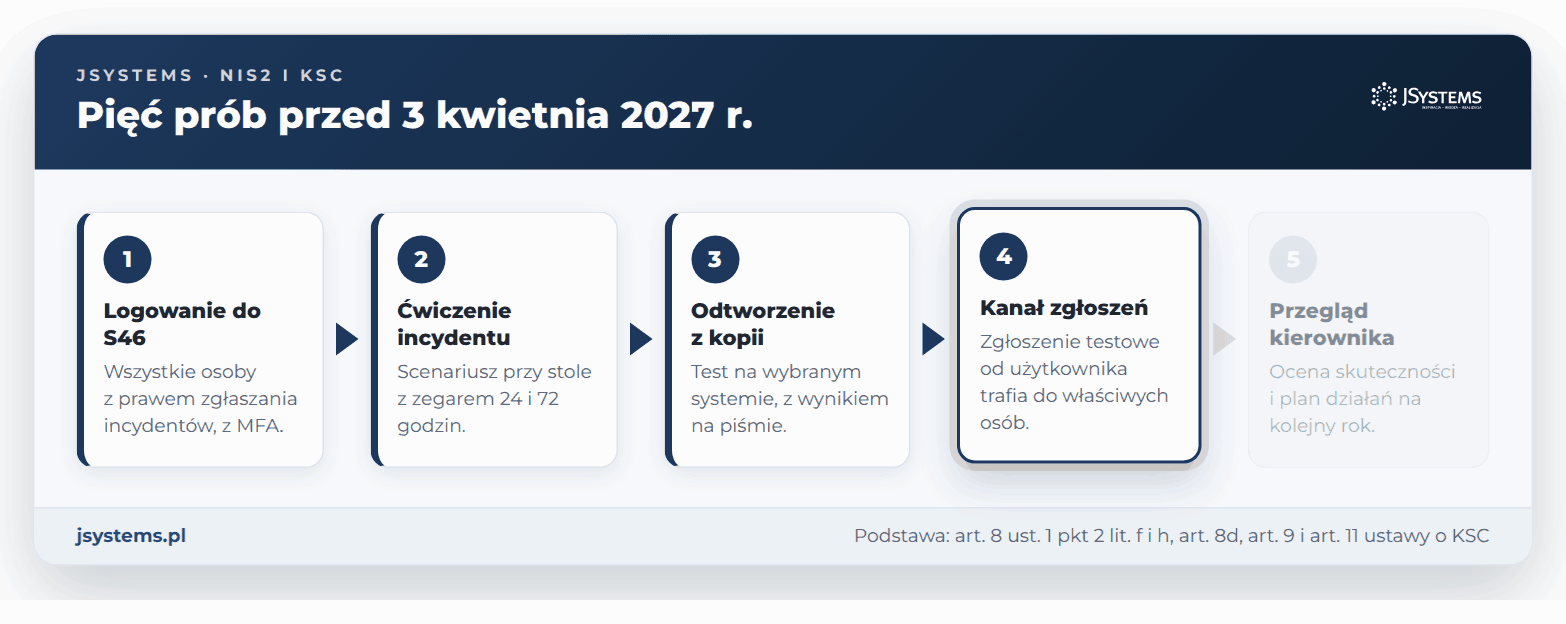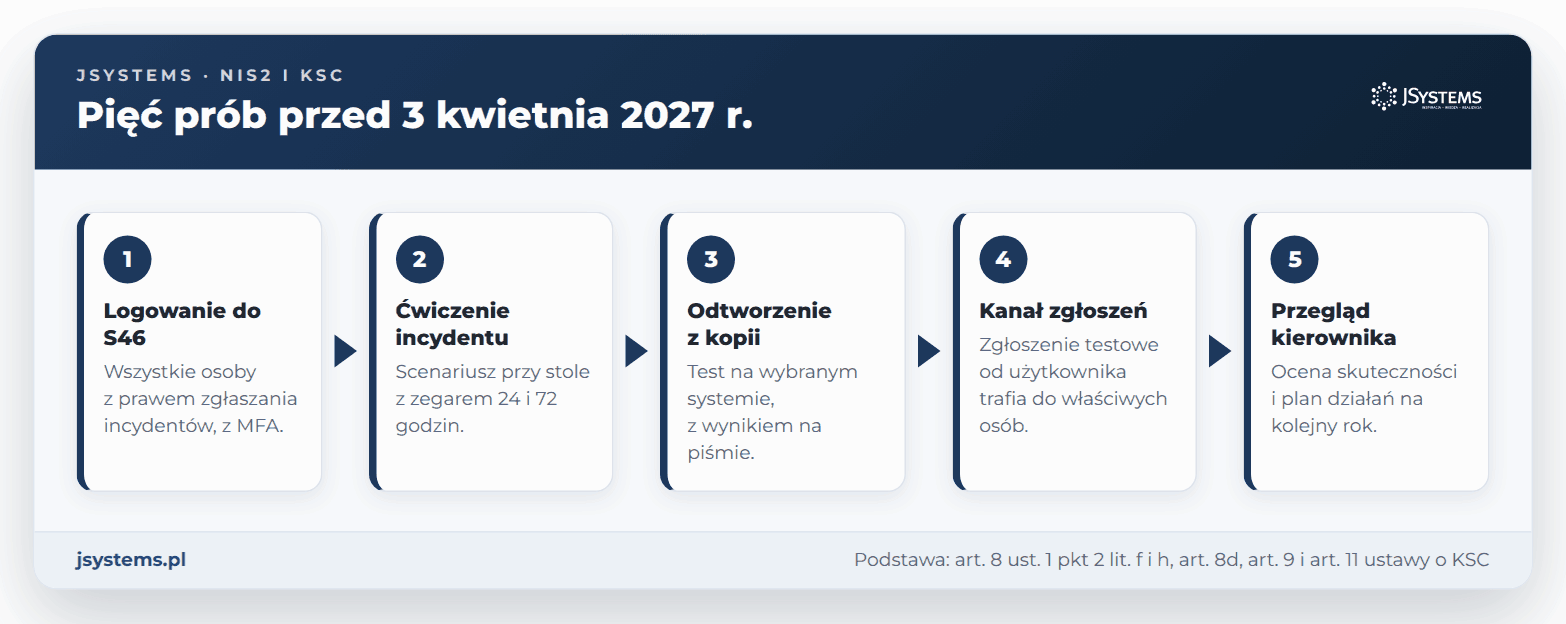
Scenariusz takiego ćwiczenia dla zarządu, z rolami, kolejnymi zdarzeniami i omówieniem, opisujemy w artykule jak przeprowadzić ćwiczenie cyberataku dla zarządu.
3 kwietnia 2027 r. nie jest metą. Obowiązki z rozdziału 3 trwają, a kolejne daty wynikają z ustawy nowelizującej i ustawy o KSC:
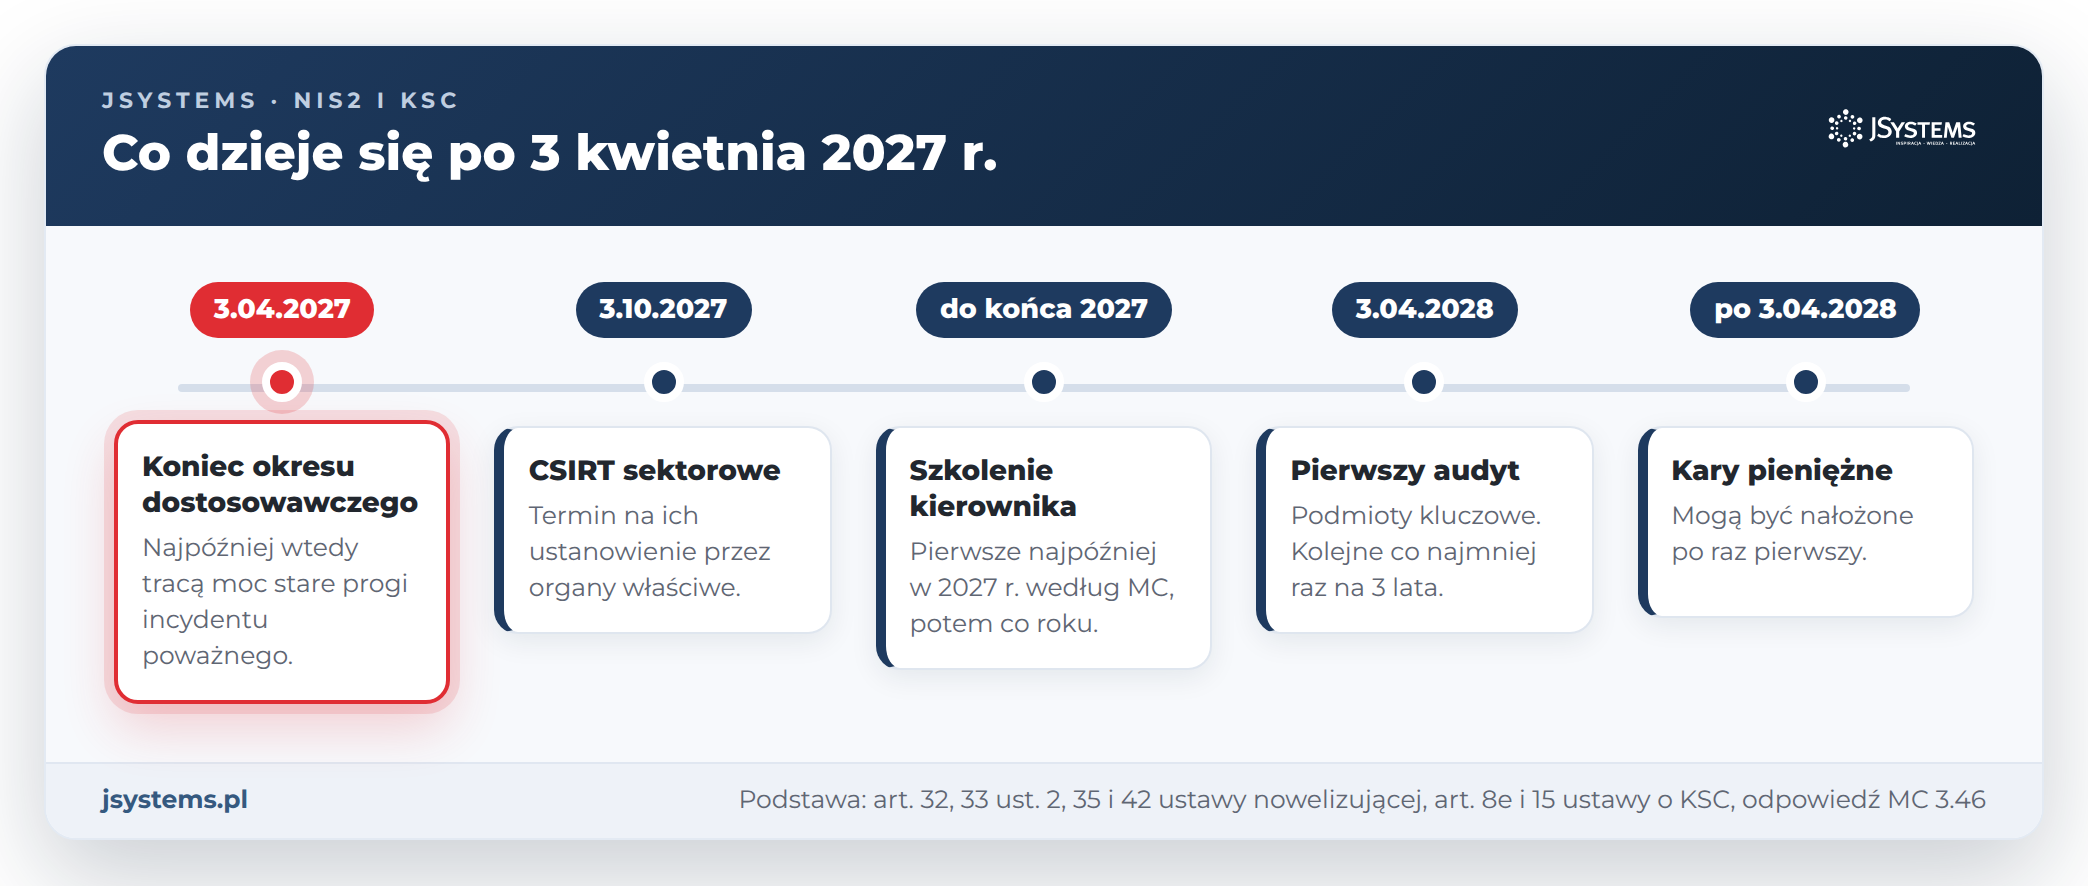
Moratorium dotyczy wyłącznie kar pieniężnych. Środki nadzorcze, takie jak ostrzeżenia i nakazy organu z art. 53, nie są nim objęte. Wybór audytora warto zaplanować z wyprzedzeniem, bo audytu nie może przeprowadzić osoba, która realizuje lub w ciągu roku przed audytem realizowała w firmie zadania z art. 8 lub 9-13 (art. 15 ust. 2a). Kopię raportu podmiot kluczowy przekazuje organowi w ciągu 3 dni roboczych od jego otrzymania (art. 15 ust. 1a).
Termin 3 kwietnia 2027 r. nie dotyczy firmy, która stanie się podmiotem kluczowym albo ważnym później, na przykład rozpocznie działalność wymienioną w załączniku do ustawy albo przekroczy próg wielkości. Jej zegar startuje w dniu spełnienia przesłanek: 6 miesięcy na wniosek o wpis do Wykazu KSC (art. 7c ust. 1), 12 miesięcy na obowiązki z rozdziału 3 (art. 16 pkt 1) i na rozpoczęcie korzystania z S46 (art. 46 ust. 4) oraz 24 miesiące na pierwszy audyt, jeśli to podmiot kluczowy (art. 16 pkt 2).
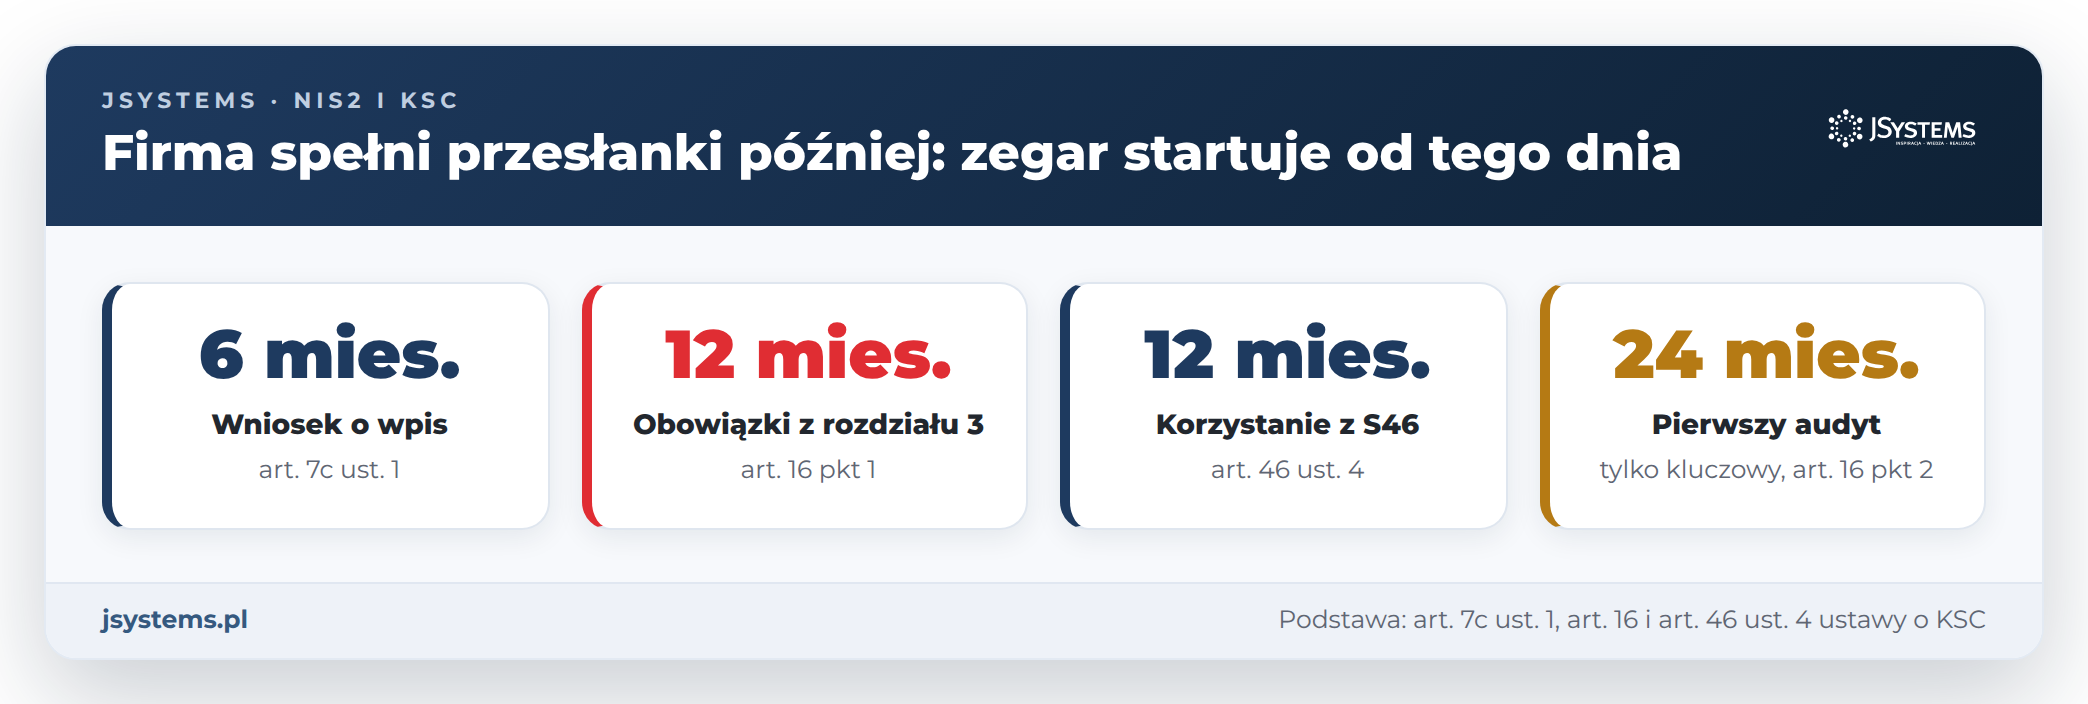
Przykład z naszym wyliczeniem: spółka, która spełni przesłanki 1 lipca 2027 r., składa wniosek o wpis do 1 stycznia 2028 r., wdraża obowiązki z rozdziału 3 i zaczyna korzystać z S46 do 1 lipca 2028 r., a jako podmiot kluczowy przeprowadza pierwszy audyt do 1 lipca 2029 r. Plan na 25 tygodni zmieści się w tym okresie z zapasem, jeśli prace ruszą od razu.
Przy wzroście firmy ważny jest moment spełnienia przesłanek. Jeżeli status zależy od wielkości, przesłanki bada się według stanu na dzień sporządzenia sprawozdania finansowego (art. 5 ust. 5). MC dodaje, że zgodnie z unijną regułą dwóch kolejnych okresów obrachunkowych przekroczenie progu średniego przedsiębiorcy po raz pierwszy w 2026 r. zmienia status dopiero wtedy, gdy powtórzy się w 2027 r. (odpowiedź 1.46).
Czytaj też: Czy moja firma podlega KSC? Jak sprawdzić to krok po kroku. Sektor, rodzaj działalności, wielkość przedsiębiorstwa i lista kontrolna do pobrania.
Ten tekst należy do serii 18 artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w przewodniku NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy.

Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...