
Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
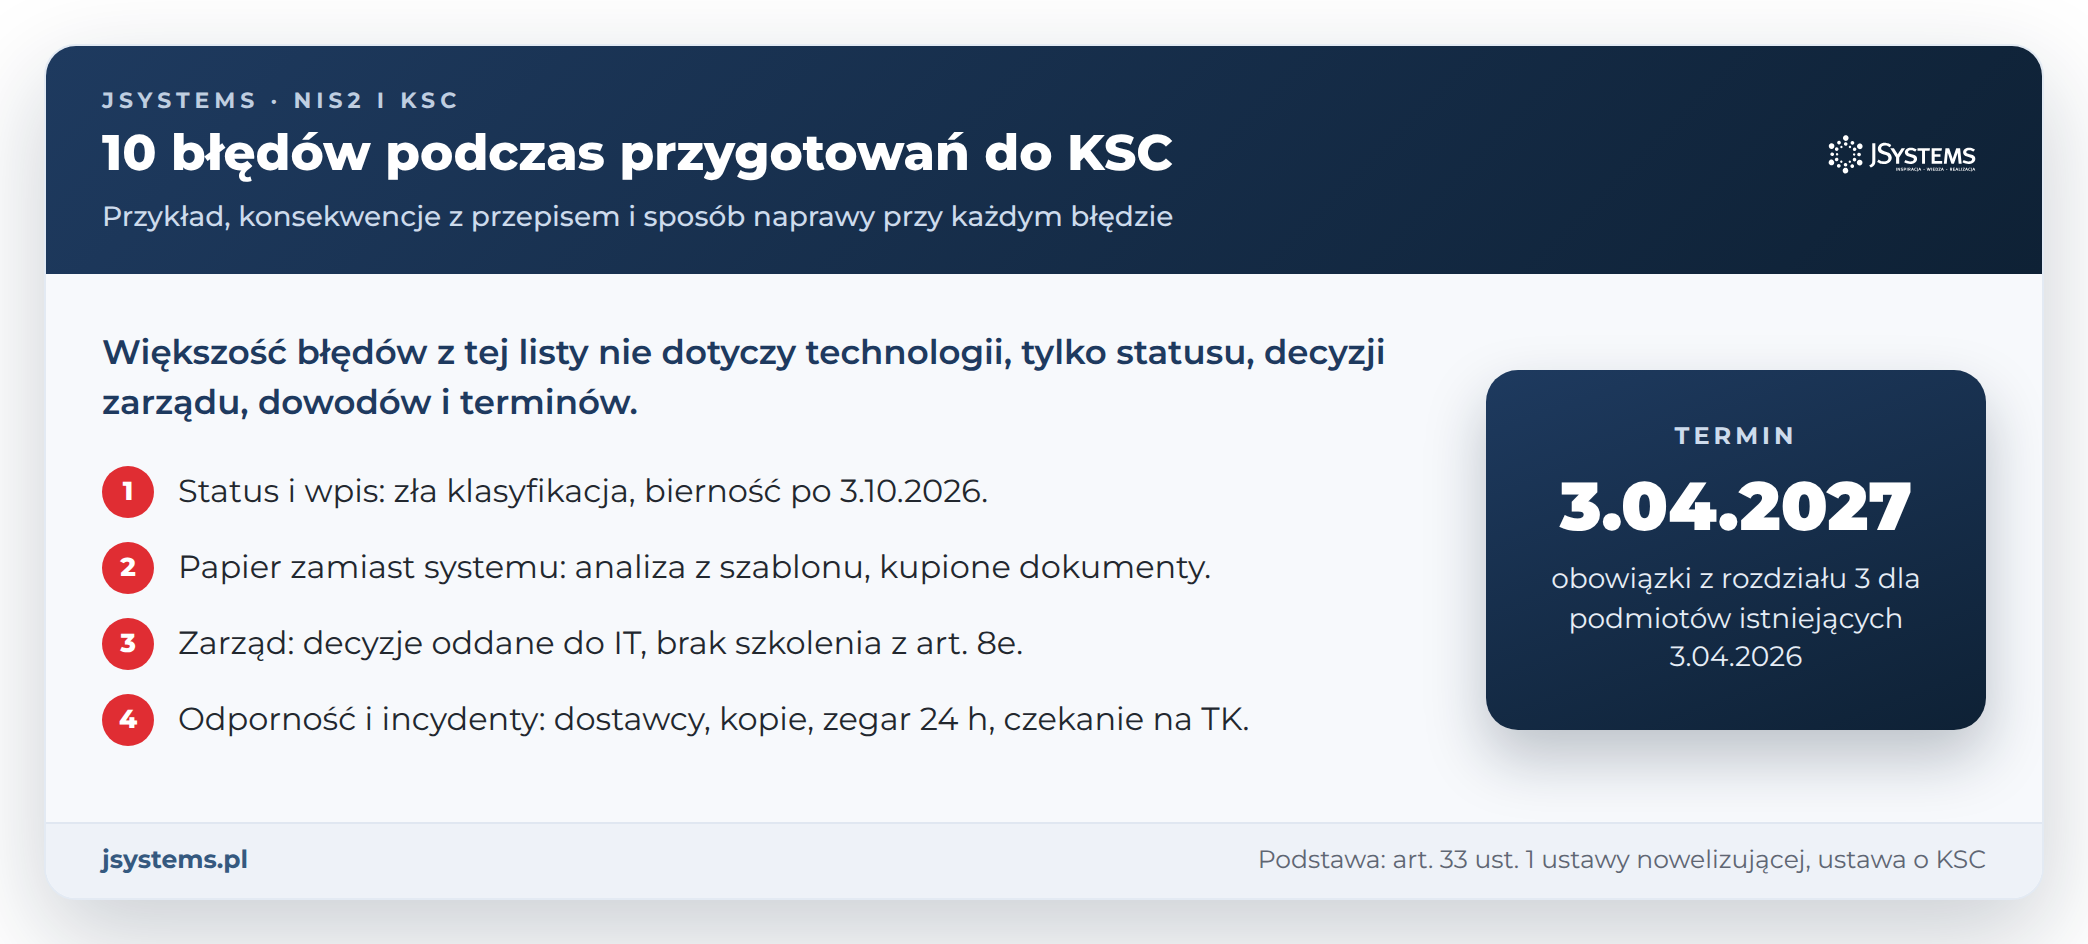
W skrócieDziesięć błędów podczas przygotowań do ustawy o krajowym systemie cyberbezpieczeństwa (KSC) dotyczy głównie statusu podmiotu, decyzji zarządu, dowodów i terminów. To m.in. pominięte spółki z grupy, bierność po terminie wpisu, kupione dokumenty, zarząd bez szkolenia, nietestowane kopie i źle liczone 24 godziny. Naprawę warto zakończyć przed 3 kwietnia 2027 r., gdy mija termin rozdziału 3.
Termin wniosków o wpis do wykazu minął 3 października 2026 r., a do 3 kwietnia 2027 r. podmioty, które w dniu wejścia w życie nowelizacji spełniały przesłanki uznania za podmiot kluczowy albo podmiot ważny, muszą wykonać obowiązki z rozdziału 3 ustawy o KSC: wdrożyć system zarządzania bezpieczeństwem informacji (SZBI), przygotować dokumentację i zgłaszanie incydentów (art. 33 ust. 1 ustawy nowelizującej z 23 stycznia 2026 r.). Na poprawki zostało więc kilka miesięcy, a błąd popełniony na starcie, np. w klasyfikacji albo w podziale ról, przenosi się na wszystkie kolejne etapy.
Zebraliśmy dziesięć błędów, których skutki wynikają wprost z przepisów i ze stanowisk Ministerstwa Cyfryzacji: od klasyfikacji podmiotu, przez dokumenty i decyzje zarządu, po kopie zapasowe i zegar zgłoszeń. Każdy opisujemy tak samo: fikcyjny przykład, konsekwencje z numerem przepisu i działania naprawcze. Jeśli potrzebujesz najpierw obrazu całości, zacznij od naszego przewodnika po NIS2 i ustawie o KSC.
Jedna uwaga o karach: większość kar z ustawy może zostać nałożona po raz pierwszy dopiero po 3 kwietnia 2028 r. (art. 35 ustawy nowelizującej). Ten przepis nie przesuwa terminów obowiązków i nie obejmuje środków nadzorczych z art. 53, więc nie jest argumentem za czekaniem.
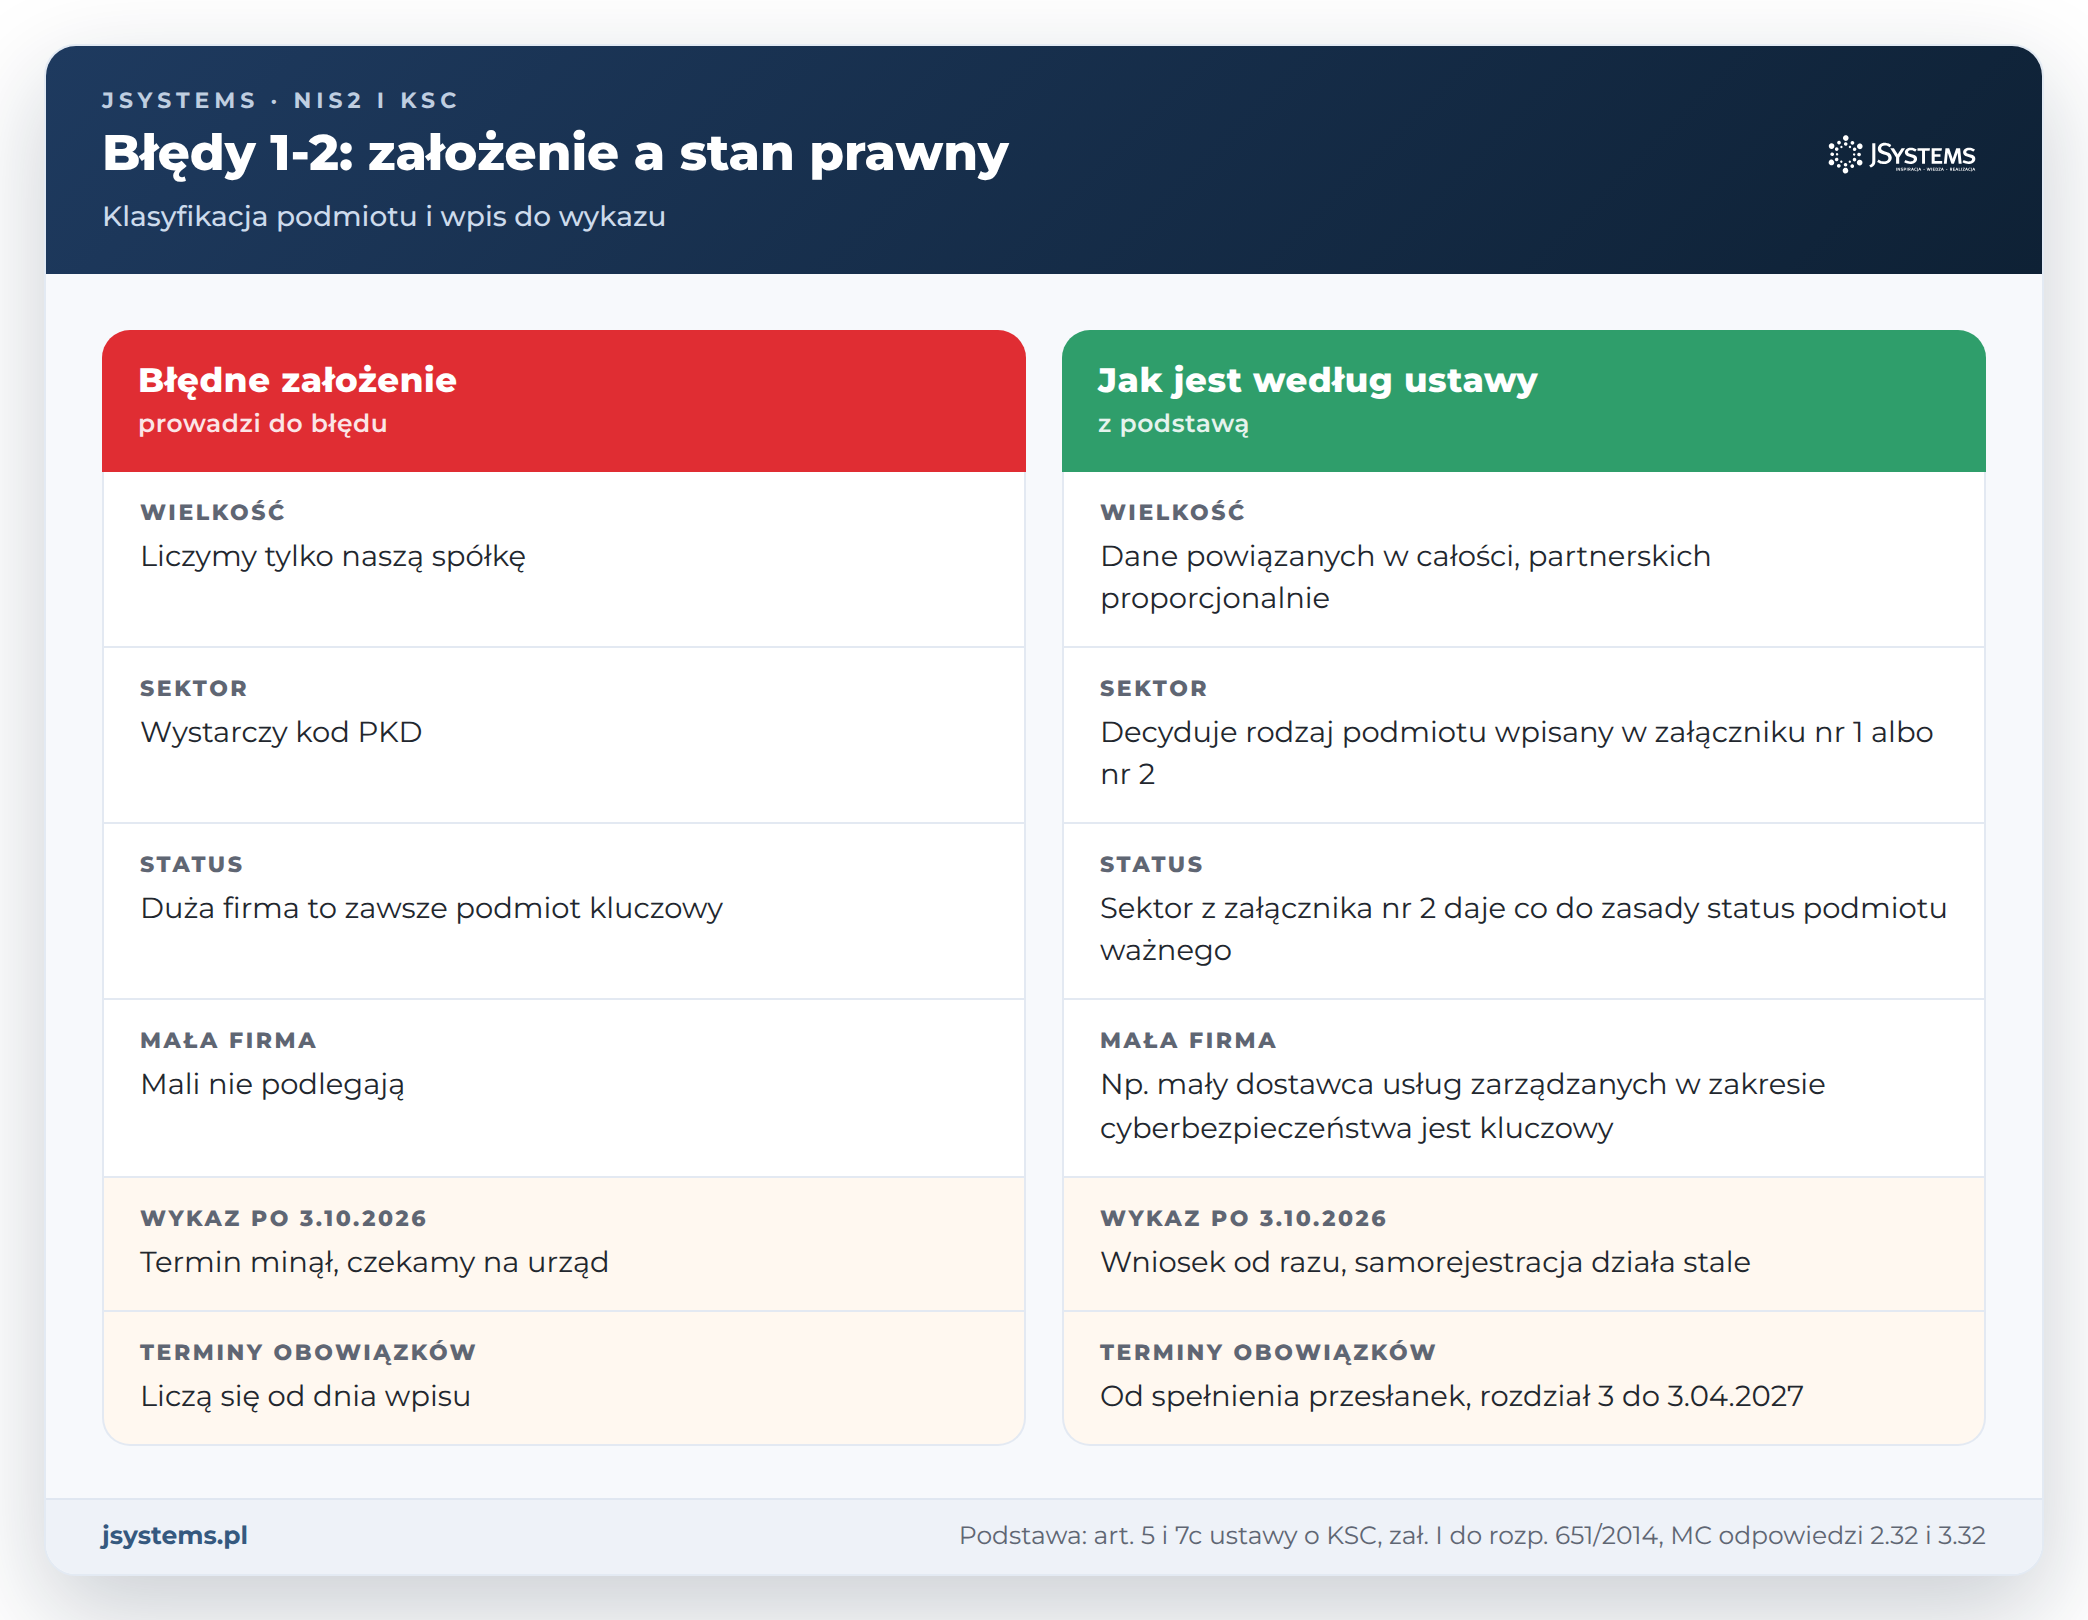
Dwa pierwsze błędy dotyczą punktu wyjścia: czy organizacja w ogóle podlega ustawie, w jakiej kategorii i czy jest w wykazie podmiotów kluczowych i podmiotów ważnych (Wykaz KSC). Od tego zależą wszystkie dalsze obowiązki.
Przykład. Spółka zbierająca odpady zatrudnia 42 osoby, więc zarząd uznał, że jako mała firma nie podlega ustawie. Pominął, że 60% udziałów ma spółka dominująca z tej samej branży, która zatrudnia 120 osób i razem z nią obsługuje kontrakty gminne na wspólnym systemie zleceń i rozliczeń.
Konsekwencje. Przy ustalaniu wielkości dane przedsiębiorstw powiązanych dolicza się w całości, a partnerskich proporcjonalnie (art. 6 ust. 2 załącznika I do rozporządzenia Komisji (UE) nr 651/2014, do którego odsyła art. 5 ustawy). Po zsumowaniu spółka ma 162 osoby, więc nie jest już małym przedsiębiorstwem, a w sektorze wymienionym w załączniku nr 2 oznacza to status podmiotu ważnego (art. 5 ust. 2 pkt 2). Wyjątek dla podmiotu, którego system informacyjny jest niezależny od systemów spółek z grupy lub który nie świadczy z nimi usług wspólnie (art. 5 ust. 7), tu nie zadziała. Firma nie złożyła wniosku o wpis i nie przygotowuje obowiązków z rozdziału 3, a termin 3 kwietnia 2027 r. nie zależy od tego, kiedy zarząd zauważy swój status (art. 33 ust. 1 ustawy nowelizującej). Organ może wpisać ją do wykazu z urzędu (art. 7j ust. 1) albo zażądać informacji potrzebnych do oceny statusu (art. 43 ust. 1), a za ich nieprzekazanie przewidziano karę 50 000 zł (art. 73b ust. 1 pkt 4 i ust. 4), możliwą po 3 kwietnia 2028 r. Odwrotne błędy też kosztują: producent maszyn z 400 osobami, działający w sektorze z załącznika nr 2, jest co do zasady podmiotem ważnym bez okresowego audytu, a dostawca usług zarządzanych w zakresie cyberbezpieczeństwa jest podmiotem kluczowym już jako mały przedsiębiorca (art. 5 ust. 1 pkt 3).
Jak naprawić:
Procedurę z listą kontrolną opisujemy w artykule czy moja firma podlega KSC i jak to sprawdzić krok po kroku.
Przykład. Hurtownia spożywcza zatrudniająca 90 osób ustaliła 9 października 2026 r., że jako podmiot ważny powinna była złożyć wniosek o wpis do 3 października. Prezes zdecydował: skoro termin minął, czekamy, aż urząd się odezwie, a projekt wstrzymujemy.
Konsekwencje. Termin wniosków dla podmiotów, które spełniały przesłanki w dniu wejścia w życie nowelizacji, minął 3 października 2026 r. (art. 33 ust. 3 ustawy nowelizującej i komunikat Ministra Cyfryzacji w Dz. Urz. MC 2026 poz. 7). Do 12 października 2026 r. minister nie ogłosił zmiany harmonogramu. Za niezłożenie wniosku w terminie z art. 7c ust. 1 (6 miesięcy od spełnienia przesłanek, czyli według naszej lektury także do 3 października 2026 r.) organ „może” nałożyć karę na podmiot, „jeżeli przemawia za tym waga i znaczenie naruszonych przepisów” (art. 73 ust. 1a pkt 1), a karę może ponieść także kierownik (art. 73a ust. 1 pkt 1). Kara dla kierownika z art. 73a jest wprost objęta art. 35 ustawy nowelizującej, więc jest możliwa dopiero po 3 kwietnia 2028 r. To samo, według naszej lektury, dotyczy kary dla podmiotu z art. 73 ust. 1a. Organ może też sam wpisać firmę do wykazu i wezwać ją do uzupełnienia danych w ciągu 6 miesięcy pod rygorem kary (art. 7j ust. 1 i 3). Najgorsze w bierności jest jednak co innego: obowiązki nie czekają na wpis. Ministerstwo pisze wprost, że termin 3 października „dotyczy wyłącznie wpisu do wykazu”, a terminy obowiązków liczy się od spełnienia przesłanek (odpowiedź 2.31). Do tego przestrzeń w systemie S46 Cyber Hub, przez który przekazuje się zgłoszenia incydentów (art. 11 ust. 2), powstaje automatycznie po wpisie do wykazu (informacja na stronie systemu S46).
Jak naprawić:
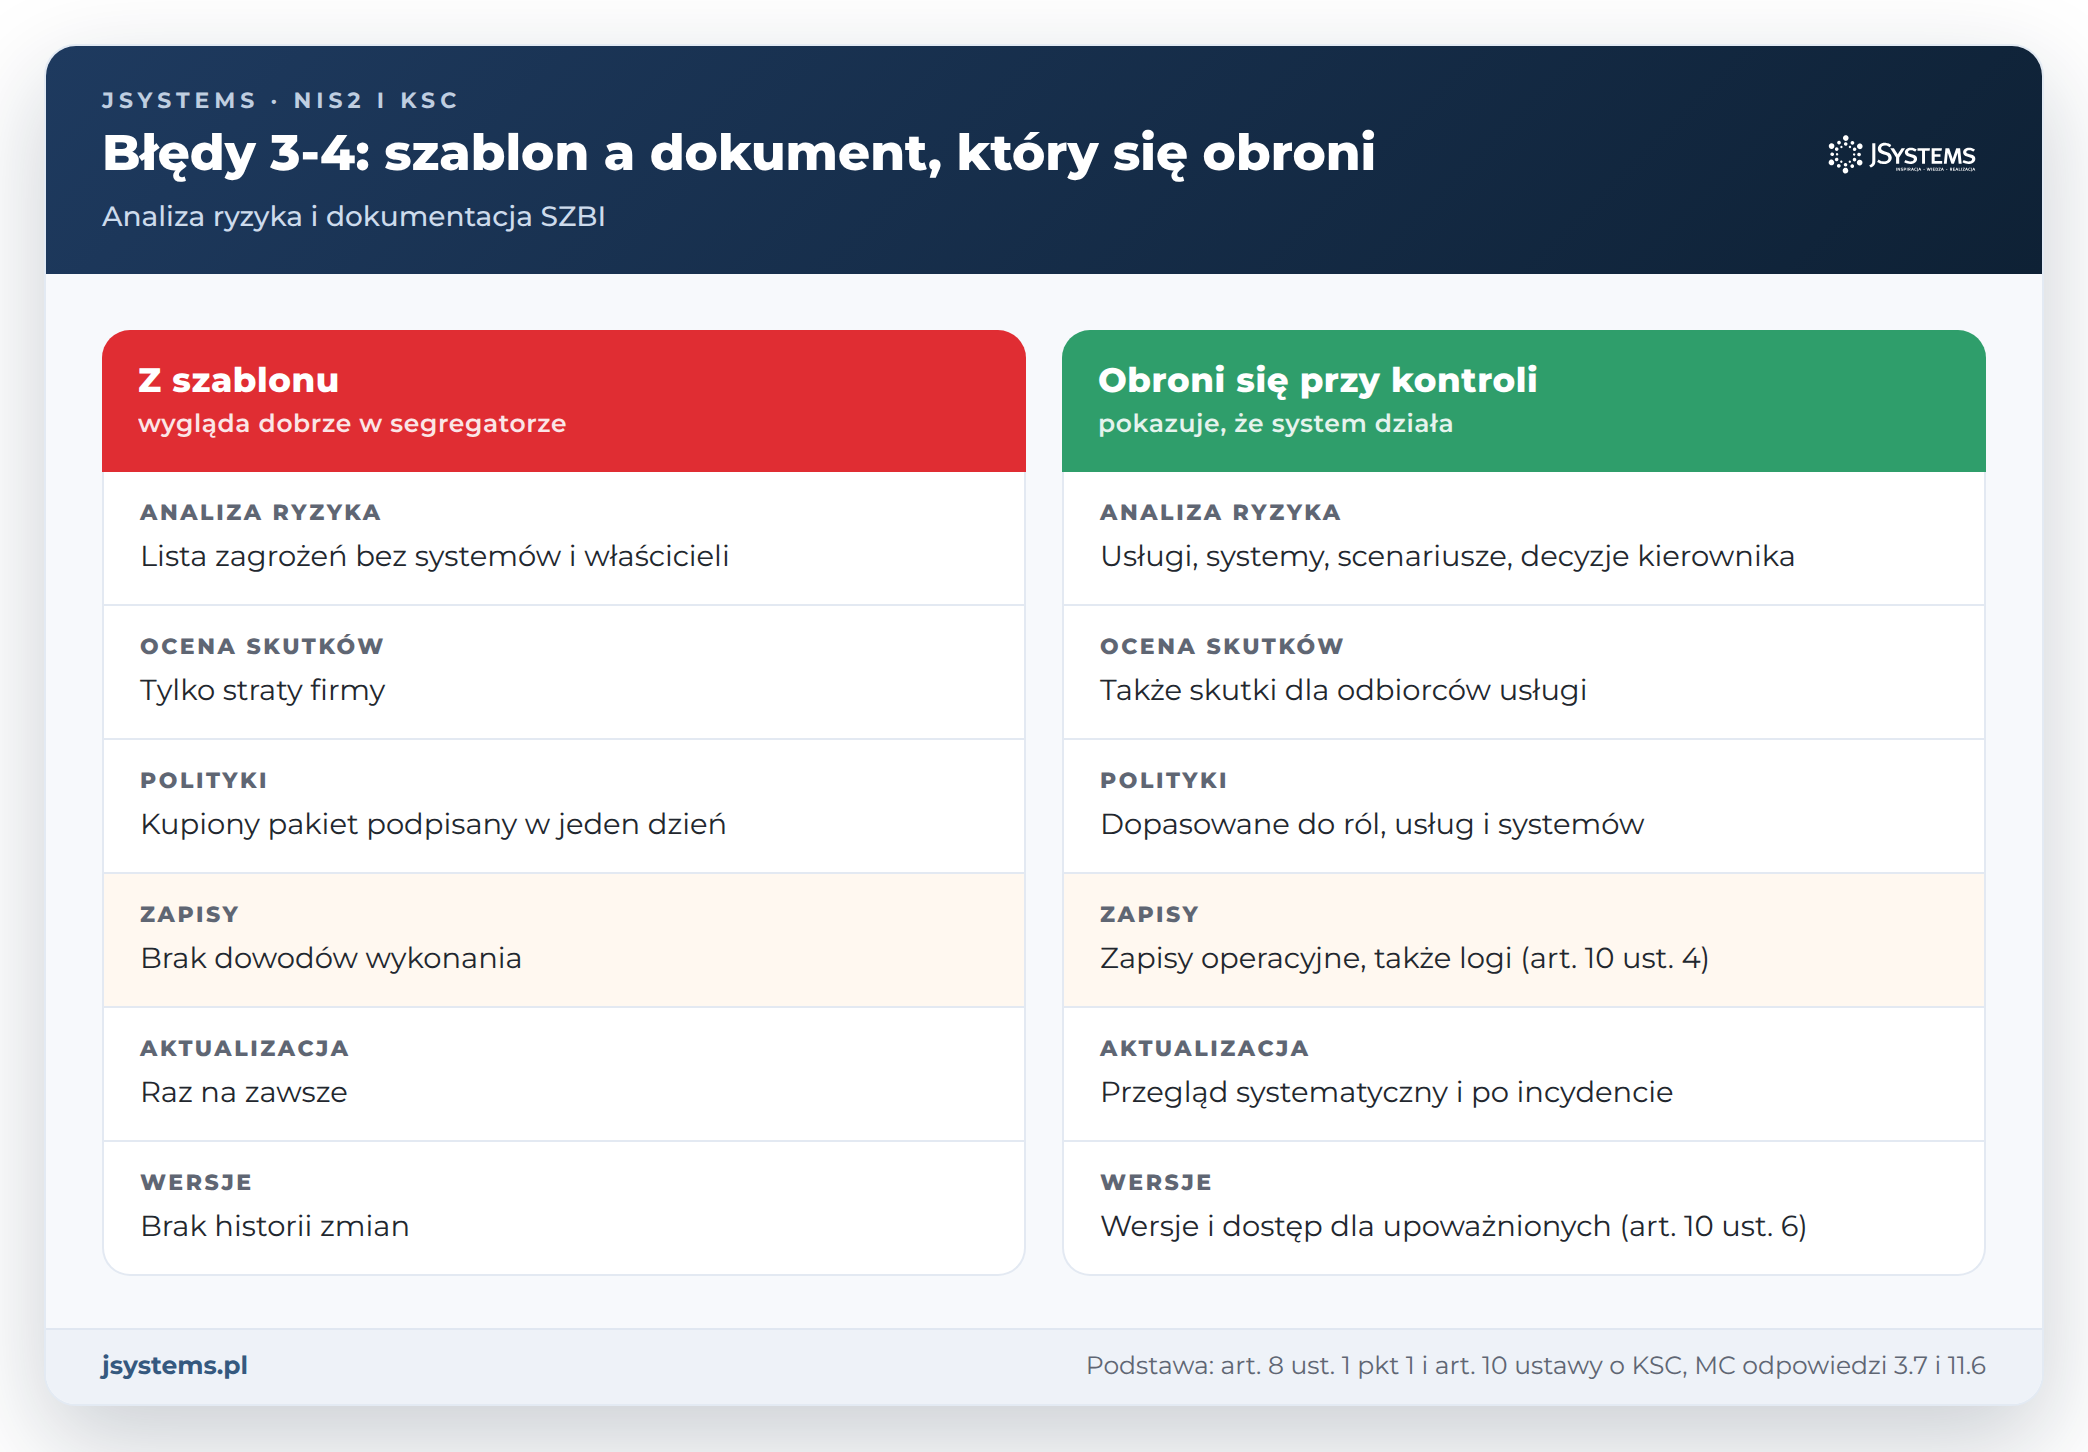
Kolejne dwa błędy łączy jedno: dokumenty istnieją, ale nie opisują rzeczywistej organizacji. Ustawa wymaga systemu, który działa, a ministerstwo podkreśla, że liczą się dowody stosowania przepisów, a nie forma.
Przykład. Miejskie wodociągi wypełniły arkusz ryzyka pobrany z internetu: 40 zagrożeń, przy każdym ocena „średnie”, bez wskazania, których systemów dotyczą. W arkuszu nie ma systemu sterowania stacją uzdatniania ani zdalnego dostępu serwisanta pomp, a od podpisania nikt go nie aktualizował.
Konsekwencje. SZBI ma zapewniać „prowadzenie systematycznego szacowania ryzyka wystąpienia incydentu oraz zarządzanie tym ryzykiem” (art. 8 ust. 1 pkt 1), a szacowanie ryzyka to według ustawy „całościowy proces identyfikacji, analizy i oceny ryzyka” (art. 2 pkt 13). Lista bez systemów, scenariuszy i decyzji tego nie spełnia. Skutek wykracza poza jeden dokument: środki techniczne i organizacyjne mają być proporcjonalne „do oszacowanego ryzyka” (art. 8 ust. 1 pkt 2), więc bez rzetelnej analizy trudno obronić zarówno wydatki, jak i zaniechania. Za brak systematycznego szacowania ryzyka ustawa przewiduje karę dla podmiotu (art. 73 ust. 1 pkt 2) i kierownika (art. 73a ust. 1 pkt 2). Ministerstwo przypomina, że organizacja „musi być świadoma swoich aktywów, ryzyk, cyberzagrożeń i dopasować adekwatne środki techniczne i organizacyjne ograniczające ryzyko” (odpowiedź 3.7).
Jak naprawić:
Przykład. Firma kurierska zatrudniająca 300 osób kupiła pakiet 30 polityk. Zarząd podpisał je w jeden dzień. Procedura obsługi incydentów wskazuje stanowisko, którego w firmie nie ma, a polityka kopii zapasowych obiecuje cotygodniowe testy odtworzenia, których nikt nie robi.
Konsekwencje. Ministerstwo Cyfryzacji odpowiada na to pytanie wprost: „Kupiona dokumentacja, podpisana przez zarząd i schowana w «szafie NIS2» nie zapewni realnego cyberbezpieczeństwa w organizacji” (odpowiedź 3.7). Ustawa wymaga dokumentacji, którą podmiot „opracowuje, stosuje i aktualizuje” (art. 10 ust. 1), a obok dokumentacji normatywnej także operacyjnej. Dokumentację operacyjną stanowią „zapisy poświadczające wykonywanie czynności wymaganych przez postanowienia zawarte w dokumentacji normatywnej” (art. 10 ust. 4). Polityka, która obiecuje testy, a nie ma protokołów z testów, sama pokazuje lukę. Przy kontroli liczy się „udowodnienie stosowania przepisów ustawy a nie przedstawienie formalnie poprawnych dokumentów” (odpowiedź 11.6). Za niewykonywanie obowiązków z art. 10 ust. 1 karę przewidziano dla podmiotu (art. 73 ust. 1 pkt 4) i kierownika (art. 73a ust. 1 pkt 8).
Jak naprawić:
Pełną mapę dokumentów wymaganych przez ustawę opisujemy w artykule o tym, jakie dokumenty przygotować do wdrożenia KSC.
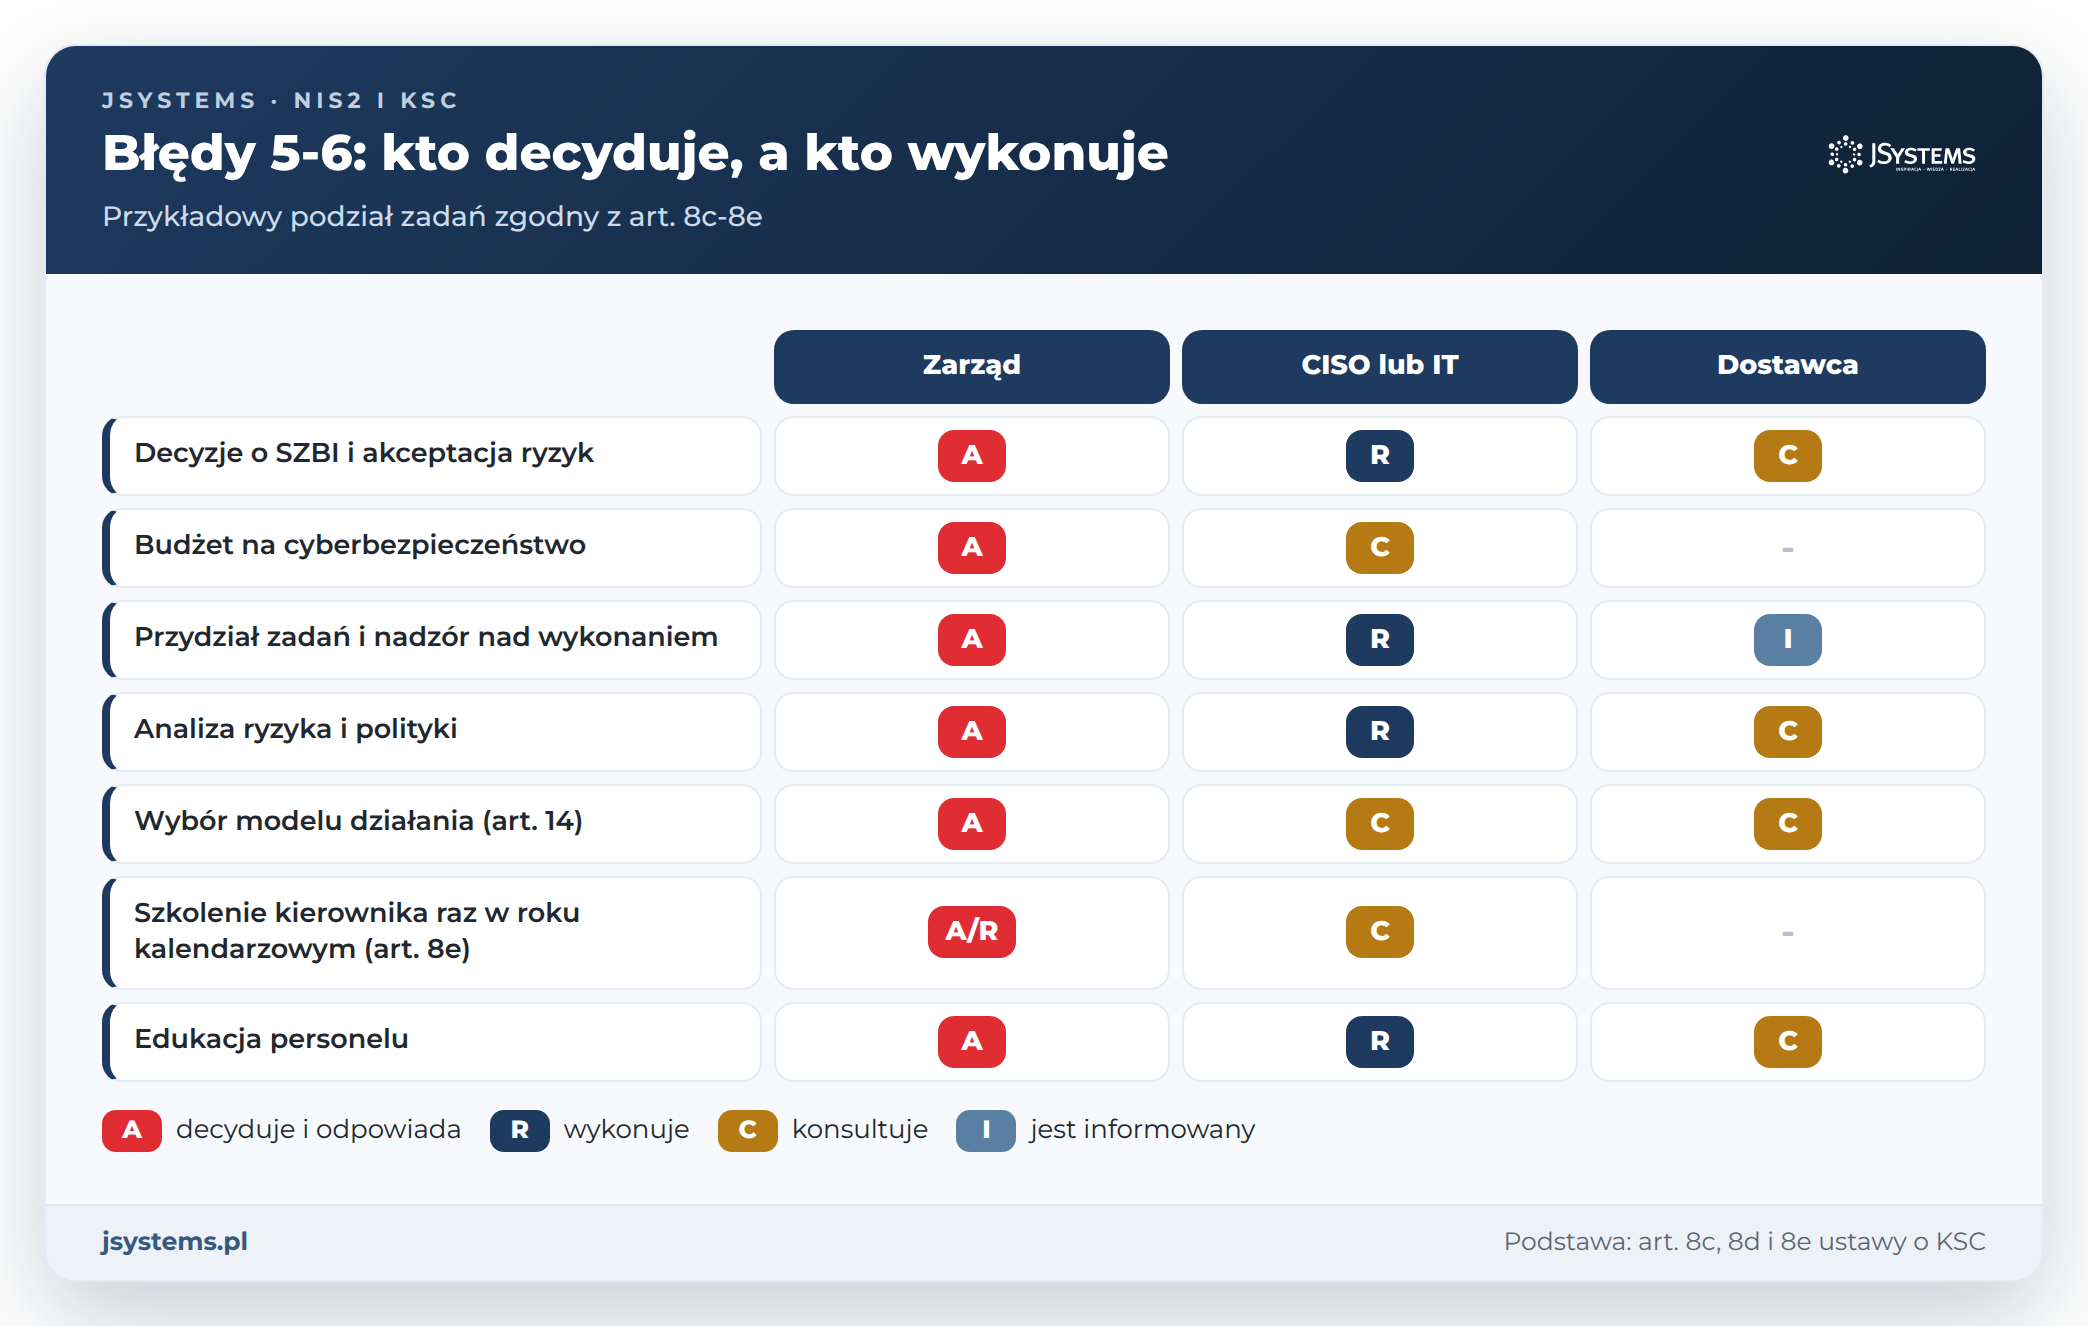
Te dwa błędy dotyczą osób, które ustawa wskazuje z nazwy: kierownika podmiotu i członków organu zarządzającego. Odpowiedzialności za ich obowiązki nie da się przenieść na dział IT ani na dostawcę.
Przykład. Zarząd zakładu przetwórstwa mięsa przesłał kierownikowi IT jedno zdanie: „zajmij się NIS2”. Dział IT kupił narzędzia i napisał procedury, ale nikt nie zatwierdził analizy ryzyka, budżetu ani podziału zadań, a w protokołach zarządu temat nie występuje.
Konsekwencje. Kierownik podmiotu „ponosi odpowiedzialność” za obowiązki z ustawy, w tym za SZBI, szkolenie, incydenty i audyt (art. 8c ust. 1), także wtedy, gdy powierzył je innej osobie za jej zgodą (art. 8c ust. 3). Jeżeli zarząd jest wieloosobowy i nie wskazano osoby odpowiedzialnej, odpowiadają wszyscy jego członkowie (art. 8c ust. 2). Ustawa nie zostawia zarządowi roli obserwatora: kierownik podejmuje decyzje w zakresie przygotowania, wdrażania, przeglądu i nadzoru SZBI, planuje środki finansowe, przydziela zadania i nadzoruje ich wykonanie (art. 8d pkt 1-3). Brak śladu tych decyzji to brak dowodu wykonania art. 8d. Karę dla kierownika do 300% wynagrodzenia, a w podmiocie publicznym do 100%, przewiduje art. 73a ust. 1 pkt 3 i ust. 4-5, z pierwszym możliwym terminem po 3 kwietnia 2028 r. W podmiocie kluczowym, który nie wykonuje nakazów organu, ustawa dopuszcza nawet czasowy zakaz pełnienia funkcji zarządczych przez kierownika (art. 53 ust. 9 pkt 6, nie dotyczy podmiotów publicznych), a tego środka moratorium z art. 35 ustawy nowelizującej nie obejmuje.
Jak naprawić:
Szczegółowy podział decyzji opisujemy w tekście o tym, za co odpowiada zarząd, a za co dział IT.
Przykład. W spółce z trzyosobowym zarządem szkolenie przeszedł tylko członek zarządu nadzorujący IT. Dwaj pozostali byli na krótkiej prezentacji podczas posiedzenia, z której nie zachował się ani program, ani lista obecności.
Konsekwencje. Ustawa mówi: „Kierownik podmiotu kluczowego lub podmiotu ważnego oraz osoba, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa, raz w roku kalendarzowym przechodzi szkolenie” (art. 8e ust. 1). Kierownikiem w spółce kapitałowej jest członek zarządu, a przy zarządzie wieloosobowym jego członkowie (art. 2 pkt 8a ustawy o KSC w związku z art. 3 ust. 1 pkt 6 ustawy o rachunkowości), więc w naszej ocenie obowiązek dotyczy każdego z nich. Zakres szkolenia obejmuje m.in. wykaz, SZBI, obowiązki kierownika, incydenty i audyt (art. 8e ust. 2), a „udział w szkoleniu jest udokumentowany” (art. 8e ust. 3). Prezentacja bez programu i bez listy obecności trudno spełnia oba warunki. Za niewykonanie art. 8e kierownikowi może grozić kara, jeżeli przemawia za tym czas, zakres lub charakter naruszenia (art. 73a ust. 1 pkt 4), możliwa po 3 kwietnia 2028 r. Według stanowiska ministerstwa (odpowiedź 3.46) podmioty z 3 kwietnia 2026 r. muszą przeprowadzić pierwsze szkolenie kierownika najpóźniej w 2027 r.
Jak naprawić:
Kto dokładnie musi się szkolić, jak często i jak to udokumentować, opisujemy w artykule o obowiązkowym szkoleniu zarządu z KSC.
Oba błędy łatwo przeoczyć w spokojnych miesiącach, bo ujawnia je dopiero incydent: włamanie u dostawcy albo atak, po którym trzeba odtworzyć dane.
Przykład. Spółka dystrybuująca energię elektryczną zleca utrzymanie systemu rozliczeń zewnętrznej firmie IT. Umowa sprzed lat nie mówi nic o zgłaszaniu incydentów, zdalnym dostępie ani podwykonawcach. Gdy u dostawcy doszło do włamania, spółka dowiedziała się o nim po czterech dniach, z prasy.
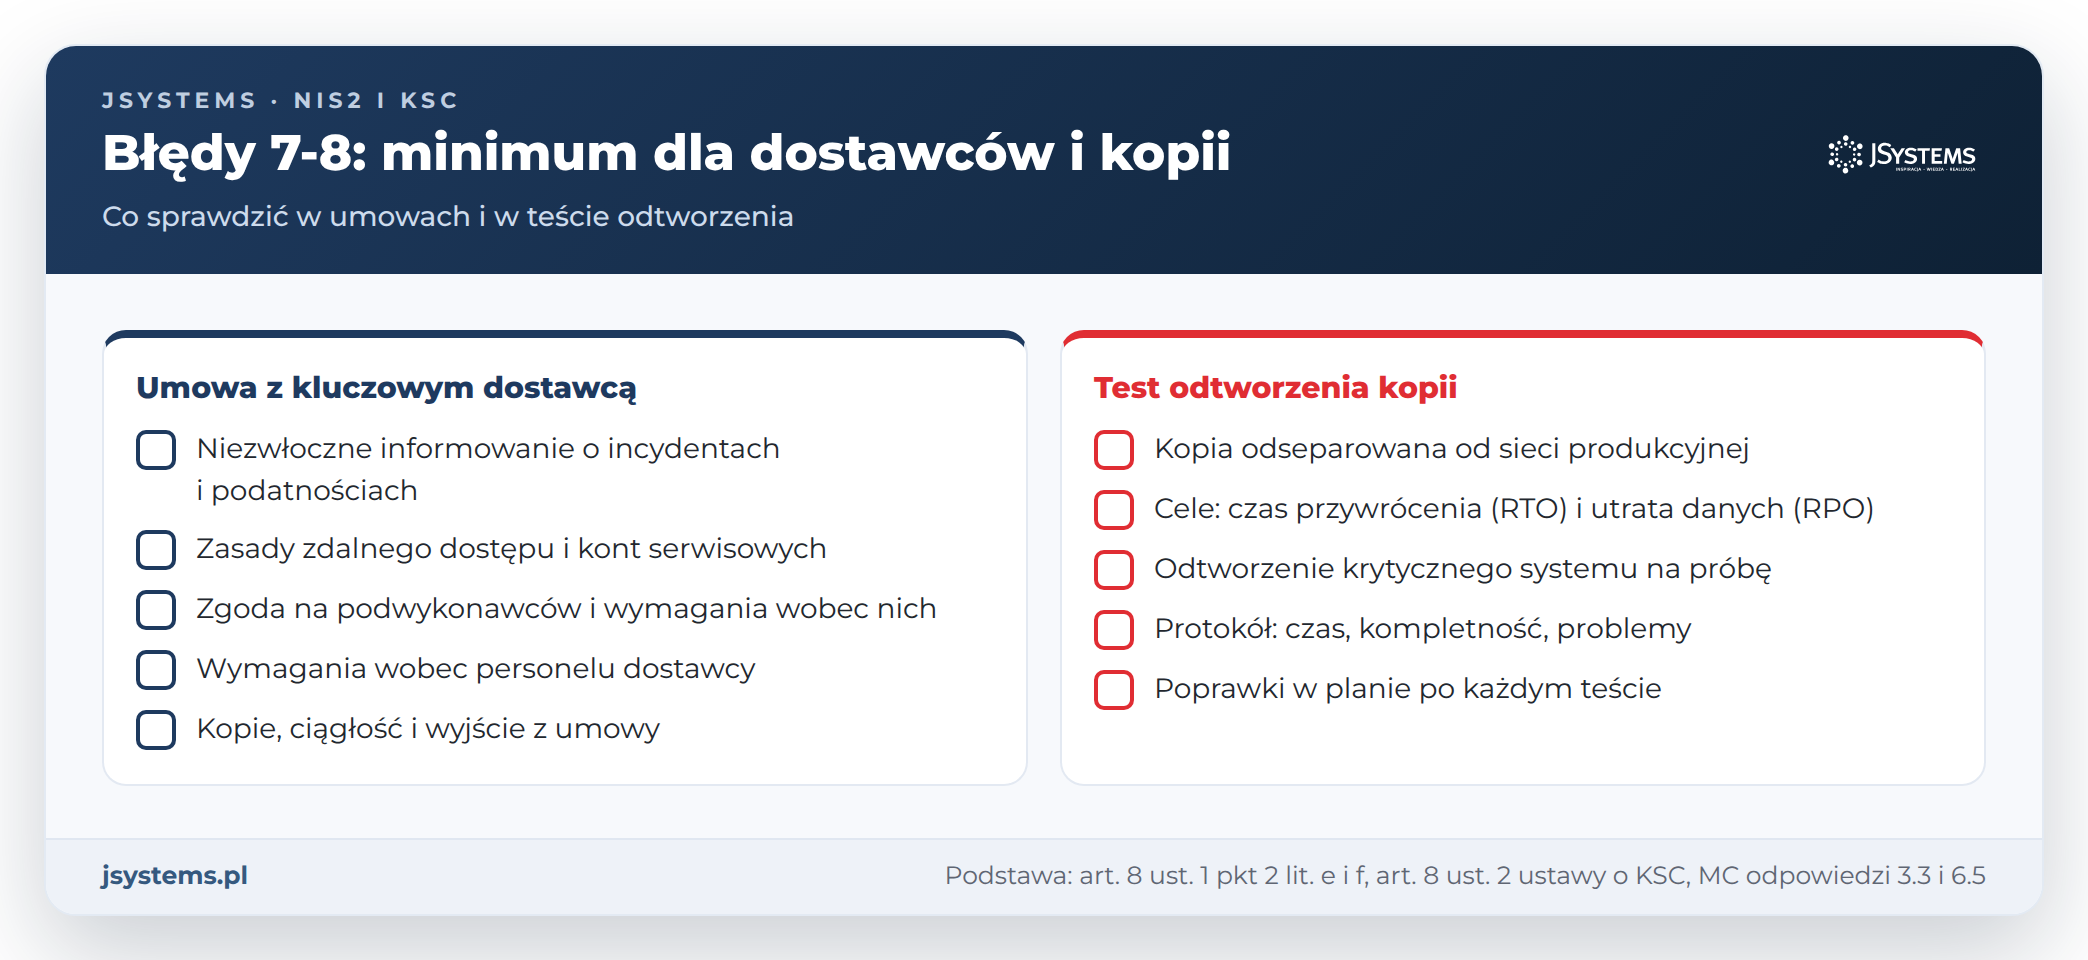
Konsekwencje. SZBI ma zapewniać „bezpieczeństwo i ciągłość łańcucha dostaw produktów ICT, usług ICT i procesów ICT, od których zależy świadczenie usługi” (art. 8 ust. 1 pkt 2 lit. e), a wdrażając te środki, podmiot uwzględnia m.in. podatności związane z dostawcą i ogólną jakość jego produktów i usług (art. 8 ust. 2). Ministerstwo zaleca, by umowy zawierały „obowiązek dostawcy o niezwłocznym informowaniu o incydencie związanym z usługą dostawcy” (odpowiedź 6.5), a wśród postanowień wymienia też poufność, informowanie o podatnościach i wymogi wobec personelu (odpowiedź 3.3). Bez takich klauzul firma traci kontrolę nad zegarem zgłoszeń, bo informację o incydencie u dostawcy dostaje wtedy, kiedy dostawca zechce ją przekazać. Według ministerstwa weryfikacja niekaralności z art. 8f nie obejmuje personelu wykonawców, a bezpieczeństwo ludzi dostawcy zapewnia się przez umowę i zarządzanie ryzykiem łańcucha dostaw (odpowiedź 3.48). Za SZBI, który nie spełnia wymogów art. 8 ust. 1, ustawa przewiduje karę dla podmiotu (art. 73 ust. 1 pkt 3) i kierownika (art. 73a ust. 1 pkt 2).
Jak naprawić:
Gotowe pytania do firmy IT, hostingu i dostawcy chmury, razem z ankietą oceny, znajdziesz w artykule KSC a dostawcy: o co zapytać firmę IT, hosting i dostawcę chmury.
Przykład. Zakład produkujący chemikalia robi kopie co noc na serwer plików w tej samej domenie co systemy produkcyjne. Po ataku oprogramowania szantażującego, które szyfruje dane (ransomware), okazało się, że kopie też są zaszyfrowane, a ostatni test odtworzenia wykonano przy wdrożeniu systemu cztery lata wcześniej.
Konsekwencje. W art. 8 nie pada słowo „kopia zapasowa”, ale ustawa wymienia „wdrażanie, dokumentowanie, testowanie i utrzymywanie planów ciągłości działania”, planów awaryjnych i planów odtworzenia działalności (art. 8 ust. 1 pkt 2 lit. f) oraz „stosowanie mechanizmów zapewniających poufność, integralność, dostępność i autentyczność danych” (art. 8 ust. 1 pkt 5 lit. a). Ministerstwo wskazuje, że w ramach tego obowiązku podmiot „powinien przykładowo dokonywać kopii zapasowej” (odpowiedź 3.3). Kopia, której nie da się odtworzyć, nie spełnia swojego celu, a plan bez testu nie spełnia wymogu testowania. Dla podmiotów ważnych publicznych załącznik nr 4 do ustawy wprost wymaga kopii odseparowanych i testowania możliwości odtworzenia danych, a ministerstwo tłumaczy, że kopia nie może być narażona „na te same ryzyka” co dane produkcyjne (odpowiedź 3.41). Do tego przerwa w świadczeniu usługi może oznaczać incydent poważny ze wszystkimi obowiązkami zgłoszeniowymi (art. 2 pkt 7, art. 11). Za SZBI bez wymaganych elementów ustawa przewiduje karę z art. 73 ust. 1 pkt 3 i art. 73a ust. 1 pkt 2.
Jak naprawić:
Ostatnie dwa błędy dotyczą czasu: pierwszy zegara zgłoszeń, drugi kalendarza całego projektu.
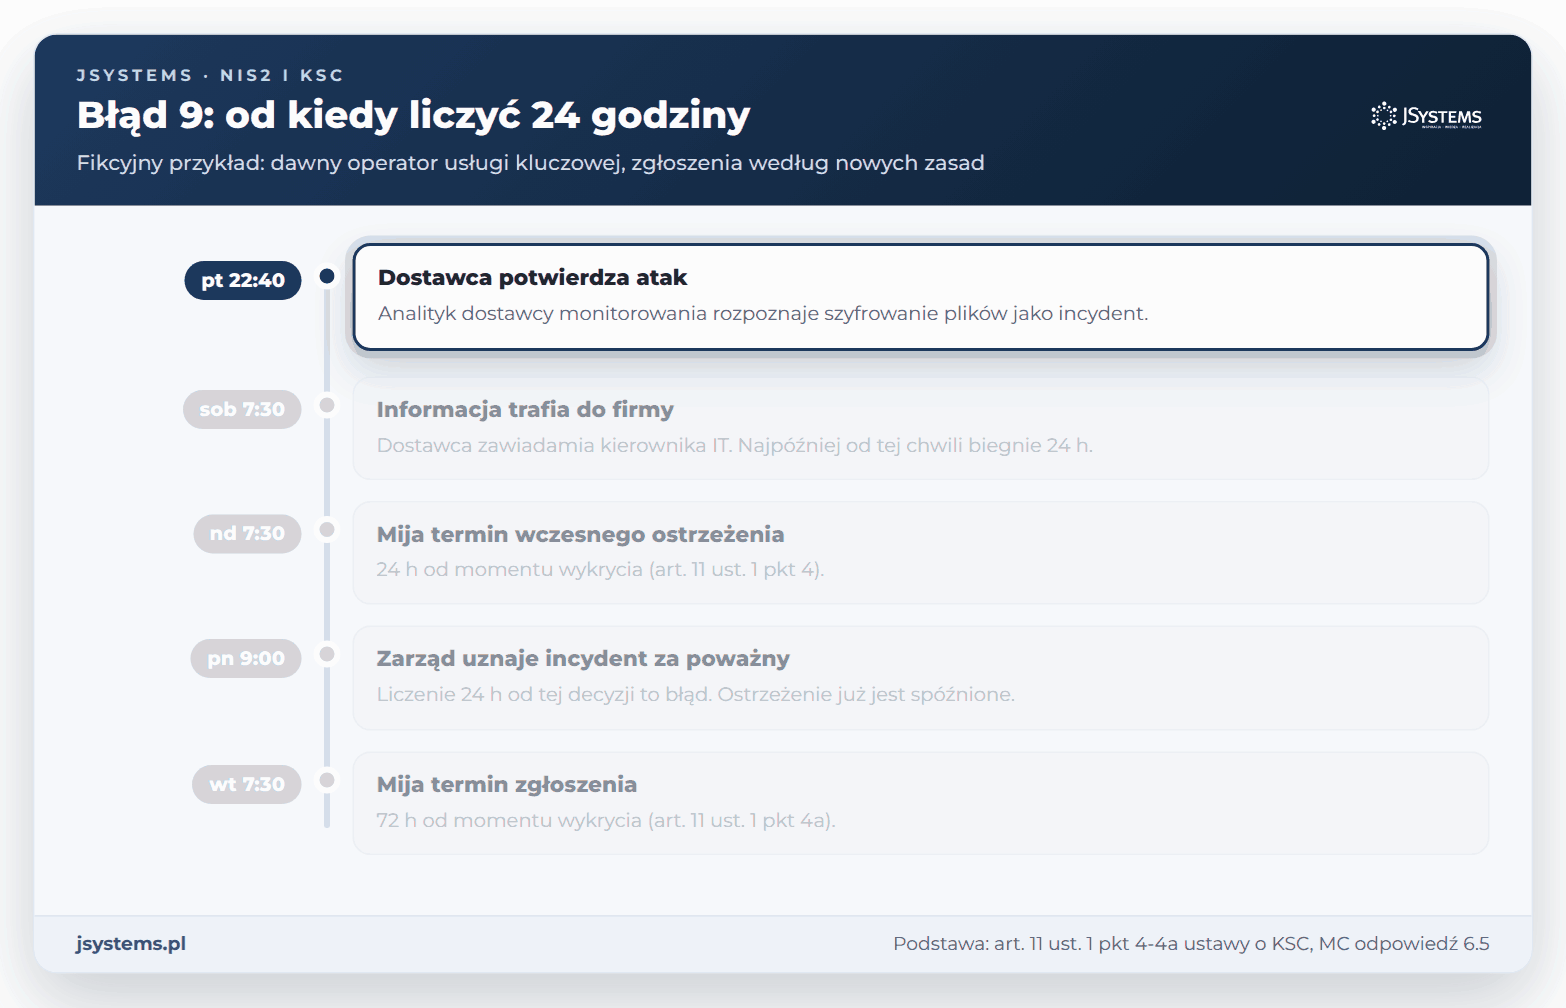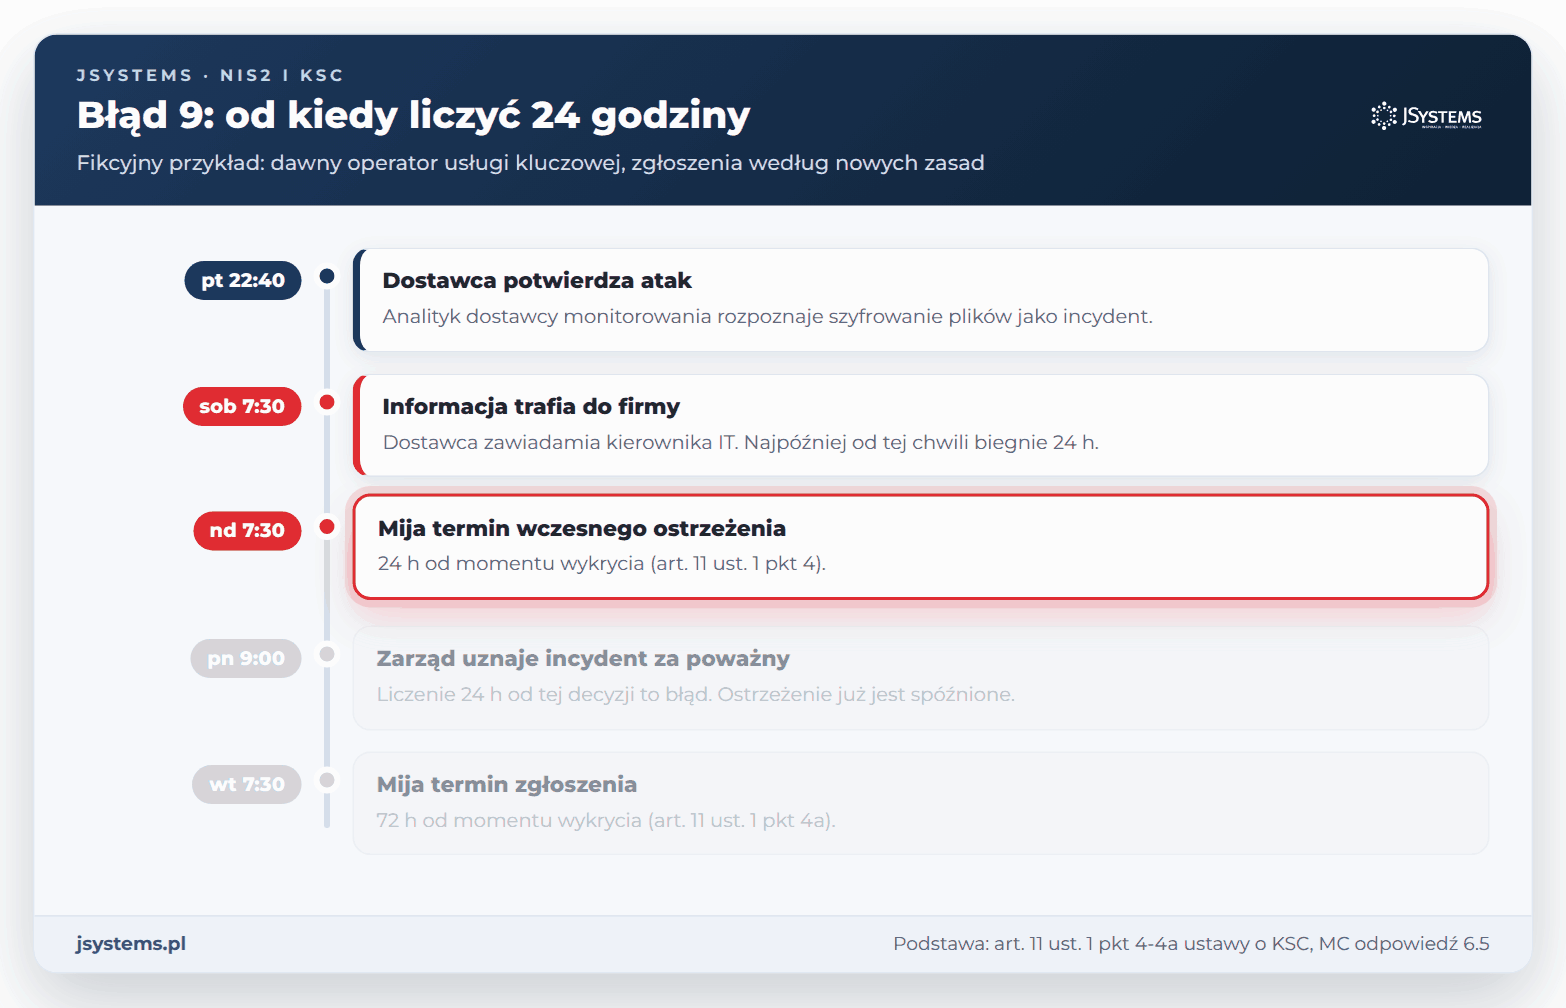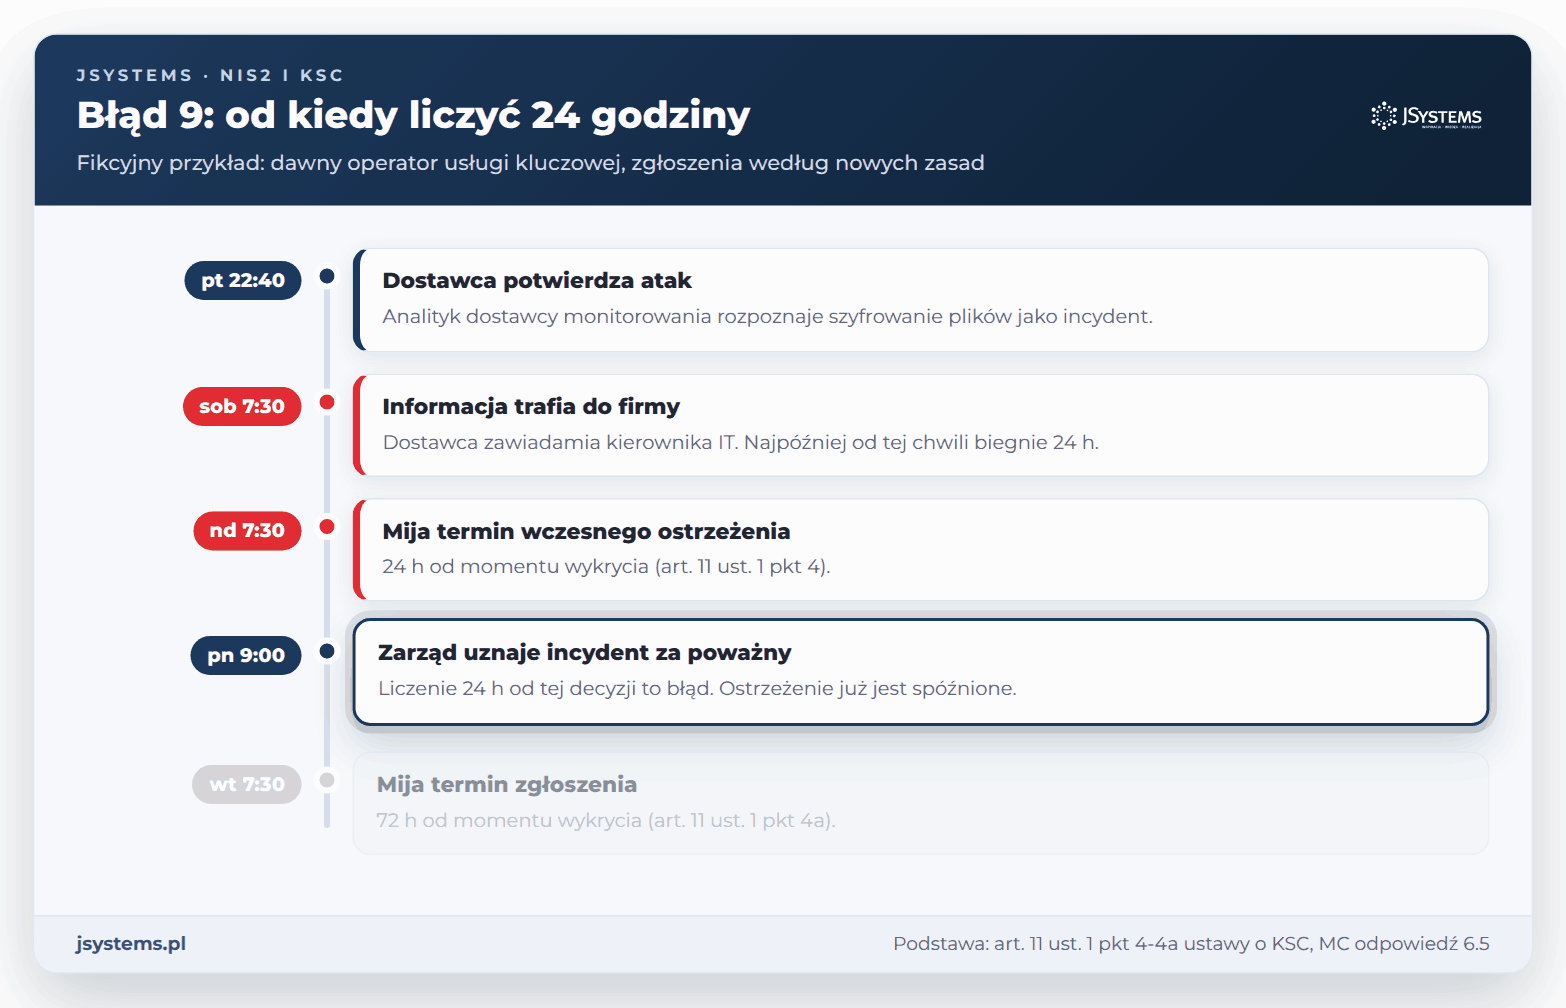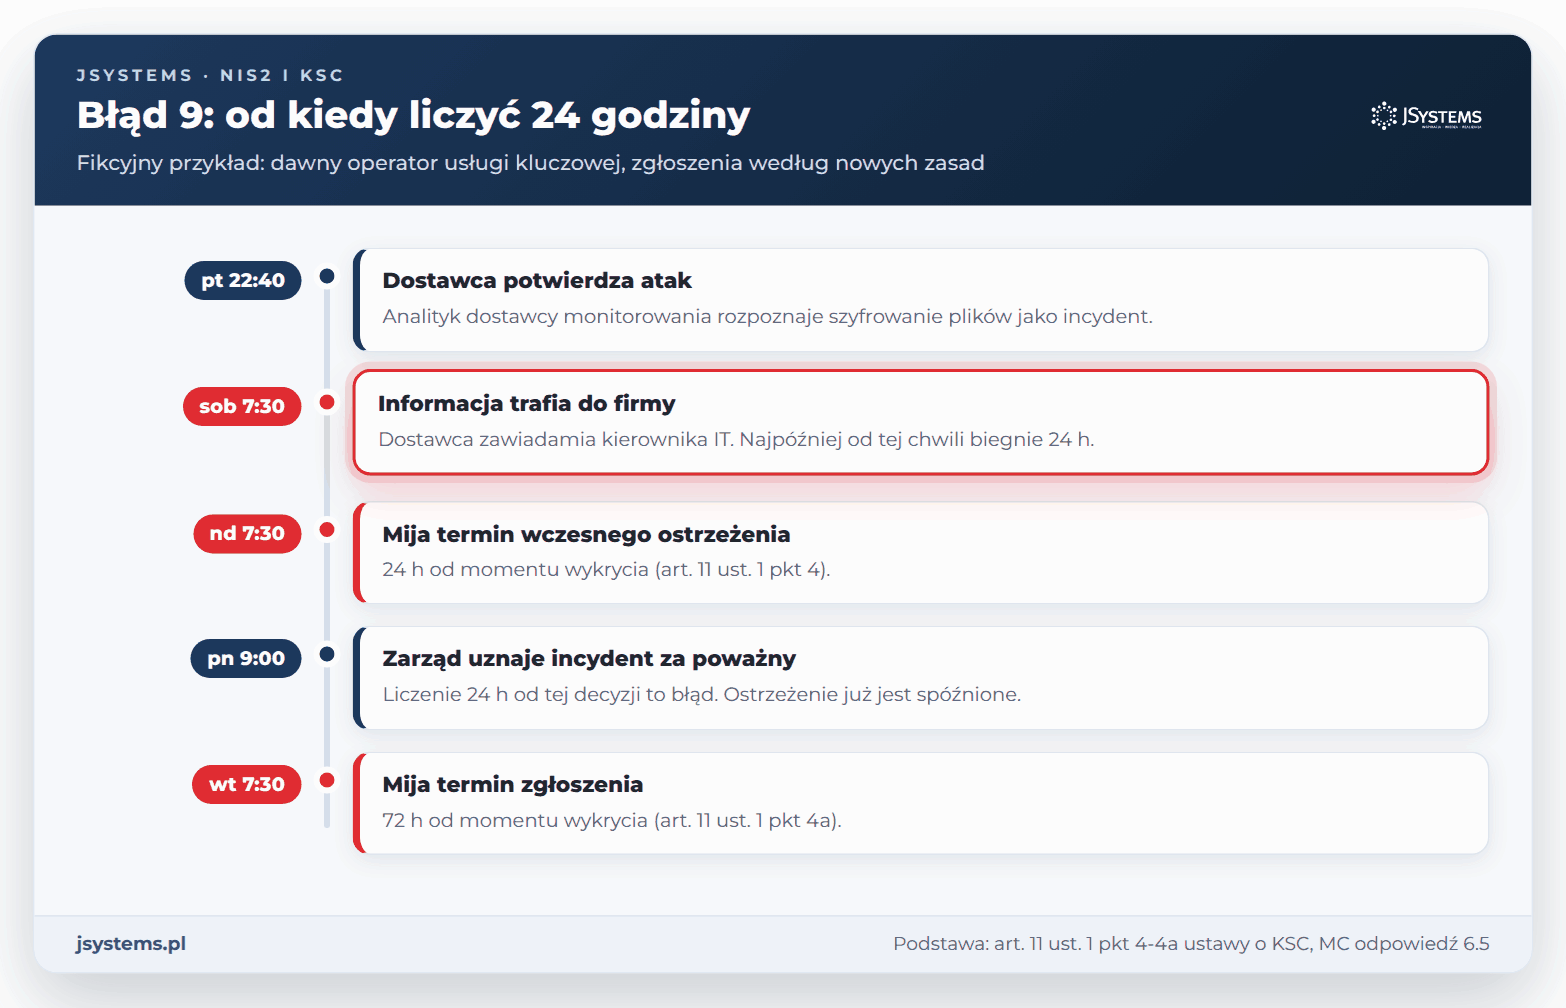
Przykład. Przedsiębiorstwo energetyczne, dawny operator usługi kluczowej, zleca monitorowanie zewnętrznemu dostawcy. W piątek o 22:40 analityk dostawcy rozpoznaje szyfrowanie plików na serwerach jako incydent. Kierownika IT zawiadamia w sobotę o 7:30. Zarząd zbiera się w poniedziałek o 9:00, uznaje incydent za poważny i dopiero od tej chwili zaczyna liczyć 24 godziny na wczesne ostrzeżenie.
Konsekwencje. Wczesne ostrzeżenie o incydencie poważnym podmiot zgłasza „niezwłocznie, niepóźniej niż w ciągu 24 godzin od momentu jego wykrycia”, a sam incydent w ciągu 72 godzin (art. 11 ust. 1 pkt 4 i 4a). Ministerstwo wyjaśnia, że moment wykrycia to moment, „w którym podmiot uzyskał informacje o zdarzeniu, które kwalifikuje się jako incydent”, także od dostawcy usługi, czyli „zidentyfikowanie zdarzenia jako incydent, a nie sam moment zaistnienia incydentu” (odpowiedź 6.5). Posiedzenie zarządu nie jest momentem wykrycia. W przykładzie informacja dotarła do firmy najpóźniej w sobotę o 7:30, więc termin wczesnego ostrzeżenia minął w niedzielę o 7:30, a termin zgłoszenia mija we wtorek o 7:30. Za spóźnienie ustawa przewiduje karę dla podmiotu (art. 73 ust. 1 pkt 6) i kierownika (art. 73a ust. 1 pkt 9), a niezgłoszenie incydentu poważnego jest w ustawie przykładem poważnego naruszenia (art. 53 ust. 12 pkt 1 lit. b). Firma traci też szybką pomoc, bo we wczesnym ostrzeżeniu można poprosić o wytyczne albo dodatkowe wsparcie techniczne (art. 12 ust. 2). Dawni operatorzy usług kluczowych zgłaszają incydenty według nowych zasad najpóźniej od 3 października 2026 r. (art. 33 ust. 4 ustawy nowelizującej), a pozostałe podmioty muszą mieć procedurę zgłoszeń gotową najpóźniej na 3 kwietnia 2027 r. (art. 33 ust. 1).
Jak naprawić:
Uwaga na progi: nowe rozporządzenie o progach uznania incydentu za poważny jest na etapie projektu, a rozporządzenie z 2018 r. obowiązuje najdłużej do 3 kwietnia 2027 r. (art. 32 pkt 1 ustawy nowelizującej, stan na październik 2026 r.). Co zarząd powinien zrobić w pierwszych godzinach po wykryciu, opisujemy w artykule incydent cyberbezpieczeństwa: co robi zarząd w pierwszych godzinach.
Przykład. Zarząd producenta urządzeń elektrycznych zatrudniającego 600 osób wstrzymał projekt do czasu wyroku Trybunału Konstytucyjnego i wydania rozporządzeń, bo „przepisy mogą się jeszcze zmienić”.
Konsekwencje. Wniosek Prezydenta do Trybunału Konstytucyjnego (sprawa K 19/26, wpływ 21 lipca 2026 r.) dotyczy procedury i skutków uznania za dostawcę wysokiego ryzyka (art. 67b, 67c, 67e), polecenia zabezpieczającego (art. 67g) oraz definicji produktu, usługi i procesu ICT. Nie obejmuje katalogu sektorów, SZBI, szkolenia kierownika, zgłaszania incydentów ani kar. Według stanu na 12 października 2026 r. sprawa jest w toku, bez rozprawy i bez orzeczenia, a ustawa obowiązuje. Z rozporządzeniami jest podobnie. Szczegółowe wymagania dla SZBI Rada Ministrów „może” określić w rozporządzeniu (art. 8a), ale nie musi, a w sprawach dokumentacji, wykazu, szkolenia kierownika i osób do kontaktu ustawa w ogóle nie przewiduje rozporządzeń. Spośród rozporządzeń ważnych dla firm w toku jest projekt o progach incydentu poważnego. Terminy biegną: obowiązki z rozdziału 3 do 3 kwietnia 2027 r. (art. 33 ust. 1 ustawy nowelizującej), pierwszy audyt podmiotów kluczowych do 3 kwietnia 2028 r. (art. 33 ust. 2). Moratorium z art. 35 tego nie zmienia, bo wstrzymuje tylko nakładanie kar, a nie bieg terminów.
Jak naprawić:
Stan sprawy można sprawdzić na stronie sprawy K 19/26 w serwisie trybunal.gov.pl.
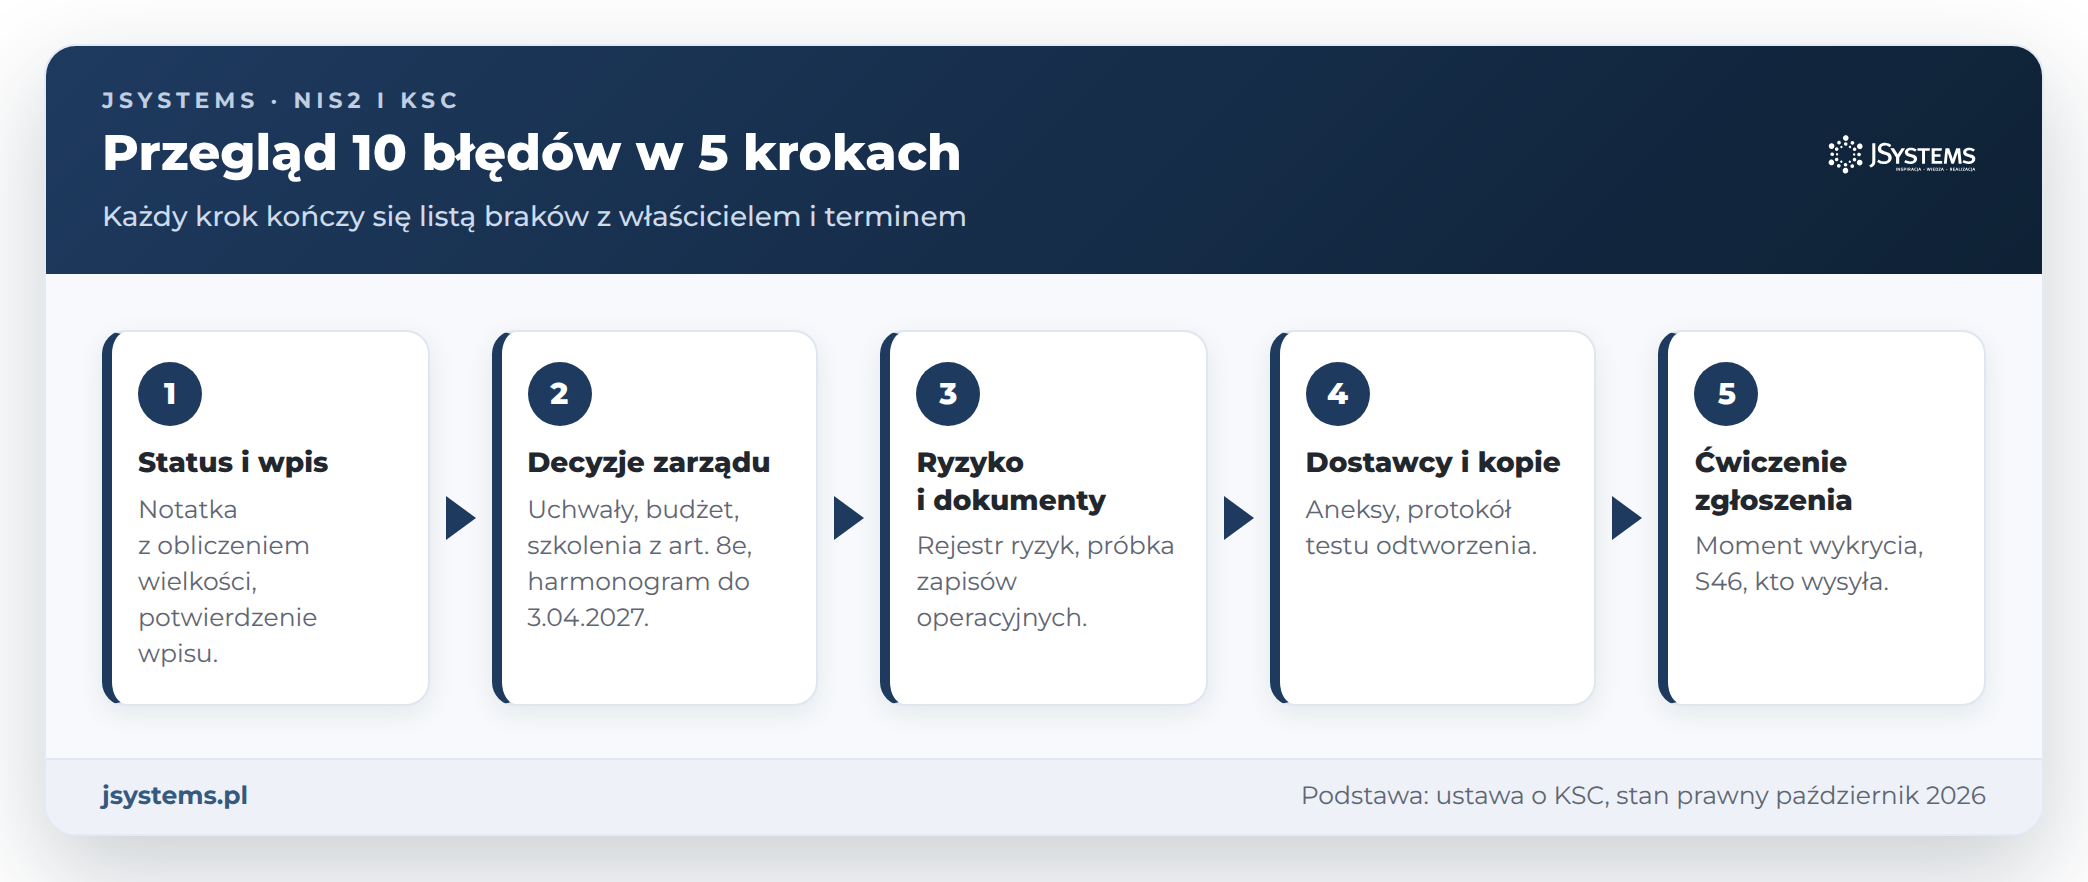
Każdy z dziesięciu błędów zostawia ślad w dokumentach albo ślad po brakującym dokumencie. Tabela zamienia listę na pytania kontrolne. Jeżeli dowodu nie ma, błąd prawdopodobnie występuje.
| Błąd | Pytanie kontrolne | Dowód, który powinien istnieć |
|---|---|---|
| 1. Klasyfikacja | Czy status ustalono z danymi spółek powiązanych i partnerskich? | Notatka z obliczeniem wielkości i decyzją zarządu |
| 2. Wpis do wykazu | Czy organizacja jest w wykazie, z wniosku albo z urzędu? | Potwierdzenie wpisu albo zaświadczenie o wpisie (art. 7d ust. 6) |
| 3. Analiza ryzyka | Czy analiza wskazuje systemy, scenariusze, właścicieli i decyzje kierownika? | Rejestr ryzyk z datą ostatniego przeglądu |
| 4. Dokumentacja | Czy dla każdej polityki powstają zapisy operacyjne? | Próbka zapisów z ostatnich trzech miesięcy |
| 5. Decyzje zarządu | Czy w protokołach są decyzje o SZBI, budżecie i podziale zadań? | Uchwały i protokoły posiedzeń |
| 6. Szkolenie kierownika | Czy szkolenie każdego członka zarządu jest zaplanowane na każdy rok kalendarzowy, a odbyte jest udokumentowane? | Program, potwierdzenie obecności, zaświadczenia |
| 7. Dostawcy | Czy umowy z kluczowymi dostawcami nakazują niezwłoczne informowanie o incydentach? | Rejestr dostawców i aneksy do umów |
| 8. Kopie zapasowe | Kiedy ostatnio odtworzono krytyczny system z kopii i ile to trwało? | Protokół testu odtworzenia |
| 9. Zegar 24 godzin | Kto i od którego momentu liczy 24 godziny? | Procedura z polem „moment wykrycia”, konta w S46 |
| 10. Czekanie na zmiany | Czy plan rozdziela część niezależną od sporu przed Trybunałem? | Harmonogram z etapami do 3 kwietnia 2027 r. |
Kolejność napraw ustal według terminów. Najpierw status i wpis do wykazu (błędy 1 i 2), bo termin wpisu już minął. Potem procedura zgłoszeń (błąd 9) i szkolenie kierownika (błąd 6), które mają wyraźne terminy, a następnie pozostałe elementy rozdziału 3, które trzeba wykonać do 3 kwietnia 2027 r. Przegląd warto powtórzyć po kwartale, bo część braków wyjdzie dopiero przy pierwszych zapisach operacyjnych.
Ten tekst należy do serii 18 artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w przewodniku NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy.

Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...