
Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
W skrócieKoszt przygotowania do ustawy o krajowym systemie cyberbezpieczeństwa (KSC) zależy od analizy ryzyka, wielkości podmiotu i modelu działania. Ani ustawa, ani ocena skutków regulacji nie podają kwot, więc budżet liczymy z jawnych założeń, osobno koszty jednorazowe, roczne i audyt. W trzech przykładach ich suma wynosi od 319 600 zł do 1 553 400 zł netto.
Dział IT przynosi listę zakupów pod NIS2, konsultant przysyła ofertę z jedną kwotą, a dyrektor finansowy nie ma jak sprawdzić, czy to dużo, czy mało. Decyzja i tak należy do kierownictwa, bo to kierownik podmiotu „planuje adekwatne środki finansowe na realizację obowiązków z zakresu cyberbezpieczeństwa” (art. 8d pkt 2 ustawy o KSC). Podmioty, które w dniu wejścia w życie nowelizacji spełniały przesłanki uznania za podmiot kluczowy albo podmiot ważny, mają czas na wykonanie obowiązków z rozdziału 3 do 3 kwietnia 2027 r. (art. 33 ust. 1 ustawy nowelizującej z 23 stycznia 2026 r.), więc pieniądze na 2027 r. trzeba zaplanować teraz.
Nie podamy Ci średniej rynkowej, bo nie znaleźliśmy urzędowego źródła takiej liczby. Dajemy model: składowe kosztu, rozróżnienie między tym, co nakazuje ustawa, a tym, co jest wyborem sposobu realizacji, trzy przykładowe budżety z jawnymi założeniami i plik XLSX, w którym podstawisz własne stawki. Jeśli dopiero sprawdzasz, czego dotyczy ustawa, zacznij od naszego przewodnika po NIS2 i obowiązkach z ustawy o KSC.
Pobierz kalkulator budżetu KSC (XLSX) Arkusz z 14 pozycjami budżetu i założeniami trzech przykładów, w którym podstawisz własne stawki i ilości.
Autorzy nowelizacji sami zrezygnowali z szacunku. W ocenie skutków regulacji (OSR) do projektu ustawy, czyli w dokumencie opisującym przewidywane skutki zmian, czytamy: „Na tym etapie nie jest możliwe oszacowanie kosztów dostosowawczych po stronie przedsiębiorców w zależności od ich rodzajów z uwagi na brak danych”. Dalej OSR wyjaśnia, że koszty audytów, zatrudnienia specjalistów i wdrożenia systemu zarządzania bezpieczeństwem informacji (SZBI) „będą się znacząco różnić od wielkości i charakteru usług świadczonych przez podmiot”. Dokument wymienia tylko rodzaje wydatków: sprzęt, oprogramowanie, nowy personel i zewnętrzne usługi konsultingowe.
W innym miejscu OSR podaje powód: „konkretne środki techniczne i organizacyjne stosowane przez przedsiębiorców będą zależne od przeprowadzonego szacowania ryzyka”. O podmiotach publicznych pisze krótko: „Oszacowanie kosztów dostosowawczych nie jest możliwe”. OSR sporządzono 30 października 2025 r. dla projektu, a uchwalona ustawa różni się od projektu. W materiałach urzędowych, z których korzystaliśmy, nowszego szacunku kosztów dla firm nie ma.
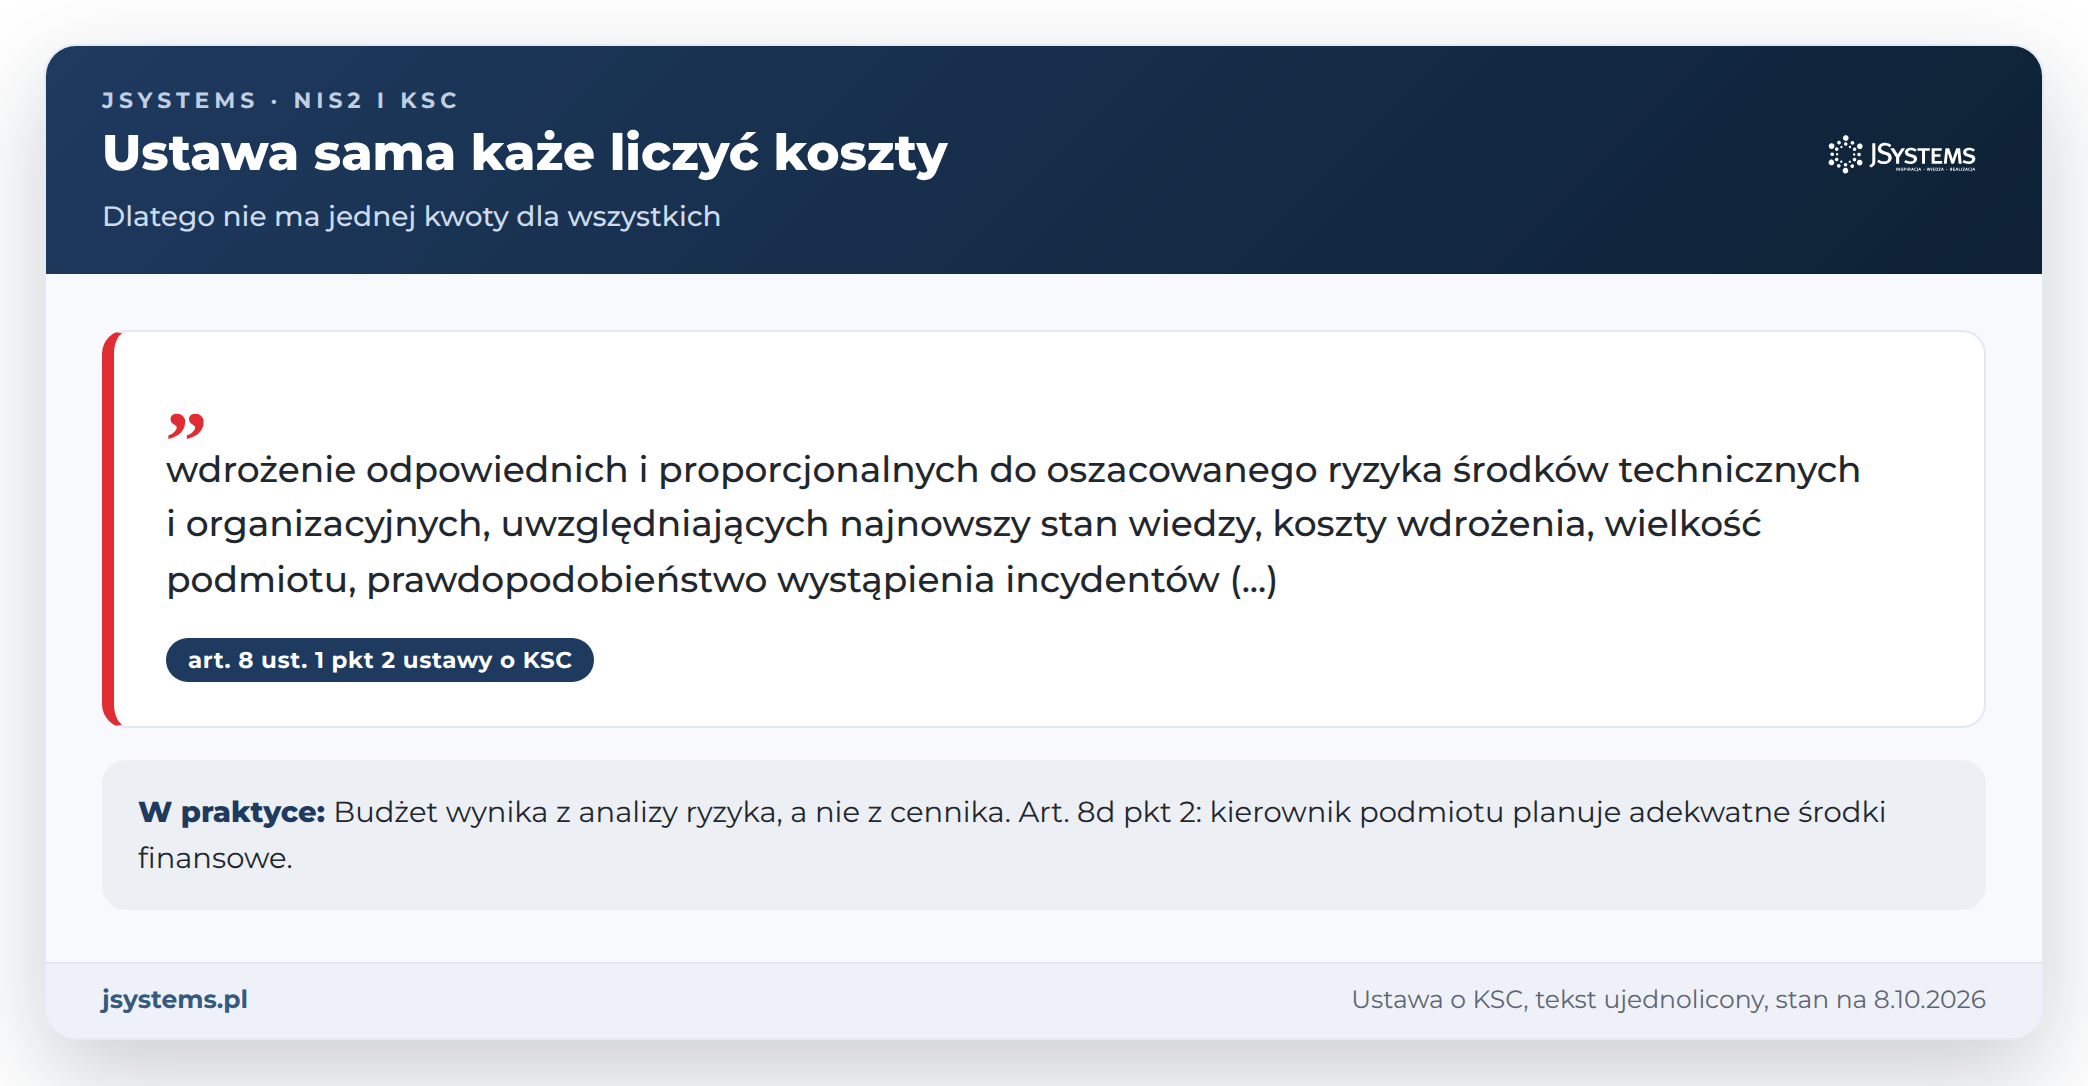
Brak kwoty wynika z konstrukcji przepisów. Ustawa nie mówi, co kupić. Wymaga natomiast, by SZBI zapewniał „wdrożenie odpowiednich i proporcjonalnych do oszacowanego ryzyka środków technicznych i organizacyjnych”, a przy ich doborze wprost każe uwzględnić m.in. „koszty wdrożenia” oraz „wielkość podmiotu” (art. 8 ust. 1 pkt 2). Ministerstwo Cyfryzacji dodaje, że „cyberbezpieczeństwo wymaga nakładów i nie powinny one być pomijane w budżetach”, ale „muszą być to adekwatne środki, czyli takie, które są też dostosowane do możliwości podmiotu” (odpowiedź 4.1 w pytaniach i odpowiedziach Ministerstwa Cyfryzacji do ustawy o KSC, stanowisko niewiążące).
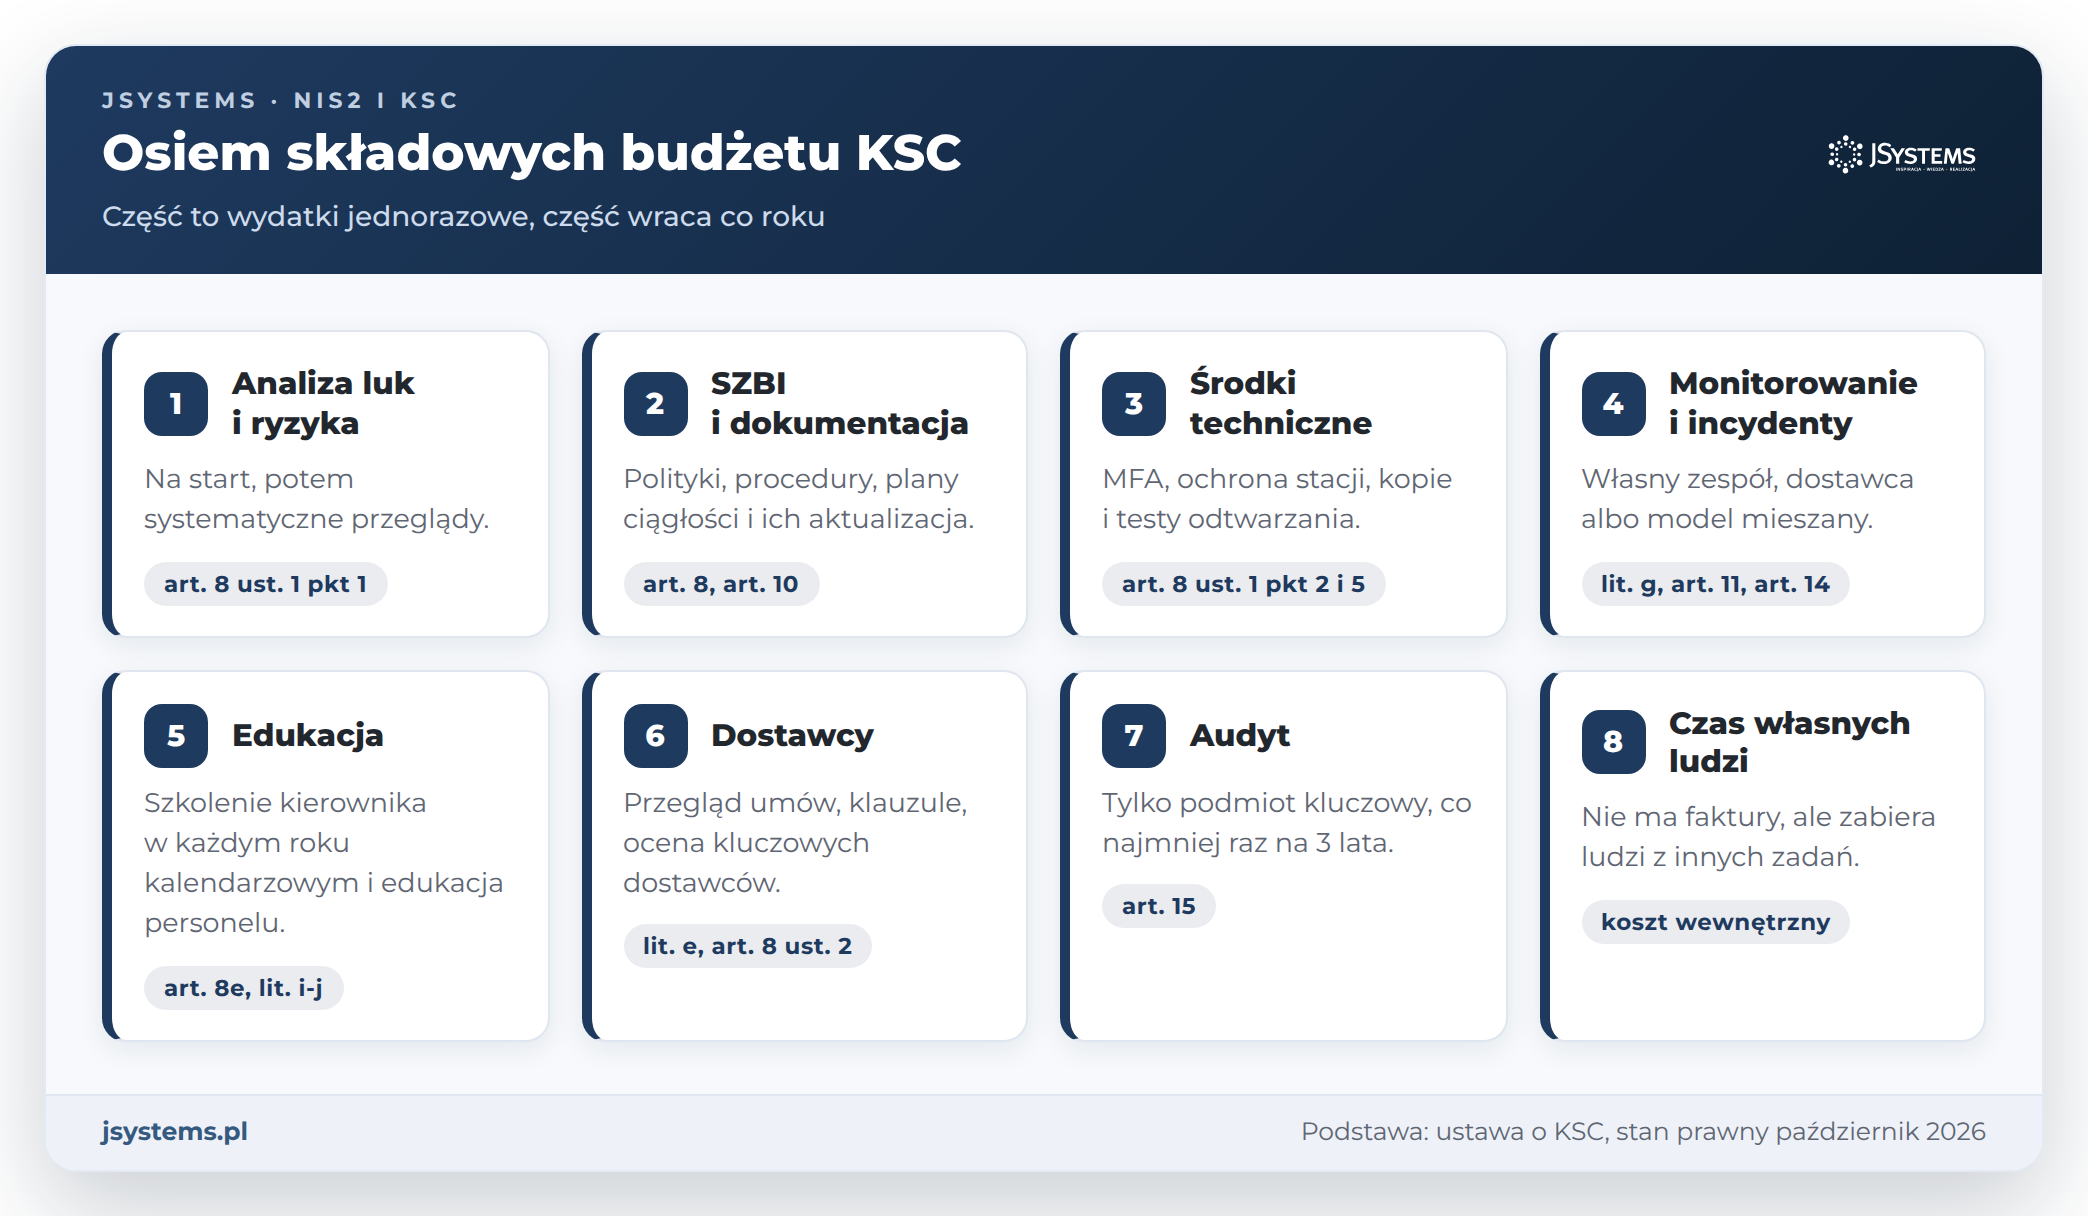
Budżet na wykonanie ustawy składa się z ośmiu grup kosztów. Część to wydatki jednorazowe na przygotowanie, część to koszty stałe, które wracają co roku. Przy każdej składowej podajemy przepis, z którego wynika obszar.
Wpis do wykazu podmiotów kluczowych i podmiotów ważnych oraz korzystanie z systemu S46 (systemu teleinformatycznego z art. 46 ustawy, przez który zgłasza się incydenty) to głównie czas. Według OSR dołączenie do systemu nie wymaga już zakupu specjalnych urządzeń. Minimalne wymagania opublikowane na stronie systemu S46 na gov.pl to stacja robocza z ochroną antywirusową i antymalware, przeglądarka oparta na silniku Chromium i łącze co najmniej 10 Mb/s.
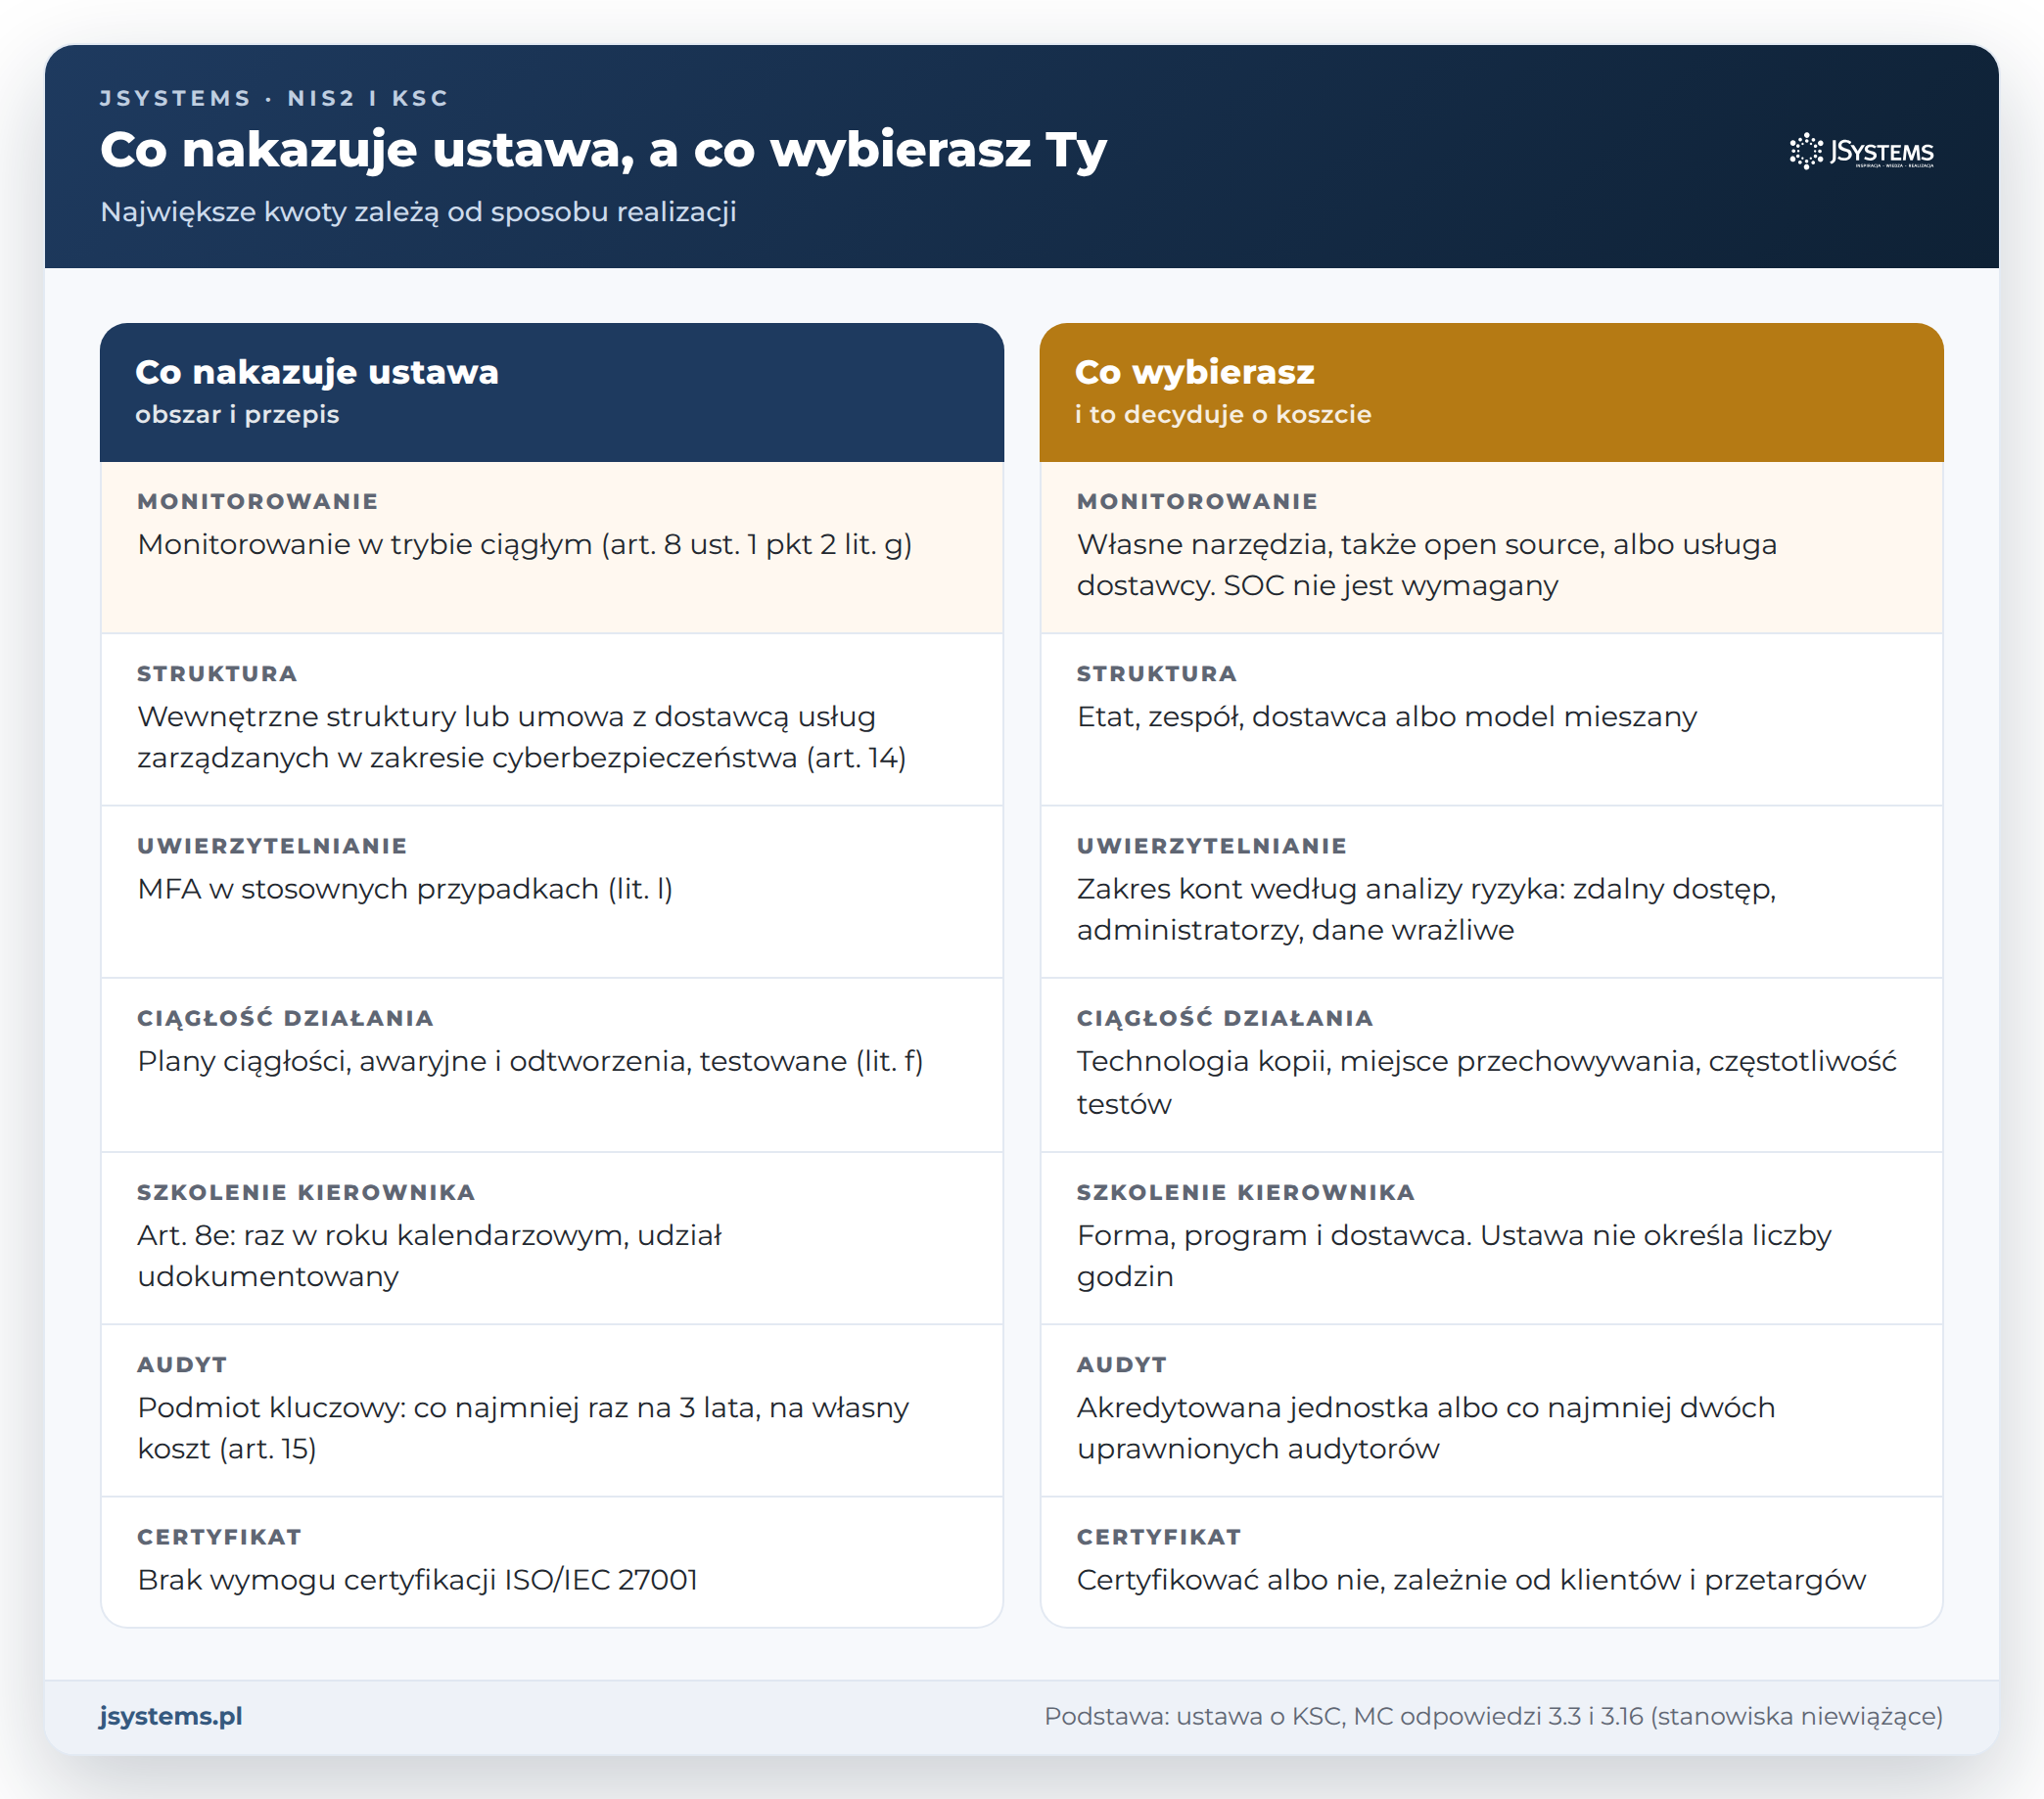
Ustawa wyznacza obszary i rezultaty, a nie produkty. To dobra wiadomość dla budżetu, bo największe kwoty zależą od Twoich decyzji o sposobie realizacji. Ministerstwo Cyfryzacji w swoich odpowiedziach kilka razy studzi zakupowy zapał:
Gdzie da się oszczędzić bez obniżania bezpieczeństwa? Na wykorzystaniu tego, co już masz: systemu według normy, procedur wdrożonych z powodu innych przepisów, narzędzi zawartych w posiadanych licencjach. Na usługach świadczonych w ramach grupy kapitałowej. Na dobrze ustalonym zakresie, bo SZBI obejmuje systemy wpływające na świadczenie usługi, a nie wszystko, co działa w firmie. Podmioty publiczne mogą wykonywać część obowiązków wspólnie, przez jednostkę wyznaczoną albo w ramach porozumienia jednostek samorządu terytorialnego (art. 16e).
Ustawa pozwala też ministrowi udzielać wsparcia finansowego podmiotom publicznym i prywatnym w ramach programów (art. 45a), ale szczegółowe warunki każdego programu określa rozporządzenie. Do 9 października 2026 r. w Dzienniku Ustaw nie ogłoszono żadnego rozporządzenia wydanego na podstawie znowelizowanej ustawy. OSR projektu wymieniał programy dla samorządów i administracji, np. „Cyberbezpieczny Samorząd”, ale to dane z października 2025 r.
Przykłady są fikcyjne. Każda stawka i każda ilość to nasze założenie, a nie średnia rynkowa ani cennik. Przyjęliśmy jednakowe stawki jednostkowe dla wszystkich trzech organizacji, żeby różnice wynikały z wielkości i decyzji, a nie z cen. Kwoty są netto. Jeżeli Twoja organizacja nie odlicza VAT, dolicz podatek do stawek usług i zakupów w pliku.
| Założenie wspólne dla A, B i C | Wartość w przykładach |
|---|---|
| Osobodzień konsultanta zewnętrznego | 2 400 zł netto |
| Osobodzień audytora przy audycie z art. 15 (dwóch audytorów) | 2 800 zł netto |
| Dzień pracy własnego pracownika (koszt pracodawcy) | 900 zł |
| Uwierzytelnianie wieloskładnikowe (licencja lub klucz) | 150 zł za konto rocznie |
| Ochrona stacji i serwerów (EDR) | 300 zł za urządzenie rocznie |
| Monitorowanie i obsługa incydentów przez dostawcę | 50 zł za urządzenie miesięcznie |
| Etat specjalisty do spraw cyberbezpieczeństwa (koszt pracodawcy) | 20 000 zł miesięcznie |
Trzy pozycje są ryczałtami zależnymi od wielkości organizacji: wdrożenie kopii zapasowych odseparowanych od sieci produkcyjnej, rezerwa na działania z planu postępowania z ryzykiem i roczna pula na edukację. Ich wartości dla A, B i C pokazujemy w tabeli budżetów poniżej.
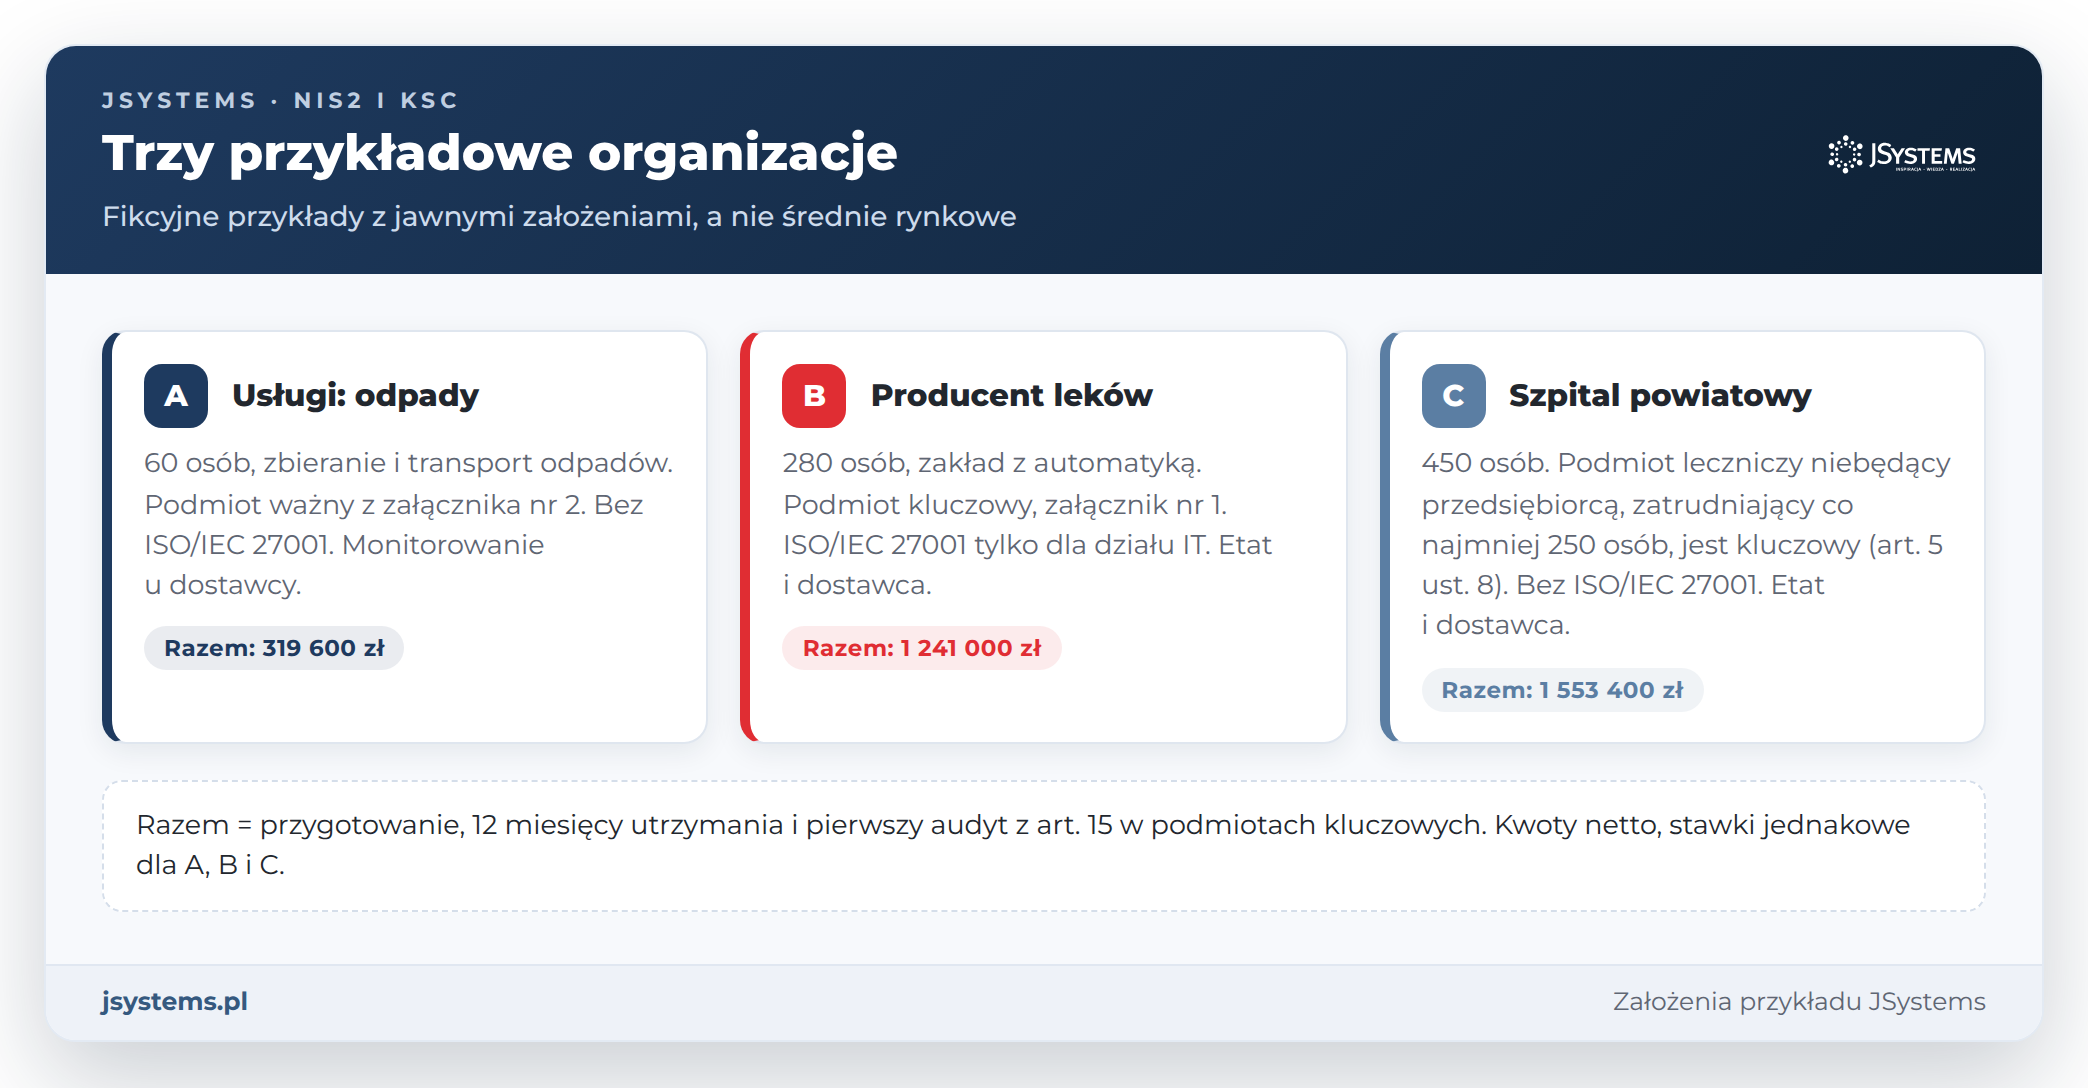
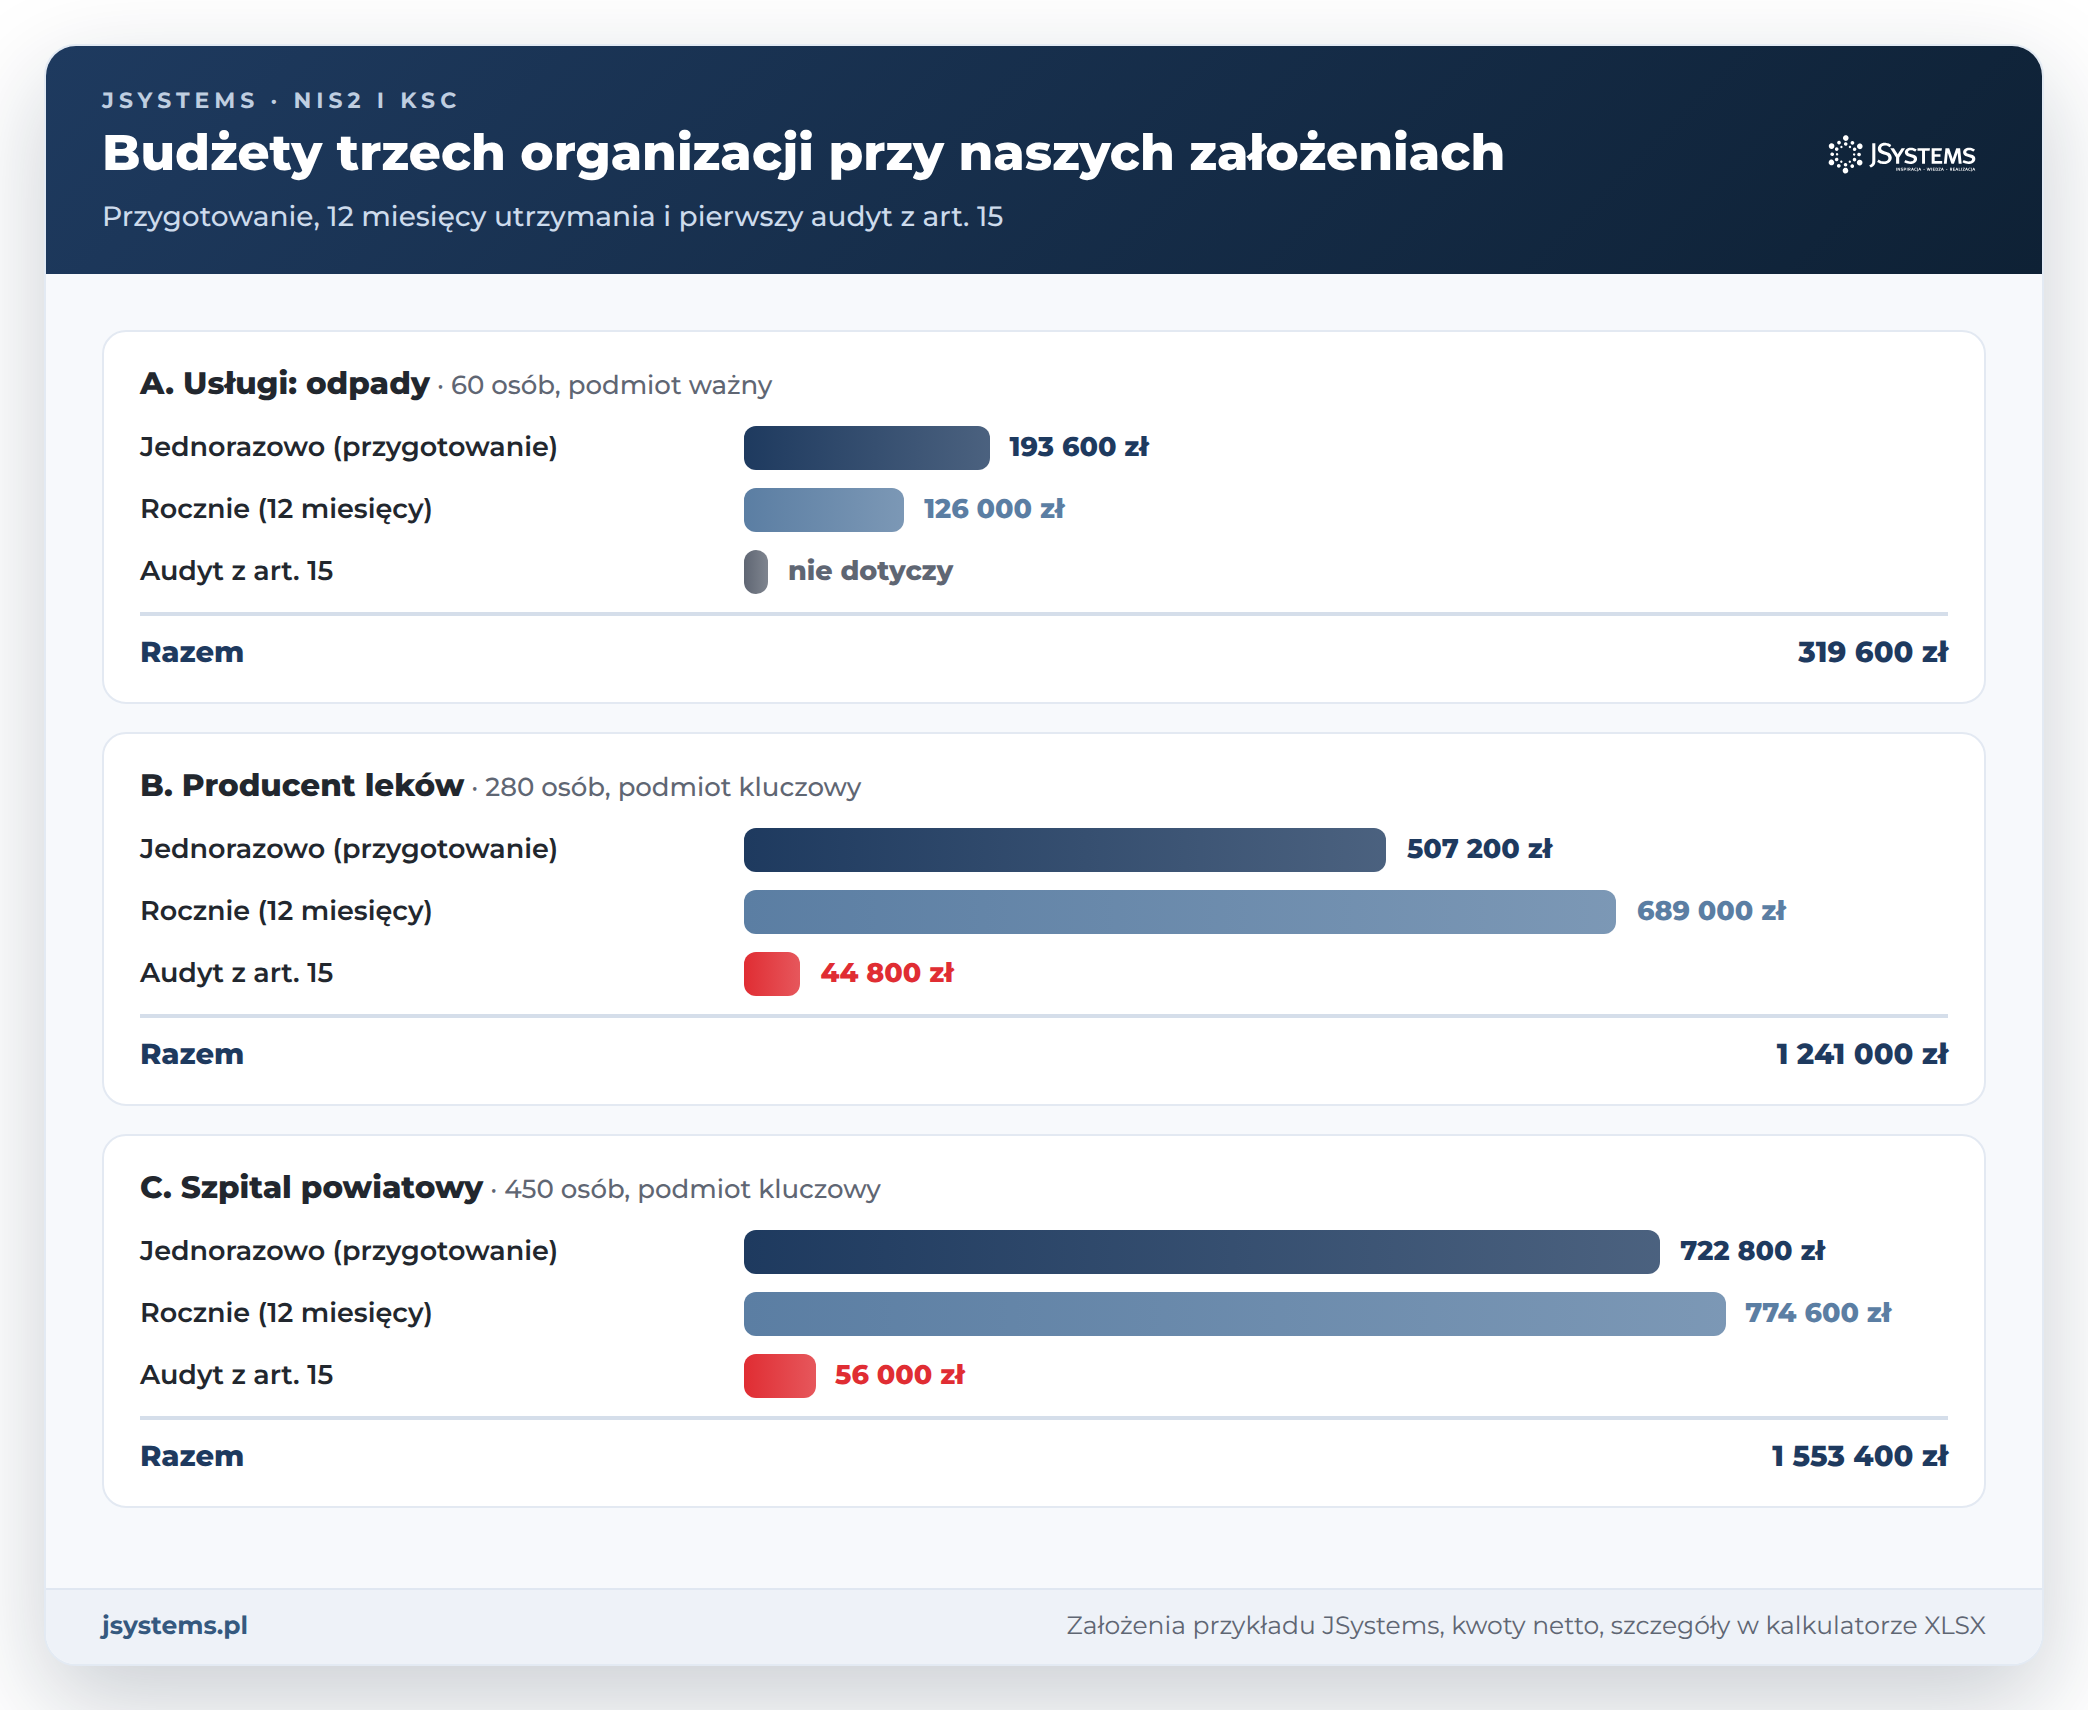
Tabela pokazuje wszystkie 14 pozycji z pliku XLSX. W nawiasie podajemy ilość i stawkę, a kwota jest ich iloczynem. Suma obejmuje koszty jednorazowe przygotowania, 12 miesięcy kosztów stałych i w podmiotach kluczowych pierwszy audyt z art. 15, który podmioty istniejące 3 kwietnia 2026 r. przeprowadzają do 3 kwietnia 2028 r. (art. 33 ust. 2 ustawy nowelizującej).
| Pozycja | A: odpady (zł) | B: leki (zł) | C: szpital (zł) |
|---|---|---|---|
| 1. Analiza luk i pierwsze szacowanie ryzyka (jednorazowo) | 24 000 (10 × 2 400) | 43 200 (18 × 2 400) | 72 000 (30 × 2 400) |
| 2. Dokumentacja SZBI: polityki, procedury, plany ciągłości (jednorazowo) | 36 000 (15 × 2 400) | 36 000 (15 × 2 400) | 84 000 (35 × 2 400) |
| 3. Przegląd umów i ocena kluczowych dostawców (jednorazowo) | 9 600 (4 × 2 400) | 24 000 (10 × 2 400) | 28 800 (12 × 2 400) |
| 4. Kopie zapasowe odseparowane i plan odtworzenia (jednorazowo) | 30 000 (ryczałt) | 110 000 (ryczałt) | 140 000 (ryczałt) |
| 5. Rezerwa na działania z planu postępowania z ryzykiem (jednorazowo) | 40 000 (ryczałt) | 150 000 (ryczałt) | 200 000 (ryczałt) |
| 6. Czas własnych ludzi przy wdrożeniu (jednorazowo) | 54 000 (60 × 900) | 144 000 (160 × 900) | 198 000 (220 × 900) |
| Razem jednorazowo | 193 600 | 507 200 | 722 800 |
| 7. Uwierzytelnianie wieloskładnikowe (rocznie) | 9 000 (60 × 150) | 42 000 (280 × 150) | 45 000 (300 × 150) |
| 8. Ochrona stacji i serwerów (rocznie) | 21 000 (70 × 300) | 99 000 (330 × 300) | 114 000 (380 × 300) |
| 9. Monitorowanie i obsługa incydentów przez dostawcę (rocznie) | 42 000 (840 × 50) | 198 000 (3 960 × 50) | 228 000 (4 560 × 50) |
| 10. Specjalista do spraw cyberbezpieczeństwa, etat (rocznie) | 0 | 240 000 (12 × 20 000) | 240 000 (12 × 20 000) |
| 11. Edukacja i szkolenia kierownika oraz personelu (pula roczna) | 18 000 | 50 000 | 60 000 |
| 12. Utrzymanie SZBI: przegląd ryzyka, testy planów, ćwiczenia (rocznie) | 14 400 (6 × 2 400) | 24 000 (10 × 2 400) | 33 600 (14 × 2 400) |
| 13. Czas własnych ludzi w utrzymaniu (rocznie) | 21 600 (24 × 900) | 36 000 (40 × 900) | 54 000 (60 × 900) |
| Razem rocznie | 126 000 | 689 000 | 774 600 |
| 14. Audyt z art. 15 (podmiot kluczowy, co najmniej raz na 3 lata) | 0 (nie dotyczy) | 44 800 (16 × 2 800) | 56 000 (20 × 2 800) |
| Razem wszystkie pozycje | 319 600 | 1 241 000 | 1 553 400 |
Co widać w liczbach? Po pierwsze, w organizacjach B i C największe pozycje roczne to monitorowanie i etat specjalisty: razem 438 000 zł z 689 000 zł kosztów rocznych w B i 468 000 zł z 774 600 zł w C. W tych pozycjach decyzja o modelu działania (własny zespół, dostawca albo model mieszany) zmienia budżet najbardziej. Organizacja A nie ma etatu, a monitorowanie u dostawcy kosztuje ją 42 000 zł rocznie. W pliku XLSX każda pozycja jest oznaczona jako wymagana albo opcjonalna. Opcjonalne są w naszych przykładach dwie pozycje: ochrona stacji klasy EDR, której ustawa nie nazywa, i etat specjalisty, bez którego można się obejść przy umowie z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa (art. 14). Razem to 21 000 zł w A, 339 000 zł w B i 354 000 zł w C.
Po drugie, czas własnych ludzi przy wdrożeniu to 54 000 zł w A, 144 000 zł w B i 198 000 zł w C. Te kwoty nie wyjdą z konta firmy, ale bez tych dni pracy przygotowanie stanie. Po trzecie, rezerwa na plan postępowania z ryzykiem (40 000 zł, 150 000 zł i 200 000 zł) to najmniej pewna pozycja: jej prawdziwa wysokość wyjdzie dopiero z analizy, np. gdy okaże się, że trzeba wydzielić sieć automatyki albo wymienić system, którego producent nie wspiera.
Po czwarte, w organizacji B przyjęliśmy tyle samo dni na dokumentację co w mniejszej firmie A, bo część dokumentów z systemu według normy da się dostosować. Ministerstwo pisze, że organizacje z SZBI według standardów „mogą wykorzystać i dostosować już istniejącą dokumentację” (odpowiedź 3.6). Więcej dni wymaga za to analiza luk, bo zakres ustawy obejmuje automatykę produkcyjną spoza certyfikatu.
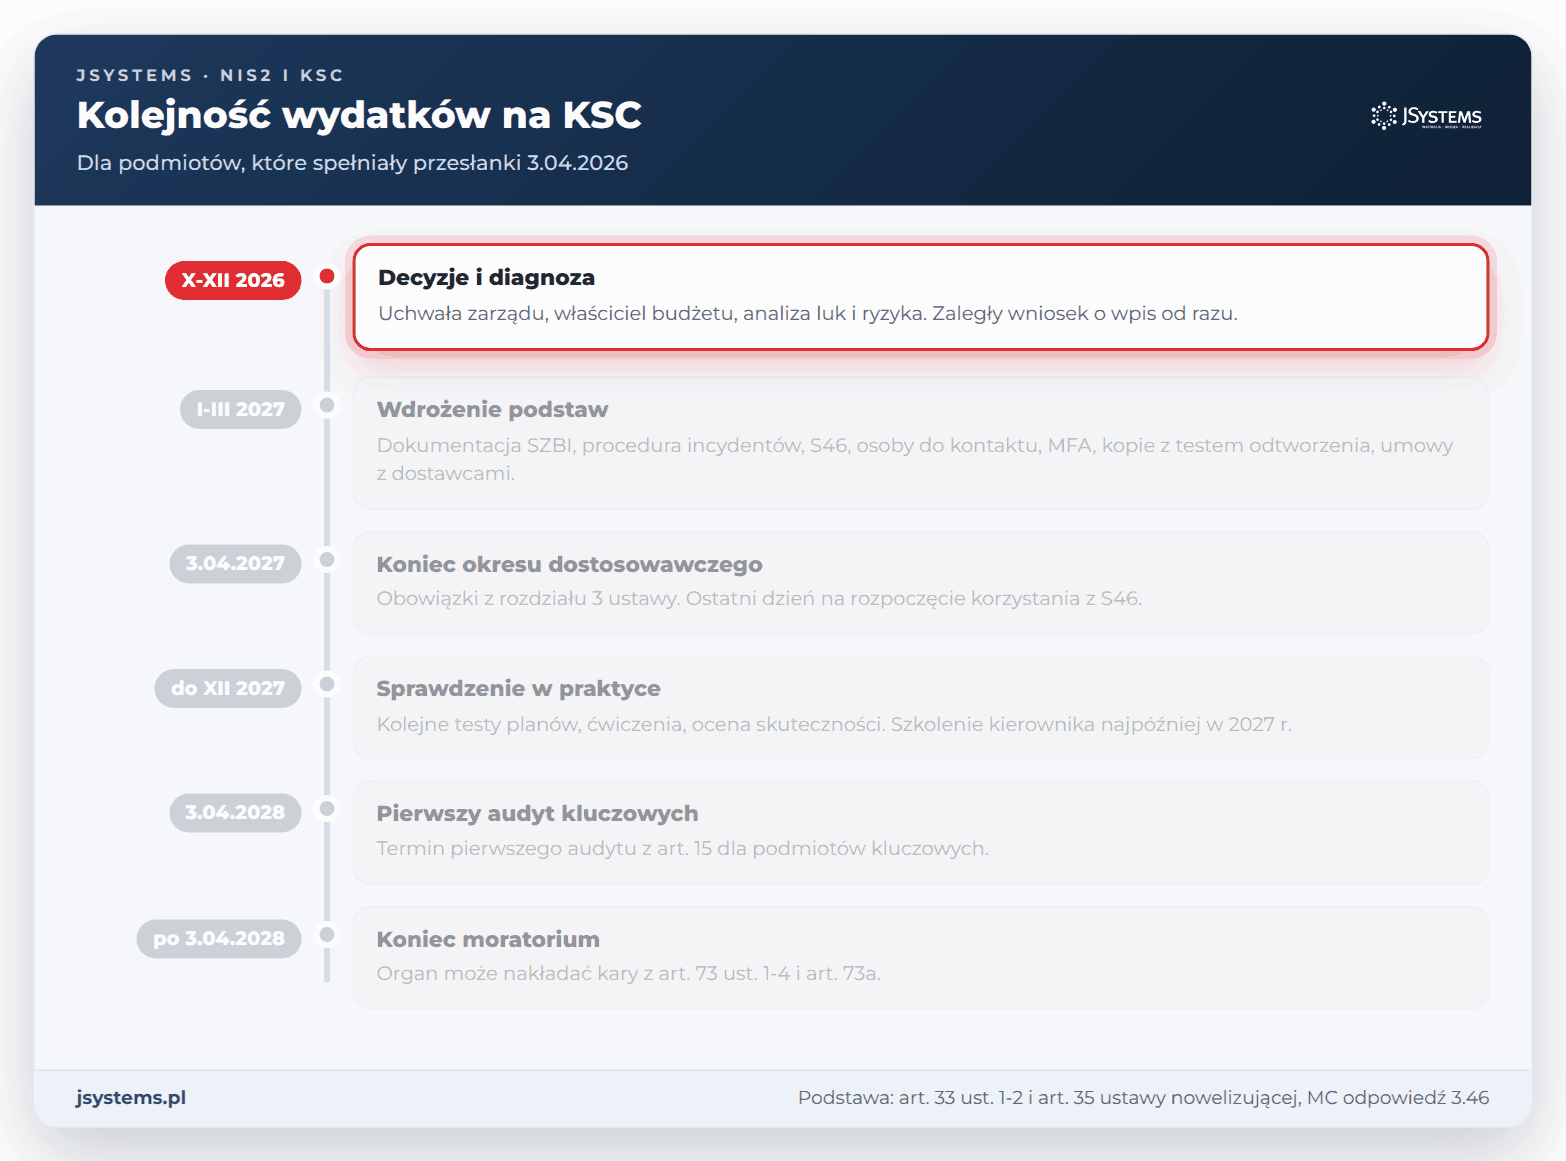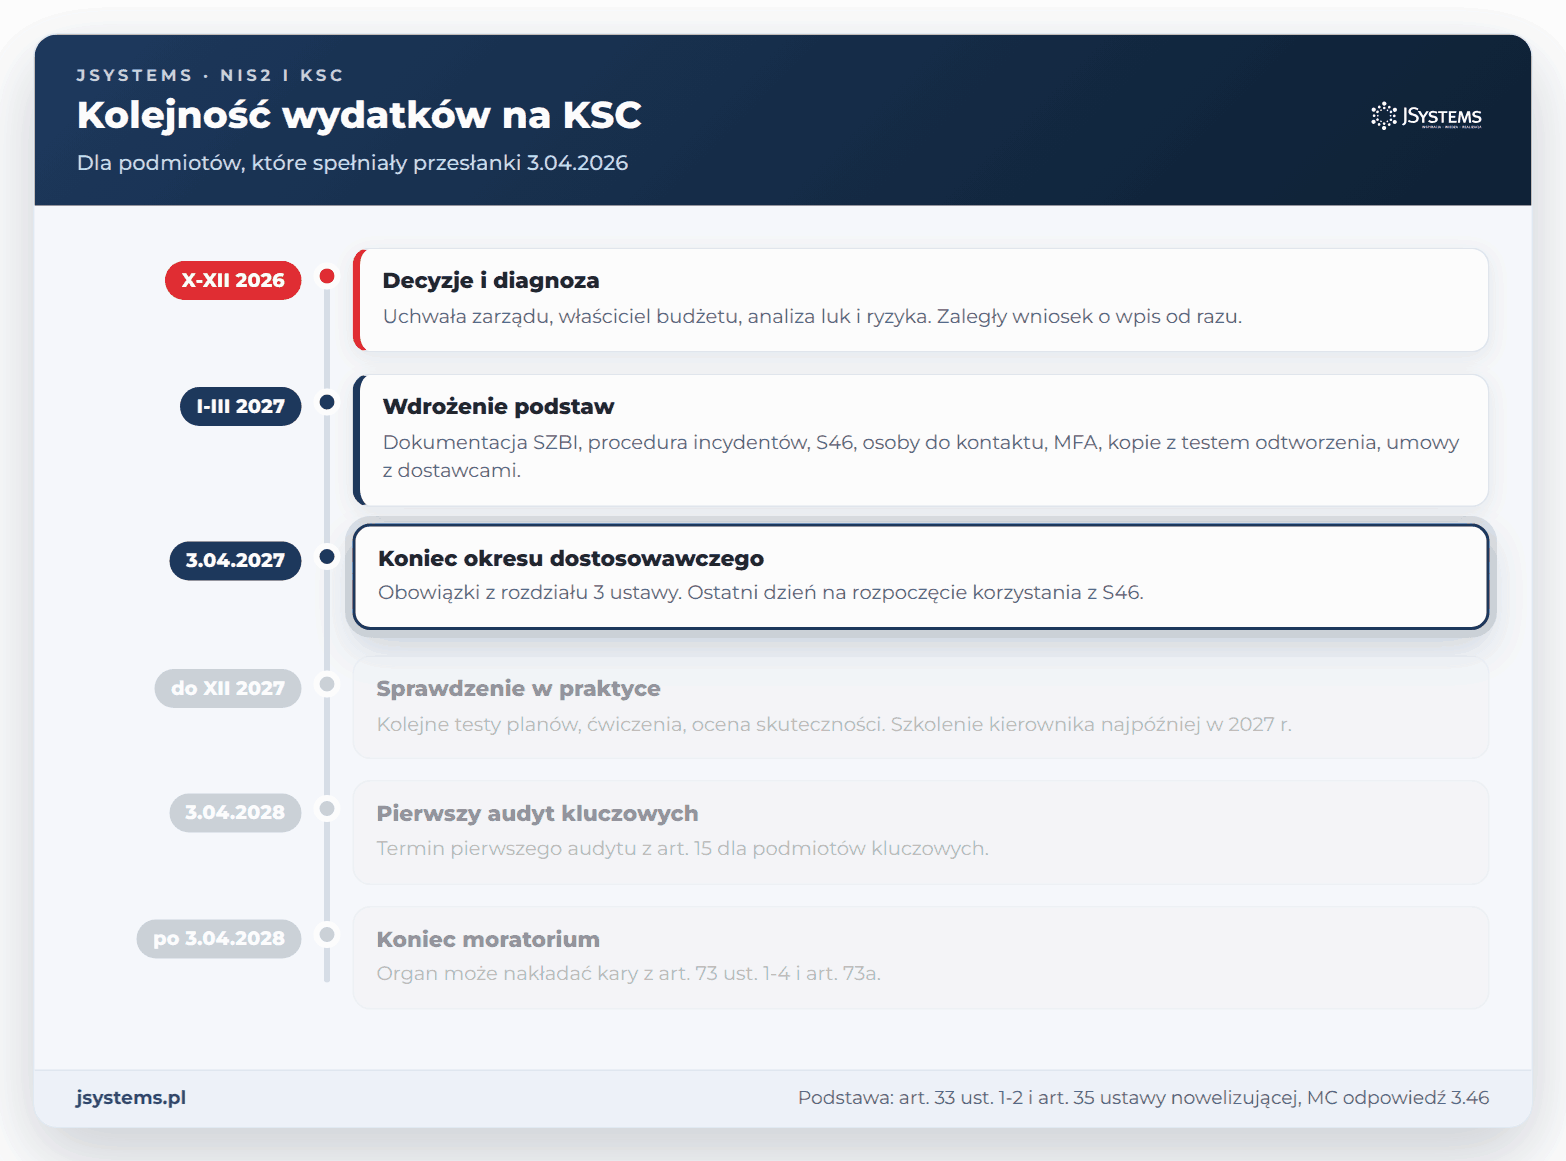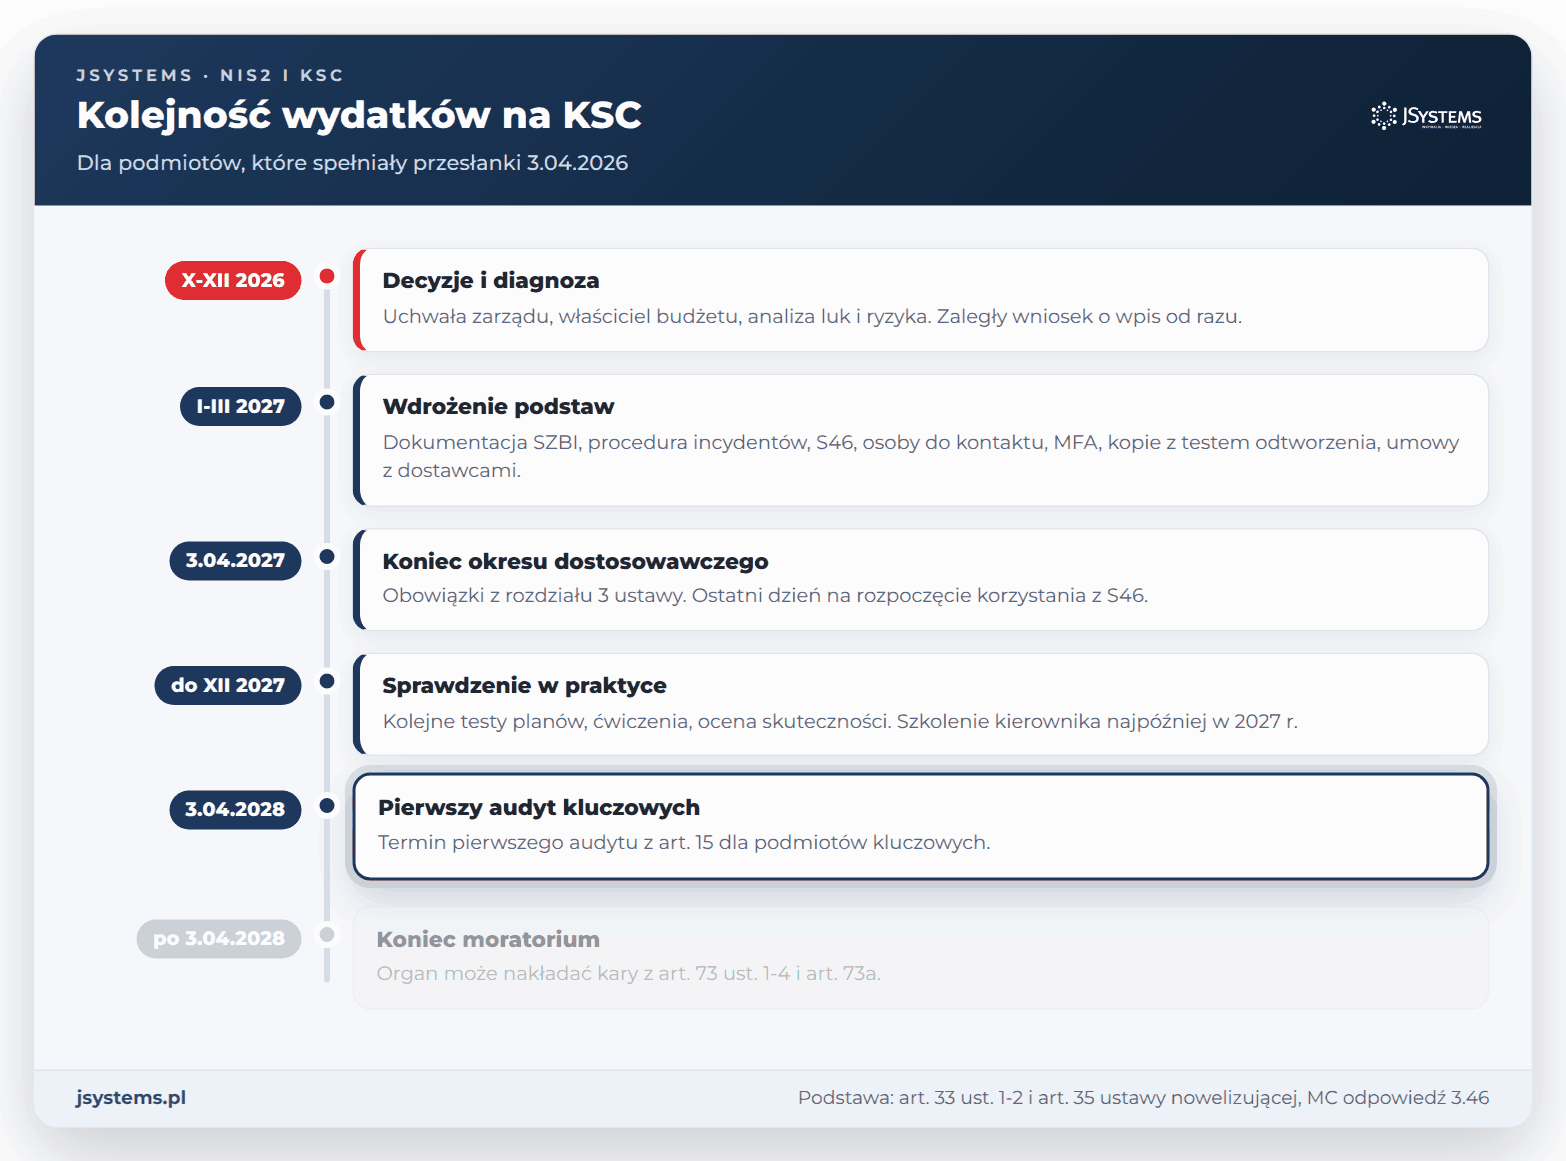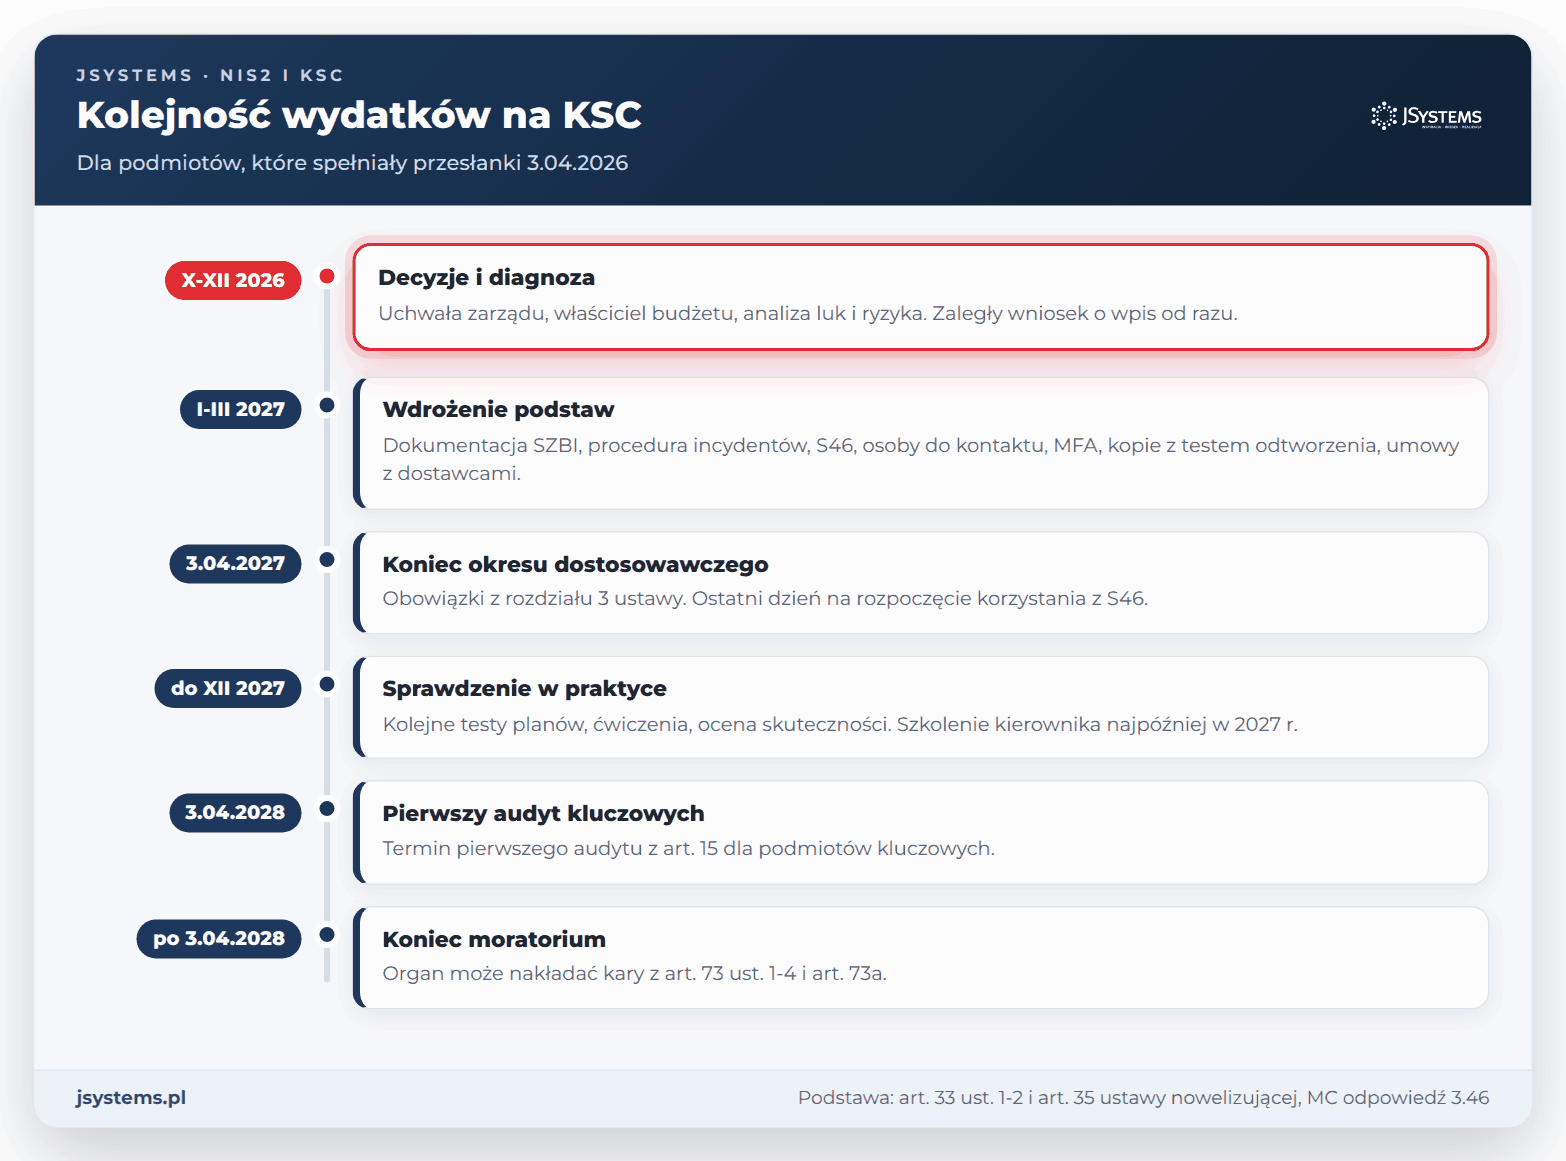
Nie wszystko trzeba kupić od razu, a część wydatków bez wcześniejszych decyzji będzie chybiona. Dla podmiotów, które spełniały przesłanki 3 kwietnia 2026 r., rozsądna kolejność wygląda tak:
Firma, która spełni przesłanki później, liczy terminy od dnia ich spełnienia: 6 miesięcy na wniosek o wpis (art. 7c ust. 1), 12 miesięcy na obowiązki z rozdziału 3 i 24 miesiące na pierwszy audyt podmiotu kluczowego (art. 16). Harmonogram prac krok po kroku opisujemy w artykule KSC: co trzeba przygotować do 3 kwietnia 2027 roku.
A co z karami jako argumentem budżetowym? Trzymajmy się faktów. Podmiotowi kluczowemu grozi kara do 10 mln euro lub 2% przychodów, przy czym stosuje się kwotę wyższą, i nie mniej niż 20 000 zł. Podmiotowi ważnemu grozi kara do 7 mln euro lub 1,4% przychodów i nie mniej niż 15 000 zł (art. 73 ust. 3-4). Kierownikowi podmiotu grozi kara do 300% wynagrodzenia liczonego jak ekwiwalent za urlop, a w podmiocie publicznym do 100% (art. 73a ust. 4-5). Te kary mogą zostać nałożone po raz pierwszy po 3 kwietnia 2028 r. (art. 35 ustawy nowelizującej). Art. 35 nie wymienia kary do 100 mln zł z art. 73 ust. 5, którą ministerstwo nazywa wyjątkiem od tej zasady (odpowiedzi 12.1 i 12.6), ani środków nadzorczych z art. 53. Przede wszystkim jednak obowiązki trzeba wykonać wcześniej niż kończy się moratorium, więc budżet, który zakłada działania dopiero w 2028 r., spóźni się o rok.
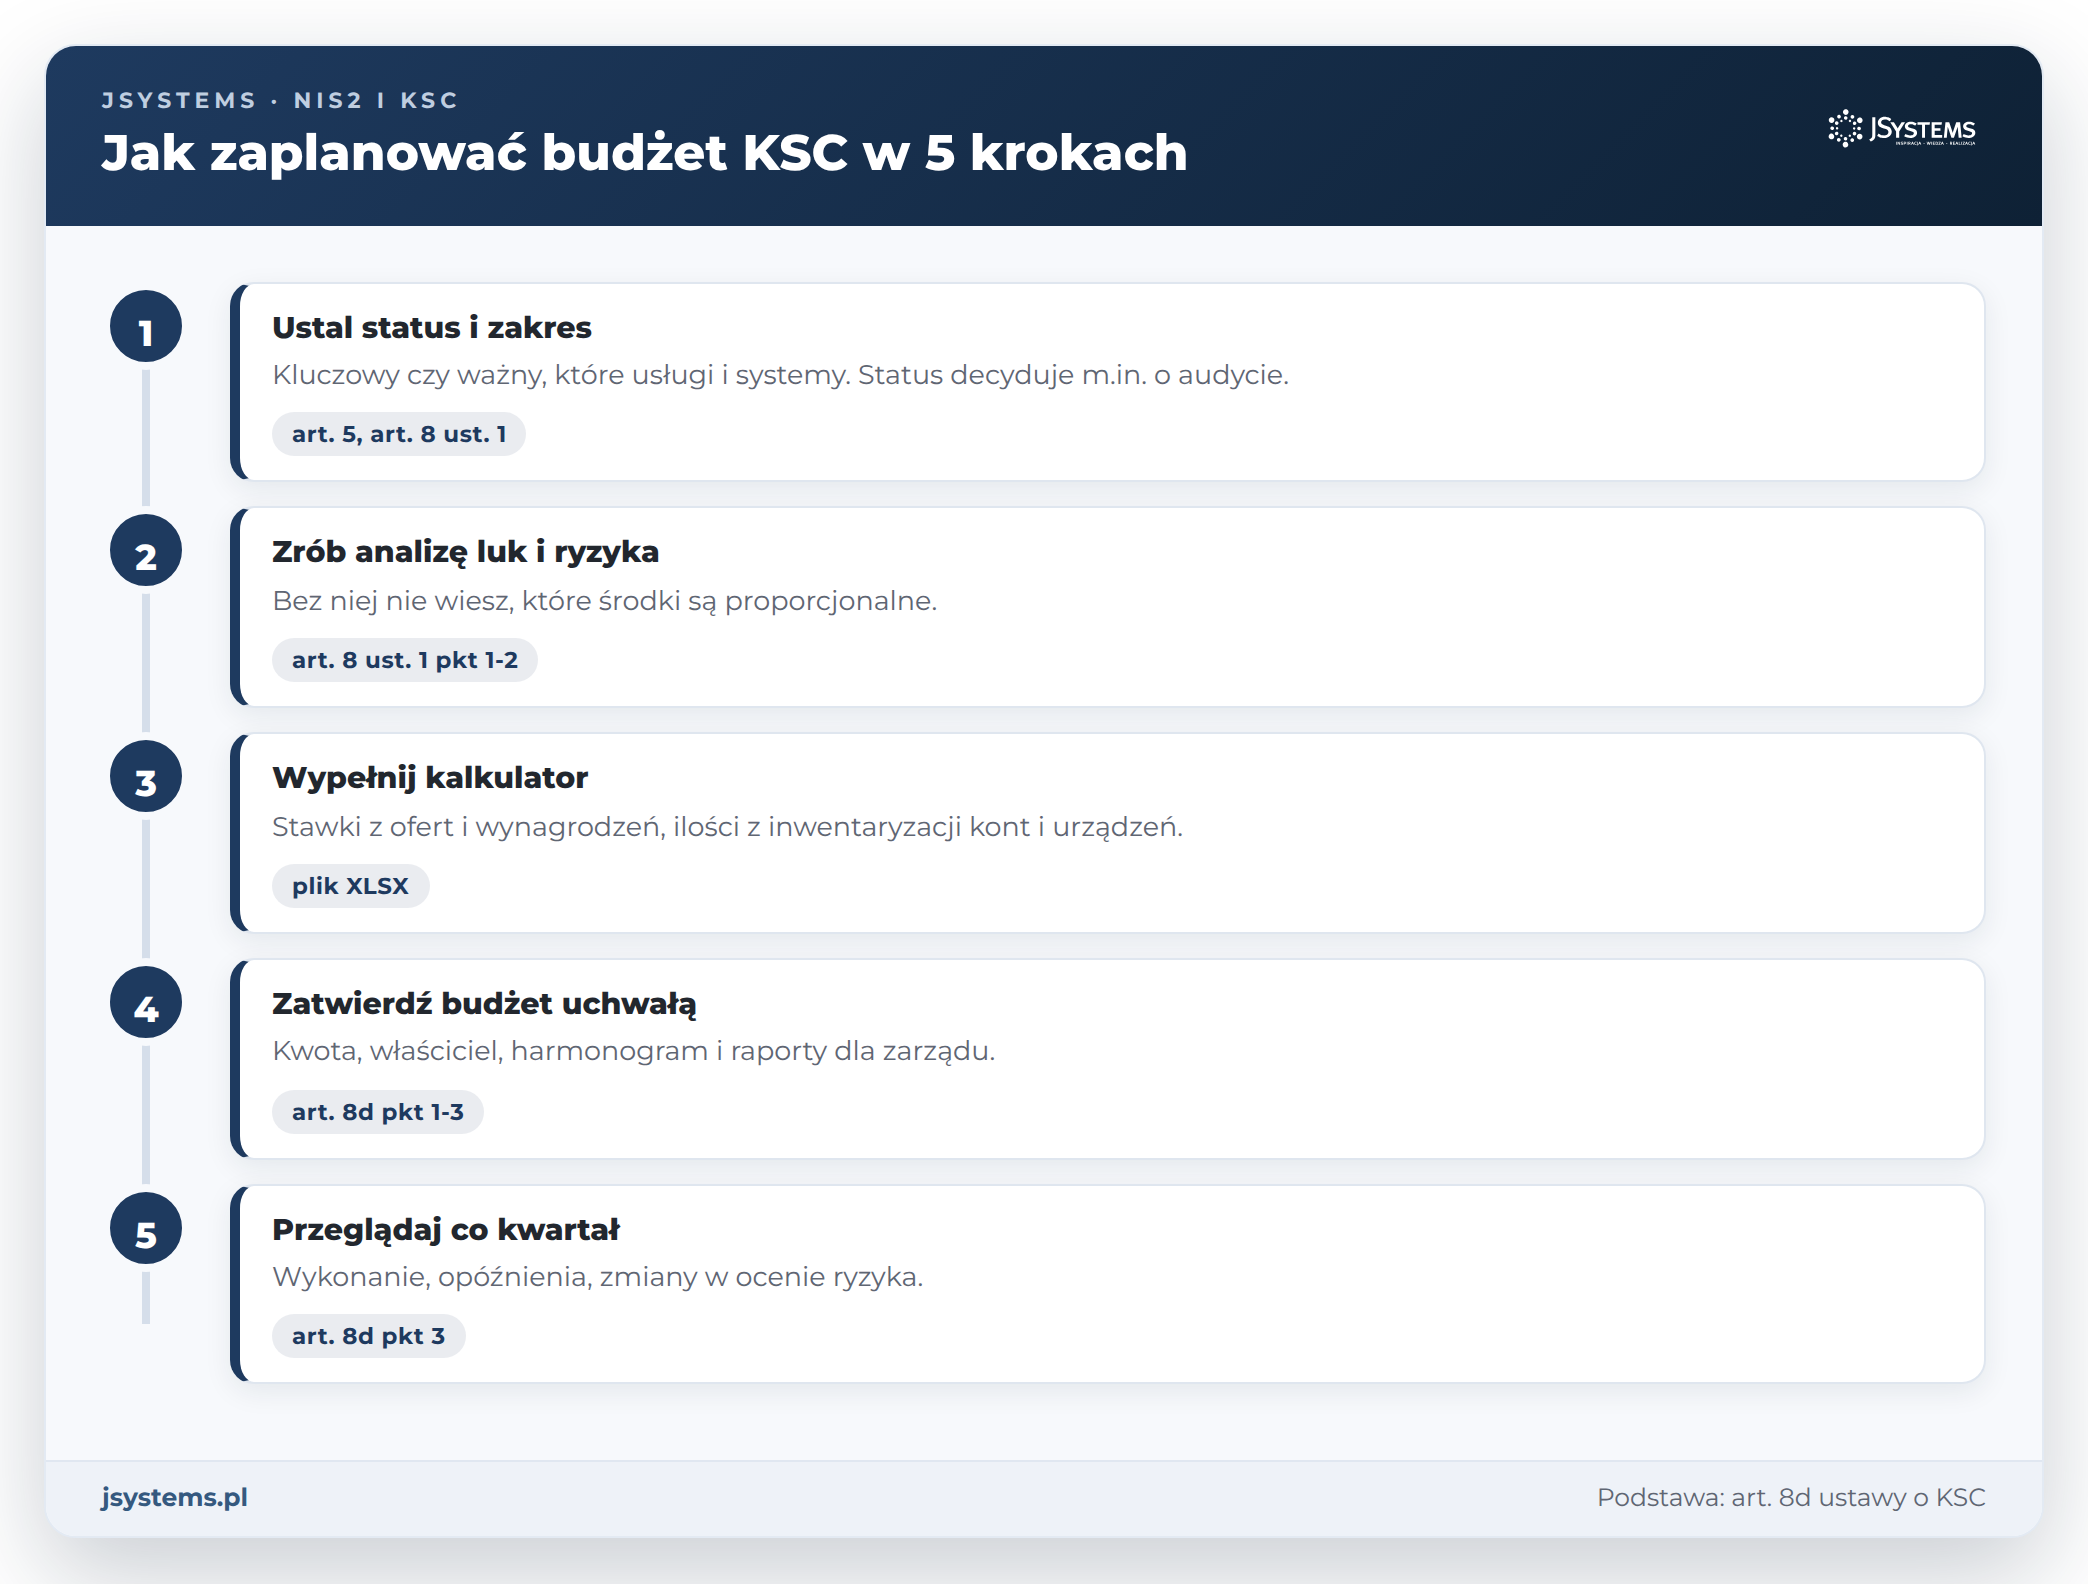
Najpierw ustal, kim jesteś w rozumieniu ustawy, bo status zmienia budżet. Podmiot kluczowy ma okresowy audyt i nadzór także przed wystąpieniem naruszenia, podmiot ważny nie. Różnice zebraliśmy w artykule o tym, czym podmiot kluczowy różni się od podmiotu ważnego. Potem zrób analizę luk i ryzyka, zanim kupisz cokolwiek poza nią. Bez niej nie wiesz, które środki są proporcjonalne.
Następnie pobierz kalkulator, wpisz stawki z ofert i wynagrodzeń, a ilości z inwentaryzacji kont i urządzeń. Potrzebujesz trzech liczb: kosztu jednorazowego, kosztu rocznego i, w podmiocie kluczowym, kosztu audytu. Arkusz „Kalkulator” liczy je sam: pod listą 14 pozycji są wiersze „RAZEM”, „w tym wymagane” i „w tym opcjonalne”, a pod nimi „w tym koszty jednorazowe”, „w tym koszty roczne (12 miesięcy)” i „w tym audyt (co najmniej raz na 3 lata)”. Budżet zatwierdź uchwałą zarządu razem z właścicielem i harmonogramem, bo to kierownik podejmuje decyzje o SZBI, planuje środki finansowe i przydziela zadania (art. 8d pkt 1-3). Jak podzielić te decyzje między kierownictwo a specjalistów, opisujemy w tekście o tym, za co odpowiada zarząd, a za co dział IT.
Na koniec ustal rytm przeglądów. Raz na kwartał zarząd powinien zobaczyć wykonanie budżetu, opóźnienia i zmiany w ocenie ryzyka. Ustawa wymaga systematycznego szacowania ryzyka, więc budżet będzie się zmieniał razem z nim.
Ten tekst należy do serii 18 artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w przewodniku NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy.

Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...