
Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
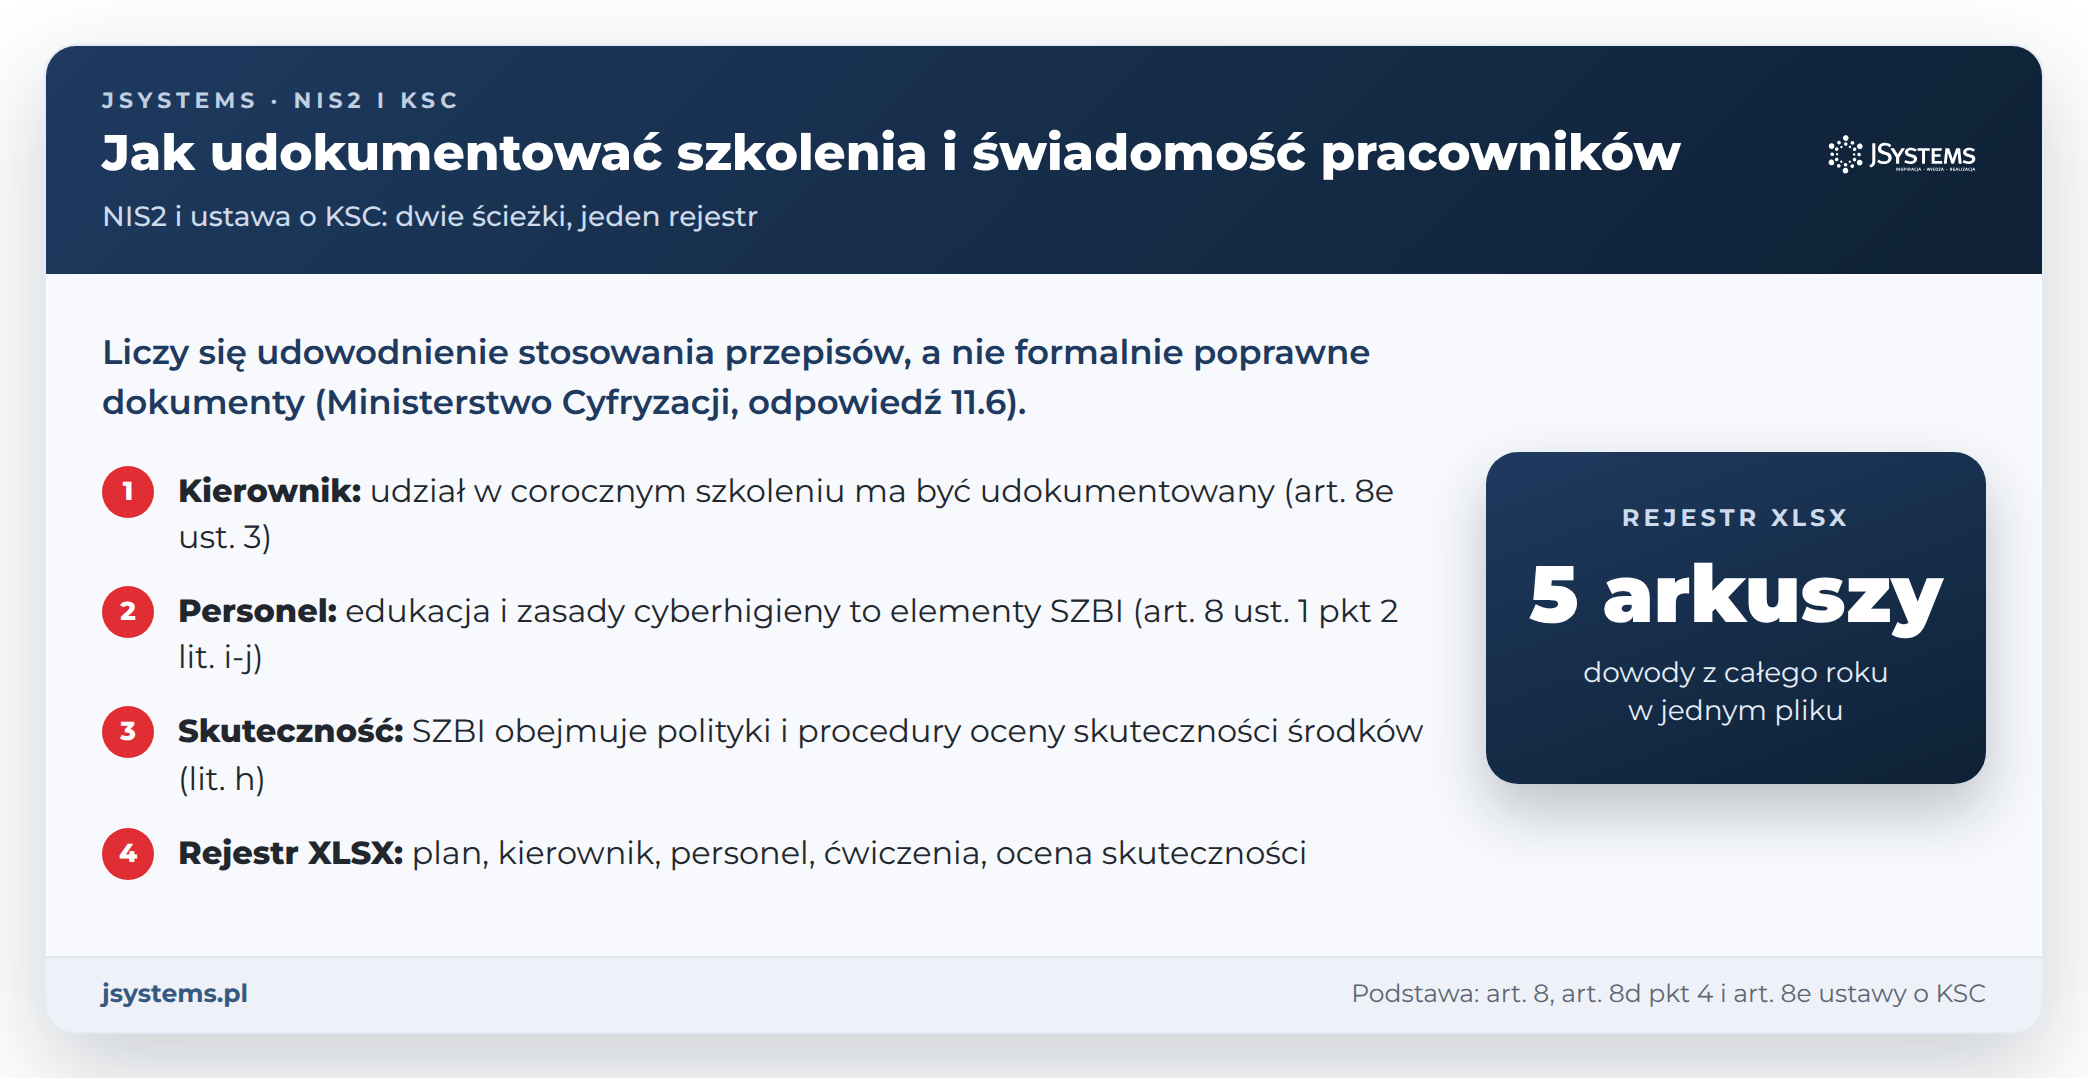
W skrócieSzkolenia i budowanie świadomości pracowników dokumentujesz w dwóch ścieżkach: udział kierownika w corocznym szkoleniu z art. 8e potwierdzasz dowodem udziału, a edukację personelu z art. 8 ustawy o krajowym systemie cyberbezpieczeństwa (KSC) planem, potwierdzeniami, testami, zapisami z ćwiczeń i oceną skuteczności. Wszystko spina jeden rejestr.
„Wymagane jest udowodnienie stosowania przepisów ustawy a nie przedstawienie formalnie poprawnych dokumentów” - tak Ministerstwo Cyfryzacji opisuje dowody realizacji wymogów dotyczących systemu zarządzania bezpieczeństwem informacji w odpowiedzi 11.6 dokumentu „Pytania i odpowiedzi”. Dla szkoleń to ważna wskazówka. Lista obecności z jednego dnia w roku niewiele pokazuje, jeśli nie widać, czego dotyczyło szkolenie, kto go nie przeszedł, czy ktoś sprawdził wiedzę i czy po ćwiczeniach coś się w firmie zmieniło.
Ustawa o KSC stawia tu dwa różne wymagania. Kierownik podmiotu przechodzi szkolenie raz w roku kalendarzowym, a jego udział ma być udokumentowany (art. 8e). Personel ma być objęty edukacją i zasadami cyberhigieny w ramach systemu zarządzania bezpieczeństwem informacji (SZBI, art. 8), a kierownik ma zapewnić, że pracownicy znają swoje obowiązki i wewnętrzne regulacje (art. 8d pkt 4). Pokazujemy, jak udokumentować obie ścieżki: od planu, przez potwierdzenia i testy, po ćwiczenia, rejestr i ocenę skuteczności. Szersze tło obowiązków opisuje nasz przewodnik po NIS2 i ustawie o KSC.
Pobierz rejestr szkoleń i świadomości KSC (XLSX) Pięć arkuszy: plan roczny, szkolenia kierownika (art. 8e), szkolenia personelu, kampanie i ćwiczenia oraz ocena skuteczności, z fikcyjnymi przykładami bez nazwisk.
Ustawa traktuje kierownictwo i pracowników osobno, więc i dokumentacja ma dwie ścieżki.
Ścieżka kierownika. Kierownik podmiotu kluczowego lub ważnego oraz osoba, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa, raz w roku kalendarzowym przechodzi szkolenie o zakresie z art. 8e ust. 2, a „udział w szkoleniu jest udokumentowany” (art. 8e ust. 1-3). To jedyny przepis ustawy, który wprost każe dokumentować udział w szkoleniu. Kogo dokładnie obejmuje i jak liczyć rok kalendarzowy, wyjaśniamy w tekście o obowiązkowym szkoleniu zarządu z KSC.
Ścieżka personelu. SZBI ma zapewniać między innymi „edukację z zakresu cyberbezpieczeństwa dla personelu podmiotu” i „podstawowe zasady cyberhigieny” (art. 8 ust. 1 pkt 2 lit. i-j), bezpieczeństwo zasobów ludzkich (lit. d) oraz „polityki i procedury oceny skuteczności środków technicznych i organizacyjnych” (lit. h). Kierownik „zapewnia, że personel podmiotu jest świadomy obowiązków z zakresu cyberbezpieczeństwa i zna wewnętrzne regulacje podmiotu w tym zakresie” (art. 8d pkt 4). Ministerstwo Cyfryzacji dodaje, że edukacja „powinna odbywać się na bieżąco, powinna uwzględniać obowiązki personelu podmiotu w ramach SZBI, istniejące procedury, a także cyberzagrożenia czy przykłady incydentów” (odpowiedź 3.8). Dyrektywa (UE) 2022/2555, czyli NIS2, ujmuje ten sam obszar jako „podstawowe praktyki cyberhigieny i szkolenia w zakresie cyberbezpieczeństwa” (art. 21 ust. 2 lit. g dyrektywy).
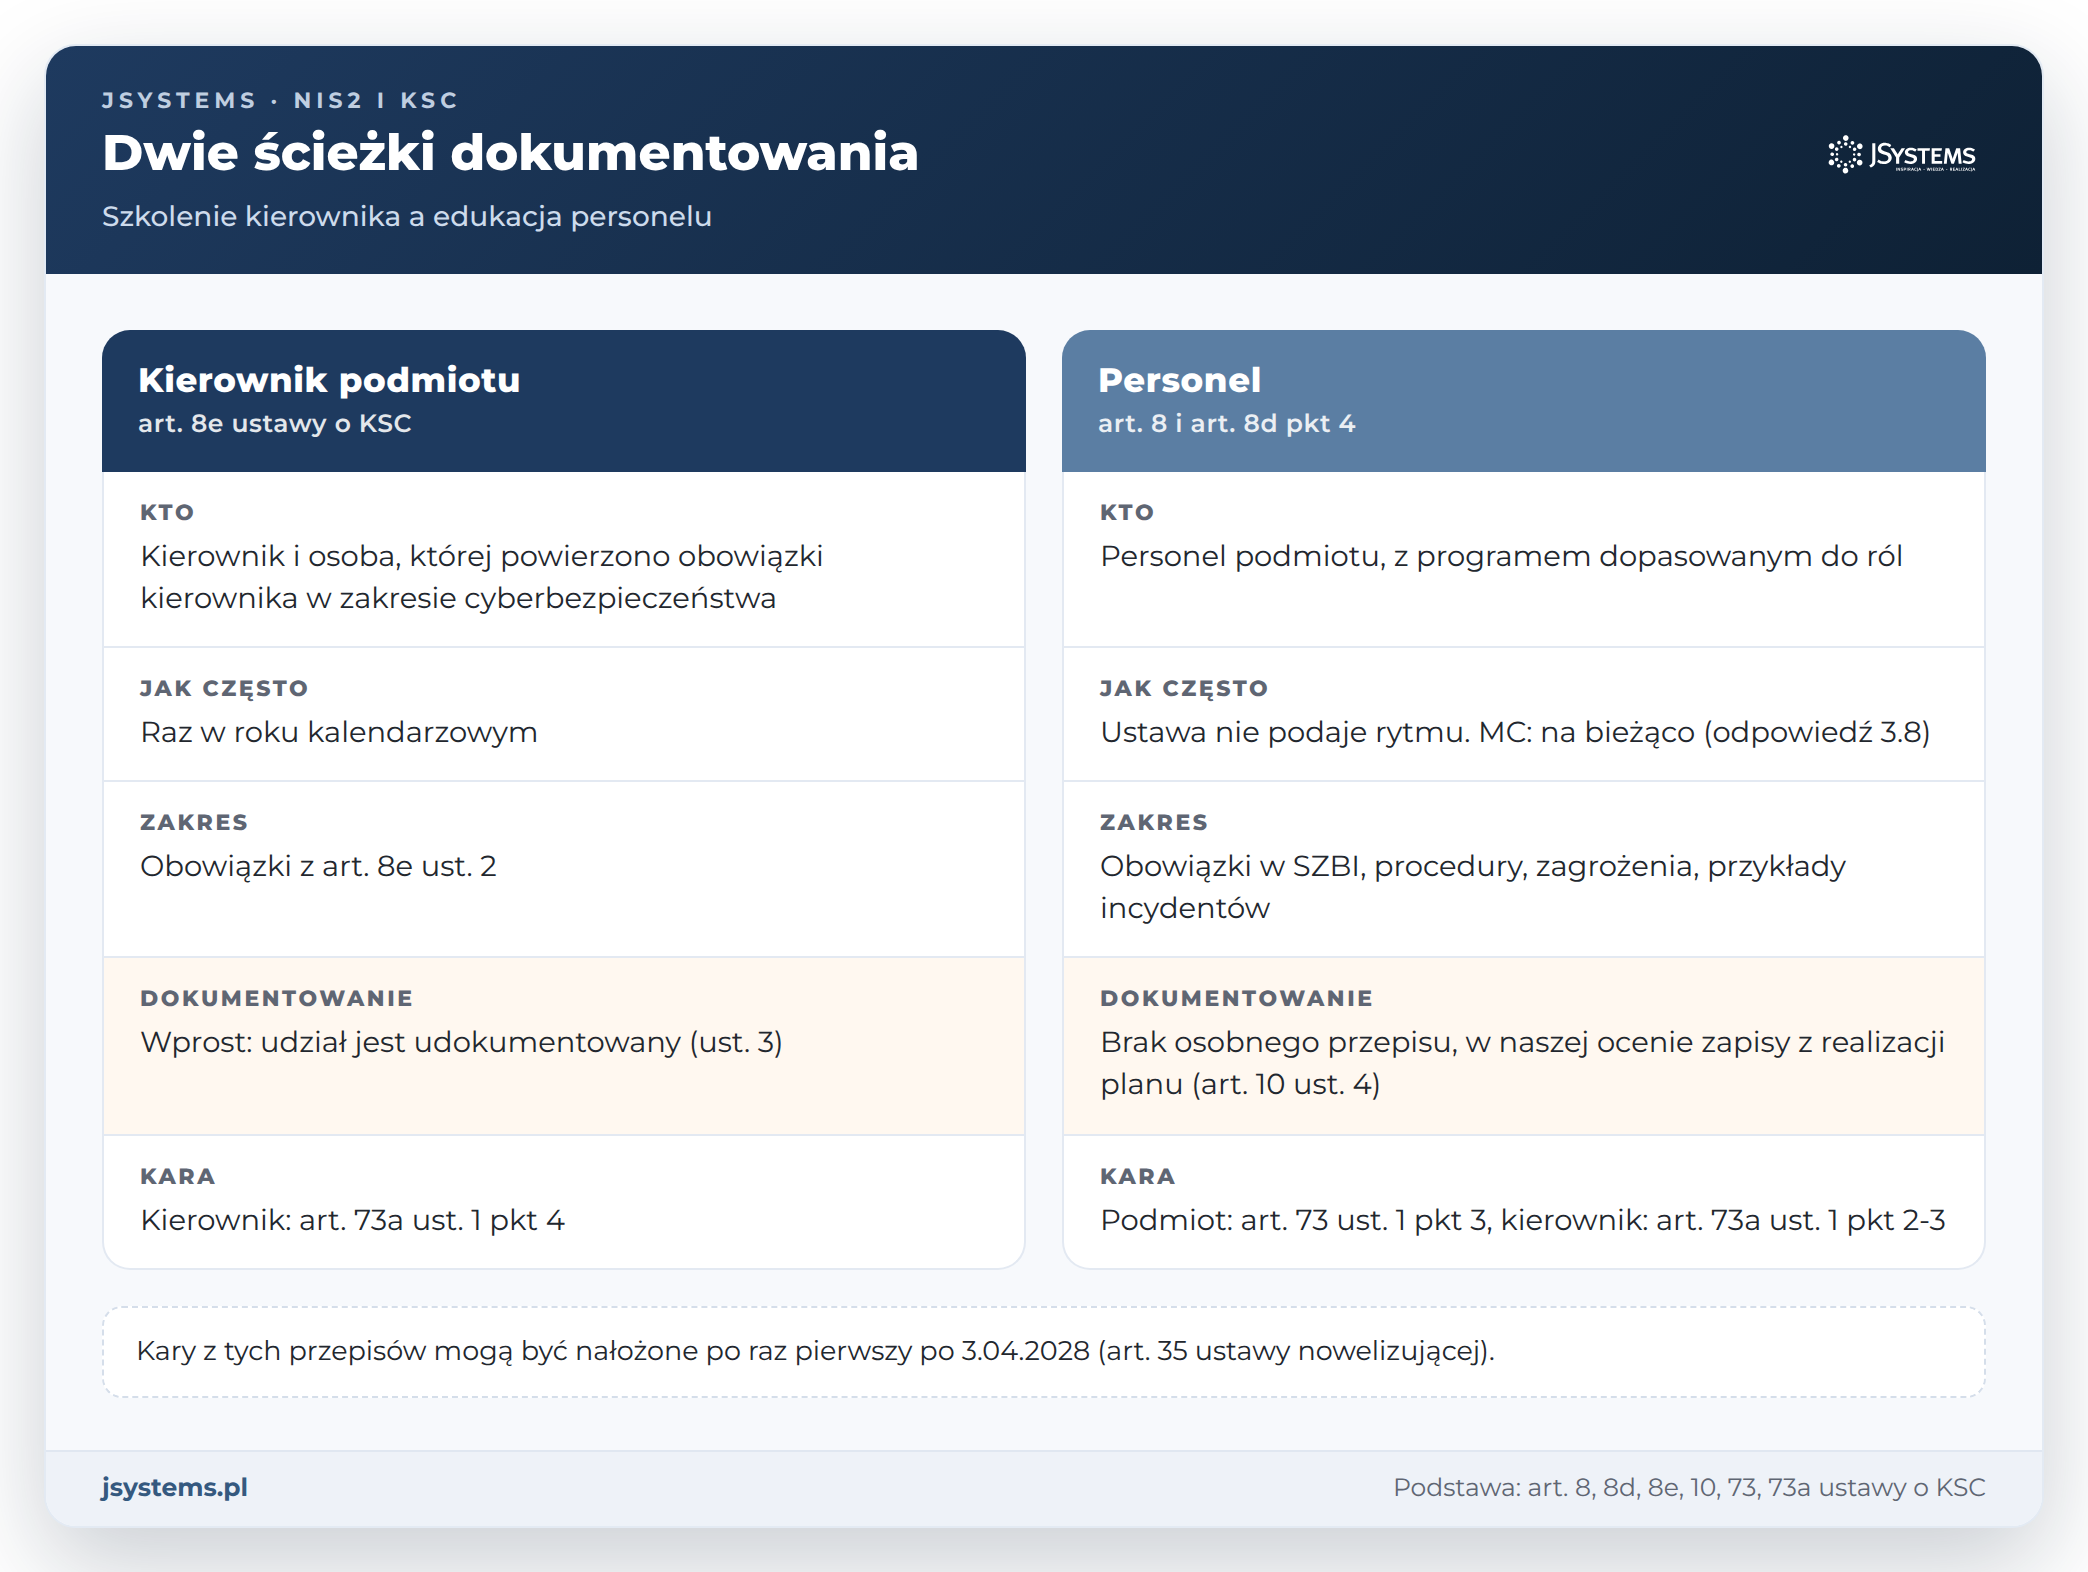
Dla personelu ustawa nie ma osobnego przepisu o dokumentowaniu. W naszej ocenie obowiązek zapisów wynika jednak z art. 10: dokumentacja operacyjna to „zapisy poświadczające wykonywanie czynności wymaganych przez postanowienia zawarte w dokumentacji normatywnej” (art. 10 ust. 4). Jeżeli polityka bezpieczeństwa albo plan szkoleń w dokumentacji SZBI przewiduje szkolenia, to listy obecności, raporty z platformy i wyniki testów są zapisami z ich wykonania.
Dwie grupy podmiotów mają wymagania bardziej szczegółowe:
Sankcje rozkładają się tak samo jak obowiązki. Za SZBI, który nie spełnia wymogów z art. 8 ust. 1, karze pieniężnej podlega podmiot (art. 73 ust. 1 pkt 3), a kierownik może podlegać karze za niewykonanie obowiązków z art. 8 i art. 8d (art. 73a ust. 1 pkt 2-3) oraz z art. 8e (pkt 4). Kary z tych przepisów mogą być nałożone po raz pierwszy po 3 kwietnia 2028 r. (art. 35 ustawy nowelizującej z 23 stycznia 2026 r.).
Dokumentacja szkoleń zaczyna się od planu, a nie od listy obecności. Plan pokazuje, że edukacja jest zaplanowana w SZBI i ma właściciela, a w kontroli lub audycie staje się punktem odniesienia: porównuje się z nim to, co faktycznie się odbyło. Kierownik podejmuje decyzje w zakresie SZBI oraz przydziela zadania i nadzoruje ich wykonanie (art. 8d pkt 1 i 3), dlatego plan roczny warto zatwierdzić uchwałą zarządu, razem z planem szkolenia samego zarządu.
Plan układaj według ról, a nie według listy kursów. Ten sam temat ma inną głębokość dla osoby z działu płac, administratora systemów i członka zarządu. Punktem wyjścia mogą być cztery tematy, które ustawa wymienia w załączniku nr 4 dla podmiotów ważnych będących podmiotami publicznymi: rodzaje cyberzagrożeń, podstawowe zasady cyberhigieny, reagowanie na incydent i świadomość skutków naruszenia zasad (pkt I.17). Firma prywatna nie musi stosować tego załącznika, ale to rozsądna lista minimalna.
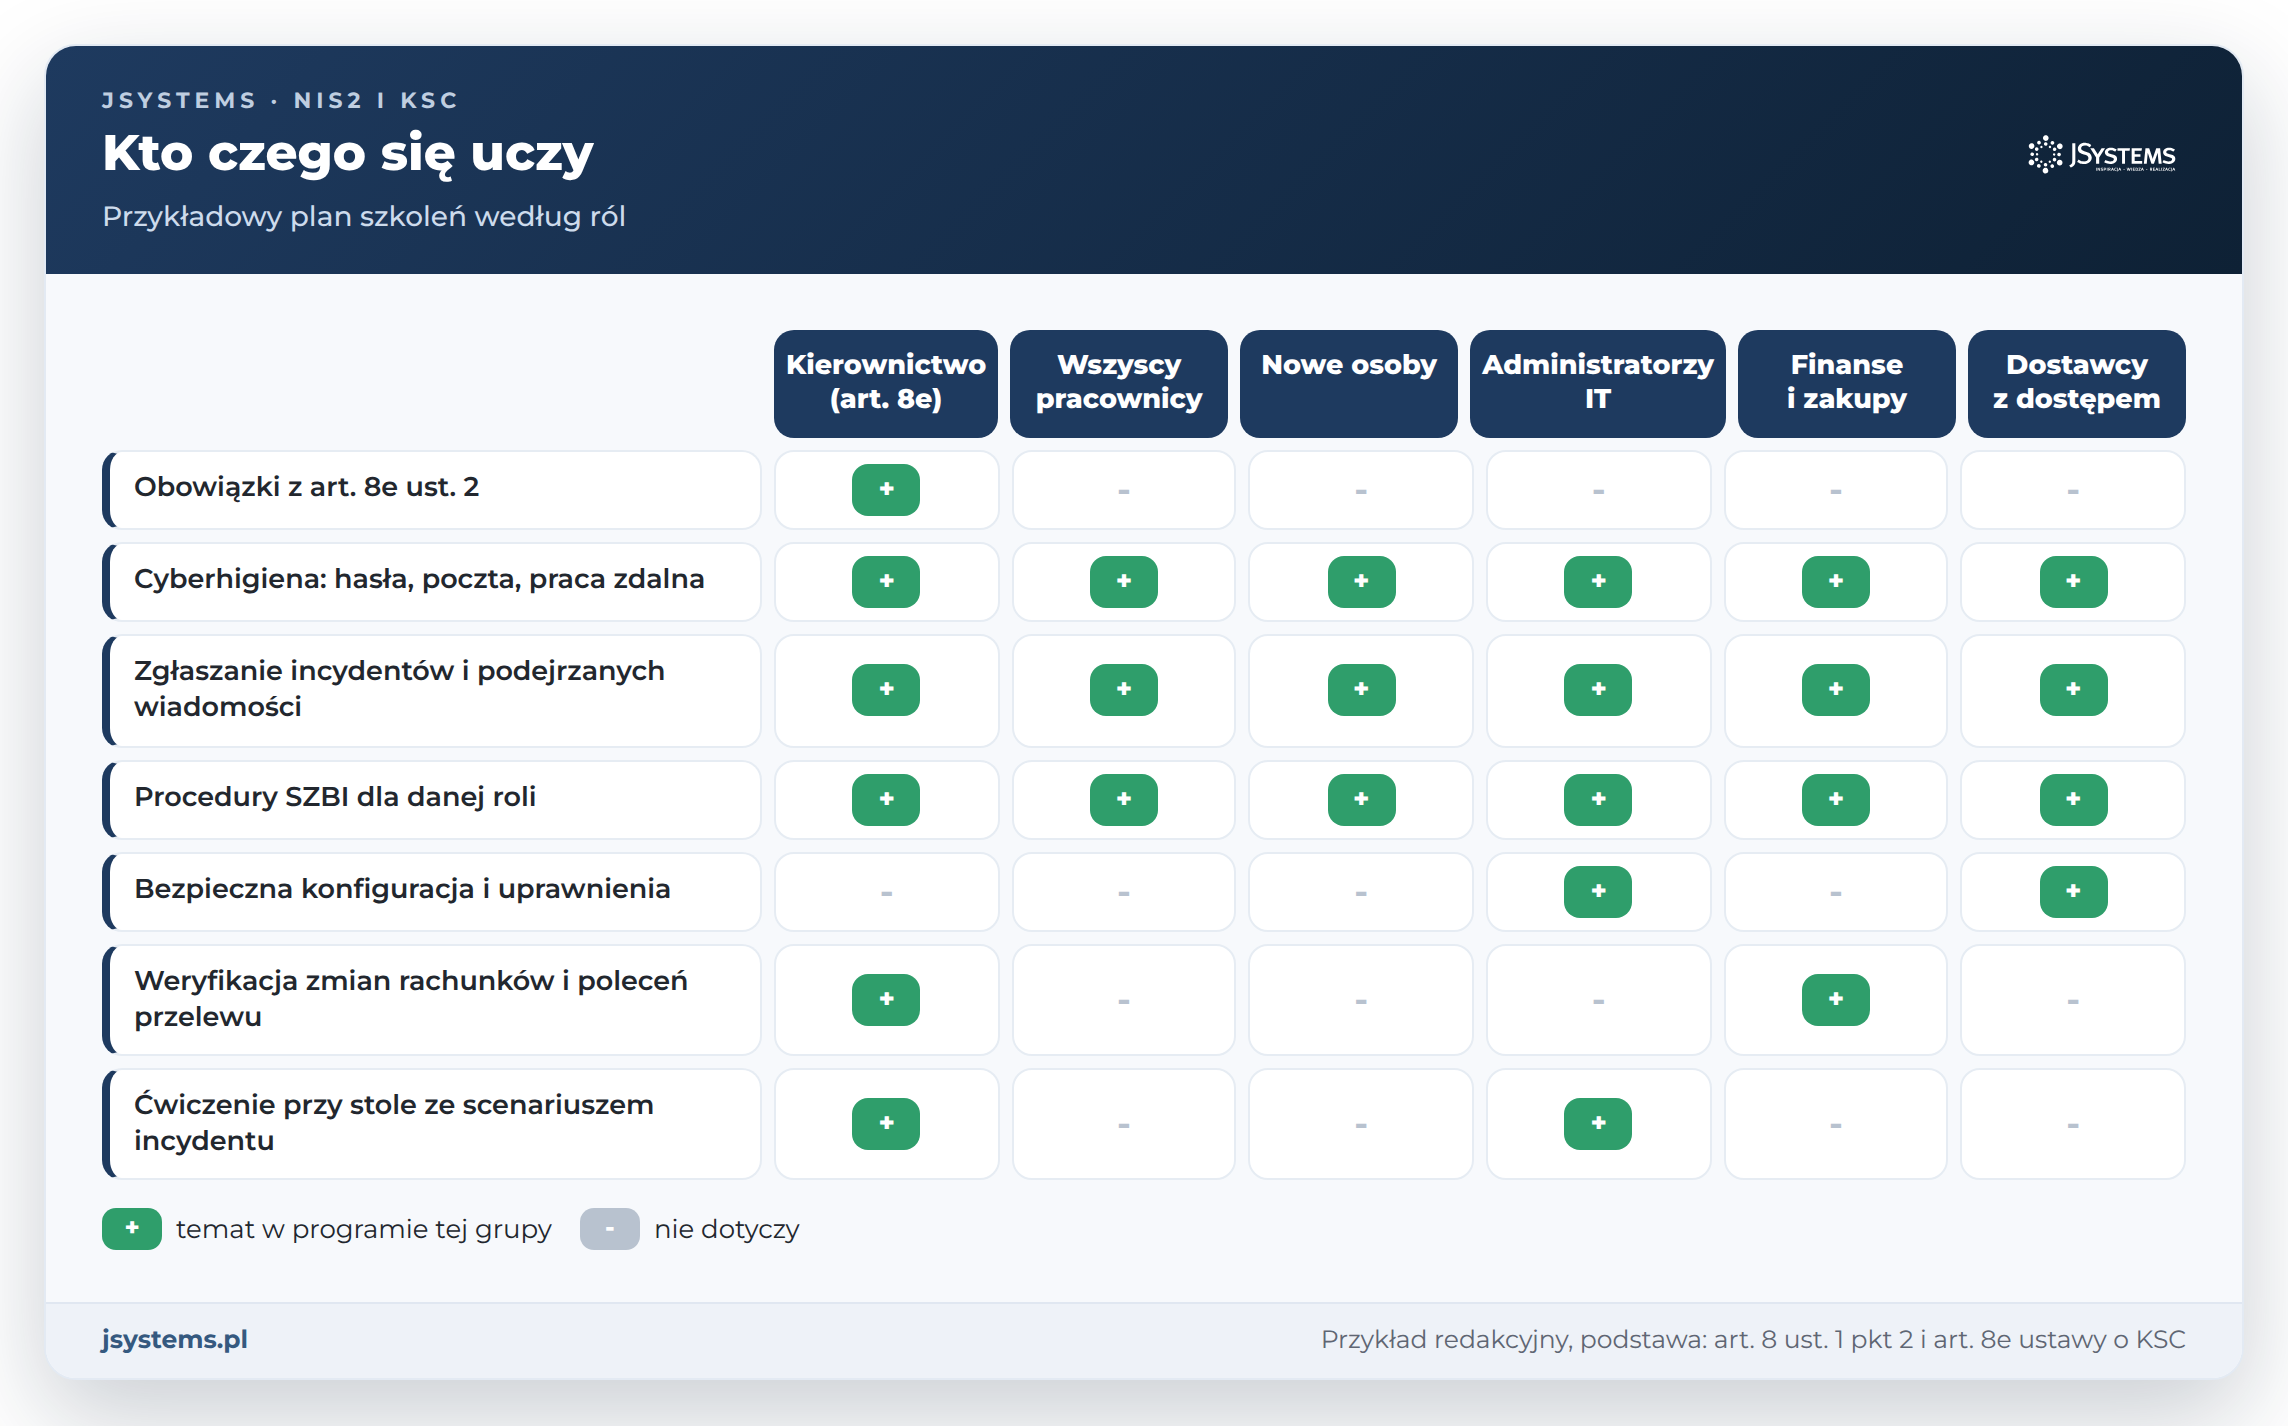
Program każdego szkolenia zapisz w krótkim dokumencie: cel, grupa docelowa, tematy, forma i czas trwania, prowadzący, sposób sprawdzenia wiedzy, wersja i data aktualizacji. Wersja ma znaczenie, bo o podstawowych zasadach cyberhigieny Ministerstwo Cyfryzacji pisze: „jest to klauzula generalna, zmienna z uwagi na postęp technologiczny” (odpowiedź 3.3). Program sprzed dwóch lat może więc nie odpowiadać dzisiejszym zagrożeniom. Oznaczanie kolejnych wersji dokumentów należy zresztą do nadzoru nad dokumentacją (art. 10 ust. 6 pkt 3).
Przykład karty programu (fikcyjny): szkolenie roczne z cyberhigieny, pozycja P-03 planu
Cel: pracownik rozpoznaje podejrzaną wiadomość, zgłasza ją właściwym kanałem i stosuje zasady dotyczące haseł i pracy zdalnej. Grupa: wszyscy użytkownicy systemów. Tematy: rodzaje cyberzagrożeń na przykładach z firmy, zasady cyberhigieny, zgłaszanie incydentów i podejrzanych wiadomości, skutki naruszenia zasad. Forma: e-learning, około 45 minut. Sprawdzenie wiedzy: test, próg zaliczenia 70%, jedna powtórka. Właściciel: osoba odpowiedzialna za bezpieczeństwo informacji. Wersja 2 z września 2027 r., zmiana: nowe przykłady fałszywych faktur.
Osobno potraktuj dwie grupy, które łatwo pominąć. Nowe osoby potrzebują szkolenia wstępnego na początku pracy i pełnego szkolenia w najbliższej edycji. Dla podmiotów stosujących rozporządzenie 2024/2690 to wymóg wprost: program ma obejmować nowych pracowników (pkt 8.1.2 lit. a załącznika). Personel dostawców z dostępem do Twoich systemów to druga grupa. Ministerstwo Cyfryzacji, odpowiadając na pytanie o weryfikację niekaralności, wskazuje, że bezpieczeństwo personelu wykonawców i podwykonawców należy zapewniać przez zarządzanie ryzykiem łańcucha dostaw i postanowienia umowne (odpowiedź 3.48). W praktyce oznacza to klauzulę o szkoleniu ludzi dostawcy w umowie albo krótkie szkolenie z Twoich zasad dostępu zdalnego, odnotowane w rejestrze. Jak sprawdzać dostawców szerzej, opisujemy w tekście KSC a dostawcy: o co zapytać firmę IT, hosting i dostawcę chmury.
Potwierdzenie udziału ma odpowiedzieć na trzy pytania: kto, kiedy i w czym uczestniczył. Forma zależy od sposobu prowadzenia szkolenia:
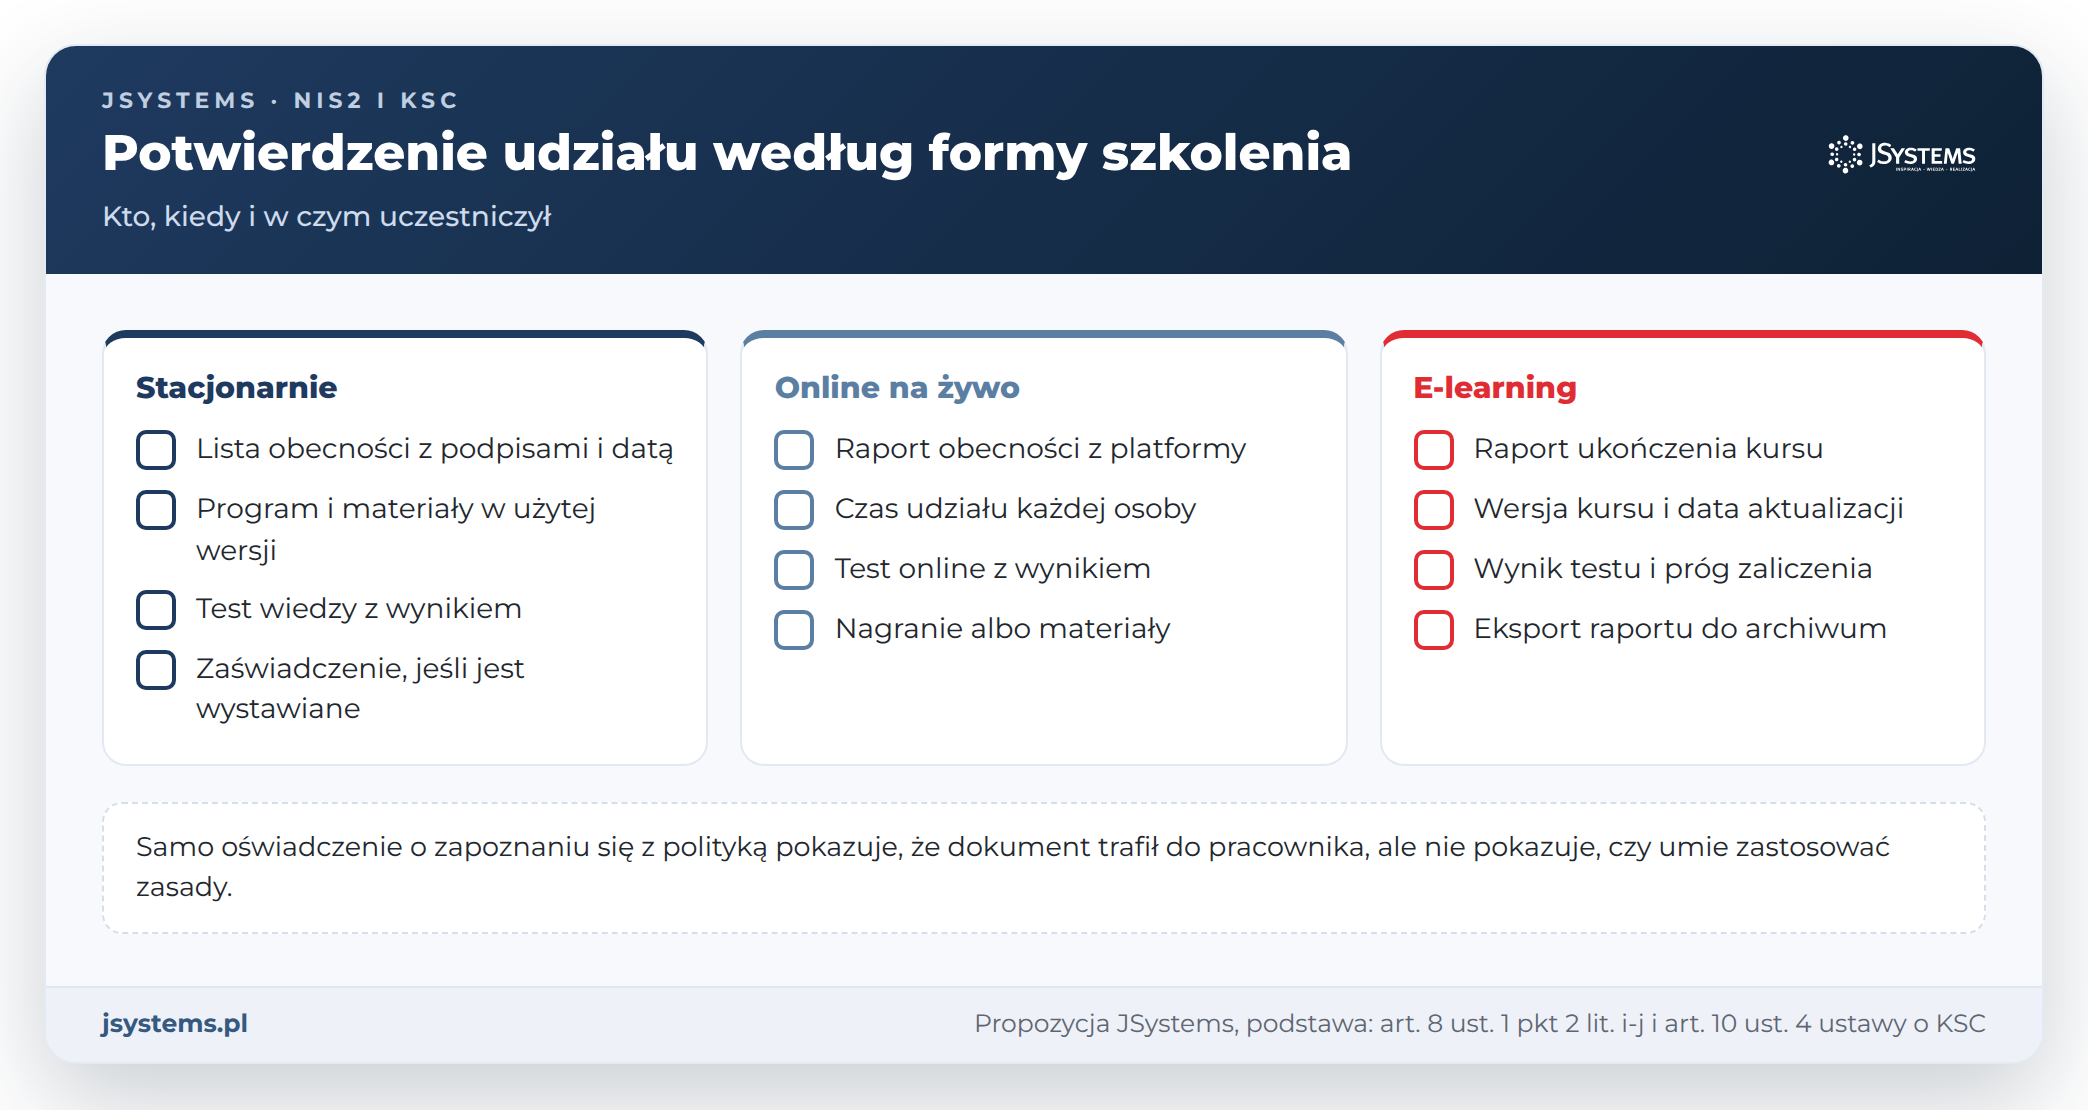
Najsłabszym dowodem jest samo oświadczenie pracownika, że zapoznał się z polityką bezpieczeństwa. Pokazuje, że dokument do niego trafił, ale nie pokazuje, czy pracownik umie zastosować zasady. Poradnik NASK-PIB „Od wymagań do działania” wśród najczęstszych błędów wymienia „Ocenianie skuteczności działań wyłącznie na podstawie frekwencji lub ukończenia szkolenia” oraz brak weryfikacji, czy pracownicy potrafią wykorzystać wiedzę w praktyce (s. 37). Poradnik zastrzega, że nie jest oficjalnym stanowiskiem Ministerstwa Cyfryzacji, ale dobrze opisuje, czego szukać w dowodach.
Dlatego do potwierdzenia udziału dołóż test wiedzy. Kilka zasad, które ułatwiają późniejsze wykazanie skuteczności:
Jak długo przechowywać potwierdzenia? Ustawa nie podaje osobnego terminu dla szkoleń. Jeżeli traktujesz je jako część dokumentacji SZBI, stosuj zasady z art. 10: nadzór nad dostępem i wersjami (ust. 6) oraz przechowywanie przez co najmniej 2 lata od wycofania dokumentacji z użytkowania (ust. 7).
Ustawa nie nakazuje symulacji phishingu, czyli wysyłania pracownikom w celach szkoleniowych fałszywych wiadomości, które naśladują próby wyłudzenia danych. Daje jednak podstawę, żeby je prowadzić i dokumentować: SZBI obejmuje polityki i procedury oceny skuteczności środków (art. 8 ust. 1 pkt 2 lit. h), a podmioty ważne będące podmiotami publicznymi mogą testować zasady cyberhigieny przez pracowników (załącznik nr 4 pkt II.6). Poradnik NASK-PIB wymienia „ćwiczenia praktyczne i symulacje phishingu” wśród praktycznych form budowania świadomości (s. 35).
Symulacja dotyczy zachowań konkretnych ludzi, dlatego przed jej uruchomieniem trzeba ją przemyśleć od strony pracowniczej i ochrony danych osobowych. Ustawa o KSC tych kwestii nie reguluje, więc podajemy praktyki do uzgodnienia, a nie wymogi prawne:
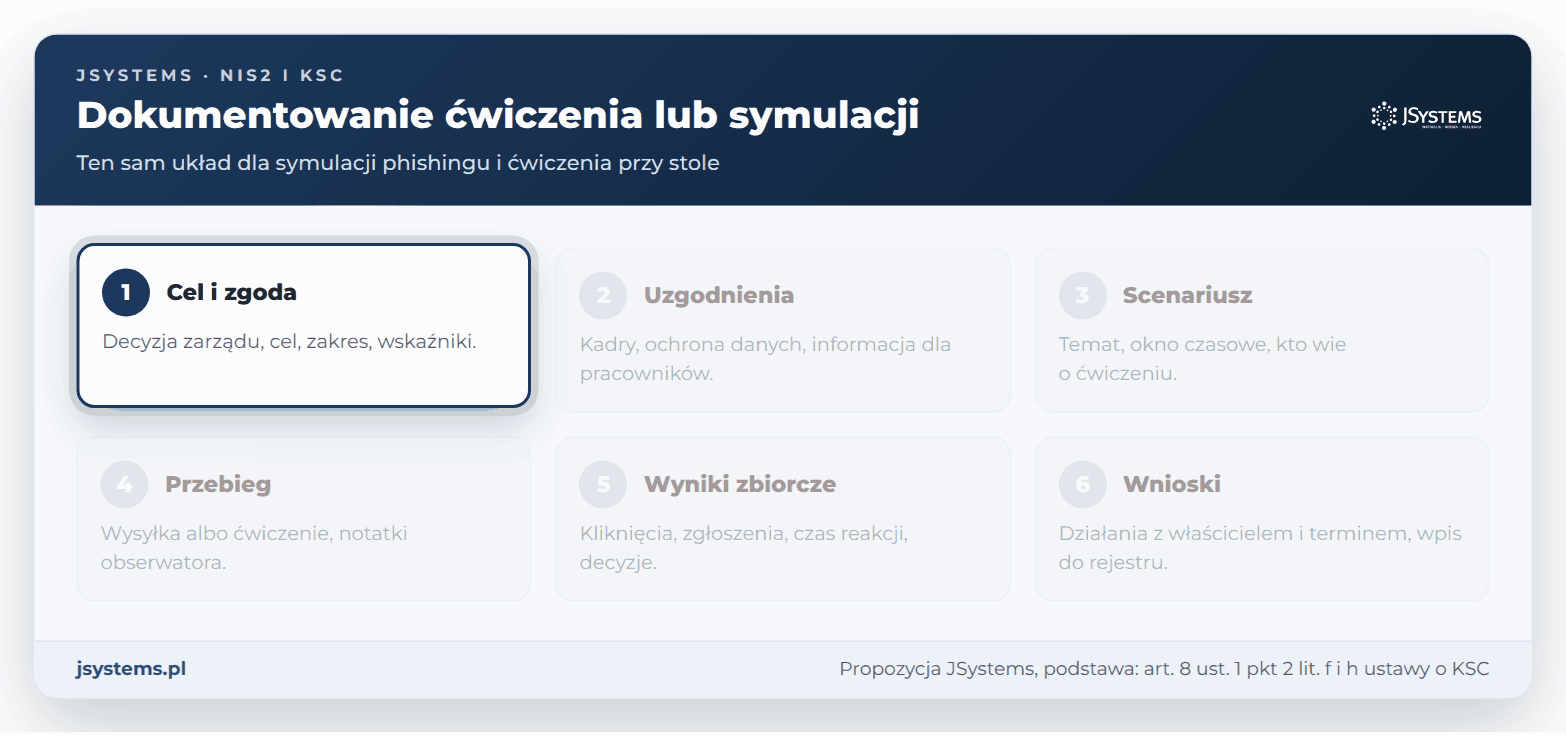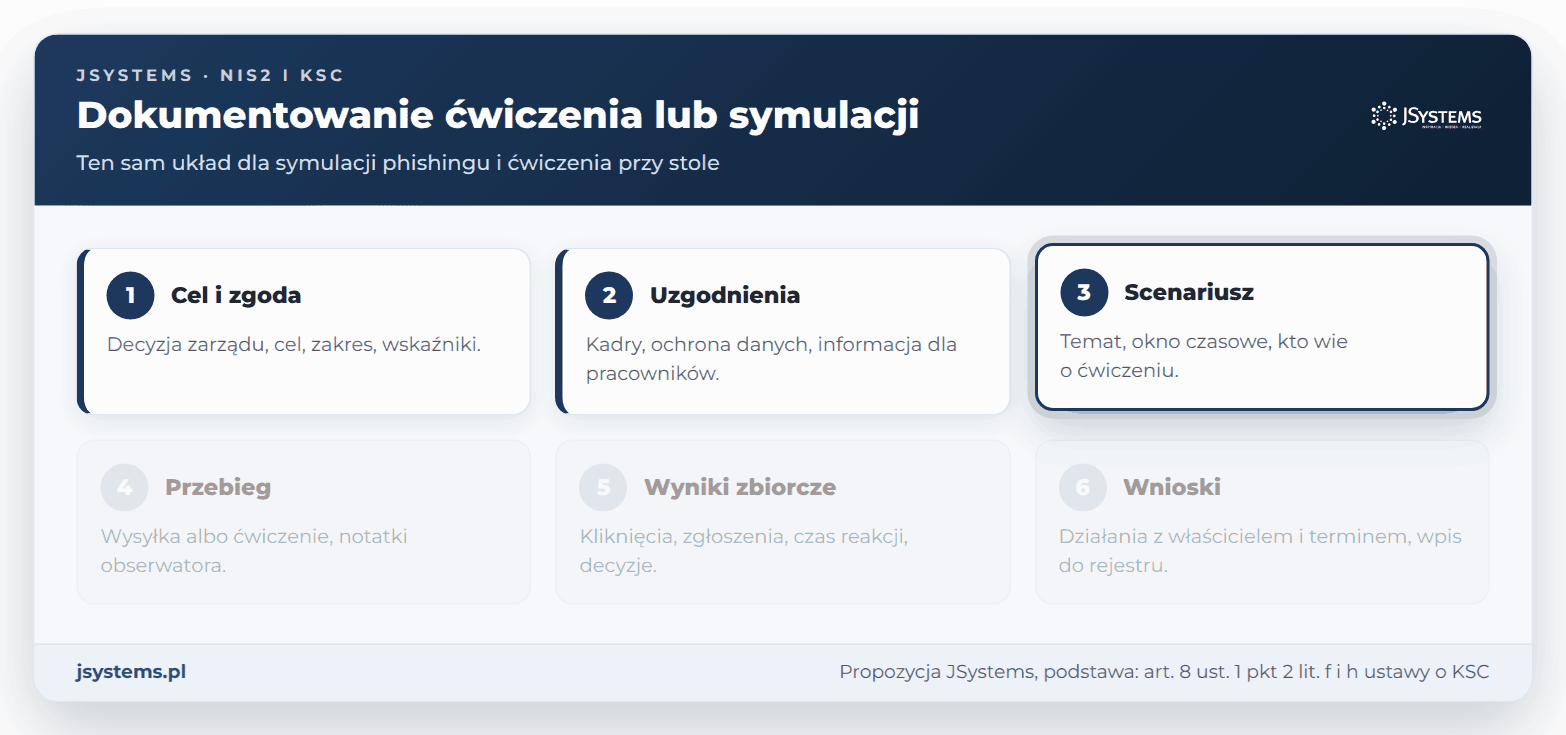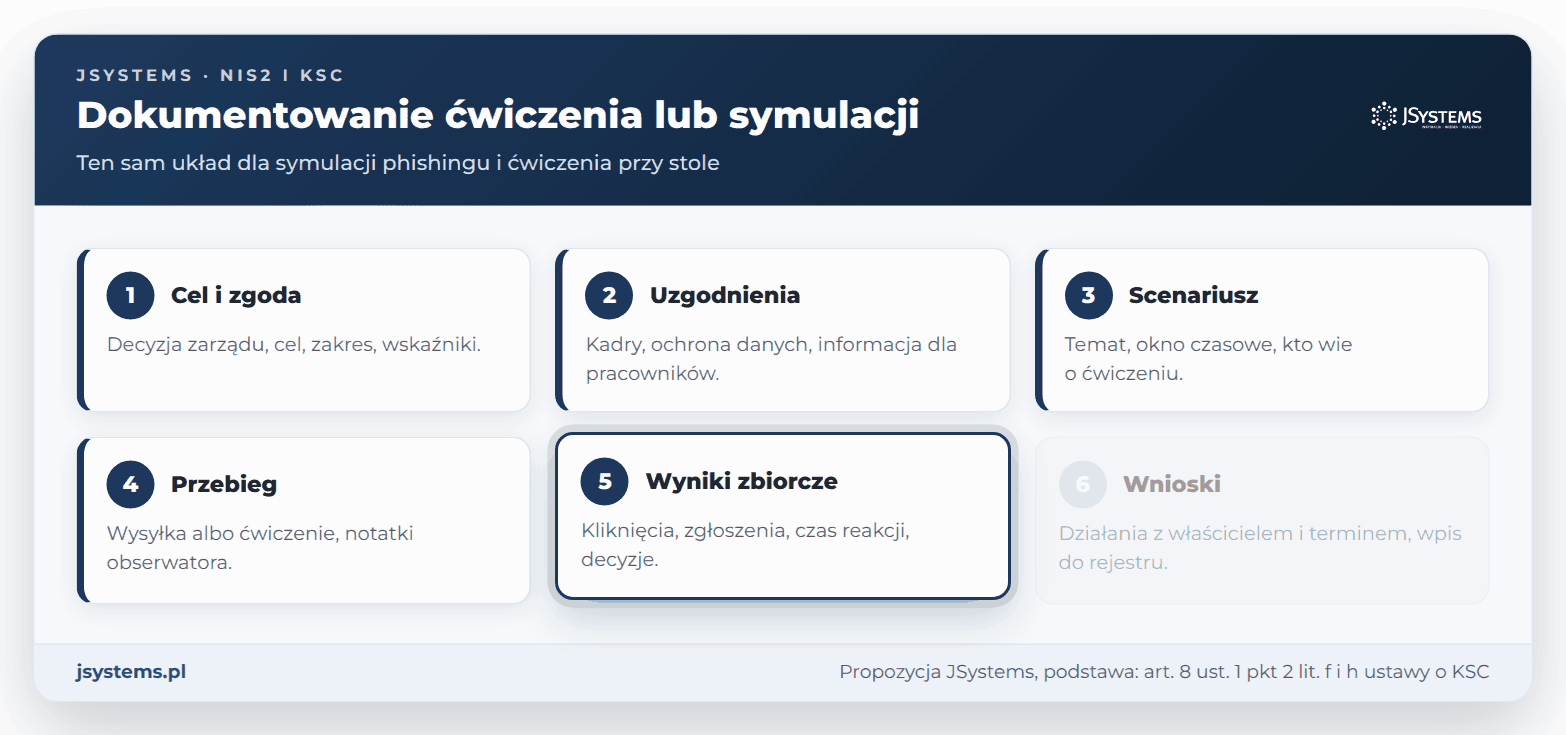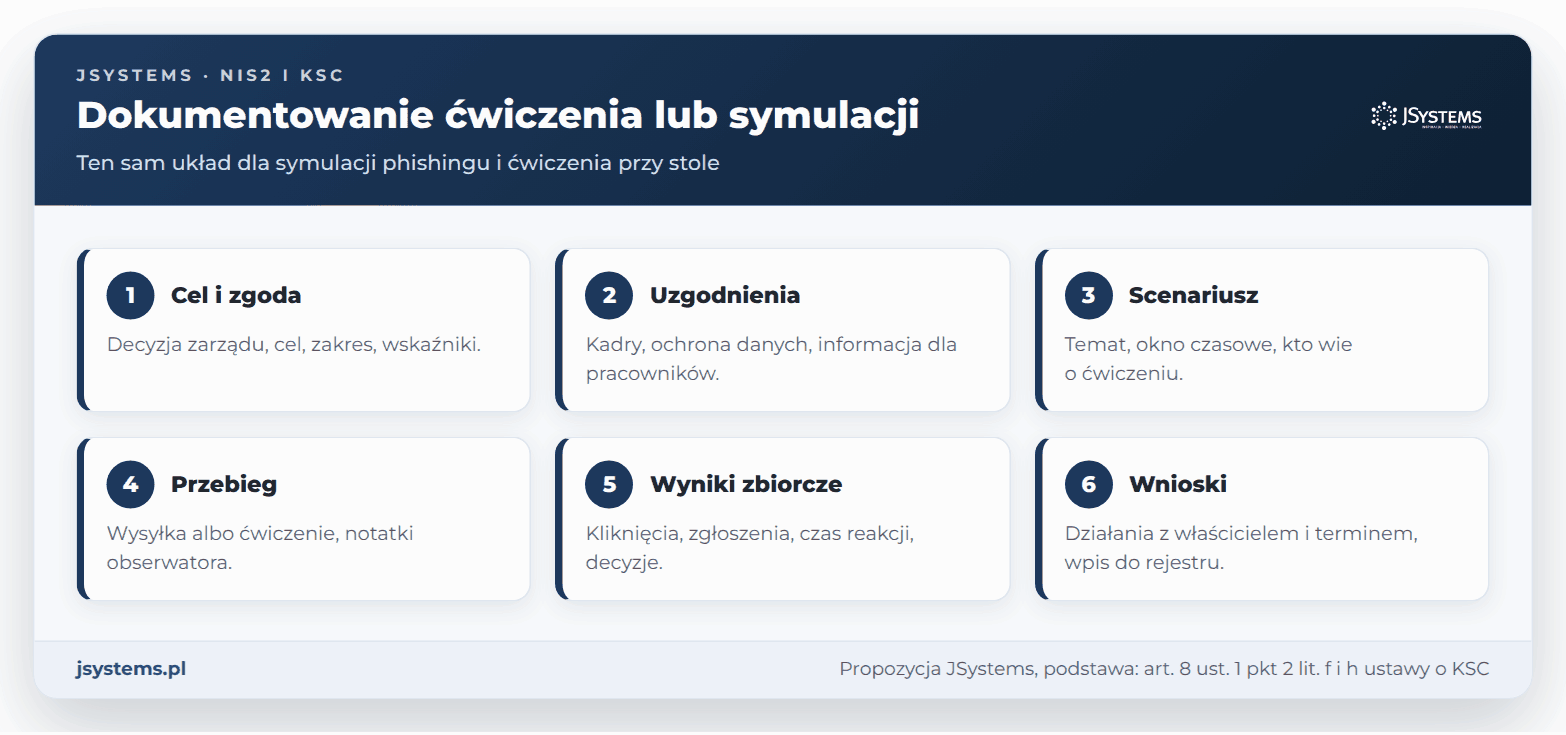
W fikcyjnym przykładzie z pliku XLSX pierwsza symulacja objęła 420 skrzynek: kliknęło 61 osób (14,5%), 9 podało hasło (2,1%), a 74 osoby zgłosiły wiadomość (17,6%). Wnioskiem było szkolenie uzupełniające dla jednego działu i przycisk zgłaszania w programie pocztowym. Obie decyzje trafiły do rejestru z właścicielem i terminem, a druga tura sprawdziła, czy zadziałały.
Ćwiczenie przy stole (ang. tabletop), czyli omówienie przy stole fikcyjnego incydentu krok po kroku, dokumentuje się protokołem: uczestnicy, scenariusz, decyzje z godzinami, wykryte luki i działania naprawcze. Ustawa nie wymaga takiego ćwiczenia, ale SZBI obejmuje testowanie planów ciągłości działania, planów awaryjnych i planów odtworzenia działalności (art. 8 ust. 1 pkt 2 lit. f). Gotowy scenariusz z kolejnymi zdarzeniami i pytaniami do zarządu znajdziesz w tekście o tym, jak przeprowadzić ćwiczenie cyberataku dla zarządu.
Rejestr spina obie ścieżki i wszystkie formy działań. Plik do pobrania ma pięć arkuszy z fikcyjnymi wierszami przykładowymi dla spółki produkcyjnej zatrudniającej 450 osób, która jest podmiotem ważnym. Przykłady nie zawierają nazwisk: osoby identyfikuje funkcja albo numer kadrowy. Rolę osoby odpowiedzialnej za bezpieczeństwo informacji pełni w przykładzie CISO (z ang. Chief Information Security Officer).
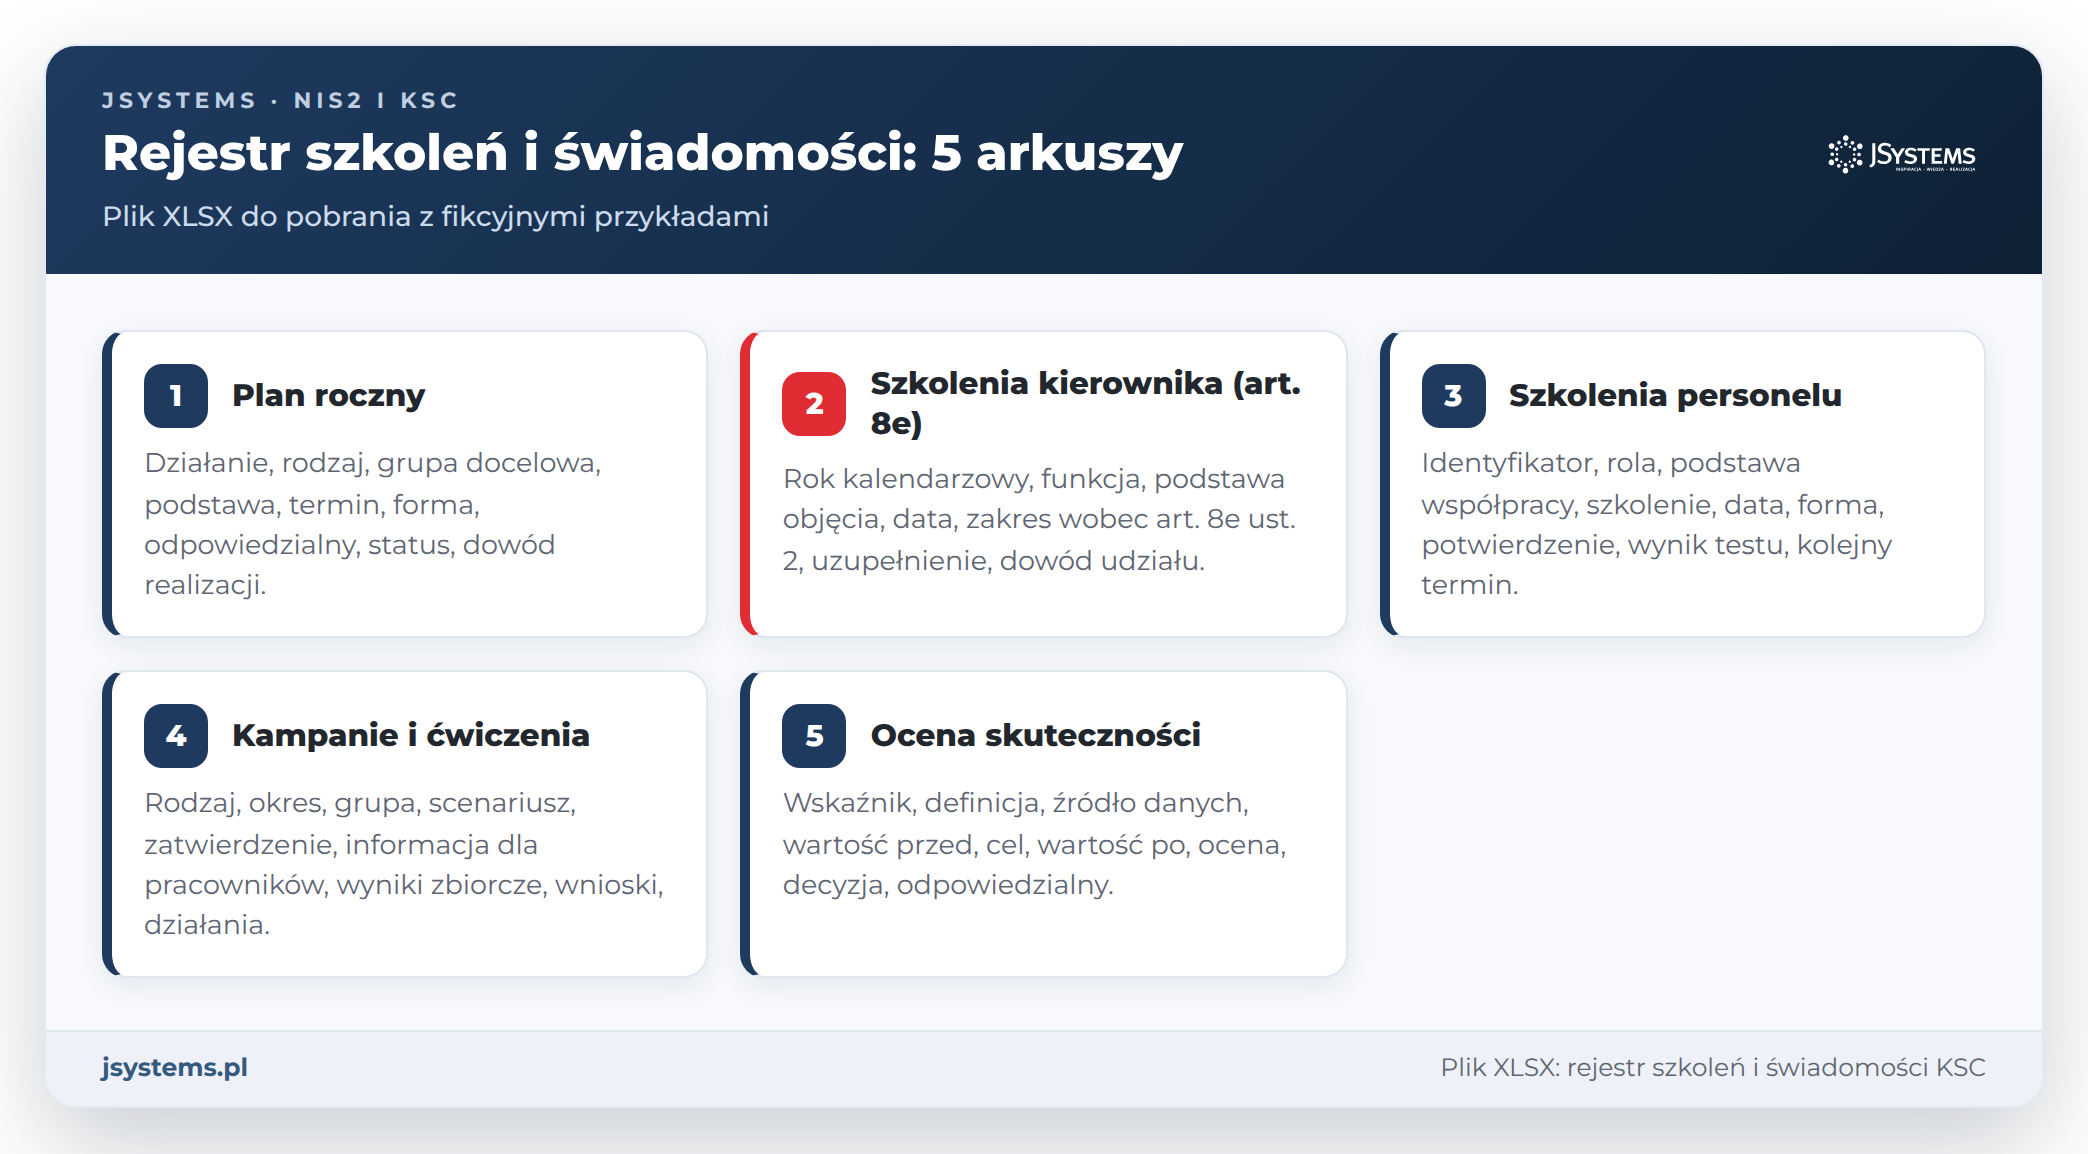
| Arkusz | Kolumny | Do czego służy |
|---|---|---|
| Plan roczny | Nr, Działanie, Rodzaj, Grupa docelowa, Podstawa (przepis lub dokument SZBI), Planowany termin, Forma, Odpowiedzialny, Status, Dowód realizacji | co zaplanowano na rok i co z tego wykonano |
| Szkolenia kierownika (art. 8e) | Rok kalendarzowy, Osoba (funkcja), Podstawa objęcia, Data szkolenia, Organizator i forma, Czas trwania, Zakres wobec art. 8e ust. 2, Uzupełnienie zakresu, Dowód udziału, Wynik sprawdzenia wiedzy, Miejsce przechowywania dowodów, Uwagi | dowód z art. 8e ust. 3 dla każdej osoby i każdego roku kalendarzowego |
| Szkolenia personelu | Nr wpisu, Identyfikator osoby, Stanowisko lub rola, Podstawa współpracy, Szkolenie (nr z planu), Temat, Data, Forma, Potwierdzenie udziału, Wynik testu, Zaliczone, Termin kolejnego szkolenia | kto, kiedy i z jakim wynikiem, także nowe osoby i personel dostawców |
| Kampanie i ćwiczenia | Nr, Rodzaj, Data lub okres, Grupa docelowa i liczba osób, Scenariusz lub temat, Zatwierdzenie i uzgodnienia, Informacja dla pracowników, Wyniki zbiorcze, Wnioski, Działania naprawcze, Dowody | symulacje phishingu, ćwiczenia przy stole, testy procedur, kampanie informacyjne |
| Ocena skuteczności | Wskaźnik, Definicja, Źródło danych, Wartość przed, Cel, Wartość po, Ocena, Wniosek i decyzja, Odpowiedzialny | porównanie przed i po oraz decyzje na kolejny rok |
Trzy zasady prowadzenia rejestru. Każdy wiersz ma odnośnik do miejsca, w którym leży dowód. Plik ma wersje i ograniczony dostęp, tak jak reszta dokumentacji bezpieczeństwa (art. 10 ust. 6). Stan rejestru co pół roku trafia na posiedzenie zarządu razem z oceną skuteczności, bo to kierownik nadzoruje wykonanie zadań (art. 8d pkt 3).
Ocena skuteczności nie jest dodatkiem do szkoleń. SZBI ma obejmować „polityki i procedury oceny skuteczności środków technicznych i organizacyjnych” (art. 8 ust. 1 pkt 2 lit. h), a edukacja personelu jest jednym z tych środków (lit. i). Ministerstwo Cyfryzacji opisuje, co w tym celu ustalić: „które aktywności w SZBI podmiotu będą monitorowane, jakie będą wskaźniki (KPI), kiedy, w jakich interwałach będą monitorowane, kto będzie to robił, czy nastąpi ich ewaluacja oraz kto za to będzie odpowiedzialny” (odpowiedź 3.3).
Na start wystarczy sześć wskaźników. Każdy ma definicję i źródło, żeby za rok policzyć go tak samo. Wartości w tabeli pochodzą z fikcyjnego przykładu w pliku XLSX:
| Wskaźnik | Jak liczymy | Przed | Po |
|---|---|---|---|
| Odsetek kliknięć w symulacji phishingu | kliknięcia / wysłane wiadomości | 14,5% (kwiecień 2027) | 6,9% (październik 2027) |
| Odsetek zgłoszeń podejrzanej wiadomości | zgłoszenia / wysłane wiadomości | 17,6% | 33,8% |
| Czas do pierwszego zgłoszenia | od wysłania wiadomości testowej do pierwszego zgłoszenia | 42 min | 12 min |
| Średni wynik testu wiedzy | średnia z testu w szkoleniu rocznym | 64% (test wstępny, styczeń 2027) | 83% (wrzesień 2027) |
| Nowe osoby przeszkolone w ciągu 14 dni | przeszkoleni w terminie / zatrudnieni w okresie | 55% (11 z 20, I półrocze 2027) | 92% (23 z 25, II półrocze 2027) |
| Realizacja planu rocznego | działania zrealizowane lub realizowane zgodnie z planem / wszystkie działania w planie | pierwszy rok, brak | 90% (9 z 10) |
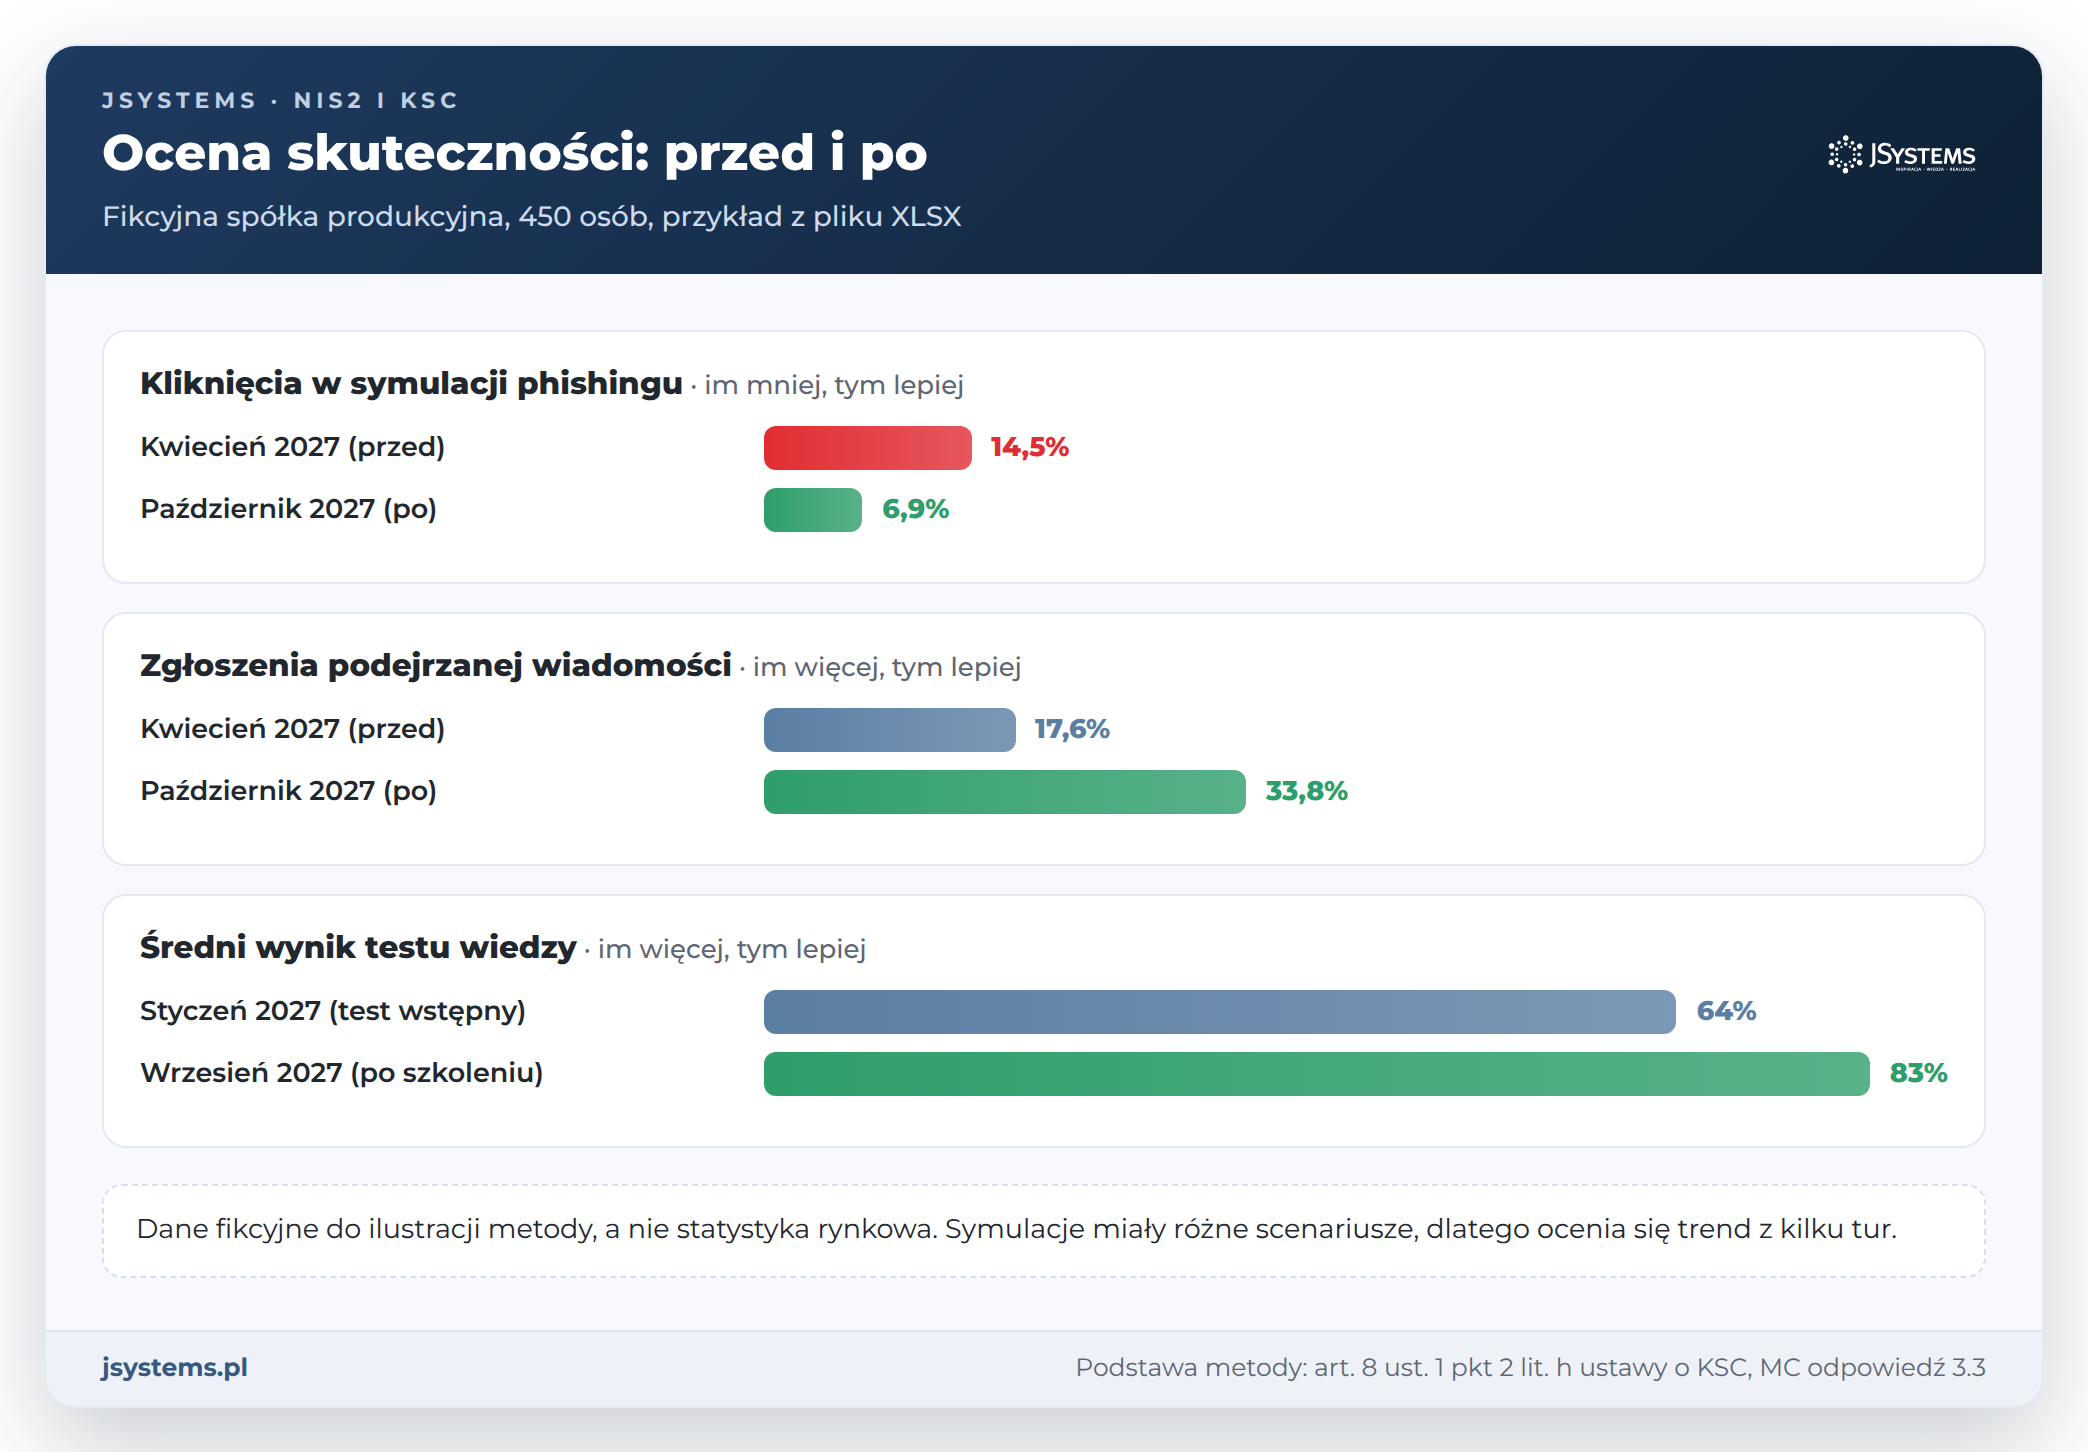
Liczby czytaj ostrożnie. Dwie symulacje z różnymi scenariuszami nie są w pełni porównywalne, więc w rejestrze zapisuj temat każdej wiadomości i oceniaj trend z kilku tur, a nie jedną zmianę. Wskaźnik bez decyzji niewiele daje. W przykładzie wynik nowych osób (92% przy celu 100%) skończył się decyzją, że szkolenie wstępne staje się warunkiem nadania dostępu do systemów, a przesunięcie jednego szkolenia na kolejny rok zatwierdził zarząd.
Organ właściwy do spraw cyberbezpieczeństwa może w ramach nadzoru wystąpić o informacje niezbędne do oceny środków z art. 8 ust. 1 pkt 2 i 5, o dostęp do dokumentów oraz o „przedstawienie dowodów realizacji wymogów” z art. 8 ust. 1 (art. 53 ust. 2 pkt 4-6, wobec podmiotów ważnych w związku z art. 53 ust. 17). Żądanie wskazuje termin nie krótszy niż 7 dni (art. 53c ust. 2 pkt 5 i ust. 4). Podmiot kluczowy przechodzi też audyt co najmniej raz na 3 lata, a audytor sporządza sprawozdanie na podstawie zebranych dokumentów i dowodów (art. 15 ust. 1 i 5).
Ministerstwo Cyfryzacji wylicza, co może być dowodem: „dokumenty np. procedury, polityki, upoważnienia, zakresy obowiązków ale również relacje personelu” (odpowiedź 11.6). Ostatnie słowa są ważne dla szkoleń. Kontrolujący może zapytać pracownika, jak zgłasza incydent, a odpowiedź pokaże więcej niż lista obecności.
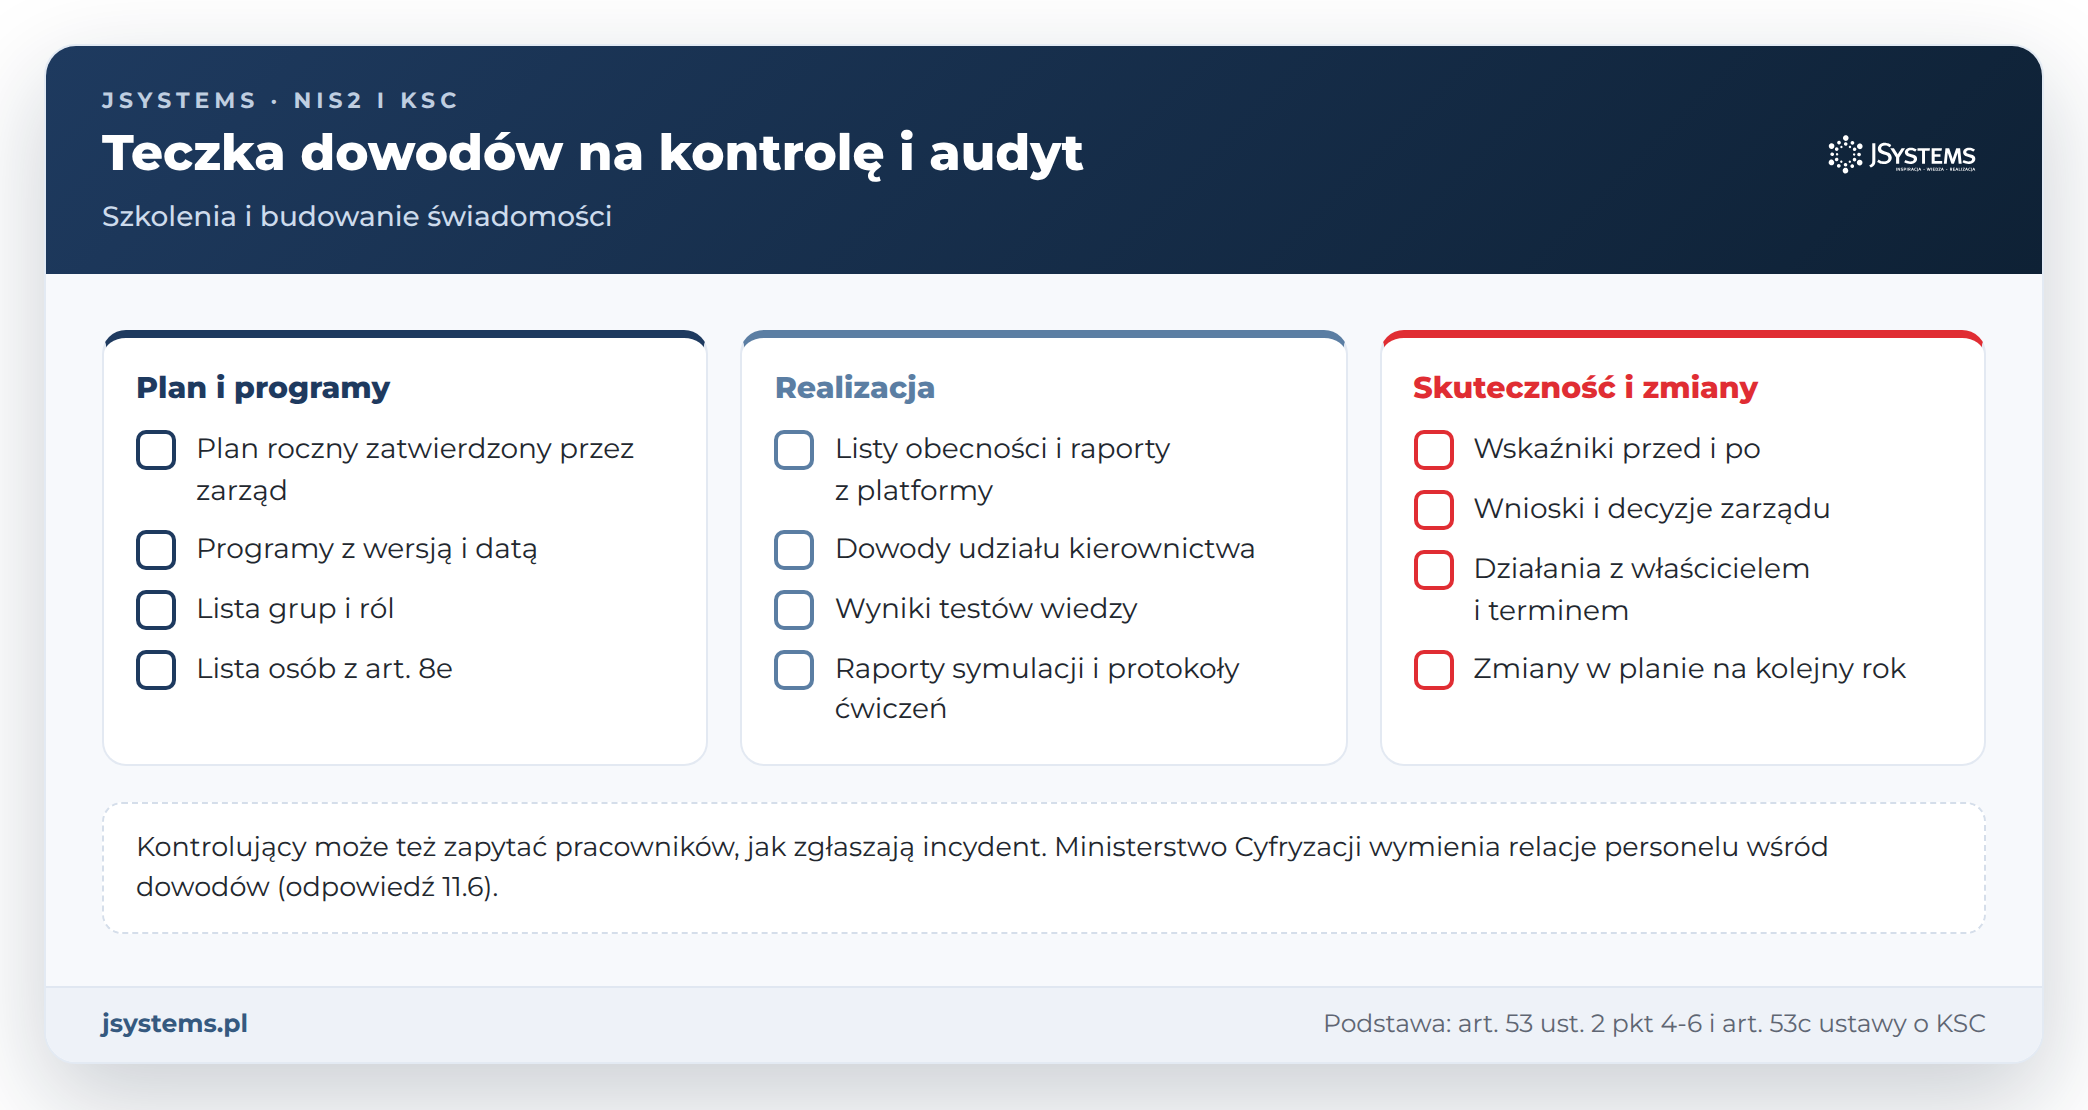
| Pytanie kontrolującego lub audytora | Dowód | Arkusz rejestru |
|---|---|---|
| Czy edukacja personelu jest zaplanowana? | plan roczny zatwierdzony przez zarząd, programy z wersją i datą | Plan roczny |
| Czy kierownik przeszedł szkolenie w tym roku kalendarzowym? | zaświadczenie lub lista obecności, zestawienie programu z art. 8e ust. 2 | Szkolenia kierownika (art. 8e) |
| Czy szkolenia objęły wszystkich, także nowe osoby i personel dostawców z dostępem? | wpisy z identyfikatorami, raporty z platformy, listy obecności | Szkolenia personelu |
| Czy sprawdzacie, że wiedza działa w praktyce? | wyniki testów, raporty z symulacji, protokoły ćwiczeń | Kampanie i ćwiczenia |
| Co zmieniliście po wynikach? | wskaźniki przed i po, decyzje zarządu, zmiany w planie | Ocena skuteczności |
Jeśli dziś masz tylko rozproszone listy obecności, zacznij od sześciu kroków:
Szkolenia to tylko część dokumentacji bezpieczeństwa. Pełną mapę, w której mają swoje miejsce, opisujemy w tekście o tym, jakie dokumenty przygotować do wdrożenia KSC.
Ten tekst należy do serii 18 artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w przewodniku NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy.

Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...