NIS2/KSC2: 15 pytań, które zarząd powinien zadać osobie odpowiedzialnej za cyberbezpieczeństwo
Udostępnij na:
Spis treści
Lista pytań do nadzoru nad cyberbezpieczeństwem, każde z podstawą w ustawie o krajowym systemie cyberbezpieczeństwa. Przy każdym pytaniu cel, dowody i sygnały ostrzegawcze.
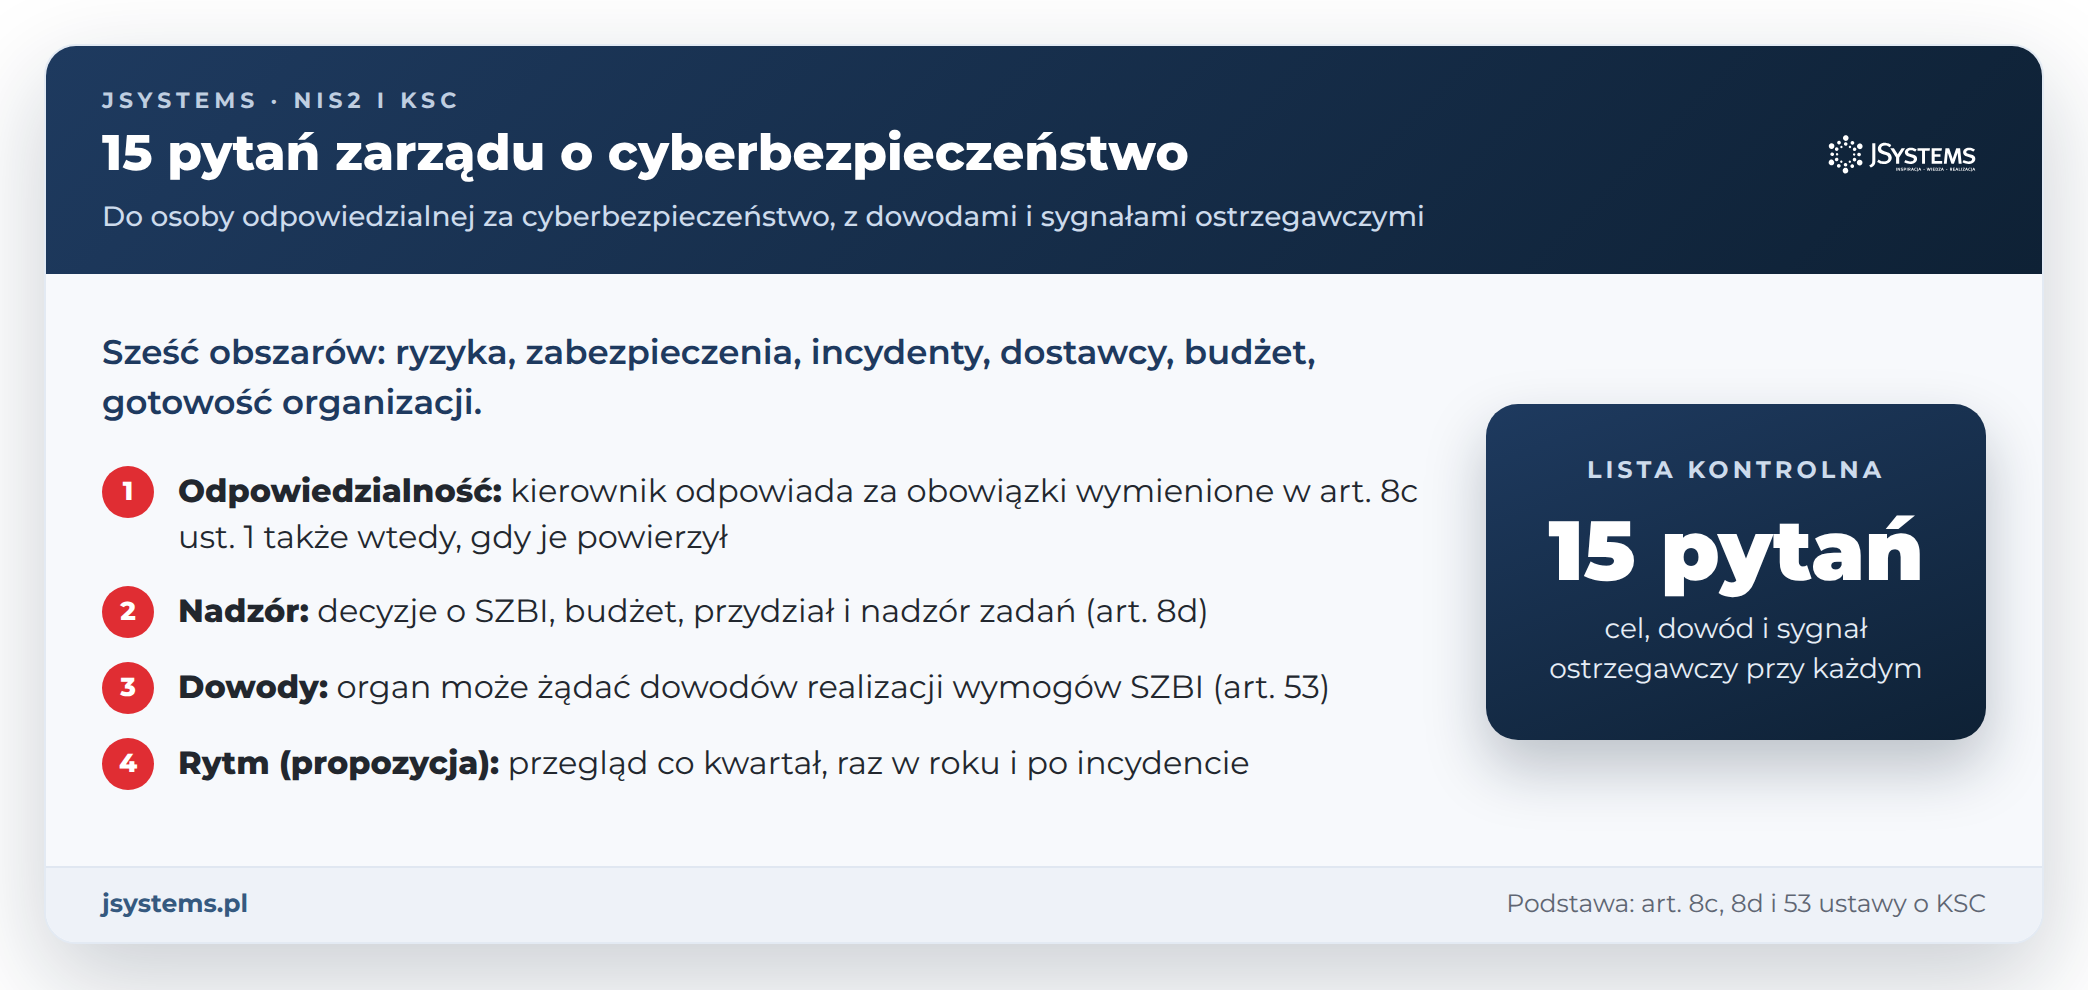
W skrócieZarząd powinien zadać osobie odpowiedzialnej za cyberbezpieczeństwo 15 pytań w sześciu obszarach: ryzyka, zabezpieczenia, incydenty, dostawcy, budżet i gotowość organizacji. Przy każdym liczy się dowód, a nie deklaracja: rejestr, raport, protokół testu, umowa. Ustawa o krajowym systemie cyberbezpieczeństwa (KSC) czyni kierownika odpowiedzialnym za te obszary (art. 8c i 8d).
Posiedzenie zarządu, punkt „cyberbezpieczeństwo”, dziesięć minut na końcu agendy. Osoba odpowiedzialna za bezpieczeństwo mówi, że wszystko jest pod kontrolą, zarząd przyjmuje to do wiadomości i przechodzi dalej. Po nowelizacji ustawy, która obowiązuje od 3 kwietnia 2026 r., to za mało. Kierownik podmiotu kluczowego lub ważnego odpowiada za wykonanie obowiązków z ustawy o KSC wymienionych w art. 8c ust. 1, także wtedy, gdy powierzył je innej osobie (art. 8c ust. 3). Podejmuje decyzje o systemie zarządzania bezpieczeństwem informacji (SZBI), planuje środki finansowe, przydziela zadania i nadzoruje ich wykonanie (art. 8d).
Nadzór zaczyna się od dobrych pytań. Zebraliśmy 15 pytań w sześciu grupach. Przy każdym podajemy cel, czyli to, co pytanie ma ujawnić, oczekiwane dowody, które powinien pokazać rozmówca, oraz sygnały ostrzegawcze, czyli odpowiedzi, które powinny zapalić lampkę. Każde pytanie ma kotwicę w przepisie. Na końcu jest tabela zbiorcza i propozycja rytmu przeglądu. Kogo obejmuje ustawa i jakie nakłada obowiązki, wyjaśnia nasz przewodnik po NIS2 i ustawie o KSC.
Z czego wynika prawo i obowiązek zarządu do zadawania pytań
Lista nie jest grzecznościowa. Art. 8c ust. 1 wymienia obowiązki, za których wykonanie odpowiada kierownik: wpis do wykazu podmiotów kluczowych i podmiotów ważnych oraz jego aktualizacja (art. 7b ust. 4, 7c, 7f ust. 3), SZBI (art. 8), zadania kierownika (art. 8d), coroczne szkolenie (art. 8e), weryfikacja niekaralności (art. 8f), osoby kontaktowe, dokumentacja i incydenty (art. 9-12b), struktury odpowiedzialne za cyberbezpieczeństwo lub umowa z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa (art. 14) i audyt (art. 15). Jeżeli zarząd jest wieloosobowy i nie wskazano osoby odpowiedzialnej, odpowiadają wszyscy jego członkowie (art. 8c ust. 2).
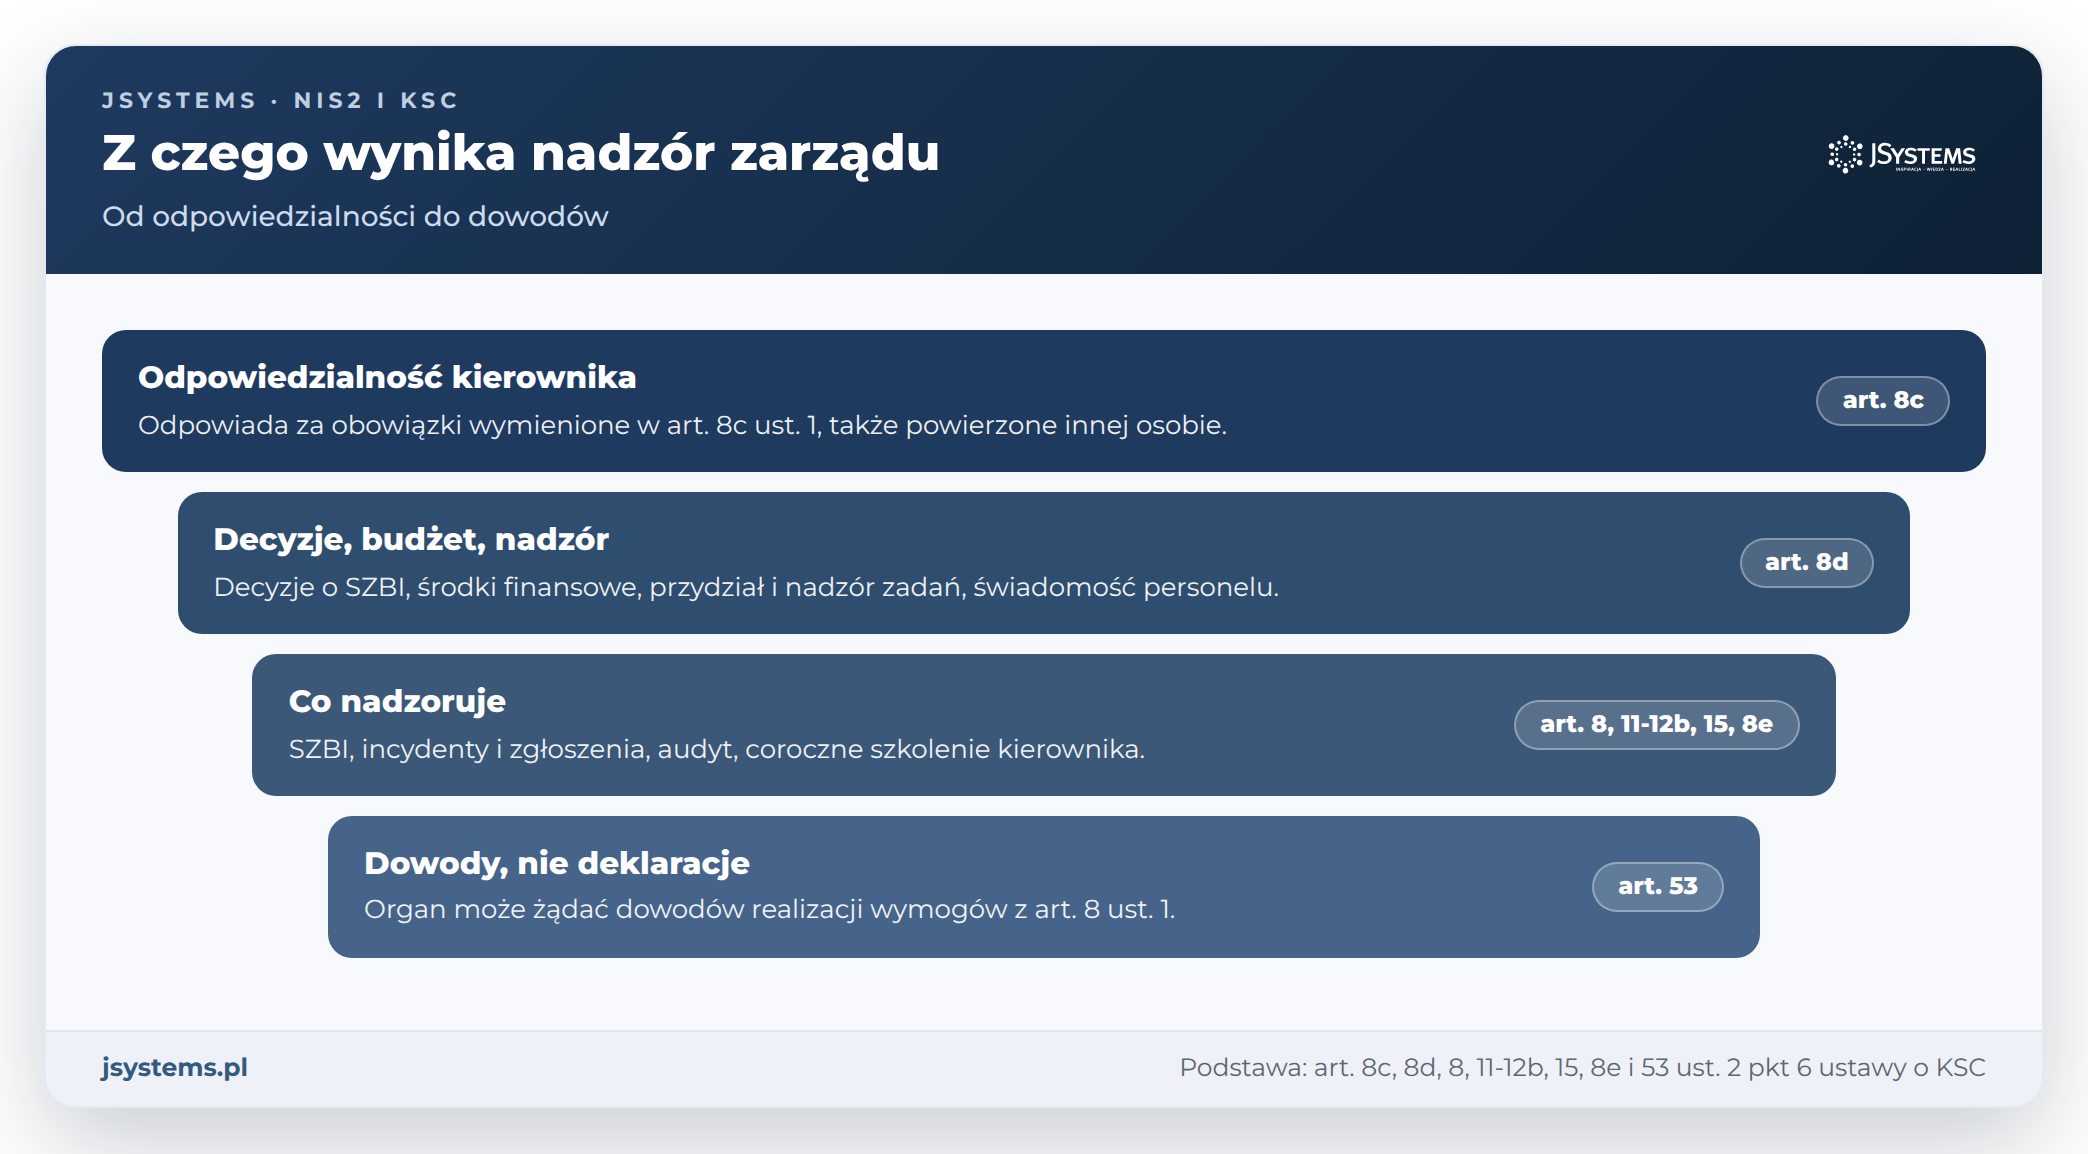
Od odpowiedzialności kierownika, przez jego zadania, do dowodów, o które może poprosić organ. Te same dowody zarząd powinien widzieć wcześniej niż organ.
Art. 8d mówi, czym ta odpowiedzialność jest w praktyce. Kierownik podejmuje decyzje w zakresie przygotowania, wdrażania, stosowania, przeglądu i nadzoru SZBI, planuje adekwatne środki finansowe, przydziela zadania i nadzoruje ich wykonanie, zapewnia świadomość personelu oraz zgodność działania z prawem i wewnętrznymi regulacjami (art. 8d pkt 1-5). Dyrektywa NIS2 ujmuje to podobnie: organy zarządzające mają zatwierdzać środki zarządzania ryzykiem i nadzorować ich wdrażanie (art. 20 ust. 1 dyrektywy 2022/2555). Art. 8d polskiej ustawy nie używa słowa „zatwierdza”, tylko „podejmuje decyzje” i „nadzoruje”.
Dlaczego pytać o dowody, a nie o opinie? Organ właściwy do spraw cyberbezpieczeństwa może wystąpić o „przedstawienie dowodów realizacji wymogów” z art. 8 ust. 1 (art. 53 ust. 2 pkt 6), a Ministerstwo Cyfryzacji wyjaśnia, że „wymagane jest udowodnienie stosowania przepisów ustawy a nie przedstawienie formalnie poprawnych dokumentów” (odpowiedź 11.6). Zarząd, który prosi o te same dowody wcześniej, wie, co zobaczy organ. Ustawa o KSC nie określa, jak często osoba odpowiedzialna za cyberbezpieczeństwo ma raportować zarządowi. Rozporządzenie wykonawcze Komisji (UE) 2024/2690, stosowane m.in. przez dostawców usług chmurowych i usług zarządzanych (art. 8b ust. 1), wymaga, by co najmniej jedna osoba składała sprawozdania bezpośrednio organom zarządzającym (pkt 1.2.3 załącznika).
Kim jest „osoba odpowiedzialna za cyberbezpieczeństwo”? Ustawa nie używa tej nazwy. Podmiot powołuje wewnętrzne struktury odpowiedzialne za cyberbezpieczeństwo lub zawiera umowę z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa (art. 14). Pełnomocnik do spraw SZBI nie jest obowiązkowy, co Ministerstwo Cyfryzacji potwierdza w odpowiedzi 3.44. Rozmówcą zarządu może więc być osoba kierująca bezpieczeństwem informacji (CISO, z ang. Chief Information Security Officer), kierownik IT lub przedstawiciel zewnętrznego dostawcy. Pytania są te same. Kto w tym układzie decyduje, a kto wykonuje, rozpisujemy w tekście o tym, za co odpowiada zarząd, a za co dział IT. Tutaj skupiamy się na pytaniach i dowodach.
Pytania 1-3: ryzyka
Ryzyko jest punktem wyjścia całego SZBI, który zapewnia wdrożenie środków „odpowiednich i proporcjonalnych do oszacowanego ryzyka” (art. 8 ust. 1 pkt 2). Jeśli analiza ryzyka jest słaba, każda kolejna odpowiedź stoi na niepewnym gruncie.
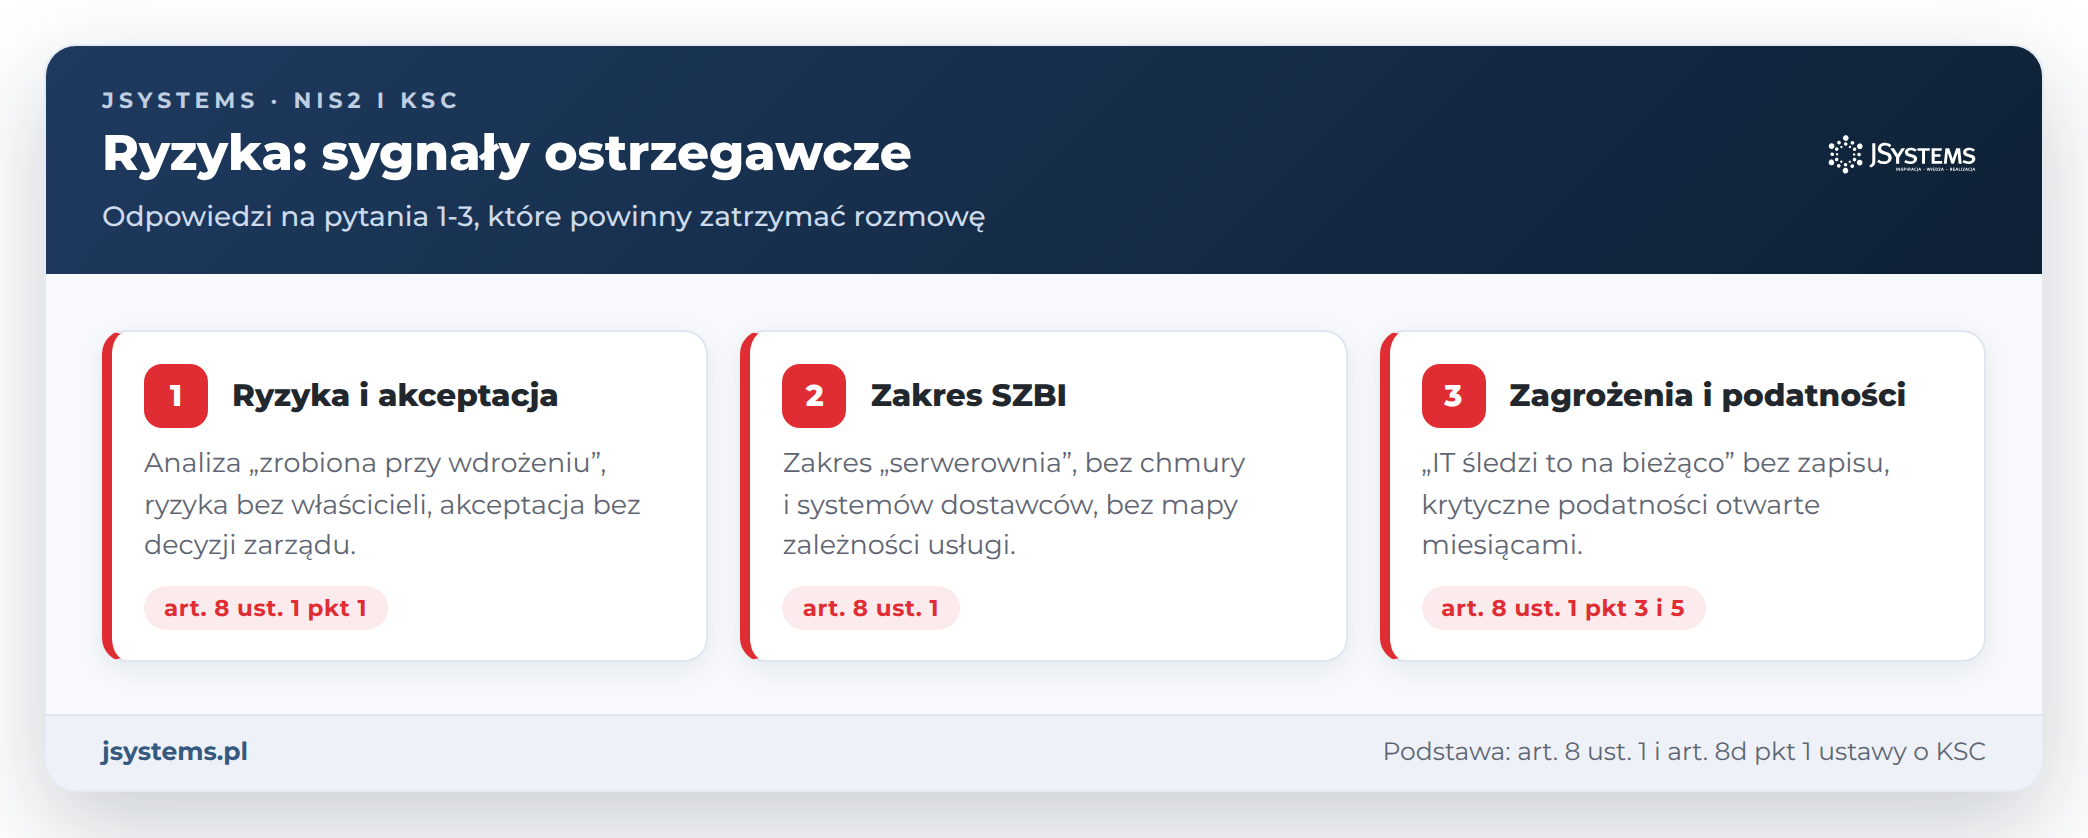
Sygnały ostrzegawcze przy pytaniach 1-3. Każdy z nich oznacza, że ryzyko jest opisane, ale nie jest zarządzane.
1. Jakie są dziś nasze najważniejsze ryzyka i kto zaakceptował te, których nie obniżamy?
Cel: sprawdzić, czy szacowanie ryzyka jest „systematyczne” (art. 8 ust. 1 pkt 1) i czy decyzje o ryzyku pozostałym, czyli tym, które zostaje po zabezpieczeniach, zapadają na poziomie kierownika (art. 8d pkt 1).
Dowody: rejestr ryzyk z datą ostatniego przeglądu i właścicielami, opis metody oceny, plan postępowania z ryzykiem z terminami, decyzja zarządu o akceptacji ryzyka pozostałego zapisana w protokole.
Sygnały ostrzegawcze: analiza „zrobiona przy wdrożeniu” i nieprzeglądana, ryzyka opisane ogólnie („atak hakerski”), brak właścicieli, akceptacja ryzyka bez decyzji zarządu.
2. Które usługi i systemy obejmuje nasz SZBI i dlaczego właśnie te?
Cel: SZBI wdraża się w systemie informacyjnym „wykorzystywanym w procesach wpływających na świadczenie usługi” (art. 8 ust. 1). Ministerstwo Cyfryzacji dodaje, że systemy w pełni odseparowane od świadczenia usługi są poza SZBI, ale liczą się też procesy wymagane prawem, np. obsługa uprawnień klienta (odpowiedź 3.4). Zbyt wąski zakres zostawia bez zabezpieczeń systemy, od których zależy usługa.
Dowody: opis zakresu SZBI z uzasadnieniem, lista usług i systemów, od których zależą, inwentarz aktywów (art. 8 ust. 1 pkt 2 lit. m), także systemy w chmurze i u dostawców.
Sygnały ostrzegawcze: zakres opisany jako „serwerownia” albo „dział IT”, brak usług chmurowych i systemów dostawców, nikt nie umie powiedzieć, co stanie się z usługą po awarii konkretnego systemu.
3. Skąd wiemy o nowych zagrożeniach i podatnościach i jak szybko je usuwamy?
Cel: SZBI obejmuje „zbieranie informacji o cyberzagrożeniach i podatnościach na incydenty” (art. 8 ust. 1 pkt 3), regularne aktualizacje oprogramowania (pkt 5 lit. b) i niezwłoczne działania po dostrzeżeniu podatności (pkt 5 lit. d).
Dowody: lista źródeł ostrzeżeń (producenci, zespoły reagowania na incydenty bezpieczeństwa komputerowego, czyli CSIRT, system teleinformatyczny z art. 46 ust. 1 nazywany systemem S46), rejestr podatności z terminami usunięcia, liczba krytycznych podatności otwartych po terminie.
Sygnały ostrzegawcze: „IT śledzi to na bieżąco” bez żadnego zapisu, krytyczne podatności otwarte miesiącami bez decyzji, brak dostępu do systemu S46, z którego podmioty istniejące 3 kwietnia 2026 r. mają zacząć korzystać do 3 kwietnia 2027 r. (harmonogram w komunikacie Ministra Cyfryzacji).
Pytania 4-6: zabezpieczenia
Art. 8 ust. 1 pkt 2 lit. a-n wymienia czternaście obszarów środków technicznych i organizacyjnych. Zarząd nie musi znać ich szczegółów technicznych, ale powinien umieć odróżnić deklarację od dowodu. Trzy pytania poniżej sprawdzają to na obszarach, w których różnica jest najlepiej widoczna.
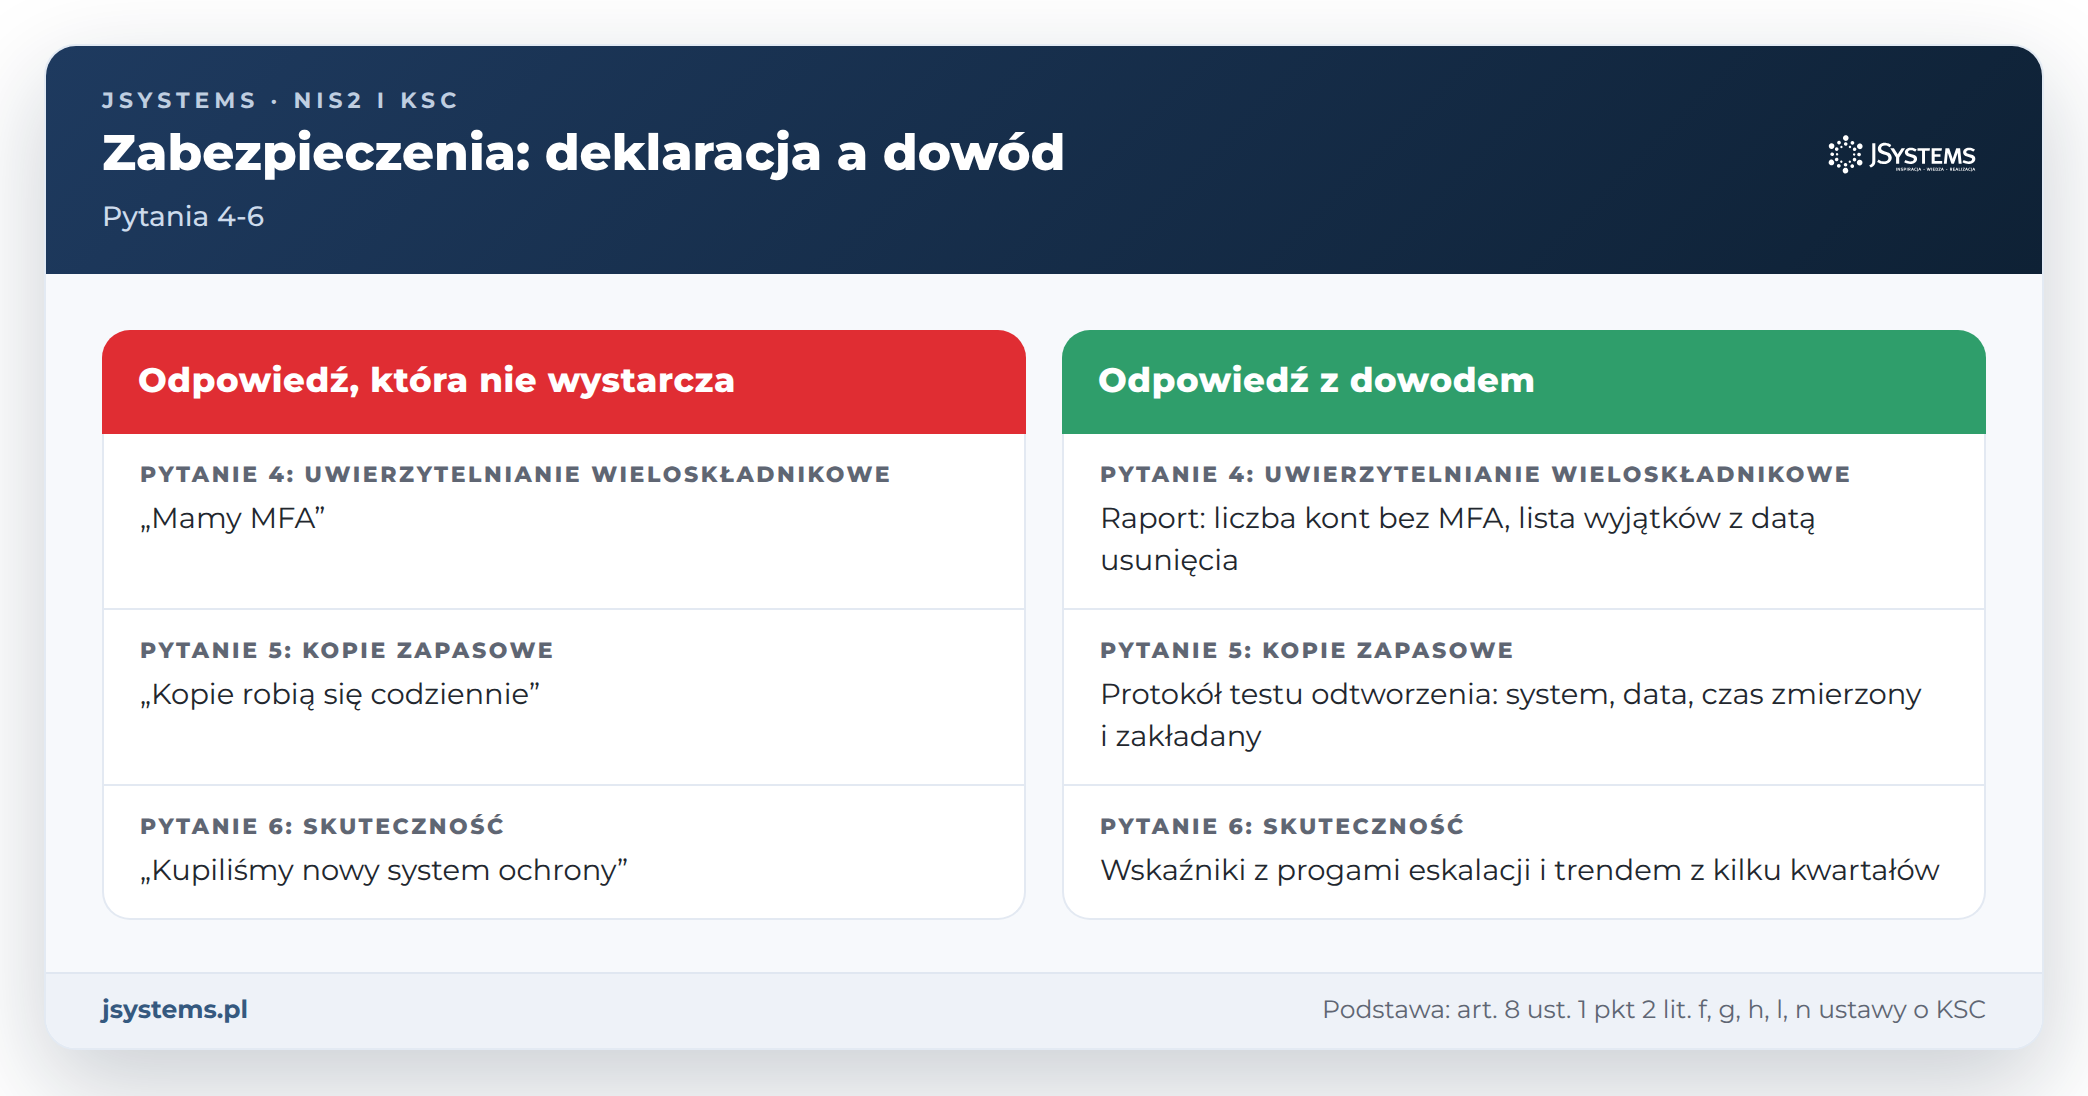
Ta sama sprawa, dwie odpowiedzi. Zarząd prosi o tę z prawej kolumny i zapisuje ją w materiałach posiedzenia.
4. Ile kont z dostępem zdalnym lub uprzywilejowanym nie ma jeszcze uwierzytelniania wieloskładnikowego?
Cel: SZBI obejmuje stosowanie bezpiecznych środków komunikacji elektronicznej „uwzględniających uwierzytelnianie wieloskładnikowe w stosownych przypadkach” (art. 8 ust. 1 pkt 2 lit. l) oraz polityki kontroli dostępu (lit. n). Pytanie o liczbę wyjątków, a nie o to, czy uwierzytelnianie wieloskładnikowe (MFA) „jest”, pokazuje rzeczywisty stan.
Dowody: raport pokrycia MFA z liczbą kont, w tym administracyjnych i dostawców, lista wyjątków z uzasadnieniem i datą usunięcia, wynik ostatniego przeglądu uprawnień.
Sygnały ostrzegawcze: odpowiedź „mamy MFA” bez liczb, wyjątki dla zarządu albo dla dostawców, aktywne konta osób, które odeszły z firmy.
5. Kiedy ostatnio odtworzyliśmy kluczowy system z kopii zapasowej i ile to trwało?
Cel: SZBI obejmuje „wdrażanie, dokumentowanie, testowanie i utrzymywanie planów ciągłości działania”, a także planów odtworzenia działalności (art. 8 ust. 1 pkt 2 lit. f). Wykonana kopia nie dowodzi, że firma wróci do działania w akceptowalnym czasie.
Dowody: protokół ostatniego testu odtworzenia z czasem zmierzonym i zakładanym, wynik i wnioski. Ministerstwo Cyfryzacji wymienia wykonywanie kopii zapasowej jako przykład mechanizmów z art. 8 ust. 1 pkt 5 lit. a (odpowiedź 3.3).
Sygnały ostrzegawcze: test polega tylko na sprawdzeniu, czy kopia się wykonała, brak testu w ostatnim roku, kopie dostępne tymi samymi kontami co system, który chronią.
6. Jak mierzymy, że zabezpieczenia działają, a nie tylko że zostały kupione?
Cel: SZBI obejmuje „polityki i procedury oceny skuteczności środków technicznych i organizacyjnych” (lit. h) i monitorowanie systemu „w trybie ciągłym” (lit. g). Ministerstwo Cyfryzacji radzi ustalić, które aktywności będą monitorowane, jakie będą wskaźniki, w jakich odstępach i kto za nie odpowiada (odpowiedź 3.3).
Dowody: kilka wskaźników z definicją, progiem eskalacji i trendem, np. liczba kont bez MFA, krytyczne podatności po terminie, wynik testu odtworzenia, odsetek zgłoszeń w symulacji fałszywych wiadomości (phishingu).
Sygnały ostrzegawcze: raport jest listą zakupów i projektów, brak trendu i progów, „zero incydentów” jako miara sukcesu, bo może oznaczać, że nikt ich nie wykrywa.
Pytania 7-9: incydenty
Ustawa nie wylicza czynności zarządu w pierwszych godzinach incydentu, ale kierownik odpowiada za wykonanie art. 11-12b (art. 8c ust. 1), a terminy liczą się w godzinach. Te trzy pytania sprawdzają, czy firma zdąży z decyzjami i zgłoszeniami. Scenariusz pierwszych godzin z decyzjami zarządu opisujemy w tekście o tym, co powinien zrobić zarząd w pierwszych godzinach incydentu.
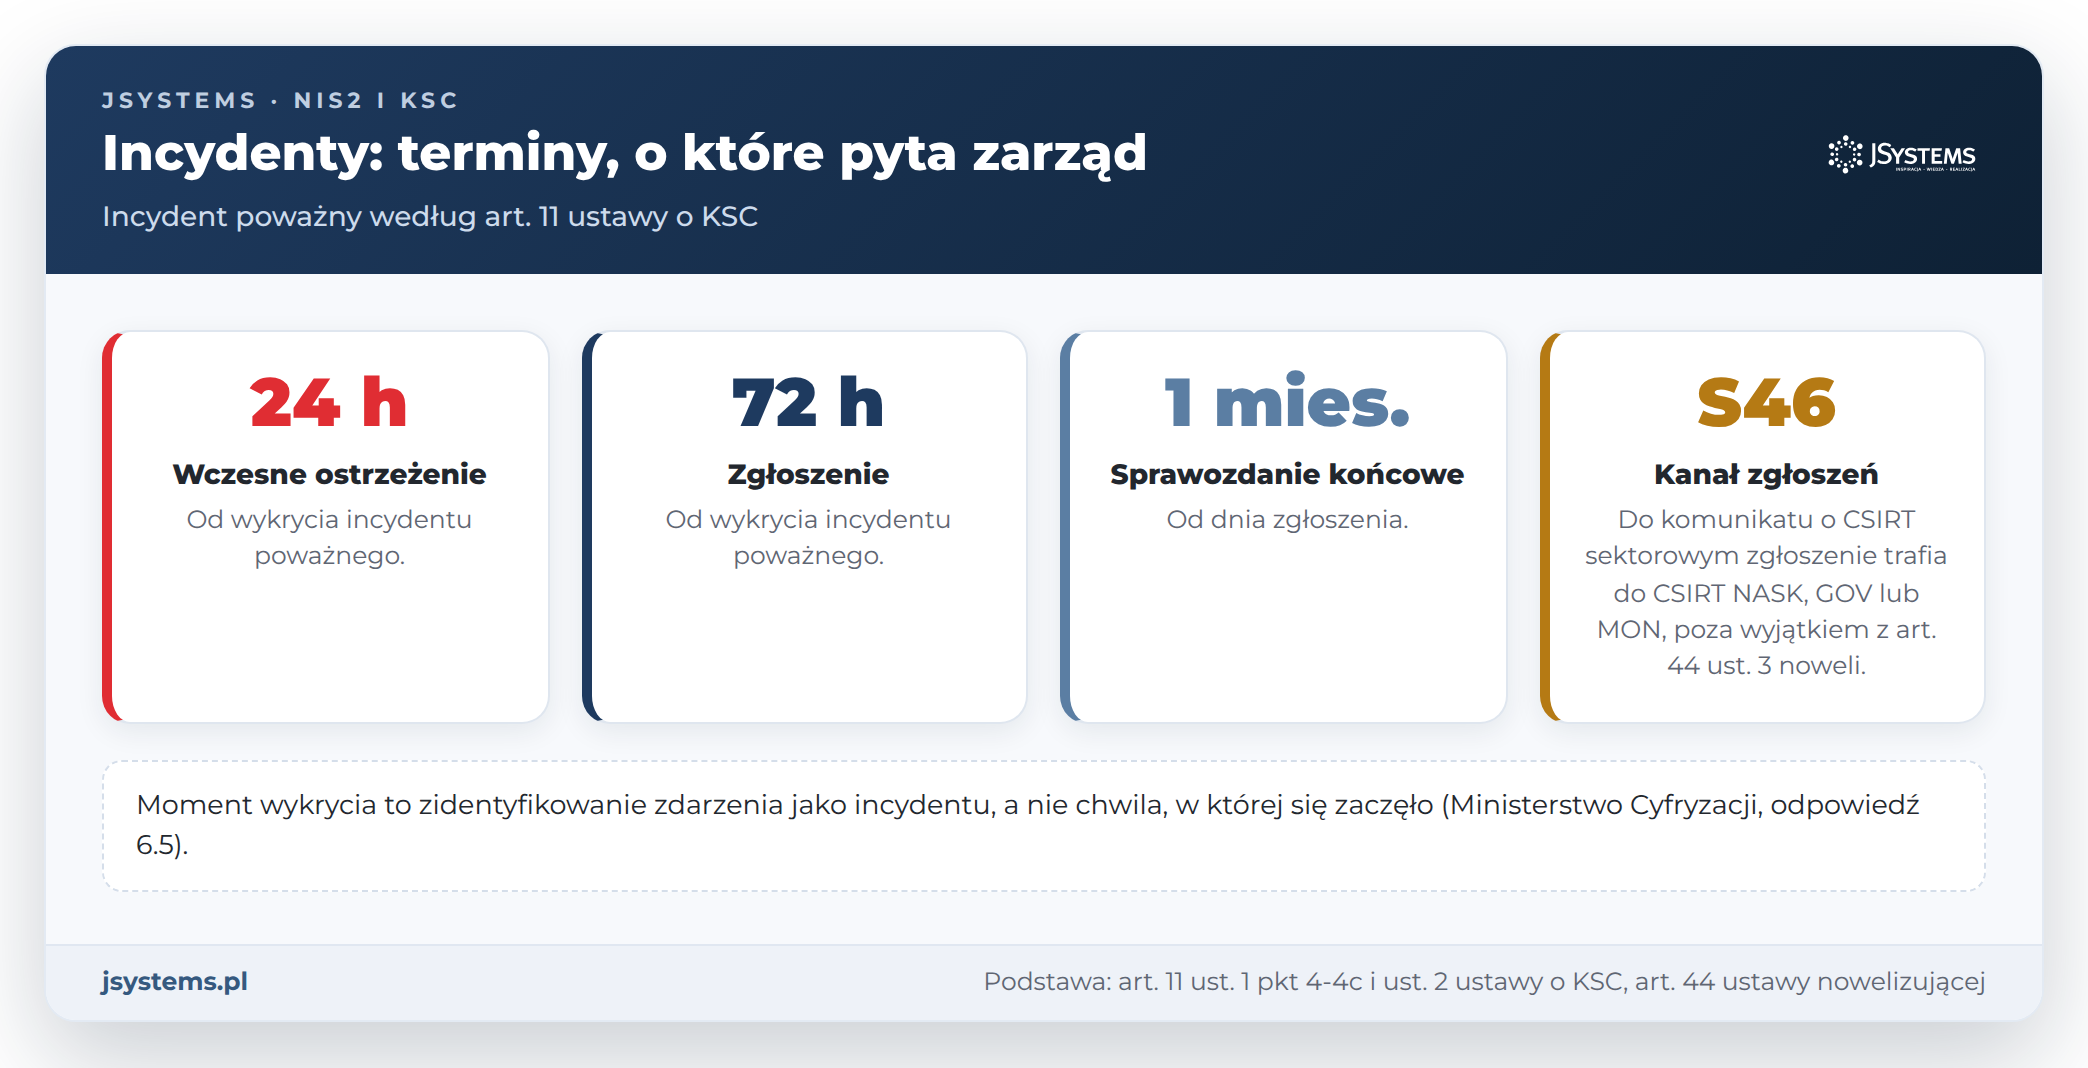
Terminy wczesnego ostrzeżenia i zgłoszenia liczą się od wykrycia incydentu poważnego, a termin sprawozdania końcowego od zgłoszenia (art. 11 ustawy o KSC). Zgłoszenia idą przez system S46.
7. Kto decyduje, że incydent jest poważny, i od którego momentu liczymy 24 godziny?
Cel: podmiot klasyfikuje incydent jako poważny na podstawie progów (art. 11 ust. 1 pkt 3), składa wczesne ostrzeżenie „niezwłocznie, niepóźniej niż w ciągu 24 godzin od momentu jego wykrycia”, a zgłoszenie w ciągu 72 godzin (pkt 4-4a). Ministerstwo Cyfryzacji wyjaśnia, że momentem wykrycia jest „zidentyfikowanie zdarzenia jako incydent, a nie sam moment zaistnienia incydentu” (odpowiedź 6.5).
Dowody: procedura klasyfikacji ze wskazaniem stosowanych progów, lista osób decyzyjnych z zastępstwami poza godzinami pracy, rejestr incydentów z czasem wykrycia, decyzji i zgłoszenia.
Sygnały ostrzegawcze: „zgłosimy, jak będziemy pewni”, jedna osoba decyzyjna bez zastępcy, procedura bez progów.
Przy tym pytaniu warto znać stan prawa. Rozporządzenie Rady Ministrów z 2018 r. w sprawie progów uznania incydentu za poważny obejmuje tylko sektory z dawnego załącznika (energia, transport, bankowość i infrastruktura rynków finansowych, ochrona zdrowia, woda pitna, infrastruktura cyfrowa) i zachowuje moc najdłużej do 3 kwietnia 2027 r. (art. 32 pkt 1 ustawy nowelizującej z 23 stycznia 2026 r.). Projekt nowego rozporządzenia był w październiku 2026 r. na etapie prac legislacyjnych. Podmioty wymienione w art. 8b ust. 1, m.in. dostawcy usług chmurowych, usług DNS i usług zarządzanych, stosują kryteria incydentu poważnego z rozporządzenia 2024/2690. Jak klasyfikować incydenty w nowych sektorach do czasu nowego rozporządzenia, ustawa wprost nie rozstrzyga (stan na październik 2026 r.).
8. Czy jesteśmy gotowi złożyć wczesne ostrzeżenie w systemie S46 i do którego CSIRT ono dziś trafi?
Cel: wczesne ostrzeżenie, zgłoszenie i sprawozdania przekazuje się za pomocą systemu z art. 46 ust. 1 (art. 11 ust. 2). Do komunikatu o zdolności operacyjnej właściwego CSIRT sektorowego incydenty poważne zgłasza się do CSIRT MON, CSIRT NASK lub CSIRT GOV (art. 44 ust. 1 ustawy nowelizującej), z wyjątkiem sektorów, w których sektorowy zespół powołano przed 2025 r. (art. 44 ust. 3). Według strony „Zgłoszenie incydentu” serwisu systemu S46 adresatów zgłoszenia system ustawia automatycznie.
Dowody: lista osób z dostępem do systemu S46 i ich zastępców, przygotowany szablon z danymi z art. 12 ust. 1 (dane podmiotu, osoby zgłaszającej i osoby do wyjaśnień, moment wystąpienia i wykrycia), co najmniej dwie osoby kontaktowe, a u mikro- i małego przedsiębiorcy jedna (art. 9 ust. 1 pkt 1 i ust. 2), dane w wykazie aktualizowane w 14 dni od zmiany (art. 7c ust. 3).
Sygnały ostrzegawcze: dostęp do systemu S46 ma jedna osoba albo tylko dostawca, nikt nie wie, kto złoży zgłoszenie w weekend, nieaktualne dane kontaktowe w wykazie.
9. Czego nauczyły nas ostatnie incydenty i zdarzenia, którym zapobiegliśmy, i co zmieniliśmy?
Cel: zarządzanie incydentem obejmuje „usuwanie przyczyn ich wystąpienia oraz opracowywanie wniosków wynikających z obsługi incydentu” (art. 2 pkt 18). Ustawa zna też „potencjalne zdarzenie dla cyberbezpieczeństwa”, które nie wystąpiło albo któremu udało się zapobiec (art. 2 pkt 11e). Warto rejestrować je razem z incydentami.
Dowody: rejestr incydentów, także drobnych, do którego właściwy CSIRT ma dostęp w niezbędnym zakresie (art. 11 ust. 1 pkt 2), raporty po incydentach z przyczyną i działaniami, status działań naprawczych z właścicielem i terminem.
Sygnały ostrzegawcze: pusty rejestr i odpowiedź „nic się nie działo”, wnioski bez właściciela i terminu, te same przyczyny wracają w kolejnych zdarzeniach.
Pytania 10-11: dostawcy
Bezpieczeństwo łańcucha dostaw jest elementem SZBI (art. 8 ust. 1 pkt 2 lit. e), a zlecenie zadań na zewnątrz nie przenosi odpowiedzialności (art. 8c ust. 3). Szczegółową listę pytań do firmy IT, hostingu i chmury z ankietą oceny zawiera tekst KSC a dostawcy: o co zapytać firmę IT, hosting i dostawcę chmury. Tu dwa pytania na poziomie zarządu.
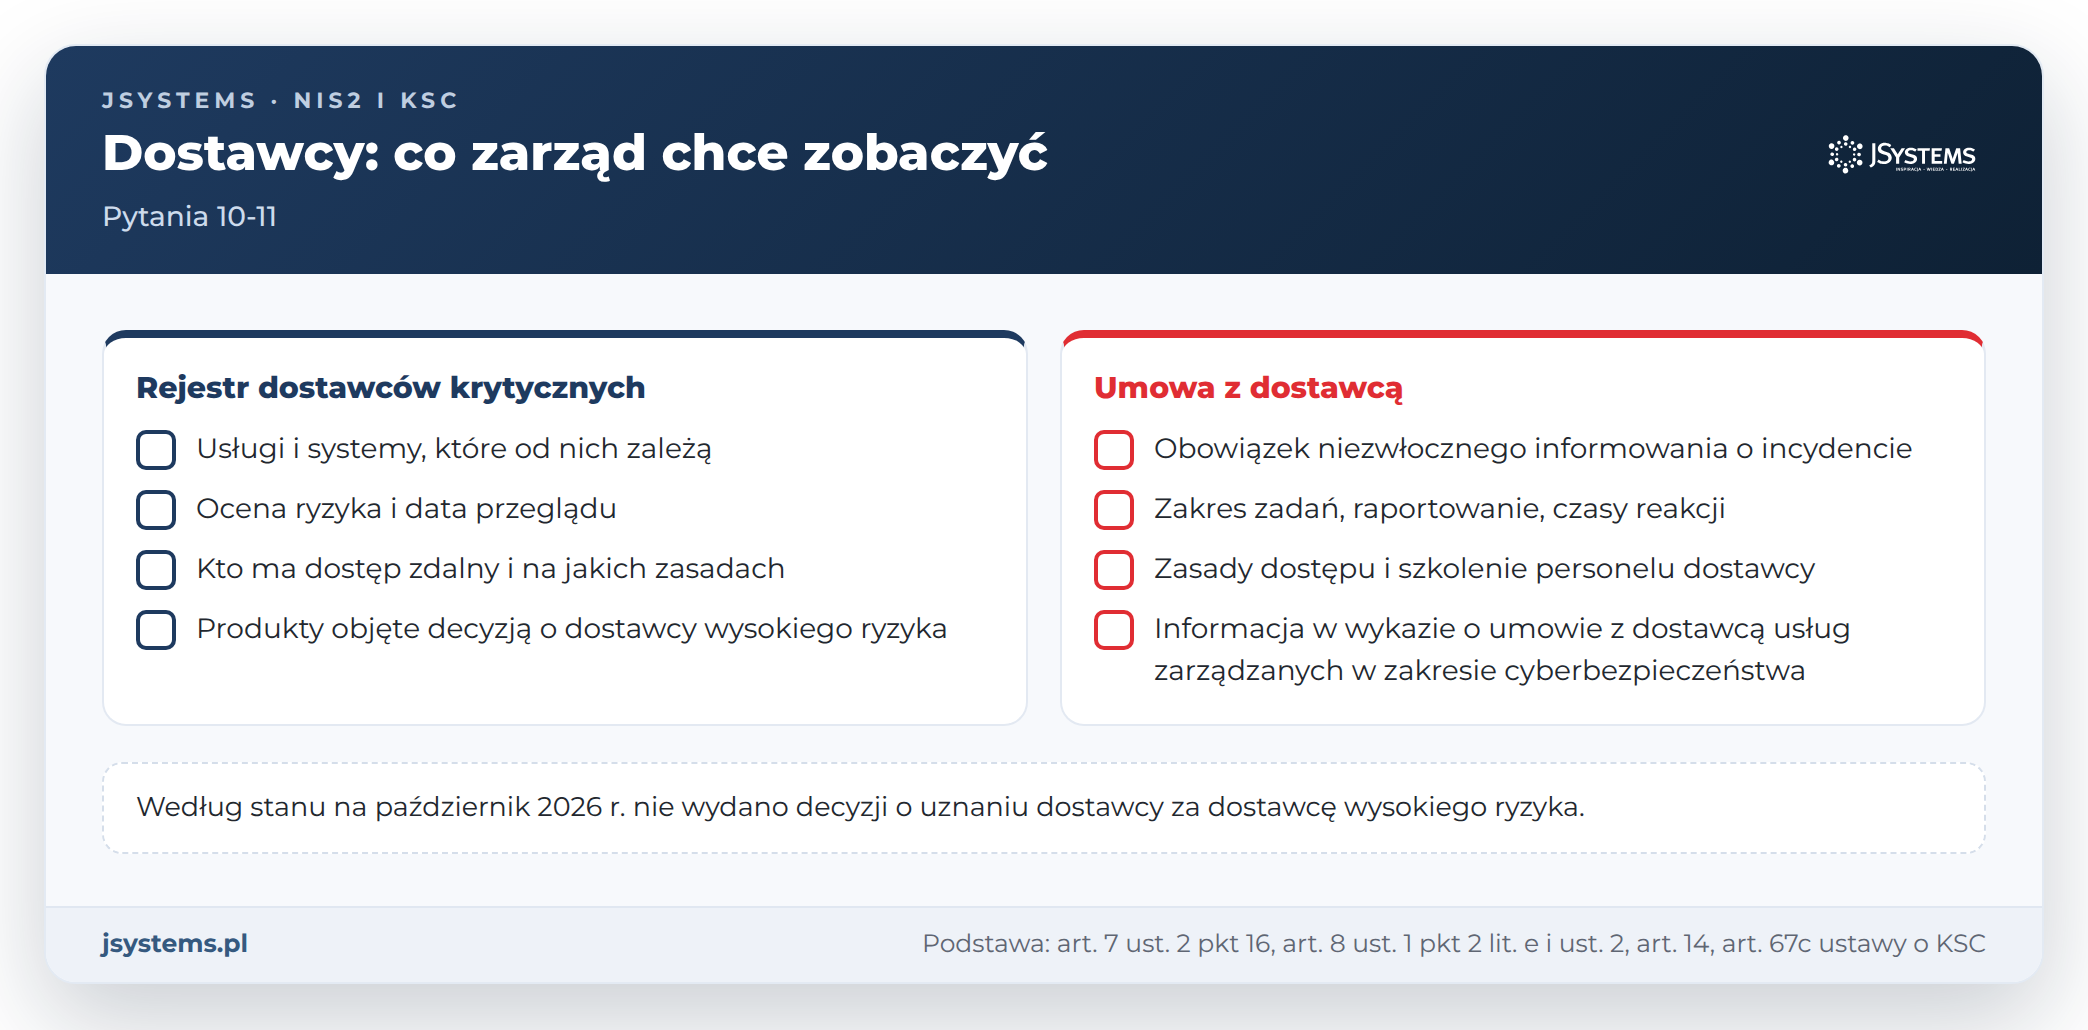
To, co zarząd powinien zobaczyć w rejestrze dostawców i w umowach. Szczegółową ankietę dla samych dostawców opisujemy w osobnym tekście.
10. Od których dostawców zależy nasza usługa i co ich umowy mówią o bezpieczeństwie i incydentach?
Cel: SZBI obejmuje bezpieczeństwo i ciągłość łańcucha dostaw produktów ICT, usług ICT i procesów ICT (technologii informacyjno-komunikacyjnych), od których zależy świadczenie usługi (art. 8 ust. 1 pkt 2 lit. e), z uwzględnieniem podatności i ogólnej jakości produktów dostawcy (art. 8 ust. 2). Ministerstwo Cyfryzacji zaleca, by umowy zawierały obowiązek niezwłocznego informowania o incydencie związanym z usługą dostawcy (odpowiedź 6.5).
Dowody: rejestr dostawców krytycznych z oceną ryzyka, klauzule o zgłaszaniu incydentów, zasadach dostępu zdalnego i szkoleniu personelu dostawcy, inwentarz pozwalający szybko sprawdzić, czy firma używa produktów objętych decyzją o uznaniu za dostawcę wysokiego ryzyka (art. 67c). Według stanu na październik 2026 r. takiej decyzji nie wydano.
Sygnały ostrzegawcze: brak listy dostawców krytycznych, umowy bez słowa o incydentach, zdalny dostęp dostawcy bez ograniczeń i bez rejestru.
11. Kto wykonuje za nas zadania z art. 14 i co z odpowiedzialności zostaje przy zarządzie?
Cel: podmiot powołuje wewnętrzne struktury lub zawiera umowę z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa (art. 14), a informacja o takiej umowie jest częścią wpisu w wykazie (art. 7 ust. 2 pkt 16). Kierownik odpowiada także za obowiązki powierzone innej osobie (art. 8c ust. 3).
Dowody: decyzja o modelu (własny zespół, dostawca lub połączenie obu), umowa z zakresem zadań, raportowaniem i czasami reakcji, aktualny wpis w wykazie, informacje z Krajowego Rejestru Karnego (KRK) od osób, które w firmie realizują zadania z art. 8 i 11 (art. 8f).
Sygnały ostrzegawcze: bezpieczeństwo „przy okazji” w przeciążonym zespole wsparcia (Ministerstwo Cyfryzacji odradza powierzanie tych zadań przeciążonemu działowi help-desk, odpowiedź 3.19), umowa bez raportowania do zarządu, przekonanie, że dostawca przejął odpowiedzialność.
Pytania 12-13: budżet
Kierownik „planuje adekwatne środki finansowe na realizację obowiązków z zakresu cyberbezpieczeństwa” (art. 8d pkt 2). Ministerstwo Cyfryzacji wyjaśnia, że adekwatne to takie, które są też dostosowane do możliwości podmiotu (odpowiedź 4.1). Jak policzyć koszty przygotowania na trzech przykładowych organizacjach, pokazujemy w tekście o tym, ile kosztuje przygotowanie firmy do KSC.
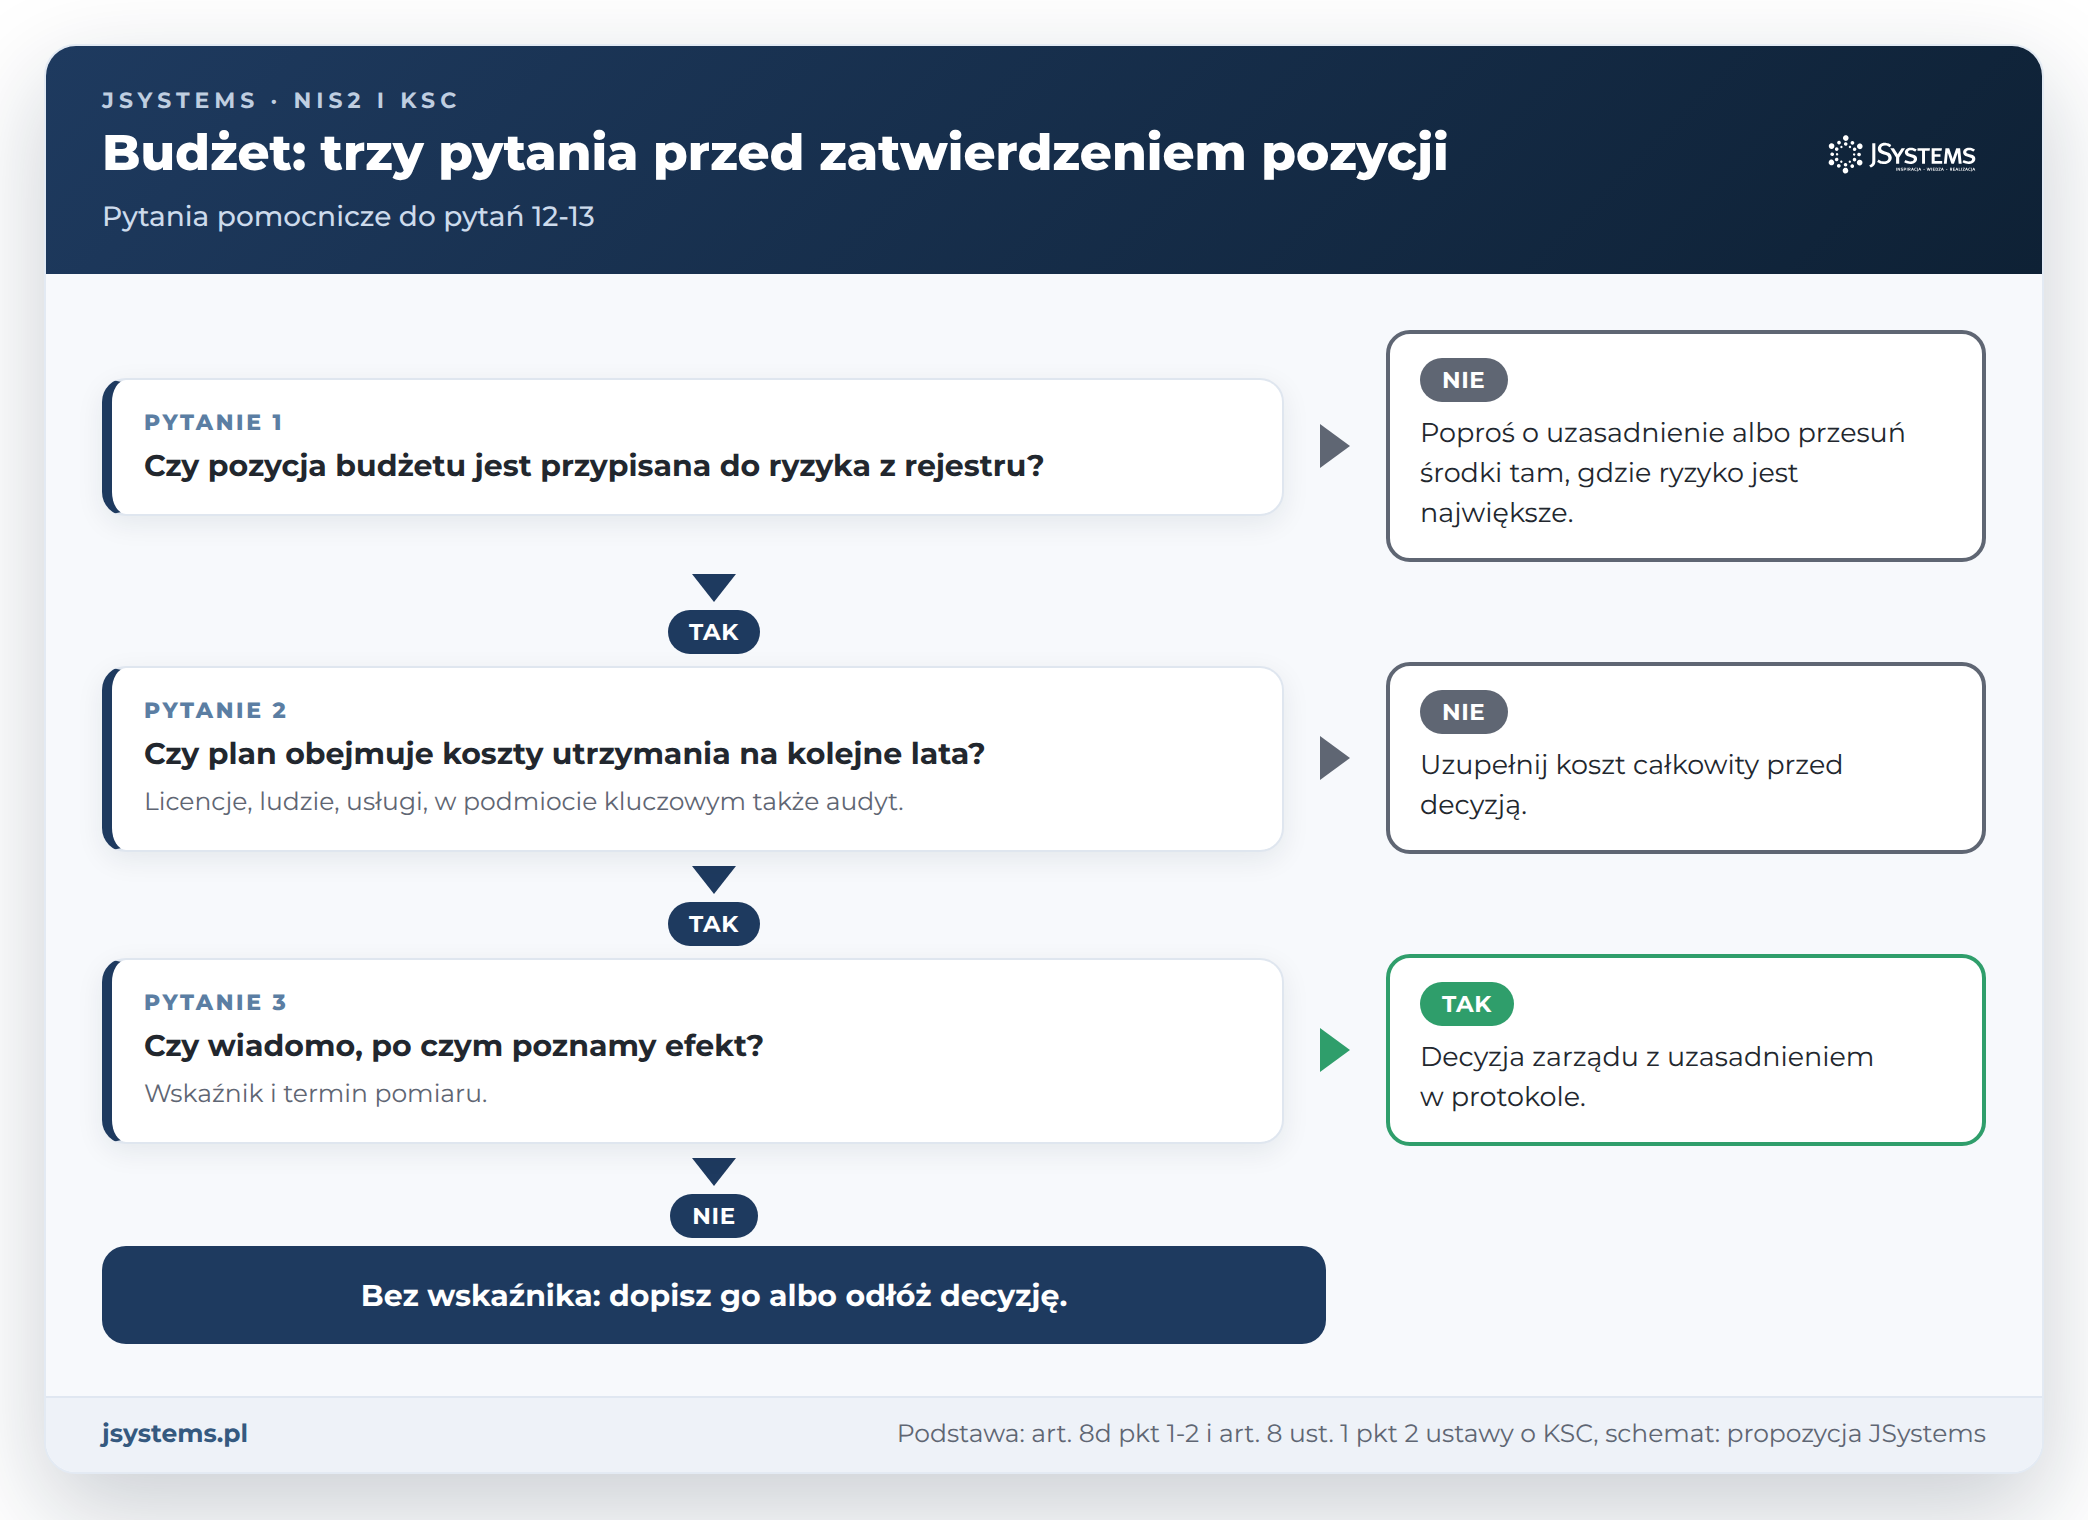
Trzy pytania przed zatwierdzeniem pozycji budżetu. Odpowiedzi trafiają do protokołu jako uzasadnienie decyzji.
12. Ile wydajemy na cyberbezpieczeństwo, na co i które ryzyko obniża każda pozycja?
Cel: środki mają być proporcjonalne do oszacowanego ryzyka, z uwzględnieniem m.in. kosztów wdrożenia i wielkości podmiotu (art. 8 ust. 1 pkt 2). Powiązanie wydatku z ryzykiem pozwala zarządowi ocenić, czy pieniądze idą tam, gdzie zagrożenie jest największe.
Dowody: budżet z pozycjami przypisanymi do ryzyk z rejestru, koszty utrzymania na kolejne lata (licencje, ludzie, usługi), wykonanie budżetu za poprzedni okres.
Sygnały ostrzegawcze: budżet ukryty w ogólnym budżecie IT, jednorazowy zakup bez kosztów utrzymania, pozycje bez związku z żadnym ryzykiem.
13. Na co w najbliższych 12 miesiącach zabraknie pieniędzy lub ludzi i jakie ryzyko wtedy świadomie zostawiamy?
Cel: decyzja o odłożeniu wydatku to także decyzja o ryzyku, a ta należy do kierownika (art. 8d pkt 1-2). Pytanie zamienia ogólną prośbę o „więcej budżetu” w listę luk z ceną i skutkiem.
Dowody: lista luk z szacunkiem kosztu i ryzyka oraz decyzje zarządu (przyjęte, odłożone, odrzucone) z uzasadnieniem w protokole. W podmiocie kluczowym także plan i budżet audytu, który przeprowadza się na własny koszt co najmniej raz na 3 lata (art. 15 ust. 1). Podmioty kluczowe z 3 kwietnia 2026 r. przeprowadzają pierwszy audyt do 3 kwietnia 2028 r. (art. 33 ust. 2 ustawy nowelizującej), a dawni operatorzy usług kluczowych, którzy przeszli audyt, zachowują dotychczasowy cykl (art. 25 ustawy nowelizującej).
Sygnały ostrzegawcze: brak priorytetów, bo „wszystko jest pilne”, bezpieczeństwo na etacie administratora „przy okazji”, brak budżetu na audyt w podmiocie kluczowym.
Pytania 14-15: gotowość organizacji
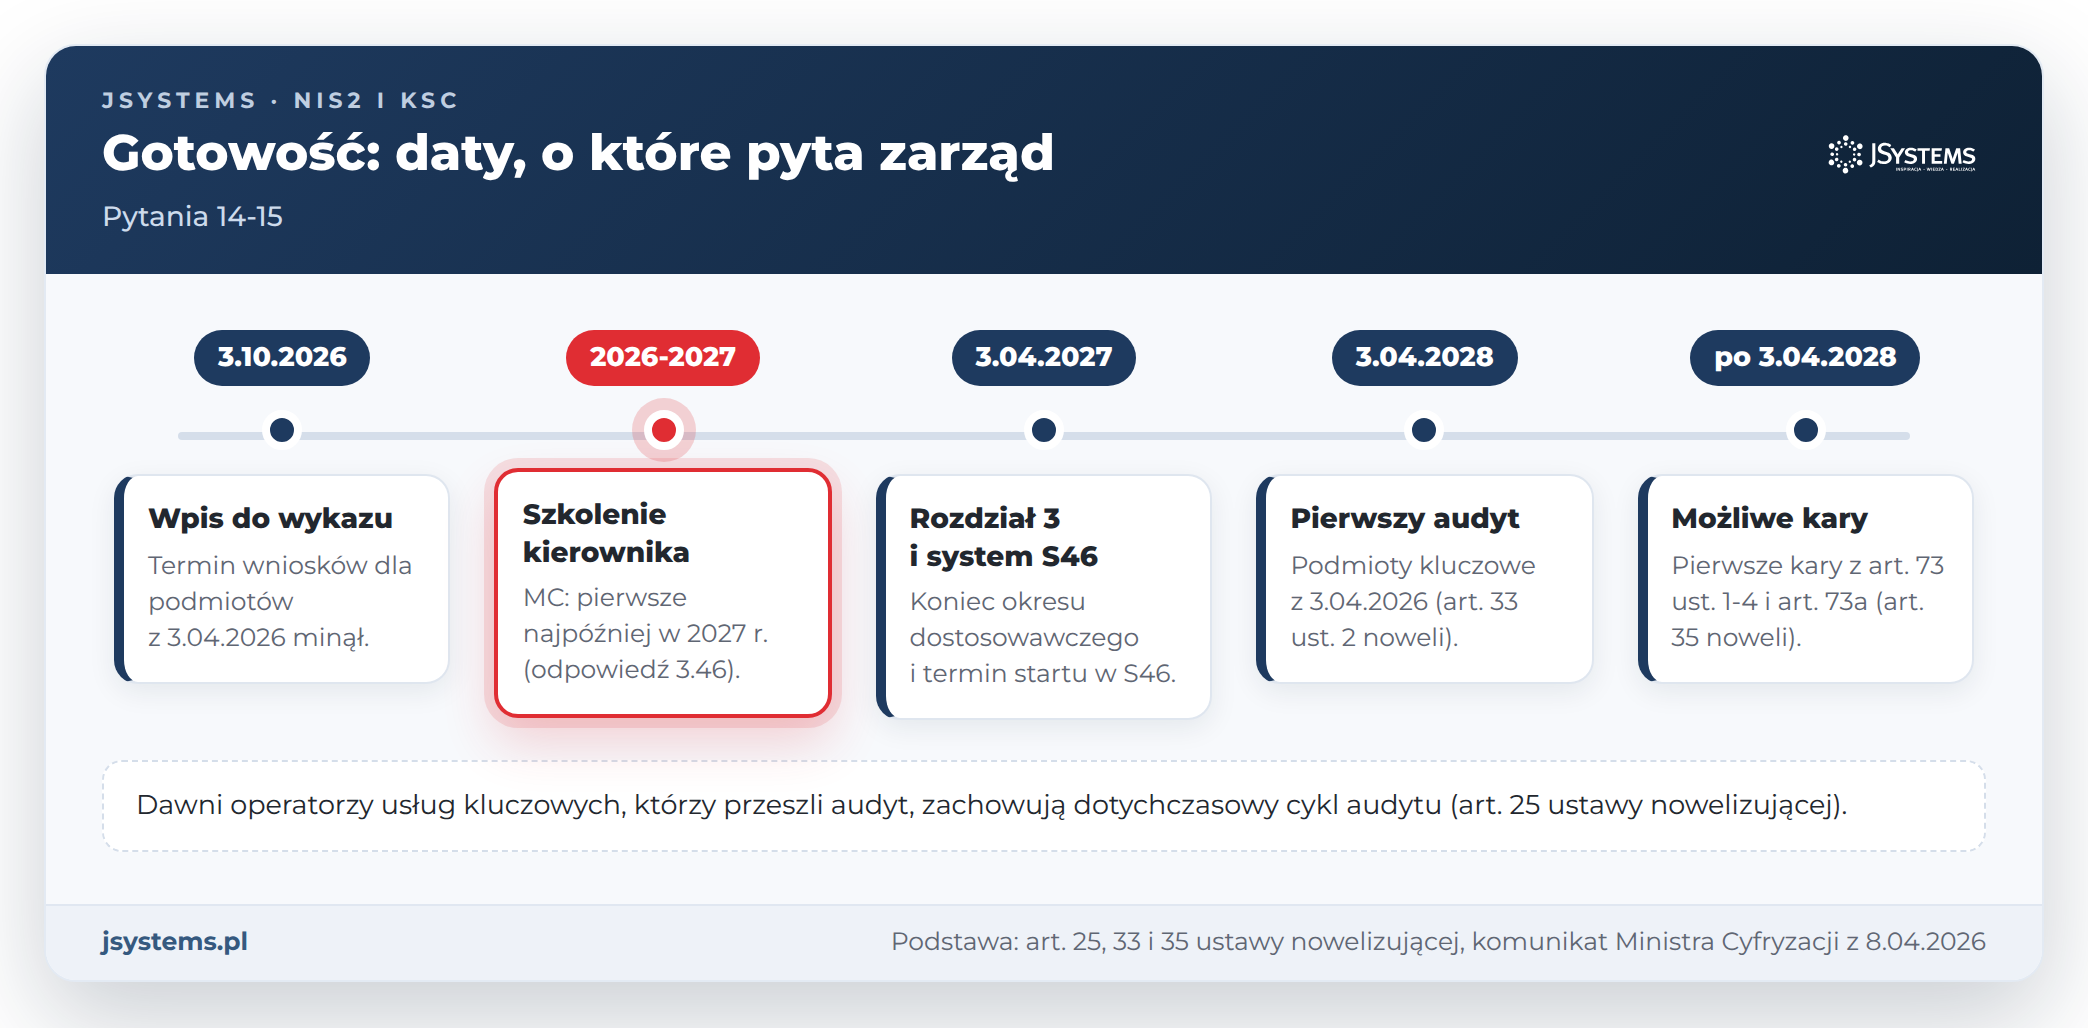
Ostatnie dwa pytania łączą wszystkie poprzednie z kalendarzem. Podmioty, które spełniały przesłanki 3 kwietnia 2026 r., mają 12 miesięcy na obowiązki z rozdziału 3 ustawy (art. 33 ust. 1 ustawy nowelizującej), a kary z art. 73 ust. 1-4 i art. 73a ustawy o KSC mogą zostać nałożone po raz pierwszy po 3 kwietnia 2028 r. (art. 35).
Daty, o które zarząd pyta przy pytaniach 14 i 15. Termin wniosków o wpis do wykazu (3 października 2026 r.) nie przesuwa terminów pozostałych obowiązków (Ministerstwo Cyfryzacji, odpowiedź 2.31).
14. Co z obowiązków z rozdziału 3 będzie gotowe do 3 kwietnia 2027 r., a co jest opóźnione?
Cel: rozdział 3 obejmuje m.in. SZBI, zadania i szkolenie kierownika, weryfikację niekaralności, osoby kontaktowe, dokumentację, incydenty, struktury lub umowę z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa oraz audyt. Termin liczy się od spełnienia przesłanek, a nie od wpisu do wykazu (Ministerstwo Cyfryzacji, odpowiedzi 2.31 i 3.32).
Dowody: plan wdrożenia z kamieniami milowymi i statusem, lista zaległości z właścicielem i datą, dokumentacja normatywna i operacyjna (art. 10), informacje z KRK (art. 8f), wyznaczone osoby kontaktowe (art. 9).
Sygnały ostrzegawcze: „jesteśmy w 80%” bez listy zadań, dokumenty kupione i niewdrożone (Ministerstwo Cyfryzacji ostrzega, że kupiona dokumentacja podpisana przez zarząd i schowana w szafie nie zapewni realnego cyberbezpieczeństwa, odpowiedź 3.7), brak informacji z KRK od osób realizujących zadania z art. 8 i 11.
15. Czy zarząd przeszedł w tym roku kalendarzowym szkolenie z art. 8e i czy przećwiczyliśmy poważny incydent?
Cel: kierownik i osoba, której powierzono jego obowiązki w zakresie cyberbezpieczeństwa, przechodzi szkolenie raz w roku kalendarzowym, a udział ma być udokumentowany (art. 8e ust. 1 i 3). SZBI obejmuje testowanie planów ciągłości działania (art. 8 ust. 1 pkt 2 lit. f), a ćwiczenie pokazuje, czy odpowiedzi na pytania 7 i 8 działają w praktyce.
Dowody: dowody udziału w szkoleniu (zaświadczenia, lista obecności) z zestawieniem programu z art. 8e ust. 2, protokół ćwiczenia z decyzjami, czasami i działaniami naprawczymi.
Sygnały ostrzegawcze: szkolenie „zaplanowane na przyszły rok”, ćwiczenie nigdy nieprzeprowadzone, zarząd nie zna swojej roli w pierwszych godzinach incydentu.
Tabela mieści się na jednej stronie materiałów na posiedzenie zarządu. Ostatnia kolumna wskazuje przepis, z którego wynika pytanie.
Nr
Pytanie
Oczekiwany dowód
Sygnał ostrzegawczy
Przepis
1
Najważniejsze ryzyka i akceptacja ryzyka pozostałego
rejestr ryzyk z datą przeglądu, decyzja zarządu w protokole
analiza „zrobiona przy wdrożeniu”, brak właścicieli
art. 8 ust. 1 pkt 1, art. 8d pkt 1
2
Zakres SZBI
opis zakresu z uzasadnieniem, inwentarz aktywów
zakres „serwerownia”, brak chmury i dostawców
art. 8 ust. 1
3
Zagrożenia i podatności
źródła ostrzeżeń, rejestr podatności z terminami
krytyczne podatności otwarte miesiącami
art. 8 ust. 1 pkt 3 i pkt 5
4
Konta bez MFA
raport pokrycia z liczbą wyjątków i datami
„mamy MFA” bez liczb
art. 8 ust. 1 pkt 2 lit. l i n
5
Test odtworzenia z kopii
protokół testu z czasem zmierzonym
sprawdzane tylko wykonanie kopii
art. 8 ust. 1 pkt 2 lit. f
6
Skuteczność zabezpieczeń
wskaźniki z progami i trendem
„zero incydentów” jako sukces
art. 8 ust. 1 pkt 2 lit. g i h
7
Klasyfikacja i 24 godziny
procedura z progami, zastępstwa, rejestr czasów
„zgłosimy, jak będziemy pewni”
art. 11 ust. 1 pkt 3-4a
8
Gotowość do zgłoszenia w S46
lista osób z dostępem, szablon, aktualne dane w wykazie
jedna osoba z dostępem
art. 11 ust. 2, art. 12, art. 44 ustawy nowelizującej
9
Wnioski z incydentów
rejestr incydentów, raporty z działaniami
„nic się nie działo”
art. 2 pkt 18, art. 11 ust. 1 pkt 2
10
Dostawcy krytyczni i umowy
rejestr dostawców, klauzule o incydentach
umowy bez słowa o incydentach
art. 8 ust. 1 pkt 2 lit. e, art. 8 ust. 2
11
Model z art. 14
decyzja o modelu, umowa, wpis w wykazie, KRK
bezpieczeństwo „przy okazji”
art. 14, art. 7 ust. 2 pkt 16, art. 8c ust. 3
12
Budżet a ryzyko
budżet przypisany do ryzyk, koszty utrzymania
budżet ukryty w ogólnym IT
art. 8d pkt 2, art. 8 ust. 1 pkt 2
13
Luki i świadomie zostawione ryzyko
lista luk z kosztem, decyzje w protokole, plan audytu
„wszystko jest pilne”
art. 8d pkt 1-2, art. 15 ust. 1
14
Gotowość na 3 kwietnia 2027 r.
plan wdrożenia ze statusem, lista zaległości
„jesteśmy w 80%” bez listy
art. 33 ust. 1 ustawy nowelizującej
15
Szkolenie zarządu i ćwiczenie
dowody udziału, protokół ćwiczenia
szkolenie „w przyszłym roku”
art. 8e, art. 8 ust. 1 pkt 2 lit. f
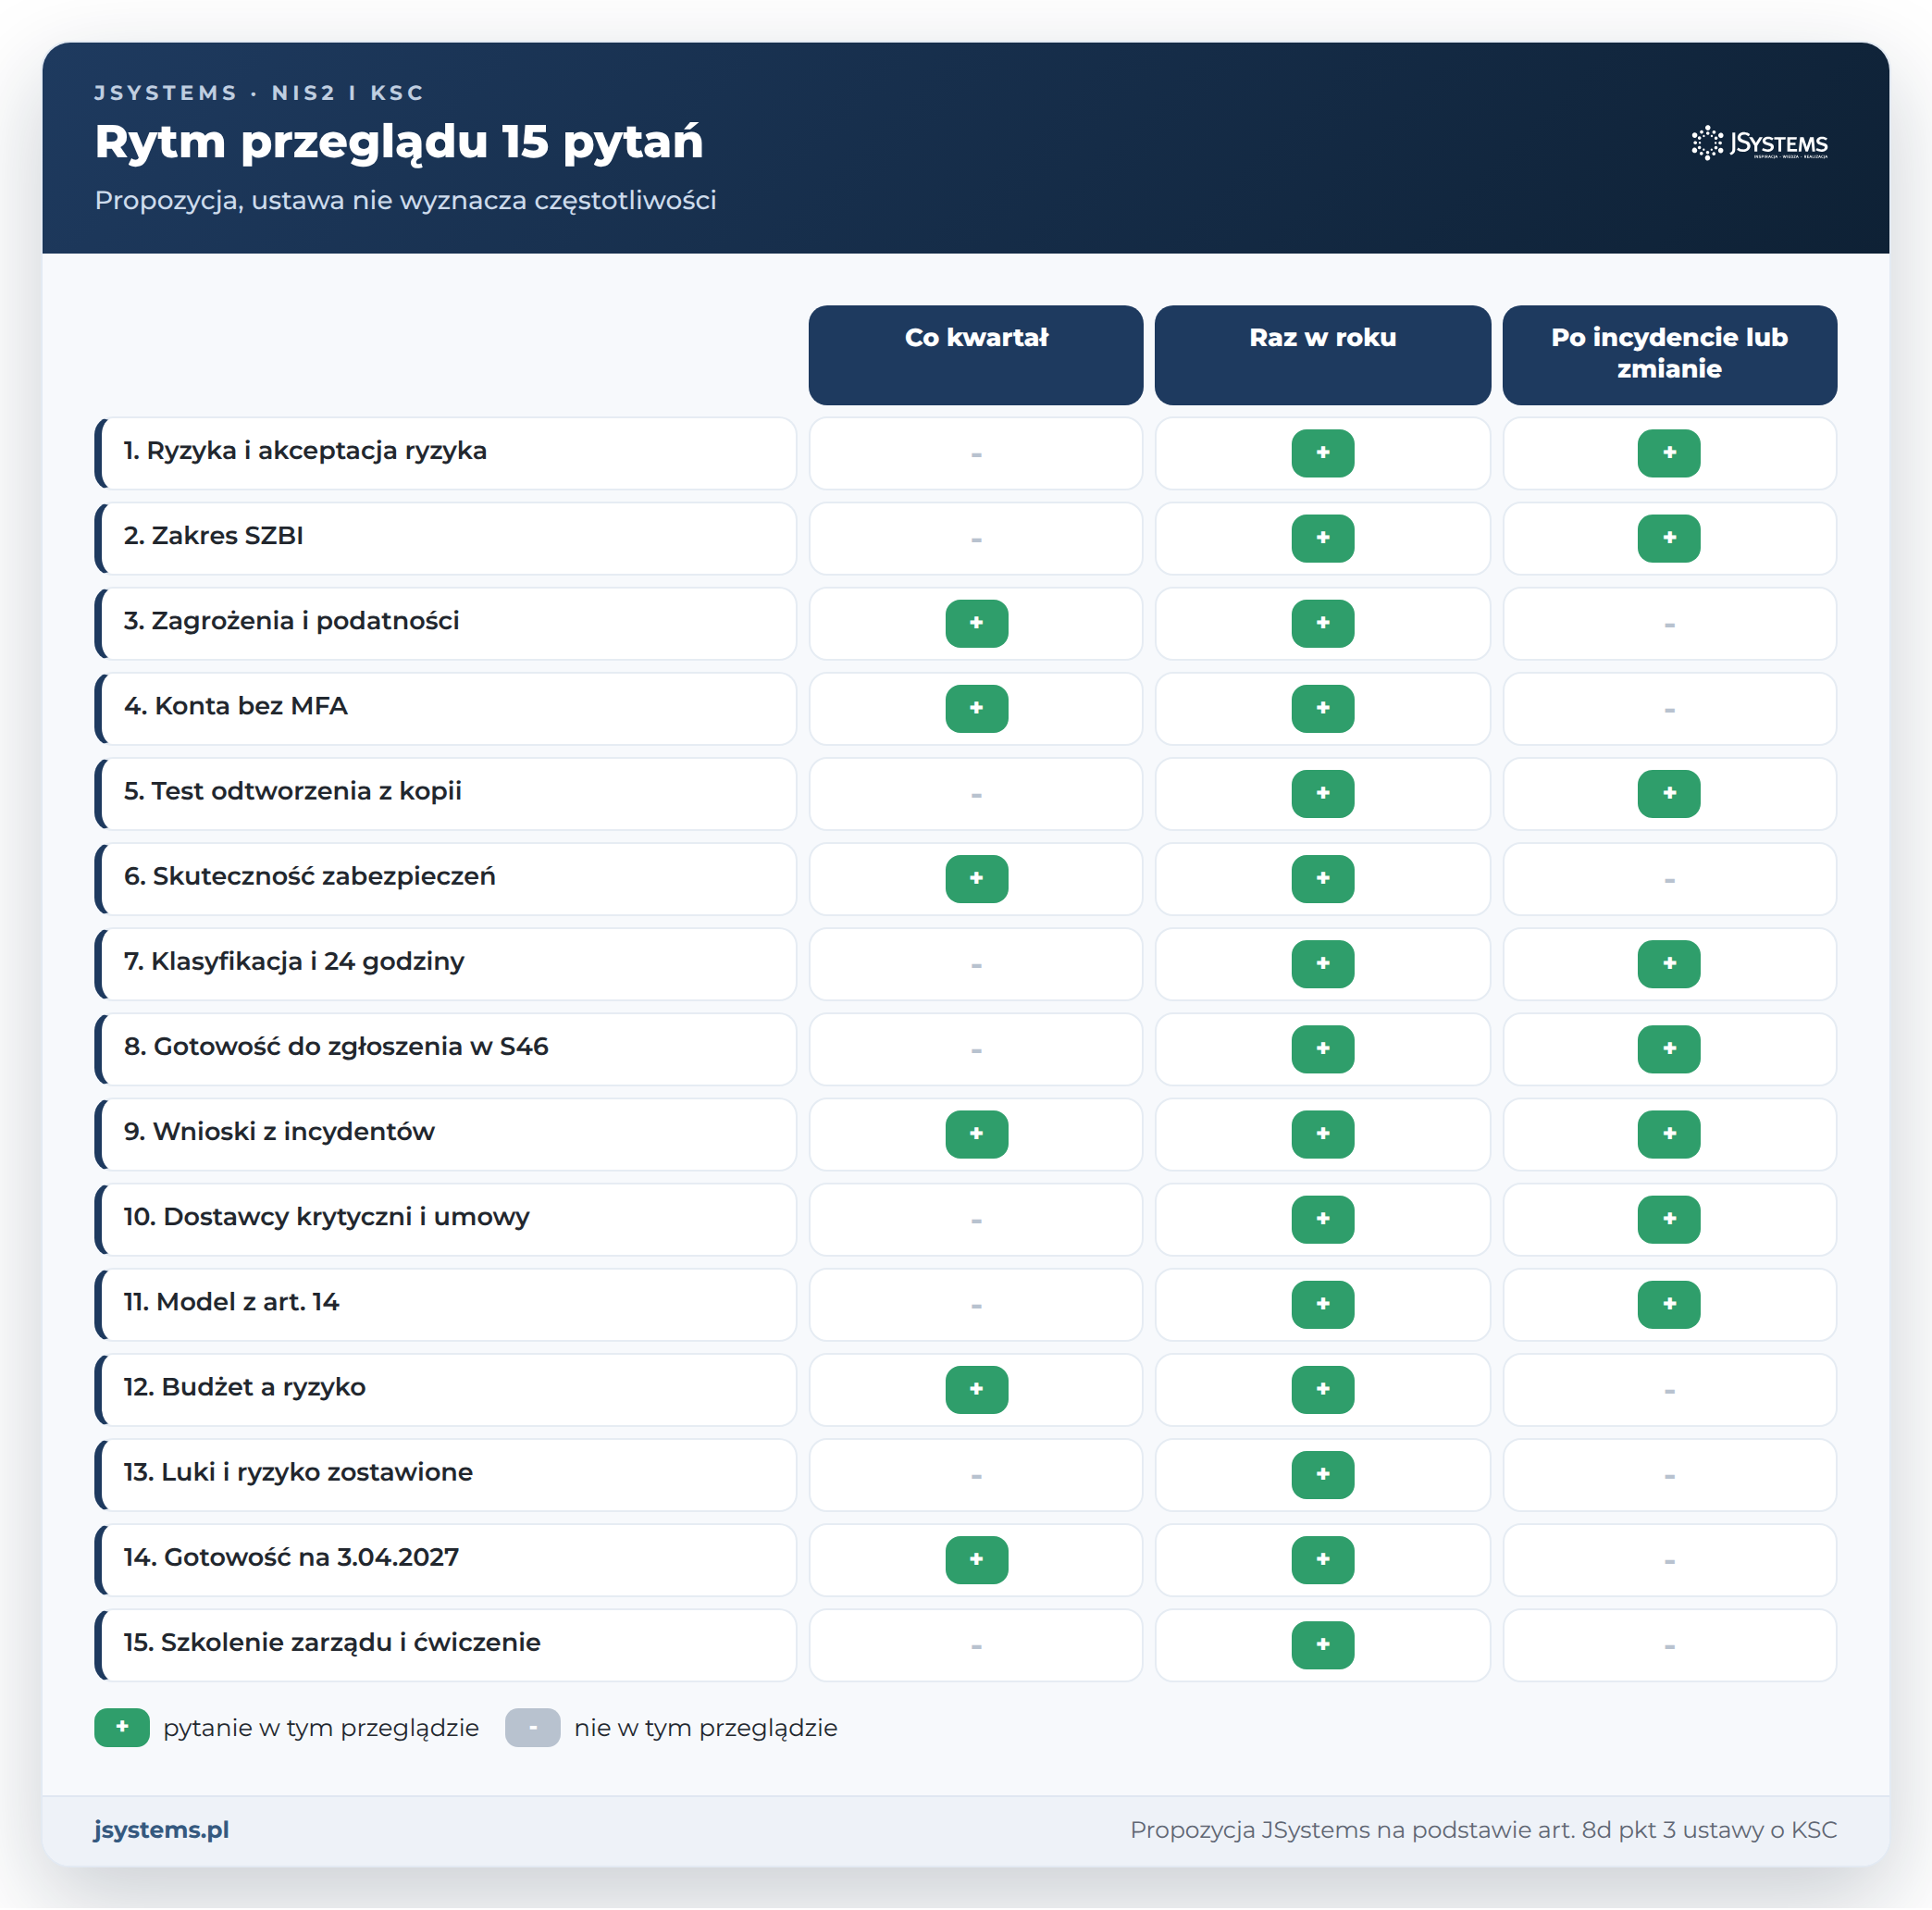
Nie wszystkie pytania trzeba zadawać na każdym posiedzeniu. Ustawa nie wyznacza rytmu, więc proponujemy prosty podział: co kwartał pytania o liczby, które szybko się zmieniają (podatności, MFA, wskaźniki, wnioski z incydentów, wykonanie budżetu, postęp wdrożenia), raz w roku pełny przegląd całej listy, a dodatkowo omówienie po każdym incydencie poważnym, po zmianie kluczowego dostawcy i po zmianie zakresu usług.
Propozycja rytmu, a nie wymóg ustawy. Pytania kwartalne opierają się na liczbach, które można pokazać na jednym slajdzie.
Odpowiedzi zapisuj w protokole albo w załączniku do niego. Taki zapis jest dowodem, że kierownik nadzoruje wykonanie zadań (art. 8d pkt 3), a jednocześnie listą działań na kolejne posiedzenie.
Podstawa prawna i źródła
art. 8c i art. 8d ustawy o KSC - odpowiedzialność i zadania kierownika
art. 8 ust. 1 i 2 ustawy o KSC - SZBI, środki techniczne i organizacyjne, łańcuch dostaw
art. 8e i art. 8f ustawy o KSC - szkolenie kierownika, weryfikacja niekaralności
art. 9, art. 11, art. 12 i art. 2 pkt 11e i 18 ustawy o KSC - osoby kontaktowe, incydenty, zarządzanie incydentem
art. 14, art. 15 i art. 7 ust. 2 pkt 16 ustawy o KSC - struktury lub dostawca, audyt, wpis o umowie
art. 53 ust. 2 pkt 6 ustawy o KSC - dowody realizacji wymogów, art. 67c - dostawca wysokiego ryzyka
art. 25, art. 32 pkt 1, art. 33, art. 35 i art. 44 ustawy nowelizującej z 23 stycznia 2026 r. (Dz.U. 2026 poz. 252)
art. 20 ust. 1 dyrektywy (UE) 2022/2555 (NIS2), pkt 1.2.3 załącznika do rozporządzenia wykonawczego Komisji (UE) 2024/2690
Jak często zarząd powinien dostawać raport o cyberbezpieczeństwie?
Ustawa o KSC nie określa częstotliwości. Proponujemy krótki przegląd liczb co kwartał, pełny przegląd 15 pytań raz w roku i omówienie po każdym incydencie poważnym. Podmioty stosujące rozporządzenie wykonawcze 2024/2690 muszą mieć co najmniej jedną osobę, która składa sprawozdania bezpośrednio organom zarządzającym (pkt 1.2.3 załącznika).
Jakie wskaźniki cyberbezpieczeństwa powinien widzieć zarząd?
Takie, które pokazują działanie zabezpieczeń, a nie tylko ich zakup: liczbę kont bez uwierzytelniania wieloskładnikowego, krytyczne podatności po terminie, wynik ostatniego testu odtworzenia, odsetek zgłoszeń w symulacji phishingu. SZBI ma obejmować polityki i procedury oceny skuteczności środków (art. 8 ust. 1 pkt 2 lit. h ustawy o KSC).
Kiedy incydent wymaga eskalacji do zarządu?
Ustawa tego nie określa, ale kierownik odpowiada za obsługę i zgłaszanie incydentów (art. 8c ust. 1), a wczesne ostrzeżenie o incydencie poważnym trzeba złożyć w ciągu 24 godzin od wykrycia (art. 11 ust. 1 pkt 4). Procedura powinna więc wskazywać osoby decyzyjne z zastępstwami także poza godzinami pracy, a każdy incydent poważny warto omówić na posiedzeniu zarządu.
Kto akceptuje ryzyko, którego firma nie obniża?
Decyzje w zakresie systemu zarządzania bezpieczeństwem informacji podejmuje kierownik podmiotu (art. 8d pkt 1 ustawy o KSC). Dlatego akceptację ryzyka pozostałego warto zapisać jako decyzję zarządu w protokole, z uzasadnieniem. Szacowanie ryzyka ma być systematyczne (art. 8 ust. 1 pkt 1).
Czy zarząd może polegać na zewnętrznym dostawcy i kupionej dokumentacji?
Nie w pełni. Kierownik odpowiada także wtedy, gdy obowiązki powierzono innej osobie (art. 8c ust. 3 ustawy o KSC), a Ministerstwo Cyfryzacji ostrzega, że kupiona dokumentacja schowana w szafie nie zapewni realnego cyberbezpieczeństwa (odpowiedź 3.7). Zarząd powinien prosić dostawcę o te same dowody co własny zespół.




Komentarze (0)
Brak komentarzy...