
Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
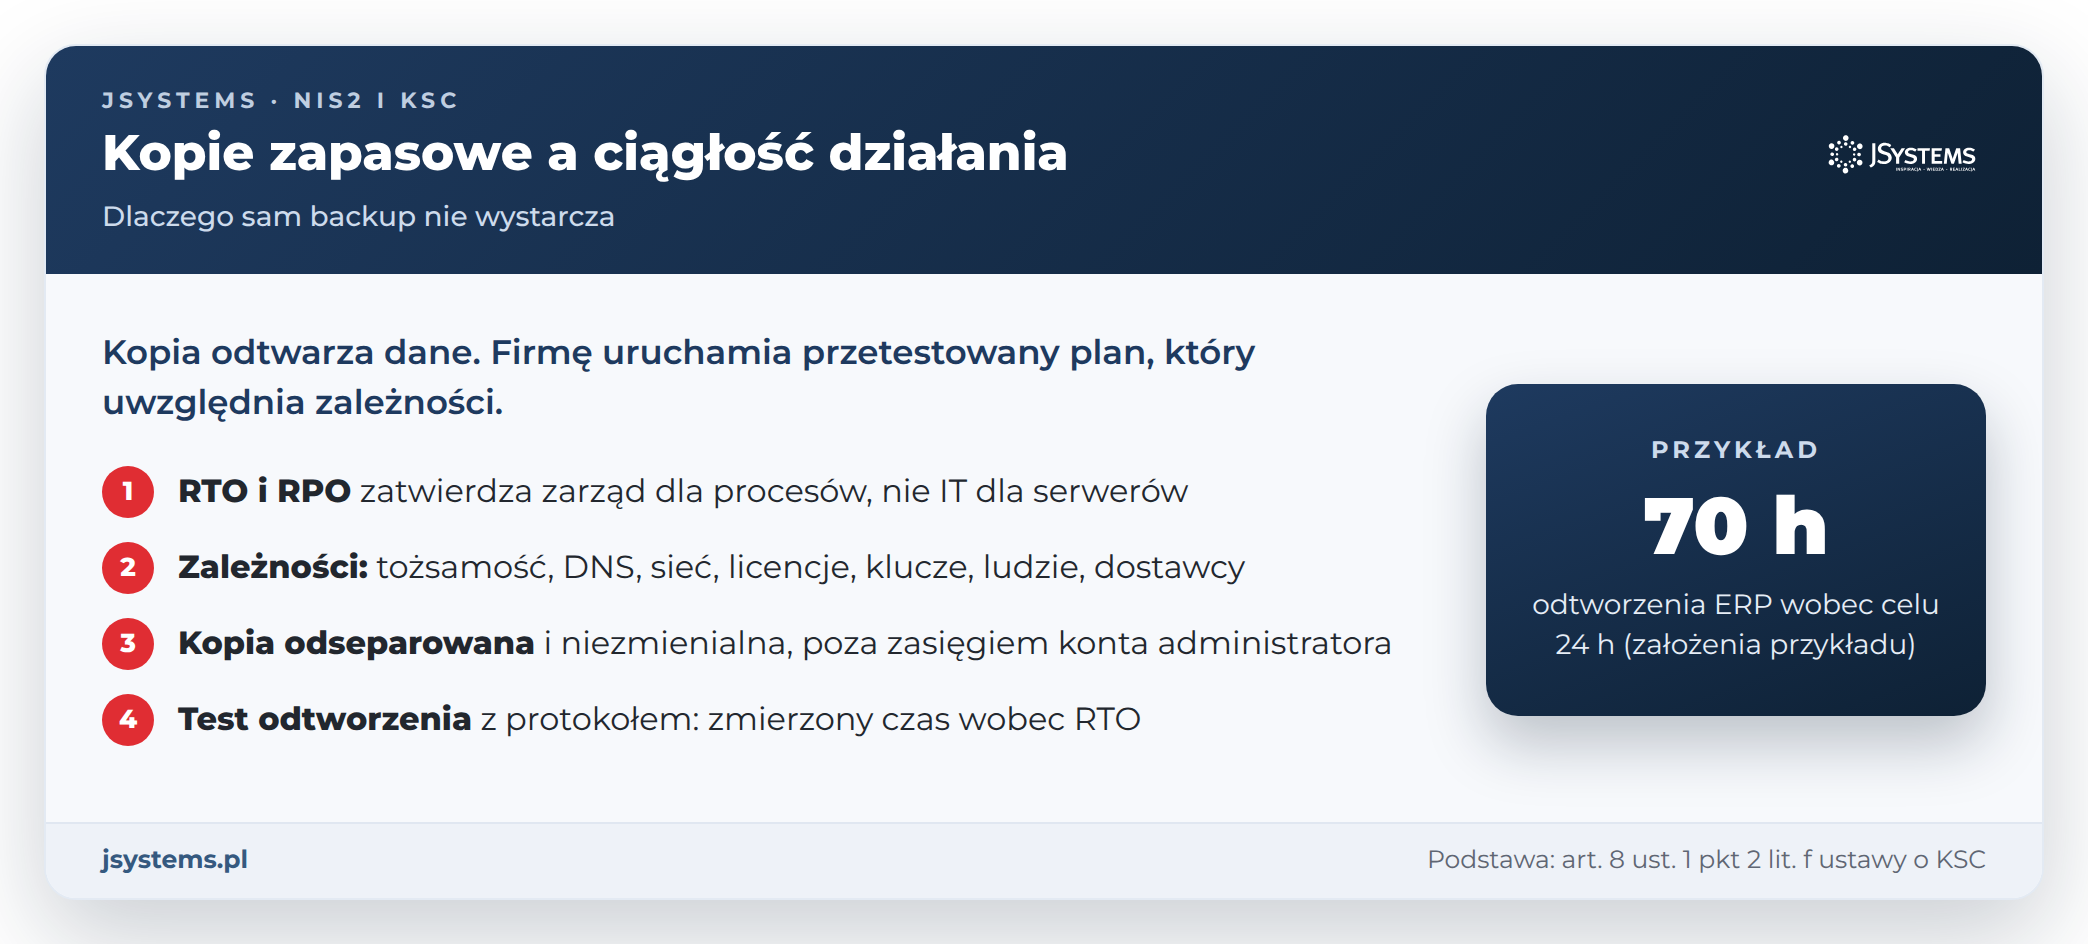
W skrócieSam backup, czyli kopia zapasowa, nie wystarcza do ciągłości działania, bo odtwarza dane, a nie działającą firmę. Ustawa o krajowym systemie cyberbezpieczeństwa (KSC) wymaga planów ciągłości i odtworzenia, które są wdrożone, udokumentowane i testowane. Liczy się czas odtworzenia całego procesu, zależności między systemami i regularny test z zapisanym wynikiem.
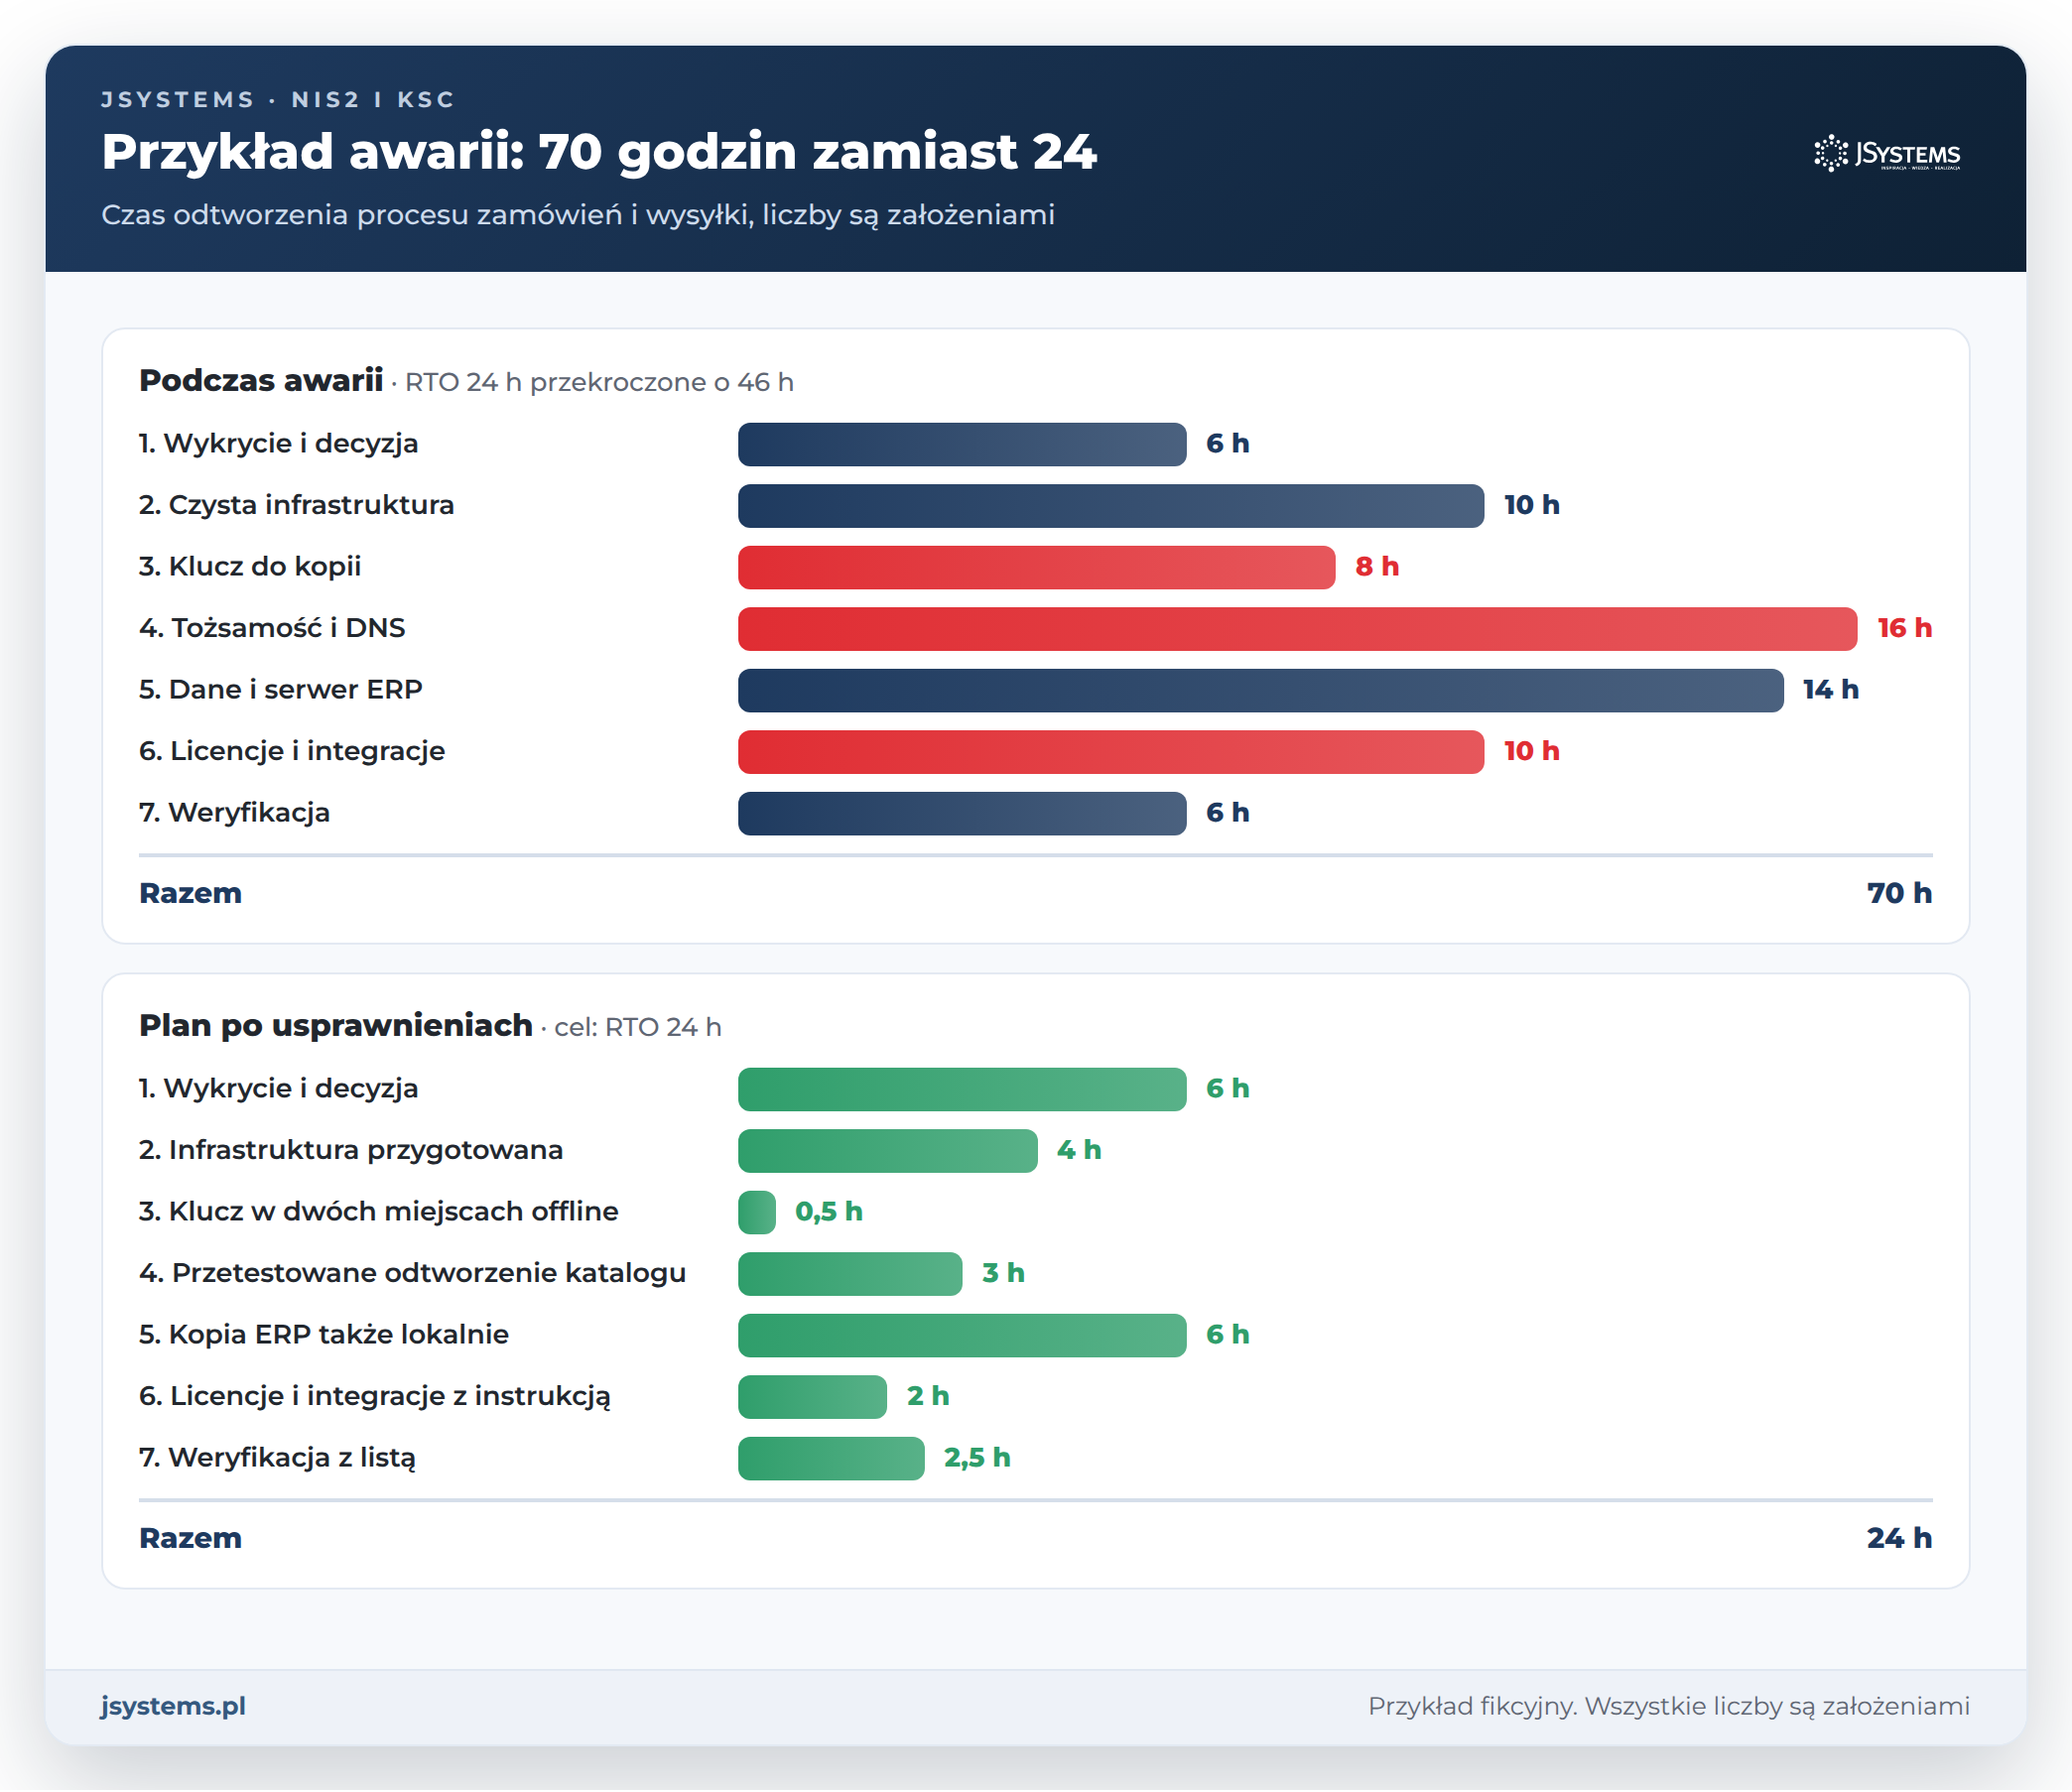
W przykładzie, który rozkładamy w tym tekście na godziny, kopie danych były kompletne i atak ich nie dosięgnął. Odtworzenie systemu ERP (zintegrowanego systemu do zamówień, wysyłek i faktur) i tak trwało 70 godzin, choć zarząd zatwierdził cel 24 godzin. Opóźnienie wzięło się głównie z tego, czego nikt wcześniej nie sprawdził: klucz do szyfrowanych kopii leżał na serwerze zaszyfrowanym przez ransomware, kopii usługi katalogowej nigdy nie odtwarzano, licencja wymagała kontaktu z producentem, a kolejność uruchamiania ustalano na bieżąco.
Ustawa o KSC nie używa w art. 8 słów „kopia zapasowa” ani skrótów RTO i RPO, czyli docelowego czasu i docelowego punktu odtworzenia (wyjaśniamy je niżej). Wymaga za to od podmiotów kluczowych i ważnych wdrażania, dokumentowania, testowania i utrzymywania planów ciągłości działania oraz planów odtworzenia (art. 8 ust. 1 pkt 2 lit. f). Podmiot ważny będący podmiotem publicznym nie stosuje art. 8 ust. 1, tylko wymagania z załącznika nr 4 (art. 8 ust. 3). Kto podlega ustawie i do kiedy wdrożyć obowiązki, wyjaśnia nasz przewodnik po NIS2 i ustawie o KSC.
Pokazujemy, czym kopia różni się od planu ciągłości i planu odtworzenia, jak ustalić RTO i RPO, które zależności sprawdzić, jak chronić kopie przed ransomware (złośliwym oprogramowaniem szyfrującym dane dla okupu) i jak testować odtwarzanie. Decyzje zarządu w pierwszych godzinach ataku opisujemy osobno, w artykule o tym, co powinien zrobić zarząd w pierwszych godzinach incydentu.
Kopia zapasowa to kopia danych, a często też konfiguracji i obrazów systemów, z której można je przywrócić. Odpowiada na pytanie, czy jest z czego odtworzyć. Nie odpowiada na pytania, w jakiej kolejności, kto to zrobi i jak firma pracuje, zanim systemy wrócą.
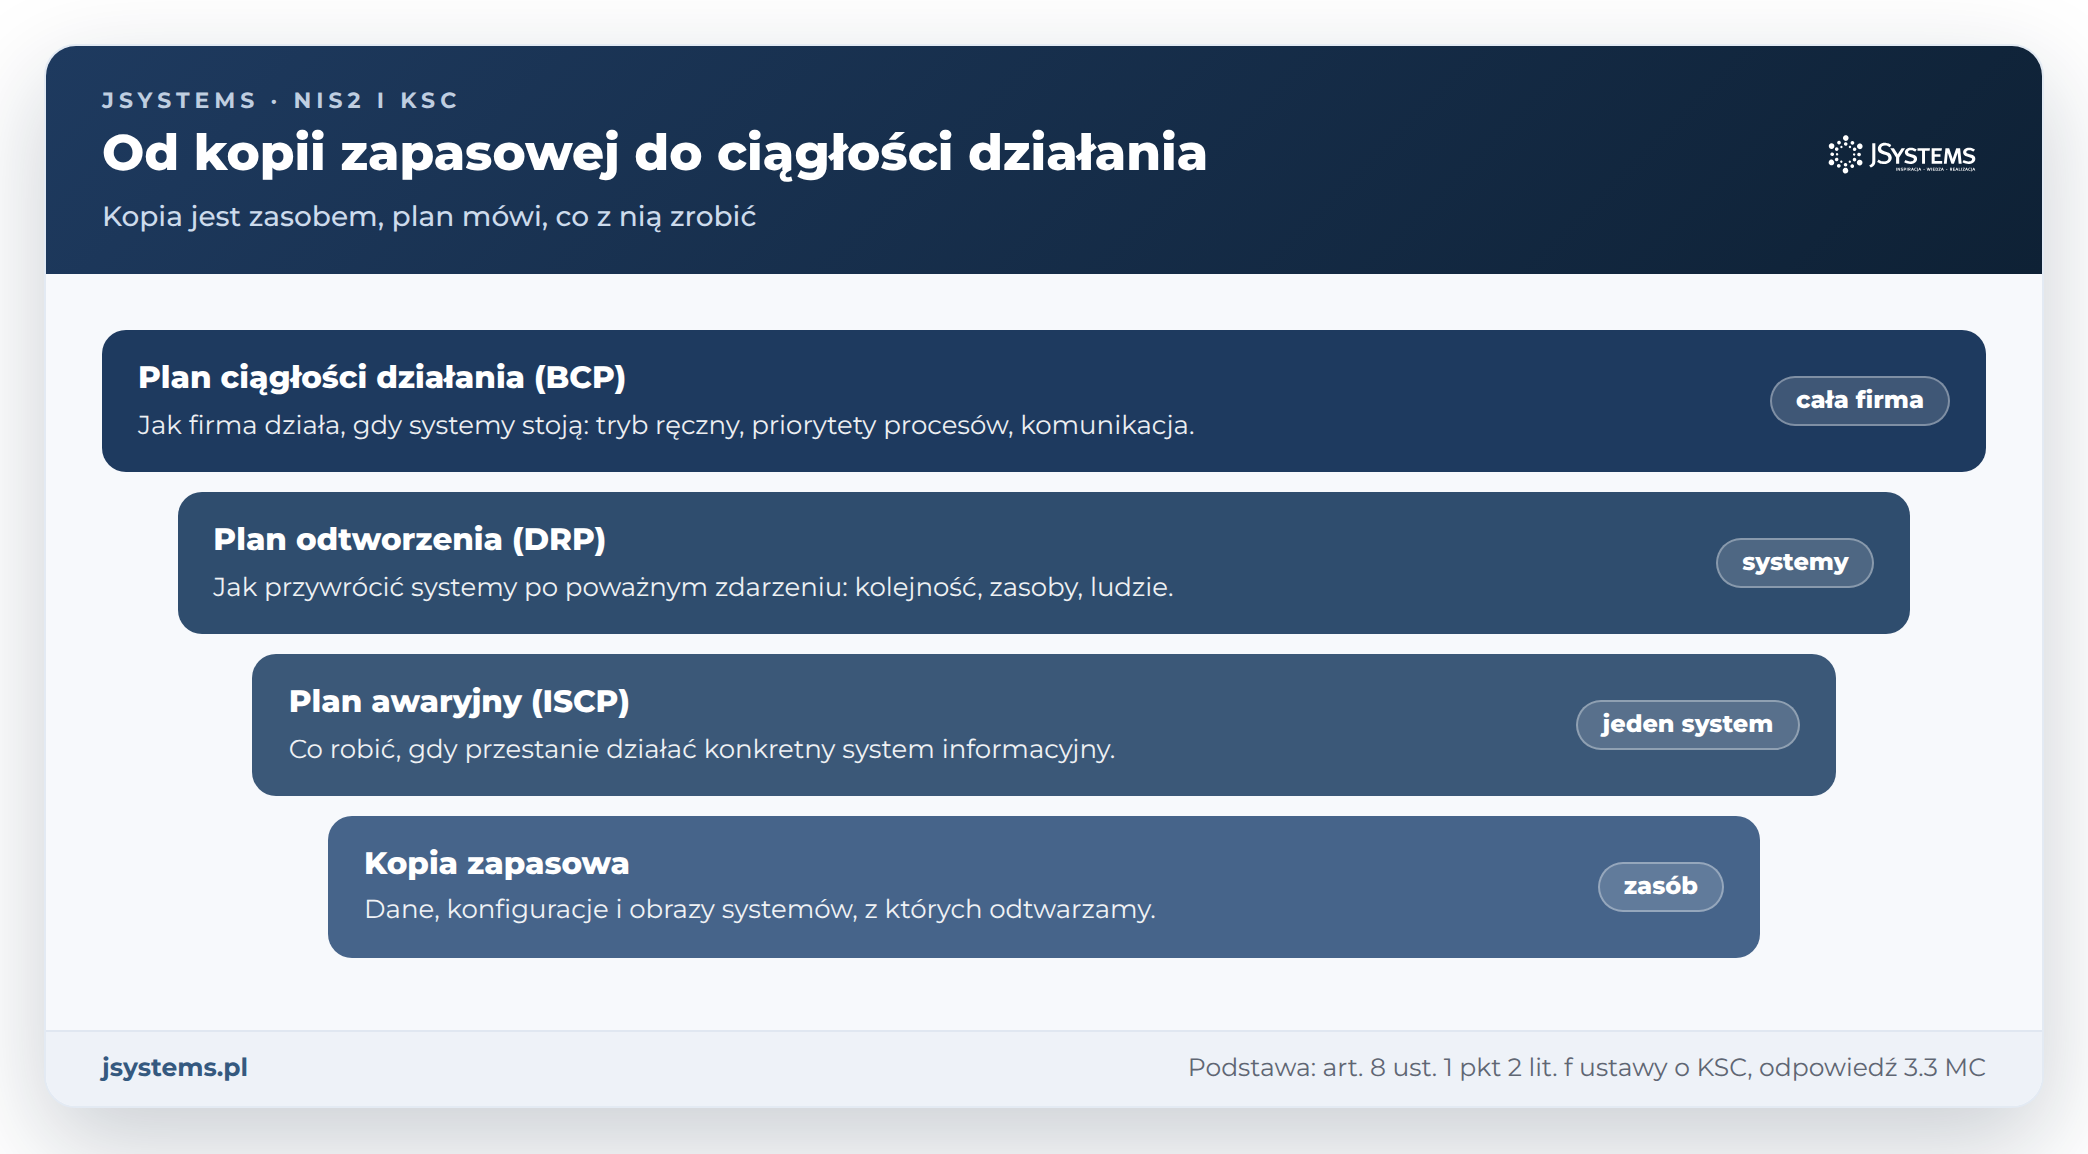
Plan ciągłości działania (BCP, od ang. business continuity plan) opisuje, jak firma utrzymuje lub wznawia kluczowe procesy, gdy systemy nie działają: tryb ręczny, zastępcze miejsce pracy, priorytety, komunikacja. Plan odtworzenia (DRP, od ang. disaster recovery plan) opisuje, jak przywrócić systemy informacyjne po poważnym zdarzeniu: kolejność, zasoby, osoby, punkty kontrolne. Ministerstwo Cyfryzacji, opisując art. 8 ust. 1 pkt 2 lit. f, wymienia trzy rodzaje planów: BCP, plany awaryjne (ISCP, od ang. information system contingency plan) i DRP (odpowiedź 3.3, stanowisko niewiążące). Plan awaryjny, jak wskazuje jego angielska nazwa, dotyczy systemu informacyjnego: co robić, gdy dany system przestanie działać.
W uproszczeniu zależność wygląda tak: kopia jest zasobem, z którego korzysta plan odtworzenia, a z planu odtworzenia korzysta plan ciągłości. Firma, która ma kopie, ale nie ma planów, ma dane i nie wie, co z nimi zrobić w pierwszej dobie.
Podstawą jest art. 8 ust. 1 pkt 2 lit. f. System zarządzania bezpieczeństwem informacji (SZBI) ma zapewniać „wdrażanie, dokumentowanie, testowanie i utrzymywanie planów ciągłości działania umożliwiających ciągłe i niezakłócone świadczenie usługi”, a także planów awaryjnych oraz planów odtworzenia działalności, które pozwalają odtworzyć system informacyjny „po zdarzeniu, które spowodowało straty przekraczające zdolności podmiotu do odbudowy za pomocą własnych środków”. W przepisie testowanie stoi obok wdrażania i dokumentowania. Wnioskujemy z tego, że plan, którego nikt nie sprawdził, nie wypełnia przepisu w całości.
Kopie pojawiają się pośrednio. SZBI obejmuje mechanizmy zapewniające poufność, integralność, dostępność i autentyczność danych (art. 8 ust. 1 pkt 5 lit. a), a Ministerstwo Cyfryzacji pisze przy tym przepisie, że podmiot „powinien przykładowo dokonywać kopii zapasowej” (odpowiedź 3.3). Dokumentacja normatywna obejmuje dokumentację systemu zarządzania ciągłością działania (art. 10 ust. 3 pkt 3). CSIRT, czyli zespół reagowania na incydenty bezpieczeństwa komputerowego, nie przeprowadzi oceny bezpieczeństwa, jeżeli podmiot nie ma kopii bezpieczeństwa badanego systemu (art. 36b ust. 5 pkt 1). Przy incydencie krytycznym minister może poleceniem zabezpieczającym nakazać przegląd planów ciągłości działania, planów awaryjnych i planów odtworzenia (art. 67g ust. 10 pkt 2). Przepisy o poleceniu zabezpieczającym objął wniosek Prezydenta do Trybunału Konstytucyjnego (sprawa K 19/26, w toku według stanu na 12.10.2026).
Ustawa jest przy tym neutralna technologicznie i nie wskazuje konkretnych klas systemów, w tym systemów do kopii zapasowych, których wdrożenie byłoby obowiązkowe (odpowiedź 3.42 Ministerstwa Cyfryzacji). Poradnik NASK-PIB „Od wymagań do działania” (NASK-PIB to Naukowa i Akademicka Sieć Komputerowa, Państwowy Instytut Badawczy) z września 2026 r., który nie jest stanowiskiem ministerstwa, wymienia wśród typowych błędów traktowanie kopii zapasowych jako wystarczającego zabezpieczenia bez testowania ich odtwarzania (s. 43).
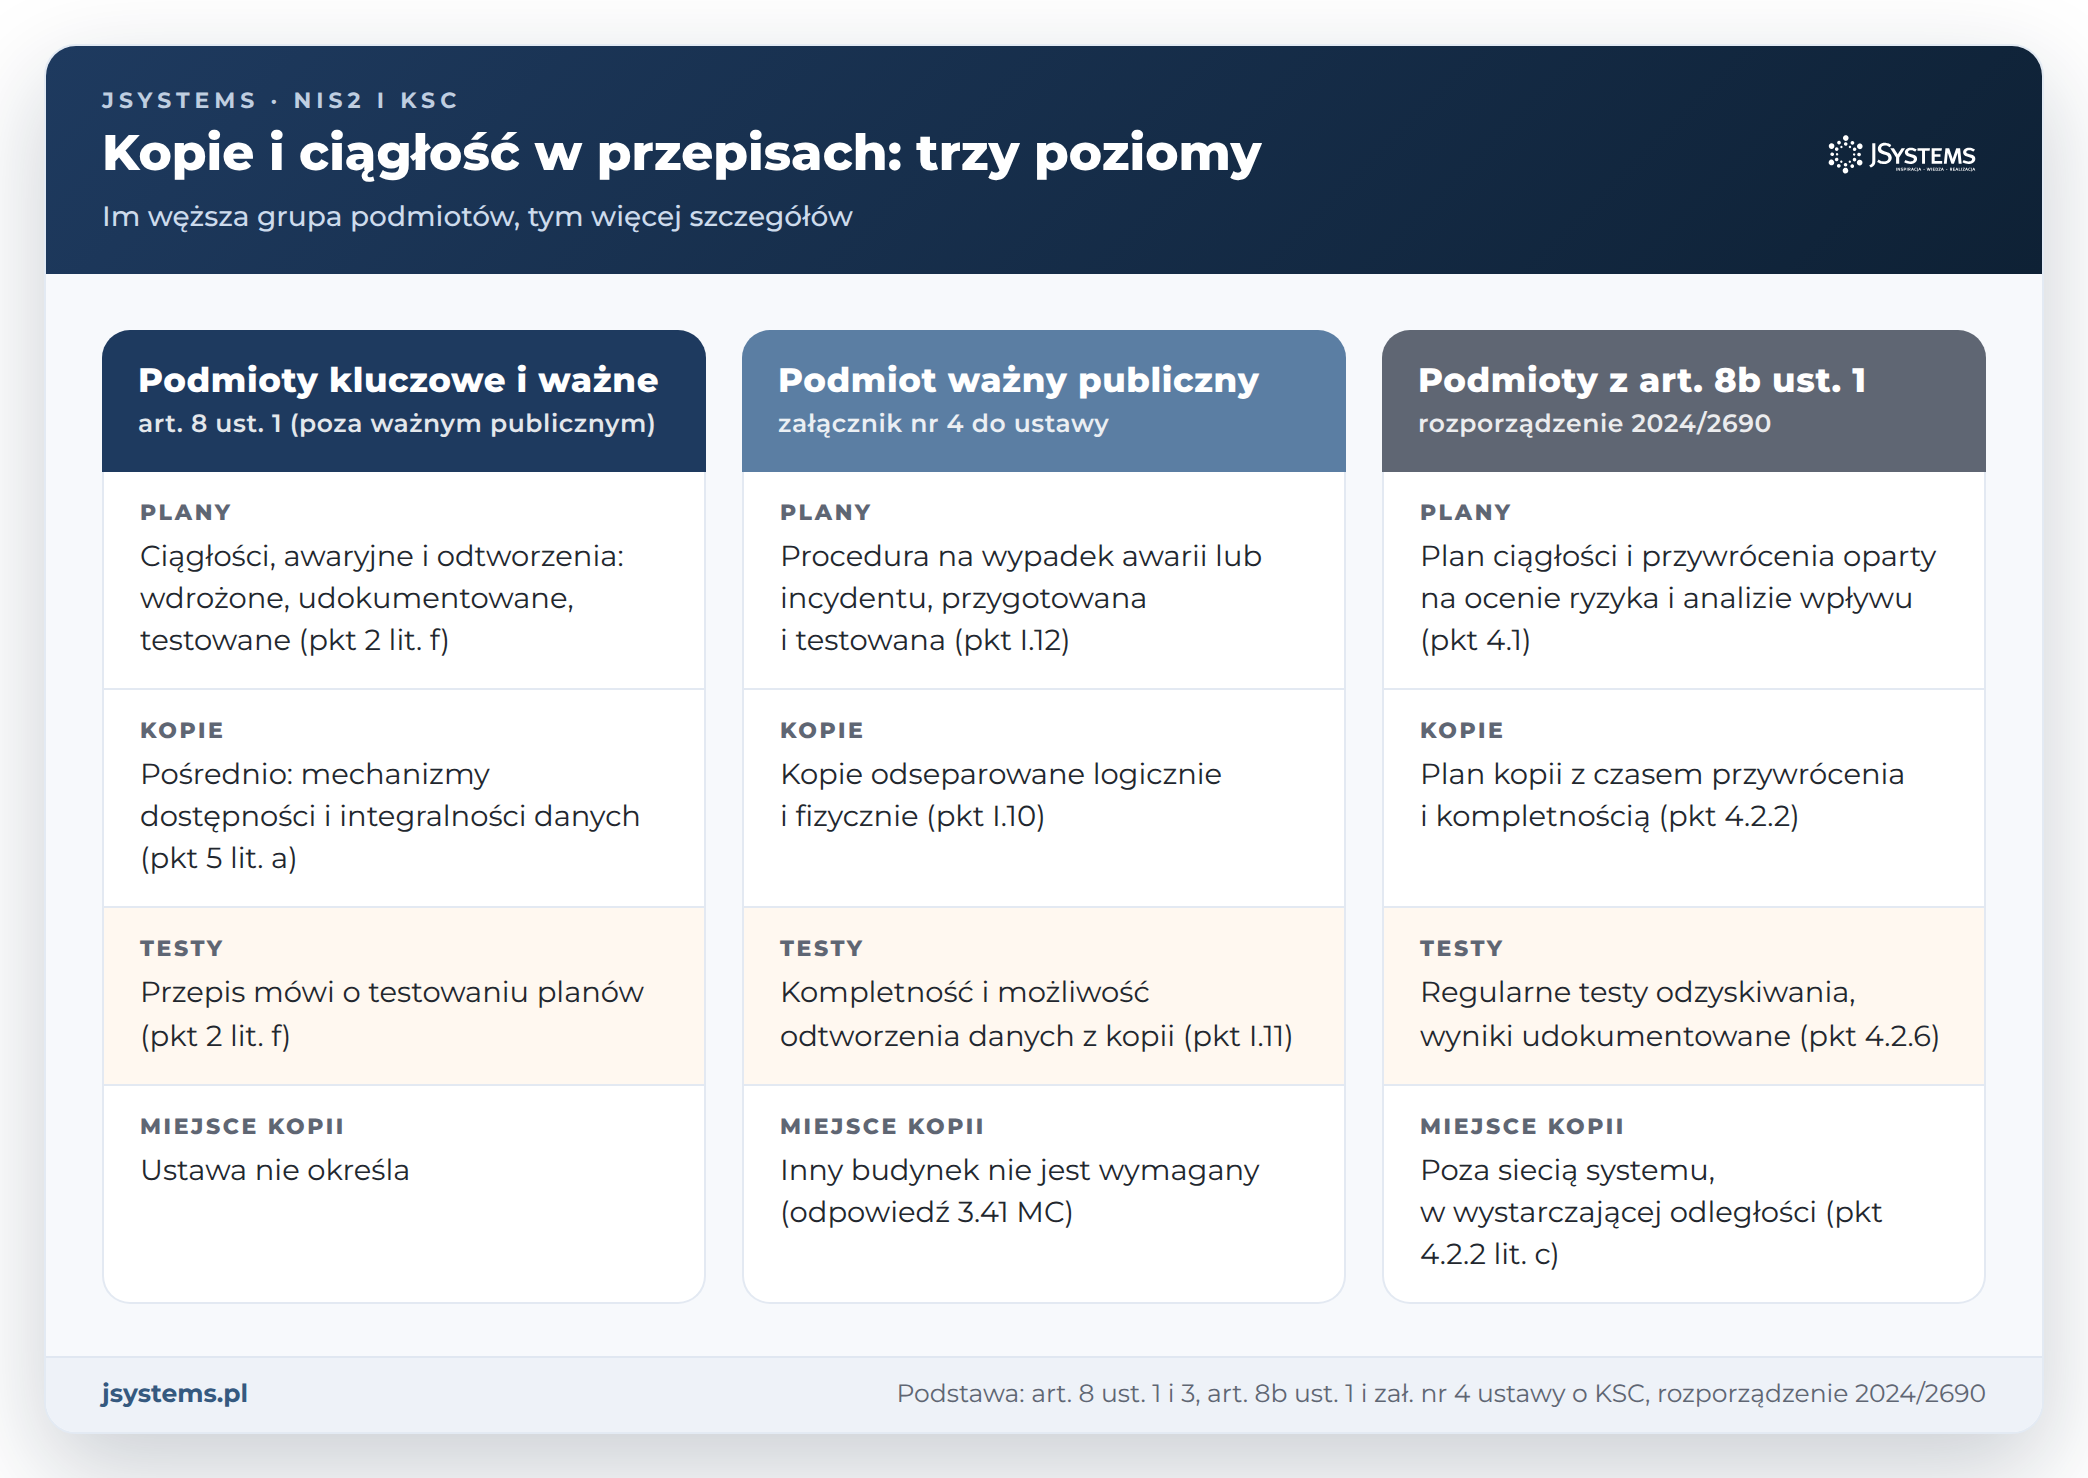
Dwie grupy mają wymagania bardziej szczegółowe. Podmiot ważny będący podmiotem publicznym stosuje SZBI według załącznika nr 4, który wymienia m.in. „wykonywanie zapasowych kopii danych odseparowanych logicznie i fizycznie” od danych produkcyjnych oraz „testowanie pod kątem kompletności i możliwości odtworzenia danych zawartych w zapasowych kopiach” (pkt I.10-11). Podmioty z art. 8b ust. 1 ustawy, m.in. dostawcy usług chmurowych, centrów przetwarzania danych i usług zarządzanych, stosują rozporządzenie wykonawcze Komisji (UE) 2024/2690. Jego załącznik wymaga planów kopii obejmujących czas przywrócenia normalnego działania i kompletność kopii (także konfiguracji i danych w chmurze), przechowywania kopii poza siecią systemu i w wystarczającej odległości, regularnych kontroli integralności oraz regularnych testów odzyskiwania z dokumentowaniem wyników (pkt 4.2.2, 4.2.3 i 4.2.6). Dla pozostałych firm to dobry wzór, ale nie obowiązek. Dyrektywa (UE) 2022/2555, zwana NIS2, wymienia wśród środków „ciągłość działania, np. zarządzanie kopiami zapasowymi i przywracanie normalnego działania po wystąpieniu sytuacji nadzwyczajnej, i zarządzanie kryzysowe” (art. 21 ust. 2 lit. c NIS2), ale polską firmę wiąże ustawa, nie dyrektywa.
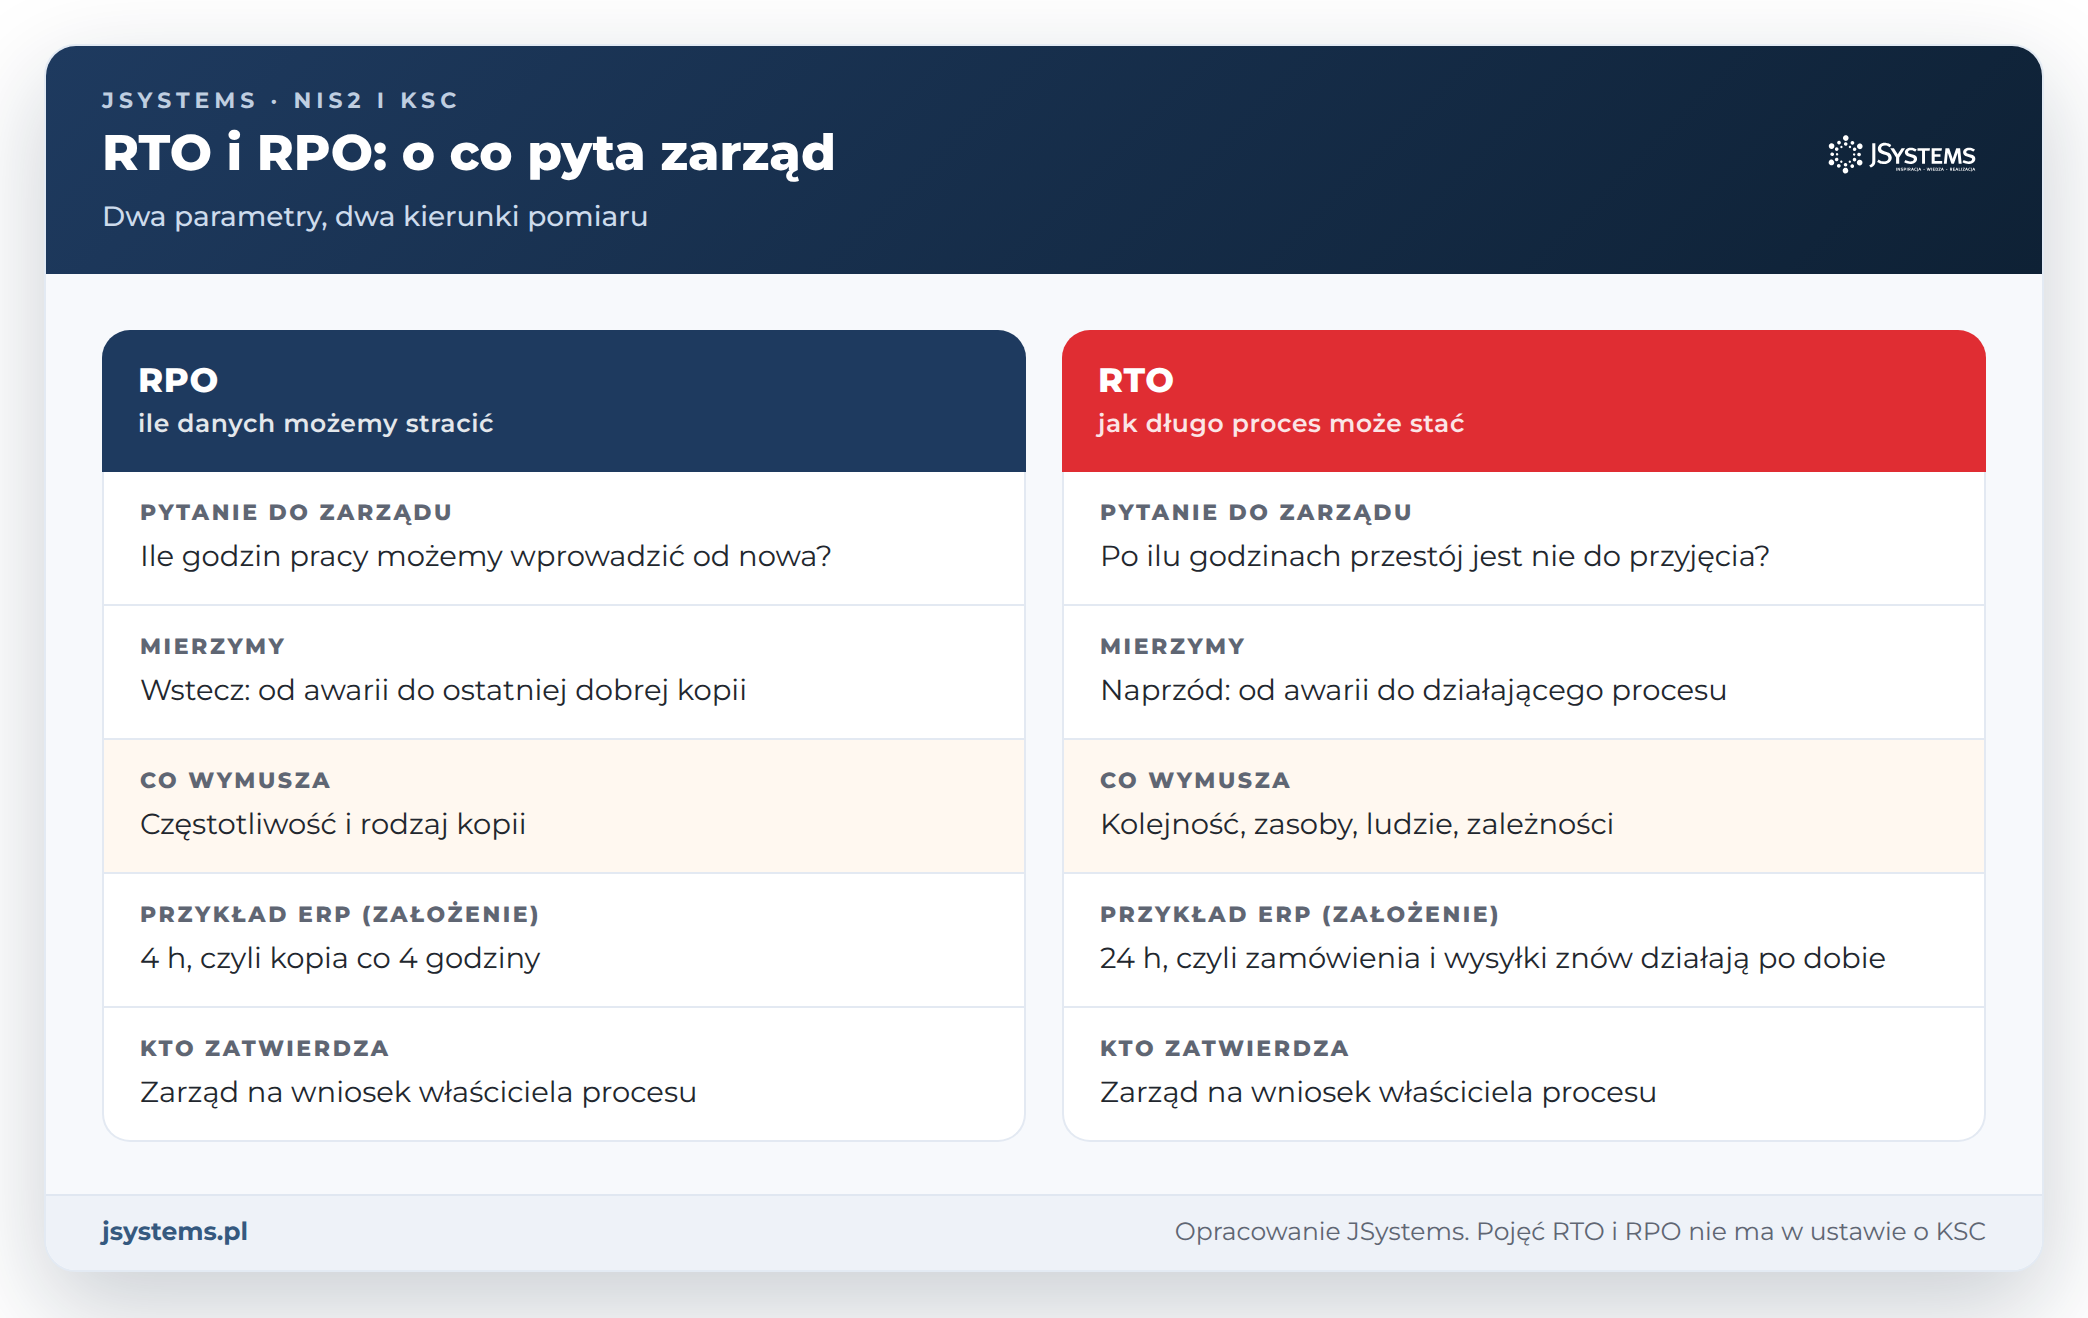
RTO (od ang. recovery time objective) to docelowy czas odtworzenia: jak długo proces może nie działać, zanim strata stanie się nie do przyjęcia. RPO (od ang. recovery point objective) to docelowy punkt odtworzenia: ile danych, liczonych w czasie wstecz od awarii, firma może stracić. RPO 4 godziny oznacza, że kopie muszą powstawać co najmniej co 4 godziny. RTO 24 godziny oznacza, że po dobie od awarii proces znów działa: nie tylko serwer, ale cały łańcuch od systemu, przez dane, po użytkowników i integracje.
W polskiej ustawie tych pojęć nie ma. Rozporządzenie 2024/2690 wymaga od podmiotów z art. 8b ust. 1, by plan ciągłości zawierał, w stosownych przypadkach, „cele w zakresie przywrócenia normalnego działania” (pkt 4.1.2 lit. f), by plany kopii obejmowały „czas przywrócenia normalnego działania” (pkt 4.2.2 lit. a) i by wymogi ciągłości wynikały z analizy wpływu na działalność (BIA, od ang. business impact analysis, pkt 4.1.3). RTO i RPO to praktyczny sposób zapisania takich celów liczbami. To nasz wniosek, nie przepis.
Kto ustala liczby? Właściciel procesu, czyli osoba odpowiedzialna za sprzedaż, produkcję czy płace, a zatwierdza zarząd. Kierownik podmiotu, czyli w spółce członkowie zarządu, podejmuje decyzje w zakresie SZBI i planuje środki finansowe na cyberbezpieczeństwo (art. 8d pkt 1 i 2), a skrócenie RTO ma swoją cenę: zapasowy sprzęt, licencje, ludzie w gotowości. Dział IT podaje, ile trwa odtworzenie dziś i ile kosztuje skrócenie, ale nie decyduje za zarząd, ile przestoju firma zniesie.
Przykład z założeniami dla spółki produkcyjnej zatrudniającej 180 osób:
| Proces i system | RTO | RPO | Uzasadnienie (założenie przykładu) |
|---|---|---|---|
| Zamówienia i wysyłka (ERP) | 24 h | 4 h | Po dobie opóźnień kluczowi klienci naliczają kary umowne. Zamówień z ostatnich godzin nie da się łatwo odtworzyć z poczty. |
| Planowanie produkcji | 48 h | 24 h | Przez dwa dni linia pracuje według wydrukowanego planu tygodniowego. |
| Poczta i kalendarze | 8 h | 24 h | Kontakt z klientami i dostawcami. Na kilka godzin wystarczą telefony. |
| Kadry i płace | 5 dni | 24 h | Proces krytyczny tylko w okolicach dnia wypłat. |
System ERP nie działa sam. Żeby użytkownik zalogował się i wystawił fakturę, muszą działać:
Z zależności wynika kolejność uruchamiania. Rozporządzenie 2024/2690 każe zapisać w planie ciągłości, w stosownych przypadkach, „kolejność przywracania działalności” (pkt 4.1.2 lit. e), a testy odzyskiwania mają obejmować kopie, procesy i wiedzę potrzebną do skutecznego odzyskiwania (pkt 4.2.6). Dla firm spoza tego rozporządzenia to wzór dobrej praktyki. Ministerstwo Cyfryzacji przy monitorowaniu w trybie ciągłym wymienia także krytyczne pliki konfiguracyjne i kopie zapasowe (odpowiedź 3.3).
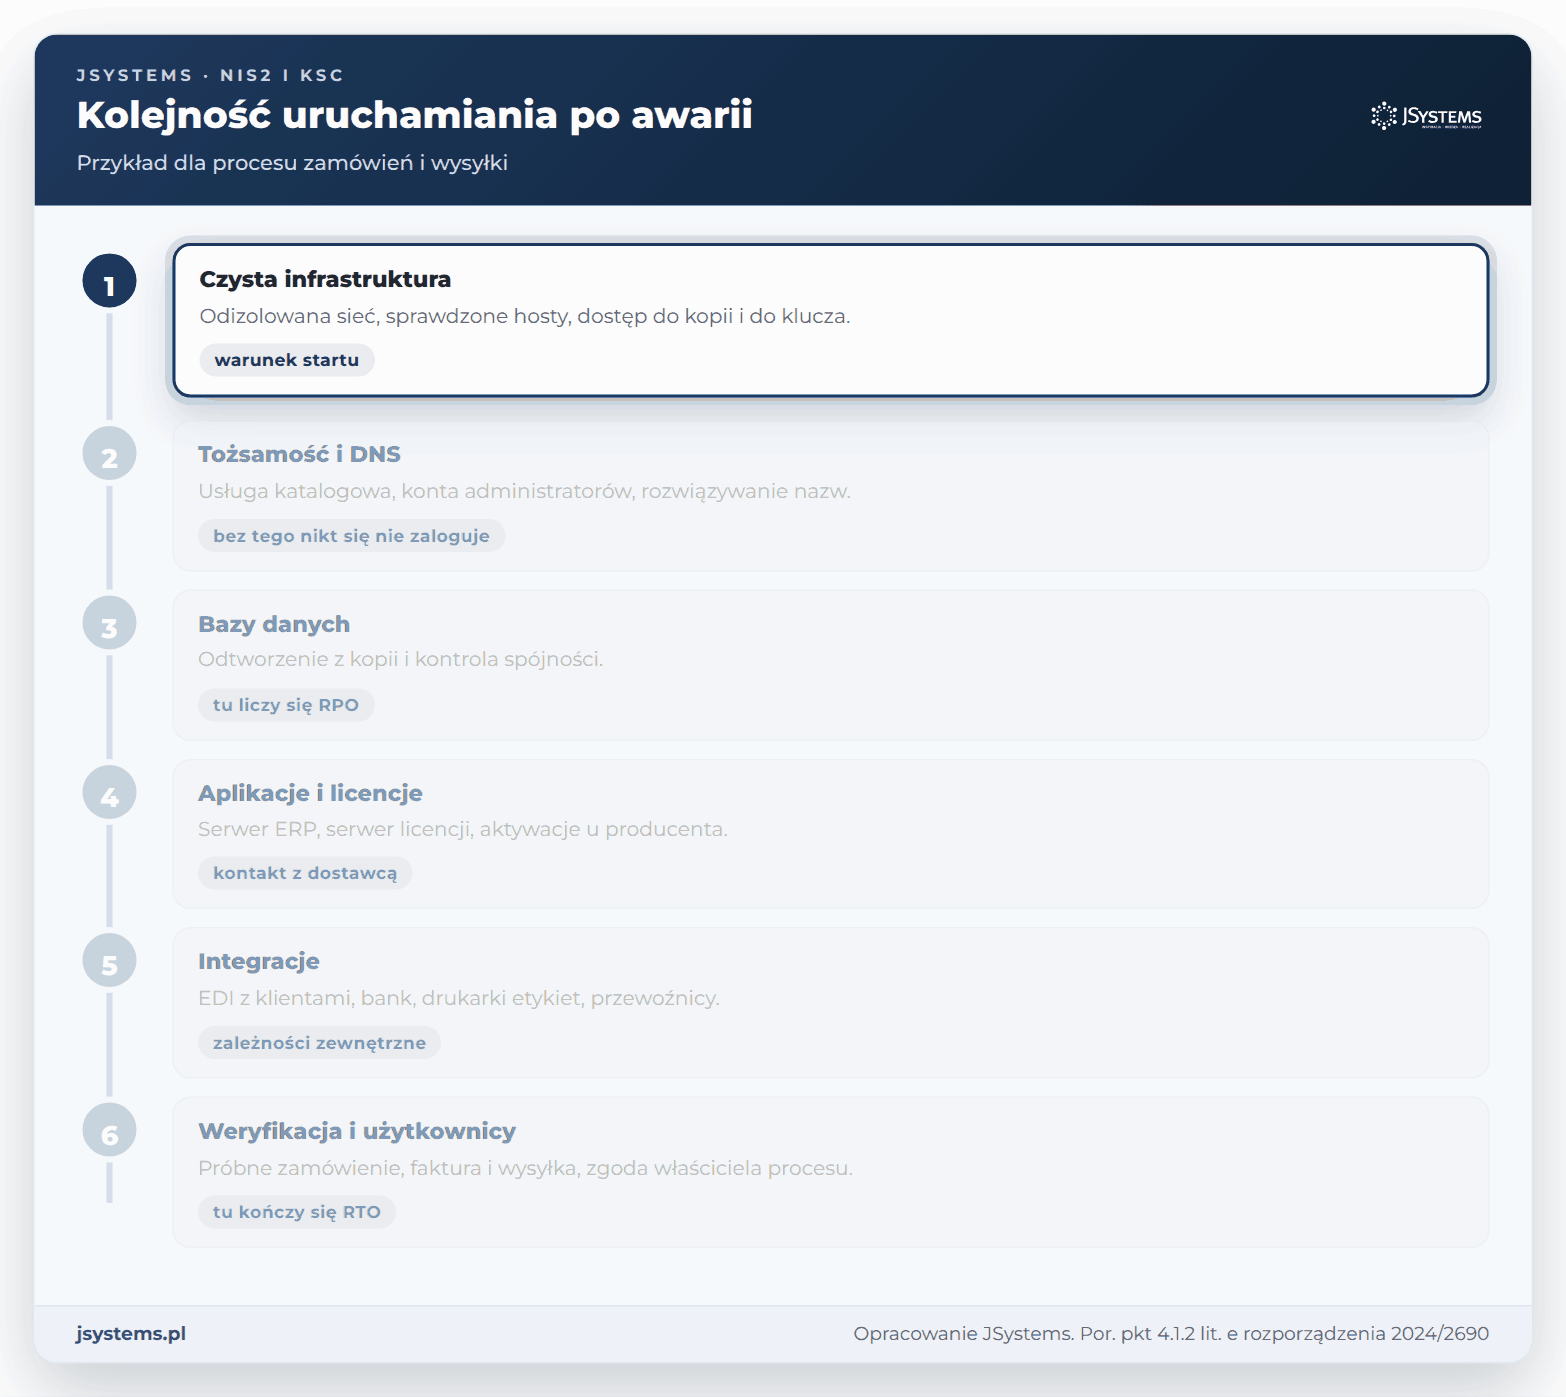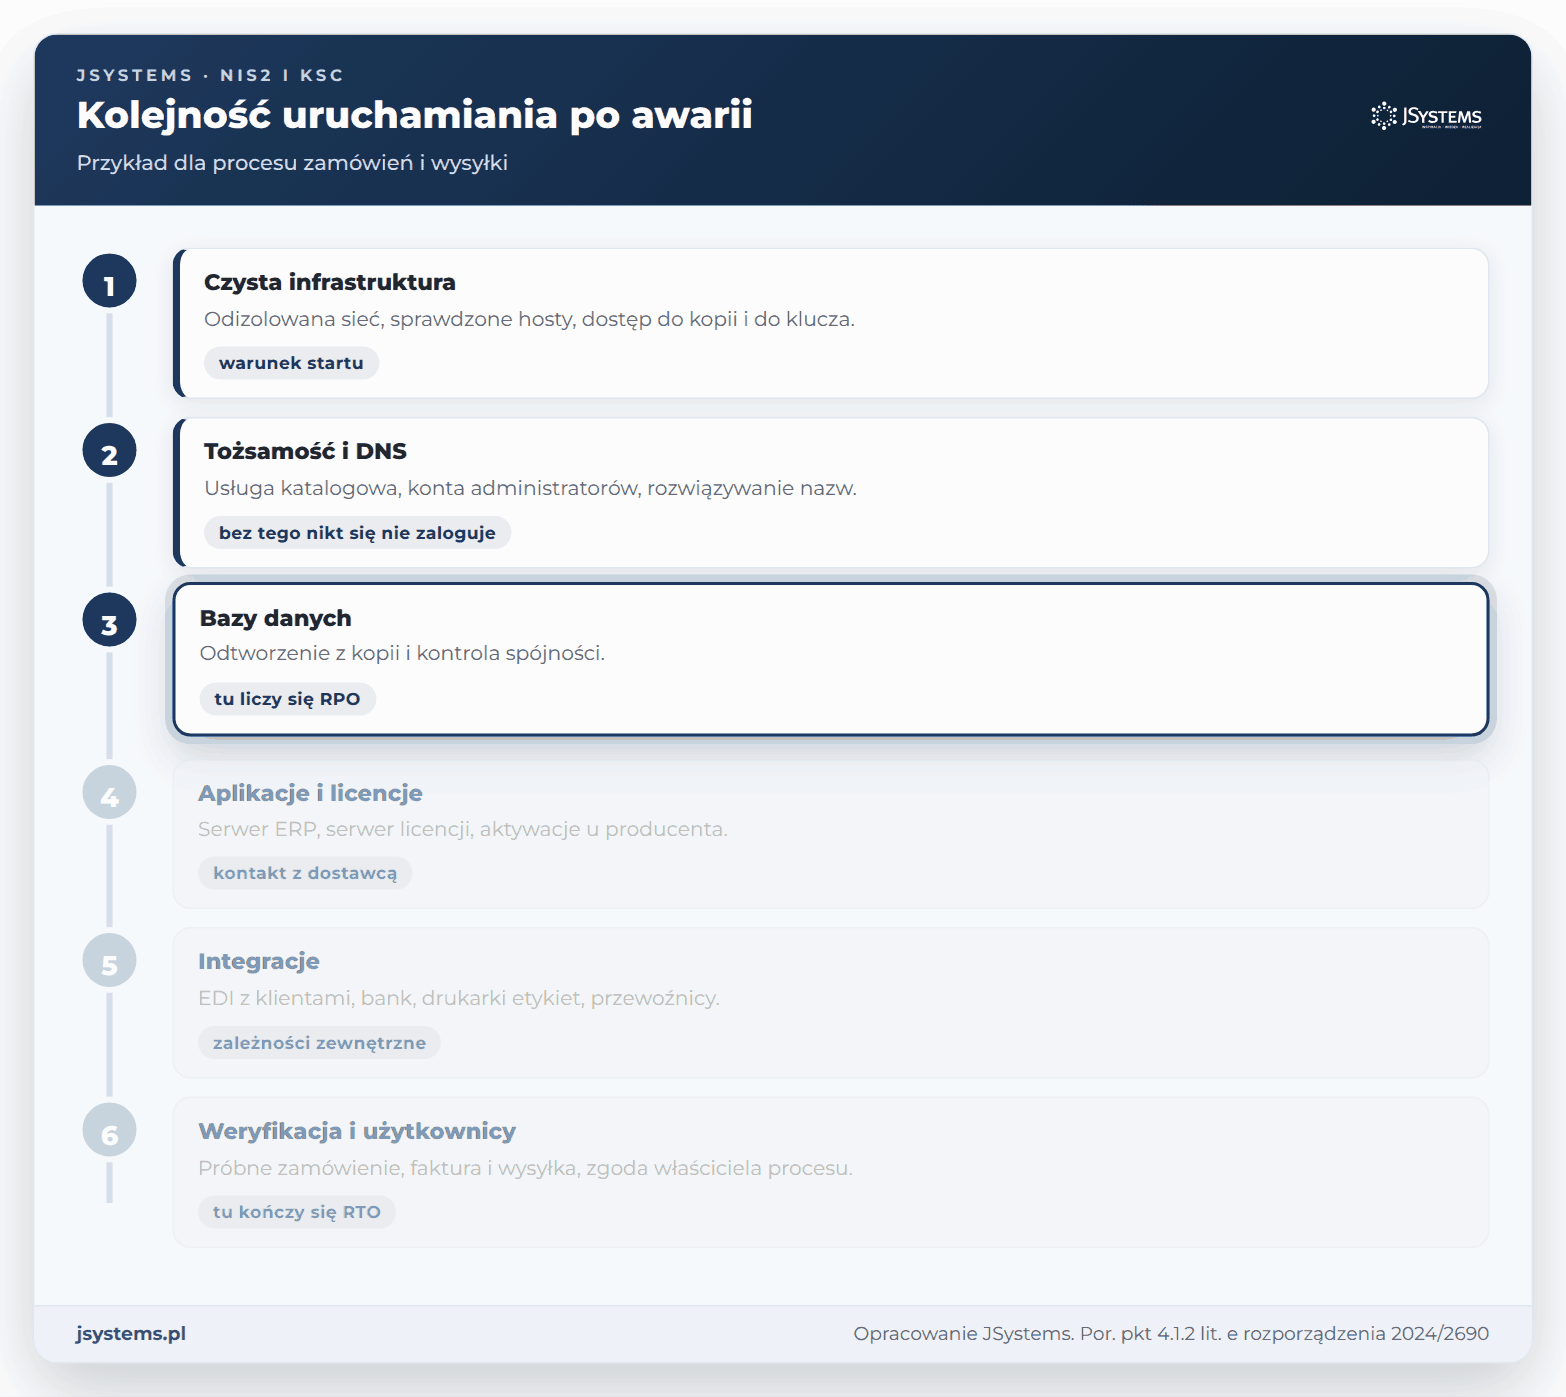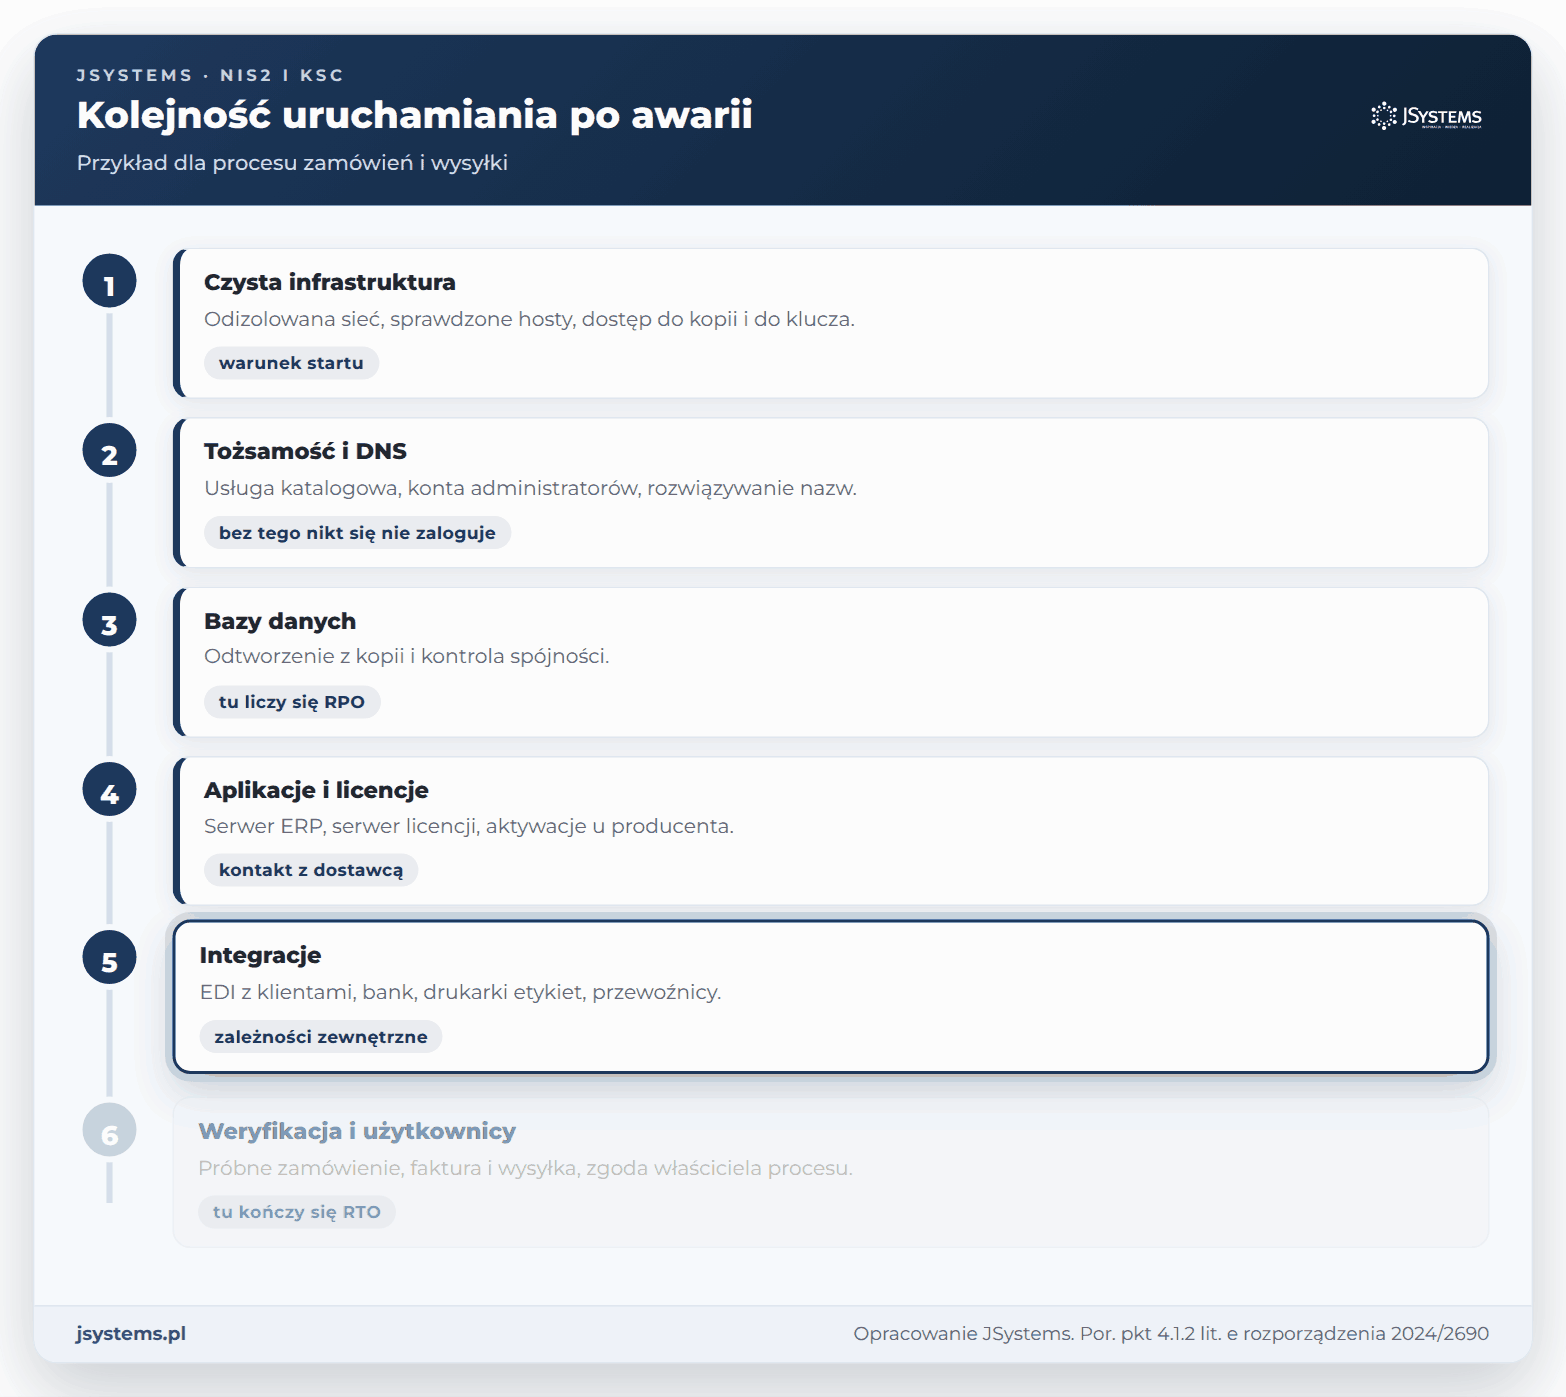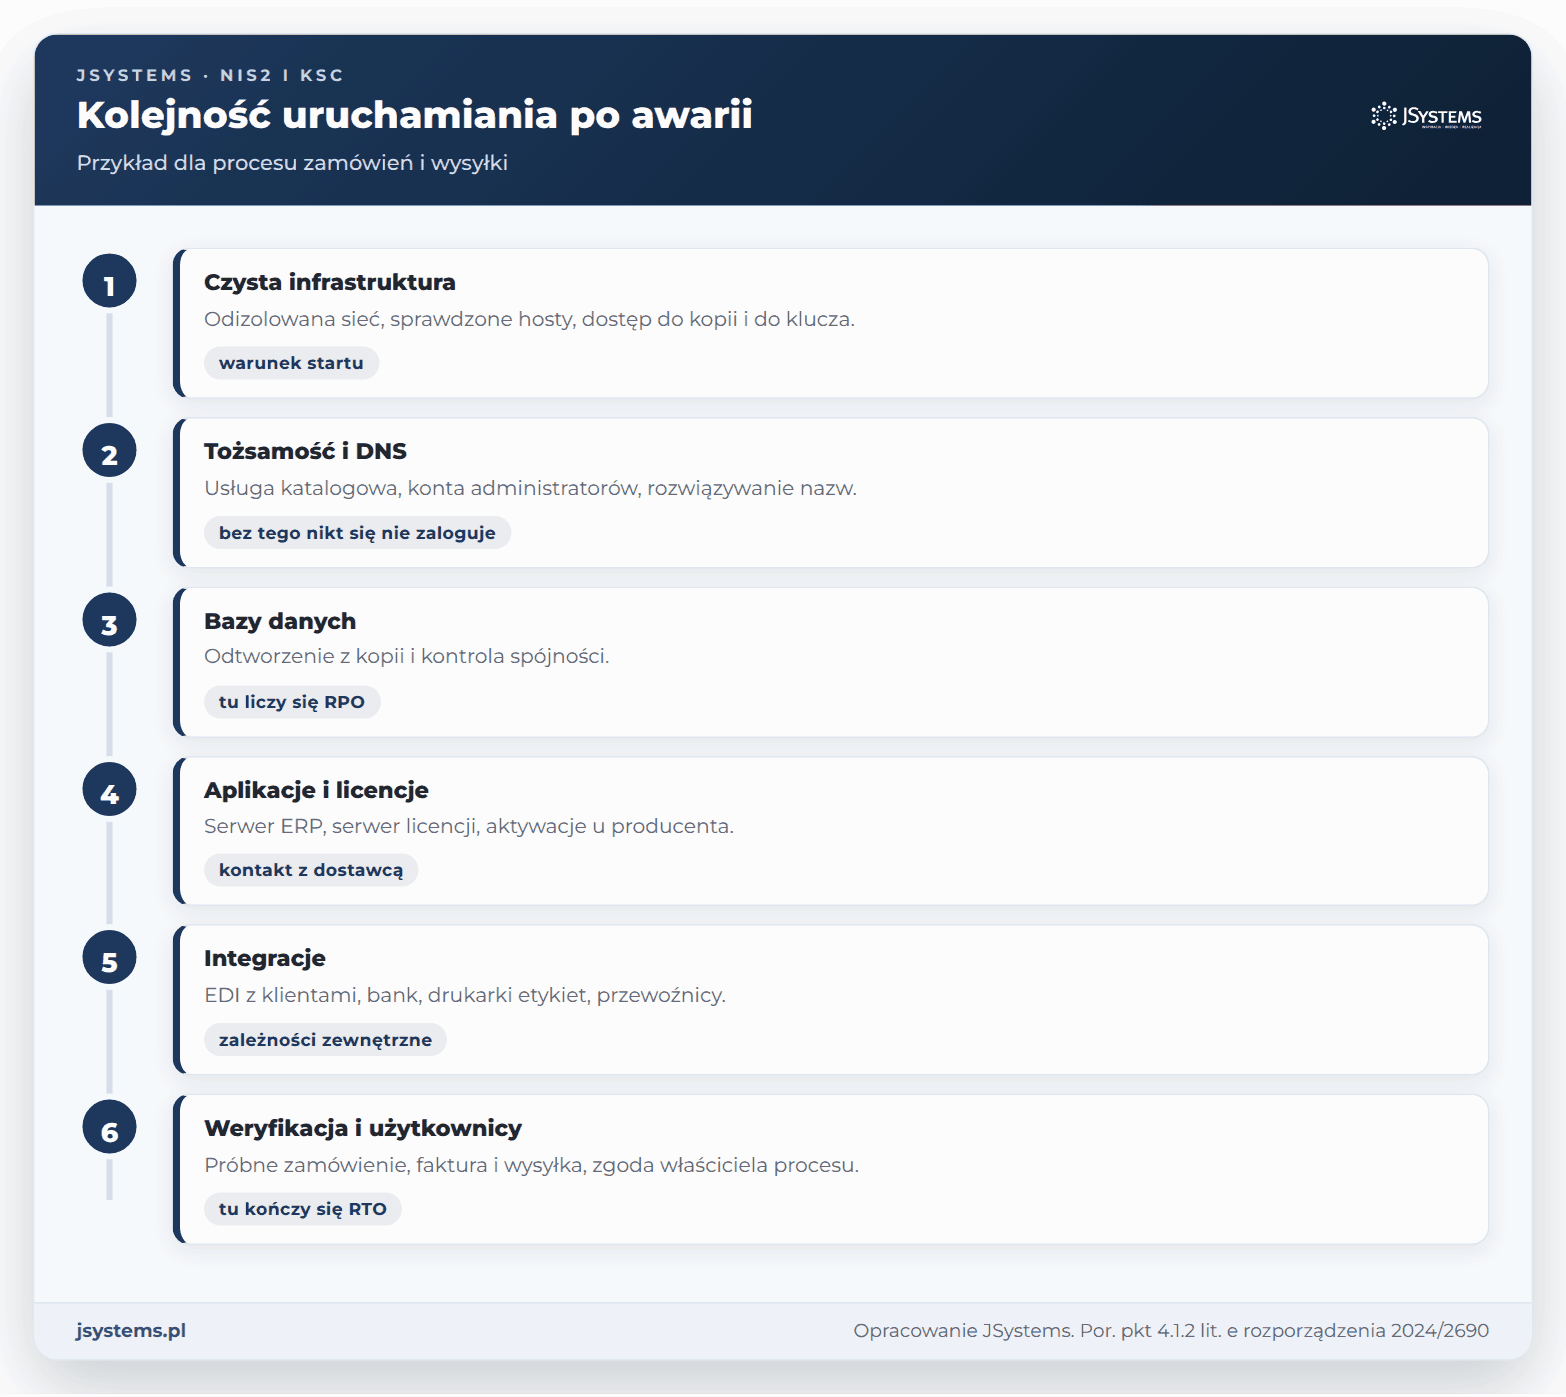
Przykład jest fikcyjny, a wszystkie liczby to założenia. Spółka produkcyjna zatrudniająca 180 osób wytwarza urządzenia elektryczne i jest podmiotem ważnym (sektor produkcji z załącznika nr 2 do ustawy). Zarząd zatwierdził dla procesu zamówień i wysyłki RTO 24 godziny i RPO 4 godziny. Kopie powstawały co 4 godziny, były szyfrowane i trafiały do repozytorium w osobnej sieci. W nocy z niedzieli na poniedziałek, o 2:00, ransomware zaszyfrował serwery wirtualne, w tym usługę katalogową i serwer ERP. Ostatnia kopia pochodziła z północy, więc spółka straciła 2 godziny danych, mniej niż zakładało RPO. Repozytorium kopii atak ominął.
| Etap | Co się stało (założenie) | Czas | Narastająco |
|---|---|---|---|
| 1. Wykrycie i decyzja o odtwarzaniu | Zmiana poranna zgłasza awarię o 6:00, zarząd decyduje o odtwarzaniu z kopii o 8:00. | 6 h | 6 h |
| 2. Czysta infrastruktura | Zabezpieczenie dowodów, nowe hosty, odizolowana sieć do odtwarzania. | 10 h | 16 h |
| 3. Klucz do kopii | Kopie były szyfrowane, a klucz leżał w menedżerze haseł na serwerze zaszyfrowanym przez ransomware. Wydruk w sejfie odnaleziono po 8 godzinach. | 8 h | 24 h |
| 4. Tożsamość i DNS | Kopii usługi katalogowej nigdy nie testowano. Odtworzenie się nie udało, konta i uprawnienia odbudowano ręcznie. | 16 h | 40 h |
| 5. Dane i serwer ERP | Przesłanie 4 TB z repozytorium i odtworzenie bazy. | 14 h | 54 h |
| 6. Licencje i integracje | Ponowna aktywacja licencji u producenta, wymiana danych z klientami, drukarki etykiet. | 10 h | 64 h |
| 7. Weryfikacja | Kontrola spójności danych, próbne zamówienie i wysyłka, zgoda właściciela procesu. | 6 h | 70 h |
Wynik: 70 godzin wobec RTO 24 godziny, czyli 46 godzin ponad cel. Z siedmiu etapów tylko jeden dotyczył samego przenoszenia danych (etap 5). Resztę czasu zabrało to, czego kopia nie obejmuje albo czego nikt nie przetestował: klucz w złym miejscu, kopia usługi katalogowej, której nigdy nie odtwarzano, licencje i integracje oraz kolejność ustalana na bieżąco. Gdyby spółka zrobiła wcześniej pełny test odtworzenia procesu, zobaczyłaby te 70 godzin w spokojnych warunkach, a nie w trakcie ataku.
Po incydencie spółka przygotowała plan, który mieści się w RTO (to znowu założenia): decyzja 6 godzin, przygotowana wcześniej czysta infrastruktura 4 godziny, klucz w dwóch miejscach offline 0,5 godziny, przetestowane odtworzenie usługi katalogowej 3 godziny, kopia ERP trzymana także lokalnie w osobnej sieci 6 godzin, licencje i integracje według instrukcji 2 godziny, weryfikacja według listy kontrolnej 2,5 godziny. Razem 24 godziny. Taki plan jest wiarygodny dopiero wtedy, gdy potwierdzi go test.
Kopia, którą może skasować albo zaszyfrować to samo konto administratora, które przejął napastnik, nie chroni przed ransomware. Dlatego liczy się separacja. Kopia odseparowana to taka, której nie da się zmienić z sieci produkcyjnej: inna sieć, osobne poświadczenia, osobna konsola z uwierzytelnianiem wieloskładnikowym, czasem nośnik odłączony od sieci (offline). Kopia niezmienialna (ang. immutable) to kopia, której przez ustalony czas nie da się zmienić ani usunąć, także z konta administratora.
Reguła 3-2-1 to praktyka branżowa, nie przepis: co najmniej trzy kopie danych (dane produkcyjne i dwie kopie zapasowe), na dwóch różnych rodzajach nośników lub w dwóch różnych systemach, z czego jedna poza siedzibą. Przy ransomware ważniejsze od liczby kopii jest to, czy przynajmniej jedna leży poza zasięgiem kont, które mógł przejąć napastnik.
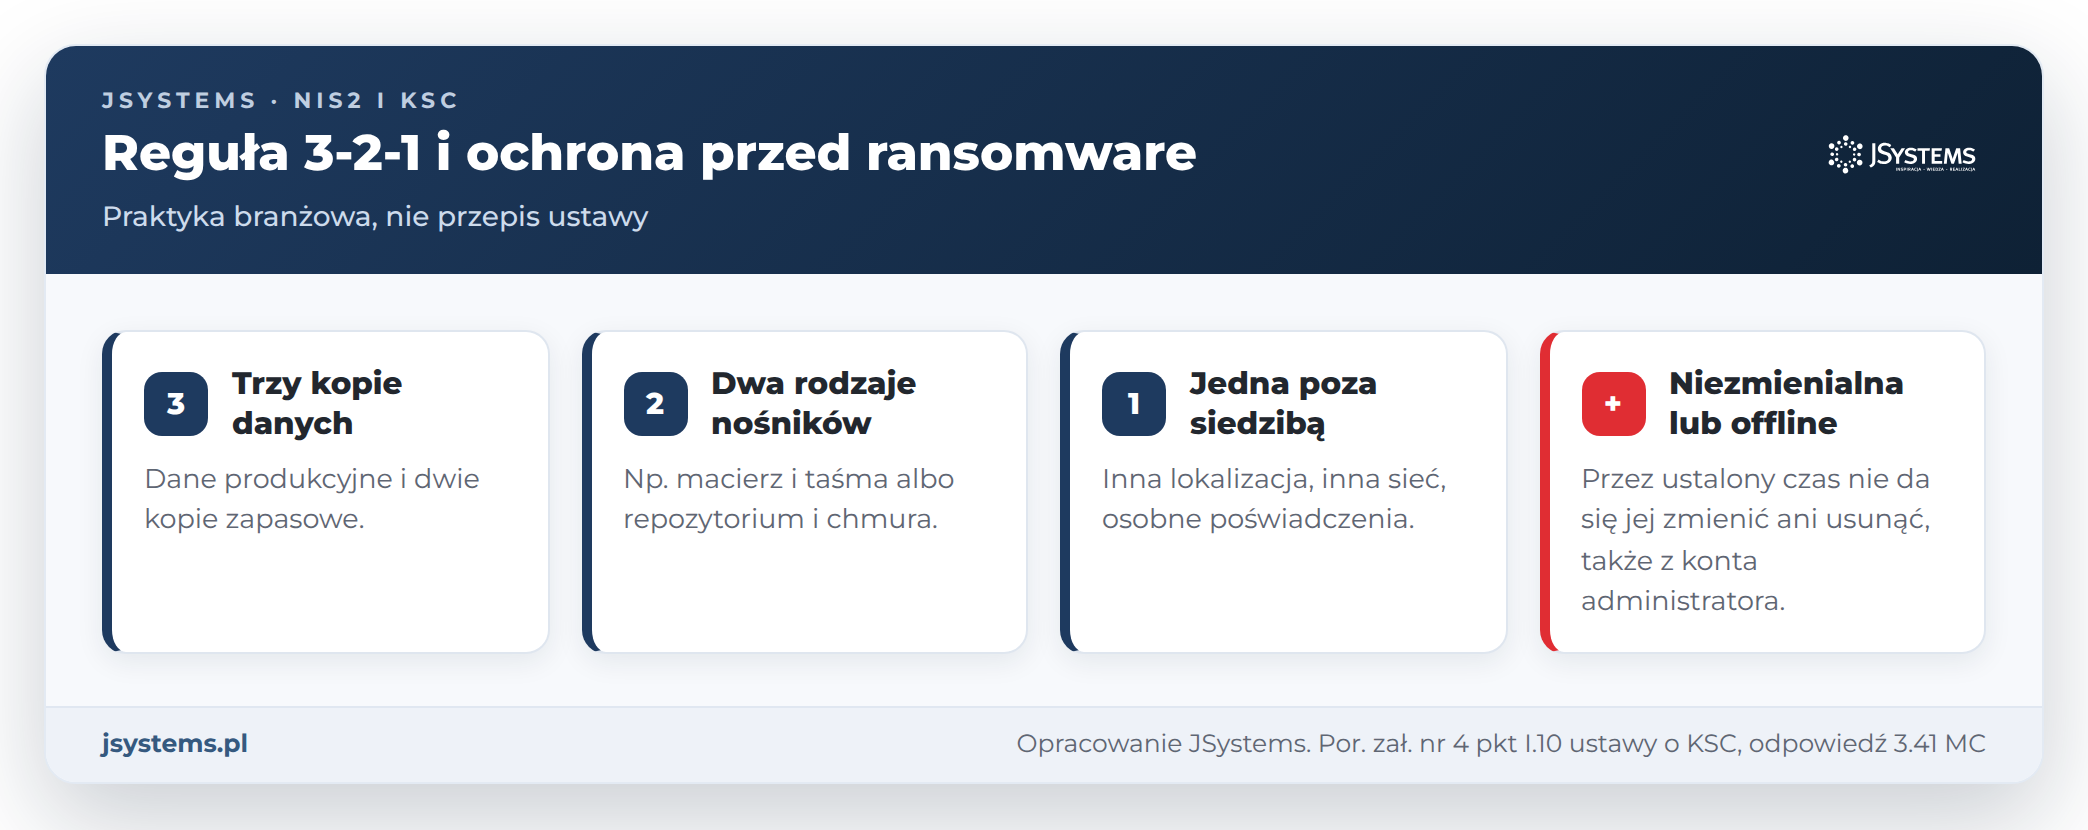
Co na to przepisy? Ustawa o KSC nie używa pojęć kopii niezmienialnej ani reguły 3-2-1. Dla podmiotu ważnego będącego podmiotem publicznym załącznik nr 4 wymaga odseparowania kopii logicznie i fizycznie (pkt I.10), a Ministerstwo Cyfryzacji wyjaśnia, że chodzi o to, by kopia nie była narażona na te same ryzyka co dane produkcyjne, i że ustawa nie wskazuje obowiązku przechowywania kopii zapasowych w innych budynkach (odpowiedź 3.41). Dla podmiotów z art. 8b ust. 1 rozporządzenie 2024/2690 wymaga przechowywania kopii w miejscu, które nie znajduje się w tej samej sieci co system i leży w wystarczającej odległości, oraz fizycznej i logicznej kontroli dostępu do kopii (pkt 4.2.2 lit. c i d).
Gdy kopie robi dostawca chmury albo firma IT, o separację, czas odtworzenia i testy trzeba zapytać przed podpisaniem umowy i zapisać je w umowie. Ministerstwo Cyfryzacji zauważa, że wykonywanie kopii zapasowych może być usługą zarządzaną albo usługą zarządzaną w zakresie cyberbezpieczeństwa, zależnie od kontekstu (odpowiedź 1.40), a kierownik podmiotu odpowiada za obowiązki także wtedy, gdy ich wykonanie powierzył innej osobie (art. 8c ust. 3). Listę pytań do dostawców daje artykuł o tym, o co zapytać firmę IT, hosting i dostawcę chmury.
Test odtwarzania sprawdza, czy z kopii da się przywrócić działanie w zakładanym czasie. Ma kilka poziomów, a częstotliwości w tabeli to nasza propozycja, nie wymóg:
| Poziom testu | Co sprawdza | Propozycja częstotliwości |
|---|---|---|
| Kontrola zadań i integralności kopii | Czy kopie powstały i dają się odczytać | Stale, automatycznie, z alertem |
| Odtworzenie wybranych plików lub bazy | Czy dane są kompletne i czytelne | Co miesiąc dla systemów krytycznych |
| Odtworzenie całego systemu w osobnej sieci | Czas odtworzenia jednego systemu | Co kwartał dla systemów krytycznych |
| Odtworzenie procesu z zależnościami | Czy proces działa w czasie RTO | Raz w roku i po dużej zmianie |
| Ćwiczenie zarządu przy stole | Decyzje, role, komunikacja | Raz w roku |
Ustawa nie określa częstotliwości testów. Rozporządzenie 2024/2690, które stosują podmioty z art. 8b ust. 1, mówi o regularnych kontrolach integralności i regularnych testach odzyskiwania (pkt 4.2.3 i 4.2.6) oraz o testowaniu planów ciągłości w planowanych odstępach czasu i po poważnych incydentach lub znaczących zmianach (pkt 4.1.4).
Test zakończony sukcesem to nie „kopia się odtworzyła”. Proponujemy pięć kryteriów. Proces działa w czasie nie dłuższym niż RTO, mierzonym od startu do zgody właściciela procesu. Utrata danych nie przekracza RPO. Dane są kompletne i spójne, np. zgadza się liczba rekordów i ostatnie transakcje. Odtworzenie wykonała według instrukcji osoba inna niż jej autor. Wynik i problemy trafiły do protokołu.
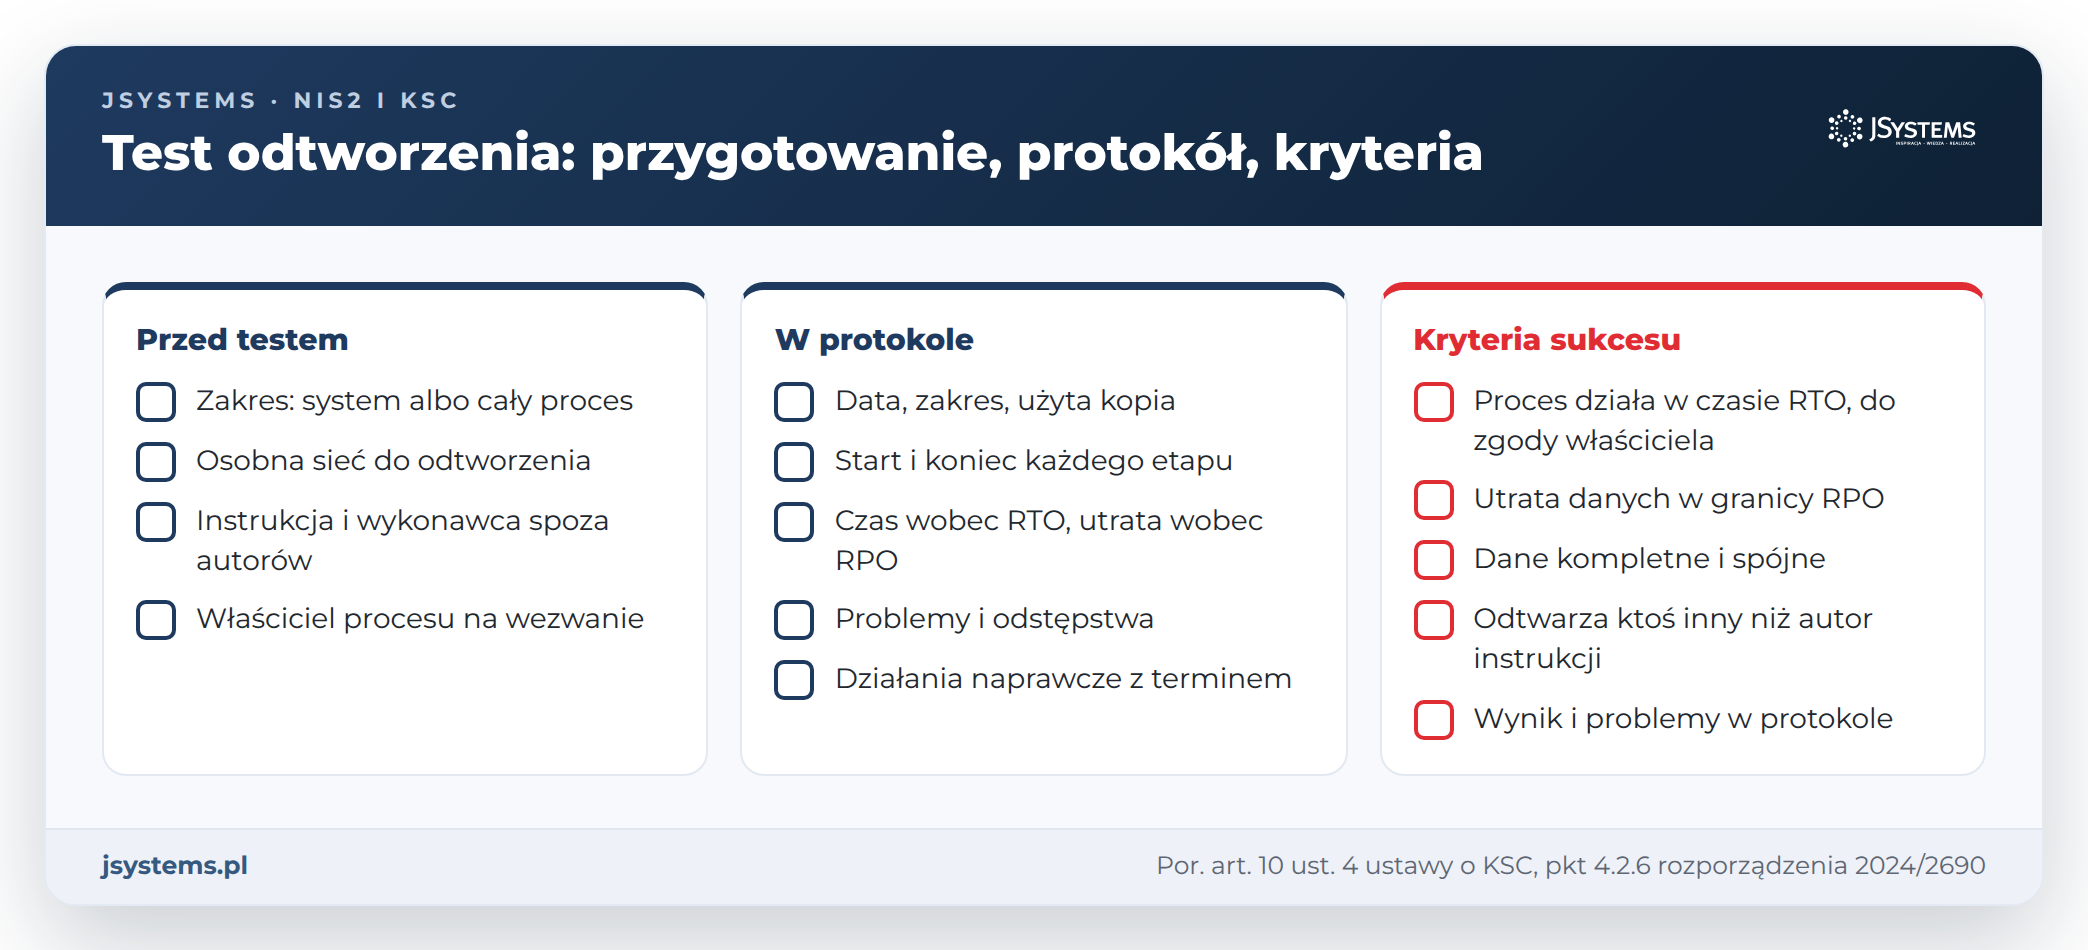
Protokół testu to dowód, że plan jest testowany, a nie tylko zapisany. Dokumentację operacyjną stanowią zapisy poświadczające wykonywanie czynności wymaganych przez dokumentację normatywną (art. 10 ust. 4), a rozporządzenie 2024/2690 każe dokumentować wyniki testów i w razie potrzeby podejmować działania naprawcze (pkt 4.2.6). Ministerstwo Cyfryzacji przypomina, że wymagane jest udowodnienie stosowania przepisów, a nie przedstawienie formalnie poprawnych dokumentów (odpowiedź 11.6). Test techniczny dobrze uzupełnić ćwiczeniem zarządu: scenariusz z wstrzyknięciami i pytaniami opisujemy w artykule o tym, jak przeprowadzić ćwiczenie cyberataku dla zarządu.
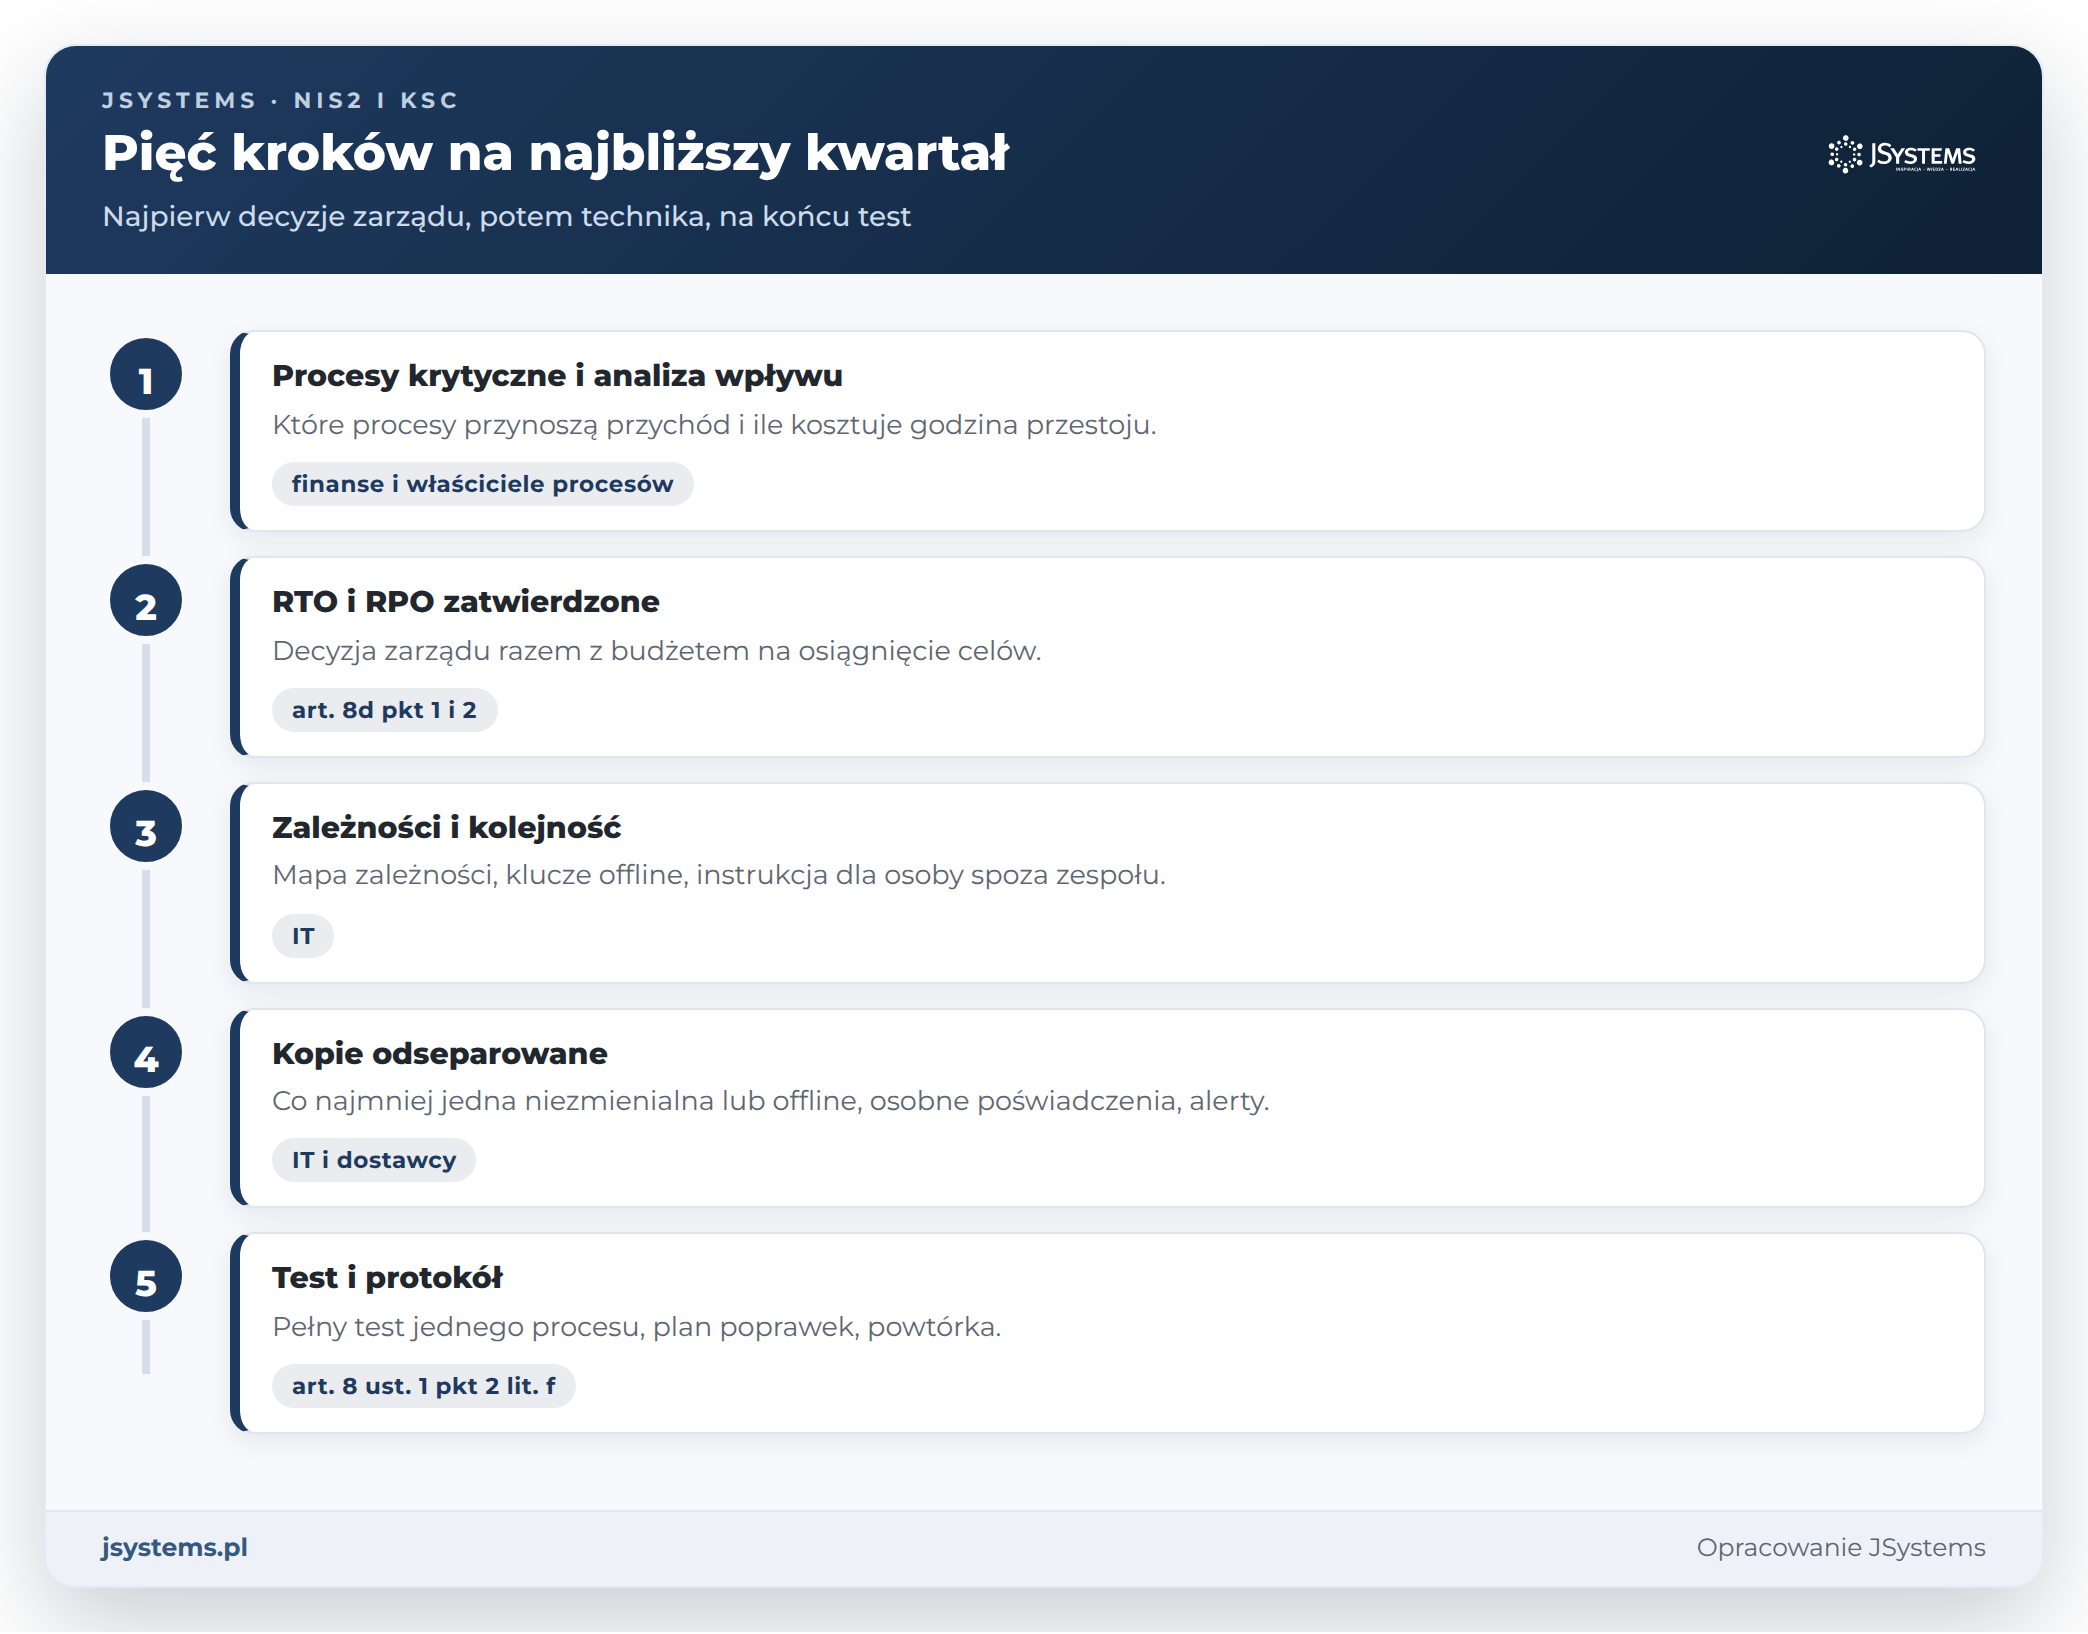
Wynik tych prac trafia do dokumentacji systemu zarządzania ciągłością działania, która jest częścią dokumentacji normatywnej (art. 10 ust. 3 pkt 3). Jakie jeszcze dokumenty przygotować, pokazujemy w artykule o tym, jakie dokumenty przygotować do wdrożenia KSC.
Ten tekst należy do serii 18 artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w przewodniku NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy.

Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...