Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!

W skrócieNIS2 to unijna dyrektywa o cyberbezpieczeństwie, która rozszerza obowiązki z wąskiej grupy operatorów usług kluczowych na osiemnaście sektorów gospodarki oraz tysiące średnich i dużych firm. Nakłada wymogi zarządzania ryzykiem i zgłaszania incydentów, pod groźbą kar. W Polsce wdraża ją nowelizacja ustawy o KSC, nazywana KSC 2.0, obowiązująca od 3 kwietnia 2026.
NIS2 to największa zmiana w europejskim prawie cyberbezpieczeństwa od lat. Do tej pory obowiązki dotyczyły wąskiej grupy operatorów usług kluczowych. NIS2 rozszerza je na osiemnaście sektorów gospodarki i tysiące średnich oraz dużych firm, które wcześniej żadnych takich wymogów nie miały. Co ważniejsze, dyrektywa nie jest już odległą teorią: w Polsce została przełożona na prawo krajowe nowelizacją ustawy o krajowym systemie cyberbezpieczeństwa, która obowiązuje od kwietnia 2026 roku, a firmy dostały konkretne terminy na dostosowanie.
W tym artykule wyjaśnimy bez prawniczego żargonu, czym jest NIS2, kogo dokładnie dotyczy, jakie nakłada obowiązki i jakie grożą kary. Dużą część tekstu poświęcamy polskiej ustawie o KSC, nazywanej KSC 2.0: pokazujemy, co dokłada do dyrektywy, jakie obowiązki nakłada (z numerami artykułów), kto ją nadzoruje, jakie terminy biegną od 3 kwietnia 2026 i od kiedy grożą kary. Zacznijmy od pojęcia, które będzie się przewijać przez cały tekst: dyrektywa to akt prawa Unii Europejskiej, który wyznacza cel, ale sam w sobie nie obowiązuje firm wprost. Żeby zaczął działać, każde państwo musi go wdrożyć własną ustawą. Ten proces nazywa się transpozycją. Dla polskiej firmy wiążące jest więc brzmienie polskiej ustawy, która odwzorowuje dyrektywę.
Pełna nazwa to dyrektywa (UE) 2022/2555 w sprawie środków na rzecz wysokiego wspólnego poziomu cyberbezpieczeństwa na terytorium Unii. Skrót NIS pochodzi od angielskiego Network and Information Systems, czyli sieci i systemów informatycznych. Dwójka oznacza, że to druga odsłona: NIS2 zastąpiła pierwszą dyrektywę NIS z 2016 roku, która okazała się zbyt wąska i nierówno wdrożona w różnych krajach.

Najważniejsze daty warto zapamiętać. Dyrektywa NIS2 weszła w życie 16 stycznia 2023 roku, a państwa członkowskie miały czas na jej wdrożenie do 17 października 2024 roku. Od 18 października 2024 stara dyrektywa NIS przestała obowiązywać. Cel całej zmiany jest prosty: podnieść realny poziom odporności na cyberataki w całej gospodarce, a nie tylko u kilku operatorów infrastruktury, oraz ujednolicić zasady tak, by firma działająca w kilku krajach nie musiała mierzyć się z zupełnie innymi wymogami w każdym z nich. Źródłem pierwotnym jest tekst dyrektywy na EUR-Lex oraz strona Komisji Europejskiej.
Polska nie zdążyła z unijnym terminem transpozycji. Sejm uchwalił nowelizację ustawy o krajowym systemie cyberbezpieczeństwa 23 stycznia 2026 roku, Prezydent podpisał ją 19 lutego, kierując jednocześnie wniosek do Trybunału Konstytucyjnego, a 2 marca ustawa została ogłoszona w Dzienniku Ustaw. Po miesięcznym okresie przejściowym zaczęła obowiązywać 3 kwietnia 2026 roku. To od tej daty liczą się wszystkie terminy dla polskich firm, które omawiamy w dalszej części.
NIS2 dzieli objęte firmy na dwie kategorie: podmioty kluczowe (po angielsku essential) i podmioty ważne (important). Podział nie jest kosmetyczny, bo decyduje o tym, jak ścisły jest nadzór i jak wysoka może być kara.

Różnica sprowadza się do jednego pytania: kiedy patrzy na Ciebie organ nadzoru. W przypadku podmiotów kluczowych nadzór jest zapobiegawczy (prawnicy mówią o nadzorze ex-ante, czyli z góry). Organ może przeprowadzić kontrolę na miejscu, audyt zdalny albo zlecić test bezpieczeństwa nawet bez podejrzenia, że coś jest nie tak. W przypadku podmiotów ważnych nadzór jest reaktywny (ex-post, czyli po fakcie): kontrola wchodzi w grę dopiero, gdy pojawia się dowód lub uzasadnione podejrzenie, że firma nie spełnia obowiązków. W praktyce oznacza to, że podmioty kluczowe muszą być gotowe na kontrolę w każdej chwili, a podmioty ważne przynajmniej na kontrolę po incydencie lub sygnale.
Przynależność do jednej z tych dwóch kategorii zależy od sektora działalności razem z wielkością firmy. Pełną listę osiemnastu objętych branż, z podziałem na sektory o wysokiej krytyczności i pozostałe sektory krytyczne, wymieniamy w dalszej części artykułu.
Sama przynależność do objętego sektora nie wystarczy. Dyrektywa stosuje tak zwaną regułę wielkości: co do zasady obejmuje firmy co najmniej średniej wielkości. Wielkość ocenia się według unijnej definicji małych i średnich przedsiębiorstw z rozporządzenia Komisji 651/2014, do której odsyła zarówno dyrektywa, jak i art. 5 polskiej ustawy o KSC.

Według tej definicji małe przedsiębiorstwo zatrudnia mniej niż 50 osób i ma roczny obrót albo sumę bilansową nieprzekraczającą 10 milionów euro. Średnim jest więc każda firma, która zatrudnia co najmniej 50 osób, albo taka, której obrót i suma bilansowa jednocześnie przekraczają 10 milionów euro. Ta druga część bywa źle streszczana: firma z 30 pracownikami, 12 milionami euro obrotu i sumą bilansową 6 milionów euro nadal jest mała, bo jedna z wartości finansowych mieści się w limicie. Firma zatrudniająca 60 osób wpada pod przepisy z tytułu wielkości nawet przy skromnych obrotach. Od tej zasady jest jednak ważny wyjątek. Niektóre podmioty są objęte niezależnie od wielkości, bo ich rola jest zbyt istotna dla funkcjonowania państwa. Należą do nich między innymi dostawcy publicznych sieci i usług łączności elektronicznej, dostawcy usług DNS, rejestry nazw domen najwyższego poziomu, kwalifikowani dostawcy usług zaufania oraz administracja publiczna. Jeśli mała firma jest jedynym w kraju dostawcą jakiejś usługi krytycznej, też może zostać objęta mimo niewielkiego rozmiaru.
Polska ustawa o KSC dokłada do tej reguły kilka zasad, które warto znać przed samooceną:
NIS2 wymienia objęte branże w dwóch załącznikach. Załącznik I to sektory o wysokiej krytyczności, a Załącznik II to pozostałe sektory krytyczne. Różnica między nimi ma znaczenie: firmy z Załącznika I łatwiej trafiają do kategorii podmiotów kluczowych, a te z Załącznika II częściej są podmiotami ważnymi.

Warto zwrócić uwagę, jak szeroka jest ta lista. To już nie tylko energetyka, banki czy szpitale. Pod dyrektywę wpadają producenci żywności, firmy gospodarujące odpadami, dostawcy usług cyfrowych, a nawet jednostki badawcze. Osobno wymieniona jest kategoria zarządzania usługami ICT, czyli firmy świadczące dla innych obsługę informatyczną. Oznacza to, że integrator IT albo dostawca usług zarządzanych może być objęty NIS2 nie tylko z tytułu własnego rozmiaru, ale także dlatego, że obsługuje klientów z sektorów krytycznych. Pierwszym krokiem dla każdej firmy jest więc uczciwe sprawdzenie, czy jej działalność pasuje do któregoś z tych osiemnastu sektorów.
W polskim prawie te same branże wymieniają załącznik nr 1 i załącznik nr 2 do ustawy o KSC, z rozbiciem na podsektory i rodzaje podmiotów. To właśnie te załączniki, a nie dyrektywa, rozstrzygają o statusie polskiej firmy, i to sektor z załącznika wskazuje się we wniosku do Wykazu KSC. Od sektora zależy też, który urząd jest dla firmy organem właściwym do spraw cyberbezpieczeństwa: dla banków jest to Komisja Nadzoru Finansowego, dla energetyki minister właściwy do spraw energii, dla poczty i komunikacji elektronicznej Prezes UKE, a dla usług ICT i podmiotów publicznych Minister Cyfryzacji.
Sercem NIS2 jest artykuł 21. Nakłada on na objęte firmy obowiązek wdrożenia odpowiednich i proporcjonalnych środków technicznych oraz organizacyjnych, które ograniczają ryzyko dla ich systemów. Dyrektywa nie zostawia tego ogólnikiem: wymienia dziesięć minimalnych obszarów, oznaczonych w art. 21 literami od a do j, które firma musi zaadresować.

To nie jest lista życzeń, tylko minimum wspólne dla wszystkich objętych podmiotów. Kilka pozycji zasługuje na szczególną uwagę, bo często są zaniedbywane:
Polska ustawa przekłada art. 21 dyrektywy na obowiązek wdrożenia systemu zarządzania bezpieczeństwem informacji, w skrócie SZBI (art. 8). System obejmuje system informacyjny, z którego firma korzysta przy świadczeniu swojej usługi, i ma zapewnić systematyczne szacowanie ryzyka, zbieranie informacji o cyberzagrożeniach, zarządzanie incydentami oraz środki ograniczające ich skutki, w tym regularne aktualizacje oprogramowania. Lista zabezpieczeń jest dłuższa niż w dyrektywie: ustawa wymienia czternaście obszarów, oznaczonych literami od a do n.

Dwa obszary zasługują na uwagę, bo w dyrektywie są ujęte ogólniej. Pierwszy to monitorowanie systemu w trybie ciągłym (litera g), które w praktyce oznacza całodobowy nadzór nad zdarzeniami, własny albo zlecony zewnętrznemu dostawcy. Drugi to łańcuch dostaw ICT (litera e): wybierając dostawców, firma ma brać pod uwagę ich podatności, ogólną jakość produktów, unijne oceny ryzyka oraz wyniki postępowań w sprawie dostawców wysokiego ryzyka.
Ustawa nie nakazuje konkretnej normy, ale naturalnym punktem odniesienia przy budowie SZBI jest ISO/IEC 27001, bo jej struktura pokrywa większość wymienionych obszarów. Rada Ministrów może dodatkowo wydać rozporządzenie ze szczegółowymi wymaganiami dla poszczególnych rodzajów działalności (art. 8a), a dostawcy chmury, centrów danych, usług DNS czy usług zarządzanych stosują środki z unijnego rozporządzenia wykonawczego 2024/2690 (art. 8b). Wyjątek dotyczy podmiotów ważnych z sektora publicznego: zamiast art. 8 ust. 1 stosują uproszczony SZBI opisany w załączniku nr 4 do ustawy.
Drugi filar NIS2 to obowiązek zgłaszania poważnych incydentów. Dyrektywa określa, kiedy incydent jest poważny: gdy spowodował lub może spowodować poważne zakłócenie działania usług albo straty finansowe, lub gdy dotknął inne osoby, wyrządzając znaczne szkody. Jeśli tak jest, uruchamia się sztywna kaskada terminów, liczona od momentu, gdy firma dowiedziała się o incydencie.

Ta kaskada to najczęściej cytowany, a zarazem najbardziej wymagający element NIS2:
Praktyczny wniosek jest taki, że samo zbieranie logów nie wystarczy. Żeby zdążyć w 24 godziny, firma musi mieć z góry ustaloną procedurę: kto wykrywa, kto decyduje, że to incydent poważny, i kto go zgłasza. Bez tego zegar zaczyna tykać, zanim ktokolwiek zorientuje się, że trzeba działać.
Polska ustawa powtarza terminy dyrektywy w art. 11, ale używa własnych nazw: raport pośredni to sprawozdanie okresowe, a raport końcowy to sprawozdanie końcowe, składane najpóźniej miesiąc od zgłoszenia 72-godzinnego. Ważniejsze są trzy praktyczne szczegóły:
Co to jest incydent „poważny”, doprecyzowuje rozporządzenie Rady Ministrów z progami dla poszczególnych sektorów, zależnymi od liczby użytkowników, czasu zakłócenia i zasięgu geograficznego. Dotychczasowe rozporządzenie z 2018 roku obejmuje tylko sześć sektorów, dlatego w sierpniu 2026 roku rząd opublikował projekt nowego, rozszerzonego na sektory dodane nowelizacją. Stare przepisy wykonawcze mogą obowiązywać najdłużej 12 miesięcy od wejścia ustawy w życie, czyli do 3 kwietnia 2027 roku.
NIS2 celowo przenosi cyberbezpieczeństwo z działu IT na poziom zarządu. Artykuł 20 stanowi, że organy zarządzające muszą zatwierdzać środki zarządzania ryzykiem i nadzorować ich wdrożenie. To nie jest już temat, który można w całości oddelegować administratorowi.

Dwa punkty mają tu realne zęby. Po pierwsze, obowiązek szkoleń: członkowie zarządu muszą odbywać regularne szkolenia z cyberbezpieczeństwa, a podobne szkolenia firma ma oferować pracownikom. Po drugie, osobista odpowiedzialność: za naruszenie obowiązków przez firmę mogą odpowiadać członkowie organu zarządzającego. W skrajnych przypadkach wobec podmiotów kluczowych możliwe jest nawet czasowe zakazanie konkretnej osobie pełnienia funkcji kierowniczych. To sygnał, że cyberbezpieczeństwo przestaje być kosztem, który łatwo odłożyć na później.
Polska ustawa idzie tu dalej niż dyrektywa i opisuje rolę kierownika podmiotu konkretnie. Według art. 8c kierownik odpowiada za wykonanie obowiązków z zakresu cyberbezpieczeństwa także wtedy, gdy powierzył je innej osobie, a jeśli kierownikiem jest zarząd wieloosobowy i nikt nie został wskazany jako odpowiedzialny, odpowiadają wszyscy członkowie zarządu. Art. 8d wymienia jego zadania: podejmuje decyzje o przygotowaniu, wdrożeniu, przeglądzie i nadzorze SZBI, planuje środki finansowe, przydziela zadania i nadzoruje ich wykonanie, dba o to, by personel znał swoje obowiązki, oraz zapewnia zgodność działania firmy z prawem.
Najbardziej konkretny jest art. 8e: kierownik oraz osoba, której powierzył obowiązki w zakresie cyberbezpieczeństwa, raz w roku kalendarzowym przechodzi szkolenie, a udział w nim musi być udokumentowany. Zakres szkolenia ustawa wiąże z konkretnymi obowiązkami: wpisem do Wykazu, SZBI, osobami kontaktowymi, obsługą i zgłaszaniem incydentów oraz audytem. Za pominięcie szkolenia, podobnie jak za zaniedbania w pozostałych obszarach, kierownikowi grozi osobista kara pieniężna do 300 procent wynagrodzenia, a w podmiocie publicznym do 100 procent (art. 73a).
Kary w NIS2 są wysokie i policzone od skali firmy, a nie ryczałtowe. Ich górne granice zależą od tego, czy firma jest podmiotem kluczowym, czy ważnym.

Dla podmiotu kluczowego kara może sięgnąć 10 milionów euro lub 2 procent całkowitego rocznego światowego obrotu, w zależności od tego, która kwota jest wyższa. Dla podmiotu ważnego górna granica to 7 milionów euro lub 1,4 procent obrotu. Mechanizm wyższej z dwóch kwot sprawia, że dla dużej grupy kapitałowej procent od obrotu bywa znacznie bardziej dotkliwy niż sama kwota nominalna. Poza karami pieniężnymi organy nadzoru mają też inne narzędzia: wiążące polecenia, obowiązkowe audyty, a w skrajnych sytuacjach wobec podmiotów kluczowych czasowe zawieszenie certyfikacji lub wspomniany zakaz pełnienia funkcji kierowniczych.
Polska ustawa o KSC dodaje własne, jeszcze surowsze narzędzia. Przy poważnym zagrożeniu obronności lub bezpieczeństwa państwa przewiduje karę nadzwyczajną do 100 milionów złotych, a wobec kierownika podmiotu z sektora prywatnego - karę pieniężną sięgającą 300 procent jego wynagrodzenia. To dosłownie przenosi odpowiedzialność za cyberbezpieczeństwo na osoby zarządzające.
Ustawa zmieniająca zawiera przepis, o którym warto wiedzieć, ale nie warto na nim budować strategii. Według jej art. 35 kary z art. 73 ust. 1-4 oraz kary dla kierowników z art. 73a-73c mogą zostać nałożone po raz pierwszy po upływie dwóch lat od wejścia ustawy w życie, czyli od 3 kwietnia 2028 roku. Odroczenie nie obejmuje kary nadzwyczajnej do 100 milionów złotych z art. 73 ust. 5.
Odroczenie kar nie przesuwa obowiązków. Wpis do Wykazu, SZBI, zgłaszanie incydentów i coroczne szkolenie kierownika obowiązują według terminów opisanych niżej, a organ może już teraz kontrolować firmę, wydawać polecenia i nakazać audyt. W 2028 roku kontrolujący będzie oceniał stan wdrożenia, a firma, która zaczęła przygotowania dopiero wtedy, będzie miała najmniej argumentów.
Dla polskiej firmy najważniejsza jest nie sama dyrektywa, lecz ustawa, która ją wdraża. NIS2 została przełożona na prawo krajowe przez nowelizację ustawy o krajowym systemie cyberbezpieczeństwa (w skrócie ustawa o KSC). To ustawa z 23 stycznia 2026 roku, w branży nazywana KSC 2.0 albo KSC2, dla odróżnienia od pierwotnej ustawy z 2018 roku, która wdrażała pierwszą dyrektywę NIS. Oprócz NIS2 przenosi do polskiego prawa unijne zalecenia dotyczące bezpieczeństwa sieci 5G (tak zwany 5G Toolbox), stąd w niej procedura dostawcy wysokiego ryzyka. Proces legislacyjny został zakończony, a ustawa już obowiązuje.

Ustawa została ogłoszona w Dzienniku Ustaw z 2026 roku pod pozycją 252 i weszła w życie 3 kwietnia 2026 roku. Od tej daty biegną terminy dostosowawcze dla firm:
Pierwszym praktycznym obowiązkiem z KSC 2.0 jest wpis do Wykazu podmiotów kluczowych i podmiotów ważnych, w skrócie Wykazu KSC. Prowadzi go Ministerstwo Cyfryzacji w systemie S46, a samorejestracja ruszyła 7 maja 2026 roku pod adresem wykaz-ksc.gov.pl. Według szacunków ministerstwa przepisy obejmą około 38 tysięcy podmiotów, z czego około 27 tysięcy to instytucje publiczne.
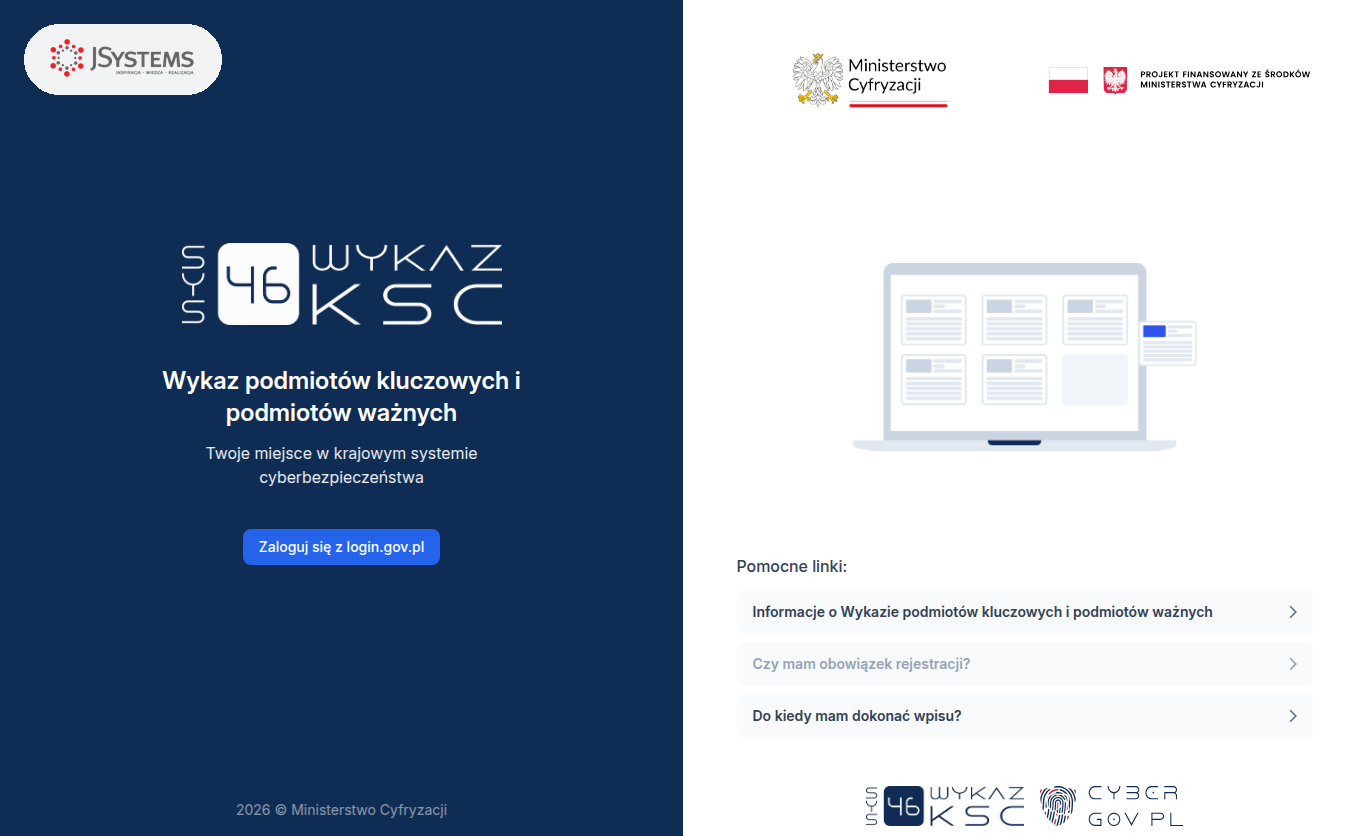
Wniosek składa się wyłącznie elektronicznie, z kwalifikowanym podpisem elektronicznym. Zawiera między innymi dane identyfikacyjne firmy, sektor i podsektor z załącznika do ustawy, zakresy adresów IP i nazwy domen, dane co najmniej dwóch osób kontaktowych oraz informację o zewnętrznym dostawcy usług bezpieczeństwa, jeśli firma z takiego korzysta.
Nie każdy musi wypełniać wniosek sam. Ministerstwo wpisuje z urzędu podmioty publiczne, przedsiębiorców telekomunikacyjnych, dostawców usług zaufania oraz dotychczasowych operatorów usług kluczowych. Dostają oni wezwanie do uzupełnienia wpisu z linkiem i kodem dostępu. Samorejestracja dotyczy przede wszystkim firm prywatnych, które działają w sektorze z załącznika do ustawy i spełniają kryterium wielkości opisane wcześniej.
Brak wpisu nie zwalnia z obowiązków. Ustawa wprost nadaje wpisowi charakter deklaratoryjny: firma, która spełnia kryteria, jest podmiotem kluczowym lub ważnym od dnia ich spełnienia, a nie od dnia rejestracji. Musi więc zgłaszać poważne incydenty i wdrażać zabezpieczenia niezależnie od tego, czy figuruje w Wykazie.
Polska ustawa wdraża dyrektywę, ale nie przepisuje jej słowo w słowo. Część rozwiązań wynika z tego, że ustawa o KSC istniała od 2018 roku i nowelizacja rozbudowała istniejący system, a część to świadome decyzje ustawodawcy, idące dalej niż minimum unijne. Dla firmy oznacza to, że lista kontrolna oparta wyłącznie na dyrektywie będzie niekompletna.

Z punktu widzenia przeciętnej firmy prywatnej najważniejsze są cztery różnice:
Wspólny trzon pozostaje unijny: osiemnaście sektorów, podział na podmioty kluczowe i ważne, kaskada zgłoszeń incydentów oraz kary liczone od obrotu. Kto wdrożył NIS2 w spółce z innego kraju Unii, ma więc dobry punkt wyjścia, ale w Polsce musi dołożyć powyższe elementy.
Poza SZBI i zgłaszaniem incydentów ustawa nakłada kilka obowiązków, które w dyrektywie nie mają odpowiednika albo są w niej opisane ogólnie. To one najczęściej umykają przy pierwszym przeglądzie, bo są organizacyjne, a nie techniczne. Termin na ich realizację to 12 miesięcy od spełnienia kryteriów, czyli dla firm objętych ustawą od początku do 3 kwietnia 2027 roku (art. 16).

Firma wyznacza co najmniej dwie osoby odpowiedzialne za kontakty z podmiotami krajowego systemu cyberbezpieczeństwa, czyli z organem właściwym i zespołami CSIRT. Mikro- i mały przedsiębiorca może wyznaczyć jedną. Oprócz tego musi zapewnić klientom możliwość zgłoszenia cyberzagrożenia, incydentu lub podatności związanej z usługą oraz udostępnić im wiedzę o zagrożeniach i sposobach ochrony. Ten drugi obowiązek można spełnić, umieszczając na stronie internetowej odnośnik do strony organu właściwego albo zespołu CSIRT. Po uzyskaniu wpisu do Wykazu firma zaczyna korzystać z systemu S46.
Ustawa dzieli dokumentację na normatywną i operacyjną. Normatywna to między innymi dokumentacja SZBI, ochrony infrastruktury z szacowaniem ryzyka i planem postępowania z ryzykiem, zarządzania ciągłością działania oraz dokumentacja techniczna systemu. Operacyjna to zapisy potwierdzające, że firma rzeczywiście robi to, co opisała, łącznie z automatycznie generowanymi dziennikami systemów. Dokumentacja musi mieć kontrolę wersji i ograniczony dostęp, a przechowuje się ją co najmniej 2 lata od wycofania z użycia. Zniszczenie wycofanych dokumentów potwierdza się protokołem brakowania.
Zanim ktoś zacznie realizować zadania związane z SZBI albo obsługą incydentów, przedstawia informację z Krajowego Rejestru Karnego o niekaralności za przestępstwa przeciwko ochronie informacji. Kierownik może dopuścić go do pracy dopiero po jej otrzymaniu. Jeśli później pojawi się uzasadnione podejrzenie skazania, firma wzywa do ponownego przedstawienia informacji. W praktyce warto od razu dopisać ten krok do procesu zatrudniania i do umów z dostawcami usług bezpieczeństwa.
Podmiot kluczowy przeprowadza na własny koszt audyt bezpieczeństwa systemu informacyjnego co najmniej raz na 3 lata, a pierwszy w ciągu 24 miesięcy od spełnienia kryteriów. Kopię raportu przekazuje w postaci elektronicznej organowi właściwemu w ciągu 3 dni roboczych od jego otrzymania. Audytu nie może prowadzić osoba, która w audytowanej firmie realizuje zadania z zakresu SZBI i obsługi incydentów albo realizowała je w ostatnim roku. Organ może też decyzją nakazać zewnętrzny audyt: podmiotowi kluczowemu w każdej chwili, a podmiotowi ważnemu po incydencie poważnym lub innym naruszeniu, przy czym taka decyzja podlega natychmiastowemu wykonaniu.
Krajowy system cyberbezpieczeństwa ma kilka warstw i dla firmy ważne jest, z którą z nich będzie miała do czynienia. Nadzór nad przestrzeganiem ustawy sprawują organy właściwe do spraw cyberbezpieczeństwa, przypisane do sektorów. Incydenty obsługują zespoły CSIRT. Całość koordynują Minister Cyfryzacji, Pełnomocnik Rządu do Spraw Cyberbezpieczeństwa i Kolegium do Spraw Cyberbezpieczeństwa.

Nowym narzędziem jest polecenie zabezpieczające (art. 67g). W razie incydentu krytycznego Minister Cyfryzacji może w drodze decyzji nakazać określone działania nieokreślonej liczbie podmiotów kluczowych i ważnych naraz. Firmy dowiadują się o nim z komunikatu w Biuletynie Informacji Publicznej ministra, dlatego osoby kontaktowe powinny ten kanał obserwować.
Polska ustawa dodaje element, którego sama dyrektywa nie narzuca w tej formie: procedurę dostawcy wysokiego ryzyka. Chodzi o mechanizm, który pozwala państwu ograniczyć korzystanie ze sprzętu i oprogramowania dostawców uznanych za zagrożenie dla bezpieczeństwa.

Decyzję o uznaniu dostawcy za dostawcę wysokiego ryzyka wydaje minister właściwy do spraw informatyzacji, po opinii Kolegium do spraw Cyberbezpieczeństwa. Ocena bierze pod uwagę między innymi zagrożenia dla bezpieczeństwa narodowego oraz prawdopodobieństwo, że dostawca jest pod kontrolą państwa spoza Unii i NATO. Skutek decyzji jest poważny: zakaz wprowadzania do użytku produktów i usług ICT takiego dostawcy oraz obowiązek wycofania już używanych rozwiązań. Na wycofanie firmy dostają czas: co do zasady do siedmiu lat dla podmiotów kluczowych i ważnych, a dla funkcji krytycznych u przedsiębiorców telekomunikacyjnych do czterech lat.
Decyzja nie wyklucza dostawcy z rynku w całości. Obejmuje wyłącznie wskazane w niej typy produktów, rodzaje usług ICT albo konkretne procesy ICT, a ich listę minister publikuje w Biuletynie Informacji Publicznej (art. 67f). Postępowanie toczy się z udziałem informacji niejawnych, a skargę na decyzję sąd administracyjny rozpatruje na posiedzeniu niejawnym. Dla działu zakupów wniosek jest praktyczny: przed wyborem sprzętu sieciowego czy oprogramowania na lata warto sprawdzić tę listę i wpisać do umów z dostawcami klauzulę na wypadek takiej decyzji. Wyniki postępowań firma i tak musi uwzględniać w ocenie łańcucha dostaw w ramach SZBI.
Zgodność z NIS2 nie jest jednorazowym projektem, który da się odhaczyć, ale ciągłym procesem. Dobra wiadomość jest taka, że da się go ułożyć w prostą kolejność kroków.

Kolejność ma znaczenie. Najpierw ustal, czy w ogóle jesteś w zakresie: sprawdź sektor i próg wielkości. Jeśli tak, złóż wniosek o wpis przez wykaz-ksc.gov.pl, bo to obowiązek formalny niezależny od stanu zabezpieczeń. Równolegle wyznacz osoby kontaktowe i zaplanuj szkolenie kierownika, bo bez decyzji i budżetu z jego strony kolejne kroki stoją w miejscu. Dopiero potem zabierz się za treść: zrób analizę ryzyka, która pokaże luki wobec czternastu obszarów SZBI z art. 8 ustawy o KSC, i na jej podstawie wdróż zabezpieczenia oraz dokumentację z art. 10. Osobno zbuduj obsługę incydentów z gotową procedurą zgłoszenia w 24 i 72 godziny, bo to element, który sprawdza się dopiero pod presją czasu. Na końcu, a najlepiej równolegle, zadbaj o ludzi: przeszkol zarząd i pracowników, bo tego wymaga zarówno artykuł 20 dyrektywy, jak i art. 8e ustawy. Podmioty kluczowe powinny od razu zaplanować pierwszy audyt, który musi się odbyć do 3 kwietnia 2028 roku.
Najtrudniejsze w NIS2 nie jest kupienie kolejnego narzędzia, lecz decyzje na poziomie zarządu: kto odpowiada za zgodność, jak zatwierdzić i nadzorować środki zarządzania ryzykiem, jak ułożyć procedurę zgłaszania incydentów w 24 i 72 godziny oraz jak przygotować firmę na kontrolę. Artykuł 20 dyrektywy i polska ustawa o KSC stawiają te obowiązki wprost przed kierownictwem, a nie tylko przed działem IT. Jeśli chcesz przełożyć wymogi NIS2 i KSC na konkretne decyzje zarządcze, warto zacząć od ukierunkowanego szkolenia.
Szkolenie dla kadry kierowniczej i osób odpowiedzialnych za zgodność: jak przełożyć obowiązki z dyrektywy NIS2 i ustawy o KSC na konkretne decyzje zarządcze, procedury, nadzór i przygotowanie firmy do kontroli. Szkolenie ma terminy gwarantowane.
Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...