
Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
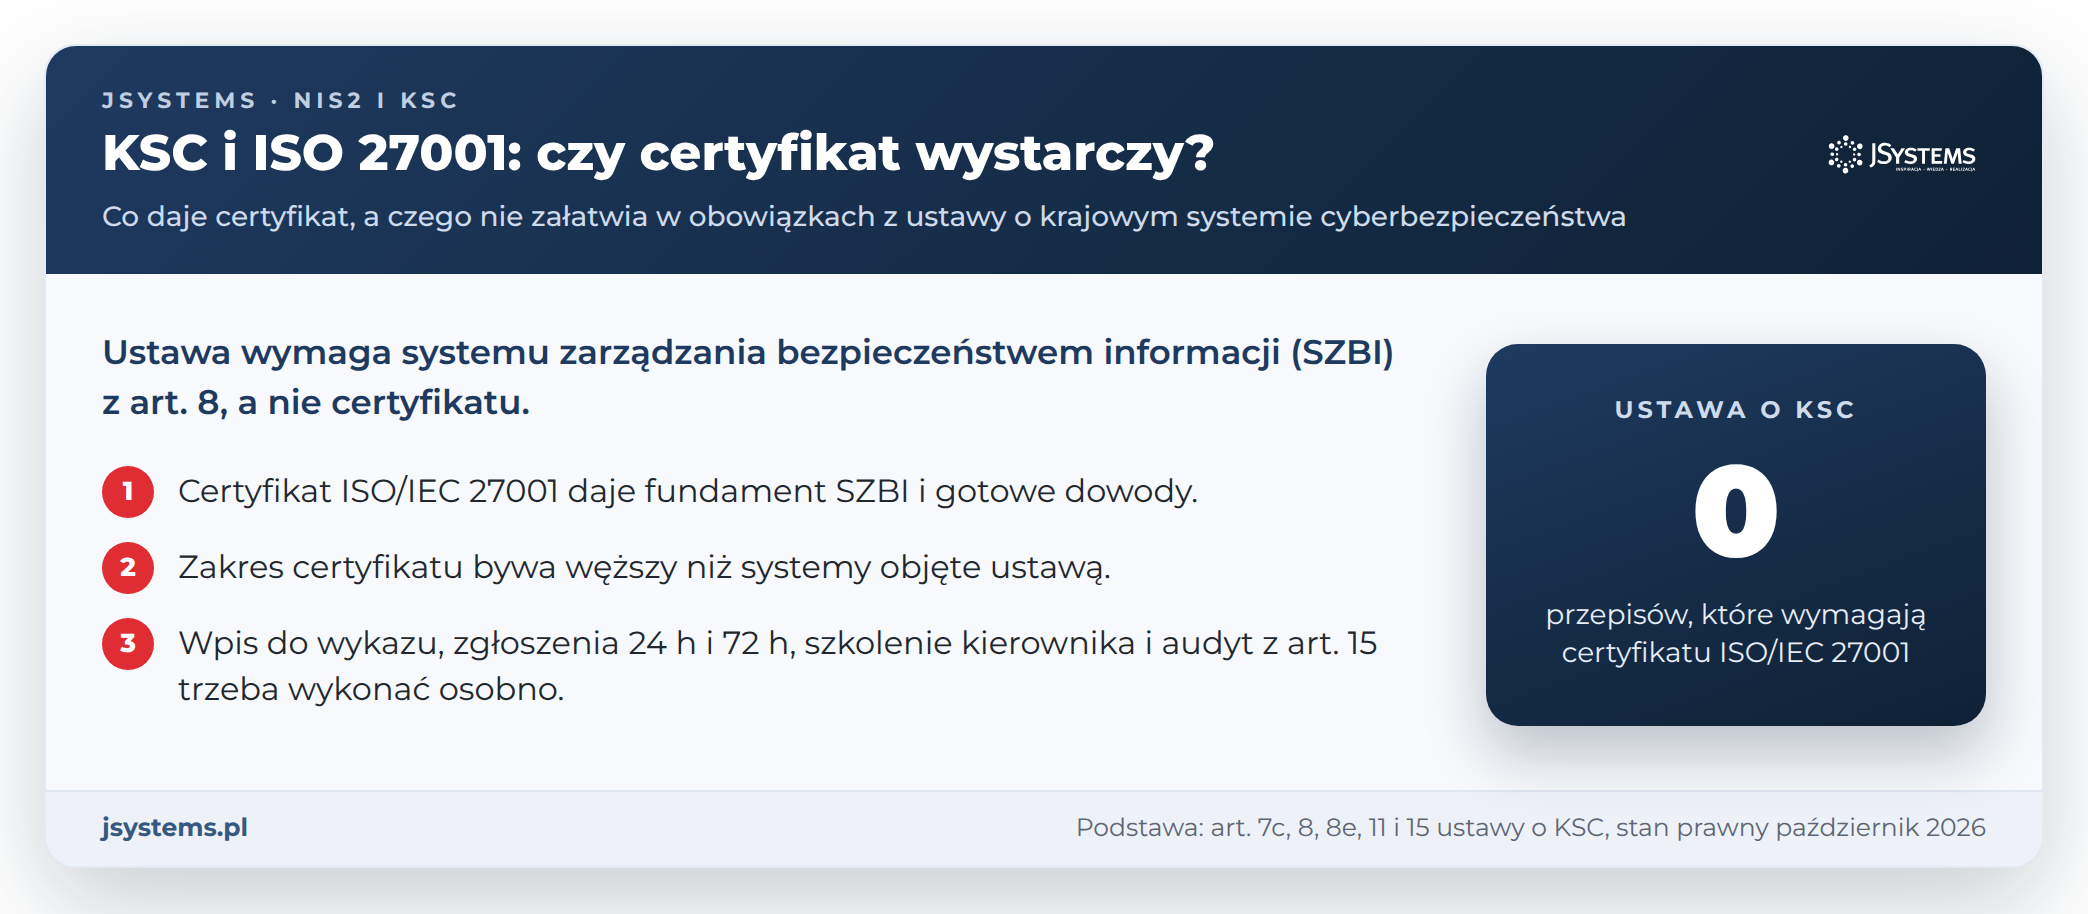
W skrócieCertyfikat ISO/IEC 27001 nie oznacza spełnienia wszystkich obowiązków z ustawy o krajowym systemie cyberbezpieczeństwa (KSC). Ustawa wymaga systemu zarządzania bezpieczeństwem informacji (SZBI) z art. 8, a nie certyfikatu. Norma daje fundament i dowody, ale nie załatwia wpisu do wykazu, zgłoszeń incydentów w 24 i 72 godziny, szkolenia kierownika ani audytu z art. 15.
Zarząd, który od kilku lat utrzymuje certyfikat ISO/IEC 27001, może zadać sobie pytanie: skoro mamy certyfikowany system, czego jeszcze wymaga od nas ustawa o KSC? Od odpowiedzi zależy budżet i harmonogram na najbliższe miesiące. Podmioty, które w dniu wejścia w życie nowelizacji spełniały przesłanki uznania za podmiot kluczowy albo podmiot ważny, mają na wykonanie obowiązków z rozdziału 3 ustawy czas do 3 kwietnia 2027 r. (art. 33 ust. 1 ustawy nowelizującej z 23 stycznia 2026 r.).
Krótka odpowiedź: certyfikat to mocny punkt startu, ale ustawa i norma to dwa różne porządki. Ustawa nakłada obowiązki prawne, za które odpowiada kierownik podmiotu i za które grożą kary. Norma opisuje dobrowolny system zarządzania, którego zakres organizacja ustala sama. Jeśli dopiero porządkujesz podstawy, zacznij od naszego przewodnika po NIS2 i ustawie o KSC, a tutaj wejdź w szczegóły.
W tym tekście porównujemy SZBI z art. 8 ustawy z systemem według normy, pokazujemy, gdzie zakres certyfikatu może rozmijać się z zakresem ustawy, i wymieniamy obowiązki, których certyfikat z natury nie obejmuje. Na końcu znajdziesz plan uzupełnienia luk w sześciu krokach.
Podstawowy obowiązek brzmi: „Podmiot kluczowy lub podmiot ważny wdraża system zarządzania bezpieczeństwem informacji w systemie informacyjnym wykorzystywanym w procesach wpływających na świadczenie usługi przez ten podmiot” (art. 8 ust. 1 ustawy o KSC). Dalej ustawa wylicza, co ten system ma zapewniać: systematyczne szacowanie ryzyka wystąpienia incydentu i zarządzanie tym ryzykiem, odpowiednie i proporcjonalne środki techniczne i organizacyjne z katalogu lit. a-n, zbieranie informacji o cyberzagrożeniach i podatnościach, zarządzanie incydentami oraz środki zapobiegające incydentom i ograniczające ich wpływ (art. 8 ust. 1 pkt 1-5).
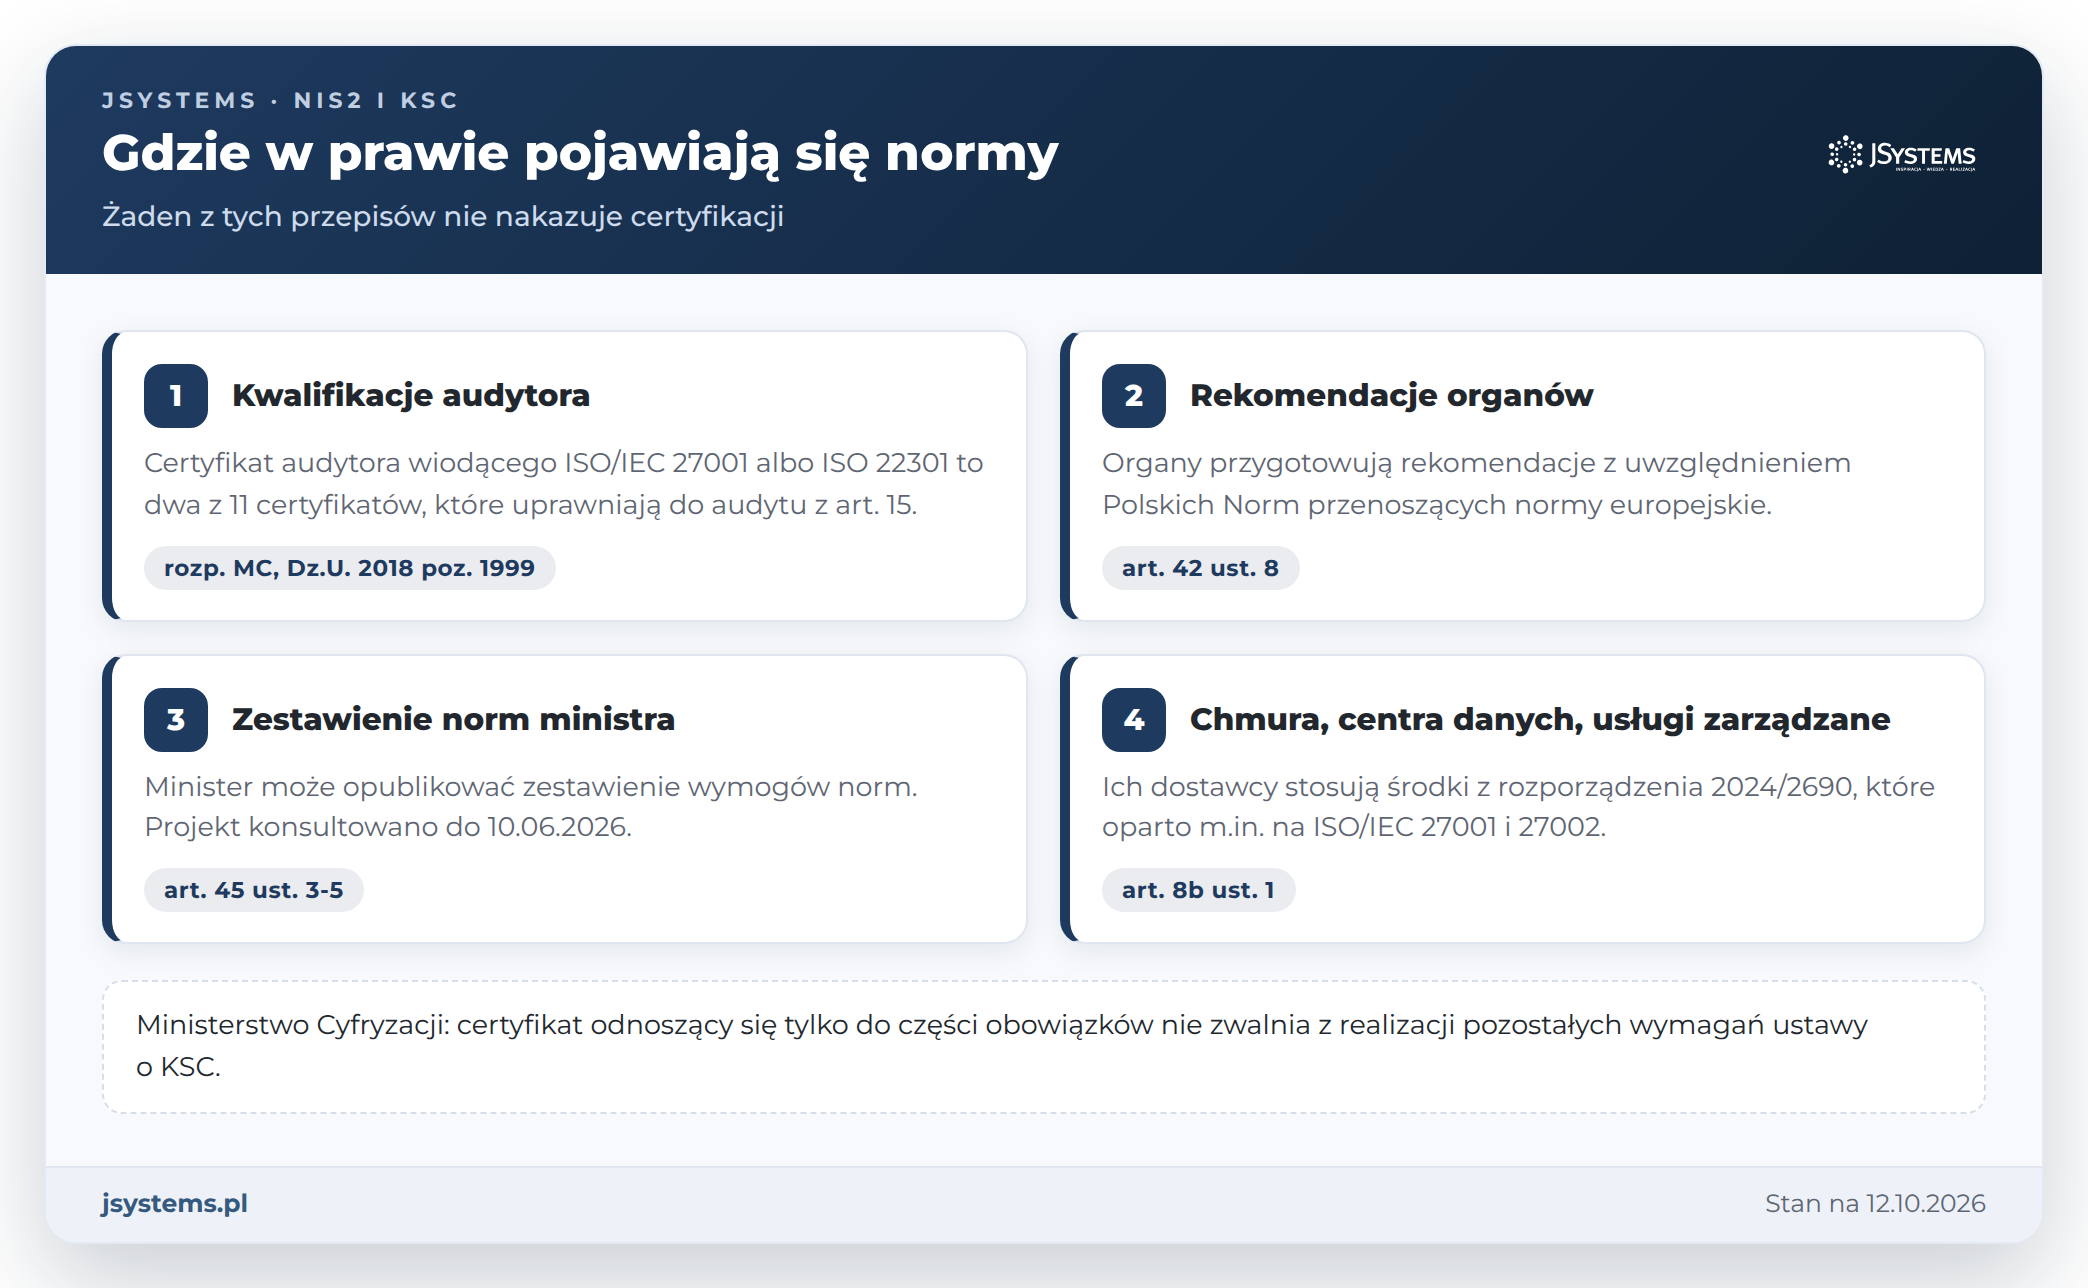
W tekście ujednoliconym ustawy według stanu na 8 października 2026 r. nie ma żadnego odesłania do normy ISO/IEC 27001. Ustawa nie każe się certyfikować i nie przewiduje, że certyfikat zastępuje wykonanie któregokolwiek obowiązku. Normy pojawiają się w przepisach w kilku miejscach, ale żadne z nich nie tworzy obowiązku certyfikacji. Najważniejsze są cztery:
Ministerstwo Cyfryzacji ujęło to wprost w zaproszeniu do konsultacji zestawienia norm na gov.pl: „wdrożenie określonej normy, standardu lub uzyskanie certyfikatu odnoszącego się wyłącznie do części obowiązków wynikających z ustawy nie zwalnia podmiotu z obowiązku realizacji pozostałych wymagań przewidzianych przepisami ustawy o KSC”. To stanowisko ministerstwa, a nie przepis, ale trudno o czytelniejszą wskazówkę. Autorzy projektu pisali podobnie w ocenie skutków regulacji (OSR): obowiązki pokrywają się z normami stosowanymi dobrowolnie i wielu przedsiębiorców wdraża systemy zgodne z ISO 27001 i ISO 22301, ale „nie są to oczywiście jedyne sposoby zapewnienia zgodności z projektowanymi przepisami”.
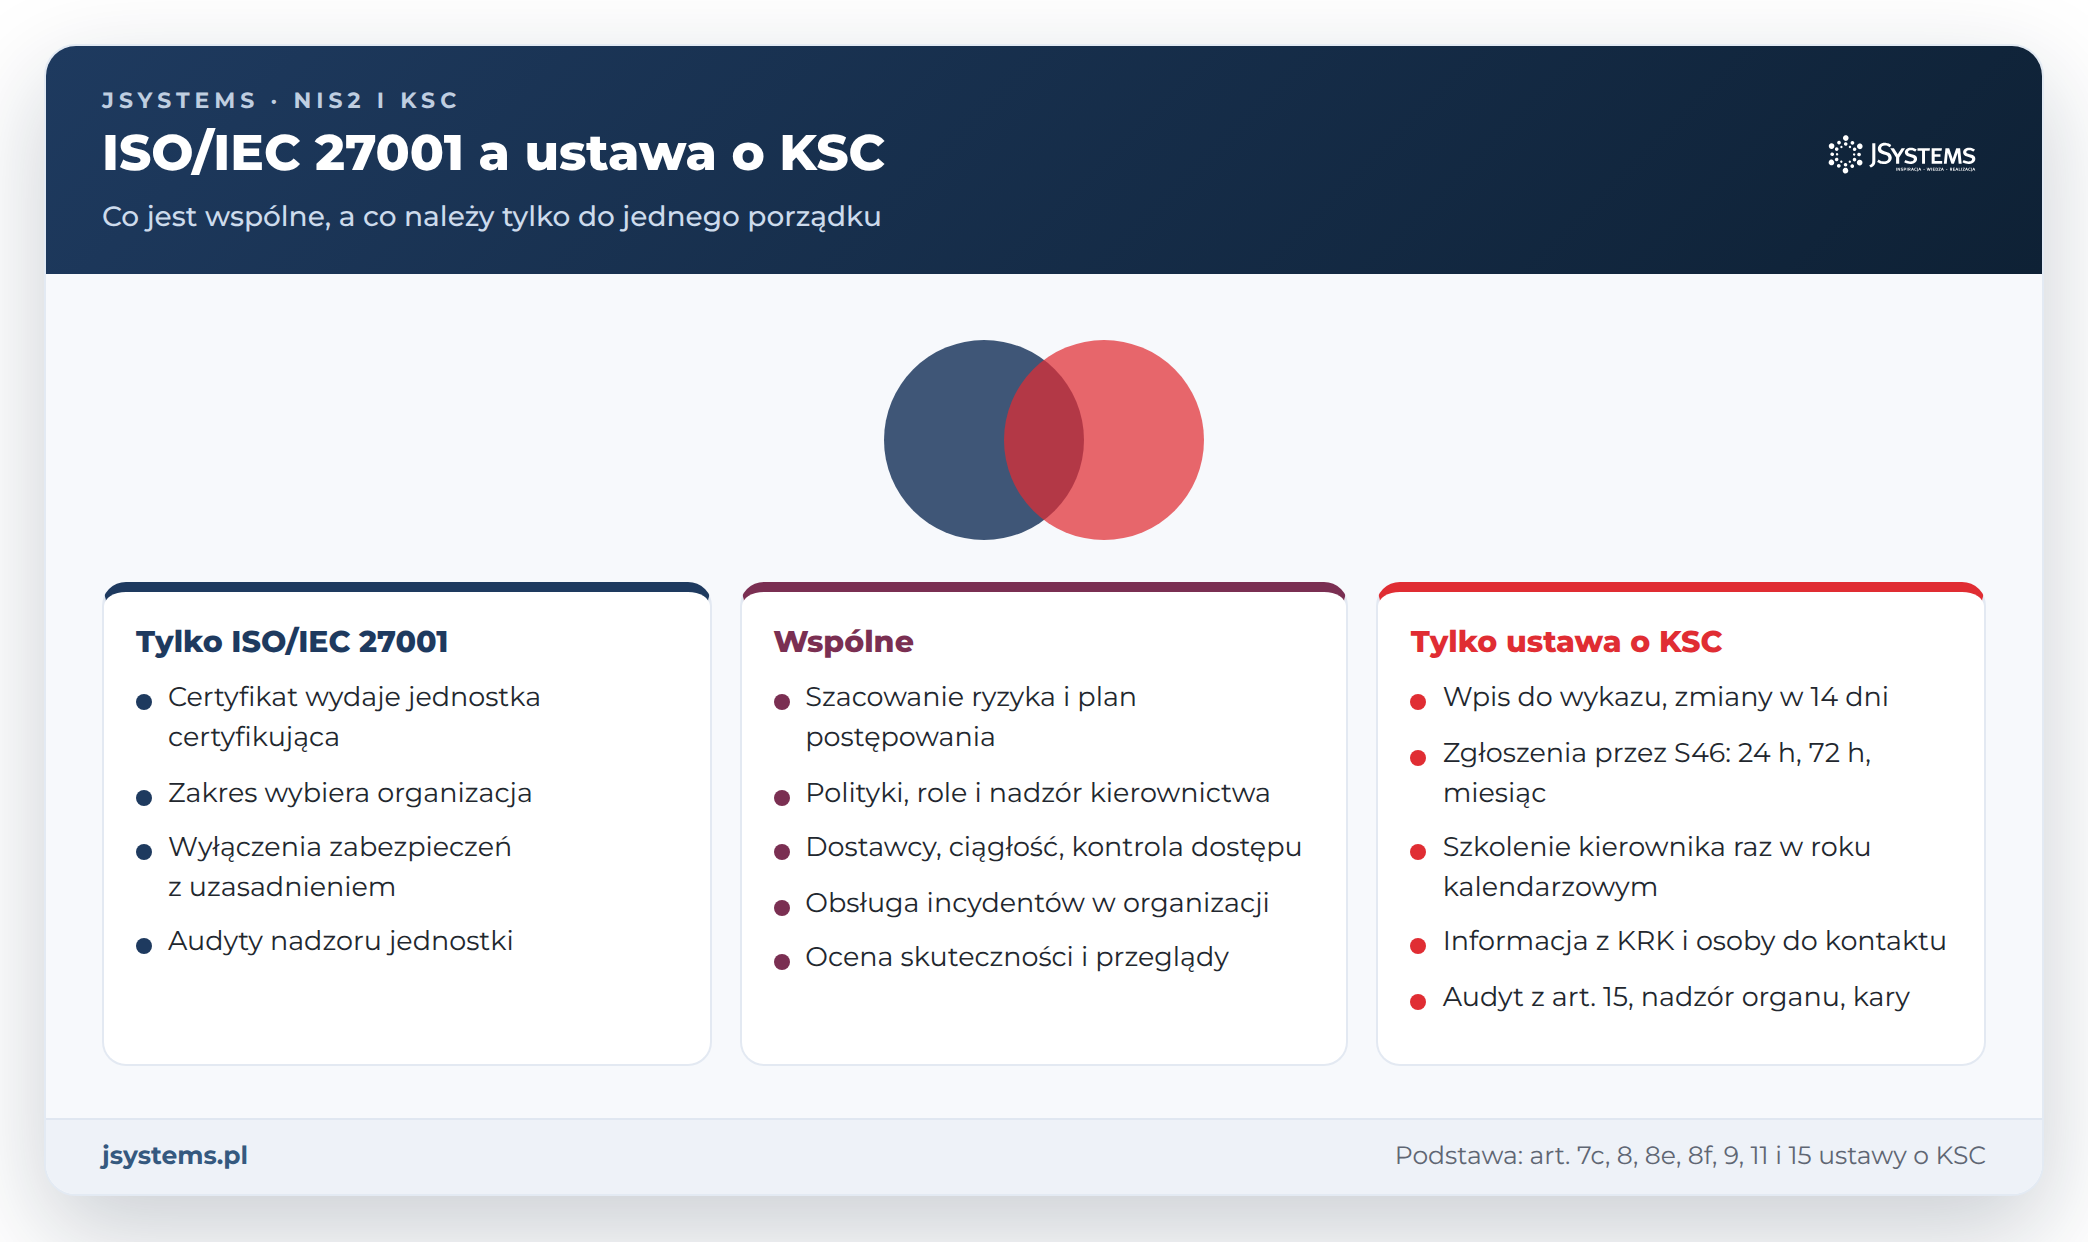
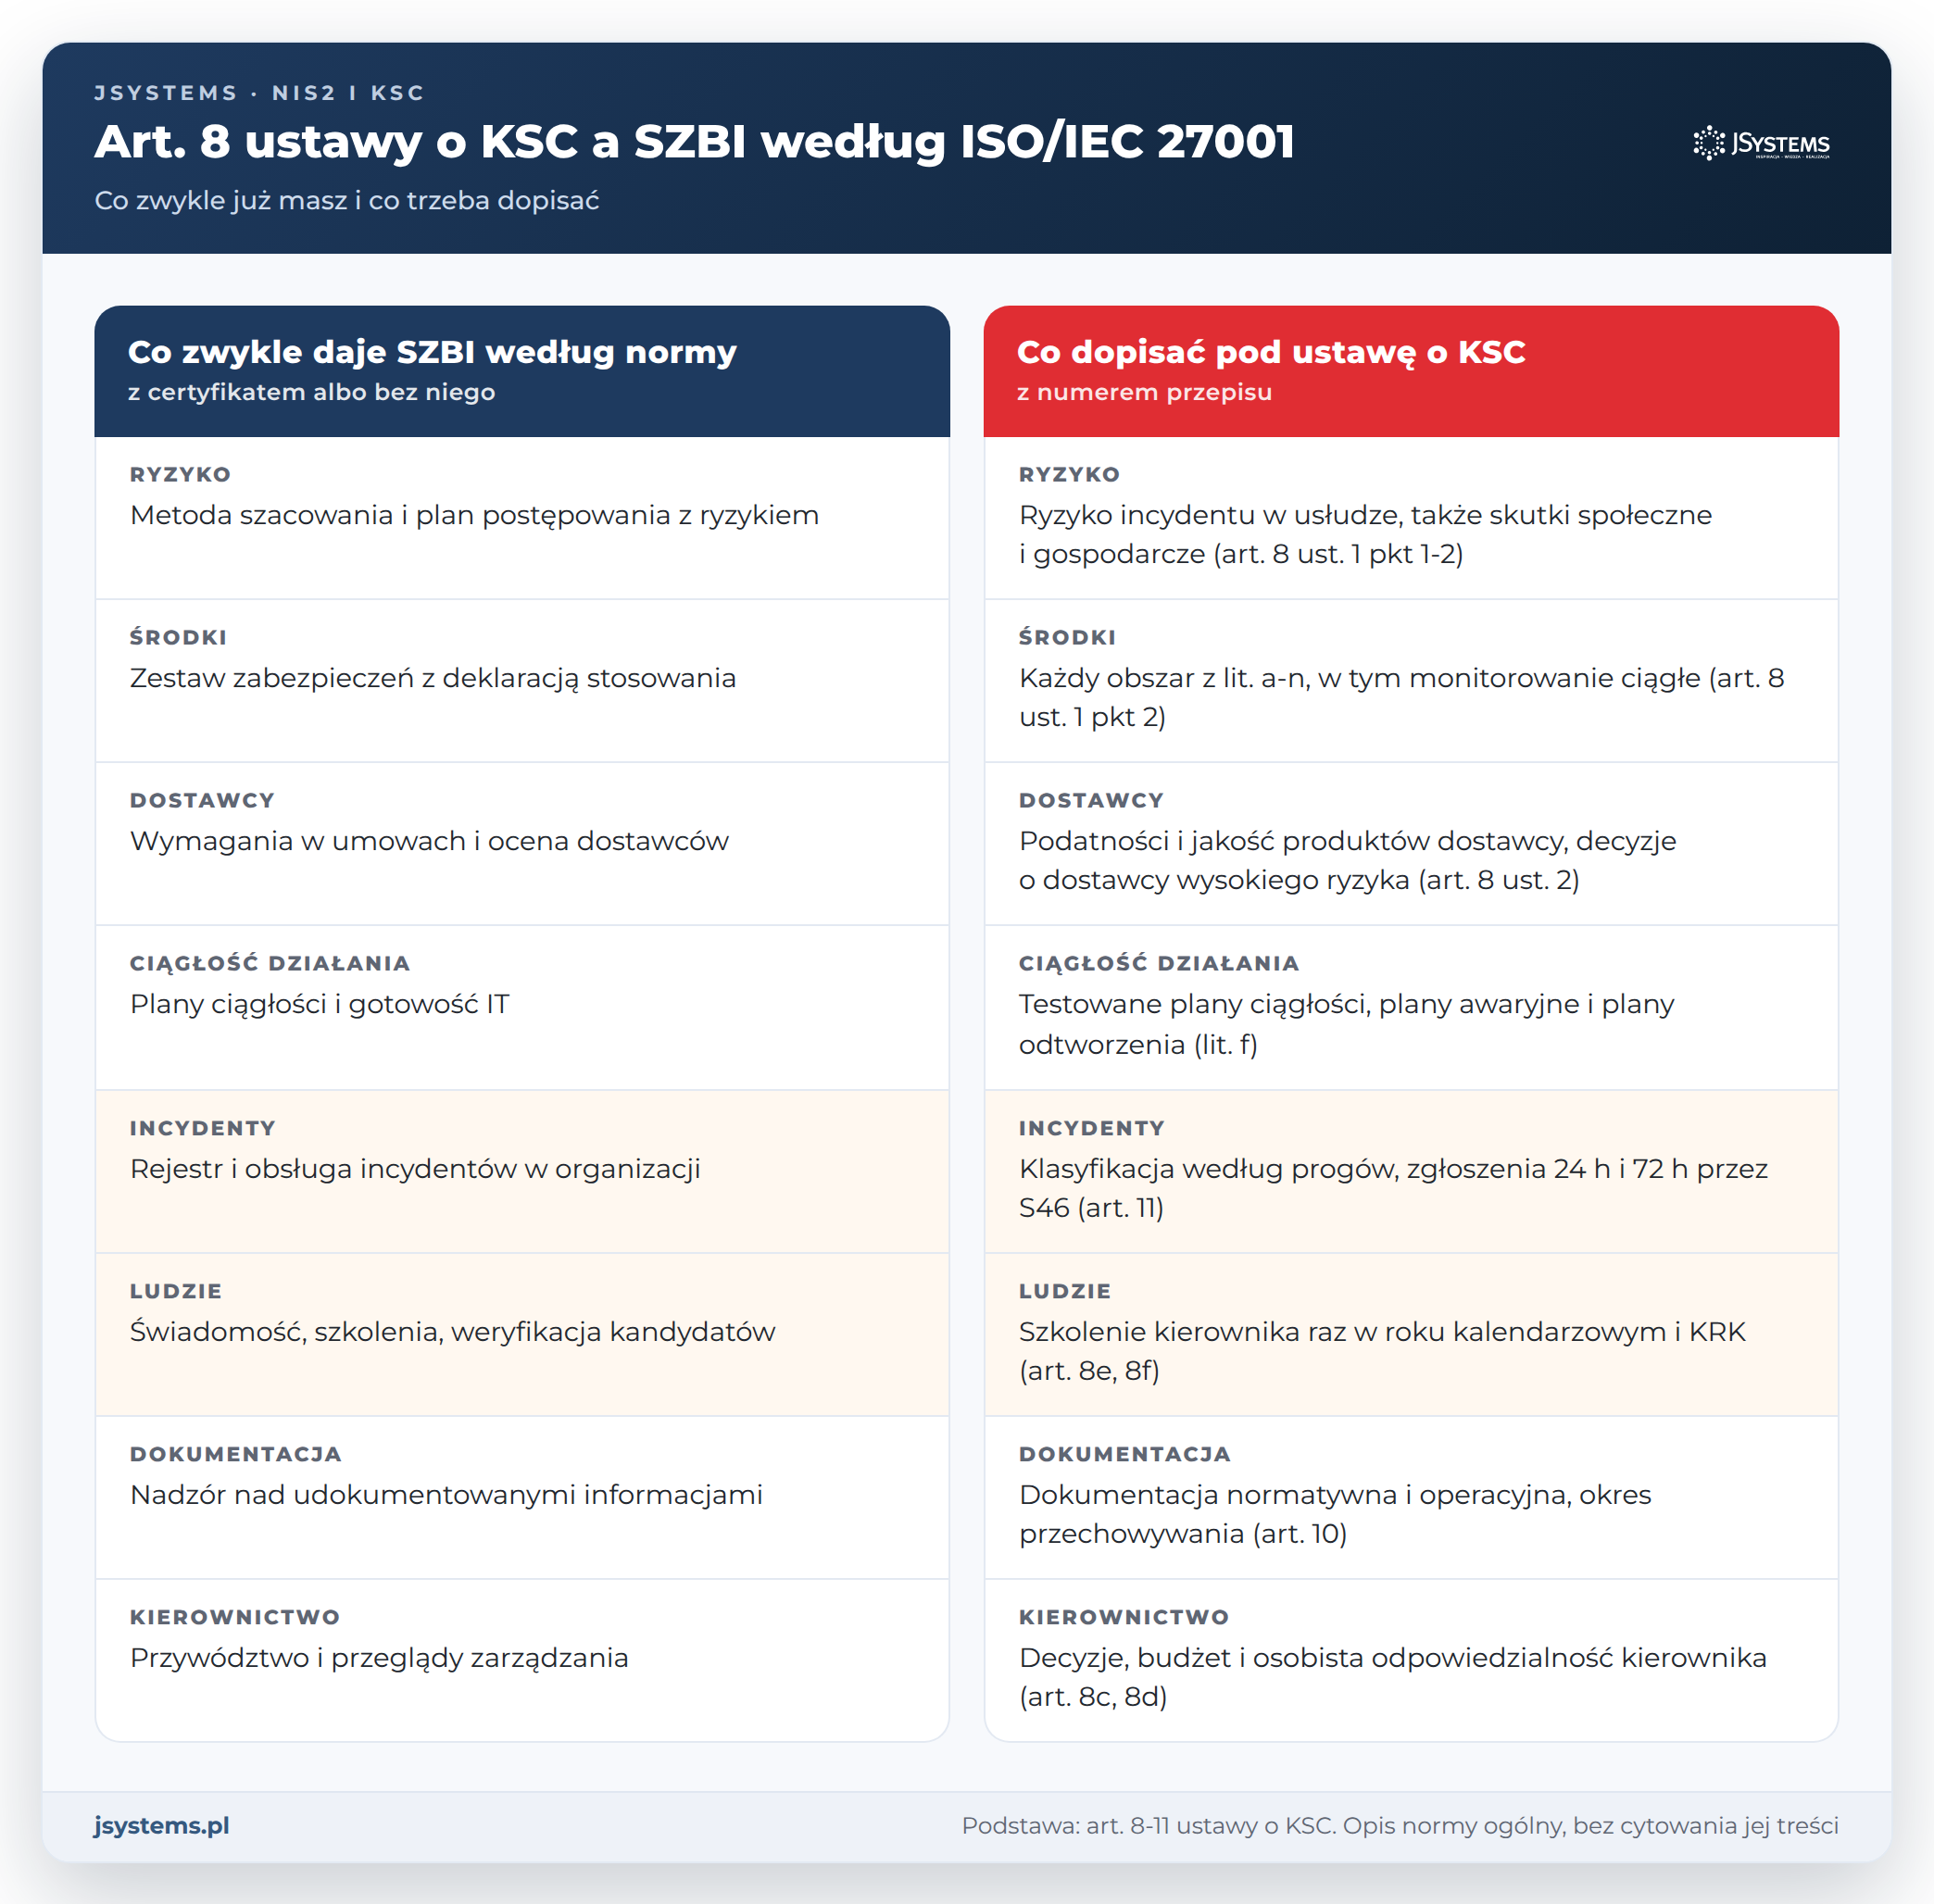
Oba systemy mają ten sam rdzeń: szacujesz ryzyko, dobierasz zabezpieczenia, sprawdzasz, czy działają, i poprawiasz. Ministerstwo Cyfryzacji opisuje rolę kierownika podmiotu w tym samym duchu: kierownik „odpowiada za system zarządzania bezpieczeństwem informacji i jego rozwój zgodnie z cyklem Deminga” (odpowiedź 4.1 w pytaniach i odpowiedziach Ministerstwa Cyfryzacji do ustawy o KSC, stanowisko niewiążące). Różnice zaczynają się tam, gdzie kończy się metoda, a zaczyna prawo.
| Element | SZBI według ustawy o KSC | System według ISO/IEC 27001 |
|---|---|---|
| Źródło | Obowiązek ustawowy, nadzór organu właściwego do spraw cyberbezpieczeństwa (art. 53) i kary (art. 73-73a) | Dobrowolna norma, ocena przez jednostkę certyfikującą |
| Zakres | System informacyjny wykorzystywany w procesach wpływających na świadczenie usługi (art. 8 ust. 1) | Zakres ustala organizacja, np. jeden dział albo jedna lokalizacja |
| Ryzyko | Ryzyko wystąpienia incydentu, środki uwzględniające m.in. skutki społeczne i gospodarcze (art. 8 ust. 1 pkt 1-2) | Ryzyko dla bezpieczeństwa informacji według kryteriów przyjętych przez organizację |
| Zabezpieczenia | Obszary z lit. a-n wymienione wprost, dobór proporcjonalny do ryzyka | Katalog zabezpieczeń z możliwością uzasadnionego wyłączenia w deklaracji stosowania |
| Kierownictwo | Kierownik podejmuje decyzje, planuje środki finansowe, odpowiada osobiście i szkoli się raz w roku kalendarzowym (art. 8c-8e) | Najwyższe kierownictwo wykazuje przywództwo i przegląda system |
| Relacje zewnętrzne | Wykaz podmiotów kluczowych i podmiotów ważnych (Wykaz KSC), system teleinformatyczny z art. 46 (S46), zespoły reagowania na incydenty (CSIRT), organ, terminy zgłoszeń (art. 7c, 9, 11) | Kontakty z organami i grupami specjalistów według decyzji organizacji |
Najważniejsza praktyczna różnica dotyczy wyłączeń. W normie wolno pominąć zabezpieczenie, jeśli uzasadnisz to w deklaracji stosowania. Ustawa wymienia obszary środków wprost (art. 8 ust. 1 pkt 2 lit. a-n) i nie zawiera przepisu, który pozwalałby któryś z nich pominąć. Pozwala natomiast dobrać intensywność do ryzyka: środki mają być odpowiednie i proporcjonalne, z uwzględnieniem m.in. kosztów wdrożenia i wielkości podmiotu, a szyfrowanie i uwierzytelnianie wieloskładnikowe stosuje się „w stosownych przypadkach” (lit. k i l). Jeśli w Twojej deklaracji stosowania wyłączono na przykład zabezpieczenia dotyczące dostawców albo kryptografii, sprawdź, czy da się to obronić wobec lit. e i lit. k.
Druga różnica to ryzyko. Ustawa mówi o ryzyku „wystąpienia incydentu” w systemie wpływającym na usługę, a przy doborze środków każe brać pod uwagę także skutki społeczne i gospodarcze. Jeśli kryteria w Twojej analizie ryzyka liczą tylko straty własne firmy, dopisz kryterium wpływu na odbiorców usługi. Przyda się to również przy klasyfikacji incydentów, bo incydent poważny ustawa definiuje m.in. przez wpływ na świadczenie usługi i poważną szkodę u innych osób (art. 2 pkt 7).
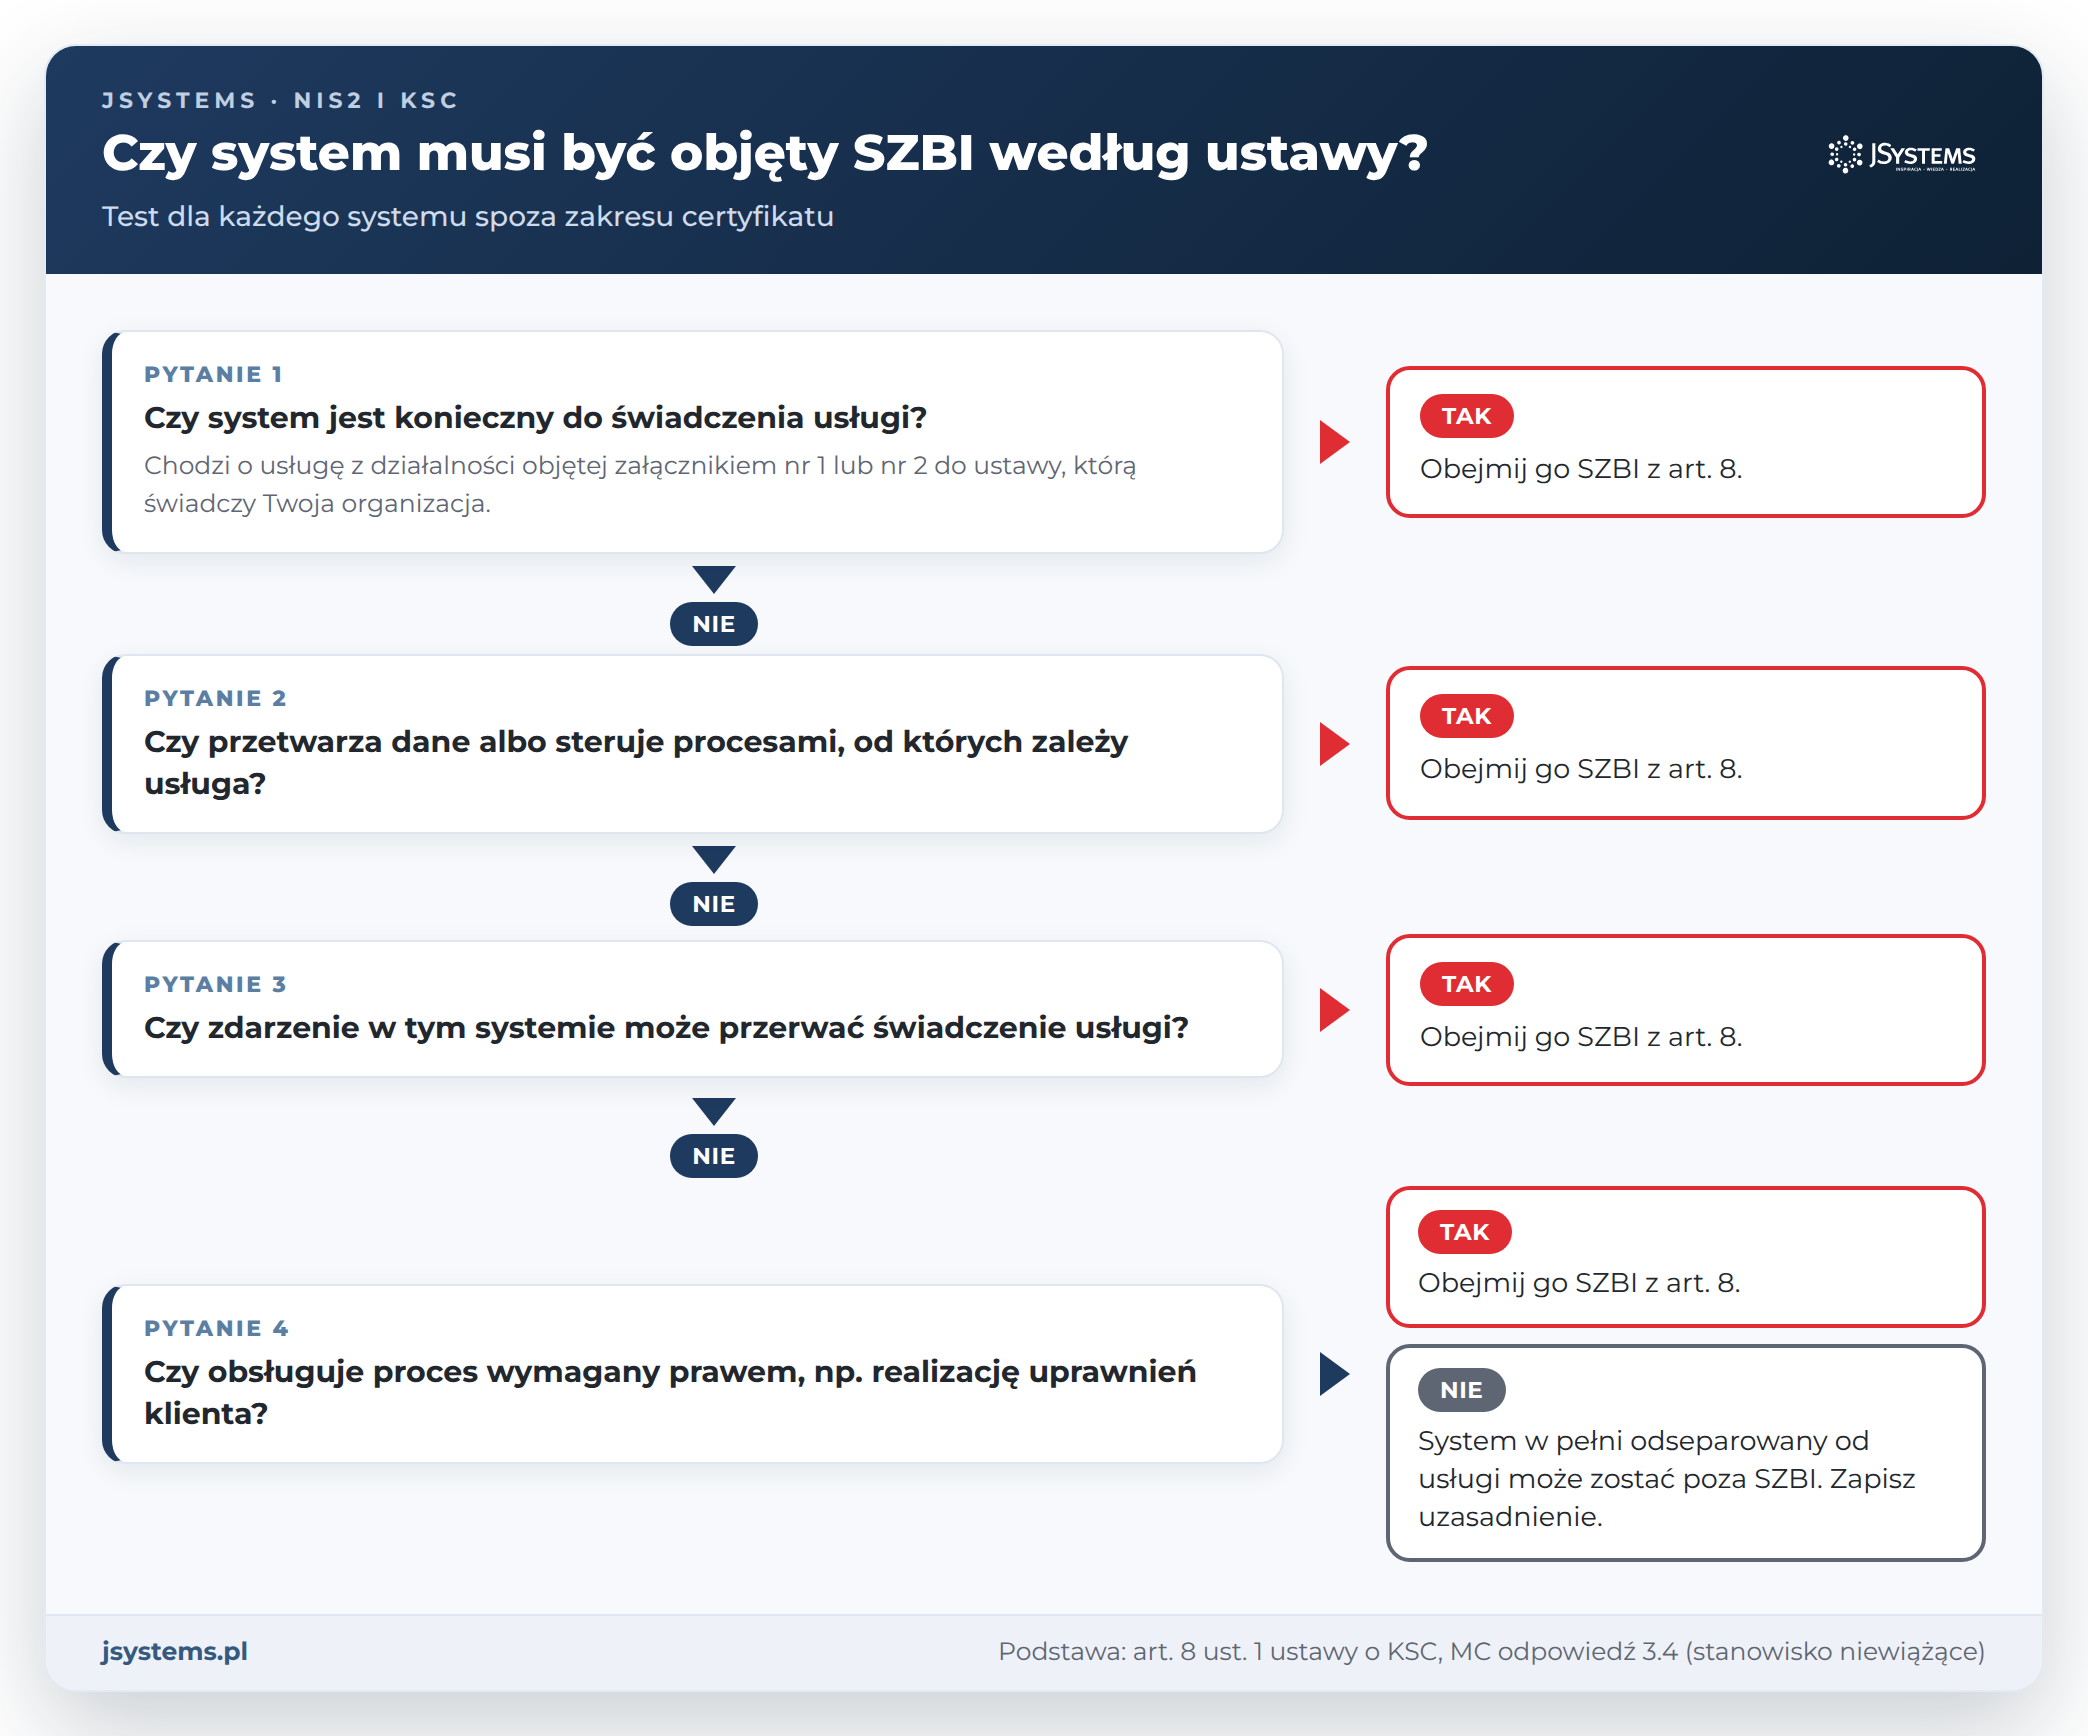
Od tego porównania warto zacząć, bo tu najłatwiej przeoczyć lukę. Zakres certyfikatu wybiera organizacja: może obejmować tylko dział IT, serwerownię albo wytwarzanie oprogramowania. Zakres SZBI według ustawy wyznacza usługa, czyli system informacyjny wykorzystywany w procesach wpływających na jej świadczenie (art. 8 ust. 1). System informacyjny to w ustawie nie tylko serwery i aplikacje, ale także „urządzenie lub grupę połączonych urządzeń i oprogramowania zaprogramowanych w celu przetwarzania danych” wraz z danymi (art. 2 pkt 14). Ministerstwo Cyfryzacji potwierdza, że definicja „uwzględnia także systemy automatyki przemysłowej” (odpowiedź 6.6).
Przykład. Przedsiębiorstwo ciepłownicze zatrudniające 320 osób od trzech lat ma certyfikat ISO/IEC 27001 obejmujący dział IT i serwerownię. Poza zakresem certyfikatu zostały: system nadzoru i sterowania siecią ciepłowniczą (SCADA, czyli system, który zbiera dane z instalacji i steruje nią zdalnie), sterowanie węzłami cieplnymi, system rozliczeń oraz elektroniczne biuro obsługi klienta. Firma jest podmiotem kluczowym: przedsiębiorstwo energetyczne z koncesją na wytwarzanie i dystrybucję ciepła znajduje się w załączniku nr 1 do ustawy, a 320 osób to więcej niż próg średniego przedsiębiorstwa (art. 5 ust. 1 pkt 1). Usługą jest dostarczanie ciepła, więc system sterowania siecią należy do SZBI bez dyskusji: steruje procesami, od których zależy usługa, a jego awaria może przerwać dostawy.
Z systemem rozliczeń i obsługą klienta jest trudniej. Ministerstwo zaleca brać pod uwagę nie tylko procesy techniczne, ale także procesy „wymagane przez przepisy prawa np. procesy służące realizacji uprawnień użytkownika, klienta, konsumenta czy abonenta”, a z SZBI wyłączać tylko systemy „w pełni odseparowane od świadczenia usługi” (odpowiedź 3.4, stanowisko niewiążące). Jeśli przez elektroniczne biuro obsługi odbiorcy zgłaszają awarie i składają reklamacje, trudno uznać je za odseparowane. System kadrowy, który nie łączy się z siecią technologiczną i nie ma wpływu na usługę, może zostać poza SZBI, ale decyzję i jej uzasadnienie trzeba zapisać.
Masz dwie drogi. Możesz rozszerzyć zakres certyfikatu przy najbliższym audycie albo prowadzić SZBI według ustawy szerzej niż certyfikat. Ustawa nie wymaga, by zakresy były identyczne, bo w ogóle nie wymaga certyfikatu. Wymaga natomiast, by SZBI obejmował wszystkie systemy wpływające na usługę. Ministerstwo dopuszcza jeden SZBI dla wielu systemów, a nawet dla całego podmiotu, z osobnymi elementami dla poszczególnych systemów (odpowiedzi 3.31 i 14.7).
Utrzymywany system według ISO/IEC 27001 to mocny punkt startu przed terminem 3 kwietnia 2027 r. Daje cztery rzeczy, których zbudowanie od zera zajmuje dużo czasu.
Poniższa mapa pokazuje, jak elementy art. 8 odpowiadają obszarom typowego SZBI według normy. Opis normy jest celowo ogólny, bez cytowania jej treści. Prawa kolumna działa jak lista kontrolna: to rzeczy do dopisania, nawet jeśli certyfikat jest aktualny.
| Element art. 8 ustawy o KSC | Gdzie zwykle w SZBI według normy | Na co uważać |
|---|---|---|
| Systematyczne szacowanie ryzyka i zarządzanie nim (ust. 1 pkt 1) | Proces oceny i postępowania z ryzykiem | Usługi z działalności objętej załącznikiem nr 1 lub nr 2, ryzyko incydentu, skutki dla odbiorców |
| Polityki szacowania ryzyka i bezpieczeństwa, polityki tematyczne (pkt 2 lit. a) | Polityka bezpieczeństwa informacji i polityki tematyczne | Polityki mają obejmować zakres z ustawy, a nie tylko zakres certyfikatu |
| Bezpieczeństwo nabywania, rozwoju i eksploatacji, testowanie (lit. b) | Zabezpieczenia dotyczące rozwoju, zmian i testów | Systemy sterowania i oprogramowanie dostawców |
| Bezpieczeństwo fizyczne i środowiskowe, zasoby ludzkie (lit. c-d) | Zabezpieczenia fizyczne i dotyczące ludzi | Informacja z Krajowego Rejestru Karnego (KRK) dla osób realizujących zadania z art. 8 i 11 (art. 8f) |
| Łańcuch dostaw (lit. e, ust. 2) | Bezpieczeństwo w relacjach z dostawcami | Podatności i jakość produktów dostawcy, wyniki postępowania wobec dostawcy wysokiego ryzyka |
| Plany ciągłości działania, awaryjne i odtworzenia (lit. f) | Ciągłość działania i gotowość IT | Testowanie planów i dokumentacja systemu zarządzania ciągłością działania (art. 10 ust. 3 pkt 3) |
| Monitorowanie w trybie ciągłym, ocena skuteczności (lit. g-h) | Monitorowanie, rejestrowanie zdarzeń, audyt wewnętrzny | Monitorowanie ciągłe systemu, który służy do świadczenia usługi |
| Edukacja personelu i cyberhigiena (lit. i-j) | Świadomość i szkolenia | Osobne szkolenie kierownika w każdym roku kalendarzowym (art. 8e) |
| Kryptografia, bezpieczna komunikacja, aktywa, kontrola dostępu (lit. k-n) | Zabezpieczenia technologiczne i organizacyjne | Bezpieczna komunikacja w ramach krajowego systemu cyberbezpieczeństwa i wewnątrz podmiotu, z uwierzytelnianiem wieloskładnikowym (MFA) w stosownych przypadkach |
| Informacje o cyberzagrożeniach i podatnościach (pkt 3) | Analiza informacji o zagrożeniach | Komunikaty zespołów CSIRT i organów |
| Zarządzanie incydentami i ograniczanie ich wpływu (pkt 4-5) | Zarządzanie incydentami i podatnościami | Klasyfikacja według progów i zgłoszenia przez S46 (art. 11), analiza wpływu aktualizacji (pkt 5 lit. b) |
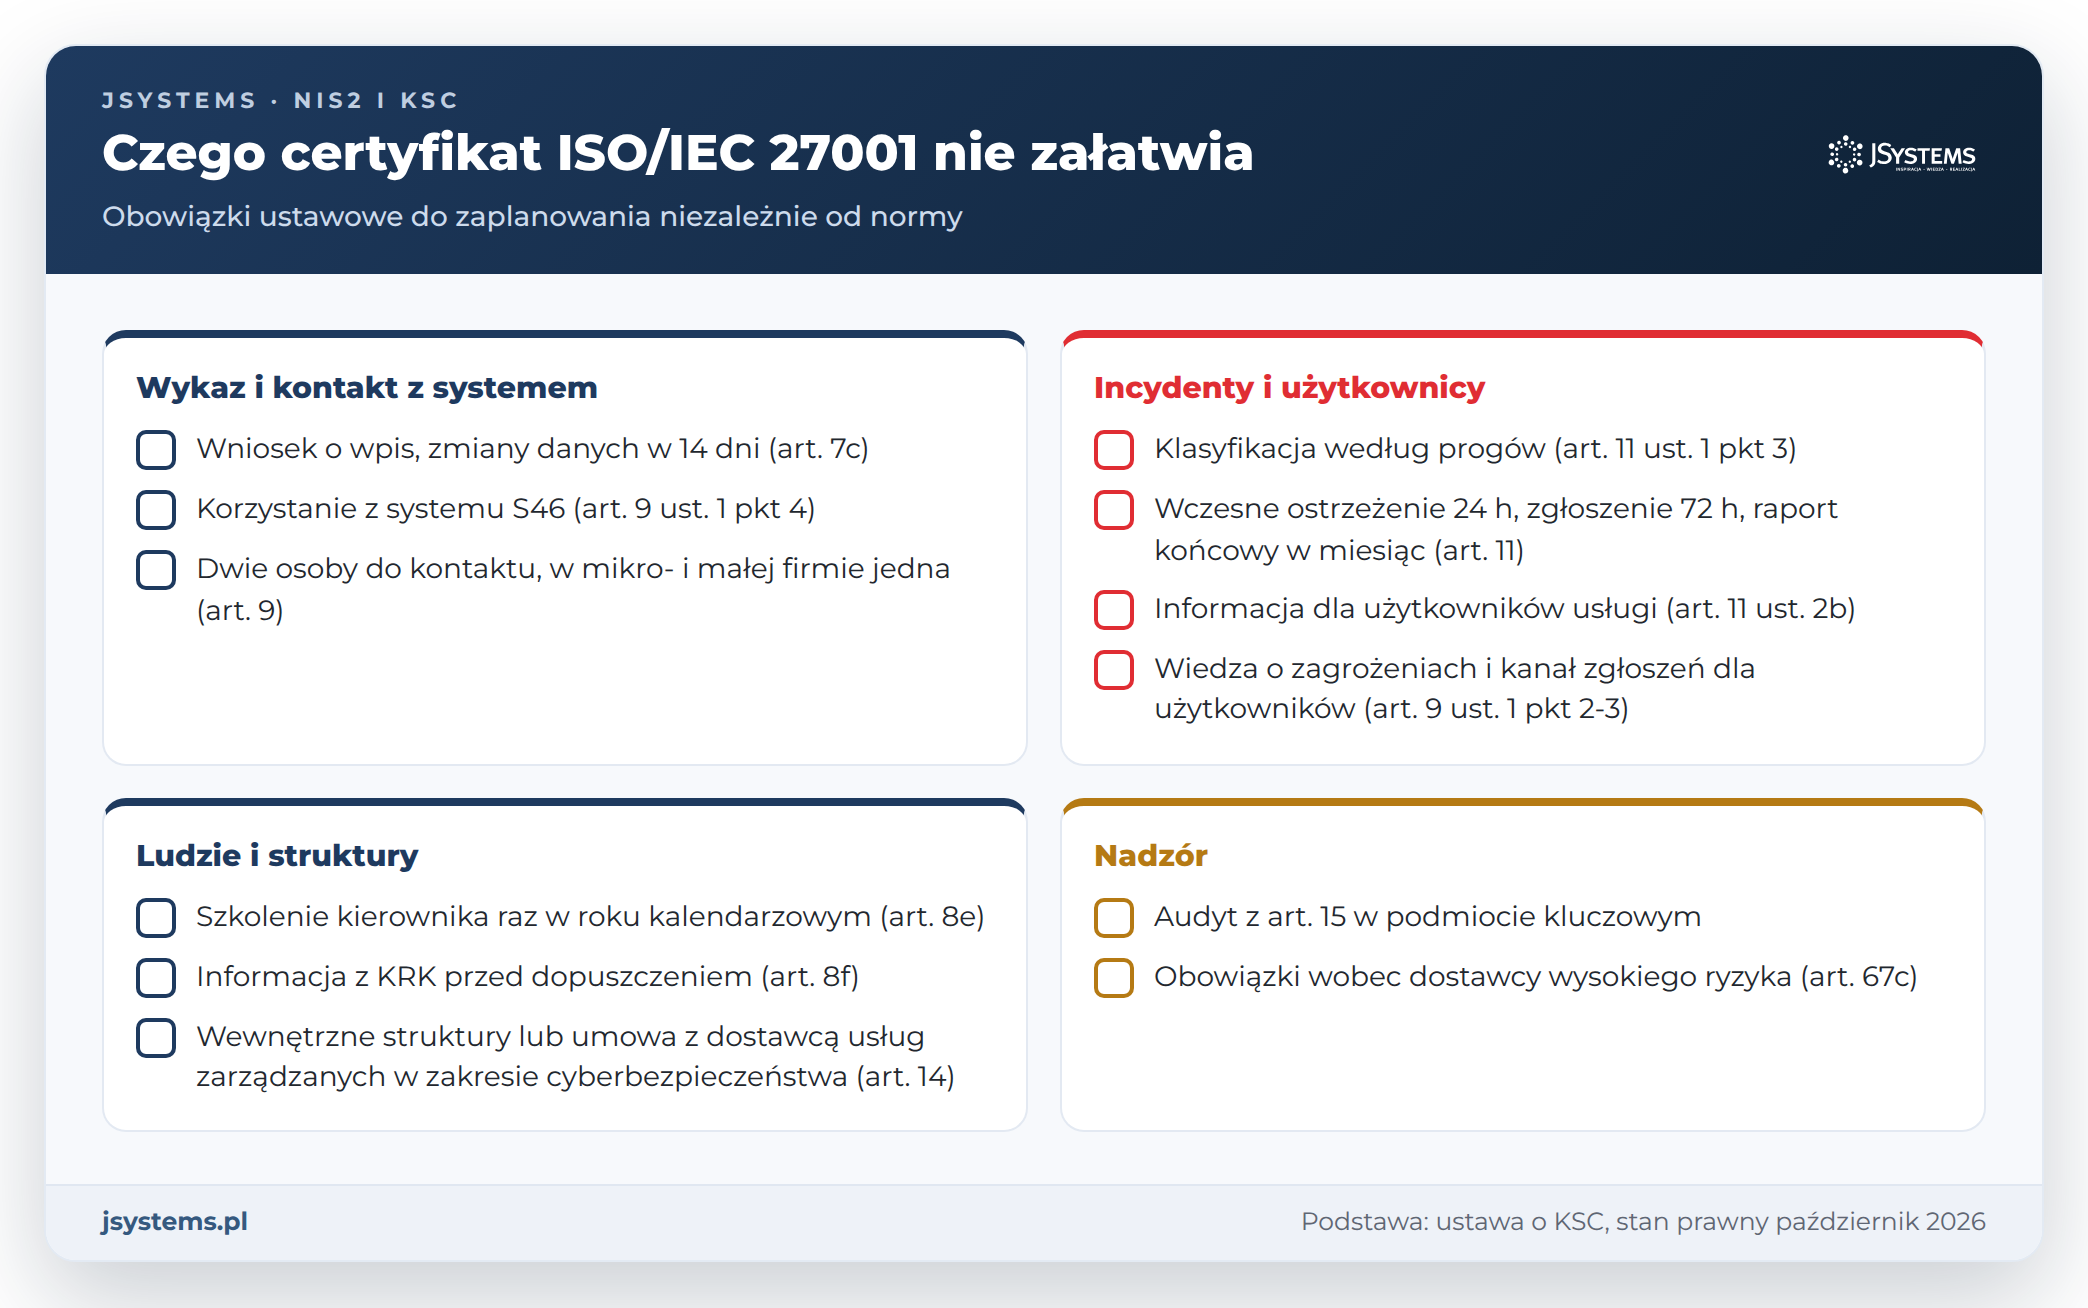
Część obowiązków ustawowych w ogóle nie należy do systemu zarządzania. To relacje z państwem: wykaz, system S46, zespoły CSIRT i organ nadzoru. Norma ich nie opisuje, a audyt certyfikacyjny nie potwierdza ich wykonania. Za większość z nich kierownik podmiotu odpowiada także wtedy, gdy powierzył je innej osobie (art. 8c ust. 1 i 3).
| Obowiązek | Przepis | Co przygotować |
|---|---|---|
| Wniosek o wpis do wykazu, zmiana danych w 14 dni, oświadczenie kierownika | art. 7c | Właściciel danych w wykazie i procedura aktualizacji |
| Korzystanie z systemu S46 | art. 9 ust. 1 pkt 4, art. 46 ust. 4 | Konta osób uprawnionych, test logowania |
| Co najmniej dwie osoby do kontaktu, w mikro- i małym przedsiębiorstwie oraz w podmiocie ważnym będącym podmiotem publicznym co najmniej jedna | art. 9 ust. 1 pkt 1, ust. 2-3 | Wyznaczenie na piśmie i zastępstwa |
| Wiedza o zagrożeniach i kanał zgłoszeń dla użytkowników usługi | art. 9 ust. 1 pkt 2-3 | Informacje na stronie albo odnośniki do stron organu lub CSIRT, adres do zgłoszeń |
| Klasyfikacja incydentu, wczesne ostrzeżenie w 24 h, zgłoszenie w 72 h, sprawozdanie końcowe w miesiąc | art. 11 ust. 1 pkt 3-4c, ust. 2 | Procedura z mierzeniem czasu od wykrycia, dyżur |
| Informowanie użytkowników o incydencie poważnym, który niekorzystnie wpływa na usługę | art. 11 ust. 2b | Wzory komunikatów |
| Szkolenie kierownika raz w roku kalendarzowym, udokumentowany udział | art. 8e | Plan na każdy rok i dowody udziału |
| Informacja z KRK przed dopuszczeniem do zadań z art. 8 i 11 | art. 8f | Lista osób i data przedstawienia informacji |
| Wewnętrzne struktury lub umowa z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa | art. 14 | Decyzja o modelu, umowa |
| Audyt bezpieczeństwa w podmiocie kluczowym | art. 15 | Harmonogram i wybór audytorów |
| Wycofanie produktów objętych decyzją o dostawcy wysokiego ryzyka | art. 67c | Inwentaryzacja sprzętu i oprogramowania |
Dwa obowiązki z tej listy mają wymiar osobisty. Szkolenie przechodzi kierownik podmiotu oraz osoba, której powierzono jego obowiązki w zakresie cyberbezpieczeństwa (art. 8e ust. 1). W spółce kapitałowej kierownikiem w rozumieniu ustawy jest członek zarządu, a przy zarządzie wieloosobowym jego członkowie (art. 2 pkt 8a ustawy o KSC w związku z art. 3 ust. 1 pkt 6 ustawy o rachunkowości). Termin pierwszego szkolenia i sposoby dokumentowania udziału opisujemy w artykule o obowiązkowym szkoleniu zarządu z KSC. Drugi obowiązek dotyczy osób, które mają realizować zadania z art. 8 lub art. 11: kierownik dopuszcza je do tych zadań dopiero po otrzymaniu informacji z KRK o niekaralności za przestępstwa przeciwko ochronie informacji (art. 8f ust. 1). Za niewykonanie obowiązków z art. 8e albo art. 8f kierownikowi może grozić kara do 300% wynagrodzenia liczonego jak ekwiwalent za urlop, a w podmiocie publicznym do 100% (art. 73a ust. 1 i 4-5). Pierwsze takie kary mogą zostać nałożone dopiero po 3 kwietnia 2028 r. (art. 35 ustawy nowelizującej), ale same obowiązki trzeba wykonać wcześniej.
Lista nie skraca się po certyfikacji, bo dotyczy prawa, a nie systemu zarządzania. Kolejne kroki po wpisie, w tym rolę systemu S46 w zgłoszeniach, omawiamy w tekście o tym, co robić, gdy firma jest już w Wykazie KSC.
Ostatni wiersz tabeli jest na razie teoretyczny. Według stanu na 12 października 2026 r. minister nie wydał żadnej decyzji o uznaniu dostawcy za dostawcę wysokiego ryzyka, a przepisy o tej procedurze są przedmiotem wniosku Prezydenta do Trybunału Konstytucyjnego (sprawa K 19/26, w toku). Inwentaryzacja sprzętu i oprogramowania przyda się jednak niezależnie od wyniku tej sprawy, bo jest częścią zarządzania aktywami (art. 8 ust. 1 pkt 2 lit. m).
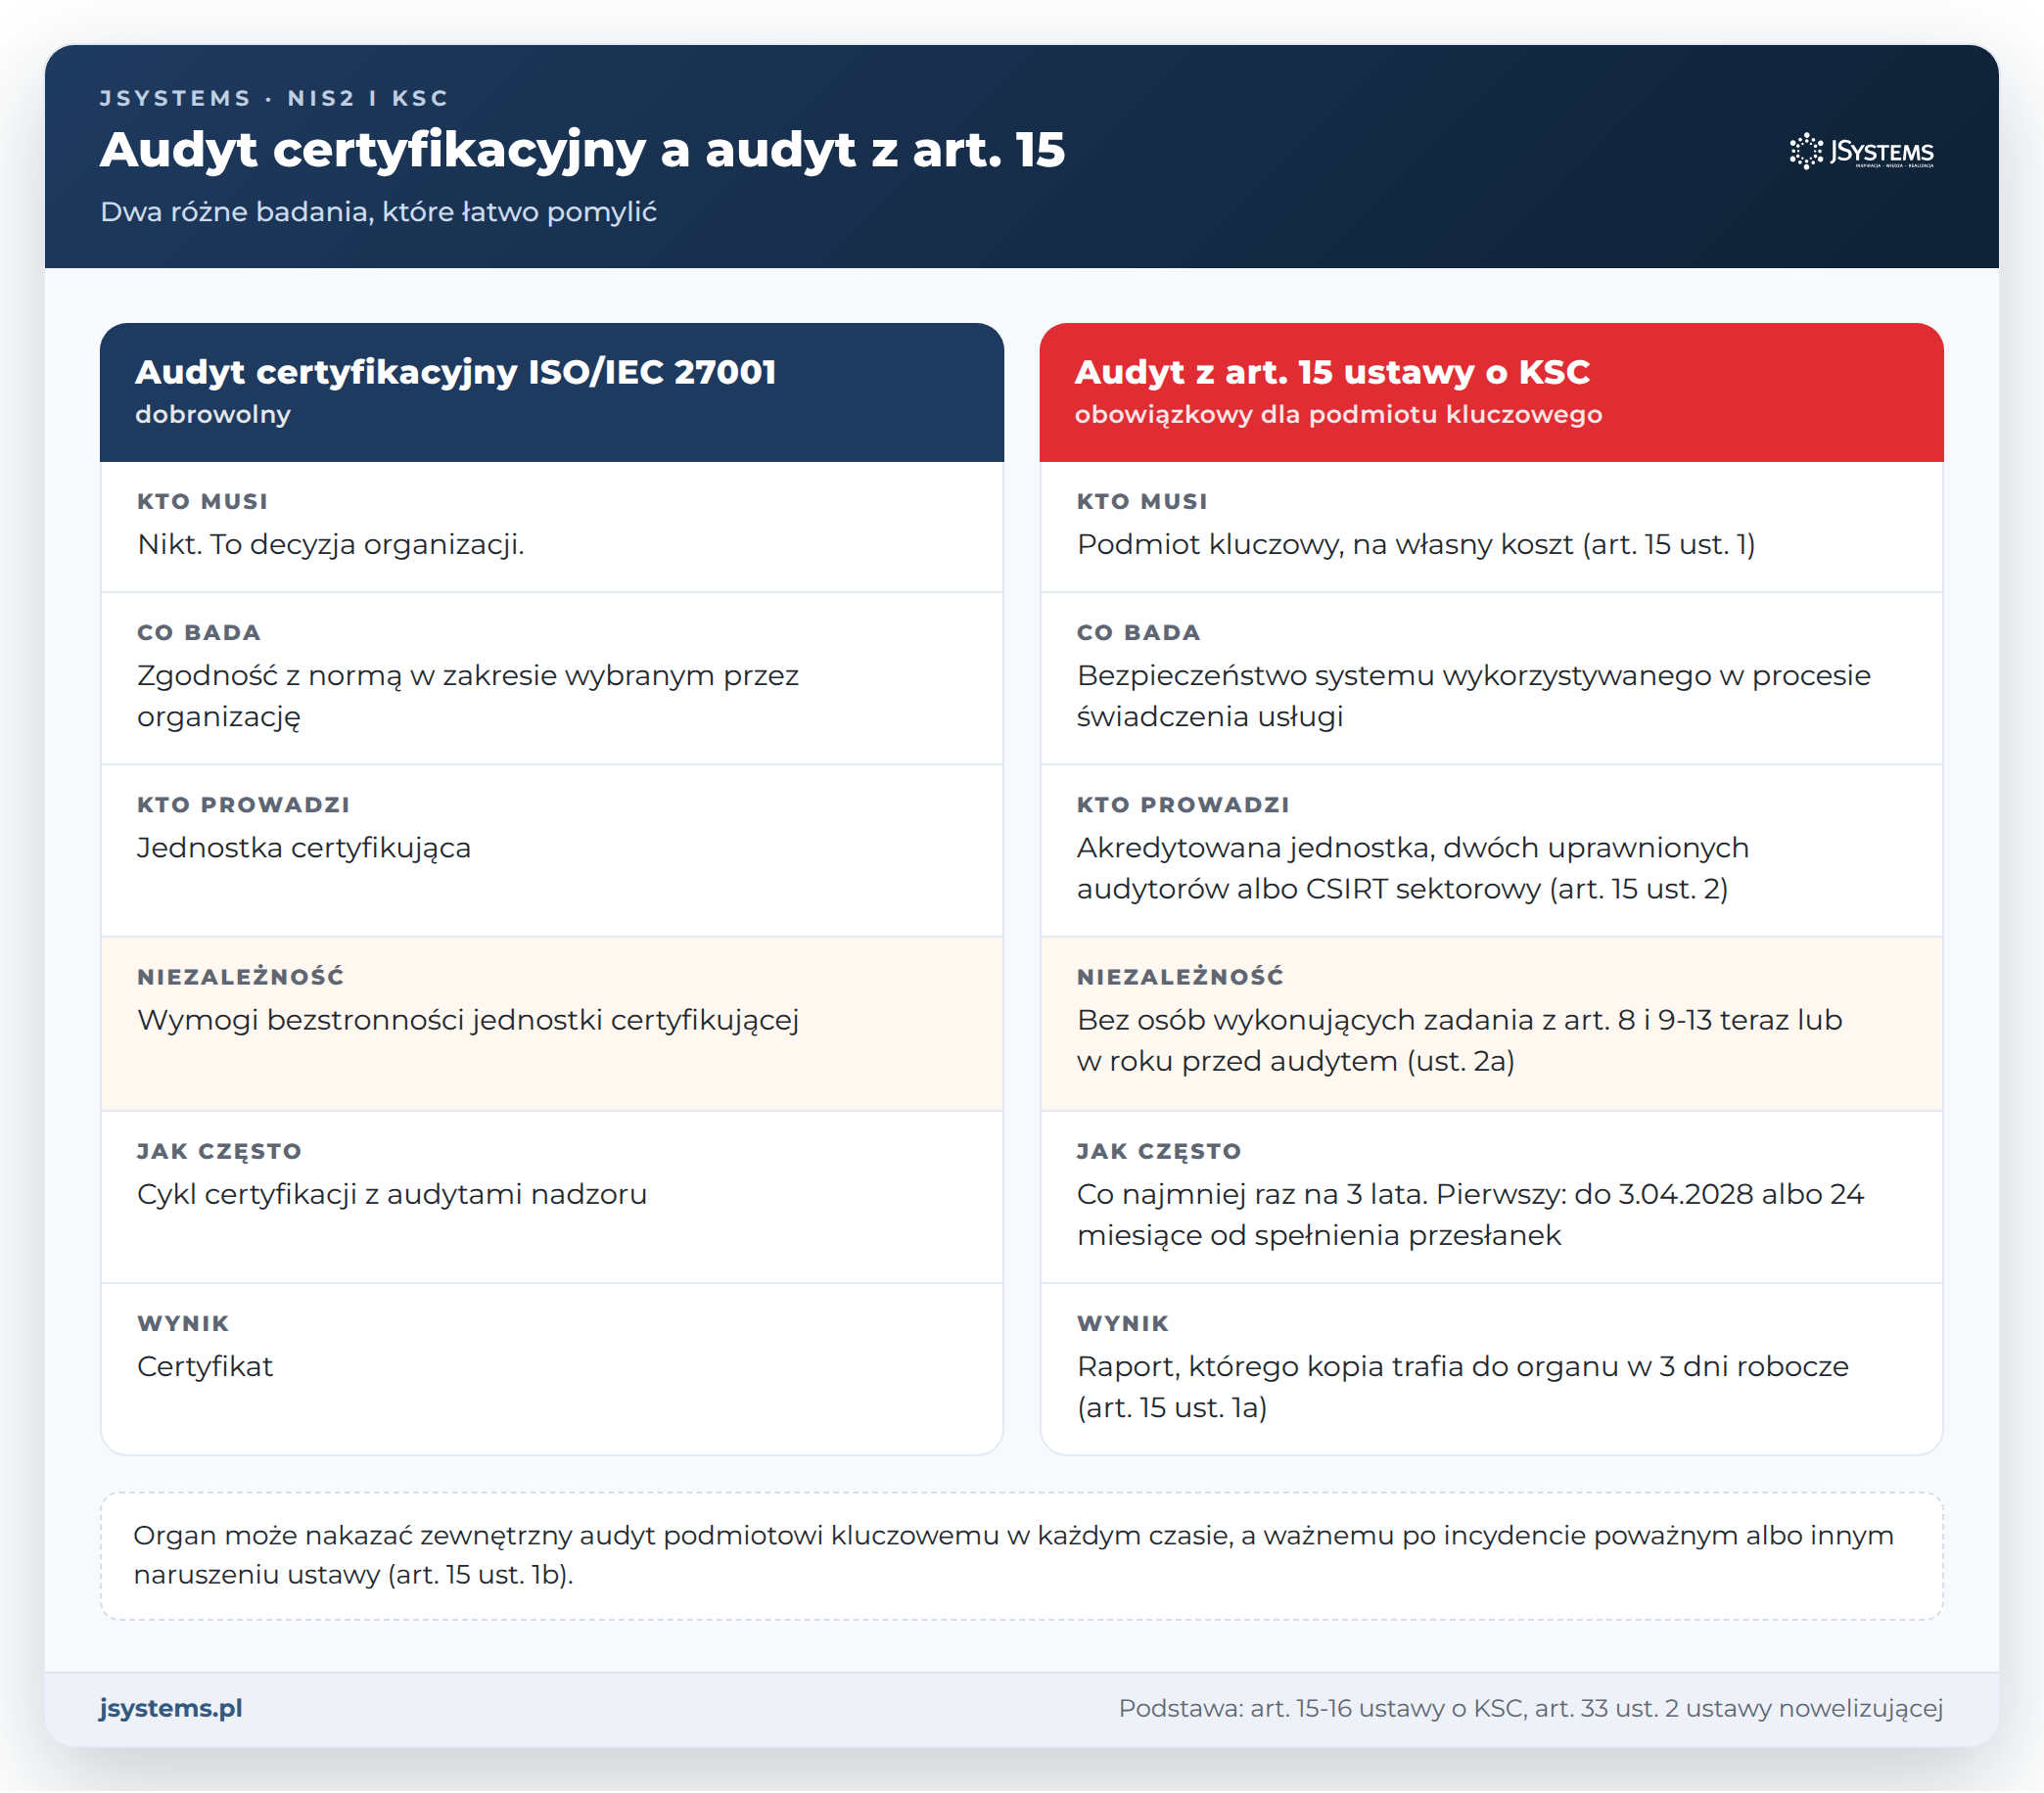
Skoro jednostka certyfikująca regularnie przeprowadza audyty, czy to nie wystarczy? Nie. Ustawa nie przewiduje zaliczenia audytu certyfikacyjnego jako audytu z art. 15, a oba badania różnią się w kilku istotnych punktach.
Ministerstwo Cyfryzacji dodaje dwie wskazówki. Audyt z art. 15 to audyt „na zgodność z przepisami ustawy”, który „może być audytem wewnętrznym lub zewnętrznym”, i według ministerstwa powinien dotyczyć „całego systemu informacyjnego wykorzystywanego przez dany podmiot, a nie jedynie jego części związanych z konkretną usługą” (odpowiedź 9.1). Ustawa mówi węziej, o audycie systemu informacyjnego „wykorzystywanego w procesie świadczenia usługi” (art. 15 ust. 1), więc szeroki zakres to interpretacja ministerstwa. Przy planowaniu audytu lepiej się z nią liczyć.
Czy ta sama jednostka może przeprowadzić oba audyty? Ustawa tego nie zabrania, o ile jednostka ma akredytację we właściwym zakresie. Nawet wtedy będą to w praktyce dwa badania z dwoma raportami: jedno mierzy zgodność z normą, drugie wykonanie ustawy. Dowody mogą być wspólne, co może skrócić przygotowanie.
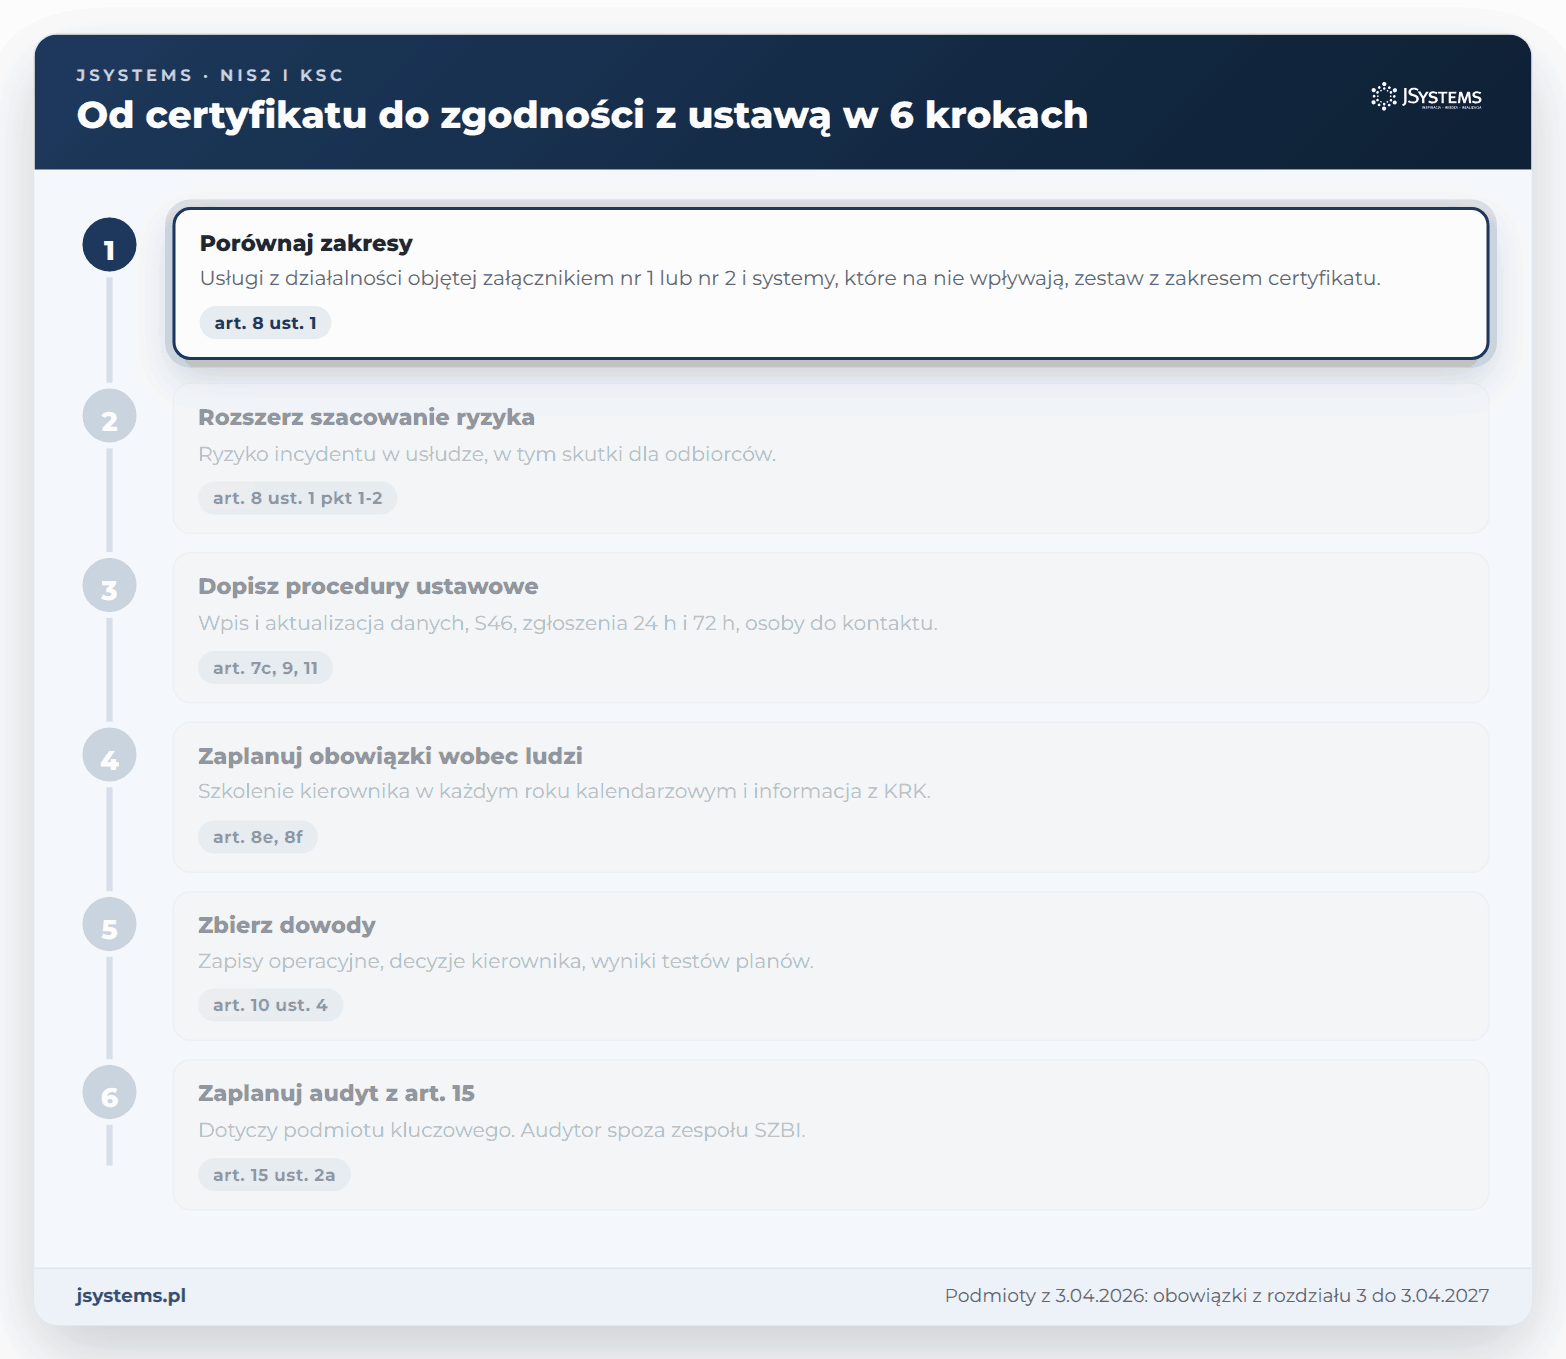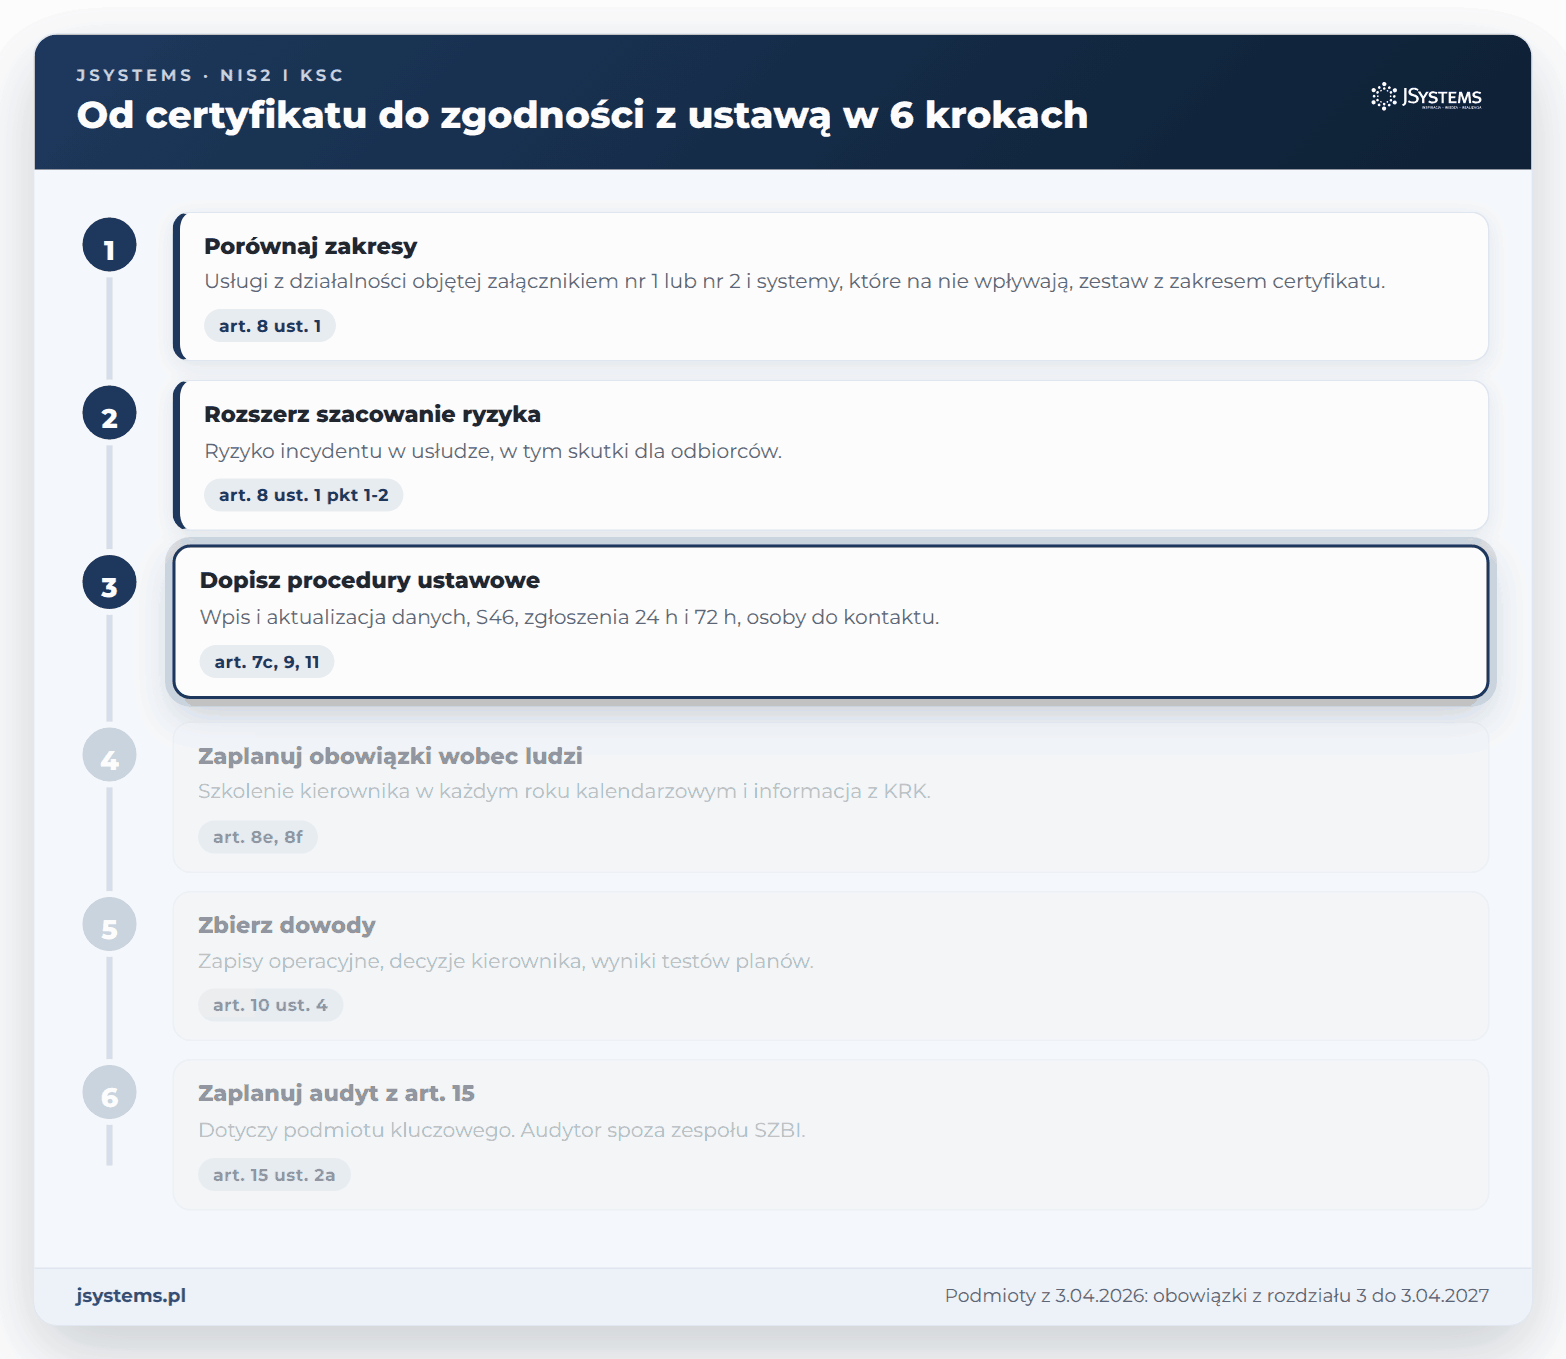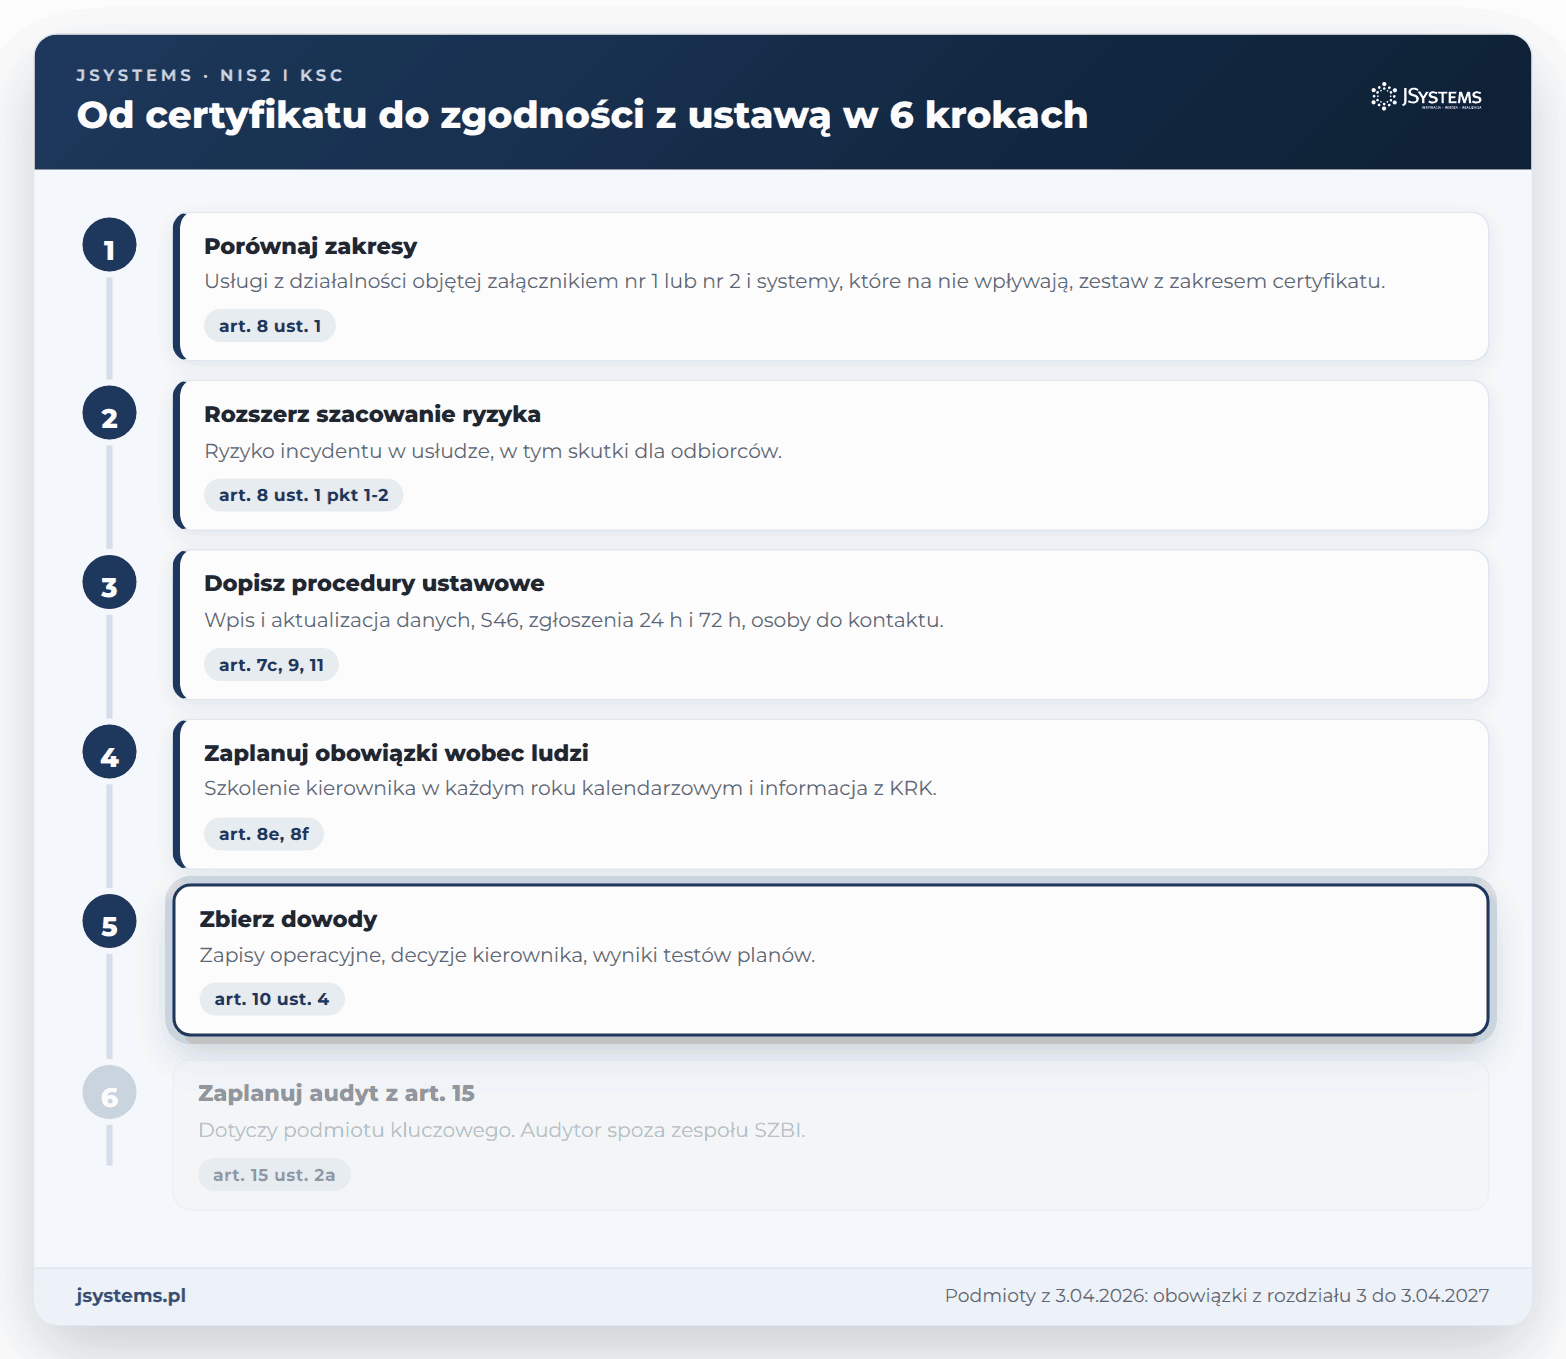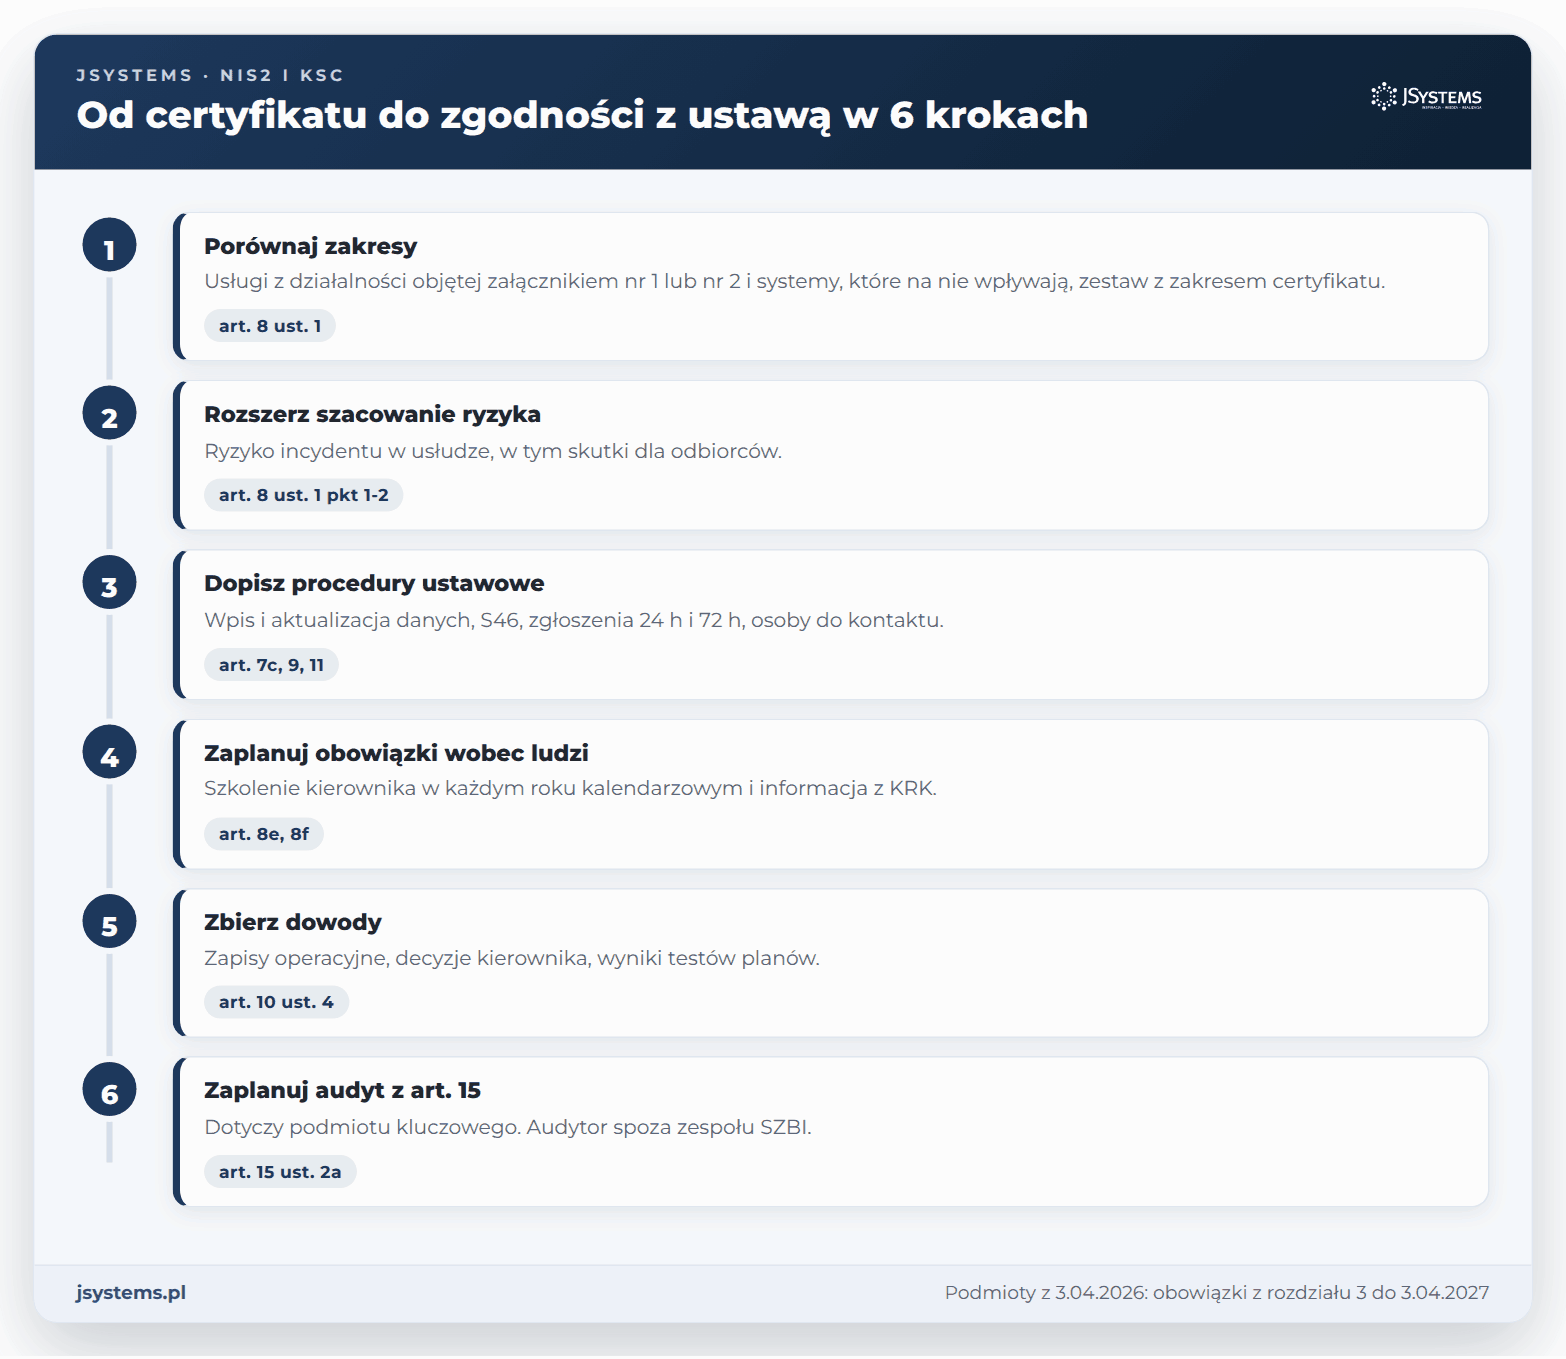
Jeśli masz certyfikat, potraktuj go jak gotowy szkielet i przejdź sześć kroków z grafiki poniżej. Zacznij od porównania zakresu certyfikatu z listą usług z działalności objętej załącznikiem nr 1 lub nr 2 i systemów, które na nie wpływają, bo od tego zależy skala pozostałych prac. Potem przygotuj pakiet procedur ustawowych: wpis i aktualizację danych, osoby do kontaktu, dostęp do S46 i procedurę zgłoszeń z mierzeniem czasu od wykrycia. Bez nich firma z certyfikatem nadal nie wykonuje ustawy.
Jeśli nie masz certyfikatu, nie zaczynaj od niego. Ustawa wymaga SZBI z art. 8 i pozostałych obowiązków z rozdziału 3, a nie certyfikacji. Normę możesz wykorzystać jako wzorzec budowy systemu, a decyzję o certyfikacji odłożyć do chwili, gdy SZBI zacznie działać. Mapę dokumentów, które trzeba przygotować niezależnie od normy, opisujemy w artykule o tym, jakie dokumenty przygotować do wdrożenia KSC.
Kiedy certyfikat ma sens mimo braku wymogu ustawowego? Gdy wymagają go klienci albo zamawiający w przetargach, gdy dostarczasz usługi podmiotom kluczowym i ważnym, które muszą oceniać swoich dostawców (art. 8 ust. 2), albo gdy zarząd chce mieć regularną ocenę zewnętrzną systemu. Kiedy nie ma sensu? Gdy jedynym celem jest „spełnienie KSC”. Certyfikat tego celu nie osiągnie, a koszty audytów certyfikacyjnych dojdą do kosztów obowiązków ustawowych. Jeśli minister opublikuje zestawienie wymogów norm z art. 45 ust. 3, sprawdź je przed decyzją, pamiętając, że będzie to dokument pomocniczy, a nie źródło prawa.
Ten tekst należy do serii 18 artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w przewodniku NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy.

Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...