
Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
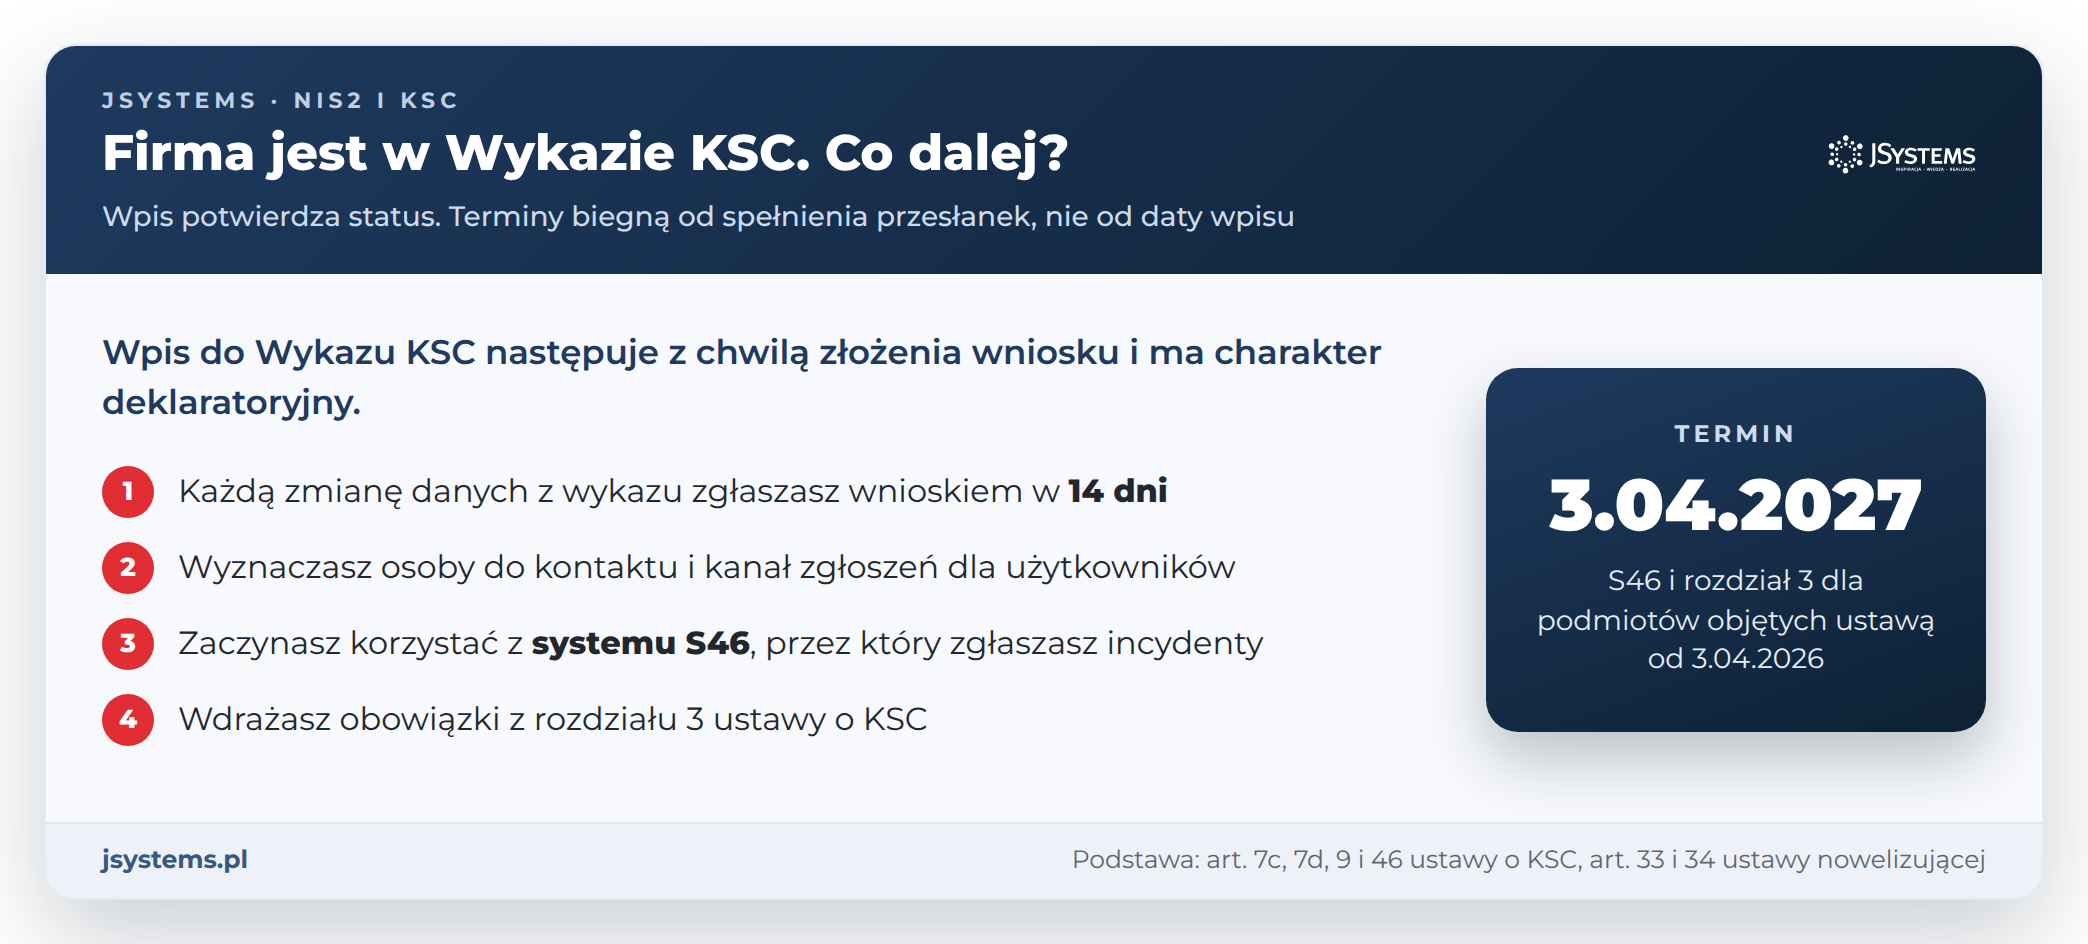
W skrócieFirma w Wykazie KSC musi teraz aktualizować dane w 14 dni od każdej zmiany, zacząć korzystać z systemu S46 i wdrożyć obowiązki z rozdziału 3 ustawy o krajowym systemie cyberbezpieczeństwa. Podmioty objęte ustawą od 3 kwietnia 2026 r. mają na S46 i rozdział 3 czas do 3 kwietnia 2027 r., niezależnie od daty wpisu.
Wniosek złożony, w aplikacji status „Zatwierdzony”, na skrzynce potwierdzenie e-mail. Łatwo uznać, że temat ustawy o krajowym systemie cyberbezpieczeństwa (KSC) jest zamknięty, bo rejestracja była pierwszym obowiązkiem z twardą datą. Wpis do wykazu podmiotów kluczowych i podmiotów ważnych, nazywanego Wykazem KSC, niczego jednak nie nadaje i niczego nie odracza. Otwiera natomiast dostęp do systemu S46, przez który firma zgłasza incydenty zespołom reagowania na incydenty bezpieczeństwa komputerowego (CSIRT), i nakłada obowiązek pilnowania aktualności danych.
Ten tekst jest dla firm i instytucji, które już są w wykazie: wpisały się same albo uzupełniły dane po wpisie z urzędu. Pokazujemy, co od tej chwili biegnie, jak działa system S46, kto w firmie powinien mieć w nim konto i co zrobić, gdy wniosek nie został złożony do 3 października 2026 r. Jeżeli potrzebujesz najpierw obrazu całej regulacji, zacznij od naszego przewodnika po NIS2 i ustawie o KSC.
Stan prawny podajemy na 12 października 2026 r., po nowelizacji z 23 stycznia 2026 r. (Dz.U. 2026 poz. 252). Stanowiska Ministerstwa Cyfryzacji (MC) cytujemy z dokumentu „Pytania i odpowiedzi” z października 2026 r., z numerem odpowiedzi. Dokument sam zastrzega, że nie ma mocy prawnej.
Wpisu dokonuje się z chwilą złożenia wniosku w systemie teleinformatycznym (art. 7d ust. 1 ustawy o KSC), bez decyzji urzędu. Wpis jest czynnością materialno-techniczną o charakterze deklaratoryjnym (art. 7d ust. 5): status podmiotu kluczowego albo ważnego wynika z ustawy, czyli z rodzaju działalności i wielkości firmy, a wpis go tylko odnotowuje. MC w odpowiedzi 2.52 dodaje, że operator wykazu jedynie doprowadza wpis do zgodności z danymi.
Wynikają z tego dwie rzeczy. Po pierwsze, sprawdź typ podmiotu w sekcji „H. Przypisanie” wpisu (odpowiedź MC 2.13). Gdy przy wpisie z urzędu zabrakło danych o zatrudnieniu albo deklaracji wielkości przedsiębiorstwa, firma mogła zostać oznaczona jako podmiot ważny zamiast kluczowego (odpowiedź MC 2.12). Różnice w obowiązkach obu typów opisujemy w artykule podmiot kluczowy a podmiot ważny. Po drugie, wpis nie przesuwa terminów, bo liczy się je od dnia spełnienia przesłanek, a nie od dnia wpisu (odpowiedzi MC 2.31 i 3.32). Zaświadczenie o wpisie, a po zmianach także zaświadczenie o zmianie wpisu z całą historią, pobierzesz samodzielnie w aplikacji Wykaz KSC (art. 7d ust. 6-7, odpowiedzi MC 2.20 i 2.46).
Dla podmiotów, które spełniały przesłanki już 3 kwietnia 2026 r., terminy wyglądają tak:
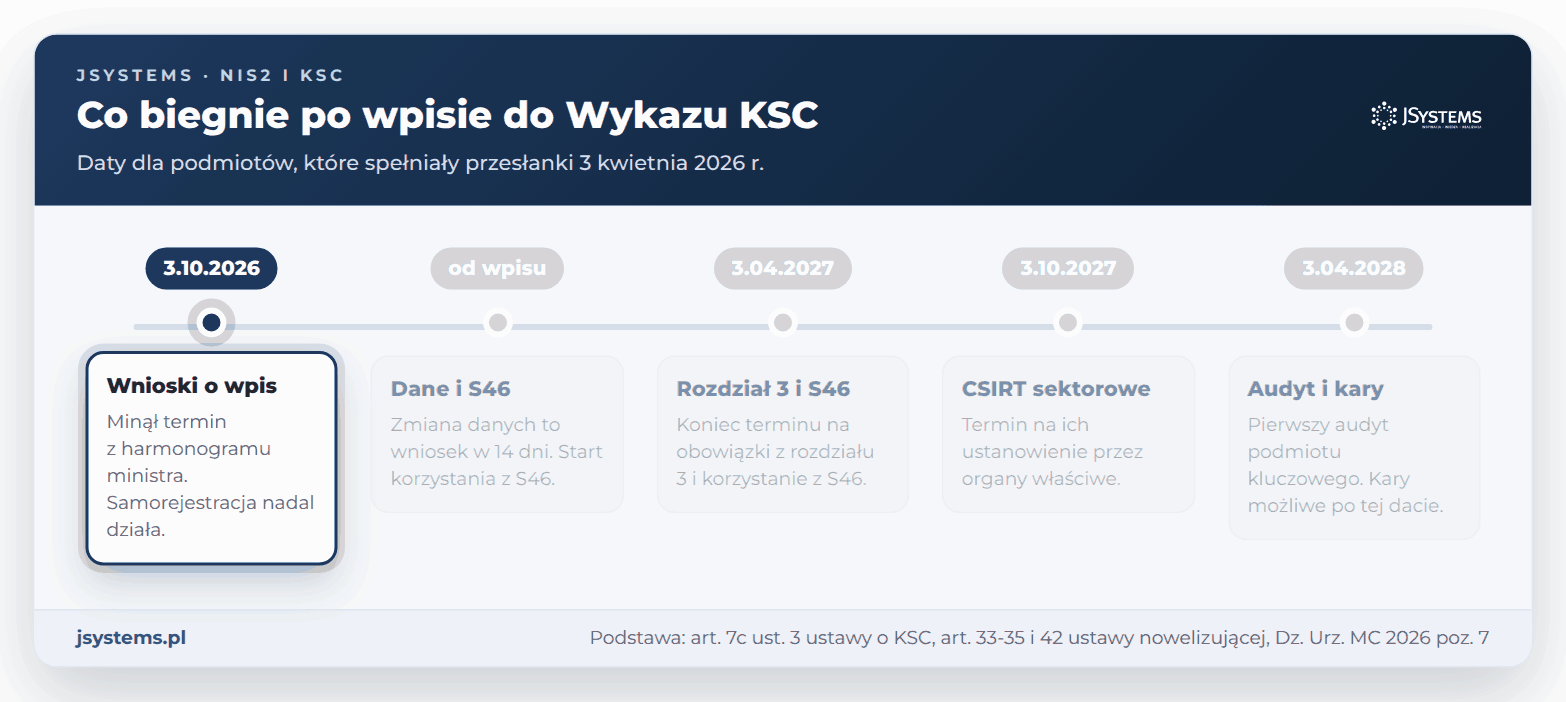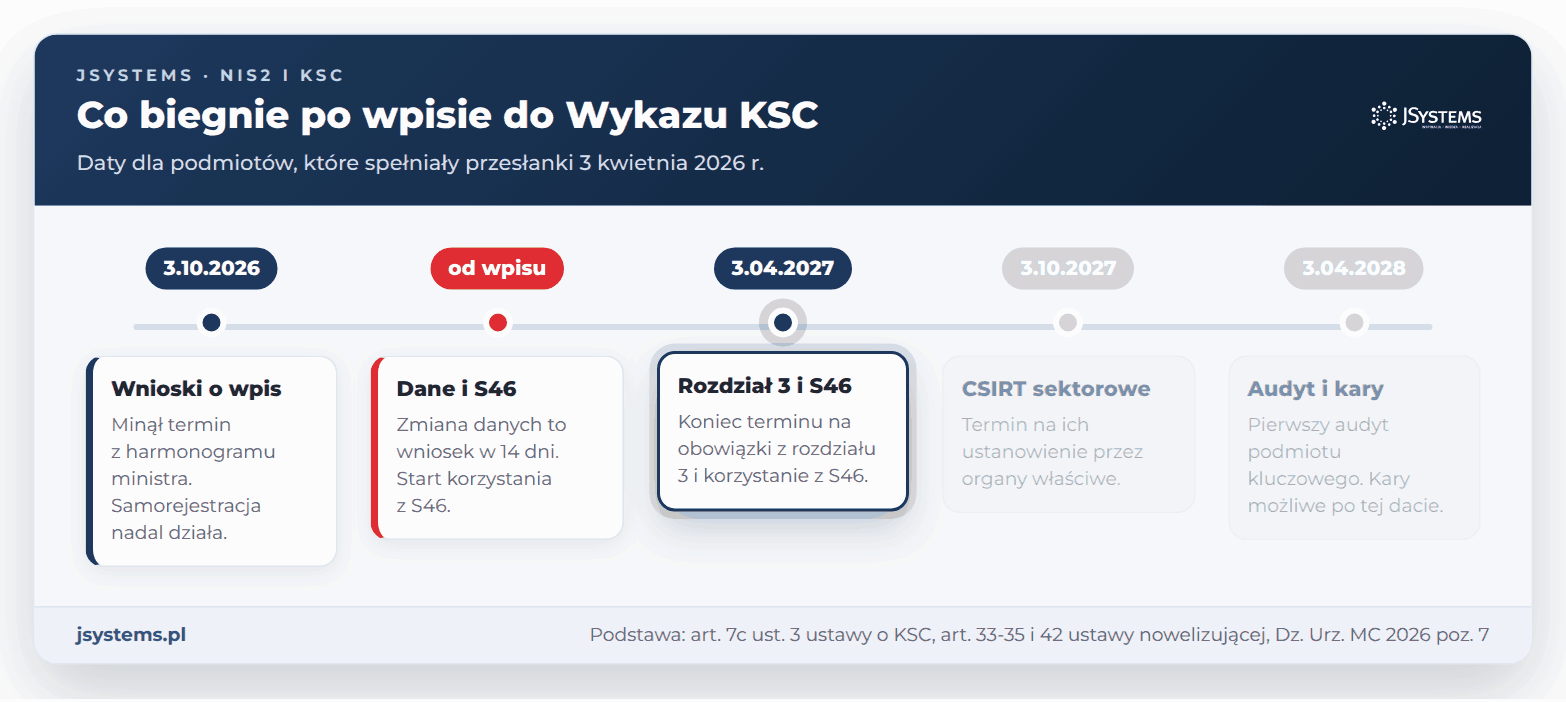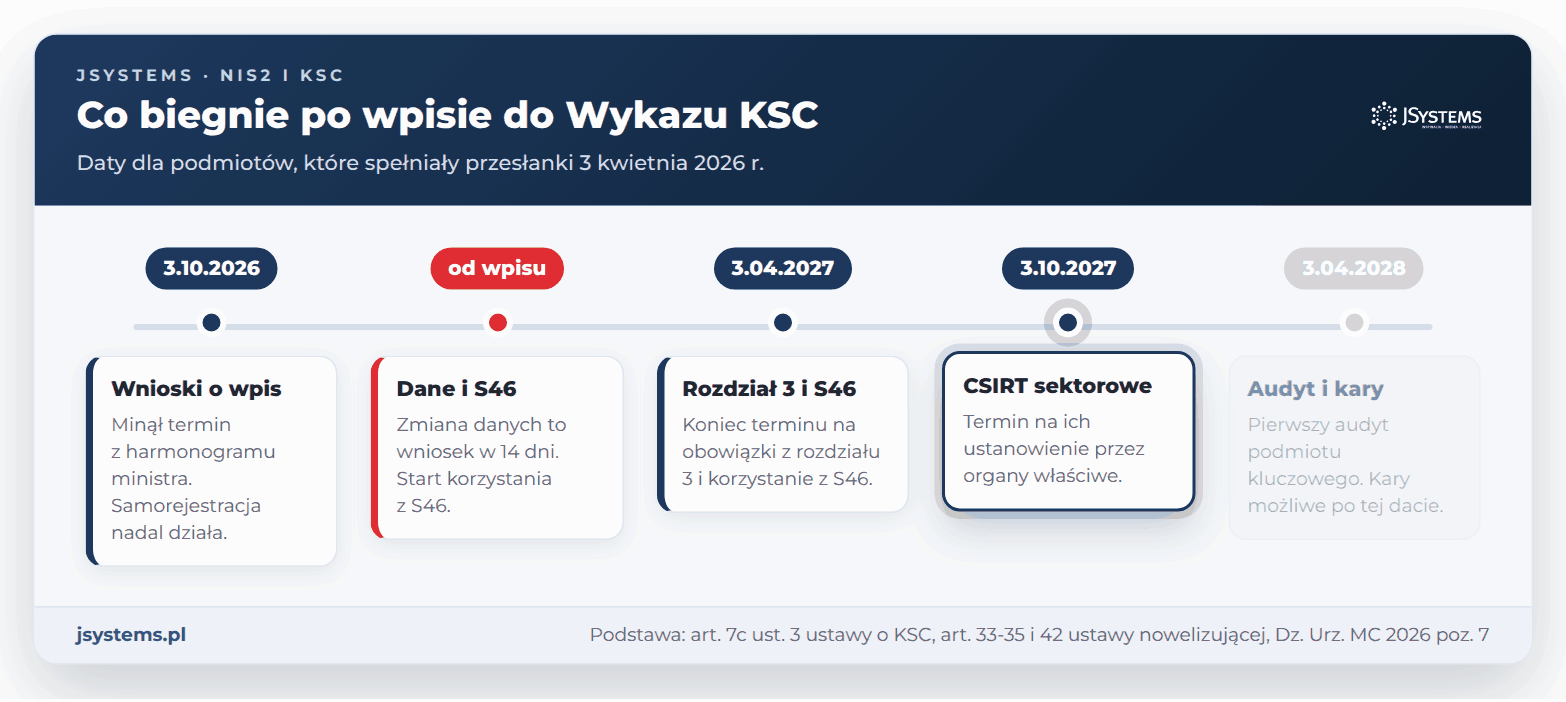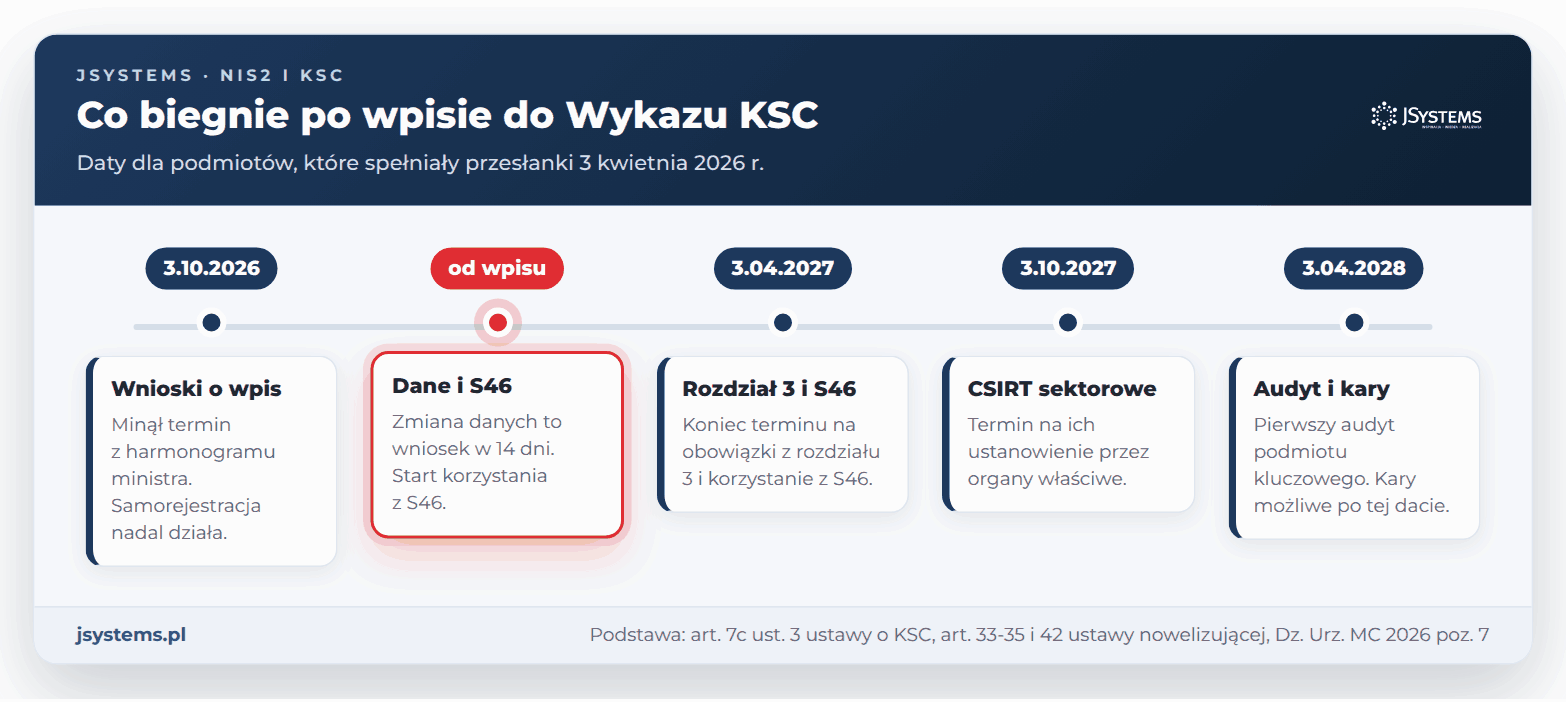
Rozdział 3 to sedno ustawy: system zarządzania bezpieczeństwem informacji (SZBI), obowiązki i szkolenie kierownika, osoby kontaktowe, dokumentacja, obsługa i zgłaszanie incydentów. Jak rozłożyć te prace na pozostałe miesiące, pokazujemy w tekście o tym, co trzeba przygotować do 3 kwietnia 2027 roku.
Wykaz służy identyfikacji podmiotów, wymianie informacji z CSIRT i organami oraz nadzorowi (art. 7 ust. 1), więc dane muszą być aktualne. Wniosek o zmianę wpisu składa się w ciągu 14 dni od zmiany danych z art. 7 ust. 2 pkt 1-18 (art. 7c ust. 3). MC potwierdza, że dotyczy to każdej zmiany domeny lub adresu IP (odpowiedź 2.27). We wpisie podaje się domeny główne używane w sposób ciągły, bez subdomen i adresów technicznych (odpowiedź MC 2.30).
| Zdarzenie w firmie | Dane w wykazie | Art. 7 ust. 2 |
|---|---|---|
| Zmiana nazwy, adresu siedziby lub adresu do korespondencji | nazwa (firma), adresy | pkt 1 i 3 |
| Nowy adres e-mail, numer telefonu albo adres do doręczeń elektronicznych | dane kontaktowe podmiotu | pkt 4, 5 i 12 |
| Nowa pula publicznych adresów IP, nowa domena główna, rezygnacja z domeny | zakresy IP i domeny używane w sposób ciągły | pkt 9 i 10 |
| Odejście osoby kontaktowej albo administratora konta w S46 | dane osób do kontaktu | pkt 11 |
| Nowy rodzaj działalności z załączników do ustawy, zmiana wielkości przedsiębiorstwa | sektor i rodzaj działalności, deklaracja wielkości | pkt 2 i 13 |
| Zawarcie lub rozwiązanie umowy z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa na zadania z art. 8 lub 11 | informacja o umowie i dane dostawcy | pkt 16 |
| Działalność w kolejnym państwie Unii Europejskiej, ustanowienie przedstawiciela, porozumienie o wymianie informacji | państwa UE, przedstawiciel, porozumienie z art. 8h ust. 6 | pkt 14, 17 i 18 |
Wniosek wskazuje zmieniane dane i numer podmiotu w wykazie. Zawiera oświadczenie kierownika składane pod rygorem odpowiedzialności karnej z art. 233 § 6 Kodeksu karnego oraz podpis kwalifikowany, zaufany albo osobisty kierownika lub osoby upoważnionej, ewentualnie kwalifikowaną pieczęć elektroniczną (art. 7c ust. 4-6). Odpowiedzialność za fałszywe oświadczenie nie obejmuje zakresów IP i domen, ale obowiązek ich aktualizacji zostaje.
Jest też pułapka techniczna: w aplikacji wniosek wypełnia i podpisuje ta sama osoba, przypisana do wpisu jako właściciel. Wniosku przygotowanego przez pracownika kierownik nie podpisze, bo aplikacja oznaczy go jako „Błąd podpisu” (odpowiedź MC 2.55). Współpracowników zaprasza się do wpisu e-mailem z jednorazowym kodem (odpowiedzi MC 2.21 i 2.44). Wyznacz więc właściciela wpisu z umocowaniem do składania wniosków i jego zastępcę, a w procedurach IT, kadr i zakupów zapisz, kto ma mu zgłaszać zmiany. Inaczej 14 dni łatwo przegapić.
Dane sprawdza też organ właściwy do spraw cyberbezpieczeństwa. Przy niezgodności ze stanem faktycznym wzywa do zmiany wpisu w terminie 7 dni od doręczenia wezwania, pod rygorem kary pieniężnej (art. 7k ust. 1-2). Części pól, na przykład przypisanego zespołu CSIRT, firma sama nie zmieni, a błąd zgłasza operatorowi wykazu na adres S46-admin@nask.pl (odpowiedź MC 2.14). Gdy firma przestaje spełniać przesłanki w danym sektorze lub rodzaju działalności, składa wniosek o wykreślenie z uzasadnieniem. Organ rozpatruje go w ciągu miesiąca, a brak odmowy w tym terminie oznacza wykreślenie (art. 7f ust. 3, 4 i 7).
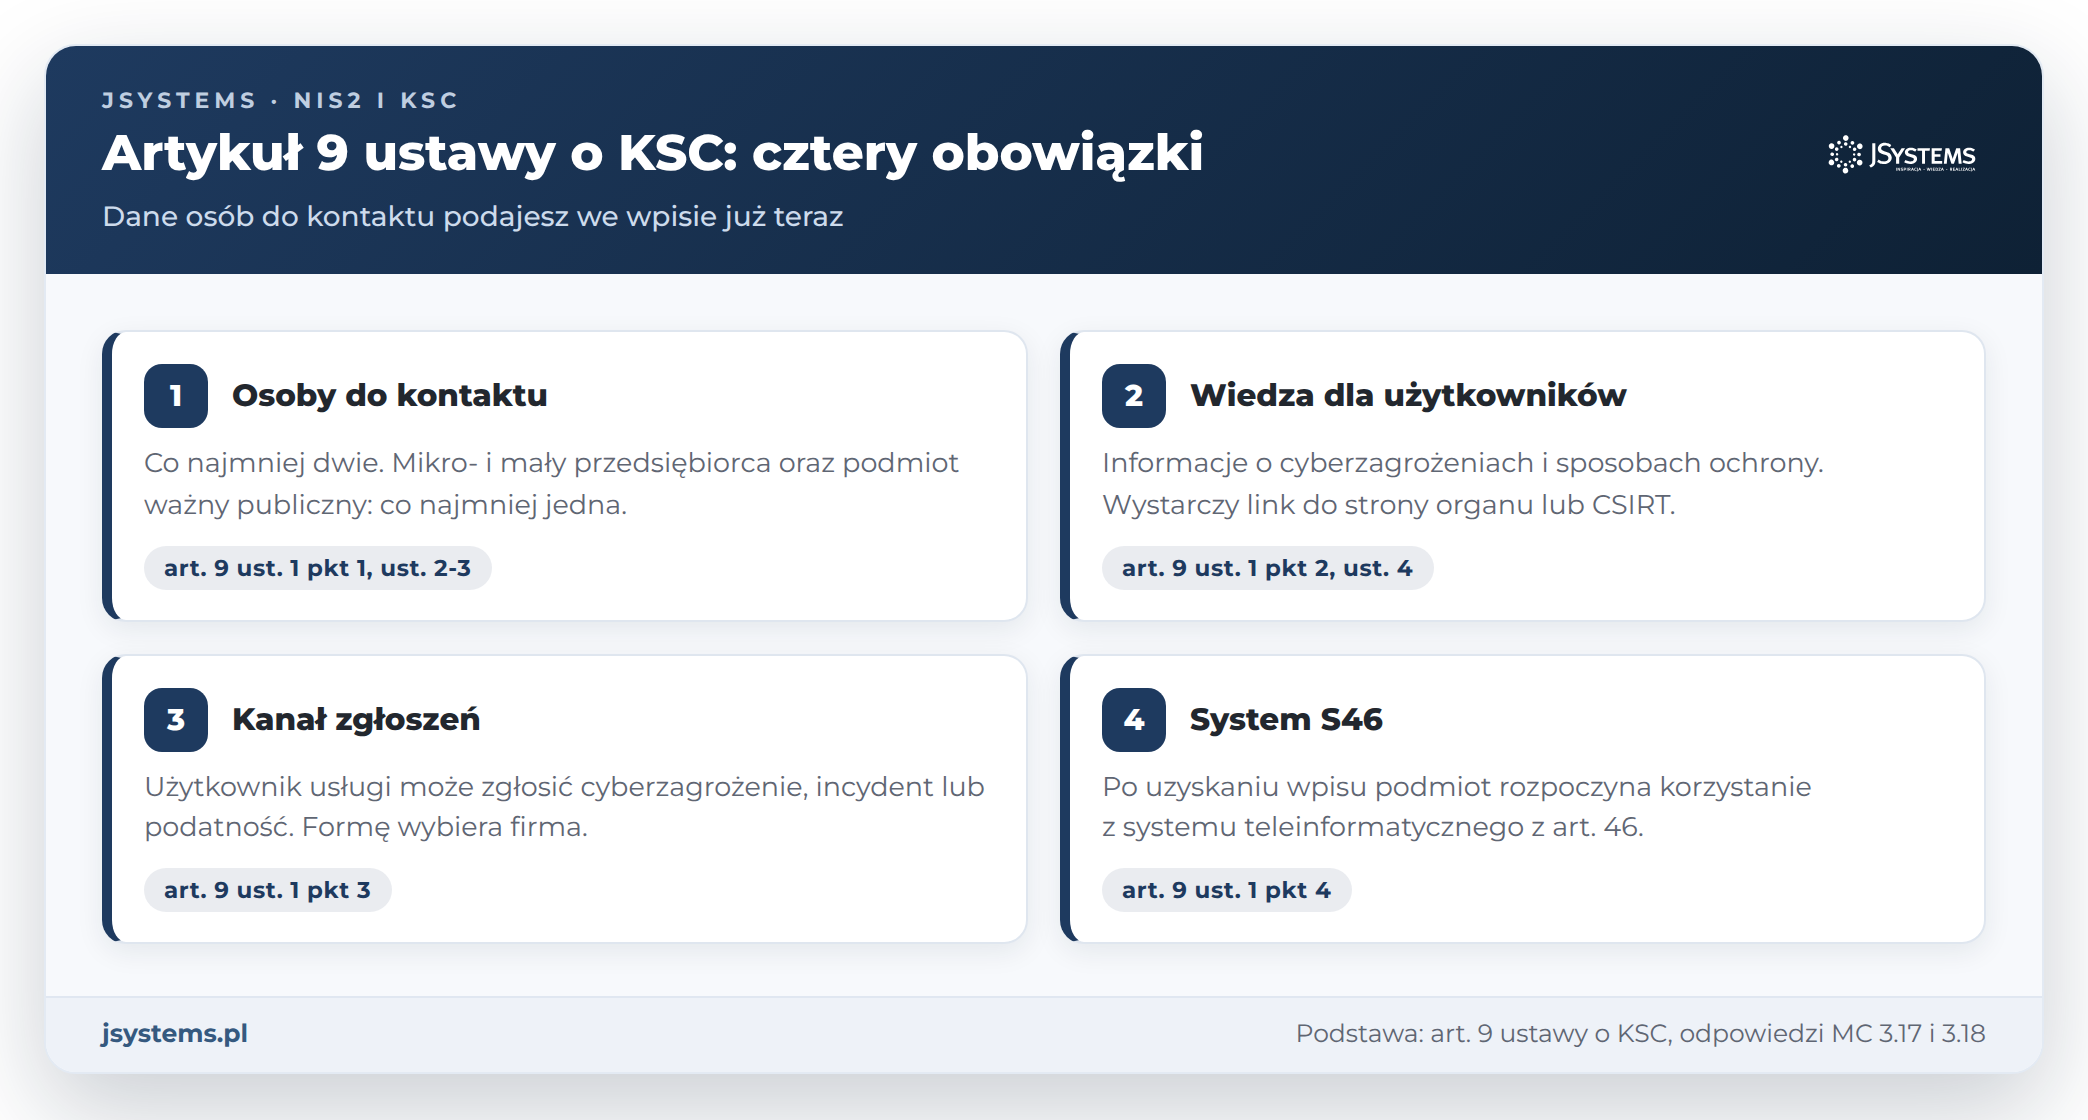
Artykuł 9 ustawy o KSC zbiera cztery obowiązki, które łączą wykaz z codzienną komunikacją. Pierwszy to wyznaczenie co najmniej dwóch osób odpowiedzialnych za kontakty z podmiotami krajowego systemu cyberbezpieczeństwa (art. 9 ust. 1 pkt 1). Mikro- i mały przedsiębiorca oraz podmiot ważny będący podmiotem publicznym wyznaczają co najmniej jedną taką osobę (art. 9 ust. 2 i 3).
Osobą kontaktową może być każdy, kto jest związany z podmiotem umową o pracę lub innym stosunkiem zatrudnienia, bez wymogu wykształcenia w cyberbezpieczeństwie (odpowiedź MC 3.18). Imię, nazwisko, służbowy telefon i e-mail tych osób są częścią wpisu, a dla administratora konta w S46 dochodzi numer PESEL albo identyfikator środka identyfikacji elektronicznej (art. 7 ust. 2 pkt 11). Według MC dane do wykazu trzeba uzupełnić niezależnie od okresu przejściowego na obowiązki z rozdziału 3 (odpowiedź 2.39, wydana dla podmiotów publicznych).
Dwie osoby to w praktyce zastępstwo, bo CSIRT w trakcie incydentu potrzebuje kontaktu od razu. Sensowny układ to osoba z IT lub bezpieczeństwa i osoba z poziomu decyzyjnego, obie z zastępcami na czas urlopów.
Trzy pozostałe obowiązki z art. 9 dotyczą użytkowników usług i samego systemu:
Za te obowiązki odpowiada kierownik podmiotu, także gdy powierzył je innej osobie (art. 8c ust. 1 i 3). Kara może dotknąć kierownika (art. 73a ust. 1 pkt 6 i 7) i podmiot (art. 73 ust. 1a pkt 2), ale nie wcześniej niż po 3 kwietnia 2028 r., z zastrzeżeniem opisanym przy spóźnionym wniosku.
Nazwa „S46” nie występuje w ustawie. Nawiązuje do art. 46 ust. 1, według którego minister właściwy do spraw informatyzacji zapewnia system teleinformatyczny wspierający m.in. współpracę podmiotów krajowego systemu cyberbezpieczeństwa, rekomendacje, zgłaszanie i obsługę incydentów, ostrzeganie o cyberzagrożeniach, czynności nadzorcze organów oraz zgłaszanie naruszeń ochrony danych osobowych z art. 33 RODO, czyli unijnego rozporządzenia o ochronie danych osobowych. W tym samym systemie prowadzi się wykaz (art. 46 ust. 1a).
Regulamin systemu wyróżnia dwie aplikacje (§ 2 i 3). S46 Wykaz KSC, dostępna pod adresem wykaz-ksc.gov.pl, obsługuje wnioski o wpis, zmianę i wykreślenie oraz zaświadczenia. S46 Cyber Hub, z logowaniem pod adresem pa.s46.gov.pl, to aplikacja operacyjna: zgłaszanie i obsługa incydentów, ostrzeżenia, wymiana informacji z CSIRT i organami. Instrukcje, regulamin i wymagania techniczne publikuje ministerstwo w serwisie System S46 na gov.pl.
Dostęp do S46 Cyber Hub wynika z wpisu. Od wydania 7.0.1 przestrzeń podmiotu, czyli miejsce pracy organizacji w systemie, powstaje automatycznie po wpisie, bez osobnego wniosku o dostęp (komunikat „Nowa odsłona S46 Cyber Hub” w serwisie System S46). Dane dostępowe dostaje administrator wskazany we wpisie, na podany tam e-mail. Regulamin przewiduje aktywację konta niezwłocznie, nie później niż w ciągu 7 dni roboczych od poprawnego wpisu lub aktualizacji danych (§ 4 ust. 2). Logowanie prowadzi przez Węzeł Krajowy, a uwierzytelnianie wieloskładnikowe (MFA) jest obowiązkowe (§ 5 ust. 2). Firma, która miała dostęp do S46 Cyber Hub przed 3 kwietnia 2026 r., zachowuje go i podaje we wpisie kod istniejącej przestrzeni (odpowiedź MC 2.15).
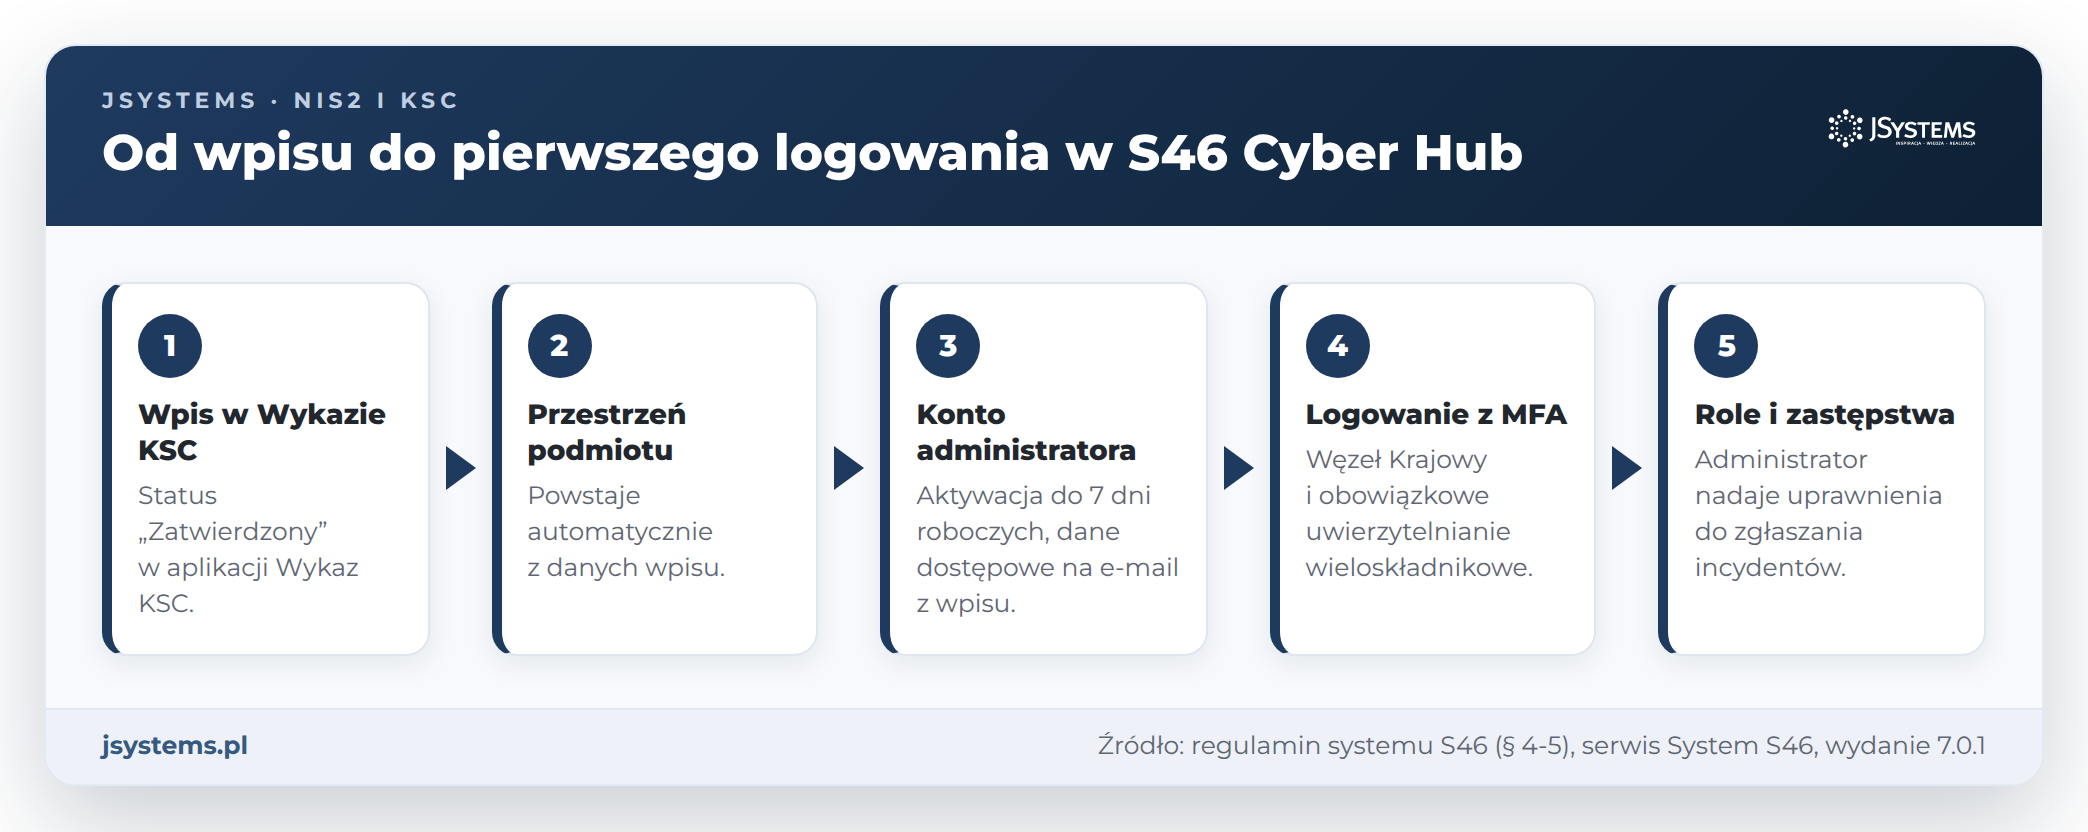
Uprawnienia w przestrzeni nadaje administrator, a do zgłoszenia incydentu potrzebne są uprawnienia do tworzenia, odczytu, zgłaszania i usuwania incydentów oraz dodawania wiadomości (instrukcja „Zgłoszenie incydentu” w serwisie System S46). Regulamin zabrania udostępniania konta innym osobom (§ 5 ust. 3), więc imiennych kont z prawem zgłaszania powinno być tyle, żeby wczesne ostrzeżenie dało się wysłać w nocy, w weekend i w czasie urlopu administratora.
Podmiot zapewnia bezpieczeństwo, ciągłość działania i rozliczalność systemów, z których łączy się z S46 (art. 46 ust. 6), i dostosowuje je do minimalnych wymagań opublikowanych przez ministra w Biuletynie Informacji Publicznej, w terminie 6 miesięcy od publikacji (art. 46 ust. 7). Według serwisu S46 to stacja robocza z ochroną antywirusową i antymalware, przeglądarka na silniku Chromium w aktualnej wersji i łącze co najmniej 10 Mb/s (strona minimalne wymagania techniczne i funkcjonalne). Strona nie podaje daty publikacji, więc nie da się z niej ustalić, kiedy mija sześciomiesięczny termin.
S46 jest też kanałem urzędowym. Pismo organu doręczone przez system jest skuteczne, gdy adresat potwierdzi odbiór. Bez odbioru po 7 dniach organ przesyła zawiadomienie, a po 14 dniach od wysłania doręczenie uważa się za dokonane (art. 46b). Przez nadzorczą część systemu może też trafić żądanie danych, informacji i dokumentów, z terminem nie krótszym niż 7 dni (art. 53c ust. 2 pkt 5 i ust. 3). Ktoś w firmie musi więc regularnie zaglądać do S46.
Wczesne ostrzeżenie, zgłoszenie incydentu poważnego, sprawozdanie okresowe i sprawozdanie końcowe przekazuje się przez system z art. 46 ust. 1 (art. 11 ust. 2). Terminy liczy się od wykrycia: wczesne ostrzeżenie najpóźniej w ciągu 24 godzin, zgłoszenie w ciągu 72 godzin, sprawozdanie okresowe na wniosek CSIRT, końcowe w ciągu miesiąca od zgłoszenia (art. 11 ust. 1 pkt 4-4c). Dostawca usług zaufania zgłasza incydent poważny w ciągu 24 godzin (art. 11 ust. 1a). Niekorzystanie z S46 przy tych obowiązkach jest osobnym naruszeniem zagrożonym karą (art. 73 ust. 1 pkt 13).
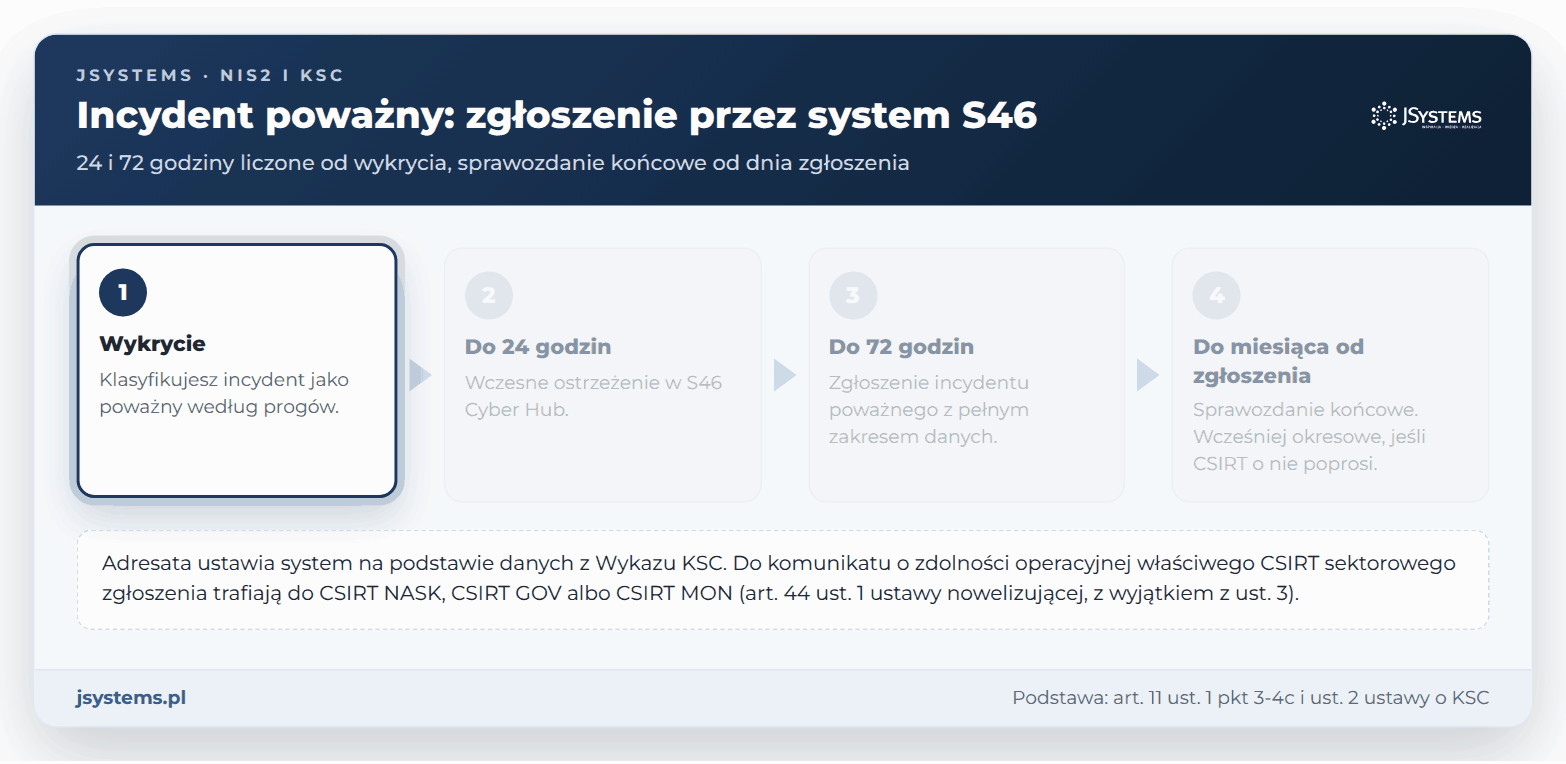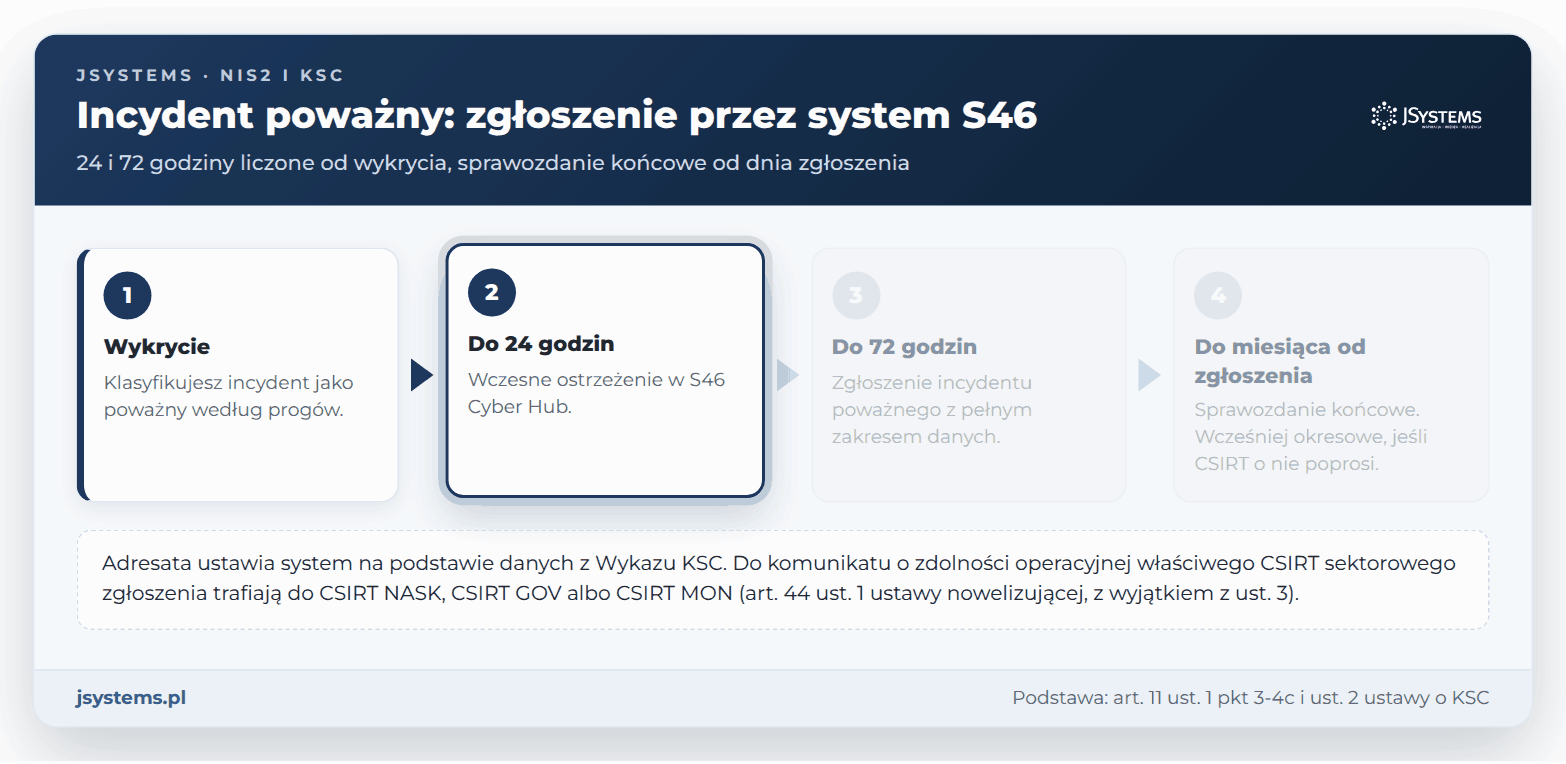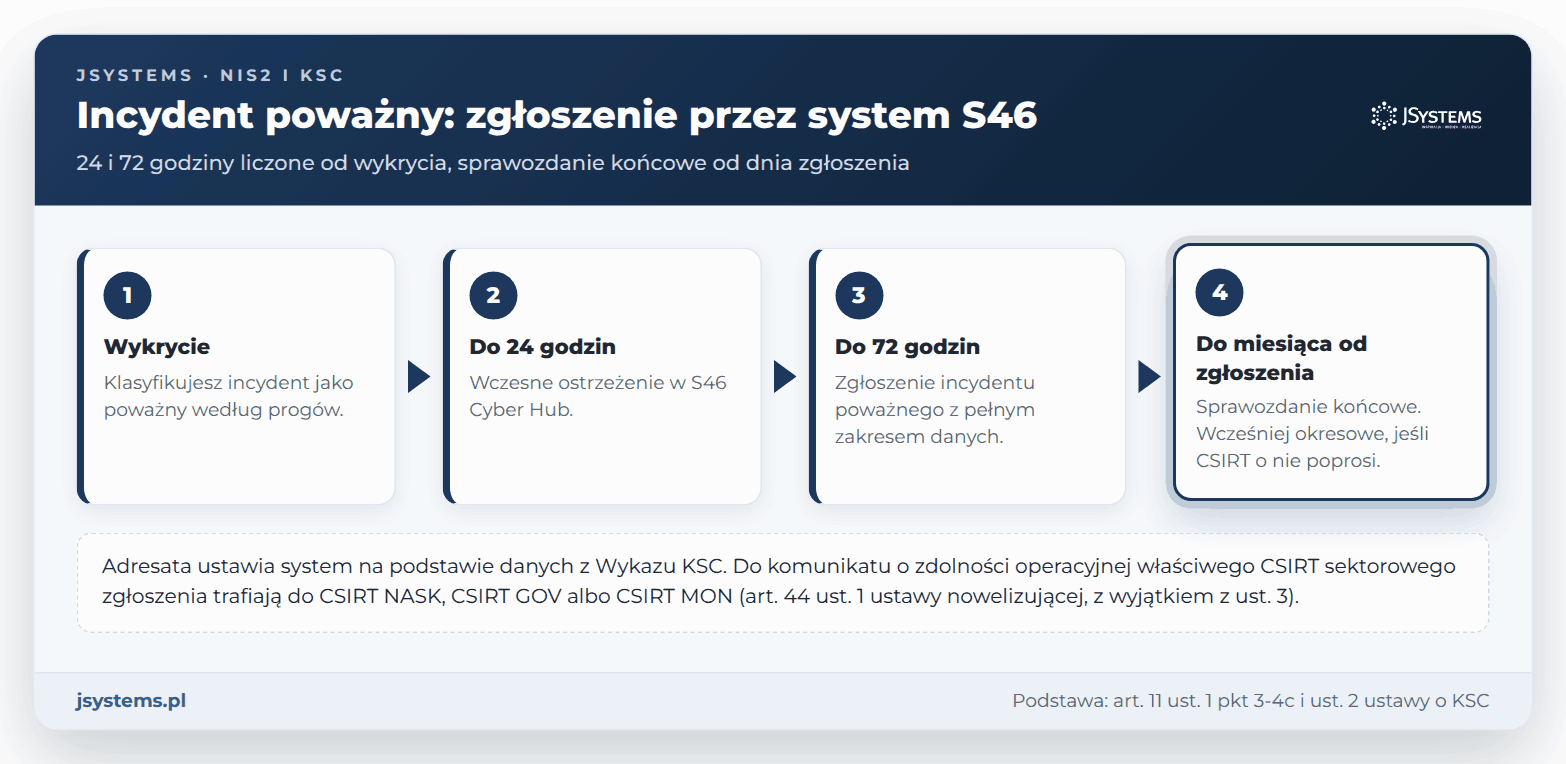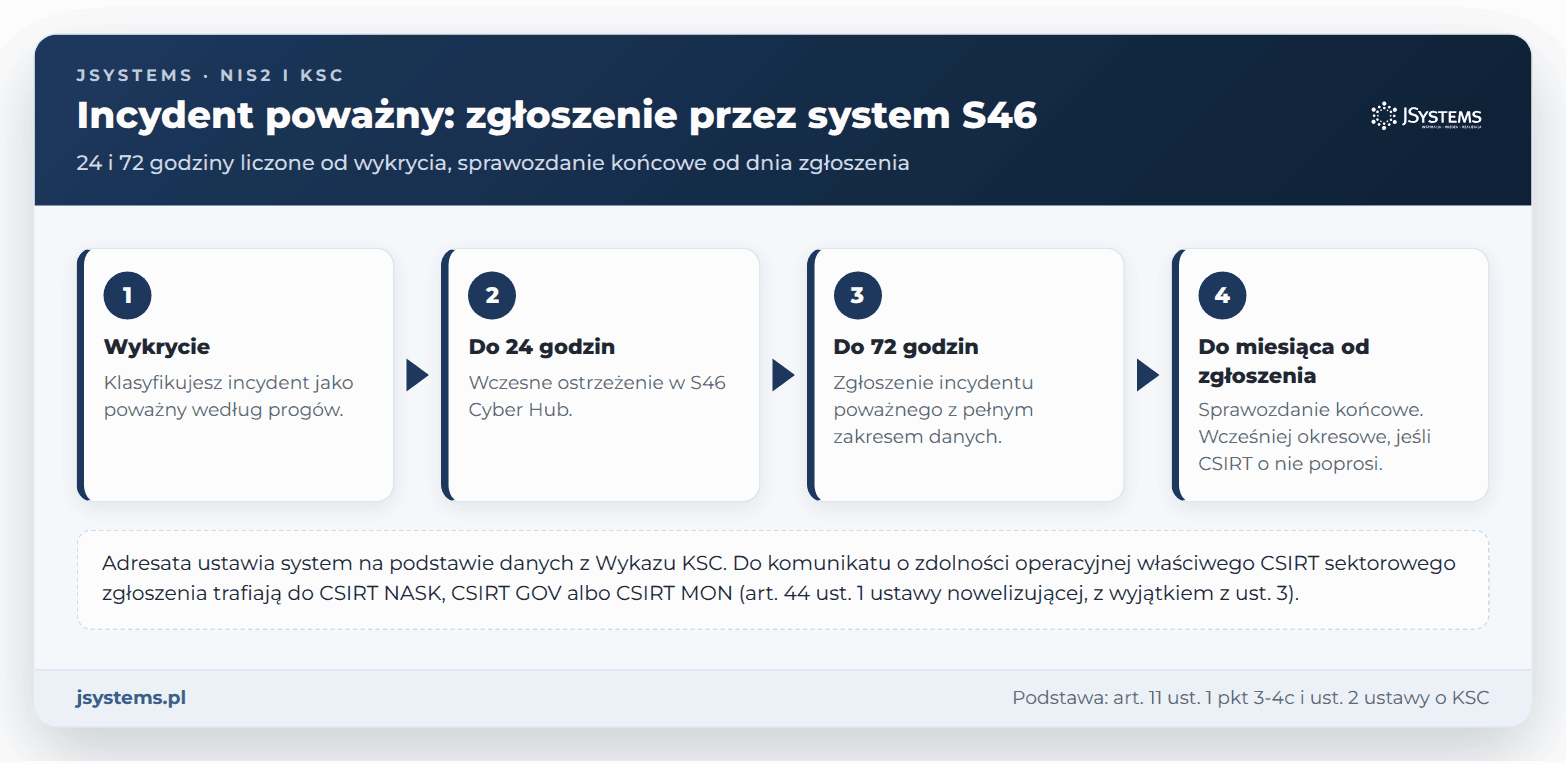
Ustawa kieruje zgłoszenia do CSIRT sektorowego, a organy mają czas na ustanowienie tych zespołów do 3 października 2027 r. (art. 42 ust. 1 ustawy nowelizującej). Dopóki organ nie ogłosi w swoim dzienniku urzędowym, że właściwy CSIRT sektorowy osiągnął zdolność operacyjną, incydenty poważne zgłasza się do właściwego CSIRT MON, CSIRT NASK albo CSIRT GOV (art. 42 ust. 2 i art. 44 ust. 1 ustawy nowelizującej). Wyjątkiem są sektory, w których sektorowy zespół cyberbezpieczeństwa powołano przed 2025 r. (art. 44 ust. 3 ustawy nowelizującej). Na 12 października 2026 r. w dziennikach urzędowych Ministra Cyfryzacji i Ministra Infrastruktury nie ma takich komunikatów dla zespołów ustanowionych przez nich w 2026 r. (CSIRT Cyfra i CSIRT INFRASTRUKTURA).
Firma nie wybiera adresata dowolnie. Według instrukcji w serwisie System S46 system ustawia adresatów automatycznie na podstawie danych z Wykazu KSC, a bez przypisanego CSIRT sektorowego zgłoszenie trafia do właściwego zespołu poziomu krajowego. Podmiot działający w kilku sektorach wskazuje tylko, którego sektora dotyczy zgłoszenie. Gdy zgłoszenie przez S46 nie jest możliwe, instrukcja odsyła do środka komunikacji wskazanego przez właściwy CSIRT. CSIRT GOV udostępnia na przykład formularz przeznaczony wyłącznie na wypadek braku dostępu do S46.
Otwarta pozostaje kwestia, od kiedy zgłaszać muszą podmioty, które wcześniej nie były operatorami usług kluczowych. Dawni operatorzy mieli na przejście 6 miesięcy, czyli czas do 3 października 2026 r. (art. 33 ust. 4 ustawy nowelizującej). Dla pozostałych art. 33 ust. 1 obejmuje cały rozdział 3, w tym art. 11, z terminem 12 miesięcy, a w pytaniach i odpowiedziach MC nie znaleźliśmy na to wprost odpowiedzi (stan na październik 2026 r.). Ostrożne podejście jest proste: przygotuj ścieżkę zgłoszenia przez S46 od razu po wpisie, bo przestrzeń w systemie i tak już istnieje.
Do tego dochodzą progi. Rozporządzenie z 2018 r. w sprawie progów uznania incydentu za poważny obejmuje tylko sektory z dawnego katalogu i zachowuje moc najdłużej do 3 kwietnia 2027 r. (art. 32 pkt 1 ustawy nowelizującej), a nowe jest na etapie projektu (stan na 12 października 2026 r.). Jak zarząd ma działać, gdy incydent już trwa, opisujemy w artykule co zarząd robi w pierwszych godzinach incydentu.
Ustawa nowelizująca daje ministrowi czas do 3 kwietnia 2027 r. na uruchomienie dwóch funkcji systemu: wsparcia czynności nadzorczych organów i zgłaszania naruszeń ochrony danych osobowych (art. 36 ustawy nowelizującej w związku z art. 46 ust. 1 pkt 6 i 7 ustawy o KSC). Według serwisu System S46 moduł zgłaszania naruszeń do Prezesa Urzędu Ochrony Danych Osobowych już działa (instrukcja zgłoszenia naruszenia w S46), a MC w odpowiedzi 7.7 zaznacza, że ta droga jest fakultatywna i można nadal korzystać na przykład z formularza tego urzędu. Funkcja nadzorcza oznacza, że przez S46 mogą docierać żądania organów.
Termin z harmonogramu ministra minął 3 października 2026 r. Dotyczył podmiotów, które spełniały przesłanki już 3 kwietnia 2026 r. i nie podlegały wpisowi z urzędu (art. 33 ust. 3 i art. 34 ust. 3 ustawy nowelizującej, Dz. Urz. MC 2026 poz. 7). Na 12 października 2026 r. w rejestrze Dziennika Urzędowego Ministra Cyfryzacji nie ma komunikatu zmieniającego harmonogram, choć art. 34 ust. 5 ustawy nowelizującej na to pozwala.
Samorejestracja nadal działa. MC w odpowiedzi 2.32 pisze, że jest dostępna „przez cały czas”, więc spóźniona firma składa wniosek w aplikacji Wykaz KSC tak samo jak przed terminem i powinna zrobić to od razu. Spóźnienie nie daje dodatkowego czasu: terminy takiej firmy liczy się od 3 kwietnia 2026 r. (art. 33 ust. 1 ustawy nowelizującej, odpowiedź MC 2.31), więc rozdział 3 i S46 nadal mają datę graniczną 3 kwietnia 2027 r.
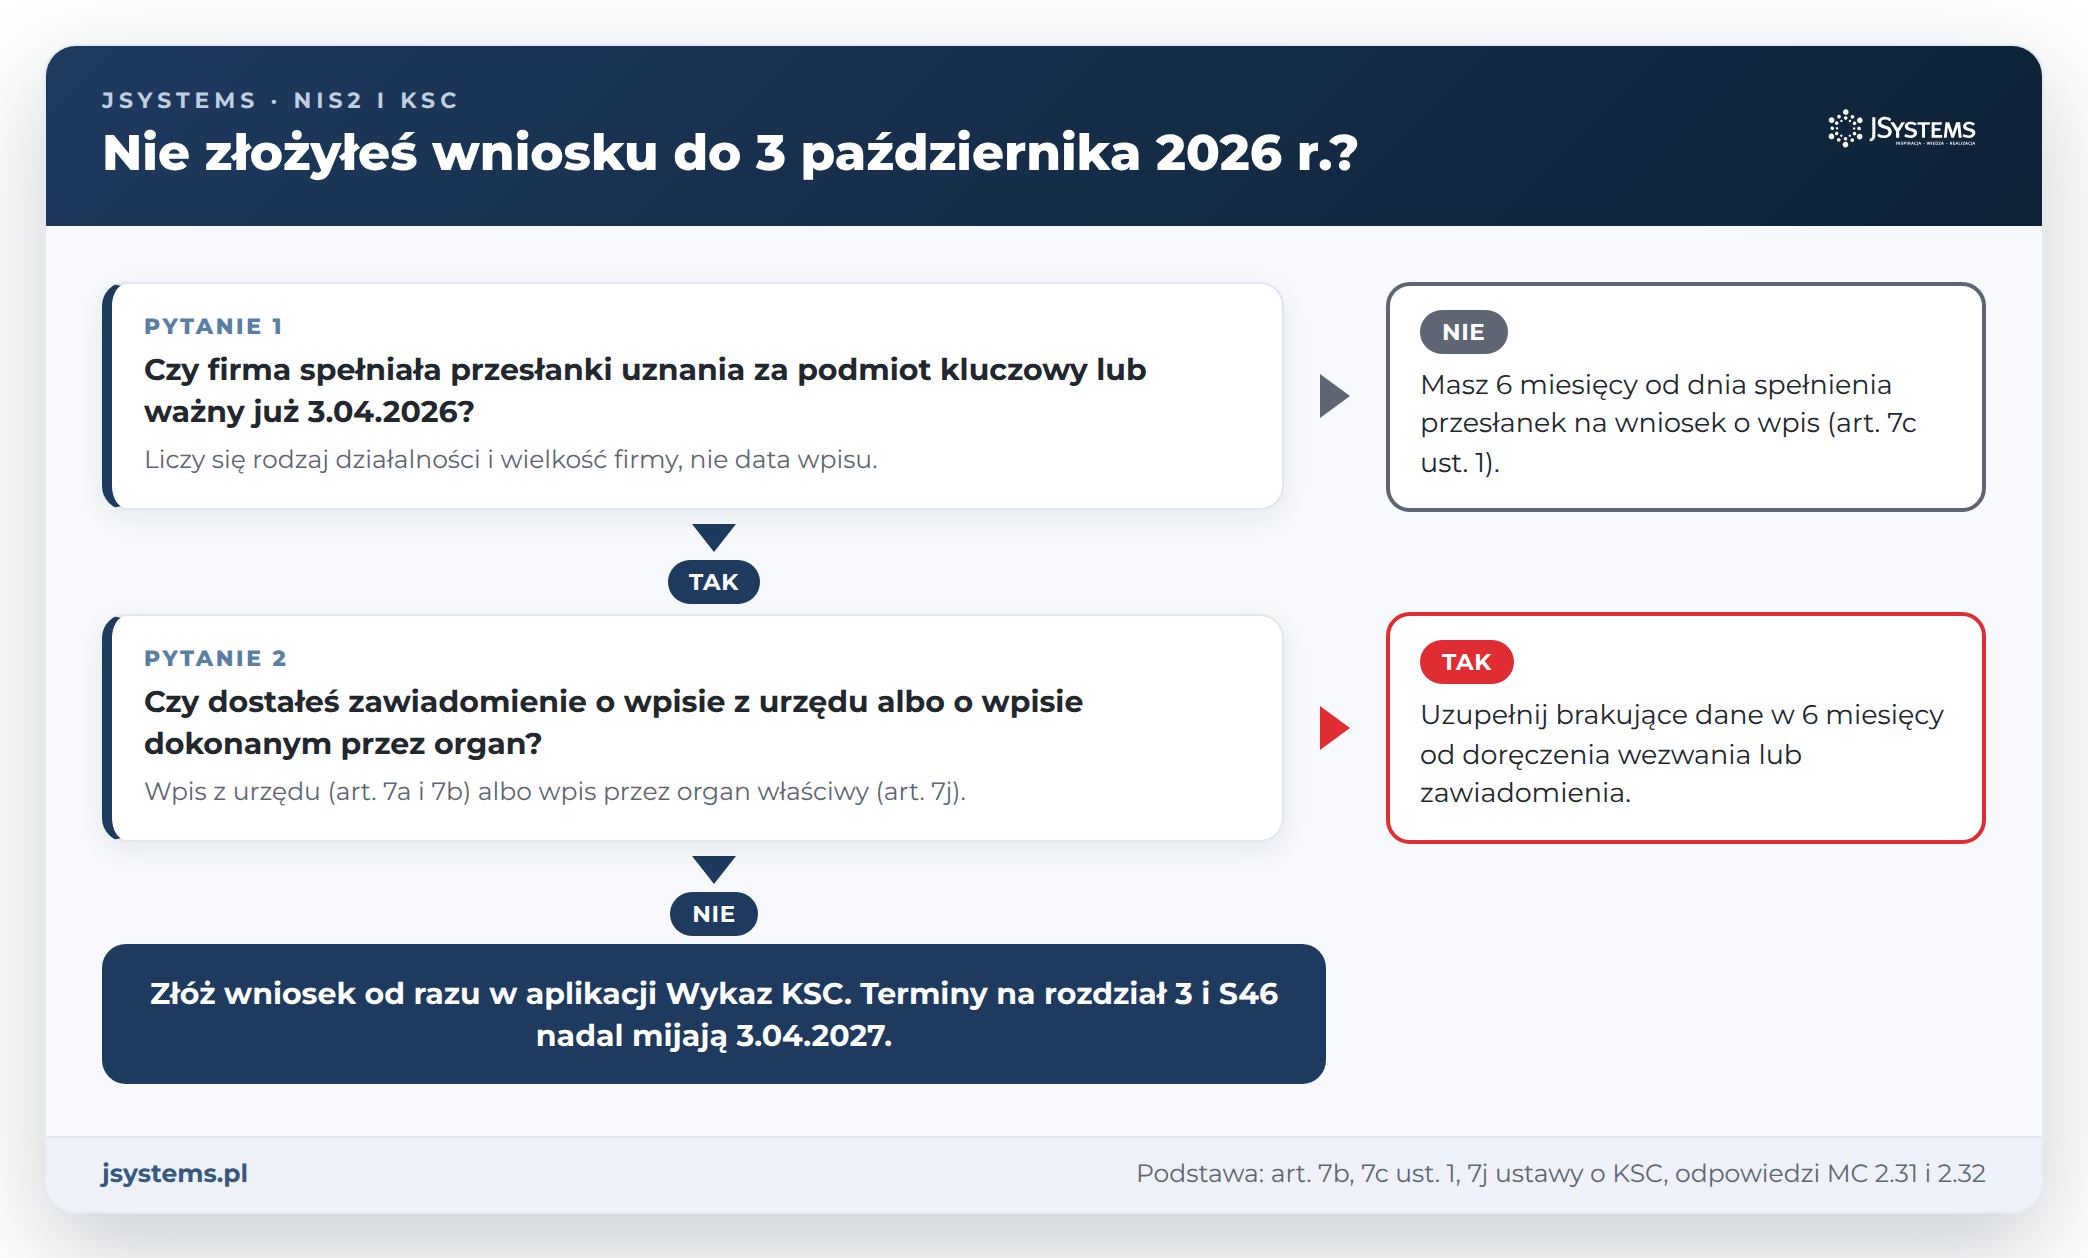
Organ ma tu własne narzędzia. Organ właściwy do spraw cyberbezpieczeństwa może wpisać do wykazu podmiot, który spełnia przesłanki i nie złożył wniosku w terminie, korzystając z rejestrów publicznych i informacji od samego podmiotu (art. 7j ust. 1-2). O dane do wstępnej oceny statusu może zapytać bez wszczynania postępowania (art. 43 ust. 1), a za ich nieprzekazanie grozi kara 50 000 zł (art. 73b ust. 1 pkt 4 i ust. 4). Po wpisie organ wzywa firmę do uzupełnienia danych w ciągu 6 miesięcy od otrzymania zawiadomienia, pod rygorem kary, a na sam wpis przysługuje skarga do sądu administracyjnego (art. 7j ust. 3 i 5).
Kary za spóźnienie wyglądają tak:
Spóźnienie ma też koszt, który działa od razu: nowy podmiot bez wpisu nie dostanie przestrzeni w S46 Cyber Hub, a to przez ten system zgłasza się incydenty poważne. Inaczej jest z firmą, która spełniła przesłanki dopiero po 3 kwietnia 2026 r. albo spełni je później, na przykład rozpocznie działalność wymienioną w załączniku do ustawy. Ma 6 miesięcy na wniosek od dnia spełnienia przesłanek (art. 7c ust. 1), a obowiązki z rozdziału 3 i korzystanie z S46 realizuje w ciągu 12 miesięcy (art. 16 pkt 1 i art. 46 ust. 4). Jeśli nie masz pewności, czy firma w ogóle podlega ustawie, zacznij od artykułu jak sprawdzić krok po kroku, czy firma podlega KSC.
Plan zakłada firmę wpisaną do wykazu jesienią 2026 r. i objętą ustawą od 3 kwietnia 2026 r. Kolejność wynika z zależności: najpierw dane i dostępy, potem procedury i role. Prace nad rozdziałem 3 ruszają już w pierwszym miesiącu i biegną równolegle, bo do 3 kwietnia 2027 r. zostaje tylko kilka miesięcy. Przy każdym kroku wskazujemy, kto go wykonuje. To nasza propozycja, ustawa takiego planu nie wymaga.
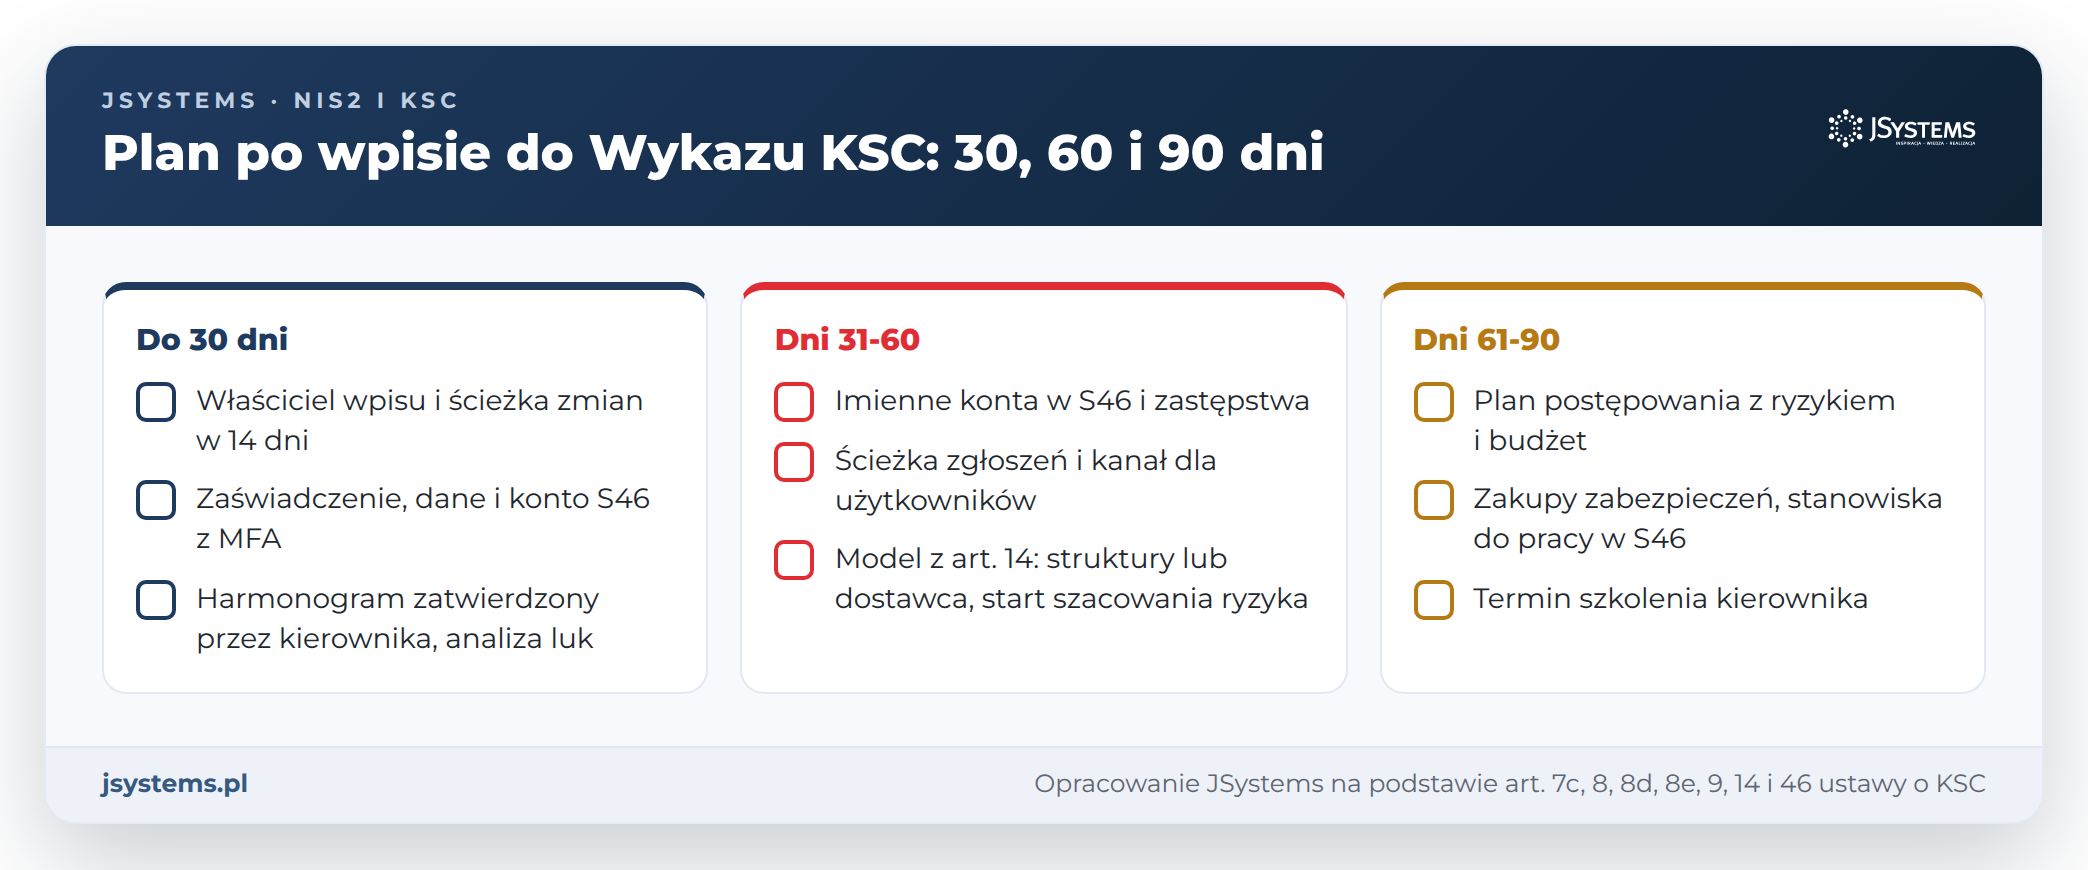
Plan pozostałych prac, rozpisany na tygodnie, znajdziesz we wspomnianym tekście o przygotowaniach do 3 kwietnia 2027 r.
Ten tekst należy do serii 18 artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w przewodniku NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy.

Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...