
Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
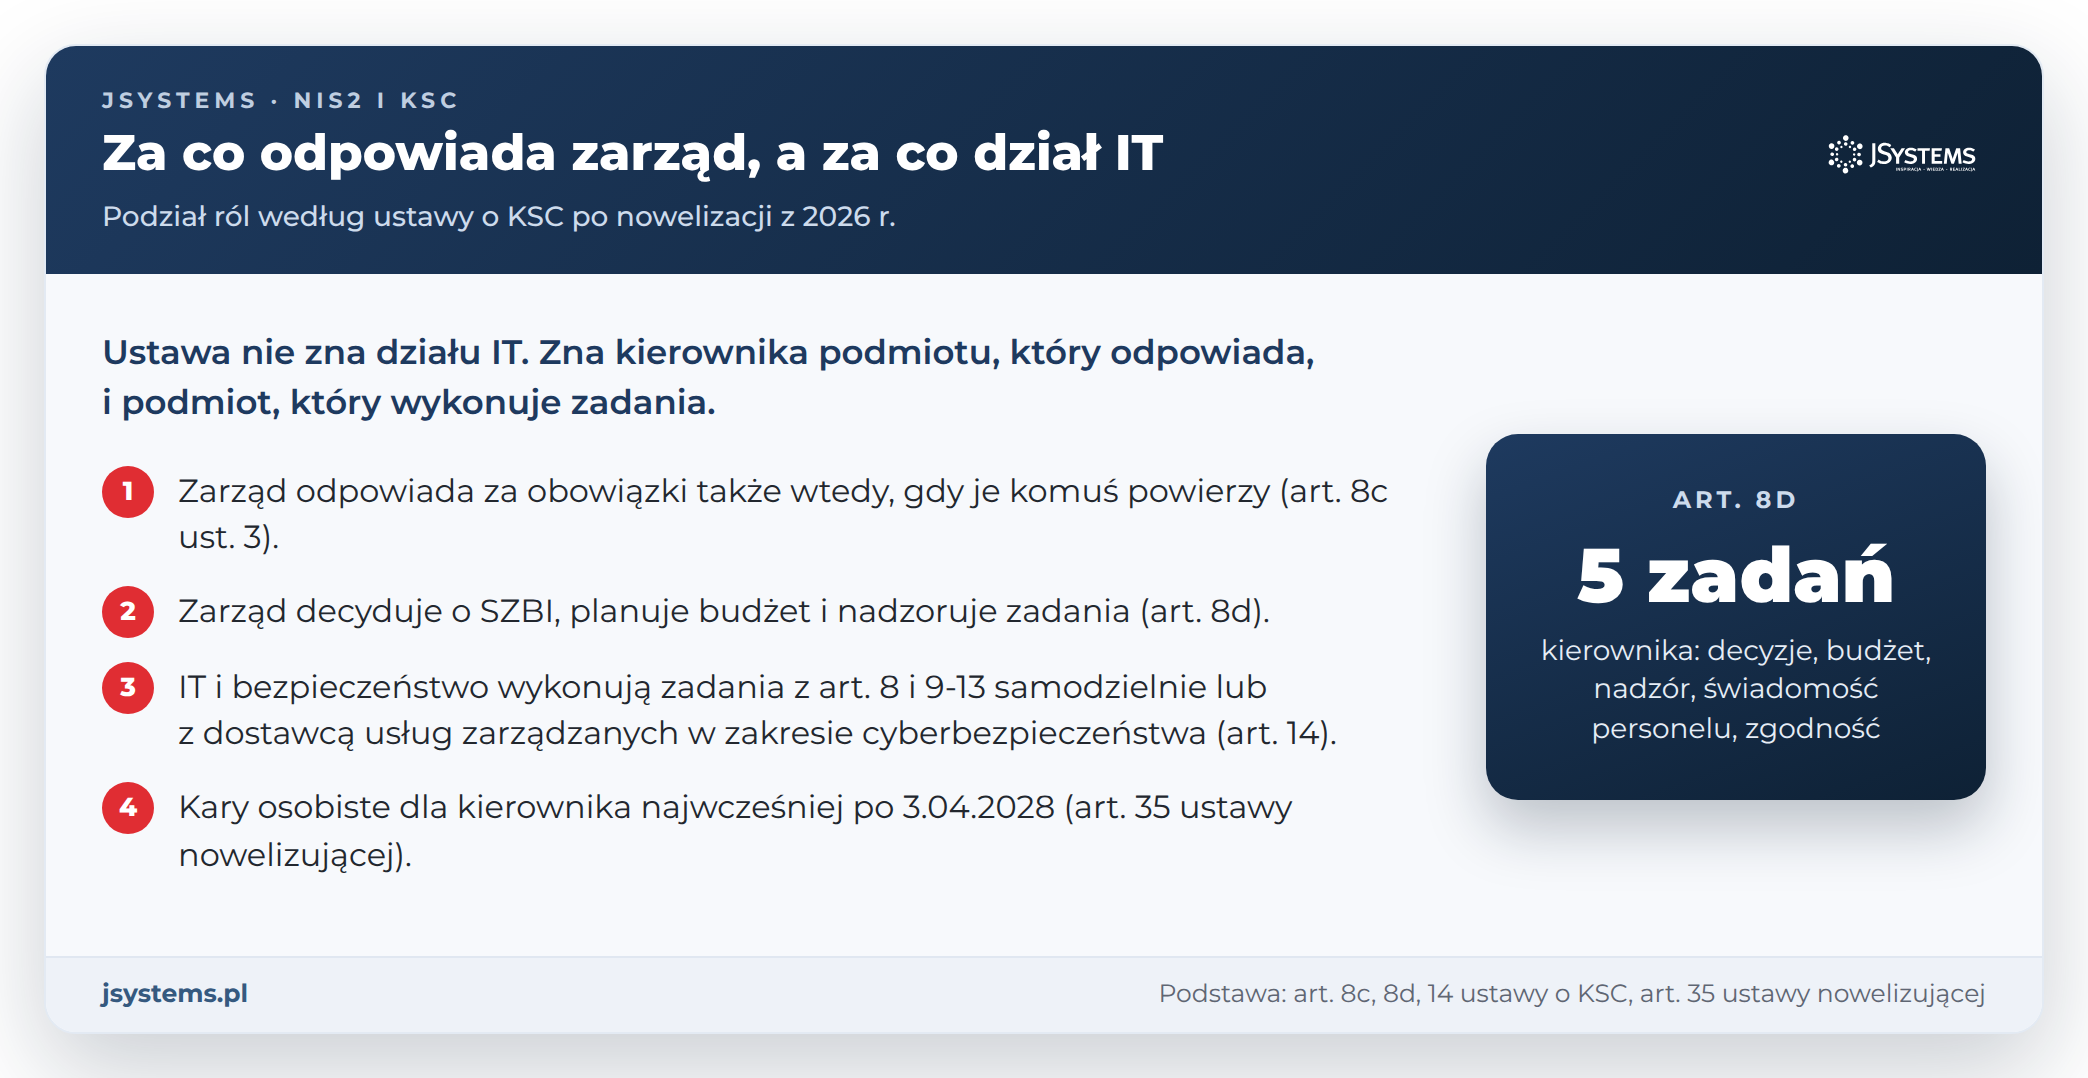
W skrócieZa wykonanie obowiązków z ustawy o KSC odpowiada zarząd jako kierownik podmiotu, a dział IT wykonuje zadania, które zarząd mu przydzielił i nadzoruje. Zarząd podejmuje decyzje o systemie zarządzania bezpieczeństwem informacji, planuje budżet, przydziela zadania, dba o świadomość personelu i zgodność (art. 8d). Powierzenie zadań nie przenosi odpowiedzialności (art. 8c ust. 3).
W ustawie o KSC nie ma ani jednego przepisu o dziale IT. Nie ma w niej też informatyka ani CISO, czyli osoby kierującej bezpieczeństwem informacji (od ang. Chief Information Security Officer). Odpowiedzialność ustawa przypisuje kierownikowi podmiotu, a wykonanie zadań podmiotowi, który działa przez wewnętrzne struktury lub przez umowę z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa (art. 8c i art. 14). Kto przenosi na ten grunt zwyczaj „bezpieczeństwo to sprawa informatyków”, dostaje układ odwrotny do ustawowego: dział IT ma obowiązki, ale nie ma budżetu ani prawa do decyzji, a zarząd ma odpowiedzialność, ale nie wie, co się dzieje.
Na uporządkowanie tego podziału jest konkretny termin. Podmioty, które 3 kwietnia 2026 r. spełniały przesłanki uznania za podmiot kluczowy albo podmiot ważny, realizują obowiązki z rozdziału 3 ustawy w ciągu 12 miesięcy, czyli do 3 kwietnia 2027 r. (art. 33 ust. 1 ustawy nowelizującej z 23 stycznia 2026 r.). Rozdział 3 obejmuje system zarządzania bezpieczeństwem informacji (SZBI), obowiązki i szkolenie kierownika, osoby do kontaktu, dokumentację, incydenty i audyt. Jeśli dopiero ustalasz, czy firma w ogóle podlega ustawie, zacznij od naszego przewodnika po NIS2 i ustawie o KSC.
Poniżej rozpisujemy, kogo ustawa uznaje za kierownika, które decyzje należą do zarządu, jak wygląda macierz odpowiedzialności dla 12 czynności, jak zbudować nadzór z raportami i progami eskalacji, co zaplanować w budżecie i za co członek zarządu odpowiada osobiście.
Kierownikiem podmiotu kluczowego lub podmiotu ważnego jest kierownik jednostki w rozumieniu ustawy o rachunkowości (art. 2 pkt 8a ustawy o KSC). W spółce z zarządem to członek zarządu, a gdy zarząd jest wieloosobowy, wszyscy jego członkowie, z wyłączeniem pełnomocników ustanowionych przez spółkę. W spółce jawnej są to wspólnicy prowadzący sprawy spółki, w jednoosobowej działalności sam przedsiębiorca, a w jednostce sektora finansów publicznych jej kierownik. Dalej piszemy po prostu „zarząd”.
Trzy przepisy wyznaczają podział ról:
Dział IT jest więc jedną z możliwych „wewnętrznych struktur”, ale nie z automatu. Ministerstwo Cyfryzacji w odpowiedzi 3.19 (dokument „Pytania i odpowiedzi”, który sam zastrzega, że nie ma mocy prawnej) pisze, że wybór modelu należy do podmiotu, ale ma być rozsądny, a zadań z zakresu cyberbezpieczeństwa nie powinno się powierzać np. „przeciążonemu działowi help-desk”. W tej samej odpowiedzi ministerstwo podkreśla spójnik „lub”, bo „chodzi o możliwość outsourcingu tylko niektórych zadań”. Model z zewnętrznym wykonawcą rozbieramy w tekście o tym, czy outsourcing IT zwalnia zarząd z odpowiedzialności.
Przy zarządzie wieloosobowym ważny jest art. 8c ust. 2: jeśli nie wskazano osoby odpowiedzialnej, odpowiedzialność ponoszą wszyscy członkowie zarządu. Ministerstwo dodaje w odpowiedzi 4.4, że w ramach organu wieloosobowego można wyznaczyć więcej niż jedną osobę. Jak dokładnie rozkłada się odpowiedzialność po takim wskazaniu, przepis nie rozpisuje, więc treść uchwały warto uzgodnić z prawnikiem spółki. Wskazanie porządkuje jednak pracę: wiadomo, kto w zarządzie przygotowuje decyzje, odbiera raporty i rozlicza wykonanie.
Dyrektywa NIS2 wymaga, by organy zarządzające „zatwierdzały” środki zarządzania ryzykiem i „nadzorowały ich wdrażanie” (art. 20 ust. 1 dyrektywy 2022/2555). Polska ustawa, która wiąże polską firmę, używa innych słów: kierownik „podejmuje decyzje w zakresie przygotowania, wdrażania, stosowania, przeglądu i nadzoru” SZBI (art. 8d pkt 1). Wyliczenie obejmuje cały cykl życia systemu, od przygotowania po nadzór, więc sam podpis pod gotowym dokumentem go nie wyczerpuje.
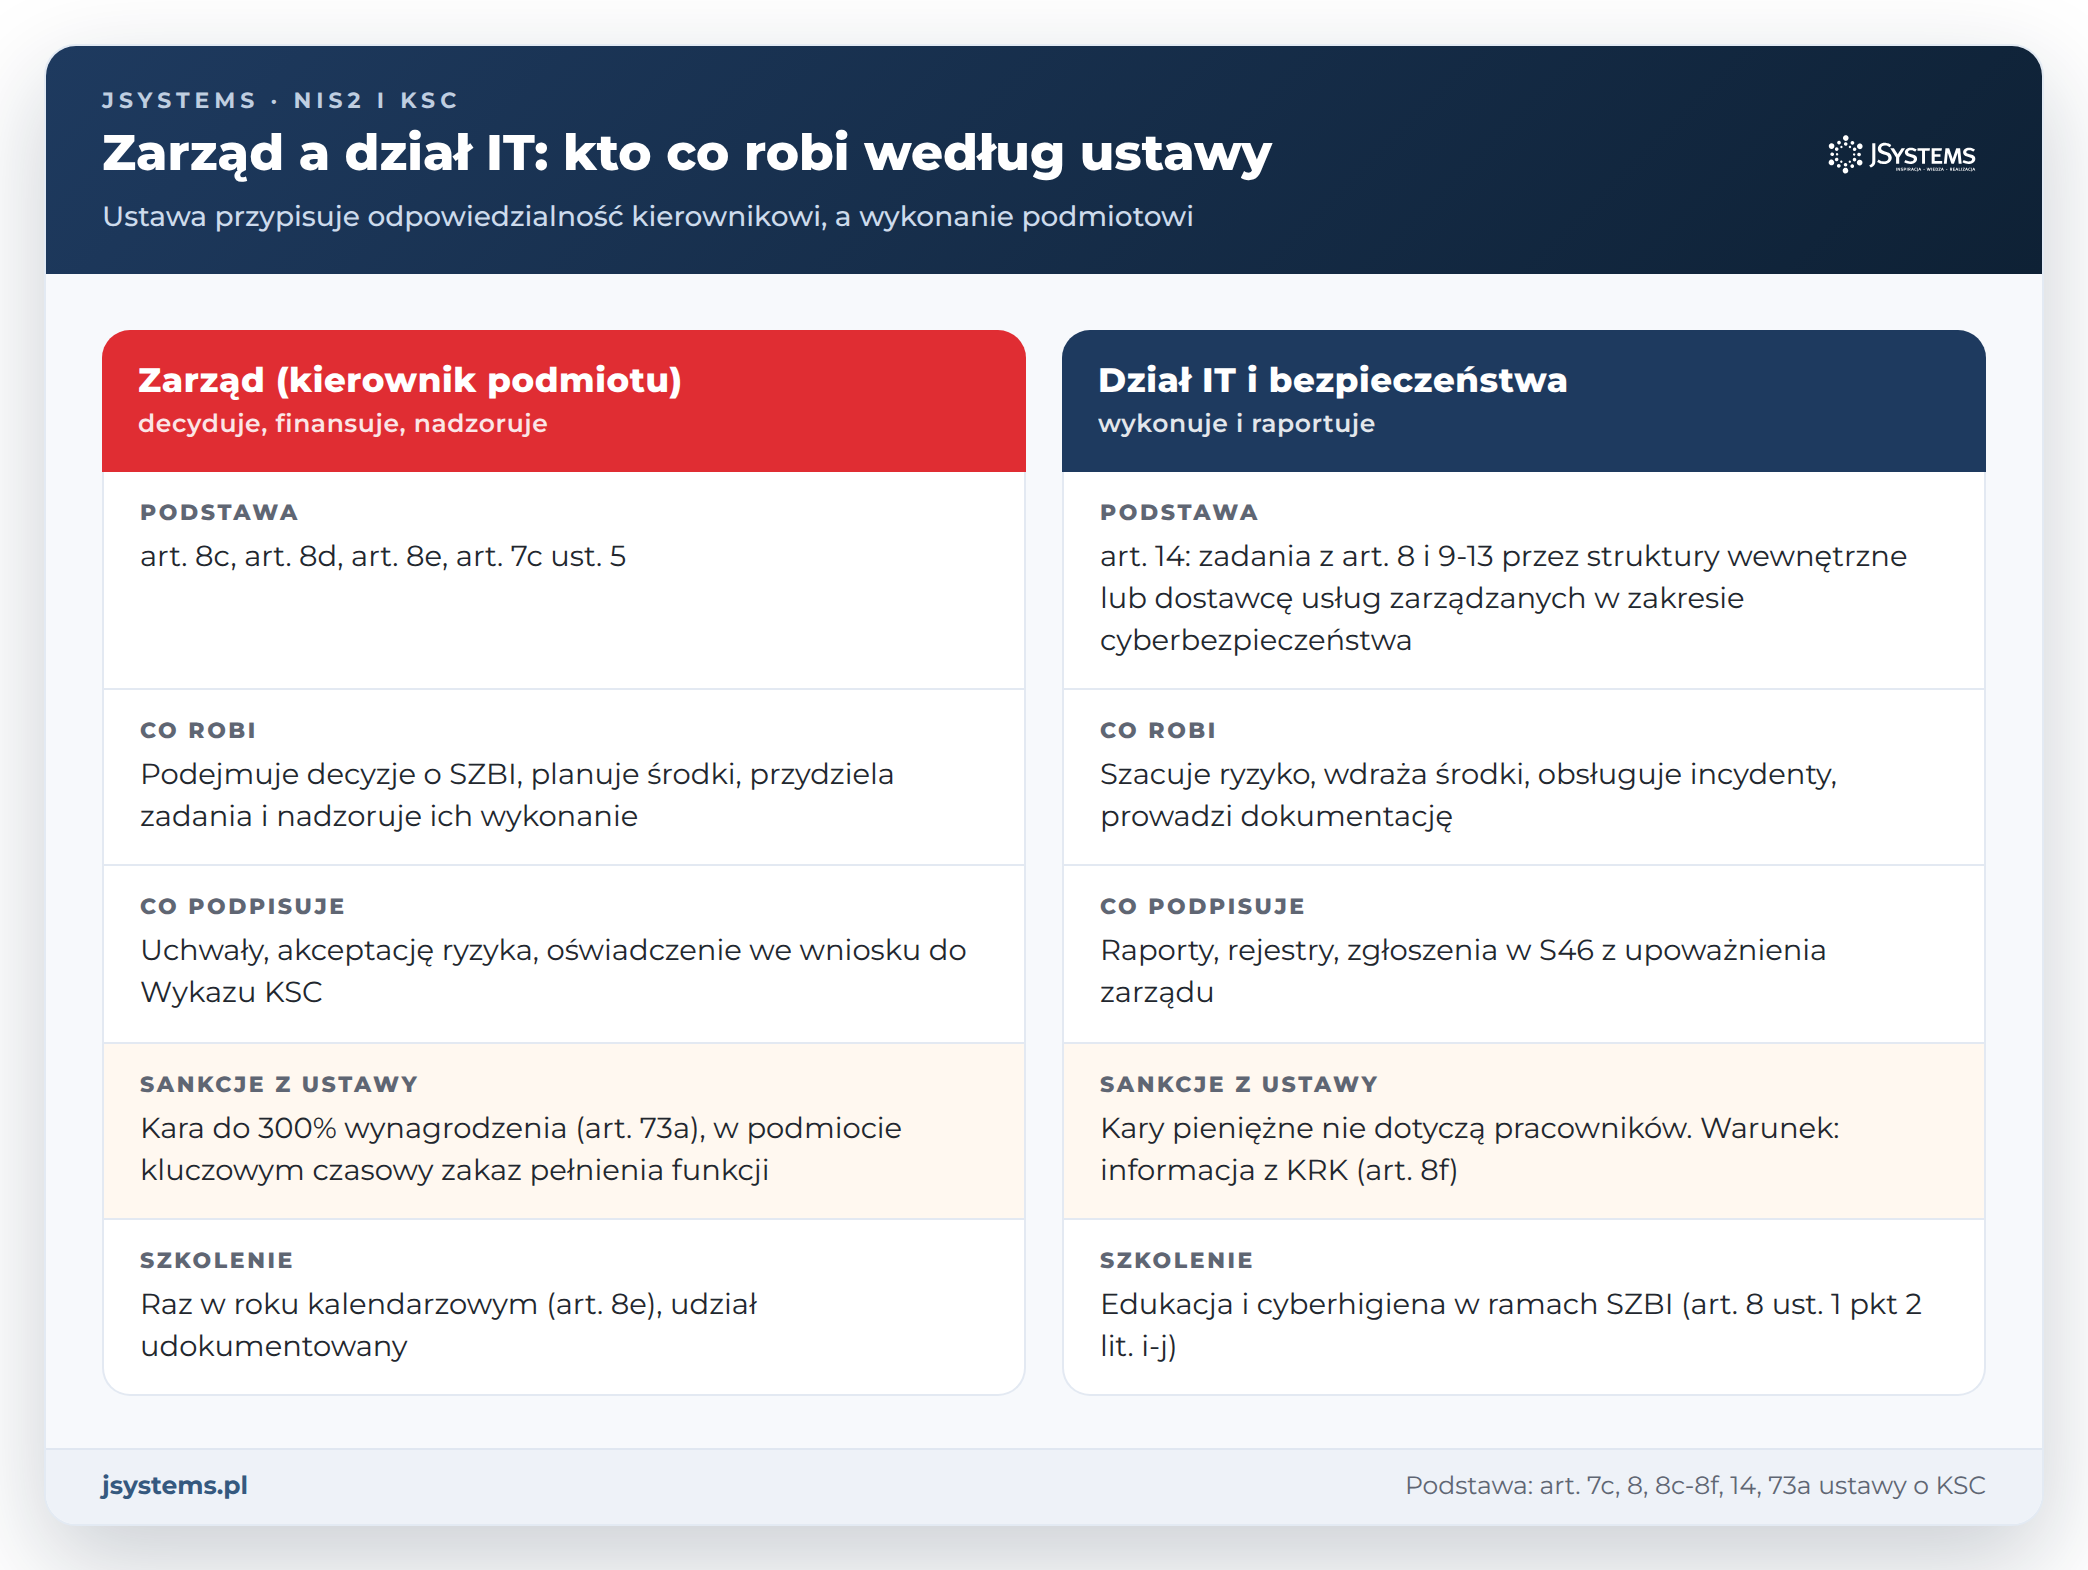
Art. 8d wymienia pięć zadań kierownika. Każde z nich przekłada się na decyzje, których dział IT nie podejmie za zarząd, bo nie ma do tego ani mandatu, ani pieniędzy.
Do tej listy dochodzi obowiązek osobisty: kierownik oraz osoba, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa, raz w roku kalendarzowym przechodzą szkolenie, a udział ma być udokumentowany (art. 8e ust. 1 i 3). Kogo dokładnie obejmuje ten obowiązek i jak go udokumentować, rozpisujemy w artykule o obowiązkowym szkoleniu zarządu z KSC.
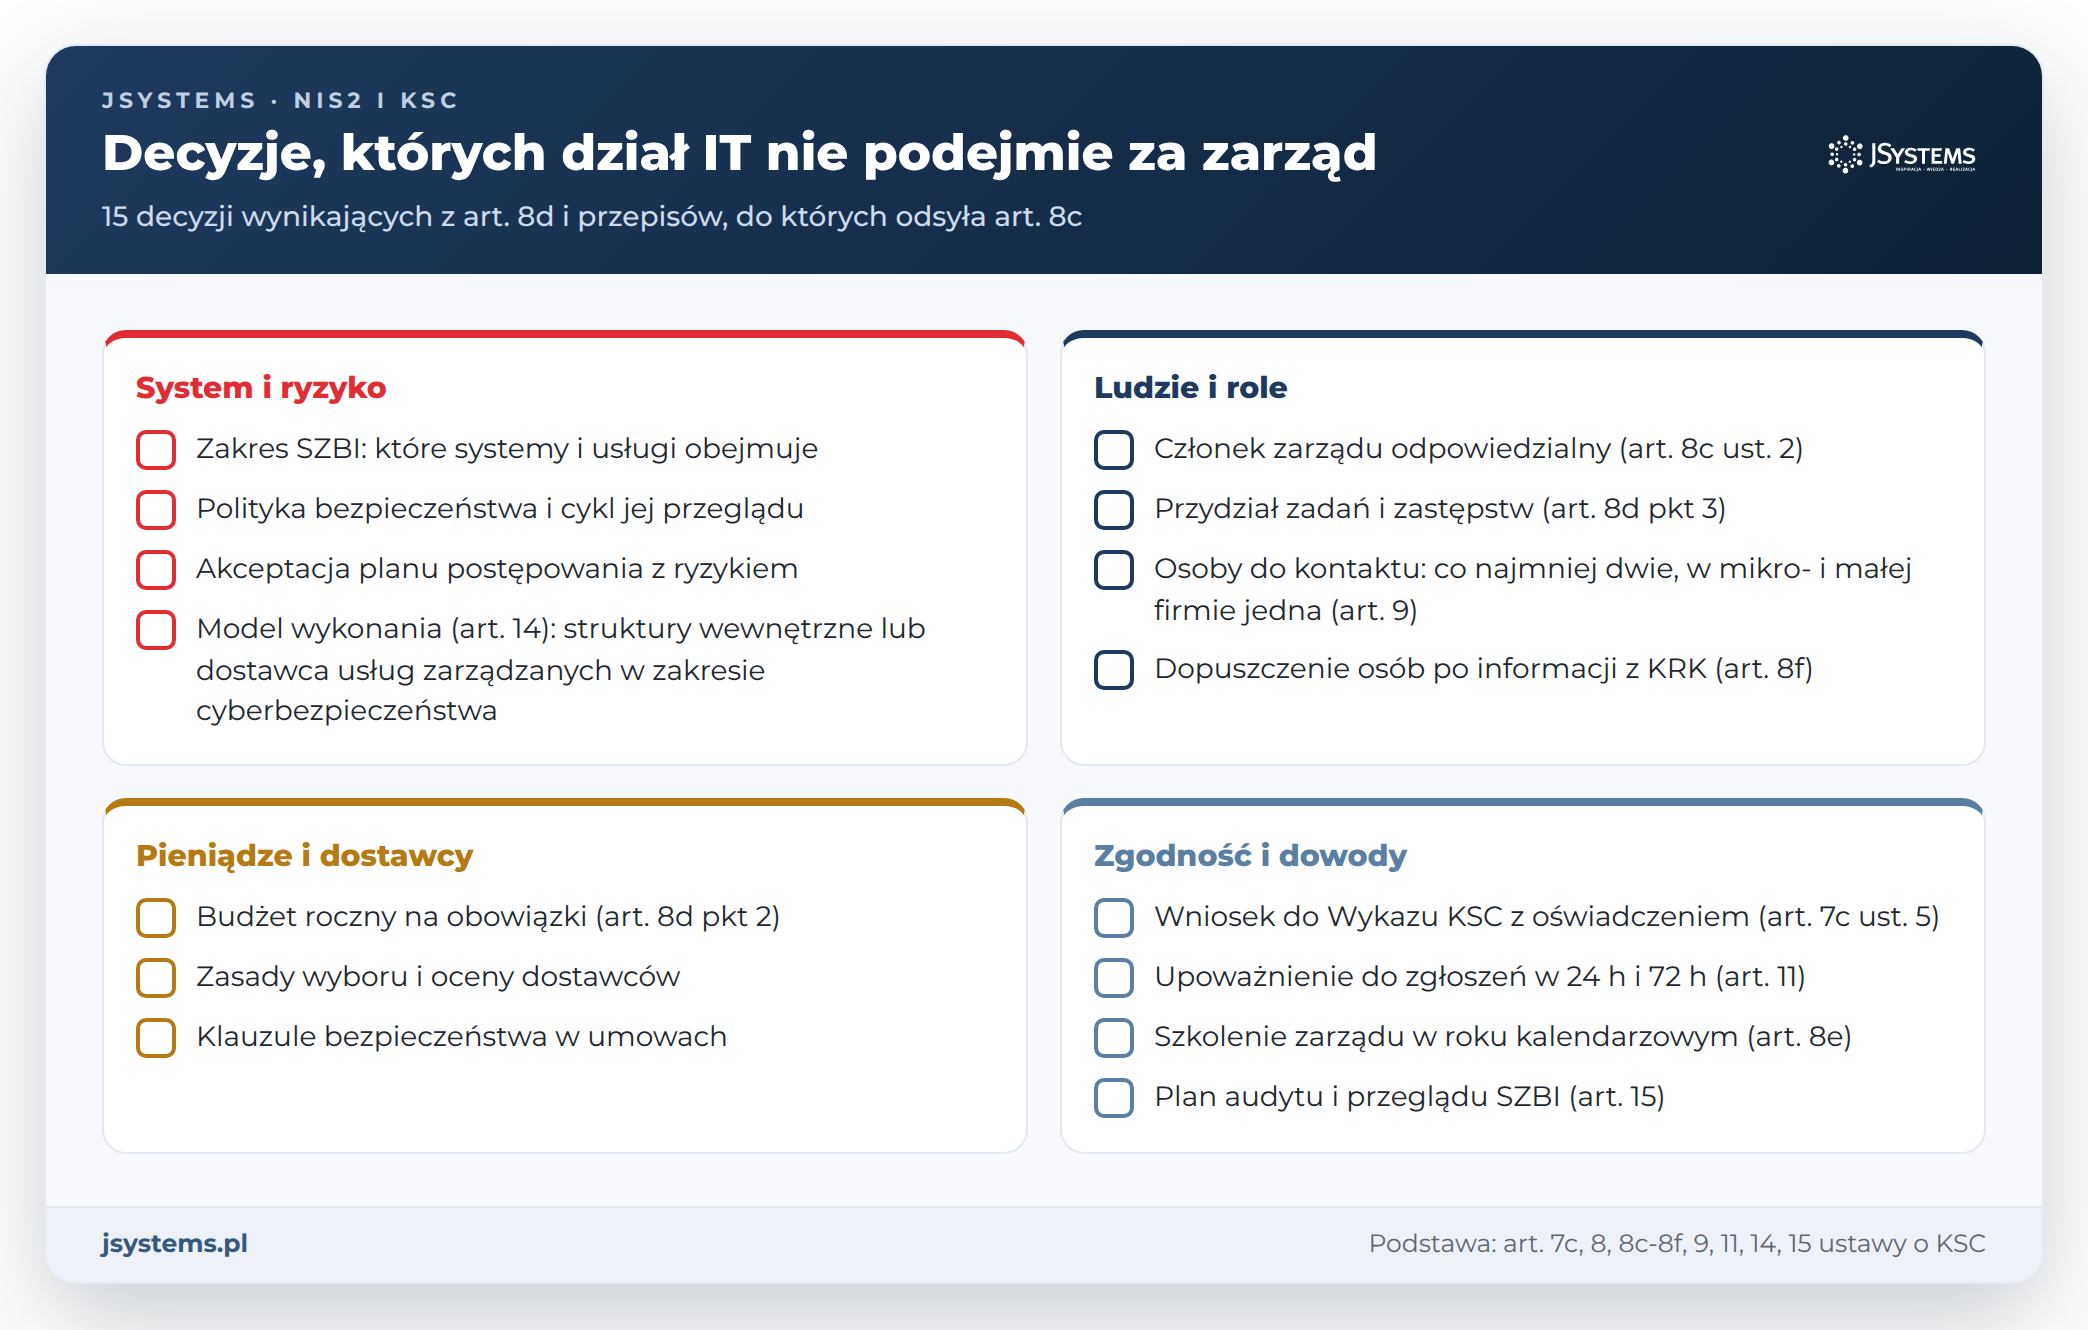
Decyzja zostawia ślad. Organ właściwy do spraw cyberbezpieczeństwa może wystąpić o przedstawienie „dowodów realizacji wymogów” SZBI (art. 53 ust. 2 pkt 6), a dokumentacja operacyjna to „zapisy poświadczające wykonywanie czynności” wymaganych przez dokumentację normatywną (art. 10 ust. 4). Ministerstwo w odpowiedzi 11.6 pisze, że liczy się udowodnienie stosowania przepisów, a nie formalnie poprawne dokumenty, a w odpowiedzi 3.7 ostrzega, że kupiona dokumentacja podpisana przez zarząd i odłożona do szafy nie zapewni realnego cyberbezpieczeństwa. Uchwała, protokół i zatwierdzony raport mogą być takimi zapisami, jeśli polityka bezpieczeństwa przewiduje decyzje i przeglądy zarządu.
Macierz RACI to tabela, która dla każdej czynności wskazuje cztery role. Skrót pochodzi od angielskich słów: R (Responsible) - kto wykonuje, A (Accountable) - kto zatwierdza i rozlicza wynik, C (Consulted) - kogo trzeba zapytać przed decyzją, I (Informed) - kogo informuje się po fakcie. W każdym wierszu jest dokładnie jedno A, dzięki czemu nie ma czynności wszystkich i niczyich zarazem.
Przykład poniżej ma cztery kolumny. CISO oznacza osobę odpowiedzialną za bezpieczeństwo informacji, niezależnie od nazwy stanowiska. Ustawa takiej funkcji nie wymaga: Ministerstwo Cyfryzacji w odpowiedzi 3.44 wskazuje, że nie ma obowiązku powołania pełnomocnika do spraw SZBI, a jeśli kierownik go powoła, powinna to być osoba związana z podmiotem stosunkiem prawnym, który pozwala wydawać jej polecenia. W mniejszej firmie kolumnę CISO przejmie wskazany członek zarządu albo kierownik IT. Kolumna „Dostawca IT” dotyczy firm, które część zadań zleciły na zewnątrz.
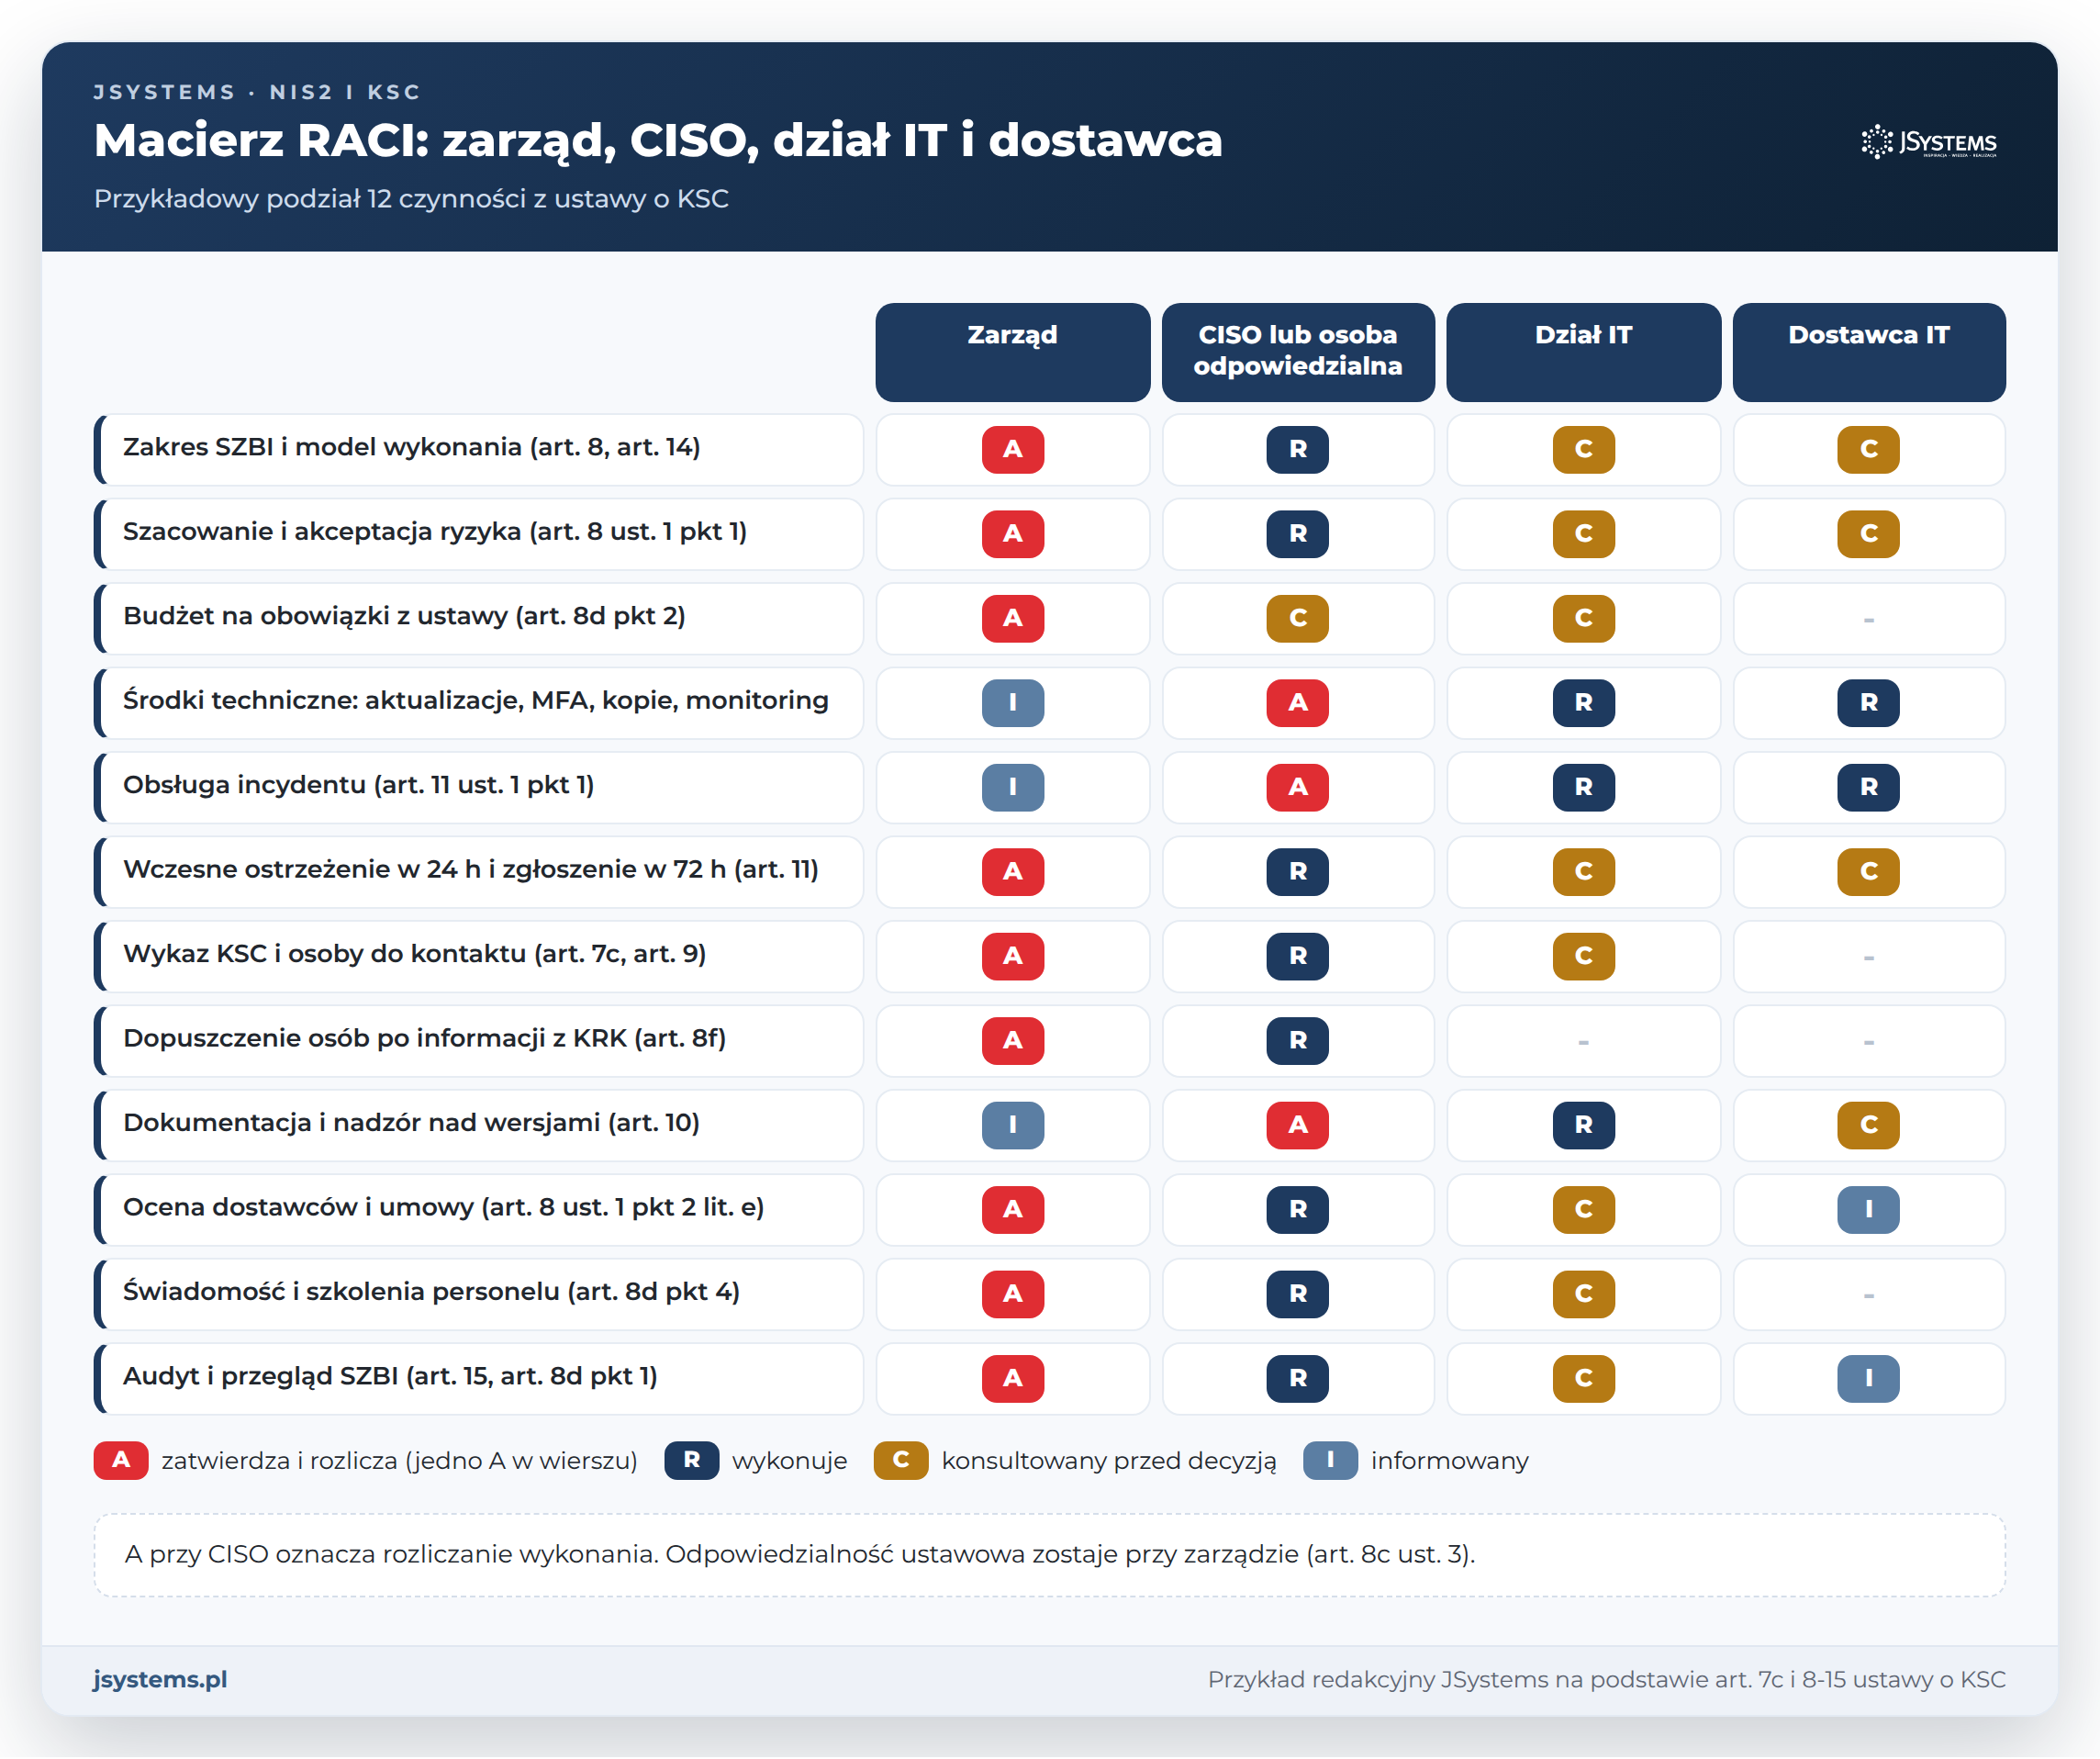
Trzy wiersze wymagają komentarza. Pierwszy to zgłoszenia: wczesne ostrzeżenie o incydencie poważnym trzeba zgłosić niezwłocznie, najpóźniej w 24 godziny, a sam incydent najpóźniej w 72 godziny od momentu wykrycia (art. 11 ust. 1 pkt 4 i 4a), przez system teleinformatyczny z art. 46 ustawy, nazywany przez ministerstwo S46 (art. 11 ust. 2). Litera A przy zarządzie oznacza tu upoważnienie udzielone z góry w uchwale albo procedurze, dzięki któremu nikt nie musi zwoływać posiedzenia w nocy. Drugi to dostawcy: wybór dostawcy i warunki umowy to decyzje o ryzyku i pieniądzach, więc A ma zarząd. Trzeci to niekaralność: art. 8f ust. 1 wprost każe kierownikowi dopuszczać osoby po otrzymaniu informacji z KRK.
Macierz pokazuje, kto co robi. Organ zapyta jednak o dowody, dlatego obok każdej czynności warto od razu wpisać zapis, który ją potwierdza:
| Czynność (podstawa) | Dowód, o który może poprosić organ |
|---|---|
| Zakres SZBI i model wykonania (art. 8, art. 14) | Uchwała o zakresie i modelu, umowa z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa, jeśli jest |
| Szacowanie i akceptacja ryzyka (art. 8 ust. 1 pkt 1) | Raport z szacowania, plan postępowania z ryzykiem, protokół akceptacji ryzyka rezydualnego |
| Budżet (art. 8d pkt 2) | Pozycja w planie finansowym i protokół decyzji |
| Środki techniczne (art. 8 ust. 1 pkt 2 i 5) | Raporty z aktualizacji i z uwierzytelniania wieloskładnikowego (MFA), protokoły testów kopii, zapisy z monitorowania |
| Obsługa incydentu (art. 11 ust. 1 pkt 1) | Rejestr incydentów i notatki z obsługi |
| Zgłoszenia w 24 h i 72 h (art. 11 ust. 1 pkt 4 i 4a) | Zgłoszenia zapisane w systemie S46, upoważnienie do zgłaszania |
| Wykaz KSC i osoby do kontaktu (art. 7c, art. 9) | Wniosek z oświadczeniem kierownika, decyzja o wyznaczeniu osób |
| Niekaralność (art. 8f) | Informacje z KRK w dokumentacji, decyzja o dopuszczeniu |
| Dokumentacja (art. 10) | Rejestr dokumentów z wersjami i datami zatwierdzenia |
| Dostawcy (art. 8 ust. 1 pkt 2 lit. e) | Rejestr dostawców, wyniki ocen, klauzule w umowach |
| Świadomość personelu (art. 8d pkt 4) | Plan szkoleń, listy obecności, wyniki testów wiedzy |
| Audyt i przegląd SZBI (art. 15, art. 8d pkt 1) | Raport z audytu, protokół z przeglądu i lista działań |
Art. 8d obejmuje decyzje w zakresie nadzoru nad SZBI (pkt 1) i nadzór nad wykonaniem przydzielonych zadań (pkt 3). Nadzór oparty na zaufaniu, czyli „IT mówi, że jest dobrze”, nie zostawia dowodów i nie wychwytuje problemów na czas. Nadzór jako system ma cztery elementy: raport w stałym cyklu, wskaźniki z celami, progi, po których przekroczeniu informacja trafia do zarządu od razu, oraz okresowy przegląd i audyt.
Podstawę daje sama ustawa. SZBI ma obejmować „polityki i procedury oceny skuteczności środków technicznych i organizacyjnych” (art. 8 ust. 1 pkt 2 lit. h). Ministerstwo Cyfryzacji w odpowiedzi 3.3 rozpisuje to na pytania: które działania monitorować, jakie mają być wskaźniki, w jakich odstępach je mierzyć, kto to robi i kto odpowiada za ocenę. Dla dostawców chmury, centrów danych, usług zarządzanych i kilku innych rodzajów podmiotów (art. 8b ust. 1) rozporządzenie wykonawcze Komisji (UE) 2024/2690 idzie dalej: polityka bezpieczeństwa ma określać wskaźniki monitorowania wdrażania, ma być przeglądana co najmniej raz w roku, a co najmniej jedna osoba składa sprawozdania bezpośrednio organom zarządzającym (załącznik, pkt 1.1.1 lit. j, pkt 1.1.2 i pkt 1.2.3). Dla pozostałych podmiotów to dobry wzorzec, a nie obowiązek.
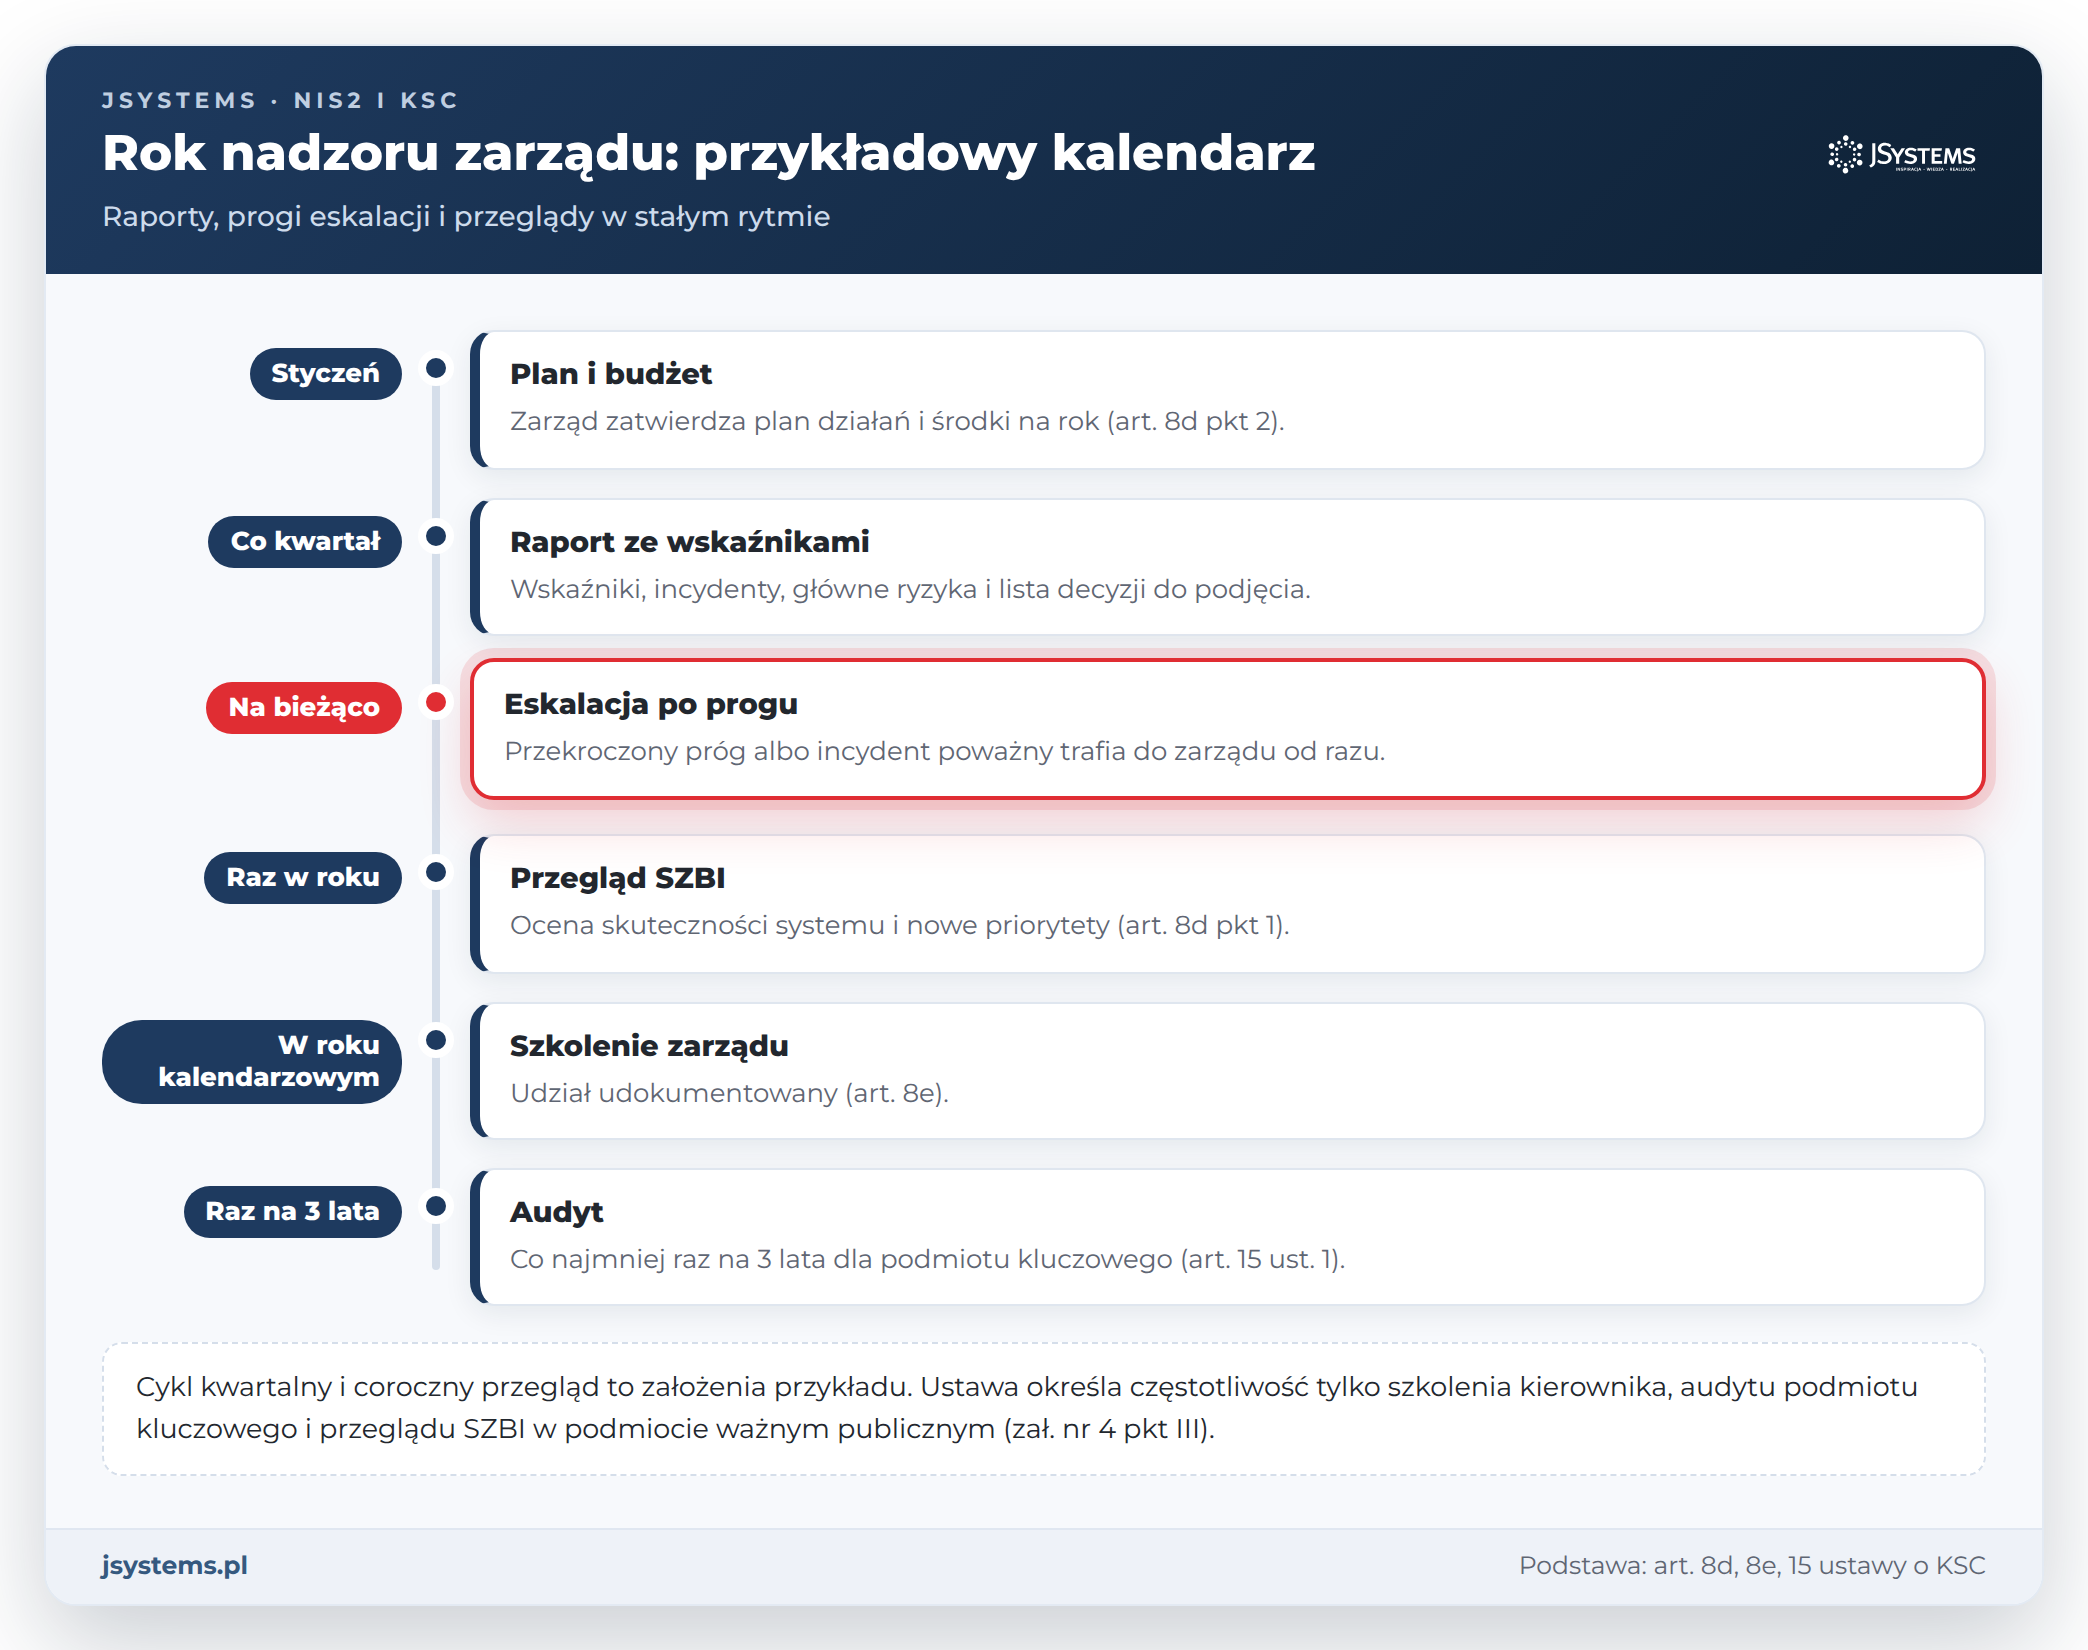
Raport dla zarządu nie musi być długi. Wystarczą dwie strony: tabela wskaźników ze statusem, incydenty i zdarzenia bliskie progu incydentu poważnego, trzy główne ryzyka z rekomendacją oraz lista decyzji, których CISO potrzebuje od zarządu. Ostatnia część zamienia raport w punkt porządku obrad. Pytania, które zarząd powinien zadawać przy takim raporcie, zebraliśmy w artykule 15 pytań do osoby odpowiedzialnej za cyberbezpieczeństwo.
Przykładowy zestaw wskaźników z progami eskalacji wygląda tak. Wartości są naszymi założeniami: cele i progi ustala zarząd po szacowaniu ryzyka i zapisuje je w polityce.
| Wskaźnik (podstawa) | Przykładowy cel | Próg eskalacji poza cyklem raportów |
|---|---|---|
| Krytyczne poprawki bezpieczeństwa wdrożone w terminie (art. 8 ust. 1 pkt 5 lit. b) | co najmniej 95% w 14 dni | poniżej 80% albo system krytyczny bez poprawki ponad 30 dni |
| Konta administratorów i dostęp zdalny bez MFA (art. 8 ust. 1 pkt 2 lit. l) | 0 | każde takie konto aktywne dłużej niż 7 dni |
| Test odtworzenia kopii systemów krytycznych (art. 8 ust. 1 pkt 2 lit. f) | udany test w każdym kwartale | test nieudany albo pominięty |
| Incydenty poważne (art. 11) | każdy zgłoszony w terminie | każdy incydent poważny od razu, bez czekania na raport |
| Działania z planu postępowania z ryzykiem po terminie (art. 8 ust. 1 pkt 1) | 0 | działanie dla ryzyka wysokiego opóźnione ponad 30 dni |
| Personel po szkoleniu z cyberhigieny w danym roku (art. 8 ust. 1 pkt 2 lit. i i j) | co najmniej 95% | poniżej 80% w połowie roku |
| Krytyczni dostawcy z aktualną oceną i klauzulą o zgłaszaniu incydentów (art. 8 ust. 1 pkt 2 lit. e) | 100% | krytyczny dostawca bez oceny albo bez klauzuli |
Próg eskalacji ma jedną funkcję: przerywa cykl raportowania. Jeśli test odtworzenia kopii systemu sprzedaży się nie udał, zarząd ma o tym wiedzieć w tym samym tygodniu, bez czekania na raport kwartalny. Decyzja podjęta po eskalacji, np. o dodatkowych środkach albo czasowej akceptacji ryzyka, trafia do protokołu. Tak powstaje ślad nadzoru, o który organ zapyta przy kontroli.
Ustawa nie podaje kwot. Mówi o środkach „adekwatnych” (art. 8d pkt 2), a środki techniczne i organizacyjne mają być proporcjonalne do oszacowanego ryzyka i uwzględniać m.in. najnowszy stan wiedzy, koszty wdrożenia, wielkość podmiotu i prawdopodobieństwo wystąpienia incydentów (art. 8 ust. 1 pkt 2). Z tego wynika kolejność: najpierw szacowanie ryzyka, potem plan środków, na końcu budżet. Budżetu przyjętego bez szacowania ryzyka trudno bronić jako adekwatnego, bo nie ma go do czego porównać.
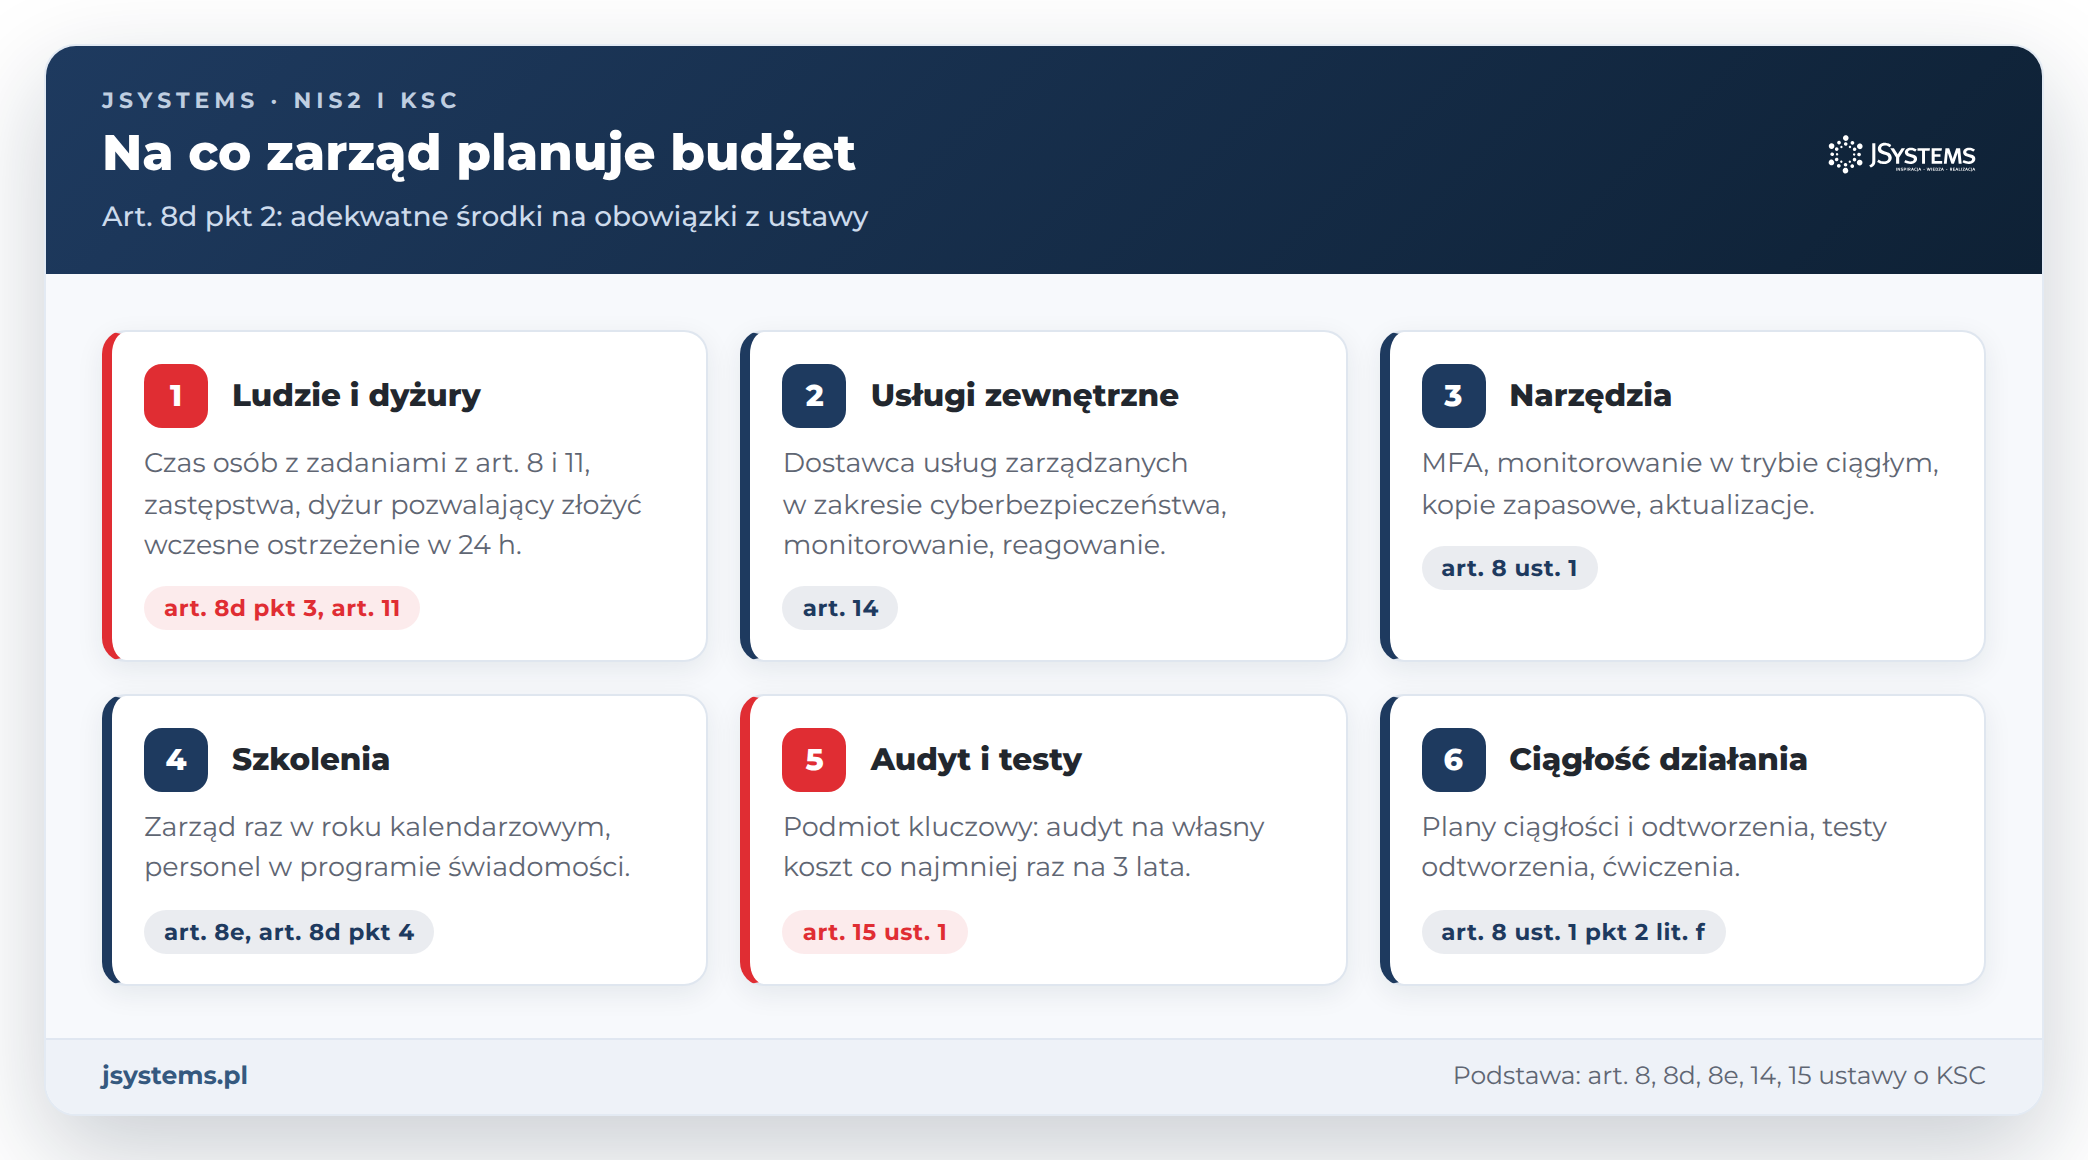
Dwie pozycje łatwo pominąć. Pierwsza to czas ludzi: wczesne ostrzeżenie w 24 godziny wymaga, by ktoś był osiągalny także w weekend, a ministerstwo w odpowiedzi 3.2 wymienia wśród zadań „wyznaczenie stałych dyżurów przy S46”. Druga to audyt: podmiot kluczowy przeprowadza go na własny koszt co najmniej raz na 3 lata (art. 15 ust. 1), a pierwszy, jeśli spełniał przesłanki już 3 kwietnia 2026 r., do 3 kwietnia 2028 r. (art. 33 ust. 2 ustawy nowelizującej). Ministerstwo wskazuje, że dawni operatorzy usług kluczowych, którzy wykonali już audyt, zachowują dotychczasowy cykl audytowy (art. 25 ustawy nowelizującej, odpowiedź 9.5). Podmiotowi ważnemu organ może nakazać zewnętrzny audyt po incydencie poważnym lub innym naruszeniu przepisów (art. 15 ust. 1b).
Gdy zarząd tnie wniosek budżetowy CISO, decyduje zarazem o tym, jakie ryzyko firma przyjmuje. Taka decyzja powinna wskazywać, które ryzyko zarząd świadomie akceptuje i do kiedy, bo to ona będzie dowodem nadzoru, jeśli ryzyko się zmaterializuje. Przykładowe budżety trzech organizacji z jawnymi założeniami liczymy w artykule o tym, ile kosztuje przygotowanie firmy do KSC.
Ustawa przewiduje karę pieniężną bezpośrednio dla kierownika. Organ „może” ją nałożyć, gdy kierownik nie wykonuje m.in. obowiązków dotyczących wykazu, SZBI (art. 8), własnych zadań z art. 8d, szkolenia (art. 8e), weryfikacji niekaralności (art. 8f), osób do kontaktu, dokumentacji (art. 10), incydentów (art. 11 i 12b), struktur (art. 14) i audytu (art. 15), „jeżeli przemawia za tym czas, zakres lub charakter naruszenia” (art. 73a ust. 1). Karze może podlegać także jednorazowe zaniechanie (ust. 2), niezależnie od kary nałożonej na podmiot (ust. 3).
Górna granica to 300% wynagrodzenia ukaranego, liczonego według zasad ustalania ekwiwalentu pieniężnego za urlop (art. 73a ust. 4). Kierownikowi podmiotu publicznego grozi do 100%, a jeśli podmiot publiczny podlega ustawie także jako podmiot z innego sektora, limit wynosi 300% (art. 73a ust. 5). Karę nakłada w drodze decyzji organ właściwy do spraw cyberbezpieczeństwa dla danego sektora (art. 74 ust. 1).
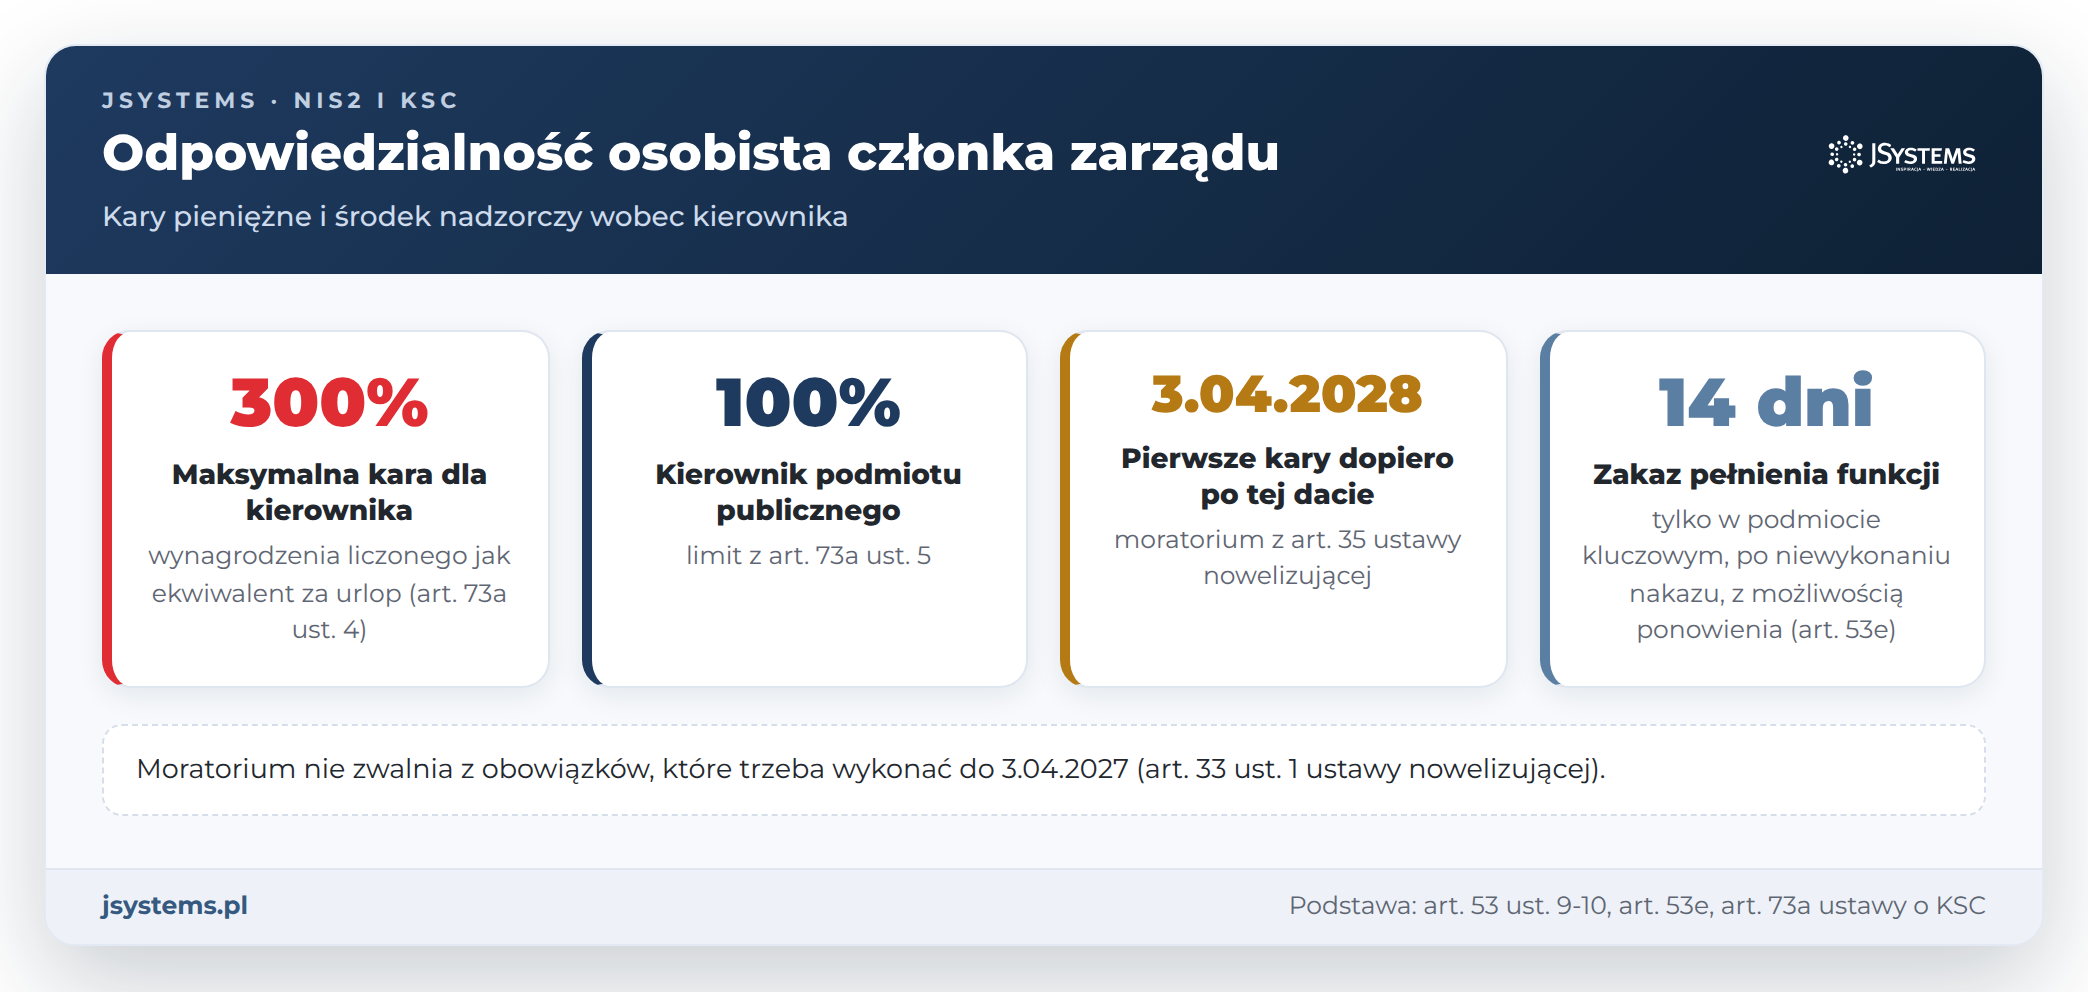
Kary z art. 73a mogą być po raz pierwszy nałożone po upływie 2 lat od wejścia w życie nowelizacji (art. 35 ustawy nowelizującej), czyli po 3 kwietnia 2028 r., co potwierdza ministerstwo w odpowiedzi 12.1. To nie jest okres zwolnienia z obowiązków. Podmioty, które spełniały przesłanki 3 kwietnia 2026 r., wykonują obowiązki z rozdziału 3 do 3 kwietnia 2027 r. (art. 33 ust. 1 ustawy nowelizującej), a art. 35 nie obejmuje środków nadzorczych. Jeżeli podmiot kluczowy nie zastosuje się do nakazu albo decyzji organu, organ może zakazać kierownikowi pełnienia funkcji zarządczych do czasu usunięcia uchybień, o ile nie uniemożliwi to funkcjonowania podmiotu (art. 53 ust. 9 pkt 6). Środek trwa najwyżej 14 dni od doręczenia decyzji i może być stosowany ponownie, dopóki uchybienia nie zostaną usunięte (art. 53e ust. 2 i 4). Nie stosuje się go do podmiotów publicznych (art. 53 ust. 10) ani do podmiotów ważnych, bo art. 53 ust. 17 nie odsyła do ust. 9.
Kary pieniężne z ustawy są adresowane do podmiotów (m.in. art. 73) i do kierownika (art. 73a). Ustawa nie przewiduje kar pieniężnych dla pracowników działu IT. Ich dotyczy inny warunek: osoba wykonująca zadania z art. 8 lub 11 przed ich rozpoczęciem przedstawia informację z KRK, a osoba prawomocnie skazana za przestępstwa przeciwko ochronie informacji nie może tych zadań wykonywać (art. 8f ust. 1 i 4). Dla zarządu wniosek jest prosty: to on ryzykuje karą osobistą, więc to on powinien mieć narzędzia, żeby sprawdzić, co robi IT.
Uporządkowanie podziału ról nie wymaga projektu na pół roku. Wystarczy sześć decyzji, które zarząd może podjąć na jednym lub dwóch posiedzeniach, a CISO i dział IT przygotowują do nich materiały.
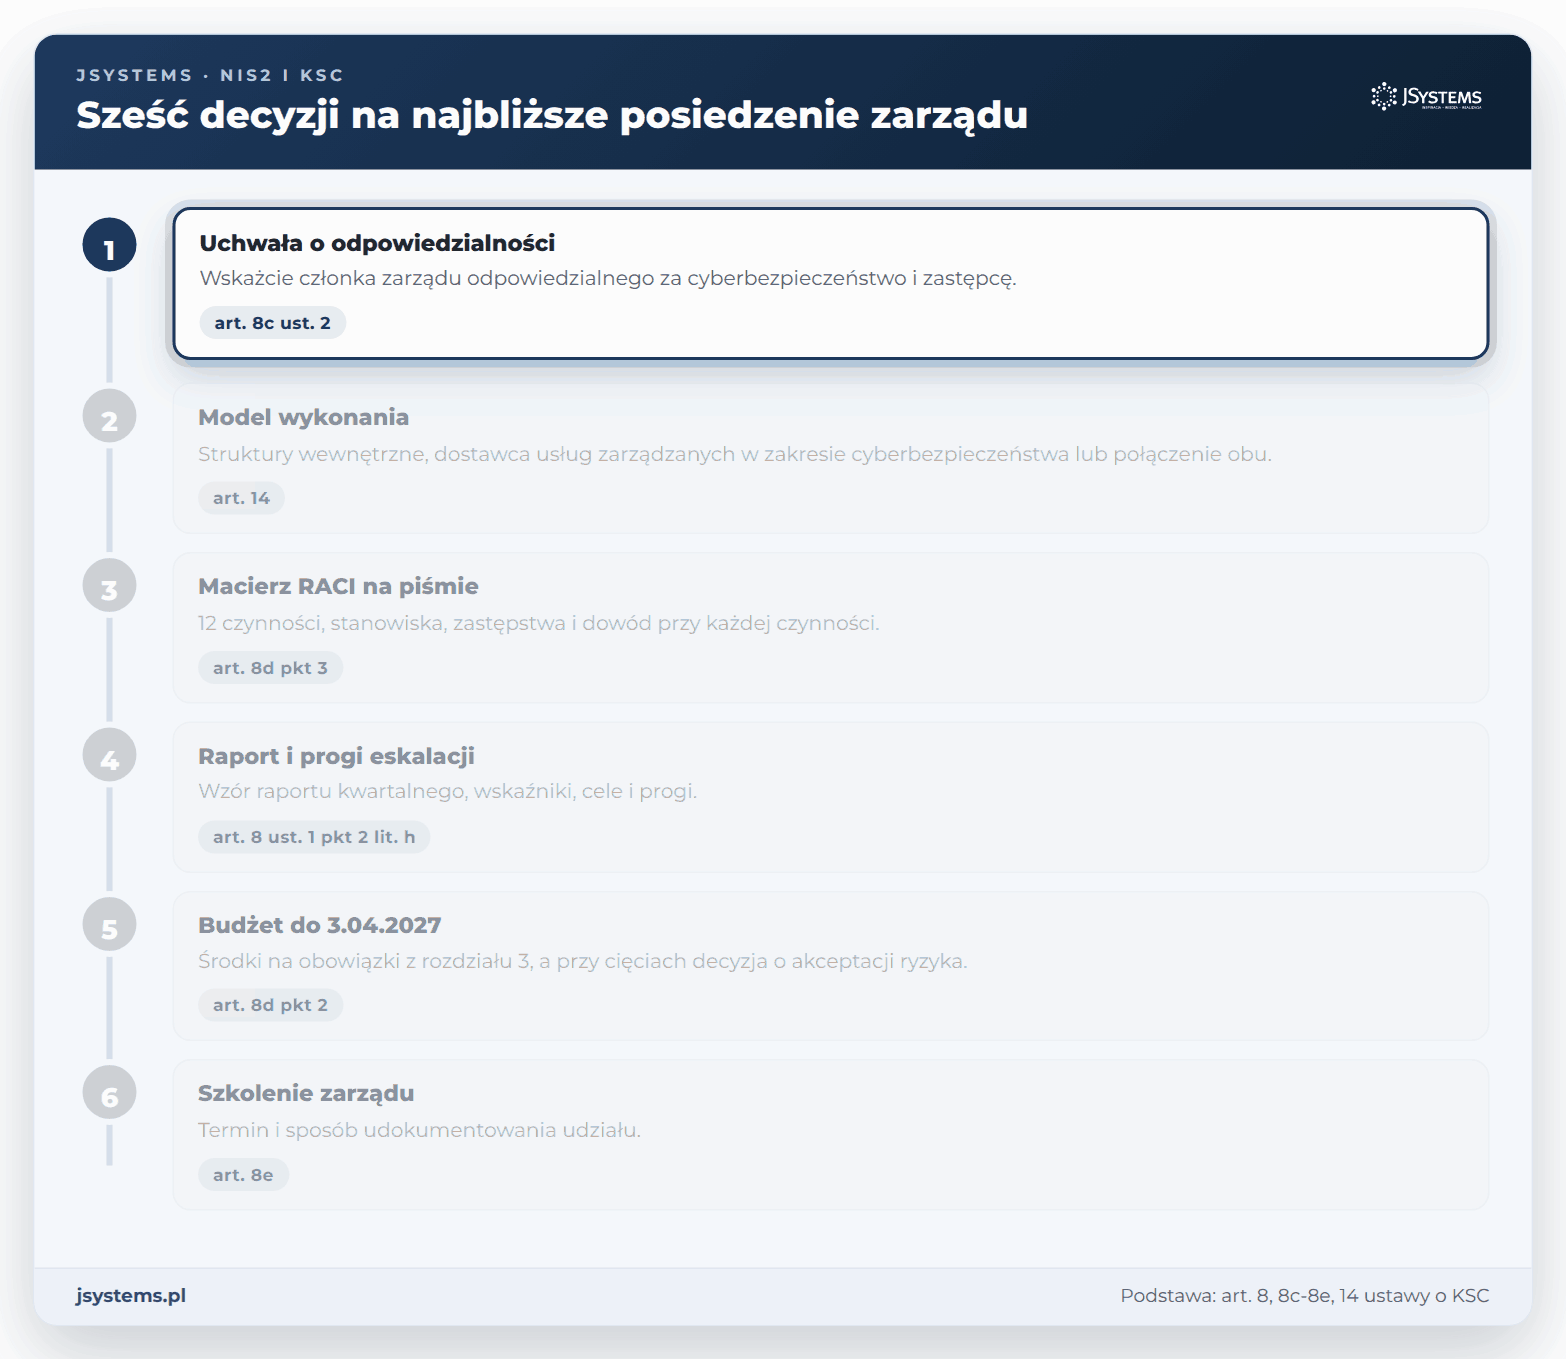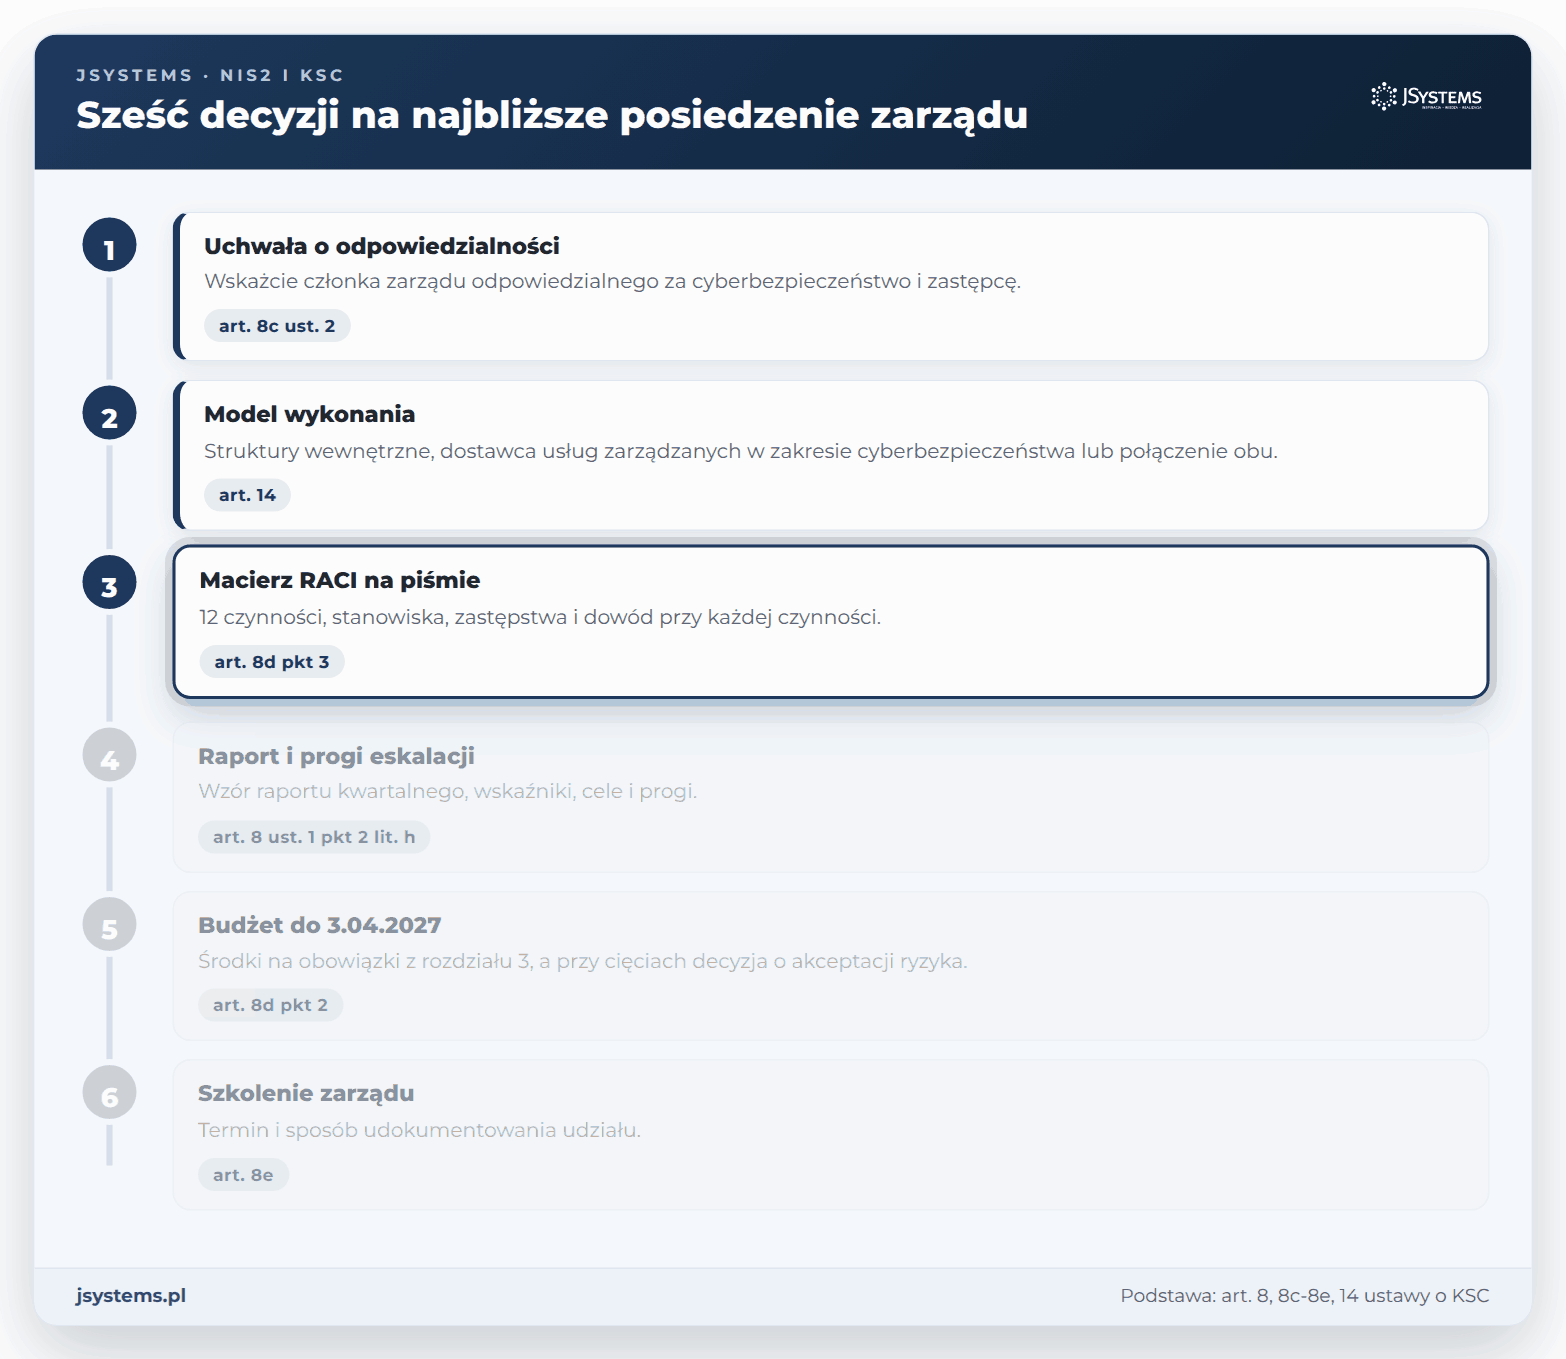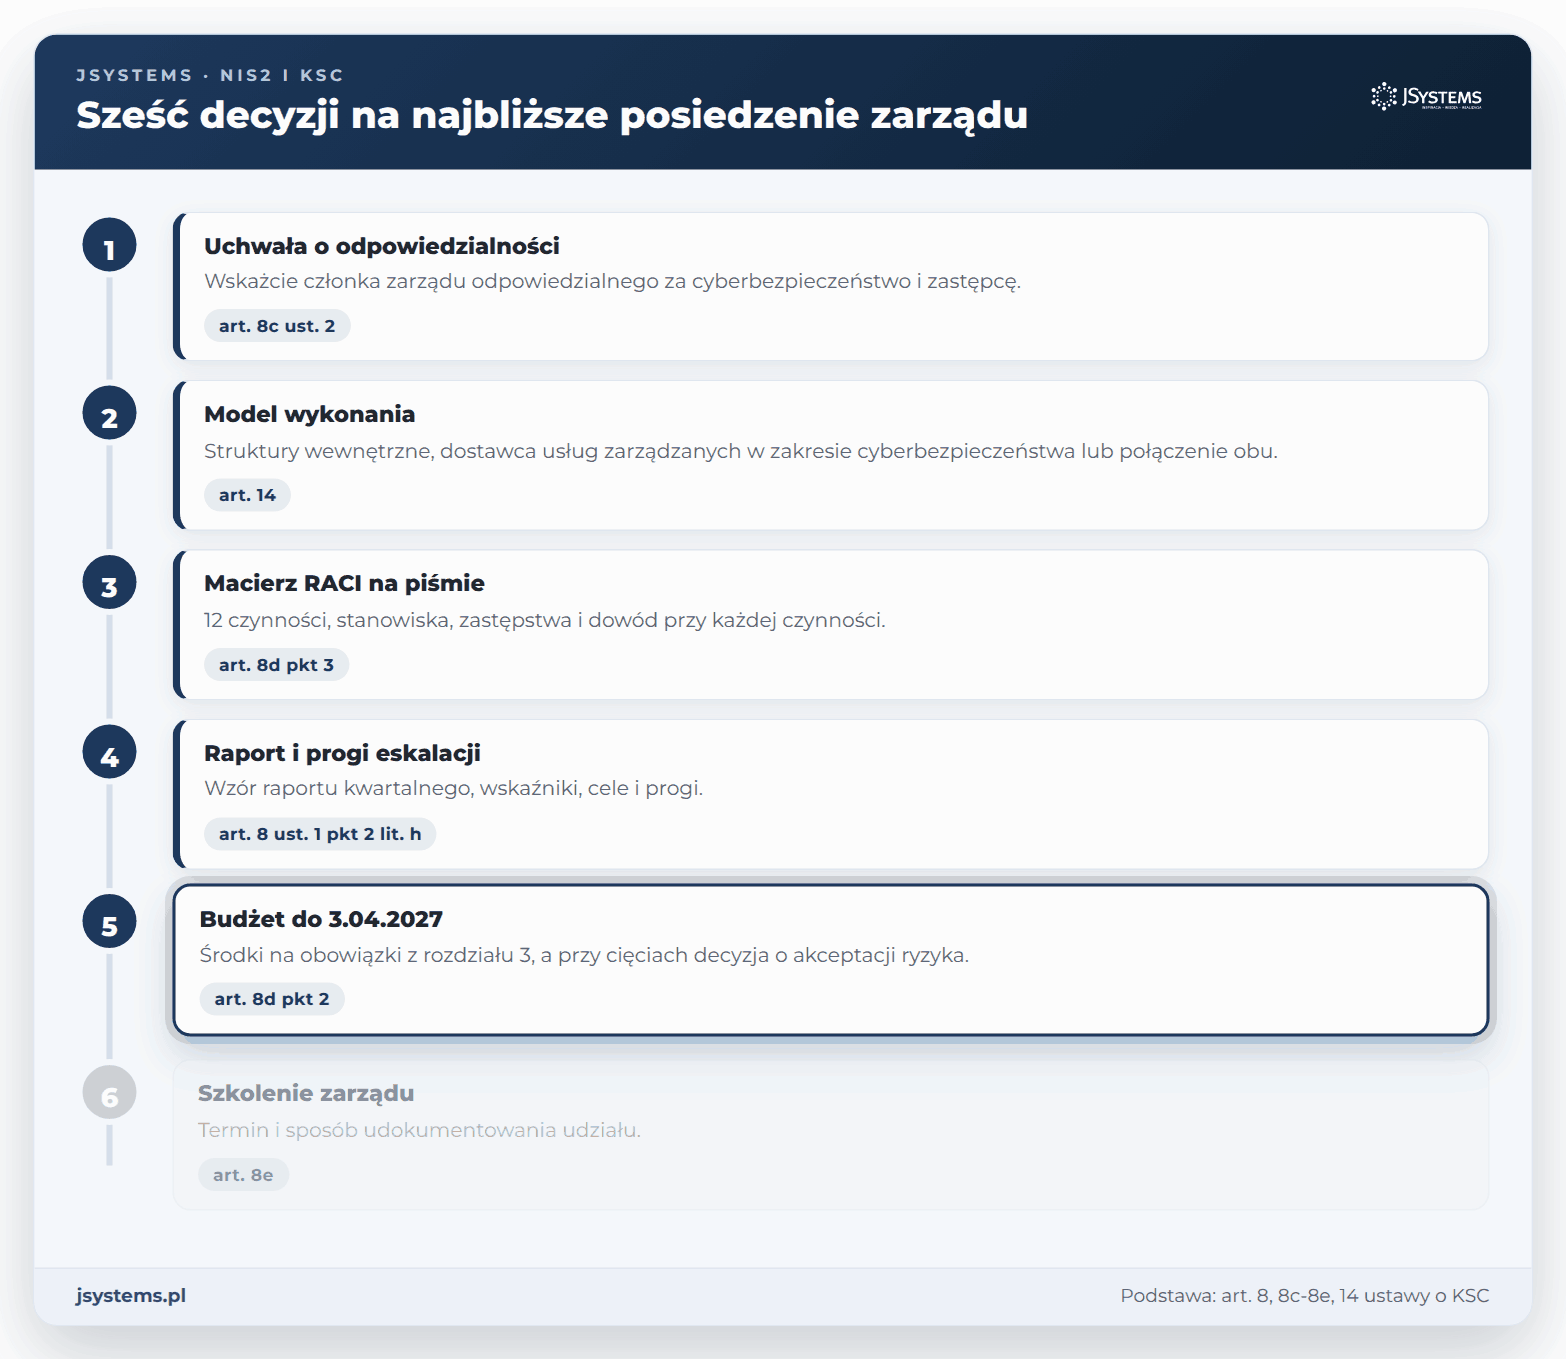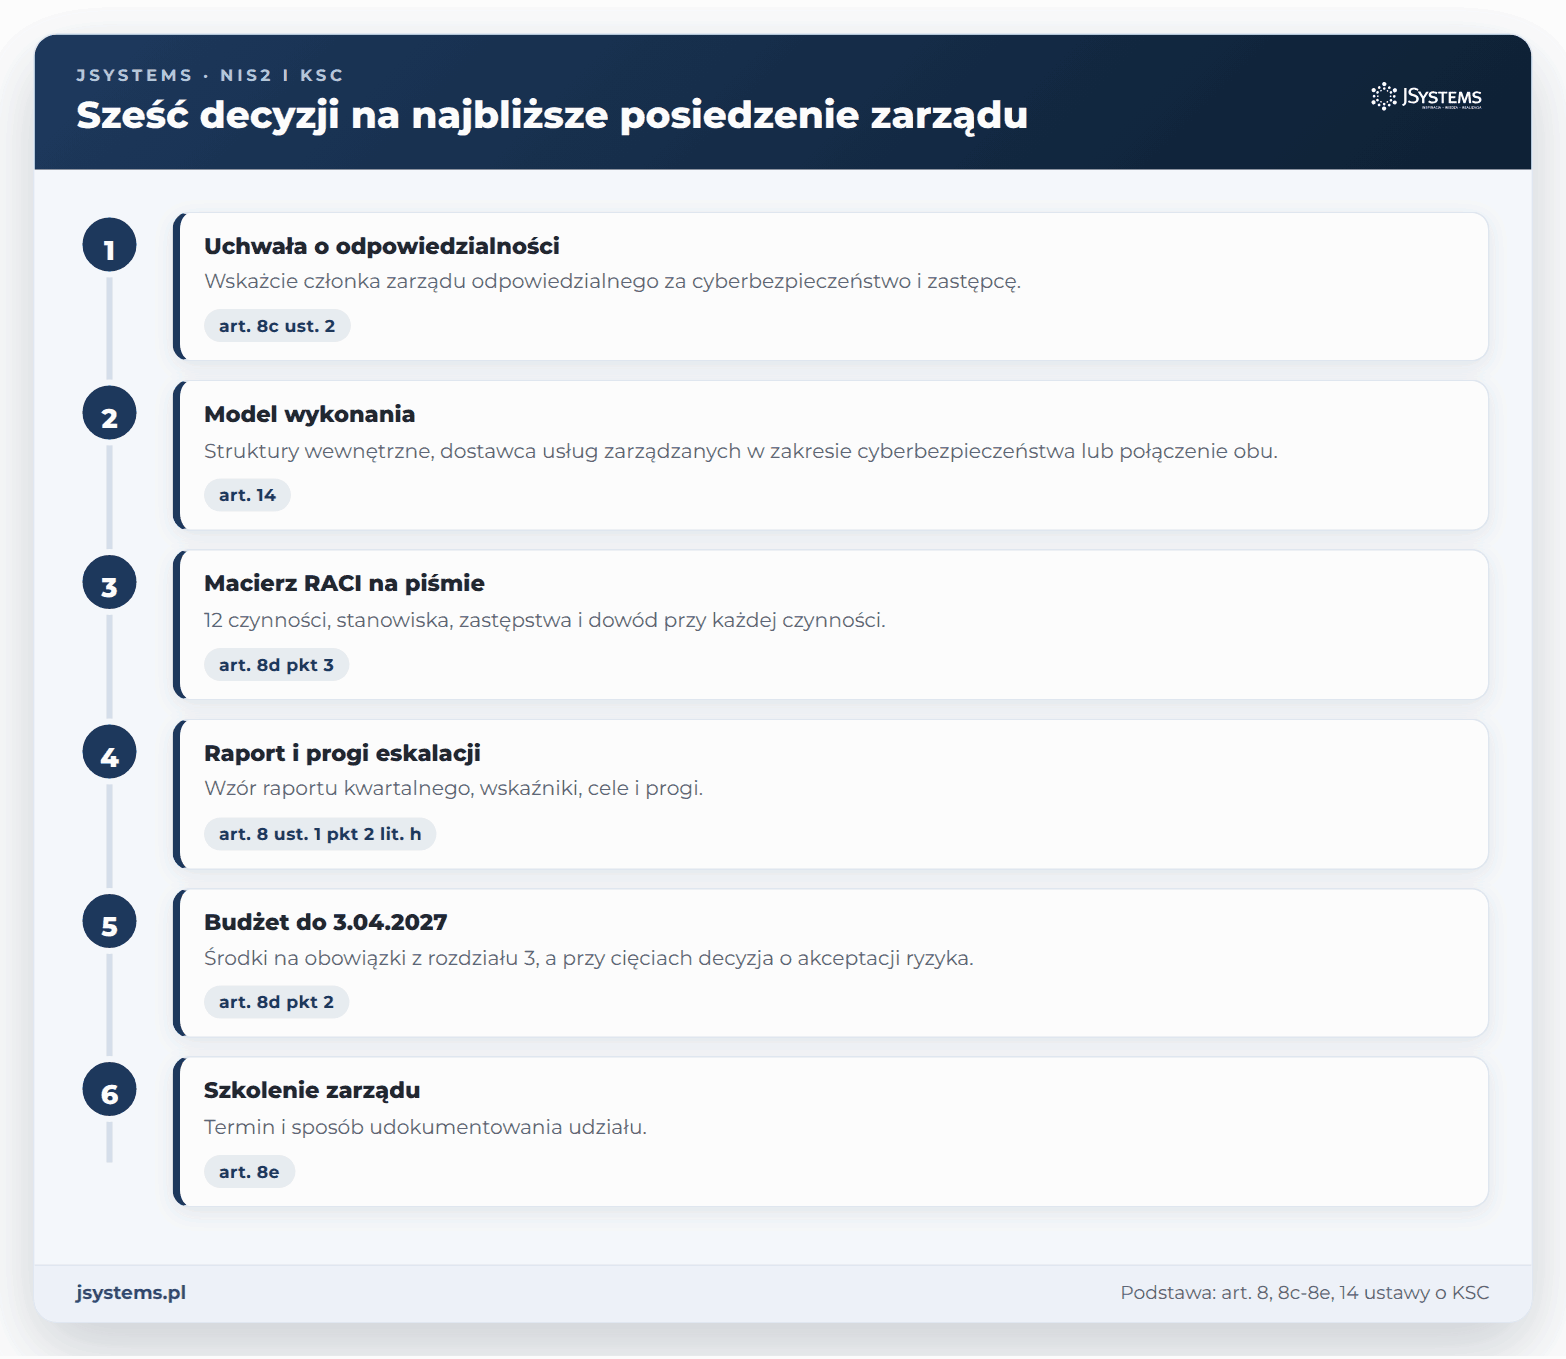
Po tych decyzjach zarząd ma podstawę, by wykonywać zadania z art. 8d: wie, kto wykonuje zadania, za ile i jak sprawdza wynik. Dział IT dostaje w zamian jasny mandat, budżet i drogę eskalacji, a organ przy kontroli zobaczy uchwały, protokoły i raporty.
Ten tekst należy do serii 18 artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w przewodniku NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy.

Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...