
Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
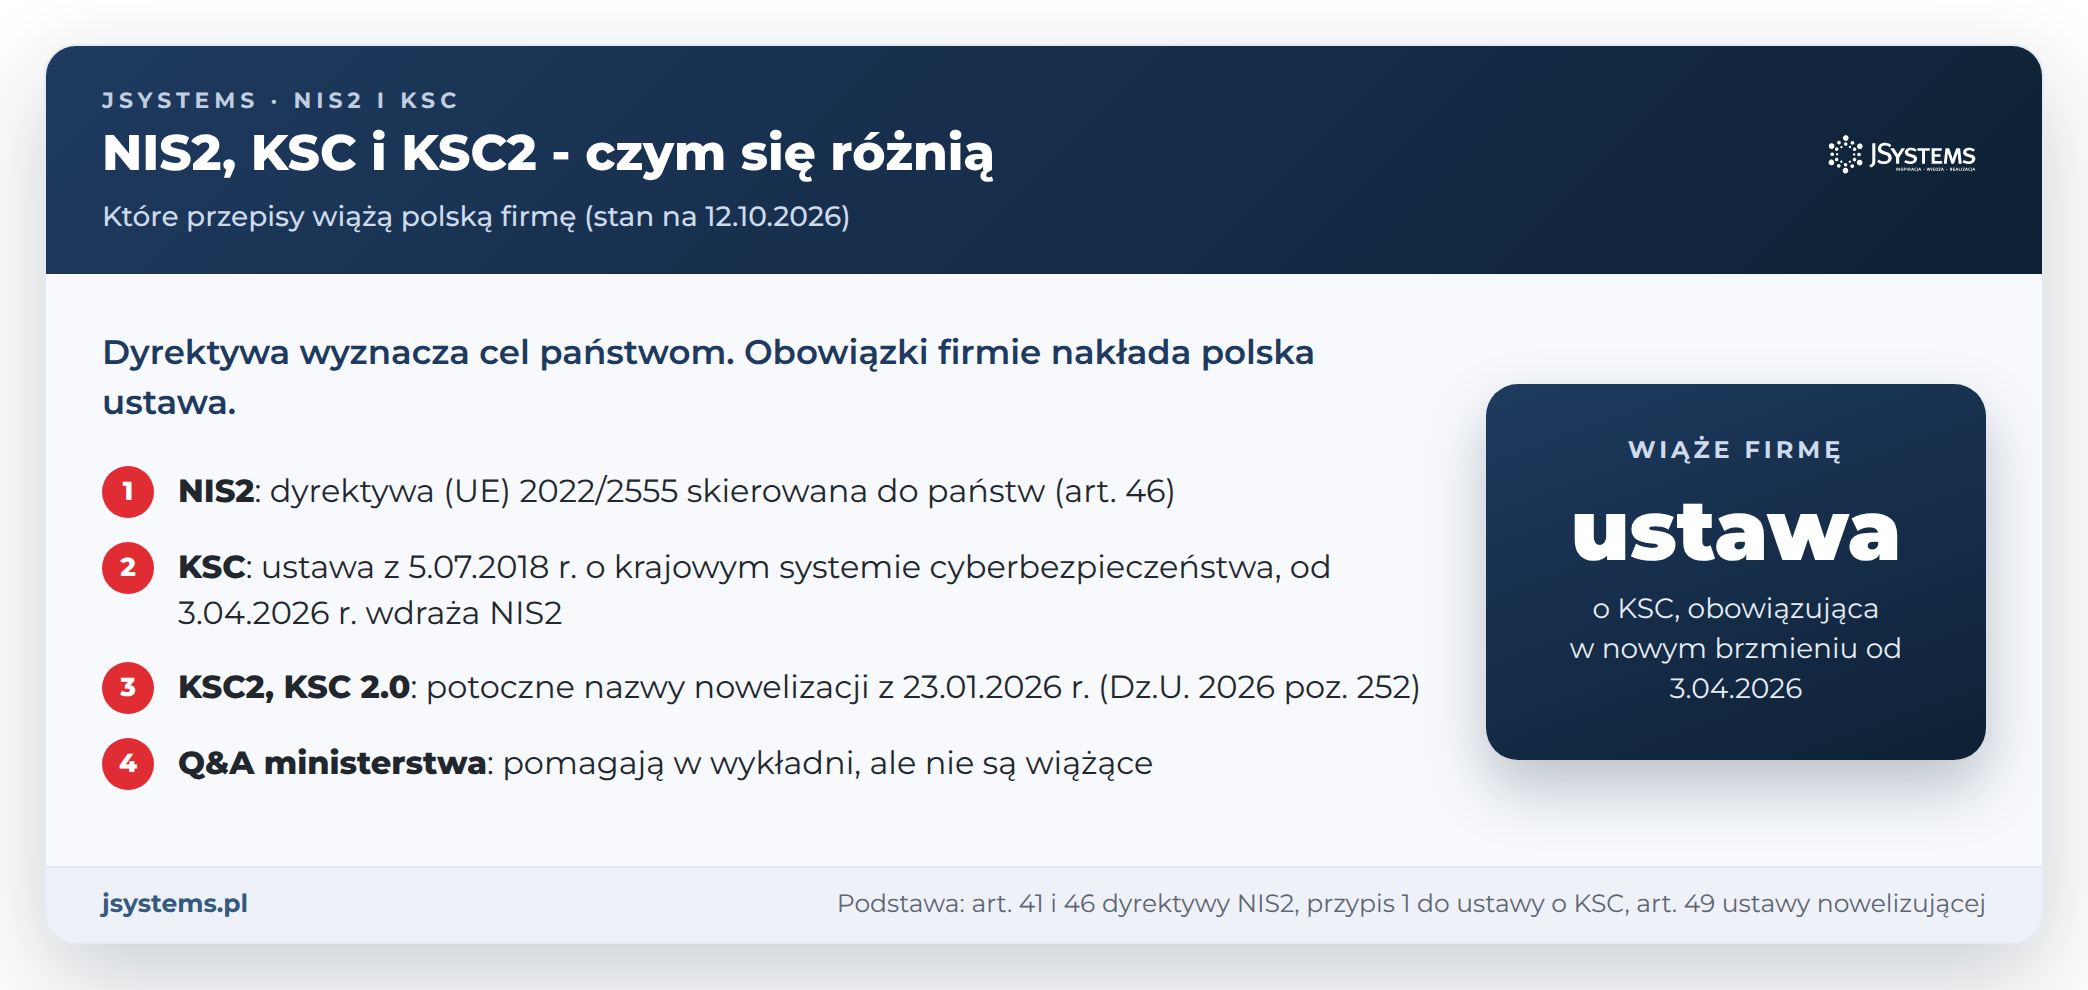
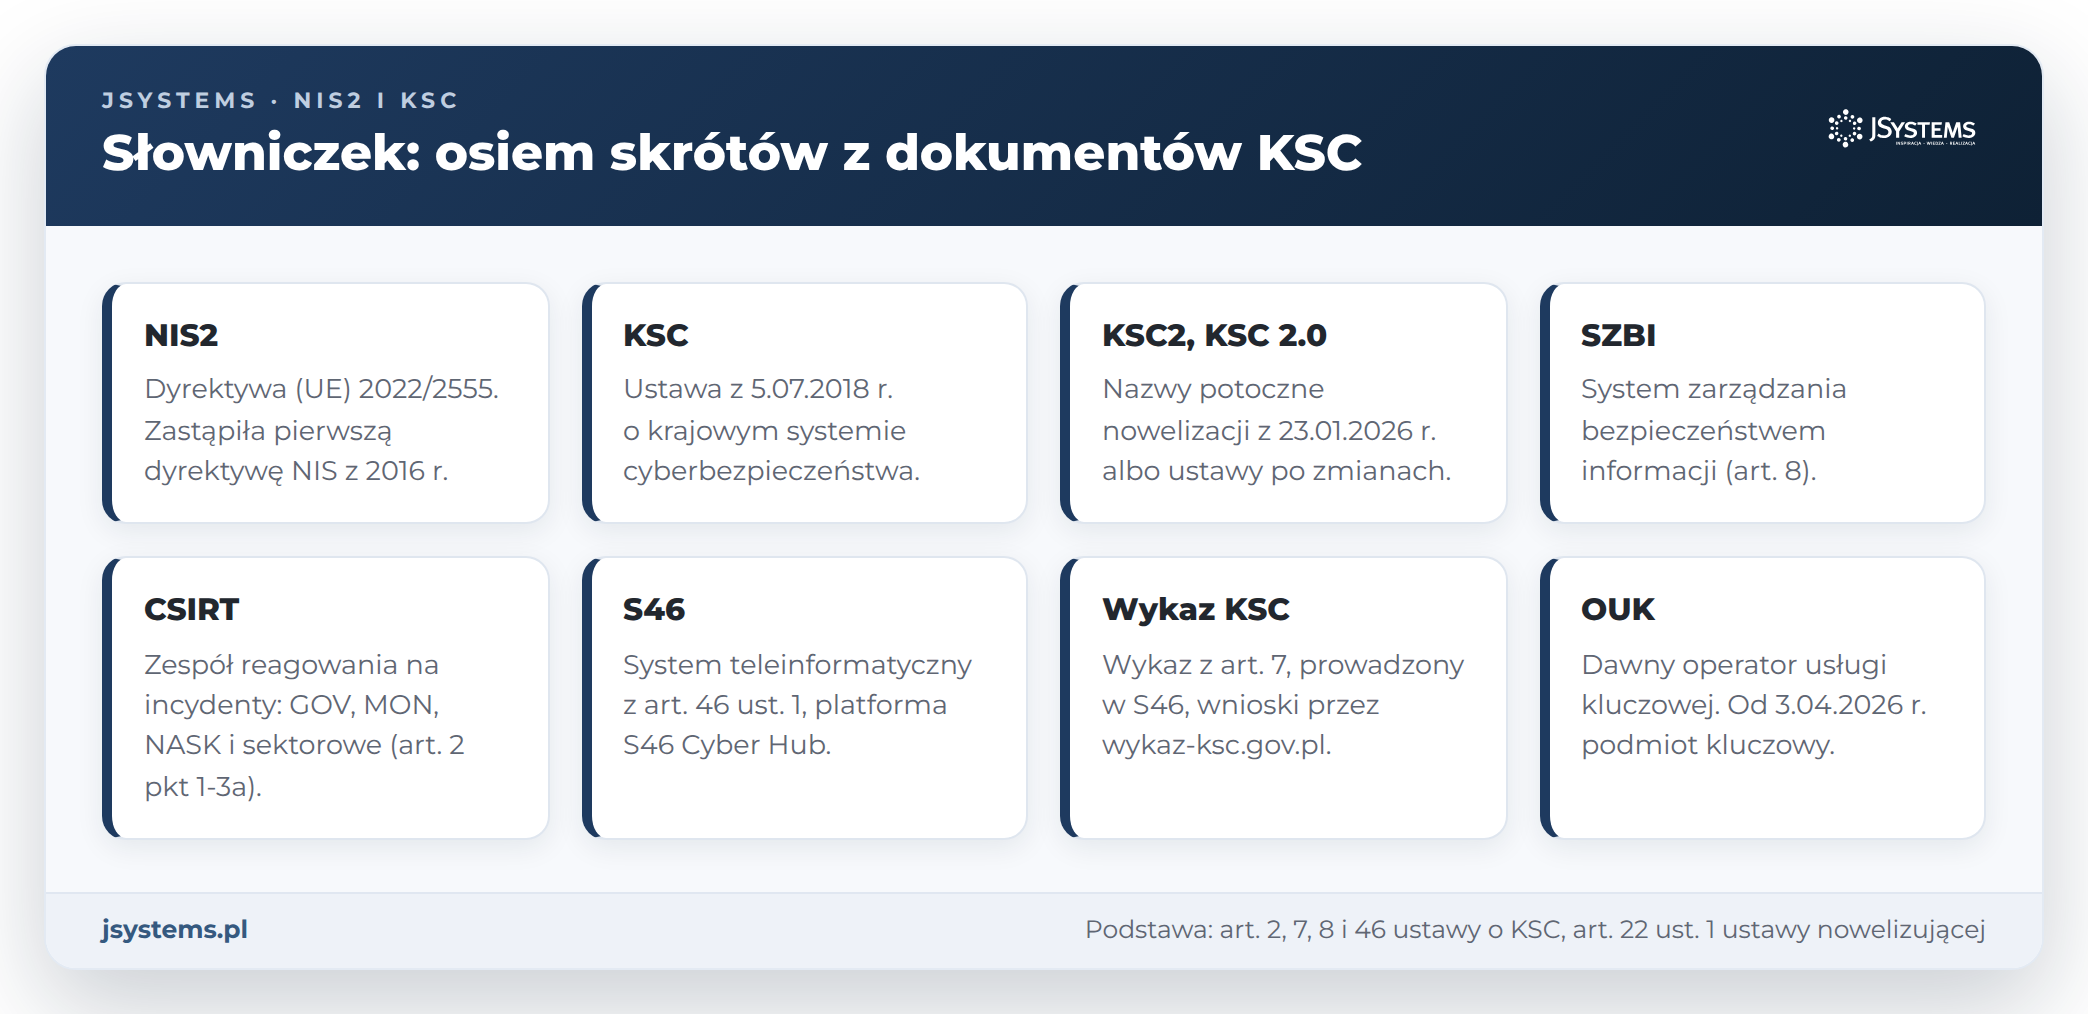
W skrócieNIS2 to unijna dyrektywa skierowana do państw, KSC to polska ustawa o krajowym systemie cyberbezpieczeństwa z 2018 r., a „KSC2” to potoczna nazwa jej nowelizacji z 23 stycznia 2026 r. Polską firmę wiąże ustawa o KSC w obecnym brzmieniu, zmienionym tą nowelizacją od 3 kwietnia 2026 r. Dyrektywa sama obowiązków na firmy nie nakłada.
Te same obowiązki występują w ofertach doradców, prezentacjach dostawców i materiałach urzędów pod trzema nazwami: NIS2, KSC i KSC2 (albo KSC 2.0). Dla zarządu to nie jest spór o słowa. Od tego, który akt uznasz za źródło obowiązku, zależy, gdzie szukasz terminów, kar i definicji oraz jak zapiszesz podstawę prawną w polityce bezpieczeństwa czy w uchwale zarządu.
Polska wdrożyła dyrektywę NIS2 z opóźnieniem. Unijny termin minął 17 października 2024 r. (art. 41 dyrektywy), a znowelizowana ustawa obowiązuje od 3 kwietnia 2026 r. W tym czasie powstało wiele tekstów opartych na projekcie ustawy albo na samej dyrektywie i część z nich opisuje rozwiązania, których w uchwalonej ustawie nie ma. Szerszy obraz obowiązków, kar i terminów daje nasz przewodnik po NIS2 i ustawie o KSC.
Tutaj porządkujemy nazwy i akty. Rozkładamy przepisy na pięć warstw, zestawiamy rozwiązania dyrektywy z ich polskimi odpowiednikami (z numerami artykułów), porównujemy listy sektorów, wskazujemy styki z rozporządzeniem DORA dla sektora finansowego, z RODO i z przepisami o podmiotach krytycznych oraz opisujemy, czego dotyczy sprawa K 19/26 przed Trybunałem Konstytucyjnym. Na końcu znajdziesz słowniczek skrótów i kolejność, w jakiej warto czytać przepisy. Stan prawny na 12 października 2026 r.
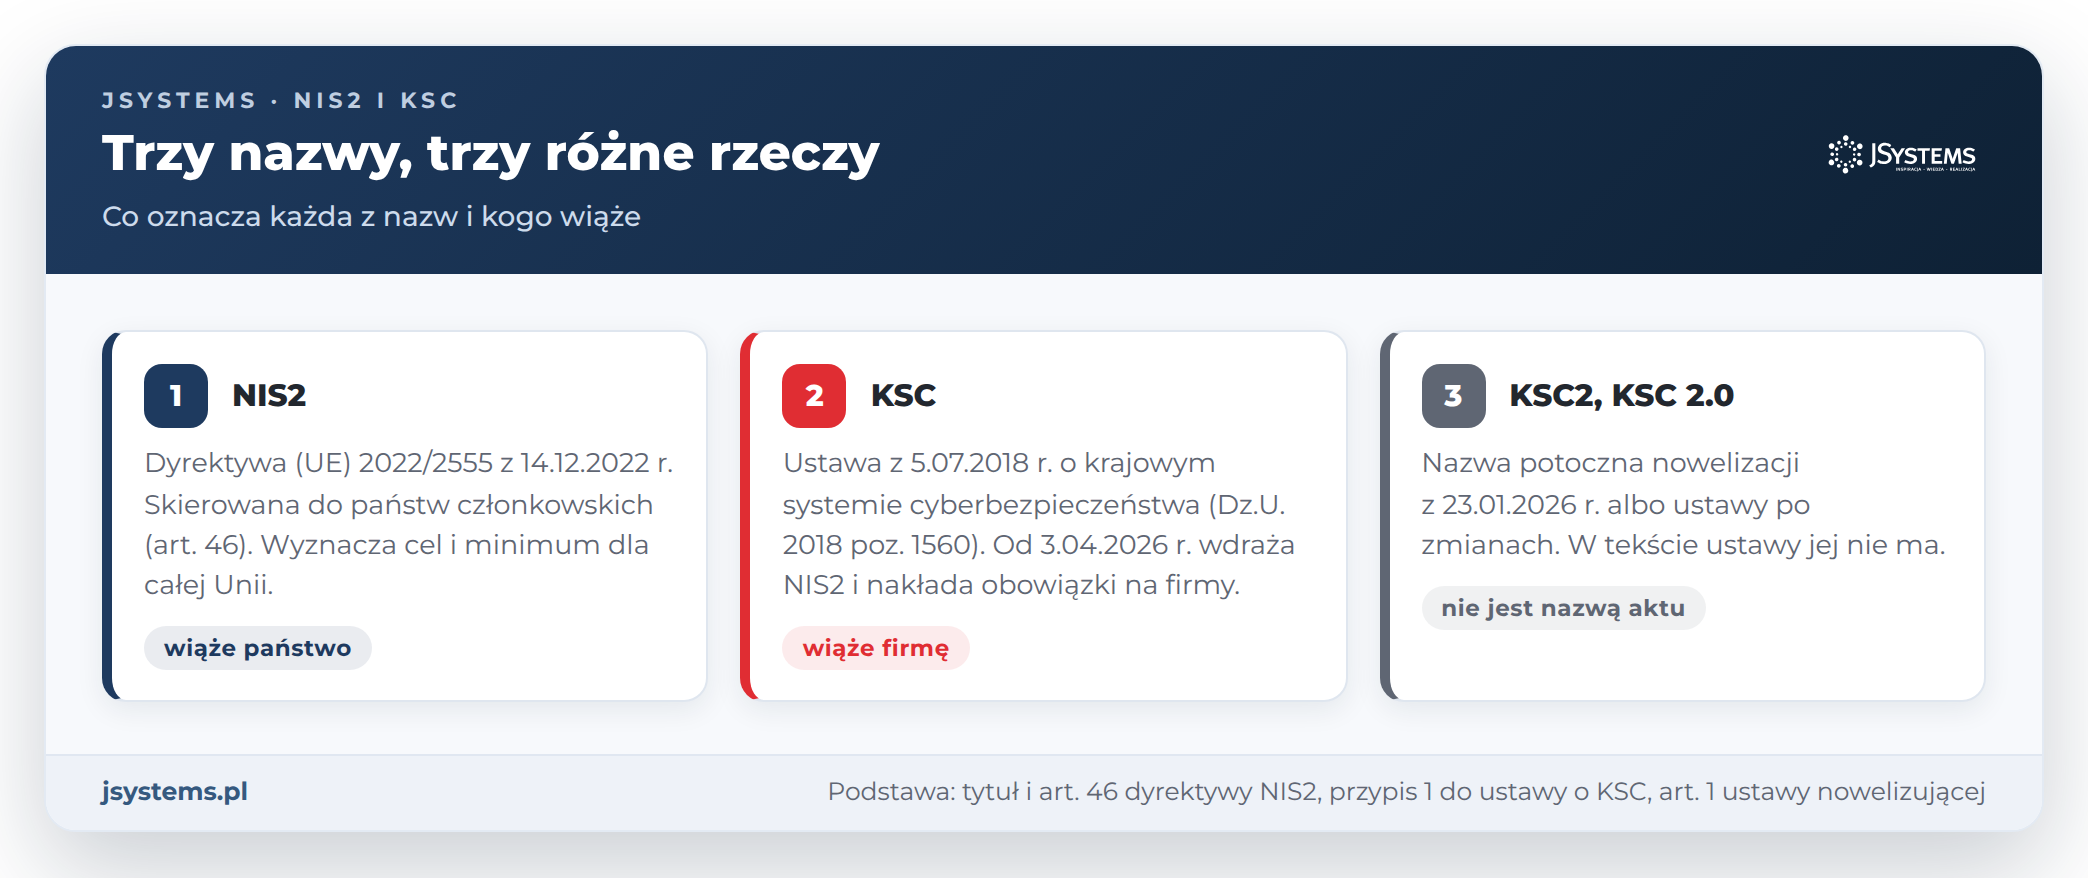
NIS2 to dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 z 14 grudnia 2022 r. w sprawie środków na rzecz wysokiego wspólnego poziomu cyberbezpieczeństwa na terytorium Unii. W tytule sama nazywa się „dyrektywą NIS 2”, bo zastąpiła dyrektywę (UE) 2016/1148, czyli pierwszą dyrektywę NIS, która straciła moc 18 października 2024 r. (art. 44 dyrektywy NIS2).
KSC to skrót od „krajowego systemu cyberbezpieczeństwa”, a w praktyce skrótowa nazwa ustawy z 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa (Dz.U. 2018 poz. 1560). W pierwotnej wersji ustawa wdrażała pierwszą dyrektywę NIS. Tak mówił przypis do jej tytułu jeszcze w tekście jednolitym ogłoszonym w styczniu 2026 r. (Dz.U. 2026 poz. 20). Nowelizacja z 23 stycznia 2026 r. zmieniła ten przypis i dziś brzmi on: „Niniejsza ustawa wdraża dyrektywę Parlamentu Europejskiego i Rady (UE) 2022/2555”. Ustawa zachowała tytuł i datę, bo nowelizacja nie uchwaliła nowego aktu, tylko zmieniła istniejący (art. 1 ustawy nowelizującej).
KSC2 i KSC 2.0 to nazwy potoczne. Nie ma ich w tytule ani w treści ustawy. Pojawiają się w materiałach z prac nad projektem (załącznik nr 3 do oceny skutków regulacji w druku sejmowym nr 1955 nosi tytuł „Ocena skutków regulacji KSC 2.0 dla NASK-PIB w latach 2025-2035”) i w tytule poradnika NASK-PIB „Od wymagań do działania” z września 2026 r. Ministerstwo Cyfryzacji w komunikatach pisze zwykle o „nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa (KSC)”. Raz „KSC2” oznacza samą nowelizację, raz ustawę po zmianach, dlatego w dokumentach firmy używaj nazwy urzędowej.
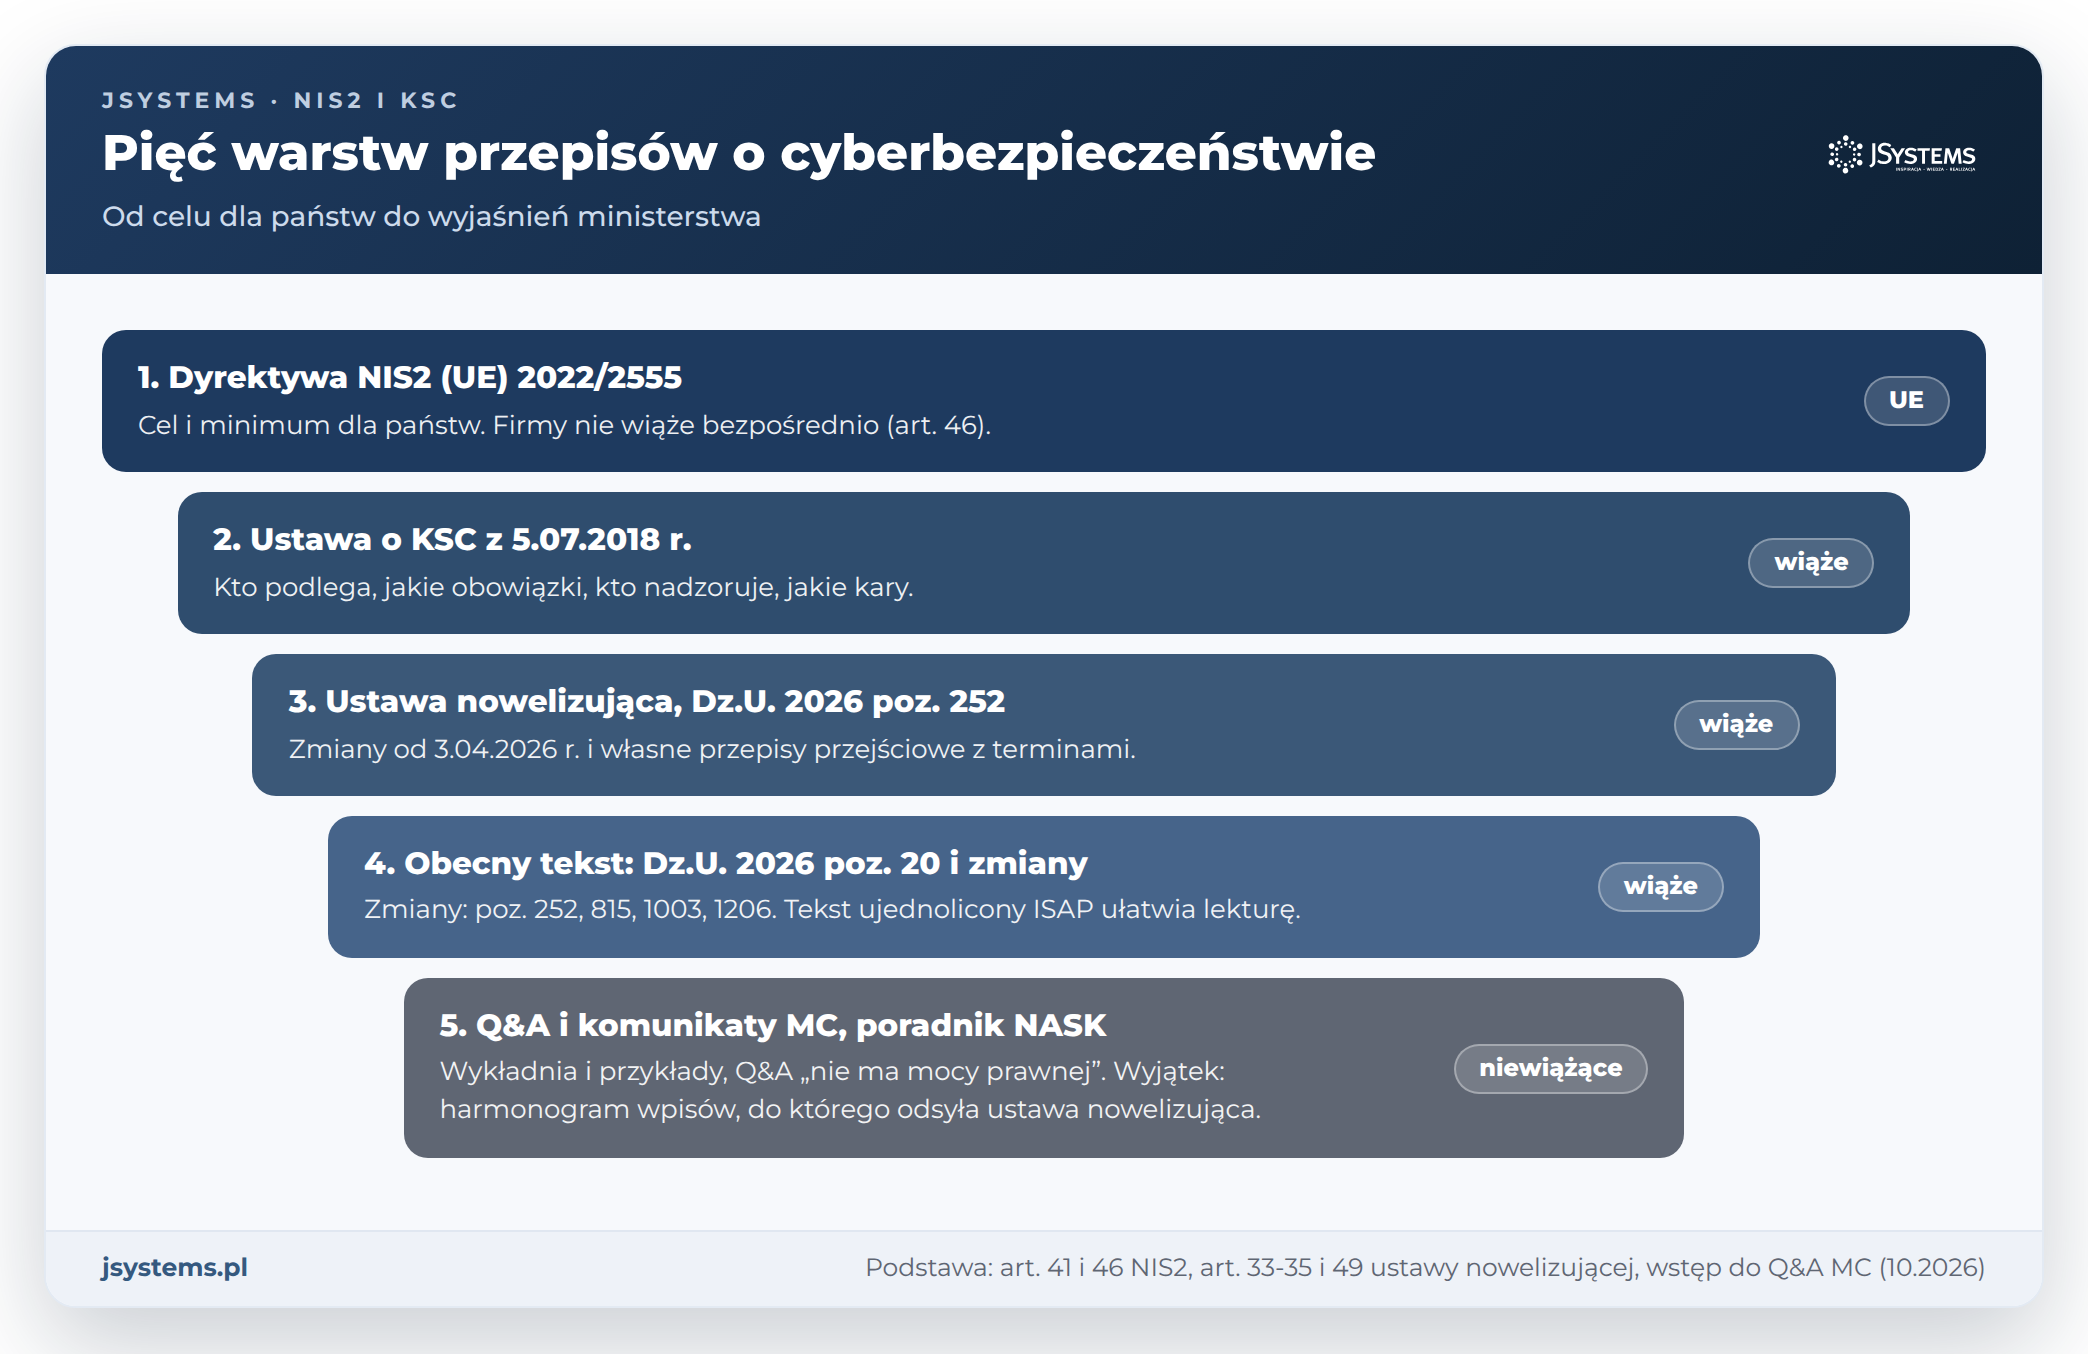
Kiedy rozłożysz przepisy na warstwy, łatwiej ustalić, gdzie szukać odpowiedzi na konkretne pytanie. Tabela zbiera to, co z każdej warstwy wynika dla firmy.
| Warstwa | Akt | Co z niego wynika dla firmy | Czy wiąże firmę |
|---|---|---|---|
| 1. Dyrektywa NIS2 | dyrektywa (UE) 2022/2555, Dz.Urz. UE L 333 z 27.12.2022 | pośrednio: państwa miały przyjąć przepisy do 17.10.2024 r. i stosować je od 18.10.2024 r. (art. 41) | nie, adresatem są państwa członkowskie (art. 46) |
| 2. Ustawa o KSC | ustawa z 5.07.2018 r., Dz.U. 2018 poz. 1560 | kto jest podmiotem kluczowym i ważnym (art. 5), obowiązki (rozdział 3), nadzór (art. 53), kary (art. 73 i 73a) | tak |
| 3. Ustawa nowelizująca | ustawa z 23.01.2026 r., Dz.U. 2026 poz. 252, w życiu od 3.04.2026 r. (art. 49) | przepisy przejściowe: 12 miesięcy na obowiązki z rozdziału 3 (art. 33 ust. 1), 24 miesiące na pierwszy audyt (art. 33 ust. 2), kary z art. 73 ust. 1-4, art. 73a-73c i art. 76b dopiero po 2 latach (art. 35) | tak, przepisy przejściowe obowiązują osobno |
| 4. Obecny tekst ustawy | tekst jednolity Dz.U. 2026 poz. 20 i zmiany: poz. 252, 815, 1003, 1206 | jedno brzmienie przepisów, które czytasz i cytujesz | tak |
| 5. Wyjaśnienia urzędów | pytania i odpowiedzi Ministerstwa Cyfryzacji, komunikaty, poradnik NASK-PIB | wykładnia, przykłady, adresy systemów | nie (wyjątek: harmonogram wpisów, do którego odsyła ustawa nowelizująca) |
Warstwę trzecią łatwo przeoczyć, a to ona wyznacza terminy. Ustawa nowelizująca, poza zmianami w ustawie o KSC, zawiera własne przepisy przejściowe. Wynika z nich, że podmioty spełniające przesłanki 3 kwietnia 2026 r. mają 12 miesięcy na obowiązki z rozdziału 3 (art. 33 ust. 1), a podmioty kluczowe 24 miesiące na pierwszy audyt (art. 33 ust. 2). Kary z art. 73 ust. 1-4, art. 73a-73c i art. 76b mogą być po raz pierwszy nałożone po upływie 2 lat od wejścia w życie nowelizacji (art. 35). Tych przepisów nie ma w tekście ustawy o KSC, więc cytujesz je jako przepisy ustawy nowelizującej.
Warstwa czwarta to obecne brzmienie ustawy. Ostatni tekst jednolity ogłoszono w Dz.U. 2026 poz. 20, czyli przed nowelizacją. Po niej ustawę zmieniły jeszcze trzy akty: ustawa o zmianie ustawy o zarządzaniu kryzysowym (Dz.U. 2026 poz. 815), ustawa o systemach sztucznej inteligencji (poz. 1003, zmiana w art. 26 od 28 października 2026 r.) i nowelizacja Prawa bankowego (poz. 1206, zmiana w załączniku nr 1 od 11 stycznia 2027 r.). W rozdziale 3 zmieniło się tylko odesłanie w art. 15 ust. 7 pkt 2 (kto przekazuje kopię raportu z audytu dyrektorowi Rządowego Centrum Bezpieczeństwa, poz. 815), a przepisów o karach żadna z tych zmian nie dotyczy. Najwygodniej czyta się tekst ujednolicony w Internetowym Systemie Aktów Prawnych (ISAP), w stanie na 8 października 2026 r., ale tekst ujednolicony nie jest źródłem prawa, więc w dokumentach powołuj publikacje w Dzienniku Ustaw.
Obok tych warstw działają akty wykonawcze. Na 12 października 2026 r. nie ogłoszono żadnego rozporządzenia wydanego na podstawie znowelizowanej ustawy. Rozporządzenie Rady Ministrów z 2018 r. w sprawie progów uznania incydentu za poważny zachowuje moc do czasu wejścia w życie nowego, ale najdłużej do 3 kwietnia 2027 r. (art. 32 pkt 1 ustawy nowelizującej), a projekt nowego rozporządzenia jest w toku prac rządowych. Część podmiotów stosuje też wprost akty Unii, o czym piszemy niżej.
Warstwa piąta to materiały urzędów. Ministerstwo Cyfryzacji opublikowało zestaw pytań i odpowiedzi do ustawy (aktualizacja z października 2026 r.) i samo zastrzega, że dokument „nie ma mocy prawnej i nie jest dokumentem wiążącym”, choć jest „przydatny przy dokonywaniu wykładni przepisów ustawy”. Poradnik NASK-PIB wyraża poglądy autorów, a nie oficjalne stanowisko ministerstwa. Jest jeden wyjątek o realnym skutku: komunikat Ministra Cyfryzacji z harmonogramem wpisów do wykazu (Dz. Urz. MC 2026 poz. 7). Ustawa nowelizująca kazała składać wnioski zgodnie z tym harmonogramem (art. 33 ust. 3 i art. 34 ust. 3), więc obowiązek złożenia wniosku między 7 maja a 3 października 2026 r. wynikał z ustawy, a komunikat wskazał tylko daty.
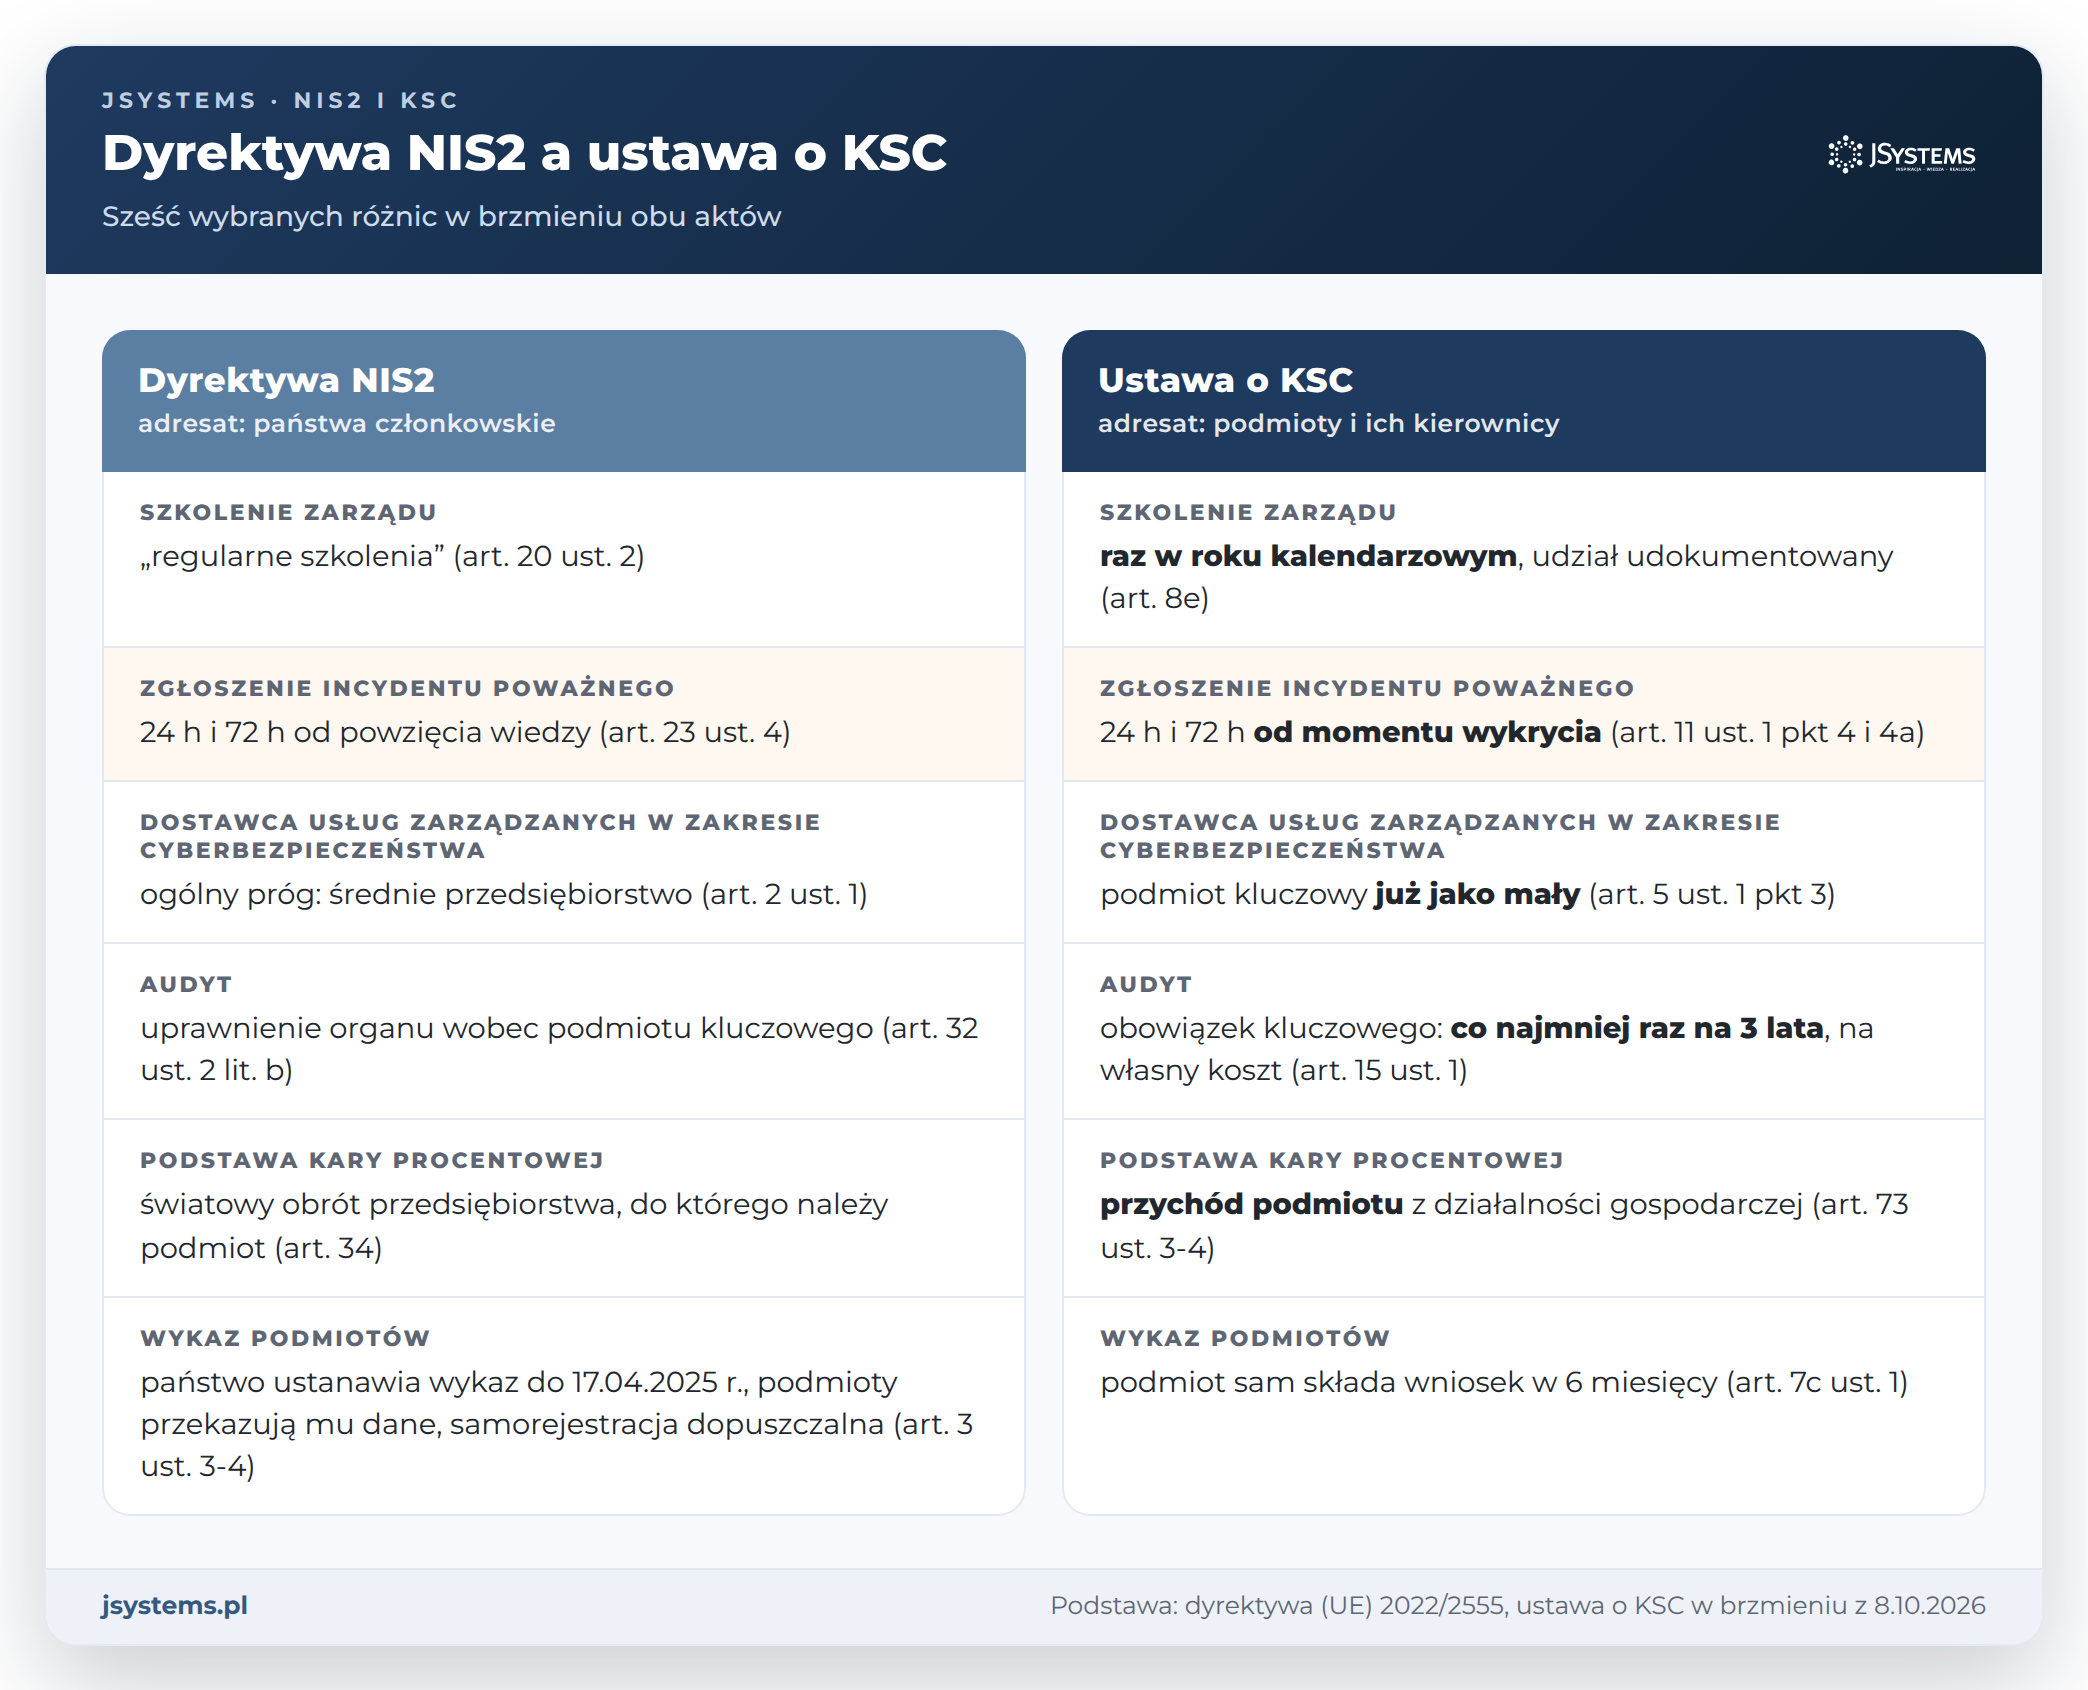
Dyrektywa jest skierowana do państw członkowskich (art. 46 dyrektywy NIS2) i zobowiązuje je do przyjęcia przepisów krajowych (art. 41). Dlatego polska firma nie stosuje art. 21 czy art. 23 dyrektywy, tylko art. 8 i art. 11 ustawy o KSC. Ma to znaczenie, bo dyrektywa wyznacza minimum: jej art. 5 pozwala państwom przyjąć lub utrzymać przepisy zapewniające wyższy poziom cyberbezpieczeństwa. W kilku miejscach ustawa mówi precyzyjniej, idzie dalej albo przyjmuje inną podstawę niż dyrektywa.
| Obszar | Dyrektywa NIS2 | Ustawa o KSC |
|---|---|---|
| Wielkość podmiotu | odesłanie do zalecenia Komisji 2003/361/WE (art. 2 ust. 1) | odesłanie do załącznika I do rozporządzenia Komisji (UE) nr 651/2014 (art. 5 ust. 1-2) |
| Dostawca usług zarządzanych w zakresie cyberbezpieczeństwa (MSSP) | ogólny próg wielkości: co najmniej średnie przedsiębiorstwo (art. 2 ust. 1) | podmiot kluczowy już jako mały przedsiębiorca (art. 5 ust. 1 pkt 3) |
| Szkolenie zarządu | „regularne szkolenia” członków organu zarządzającego (art. 20 ust. 2) | kierownik i osoba, której powierzono jego obowiązki, szkolą się „raz w roku kalendarzowym”, a udział jest udokumentowany (art. 8e) |
| Zgłoszenie incydentu poważnego | 24 h i 72 h „od powzięcia wiedzy o poważnym incydencie” (art. 23 ust. 4) | 24 h i 72 h „od momentu jego wykrycia” (art. 11 ust. 1 pkt 4 i 4a) |
| Audyt | regularne ukierunkowane audyty jako uprawnienie organu wobec podmiotu kluczowego (art. 32 ust. 2 lit. b) | obowiązek podmiotu kluczowego: co najmniej raz na 3 lata, na własny koszt (art. 15 ust. 1) |
| Podstawa kary procentowej | 2% albo 1,4% łącznego rocznego światowego obrotu przedsiębiorstwa, do którego należy podmiot (art. 34 ust. 4-5) | 2% albo 1,4% przychodów podmiotu z działalności gospodarczej (art. 73 ust. 3-4) |
| Wykaz podmiotów | państwo ustanawia wykaz do 17.04.2025 r., podmioty przekazują mu dane, a samorejestracja jest dopuszczalna (art. 3 ust. 3-4) | podmiot sam składa wniosek o wpis w 6 miesięcy od spełnienia przesłanek (art. 7c ust. 1) |
| Dostawca wysokiego ryzyka | w tekście dyrektywy takiej procedury nie ma, art. 22 mówi o skoordynowanym na poziomie Unii szacowaniu ryzyka łańcuchów dostaw | postępowanie w sprawie uznania dostawcy sprzętu lub oprogramowania za dostawcę wysokiego ryzyka (art. 67b-67f) |
Dwie z tych różnic warto rozwinąć. Pierwsza dotyczy liczenia czasu na zgłoszenie. Ministerstwo Cyfryzacji w odpowiedzi 6.5 wyjaśnia, że momentem wykrycia jest zidentyfikowanie zdarzenia jako incydentu, a nie chwila, w której incydent zaistniał. Procedura obsługi incydentów powinna więc zapisywać ten moment, bo od niego biegną 24 i 72 godziny. Druga dotyczy kar: ustawa liczy procent od przychodu samego podmiotu, a dyrektywa od światowego obrotu przedsiębiorstwa, do którego podmiot należy. Jak ta różnica przełoży się na praktykę organów, dziś nie wiadomo, bo pierwsze kary mogą zapaść dopiero po 3 kwietnia 2028 r.
Ocena skutków regulacji dołączona do projektu ustawy wiąże przepisy o ocenie ryzyka dostawców z unijnym zestawem zaleceń dla sieci 5G (tak zwanym 5G Toolbox). To właśnie te przepisy, razem z poleceniem zabezpieczającym, są przedmiotem wniosku do Trybunału Konstytucyjnego, o którym piszemy dalej. Z tabeli warto zapamiętać też wiersz o szkoleniu: dyrektywa mówi o regularności, a ustawa o konkretnym rytmie, co rozwijamy w tekście o obowiązkowym szkoleniu zarządu z KSC i jego dokumentowaniu.
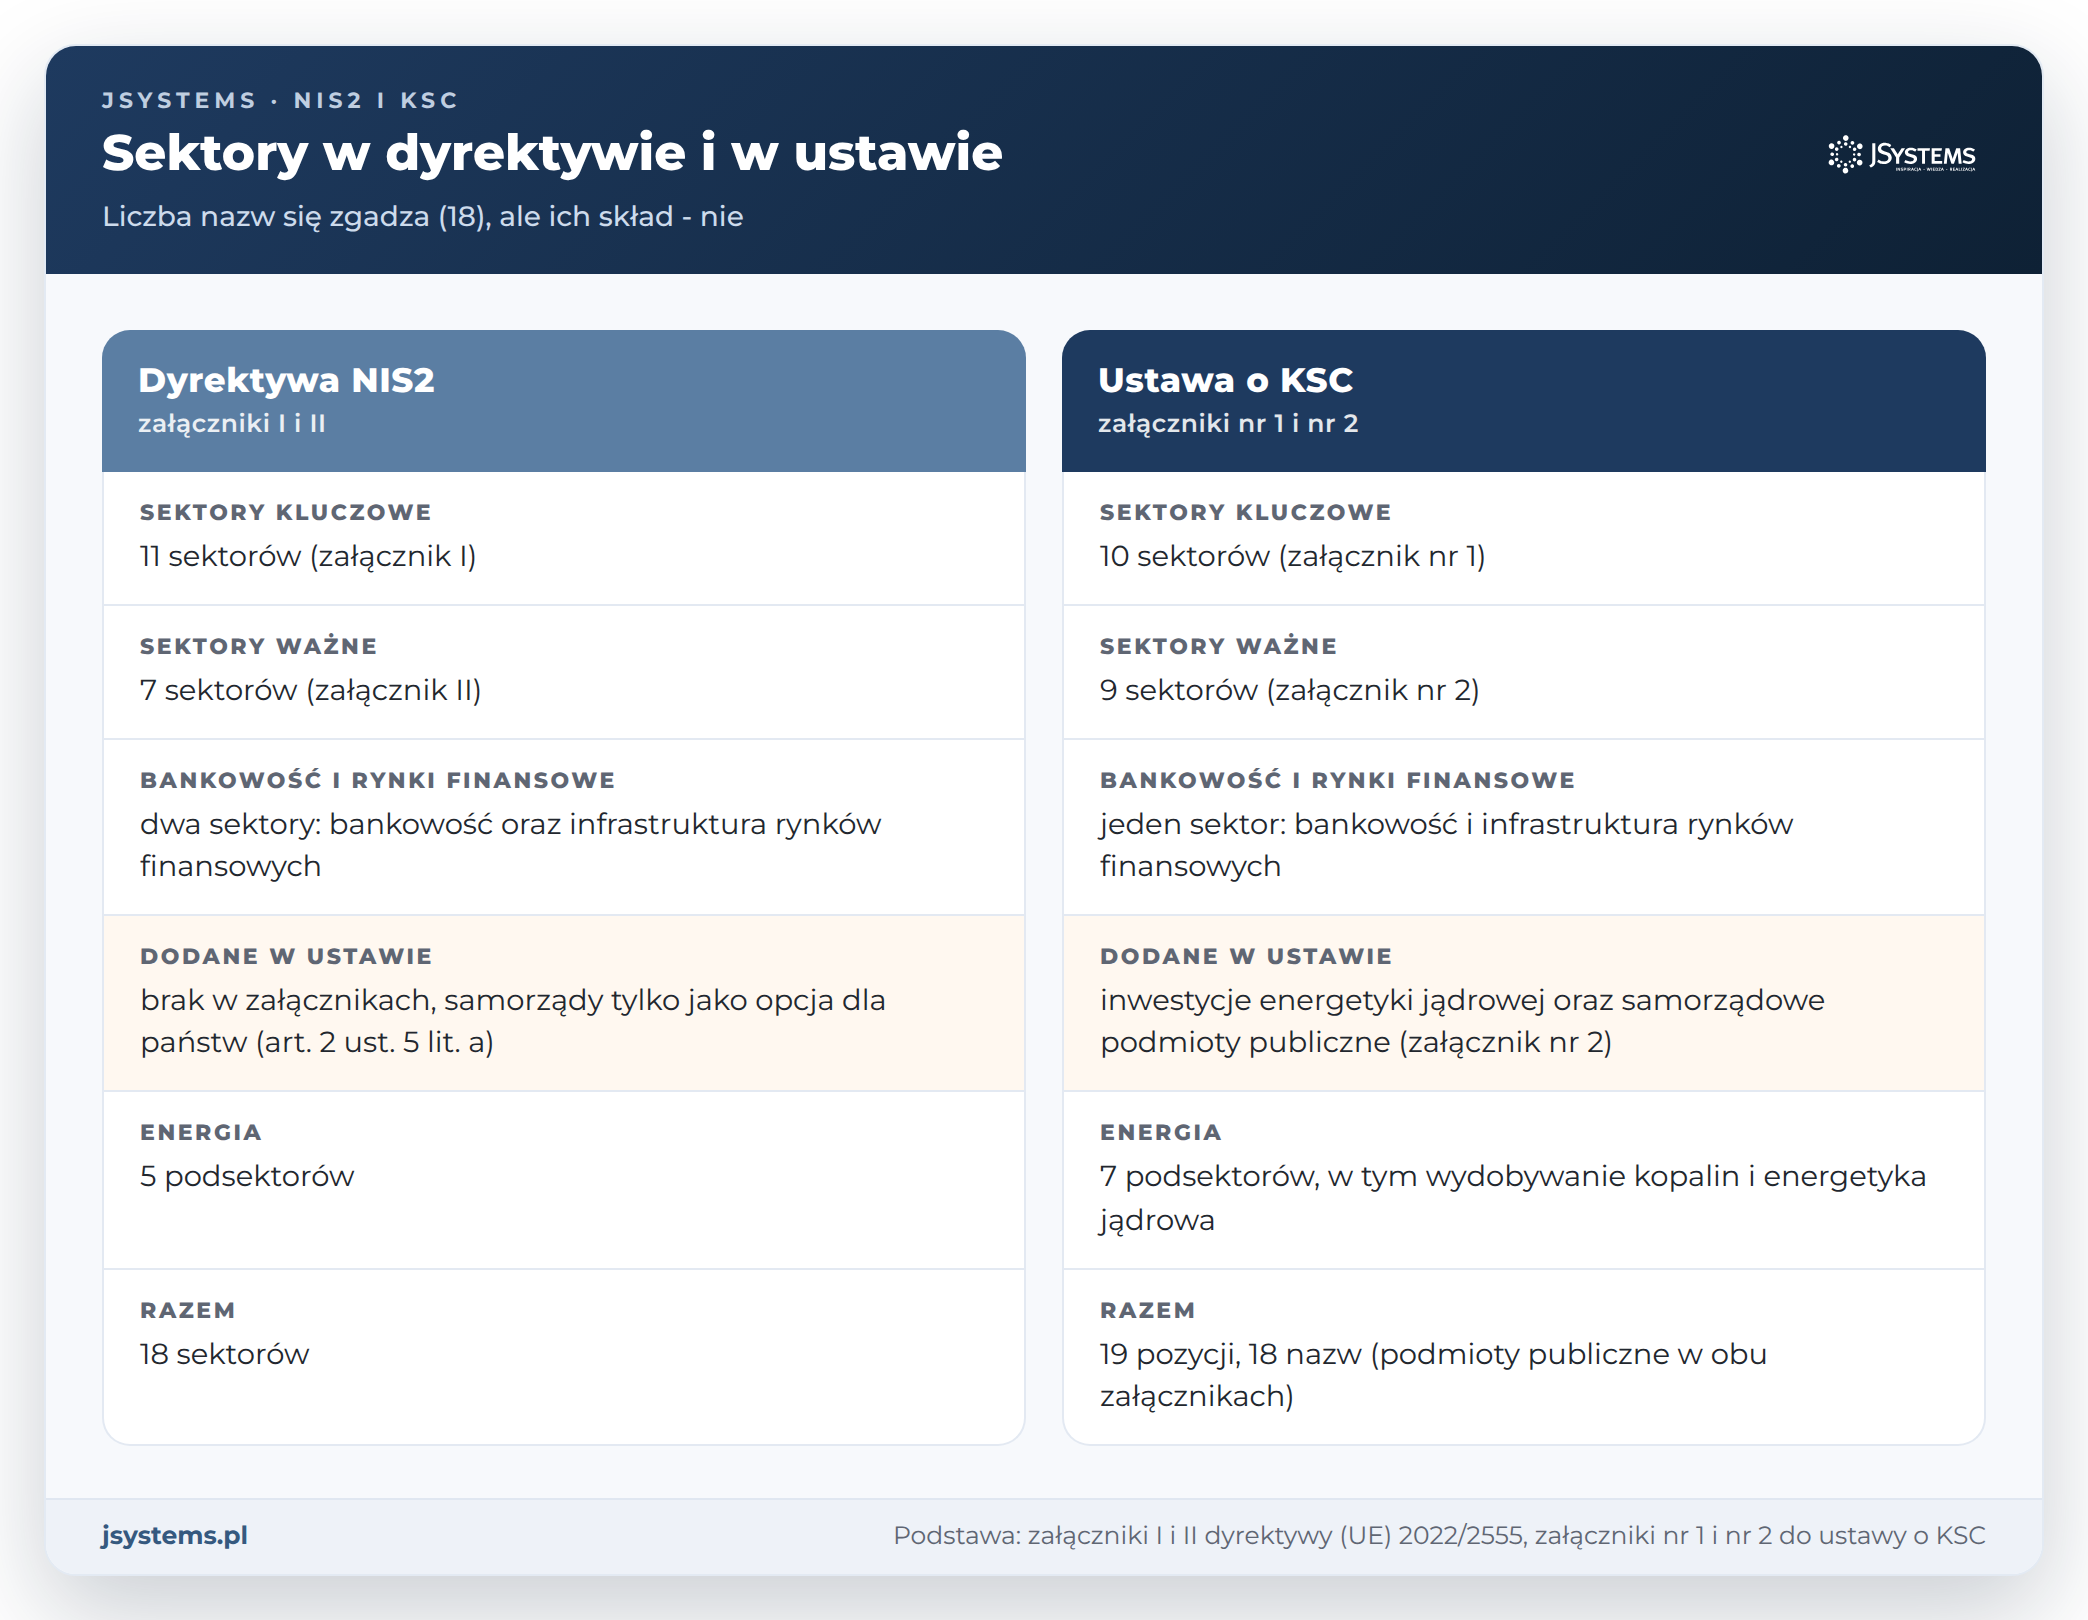
Liczba 18, powtarzana w mediach i ofertach, pochodzi z dyrektywy: jej załącznik I („Sektory kluczowe”) ma 11 pozycji, a załącznik II („Sektory ważne”) 7. Polska ustawa ma własne załączniki o takich samych tytułach, ale inaczej podzielone. Załącznik nr 1 do ustawy wymienia 10 sektorów, a załącznik nr 2 dziewięć.
| Element | Dyrektywa NIS2 (załączniki I i II) | Ustawa o KSC (załączniki nr 1 i nr 2) |
|---|---|---|
| Bankowość i rynki finansowe | dwa sektory: bankowość oraz infrastruktura rynków finansowych | jeden sektor: bankowość i infrastruktura rynków finansowych |
| Energia | 5 podsektorów: energia elektryczna, system ciepłowniczy lub chłodniczy, ropa naftowa, gaz, wodór | 7 podsektorów, w tym wydobywanie kopalin i energetyka jądrowa |
| Inwestycje energetyki jądrowej | brak odrębnego sektora | sektor w załączniku nr 2 |
| Podmioty publiczne | podmioty administracji publicznej w załączniku I | sektor w obu załącznikach: w pierwszym m.in. jednostki z art. 9 pkt 1 ustawy o finansach publicznych, starostwa powiatowe i te urzędy gmin, które na 1 stycznia zatrudniają na umowę o pracę co najmniej 50 osób w przeliczeniu na pełne etaty, w drugim samorządowe jednostki budżetowe, zakłady budżetowe, instytucje kultury i spółki wykonujące zadania użyteczności publicznej |
| Poczta | usługi pocztowe i kurierskie | usługi pocztowe (operator pocztowy w rozumieniu Prawa pocztowego) |
Licząc pozycje, ustawa ma 19 sektorów, a odrębnych nazw 18, bo „podmioty publiczne” występują w obu załącznikach. Liczba się zgadza, skład nie. Kto w nagłówku oferty czyta o „18 sektorach z NIS2”, a potem szuka w nich swojej działalności, powinien sięgnąć po załącznik do ustawy, nie do dyrektywy.
Dla firmy najważniejsza jest kolumna „Rodzaj podmiotu” w załączniku ustawy. To ona mówi, kto w sektorze jest objęty: w energetyce na przykład przedsiębiorstwo energetyczne z koncesją na określoną działalność, a w żywności przedsiębiorstwa spożywcze „zajmujące się dystrybucją hurtową oraz przemysłowymi produkcją i przetwarzaniem”. Sektor wyznacza też organ właściwy do spraw cyberbezpieczeństwa, który nadzoruje podmiot i nakłada kary (art. 41, a dla podmiotów publicznych art. 41a): dla produkcji (poza wyrobami medycznymi) jest to minister właściwy do spraw gospodarki, dla żywności minister właściwy do spraw rolnictwa, dla komunikacji elektronicznej Prezes Urzędu Komunikacji Elektronicznej. Jak przejść przez załączniki i progi wielkości, opisujemy w artykule Czy moja firma podlega KSC? Jak sprawdzić to krok po kroku.
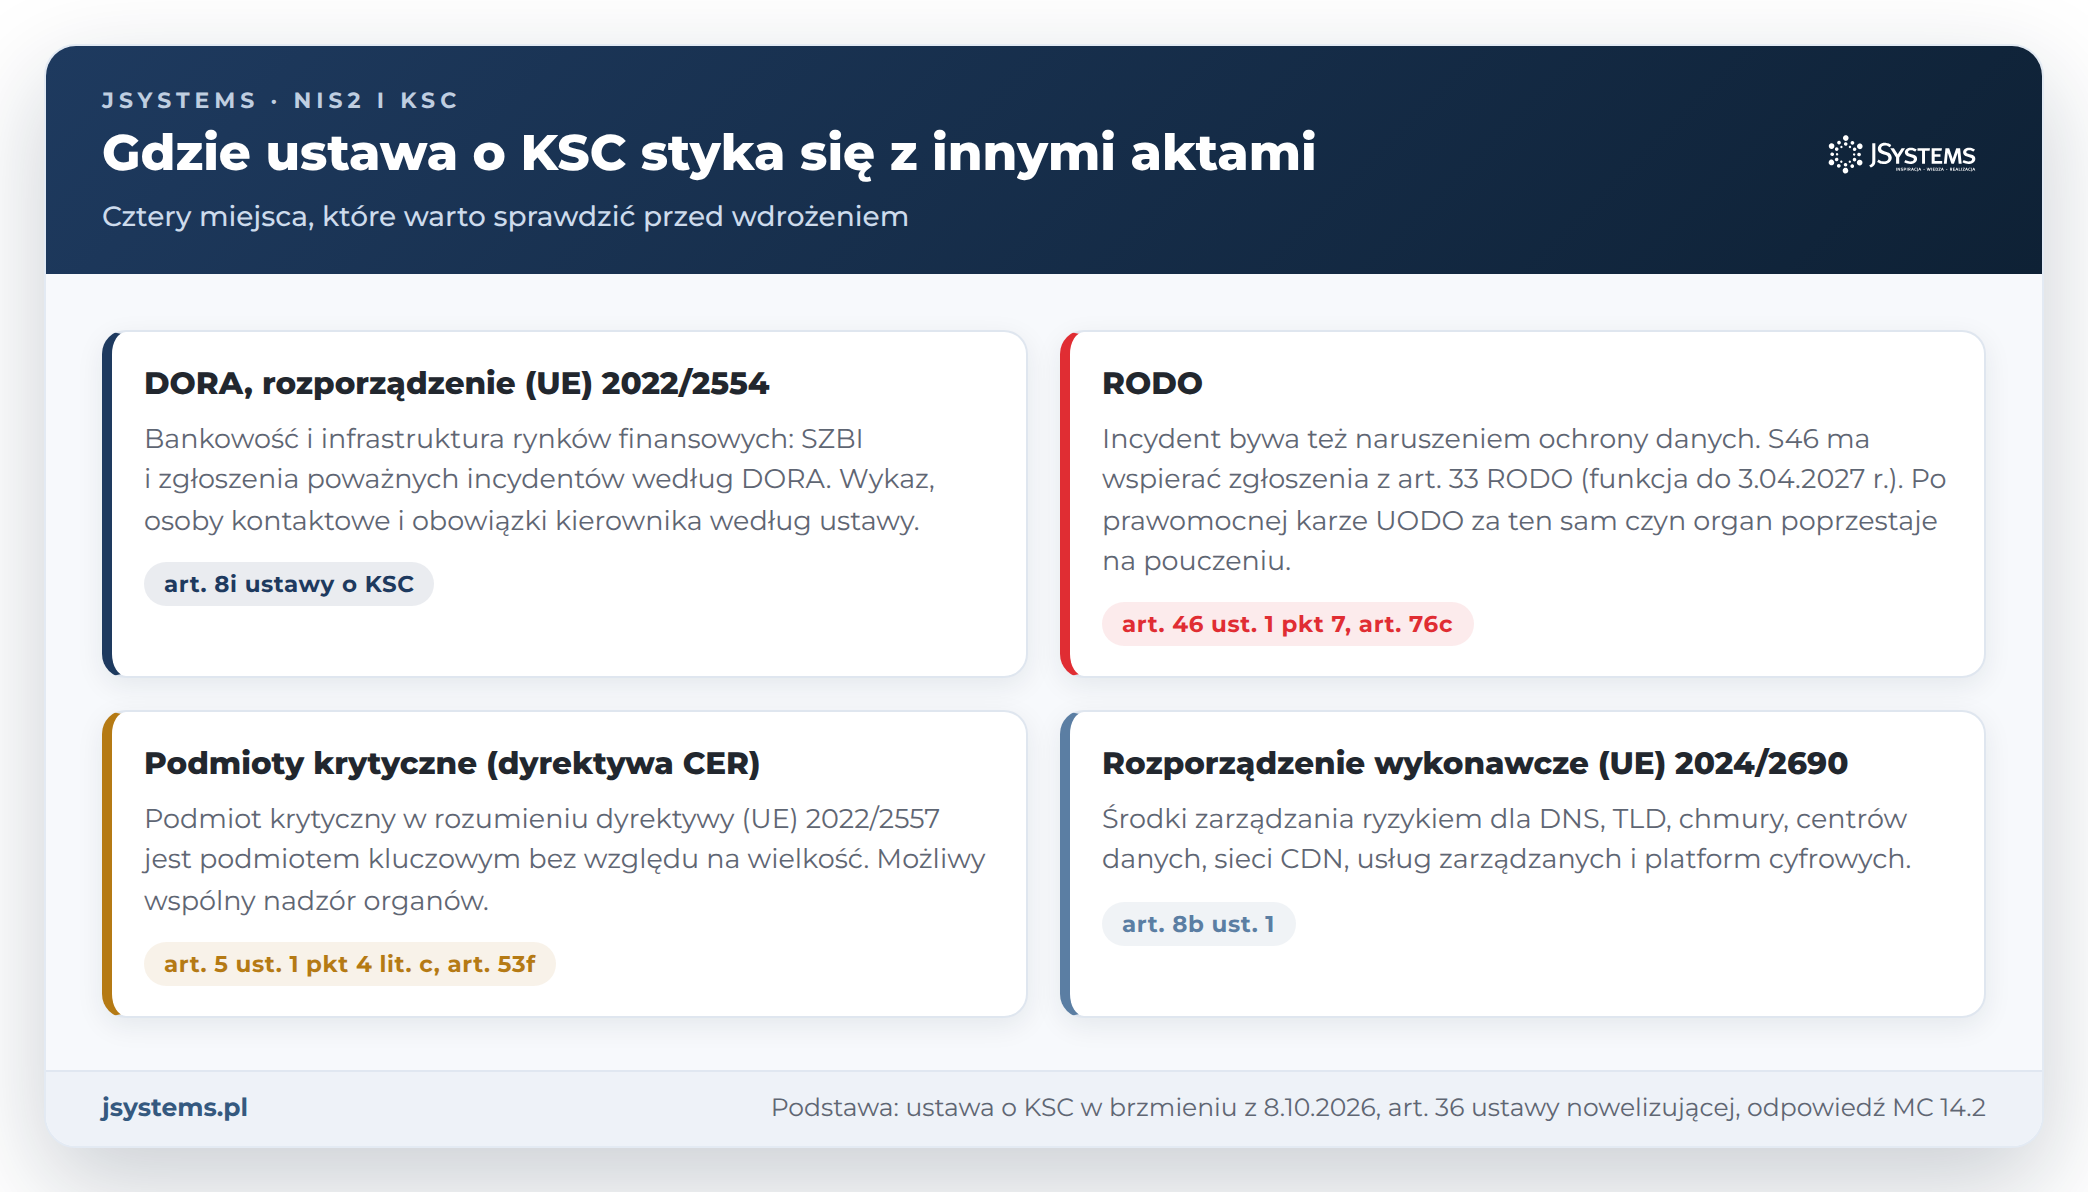
DORA. W sektorze bankowości i infrastruktury rynków finansowych ustawa nie stosuje swoich przepisów o systemie zarządzania bezpieczeństwem informacji (SZBI) ani o zgłaszaniu poważnych incydentów, z wymienionymi wyjątkami, takimi jak przepisy o wykazie (art. 7-7m), osobach kontaktowych (art. 9) i szacowaniu ryzyka (art. 8 ust. 1 pkt 1) - tak stanowi art. 8i ust. 1. Ministerstwo Cyfryzacji w odpowiedzi 14.2 wyjaśnia, że w tym zakresie pierwszeństwo ma rozporządzenie DORA, czyli rozporządzenie (UE) 2022/2554, i przypomina, że dyrektywa NIS2 przewiduje pierwszeństwo sektorowych aktów Unii w art. 4. Przepisy o kierowniku podmiotu, w tym o jego szkoleniu (art. 8c-8f), stosuje się do tego sektora odpowiednio (art. 8i ust. 2).
RODO. Ten sam incydent może być jednocześnie incydentem w rozumieniu ustawy o KSC i naruszeniem ochrony danych osobowych. Ustawa przewiduje, że system teleinformatyczny z art. 46 ustawy (S46) ma wspierać zgłaszanie naruszeń z art. 33 RODO przez podmioty kluczowe i ważne (art. 46 ust. 1 pkt 7), a minister ma uruchomić tę funkcję w ciągu roku od wejścia w życie nowelizacji, czyli do 3 kwietnia 2027 r. (art. 36 ustawy nowelizującej). Ustawa reguluje też zbieg kar: jeżeli za ten sam czyn prawomocną karę nałożył już Prezes Urzędu Ochrony Danych Osobowych, organ właściwy do spraw cyberbezpieczeństwa nie wszczyna postępowania w sprawie kary i poprzestaje na pouczeniu, choć może stosować środki nadzoru (art. 76c).
Podmioty krytyczne. Podmiot krytyczny w rozumieniu dyrektywy (UE) 2022/2557 o odporności podmiotów krytycznych (dyrektywa CER) jest podmiotem kluczowym bez względu na wielkość (art. 2 pkt 11c i art. 5 ust. 1 pkt 4 lit. c ustawy o KSC). Nadzór nad takim podmiotem organ właściwy do spraw cyberbezpieczeństwa może sprawować wspólnie z organem właściwym do spraw podmiotów krytycznych (art. 53f ust. 4). Gdy podmiot jest jednocześnie operatorem infrastruktury krytycznej, na wniosek dyrektora Rządowego Centrum Bezpieczeństwa przekazuje kopię raportu z audytu (art. 15 ust. 7 pkt 2).
Rozporządzenie wykonawcze (UE) 2024/2690. Dostawcy usług DNS, rejestry domen najwyższego poziomu, dostawcy usług chmurowych, centrów przetwarzania danych, sieci dostarczania treści, usług zarządzanych i usług zarządzanych w zakresie cyberbezpieczeństwa oraz dostawcy platform handlowych, wyszukiwarek i platform społecznościowych stosują w ramach SZBI środki zarządzania ryzykiem określone w tym rozporządzeniu (art. 8b ust. 1). Ministerstwo w odpowiedzi 14.1 zaznacza, że od środków opisanych w załączniku słowami „w stosownych przypadkach” można odstąpić, jeżeli nie są właściwe, ale wymaga to udokumentowania. Wybrane podmioty z podsektora energii elektrycznej stosują dodatkowo rozporządzenie delegowane (UE) 2024/1366 (art. 8b ust. 3).
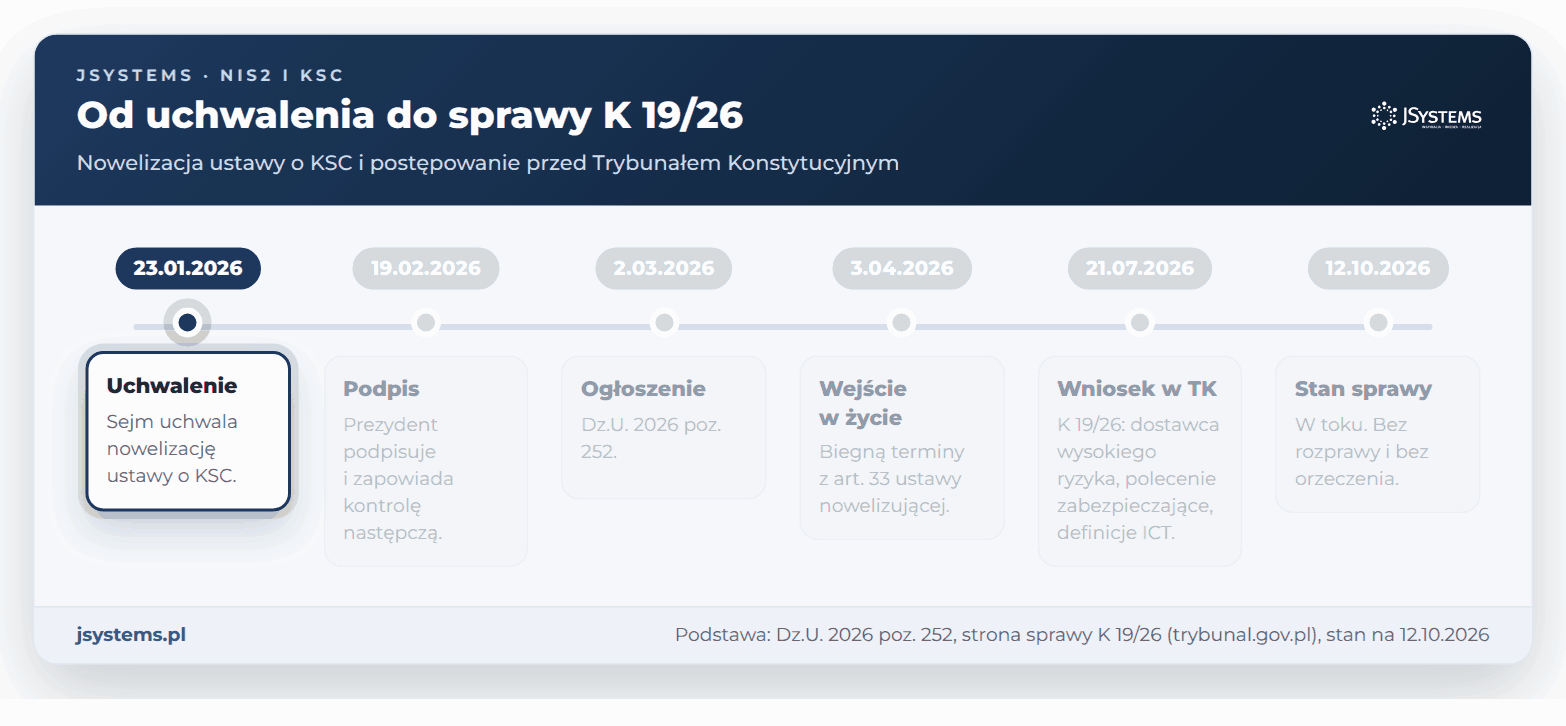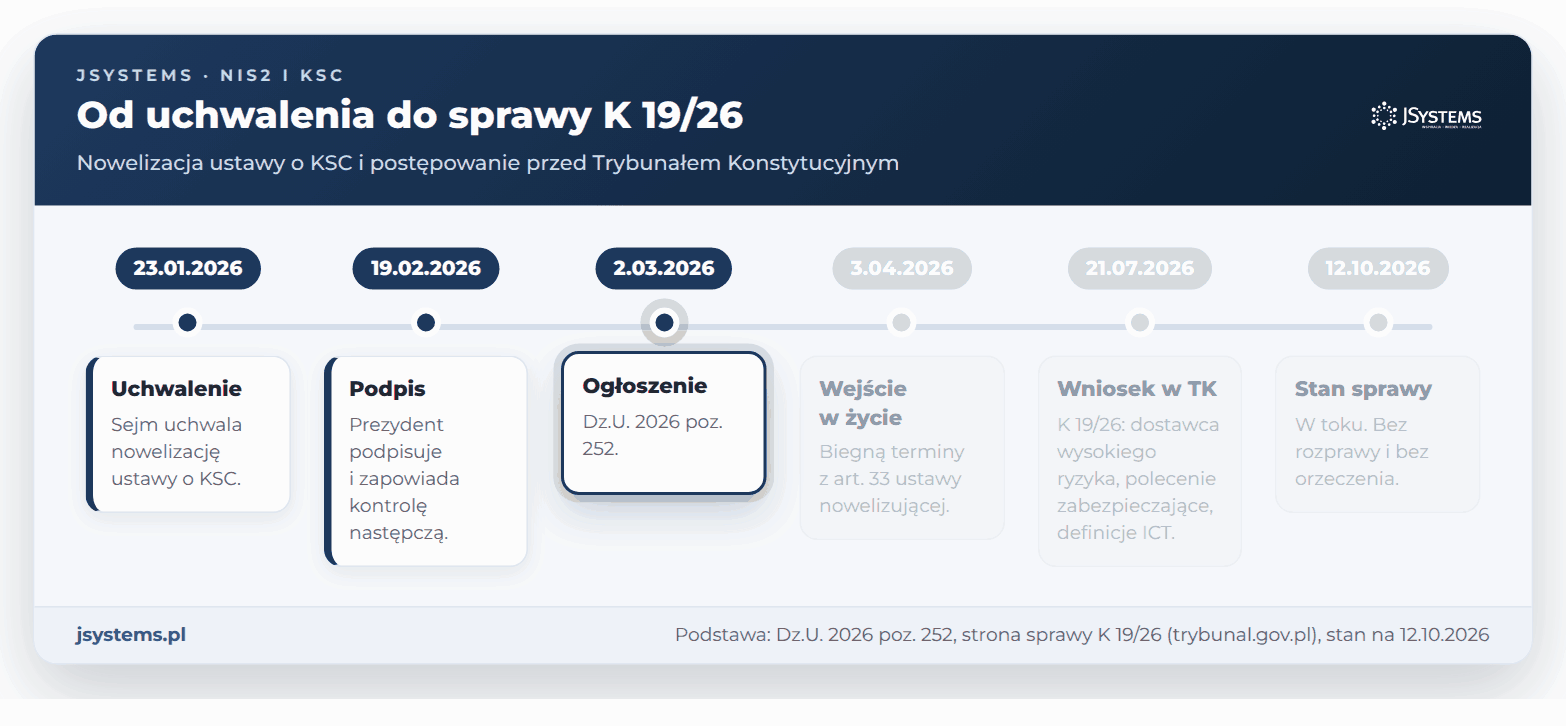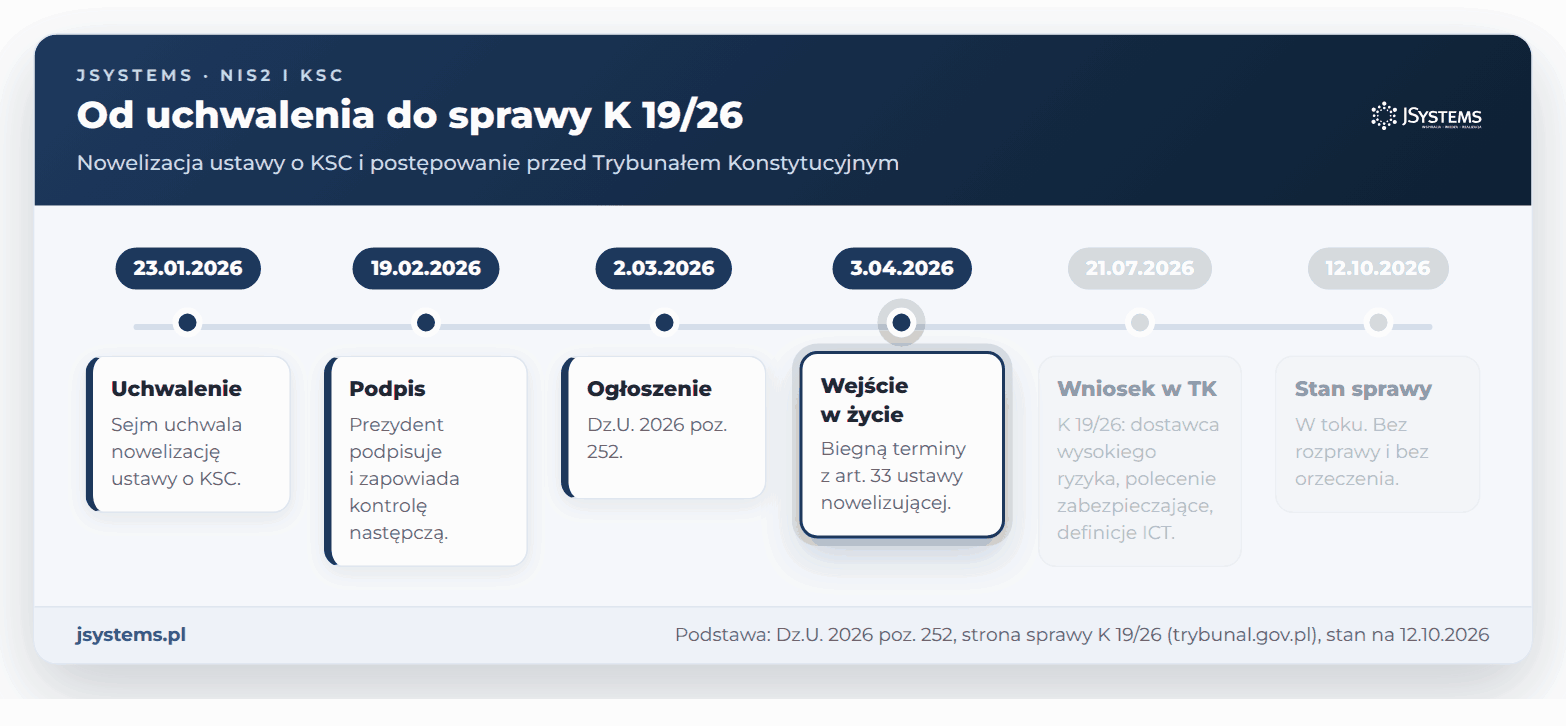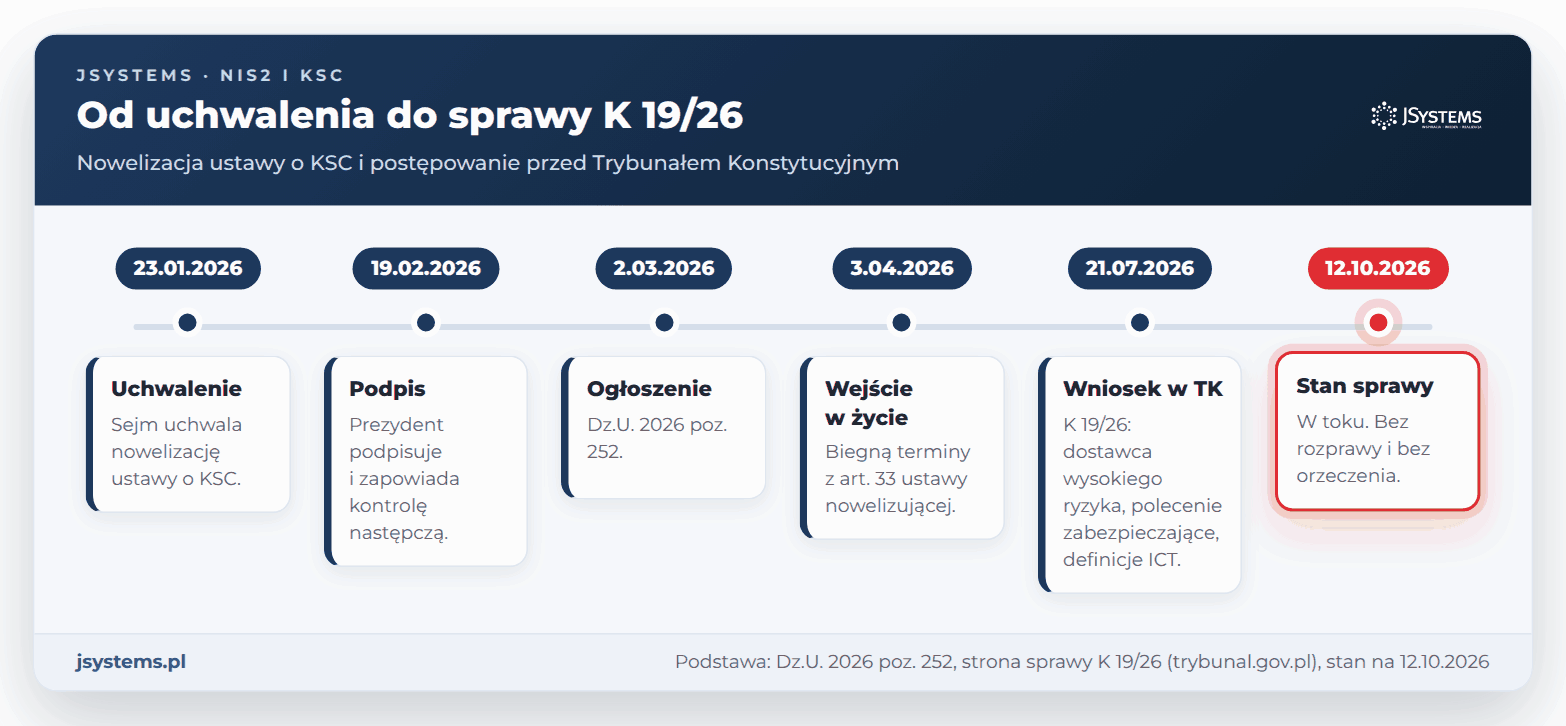
Prezydent podpisał nowelizację 19 lutego 2026 r. i jednocześnie zapowiedział skierowanie jej do Trybunału Konstytucyjnego w trybie kontroli następczej. Wniosek datowany 17 lipca 2026 r. wpłynął do Trybunału 21 lipca 2026 r. i otrzymał sygnaturę K 19/26. Na 12 października 2026 r. sprawa ma status „w toku”: Trybunał nie wyznaczył rozprawy i nie wydał orzeczenia.
Wniosek dotyczy wąskiego wycinka ustawy: postępowania w sprawie uznania za dostawcę wysokiego ryzyka i jego skutków (art. 67b, 67c i 67e), polecenia zabezpieczającego, które minister może wydać w razie incydentu krytycznego (art. 67g), oraz definicji procesu, produktu i usługi ICT (art. 2 pkt 11k-11m). Nie kwestionuje katalogu sektorów, obowiązków dotyczących SZBI, szkolenia kierownika, zgłaszania incydentów ani kar. W lutowej informacji Kancelarii Prezydenta pojawiały się szersze wątki, między innymi objęcie ustawą „aż 18 branż gospodarki” i system kar administracyjnych, ale do złożonego w lipcu wniosku nie trafiły.
Dla porządku: do 12 października 2026 r. w Monitorze Polskim nie ogłoszono żadnej decyzji o uznaniu dostawcy za dostawcę wysokiego ryzyka, a Ministerstwo Cyfryzacji w komunikacie z 6 sierpnia 2026 r. informowało, że nie wszczęto żadnego takiego postępowania. Czego nie wiemy: kiedy Trybunał rozpozna sprawę i jak ją rozstrzygnie. Skutki ewentualnego wyroku zależą od jego treści, więc dziś nie da się ich przesądzić. Wiemy natomiast, że w bazie aktów prawnych Sejmu ustawa ma status obowiązującej, a wniosek nie obejmuje przepisów, od których zależą status i terminy dla firm: art. 5, rozdziału 3 ustawy ani art. 33 ustawy nowelizującej. Stan sprawy można śledzić na stronie sprawy K 19/26 w serwisie Trybunału Konstytucyjnego.
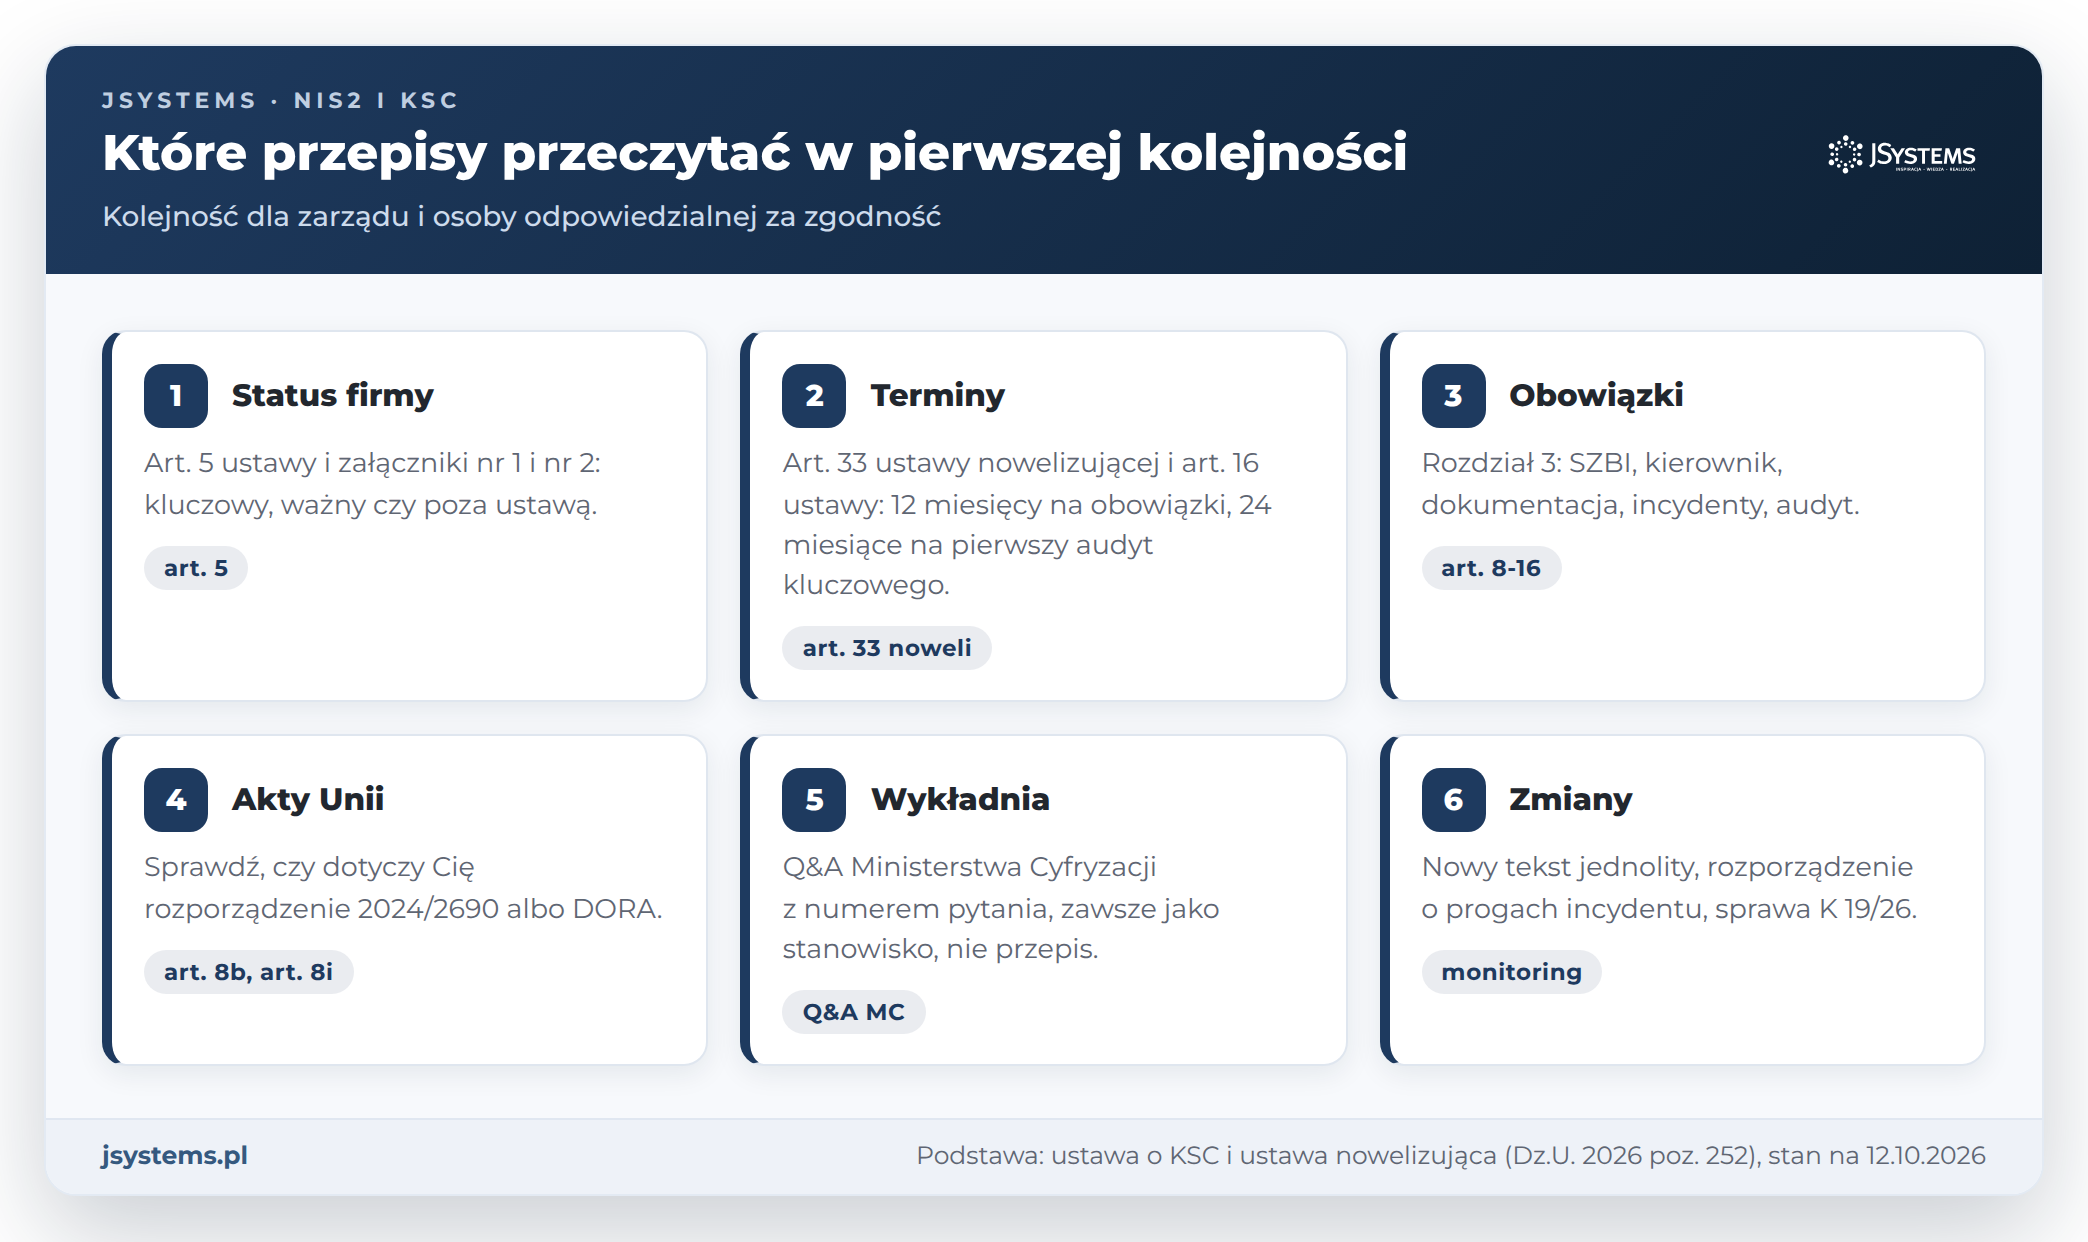
Jeśli masz przed sobą pierwsze spotkanie zarządu o KSC, przejdź przez przepisy w takiej kolejności:
W politykach i uchwałach podawaj pełną nazwę aktu. Gotowe sformułowania, które możesz wkleić do dokumentu:
Gdy ukaże się nowy tekst jednolity ustawy, zaktualizuj w dokumentach odesłanie do Dziennika Ustaw. Słowo „KSC2” zostaw dla prezentacji i rozmów, w dokumentach się nie przyda.
Ten tekst należy do serii 18 artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w przewodniku NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy.

Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...