
Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
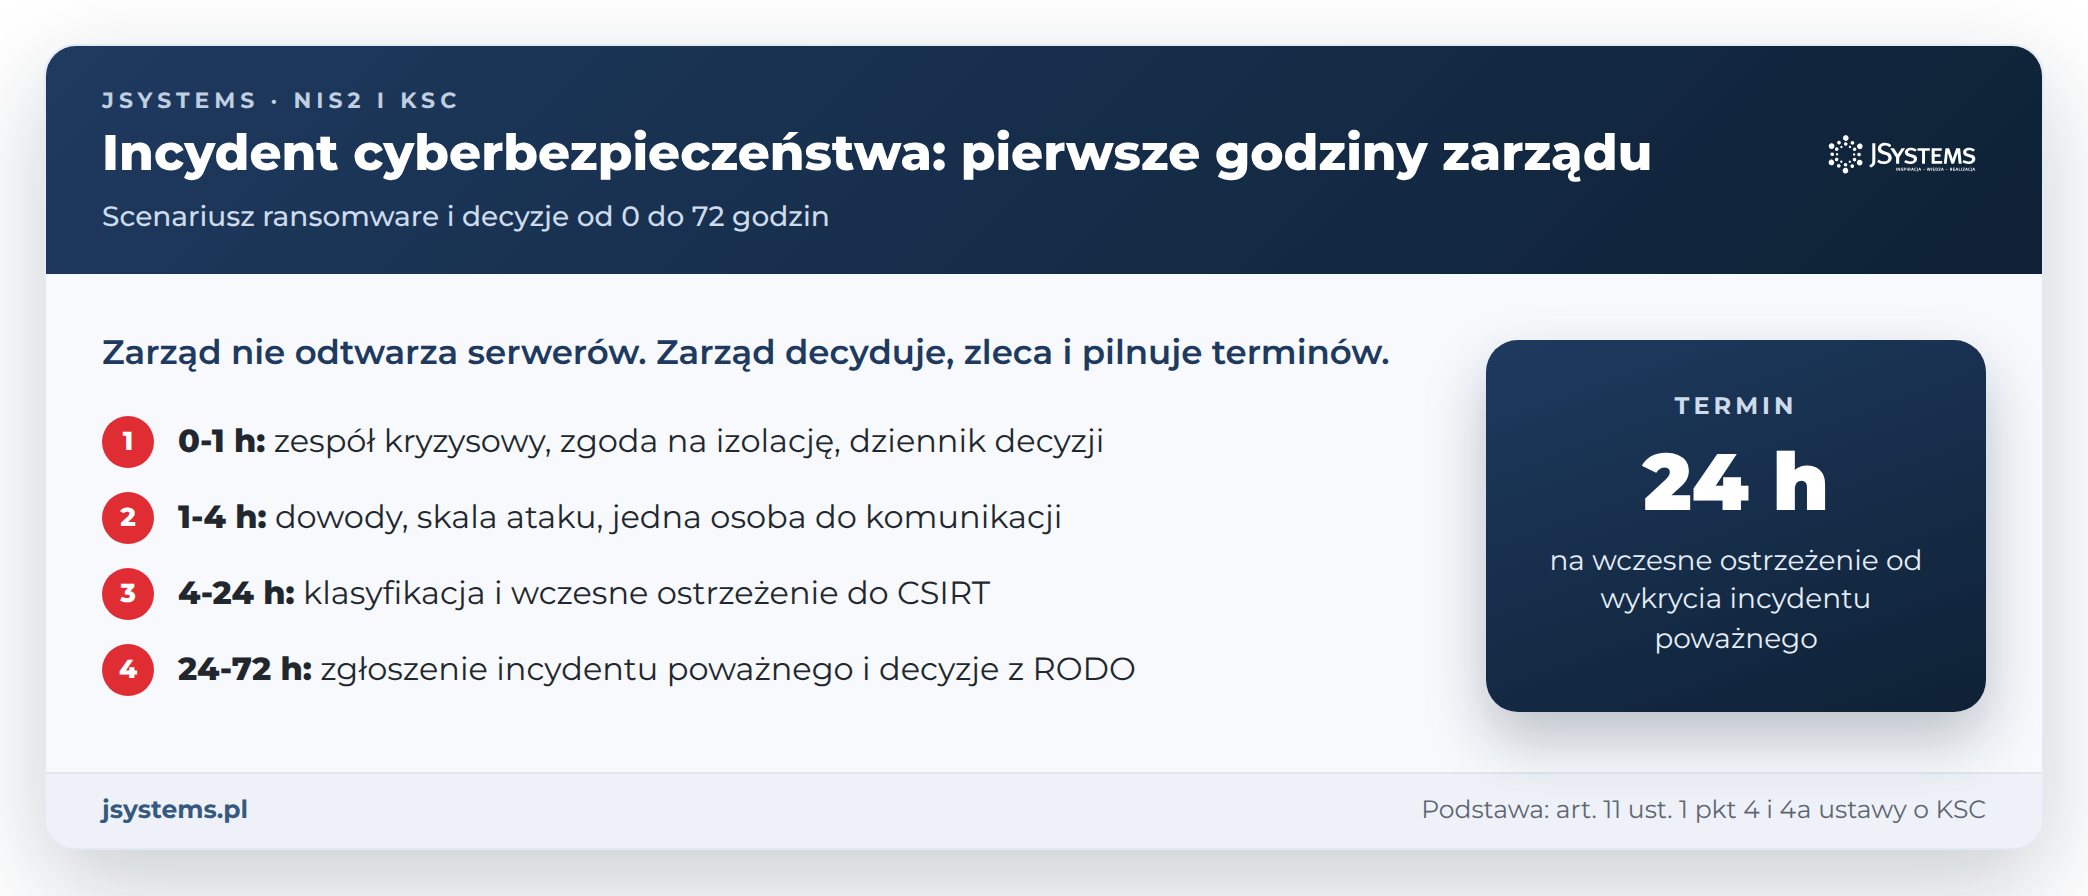
W skrócieW pierwszych godzinach incydentu zarząd nie naprawia systemów, tylko podejmuje decyzje: zwołuje zespół, zgadza się na izolację, zleca zabezpieczenie dowodów i wyznacza jedną osobę do komunikacji. Pilnuje też terminów z ustawy o krajowym systemie cyberbezpieczeństwa (KSC): wczesne ostrzeżenie w 24 godziny od wykrycia incydentu poważnego, zgłoszenie w 72 godziny. Naruszenie danych osobowych uruchamia osobny termin.
Sobota, 5:40. Kierownik zmiany w centrum dystrybucyjnym zgłasza, że skanery i drukarki etykiet nie łączą się z systemem magazynowym. Po 35 minutach administrator zewnętrznej firmy IT widzi na dwóch serwerach zaszyfrowane pliki i notatkę z żądaniem okupu. Ciężarówki stoją pod rampą, a sklepy czekają na dostawy żywności.
Od tej chwili technicy walczą z atakiem, ale kilka decyzji może podjąć tylko zarząd: kto dowodzi, czy zatrzymać wysyłki, kto mówi w imieniu spółki, czy i kiedy zgłosić incydent, co z danymi osobowymi, które chroni RODO (ogólne rozporządzenie o ochronie danych), i co z żądaniem okupu. Ustawa o KSC nie wylicza czynności zarządu w pierwszych godzinach. Wymaga za to, by kierownik podmiotu, czyli w spółce członkowie zarządu, podejmował decyzje w sprawie systemu zarządzania bezpieczeństwem informacji (SZBI), przydzielał zadania i nadzorował ich wykonanie (art. 8d pkt 1 i 3). Kierownik odpowiada też za obsługę i zgłaszanie incydentów (art. 8c ust. 1).
Przechodzimy przez fikcyjny scenariusz ataku ransomware, czyli złośliwego oprogramowania, które szyfruje dane i wymusza okup. Pierwsze 72 godziny dzielimy na cztery okna decyzyjne. Przy każdej decyzji podajemy przepis albo zaznaczamy, że to dobra praktyka, a na końcu dajemy wzór dziennika decyzji. Kogo obejmuje ustawa, jakie grożą kary i jakie są terminy wdrożenia, opisuje nasz przewodnik po NIS2 i ustawie o KSC.
Spółka zatrudnia około 300 osób i prowadzi hurtową dystrybucję żywności do sklepów w trzech województwach. Ma dwa magazyny, system zarządzania magazynem, system ERP (zintegrowany system do zamówień, faktur i kadr), pocztę w chmurze i zewnętrzną firmę IT, która administruje serwerami. Kierownik IT pełni funkcję osoby odpowiedzialnej za bezpieczeństwo informacji (CISO, od ang. chief information security officer). Zarząd liczy trzy osoby.
Przyjmujemy trzy założenia. Po pierwsze, spółka jest podmiotem ważnym. Załącznik nr 2 do ustawy obejmuje w sektorze żywności m.in. przedsiębiorstwa spożywcze zajmujące się dystrybucją hurtową, a podmiot z tego załącznika, który spełnia wymogi dla średniego przedsiębiorcy lub je przewyższa, jest podmiotem ważnym (art. 5 ust. 2 pkt 2). Jak ustalić status własnej firmy, pokazujemy w artykule jak sprawdzić krok po kroku, czy firma podlega KSC. Po drugie, spółka stosuje już obowiązki z rozdziału 3 ustawy, w tym zgłaszanie incydentów (o okresie przejściowym piszemy niżej). Po trzecie, godziny i liczby w scenariuszu są przykładowe.
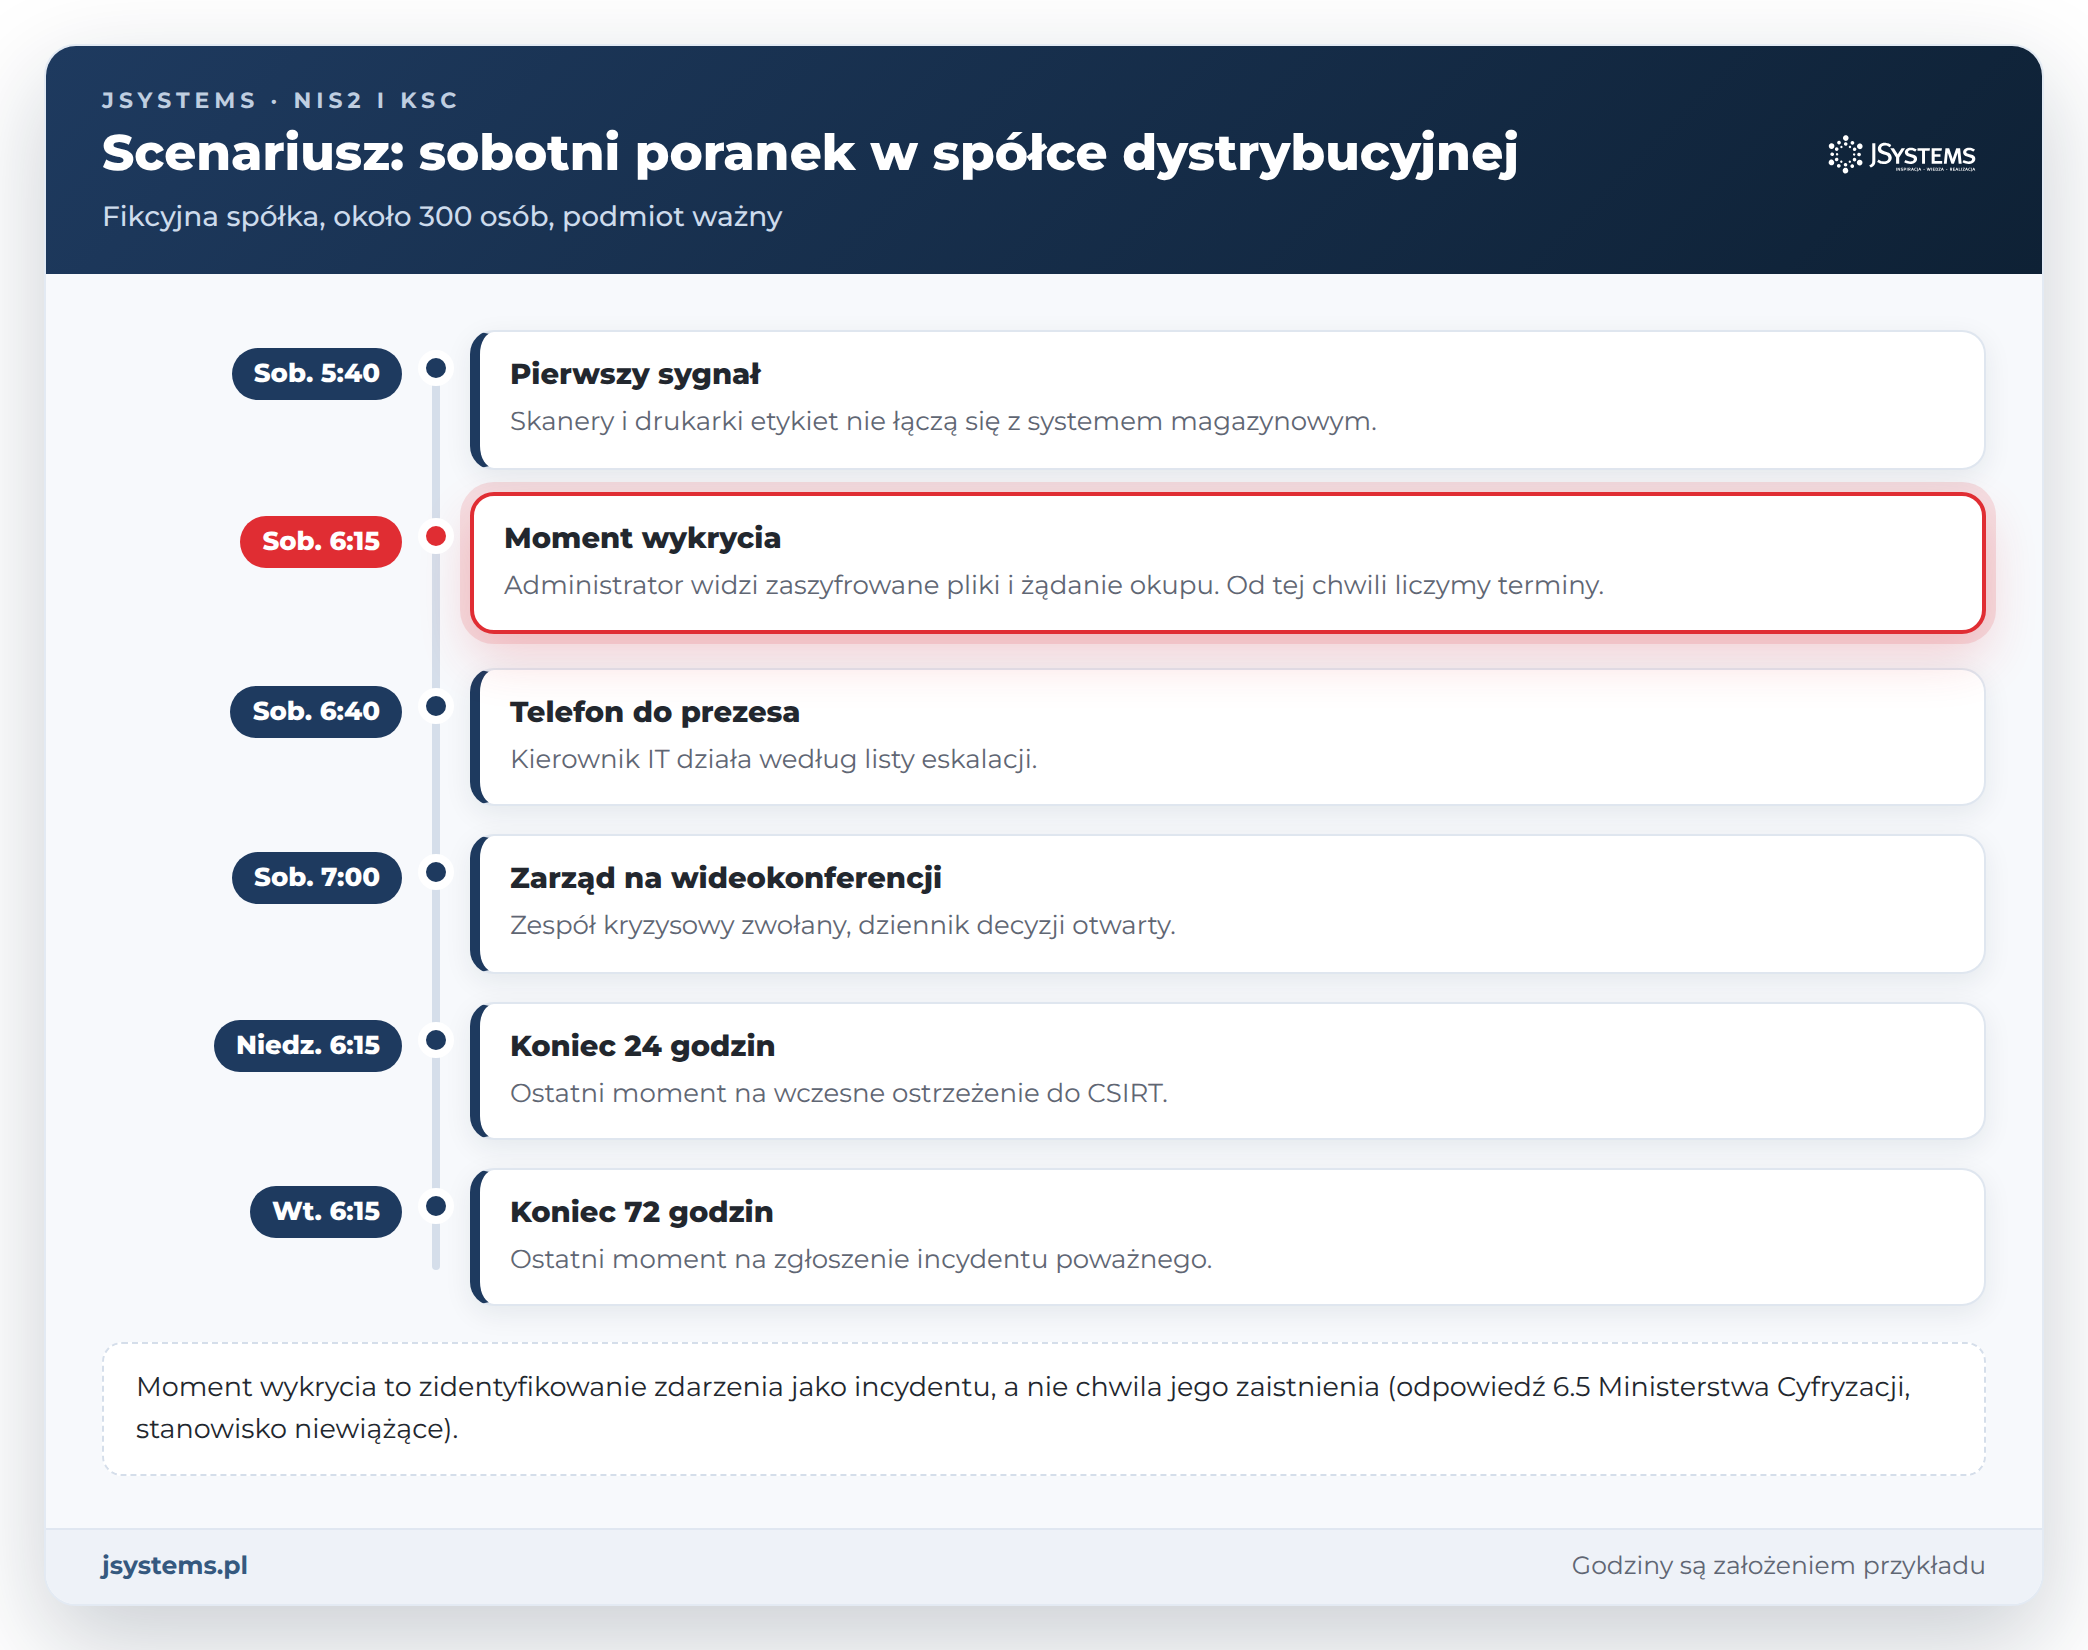
Która godzina jest momentem wykrycia? Ministerstwo Cyfryzacji w odpowiedzi 6.5 (to stanowisko ministerstwa, nie przepis) wyjaśnia, że jest to moment, w którym podmiot może stwierdzić, że zdarzenie jest incydentem, a nie chwila, w której incydent zaistniał. W scenariuszu to 6:15: awaria skanerów o 5:40 mogła być zwykłą usterką, notatka z żądaniem okupu już nie. Ustawa liczy 24 godziny od wykrycia incydentu poważnego (art. 11 ust. 1 pkt 4). Czy zegar wolno uruchomić dopiero wtedy, gdy zarząd uzna incydent za poważny, przepisy wprost nie mówią. Ostrożniej liczyć od 6:15: wczesne ostrzeżenie najpóźniej w niedzielę o 6:15, zgłoszenie incydentu poważnego najpóźniej we wtorek o 6:15. Ustawa podaje te terminy w godzinach, więc planuj tak, jakby weekend niczego nie przesuwał.
W art. 2 pkt 5-8 ustawa definiuje cztery pojęcia. Incydent to „zdarzenie, które ma lub może mieć niekorzystny wpływ na bezpieczeństwo systemów informacyjnych” (art. 2 pkt 5). Każdy incydent spółka musi obsłużyć (art. 11 ust. 1 pkt 1), ale obowiązkowo zgłasza tylko incydenty poważne, co Ministerstwo Cyfryzacji potwierdza w odpowiedzi 6.3. Incydent poważny to incydent, który „powoduje lub może spowodować poważne obniżenie jakości lub przerwanie ciągłości świadczenia usługi”, straty finansowe dla podmiotu albo poważną szkodę materialną lub niematerialną u innych osób (art. 2 pkt 7).
Incydent krytyczny skutkuje znaczną szkodą m.in. dla bezpieczeństwa lub porządku publicznego, interesów gospodarczych albo życia i zdrowia ludzi, a klasyfikuje go właściwy CSIRT MON, CSIRT NASK lub CSIRT GOV (art. 2 pkt 6). CSIRT to zespół reagowania na incydenty bezpieczeństwa komputerowego, a te trzy działają na poziomie krajowym. Spółka sama incydentu krytycznego nie ogłasza. Incydent w cyberbezpieczeństwie na dużą skalę to incydent, którego skutki przekraczają możliwości reagowania państwa albo który ma poważny wpływ na inne państwo Unii Europejskiej (art. 2 pkt 8).
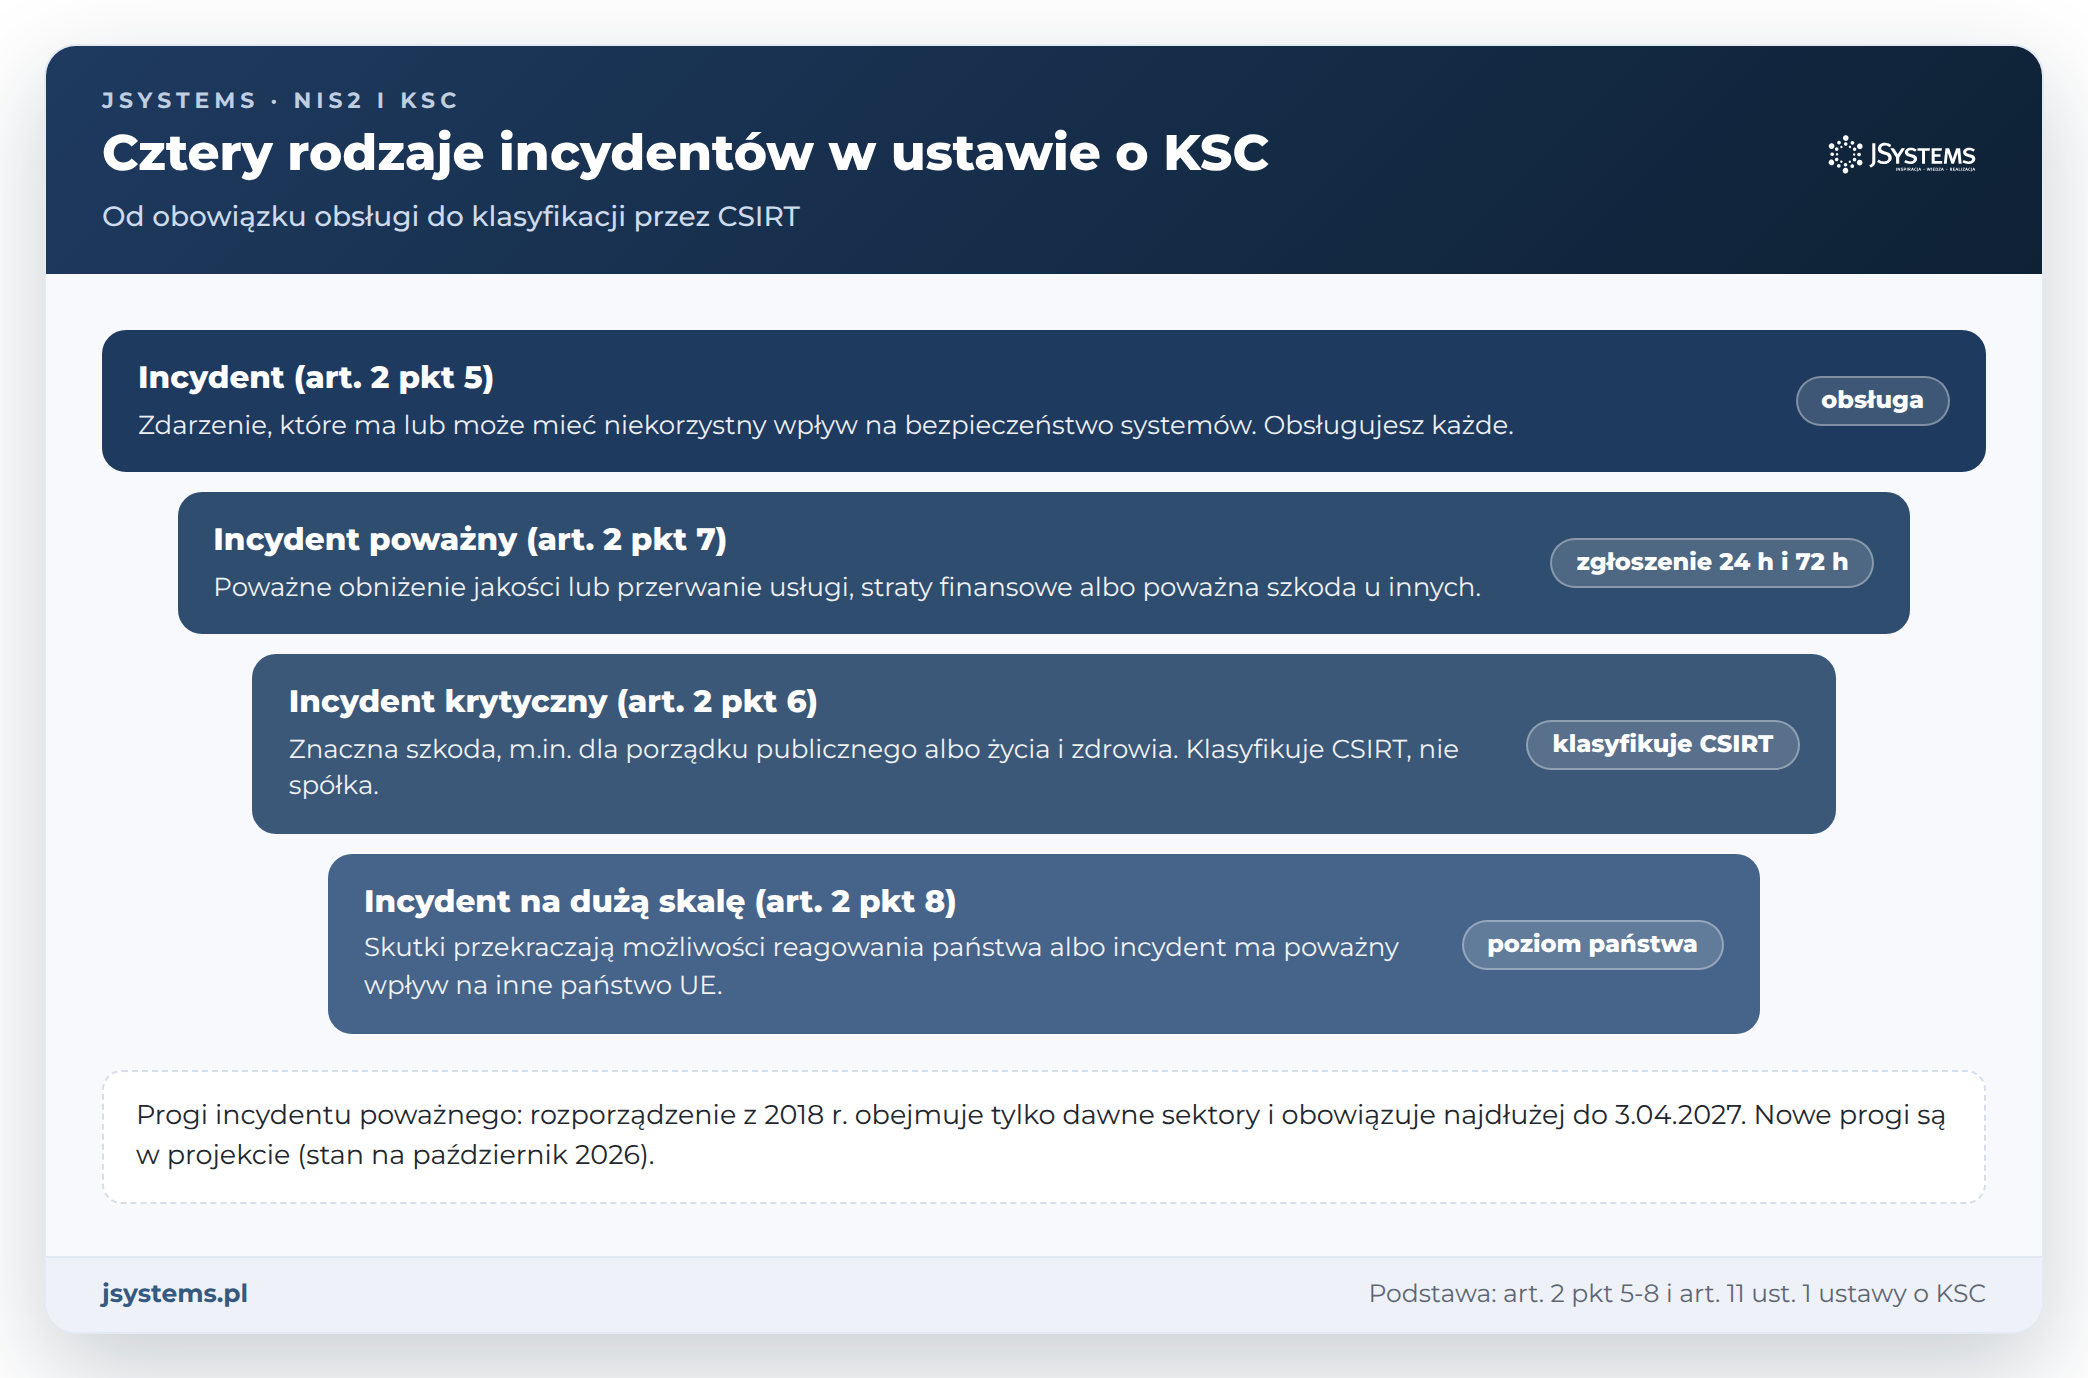
Spółka klasyfikuje incydent jako poważny „na podstawie progów uznawania incydentu za poważny” (art. 11 ust. 1 pkt 3). Progi z rozporządzenia Rady Ministrów z 31 października 2018 r. (Dz.U. 2018 poz. 2180) zachowują moc do wejścia w życie nowego rozporządzenia, ale najdłużej przez 12 miesięcy od wejścia w życie nowelizacji (art. 32 pkt 1 ustawy nowelizującej), czyli do 3.04.2027. Obejmują tylko sektory z dawnego załącznika do ustawy: energię, transport, bankowość i infrastrukturę rynków finansowych, ochronę zdrowia, zaopatrzenie w wodę pitną i infrastrukturę cyfrową. Nowe progi są w projekcie rozporządzenia Rady Ministrów (numer w wykazie RD326, projekt utworzony 9.09.2026, otwarty według stanu na październik 2026). Dla podmiotów z art. 8b ust. 1 ustawy, m.in. dostawców usług chmurowych, centrów przetwarzania danych i usług zarządzanych, oraz dla dostawców usług zaufania przypadki incydentu poważnego określa bezpośrednio rozporządzenie wykonawcze Komisji (UE) 2024/2690 (art. 3-14).
Spółka ze scenariusza działa w sektorze żywności, którego rozporządzenie z 2018 r. nie obejmuje. Jak klasyfikować incydenty w takich sektorach przed wydaniem nowego rozporządzenia, ustawa wprost nie rozstrzyga (stan na październik 2026). Zostaje definicja z art. 2 pkt 7. W scenariuszu wysyłki stoją od rana, więc przerwanie ciągłości usługi i straty finansowe są faktem, a nie hipotezą. Nie twierdzimy, że każdy atak ransomware jest incydentem poważnym: atak zatrzymany na jednym komputerze, bez wpływu na usługę i bez strat, może definicji nie spełniać, a o klasyfikacji przesądzą też progi. Decyzję zapisz w dzienniku razem z uzasadnieniem. Incydent, który nie jest poważny, możesz zgłosić dobrowolnie (art. 13 ust. 1 pkt 1), do czego zachęca CERT Polska.
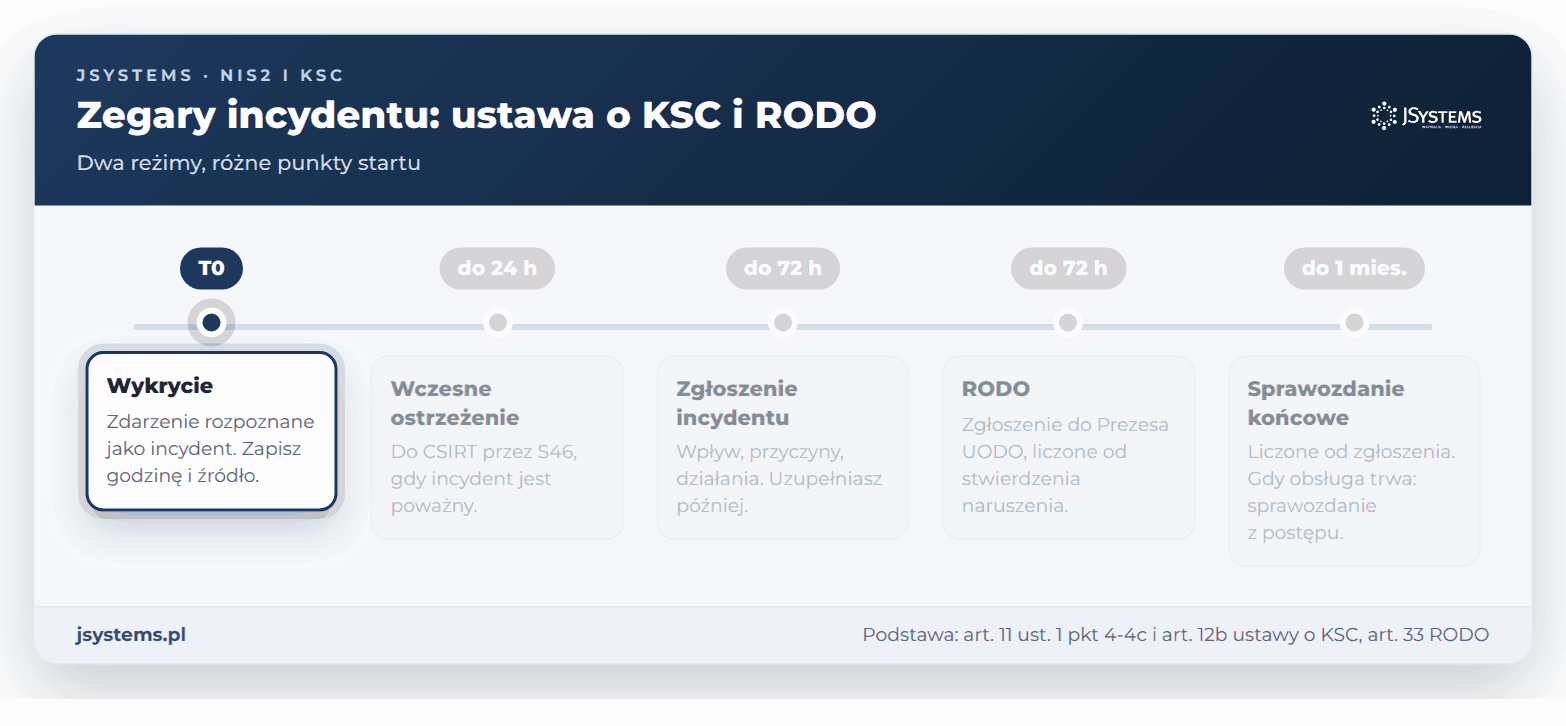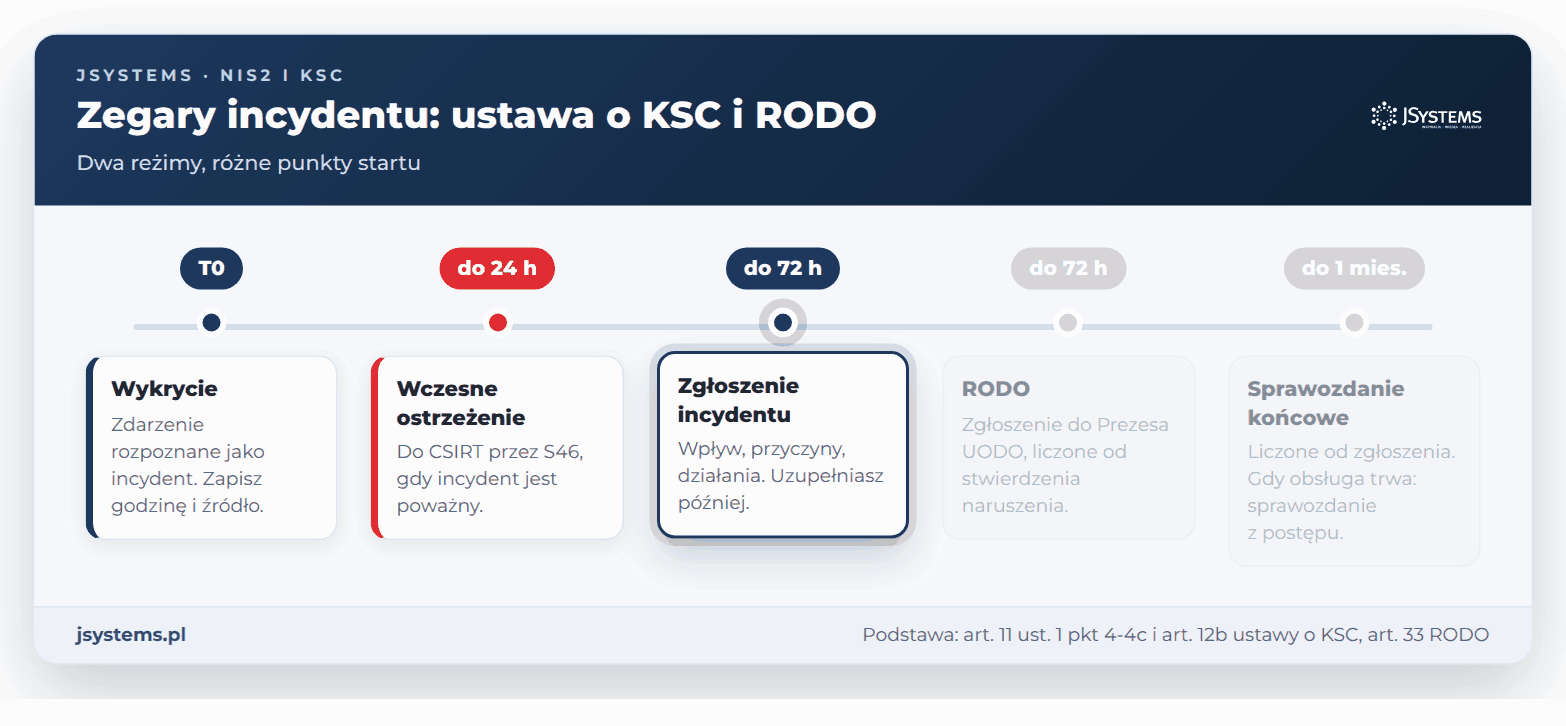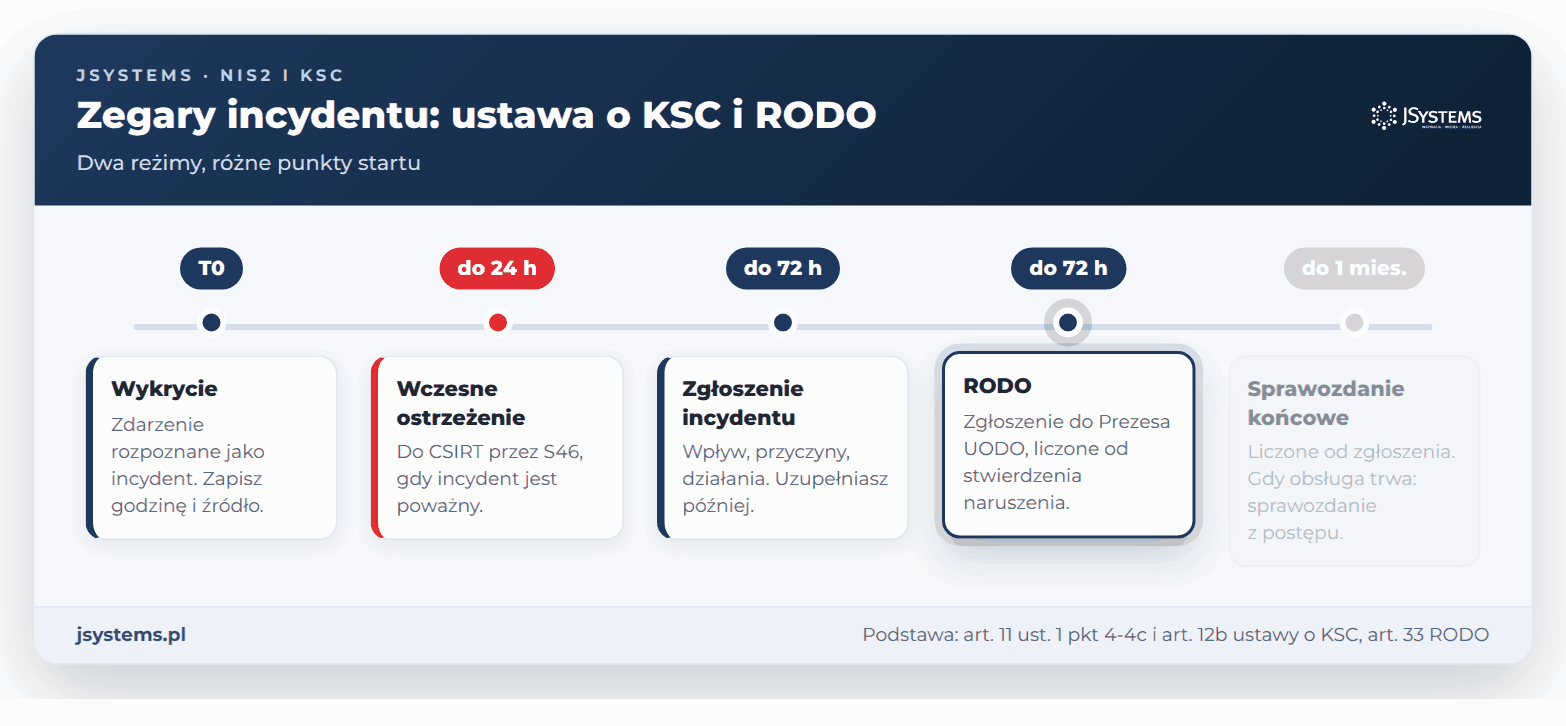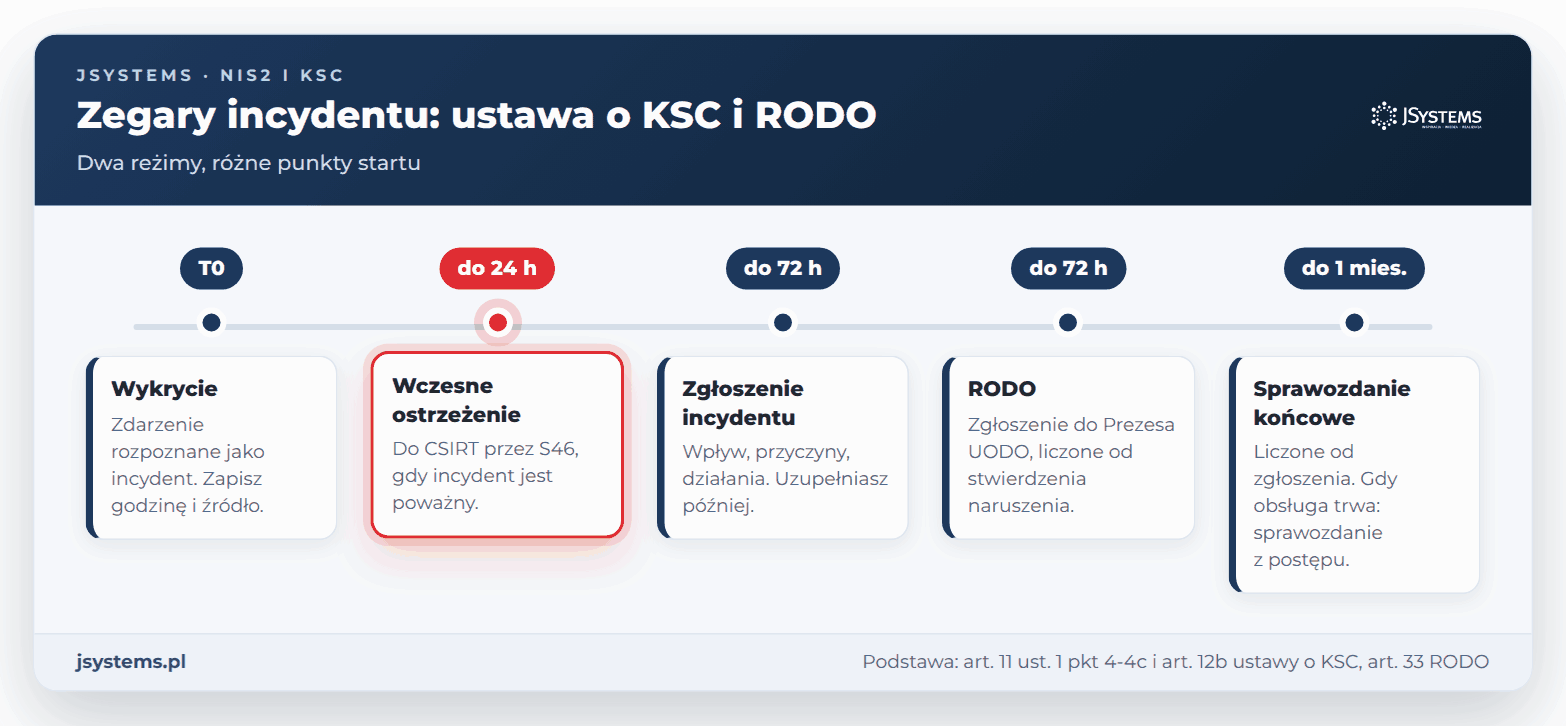
Zgłoszenie incydentu poważnego to proces, nie jedna wiadomość. Najpierw wczesne ostrzeżenie, niezwłocznie, nie później niż w ciągu 24 godzin od wykrycia, potem zgłoszenie incydentu poważnego w ciągu 72 godzin od wykrycia, na wniosek CSIRT sprawozdanie okresowe i na końcu sprawozdanie końcowe w ciągu miesiąca od dnia zgłoszenia (art. 11 ust. 1 pkt 4-4c). Gdy obsługa incydentu trwa dłużej, w terminie sprawozdania końcowego przekazujesz sprawozdanie z postępu, a końcowe w ciągu miesiąca od zakończenia obsługi (art. 12b). Podmiot ważny będący podmiotem publicznym nie przekazuje wczesnego ostrzeżenia ani sprawozdań (art. 12c).
Kanałem jest system teleinformatyczny z art. 46 ust. 1 ustawy, który Ministerstwo Cyfryzacji nazywa S46 (art. 11 ust. 2). Ustawa wskazuje jako adresata CSIRT sektorowy, ale dopóki organ właściwy nie ogłosi, że ten zespół osiągnął zdolność operacyjną, incydenty poważne zgłasza się do właściwego CSIRT MON, CSIRT NASK lub CSIRT GOV (art. 44 ust. 1 ustawy nowelizującej). Wyjątek dotyczy sektorów, w których sektorowy zespół cyberbezpieczeństwa powołano przed 2025 r.: taki zespół stał się CSIRT sektorowym z dniem wejścia w życie nowelizacji (art. 44 ust. 3 i art. 46 ustawy nowelizującej). Dla podmiotów kluczowych i ważnych spoza właściwości CSIRT MON i CSIRT GOV właściwy jest CSIRT NASK (art. 26 ust. 6 pkt 1 lit. j), tak jak dla spółki ze scenariusza. Strona systemu S46 o zgłoszeniu incydentu podaje, że gdy dla podmiotu nie wyznaczono CSIRT sektorowego, system sam ustawia adresatów. Gdy zgłoszenie przez S46 jest niemożliwe, używasz sposobu określonego przez właściwy CSIRT i ogłoszonego w Biuletynie Informacji Publicznej (art. 31 ust. 1 i 3). Ten kanał zastępczy zapisz na liście kontaktów, którą masz poza firmową siecią.
| Co | Termin | Od kiedy lub kiedy | Adresat i kanał | Podstawa |
|---|---|---|---|---|
| Wczesne ostrzeżenie | niezwłocznie, najpóźniej 24 h | od wykrycia incydentu poważnego | CSIRT NASK, GOV lub MON do czasu CSIRT sektorowego, przez S46 | art. 11 ust. 1 pkt 4, art. 12 ust. 1, art. 44 ust. 1 ustawy nowelizującej |
| Zgłoszenie incydentu poważnego | niezwłocznie, najpóźniej 72 h | od wykrycia | jak wyżej | art. 11 ust. 1 pkt 4a, art. 12 ust. 3 |
| Sprawozdanie okresowe | na wniosek CSIRT | ustawa nie określa | jak wyżej | art. 11 ust. 1 pkt 4b |
| Sprawozdanie końcowe | najpóźniej miesiąc | od dnia zgłoszenia incydentu poważnego | jak wyżej | art. 11 ust. 1 pkt 4c, art. 12a, art. 12b |
| Informacja dla użytkowników usług | ustawa nie podaje terminu | gdy incydent poważny ma niekorzystny wpływ na usługi | odbiorcy usług | art. 11 ust. 2b |
| Zgłoszenie naruszenia ochrony danych osobowych | bez zbędnej zwłoki, w miarę możliwości najpóźniej 72 h | od stwierdzenia naruszenia | Prezes Urzędu Ochrony Danych Osobowych (UODO), formularz UODO albo S46 | art. 33 ust. 1 RODO |
| Zawiadomienie osób, których dane dotyczą | bez zbędnej zwłoki | gdy naruszenie może powodować wysokie ryzyko dla ich praw lub wolności | pracownicy, kierowcy, klienci | art. 34 ust. 1 RODO |
Drugi zegar uruchamia RODO, czyli rozporządzenie (UE) 2016/679. Zaszyfrowanie albo wyniesienie danych pracowników, kierowców czy klientów może być naruszeniem ochrony danych osobowych, czyli naruszeniem bezpieczeństwa prowadzącym m.in. do utracenia danych albo nieuprawnionego dostępu do nich (art. 4 pkt 12 RODO). Administrator zgłasza naruszenie organowi nadzorczemu bez zbędnej zwłoki, w miarę możliwości nie później niż w terminie 72 godzin po stwierdzeniu naruszenia, chyba że ryzyko naruszenia praw lub wolności osób jest mało prawdopodobne. Do zgłoszenia przekazanego po 72 godzinach dołącza się wyjaśnienie przyczyn opóźnienia (art. 33 ust. 1 RODO). W Polsce organem nadzorczym w rozumieniu RODO jest Prezes UODO (art. 34 ust. 2 ustawy z 10 maja 2018 r. o ochronie danych osobowych).
System S46 ma wspierać także zgłaszanie naruszeń ochrony danych (art. 46 ust. 1 pkt 7), a na uruchomienie tej funkcji minister ma czas do 3.04.2027 (art. 36 ustawy nowelizującej). Strona systemu S46 o zgłoszeniu naruszenia ochrony danych osobowych opisuje już moduł „Naruszenia”, z którego zgłoszenia przyjmuje Prezes UODO (stan na październik 2026). Ministerstwo Cyfryzacji wyjaśnia, że ta droga jest fakultatywna i zgłoszenia można dokonać np. formularzem na stronie UODO (odpowiedź 7.7). RODO liczy czas od stwierdzenia naruszenia, a to może nastąpić później niż wykrycie incydentu, gdy inspektor ochrony danych (IOD) ustali, czy atak objął dane osobowe. Według motywu 87 RODO administrator powinien jednak mieć środki, które pozwolą stwierdzić naruszenie od razu, więc tej oceny nie odkładaj.
Podział na okna to dobra praktyka, nie wymóg ustawy. Każde okno kończy się decyzjami zapisanymi w dzienniku. Odpowiedzialność za wykonanie obowiązków zostaje przy zarządzie także wtedy, gdy ich wykonanie powierzono zewnętrznej firmie IT (art. 8c ust. 3).
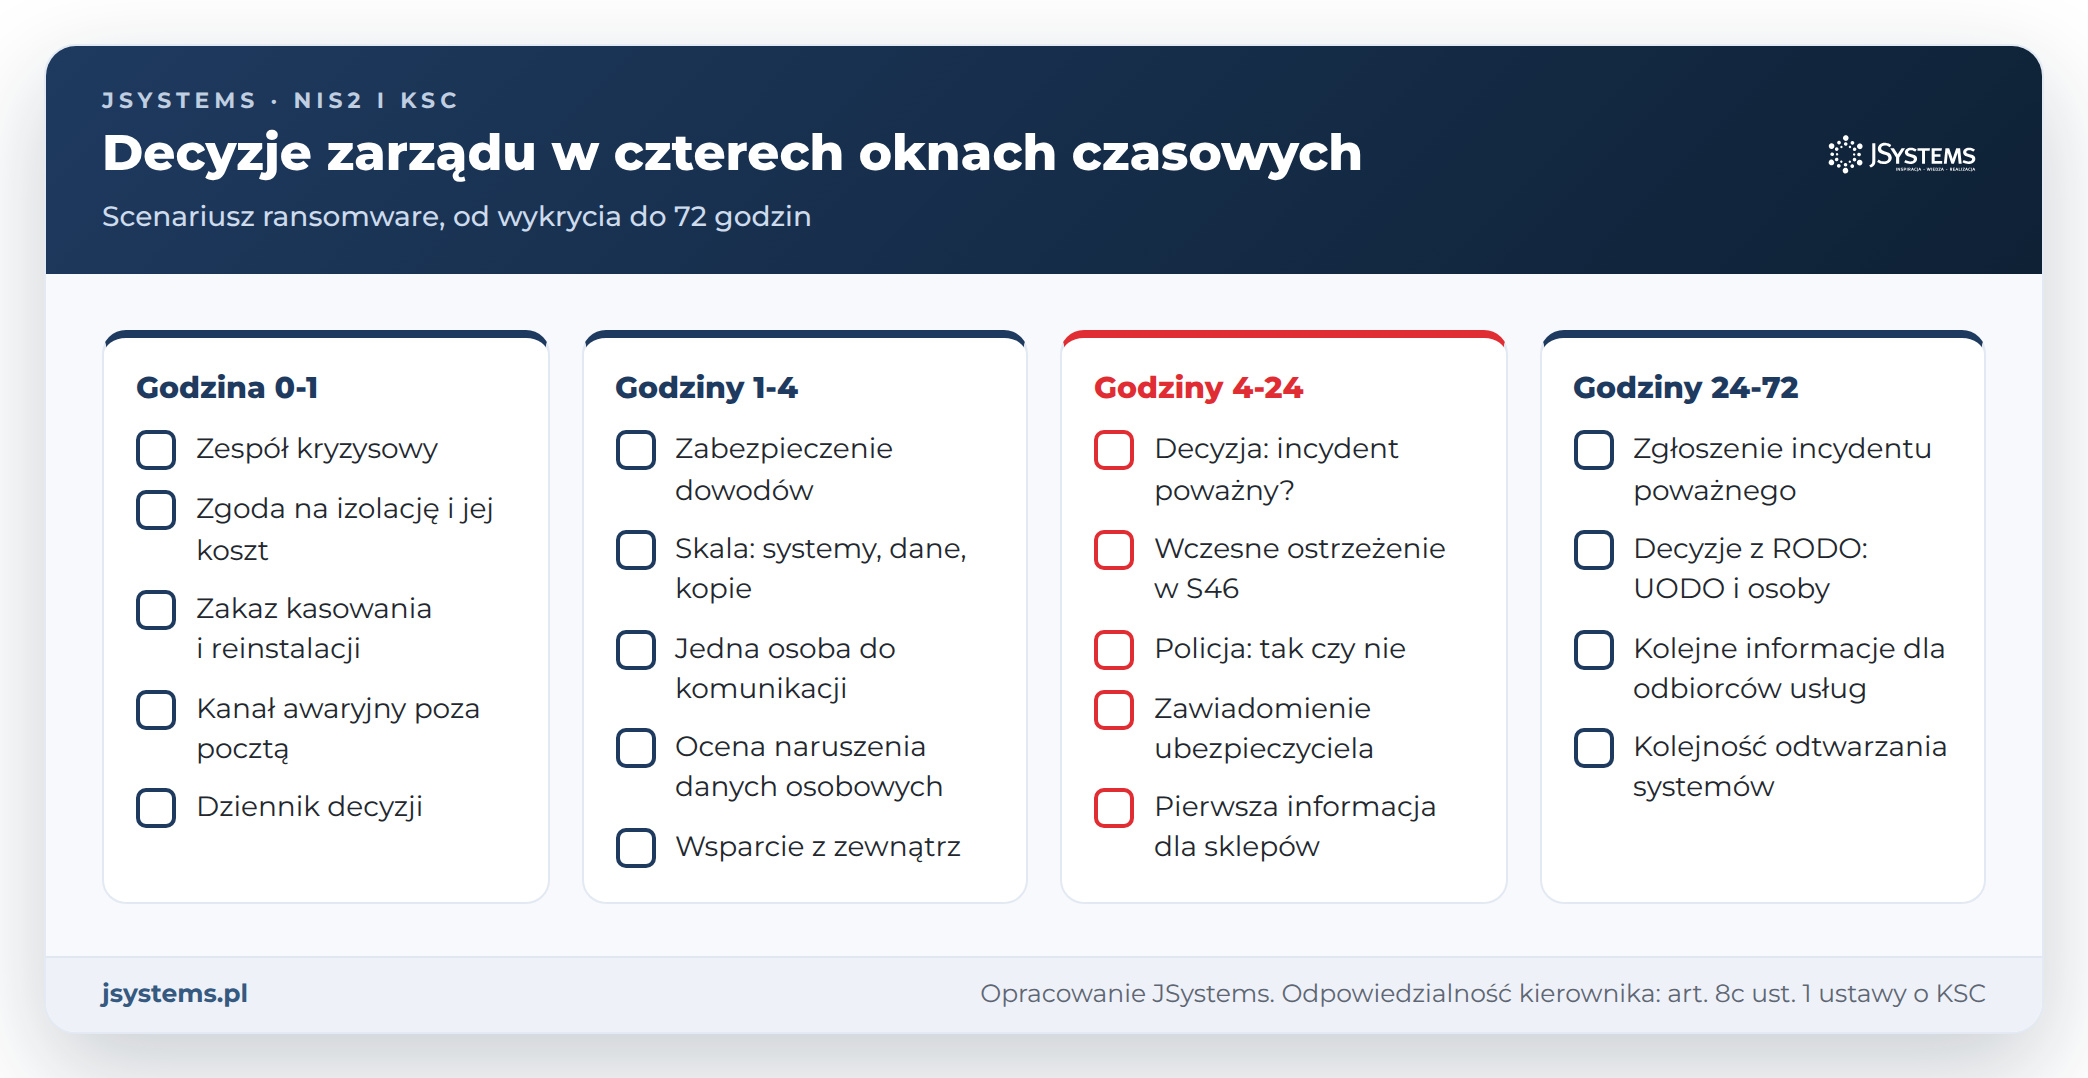
Do 13:00 zarząd ma dość informacji, by uznać incydent za poważny: wysyłki stoją, spółka traci przychody. Decyzja i jej uzasadnienie trafiają do dziennika, a kierownik IT wysyła w S46 wczesne ostrzeżenie. Ustawa wymaga w nim (art. 12 ust. 1):
Wczesne ostrzeżenie może zawierać prośbę o wytyczne albo wsparcie techniczne. Ustawa przewiduje, że CSIRT sektorowy przekazuje je w ciągu 24 godzin, a przy incydencie wyczerpującym znamiona przestępstwa także informację o sposobie zgłoszenia organom ścigania (art. 12 ust. 2). Obawa przed „przyznaniem się” nie jest powodem do zwłoki. Dyrektywa (UE) 2022/2555, zwana NIS2, zastrzega, że samo zgłoszenie nie nakłada na zgłaszającego zwiększonej odpowiedzialności (art. 23 ust. 1 NIS2). Polska ustawa nie powtarza tego zdania, za to niezgłoszenie wczesnego ostrzeżenia i incydentu poważnego jest osobnym naruszeniem zagrożonym karą (art. 73 ust. 1 pkt 6 i 7), którą można nałożyć po raz pierwszy po 3.04.2028 (art. 35 ustawy nowelizującej).
Policja i prokuratura. Ustawa o KSC nie nakłada na spółkę obowiązku zawiadomienia organów ścigania. We wczesnym ostrzeżeniu pyta, czy incydent wywołano działaniem bezprawnym, a Ministerstwo Cyfryzacji wyjaśnia, że dzięki tej informacji CSIRT wie, czy konieczne jest zaangażowanie organów ścigania (odpowiedź 6.11). Przy incydencie wyczerpującym znamiona przestępstwa zespoły CSIRT przekazują organom ścigania przetwarzane informacje objęte tajemnicą prawnie chronioną, w tym tajemnicą przedsiębiorstwa (art. 40 ust. 1 i 2). Decyzję o zawiadomieniu zarząd podejmuje z prawnikiem i zapisuje w dzienniku razem z uzasadnieniem. Przydadzą się do niej dowody zabezpieczone w godzinach 1-4.
Ubezpieczyciel. Ustawa o KSC nie mówi o ubezpieczeniach, ale polisa może mieć własne terminy i warunki. Sprawdź w niej termin i sposób zawiadomienia ubezpieczyciela, to, czy jego zgoda jest potrzebna przed jakimkolwiek kontaktem z przestępcami, oraz listę dokumentów, których zażąda. Dziennik decyzji ułatwi ich zebranie.
Najpóźniej we wtorek o 6:15 spółka przekazuje zgłoszenie incydentu poważnego. Rozwija ono wczesne ostrzeżenie i zawiera (art. 12 ust. 3): opis wpływu na usługę (której usługi dotyczy, ilu użytkowników, jaki zasięg geograficzny i czy wpływa na usługi innych podmiotów), przyczyny i przebieg incydentu z prawdopodobnymi skutkami, działania zapobiegawcze i naprawcze oraz aktualizację danych z wczesnego ostrzeżenia. Przekazujesz to, co wiesz w chwili zgłoszenia, i uzupełniasz w trakcie obsługi (art. 12 ust. 5). Informacje stanowiące tajemnicę przedsiębiorstwa oznaczasz (art. 12 ust. 8). Treść zatwierdza członek zarządu, który dowodzi zespołem.
W tym samym oknie zapadają trzy inne decyzje. Pierwsza dotyczy RODO: czy zgłosić naruszenie Prezesowi UODO i czy zawiadomić osoby, których dane dotyczą. Jeżeli naruszenie może powodować wysokie ryzyko naruszenia ich praw lub wolności, administrator zawiadamia je bez zbędnej zwłoki (art. 34 ust. 1 RODO). Druga dotyczy kolejnych informacji dla odbiorców usług: pierwszą wiadomość sklepy dostały w sobotę w południe, teraz potrzebują terminu wznowienia dostaw (szerzej w sekcji o komunikacji). Trzecia dotyczy kolejności odtwarzania systemów. W scenariuszu najpierw wraca system magazynowy, bo bez niego nie ruszą wysyłki, potem ERP, na końcu systemy wewnętrzne. Kolejność, czasy odtworzenia i testy kopii opisujemy w artykule o tym, dlaczego sam backup nie wystarcza do ciągłości działania.
W incydencie spółka mówi do wielu adresatów naraz, od CSIRT po media. Każdy kanał ma właściciela, a treść zatwierdza zarząd. Pomaga prosta macierz: kto decyduje, kto przygotowuje i wysyła, kogo trzeba zapytać.
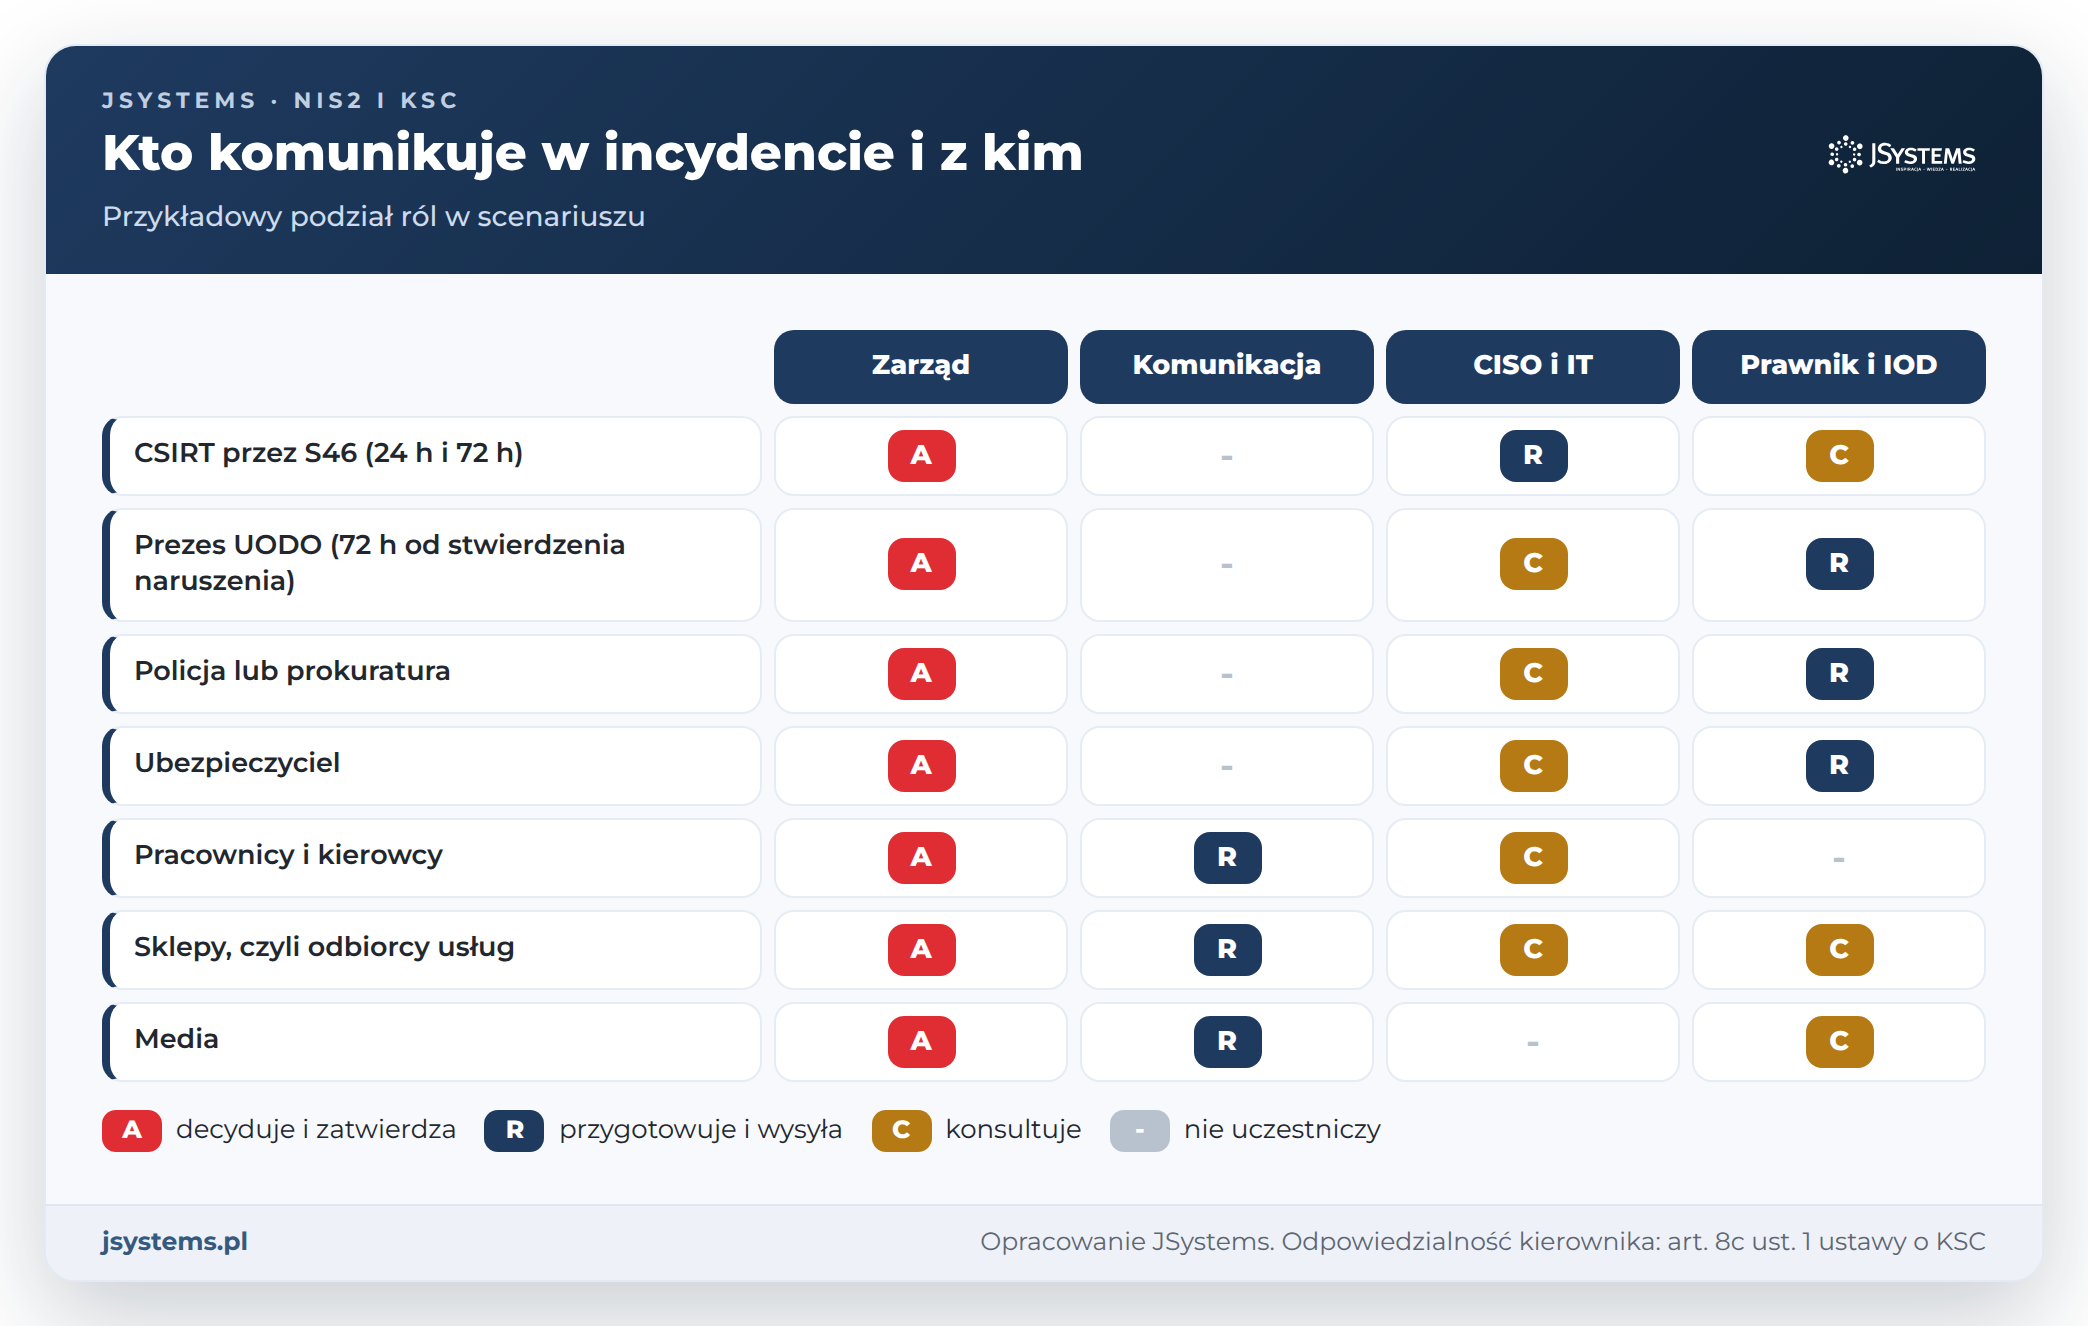
Odbiorcy usług. Spółka informuje użytkowników swoich usług o incydencie poważnym, jeżeli ma on niekorzystny wpływ na świadczenie tych usług (art. 11 ust. 2b). Ministerstwo Cyfryzacji wyjaśnia, że niekorzystny wpływ to taki, który przynosi użytkownikom straty, np. tracą czas, pieniądze, a w niektórych przypadkach zdrowie (odpowiedź 6.16). W scenariuszu sklepy bez dostaw tracą czas i pieniądze, więc spółka informuje je od razu. Ustawa nie podaje terminu, a dyrektywa NIS2 mówi o powiadomieniu bez zbędnej zwłoki (art. 23 ust. 1 NIS2). Przy poważnym cyberzagrożeniu spółka informuje użytkowników o środkach, które mogą podjąć, a o samym zagrożeniu wtedy, gdy nie zwiększy to ryzyka (art. 11 ust. 2a).
Gdy organ lub CSIRT chce mówić publicznie. Organ właściwy do spraw cyberbezpieczeństwa może decyzją nakazać podanie do publicznej wiadomości informacji o incydencie poważnym (art. 53 ust. 5 pkt 8, wobec podmiotu ważnego w związku z art. 53 ust. 17). Zespoły CSIRT mogą opublikować informację o incydencie poważnym po konsultacji z podmiotem, gdy jest to niezbędne, by zapobiec incydentowi albo zapewnić jego obsługę (odpowiedź 6.22 Ministerstwa Cyfryzacji). Lepiej, żeby pierwsza publiczna wersja wydarzeń pochodziła od spółki.
Treść komunikatu. Na start wystarczą trzy zdania: co się stało (atak na systemy, wstrzymane wysyłki), co robimy (zespół pracuje, część wydań idzie awaryjnie z papierowych list) i kiedy podamy kolejną informację (konkretna godzina). Bez spekulacji o sprawcach i bez obietnic terminu, których technicy nie potwierdzili. Pracownicy powinni dowiedzieć się przed mediami, bo to oni odbierają telefony od kierowców i sklepów.
W scenariuszu notatka daje spółce 72 godziny i grozi publikacją danych. Zarząd musi oddzielić fakty od niewiadomych, zanim ktokolwiek odpowie przestępcom. Nie rekomendujemy decyzji. Porządkujemy to, co trzeba wiedzieć, zanim zapadnie.
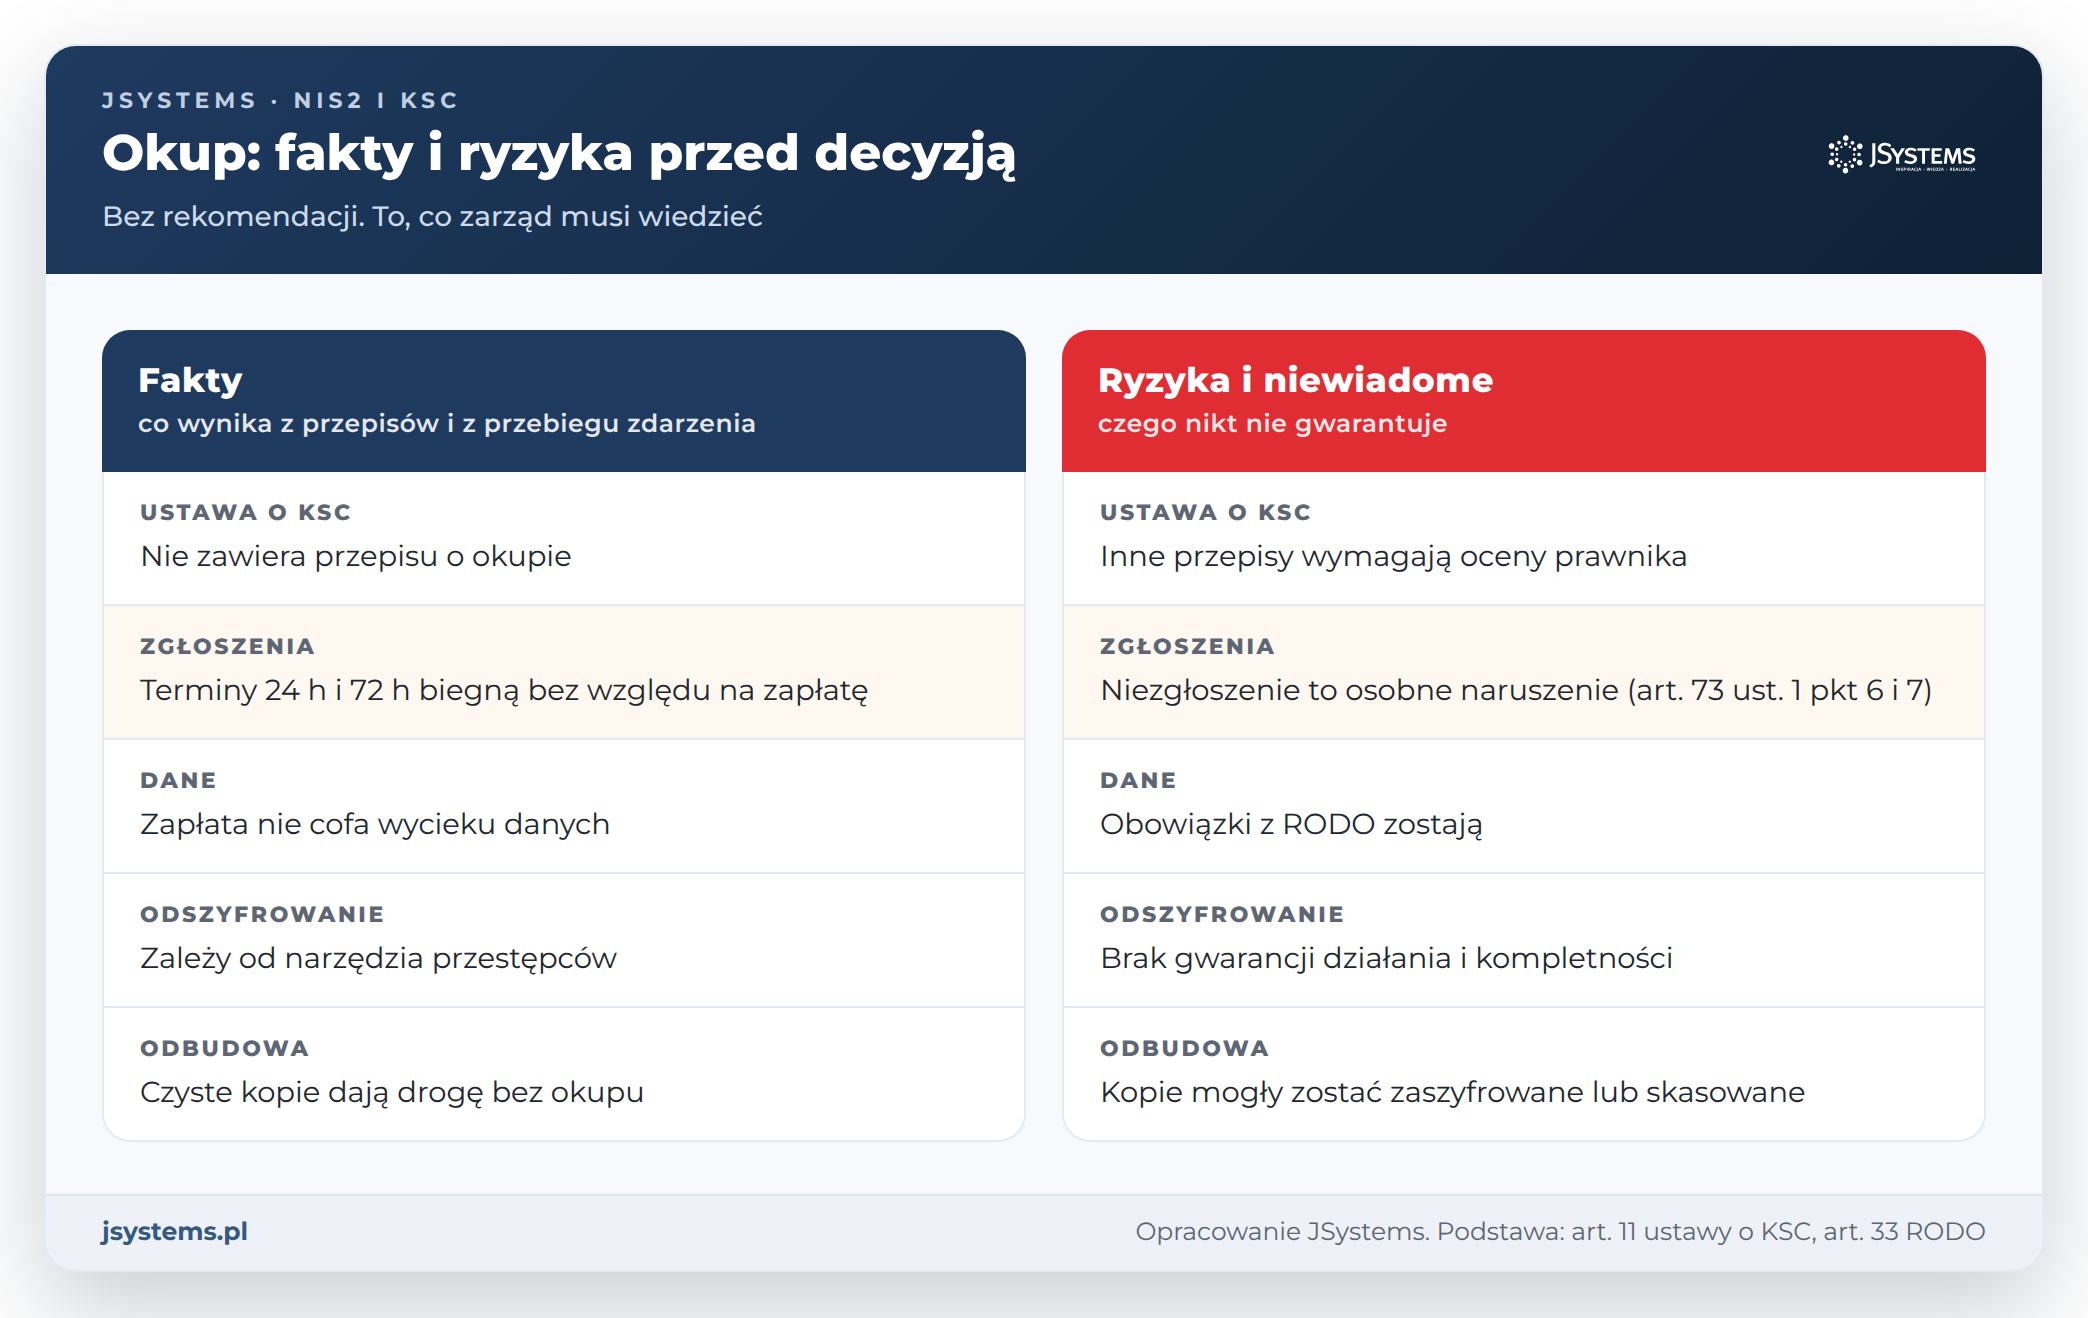
Przed decyzją zarząd odpowiada na pięć pytań. Czy mamy czyste, przetestowane kopie i ile potrwa odtworzenie? Czy i czyje dane wyciekły? Co mówią warunki polisy i ubezpieczyciel? Co mówi prawnik o przepisach spoza ustawy o KSC? Kto podejmuje decyzję i jak ją dokumentujemy? Kontakt z przestępcami, jeżeli w ogóle, prowadzi osoba wskazana przez zarząd, nigdy administrator z własnej inicjatywy. Każda wymieniona wiadomość trafia do materiału dowodowego i do dziennika.
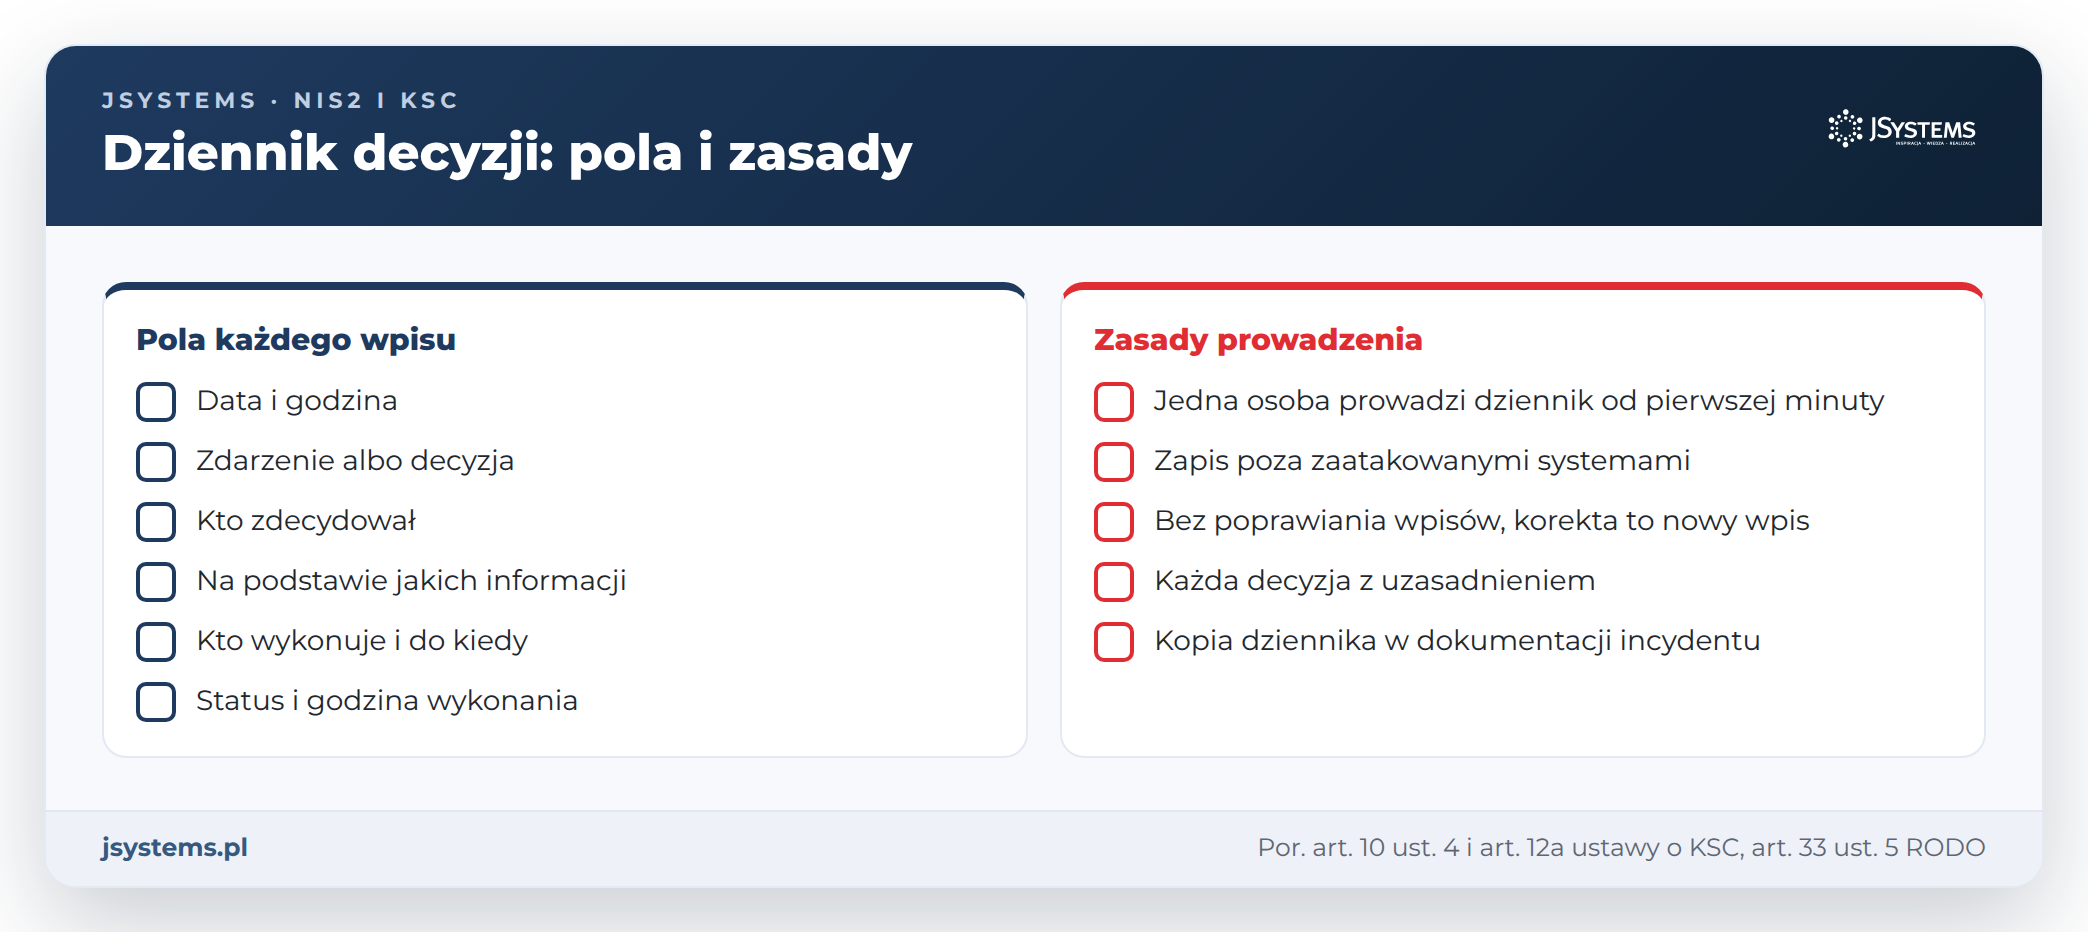
Dziennik decyzji to chronologiczny zapis tego, co zarząd i zespół postanowili, kiedy, na jakiej podstawie i kto to wykonuje. Ustawa nie używa tej nazwy, ale bez takiego zapisu trudno spełnić kilka jej wymogów. Sprawozdanie końcowe ma zawierać szczegółowy opis incydentu, prawdopodobną przyczynę i zastosowane środki (art. 12a). Dokumentację operacyjną stanowią zapisy poświadczające wykonywanie czynności wymaganych przez dokumentację normatywną (art. 10 ust. 4). RODO każe dokumentować wszelkie naruszenia ochrony danych osobowych, ich skutki i podjęte działania zaradcze (art. 33 ust. 5 RODO). Ministerstwo Cyfryzacji podkreśla, że wymagane jest udowodnienie stosowania przepisów, a nie przedstawienie formalnie poprawnych dokumentów (odpowiedź 11.6).
Dziennik chroni też zarząd. Karze pieniężnej może podlegać kierownik podmiotu, który nie wykonuje obowiązków z art. 11 lub art. 12 ust. 5-8, przekazał sprawozdanie końcowe bez elementów z art. 12a albo nie wykonuje obowiązku z art. 12b, jeżeli przemawia za tym czas, zakres lub charakter naruszenia (art. 73a ust. 1 pkt 9-12). Takie kary można nałożyć po raz pierwszy po 3.04.2028 (art. 35 ustawy nowelizującej). Wpis z godziną i uzasadnieniem pokazuje, że decyzje zapadały świadomie i na czas.
| Kiedy | Zdarzenie lub decyzja | Kto zdecydował | Na jakiej podstawie | Kto wykonuje, do kiedy | Status |
|---|---|---|---|---|---|
| Sob. 6:15 | Wykrycie: zaszyfrowane pliki na dwóch serwerach systemu magazynowego, notatka z żądaniem okupu | nie dotyczy (zdarzenie) | zgłoszenie kierownika zmiany z 5:40, zdalna weryfikacja administratora | kierownik IT, wpis w dzienniku | zapisane |
| Sob. 7:10 | Odłączenie sieci obu magazynów od centrali i chmury, wstrzymanie wysyłek, wydania awaryjne na papierowych listach | prezes po konsultacji z zarządem | rekomendacja kierownika IT i firmy IT | firma IT, natychmiast | wykonane 7:35 |
| Sob. 9:30 | Zabezpieczenie logów, obrazów dwóch serwerów i notatki z żądaniem okupu przed odbudową | kierownik IT, zatwierdził prezes | rekomendacja firmy reagowania na incydenty | firma reagowania, do 13:00 | wykonane 12:40 |
| Sob. 10:00 | Na zewnątrz wypowiada się tylko członek zarządu ds. sprzedaży, pierwsza informacja dla sklepów o 12:00 | zarząd | plan komunikacji | członek zarządu ds. sprzedaży, do 12:00 | wykonane 12:05 |
| Sob. 13:00 | Incydent poważny: przerwanie wysyłek i straty finansowe (art. 2 pkt 7) | zarząd, trzy głosy za | ocena wpływu przygotowana przez kierownika IT | kierownik IT, wczesne ostrzeżenie w S46 do niedz. 6:15 | wysłane 14:20 |
| Niedz. 10:00 | Stwierdzenie naruszenia ochrony danych: zaszyfrowane dane kadrowe kierowców, decyzja o zgłoszeniu do Prezesa UODO | zarząd na wniosek IOD | analiza IOD i prawnika | IOD, do śr. 10:00 | w toku |
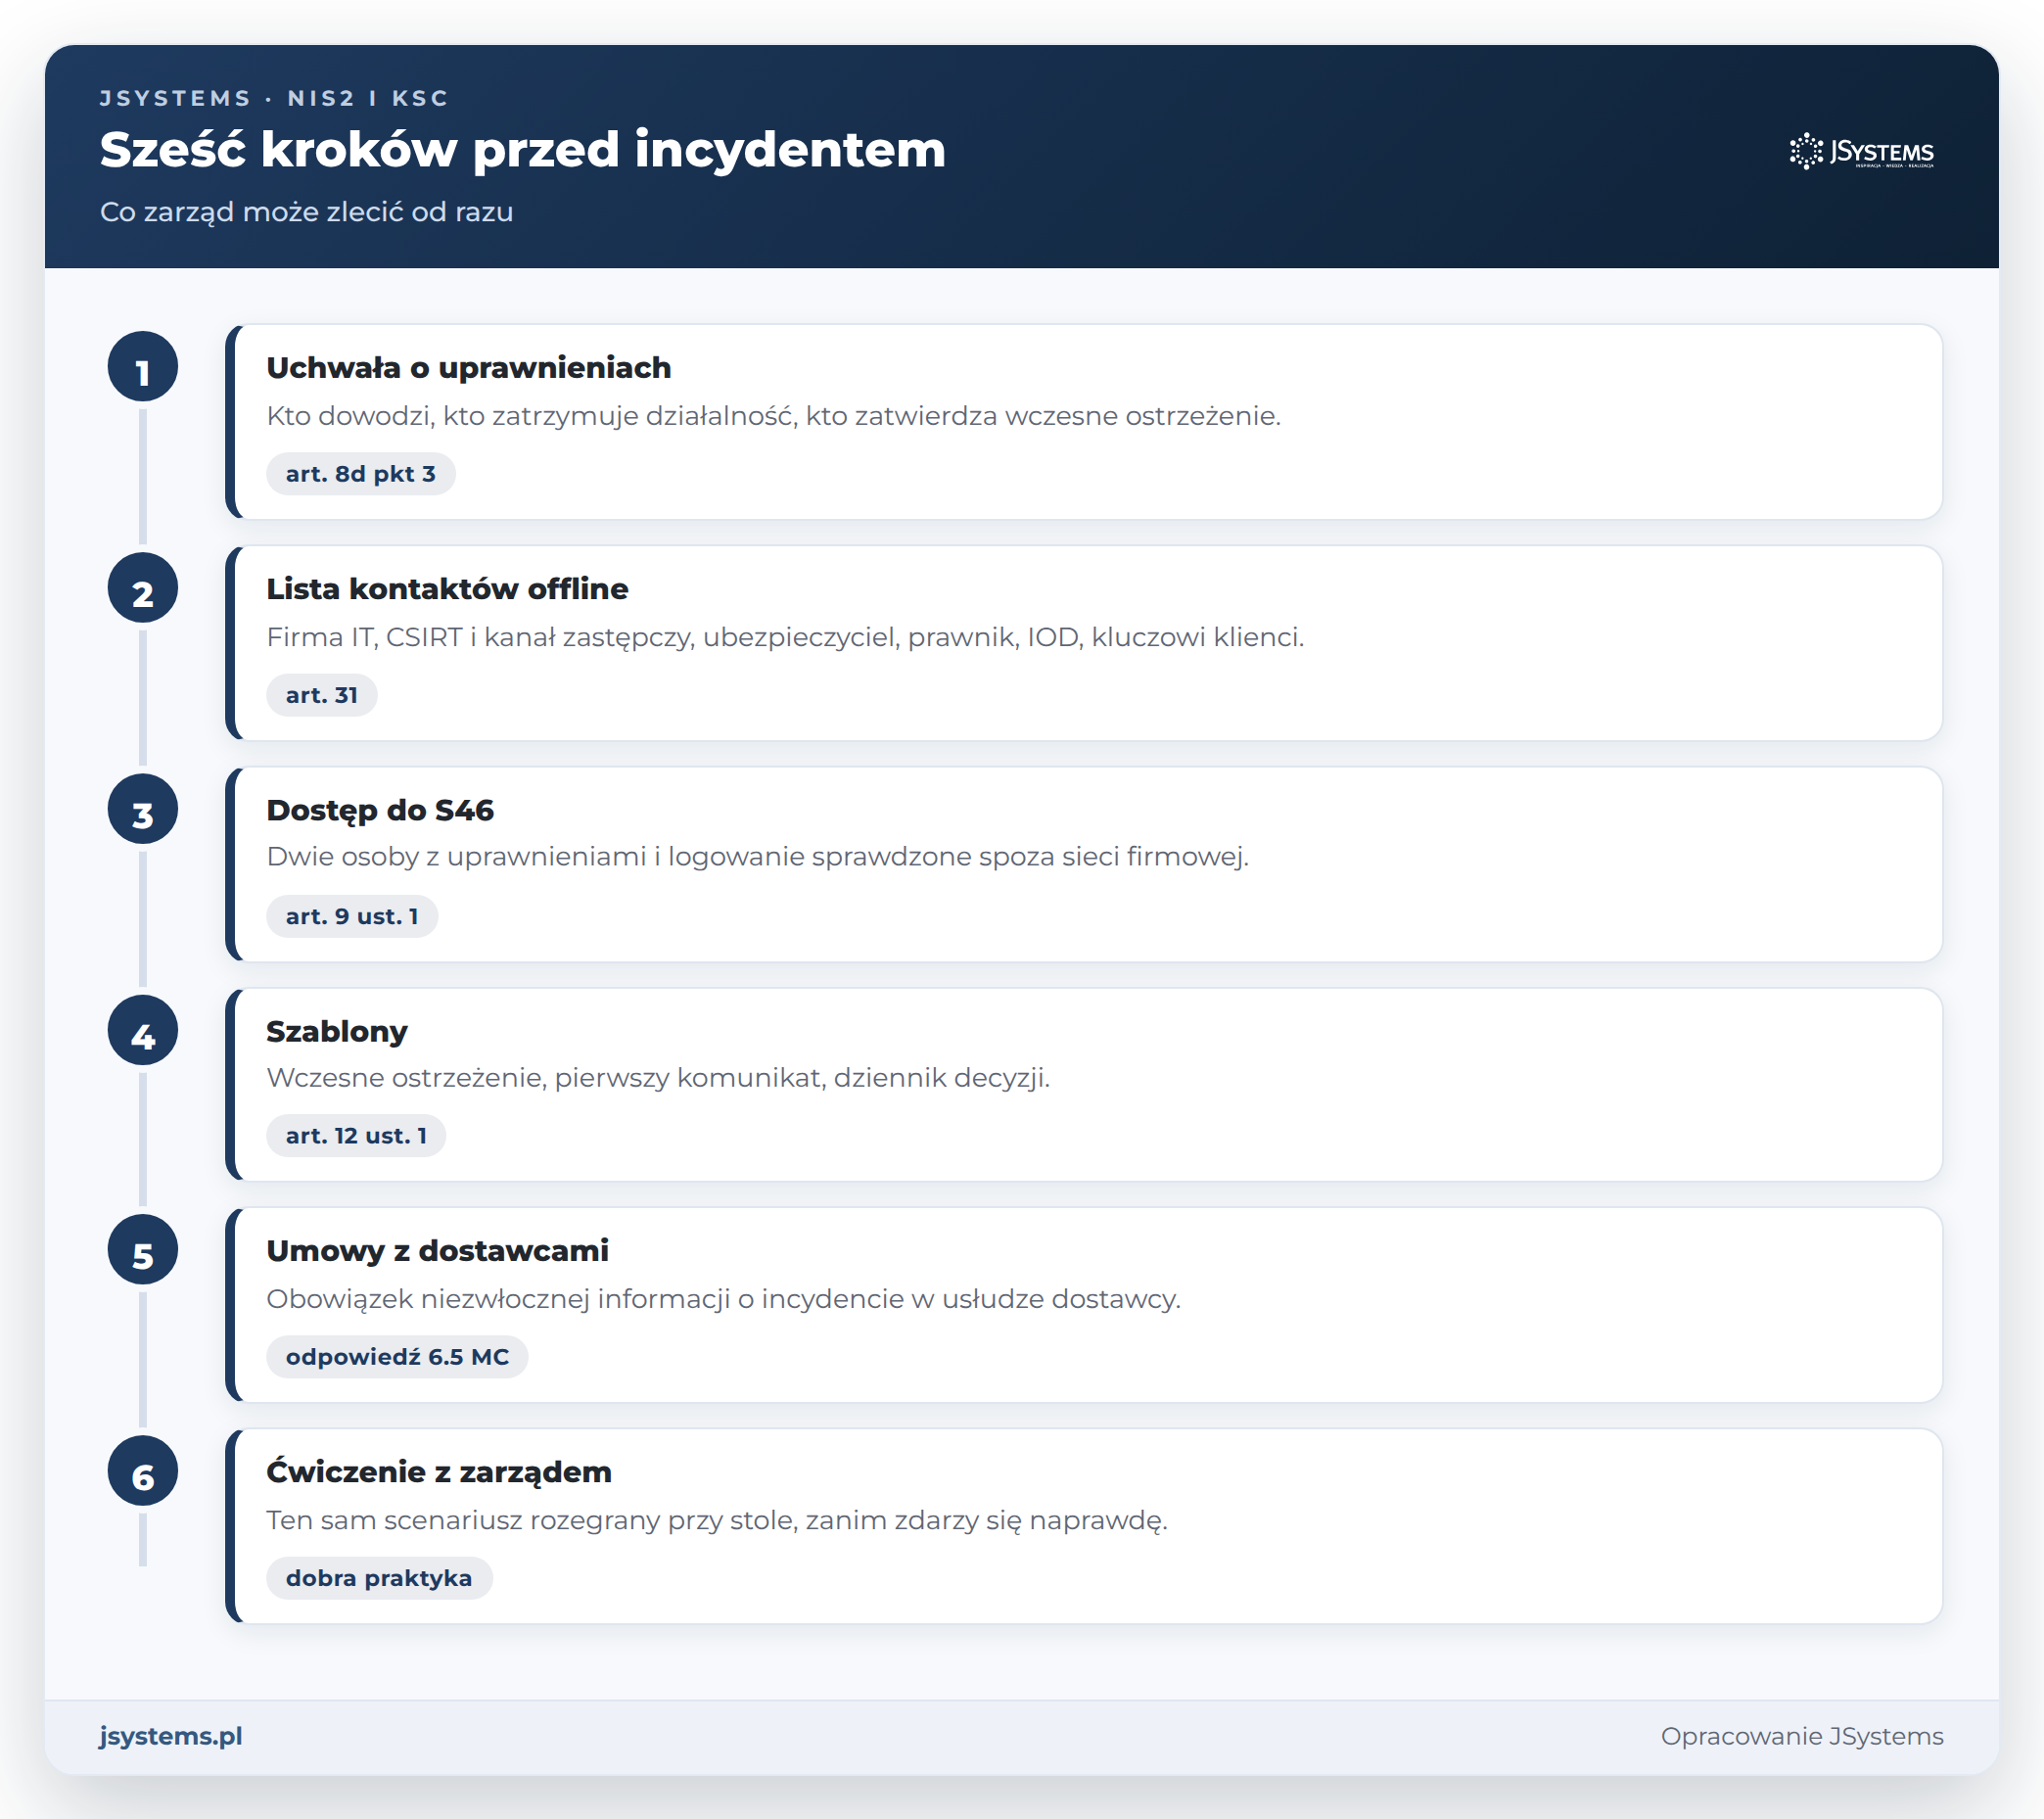
Pierwsze godziny wyglądają tak, jak przygotowanie do nich. Oto sześć kroków, które zarząd może zlecić od razu.
Ten tekst należy do serii 18 artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w przewodniku NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy.

Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...