
Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
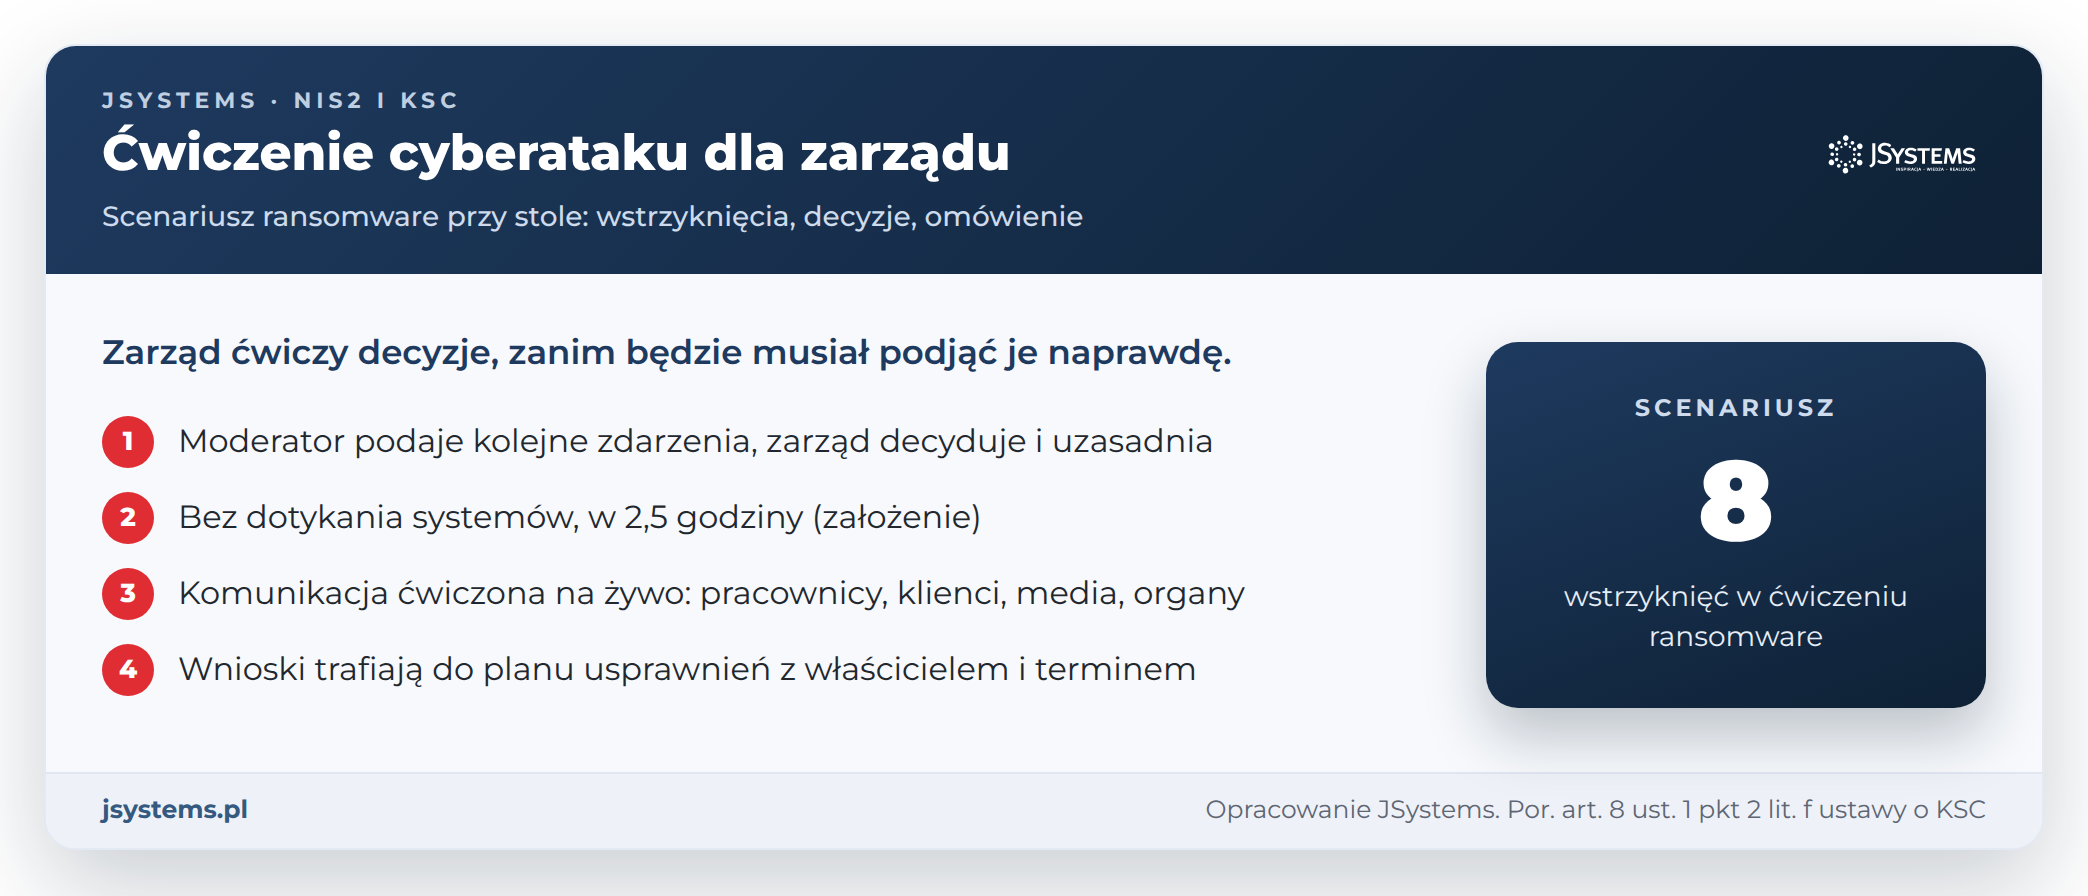
W skrócieĆwiczenie cyberataku dla zarządu przeprowadzasz przy stole: moderator podaje kolejne zdarzenia fikcyjnego ataku, a zarząd podejmuje decyzje jak w prawdziwym incydencie. Wcześniej ustalasz cele, role i 6-8 takich zdarzeń z pytaniami. Systemów nikt nie dotyka. Na koniec omówienie zamienia luki w rolach, procedurach i komunikacji w plan usprawnień z właścicielem, terminem i dowodem wykonania.
Plan reagowania na incydenty leży w segregatorze, procedura zgłoszeń wisi w intranecie, a zarząd nigdy nie sprawdził, czy w sytuacji ataku wie, kto decyduje o odłączeniu zakładu od sieci, kto wysyła zgłoszenie i kto rozmawia z dziennikarzem. Ćwiczenie przy stole odpowiada na te pytania w dwie, trzy godziny, bez ryzyka dla produkcji i bez dotykania systemów.
Ustawa o krajowym systemie cyberbezpieczeństwa (KSC) nie nakazuje wprost ćwiczeń zarządu, ale wymaga testowania planów ciągłości działania i oceny skuteczności środków bezpieczeństwa, a decyzje w tym obszarze przypisuje kierownikowi podmiotu. Podstawy, czyli kto podlega ustawie, jakie są kary i terminy, zebraliśmy w przewodniku po NIS2 i ustawie o KSC. Tutaj dajemy gotowy scenariusz: cele, role, przygotowanie, osiem wstrzyknięć (kolejnych zdarzeń, które moderator wprowadza w trakcie ćwiczenia) z pytaniami do zarządu i oczekiwanymi decyzjami, a na końcu omówienie i plan usprawnień.
Scenariusz dotyczy ataku ransomware, czyli złośliwego oprogramowania, które szyfruje dane i wymusza okup. Ten sam typ zdarzenia rozkładamy na godziny w artykule o tym, co powinien zrobić zarząd w pierwszych godzinach incydentu. Tam opisujemy obowiązki i decyzje, tu sposób, żeby je przećwiczyć, zanim będą potrzebne naprawdę.
Pobierz scenariusz ćwiczenia (DOCX) Plik zawiera cele, role, przygotowanie, zasady, podział czasu, opis firmy, osiem wstrzyknięć z pytaniami, oczekiwanymi decyzjami i notami dla moderatora, omówienie oraz tabelę planu usprawnień do wypełnienia.
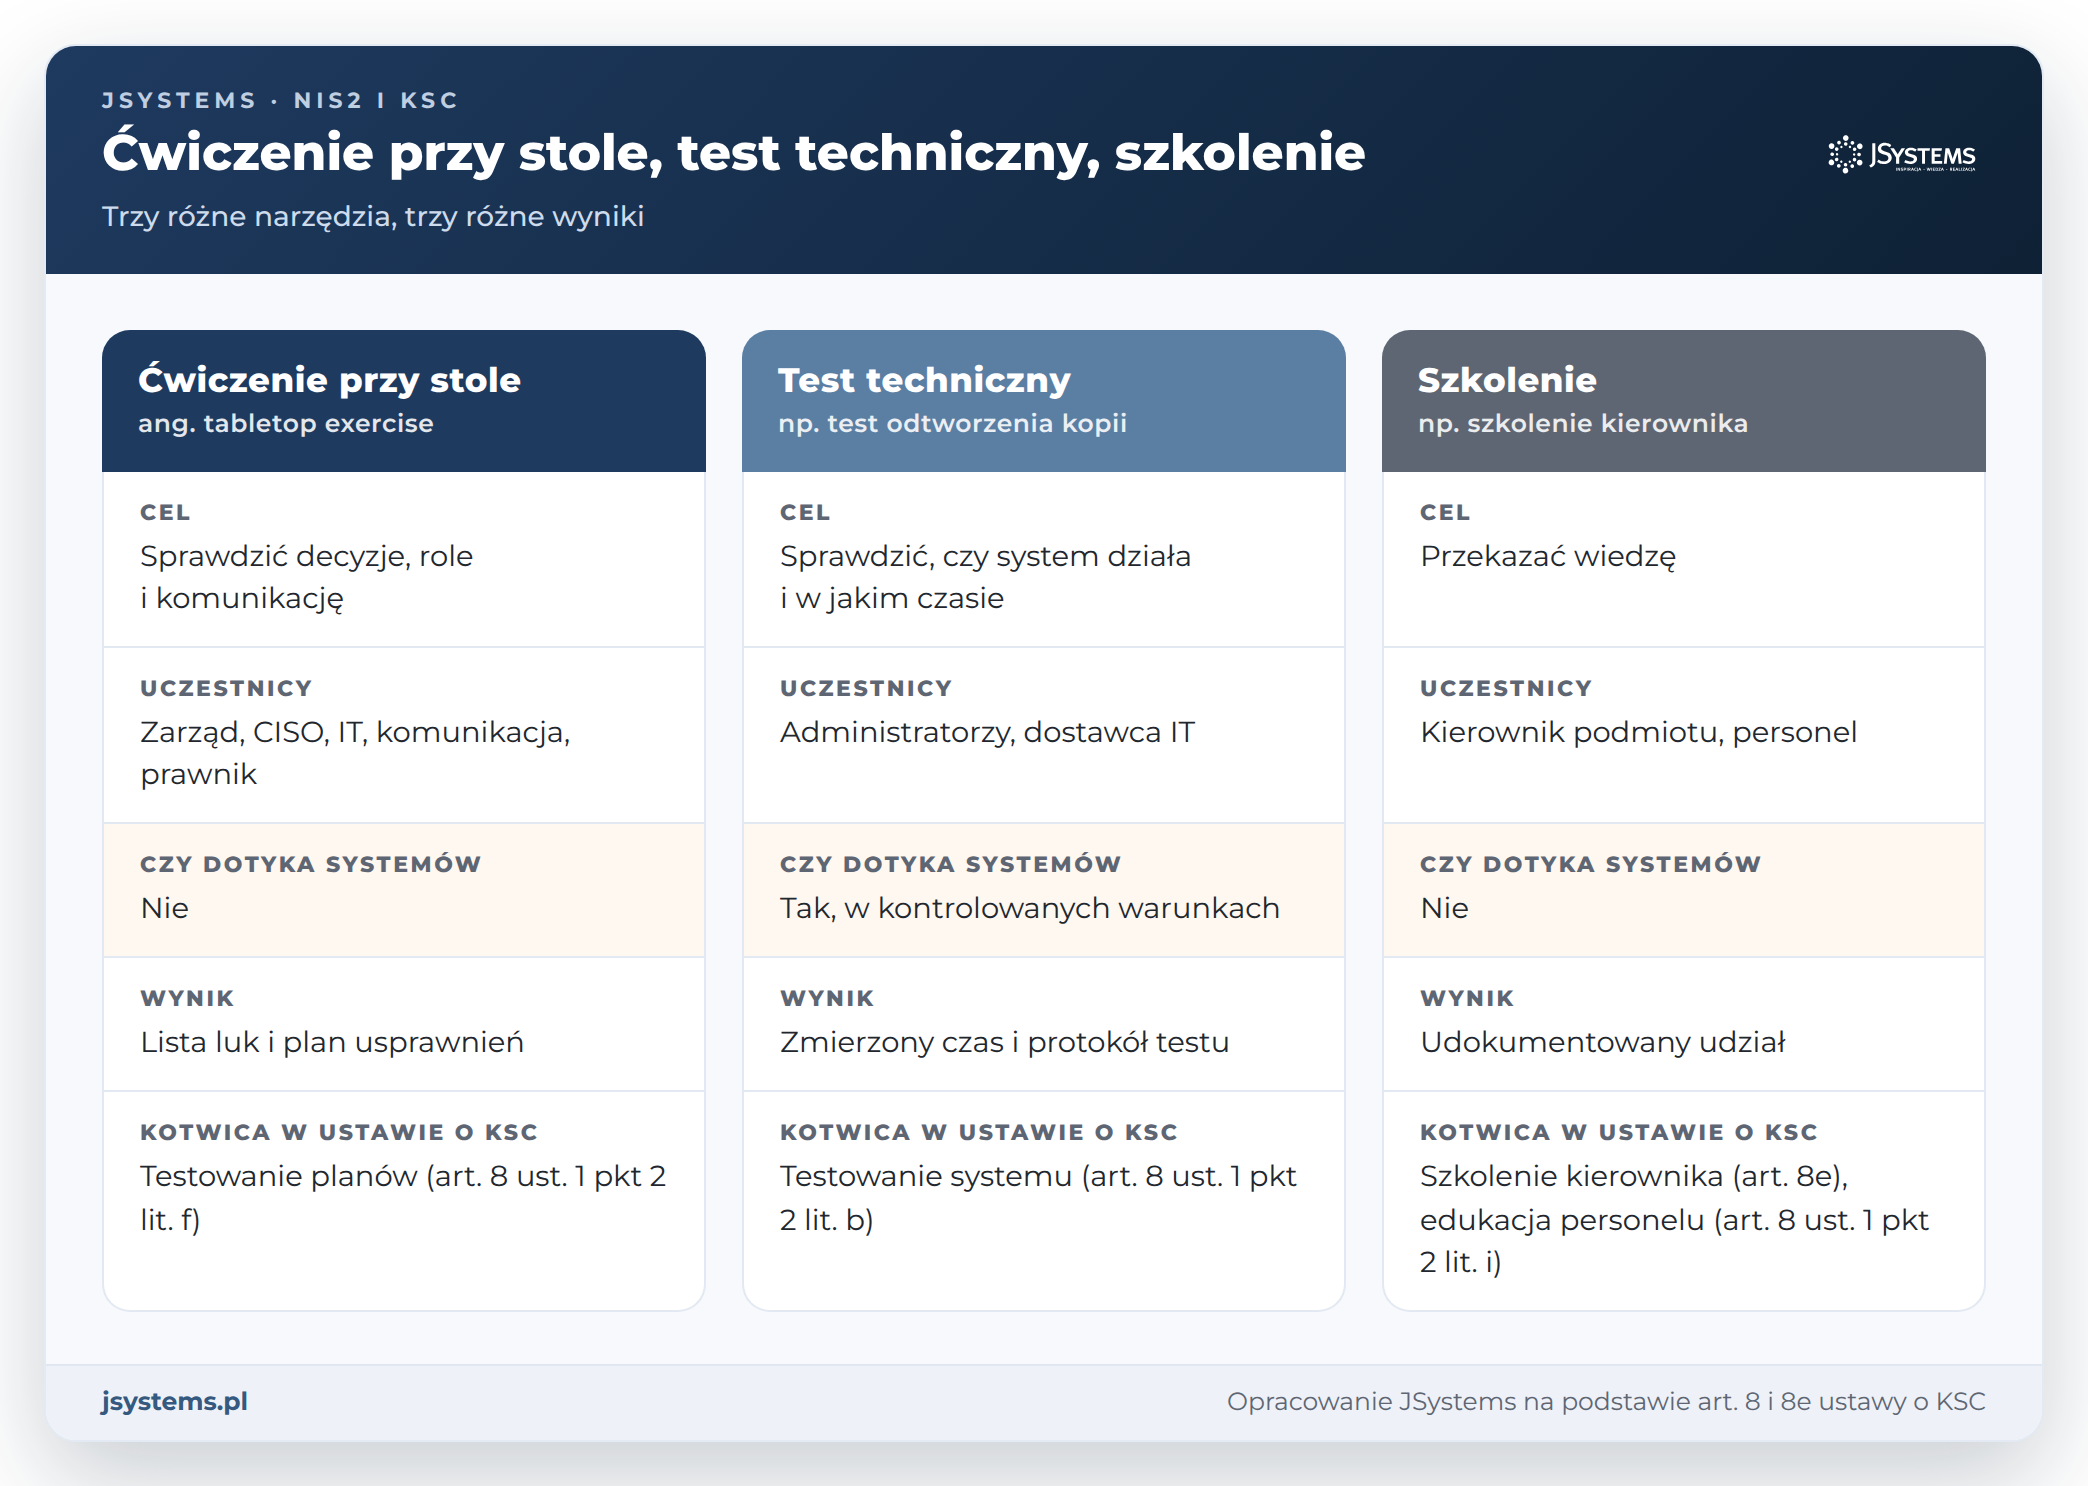
Ćwiczenie sztabowe przy stole, po angielsku tabletop exercise, to moderowana dyskusja nad fikcyjnym scenariuszem. Uczestnicy siedzą przy jednym stole albo na wideokonferencji, moderator odczytuje kolejne zdarzenia, a zarząd i zespół mówią, co robią, kto decyduje i na jakiej podstawie. Nikt nie wyłącza serwerów i nie odtwarza kopii. Sprawdzamy ludzi, role, procedury i przepływ informacji, nie technikę.
To nie jest szkolenie. Szkolenie przekazuje wiedzę, a ćwiczenie sprawdza, czy organizacja potrafi jej użyć pod presją czasu. To także nie test techniczny: test odtworzenia kopii czy test penetracyjny mierzy działanie systemów, a ćwiczenie przy stole mierzy decyzje. Oba rodzaje się uzupełniają. Ćwiczenie ujawnia na przykład, że nikt w zarządzie nie zna czasu odtworzenia systemu ERP (zintegrowanego systemu do zamówień, produkcji, finansów i kadr), a test odtworzenia ten czas mierzy.
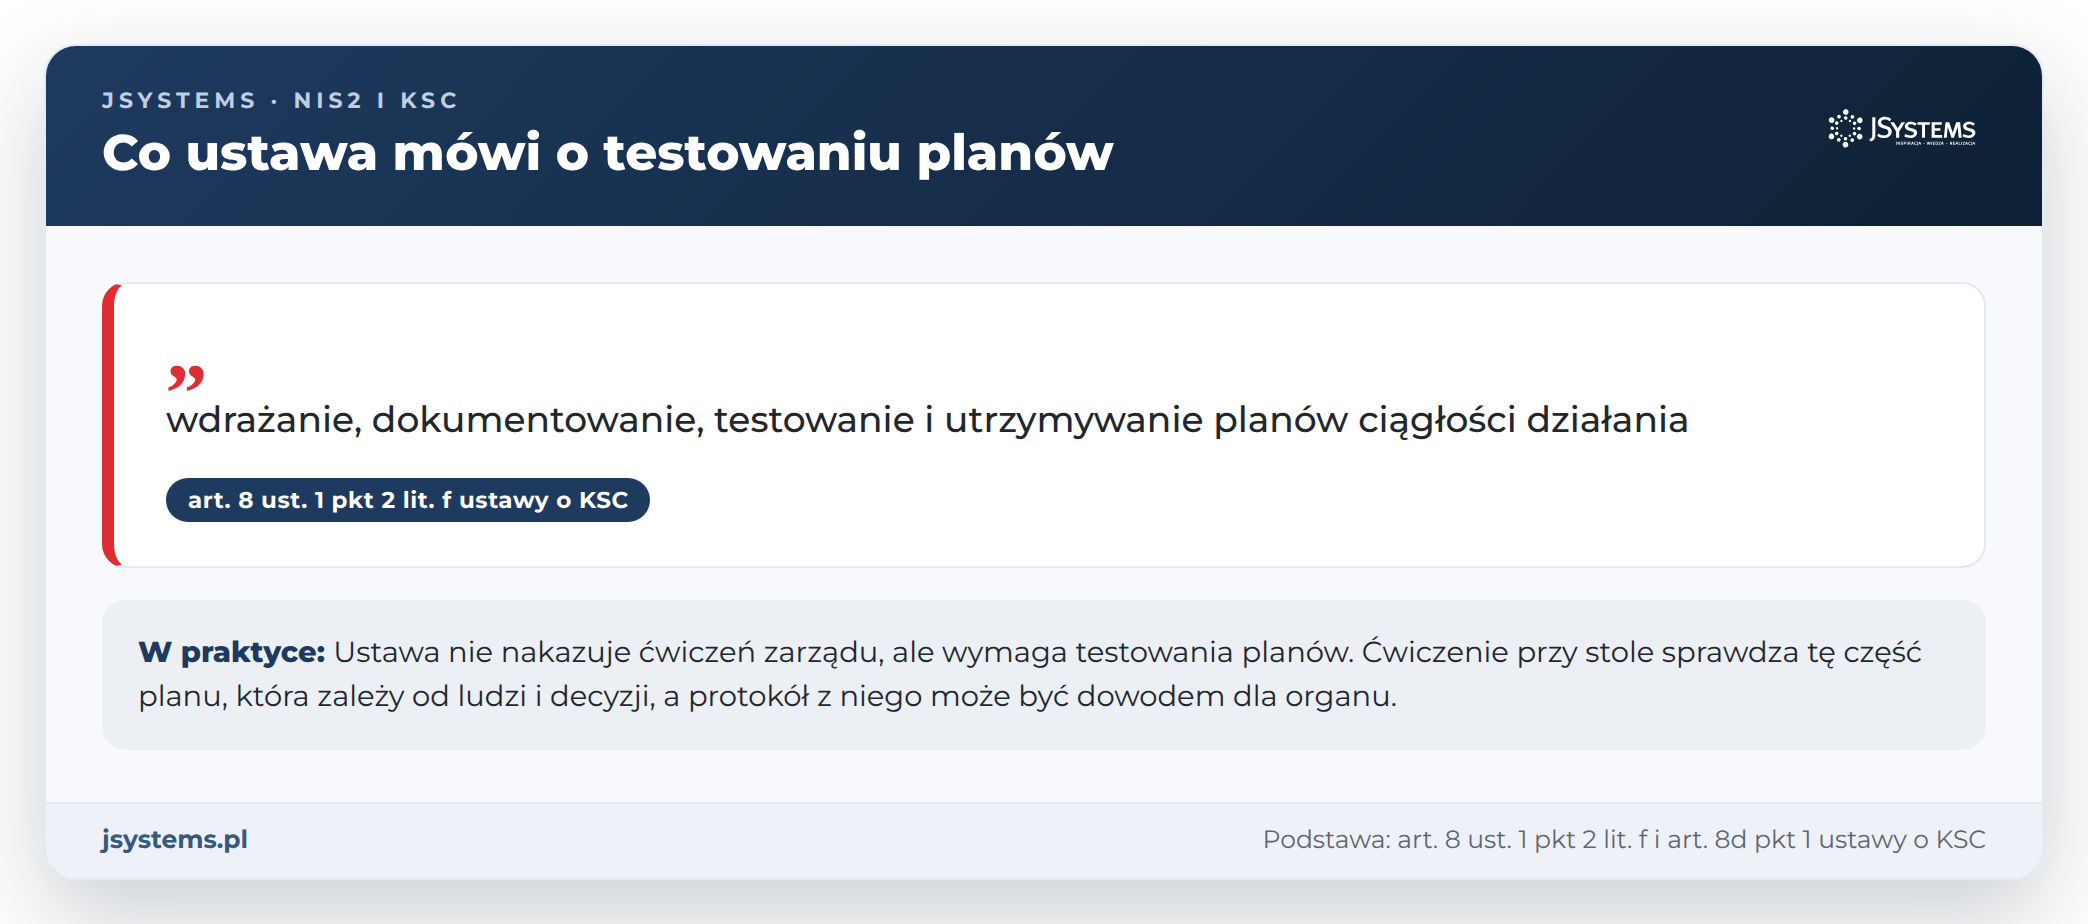
Wprost nie. W ustawie nie ma przepisu, który nakazywałby zarządowi ćwiczenia. Są za to wymagania, które ćwiczenie pomaga spełnić i udokumentować. System zarządzania bezpieczeństwem informacji (SZBI) ma zapewniać „wdrażanie, dokumentowanie, testowanie i utrzymywanie planów ciągłości działania”, planów awaryjnych oraz planów odtworzenia działalności (art. 8 ust. 1 pkt 2 lit. f). Ma też obejmować polityki i procedury oceny skuteczności środków technicznych i organizacyjnych (lit. h) oraz zarządzanie incydentami (art. 8 ust. 1 pkt 4). Kierownik podmiotu, czyli w spółce członkowie zarządu, podejmuje decyzje w zakresie przygotowania, wdrażania, stosowania, przeglądu i nadzoru SZBI (art. 8d pkt 1).
Dyrektywa (UE) 2022/2555, zwana NIS2, wymienia wśród minimalnych środków obsługę incydentu, ciągłość działania z zarządzaniem kryzysowym oraz polityki i procedury oceny skuteczności środków (art. 21 ust. 2 lit. b, c i f NIS2). Dla podmiotów z art. 8b ust. 1 ustawy o KSC (m.in. dostawców usług chmurowych, centrów przetwarzania danych i usług zarządzanych), które stosują rozporządzenie wykonawcze Komisji (UE) 2024/2690, wymóg jest konkretniejszy: plan zarządzania kryzysowego testuje się „zarówno cyklicznie, jak i po wystąpieniu poważnych incydentów” (pkt 4.3.4 załącznika), a proces zarządzania kryzysowego obejmuje role personelu i dostawców oraz komunikację z organami (pkt 4.3.2). Podmiot ważny będący podmiotem publicznym ma w załączniku nr 4 do ustawy „przygotowanie i testowanie procedury w przypadku wystąpienia awarii lub incydentu” (pkt I.12).
Ćwiczenie przy stole jest więc jednym ze sposobów, by sprawdzić plan reagowania i plan ciągłości oraz pokazać, że SZBI działa w praktyce. To nasz wniosek, nie przepis. Ministerstwo Cyfryzacji przypomina, że wymagane jest udowodnienie stosowania przepisów, a nie przedstawienie formalnie poprawnych dokumentów (odpowiedź 11.6, stanowisko niewiążące), a protokół z ćwiczenia i wykonany plan usprawnień mogą być takim dowodem.
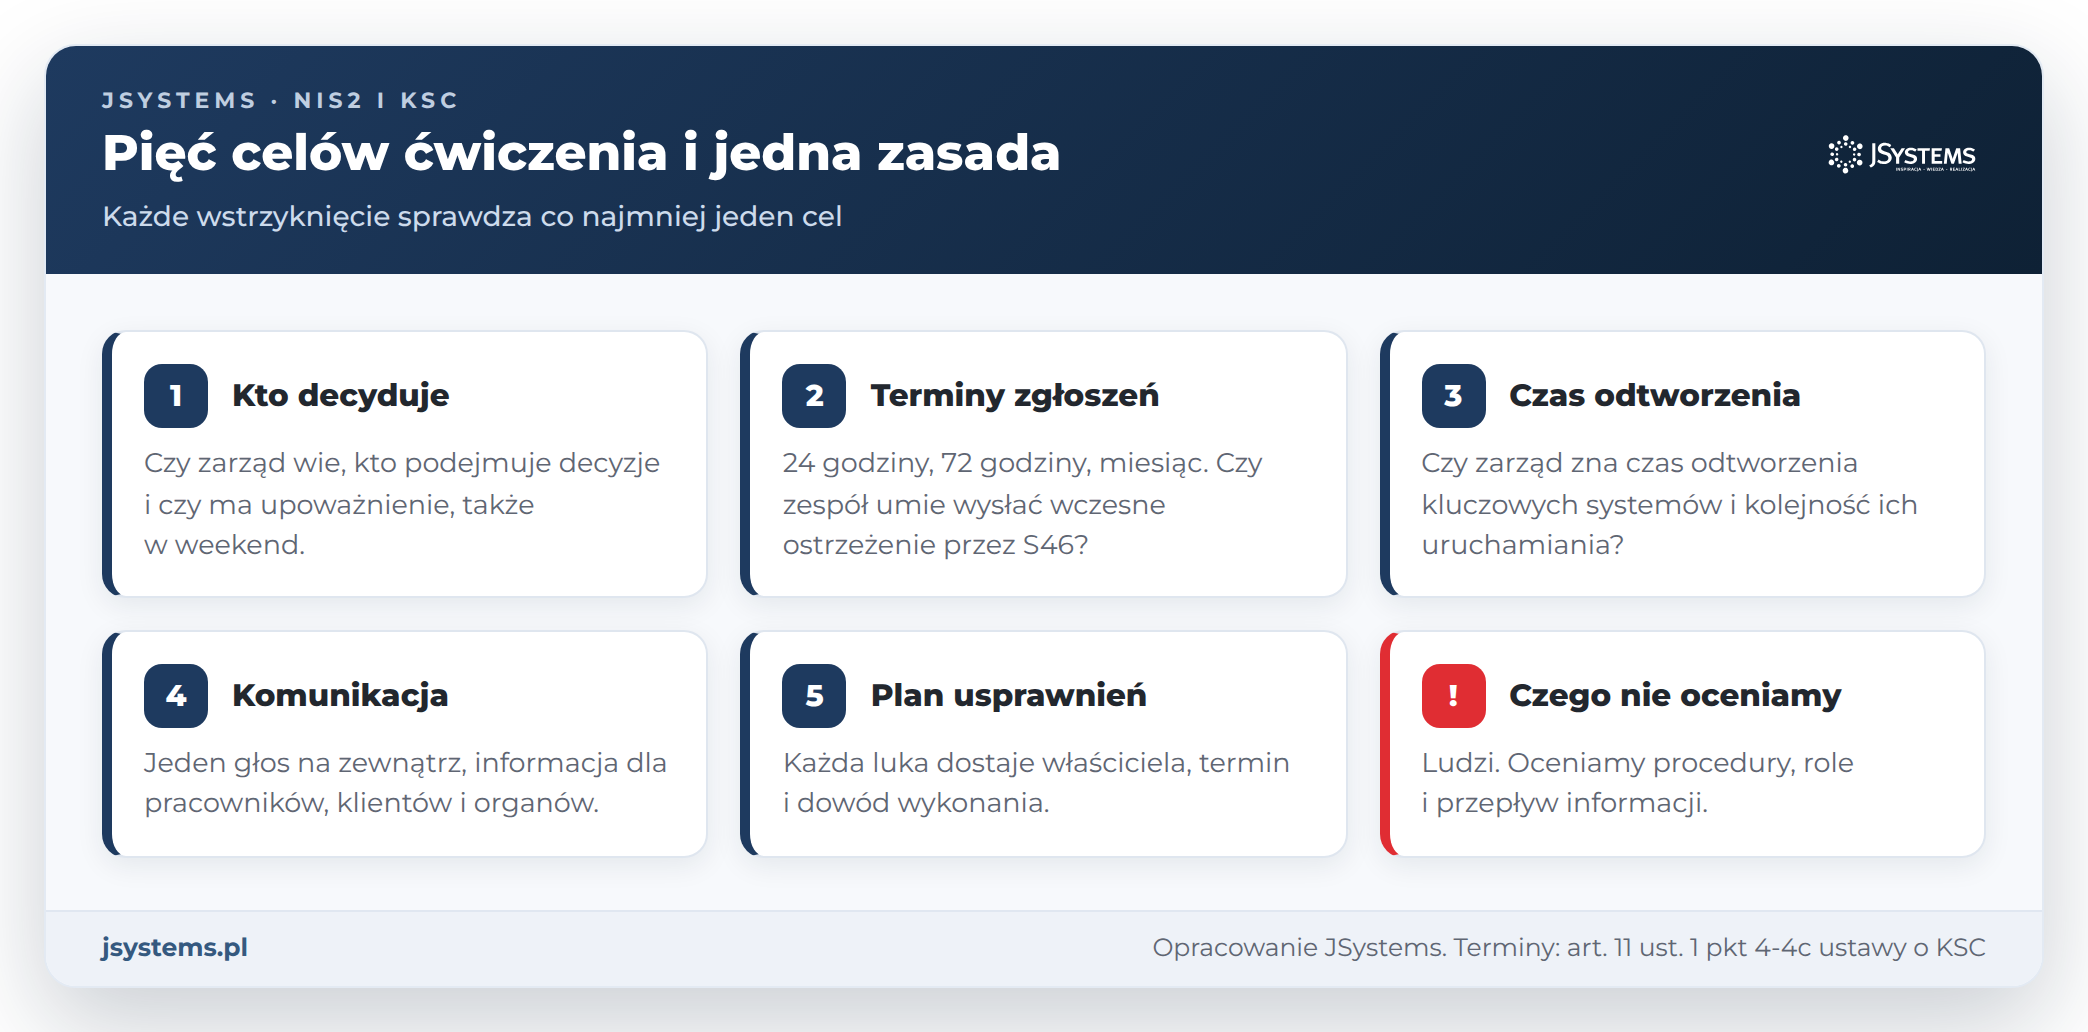
Zanim powstanie scenariusz, zapisz cele. Bez nich omówienie zamienia się w wymianę wrażeń. Dla pierwszego ćwiczenia zarządu proponujemy pięć celów:
Terminy z celu drugiego wynikają z art. 11 ust. 1 pkt 4-4c ustawy: wczesne ostrzeżenie o incydencie poważnym do zespołu reagowania na incydenty bezpieczeństwa komputerowego (CSIRT) najpóźniej w 24 godziny od wykrycia, zgłoszenie w 72 godziny, sprawozdanie końcowe w miesiąc od zgłoszenia. System S46 to nazwa, której Ministerstwo Cyfryzacji używa dla systemu teleinformatycznego z art. 46 ust. 1 ustawy, służącego m.in. do zgłaszania incydentów.
Role rozdzielamy przed ćwiczeniem. Każdy wie, czy decyduje, doradza, czy tylko obserwuje. CISO w tabeli to osoba odpowiedzialna za bezpieczeństwo informacji (od ang. chief information security officer), a RODO to ogólne rozporządzenie o ochronie danych (UE) 2016/679.
| Rola | Zadanie w ćwiczeniu |
|---|---|
| Moderator | Prowadzi ćwiczenie, podaje wstrzyknięcia, pilnuje czasu i zasad, gra osoby z zewnątrz (dziennikarza, klienta, przestępców). Nie ocenia ludzi i nie podpowiada decyzji. |
| Zarząd | Podejmuje decyzje, wyznacza osoby, zatwierdza komunikaty i zgłoszenia. Mówi głośno, na jakiej podstawie decyduje. |
| CISO i IT, w tym zewnętrzna firma IT | Opisuje sytuację techniczną na podstawie wstrzyknięć, proponuje działania, podaje czasy odtworzenia z dokumentacji, a nie z pamięci. |
| Komunikacja | Przygotowuje komunikaty dla pracowników, klientów i mediów, proponuje kolejność i porę aktualizacji. |
| Prawnik i inspektor ochrony danych | Ocenia obowiązki z ustawy o KSC i z RODO, umowy z klientami oraz kontakt z organami ścigania. |
| Protokolant | Zapisuje decyzje z godziną scenariusza, osobą decydującą i uzasadnieniem oraz pytania, które zostały bez odpowiedzi. |
| Obserwator | Nie bierze udziału w dyskusji. Notuje, gdzie zespół się zawahał, czego zabrakło i które informacje dotarły za późno. |
Moderatorem nie powinien być nikt z zespołu, który ćwiczy, bo trudno jednocześnie prowadzić i odpowiadać. Opcjonalnie dołącz dyrektora finansowego (koszty przestoju, polisa) i dyrektora operacyjnego (skutki izolacji). Przy pierwszym ćwiczeniu trzymaj grupę na tyle małą, żeby każdy zabrał głos.
Przygotowanie zajmuje więcej czasu niż samo ćwiczenie. Przyjmujemy jako założenie, że ćwiczenie trwa 2,5 godziny, a przygotowanie zajmuje moderatorowi i CISO około trzech tygodni. To punkt wyjścia do własnego planu, nie wymóg.
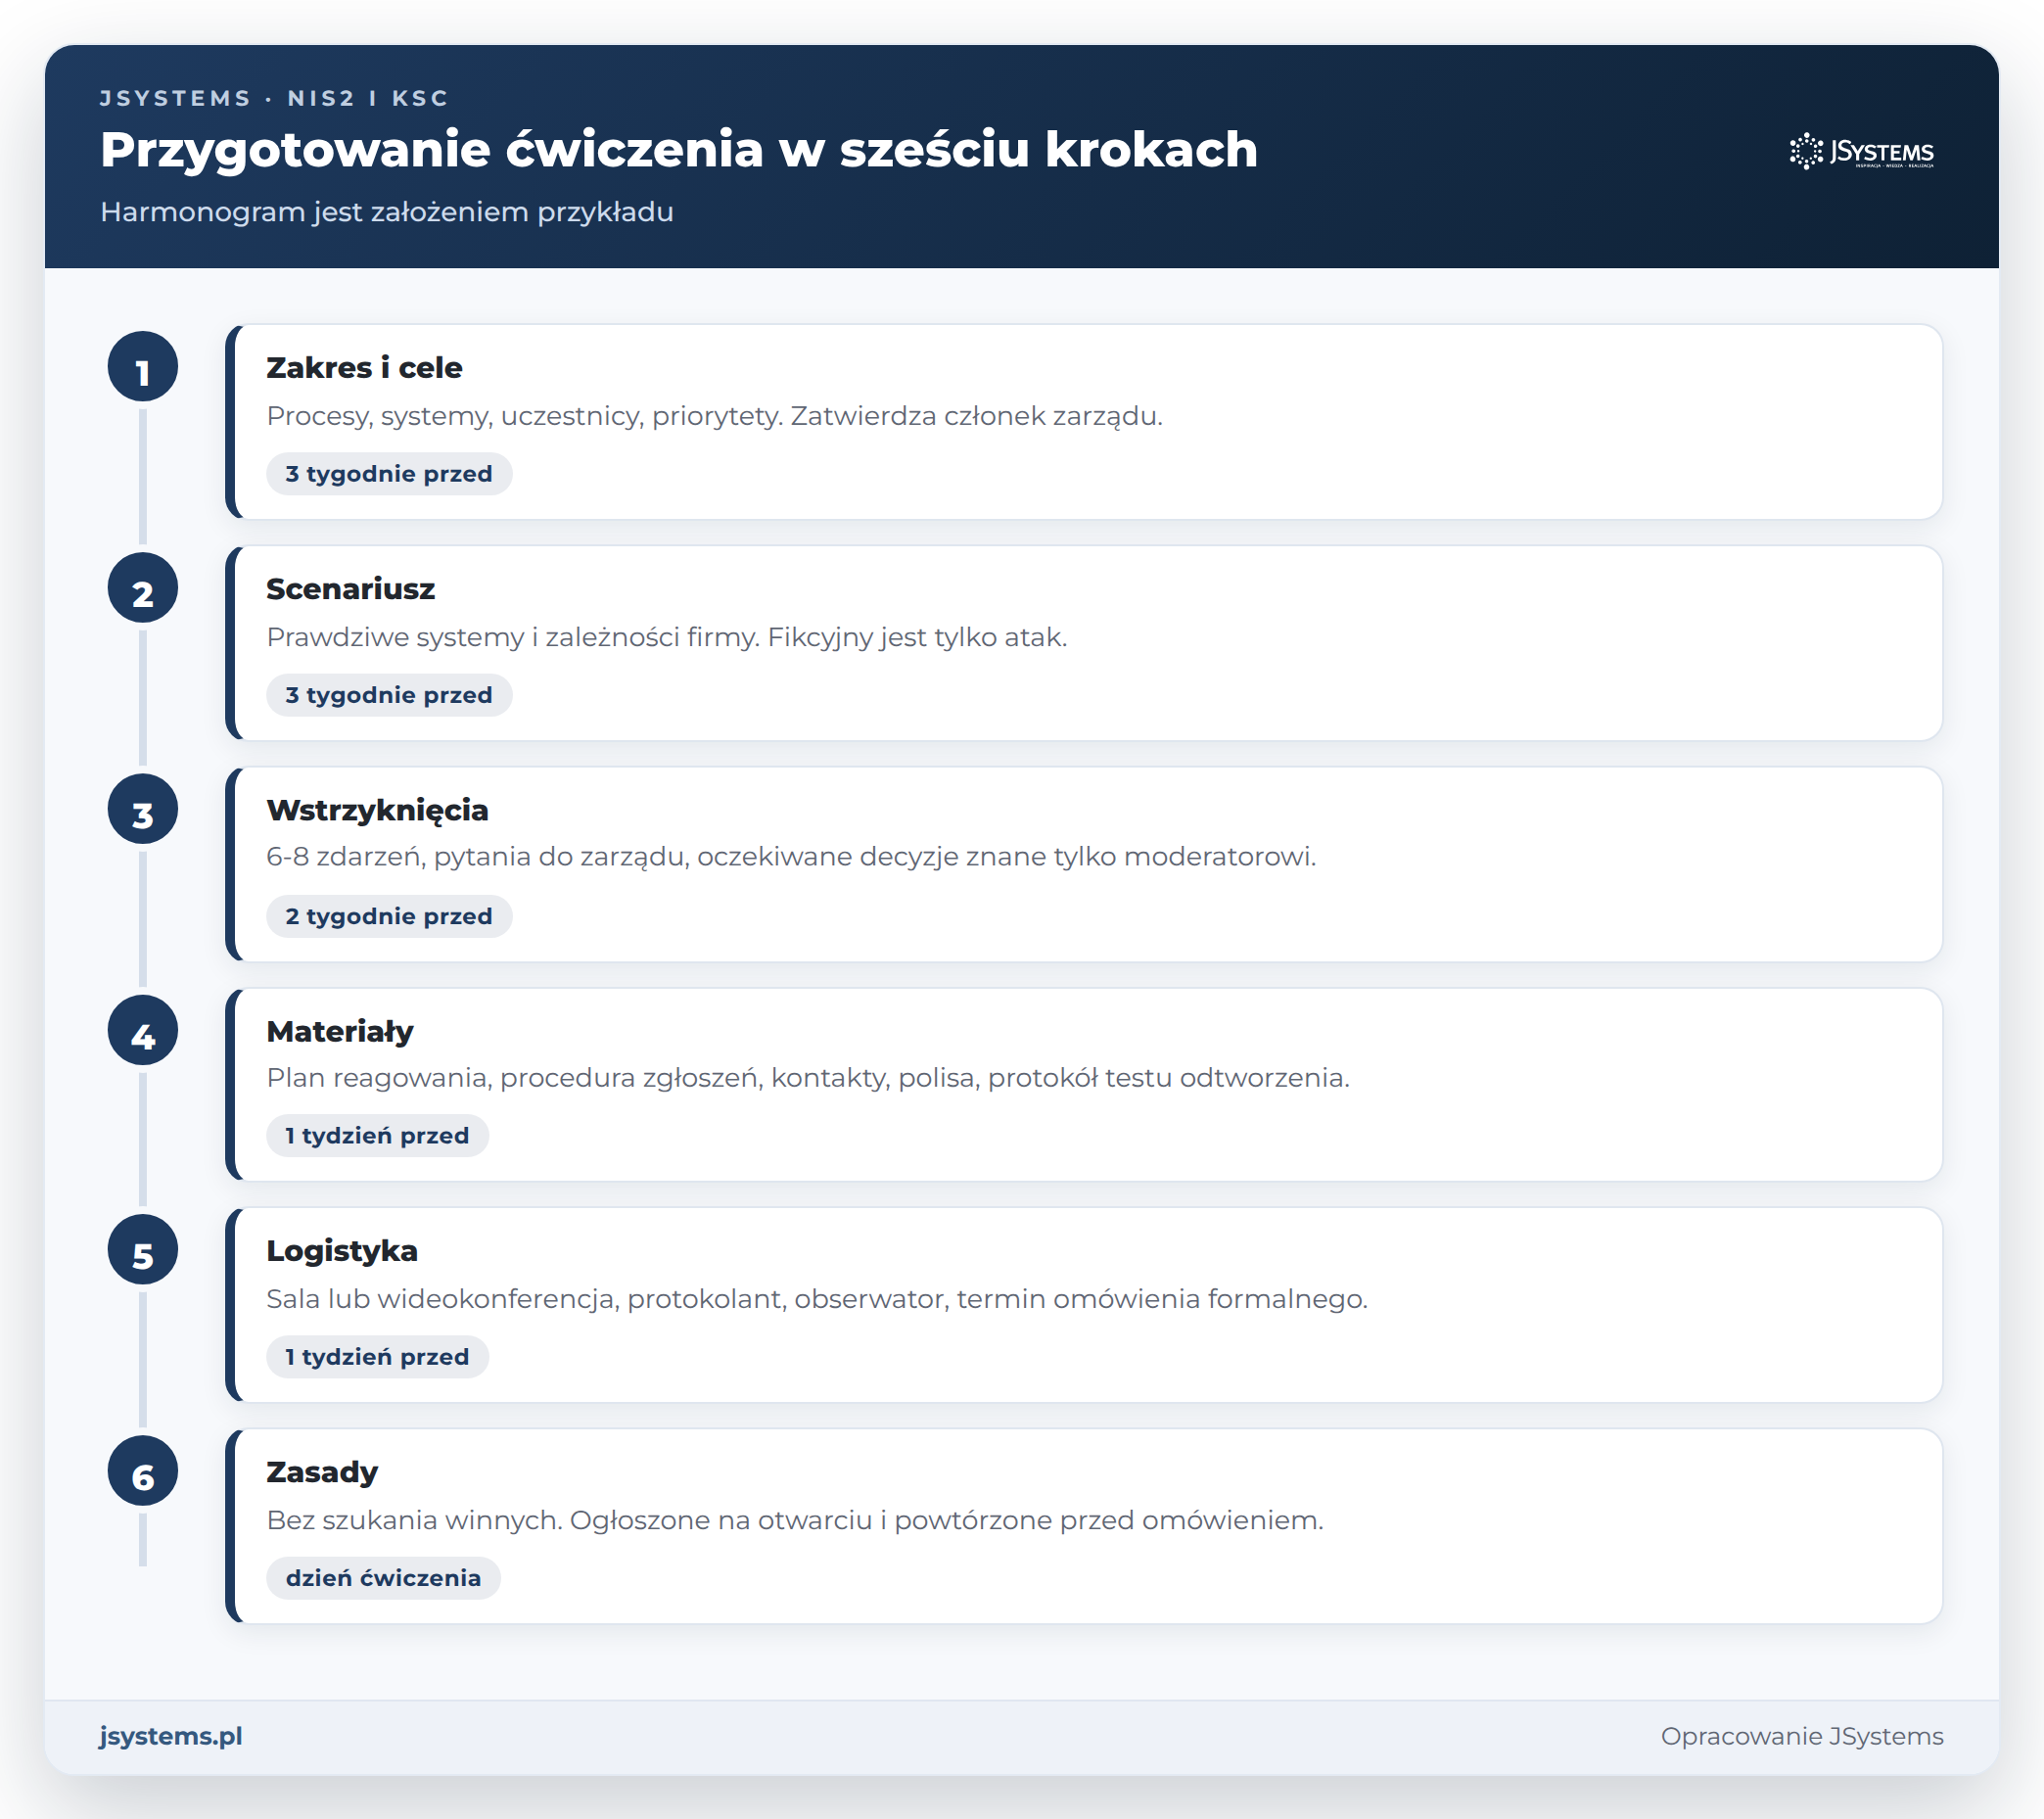
Zasady ćwiczenia, które moderator odczytuje na otwarciu:
Przykładowy podział 2,5 godziny:
| Czas na sali | Część ćwiczenia |
|---|---|
| 0:00-0:15 | Otwarcie: cele, zasady, role, opis firmy i stanu wyjściowego |
| 0:15-2:05 | Wstrzyknięcia 1-8, około 14 minut na każde |
| 2:05-2:30 | Omówienie na gorąco |
Firma w scenariuszu to producent maszyn i urządzeń zatrudniający 450 osób, z jednym zakładem, systemem ERP, systemem planowania produkcji i zewnętrzną firmą IT, która utrzymuje serwery. Przyjmujemy, że spółka jest podmiotem ważnym: produkcja maszyn i urządzeń to podsektor sektora produkcji z załącznika nr 2 do ustawy, a podmiot z tego załącznika, który przewyższa wymogi dla średniego przedsiębiorcy, jest podmiotem ważnym (art. 5 ust. 2 pkt 2). Przyjmujemy też, że spółka stosuje już obowiązki z rozdziału 3 ustawy. Atak zaczyna się we wtorek rano. Godziny i liczby są przykładowe: zmień je na własne, a strukturę zostaw.
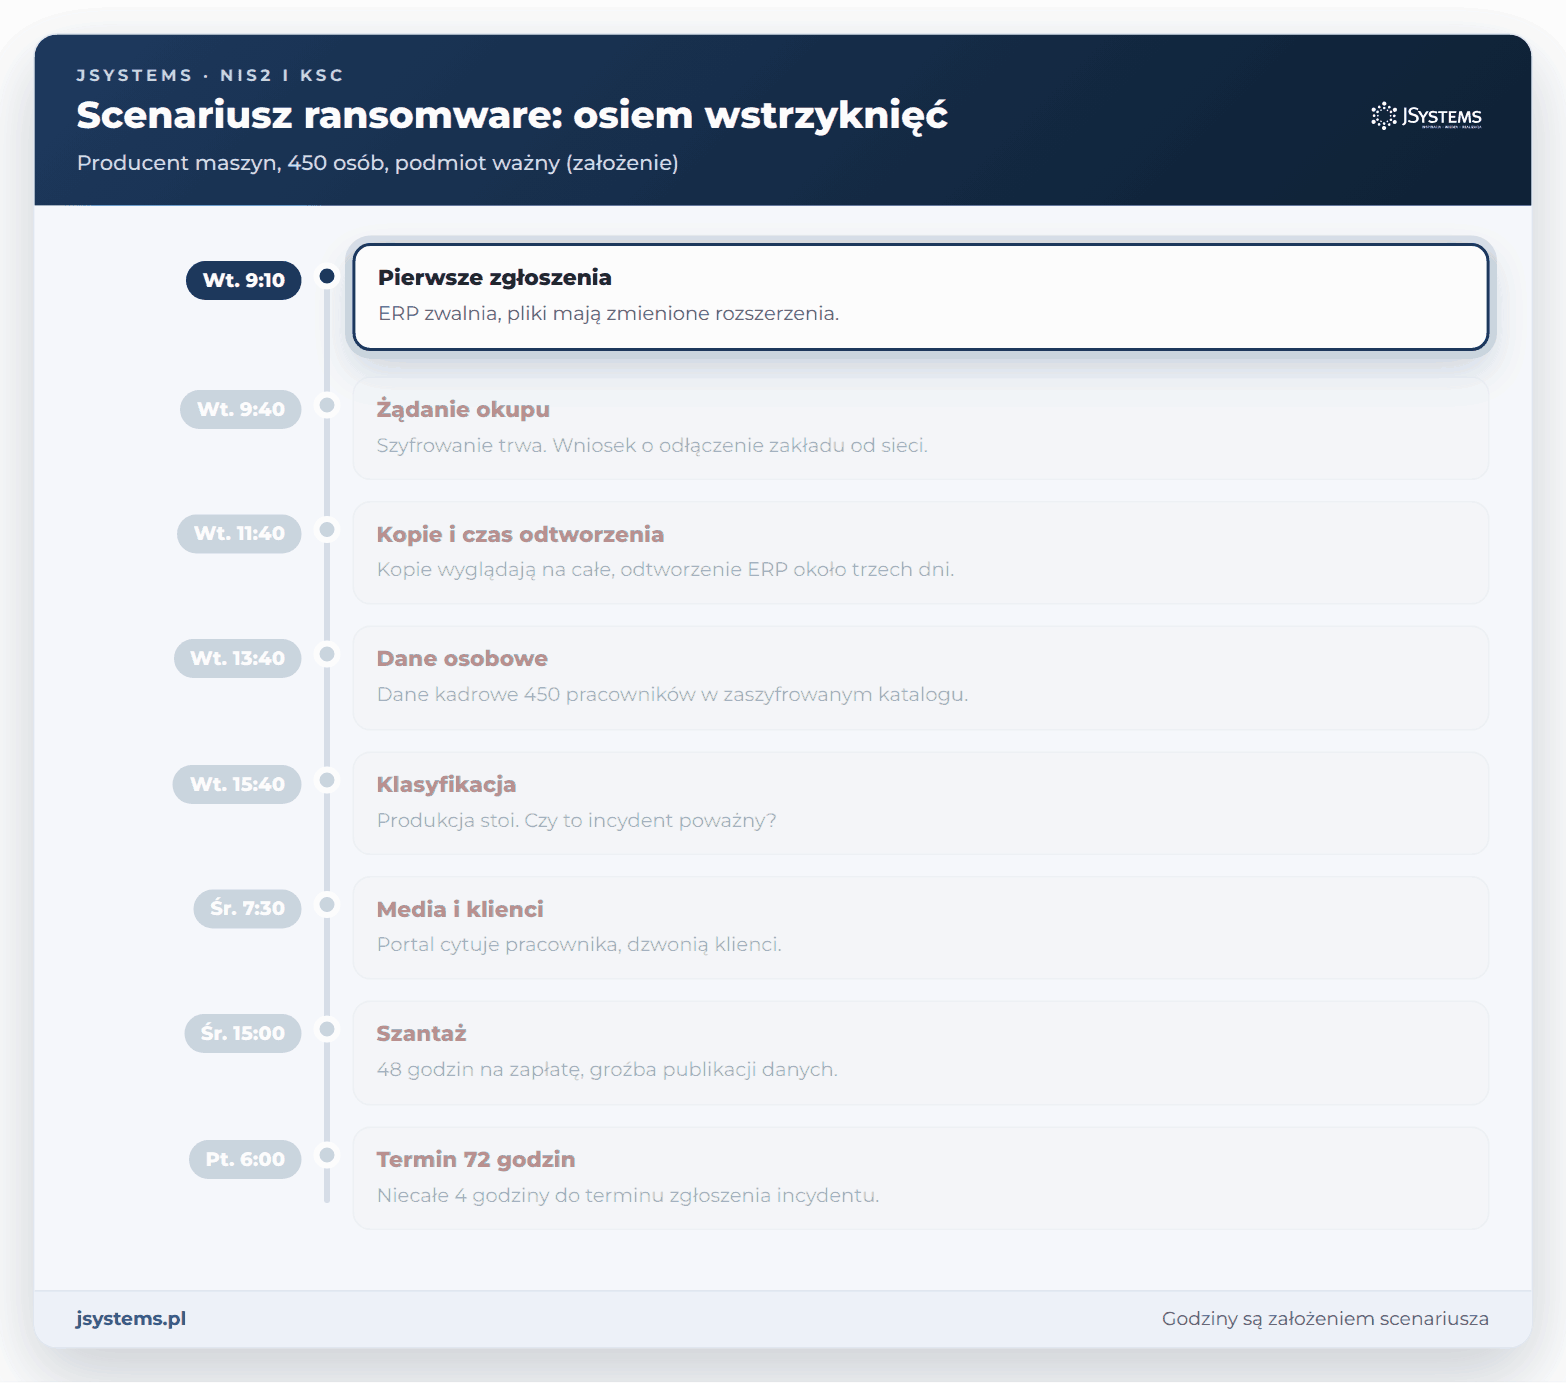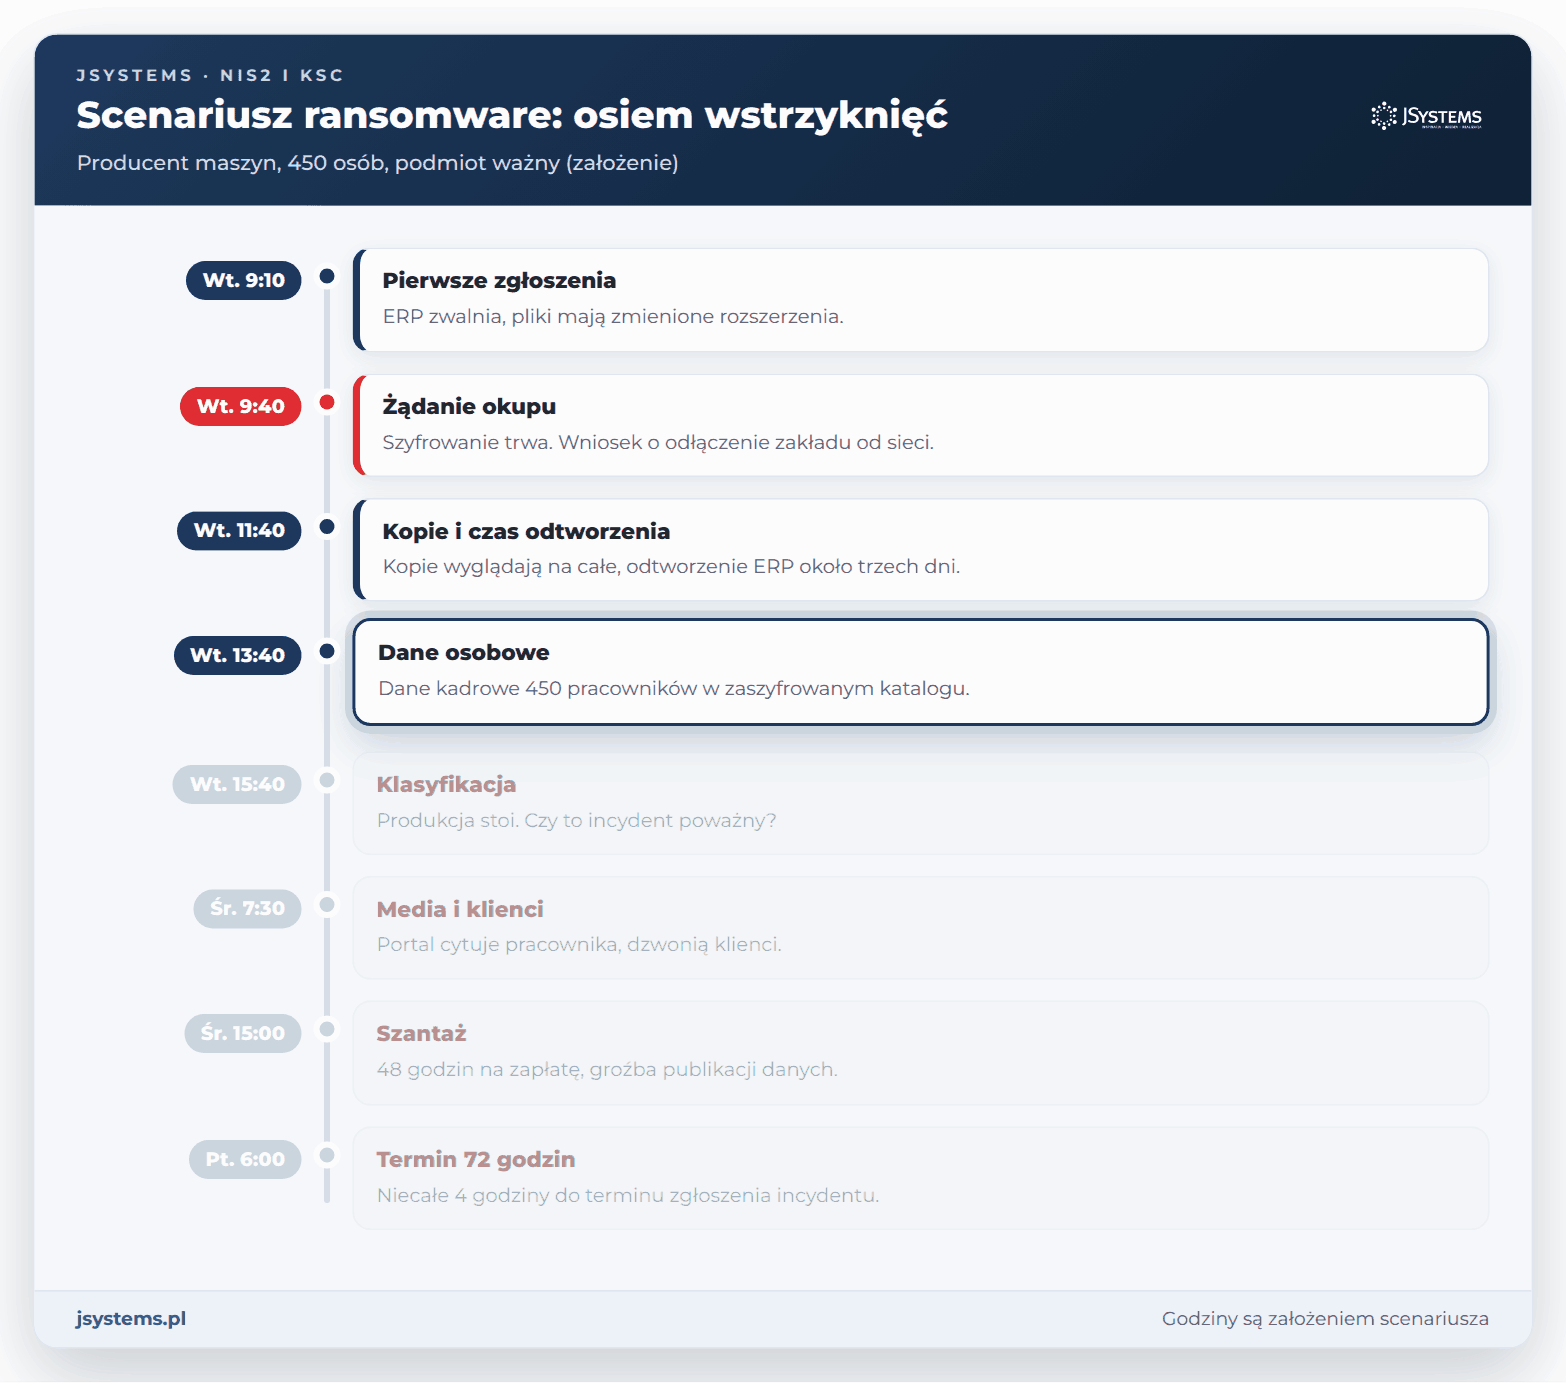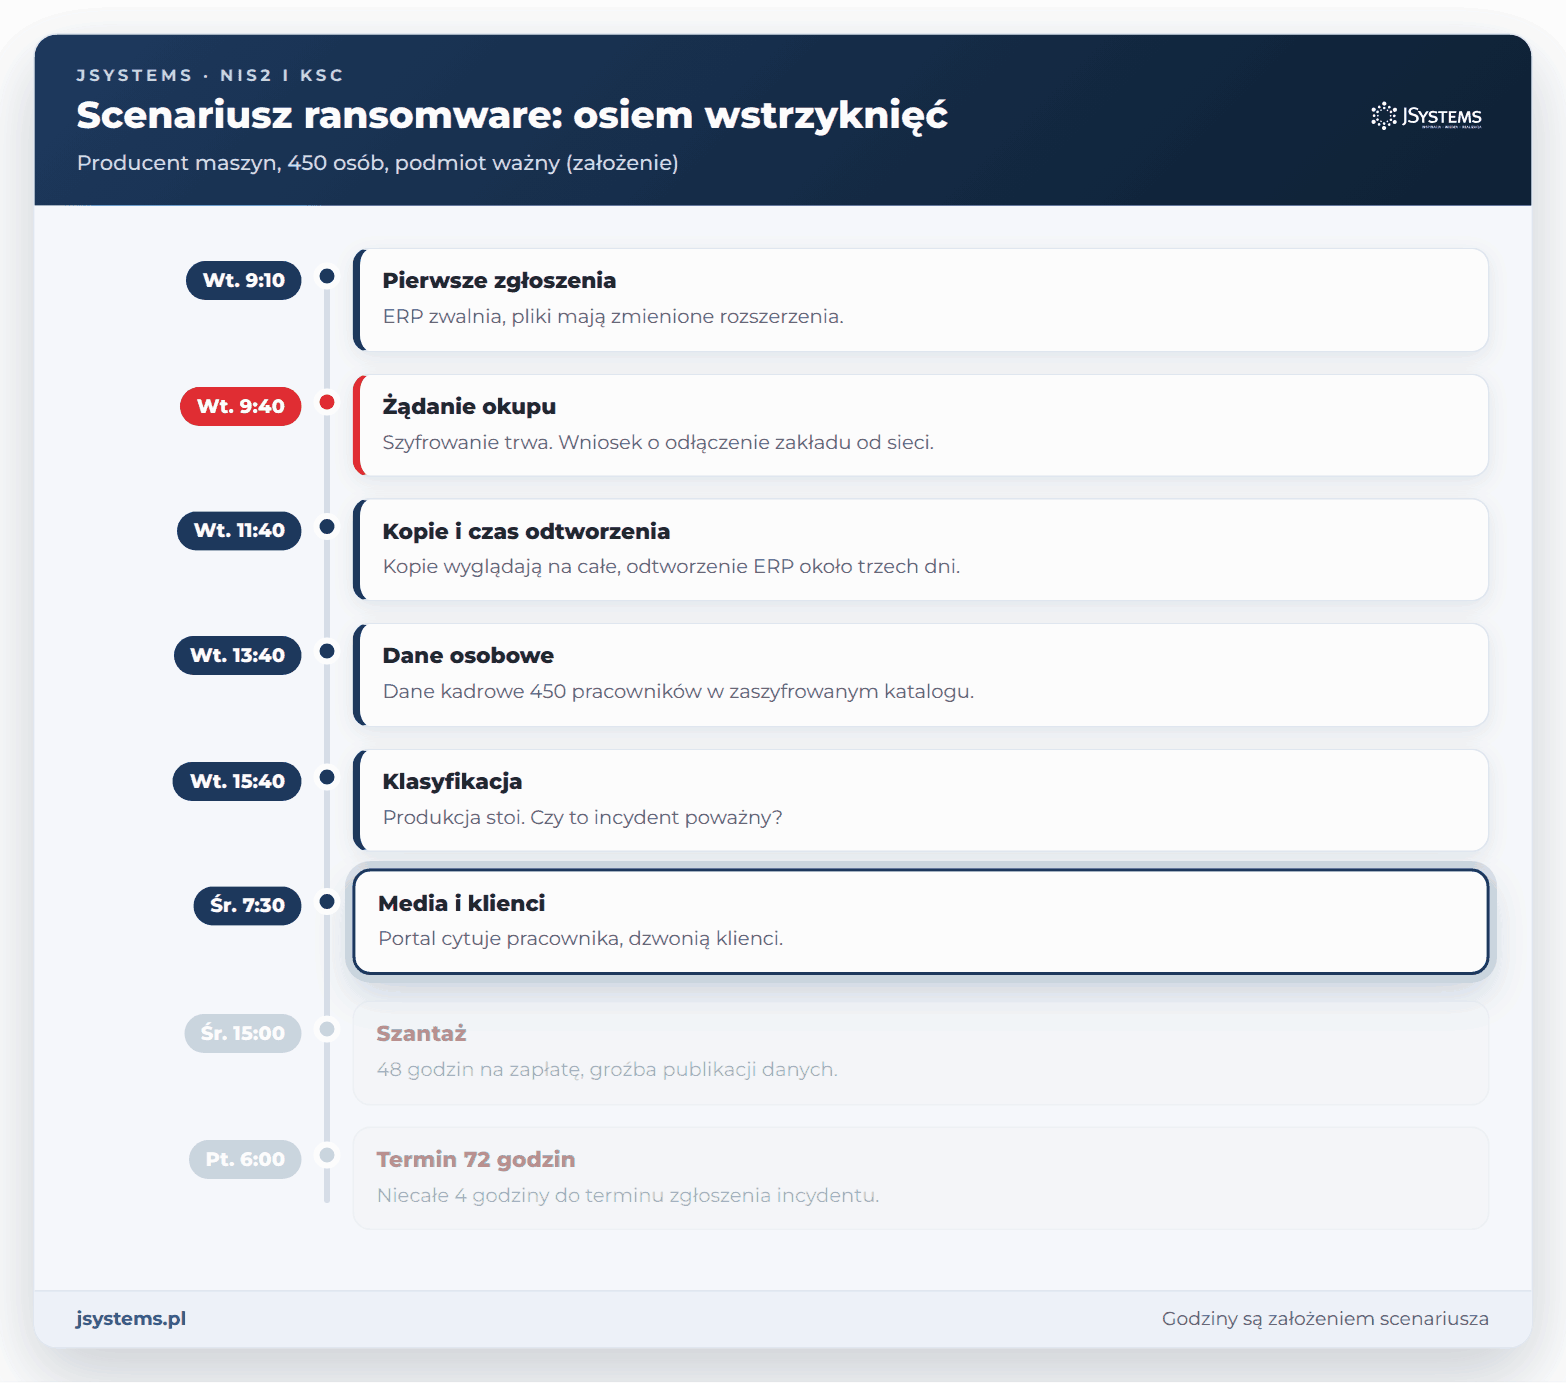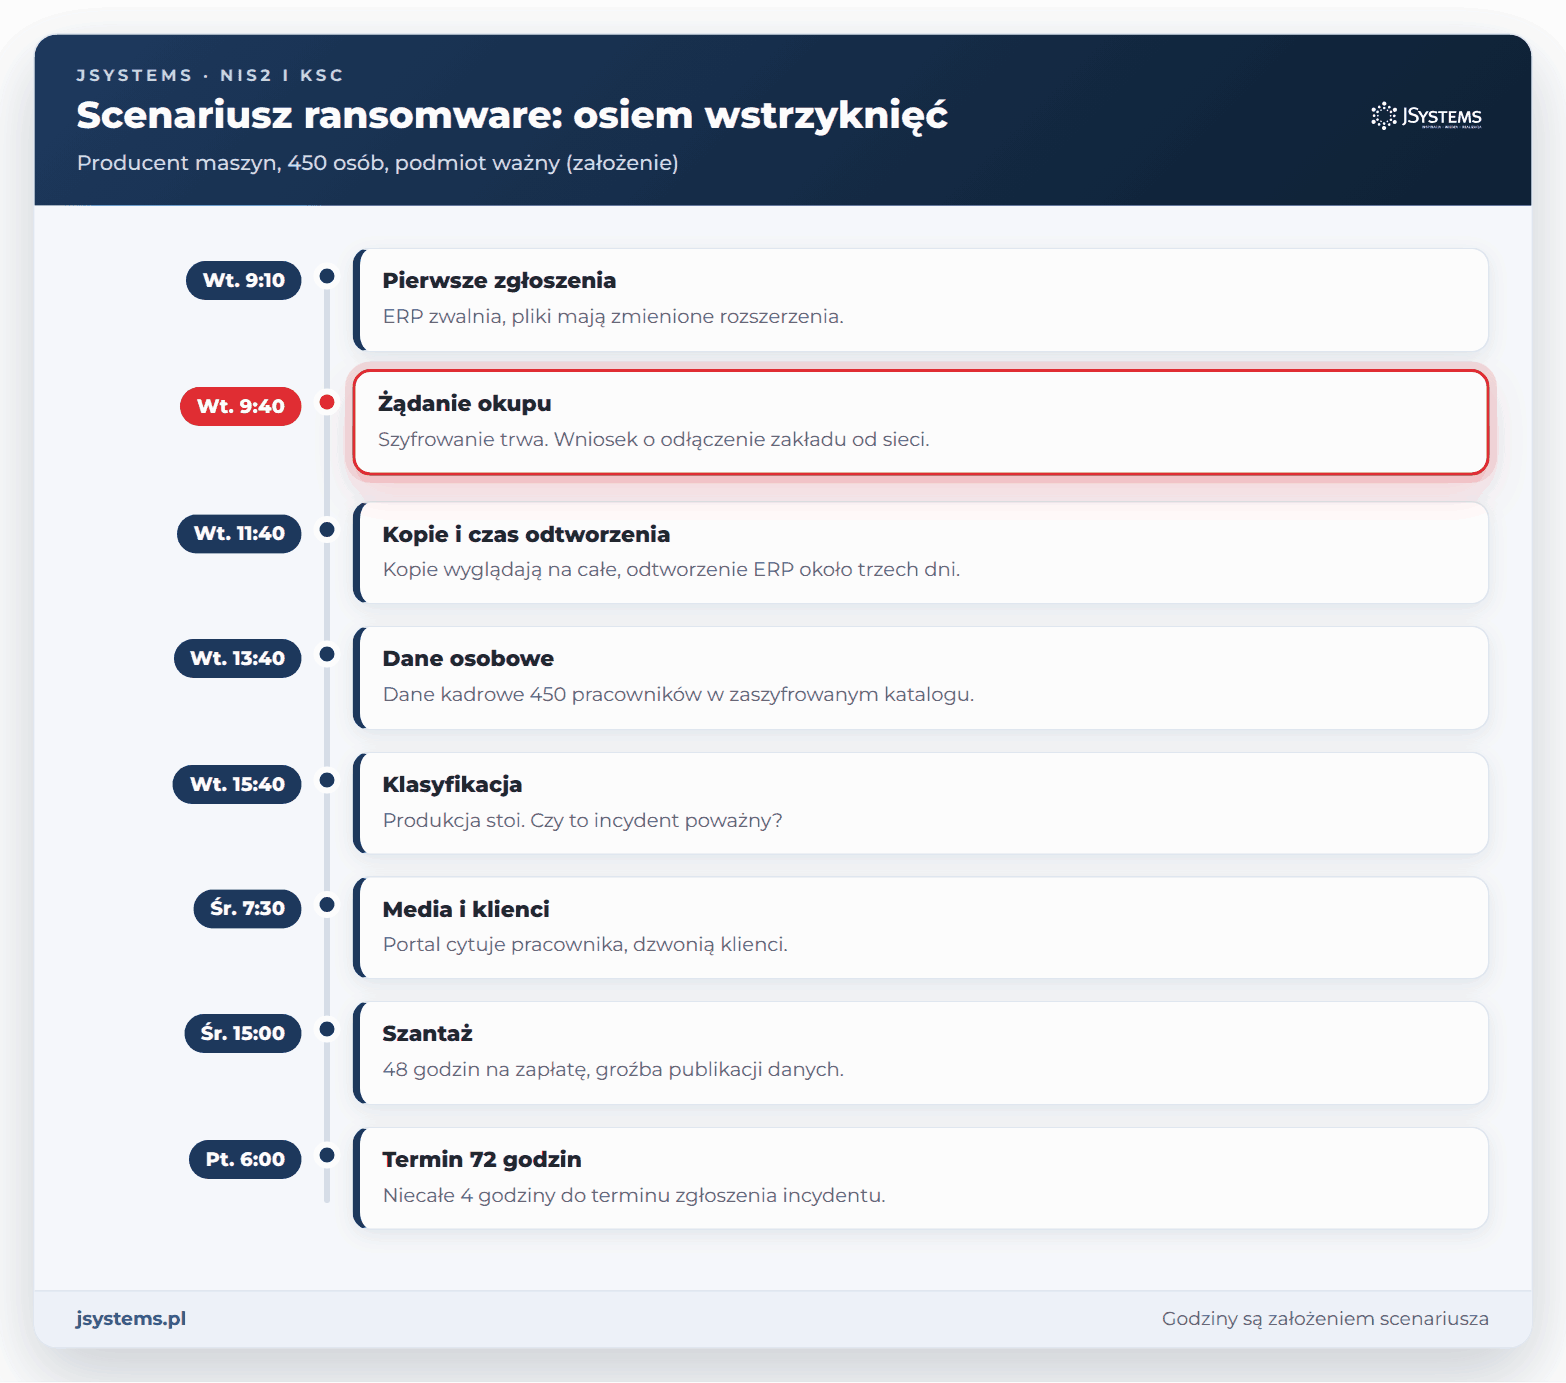
Zdarzenie: Dział wsparcia IT dostaje zgłoszenia: system ERP działa bardzo wolno, pliki na dysku sieciowym mają zmienione rozszerzenia, planiści nie mogą otworzyć harmonogramów.
Pytania do zarządu:
Oczekiwane decyzje:
Zdarzenie: Na serwerze plików i serwerze ERP pojawia się notatka z żądaniem okupu, szyfrowanie trwa. Firma IT proponuje odłączenie zakładu od sieci i internetu, co zatrzyma linie produkcyjne.
Pytania do zarządu:
Oczekiwane decyzje:
Podstawa dla moderatora: Ministerstwo Cyfryzacji wiąże moment wykrycia z chwilą, w której podmiot może stwierdzić, że zdarzenie jest incydentem (odpowiedź 6.5, stanowisko niewiążące). Jeśli zespół uzna, że nastąpiło to już o 9:10, wszystkie terminy w scenariuszu przesuwają się o 30 minut wcześniej.
Zdarzenie: Firma IT informuje, że kopie zapasowe z ostatniej nocy wyglądają na nietknięte, ale odtworzenie ERP może potrwać około trzech dni. Kopie konfiguracji były na zaszyfrowanym serwerze.
Pytania do zarządu:
Oczekiwane decyzje:
Zdarzenie: Inspektor ochrony danych ustala, że w zaszyfrowanym katalogu są dane kadrowe i płacowe 450 pracowników. Nie wiadomo, czy przestępcy je wynieśli.
Pytania do zarządu:
Oczekiwane decyzje:
Podstawa dla moderatora: administrator zgłasza naruszenie ochrony danych osobowych organowi nadzorczemu, w Polsce Prezesowi UODO, bez zbędnej zwłoki, w miarę możliwości nie później niż w 72 godziny po stwierdzeniu naruszenia, chyba że ryzyko dla praw lub wolności osób jest mało prawdopodobne (art. 33 ust. 1 RODO, art. 34 ust. 2 ustawy o ochronie danych osobowych).
Zdarzenie: CISO przedstawia ocenę: produkcja stoi, 12 klientów nie dostanie maszyn w terminie, straty rosną z każdą godziną. Pada pytanie o klasyfikację incydentu.
Pytania do zarządu:
Oczekiwane decyzje:
Podstawa dla moderatora: incydent poważny to m.in. incydent, który powoduje lub może spowodować poważne obniżenie jakości lub przerwanie ciągłości świadczenia usługi albo straty finansowe dla podmiotu (art. 2 pkt 7 ustawy o KSC). Dopóki organ właściwy do spraw cyberbezpieczeństwa nie ogłosi, że CSIRT sektorowy osiągnął zdolność operacyjną, zgłoszenia trafiają do właściwego CSIRT MON, CSIRT NASK lub CSIRT GOV (art. 44 ust. 1 ustawy nowelizującej z 23 stycznia 2026 r.).
Zdarzenie: Lokalny portal informacyjny pisze o przestoju i cytuje anonimowego pracownika. Dzwonią klienci i dziennikarz.
Pytania do zarządu:
Oczekiwane decyzje:
Zdarzenie: Przestępcy przysyłają na adres prezesa wiadomość: 48 godzin na zapłatę, inaczej opublikują dane pracowników. Ubezpieczyciel prosi o kontakt przed jakąkolwiek decyzją.
Pytania do zarządu:
Oczekiwane decyzje:
Podstawa dla moderatora: ustawa o KSC nie zawiera przepisu o okupie. Ćwiczenie nie ma rozstrzygać, czy płacić, tylko sprawdzić, czy zarząd wie, kto decyduje, jakie informacje są potrzebne i jak decyzję udokumentować.
Zdarzenie: Do terminu zgłoszenia incydentu poważnego (piątek 9:40) zostały niecałe 4 godziny. Przyczyna ataku nie jest pewna, część danych jest niepełna.
Pytania do zarządu:
Oczekiwane decyzje:
W ćwiczeniu łatwo skupić się na technice i zostawić komunikację na koniec. Dlatego decyzje komunikacyjne wymuszają zwłaszcza trzy wstrzyknięcia: drugie (jedna osoba do komunikacji i kanał awaryjny), szóste (pracownicy, klienci, media) i siódme (wiadomość od przestępców). Moderator nie pyta „co byście powiedzieli”, tylko dzwoni jako dziennikarz albo kluczowy klient i oczekuje odpowiedzi na żywo.
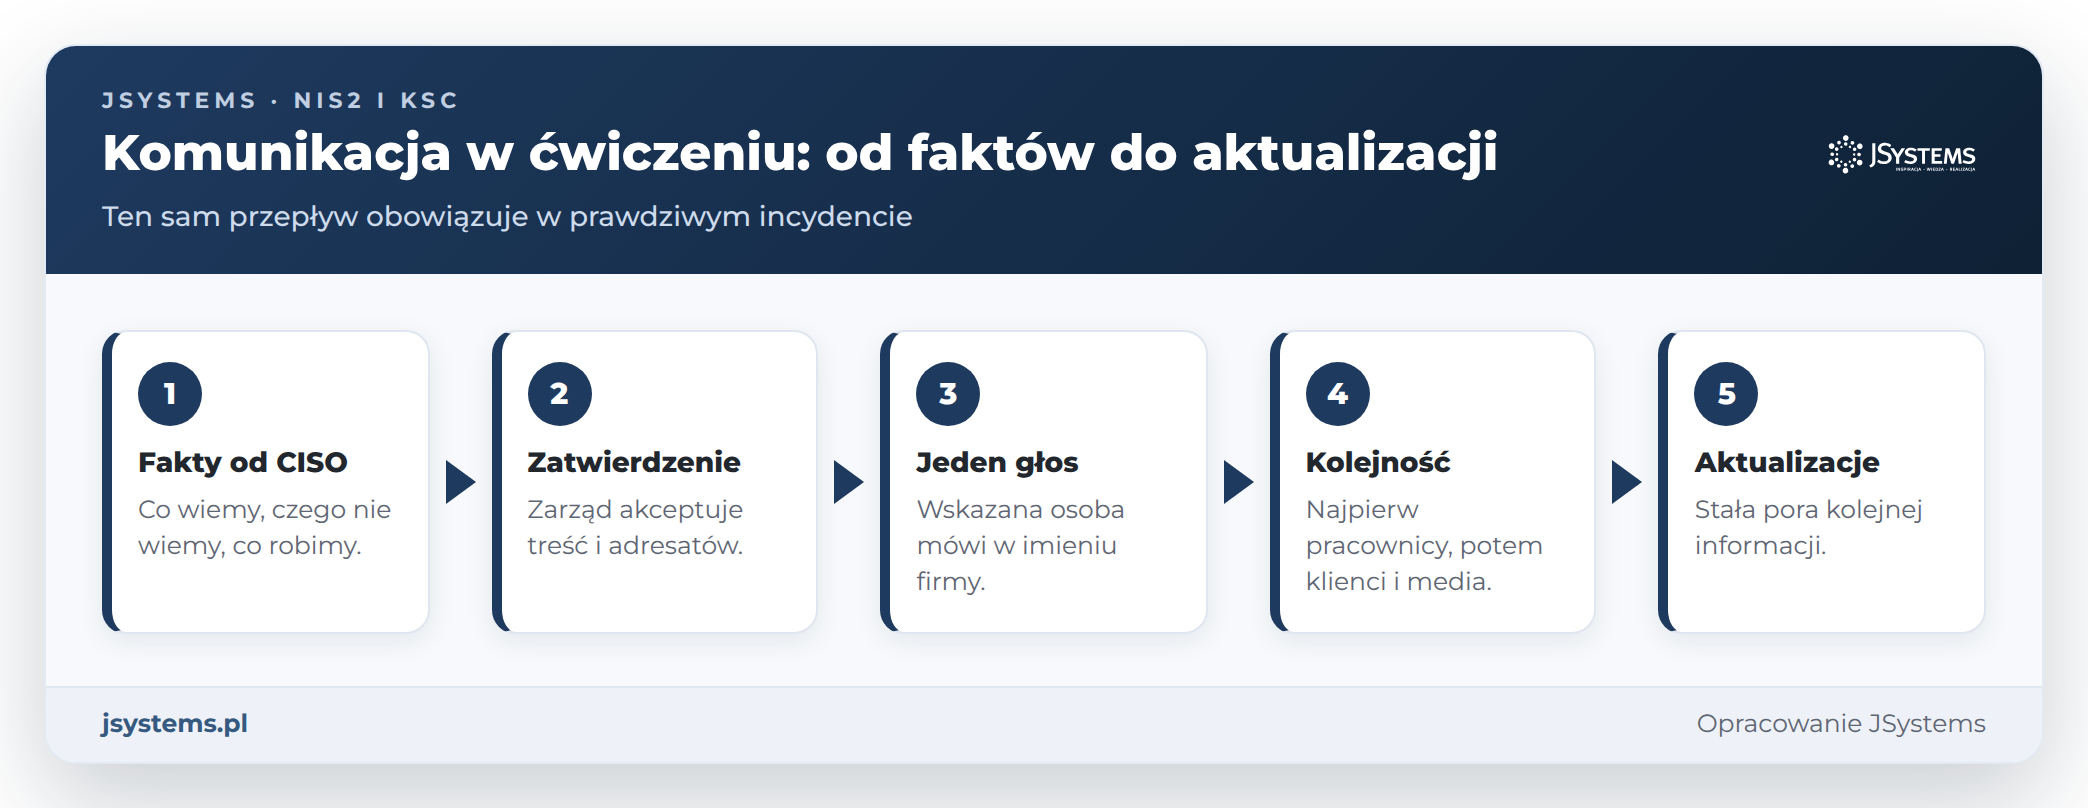
Ćwiczenie powinno zostawić gotowe teksty. Zespół pisze w trakcie pierwszy komunikat dla pracowników, wiadomość dla klientów i krótkie stanowisko dla mediów: co się stało, co robimy, kiedy podamy kolejną informację. Po omówieniu te teksty trafiają jako szablony do planu reagowania.
Osobny wątek to komunikacja z organami: kto loguje się do S46 i wysyła wczesne ostrzeżenie, kto rozmawia z CSIRT jako osoba uprawniona do składania wyjaśnień (art. 12 ust. 1 pkt 3 ustawy o KSC), kto przygotowuje zgłoszenie do Prezesa UODO, kto kontaktuje się z policją, jeżeli zarząd tak zdecyduje. Kanał awaryjny warto sprawdzić w praktyce: moderator ogłasza, że poczta nie działa, i patrzy, czy zarząd zbierze się w kwadrans.
Ćwiczenie bez omówienia to tylko ciekawa rozmowa. Omówienie ma dwa etapy, a jego wynikiem jest plan usprawnień, który zarząd zatwierdza jak każdą decyzję w zakresie SZBI i którego wykonanie nadzoruje (art. 8d pkt 1 i 3 ustawy o KSC).
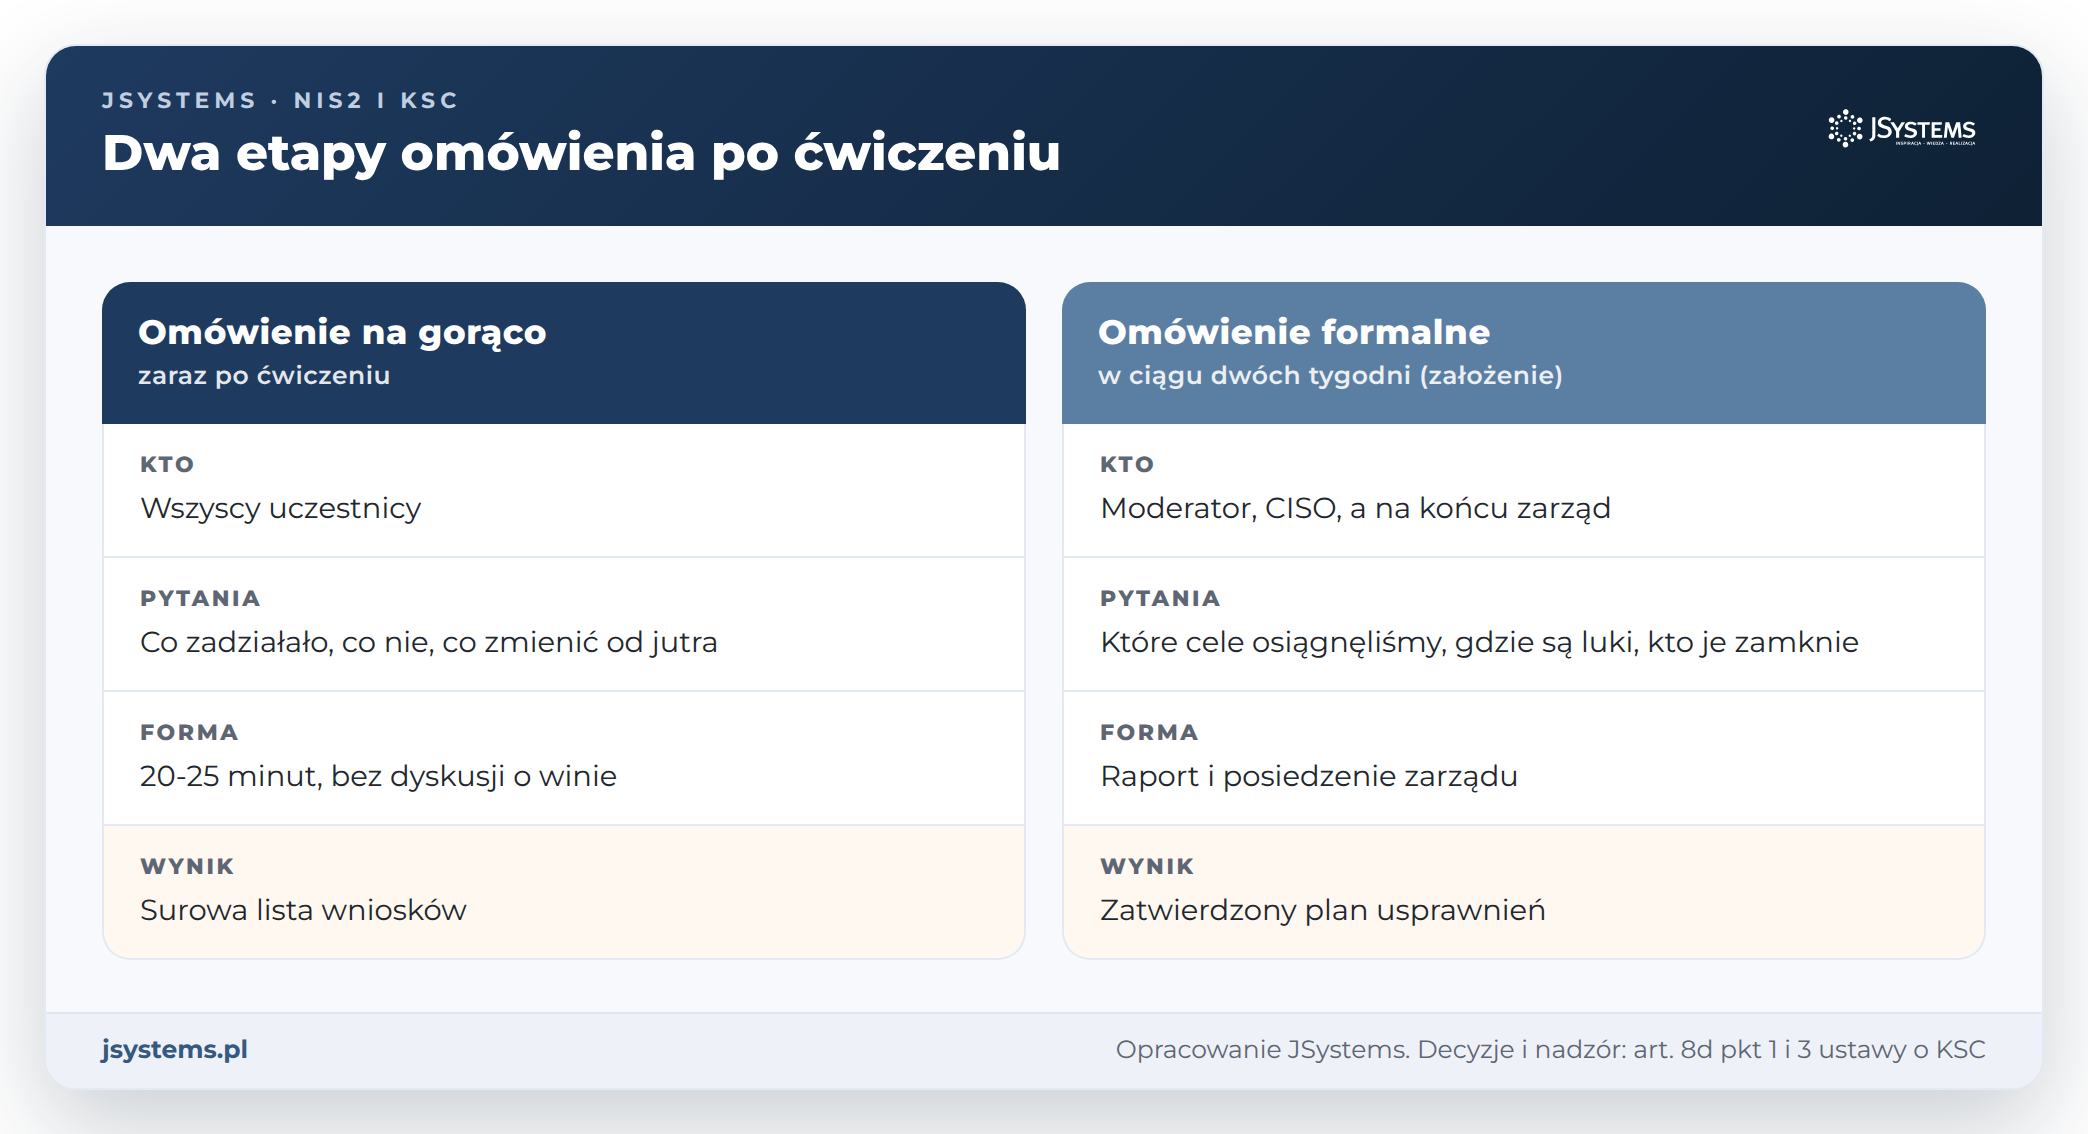
Plan usprawnień ma pięć kolumn. Przykładowe wiersze pochodzą z naszego scenariusza:
| Problem | Działanie | Właściciel | Termin | Dowód wykonania |
|---|---|---|---|---|
| Tylko CISO ma w S46 uprawnienia do zgłoszenia incydentu | Nadać uprawnienia drugiej osobie i sprawdzić logowanie spoza sieci firmowej | CISO | 14 dni od ćwiczenia | Lista uprawnień w S46, notatka z próby logowania |
| Nie wiadomo, kto może zatrzymać produkcję przy izolacji | Uchwała zarządu z upoważnieniem dyrektora operacyjnego i CISO | Prezes | 30 dni od ćwiczenia | Uchwała |
| Odtworzenie ERP trwa około trzech dni, a zarząd akceptuje jeden dzień | Test odtworzenia ERP i plan skrócenia czasu | Kierownik IT | 90 dni od ćwiczenia | Protokół testu odtworzenia ze zmierzonym czasem |
| Lista kontaktów jest tylko w poczcie, która przestała działać | Lista kontaktów offline: wydruk i telefony służbowe | Biuro zarządu | 14 dni od ćwiczenia | Wydruk z datą aktualizacji |
| Brak szablonu komunikatu dla pracowników i klientów | Przygotować i zatwierdzić dwa szablony | Kierownik komunikacji | 30 dni od ćwiczenia | Zatwierdzone szablony w planie reagowania |
| Nie wiadomo, kogo i w jakim terminie zawiadomić u ubezpieczyciela | Wyciąg z warunków polisy do planu reagowania | Dyrektor finansowy | 30 dni od ćwiczenia | Wyciąg w planie reagowania |
Ćwiczenie i jego skutki dokumentujemy jak każdą czynność w SZBI: lista uczestników z rolami, scenariusz, protokół decyzji, raport z omówienia, zatwierdzony plan usprawnień i dowody wykonania działań. Dokumentację operacyjną stanowią zapisy poświadczające wykonywanie czynności wymaganych przez dokumentację normatywną (art. 10 ust. 4 ustawy o KSC), więc jeśli plan reagowania przewiduje ćwiczenia, takie zapisy mogą być ich dowodem. Jak prowadzić rejestr szkoleń i ćwiczeń, opisujemy w artykule o tym, jak udokumentować szkolenia i budowanie świadomości pracowników.
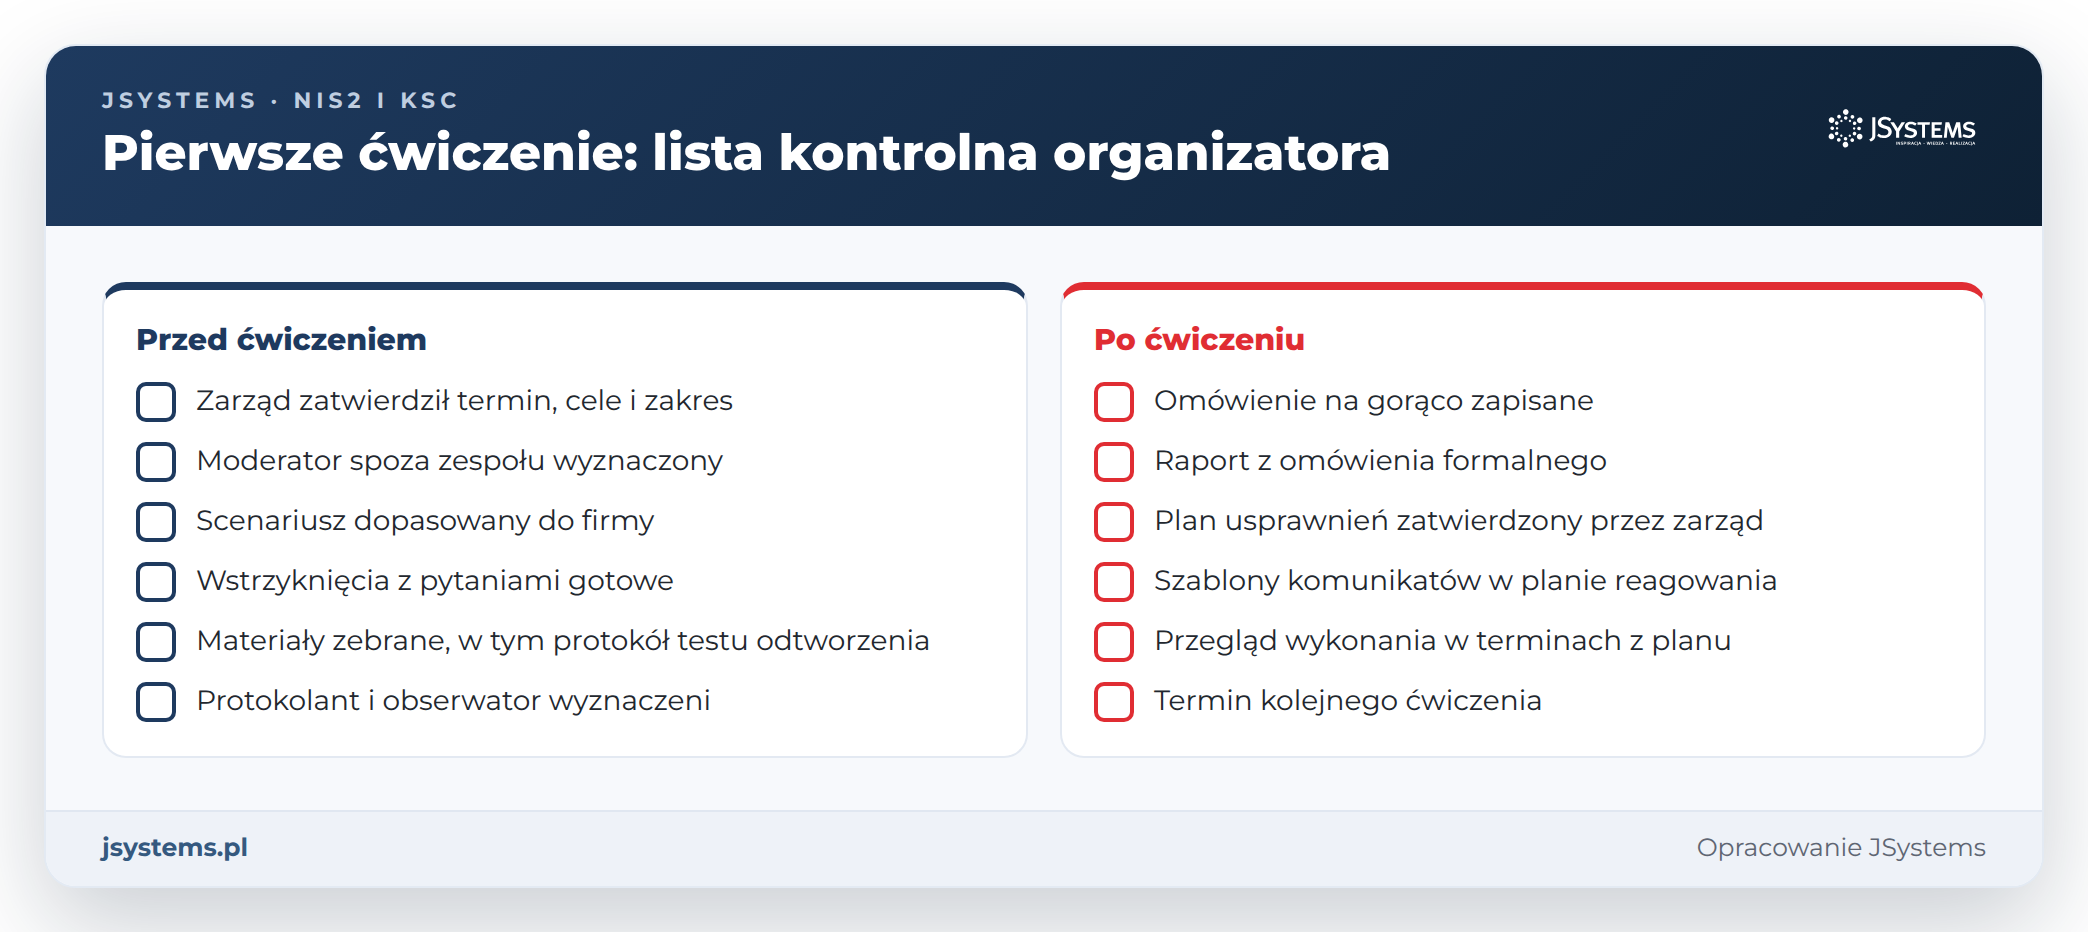
Jak często ćwiczyć? Ustawa nie podaje częstotliwości. Rozporządzenie 2024/2690 wymaga od podmiotów z art. 8b ust. 1 ustawy testowania planu zarządzania kryzysowego cyklicznie i po poważnych incydentach (pkt 4.3.4 załącznika). Pozostałym firmom proponujemy, jako dobrą praktykę, co najmniej jedno ćwiczenie zarządu w roku i dodatkowe po poważnym incydencie, zmianie składu zarządu albo dużej zmianie w systemach. To nasza propozycja, nie wymóg.
Ten tekst należy do serii 18 artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w przewodniku NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy.

Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...