
Blog JSystems - uwalniamy wiedzę!
Blog JSystems - uwalniamy wiedzę!
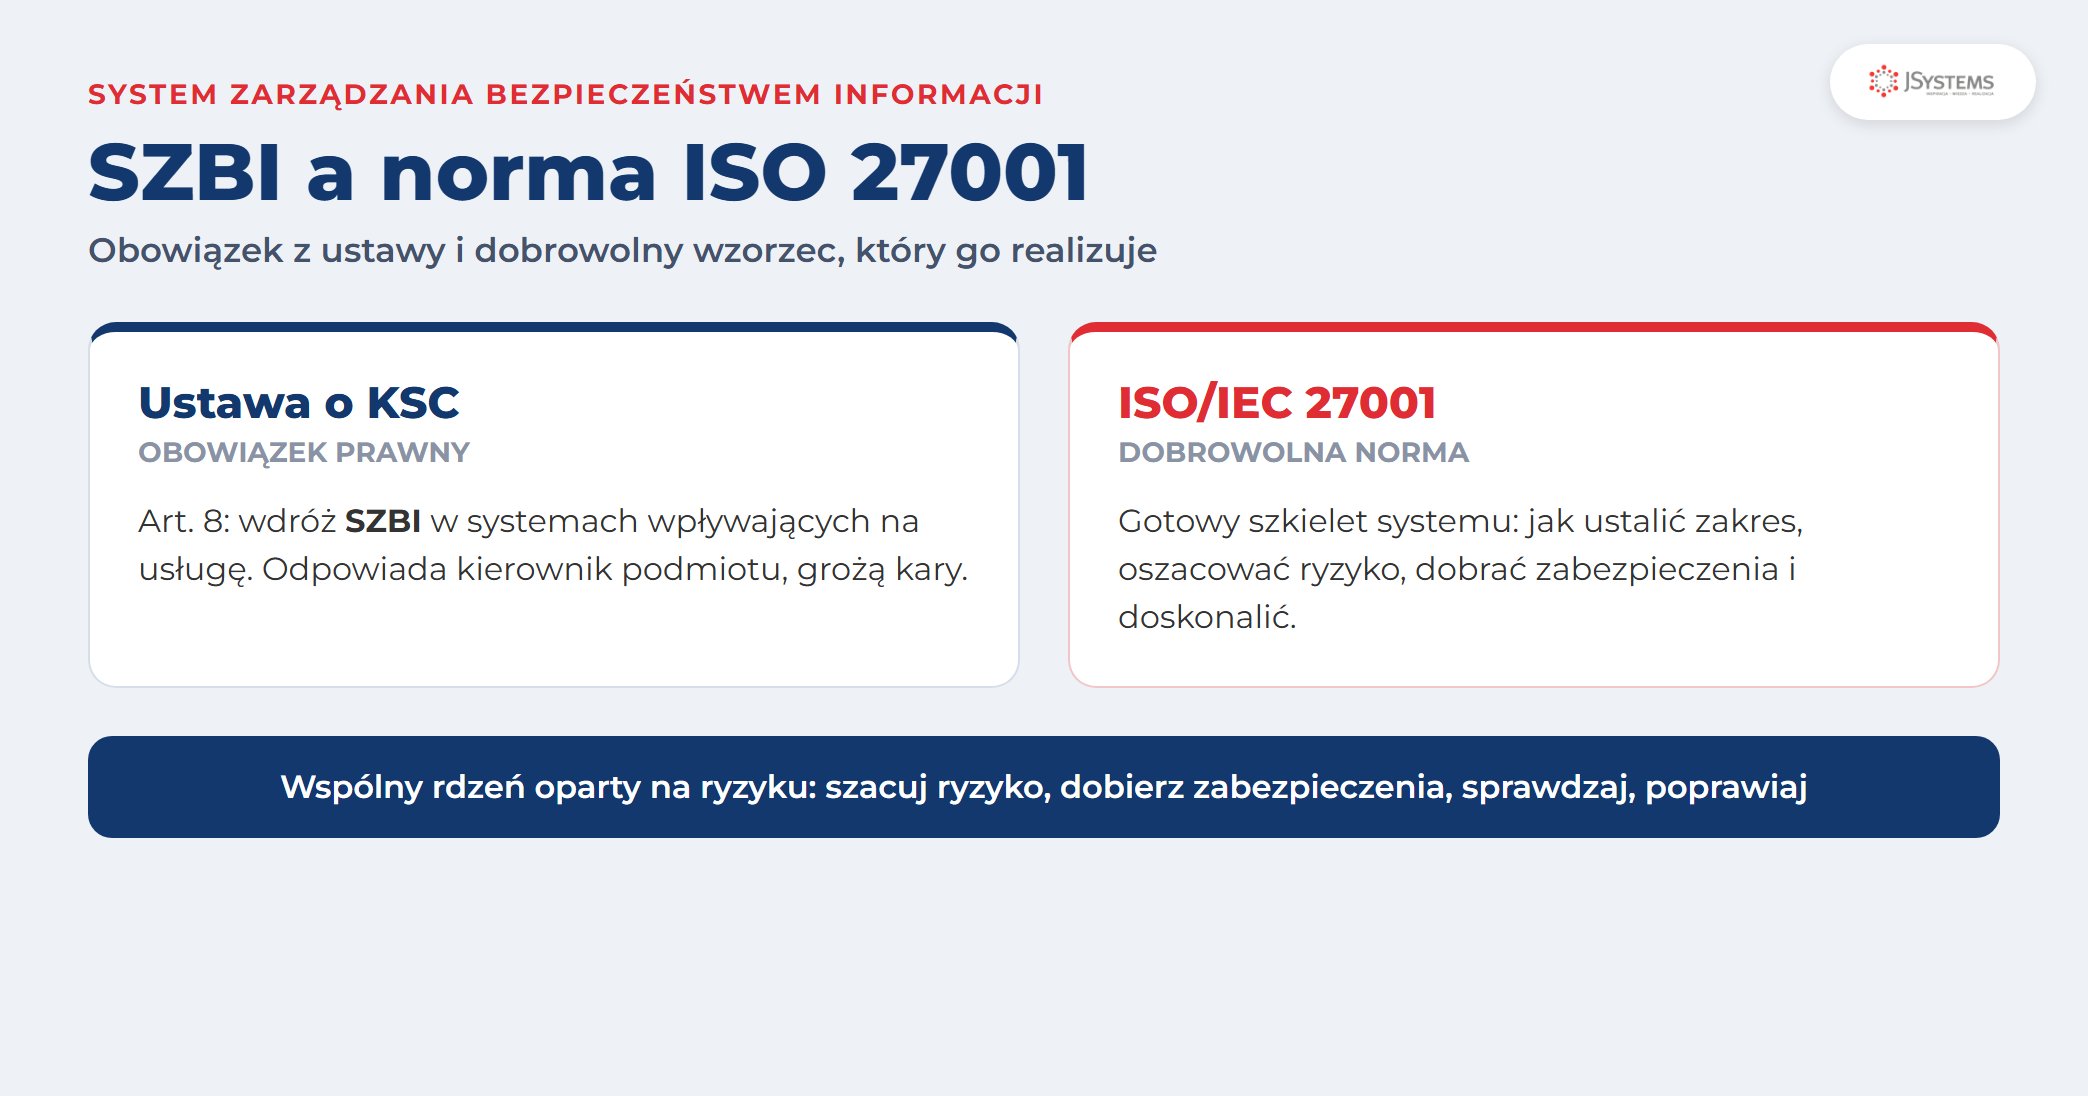
W skrócieSZBI (system zarządzania bezpieczeństwem informacji) to powtarzalny sposób zarządzania bezpieczeństwem oparty na ryzyku, a nie jednorazowy projekt. Ustawa o krajowym systemie cyberbezpieczeństwa (KSC) wymaga wdrożenia SZBI (art. 8), a norma ISO/IEC 27001 to dobrowolny wzorzec, który pokazuje, jak taki system zbudować. Norma daje szkielet, ustawa nakłada obowiązek. Nie są tym samym, ale znakomicie się uzupełniają.
Pojęcie SZBI wraca w każdej rozmowie o ustawie o KSC, a zaraz obok niego pada skrót ISO 27001. Łatwo je pomylić albo uznać za synonimy. To nieporozumienie kosztuje konkretne decyzje: firma albo kupuje certyfikat w przekonaniu, że załatwia obowiązek ustawowy, albo odwrotnie, buduje system od zera, nie wiedząc, że norma podałaby gotowy przepis. W tym artykule tłumaczymy, czym jest sam SZBI, czym jest norma ISO/IEC 27001, jak jedno ma się do drugiego i od czego zacząć. Jeśli dopiero porządkujesz podstawy całej ustawy, zacznij od naszego przewodnika po NIS2 i ustawie o KSC.
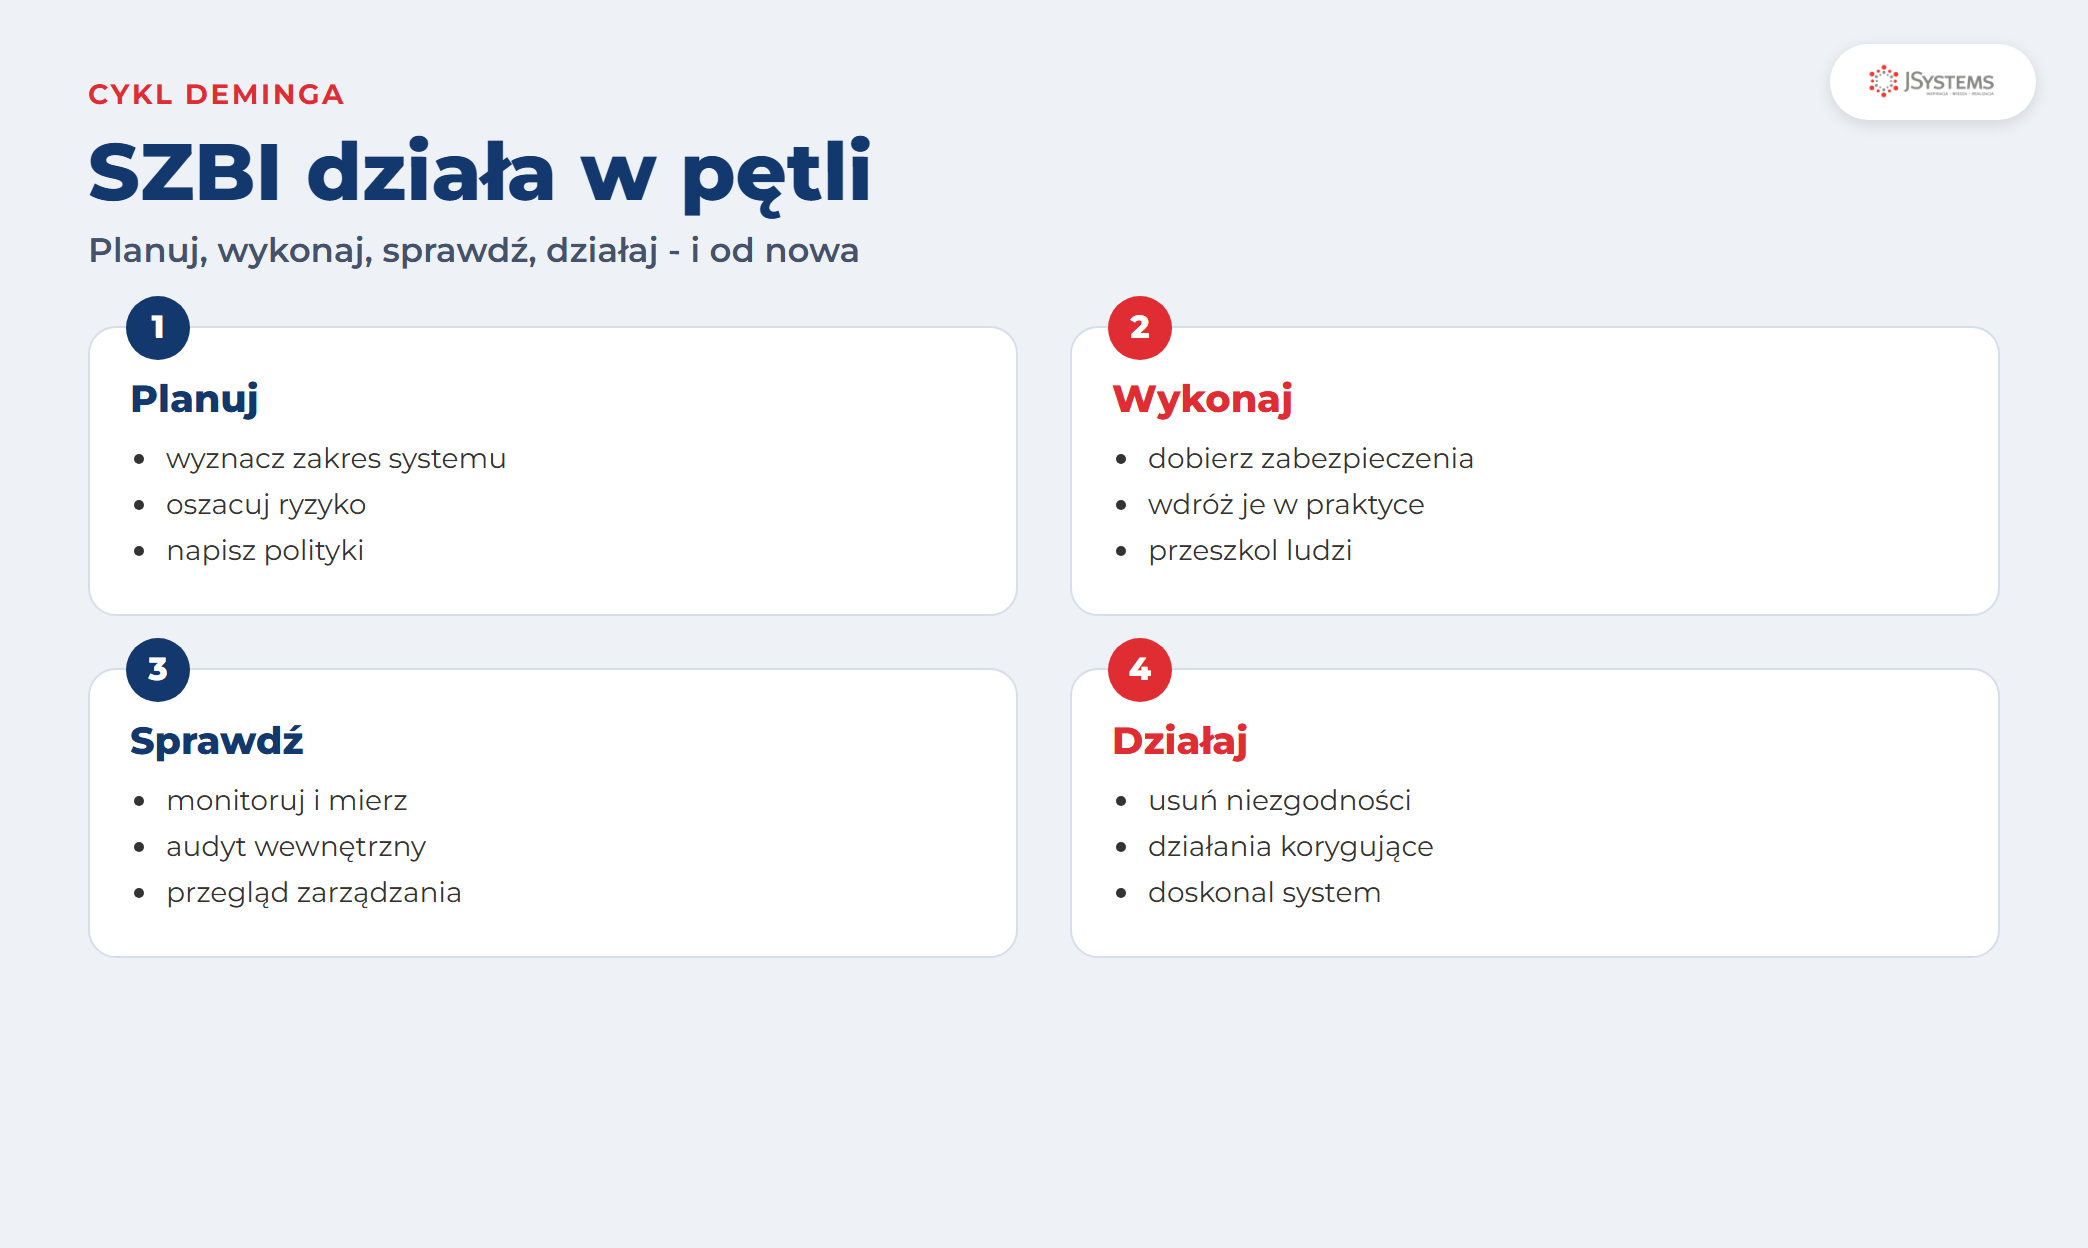
Skrót SZBI rozwija się jako system zarządzania bezpieczeństwem informacji. Słowo klucz to zarządzanie. SZBI nie jest pojedynczym dokumentem, programem antywirusowym ani jednorazowym wdrożeniem, po którym temat się zamyka. To powtarzalny sposób pracy, w którym organizacja robi cztery rzeczy w kółko: szacuje ryzyko dla swoich informacji i systemów, dobiera do tego ryzyka zabezpieczenia techniczne i organizacyjne, sprawdza, czy te zabezpieczenia działają, i poprawia to, co zawiodło. Ten rytm w świecie norm nazywa się cyklem Deminga albo cyklem planuj, wykonaj, sprawdź, działaj (po angielsku PDCA).
Ministerstwo Cyfryzacji opisuje rolę kierownika podmiotu dokładnie w tym duchu: kierownik odpowiada za system zarządzania bezpieczeństwem informacji i jego rozwój zgodnie z cyklem Deminga (odpowiedź 4.1 w pytaniach i odpowiedziach Ministerstwa Cyfryzacji do ustawy o KSC, stanowisko niewiążące). To ważna zmiana sposobu myślenia. Bezpieczeństwo przestaje być listą zakupów sprzętu, a staje się procesem, którym ktoś zarządza, mierzy go i rozlicza.
Dla firmy objętej ustawą o KSC SZBI to nie dobra praktyka, tylko obowiązek. Podstawowy przepis brzmi: podmiot kluczowy lub podmiot ważny wdraża system zarządzania bezpieczeństwem informacji w systemie informacyjnym wykorzystywanym w procesach wpływających na świadczenie usługi przez ten podmiot (art. 8 ust. 1 ustawy o KSC). Dalej ustawa wylicza, co ten system ma zapewniać: systematyczne szacowanie ryzyka wystąpienia incydentu i zarządzanie tym ryzykiem, odpowiednie i proporcjonalne środki techniczne i organizacyjne z katalogu wymienionego wprost w literach a do n, zbieranie informacji o cyberzagrożeniach i podatnościach, zarządzanie incydentami oraz środki zapobiegające incydentom i ograniczające ich wpływ (art. 8 ust. 1 pkt 1 do 5).
SZBI nie jest przy tym pomysłem wymyślonym na potrzeby ustawy o KSC. To samo pojęcie pojawia się w innych miejscach. Rozporządzenie o ogólnej ochronie danych (RODO) wymaga, by zapewnić bezpieczeństwo danych osobowych środkami odpowiednimi do ryzyka i regularnie je oceniać (art. 32), co w praktyce realizuje się właśnie przez zarządzany system bezpieczeństwa. W podmiotach publicznych system zarządzania bezpieczeństwem informacji jest oczekiwany od lat na gruncie przepisów o Krajowych Ramach Interoperacyjności. Dla jednej firmy te obowiązki zwykle się zazębiają i najlepiej prowadzić je w jednym systemie, o czym piszemy w poście o łączeniu SZBI, RODO i KSC.
ISO/IEC 27001 to międzynarodowa norma, która opisuje wymagania wobec systemu zarządzania bezpieczeństwem informacji. Jest dobrowolna: nikt nie ma prawnego obowiązku jej stosować, dopóki konkretny przepis albo umowa z klientem tego nie wymaga. Jej wartość polega na tym, że porządkuje cały temat. Zamiast wymyślać własną metodę, organizacja dostaje sprawdzony układ: jak ustalić kontekst i zakres systemu, jak zaangażować kierownictwo, jak oszacować ryzyko i zaplanować postępowanie z nim, jak zapewnić zasoby i kompetencje, jak prowadzić działania operacyjne, jak oceniać skuteczność przez monitorowanie, audyt wewnętrzny i przegląd zarządzania oraz jak system doskonalić. Te obszary odpowiadają kolejnym rozdziałom normy, od czwartego do dziesiątego.
Do wymagań dochodzi katalog zabezpieczeń zebrany w załączniku A. W wydaniu normy z 2022 roku jest ich dziewięćdziesiąt trzy, pogrupowane w cztery tematy: zabezpieczenia organizacyjne, dotyczące ludzi, fizyczne i technologiczne. Organizacja nie musi stosować wszystkich. Wybiera te, które odpowiadają jej ryzyku, a decyzje zapisuje w dokumencie zwanym Deklaracją Stosowania. To jedna z ważniejszych różnic wobec ustawy, do której zaraz wrócimy. Czym dokładnie jest Deklaracja Stosowania, tłumaczymy w osobnym poście o Deklaracji Stosowania (SoA).
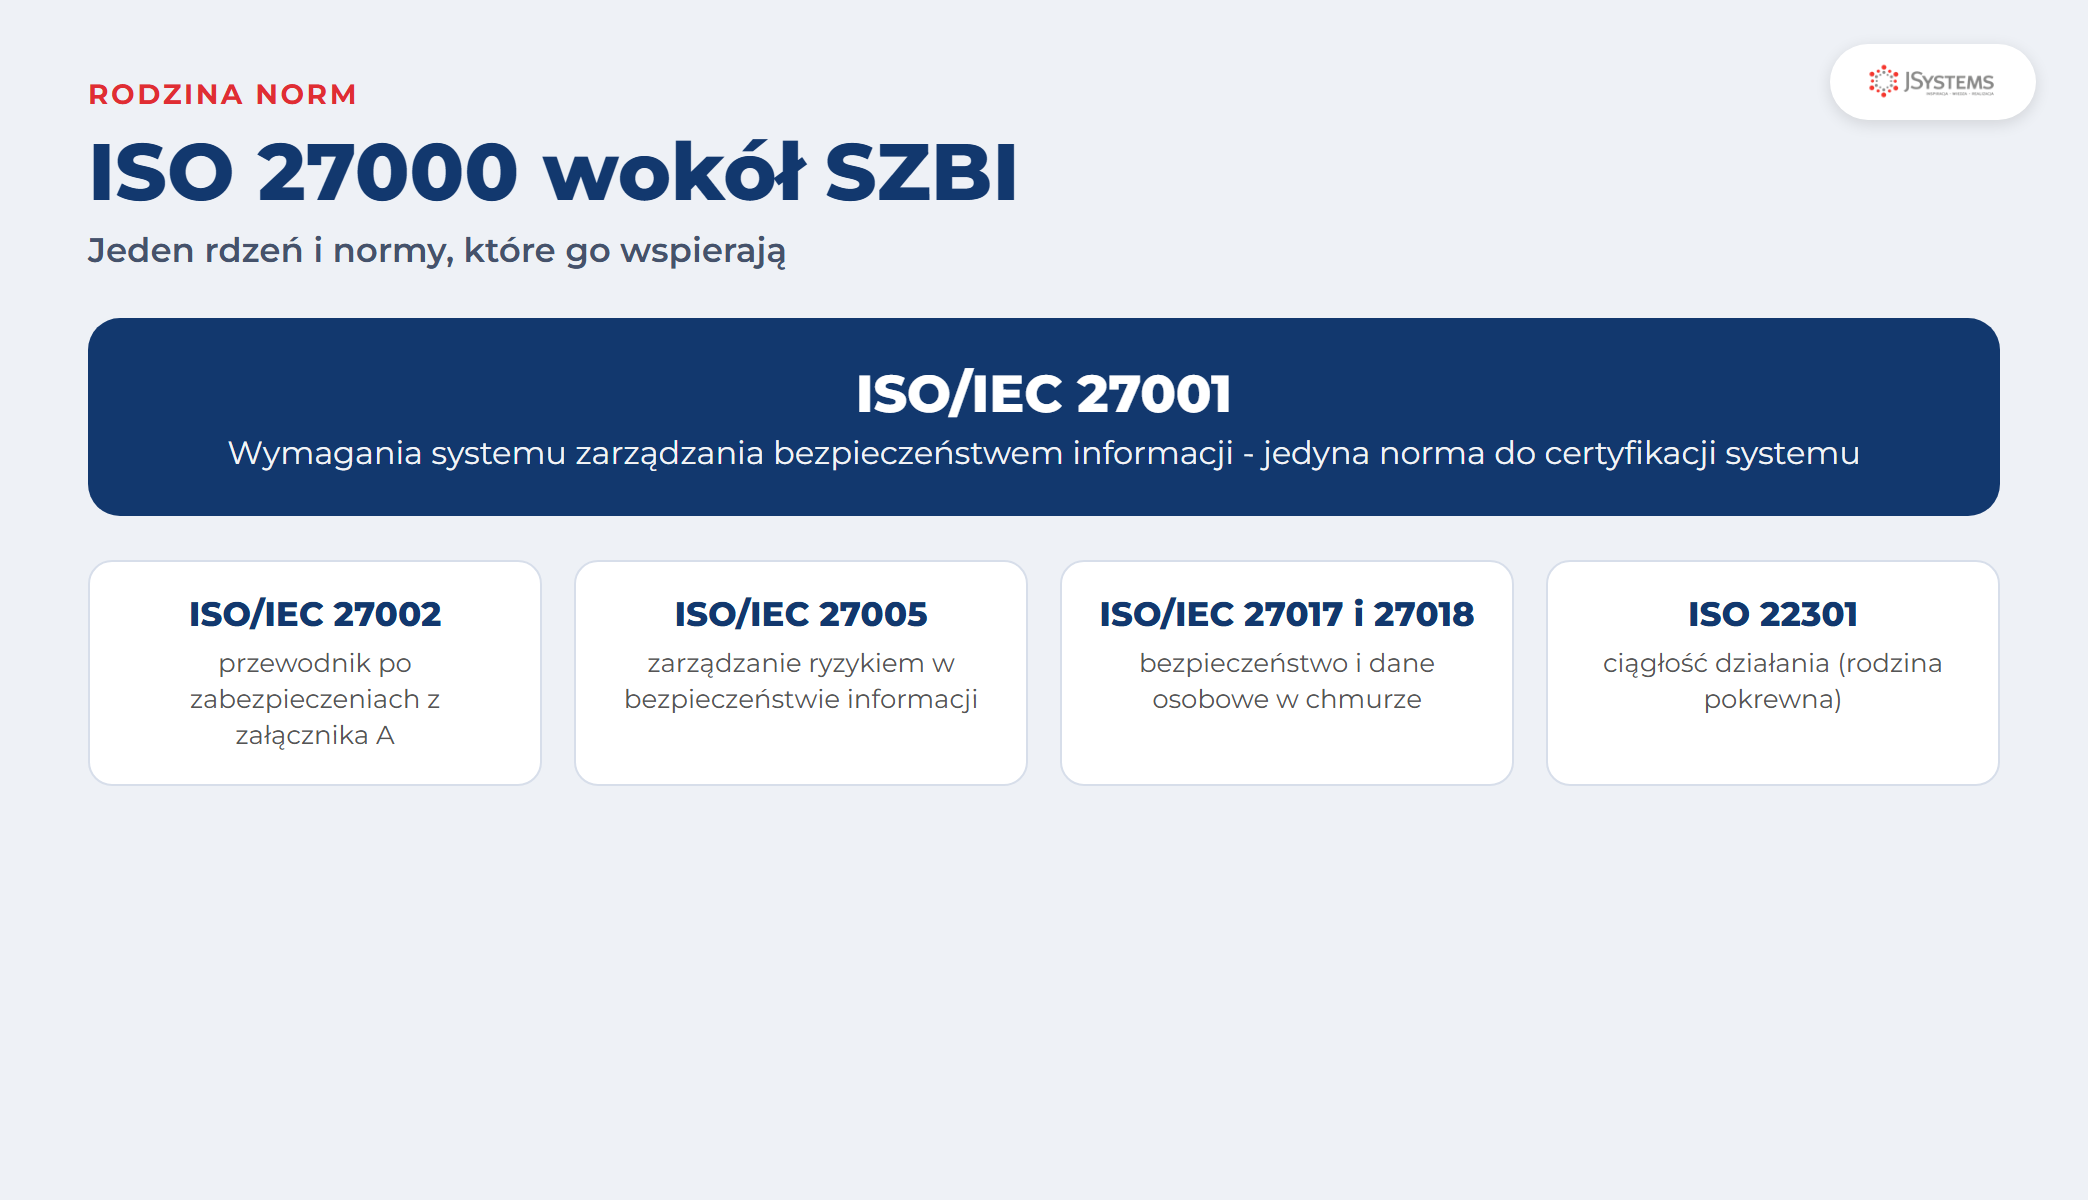
ISO/IEC 27001 nie jest sama. Należy do rodziny norm ISO 27000, w której każda pozycja dokłada jeden element. Dla osoby budującej SZBI najważniejsze są cztery, a piąta pochodzi z sąsiedniej rodziny, ale ściśle się z nimi łączy.
| Norma | Czego dotyczy | Po co ci ona |
|---|---|---|
| ISO/IEC 27001 | Wymagania systemu zarządzania bezpieczeństwem informacji | To według niej buduje się i certyfikuje SZBI; podaje, co system musi mieć |
| ISO/IEC 27002 | Przewodnik po zabezpieczeniach z załącznika A | Podpowiada, jak wdrożyć poszczególne zabezpieczenia; nie certyfikuje się na nią |
| ISO/IEC 27005 | Zarządzanie ryzykiem w bezpieczeństwie informacji | Pomaga wybrać i ułożyć metodę szacowania ryzyka, czyli serce SZBI |
| ISO/IEC 27017 i 27018 | Bezpieczeństwo w chmurze i ochrona danych osobowych w chmurze | Przydaje się, gdy usługa opiera się na chmurze obliczeniowej |
| ISO 22301 | System zarządzania ciągłością działania (osobna rodzina) | Porządkuje plany ciągłości i odtwarzania, których wymaga też art. 8 ustawy |
Najprościej ująć to tak: ustawa mówi, że masz mieć zarządzany system bezpieczeństwa informacji, a norma pokazuje, jak go zbudować. Oba porządki mają ten sam rdzeń oparty na ryzyku, więc nie konkurują ze sobą, tylko się uzupełniają. Firma, która wdrożyła system według ISO/IEC 27001, ma już gotowy szkielet SZBI wymaganego przez ustawę: proces zarządzania ryzykiem, polityki, podział odpowiedzialności, audyty wewnętrzne i przeglądy zarządzania. Ministerstwo Cyfryzacji wprost utożsamia polityki tematyczne z art. 8 z politykami tematycznymi znanymi z normy (odpowiedź 3.3) i pisze, że organizacja z systemem według jednego ze standardów może wykorzystać i dostosować istniejącą dokumentację (odpowiedź 3.6).
Różnice zaczynają się tam, gdzie kończy się metoda, a zaczyna prawo. Zebraliśmy te, które w praktyce najczęściej zaskakują.
| Cecha | SZBI według ustawy o KSC | System według ISO/IEC 27001 |
|---|---|---|
| Charakter | Obowiązek prawny, za który odpowiada kierownik podmiotu i za który grożą kary | Dobrowolna norma, którą organizacja przyjmuje z własnej woli lub na życzenie klienta |
| Zakres | Wyznacza go usługa: wszystkie systemy wpływające na jej świadczenie (art. 8 ust. 1) | Ustala organizacja, np. jeden dział albo jedna lokalizacja |
| Wybór zabezpieczeń | Obszary środków wymienione wprost w literach a do n, bez przepisu pozwalającego je pominąć | Zabezpieczenia z załącznika A można wyłączyć, uzasadniając to w Deklaracji Stosowania |
| Potwierdzenie | Nadzór organu i dowody realizacji wymogów, bez certyfikatu | Certyfikat wydany przez niezależną jednostkę certyfikującą |
| Obowiązki poza systemem | Wpis do Wykazu KSC, zgłoszenia incydentów, szkolenie kierownika, audyt z art. 15 | Norma ich nie opisuje |
Z tej tabeli płynie wniosek praktyczny. Certyfikat ISO/IEC 27001 jest mocnym punktem startu, ale nie jest równoznaczny ze spełnieniem ustawy, bo ustawa wymaga więcej niż sam system zarządzania i nie przewiduje zaliczenia certyfikatu. To osobny, częsty problem, który rozkładamy na czynniki w artykule o tym, czy certyfikat ISO 27001 wystarcza do spełnienia obowiązków z ustawy o KSC.
Chcesz wiedzieć, na jakim standardzie oprzeć SZBI i jak połączyć go z obowiązkami ustawowymi? Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych --> porównuje ISO/IEC 27001 z podejściem NIST, omawia zakres i harmonogram wdrożenia systemu, a prowadzi je audytor wiodący normy ISO/IEC 27001. To szkolenie ma terminy gwarantowane.
Skoro ustawa nie wymaga normy, po co w ogóle certyfikat? Odpowiedź zależy od sytuacji firmy. Certyfikat ISO/IEC 27001 ma sens, gdy wymagają go klienci albo zamawiający w przetargach, gdy dostarczasz usługi podmiotom objętym ustawą, które muszą oceniać swoich dostawców, albo gdy zarząd chce regularnej, niezależnej oceny systemu. Nie ma sensu, gdy jedynym celem jest spełnienie KSC, bo tego celu certyfikat nie osiągnie, a koszty audytów certyfikacyjnych dojdą do kosztów obowiązków ustawowych.
Można też pójść drogą pośrednią: zbudować SZBI według normy jako wzorca, ale bez formalnej certyfikacji. System działa wtedy tak samo, a firma oszczędza na audytach jednostki certyfikującej. Którą drogę wybrać, rozkładamy w poście o wyborze między certyfikatem ISO 27001 a samą zgodnością.
Kolejność prac jest zawsze podobna, niezależnie od tego, czy celujesz w certyfikat, czy tylko w zgodność z ustawą. Poniższe kroki to szkielet, a każdy z nich rozwijamy w osobnym poście z tej serii.
Jeżeli zastanawiasz się, czy przejść tę drogę samodzielnie, czy z konsultantem, i ile to realnie zajmuje, zajrzyj do postu o wdrażaniu SZBI własnymi siłami. A jeśli chcesz najpierw zrozumieć całą ustawę, od klasyfikacji firmy po incydenty, przejdź do bezpłatnego kursu NIS2 i KSC w praktyce.
Stan prawny na 14 października 2026 r. Opis normy ISO/IEC 27001 jest celowo ogólny, bez cytowania jej treści, bo norma jest objęta prawem autorskim. Wyjaśnienia Ministerstwa Cyfryzacji nie są źródłem prawa. W sprawach spornych warto oprzeć decyzję na opinii prawnika lub stanowisku organu właściwego do spraw cyberbezpieczeństwa.
Ten tekst należy do serii artykułów o obowiązkach z ustawy o KSC. Podstawy znajdziesz w artykule NIS2 i KSC 2.0: kogo dotyczy ustawa o KSC, jakie obowiązki i jakie kary, a pełną listę tematów w przewodniku NIS2 i KSC w praktyce: przewodnik dla zarządu i firmy.

Szkolenie Obowiązki z NIS2 / KSC2 w praktyce decyzji zarządczych
Najbliższy termin gwarantowany: 20.11.2026


Komentarze (0)
Brak komentarzy...