Audyt bezpieczeństwa z KSC - kto musi go zrobić, jak często i kto może być audytorem
Udostępnij na:
Spis treści
NIS2 i KSC - Wdrożenie: dokumentacja, audyt i zabezpieczenia
Audyt bezpieczeństwa z KSC - kto musi go zrobić, jak często i kto może być audytorem
W skrócie
Zarząd planuje budżet i musi wiedzieć, czy firmę obejmuje audyt KSC, do kiedy go przeprowadzić i kogo zatrudnić, żeby raport spełniał wymagania ustawy o krajowym systemie cyberbezpieczeństwa.
Podmiot kluczowy przeprowadza audyt z art. 15 co najmniej raz na 3 lata, pierwszy zwykle do 3 kwietnia 2028 r., a dawny operator usługi kluczowej według Ministerstwa Cyfryzacji w swoim cyklu. Podmiotowi ważnemu audyt może nakazać organ po incydencie poważnym lub innym naruszeniu ustawy.
Wybierz akredytowaną jednostkę albo co najmniej dwóch audytorów z certyfikatami lub praktyką, sprawdź ich niezależność, zaplanuj termin z zapasem na zalecenia i przekaż organowi kopię raportu w 3 dni robocze.
Audyt KSC dotyczy przede wszystkim podmiotów kluczowych, a jego pierwszy termin zależy od tego, od kiedy firma jest takim podmiotem i czy była operatorem usługi kluczowej. Wyjaśniamy też, kto może być audytorem, czy wystarczy audyt ISO/IEC 27001 i jak zamówić audyt.
Jak to wygląda w praktyce
Spółka dystrybuująca ciepło w dużym mieście zatrudnia 400 osób i od 3 kwietnia 2026 r. jest podmiotem kluczowym. Nigdy nie była operatorem usługi kluczowej, więc nie ma za sobą żadnego audytu z ustawy. Dyrektor finansowy układa plan wydatków i dostaje od kierownika IT propozycję, żeby audyt zlecić firmie, która od lat administruje systemami spółki i zna je najlepiej. Członek zarządu pyta, czy nie wystarczy audyt certyfikacyjny ISO/IEC 27001, który spółka i tak przechodzi.
Co mówią przepisy
Kto musi. Podmiot kluczowy przeprowadza, na własny koszt, co najmniej raz na 3 lata audyt bezpieczeństwa systemu informacyjnego wykorzystywanego w procesie świadczenia usługi, licząc od dnia sporządzenia i podpisania przez audytorów raportu z ostatniego audytu (art. 15 ust. 1 ustawy o KSC). Podmioty ważne nie mają obowiązku cyklicznego audytu (odpowiedź Ministerstwa Cyfryzacji 9.1). Organ właściwy do spraw cyberbezpieczeństwa może jednak w drodze decyzji nakazać zewnętrzny audyt podmiotowi kluczowemu w każdym czasie, a podmiotowi ważnemu w przypadku incydentu poważnego lub innego naruszenia ustawy (art. 15 ust. 1b). W decyzji wskazuje termin przekazania kopii raportu, rodzaj uprawnionych audytorów i ewentualnie zakres. Decyzja podlega natychmiastowemu wykonaniu (art. 15 ust. 1c).
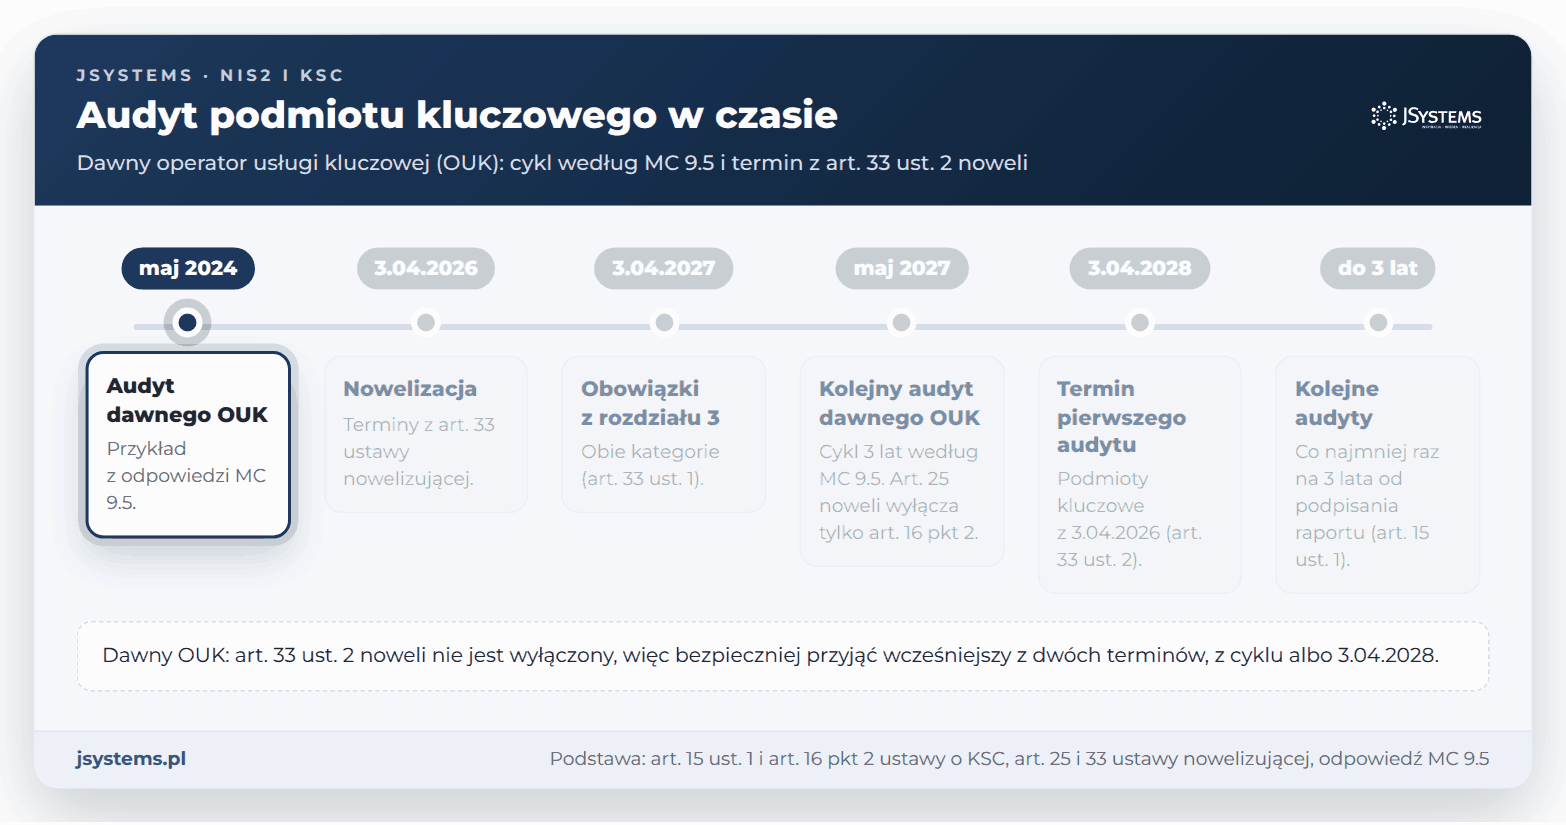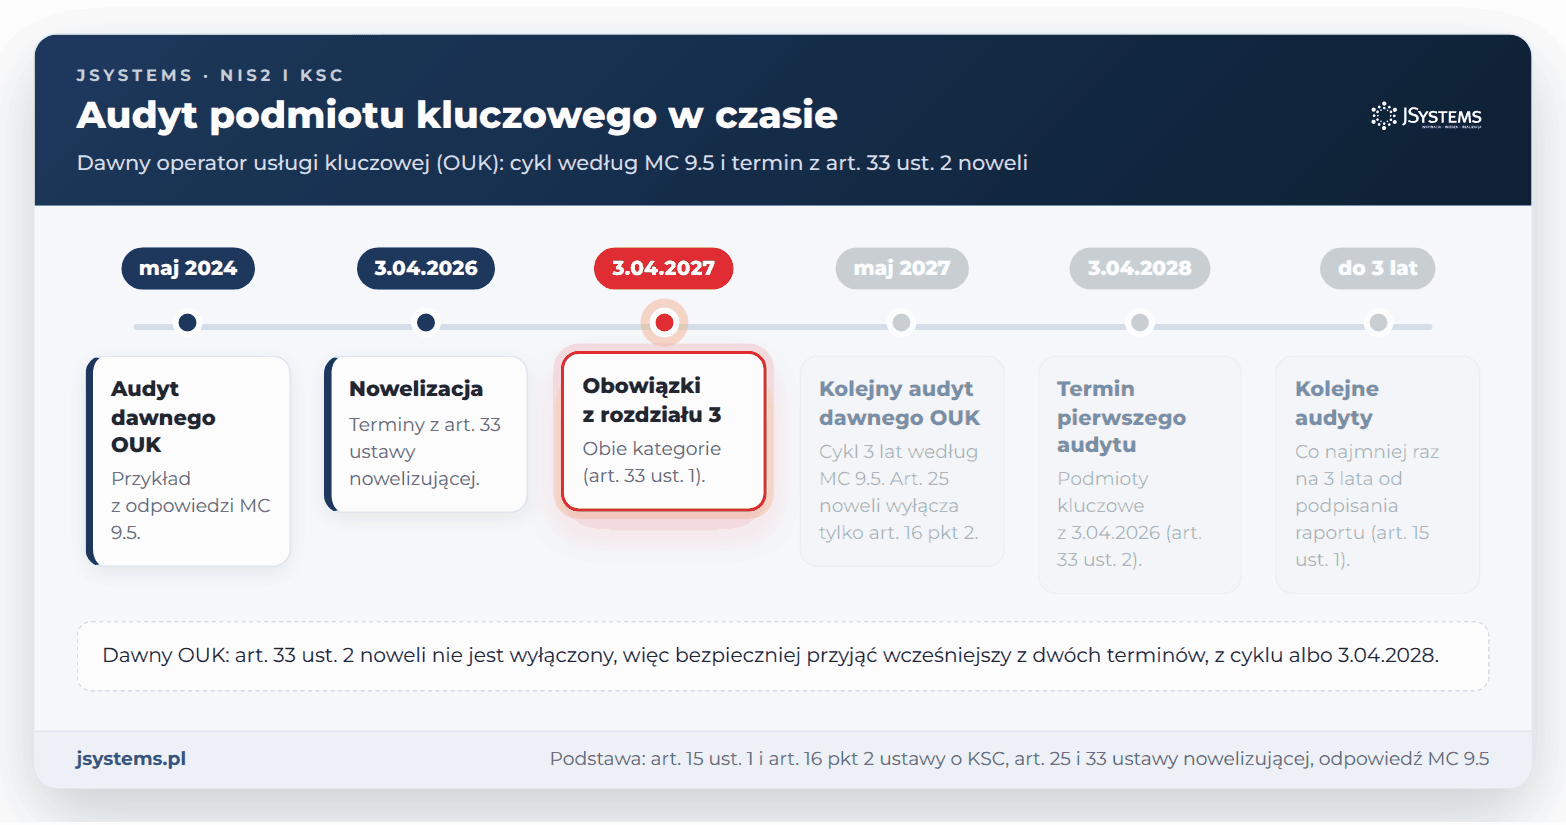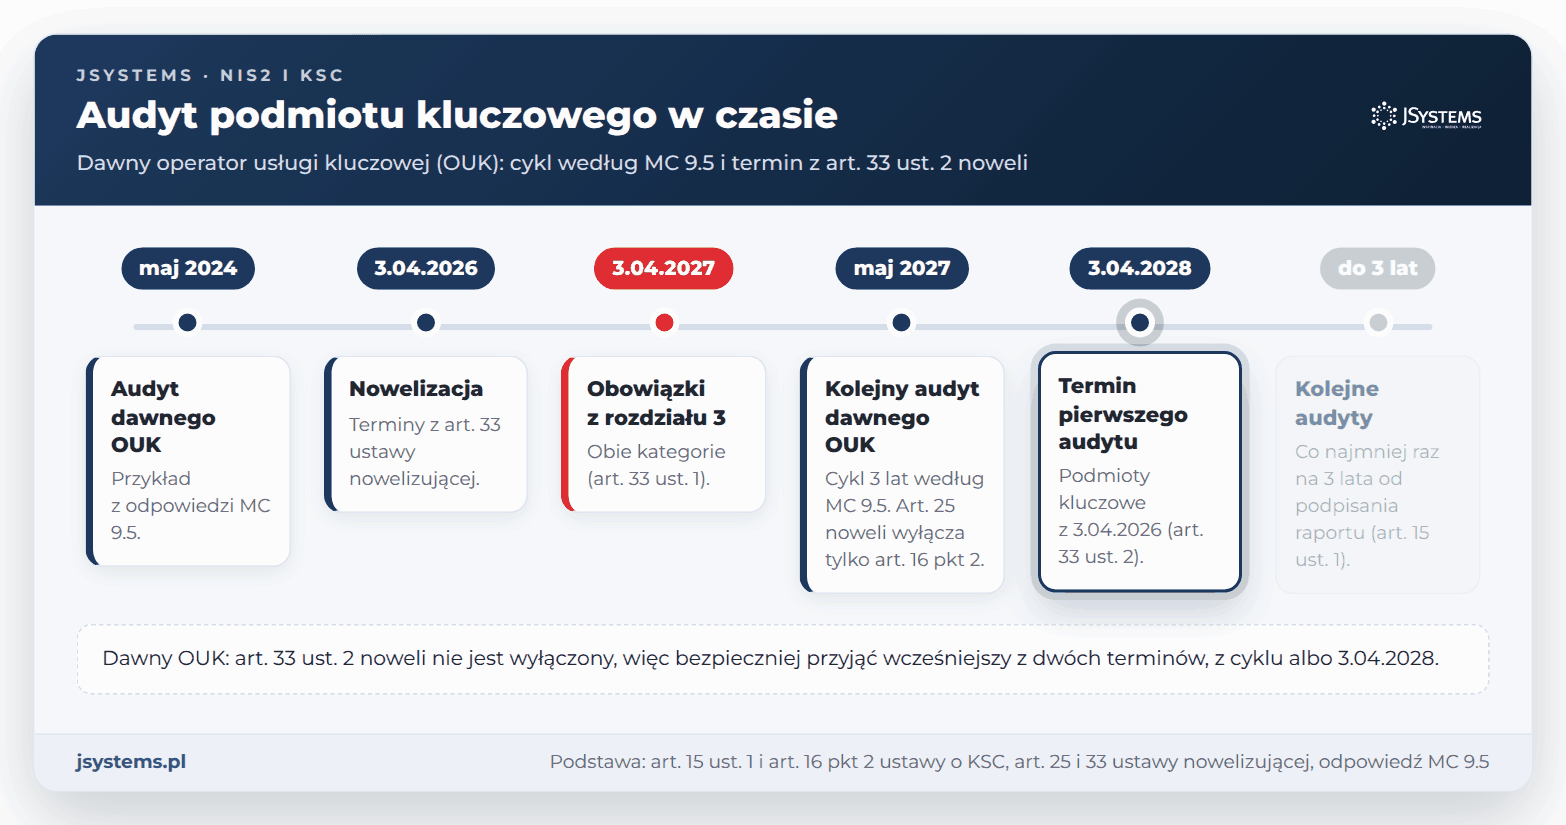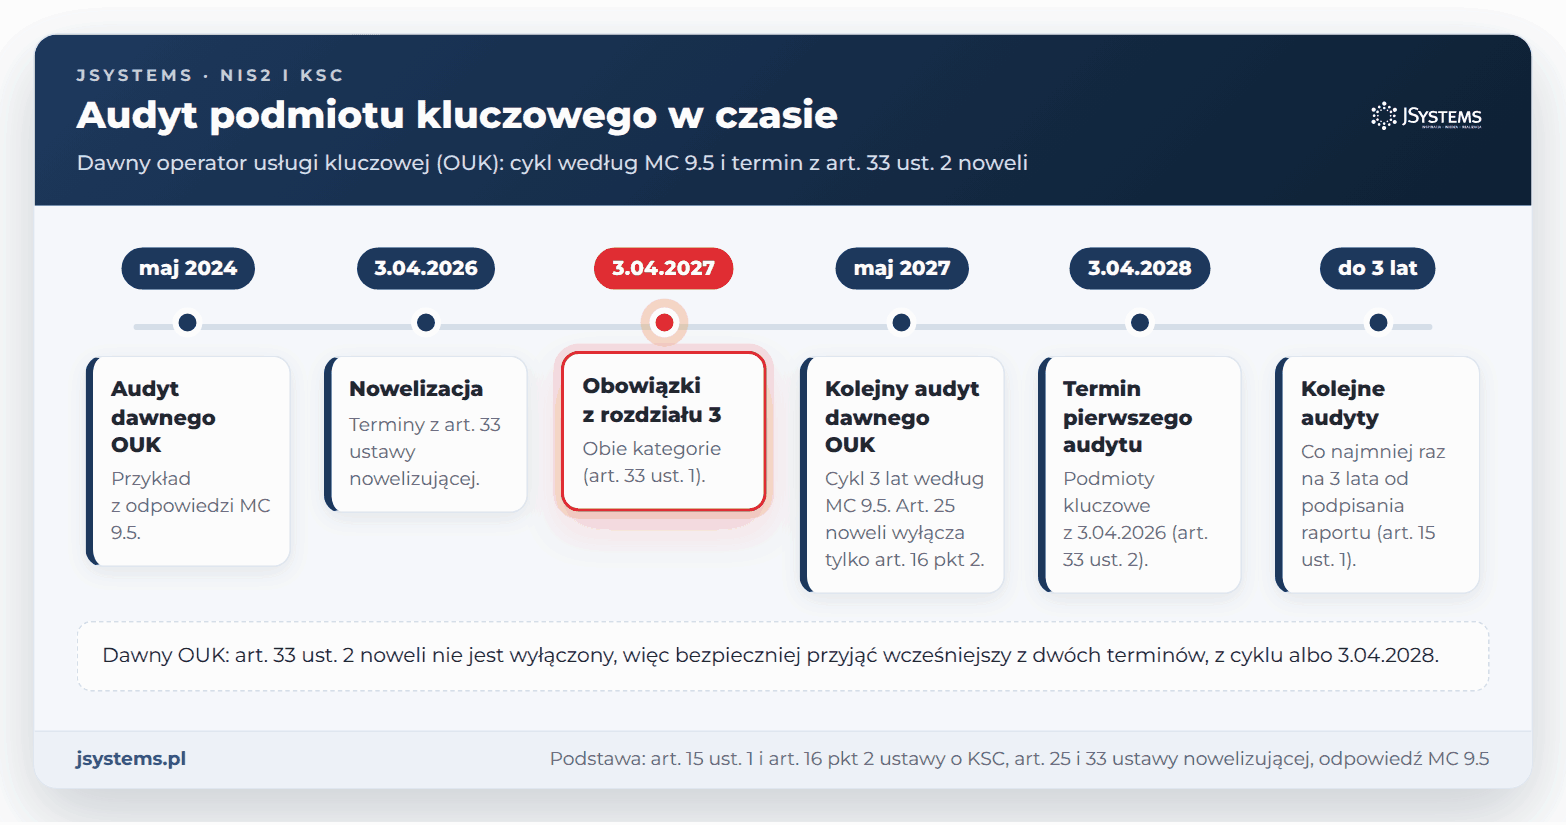
Kiedy pierwszy. Podmioty objęte ustawą od 3 kwietnia 2026 r. wdrażają obowiązki z rozdziału 3 do 3 kwietnia 2027 r. (art. 33 ust. 1 ustawy nowelizującej). Kluczowe z tej grupy przeprowadzają pierwszy audyt do 3 kwietnia 2028 r. (art. 33 ust. 2). Podmiot, który stanie się kluczowy później, ma na to 24 miesiące od spełnienia przesłanek (art. 16 pkt 2). Według Ministerstwa Cyfryzacji (MC) dawni operatorzy usług kluczowych, którzy wykonali audyt, zachowują swój cykl: jeżeli audyt odbył się w maju 2024 r., kolejny wypada najpóźniej w maju 2027 r., a audyt w okresie dostosowawczym obejmuje system sprzed nowelizacji (odpowiedź 9.5). Art. 25 ustawy nowelizującej wyłącza wprost tylko art. 16 pkt 2, więc bezpieczniej przyjąć wcześniejszy z dwóch terminów: z cyklu albo 3 kwietnia 2028 r.
Kto może audytować. Audyt może przeprowadzić akredytowana jednostka oceniająca zgodność w zakresie właściwym do ocen bezpieczeństwa systemów informacyjnych albo co najmniej dwóch audytorów z certyfikatami lub z praktyką audytową. Może go też przeprowadzić CSIRT sektorowy, czyli sektorowy zespół reagowania na incydenty, jeżeli jego audytorzy spełniają te warunki (art. 15 ust. 2). Rozporządzenie Ministra Cyfryzacji z 12 października 2018 r. wymienia 11 certyfikatów, m.in. CIA, CISA, CISM, CISSP oraz certyfikaty audytora wiodącego PN-EN ISO/IEC 27001 i PN-EN ISO 22301. Zamiast certyfikatu wystarczy praktyka audytowa, potwierdzona m.in. 3 audytami bezpieczeństwa systemów informacyjnych lub ciągłości działania w ciągu 3 lat przed audytem (art. 15 ust. 2 pkt 2 i ust. 3). Audytorem nie może być osoba, która realizuje w audytowanym podmiocie zadania z art. 8 i 9-13 albo realizowała je w ciągu roku przed rozpoczęciem audytu (art. 15 ust. 2a). MC dopuszcza audyt wewnętrzny lub zewnętrzny i uważa, że powinien on obejmować cały system informacyjny podmiotu (odpowiedź 9.1), choć przepis mówi o systemie wykorzystywanym w procesie świadczenia usługi.
Co po audycie. Audytor sporządza pisemne sprawozdanie i przekazuje je z dokumentacją audytu (art. 15 ust. 5), a podmiot kluczowy przedstawia organowi elektroniczną kopię raportu w 3 dni robocze od jego otrzymania (art. 15 ust. 1a). Kopię przekazuje się też na wniosek dyrektora Rządowego Centrum Bezpieczeństwa, gdy podmiot jest operatorem infrastruktury krytycznej, i Szefa Agencji Bezpieczeństwa Wewnętrznego (art. 15 ust. 7). Ustawa nie przewiduje zaliczenia audytu certyfikacyjnego ISO/IEC 27001 jako audytu z art. 15.
Podmioty kluczowe objęte ustawą od 3 kwietnia 2026 r. mają czas na pierwszy audyt do 3 kwietnia 2028 r. Dawni operatorzy usługi kluczowej według Ministerstwa Cyfryzacji zachowują swój cykl, ale nowela nie wyłącza wobec nich terminu z art. 33 ust. 2, więc bezpieczniej przyjąć wcześniejszy z dwóch terminów.
Co zrobić krok po kroku
Ustalenie terminu. Osoba odpowiedzialna za zgodność ustala, czy firma jest podmiotem kluczowym i od kiedy, czy była operatorem usługi kluczowej i kiedy audytorzy podpisali ostatni raport. Wynik trafia do notatki z terminem audytu (art. 15 ust. 1 i art. 16 pkt 2 ustawy o KSC, art. 25 i art. 33 ust. 2 ustawy nowelizującej). Przy wątpliwościach co do statusu pomoże zestawienie podmiot kluczowy a podmiot ważny.
Model i budżet. Zarząd decyduje, czy audyt przeprowadzi akredytowana jednostka, zewnętrzni audytorzy czy własny dział audytu spełniający wymogi, i planuje środki w budżecie (art. 8d pkt 2). Audyt wewnętrzny jest dopuszczalny (odpowiedź MC 9.1), o ile audytorzy mają kwalifikacje i są niezależni. Kosztorys wchodzi do budżetu na przygotowanie do KSC.
Weryfikacja kwalifikacji. Dział zakupów żąda od oferentów zakresu akredytacji jednostki albo imiennych certyfikatów z listy w rozporządzeniu lub dowodów praktyki co najmniej dwóch audytorów (art. 15 ust. 2-3). Kopie trafiają do akt zamówienia.
Oświadczenia o niezależności. Każdy audytor składa oświadczenie, że nie realizuje w firmie zadań z art. 8 i 9-13 i nie realizował ich w ciągu roku przed audytem (art. 15 ust. 2a). Wyklucza to m.in. osoby, które szacują ryzyko, wdrażają zabezpieczenia, obsługują incydenty albo utrzymują kontakty z podmiotami systemu, także pracowników firmy administrującej systemami spółki, jeśli wykonują dla niej te zadania.
Zakres i umowa. Umowa określa zakres audytu z uwzględnieniem stanowiska MC o całym systemie informacyjnym, harmonogram, dostęp do dokumentów i ludzi, zachowanie tajemnicy (art. 15 ust. 4) oraz formę sprawozdania i przekazania dokumentacji audytu (art. 15 ust. 5).
Termin z zapasem. Zarząd planuje audyt tak, by raport powstał przed ustawowym terminem, z czasem na wdrożenie zaleceń, bo organ może nakazać ich wdrożenie decyzją (art. 53 ust. 5 pkt 5).
Kopia raportu i plan działań. Osoba odpowiedzialna za system zarządzania bezpieczeństwem informacji w ciągu 3 dni roboczych od otrzymania raportu przesyła organowi jego kopię w postaci elektronicznej (art. 15 ust. 1a), a zarząd zatwierdza plan wdrożenia zaleceń z właścicielami i terminami.
Jak sprawdzić, że sprawa jest załatwiona
Sprawa jest załatwiona, gdy w aktach są:
notatka z terminem audytu i podstawą jego wyliczenia,
uchwała z budżetem,
dokumenty kwalifikacji audytorów i ich oświadczenia o niezależności,
umowa z zakresem,
raport podpisany przez audytorów z datą,
potwierdzenie przesłania kopii do organu w 3 dni robocze,
zatwierdzony plan wdrożenia zaleceń.
Datę podpisania raportu wpisz do kalendarza zarządu, bo od niej biegnie kolejny termin. Jak przygotować teczkę dowodów na wizytę organu, opisujemy w poście kontrola z KSC i przygotowanie do niej.
Podstawa prawna i źródła
art. 15 i art. 16 pkt 2 ustawy z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa (tekst ujednolicony, stan na 8 października 2026 r.) (źródło)
art. 8d pkt 2 i art. 53 ust. 5 pkt 5 ustawy o KSC
art. 25 i art. 33 ust. 1-2 ustawy z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) (źródło)
Rozporządzenie Ministra Cyfryzacji z dnia 12 października 2018 r. w sprawie wykazu certyfikatów uprawniających do przeprowadzenia audytu (Dz.U. 2018 poz. 1999) (źródło)
Ministerstwo Cyfryzacji, pytania i odpowiedzi do ustawy o KSC, październik 2026, pytania 9.1-9.6 (źródło)
Stan prawny na 13 października 2026 r. Wyjaśnienia Ministerstwa Cyfryzacji nie są źródłem prawa, ale pokazują, jak resort odczytuje przepisy. W sprawach spornych decyzję warto oprzeć na opinii prawnika albo na stanowisku organu właściwego do spraw cyberbezpieczeństwa.
Czy podmiot ważny musi przeprowadzać audyt bezpieczeństwa z KSC?
Nie musi robić go cyklicznie, bo art. 15 ust. 1 ustawy o KSC dotyczy podmiotów kluczowych, co potwierdza Ministerstwo Cyfryzacji. Organ właściwy może jednak nakazać podmiotowi ważnemu zewnętrzny audyt decyzją, gdy wystąpi incydent poważny lub inne naruszenie ustawy, a taka decyzja podlega natychmiastowemu wykonaniu.
Czy audyt certyfikacyjny ISO 27001 zastępuje audyt z ustawy o KSC?
Nie. Ustawa o KSC nie przewiduje zaliczenia audytu certyfikacyjnego jako audytu z art. 15. Audytor wiodący ISO/IEC 27001 z certyfikatem wydanym przez akredytowaną jednostkę może jednak być jednym z co najmniej dwóch audytorów, bo ten certyfikat jest na liście w rozporządzeniu Ministra Cyfryzacji z 2018 r.
Czy własny dział audytu wewnętrznego może przeprowadzić audyt KSC?
Tak, Ministerstwo Cyfryzacji wskazuje, że audyt może być wewnętrzny lub zewnętrzny. Muszą go jednak przeprowadzić co najmniej dwie osoby z certyfikatami z rozporządzenia albo z wymaganą praktyką, które nie realizują w firmie zadań z art. 8 i 9-13 ustawy o KSC ani nie realizowały ich w ciągu roku przed audytem.
Od kiedy liczy się termin kolejnego audytu z KSC?
Od dnia sporządzenia i podpisania przez audytorów raportu z ostatniego audytu (art. 15 ust. 1 ustawy o KSC). Kolejny audyt trzeba przeprowadzić najpóźniej 3 lata od tej daty, więc audyt wykonany wcześniej, niż wymaga termin, przyspiesza także następny.





Komentarze (0)
Brak komentarzy...