Kupiliśmy gotową dokumentację zgodną z NIS2 - czy to wystarczy, żeby spełnić KSC
Udostępnij na:
Spis treści
NIS2 i KSC - Wdrożenie: dokumentacja, audyt i zabezpieczenia
Kupiliśmy gotową dokumentację zgodną z NIS2 - czy to wystarczy, żeby spełnić KSC
W skrócie
Firma kupiła pakiet polityk opisanych jako zgodne z NIS2, zarząd je podpisał i pyta, czy obowiązki z ustawy o krajowym systemie cyberbezpieczeństwa (KSC) są wykonane. Gotowa dokumentacja NIS2 sama tego nie załatwia.
Ustawa wymaga wdrożonego systemu zarządzania bezpieczeństwem informacji (SZBI, art. 8) oraz dokumentacji, którą podmiot opracowuje, stosuje i aktualizuje (art. 10). Ministerstwo Cyfryzacji pisze wprost, że kupiona dokumentacja schowana w szafie nie zapewni cyberbezpieczeństwa.
Pakiet może być szkieletem: dopasuj go do usług i systemów firmy, oprzyj na własnym szacowaniu ryzyka, zatwierdź konkretne wersje uchwałą zarządu i od razu zacznij prowadzić zapisy, które dowodzą stosowania procedur.
Po zakupie pakietu polityk i procedur z etykietą „zgodne z NIS2” łatwo uznać temat za zamknięty. Odpowiadamy, co z gotowej dokumentacji NIS2 da się wykorzystać, czego ustawa o KSC wymaga ponad dokumenty i jak w siedmiu krokach zamienić kupiony pakiet w dokumentację własnego systemu.
Jak to wygląda w praktyce
Producent maszyn zatrudniający 300 osób ustalił, że jako duża firma z sektora produkcji jest podmiotem ważnym, i kupił od firmy doradczej kilkanaście polityk i procedur „zgodnych z NIS2”. Zarząd zatwierdził je jedną uchwałą, a dział IT umieścił pliki na dysku sieciowym. Przy planowaniu budżetu dyrektor finansowy pyta, czy sprawa jest zamknięta. Pierwszy przegląd pokazuje, że polityki mówią o „organizacji” bez nazw usług i systemów, wskazują stanowiska, których w spółce nie ma, procedura incydentów odsyła do „właściwego organu” bez systemu S46, a nikt nie wie, kto i kiedy przegląda dokumenty. To samo pytanie wraca, gdy klient albo audytor prosi o dowody, a firma ma tylko polityki.
Co mówią przepisy
Ustawa nie przewiduje zgodności osiąganej samymi dokumentami. Podmiot kluczowy lub ważny wdraża system zarządzania bezpieczeństwem informacji w systemie informacyjnym wykorzystywanym w procesach wpływających na świadczenie usługi (art. 8 ust. 1 ustawy o KSC). System ma zapewniać m.in. systematyczne szacowanie ryzyka i zarządzanie nim, środki proporcjonalne do oszacowanego ryzyka oraz zarządzanie incydentami. Podmiot ważny będący podmiotem publicznym stosuje zamiast tego wymogi z załącznika nr 4 do ustawy (art. 8 ust. 3). Dokumentację podmiot „opracowuje, stosuje i aktualizuje” (art. 10 ust. 1), a obok dokumentacji normatywnej prowadzi operacyjną, czyli zapisy poświadczające wykonywanie czynności, także automatyczne zapisy w dziennikach systemów (art. 10 ust. 4).
Ministerstwo Cyfryzacji (MC) odpowiada na to pytanie wprost: kupiona dokumentacja podpisana przez zarząd i schowana w „szafie NIS2” nie zapewni realnego cyberbezpieczeństwa, bo organizacja musi znać swoje aktywa i ryzyka oraz mieć wdrożone, przetestowane i stosowane procedury zarządzania incydentami (odpowiedź 3.7). MC nie każe jednak pisać wszystkiego od zera. Zaleca najpierw przejrzeć istniejące zasoby organizacji, a organizacjom z systemem zarządzania bezpieczeństwem wdrożonym według standardów pozwala wykorzystać i dostosować dotychczasową dokumentację (odpowiedź 3.6). SZBI dla kilku systemów da się opisać w jednym dokumencie (odpowiedź 3.31). W nadzorze liczy się udowodnienie stosowania przepisów, a nie formalnie poprawne dokumenty (odpowiedź 11.6), a organ może zażądać dowodów realizacji wymogów z art. 8 ust. 1 (art. 53 ust. 2 pkt 6).
Ostrożności wymaga też sama etykieta. Dyrektywa NIS2 jest skierowana do państw członkowskich (art. 46 dyrektywy), więc firmę wiąże polska ustawa. Ustawa ma elementy, których pakiet pisany pod dyrektywę może nie obejmować:
Wykaz podmiotów kluczowych i podmiotów ważnych (Wykaz KSC) z aktualizacją danych w 14 dni (art. 7c ust. 3),
zgłoszenia incydentów przez system S46 (art. 11 ust. 2),
osoby do kontaktu (art. 9),
informację z Krajowego Rejestru Karnego przed dopuszczeniem do zadań (art. 8f).
Decyzje o SZBI podejmuje kierownik podmiotu (art. 8d pkt 1) i odpowiada za obowiązki także wtedy, gdy powierzył je innej osobie (art. 8c ust. 3). Podmioty objęte ustawą od 3 kwietnia 2026 r. mają na obowiązki z rozdziału 3 czas do 3 kwietnia 2027 r. (art. 33 ust. 1 ustawy nowelizującej z 23 stycznia 2026 r.).
Co zrobić krok po kroku
Inwentaryzacja. Osoba odpowiedzialna za SZBI spisuje usługi objęte ustawą, systemy informacyjne, od których zależą, aktywa i dostawców. MC wskazuje, że każdy system wykorzystywany do świadczenia usługi powinien być zinwentaryzowany i uwzględniony w SZBI (odpowiedź 14.7). Efekt: lista, do której trzeba dopasować pakiet.
Analiza luk pakietu. Ta sama osoba porównuje każdy dokument z art. 8 ust. 1 pkt 1-5 i art. 10 ust. 3: co jest opisane konkretnie, co jest ogólnikiem, czego brakuje. Pakiet oparty na normie warto zestawić z obowiązkami spoza SZBI, które opisujemy w tekście KSC i ISO 27001: czego certyfikat nie załatwia. Efekt: tabela luk z właścicielem każdego dokumentu.
Szacowanie ryzyka przed polityką. Zespół szacuje ryzyko dla własnych usług i systemów (art. 8 ust. 1 pkt 1), a kierownik akceptuje plan postępowania z ryzykiem. Dopiero z tego wynika, które polityki tematyczne są potrzebne i jak mocne mają być środki (art. 8 ust. 1 pkt 2).
Przepisanie dokumentów na firmę. Właściciele dokumentów wpisują nazwy usług i systemów, imienne role i zastępstwa, usuwają procesy, których firma nie prowadzi, i dopisują brakujące elementy ustawowe. Każdy dokument dostaje właściciela i termin przeglądu, a nadzór nad dokumentacją zapewnia dostęp tylko dla upoważnionych, ochronę przed utratą i oznaczanie wersji (art. 10 ust. 6).
Decyzja kierownika. Zarząd zatwierdza uchwałą politykę SZBI, metodykę szacowania ryzyka i wykaz dokumentów z numerami wersji, przydziela zadania i planuje środki finansowe (art. 8d pkt 1-3). Uchwała wymienia konkretne dokumenty, a nie „pakiet”.
Uruchomienie zapisów. Od dnia zatwierdzenia działy prowadzą rejestry ryzyk, incydentów, uprawnień i szkoleń oraz protokoły testów kopii zapasowych. To dokumentacja operacyjna z art. 10 ust. 4, bez której polityki pozostają deklaracją.
Próba procedur. Przed końcem okresu dostosowawczego firma ćwiczy procedurę incydentu z zegarem 24 i 72 godzin od wykrycia (art. 11 ust. 1 pkt 4 i 4a) oraz odtworzenie systemu z kopii. Wyniki zapisuje w protokołach (art. 8 ust. 1 pkt 2 lit. f i h).
Jak sprawdzić, że sprawa jest załatwiona
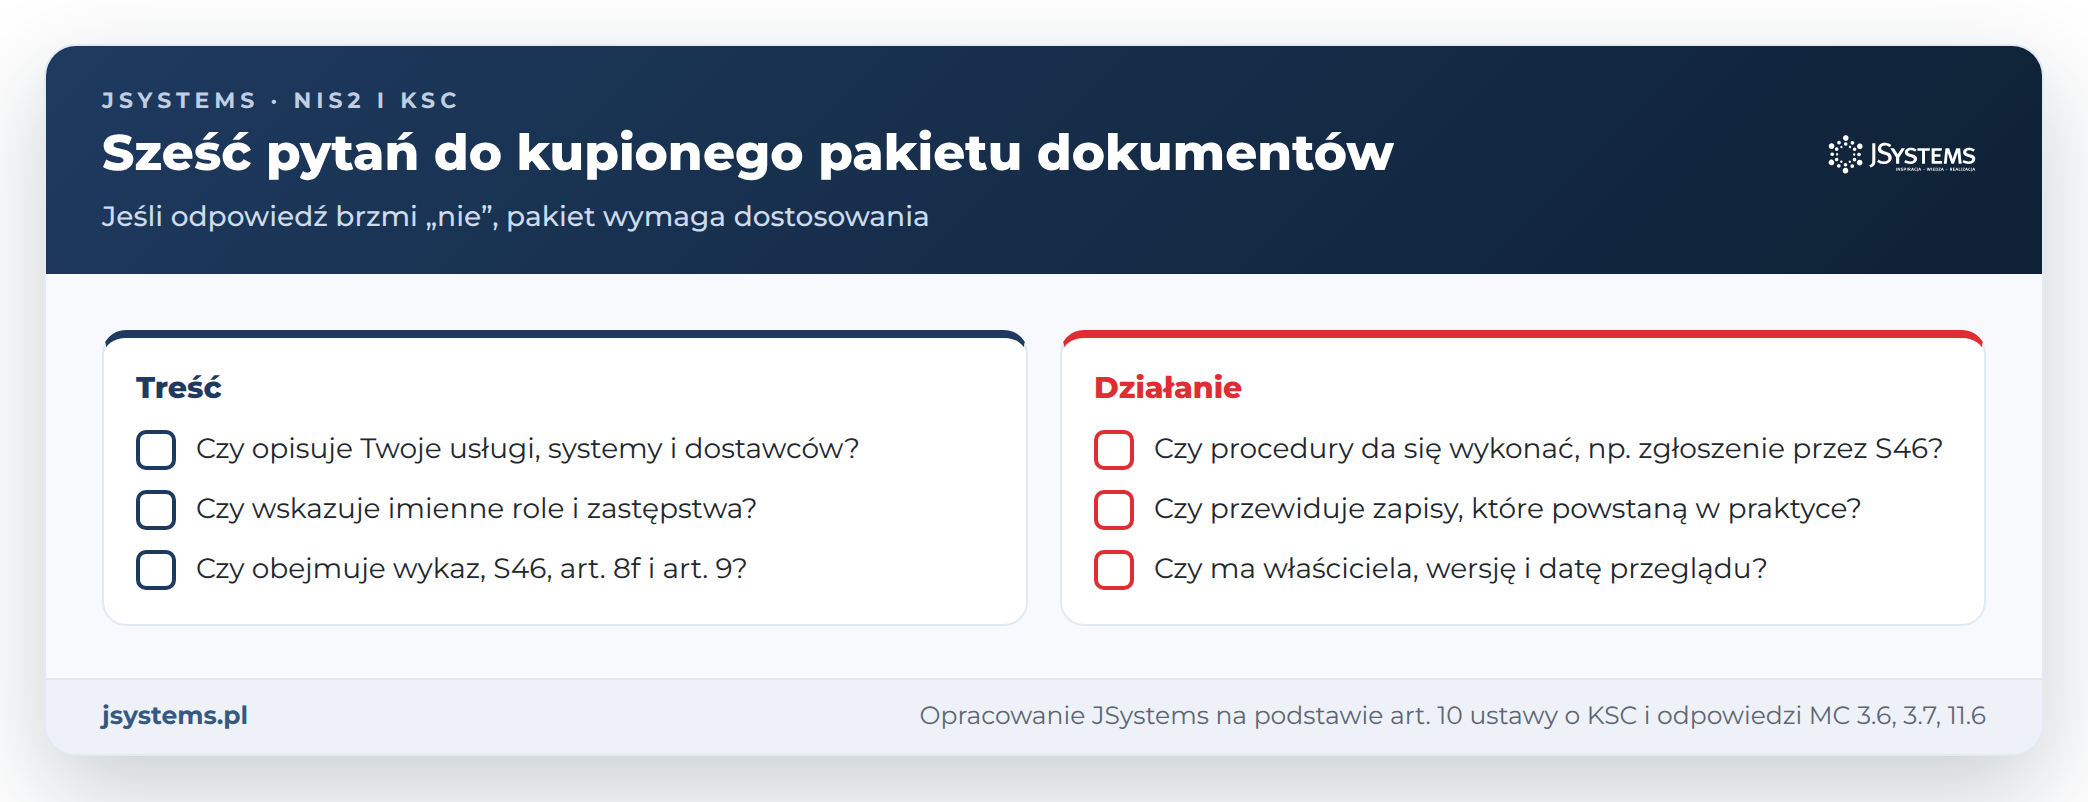
Sprawa jest załatwiona, gdy na każde z sześciu pytań odpowiedź brzmi „tak”:
dokumenty opisują Twoje usługi, systemy i dostawców,
wskazują imienne role i zastępstwa,
obejmują Wykaz KSC, S46, art. 8f i art. 9,
procedury da się wykonać, np. zgłoszenie przez S46,
przewidują zapisy, które powstają w praktyce,
każdy dokument ma właściciela, wersję i datę przeglądu.
Na kontrolę zachowaj tabelę luk z datami zamknięcia, raport z szacowania ryzyka z decyzją kierownika, uchwałę zatwierdzającą wersje dokumentów, protokół z ćwiczenia procedury incydentu i pierwsze wpisy w rejestrach. Organ może zapytać także pracowników, jak stosują procedury, bo MC wymienia relacje personelu wśród dowodów (odpowiedź 11.6). Jak zebrać te dowody na wypadek wizyty organu, opisujemy w poście kontrola z KSC: kto ją przeprowadza i jak się przygotować.
Każda odpowiedź „nie” oznacza pracę, której gotowy pakiet nie wykona za firmę. Sprawę zamyka dopiero sześć odpowiedzi „tak”.
Podstawa prawna i źródła
art. 8 ust. 1, art. 8c ust. 3, art. 8d i art. 10 ustawy z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa (tekst ujednolicony, stan na 8 października 2026 r.) (źródło)
art. 7c ust. 3, art. 8f, art. 9, art. 11 ust. 2 i art. 53 ust. 2 pkt 6 ustawy o KSC
art. 33 ust. 1 ustawy z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) (źródło)
art. 46 dyrektywy Parlamentu Europejskiego i Rady (UE) 2022/2555 z dnia 14 grudnia 2022 r. (dyrektywa NIS2)
Ministerstwo Cyfryzacji, pytania i odpowiedzi do ustawy o KSC, październik 2026, pytania 3.6, 3.7, 3.31, 11.6 i 14.7 (źródło)
Stan prawny na 13 października 2026 r. Wyjaśnienia Ministerstwa Cyfryzacji nie są źródłem prawa, ale pokazują, jak resort odczytuje przepisy. W sprawach spornych decyzję warto oprzeć na opinii prawnika albo na stanowisku organu właściwego do spraw cyberbezpieczeństwa.
Czy szablon polityk bezpieczeństwa można wykorzystać przy wdrażaniu KSC?
Tak, ustawa nie zakazuje korzystania z gotowych wzorów. Ministerstwo Cyfryzacji zaleca najpierw przejrzeć istniejące zasoby organizacji, a zarazem zaznacza, że kupiona dokumentacja schowana w szafie nie zapewni realnego cyberbezpieczeństwa. Szablon trzeba przepisać na usługi, systemy i ludzi firmy oraz oprzeć na jej własnym szacowaniu ryzyka.
Czy podpisanie polityk przez zarząd oznacza wdrożenie SZBI?
Nie. Art. 8 ustawy o KSC wymaga wdrożenia systemu, który działa: szacowania ryzyka, środków ochrony i zarządzania incydentami. Decyzja zarządu jest potrzebna, bo to kierownik decyduje o systemie zarządzania bezpieczeństwem informacji (SZBI), ale dowodem wdrożenia są zapisy z jego stosowania, czyli dokumentacja operacyjna z art. 10 ust. 4.
Czy dokumentacja zgodna z dyrektywą NIS2 jest zgodna z polską ustawą o KSC?
Nie musi być. Dyrektywa NIS2 jest skierowana do państw członkowskich, a firmę w Polsce wiąże ustawa o KSC. Pakiet pisany pod dyrektywę trzeba sprawdzić pod kątem polskich elementów: Wykazu KSC, zgłoszeń przez system S46, osób do kontaktu i informacji z Krajowego Rejestru Karnego.
Czy dla każdego systemu informatycznego potrzebny jest osobny dokument SZBI?
Nie. Ministerstwo Cyfryzacji wyjaśnia, że system zarządzania bezpieczeństwem informacji (SZBI) dla kilku systemów informacyjnych może być opracowany w jednym dokumencie, bo ustawa nie wprowadza tu odrębnych wymogów. Każdy system wykorzystywany do świadczenia usługi powinien jednak zostać zinwentaryzowany i uwzględniony w SZBI.





Komentarze (0)
Brak komentarzy...