
Blog JSystems - uwalniamy wiedzę!

Szukaj

NIS2 i KSC - Zarząd, odpowiedzialność i ludzie

Pierwsze szkolenie zarządu z KSC - do kiedy najpóźniej i co z osobą powołaną w trakcie roku

W skrócie

  • Zarząd planuje pierwsze szkolenie z art. 8e ustawy o KSC i pyta, czy okres dostosowawczy przesuwa jego termin oraz co z członkiem zarządu powołanym w trakcie roku. Szkolenie zarządu odbywa się raz w roku kalendarzowym.
  • Podmioty, które spełniały przesłanki 3 kwietnia 2026 r., wdrażają obowiązki z rozdziału 3 do 3 kwietnia 2027 r. (art. 33 ust. 1 noweli). Ministerstwo Cyfryzacji uznaje, że pierwsze szkolenie musi się odbyć najpóźniej w 2027 r., a może już w 2026 r.
  • Zarząd uchwala termin przed 3 kwietnia 2027 r. z terminem zapasowym w 2027 r., a nowego członka zarządu szkoli, w naszej ocenie, w roku powołania, bo art. 8e nie przewiduje wyjątku dla osób powołanych w trakcie roku.

Termin pierwszego szkolenia zarządu z KSC wynika z połączenia trzech źródeł: art. 8e ustawy o krajowym systemie cyberbezpieczeństwa, art. 33 ustawy nowelizującej i stanowiska Ministerstwa Cyfryzacji (MC). Wyjaśniamy, do kiedy najpóźniej szkolenie musi się odbyć, jak liczyć rok kalendarzowy, kogo obejmuje i co zrobić z członkiem zarządu, który dołącza w trakcie roku.

Jak to wygląda w praktyce

Zarząd spółki produkcyjnej, która jest podmiotem ważnym, układa plan na 2027 r. i chce przesunąć szkolenie z art. 8e na listopad, po wdrożeniu systemu zarządzania bezpieczeństwem informacji (SZBI). Dyrektor finansowy pyta, czy szkolenie w grudniu 2026 r. zaliczy się na 2027 r., a właściciele zapowiadają powołanie nowego członka zarządu we wrześniu. Pada też pytanie, czy wystarczy, że szkolenie przejdzie członek zarządu odpowiedzialny za IT.

Co mówią przepisy

„Kierownik podmiotu kluczowego lub podmiotu ważnego oraz osoba, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa, raz w roku kalendarzowym przechodzi szkolenie” (art. 8e ust. 1). Zakres szkolenia obejmuje wykonywanie obowiązków wymienionych w ust. 2, czyli m.in. dotyczących Wykazu podmiotów kluczowych i podmiotów ważnych, SZBI i jego dokumentacji, zadań kierownika, weryfikacji niekaralności, osób do kontaktu, incydentów, struktur z art. 14 i audytu. Udział ma być udokumentowany (ust. 3), ale ustawa nie określa liczby godzin, formy ani rodzaju dokumentu. MC opisuje treść szkolenia jako dotyczącą „zadań związanych z opracowaniem systemu zarządzania bezpieczeństwem informacji, zgłaszania incydentów, dokumentowania SZBI” (odpowiedź 4.3).

Przy wieloosobowym zarządzie kierownikiem są wszyscy jego członkowie (art. 2 pkt 8a ustawy o KSC w związku z art. 3 ust. 1 pkt 6 ustawy o rachunkowości), dlatego szkolenie przechodzi każdy członek zarządu, a nie tylko odpowiedzialny za IT. Ustawa nie mówi tego jednym zdaniem, to wniosek z połączenia przepisów, który rozwijamy w poście kto jest kierownikiem podmiotu w KSC.

Art. 8e należy do rozdziału 3. Podmioty, które 3 kwietnia 2026 r. spełniały przesłanki uznania za podmiot kluczowy albo ważny, realizują obowiązki z tego rozdziału w terminie 12 miesięcy, czyli do 3 kwietnia 2027 r. (art. 33 ust. 1 ustawy nowelizującej). W którym roku kalendarzowym ma się odbyć pierwsze szkolenie, ustawa wprost nie mówi. MC odpowiada, że w takich podmiotach pierwsze szkolenie kierownika „musi być przeprowadzone najpóźniej w 2027 r.” i że można je przeprowadzić jeszcze w 2026 r., a kolejne w 2027 r. (3.46). Granica 31 grudnia 2027 r. jest więc stanowiskiem ministerstwa, a nie przepisem. Do 3 kwietnia 2027 r. zarząd ma podjąć decyzje o wdrożeniu SZBI (art. 8d pkt 1), dlatego szkolenie przed tą datą daje mu wiedzę na czas tych decyzji. Od 2028 r. szkolenie odbywa się w każdym roku kalendarzowym, od stycznia do grudnia, a ustawa nie wyznacza odstępu między kolejnymi szkoleniami.

Podmiot, który spełni przesłanki później, realizuje obowiązki z rozdziału 3 w terminie 12 miesięcy od dnia ich spełnienia (art. 16 pkt 1). Ani ustawa, ani MC nie wskazują, w którym roku kalendarzowym ma się wtedy odbyć pierwsze szkolenie, więc najbezpieczniej zmieścić je w tych 12 miesiącach.

Sytuacji członka zarządu powołanego w trakcie roku ustawa nie reguluje. Od powołania jest on kierownikiem, a art. 8e wiąże obowiązek z rokiem kalendarzowym i nie przewiduje wyjątku dla osób powołanych pod koniec roku. Czytamy to tak, że po okresie dostosowawczym nowa osoba przechodzi szkolenie w roku, w którym ją powołano. Kary z art. 73a, także za niewykonanie art. 8e (ust. 1 pkt 4), mogą być nakładane po 3 kwietnia 2028 r. (art. 35 ustawy nowelizującej).
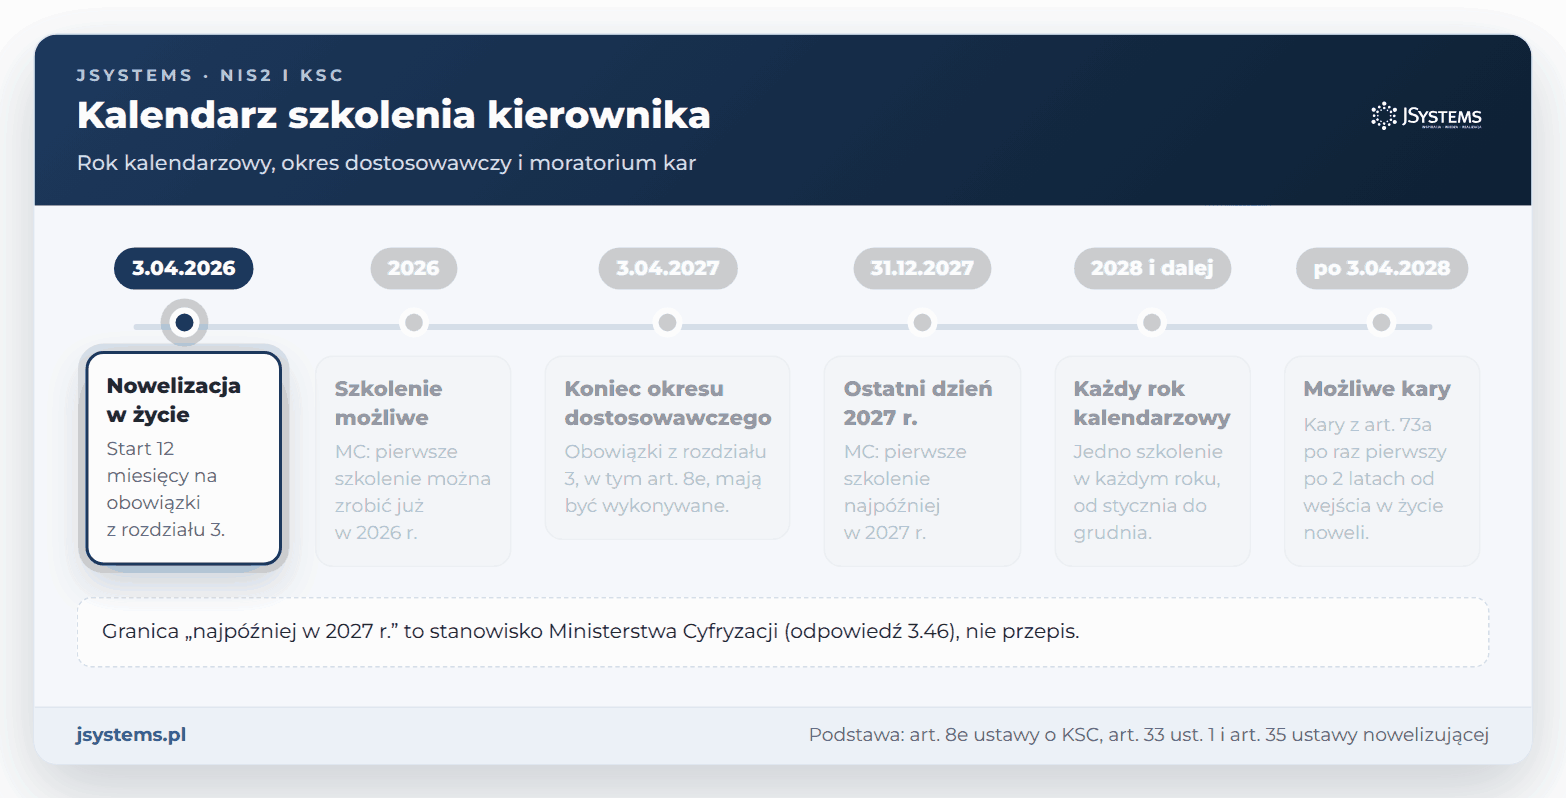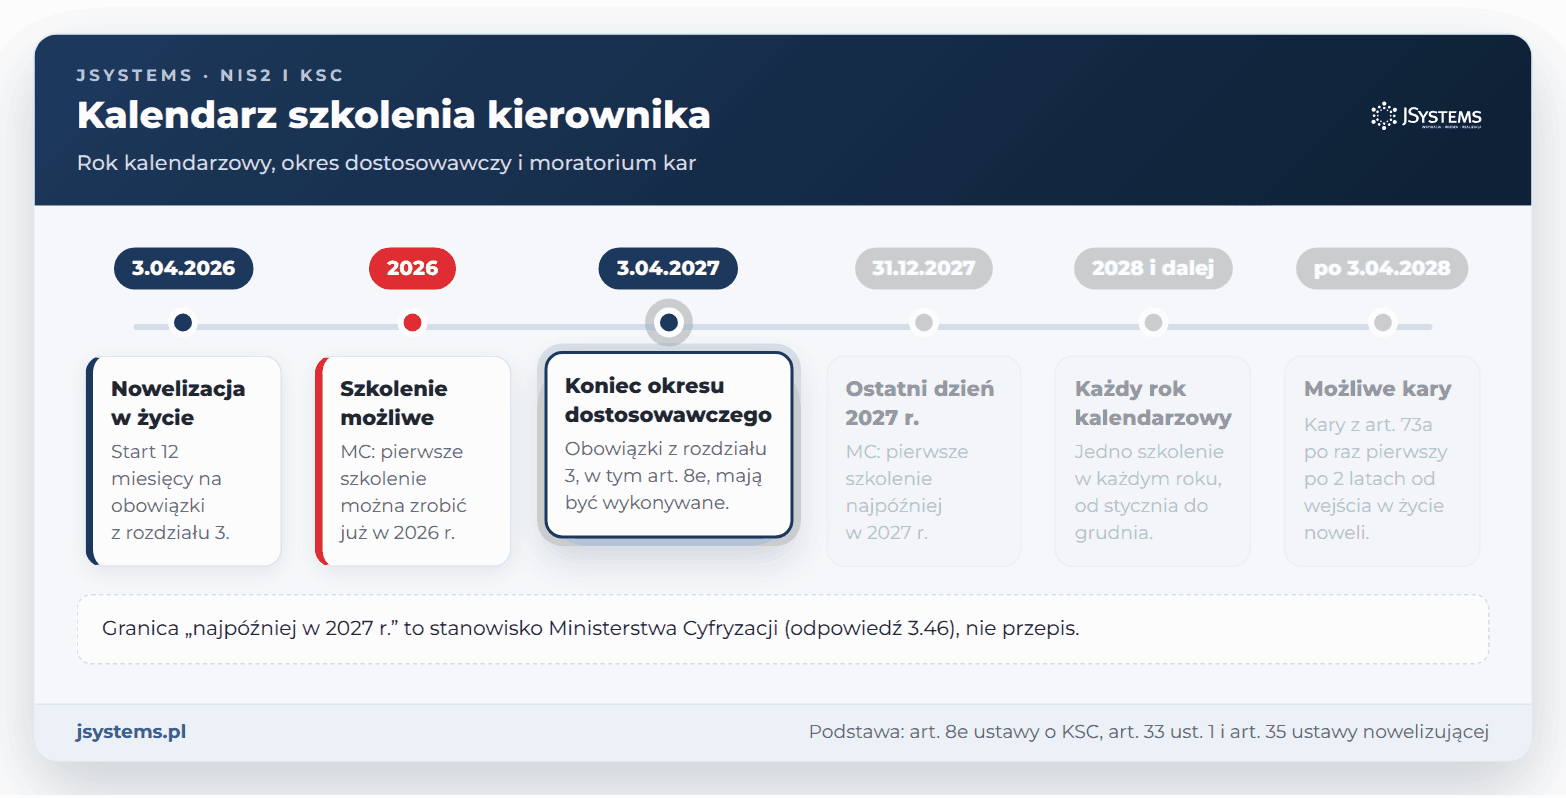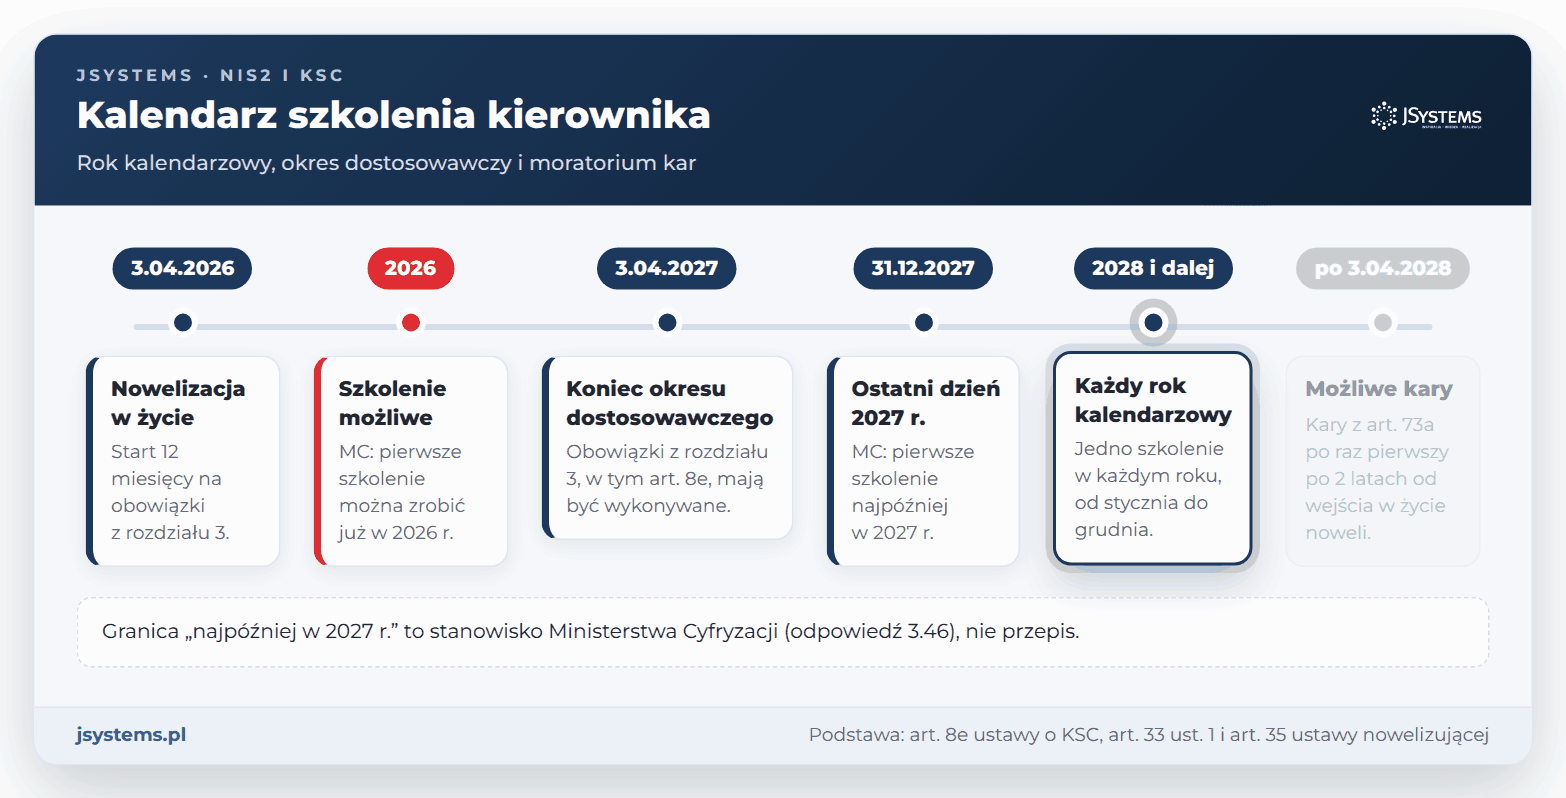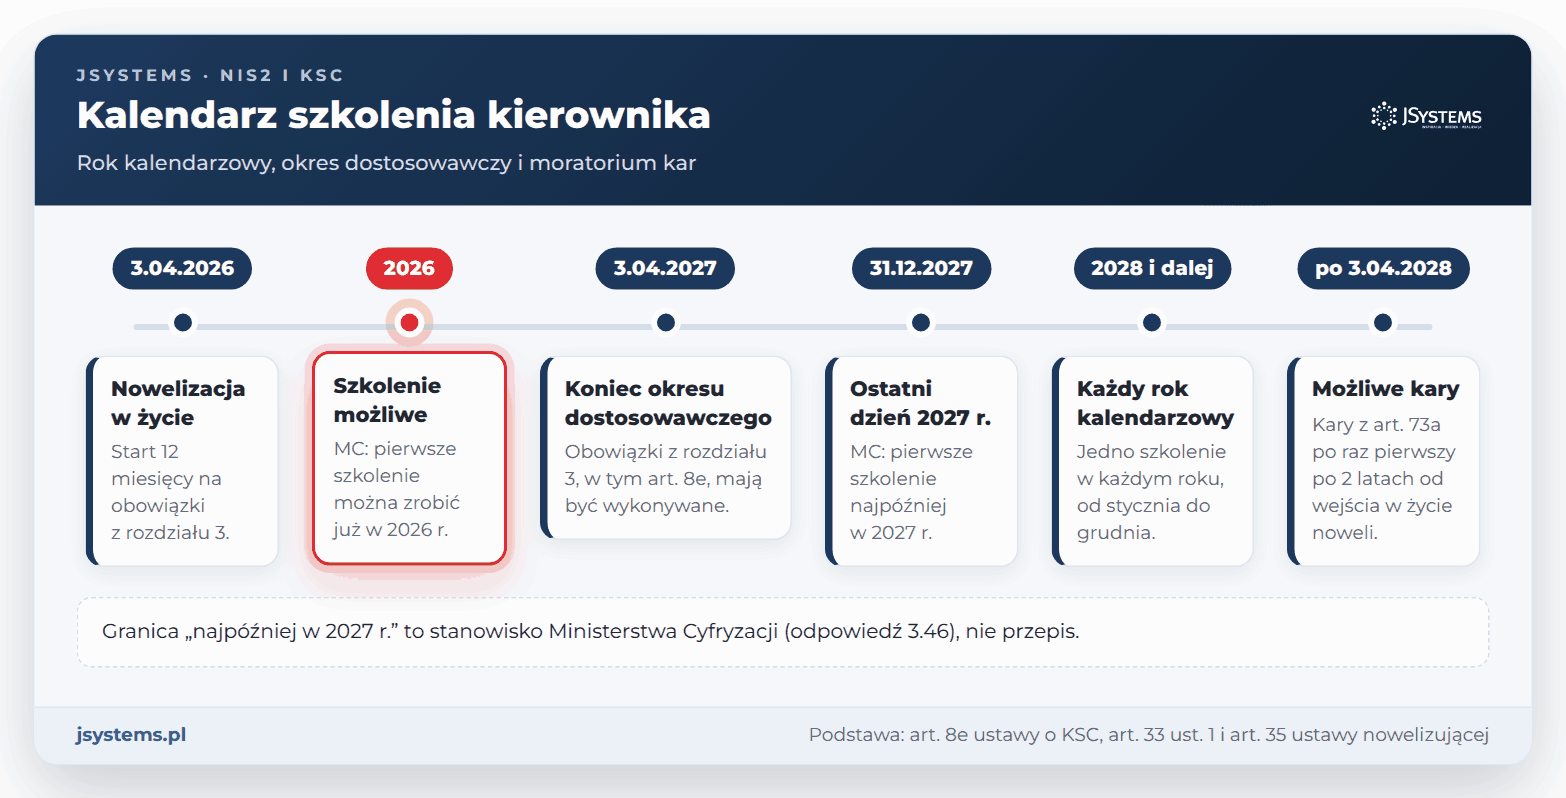
Oś czasu szkolenia zarządu z KSC: 3.04.2026, 3.04.2027, granica MC 31.12.2027 i możliwe kary po 3.04.2028
Granica „najpóźniej w 2027 r.” to stanowisko Ministerstwa Cyfryzacji, a nie przepis, dlatego bezpieczniej zaplanować pierwsze szkolenie przed 3 kwietnia 2027 r.

Co zrobić krok po kroku

  1. Lista osób. Sekretariat zarządu spisuje wszystkich członków zarządu i osoby, którym powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa (art. 8e ust. 1). Lista jest podstawą planu szkoleń.
  2. Uchwała o terminie. Zarząd uchwala termin pierwszego szkolenia, najlepiej przed 3 kwietnia 2027 r., i termin zapasowy do 31 grudnia 2027 r. Jeśli pierwsze szkolenie odbędzie się w 2026 r., ta sama uchwała planuje kolejne w 2027 r., bo szkolenie z grudnia 2026 r. nie wypełnia obowiązku za 2027 r. (art. 8e ust. 1, MC 3.46).
  3. Program zgodny z art. 8e ust. 2. Osoba odpowiedzialna za SZBI zestawia program wybranego szkolenia z obowiązkami wymienionymi w art. 8e ust. 2 i uzupełnia brakujące bloki materiałem wewnętrznym. Zestawienie trafia do dokumentacji.
  4. Zasada dla nowych osób. Uchwała przewiduje, że członek zarządu albo osoba z powierzonymi obowiązkami, powołana w trakcie roku, przechodzi szkolenie w tym samym roku kalendarzowym, najlepiej w pierwszych tygodniach po powołaniu. Ustawa nie określa formy, więc przy powołaniu pod koniec roku można wybrać szkolenie online.
  5. Dowody udziału. Organizator zbiera listę obecności albo raport z platformy, imienne zaświadczenia z datą i zakresem oraz materiały, a sekretariat wpisuje je do rejestru szkoleń razem z datą powołania każdej osoby (art. 8e ust. 3).
  6. Kalendarz na kolejne lata. Planując budżet na kolejny rok, zarząd rezerwuje termin szkolenia i termin zapasowy w tym samym roku kalendarzowym, żeby przesunięcie nie przeniosło szkolenia na styczeń. Pełny harmonogram okresu przejściowego opisuje artykuł KSC: co przygotować do 3 kwietnia 2027 roku.

Jak sprawdzić, że sprawa jest załatwiona

Sprawa jest załatwiona, gdy rejestr szkoleń za każdy rok kalendarzowy od pierwszego roku obowiązku pokazuje każdego członka zarządu i każdą osobę z powierzonymi obowiązkami. Przy każdej osobie widać datę szkolenia, zakres zestawiony z art. 8e ust. 2 i dowód udziału, a przy osobach powołanych w trakcie roku także datę powołania. Na kontrolę zachowaj uchwałę o planie szkoleń, zestawienie programu z art. 8e ust. 2, listy obecności albo raporty z platformy i zaświadczenia. W styczniu każdego roku sprawdź, czy poprzedni rok kalendarzowy nie minął bez szkolenia dla żadnej z tych osób.

Podstawa prawna i źródła

  • art. 8e ustawy z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa (tekst ujednolicony, stan na 8 października 2026 r.) (źródło)
  • art. 2 pkt 8a, art. 8d pkt 1, art. 16 pkt 1 i art. 73a ust. 1 pkt 4 ustawy o KSC
  • art. 33 ust. 1 i art. 35 ustawy z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) (źródło)
  • art. 3 ust. 1 pkt 6 ustawy z dnia 29 września 1994 r. o rachunkowości (tekst ujednolicony, Kancelaria Sejmu) (źródło)
  • Ministerstwo Cyfryzacji, pytania i odpowiedzi do ustawy o KSC, październik 2026, pytania 3.46, 4.1 i 4.3 (źródło)

Stan prawny na 13 października 2026 r. Wyjaśnienia Ministerstwa Cyfryzacji nie są źródłem prawa, ale pokazują, jak resort odczytuje przepisy. W sprawach spornych decyzję warto oprzeć na opinii prawnika albo na stanowisku organu właściwego do spraw cyberbezpieczeństwa.

Wróć do listy: 30 najczęstszych pytań i problemów związanych z NIS2 i KSC

Najczęściej zadawane pytania

Czy szkolenie zarządu z KSC musi się odbyć przed 3 kwietnia 2027 r.?
Ustawa wprost tego nie mówi. Podmioty, które spełniały przesłanki 3 kwietnia 2026 r., wdrażają obowiązki z rozdziału 3, w tym szkolenie z art. 8e, do 3 kwietnia 2027 r., a Ministerstwo Cyfryzacji uznaje, że pierwsze szkolenie musi się odbyć najpóźniej w 2027 r. Szkolenie przed 3 kwietnia 2027 r. daje zapas i wiedzę na czas decyzji o systemie zarządzania bezpieczeństwem informacji (SZBI).
Czy szkolenie zarządu z grudnia 2026 r. wystarczy na 2027 r.?
Nie. Art. 8e ustawy o KSC wymaga szkolenia raz w roku kalendarzowym, więc szkolenie z grudnia 2026 r. dotyczy roku 2026. Ministerstwo Cyfryzacji dopuszcza pierwsze szkolenie w 2026 r., ale wtedy kolejne trzeba przeprowadzić w 2027 r. Ustawa nie wyznacza minimalnego odstępu między szkoleniami.
Czy członek zarządu powołany w trakcie roku musi przejść szkolenie z KSC?
Od powołania jest kierownikiem podmiotu, więc obejmuje go art. 8e ustawy o KSC. Ustawa nie mówi, ile czasu ma na szkolenie, i nie przewiduje wyjątku dla osób powołanych pod koniec roku. Bezpiecznie jest przeszkolić go w tym samym roku kalendarzowym, a datę powołania i szkolenia odnotować w rejestrze.
Czy wystarczy, że szkolenie z KSC przejdzie członek zarządu odpowiedzialny za IT?
W naszej ocenie nie. Przy wieloosobowym zarządzie kierownikiem podmiotu są wszyscy członkowie zarządu, a art. 8e obejmuje kierownika oraz osobę, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa. Wskazanie członka odpowiedzialnego porządkuje odpowiedzialność, ale nie zmienia listy osób do szkolenia.

Komentarze (0)

Musisz być zalogowany by móc dodać komentarz. Zaloguj się przez Google

Brak komentarzy...


