Klient wymaga zgodności z NIS2, a firma nie podlega ustawie - jak odpowiedzieć na jego ankietę
Udostępnij na:
Spis treści
NIS2 i KSC - Czy firma podlega KSC i w jakiej kategorii
Klient wymaga zgodności z NIS2, a firma nie podlega ustawie - jak odpowiedzieć na jego ankietę
W skrócie
Mała firma spoza ustawy o krajowym systemie cyberbezpieczeństwa (KSC) dostaje od klienta ankietę bezpieczeństwa albo aneks z klauzulami NIS2. Klient wymaga zgodności z NIS2, choć firma nie jest ani podmiotem kluczowym, ani ważnym.
Obowiązek ma klient: jego system bezpieczeństwa obejmuje łańcuch dostaw (art. 8 ust. 1 pkt 2 lit. e ustawy o KSC, art. 21 ust. 2 lit. d NIS2). Na dostawcę przenosi wymagania umową, nie ustawą, i tylko w zakresie, który dostawca przyjmie.
Potwierdź swój status, odpowiadaj na konkretne pytania dowodami, nie podpisuj ogólnej deklaracji „pełnej zgodności z NIS2”, a czas zawiadamiania o incydentach, audyty i koszty uzgodnij w aneksie.
Klient wymaga zgodności z NIS2, a Twoja firma nie jest wpisana do Wykazu podmiotów kluczowych i podmiotów ważnych i wcale nie musi być. Taka ankieta może trafić do serwisu IT, firmy programistycznej, agencji albo dostawcy części, jeśli ich klient podlega ustawie o KSC. Wyjaśniamy, skąd bierze się ankieta i jak odpowiedzieć, żeby nie zadeklarować nieprawdy i nie przyjąć obowiązków, których firma nie udźwignie.
Jak to wygląda w praktyce
Przykład: firma programistyczna zatrudniająca 25 osób utrzymuje system zamówień dla hurtowni spożywczej, która jest podmiotem ważnym. Hurtownia przysyła ankietę z kilkudziesięcioma pytaniami o politykę bezpieczeństwa, uwierzytelnianie wieloskładnikowe, kopie zapasowe, podwykonawców i certyfikat ISO/IEC 27001 oraz projekt aneksu. W aneksie są: oświadczenie, że dostawca „spełnia wymagania dyrektywy NIS2 i ustawy o KSC”, zawiadomienie o incydencie w 4 godziny przez całą dobę, prawo audytu bez limitu i kara umowna za każde uchybienie. Termin odpowiedzi to 14 dni.
Zarząd dostawcy pyta, czy musi to wypełnić, skoro firmy nie ma w Wykazie KSC, i czy może podpisać aneks, skoro nie wie, co znaczy „zgodność z NIS2” dla firmy spoza ustawy.
Co mówią przepisy
Ustawa o KSC nakłada obowiązki na podmioty kluczowe i ważne, które wskazują art. 5 i załączniki nr 1 i 2. Dyrektywa NIS2, czyli dyrektywa (UE) 2022/2555, jest skierowana do państw członkowskich (art. 46), a w Polsce wdraża ją ustawa o KSC. Firma spoza ustawy nie ma więc statusu „zgodnej z NIS2”, który mogłaby poświadczyć. W sprawie NIS2 wiążą ją tylko zobowiązania przyjęte w umowie.
Obowiązek, z którego bierze się ankieta, ciąży na kliencie i dotyczy łańcucha dostaw technologii informacyjno-komunikacyjnych (ICT). Jego system zarządzania bezpieczeństwem informacji (SZBI) ma zapewniać „bezpieczeństwo i ciągłość łańcucha dostaw produktów ICT, usług ICT i procesów ICT, od których zależy świadczenie usługi” (art. 8 ust. 1 pkt 2 lit. e). Klient uwzględnia przy tym podatności związane z dostawcą oraz ogólną jakość jego produktów i usług (art. 8 ust. 2 pkt 1 i 2). NIS2 mówi o stosunkach z „bezpośrednimi dostawcami lub usługodawcami” (art. 21 ust. 2 lit. d) i o ich procedurach bezpiecznego opracowywania (art. 21 ust. 3).
Ministerstwo Cyfryzacji (MC) zaleca, by umowy z dostawcami zawierały m.in. obowiązek poufności, niezwłocznego informowania o incydentach i informowania o podatnościach, i przypomina o proporcjonalności środków (odpowiedzi 3.3 i 6.5). Elementy takich umów wylicza rozporządzenie wykonawcze 2024/2690, które wiąże klientów z art. 8b ust. 1, np. dostawców chmury i usług zarządzanych. Są to m.in. wymogi bezpieczeństwa, zgłaszanie incydentów bez zbędnej zwłoki, prawo do audytu lub do sprawozdań z audytu i wymogi dla podwykonawców (załącznik, pkt 5.1.4). Organ nadzoru może żądać od klienta dowodów realizacji wymogów z art. 8 ust. 1 (art. 53 ust. 2 pkt 6 i ust. 17), dlatego klient potrzebuje odpowiedzi, które da się sprawdzić.
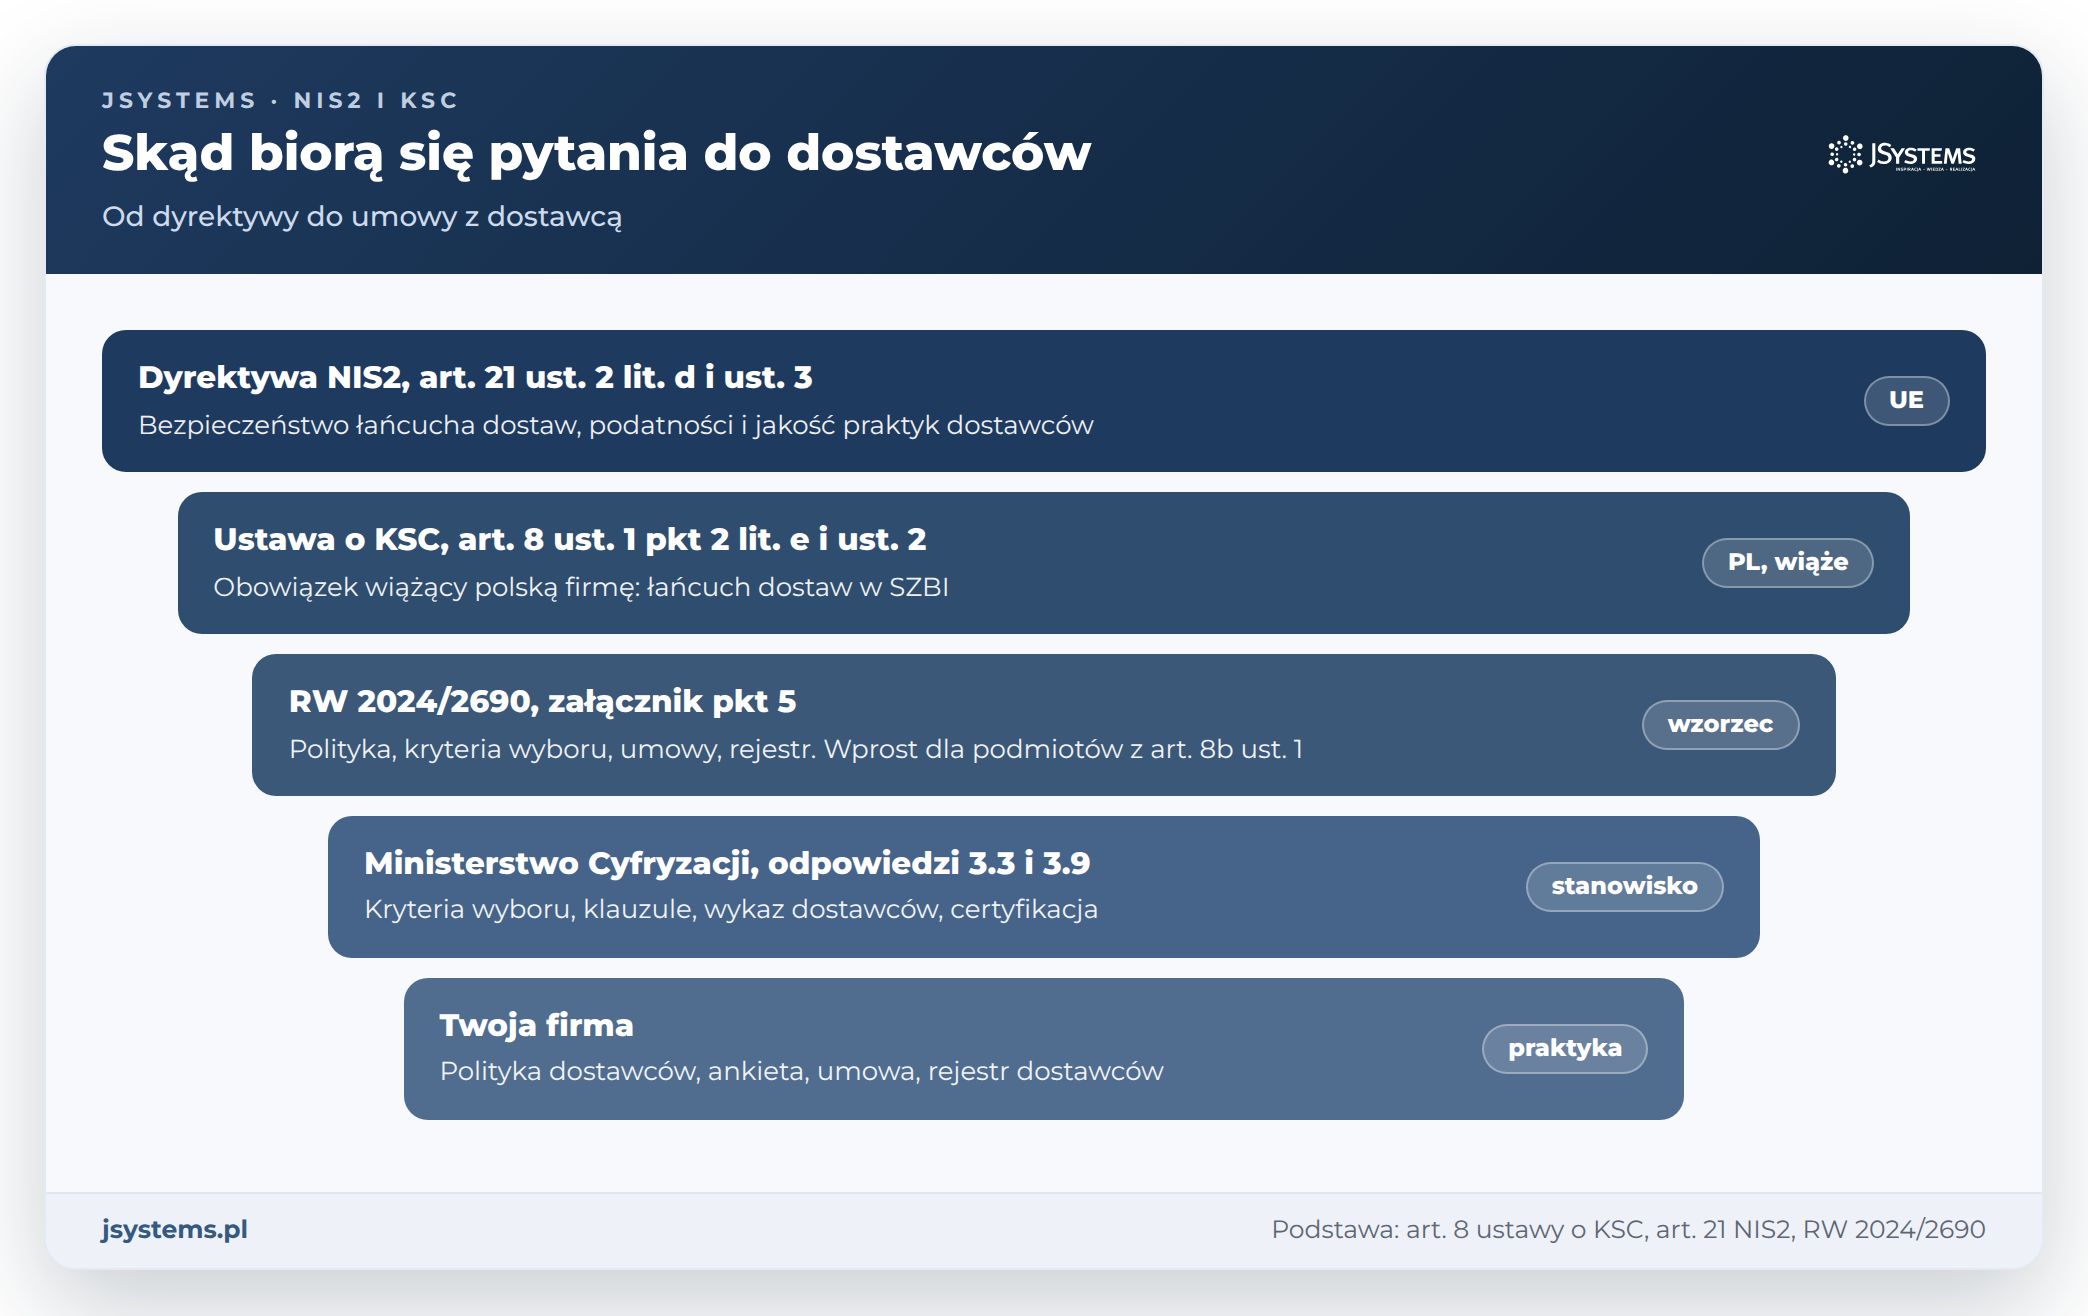
Grafika pokazuje drogę od strony klienta, więc warstwa „Twoja firma” oznacza na niej klienta. Ustawa wiąże jego, a do Ciebie trafia dopiero ostatnia warstwa, czyli jego ankieta i umowa.
Co zrobić krok po kroku
Potwierdź status firmy. Zarząd z księgowością sprawdza liczbę personelu, dane ze sprawozdania finansowego i rodzaj działalności (kody PKD, koncesje, wpisy do rejestrów), jak radzi MC w odpowiedzi 1.1. Wyjątek: dostawca usług zarządzanych w zakresie cyberbezpieczeństwa (np. obsługi incydentów i audytów, art. 2 pkt 4j) jest podmiotem kluczowym już jako mały przedsiębiorca (art. 5 ust. 1 pkt 3). Firma IT sprawdza więc, czy jest dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa. Efekt: notatka o statusie z datą i danymi, na których się opiera.
Ustal, czego klient potrzebuje. Zapytaj, której Twojej usługi dotyczy ankieta i jaki obowiązek klient wykonuje (art. 8 ustawy o KSC, a u podmiotów z art. 8b ust. 1 także rozporządzenie 2024/2690). Pytania podziel na trzy grupy: środki bezpieczeństwa, zawiadamianie o incydentach i status formalny. Efekt: tabela pytań z osobą odpowiedzialną za odpowiedź.
Zbierz dowody, które już masz. Polityka haseł, konfiguracja uwierzytelniania wieloskładnikowego (MFA), protokół z testu odtworzenia kopii, lista podwykonawców, certyfikat z zakresem i datą ważności. Brak dowodu oznacza odpowiedź „nie” albo „wdrożymy do konkretnej daty”, a nie „tak”. Efekt: teczka załączników do ankiety.
Odpowiadaj zgodnie z prawdą. Na pytanie o wpis do Wykazu KSC napisz, że firma nie jest podmiotem kluczowym ani ważnym, i podaj powód. Zamiast „spełniamy NIS2” opisz środki, które stosujesz. Czy informacja z Krajowego Rejestru Karnego (KRK) z art. 8f dotyczy Twoich ludzi, ustawa wprost nie mówi. Według MC (odpowiedź 3.48) obowiązek nie obejmuje personelu wykonawców, a jego bezpieczeństwo klient zapewnia zapisami umowy.
Negocjuj klauzule. Zawiadomienie o incydencie: liczba godzin, kanał i dyżur, który firma faktycznie obsadzi, oraz dane potrzebne klientowi do jego zgłoszeń w 24 i 72 godziny od wykrycia (art. 11 ust. 1 pkt 4 i 4a). Jeżeli jako podmiot przetwarzający przetwarzasz dane osobowe klienta, naruszenie ich ochrony i tak zgłaszasz mu bez zbędnej zwłoki (art. 33 ust. 2 RODO). Audyt: częstotliwość, uprzedzenie, koszt albo zastąpienie go sprawozdaniem. Nowe środki: kto płaci i w jakim terminie je wdrożysz. Efekt: aneks z załącznikiem „wymagania bezpieczeństwa”.
Nie podpisuj zobowiązań bez treści. Ogólna deklaracja zgodności z NIS2 i ustawą o KSC obejmuje obowiązki podmiotów, których firma nie ma, np. wpis do wykazu i zgłaszanie incydentów do zespołu reagowania na incydenty (CSIRT), więc trudno ją rzetelnie potwierdzić. Ostrożnie z odesłaniem do „aktualnych polityk klienta” bez załącznika, z terminami bez dyżuru i z przejęciem kar nałożonych na klienta. Kary z ustawy dotyczą podmiotu kluczowego lub ważnego i jego kierownika (art. 73 ust. 1, art. 73a ust. 1), a ich przeniesienie na Ciebie to ryzyko do oceny z prawnikiem.
Zatwierdź i zapisz. Zarząd przyjmuje uchwałą albo notatką, które zobowiązania firma bierze, kto za nie odpowiada i ile kosztują. Efekt: rejestr zobowiązań wobec klientów z terminami.
Jak sprawdzić, że sprawa jest załatwiona
Sprawa jest załatwiona, gdy każde pytanie ankiety ma odpowiedź popartą dowodem albo datą wdrożenia, a aneks zawiera mierzalne wymagania: godziny zawiadomienia, kanał, zakres danych, zasady audytu i podział kosztów. Sprawdź to w praktyce: zrób próbne zawiadomienie klienta o fikcyjnym incydencie i zmierz, czy mieścisz się w terminie.
Zachowaj kopię ankiety z datą wysłania, załączone dowody, notatkę o statusie firmy i korespondencję z negocjacji. Organ nadzoru z ustawy o KSC Cię nie kontroluje (art. 53 ust. 1), ale klient może sprawdzić wykonanie umowy w audycie. Status sprawdzaj po każdym sprawozdaniu finansowym: gdy firma zacznie spełniać przesłanki, na wniosek o wpis do wykazu ma 6 miesięcy od dnia ich spełnienia (art. 7c ust. 1).
Podstawa prawna i źródła
art. 5, art. 8 ust. 1 pkt 2 lit. e i ust. 2 oraz art. 53 ust. 1 i ust. 2 pkt 6 ustawy z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa (tekst ujednolicony, stan na 8.10.2026) (źródło)
art. 7c ust. 1, art. 8b ust. 1, art. 8f, art. 11 ust. 1 pkt 4 i 4a, art. 73 ust. 1 i art. 73a ust. 1 ustawy o KSC
art. 21 ust. 2 lit. d i ust. 3 oraz art. 46 dyrektywy Parlamentu Europejskiego i Rady (UE) 2022/2555 (NIS2)
rozporządzenie wykonawcze Komisji (UE) 2024/2690, załącznik, pkt 5.1.4 (wprost dla podmiotów z art. 8b ust. 1 ustawy o KSC)
Ministerstwo Cyfryzacji, pytania i odpowiedzi do ustawy o KSC, październik 2026, pytania 1.1, 3.3, 3.9, 3.48 i 6.5 (źródło)
Stan prawny na 13 października 2026 r. Wyjaśnienia Ministerstwa Cyfryzacji nie są źródłem prawa, ale pokazują, jak resort odczytuje przepisy. W sprawach spornych decyzję warto oprzeć na opinii prawnika albo na stanowisku organu właściwego do spraw cyberbezpieczeństwa.
Czy firma, która nie podlega ustawie o KSC, musi wypełnić ankietę bezpieczeństwa klienta?
Ustawa o KSC nie nakłada takiego obowiązku na dostawcę spoza jej zakresu. Obowiązek zarządzania bezpieczeństwem łańcucha dostaw ma klient (art. 8 ust. 1 pkt 2 lit. e), więc brak odpowiedzi może skończyć się jego decyzją o akceptacji ryzyka albo zmianą dostawcy. Ankieta i aneks to sprawa umowy handlowej.
Czy mała firma może zadeklarować zgodność z NIS2?
Dyrektywa NIS2 jest skierowana do państw członkowskich, a firmy wiążą przepisy krajowe, w Polsce ustawa o krajowym systemie cyberbezpieczeństwa. Firma spoza ustawy nie ma statusu zgodności, który mogłaby potwierdzić. Rzetelniej jest opisać konkretne środki, np. uwierzytelnianie wieloskładnikowe, kopie zapasowe i zasady zawiadamiania o incydentach.
Dlaczego klient chce zawiadomienia o incydencie w ciągu kilku godzin?
Podmiot kluczowy lub ważny zgłasza co do zasady wczesne ostrzeżenie o incydencie poważnym niezwłocznie, najpóźniej w 24 godziny od wykrycia, a sam incydent najpóźniej w 72 godziny od wykrycia (art. 11 ust. 1 pkt 4 i 4a ustawy o KSC). Ministerstwo Cyfryzacji zaleca, by umowy zobowiązywały dostawców do niezwłocznego informowania o incydentach. Termin w umowie powinien jednak odpowiadać dyżurom, które dostawca naprawdę zapewni.
Czy certyfikat ISO 27001 wystarczy jako odpowiedź na ankietę klienta?
Certyfikat jest mocnym dowodem, jeżeli jego zakres obejmuje usługę świadczoną klientowi. Ministerstwo Cyfryzacji przy umowach adhezyjnych radzi wybierać dostawców z certyfikacją, ale certyfikat nie odpowiada na pytania o czas zawiadamiania o incydentach, podwykonawców czy zakończenie współpracy. Te punkty trzeba opisać w ankiecie albo w umowie.





Komentarze (0)
Brak komentarzy...