Czy ten incydent trzeba zgłosić - jak ocenić incydent poważny w KSC
Udostępnij na:
Spis treści
NIS2 i KSC - Incydenty i ich zgłaszanie
Czy ten incydent trzeba zgłosić - jak ocenić incydent poważny w KSC
W skrócie
Zespół wykrył zdarzenie, a zarząd musi zdecydować, czy to incydent poważny według ustawy o krajowym systemie cyberbezpieczeństwa (KSC). Od tej oceny zależy, czy w ciągu 24 godzin od wykrycia trafi do zespołu reagowania na incydenty (CSIRT) wczesne ostrzeżenie.
Każdy incydent podmiot obsługuje, ale obowiązkowo zgłasza tylko poważny (art. 11 ust. 1 ustawy o KSC). Ocena opiera się na definicji z art. 2 pkt 7 i na progach: unijnych z rozporządzenia 2024/2690 albo krajowych, które dla nowych sektorów są dopiero w projekcie.
Zapisz moment wykrycia, ustal, które progi Cię dotyczą, oceń trzy przesłanki definicji i zapisz decyzję z uzasadnieniem. Incydent, który nie jest poważny, możesz zgłosić dobrowolnie.
Administrator widzi nietypowe logowania, dział sprzedaży nie może wystawić faktur, dostawca chmury przysyła komunikat o awarii. Zarząd pyta wtedy: czy to incydent poważny w KSC, który trzeba zgłosić? Pokazujemy, jak odpowiedzieć na podstawie ustawy o KSC, progów i wyjaśnień Ministerstwa Cyfryzacji i jak udokumentować decyzję, także „nie zgłaszamy”.
Jak to wygląda w praktyce
Przykład: zakład produkcyjny, który jest podmiotem ważnym, w czwartek o 22:10 dostaje alert. Konto serwisowe zalogowało się do serwera plików z nietypowego adresu i skopiowało kilka folderów z dokumentacją techniczną. Linie produkcyjne działają, klienci niczego nie zgłaszają. Rano kierownik IT pyta, czy wysyłać wczesne ostrzeżenie, a zarząd chce wiedzieć, od kiedy liczyć 24 godziny i według jakich progów to ocenić.
Co mówią przepisy
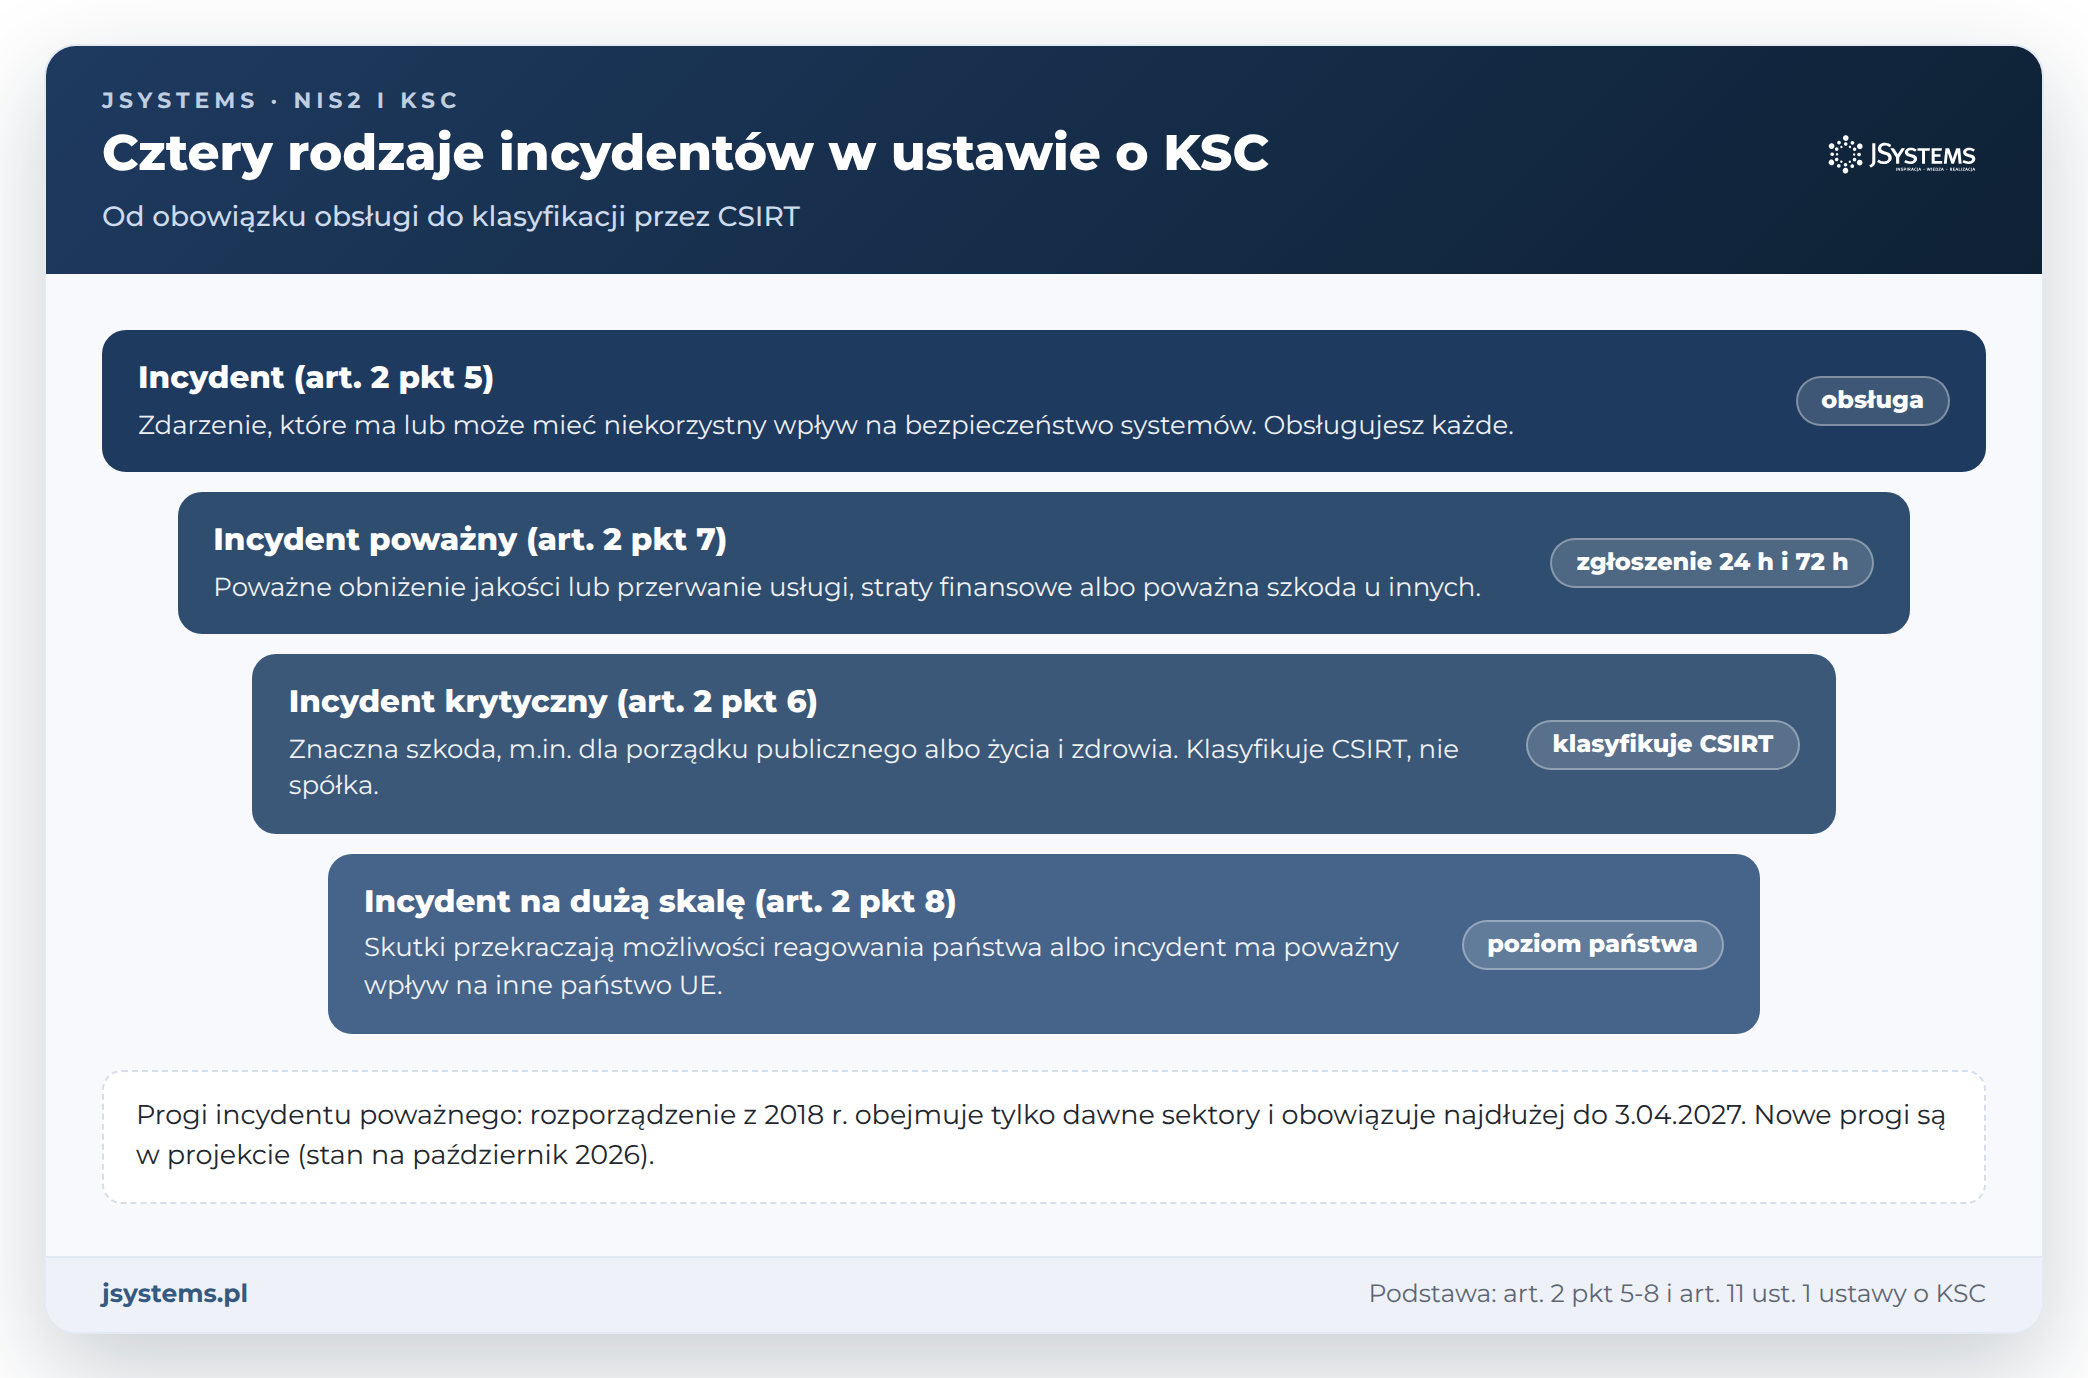
Incydent to „zdarzenie, które ma lub może mieć niekorzystny wpływ na bezpieczeństwo systemów informacyjnych” (art. 2 pkt 5 ustawy o KSC). Incydent poważny to incydent, który „powoduje lub może spowodować poważne obniżenie jakości lub przerwanie ciągłości świadczenia usługi”, straty finansowe dla podmiotu albo poważną szkodę materialną lub niematerialną u innych osób (art. 2 pkt 7). Podmiot obsługuje każdy incydent, klasyfikuje go jako poważny „na podstawie progów uznawania incydentu za poważny” i zgłasza tylko poważny: wczesne ostrzeżenie niezwłocznie, najpóźniej w 24 godziny, a zgłoszenie najpóźniej w 72 godziny od wykrycia (art. 11 ust. 1 pkt 1, 3, 4 i 4a). Ministerstwo Cyfryzacji (MC) potwierdza to w odpowiedzi 6.3. Podmiot ważny będący podmiotem publicznym wysyła tylko zgłoszenie (art. 12c, MC 6.12).
Dwie inne kategorie nie rodzą obowiązku zgłoszenia. Potencjalne zdarzenie, które nie wystąpiło albo któremu zapobieżono (art. 2 pkt 11e), możesz zgłosić dobrowolnie (MC 6.8). Przy poważnym cyberzagrożeniu (art. 2 pkt 11f) informujesz użytkowników o środkach zapobiegawczych (art. 11 ust. 2a). Inne incydenty i podatności przekazujesz dobrowolnie przez system S46 (art. 13 ust. 1 i 2, MC 6.7).
Progi są trzech rodzajów. Podmioty z art. 8b ust. 1 (m.in. dostawcy chmury, centrów przetwarzania danych i usług zarządzanych) oraz dostawcy usług zaufania stosują art. 3-14 rozporządzenia wykonawczego 2024/2690 (MC 6.18). Incydent jest tam poważny m.in. przy stracie finansowej powyżej 500 000 EUR lub 5% całkowitego rocznego obrotu z poprzedniego roku obrotowego (niższa z tych wartości), wycieku tajemnic przedsiębiorstwa albo skutecznym, prawdopodobnie złośliwym nieuprawnionym dostępie, który może spowodować poważne zakłócenia operacyjne. Dawne sektory (energia, transport, bankowość i infrastruktura rynków finansowych, ochrona zdrowia, woda pitna, infrastruktura cyfrowa) stosują rozporządzenie Rady Ministrów z 2018 r., które zachowuje moc najdłużej do 3.04.2027 (art. 32 pkt 1 ustawy nowelizującej). Nowe progi krajowe są w projekcie (RD326, stan na październik 2026). Jak oceniać incydenty w pozostałych sektorach, ustawa wprost nie rozstrzyga. Według jednego odczytania oparciem jest definicja z art. 2 pkt 7. Według drugiego, wspartego stroną systemu S46 („Incydent zgłoś jako poważny tylko wtedy, gdy spełnia progi”), bez progów zostaje zgłoszenie dobrowolne. Zgłoszenie incydentu spełniającego definicję chroni przed zarzutem niezgłoszenia przy obu odczytaniach, a rezygnacja opiera się na drugim odczytaniu, które wprost potwierdza tylko strona systemu.
Od kiedy obowiązek dotyczy Twojej firmy? Dawni operatorzy usług kluczowych zgłaszają na nowych zasadach najpóźniej od 3.10.2026 (art. 33 ust. 4 ustawy nowelizującej). Pozostali mają 12 miesięcy na obowiązki z rozdziału 3, w tym art. 11, liczone od wejścia w życie nowelizacji albo od późniejszego spełnienia przesłanek (art. 33 ust. 1 ustawy nowelizującej, art. 16 ustawy o KSC). Ustawa nie mówi wprost, czy zgłaszanie wiąże ich przed końcem tego okresu, a baza wiedzy CERT Polska wskazuje 3.04.2027 jako ostatni termin rozpoczęcia.
Firma obsługuje każdy incydent, a zgłasza w 24 i 72 godziny tylko poważny. Incydent krytyczny klasyfikuje CSIRT poziomu krajowego, nie firma.
Co zrobić krok po kroku
Zapisz moment wykrycia. Osoba dyżurna wpisuje do rejestru incydentów godzinę, w której zdarzenie rozpoznano jako incydent, i źródło informacji. Według MC 6.5 terminy biegną od tej chwili, a nie od zaistnienia zdarzenia. Ostrożniej liczyć je od niej, nie od decyzji zarządu: w przykładzie ewentualne wczesne ostrzeżenie najpóźniej w piątek o 22:10.
Nazwij zdarzenie. Kierownik IT ustala, czy to incydent, potencjalne zdarzenie, czy poważne cyberzagrożenie. Efekt: kwalifikacja w rejestrze z krótkim opisem faktów.
Wybierz właściwe progi. Sprawdź sektor i rodzaj podmiotu we wpisie w Wykazie podmiotów kluczowych i podmiotów ważnych. Dostawca z art. 8b ust. 1 albo usług zaufania stosuje rozporządzenie 2024/2690, dawne sektory rozporządzenie z 2018 r., a pozostali jedno z dwóch odczytań opisanych wyżej. Efekt: podstawa oceny wpisana do procedury obsługi incydentów.
Oceń trzy przesłanki definicji. Usługa: czy jakość poważnie spadła albo nastąpiło przerwanie, ilu odbiorców to dotyka i jak długo. Firma: czy są lub mogą być straty finansowe. Inni: czy klienci, pracownicy albo kontrahenci mogą ponieść poważną szkodę, także niematerialną. Ustawa mówi „może spowodować”, więc w przykładzie praca linii nie zamyka oceny: wyniesiona dokumentacja może oznaczać straty finansowe.
Zdecyduj i zapisz. Decyzję „poważny” albo „niepoważny” podejmuje kierownik podmiotu albo osoba, którą zarząd upoważnił z góry. Notatka zawiera fakty, zastosowane progi, odpowiedź na każdą przesłankę, nazwisko i godzinę. Takie zapisy są dokumentacją operacyjną (art. 10 ust. 4).
Incydent poważny: wczesne ostrzeżenie. Wyślij je przez S46 niezwłocznie, nawet przy brakach danych (podmiot ważny publiczny: tylko zgłoszenie w 72 godziny). Co wpisać i do którego zespołu, opisujemy w poście o tym, jak zgłosić incydent poważny do CSIRT.
Incydent niepoważny: obsługa do końca. Usuń przyczynę i rozważ zgłoszenie dobrowolne (art. 13 ust. 1 pkt 1). Podmiot stosujący rozporządzenie 2024/2690 sprawdza też incydenty powtarzające się: co najmniej dwa w ciągu sześciu miesięcy z tą samą przyczyną, które łącznie przekraczają próg straty finansowej, liczy się jako jeden incydent poważny (art. 4).
Oceniaj ponownie. Nowe fakty, np. wyniesienie danych albo dłuższa przerwa, wymagają nowej oceny i nowego wpisu. Przy danych osobowych równolegle biegnie termin z RODO, który opisujemy w poście o tym, jak zgłosić wyciek danych do UODO i CSIRT.
Jak sprawdzić, że sprawa jest załatwiona
Ocena jest zamknięta, gdy w rejestrze incydentów są: moment wykrycia ze źródłem, kwalifikacja zdarzenia, wskazane progi, odpowiedź na każdą przesłankę z art. 2 pkt 7, decyzja z nazwiskiem i godziną, a przy incydencie poważnym data wysłania wczesnego ostrzeżenia w S46. Niezgłoszenie wczesnego ostrzeżenia lub incydentu poważnego jest naruszeniem zagrożonym karą (art. 73 ust. 1 pkt 6 i 7), którą można nałożyć po raz pierwszy po 3.04.2028 (art. 35 ustawy nowelizującej).
Raz na kwartał sprawdź, czy oceny „niepoważny” się utrzymały.
Podstawa prawna i źródła
art. 2 pkt 5-8, 11e i 11f, art. 10 ust. 4, art. 11 ust. 1, 2a i 4, art. 12c, art. 13 i art. 16 ustawy z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa (tekst ujednolicony, stan na 8.10.2026) (źródło)
art. 32 pkt 1, art. 33 ust. 1 i 4 oraz art. 35 ustawy z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) (źródło)
rozporządzenie Rady Ministrów z dnia 31 października 2018 r. w sprawie progów uznania incydentu za poważny (Dz.U. 2018 poz. 2180) (źródło)
art. 3 i 4 rozporządzenia wykonawczego Komisji (UE) 2024/2690 - przypadki incydentu poważnego dla podmiotów z art. 8b ust. 1 ustawy o KSC i dostawców usług zaufania
projekt rozporządzenia Rady Ministrów w sprawie progów uznania incydentu za poważny (RD326) (źródło)
Ministerstwo Cyfryzacji, pytania i odpowiedzi do ustawy o KSC, październik 2026, pytania 6.3, 6.5, 6.7, 6.8, 6.9, 6.10, 6.12, 6.18 i 6.19 (źródło)
System S46, strona „Zgłoszenie incydentu” (gov.pl, odczyt 12.10.2026) (źródło)
CERT Polska, baza wiedzy, artykuł „Zgłoszenie incydentu” (aktualizacja 2.09.2026)
Stan prawny na 13 października 2026 r. Wyjaśnienia Ministerstwa Cyfryzacji nie są źródłem prawa, ale pokazują, jak resort odczytuje przepisy. W sprawach spornych decyzję warto oprzeć na opinii prawnika albo na stanowisku organu właściwego do spraw cyberbezpieczeństwa.
Nie. Podmiot kluczowy lub ważny obsługuje każdy incydent, ale obowiązkowo zgłasza tylko incydent poważny (art. 11 ust. 1 ustawy o KSC). Inne incydenty, podatności i potencjalne zdarzenia może przekazać do CSIRT dobrowolnie przez system S46 (art. 13).
Od kiedy liczy się 24 godziny na wczesne ostrzeżenie o incydencie poważnym?
Od momentu wykrycia incydentu. Ministerstwo Cyfryzacji wyjaśnia, że jest to chwila, w której podmiot może stwierdzić, że zdarzenie jest incydentem, a nie moment jego zaistnienia. Informacja może przyjść z własnego monitoringu albo od dostawcy usługi.
Jakie progi incydentu poważnego obowiązują przed nowym rozporządzeniem?
Podmioty z art. 8b ust. 1 ustawy o KSC (m.in. dostawcy chmury, centrów przetwarzania danych i usług zarządzanych) oraz dostawcy usług zaufania stosują progi z rozporządzenia wykonawczego Komisji (UE) 2024/2690. Dawne sektory stosują rozporządzenie Rady Ministrów z 2018 r., najdłużej do 3 kwietnia 2027 r. W pozostałych sektorach ustawa tego wprost nie rozstrzyga. Do wydania nowego rozporządzenia można oprzeć się na ustawowej definicji incydentu poważnego albo, za stroną systemu S46, zgłaszać jako poważne tylko incydenty spełniające progi, a bez progów zgłaszać dobrowolnie.
Czy firma, która dopiero weszła do KSC, musi już zgłaszać incydenty poważne?
Dawni operatorzy usług kluczowych zgłaszają na nowych zasadach najpóźniej od 3 października 2026 r. Pozostałe podmioty mają 12 miesięcy na obowiązki z rozdziału 3 ustawy, w tym zgłaszanie: istniejące 3 kwietnia 2026 r. do 3 kwietnia 2027 r., a późniejsze od dnia spełnienia przesłanek. Ustawa nie mówi wprost, czy zgłaszanie wiąże je przed końcem tego okresu, dlatego bezpieczniej mieć procedurę oceny i dostęp do systemu S46 przed pierwszym incydentem.





Komentarze (0)
Brak komentarzy...