Wyciek danych osobowych podczas incydentu - zgłoszenie do UODO i do CSIRT
Udostępnij na:
Spis treści
NIS2 i KSC - Incydenty i ich zgłaszanie
Wyciek danych osobowych podczas incydentu - zgłoszenie do UODO i do CSIRT
W skrócie
Atak ransomware albo włamanie objęło dane osobowe klientów lub pracowników. Zarząd ma naraz dwa reżimy: ustawę o krajowym systemie cyberbezpieczeństwa (KSC) ze zgłoszeniem incydentu do zespołu reagowania na incydenty (CSIRT) i RODO ze zgłoszeniem naruszenia do Prezesa Urzędu Ochrony Danych Osobowych (UODO).
KSC a RODO oznacza dwa osobne zgłoszenia: incydent poważny do CSIRT w 24 i 72 godziny od wykrycia, naruszenie do Prezesa UODO w miarę możliwości w 72 godziny od jego stwierdzenia (art. 33 RODO). Moduł naruszeń w systemie S46 jest drogą fakultatywną.
Prowadź jeden dziennik faktów, ale dwie oceny: wpływu na usługę i ryzyka dla osób. Decyzje zapisuj osobno, a o zawiadomieniu osób rozstrzygaj według kryterium wysokiego ryzyka (art. 34 RODO).
Atak zaszyfrował serwery, a po kilku godzinach okazuje się, że przestępcy skopiowali też bazę klientów albo akta kadrowe. Od tej chwili biegną dwa terminy z dwóch aktów do dwóch adresatów. Na pytanie „KSC a RODO: zgłoszenie incydentu do CSIRT czy do UODO?” odpowiedź brzmi: do obu, jeśli spełnione są przesłanki z obu aktów. Wyjaśniamy, czym różnią się te zgłoszenia, kto o nich decyduje i jak prowadzić dokumentację, żeby jedna wersja faktów obsłużyła oba postępowania.
Jak to wygląda w praktyce
Przykład: hurtownia spożywcza, która jest podmiotem ważnym, w środę o 9:00 wykrywa ransomware na serwerze systemu do zamówień i faktur. O 14:00 zarząd uznaje incydent za poważny, bo wysyłki są wstrzymane. W czwartek rano firma reagowania na incydenty ustala, że przed zaszyfrowaniem napastnik wyniósł eksport z systemu kadrowo-płacowego: imiona, nazwiska, numery PESEL i rachunków 140 pracowników.
Inspektor ochrony danych (IOD) pyta, czy zgłoszenie w S46 załatwia też sprawę z UODO. Prezes zarządu hurtowni chce wiedzieć, od kiedy liczyć 72 godziny z RODO i kto decyduje o powiadomieniu pracowników.
Co mówią przepisy
Naruszenie ochrony danych osobowych to naruszenie bezpieczeństwa prowadzące m.in. do utracenia, nieuprawnionego ujawnienia lub nieuprawnionego dostępu do danych (art. 4 pkt 12 RODO). Administrator zgłasza je organowi nadzorczemu bez zbędnej zwłoki, w miarę możliwości nie później niż w 72 godziny po stwierdzeniu, chyba że ryzyko naruszenia praw lub wolności osób jest mało prawdopodobne. Do zgłoszenia po 72 godzinach dołącza wyjaśnienie przyczyn opóźnienia (art. 33 ust. 1), a informacje może podawać etapami (art. 33 ust. 4). Organem nadzorczym jest Prezes UODO (art. 34 ust. 2 ustawy o ochronie danych osobowych). Gdy naruszenie może powodować wysokie ryzyko, administrator bez zbędnej zwłoki zawiadamia osoby, których dane dotyczą (art. 34 ust. 1 RODO), chyba że zachodzi wyjątek z art. 34 ust. 3, np. dane były zaszyfrowane i nieczytelne dla nieuprawnionych. Każde naruszenie dokumentuje (art. 33 ust. 5).
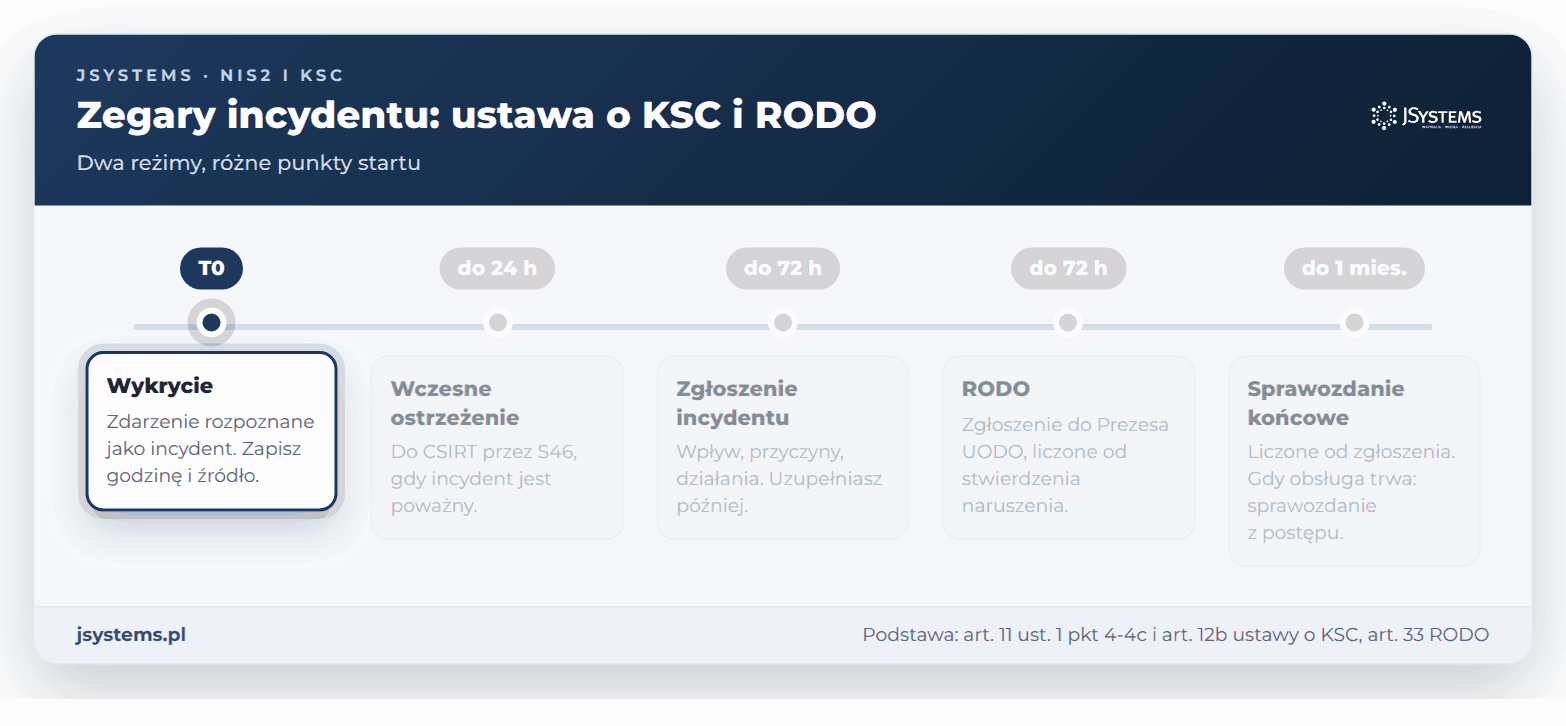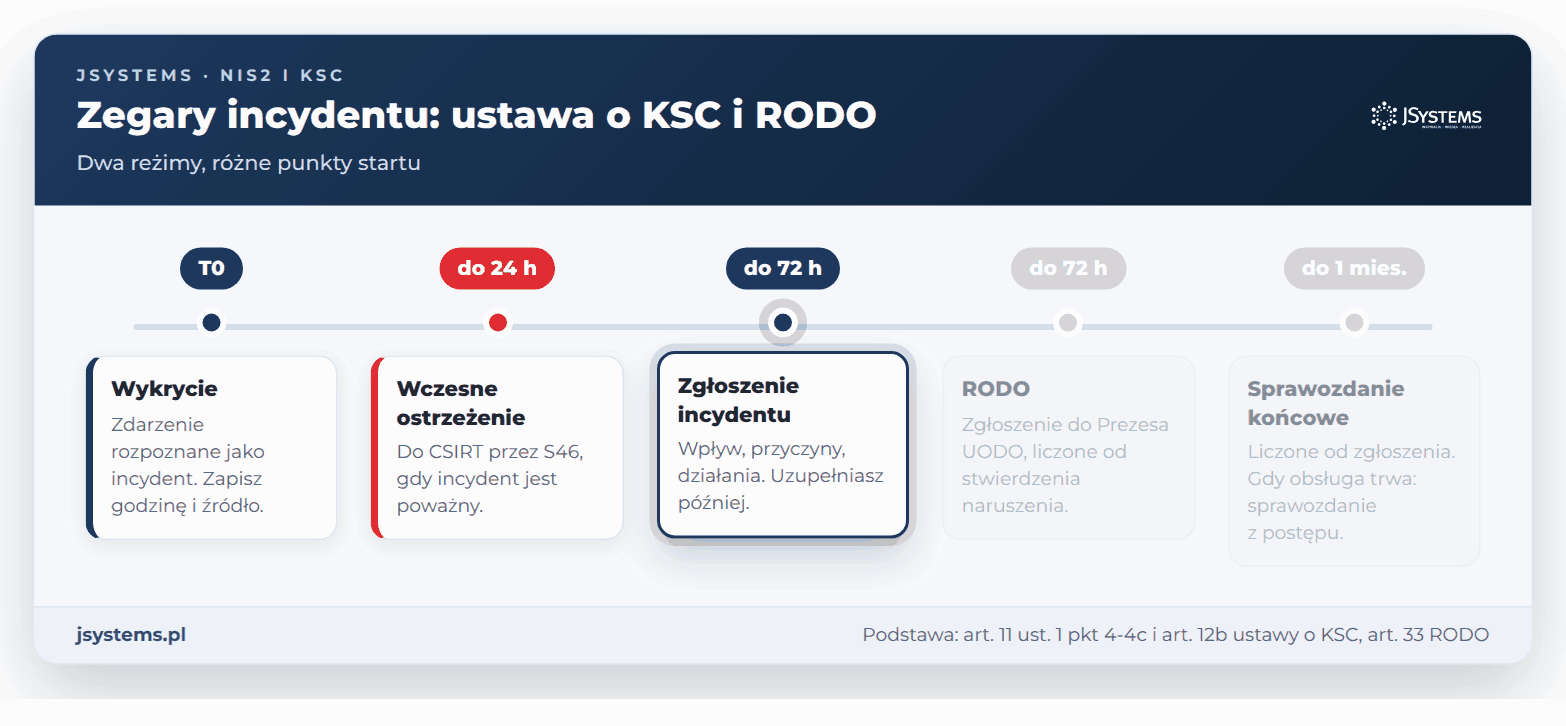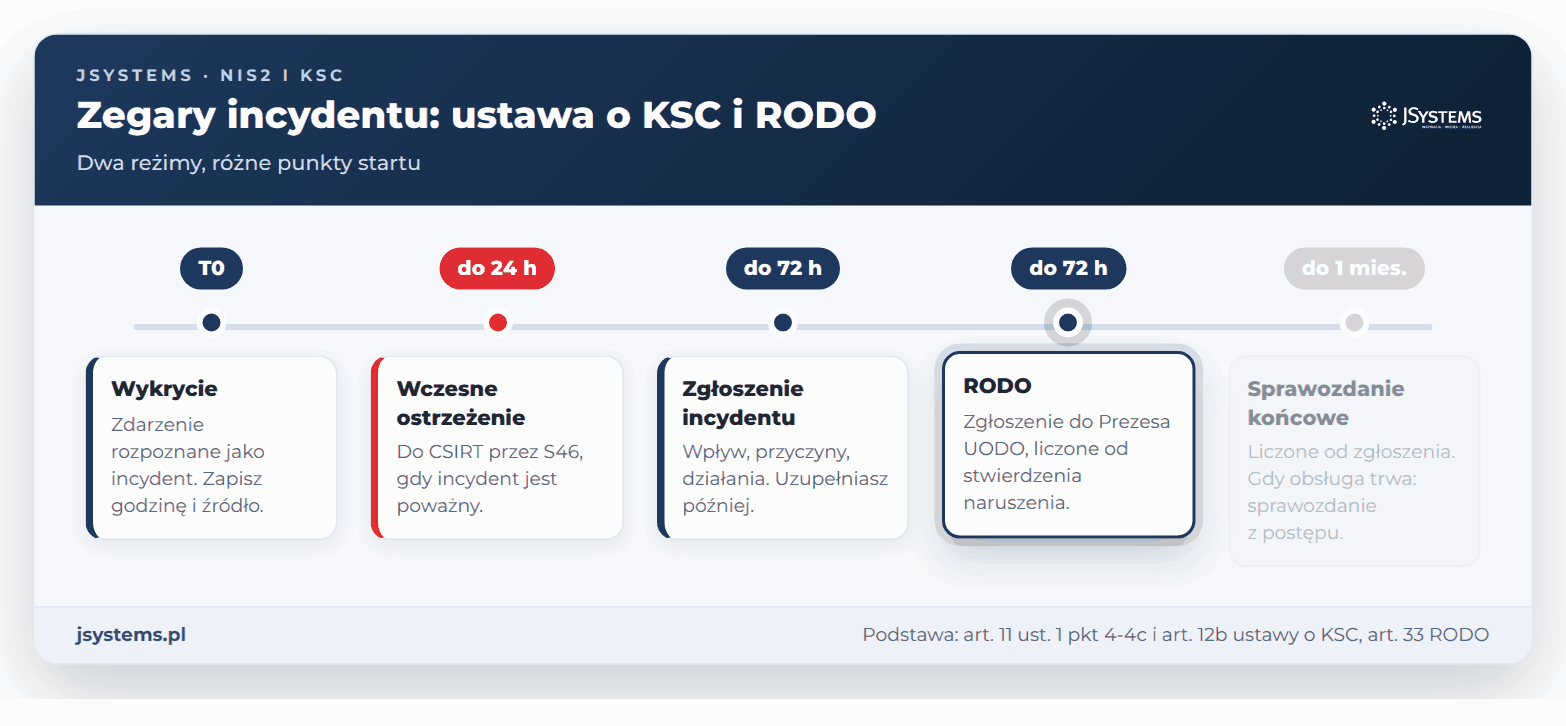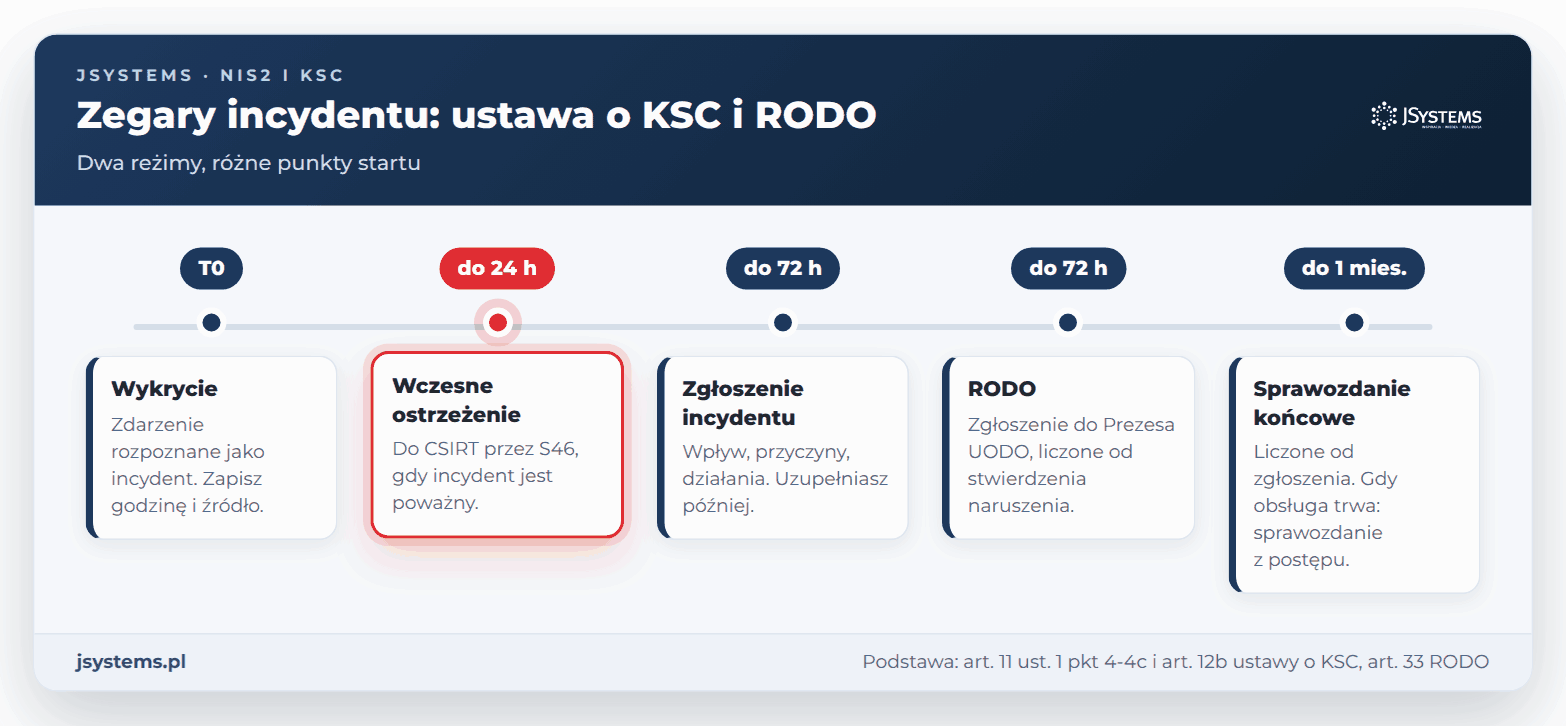
Ustawa o KSC wymaga, by wczesne ostrzeżenie trafiło do CSIRT niezwłocznie, najpóźniej w 24 godziny, a zgłoszenie najpóźniej w 72 godziny od wykrycia. Sprawozdanie końcowe składa się najpóźniej w miesiąc od dnia zgłoszenia, a gdy obsługa trwa dłużej, w tym terminie sprawozdanie z postępu (art. 11 ust. 1 pkt 4-4c, art. 12b). Współdziałając z CSIRT, podmiot przekazuje niezbędne dane, w tym dane osobowe (art. 11 ust. 1 pkt 5). System S46 ma wspierać zgłaszanie naruszeń z art. 33 RODO przez podmioty kluczowe i ważne (art. 46 ust. 1 pkt 7), a minister ma czas na uruchomienie tej funkcji do 3.04.2027 (art. 36 ustawy nowelizującej). Strona S46 opisuje już moduł „Naruszenia”, którego zgłoszenia przyjmuje Prezes UODO. To osobny formularz, a nie część zgłoszenia incydentu. Ministerstwo Cyfryzacji (MC) wyjaśnia, że ta droga jest fakultatywna i naruszenie można zgłosić np. formularzem na stronie UODO (odpowiedź 7.7).
Oceny są różne. KSC pyta o usługę, straty podmiotu i poważną szkodę u innych (art. 2 pkt 7), RODO o ryzyko dla praw i wolności osób. Wyciek danych może więc być incydentem poważnym nawet bez przerwy w usłudze, a przerwa bez danych osobowych nie dotyczy RODO. Ustawa ogranicza też zbieg kar. Jeżeli za czyn zagrożony karą z ustawy o KSC Prezes UODO prawomocnie nałożył karę w związku z naruszeniem ochrony danych osobowych, organ właściwy do spraw cyberbezpieczeństwa nie wszczyna postępowania w sprawie kary i poprzestaje na pouczeniu. Może jednak stosować środki nadzoru (art. 76c ust. 1 i 2).
Oba zegary pokazują 72 godziny, ale startują w innych chwilach: ustawa o KSC od wykrycia incydentu, RODO od stwierdzenia naruszenia.
Co zrobić krok po kroku
Prowadź jeden dziennik faktów. Koordynator incydentu zapisuje chronologicznie wykrycie, ustalenia o danych (kategorie, liczba osób i wpisów, czy dane wyniesiono, czy były zaszyfrowane) i decyzje. Ten sam zapis jest dokumentacją operacyjną (art. 10 ust. 4 ustawy o KSC) i dokumentacją naruszenia (art. 33 ust. 5 RODO).
Zapisz dwie godziny startu. Osobno moment wykrycia incydentu i moment stwierdzenia naruszenia. W przykładzie to środa 9:00 i czwartek rano, gdy potwierdzono wyniesienie danych pracowników. Naruszeniem może być jednak już utracenie danych w zaszyfrowanym systemie (art. 4 pkt 12 RODO), więc ustaleń o danych nie odkładaj.
Rozdziel decyzje. Za zgłoszenie do CSIRT odpowiada kierownik podmiotu (art. 8c ust. 1), także gdy decyzję podejmuje osoba, której powierzył to zadanie (art. 8c ust. 3). O zgłoszeniu do Prezesa UODO i zawiadomieniu osób decyduje administrator, czyli w praktyce zarząd spółki, po opinii IOD. IOD doradza administratorowi, współpracuje z organem nadzorczym i jest dla niego punktem kontaktowym (art. 39 ust. 1 lit. a, d i e RODO).
Zgłoś incydent do CSIRT. Wczesne ostrzeżenie i zgłoszenie składasz w S46 według ustawy, a dane osobowe przekazujesz w niezbędnym zakresie. Co wpisać, gdy ustalenia są niepełne, opisujemy w poście o tym, jak zgłosić incydent poważny do CSIRT.
Zgłoś naruszenie do Prezesa UODO. Wybierz kanał: moduł „Naruszenia” w S46 albo inną dopuszczalną drogę, np. formularz UODO. W S46 możesz złożyć zgłoszenie wstępne, a potem uzupełniające, ale wysłanego nie zmienisz (strona S46). Treść: charakter naruszenia, kategorie i przybliżona liczba osób i wpisów, dane IOD, możliwe konsekwencje i środki zaradcze (art. 33 ust. 3 RODO).
Zdecyduj o zawiadomieniu osób. Przy wysokim ryzyku zawiadom je bez zbędnej zwłoki, jasnym i prostym językiem, z danymi kontaktowymi IOD, opisem konsekwencji i środków (art. 34 ust. 1-2 RODO). Wiadomość dla odbiorców usług z art. 11 ust. 2b ustawy o KSC to inna grupa i inna treść, więc uzgodnij obie, żeby sobie nie przeczyły.
Pilnuj spójności aktualizacji. Każde uzupełnienie dla CSIRT i dla Prezesa UODO bierz z tego samego dziennika i zapisuj, co, kiedy i dokąd wysłano. Jeżeli dane przetwarzał dostawca jako podmiot przetwarzający, ma zgłosić Ci naruszenie bez zbędnej zwłoki (art. 33 ust. 2 RODO).
Jak sprawdzić, że sprawa jest załatwiona
Sprawa jest domknięta, gdy dziennik zawiera moment wykrycia incydentu, moment stwierdzenia naruszenia i obie oceny z uzasadnieniem. Są w nim też daty i numery zgłoszeń do CSIRT i do Prezesa UODO albo notatka, dlaczego naruszenia nie zgłoszono, decyzja o zawiadomieniu osób z treścią i datą wysyłki oraz sprawozdanie końcowe dla CSIRT. Zgłoszenie naruszenia z S46 zapisz przyciskiem „Eksportuj do pdf”, a wysłane innym kanałem zachowaj z potwierdzeniem wpływu.
Gdy zgłoszenia do CSIRT i do UODO różnią się w szczegółach, różnicę wyjaśnia wpis w dzienniku: kiedy i skąd firma poznała dany fakt.
Podstawa prawna i źródła
art. 4 pkt 12, art. 33, art. 34 i art. 39 ust. 1 rozporządzenia Parlamentu Europejskiego i Rady (UE) 2016/679 (RODO)
art. 2 pkt 7, art. 8c ust. 1 i 3, art. 10 ust. 4, art. 11 ust. 1 pkt 4-5 i ust. 2b, art. 12b, art. 46 ust. 1 pkt 7 i art. 76c ustawy z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa (tekst ujednolicony, stan na 8.10.2026) (źródło)
art. 36 ustawy z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) (źródło)
art. 34 ust. 2 ustawy z dnia 10 maja 2018 r. o ochronie danych osobowych
Ministerstwo Cyfryzacji, pytania i odpowiedzi do ustawy o KSC, październik 2026, pytania 6.13 i 7.7 (źródło)
System S46, strona „Zgłoszenie naruszenia ochrony danych osobowych” (gov.pl) (źródło)
Stan prawny na 13 października 2026 r. Wyjaśnienia Ministerstwa Cyfryzacji nie są źródłem prawa, ale pokazują, jak resort odczytuje przepisy. W sprawach spornych decyzję warto oprzeć na opinii prawnika albo na stanowisku organu właściwego do spraw cyberbezpieczeństwa.
Czy zgłoszenie incydentu w S46 zastępuje zgłoszenie naruszenia do UODO?
Nie. Zgłoszenie incydentu poważnego trafia do CSIRT na podstawie ustawy o KSC, a naruszenie ochrony danych osobowych zgłasza się Prezesowi UODO na podstawie art. 33 RODO. Drugie zgłoszenie można złożyć w osobnym module „Naruszenia” systemu S46 albo inną drogą, np. formularzem UODO.
Od kiedy liczy się 72 godziny na zgłoszenie naruszenia danych osobowych?
Od stwierdzenia naruszenia przez administratora, a nie od wykrycia incydentu (art. 33 ust. 1 RODO). Zgłoszenie przekazane po 72 godzinach musi zawierać wyjaśnienie przyczyn opóźnienia. Informacje, których nie da się podać od razu, można przekazywać etapami bez zbędnej zwłoki.
Kto w spółce decyduje o zgłoszeniu naruszenia danych do UODO?
Obowiązek ma administrator danych, czyli spółka, więc decyzję podejmuje jej zarząd. Inspektor ochrony danych doradza, współpracuje z organem nadzorczym i jest dla niego punktem kontaktowym, a jego dane wpisuje się do zgłoszenia. Za zgłoszenie incydentu do CSIRT odpowiada kierownik podmiotu w rozumieniu ustawy o KSC, także gdy powierzył to zadanie innej osobie.
Czy po wycieku trzeba zawiadomić osoby, których dane dotyczą?
Tak, jeżeli naruszenie może powodować wysokie ryzyko naruszenia ich praw lub wolności (art. 34 ust. 1 RODO). Zawiadomienie nie jest wymagane m.in. wtedy, gdy dane były zaszyfrowane i nieczytelne dla nieuprawnionych. Prezes UODO może zażądać zawiadomienia, jeżeli administrator go nie dokonał.





Komentarze (0)
Brak komentarzy...