Firma IT, software house, helpdesk - czy jesteśmy dostawcą usług zarządzanych w KSC
Udostępnij na:
Spis treści
NIS2 i KSC - Czy firma podlega KSC i w jakiej kategorii
Firma IT, software house, helpdesk - czy jesteśmy dostawcą usług zarządzanych w KSC
W skrócie
Firma IT nie wie, czy helpdesk, utrzymanie systemów, testy bezpieczeństwa albo odsprzedaż licencji czynią ją dostawcą usług zarządzanych, a od tego zależy, czy i w jakiej kategorii podlega ustawie o KSC.
Helpdesk i utrzymanie systemu u klienta, także przez jego producenta, mieszczą się w definicji usług zarządzanych, a ich dostawca podlega ustawie jako średni lub duży. Testy bezpieczeństwa, audyty i doradztwo to usługi zarządzane w zakresie cyberbezpieczeństwa, których dostawca jest kluczowy już jako mały.
Spisz usługi z umów, przypisz je do definicji, policz wielkość i zapisz kategorię w uchwale. Firma, która spełniała przesłanki już 3 kwietnia 2026 r., miała na wniosek o wpis do Wykazu KSC czas do 3 października 2026 r., a pozostałe mają 6 miesięcy od spełnienia przesłanek.
Pytanie zadają firmy informatyczne obsługujące systemy klientów: twórcy oprogramowania na zamówienie (software house) z umowami utrzymaniowymi, firmy prowadzące helpdesk, integratorzy i firmy z branży bezpieczeństwa. Ustawa o krajowym systemie cyberbezpieczeństwa (KSC) zna dwa rodzaje dostawców usług zarządzanych, a różnica między nimi przesądza o progu wielkości i kategorii. Rozstrzygamy typowe przypadki według wyjaśnień Ministerstwa Cyfryzacji.
Jak to wygląda w praktyce
Fikcyjna firma programistyczna zatrudnia 35 osób i ma 4 mln EUR obrotu. Tworzy systemy magazynowe na zamówienie, a dla części klientów utrzymuje je na ich serwerach: instaluje aktualizacje, monitoruje działanie i prowadzi pomoc techniczną dla użytkowników (helpdesk). Od niedawna sprzedaje też testy penetracyjne i doradztwo przy politykach bezpieczeństwa, a dwóch programistów pracuje u klienta w modelu udostępniania specjalistów (body leasing). Klient objęty ustawą pyta, czy firma jest w Wykazie podmiotów kluczowych i podmiotów ważnych (Wykaz KSC), a zarząd nie wie, którą usługę brać pod uwagę.
Co mówią przepisy
Dostawca usług zarządzanych świadczy usługi „związane z instalacją, eksploatacją lub konserwacją produktów ICT, usług ICT, procesów ICT lub systemów informacyjnych przez wsparcie lub aktywną administrację przeprowadzane u usługobiorcy na miejscu lub zdalnie” (art. 2 pkt 4i), gdzie ICT to technologie informacyjno-komunikacyjne. Dostawca usług zarządzanych w zakresie cyberbezpieczeństwa świadczy usługi „polegające na realizacji lub wsparciu dla realizacji działań związanych z zarządzaniem ryzykiem w cyberbezpieczeństwie, w tym obsługę incydentów, testów bezpieczeństwa, audytów systemów informacyjnych, doradztwo” (art. 2 pkt 4j). Obaj należą do sektora „Zarządzanie usługami ICT” w załączniku nr 1.
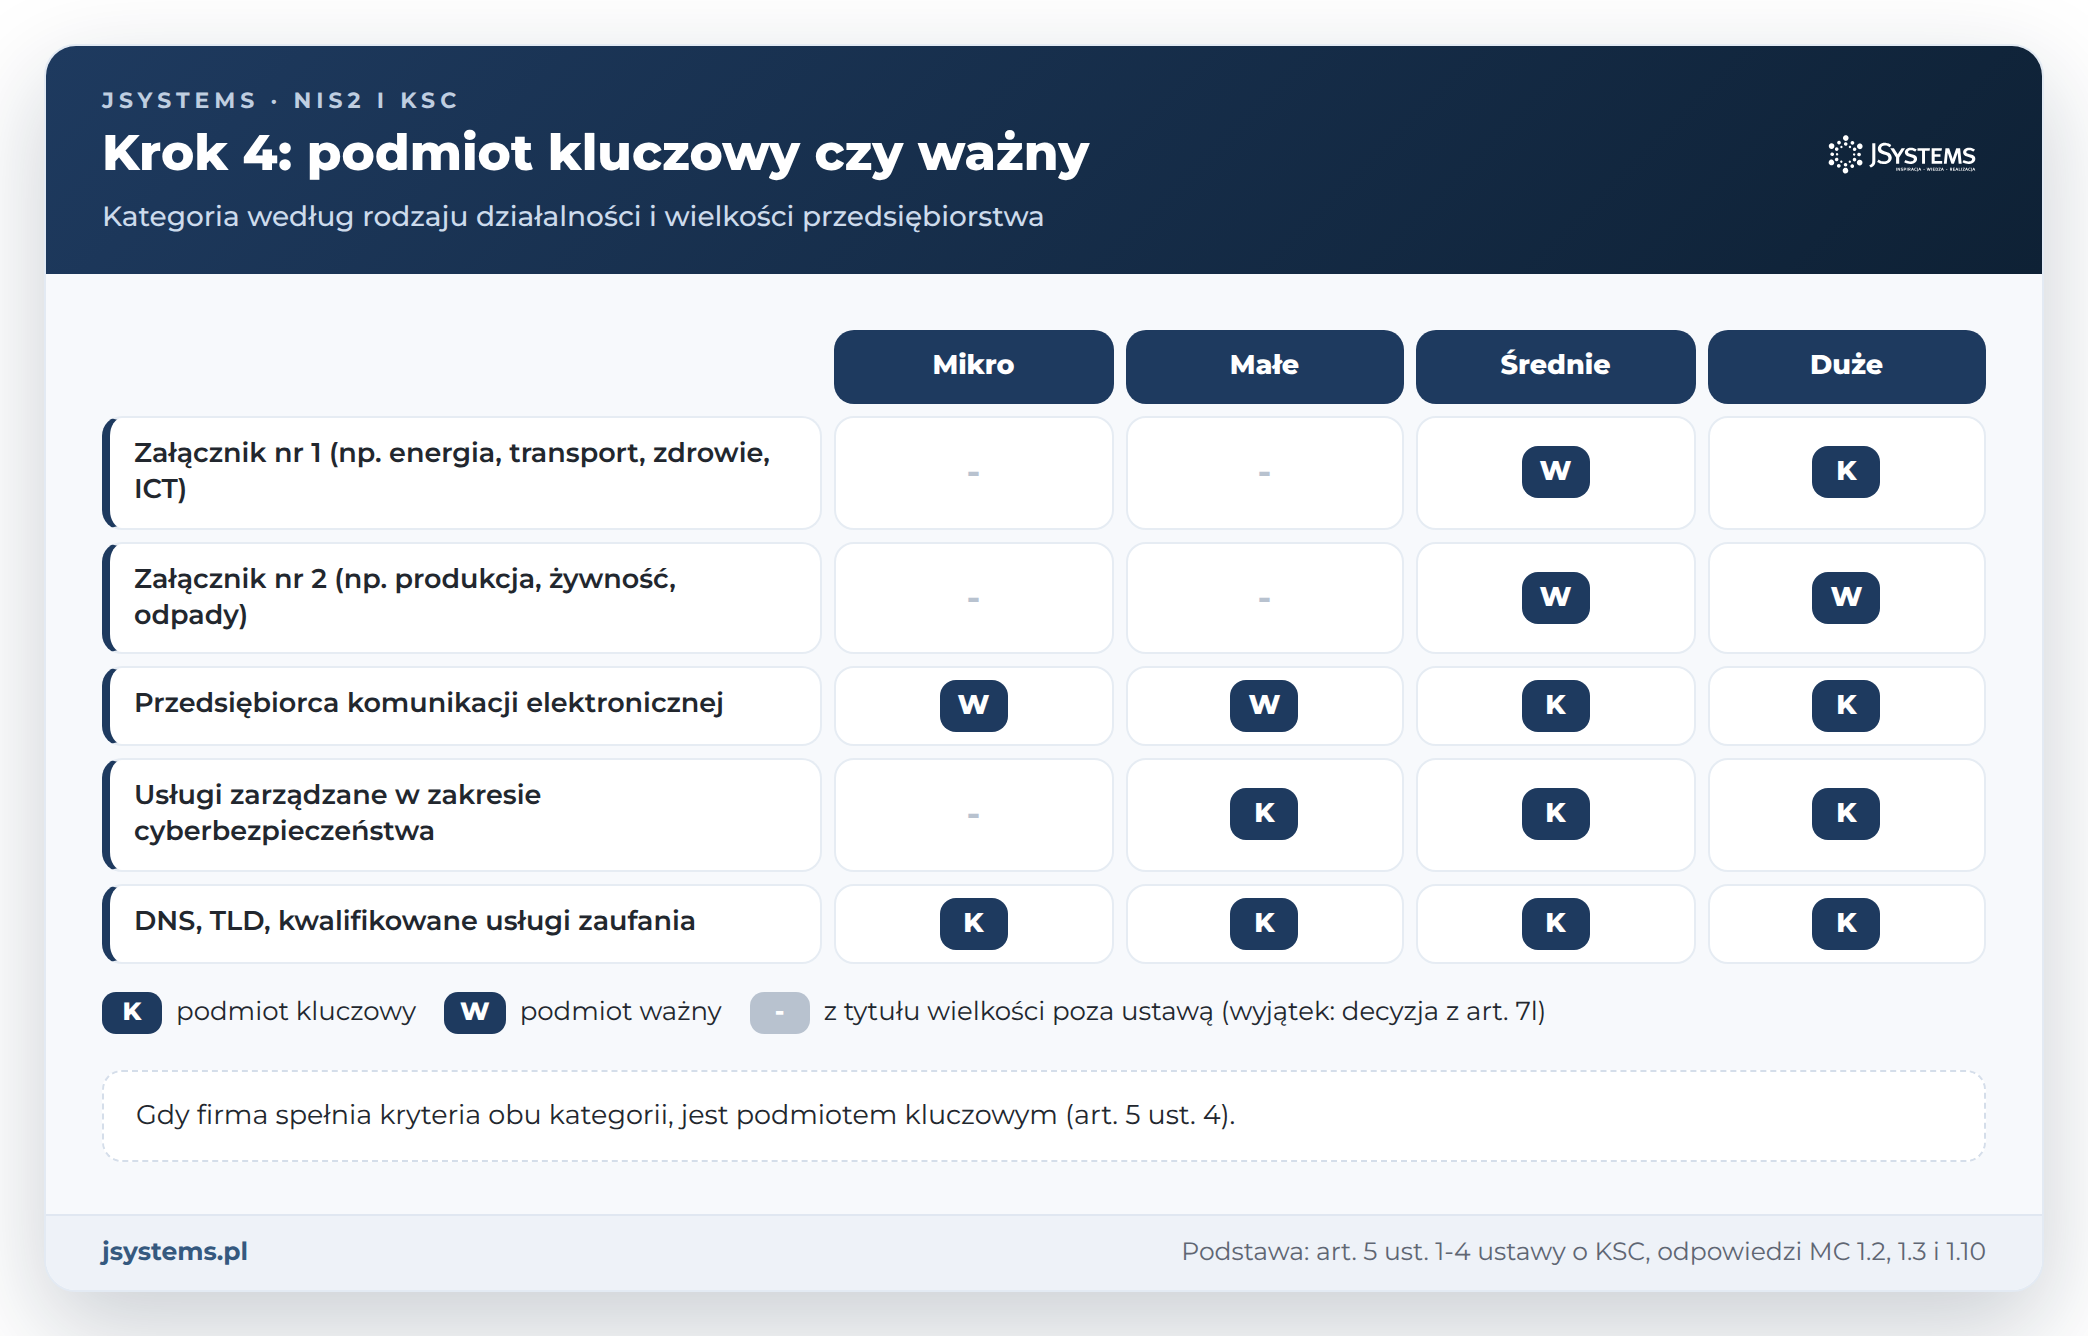
Progi są różne. Dostawca usług zarządzanych jako średni przedsiębiorca jest podmiotem ważnym, a jako duży kluczowym (art. 5 ust. 1 pkt 1 i ust. 2 pkt 1). Dostawca usług zarządzanych w zakresie cyberbezpieczeństwa jest podmiotem kluczowym już jako mały przedsiębiorca, ale mikroprzedsiębiorcy ten przepis nie obejmuje (art. 5 ust. 1 pkt 3). Firma spełniająca kryteria obu kategorii jest podmiotem kluczowym (art. 5 ust. 4), a liczy się także działalność poboczna (Ministerstwo Cyfryzacji, odpowiedź 2.8).
Ministerstwo rozstrzyga typowe przypadki (w nawiasach numer odpowiedzi):
helpdesk wpisuje się w definicję usług zarządzanych (1.34),
samo udostępnianie personelu, gdy firma nie przetwarza danych związanych z systemem zarządzania bezpieczeństwem informacji (SZBI) klienta, nie jest usługą zarządzaną w zakresie cyberbezpieczeństwa (1.37),
odsprzedawca, który tylko sprzedaje usługi chmurowe lub zarządzane, bez ich świadczenia, nie jest dostawcą usług chmurowych (1.38),
pomoc prawna nie jest usługą zarządzaną w zakresie cyberbezpieczeństwa, ale kompleksowe doradztwo przy zarządzaniu ryzykiem i politykach bezpieczeństwa już tak (1.50),
kopie zapasowe mogą należeć do jednej albo drugiej kategorii, zależnie od tego, czy towarzyszą usługom zarządzania ryzykiem (1.40),
spółka świadcząca usługi zarządzane w zakresie cyberbezpieczeństwa tylko własnej grupie kapitałowej też podlega ustawie, jeśli jest co najmniej małym przedsiębiorstwem (1.21 i 3.34),
dostawcy oprogramowania nie mieszczą się w definicji z art. 2 pkt 4j, bo co do zasady reguluje ich unijny akt o cyberodporności, Cyber Resilience Act (1.23).
Software house, który instaluje, utrzymuje i wspiera swój system u klienta, wykonuje jednak czynności z art. 2 pkt 4i, więc może być dostawcą usług zarządzanych. To nasz wniosek z brzmienia definicji.
Dostawca usług zarządzanych mieści się w wierszu załącznika nr 1: średni jest podmiotem ważnym, duży kluczowym. Dostawca usług zarządzanych w zakresie cyberbezpieczeństwa jest kluczowy już jako mały.
Co zrobić krok po kroku
Katalog usług. Dyrektor operacyjny spisuje usługi z obowiązujących umów, a nie z oferty: wdrożenia, utrzymanie, helpdesk, administrację, kopie zapasowe, monitorowanie, testy, audyty, doradztwo, odsprzedaż licencji i udostępnianie specjalistów. Efekt: lista usług z przychodem i liczbą klientów.
Przypisanie definicji. Dział prawny przypisuje każdą usługę do art. 2 pkt 4i, art. 2 pkt 4j albo poza nie, z numerem odpowiedzi ministerstwa jako uzasadnieniem. Efekt: tabela kwalifikacji usług.
Wielkość. Księgowość liczy osoby w rocznych jednostkach pracy, obrót i sumę bilansową całej spółki, a nie tylko działu usług (odpowiedź 3.38), z doliczeniem spółek powiązanych i partnerskich, co opisujemy w poście o wielkości przedsiębiorstwa w grupie kapitałowej. Efekt: wyliczenie wielkości.
Kategoria i jurysdykcja. Zarząd ustala kategorię według progów z art. 5. Firma z przykładu jest mała, więc jako dostawca usług zarządzanych byłaby poza ustawą, ale testy penetracyjne i doradztwo przy politykach czynią ją dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa, a więc podmiotem kluczowym. Polskiej ustawie podlega, gdy Polska jest głównym miejscem prowadzenia działalności, czyli tu ma siedzibę kierownik decydujący o SZBI (art. 5a ust. 3 i 4). Efekt: uchwała zarządu z kategorią.
Wpis do Wykazu KSC. Firma składa wniosek, wykazuje w nim każdą działalność odrębnie (art. 7d ust. 2) i podaje główne miejsce prowadzenia działalności (art. 7 ust. 2 pkt 15). Jeśli spełniała przesłanki już 3 kwietnia 2026 r., miała na to czas do 3 października 2026 r. (art. 33 ust. 3 ustawy nowelizującej), a w innym wypadku ma 6 miesięcy od ich spełnienia (art. 7c ust. 1). Spóźniony wniosek nadal można złożyć, co opisujemy w poście o wniosku o wpis do Wykazu KSC po terminie. Efekt: wpis z numerem w Wykazie.
Obowiązki dostawcy. W ramach SZBI firma stosuje w systemach używanych przy usługach zarządzanych środki z rozporządzenia wykonawczego Komisji (UE) 2024/2690, które określa też dla niej przypadki incydentu poważnego (art. 8b ust. 1, odpowiedzi 3.47 i 6.18). Jeśli świadczy obsługę incydentów, jako podmiot kluczowy publikuje na stronie m.in. zakres działania, politykę obsługi incydentów i dane kontaktowe (art. 8g). Obowiązki z rozdziału 3 wdraża w 12 miesięcy od spełnienia przesłanek, a jako podmiot kluczowy przeprowadza pierwszy audyt w 24 miesiące (art. 16). Przy przesłankach spełnionych 3 kwietnia 2026 r. terminy mijają 3 kwietnia 2027 r. i 3 kwietnia 2028 r. (art. 33 ust. 1 i 2 ustawy nowelizującej). Efekt: plan wdrożenia i audytu.
Jak sprawdzić, że sprawa jest załatwiona
Sprawa jest załatwiona, gdy zarząd ma tabelę kwalifikacji usług z uzasadnieniem, wyliczenie wielkości i uchwałę z kategorią, a podmiot objęty ustawą ma wpis w Wykazie KSC z wykazanymi działalnościami. Notatka opisuje też ocenę usług granicznych, np. udostępniania specjalistów.
Klientom firma potwierdza status i dane do ich wpisu, bo podmiot, który zlecił zewnętrznej firmie zadania z art. 8 albo art. 11, podaje w Wykazie dane dostawcy usług zarządzanych w zakresie cyberbezpieczeństwa (art. 7 ust. 2 pkt 16, odpowiedź 2.51). Kolejne kroki po wpisie opisujemy w tekście firma jest w Wykazie KSC, co dalej. Ocenę powtarzaj przy każdej nowej usłudze, bo jedna umowa na testy bezpieczeństwa może zmienić kategorię.
Podstawa prawna i źródła
art. 2 pkt 4i i 4j, art. 5 ust. 1-4 i art. 5a ust. 3-4 ustawy z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa (tekst ujednolicony, stan na 8.10.2026) (źródło)
art. 7 ust. 2 pkt 15 i 16, art. 7c ust. 1, art. 7d ust. 2, art. 8b ust. 1, art. 8g, art. 16 oraz załącznik nr 1 (Zarządzanie usługami ICT) ustawy o KSC
rozporządzenie wykonawcze Komisji (UE) 2024/2690 z dnia 17 października 2024 r. (środki zarządzania ryzykiem i przypadki incydentu poważnego dla dostawców usług cyfrowych)
Ministerstwo Cyfryzacji, pytania i odpowiedzi do ustawy o KSC, październik 2026, pytania 1.21, 1.23, 1.34, 1.37, 1.38, 1.40, 1.50, 2.8, 2.32, 2.51, 3.34, 3.38, 3.47 i 6.18 (źródło)
art. 33 ust. 1-3 ustawy z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) (źródło)
Komunikat Ministra Cyfryzacji z dnia 8 kwietnia 2026 r. w sprawie harmonogramu złożenia wniosków o wpis do wykazu podmiotów kluczowych i podmiotów ważnych (Dz. Urz. MC 2026 poz. 7) (źródło)
Stan prawny na 13 października 2026 r. Wyjaśnienia Ministerstwa Cyfryzacji nie są źródłem prawa, ale pokazują, jak resort odczytuje przepisy. W sprawach spornych decyzję warto oprzeć na opinii prawnika albo na stanowisku organu właściwego do spraw cyberbezpieczeństwa.
Czy firma prowadząca helpdesk dla klientów podlega ustawie o KSC?
Ministerstwo Cyfryzacji uznaje helpdesk za usługę zarządzaną, bo polega na wsparciu klienta w instalacji, eksploatacji lub konserwacji produktów i systemów ICT (odpowiedź 1.34). Taka firma podlega ustawie jako średni przedsiębiorca, wtedy jest podmiotem ważnym, albo jako duży, wtedy jest podmiotem kluczowym. Mała firma prowadząca wyłącznie helpdesk co do zasady ustawie nie podlega.
Czy mała firma wykonująca testy penetracyjne jest podmiotem kluczowym?
Tak, jeśli jest co najmniej małym przedsiębiorcą. Testy bezpieczeństwa, audyty systemów, obsługa incydentów i doradztwo to usługi zarządzane w zakresie cyberbezpieczeństwa (art. 2 pkt 4j ustawy o KSC), a ich dostawca jest podmiotem kluczowym już od małego przedsiębiorcy (art. 5 ust. 1 pkt 3). Mikroprzedsiębiorcy ten przepis nie obejmuje.
Czy odsprzedaż licencji i usług chmurowych czyni firmę dostawcą usług w rozumieniu KSC?
Według Ministerstwa Cyfryzacji odsprzedawca, który zajmuje się wyłącznie sprzedażą usług chmurowych lub zarządzanych, bez ich faktycznego świadczenia i przetwarzania danych w chmurze, nie jest dostawcą usług chmurowych (odpowiedź 1.38). Jeżeli firma po sprzedaży sama konfiguruje i administruje usługę u klienta, powinna sprawdzić definicję dostawcy usług zarządzanych z art. 2 pkt 4i ustawy.
Czy spółka IT obsługująca tylko własną grupę kapitałową podlega KSC?
Jeżeli świadczy usługi zarządzane w zakresie cyberbezpieczeństwa i jest co najmniej małym przedsiębiorstwem, tak. Ministerstwo Cyfryzacji uzasadnia to tym, że jako odrębny podmiot świadczy usługi innemu podmiotowi (odpowiedzi 1.21 i 3.34). O spółce grupowej, która świadczy wyłącznie usługi zarządzane z art. 2 pkt 4i, np. administrację systemami, ministerstwo w tych odpowiedziach się nie wypowiada, więc jej status trzeba ocenić osobno.





Komentarze (0)
Brak komentarzy...