Kontrola KRiBSI w firmie - jak przebiega i jak się przygotować
Udostępnij na:
Spis treści
AI Act - Nadzór, kontrole i kary
Kontrola KRiBSI w firmie - jak przebiega i jak się przygotować
W skrócie
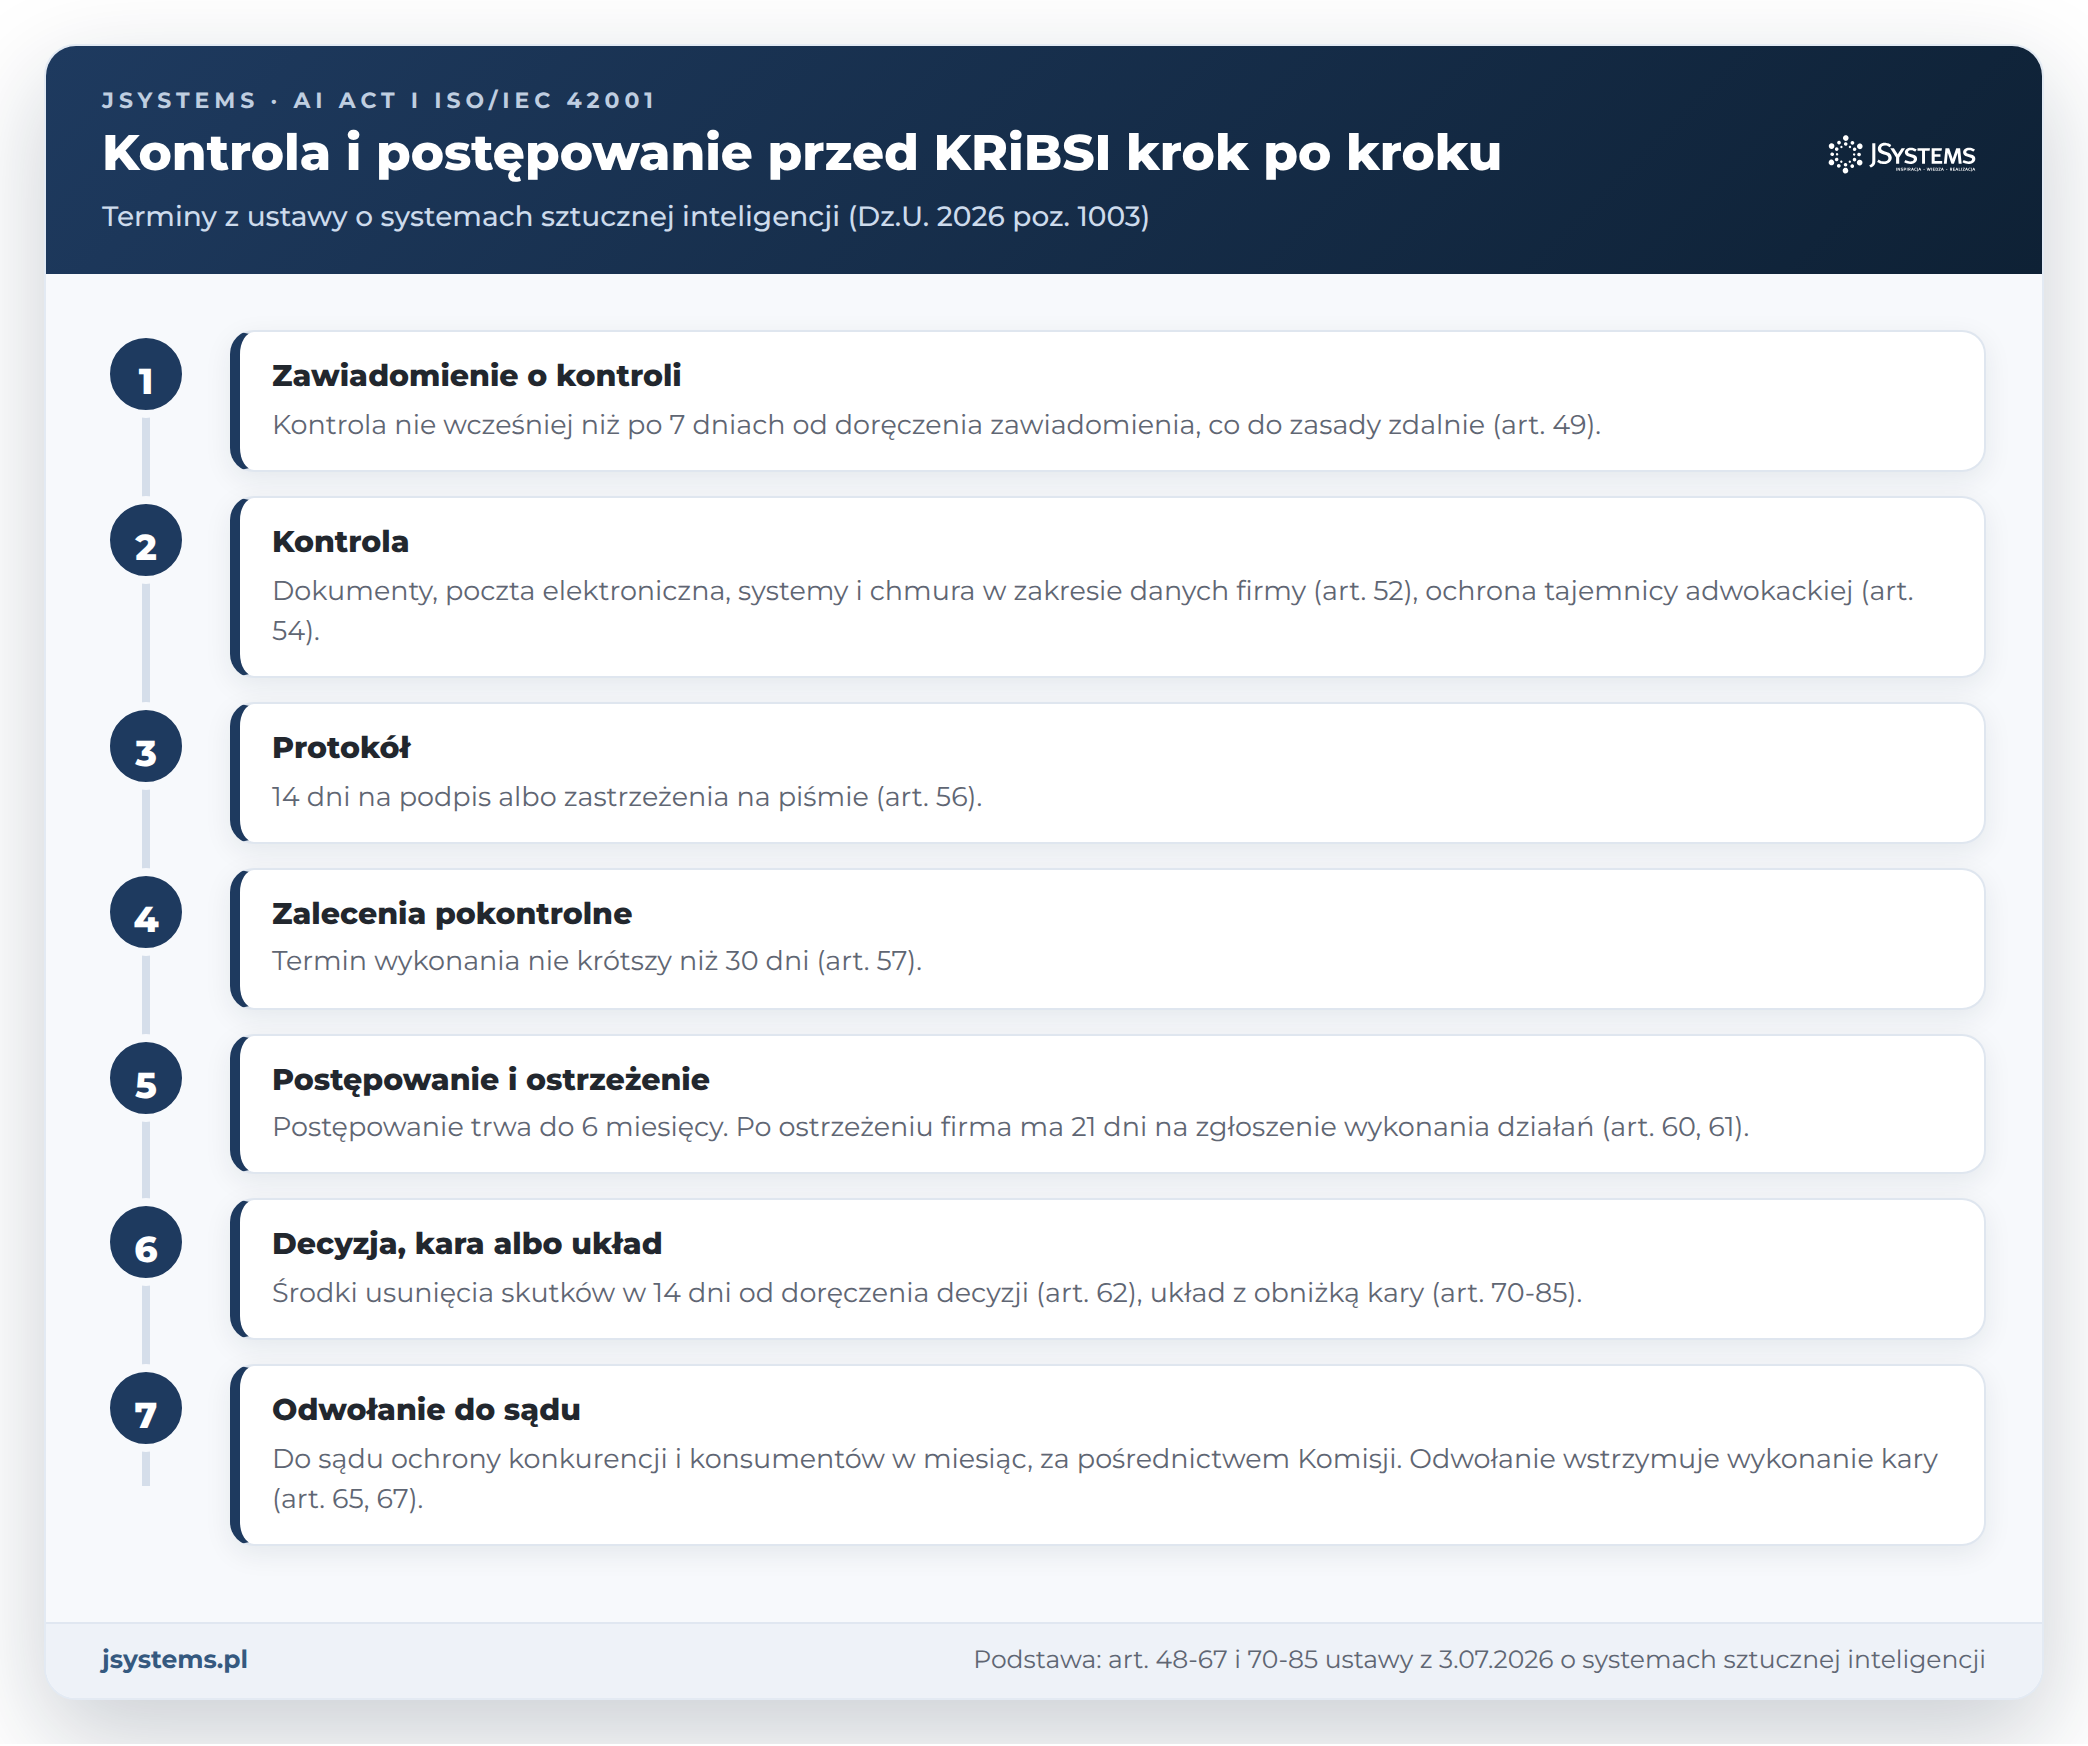
KRiBSI, czyli Komisja Rozwoju i Bezpieczeństwa Sztucznej Inteligencji, od 28 października 2026 r. kontroluje przestrzeganie AI Act (rozporządzenia (UE) 2024/1689, aktu w sprawie sztucznej inteligencji) i polskiej ustawy. Kontrola co do zasady zaczyna się nie wcześniej niż 7 dni po doręczeniu zawiadomienia i jest zdalna.
Kontrolujący może żądać dokumentów, poczty elektronicznej i dostępu do systemów, także w chmurze dostawcy, w zakresie danych firmy. Na protokół firma ma 14 dni, a zalecenia dają co najmniej 30 dni na usunięcie nieprawidłowości.
Wyznacz osobę kontaktową i przygotuj teczkę: spis systemów AI, klasyfikacje, środki z art. 4, wykonanie art. 50 i umowy, oraz ścieżkę zdalnego udostępnienia. Utrudnianie kontroli jest zagrożone karą ograniczenia wolności albo grzywny.
Firma dostaje zawiadomienie o kontroli albo chce być na nią gotowa wcześniej. Przygotowanie sprowadza się do trzech rzeczy: osoby kontaktowej, teczki dokumentów o systemach AI i sprawdzonej ścieżki zdalnego udostępniania. Opisujemy, kim jest KRiBSI, jak przebiega kontrola KRiBSI według ustawy o systemach sztucznej inteligencji, co dzieje się po niej i jakie dokumenty przygotować, zanim przyjdzie pismo.
Jak to wygląda w praktyce
Sieć klinik weterynaryjnych z kilku miast dostaje zawiadomienie o wszczęciu kontroli przestrzegania AI Act. Sieć udostępnia na stronie własnego chatbota do umawiania wizyt i używa narzędzia, które pisze opisy zabiegów dla klientów. Zarząd chce wiedzieć, kto przeprowadzi kontrolę, czy kontrolujący zajrzy do skrzynek pocztowych i chmury, ile jest czasu na przygotowanie i co grozi, jeśli dokumentów nie będzie. Kontrolę mogła poprzedzić skarga klienta, który nie wiedział, że rozmawia z AI.
Co mówią przepisy
KRiBSI jest organem nadzoru rynku w zakresie systemów AI i pojedynczym punktem kontaktowym (art. 5 ustawy). AI Act wskazuje jednak inne organy nadzoru rynku dla instytucji finansowych (art. 74 ust. 6) i części systemów z załącznika III (ust. 8), a ustawa tego nie rozstrzyga. Przewodniczącą Pamelę Krzypkowską powołał Sejm uchwałą z 18 września 2026 r., za zgodą Senatu z 24 września 2026 r., a pierwsze posiedzenie Komisji odbyło się 28 października 2026 r., w dniu wejścia w życie przepisów o kontroli. Kontrolę prowadzi się według planu, na podstawie uzyskanych informacji, np. ze skargi, albo w ramach monitorowania (art. 48 ust. 2). Wnioskować o nią może też organ z wykazu organów ochrony praw podstawowych: Rzecznik Praw Dziecka, Rzecznik Praw Pacjenta, Państwowa Inspekcja Pracy i Prezes UODO (art. 49 ust. 1).
Termin i forma. Kontrola zaczyna się nie wcześniej niż 7 dni po doręczeniu zawiadomienia i jest prowadzona zdalnie (art. 49 ust. 2-3). Kontrola na miejscu albo bez zachowania 7 dni wymaga postanowienia wydanego przy uzasadnionym podejrzeniu szkody dla życia, zdrowia, bezpieczeństwa lub praw podstawowych (art. 49 ust. 4).
Kto kontroluje. Pracownik komórki w urzędzie ministra właściwego do spraw informatyzacji, z imiennym upoważnieniem podpisanym przez przewodniczącego, które określa zakres i przewidywany termin zakończenia kontroli (art. 50-51).
Uprawnienia. Kontrolujący może żądać dokumentów, korespondencji elektronicznej, nośników i dostępu do systemów, także w chmurze innego podmiotu, w zakresie danych firmy związanych z kontrolą, do których firma ma dostęp. Może też sporządzać kopie, żądać wyjaśnień i po uprzedzeniu nagrywać przebieg czynności (art. 52 ust. 1). Firma udziela wszystkich potrzebnych informacji (art. 52 ust. 2).
Tajemnica prawnicza. Gdy firma oświadczy, że materiały zawierają komunikację z adwokatem lub radcą prawnym służącą ochronie prawnej, kontrolujący pozostawia je w miejscu kontroli. Spór rozstrzyga sąd ochrony konkurencji i konsumentów, a ciężar dowodu spoczywa na firmie (art. 54).
Protokół. Kontrolujący sporządza go elektronicznie. Firma ma 14 dni na podpis albo pisemne zastrzeżenia, a milczenie oznacza odmowę podpisu (art. 56).
Zalecenia. Termin usunięcia nieprawidłowości nie może być krótszy niż 30 dni, chyba że firma się zgodzi albo naruszenia się powtarzały. Po bezskutecznym upływie terminu Komisja może wszcząć postępowanie (art. 57).
Postępowanie trwa najwyżej 6 miesięcy (art. 60). Po ostrzeżeniu strona ma 21 dni na informację o wykonaniu wskazanych działań, a niezastosowanie się może trafić do Biuletynu Informacji Publicznej (art. 61). Decyzja nakazuje usunięcie skutków naruszenia w 14 dni od doręczenia (art. 62), a karę można obniżyć w układzie (art. 70-85, szczegóły w poście o karach za naruszenie AI Act). Odwołanie do sądu ochrony konkurencji i konsumentów wnosi się w miesiąc, za pośrednictwem Komisji, a jego wniesienie wstrzymuje wykonanie decyzji w zakresie kary pieniężnej (art. 65 i 67 ustawy, termin z Kodeksu postępowania cywilnego). Kto utrudnia lub udaremnia czynności kontrolne, także w imieniu firmy, podlega karze ograniczenia wolności albo grzywny (art. 112), z wyjątkiem podania nieprawidłowych informacji, za które karę przewiduje art. 99 ust. 5 AI Act.
Firma ma 14 dni na protokół, co najmniej 30 dni na zalecenia i 21 dni na odpowiedź po ostrzeżeniu, a odwołanie od decyzji wnosi w miesiąc.
Co zrobić krok po kroku
Osoba kontaktowa. Zarząd wyznacza osobę, która odbiera pisma od KRiBSI, przyjmuje upoważnienie i koordynuje kontrolę, jej zastępcę oraz osobę podpisującą protokół. Efekt: uchwała z zakresem upoważnienia i danymi kontaktowymi.
Teczka dokumentów. Compliance trzyma w jednym katalogu rejestr systemów AI z rolą firmy, notatki klasyfikacyjne (zakazy z art. 5, wysokie ryzyko), dowody środków z art. 4, opis wykonania art. 50 (np. komunikat chatbota, oznakowanie treści) i umowy z dostawcami. Komisja Europejska wyjaśnia, że przy art. 4 certyfikat nie jest potrzebny, a organizacja może prowadzić wewnętrzny rejestr szkoleń i innych działań. Efekt: wykaz dokumentów z datą aktualizacji.
Ścieżka zdalna. Dział IT ustala, jak udostępni dokumenty, korespondencję i dostęp do systemów, także chmurowych, w zakresie kontroli, z kontrolą uprawnień i zapisem, co udostępniono. Efekt: procedura z osobą odpowiedzialną i kanałem przekazania.
Tajemnice. Dział prawny oznacza korespondencję z adwokatem lub radcą prawnym i dokumenty z tajemnicą przedsiębiorstwa, żeby w kontroli złożyć oświadczenie z art. 54, a na prośbę Komisji przed publikacją decyzji wskazać dane do usunięcia (art. 66 ust. 1). Efekt: lista oznaczonych zbiorów.
Po protokole. Osoba kontaktowa z prawnikiem w 14 dni podpisuje protokół albo składa zastrzeżenia na piśmie. Po zaleceniach ustala plan usunięcia nieprawidłowości i informuje Komisję o wykonaniu w wyznaczonym terminie. Efekt: podpisany protokół albo zastrzeżenia i plan naprawczy.
Sygnały od klientów. Obsługa klienta i dział kadr przekazują compliance każdą skargę dotyczącą AI, bo skargę do Komisji może złożyć każdy, a Komisja może po niej wszcząć postępowanie (art. 58-59). Efekt: rejestr zgłoszeń z odpowiedziami.
Jak sprawdzić, że sprawa jest załatwiona
Najprostszy test to kontrola próbna: audytor wewnętrzny prosi o dokumenty jednego systemu i sprawdza, czy odpowiedź jest kompletna i czy dział IT udostępni ją zdalnie przed upływem 7 dni od zawiadomienia. Osoba kontaktowa powinna mieć upoważnienie, a teczka aktualne dokumenty dla każdego systemu z rejestru. Po prawdziwej kontroli dowodem są protokół z podpisem albo zastrzeżeniami, potwierdzenie wykonania zaleceń i korespondencja z Komisją. Wątpliwości co do klasyfikacji systemów, które nie są przedmiotem postępowania, można wyjaśnić we wniosku o opinię indywidualną KRiBSI.
Podstawa prawna i źródła
art. 5, 48-67 i 112 ustawy z dnia 3 lipca 2026 r. o systemach sztucznej inteligencji (Dz.U. 2026 poz. 1003) (źródło)
art. 4, art. 50, art. 77 ust. 1 i art. 99 ust. 5 rozporządzenia Parlamentu Europejskiego i Rady (UE) 2024/1689 (AI Act) w brzmieniu po zmianach z rozporządzenia (UE) 2026/1744 (źródło)
KRiBSI, Wykaz organów i instytucji publicznych w Polsce właściwych w zakresie ochrony praw podstawowych, wersja 1.0 z 29.10.2026 (źródło)
KRiBSI, Pierwsze posiedzenie Komisji Rozwoju i Bezpieczeństwa Sztucznej Inteligencji, 28.10.2026 (źródło)
Uchwała Sejmu RP z dnia 18 września 2026 r. w sprawie powołania Przewodniczącego Komisji Rozwoju i Bezpieczeństwa Sztucznej Inteligencji (M.P. 2026 poz. 945) (źródło)
Komisja Europejska, AI Literacy - Questions and Answers (aktualizacja 20.10.2026) (źródło)
gov.pl, Złóż skargę dotyczącą systemu sztucznej inteligencji (źródło)
Stan prawny na 3 listopada 2026 r.: AI Act w brzmieniu po zmianach z rozporządzenia 2026/1744 i ustawa o systemach sztucznej inteligencji (Dz.U. 2026 poz. 1003). Wytyczne oraz pytania i odpowiedzi Komisji Europejskiej nie są źródłem prawa, ale pokazują, jak Komisja odczytuje przepisy. W sprawach spornych decyzję warto oprzeć na opinii prawnika albo na opinii indywidualnej KRiBSI.
JSystems oferuje kompleksowe szkolenia z compliance AI: "Gotowość na AI ACT", "AI Governance dla kadry zarządzającej" oraz "ISO/IEC 42001 - wdrożenie AIMS". Prowadzone przez eksperta z wieloletnim doświadczeniem w regulacjach technologicznych.
Czy KRiBSI może przeprowadzić kontrolę bez zapowiedzi?
Co do zasady nie. Kontrola zaczyna się nie wcześniej niż 7 dni po doręczeniu zawiadomienia i jest prowadzona zdalnie. Bez zachowania tego terminu albo na miejscu Komisja może działać tylko na podstawie postanowienia, gdy podejrzewa szkodę dla życia, zdrowia, bezpieczeństwa lub praw podstawowych osób fizycznych.
Czy kontrolujący z KRiBSI może żądać dostępu do poczty i chmury?
Tak, w zakresie związanym z przedmiotem kontroli. Ustawa o systemach sztucznej inteligencji pozwala żądać korespondencji elektronicznej oraz dostępu do systemów i chmury innego podmiotu, w których są dane firmy, w zakresie, w jakim firma ma do nich dostęp. Komunikacja z adwokatem lub radcą prawnym służąca ochronie prawnej jest chroniona.
Ile czasu ma firma na odpowiedź na protokół kontroli?
14 dni od doręczenia protokołu na podpisanie go albo złożenie pisemnych zastrzeżeń. Brak reakcji w tym terminie oznacza odmowę podpisu. Jeśli kontrola wykaże nieprawidłowości, Komisja wydaje zalecenia z terminem nie krótszym niż 30 dni, chyba że firma zgodzi się na krótszy albo naruszenia się powtarzały.
Co grozi za utrudnianie kontroli KRiBSI?
Kto utrudnia lub udaremnia czynności kontrolne, także działając w imieniu firmy, podlega karze ograniczenia wolności albo grzywny (art. 112 ustawy o systemach sztucznej inteligencji). Przepis nie obejmuje podania nieprawidłowych informacji na wniosek organu, bo za to administracyjną karę przewiduje art. 99 ust. 5 AI Act.

Komentarze (0)
Brak komentarzy...