Tylko część działalności jest w załączniku do ustawy o KSC - czy obowiązki obejmą całą firmę
Udostępnij na:
Spis treści
NIS2 i KSC - Czy firma podlega KSC i w jakiej kategorii
Tylko część działalności jest w załączniku do ustawy o KSC - czy obowiązki obejmą całą firmę
W skrócie
Firma prowadzi kilka rodzajów działalności, a tylko jedna, często poboczna, jest w załączniku do ustawy o KSC. Zarząd pyta, czy firma musi się wpisać do Wykazu KSC i czy obowiązki obejmą wszystkie jej systemy.
Ustawie podlega działalność z załączników, główna i pomocnicza, poza wodą, ściekami i odpadami (Ministerstwo Cyfryzacji, odpowiedź 2.8). Wielkość liczy się z danych całej firmy, a system zarządzania bezpieczeństwem informacji (SZBI) obejmuje systemy wpływające na świadczenie usługi z załącznika (art. 8 ust. 1).
Złóż wniosek z każdą działalnością objętą ustawą osobno i zapisz granice SZBI w dokumencie zakresu. Firma, która spełniała przesłanki już 3 kwietnia 2026 r., miała na wniosek czas do 3 października 2026 r., a pozostałe mają 6 miesięcy od spełnienia przesłanek.
Pytanie zadaje zarząd firmy, w której ustawa obejmuje jedną linię produktów, jeden dział albo usługę dodatkową, a większość przychodów pochodzi z działalności spoza załączników. Ustawa o krajowym systemie cyberbezpieczeństwa (KSC) przypisuje status całemu podmiotowi, ale zakres SZBI wiąże z usługą. Pokazujemy, jak traktować działalność poboczną i jak opisać granice systemów objętych ustawą.
Jak to wygląda w praktyce
Fikcyjna spółka zatrudnia 180 osób. Większość przychodów daje jej montaż instalacji elektrycznych w budynkach klientów, którego załączniki nie wymieniają, ale w osobnej hali 25 osób produkuje rozdzielnice elektryczne, czyli wyroby z działu 27 unijnej klasyfikacji działalności gospodarczej NACE Rev. 2, wymienionego w załączniku nr 2. Obie części korzystają z jednego systemu ERP (zintegrowanego systemu zarządzania firmą), wspólnej poczty, domeny i sieci biurowej, a brygady montażowe planują pracę w osobnej aplikacji, na osobnych kontach i w odseparowanej sieci. Zarząd pyta, czy firma musi się wpisać do Wykazu podmiotów kluczowych i podmiotów ważnych (Wykaz KSC) i czy system bezpieczeństwa ma objąć także montaż.
Co mówią przepisy
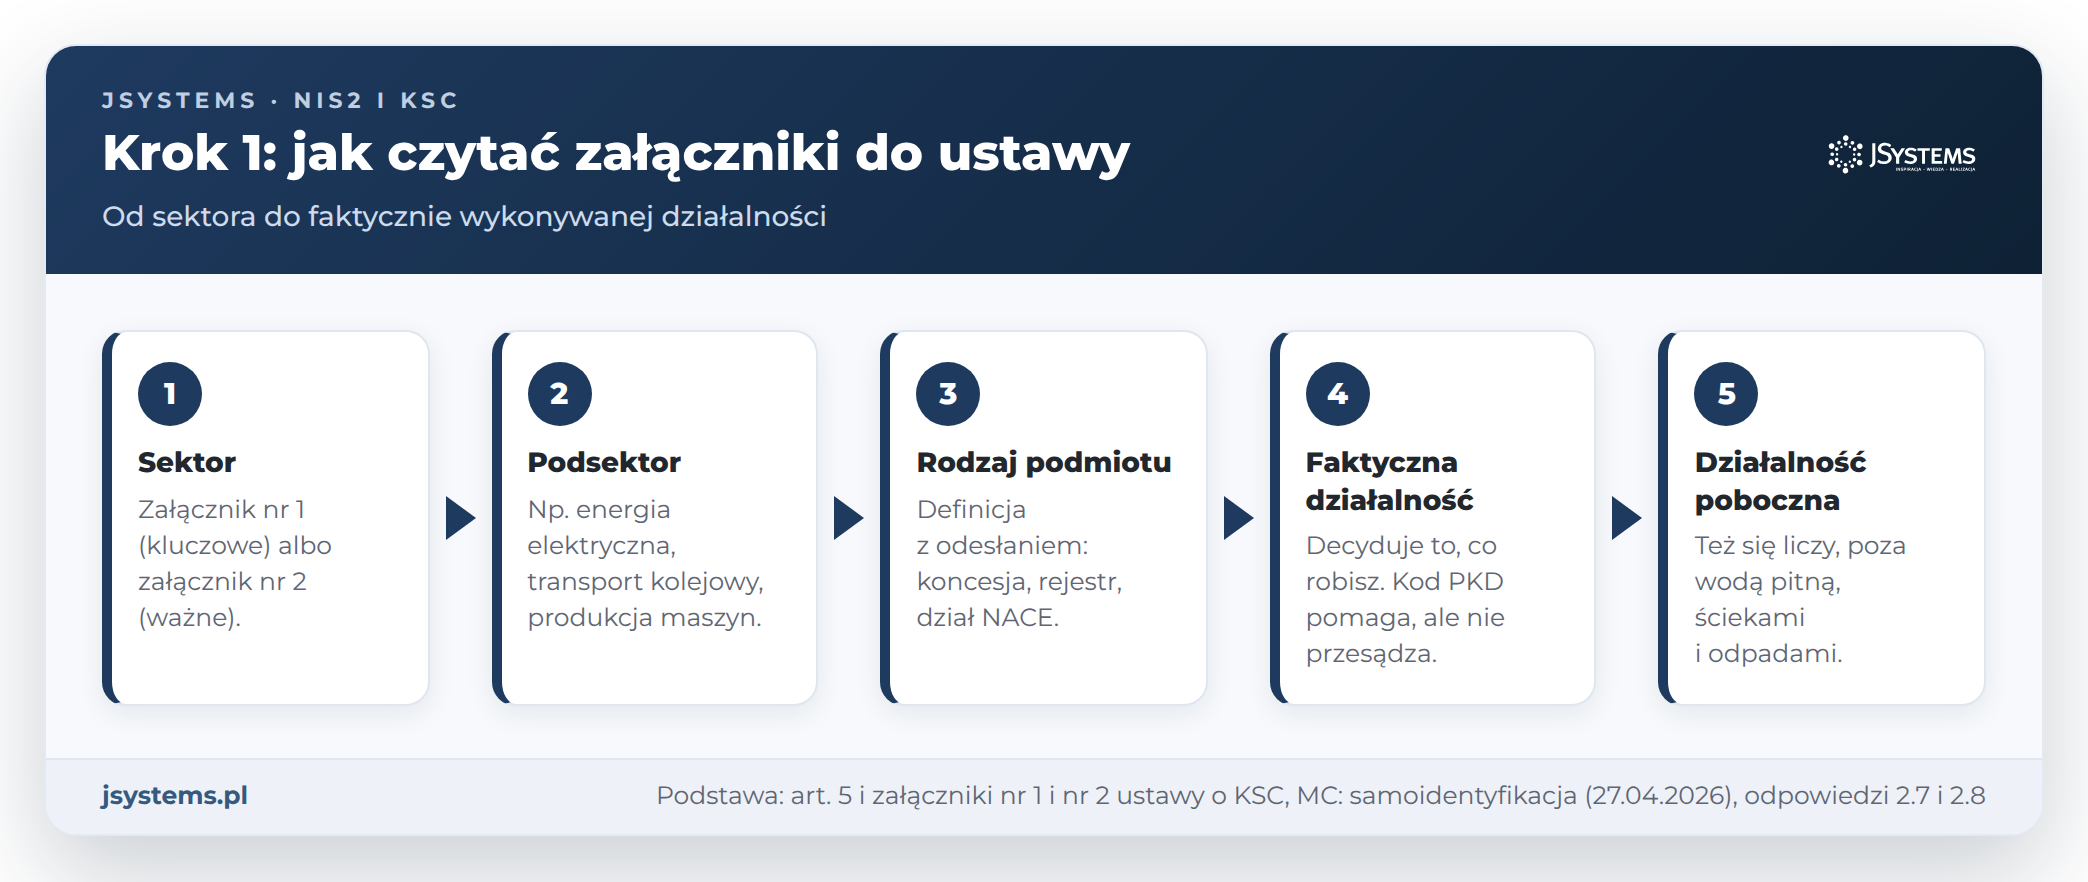
Ministerstwo Cyfryzacji wyjaśnia, że ustawie podlega działalność wskazana w załącznikach „niezależnie od tego, czy jest to działalność główna czy pomocnicza”, a wyjątki dotyczą wody, ścieków i odpadów, gdzie liczy się działalność główna (odpowiedź 2.8). Załączniki wyłączają tam podmioty, dla których ta działalność jest „inną niż istotną częścią ich ogólnej działalności” albo nie jest podstawową działalnością gospodarczą. Liczy się działalność faktyczna, a nie zapis w rejestrze (odpowiedź 2.7), a wielkość ustala się z danych finansowych całego podmiotu (odpowiedź 3.38). Spółka z przykładu jest więc co najmniej średnim przedsiębiorcą z działalnością z załącznika nr 2, czyli podmiotem ważnym (art. 5 ust. 2 pkt 2). We wniosku o wpis wykazuje odrębnie każdą działalność objętą ustawą (art. 7d ust. 2).
W naszym odczytaniu status dotyczy całej spółki, więc obowiązki adresowane do podmiotu i kierownika, takie jak wpis, osoby do kontaktu czy szkolenie kierownika, dotyczą firmy jako całości. Zakres techniczny wyznacza art. 8 ust. 1: SZBI wdraża się „w systemie informacyjnym wykorzystywanym w procesach wpływających na świadczenie usługi”, a usługą jest według ministerstwa także produkcja (odpowiedź 14.10). Systemy w pełni odseparowane od usługi i bez wpływu na nią nie wymagają SZBI, ale systemy wspierające, bez których usługi nie da się świadczyć, np. księgowe, trzeba objąć (odpowiedź 3.4). Każdy system używany do świadczenia usługi należy zinwentaryzować, a SZBI może działać na poziomie całej firmy (odpowiedź 14.7). Podmiot, który stosuje rozporządzenie wykonawcze Komisji (UE) 2024/2690, robi to tylko w zakresie objętej nim działalności (odpowiedź 3.47).
Kwestią sporną jest zakres audytu. Ustawa mówi o audycie systemu informacyjnego „wykorzystywanego w procesie świadczenia usługi” (art. 15 ust. 1), a ministerstwo pisze, że audyt powinien dotyczyć całego systemu informacyjnego podmiotu, bo przez powiązania między systemami można wpłynąć na jego podstawową działalność (odpowiedź 9.1). Spółka z przykładu jako podmiot ważny nie ma audytu okresowego, ale organ właściwy do spraw cyberbezpieczeństwa może nakazać audyt po incydencie poważnym lub innym naruszeniu i określić jego zakres (art. 15 ust. 1b).
Działalność z załącznika liczy się także wtedy, gdy jest poboczna. Wyjątek dotyczy wody pitnej, ścieków i odpadów, gdzie przepisy obejmują tylko działalność istotną albo podstawową.
Co zrobić krok po kroku
Mapa działalności. Dyrektor finansowy z prawnikiem spisuje wszystkie faktycznie wykonywane działalności na podstawie umów i przychodów, a przy każdej zaznacza pozycję załącznika albo jej brak. Kod Polskiej Klasyfikacji Działalności (PKD) jest tylko pomocą (instrukcja samoidentyfikacji Ministerstwa Cyfryzacji z 27 kwietnia 2026 r.). Efekt: mapa działalności.
Status i wpis. Księgowość liczy wielkość z danych całej spółki, a zarząd ustala kategorię i składa wniosek o wpis z odrębnie wykazaną działalnością objętą ustawą (art. 7d ust. 2). Jeśli firma spełniała przesłanki już 3 kwietnia 2026 r., miała na to czas do 3 października 2026 r. (art. 33 ust. 3 ustawy nowelizującej), a w innym wypadku ma 6 miesięcy od ich spełnienia (art. 7c ust. 1). Spóźniony wniosek nadal można złożyć, co opisujemy w poście o tym, co zrobić po terminie na wniosek o wpis. Efekt: notatka z oceny i wpis.
Procesy usługi. Kierownik działu rozdzielnic opisuje proces od zamówienia przez projekt, zakupy, produkcję i testy po wysyłkę oraz wskazuje systemy, z których korzysta na każdym etapie. Efekt: mapa procesów usługi z listą systemów.
Test każdego systemu. Kierownik IT dla każdego systemu odpowiada na pytania z odpowiedzi 3.4: czy jest konieczny do świadczenia usługi, czy przetwarza dane albo steruje procesami, od których ona zależy, i czy zdarzenie w nim może ją przerwać. W przykładzie ERP, poczta, domena i sieć wchodzą do SZBI, bo korzysta z nich dział rozdzielnic, a aplikacja brygad montażowych na osobnych kontach i w odseparowanej sieci może zostać poza nim z zapisanym uzasadnieniem. Efekt: rejestr systemów z oznaczeniem „w SZBI” albo „poza SZBI”.
Dokument zakresu. Zarząd zatwierdza dokument zakresu SZBI: usługa objęta ustawą, lokalizacje, procesy, systemy, styki z resztą firmy i wyłączenia z uzasadnieniem. Jak ułożyć resztę dokumentacji, opisujemy w tekście jakie dokumenty przygotować do wdrożenia KSC. Obowiązki z rozdziału 3, w tym SZBI, firma wdraża w 12 miesięcy od spełnienia przesłanek, a przy przesłankach spełnionych 3 kwietnia 2026 r. do 3 kwietnia 2027 r. (art. 16, art. 33 ust. 1 ustawy nowelizującej). Efekt: zatwierdzony dokument zakresu.
Utrzymanie granicy. Dział IT pilnuje, by wyłączone systemy pozostały odseparowane: osobna sieć, osobne konta, brak wspólnych haseł. Procedurę obsługi incydentów bezpieczniej objąć całą firmę, bo definicja incydentu poważnego obejmuje też straty finansowe dla podmiotu (art. 2 pkt 7). To nasz wniosek, ustawa nie wiąże tej definicji wprost z zakresem SZBI. Efekt: przegląd granic przy każdej zmianie systemów.
Jak sprawdzić, że sprawa jest załatwiona
Sprawa jest załatwiona, gdy firma ma mapę działalności z oceną statusu, wpis w Wykazie KSC z wykazaną działalnością objętą ustawą oraz zatwierdzony dokument zakresu SZBI z rejestrem systemów i uzasadnieniem każdego wyłączenia. Uzasadnienie wskazuje fakty, które da się sprawdzić, np. schemat sieci z oddzielną podsiecią i listę kont, a nie samo stwierdzenie, że system nie ma wpływu na usługę.
Na kontrolę zachowaj mapę procesów, rejestr systemów, schemat sieci i wyniki testów separacji. Organ może zażądać dowodów realizacji wymogów z art. 8 ust. 1 (art. 53 ust. 2 pkt 6 i ust. 17), a po incydencie poważnym nakazać audyt o określonym przez siebie zakresie, więc granice SZBI powinny być opisane tak, by obronić je przed audytorem.
Podstawa prawna i źródła
art. 2 pkt 7, art. 5 ust. 2 pkt 2, art. 7d ust. 2, art. 8 ust. 1 i art. 15 ust. 1 i 1b ustawy z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa (tekst ujednolicony, stan na 8.10.2026) (źródło)
art. 7c ust. 1, art. 16, art. 53 ust. 2 pkt 6 i ust. 17 oraz załączniki nr 1 i nr 2 do ustawy o KSC
art. 33 ust. 1 i 3 ustawy z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) (źródło)
Komunikat Ministra Cyfryzacji z dnia 8 kwietnia 2026 r. w sprawie harmonogramu złożenia wniosków o wpis do wykazu podmiotów kluczowych i podmiotów ważnych (Dz. Urz. MC 2026 poz. 7) (źródło)
Ministerstwo Cyfryzacji, pytania i odpowiedzi do ustawy o KSC, październik 2026, pytania 2.7, 2.8, 2.32, 3.4, 3.38, 3.47, 9.1, 14.7 i 14.10 (źródło)
Ministerstwo Cyfryzacji, Nowelizacja ustawy o KSC - jak dokonać samoidentyfikacji, 27.04.2026 (źródło)
Stan prawny na 13 października 2026 r. Wyjaśnienia Ministerstwa Cyfryzacji nie są źródłem prawa, ale pokazują, jak resort odczytuje przepisy. W sprawach spornych decyzję warto oprzeć na opinii prawnika albo na stanowisku organu właściwego do spraw cyberbezpieczeństwa.
Czy firma podlega KSC, jeśli działalność z załącznika daje tylko niewielką część przychodów?
Tak, jeśli cała firma spełnia próg wielkości, bo co do zasady liczy się samo prowadzenie działalności z załącznika, głównej albo pomocniczej (Ministerstwo Cyfryzacji, odpowiedź 2.8). Wyjątkiem są zaopatrzenie w wodę, odprowadzanie ścieków i gospodarowanie odpadami, gdzie ustawa obejmuje tylko podmioty, dla których ta działalność jest istotna albo podstawowa.
Czy do ustalenia wielkości firmy bierze się dane tylko działu objętego ustawą o KSC?
Nie. Ministerstwo Cyfryzacji wyjaśnia, że trzeba wziąć pod uwagę dane finansowe obejmujące całą działalność podmiotu (odpowiedź 3.38). Dział objęty ustawą może więc zatrudniać kilkanaście osób, a o kategorii i tak zdecyduje wielkość całej firmy.
Czy system zarządzania bezpieczeństwem informacji musi objąć wszystkie systemy w firmie?
Nie musi. Ustawa wymaga SZBI w systemie informacyjnym wykorzystywanym w procesach wpływających na świadczenie usługi (art. 8 ust. 1 ustawy o KSC). Według Ministerstwa Cyfryzacji systemy w pełni odseparowane od usługi i bez wpływu na nią mogą zostać poza SZBI, ale systemy wspierające, bez których usługi nie da się świadczyć, trzeba objąć (odpowiedź 3.4).
Jak wykazać we wniosku do Wykazu KSC kilka rodzajów działalności?
Podmiot prowadzący kilka rodzajów działalności wykazuje je we wniosku odrębnie (art. 7d ust. 2 ustawy o KSC). Działalność spoza załączników nie jest przedmiotem wpisu, ale warto opisać ją w notatce z oceny, żeby było widać, dlaczego jej nie wykazano.





Komentarze (0)
Brak komentarzy...